Guida alla conformità ISO/IEC 27001 e lista di controllo
La vostra organizzazione è pronta a soddisfare i requisiti della norma ISO/IEC 27001? OPSWAT è qui per aiutarvi con due risorse essenziali che rendono la pianificazione della conformità più facile, più fattibile e chiaramente mappata alle soluzioni MetaDefender .
Sia che abbiate appena iniziato o che stiate perfezionando il vostro ISMS, queste risorse forniscono chiarezza in ogni fase.
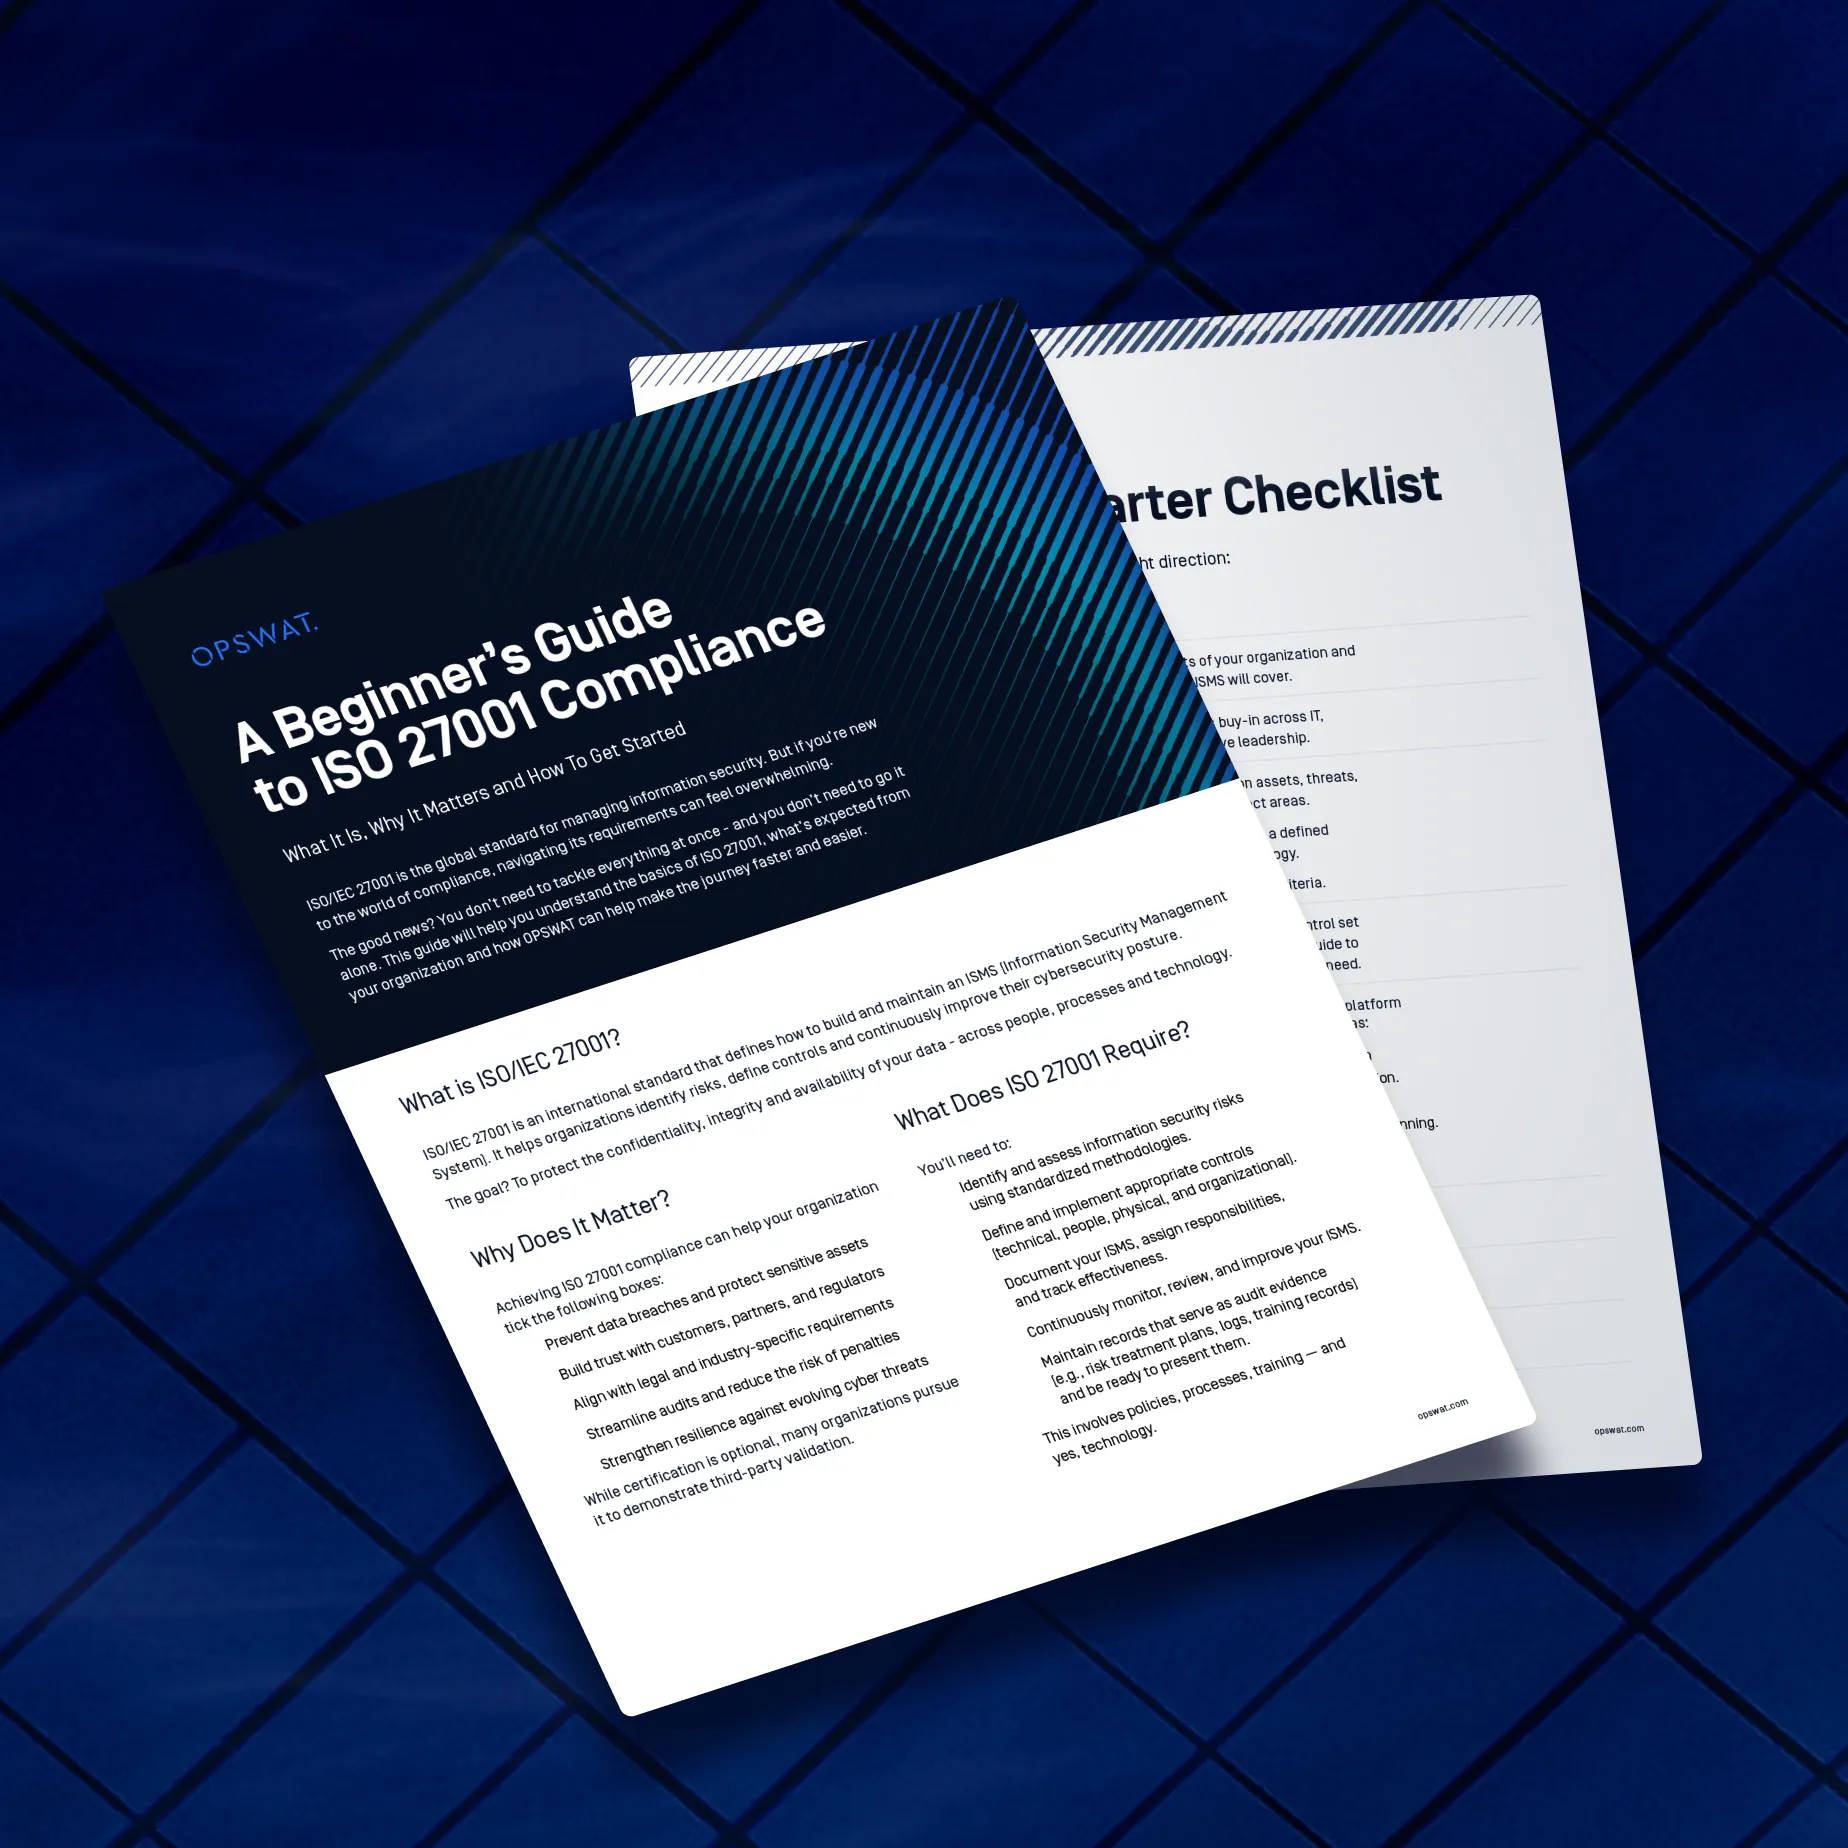
Panoramica sulla conformità e lista di controllo
Iniziare dalle basi. Questa semplice guida offre una panoramica di alto livello della norma ISO/IEC 27001, insieme a una lista di controllo pronta all'uso per aiutarvi a..:
Capire cosa richiede lo standard
- Identificare le lacune nelle pratiche di sicurezza dei file e dei dati.
- Preparatevi al prossimo audit interno o esterno
- Stabilire le basi per il vostro percorso di conformità
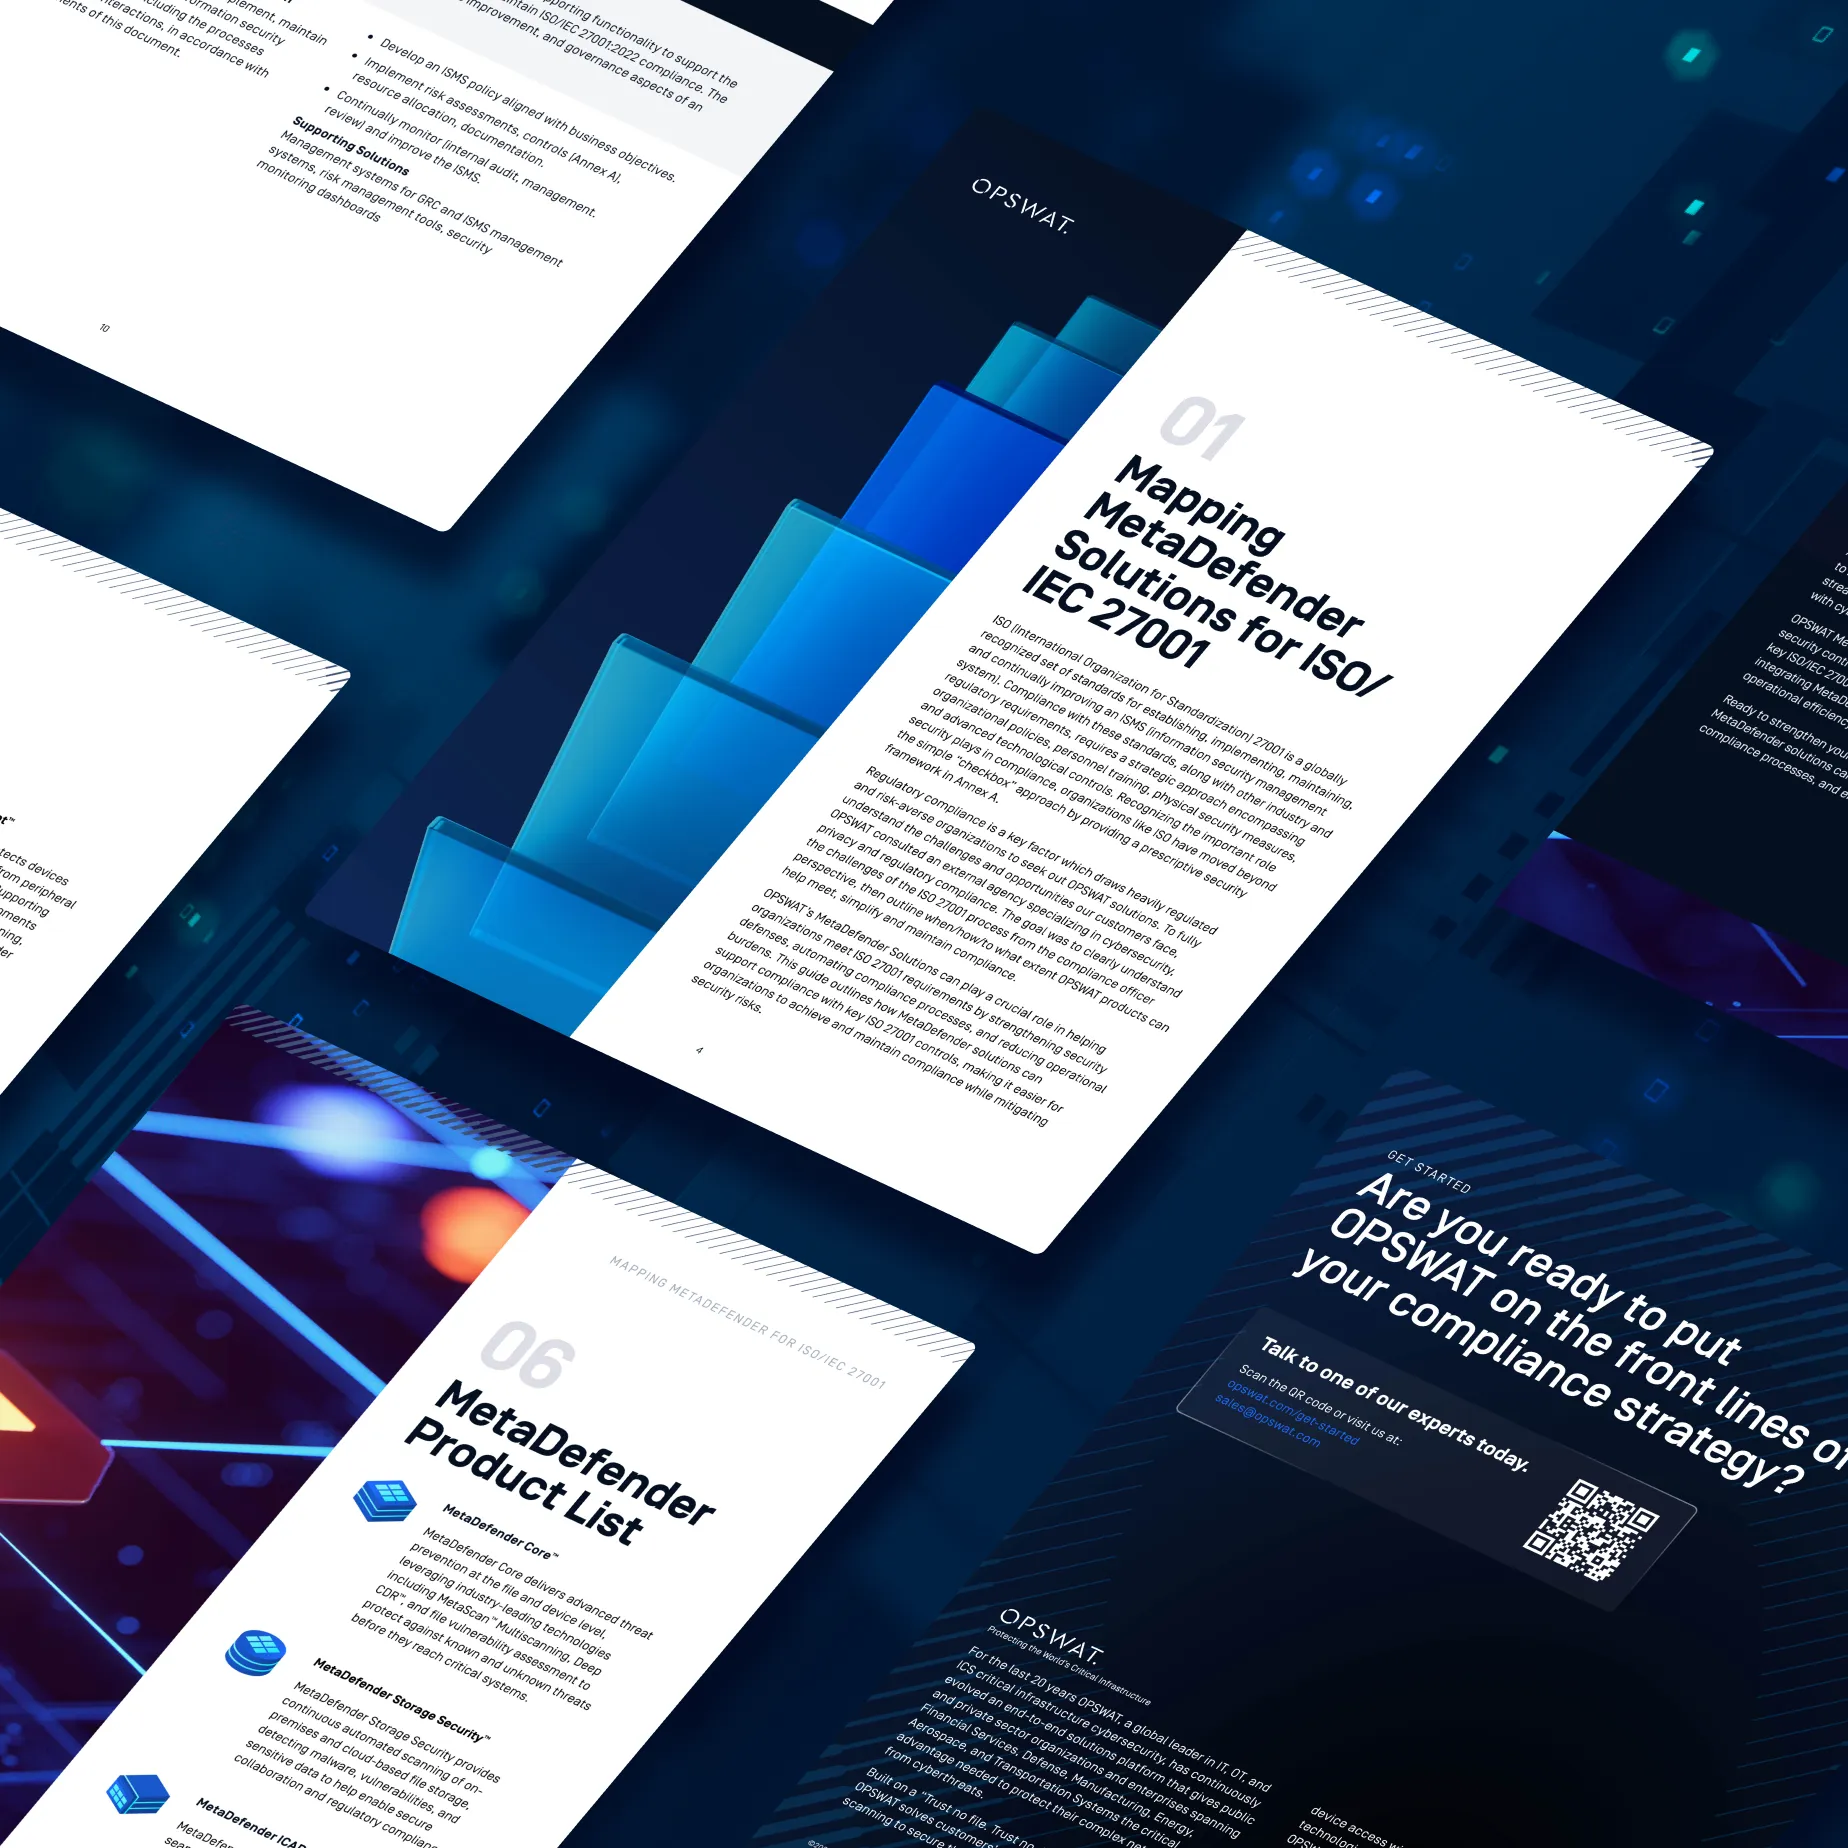
Guida approfondita alla mappatura dei controlli
Siete pronti ad approfondire? Questa guida tecnica completa, con oltre 75 suggerimenti sulle best practice, mappa i controlli specifici ISO/IEC 27001, compresi i requisiti dell'Allegato A, direttamente agli scenari di implementazione del mondo reale.
Utilizzate questa risorsa dettagliata per:
- Allineare le salvaguardie tecniche a clausole e controlli specifici in 6 aree chiave
- Capire quali controlli sono supportati da MetaDefender
- Stimare i livelli di copertura e controllare la portata dell'implementazione
- Semplificare la documentazione per la preparazione agli audit e la preparazione alla certificazione
Cos'è la ISO/IEC 27001
(e perché è importante)?
La norma ISO/IEC 27001 è lo standard globale per la creazione e il mantenimento di un ISMS (sistema di gestione della sicurezza delle informazioni). Fornisce un quadro di riferimento completo per la gestione dei rischi, la protezione dei dati sensibili e la dimostrazione della maturità in materia di sicurezza a clienti, partner e autorità di regolamentazione. Con una crescente attenzione alla prevenzione del malware, al controllo degli accessi, alla gestione sicura dei file e alla preparazione agli audit, il raggiungimento della conformità richiede un approccio strategico a più livelli, supportato sia dalle persone che dalla tecnologia.
Perché OPSWAT?
Oltre 2.100 organizzazioni che gestiscono infrastrutture critiche si affidano a OPSWAT per soddisfare i requisiti della norma ISO 27001 attraverso
un approccio di sicurezza dei file basato sulla difesa a più livelli e sull’applicazione dei controlli, tra cui:
Metascan™ Multiscanning
con 30+ motori anti-malware
Tecnologia Deep CDR™
per neutralizzare le minacce zero-day
Trasferimento Secure
e applicazione delle politiche
Integrazioni ICAP e REST API
per la scansione e l'auditing automatizzati
Visibilità centralizzata attraverso ilMy
My OPSWAT Central Management
Pronti a iniziare?
Esplorate entrambe le risorse per supportare il vostro prossimo audit, l'analisi dei gap di sicurezza o il piano di maturità ISMS.