"Untrusted by Design", "Proved by Testing": approfondimento sulla convalida di " Deep CDR™"
L'intelligenza artificiale sta aumentando il numero di file che circolano all'interno dell'azienda, e sta diventando sempre più difficile distinguere i file sicuri da quelli dannosi. La tecnologia " Deep CDR ", utilizzata con successo per le reti riservate e lo scambio di file tra agenzie, non ha bisogno di distinguerli: tratta ogni file come non affidabile, indipendentemente da chi o cosa lo abbia creato.
Unisciti a George Prichici, vicepresidente dei prodotti di OPSWAT , per scoprire come la tecnologia " Deep CDR " venga testata non solo internamente, ma anche secondo gli standard richiesti dalle agenzie di intelligence e difesa, e come venga verificata in modo indipendente attraverso test di penetrazione e laboratori specializzati in test anti-malware, tra cui l'ultima valutazione di AV-Comparatives. Alla fine del seminario avrai a disposizione un quadro di riferimento per valutare qualsiasi fornitore di CDR secondo gli stessi standard.
Leggi il libro alla base di questo approccio
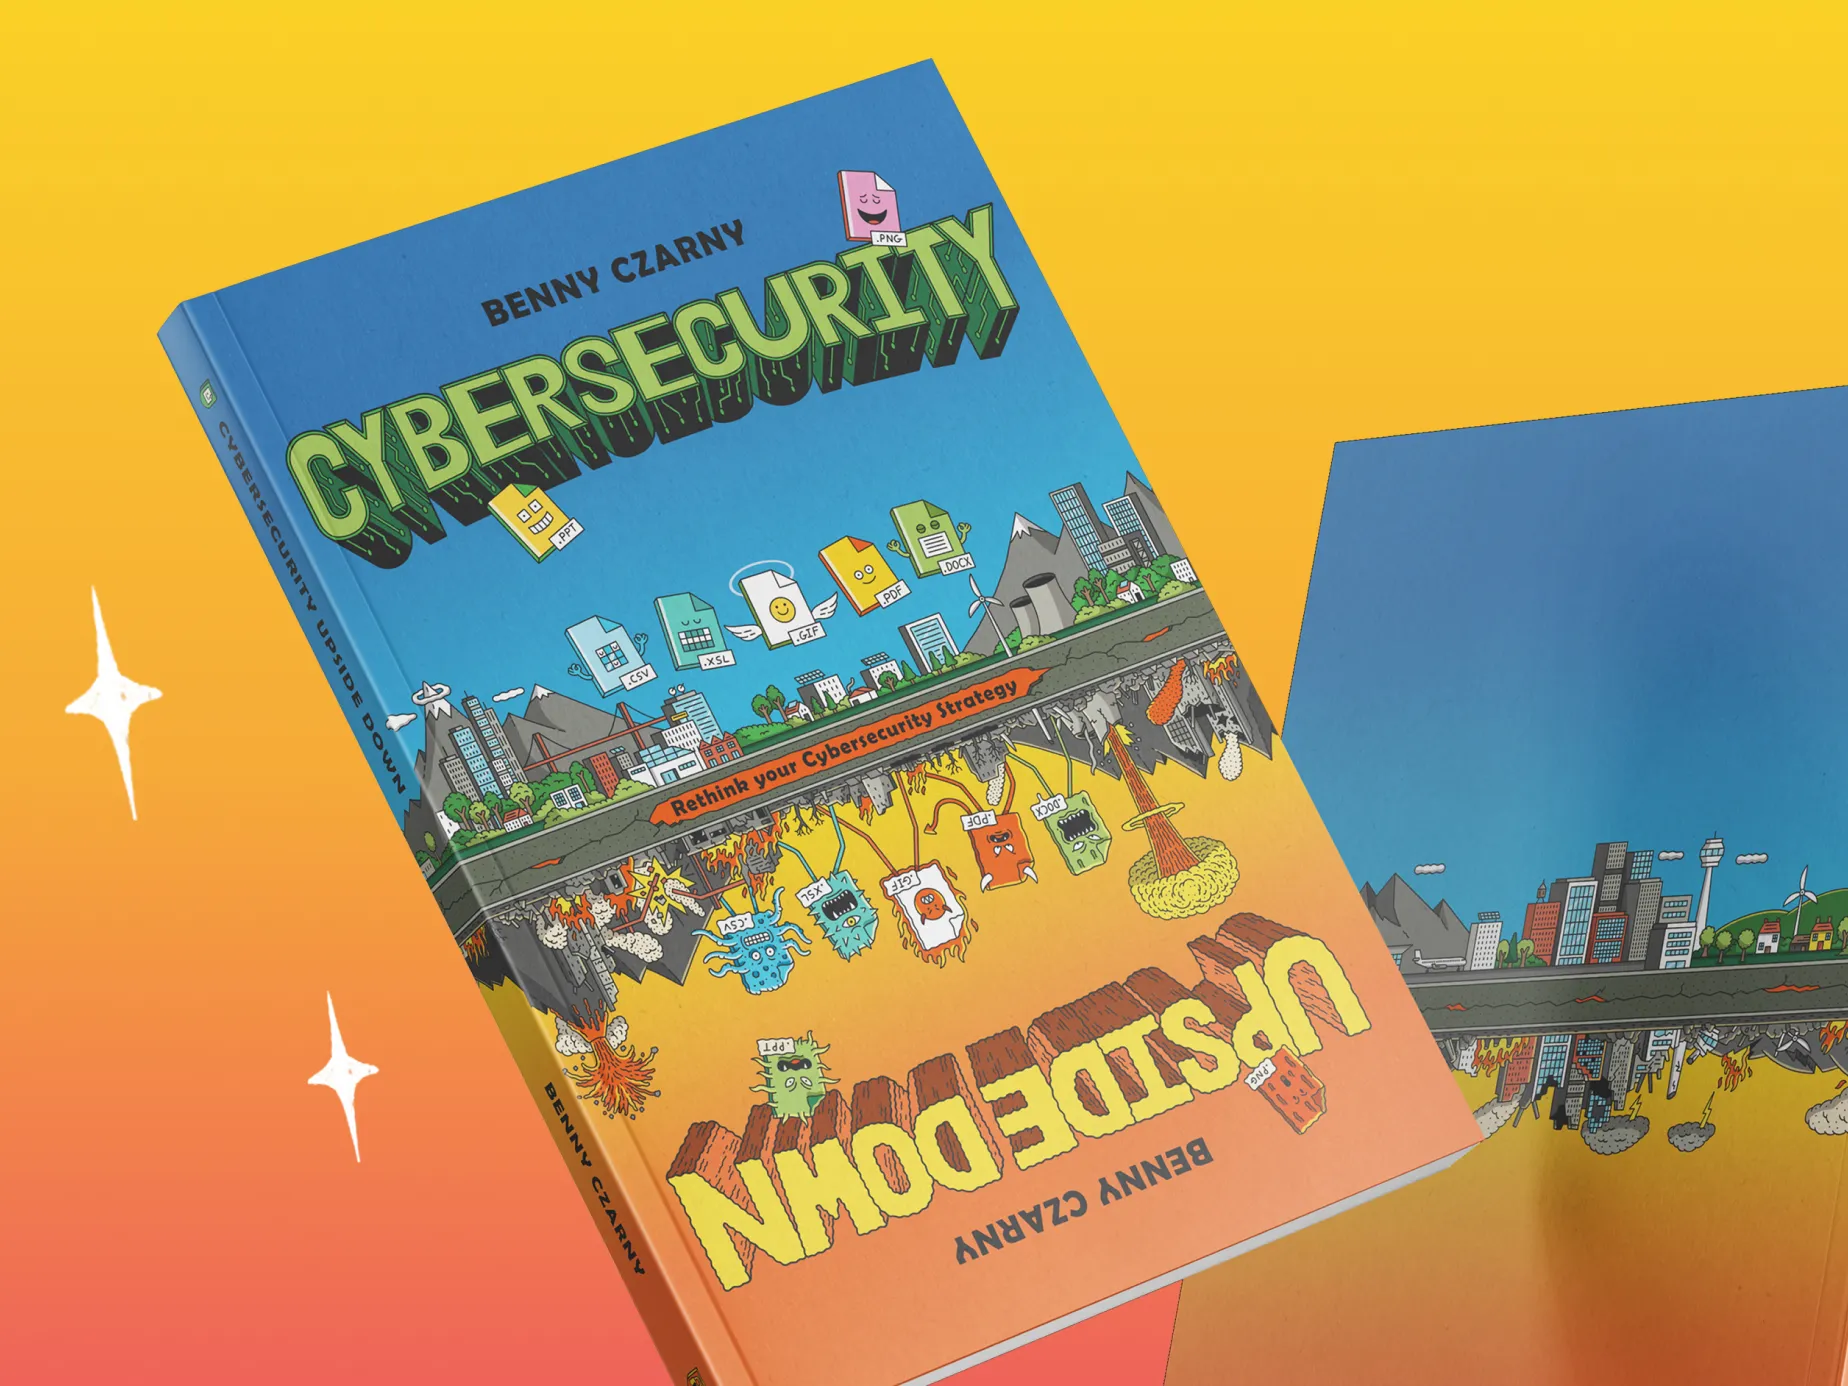
Il libro *Cybersecurity Upside Down*, scritto da Benny Czarny, fondatore e CEO di OPSWAT , illustra la filosofia incentrata sulla prevenzione su cui si basa la tecnologia Deep CDR™ e che è stata convalidata in modo indipendente da AV-Comparatives. Un'ottima introduzione al webinar.
Cosa ha rilevato AV-Comparatives
AV-Comparatives ha definito in modo indipendente la metodologia, ha condotto la valutazione e ha tratto le proprie conclusioni. I test hanno riguardato tre aspetti: il modo in cui la tecnologia Deep CDR™ ha gestito scenari di attacco in tempo reale, il numero di tipi di file coperti e la possibilità di continuare a utilizzare i file ricostruiti. Ecco una panoramica degli argomenti che saranno trattati nel webinar.
Testato contro gli attacchi più sofisticati di oggi
Dai contenuti dannosi generati dall’intelligenza artificiale alle macro, dai file eseguibili incorporati agli archivi annidati, la tecnologia “ Deep CDR ” è stata valutata in tutti i principali scenari di attacco veicolati da file, ottenendo un tasso di bonifica del 100% nell’ultimo test di AV-Comparatives. Scopri come si è comportata nel webinar.
Copertura di tutti i tipi di file aziendali
I documenti di Office, i PDF, le immagini, gli archivi e tutti i formati che i vostri team scambiano quotidianamente sono stati sottoposti a una sanificazione ricorsiva, e il risultato è stato costante per ogni tipo di file testato. Il webinar illustra in dettaglio i risultati.
Sicurezza senza danneggiare il file
Eliminare le minacce è solo metà del lavoro: il file deve comunque funzionare. I file ricostruiti sono rimasti utilizzabili, conservando l’impaginazione, la formattazione, le tabelle, le formule e la struttura su cui gli utenti fanno affidamento. Il webinar illustra in dettaglio quali elementi sono stati mantenuti e perché.
Relatore in primo piano
George Prichici
George Prichici è vicepresidente dei prodotti di OPSWAT, a capo della PLU Application Security. Il background di George nel settore tecnologico si estende per oltre 15 anni, in posizioni di leadership sia nella gestione dei prodotti che nell'ingegneria del software. È un architetto di soluzioni cloud certificato e il suo interesse è rivolto alla sicurezza informatica, all'infrastruttura cloud e all'apprendimento automatico.
