Che cos'è l'Emotet? Perché è pericoloso?
Emotet è una famiglia di malware straordinariamente avanzata e distruttiva, in grado di sfuggire al rilevamento, di rilasciare malware sul computer delle vittime e di diffondersi ad altri dispositivi connessi.
Emotet è stato identificato per la prima volta dai ricercatori di sicurezza nel 2014 come un trojan bancario in grado di propagarsi autonomamente, creato per sottrarre dati sensibili e privati. Le versioni successive si sono evolute fino a diventare una delle forme più potenti di malware utilizzate dai criminali informatici come servizio di distribuzione di malware.(1) Prende di mira settori critici a livello globale, tra cui quello bancario, dell’e-commerce, sanitario, accademico, governativo e tecnologico.
Il Dipartimento per la Sicurezza Interna considera Emotet uno dei malware più costosi e dannosi, la cui risoluzione comporta una spesa superiore a 1 milione di dollari per ogni singolo incidente.(2) Ha infettato oltre 1,6 milioni di computer e causato danni per centinaia di milioni di dollari in tutto il mondo.(3) A dicembre 2020 era il malware più diffuso al mondo, con il 7% delle organizzazioni a livello globale colpite.(4) Maggiori informazioni su Emotet e sulle sue recenti attività sono disponibili nel nostro precedente post sul blog.
Come si diffonde Emotet?
Il principale metodo di diffusione di Emotet è tramite e-mail di spam contenenti allegati o collegamenti ipertestuali dannosi. Vengono utilizzate varie esche per indurre le vittime ad aprire allegati infetti o a cliccare su link dannosi. Le e-mail possono essere progettate in modo da sembrare provenire da una fonte legittima, da qualcuno presente nella rubrica della vittima, essere presentate come fatture o essere camuffate da avvisi di consegna e documenti relativi alla pandemia di Coronavirus, ecc. Ad esempio, lo scorso febbraio, in Giappone è stata diffusa su larga scala una campagna di e-mail ingannevoli contenente un allegato Word infetto, che fingeva di riguardare le misure di prevenzione del contagio da COVID-19.(5)
Gli analisti della sicurezza di Microsoft hanno individuato un cambiamento nella strategia della consueta campagna Emotet, che prevede l’inserimento di file di archivio crittografati, come i file Zip, negli attacchi via e-mail al fine di eludere i gateway di sicurezza della posta elettronica. (6) Queste e-mail inducono le vittime ad aprire tali allegati o collegamenti ipertestuali e ad abilitare le macro per visualizzare o modificare il documento.
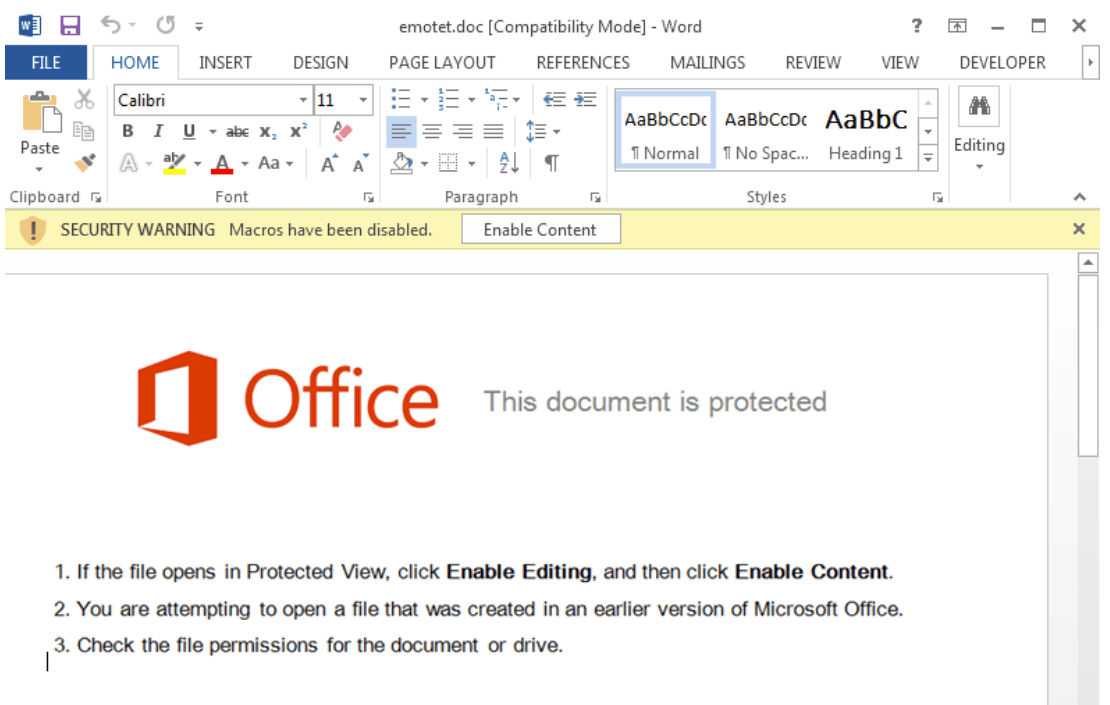
Una volta che le vittime attivano le macro incorporate, Emotet scarica ulteriore malware sul loro computer e tenta di diffondere la minaccia all’intera rete. La rete infetta viene quindi aggiunta alla botnet di Emotet, consentendo all’hacker di assumere il pieno controllo della rete da remoto.(7)
Come può MetaDefender prevenire Emotet e proteggere la vostra rete?
L'aspetto che rende Emotet particolarmente pericoloso è che può eludere il rilevamento da parte di alcuni prodotti anti-malware. Con MetaDefender - una soluzione di prevenzione avanzata delle minacce di OPSWAT, non c'è modo per Emotet di infettare i vostri dispositivi e la vostra rete.
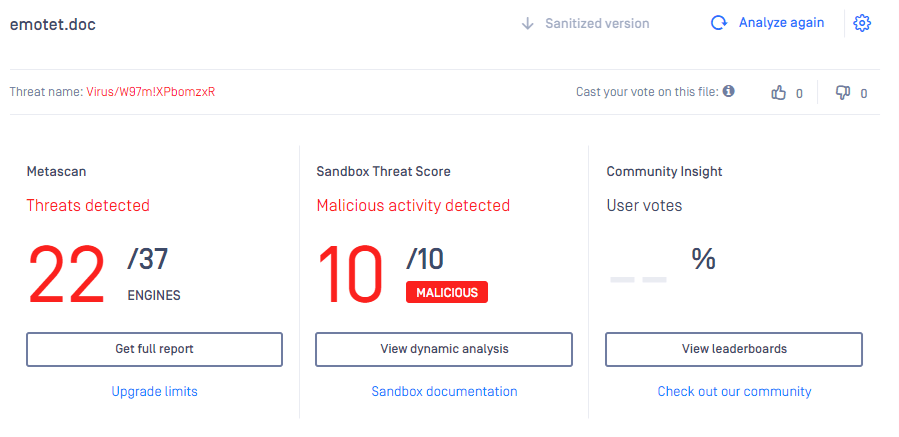
1. Metascan diOPSWAT esegue una scansione rapida dei file e delle e-mail inviati alla tua organizzazione utilizzando oltre 30 motori anti-malware in grado di rilevare oltre il 99% dei malware conosciuti. Guarda qui i risultati della scansione che mostrano il rilevamento di Emotet da parte della nostra tecnologia di scansione multipla. 22 dei 37 motori anti-malware hanno rilevato con successo il malware. Se utilizzi un unico motore anti-malware e questo non è in grado di rilevare il malware, il tuo computer verrà infettato. Le ricerche dimostrano che, con l’aggiunta di un numero maggiore di motori anti-malware, i tassi di rilevamento del malware migliorano.
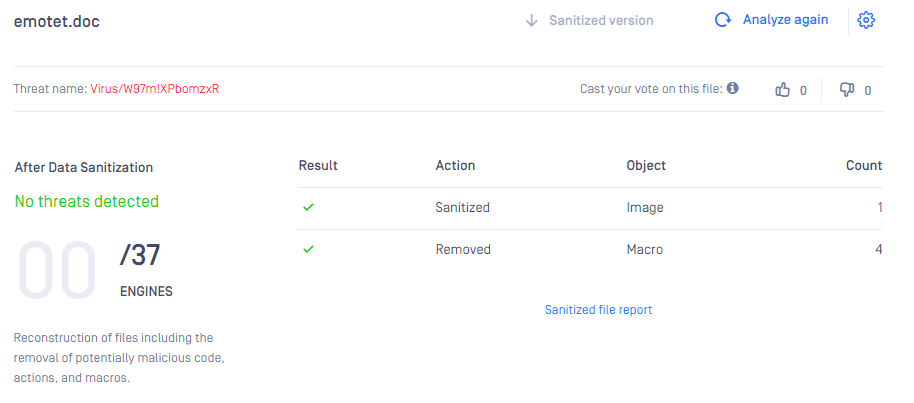
2. Anche se il sofisticato malware evasivo aggira i motori anti-malware, viene completamente neutralizzato dalla Deep Content Disarm and Reconstruction OPSWAT Deep Content Disarm and Reconstruction (Deep CDR™ Technology). Tutti i file, le e-mail, gli allegati, compresi gli archivi protetti da password, vengono sanificati in modo ricorsivo prima di essere rilasciati agli utenti finali. Come mostrato nei risultati dell'elaborazione, tutti i contenuti attivi dannosi incorporati, tra cui 1 immagine e 4 macro, vengono rimossi e sanificati. Dopo la pulizia non viene rilevata alcuna minaccia. Gli utenti sono protetti da tutte le minacce.
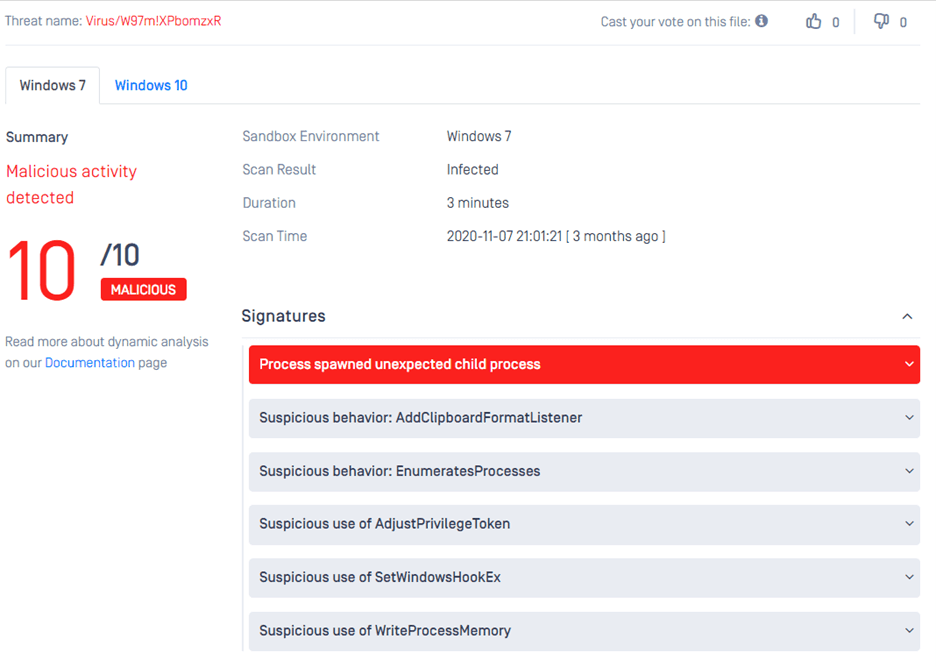
3. Analizzando il malware Emotet con MetaDefender , è stata rilevata un'attività dannosa entro 3 minuti. Sandbox nostra Sandbox fa esplodere il malware in un ambiente controllato per smascherarne il comportamento dannoso registrando e classificando il comportamento dei file. Viene fornito un rapporto dettagliato per un'ulteriore analisi del malware.
Parallelamente alla commercializzazione del crimine informatico, gli hacker continuano ad evolvere attacchi tecnologicamente sofisticati. Malware complessi con capacità di evasione come Emotet vengono creati da abili attori delle minacce per aggirare le difese di sicurezza tradizionali. Ogni organizzazione, soprattutto le infrastrutture critiche, ha bisogno di una soluzione avanzata di prevenzione delle minacce per difendersi dalle minacce in continua evoluzione.
Contattateci subito per saperne di più sulle tecnologie avanzate di OPSWATe su come OPSWAT MedaDefender può aiutare a proteggere la vostra organizzazione da crimini informatici sempre più sofisticati.
Riferimenti
(1) Palmer, Danny. 2021. "Malware e botnet: Why Emotet Is Dominating The Malicious Threat Landscape In 2019 | Zdnet". Zdnet. https://www.zdnet.com/article/....
(2) "Malware Emotet | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(3) "Distrutta la botnet Emotet in un'operazione informatica internazionale". 2021. Justice.Gov. https://www.justice.gov/opa/pr....
(4) "Il malware più ricercato del dicembre 2020: Emotet torna ad essere la principale minaccia malware | Check Point Software". 2021. Check Point Software https://www.checkpoint.com/pre....
(5) Cluley, Graham. 2021. "Coronavirus - Gli hacker sfruttano la paura dell'infezione per diffondere il malware". Graham Cluley. https://grahamcluley.com/coron....
(6) "Malware Emotet | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(7) Cluley, Graham. 2021. "Emotet Botnet Takedown - Cosa c'è da sapere". Lo Stato della Sicurezza. https://www.tripwire.com/state....
