MetaDefender NDR
Caccia alla rete ridefinito
MetaDefender NDR la piattaforma di rilevamento e risposta di rete (NDR) OPSWATche offre una visibilità completa sul traffico di rete per individuare minacce avanzate, movimenti laterali e comportamenti anomali. Grazie ad analisi basate sull'intelligenza artificiale e a sensori senza agente, protegge gli ambienti IT e OT identificando le minacce che eludono le tradizionali difese perimetrali e degli endpoint.
Potenziate il vostro team SOC
La nostra soluzione di rilevamento e risposta di rete (Network Detection and Response) è stata appositamente progettata per aiutare il vostro team SOC a operare al massimo dell'efficienza, fornendogli la visibilità di rete e gli strumenti analitici necessari per identificare minacce emergenti, violazioni e esfiltrazione di dati.
Il vostro team SOC è in grado di rispondere abbastanza velocemente?
Volume e complessità delle minacce in continuo aumento
La sicurezza informatica è una corsa agli armamenti continua e mantenere la rete protetta è un compito arduo e senza fine. Dalla stanchezza alla "stanchezza da allerta", il vostro team ha bisogno di aiuto per rimanere al top.
Mancanza di visibilità
Senza gli strumenti e la visibilità giusti, il team è costretto a prendere decisioni basate su informazioni incomplete. Questo può portare a perdere eventi di interesse e a modelli di attività non notati.
Costo di opportunità
Sia che si tratti di tempo dedicato alla ricerca di conigli, sia che si tratti di energia per risolvere problemi evitabili, se il vostro team non sta affrontando gli incidenti più critici, non sta raggiungendo il suo pieno potenziale.
Identificare e sradicare le attività di rete sospette con una soluzione più intelligente
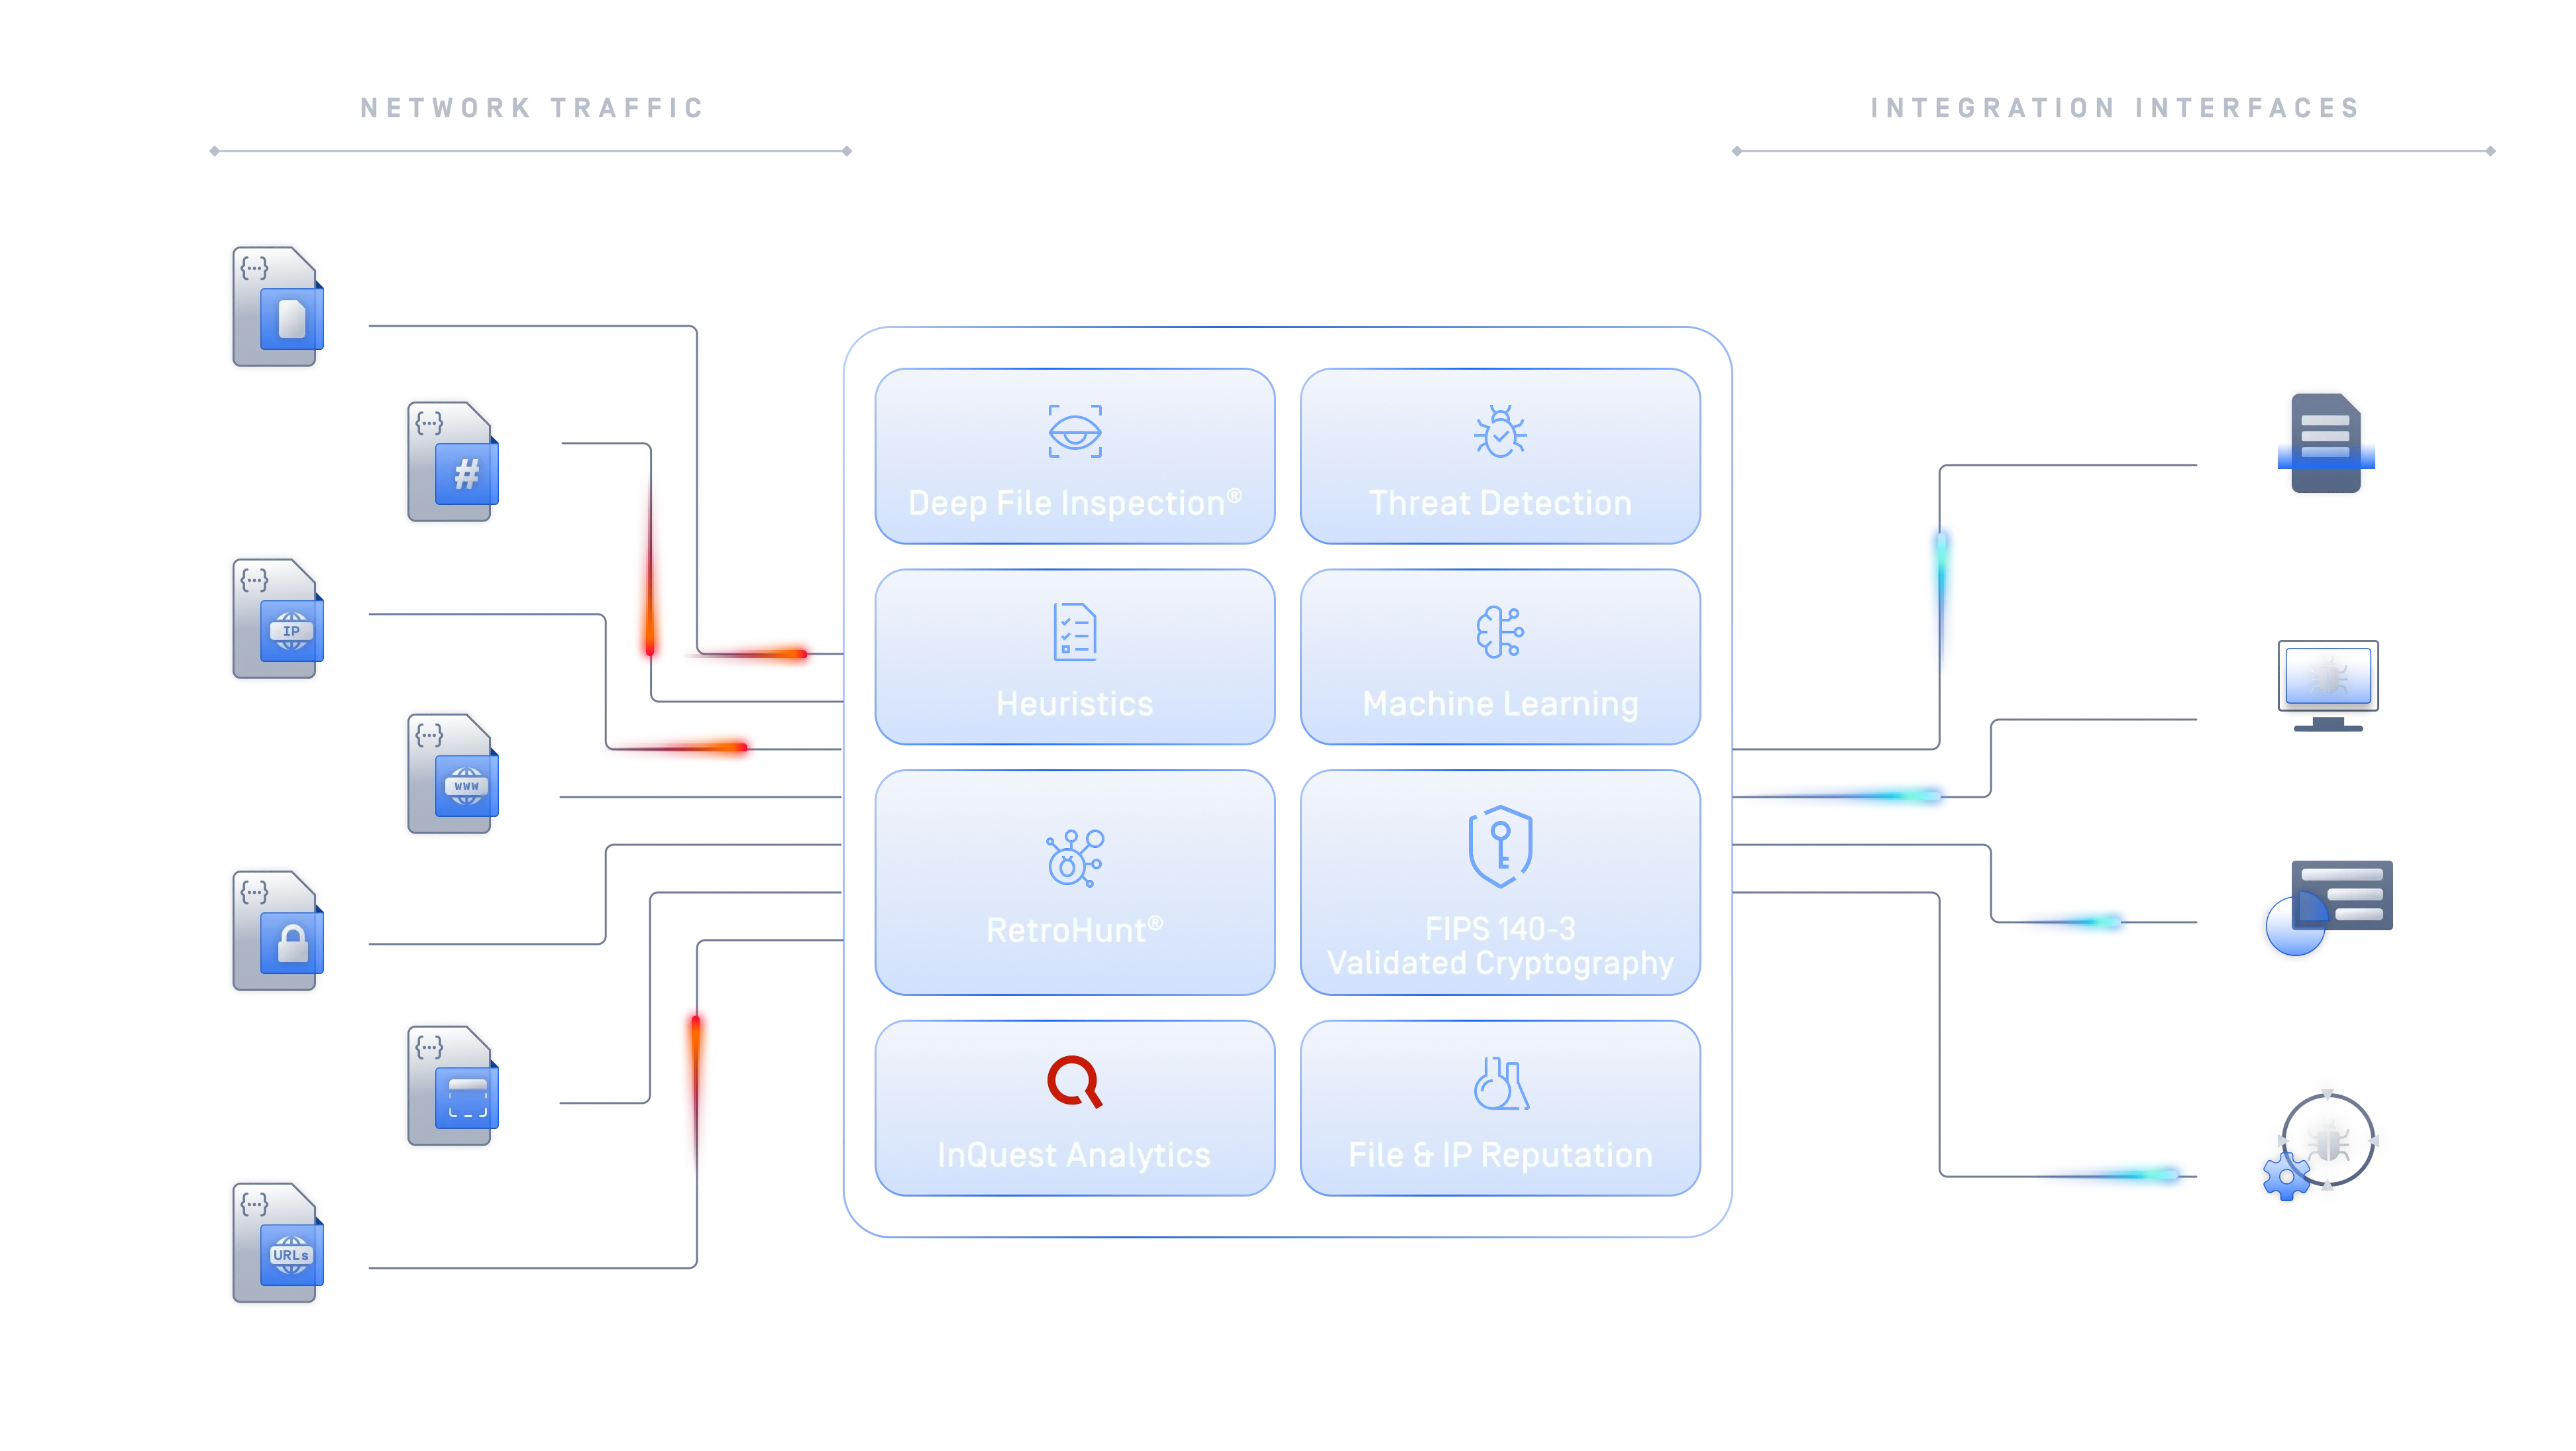
Threat Intelligence complete Threat Intelligence alla rete
Alimentato da MetaDefender InSights Threat Intelligence, MetaDefender NDR soddisfa le diverse esigenze dei team di cybersecurity e delle organizzazioni. Ogni feed di intelligence fornisce funzionalità uniche che migliorano la visibilità, il rilevamento e la risposta contro le minacce informatiche più sofisticate.
Panoramica del prodotto
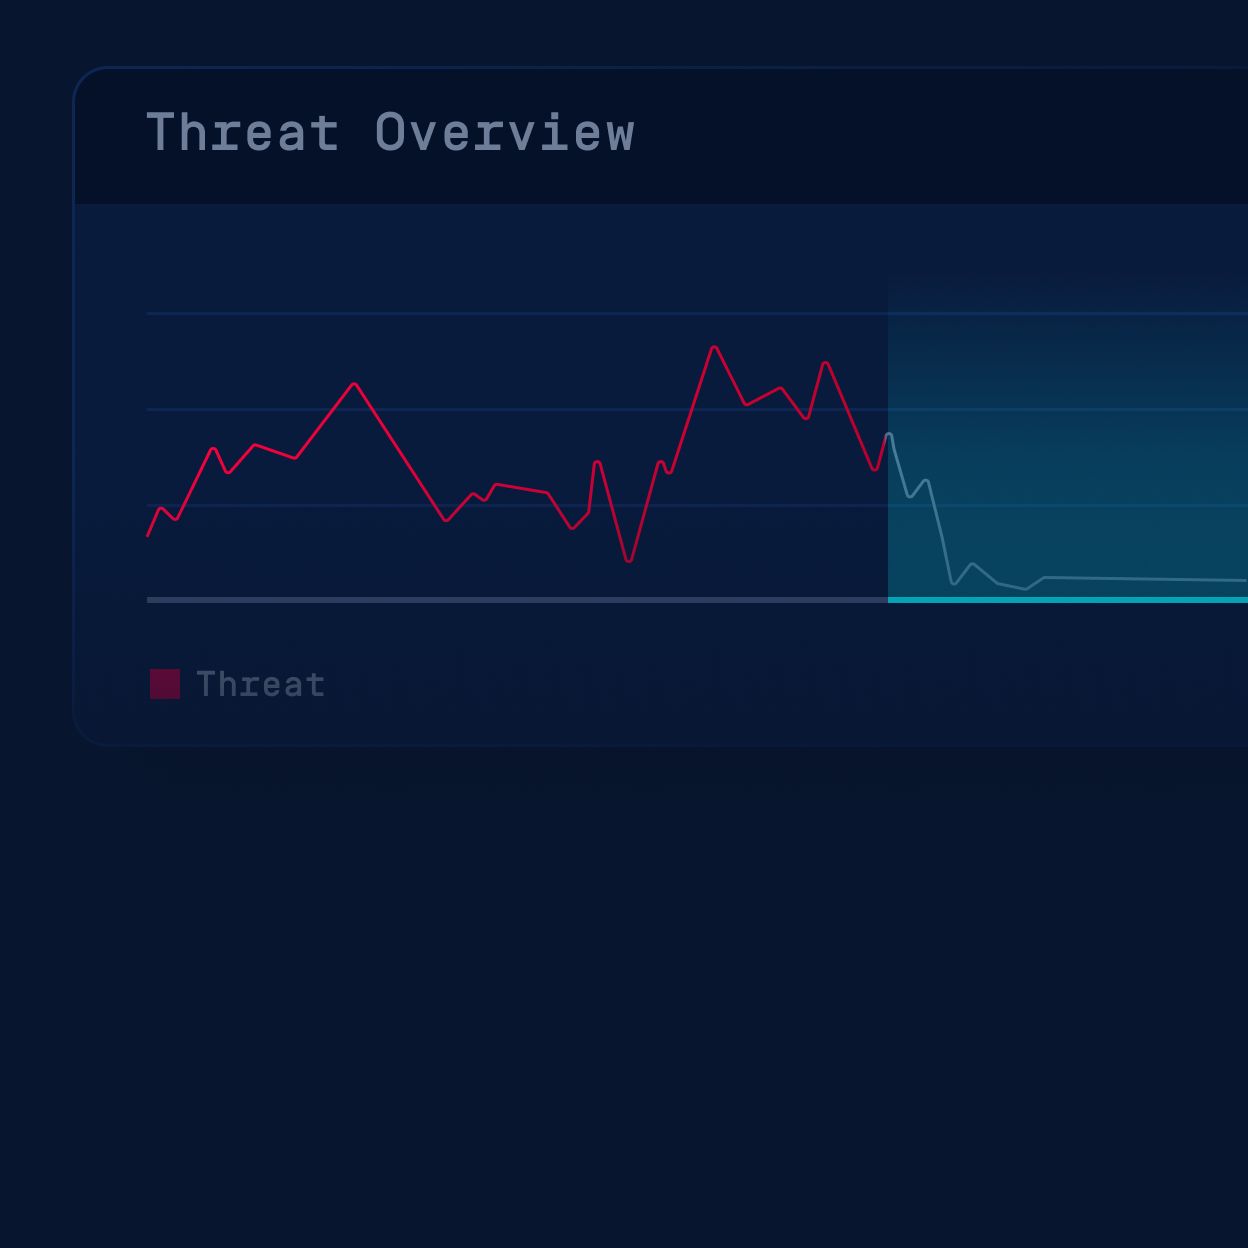
Scopri come MetaDefender NDR InSights garantiscono visibilità in tempo reale sulla rete, rilevamento delle anomalie e correlazione delle minacce
in tutti gli ambienti IT e OT, per individuare gli attacchi in anticipo e ridurre il tempo di permanenza delle minacce.
Ridefinisci le tue capacità di sicurezza di rete
Analisi della sessione crittografata
L'analisi delle sessioni crittografate viene eseguita in base alle connessioni SSL/TLS e agli attributi/caratteristiche delle sessioni crittografate per identificare attività dannose e attività di comando e controllo anche in assenza di decrittografia in linea.
Ispezione ad alte prestazioni
Rilevare e rispondere rapidamente a comportamenti insoliti e sospetti. MetaDefender NDR consente l'identificazione proattiva di potenziali minacce a velocità di throughput di rete fino a 40 Gb al secondo.
Potenziare i cacciatori di minacce
Semplificate i flussi di lavoro investigativi per il vostro team SOC con le nostre funzionalità integrate di risposta agli incidenti, analisi delle intrusioni, bonifica, triage degli eventi e contenimento delle violazioni.
Rilevamento e contenimento delle violazioni
L'analisi di rilevamento delle violazioni viene eseguita su ogni tentativo di connessione di rete, connessione stabilita e tentativo di risoluzione del dominio, sfruttando una compilazione di Threat Intelligence applicata da MetaDefender InSights, nonché euristiche e analisi avanzate realizzate dai nostri analisti delle minacce.
Crittografia certificata secondo lo standard FIPS 140-3
Supporta le implementazioni nei settori della pubblica amministrazione, della finanza, della sanità e in altri ambienti regolamentati grazie a moduli crittografici certificati secondo lo standard FIPS 140-3 e a una sicurezza crittografica verificata da enti indipendenti.
Approfondire ed esporre di più
Superate il livello 7 del modello OSI con Deep File Inspection® (DFI) per elaborare i contenuti incorporati nei file originali estratti dal traffico di rete. Queste operazioni di ispezione comportano in genere un aumento dello spazio di rilevamento di 4 volte, per una maggiore fedeltà dei rilevamenti e un minor numero di evasioni che un aggressore può sfruttare.
Documentazione tecnica
Come iniziare
Liberate il pieno potenziale dei nostri prodotti

Risorse consigliate
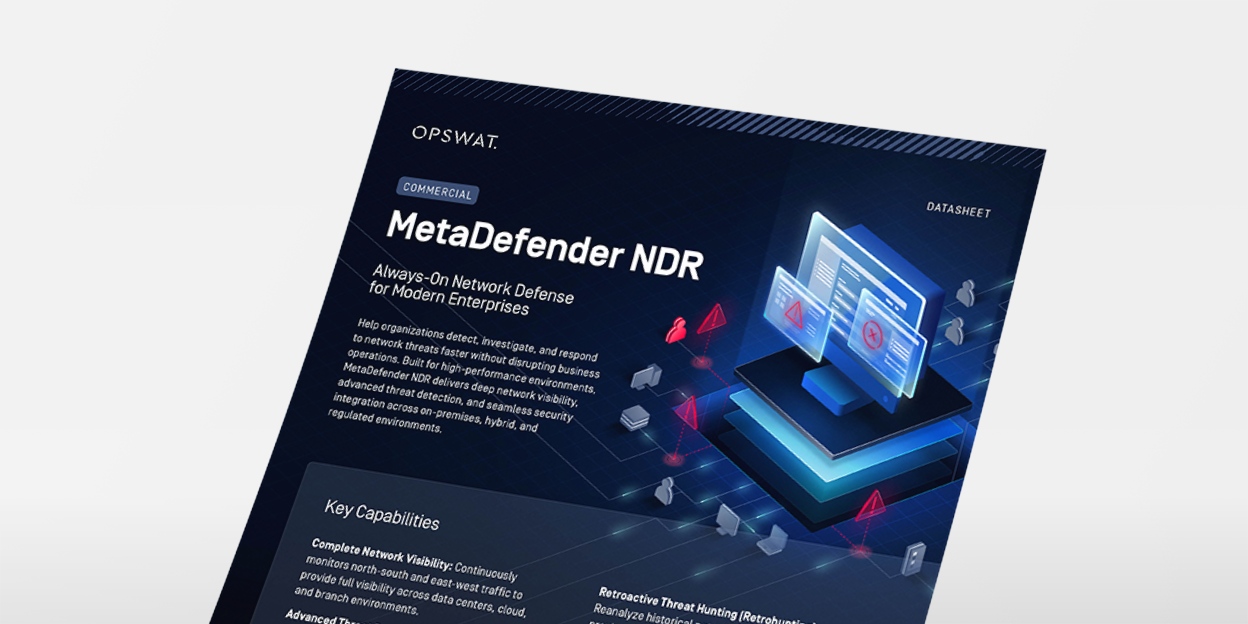
Scheda tecnicaNDR di MetaDefender NDR
Quando gli hacker si nascondono in bella vista, questa azienda manifatturiera ha rafforzato la propria resilienza informatica su tutte Industrial sue Industrial
Il rilevamento delle reti basato sull'intelligenza artificiale aiuta gli istituti finanziari a proteggere i dati sensibili e a soddisfare i requisiti normativi in materia di sicurezza
Un'azienda di telecomunicazioni elimina i punti ciechi della rete per bloccare le minacce prima che causino interruzioni