Programma di borse di studio post-laurea OPSWATsulla sicurezza informatica delle infrastrutture critiche
Questo programma coinvolgente e pratico offre agli studenti laureati un'opportunità unica di studiare e mitigare le vulnerabilità della cybersicurezza del mondo reale che interessano i sistemi di infrastrutture critiche.
Panoramica del programma
Individuare e riprodurre le vulnerabilità note in un ambiente di laboratorio controllato, avvalendosi delle risorse OPSWAT Infrastructure Lab.
Sviluppare e testare gli exploit relativi a queste vulnerabilità, acquisendo una conoscenza delle tattiche e dei metodi degli hacker.
Produrre relazioni scritte esaustive e contenuti visivi (video e immagini) che illustrino in dettaglio le vulnerabilità, le ragioni della loro presenza e il loro potenziale impatto sulle infrastrutture critiche.
Esegui una scansione per individuare malware e vulnerabilità utilizzando la suite di strumenti OPSWAT, quali Metascan™, la tecnologia Deep CDR™, Proactive DLP™, MetaDefender , MetaDefender Security™ e gli scanner di vulnerabilità, e documenta i risultati ottenuti.
Creare una strategia di difesa che delinei le misure di protezione contro le vulnerabilità identificate e le minacce future simili, supportata dall'esperienza pratica e dai risultati dei test.
Struttura del programma
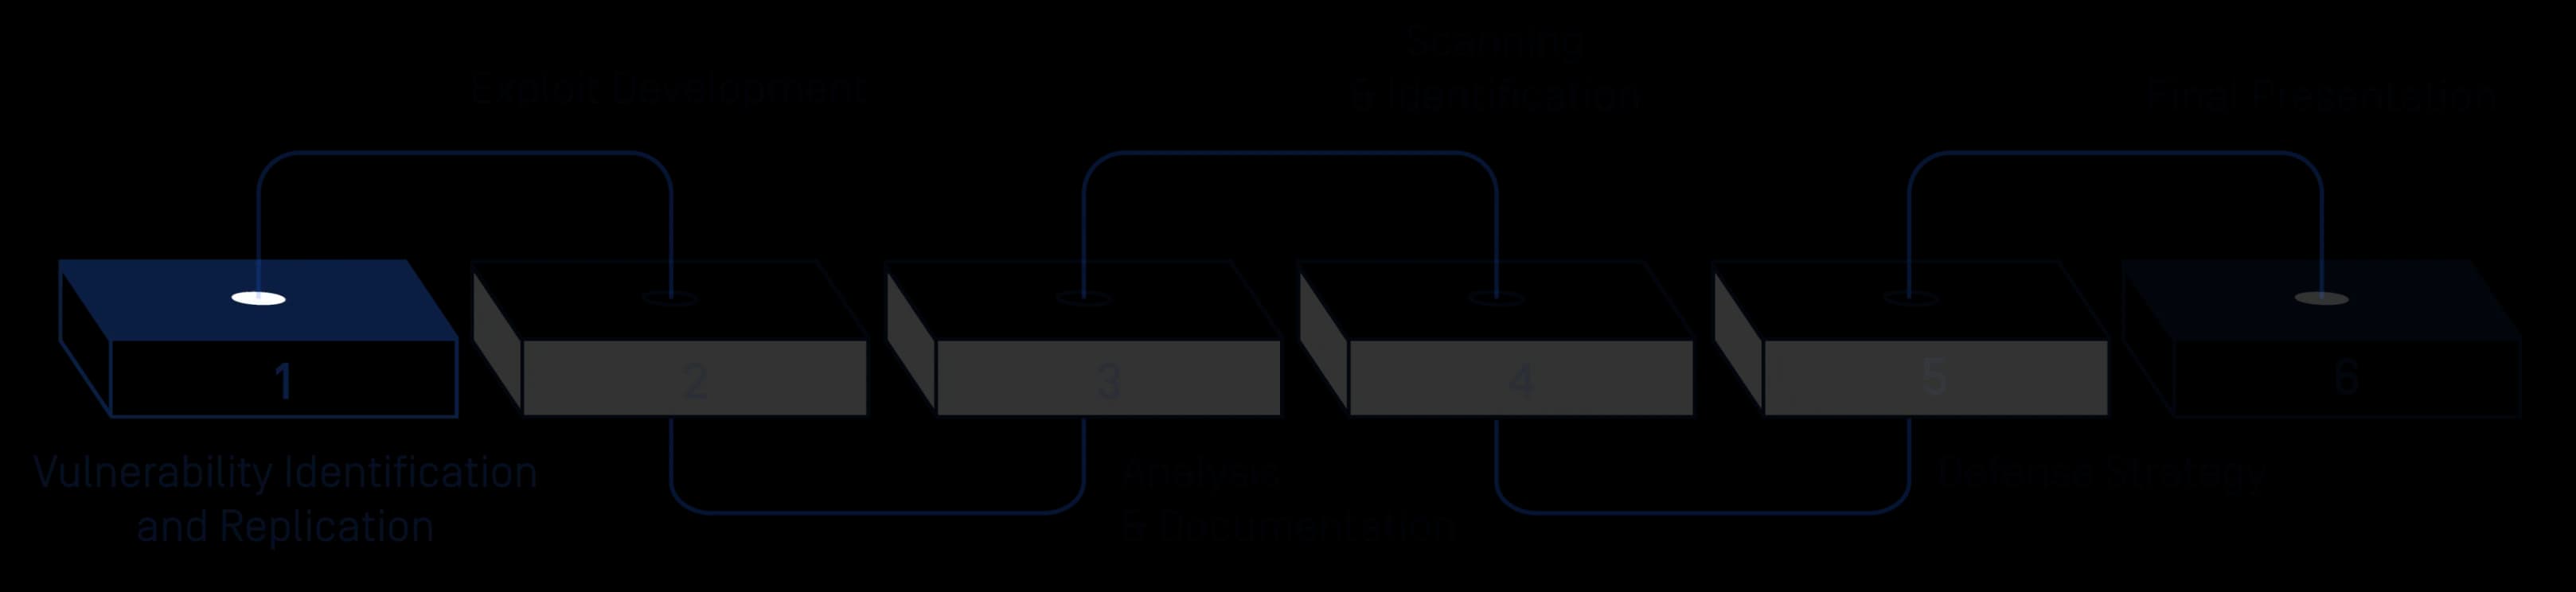
Identificazione e riproduzione delle vulnerabilità
- Iniziare con una vulnerabilità nota (che verrà fornita durante il programma).
- Replicare la vulnerabilità nel laboratorio delle infrastrutture critiche di OPSWAT .
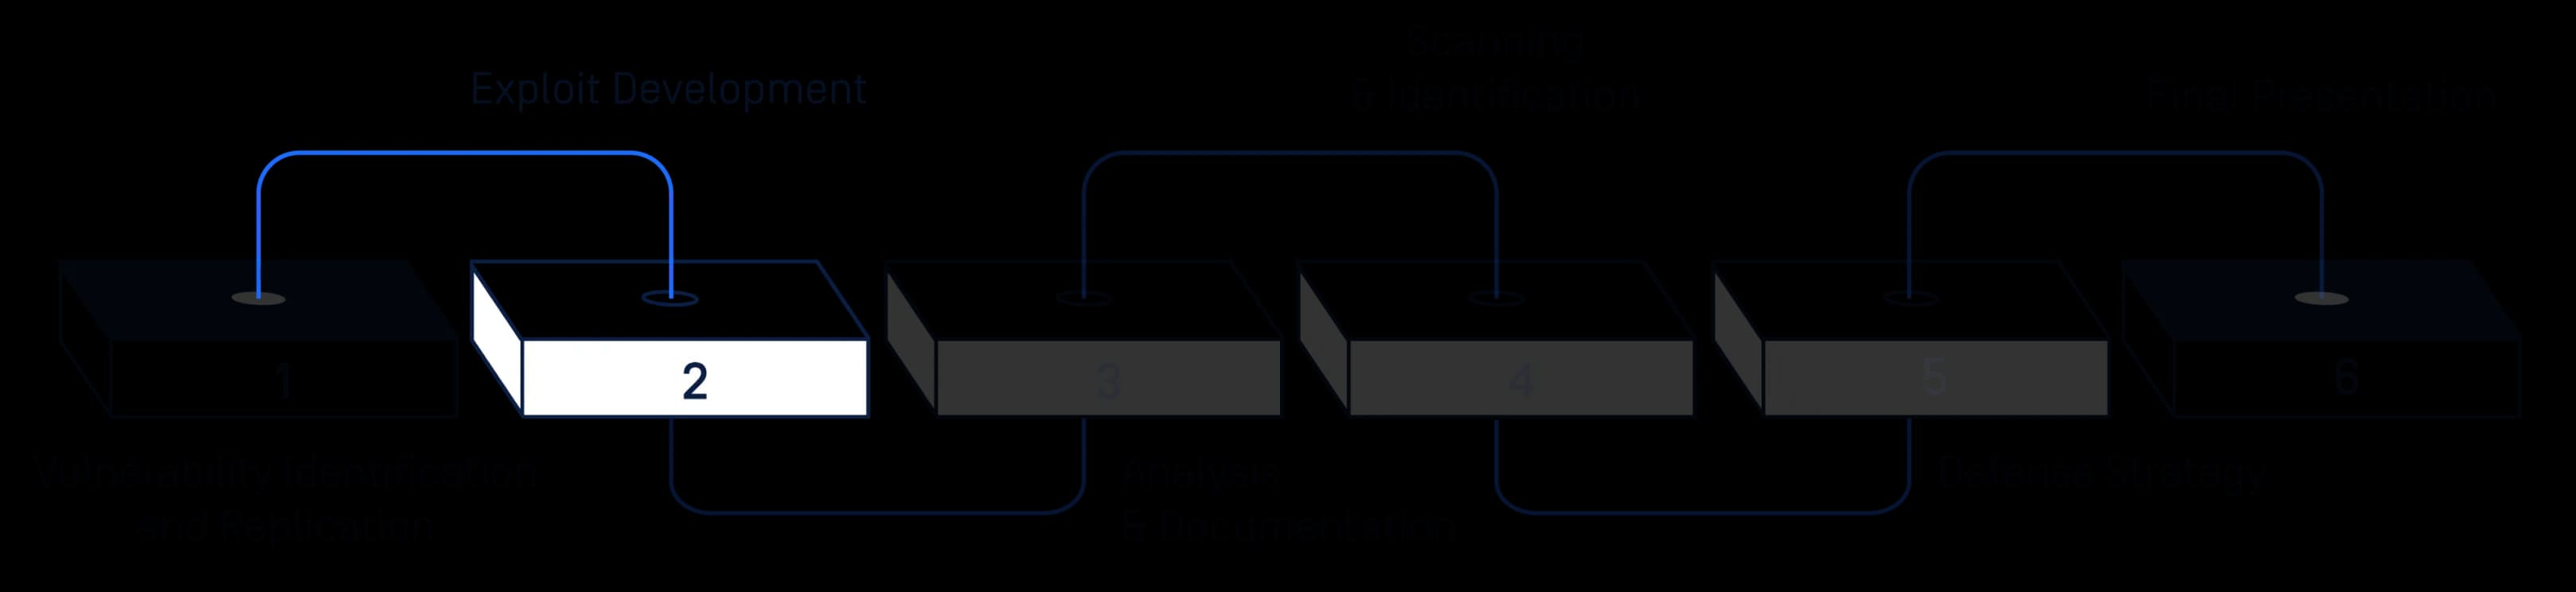
Sviluppo di exploit
- Sviluppare un exploit per la vulnerabilità identificata.
- Testate e perfezionate l'exploit.
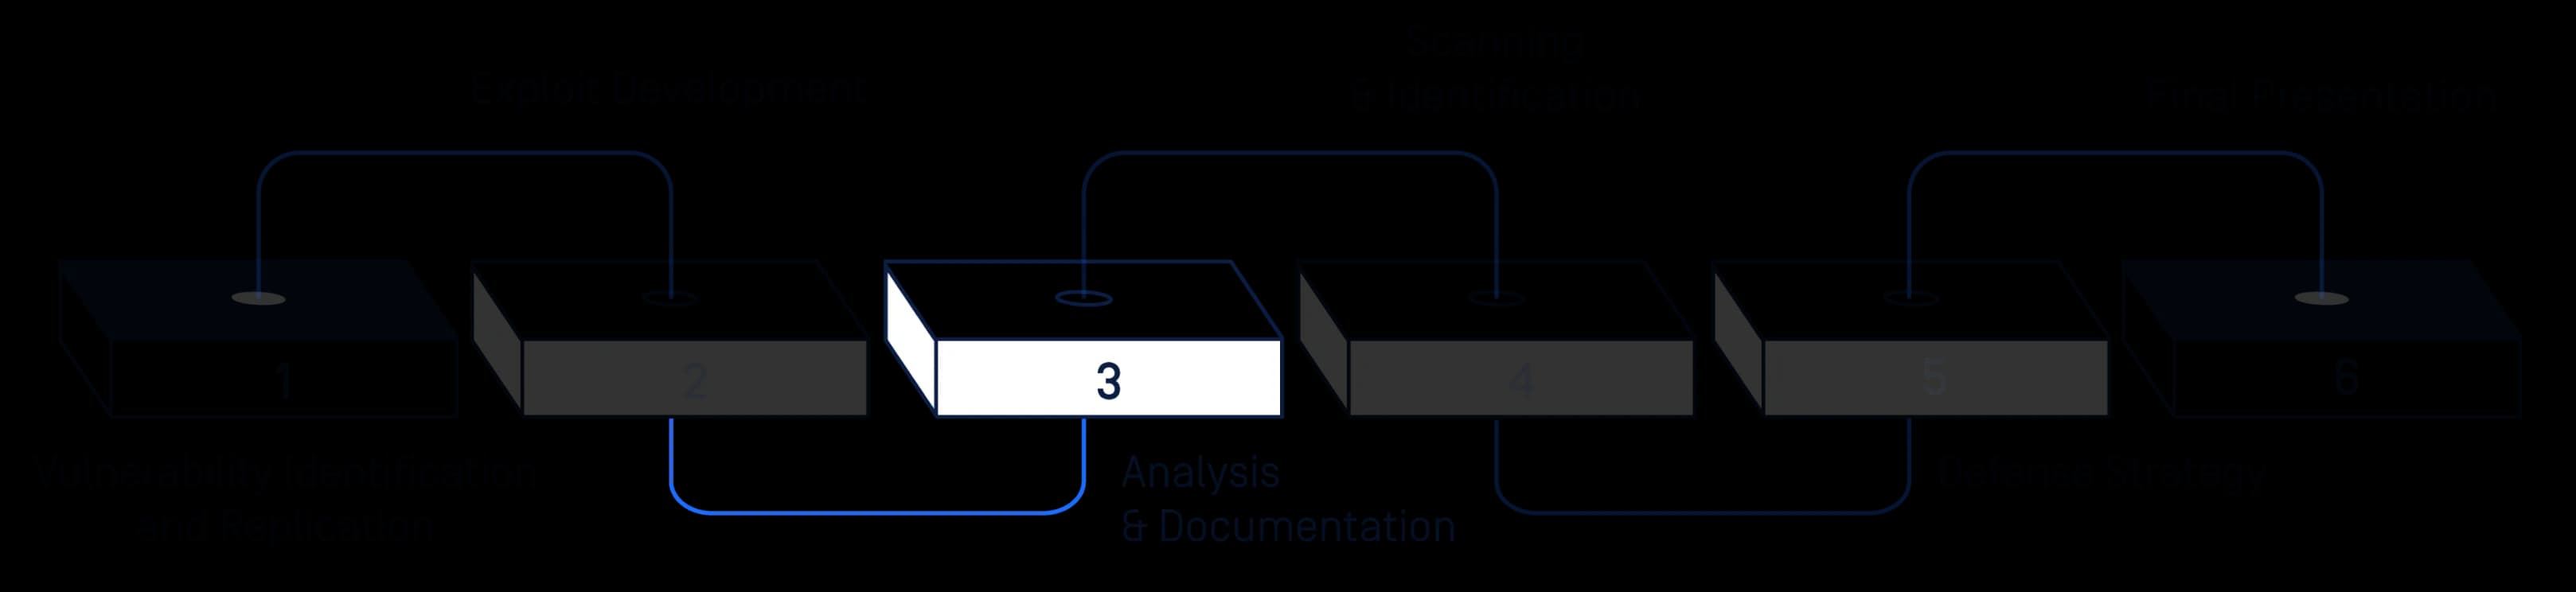
Analisi e documentazione
- Indagare e documentare le ragioni per cui si è verificata la vulnerabilità e i suoi potenziali effetti sulle infrastrutture critiche.
- Catturate il vostro processo e i risultati attraverso video/immagini e relazioni scritte.
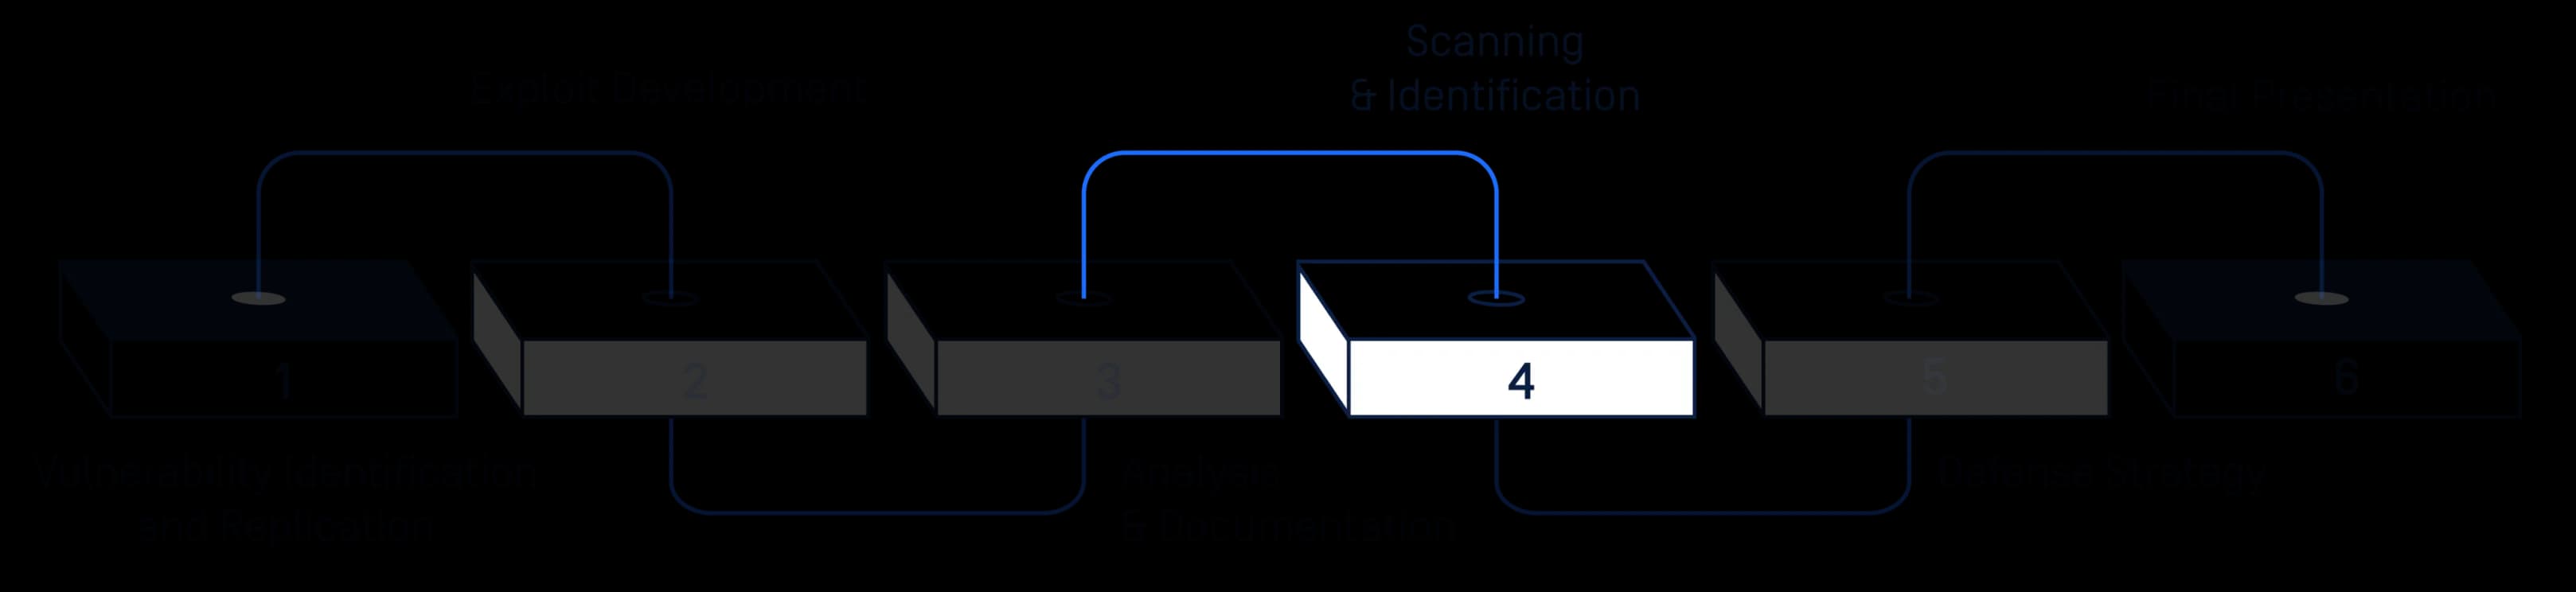
Scansione e identificazione
- Utilizza Metascan, MetaDefender , MetaDefender OT Security e gli scanner di vulnerabilità OPSWAT per eseguire scansioni e individuare malware e vulnerabilità.
- Documentate i risultati della scansione e l'analisi.
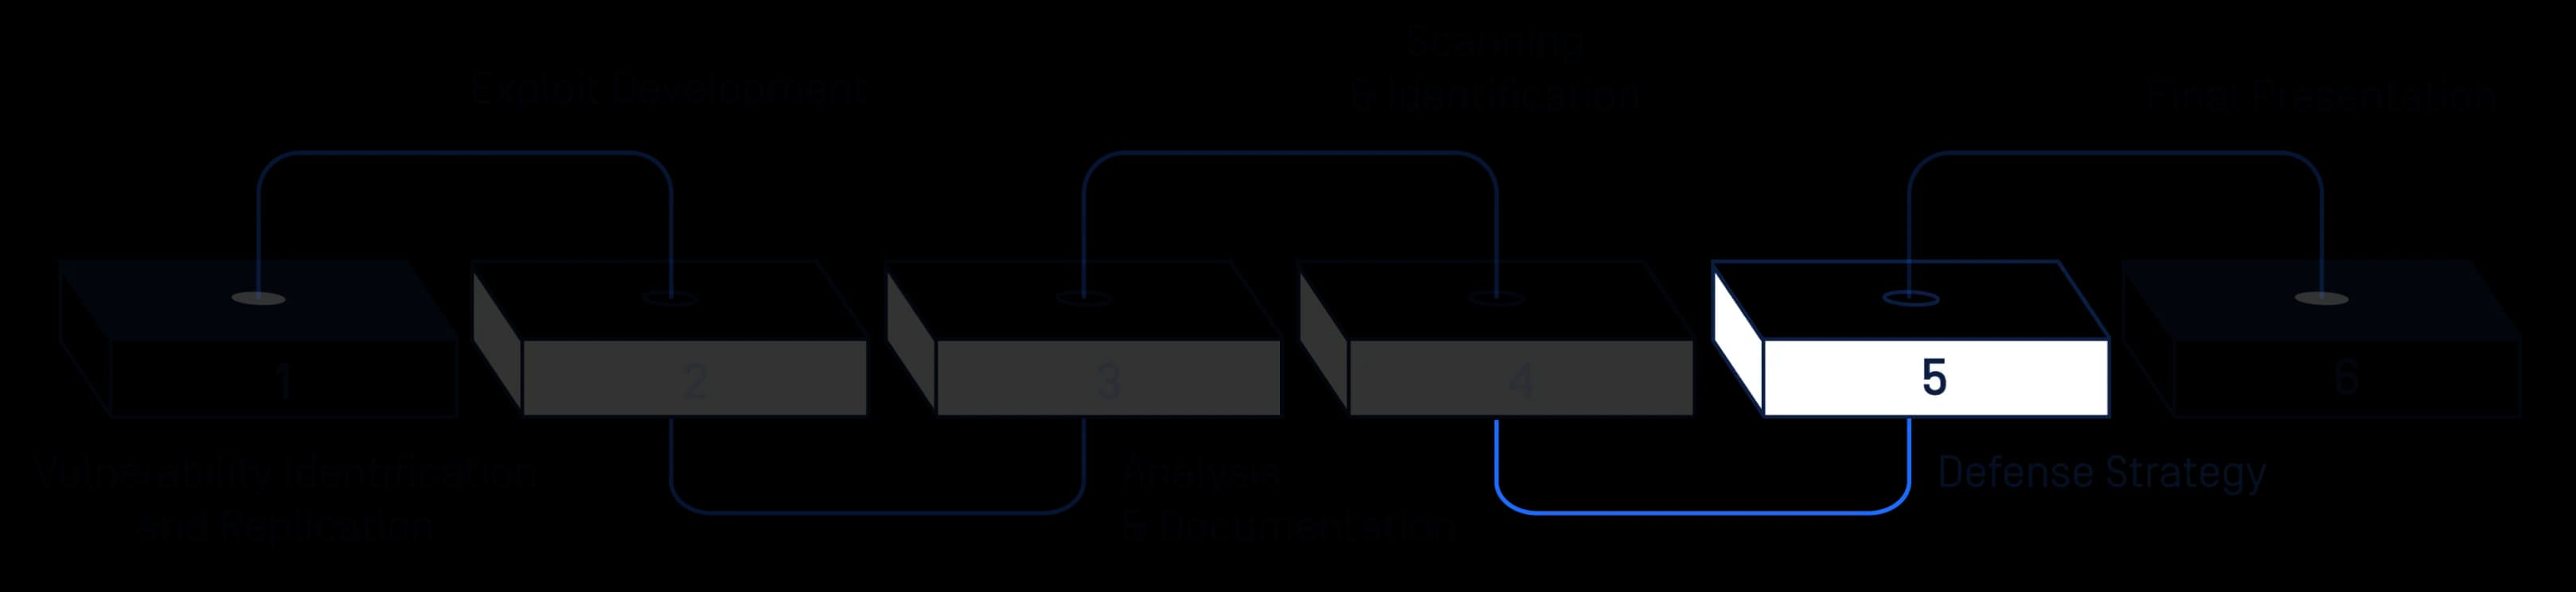
Strategia di difesa
- Sulla base dei risultati ottenuti, formulate una strategia di difesa dalle vulnerabilità identificate e da minacce future simili.
- Scrivere una relazione dettagliata e creare contenuti visivi (diagrammi, diagrammi di flusso, ecc.) per illustrare la strategia di difesa.
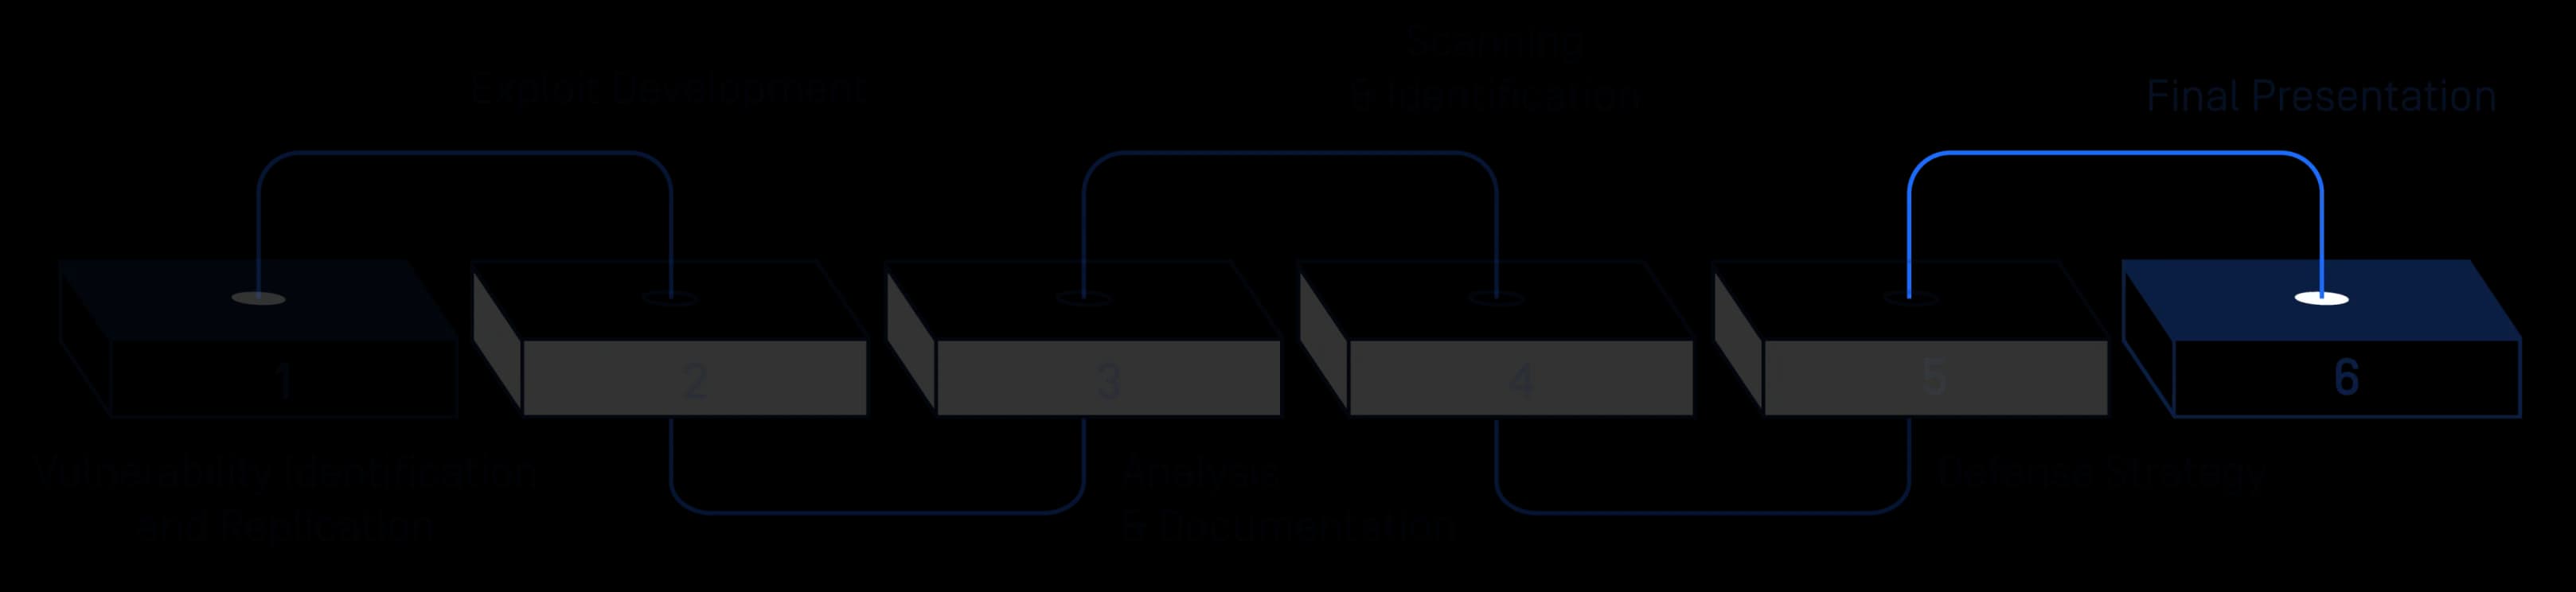
Presentazione finale
- Raccogliere tutti i risultati, i rapporti e le strategie in un documento e in una presentazione completa.
- Presentate il vostro lavoro a un gruppo di esperti di cybersecurity di OPSWAT per ottenere un feedback e un ulteriore apprendimento.
- Creare un video e del materiale online da pubblicare sul sito web di OPSWATe della vostra università.
- Modulo 1
Identificazione e riproduzione delle vulnerabilità
- Iniziare con una vulnerabilità nota (che verrà fornita durante il programma).
- Replicare la vulnerabilità nel laboratorio delle infrastrutture critiche di OPSWAT .
- Modulo 2
Sviluppo di exploit
- Sviluppare un exploit per la vulnerabilità identificata.
- Testate e perfezionate l'exploit.
- Modulo 3
Analisi e documentazione
- Indagare e documentare le ragioni per cui si è verificata la vulnerabilità e i suoi potenziali effetti sulle infrastrutture critiche.
- Catturate il vostro processo e i risultati attraverso video/immagini e relazioni scritte.
- Modulo 4
Scansione e identificazione
- Utilizza Metascan, MetaDefender , MetaDefender OT Security e gli scanner di vulnerabilità OPSWAT per eseguire scansioni e individuare malware e vulnerabilità.
- Documentate i risultati della scansione e l'analisi.
- Modulo 5
Strategia di difesa
- Sulla base dei risultati ottenuti, formulate una strategia di difesa dalle vulnerabilità identificate e da minacce future simili.
- Scrivere una relazione dettagliata e creare contenuti visivi (diagrammi, diagrammi di flusso, ecc.) per illustrare la strategia di difesa.
- Modulo 6
Presentazione finale
- Raccogliere tutti i risultati, i rapporti e le strategie in un documento e in una presentazione completa.
- Presentate il vostro lavoro a un gruppo di esperti di cybersecurity di OPSWAT per ottenere un feedback e un ulteriore apprendimento.
- Creare un video e del materiale online da pubblicare sul sito web di OPSWATe della vostra università.
Cosa ti offriamo
Al termine di questo programma, avrai acquisito una comprensione approfondita dell’ analisi delle vulnerabilità, dello sviluppo di exploit e delle strategie di difesa in materia di sicurezza informatica nel contesto delle infrastrutture critiche. Questa esperienza pratica sarà preziosa per aiutarti a costruire e sviluppare la tua futura carriera nel campo della sicurezza informatica. Potrai includere questa esercitazione pratica nei tuoi futuri progetti di ricerca a livello di master e dottorato.
L'esperienza di CIP Labs
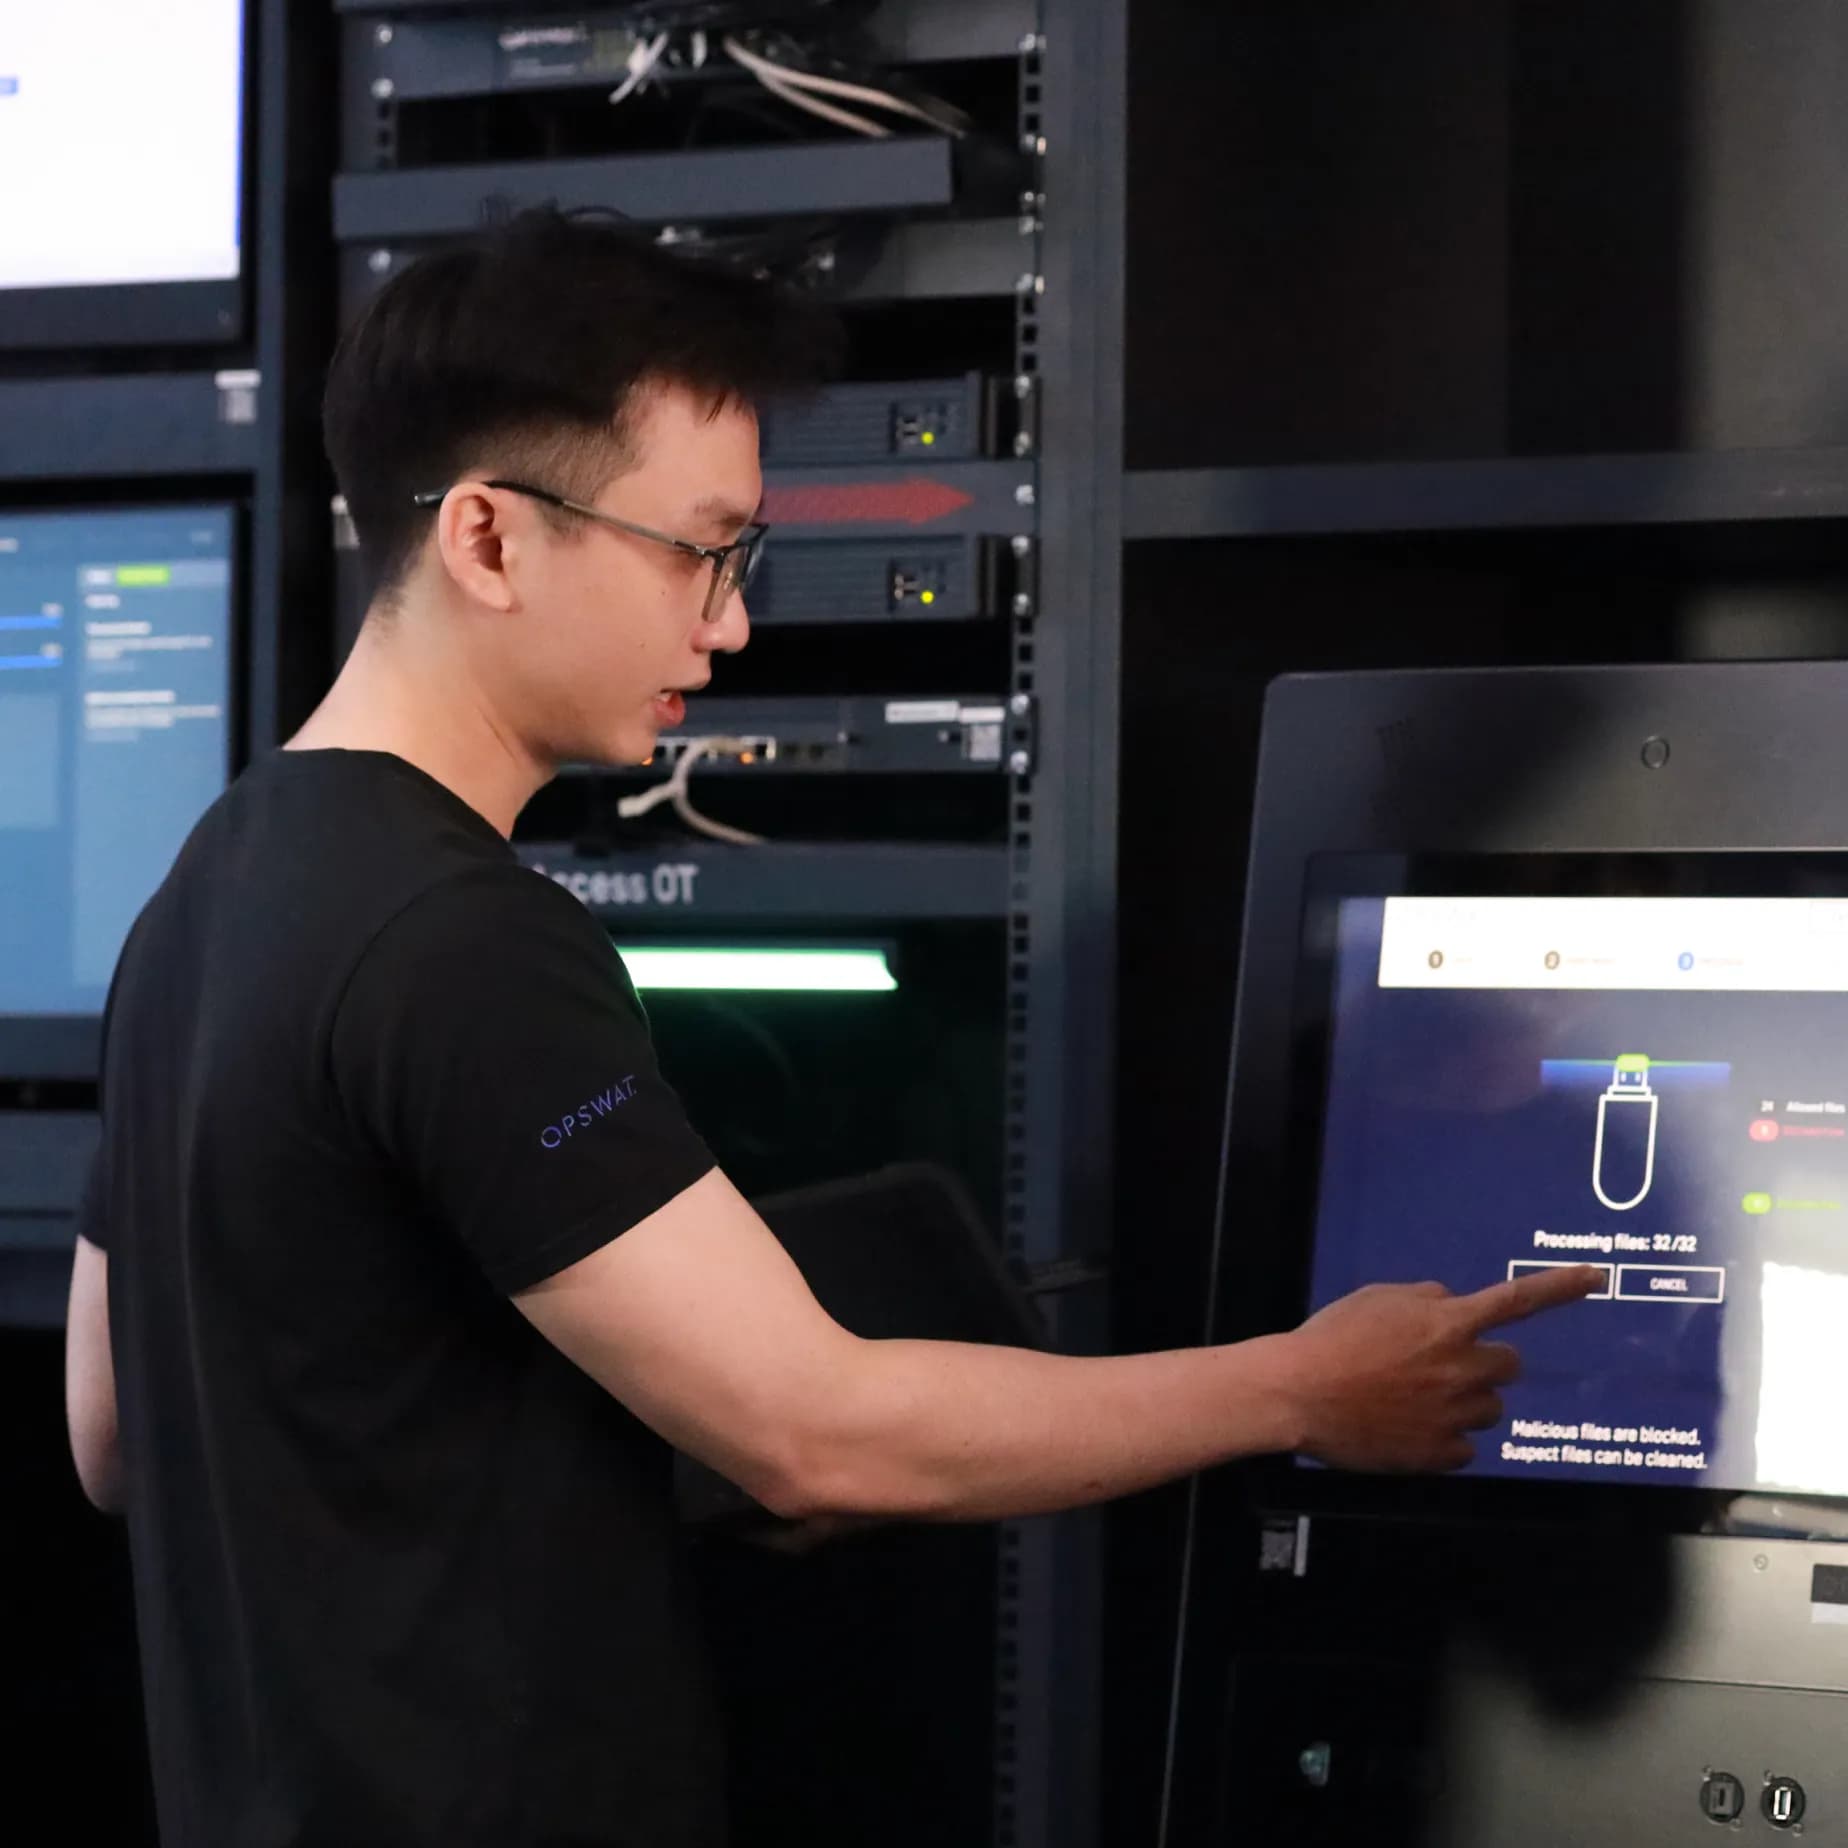
Avrai l'opportunità di esplorare e lavorare nei laboratori dedicati alle infrastrutture critiche OPSWAT.
Opportunità di carriera
Opportunità di diventare stagista/FTE di OPSWAT dopo il programma.
Indennizzi e risarcimenti
Indennità mensile (per una settimana lavorativa di 3 giorni): 6.000.000 VND lordi. Premio per i singoli o i team che si distinguono per prestazioni eccellenti.
Ambiente di lavoro accogliente
Parcheggio presso l'edificio che ospita gli uffici. Potrai usufruire di tutti i servizi dell'ufficio, tra cui colazione e spuntini pomeridiani, oltre ad altre attività ricreative.
Cosa ci serve da voi
- Studente dell'ultimo anno o neolaureato, con specializzazione in sicurezza informatica, informatica o scienze informatiche, con un interesse particolare per la sicurezza informatica.
- Buona comunicazione in inglese
- Quantità: 4-6 membri/SWAT.
- Disponibilità a lavorare in ufficio almeno 3 giorni alla settimana (lun-mer-ven) per un periodo di 6 settimane consecutive.
| SWAT 1 | 16 marzo 2026 – 29 maggio 2026 |
| SWAT 2 | 22 giugno 2026 – 28 agosto 2026 |
| SWAT 3 | 21 settembre 2026 – 27 novembre 2026 |
Sede di lavoro
Edificio Sai Gon Giai Phong, 436-438 Nguyen Thi Minh Khai, quartiere Ban Co, Ho Chi Minh City
Vetrina
Esplora gli eccezionali progetti creati dai talentuosi studenti coinvolti in questo programma. Questa raccolta viene aggiornata regolarmente per mostrare gli ultimi sviluppi della ricerca, man mano che il programma avanza.
Ultimi lavori
- CVE-2025-50154: Autenticazione NTLM forzata tramite elaborazione dei collegamenti di Windows Explorer
CVE-2025-50154 è una vulnerabilità di Esplora file di Windows che può esporre in rete dati sensibili relativi all'autenticazione.
Incontrare 2025 - SWAT 3 - Squadra 1 Duong Chi VyUniversità di Tecnologia di HCMC, Vietnam
 Nguyen Duc LoiAccademia vietnamita di crittografia, VietnamCOME OPSWAT AIUTA A PROTEGGEREMetaDefender Endpoint
- CVE-2025-32432: Esecuzione di codice remoto non autenticato in Craft CMS
Nell'aprile 2025, Orange Cyberdefense ha individuato una vulnerabilità critica in Craft CMS nel corso di un'indagine su un incidente; tale vulnerabilità è ora identificata con il codice CVE-2025-32432
Incontrare 2025 - SWAT 2 - Squadra 2 Duong Bao ChauAccademia delle tecniche di crittografia, Vietnam
 Nguyen Thang LoiUniversità di Tecnologia e Formazione di Ho Chi Minh City, VietnamCOME OPSWAT AIUTA A PROTEGGEREMetaDefender Core