Protezione delle pipeline di dati, dei modelli di linguaggio di grandi dimensioni (LLM) e degli endpoint dei modelli
Proteggi l'IA aziendale da contenuti dannosi, dati compromessi, iniezione di prompt e divulgazione di dati sensibili. OPSWAT ispeziona, depura e controlla file e dati durante le fasi di acquisizione, archiviazione, addestramento, interazioni con modelli di linguaggio di grandi dimensioni (LLM), modelli open source e inferenza.
- Prevenzione multistrato delle minacce
- Protezione dei dati sensibili
- Modello di IA e sicurezza dei contenuti
Quali set di dati di terze parti stanno compromettendo attivamente le nostre rappresentazioni vettoriali?
Dove si nascondono i payload dormienti all’interno dei nostri sistemi di archiviazione cloud basati sull’intelligenza artificiale?
Quali malware nascosti si annidano nei file caricati nel nostro database RAG?
Come possiamo individuare gli exploit zero-day prima che entrino nei nostri cluster di addestramento?
Quali meccanismi impediscono ai dipendenti di caricare codice dannoso nei nostri modelli locali?
Quali dati personali aziendali finiscono accidentalmente nelle API di IA pubbliche?
Come possiamo rimuovere i metadati nascosti e sensibili prima che i file raggiungano le nostre pipeline di intelligenza artificiale?
In che modo un file di modello serializzato esegue codice dannoso una volta caricato?
Quali formati di modelli open source presentano il rischio maggiore di compromettere la nostra infrastruttura?
Come si fa a individuare se un agente genera o elabora un documento fraudolento?
Perché i pacchetti di modelli di IA esterni riescono a eludere i nostri firewall perimetrali standard?
I dati non attendibili comportano rischi in tutti i flussi di lavoro basati sull'intelligenza artificiale
Lo sviluppo dell'IA aziendale dipende da file e dati provenienti dagli utenti, dalle applicazioni aziendali, dai repository, dai database, dalle API, da fonti di terze parti e da modelli esterni. Quando questi dati, i modelli di linguaggio di grandi dimensioni (LLM) e i file entrano nei flussi di lavoro dell'IA senza i giusti controlli di sicurezza, malware, informazioni sensibili e dati manipolati possono compromettere i modelli, gli agenti e le applicazioni a valle.

L'iniezione di prompt manipola il comportamento dell'IA
Prompt dannosi, istruzioni nascoste e output non sicuri possono manipolare il comportamento dell’IA, esporre dati sensibili o innescare azioni indesiderate nei modelli di linguaggio di grandi dimensioni (LLM) e negli agenti.

I dati sensibili possono essere divulgati tramite l'intelligenza artificiale
I dati riservati, soggetti a normative, proprietari e ad alto rischio possono essere inseriti nei prompt, nei set di dati di addestramento, nei flussi di lavoro di recupero e nelle applicazioni di intelligenza artificiale.

I file dannosi possono compromettere i flussi di lavoro basati sull'intelligenza artificiale
I documenti, gli archivi, le immagini, il codice e i file di modello possono contenere oggetti incorporati, script, metadati e contenuti annidati. Ciascuno di essi comporta rischi specifici, che vanno dal malware e dai payload nascosti alla fuga di dati.
Le risorse di IA non verificate possono comportare dei rischi
I file dei modelli, i set di dati, i notebook, gli archivi e gli artefatti di supporto vengono spesso inseriti negli ambienti di intelligenza artificiale da team interni, terze parti e fonti open source. Se non sottoposti a verifica, questi elementi possono introdurre malware, dati sensibili, componenti vulnerabili o file non sicuri nei flussi di lavoro relativi all’addestramento, alla valutazione, all’archiviazione e alla distribuzione.
- Input e output non sicuri
L'iniezione di prompt manipola il comportamento dell'IA
Prompt dannosi, istruzioni nascoste e output non sicuri possono manipolare il comportamento dell’IA, esporre dati sensibili o innescare azioni indesiderate nei modelli di linguaggio di grandi dimensioni (LLM) e negli agenti.
- Fuga di dati sensibili
I dati sensibili possono essere divulgati tramite l'intelligenza artificiale
I dati riservati, soggetti a normative, proprietari e ad alto rischio possono essere inseriti nei prompt, nei set di dati di addestramento, nei flussi di lavoro di recupero e nelle applicazioni di intelligenza artificiale.
- Minacce ai file
I file dannosi possono compromettere i flussi di lavoro basati sull'intelligenza artificiale
I documenti, gli archivi, le immagini, il codice e i file di modello possono contenere oggetti incorporati, script, metadati e contenuti annidati. Ciascuno di essi comporta rischi specifici, che vanno dal malware e dai payload nascosti alla fuga di dati.
- Modelli LLM affidabili
Le risorse di IA non verificate possono comportare dei rischi
I file dei modelli, i set di dati, i notebook, gli archivi e gli artefatti di supporto vengono spesso inseriti negli ambienti di intelligenza artificiale da team interni, terze parti e fonti open source. Se non sottoposti a verifica, questi elementi possono introdurre malware, dati sensibili, componenti vulnerabili o file non sicuri nei flussi di lavoro relativi all’addestramento, alla valutazione, all’archiviazione e alla distribuzione.
Secure Tutte le fasi dello sviluppo dell'IA aziendale
OPSWAT adotta un approccio alla sicurezza a più livelli, incentrato sulla prevenzione, che copre i dati che alimentano l’IA, i modelli implementati negli ambienti aziendali e le interazioni che avvengono tramite i modelli di linguaggio di grandi dimensioni (LLM) e gli endpoint di inferenza.
Proteggere i dati lungo l'intero percorso di addestramento dell'IA
Secure dati strutturati e non strutturati nel momento in cui entrano, transitano e vengono archiviati negli ambienti di addestramento dell'IA. " OPSWAT " applica diversi livelli di controllo e prevenzione per impedire che contenuti dannosi e dati sensibili vengano utilizzati come input attendibili per l'IA.
Verificare gli artefatti del modello di IA prima della distribuzione
Eseguite la scansione di file di modelli, archivi, notebook, file di configurazione e artefatti di supporto prima che vengano introdotti negli ambienti di IA aziendali. OPSWAT aiuta a individuare minacce legate ai file, dati sensibili e risorse a rischio lungo l’intero flusso di lavoro, dall’archiviazione al trasferimento fino alla distribuzione.
Secure Scambi di file e dati LLM
Dipendenti, clienti e applicazioni possono inviare file, richieste e contenuti recuperati a flussi di lavoro basati su modelli di linguaggio di grandi dimensioni (LLM). Il servizio " OPSWAT " consente di verificare, depurare e controllare tali scambi prima che file rischiosi o dati sensibili raggiungano gli assistenti IA, i sistemi RAG, i chatbot o le applicazioni a valle.
Interrompere la catena di attacco dei dati dell'IA
Le minacce possono diffondersi nei flussi di lavoro di IA/ML attraverso file, dati e input. OPSWAT ispeziona, sanifica e controlla i contenuti prima che possano avere ripercussioni a valle.
Proteggere i flussi di lavoro critici dell'IA aziendale
Implementa la sicurezza AI " OPSWAT " ovunque i file e i dati entrino, transitino o vengano utilizzati dai flussi di lavoro basati sull'intelligenza artificiale. Ispeziona e ripulisci i contenuti non attendibili, blocca le minacce basate sui file e controlla i dati sensibili nelle pipeline di addestramento, nei sistemi RAG, nei modelli di linguaggio di grandi dimensioni (LLM), negli agenti e nelle applicazioni di intelligenza artificiale.
Prevenzione multilivello per l'IA aziendale
OPSWAT combina il rilevamento avanzato delle minacce, l'ispezione dei contenuti, la protezione dei dati e la sanificazione per proteggere le pipeline di dati dell'IA, i modelli, l'archiviazione e le interazioni con i modelli di linguaggio di grandi dimensioni (LLM) prima che contenuti dannosi o dati sensibili possano diffondersi nell'ambiente dell'IA.
Proteggere i dati che transitano nei flussi di lavoro basati sull'intelligenza artificiale
Secure i contenuti su cui si basa l'IA aziendale, inclusi file, set di dati, archivi, contenuti caricati, fonti recuperate e altri dati aziendali relativi ai flussi di lavoro di addestramento, RAG, LLM, agenti e applicazioni.
Prevenire le minacce legate ai modelli LLM e all’ Supply Chain
Eseguire una scansione dei modelli di linguaggio (LLM) open source, dei file dei modelli e degli artefatti associati alla ricerca di malware, contenuti dannosi e dati sensibili prima che vengano introdotti negli ambienti di IA aziendali.
Controllo dei dati sensibili in entrata e in uscita
Individua e proteggi i dati soggetti a normative, riservati, proprietari e altri dati sensibili mentre transitano attraverso flussi di lavoro relativi alla formazione, al recupero, all’IA generativa e agli agenti.
Applicare l’approccio "Prevention First" alla sicurezza in tutto il processo di sviluppo dell’IA
Applicare controlli di sicurezza lungo l'intero flusso di lavoro di IA/ML per ridurre i rischi prima che contenuti dannosi o sensibili possano essere considerati attendibili, elaborati o utilizzati dai sistemi di IA a valle.
Realizzato con la piattaforma OPSWAT MetaDefender
La piattaforma MetaDefender è alla base di una gamma di prodotti di sicurezza progettati per affrontare i diversi rischi legati allo sviluppo dell’IA in ambito aziendale. Dall’acquisizione e archiviazione dei dati alla sicurezza dei modelli e alle interazioni con l’IA, ogni prodotto applica tecnologie collaudate di prevenzione delle minacce di tipo “ OPSWAT ” a una parte critica dell’ambiente IA.
Supportare la conformità alle normative sull'IA e la governance dei dati
I dati non verificati e i modelli LLM dannosi possono rappresentare una minaccia, compromettere la riservatezza delle informazioni sensibili e aumentare il rischio di non conformità. OPSWAT contribuisce a ridurre tale rischio grazie all’ispezione dei contenuti, alla classificazione dei dati, alla scansione dei modelli e alla sanificazione automatizzata in ambito AI aziendale.
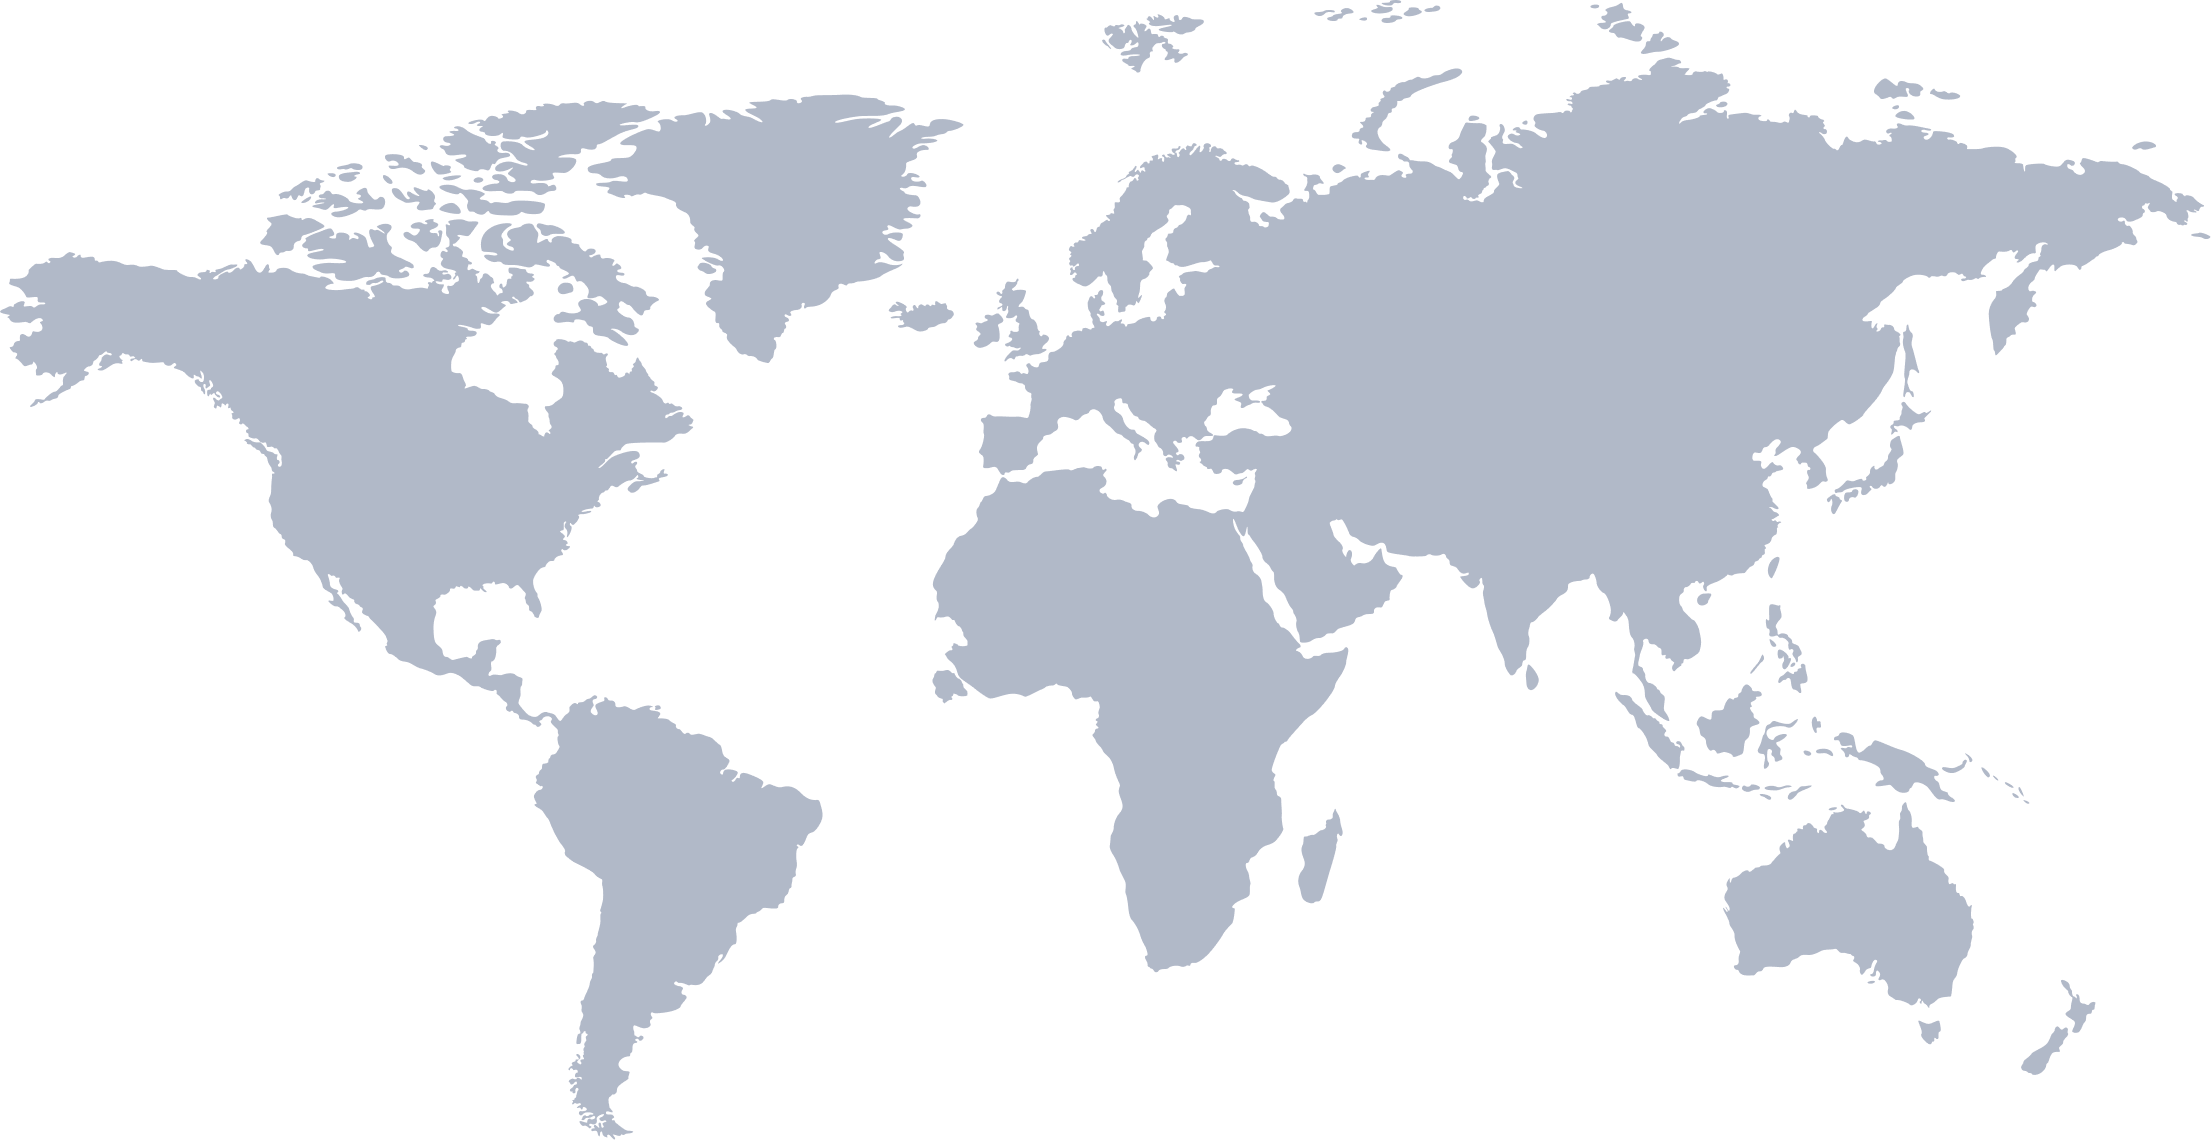
- Clicca qui per saperne di piùStati Uniti - Federale8 quadri normativi
- Clicca qui per saperne di piùStati Uniti - Stato9 quadri di riferimento
- Clicca qui per saperne di piùCanada5 framework
- Clicca qui per saperne di piùPerù1 quadro di riferimento
- Clicca qui per saperne di piùBrasile2 framework
- Clicca qui per saperne di piùRegno Unito5 quadri di riferimento
- Clicca qui per saperne di piùEuropa1 quadro di riferimento
- Clicca qui per saperne di piùUnione europea4 quadri di riferimento
- Clicca qui per saperne di piùItalia1 quadro di riferimento
- Clicca qui per saperne di piùSpagna1 quadro di riferimento
- Clicca qui per saperne di piùArabia Saudita1 quadro di riferimento
- Clicca qui per saperne di piùEmirati Arabi Uniti2 quadri di riferimento
- Clicca qui per saperne di piùCorea del Sud1 quadro di riferimento
- Clicca qui per saperne di piùGiappone2 framework
- Clicca qui per saperne di piùSingapore2 framework
- Clicca qui per saperne di piùAustralia1 quadro di riferimento
Progettato appositamente per ogni settore
Proteggi i flussi di lavoro critici basati sull'intelligenza artificiale da dati non attendibili, modelli dannosi e divulgazione di dati sensibili grazie a una sicurezza multilivello incentrata sulla prevenzione, progettata per ambienti specifici di settore.
Energia
Secure disegni tecnici, esportazioni SCADA, rapporti di ispezione e dati sulle infrastrutture prima che entrino nei flussi di lavoro basati sull'intelligenza artificiale.
Governo
Controllare i dati sensibili, quelli fondamentali per la missione e quelli trasferiti dall'esterno prima che entrino nei sistemi basati sull'intelligenza artificiale.
Servizi finanziari
Ridurre il rischio di acquisizione di documenti dannosi, di divulgazione dei dati dei clienti e di violazioni della conformità nei flussi di lavoro basati sull'intelligenza artificiale.
Produzione
Secure file di progettazione, documenti dei fornitori, dati operativi e flussi di lavoro produttivi collegati ai sistemi di intelligenza artificiale.
Risorse consigliate
MetaDefender Core una pipeline di dati Secure e applicazioni LLM

OPSWAT i servizi finanziari: innovazioni Secure per il settore finanziario
OWASP Top 10 per le applicazioni LLM con la sicurezza AI di OPSWAT
Domande frequenti
La sicurezza AI aziendale protegge i dati, i modelli, l'archiviazione e le interazioni che sono alla base dei sistemi di intelligenza artificiale. Contribuisce a ridurre i rischi derivanti da contenuti dannosi, dall'esposizione di dati sensibili, da modelli non sicuri, dall'iniezione di prompt e da altre minacce lungo l'intero ciclo di vita dell'intelligenza artificiale.
OPSWAT AI Security protegge file e dati lungo l'intero percorso di addestramento dell'IA, nell'archiviazione di dati e modelli, nei modelli LLM open source, nei sistemi RAG, nelle interazioni con i chatbot e negli endpoint di inferenza.
OPSWAT ispeziona, sanifica e controlla i dati strutturati e non strutturati prima e durante il loro passaggio attraverso le pipeline di addestramento dell'IA, contribuendo a impedire che contenuti dannosi e dati sensibili diventino input attendibili per l'IA.
OPSWAT convalidare i dati prima del trasferimento e OPSWAT avvalersi della tecnologia MetaDefender Diode per consentire il trasferimento unidirezionale e sicuro dei dati approvati verso ambienti protetti.
OPSWAT analizza i modelli LLM open source, i file dei modelli e gli artefatti associati alla ricerca di malware, contenuti dannosi e dati sensibili prima che vengano introdotti negli ambienti di IA aziendali.
OPSWAT esamina i file e i contenuti scambiati tramite gli input e gli output dei chatbot, i sistemi RAG e gli endpoint di inferenza, al fine di individuare e impedire che le iniezioni di prompt e altri contenuti dannosi raggiungano le applicazioni di intelligenza artificiale.
OPSWAT identifica e controlla le informazioni sensibili lungo l'intero percorso delle pipeline di dati dell'IA, nell'archiviazione, nei modelli, nei flussi di lavoro RAG e nelle interazioni con i modelli di linguaggio di grandi dimensioni (LLM), al fine di prevenire l'esposizione o la fuga involontaria di tali informazioni.
I firewall basati sull'intelligenza artificiale si concentrano in genere sulle interazioni in fase di esecuzione con le applicazioni di intelligenza artificiale. " OPSWAT " applica una sicurezza multistrato, incentrata sulla prevenzione, in un ambiente di intelligenza artificiale più ampio, che comprende pipeline di dati, archiviazione, file di modelli, interazioni con modelli di linguaggio di grandi dimensioni (LLM), sistemi RAG ed endpoint di inferenza.
OPSWAT combina diverse tecnologie di ispezione, rilevamento, classificazione e sanificazione per identificare e neutralizzare i rischi relativi a dati, modelli e interazioni di intelligenza artificiale prima che contenuti dannosi o dati sensibili possano diffondersi a valle.
OPSWAT aiuta le organizzazioni ad applicare misure di sicurezza e controlli sui dati in tutti gli ambienti di intelligenza artificiale aziendali per proteggere le informazioni sensibili, garantire il rispetto delle politiche interne e soddisfare i requisiti in continua evoluzione in materia di normative, governance e protezione dei dati.
Sei pronto a trasformare la tua IA aziendale con l'Secure ?
L'innovazione nel campo dell'IA dipende da input affidabili. OPSWAT aiuta le organizzazioni a verificare, depurare, classificare e controllare i file, i dati, i prompt e le fonti che alimentano i modelli di IA, i modelli di linguaggio di grandi dimensioni (LLM), le pipeline RAG, gli agenti, le applicazioni e i flussi di lavoro.