Cybersecurity incentrata sulla prevenzione per il settore energetico e dei servizi pubblici
Dalle sale di controllo nucleari alle piattaforme offshore, “ OPSWAT ” blocca le minacce provenienti da file e dispositivi prima che raggiungano i sistemi OT critici.
- Sicurezza incentrata sulla prevenzione
- Conformità pronta per l'audit
- Continuità operativa senza interruzioni
OPSWAT della fiducia di
1,500+
1,800+
30+
13,000+
Quando la sicurezza delle infrastrutture energetiche viene meno
Il punto cieco rimovibile dell'Media
I tecnici sul campo si affidano alle unità “ USB ” per effettuare patch ai sistemi SCADA, considerando di default affidabili i supporti interni. Poiché non viene imposta alcuna scansione nel punto di utilizzo, una singola unità infetta può compromettere risorse critiche senza lasciare traccia.
File non controllati che attraversano il confine tra IT e OT
I dati devono circolare tra IT e OT, ma in assenza di controlli ai confini, ogni trasferimento, patch e caricamento da parte dei fornitori diventa un percorso non verificato verso i sistemi di produzione.
Sistemi obsoleti superati dalle minacce moderne
I sistemi di controllo risalenti a decenni fa non sono in grado di supportare le moderne soluzioni di sicurezza degli endpoint o la gestione delle patch, eppure costituiscono la maggior parte delle infrastrutture OT critiche e non possono essere sostituiti dall’oggi al domani.
Conformità senza applicazione delle norme
Le norme NERC CIP, IEC 62443 e NRC 10 CFR 73.54 richiedono controlli dimostrabili e pronti per gli audit. Molte organizzazioni sono in grado di documentare le proprie politiche, ma non riescono a dimostrare che queste vengano applicate in modo coerente: una lacuna che comporta costi pari a milioni in multe e danni alla reputazione.
Gli hacker hanno adottato per primi l'intelligenza artificiale
Gli aggressori ora generano malware polimorfico ed esche convincenti a un ritmo più veloce rispetto alla capacità di aggiornamento delle difese basate sulle firme, e gli ambienti OT sono quelli che impiegano più tempo di tutti ad aggiornarsi.
- Media rimovibili
Il punto cieco rimovibile dell'Media
I tecnici sul campo si affidano alle unità “ USB ” per effettuare patch ai sistemi SCADA, considerando di default affidabili i supporti interni. Poiché non viene imposta alcuna scansione nel punto di utilizzo, una singola unità infetta può compromettere risorse critiche senza lasciare traccia.
- Trasferimenti IT/OT
File non controllati che attraversano il confine tra IT e OT
I dati devono circolare tra IT e OT, ma in assenza di controlli ai confini, ogni trasferimento, patch e caricamento da parte dei fornitori diventa un percorso non verificato verso i sistemi di produzione.
- Sistemi legacy
Sistemi obsoleti superati dalle minacce moderne
I sistemi di controllo risalenti a decenni fa non sono in grado di supportare le moderne soluzioni di sicurezza degli endpoint o la gestione delle patch, eppure costituiscono la maggior parte delle infrastrutture OT critiche e non possono essere sostituiti dall’oggi al domani.
- Le complessità della conformità
Conformità senza applicazione delle norme
Le norme NERC CIP, IEC 62443 e NRC 10 CFR 73.54 richiedono controlli dimostrabili e pronti per gli audit. Molte organizzazioni sono in grado di documentare le proprie politiche, ma non riescono a dimostrare che queste vengano applicate in modo coerente: una lacuna che comporta costi pari a milioni in multe e danni alla reputazione.
- Minacce basate sull'intelligenza artificiale
Gli hacker hanno adottato per primi l'intelligenza artificiale
Gli aggressori ora generano malware polimorfico ed esche convincenti a un ritmo più veloce rispetto alla capacità di aggiornamento delle difese basate sulle firme, e gli ambienti OT sono quelli che impiegano più tempo di tutti ad aggiornarsi.
Protezione end-to-end incentrata sulla prevenzione
OPSWAT blocca le minacce prima che raggiungano i sistemi di controllo, grazie a misure di sicurezza fisiche, ispezioni approfondite e un controllo centralizzato delle politiche.
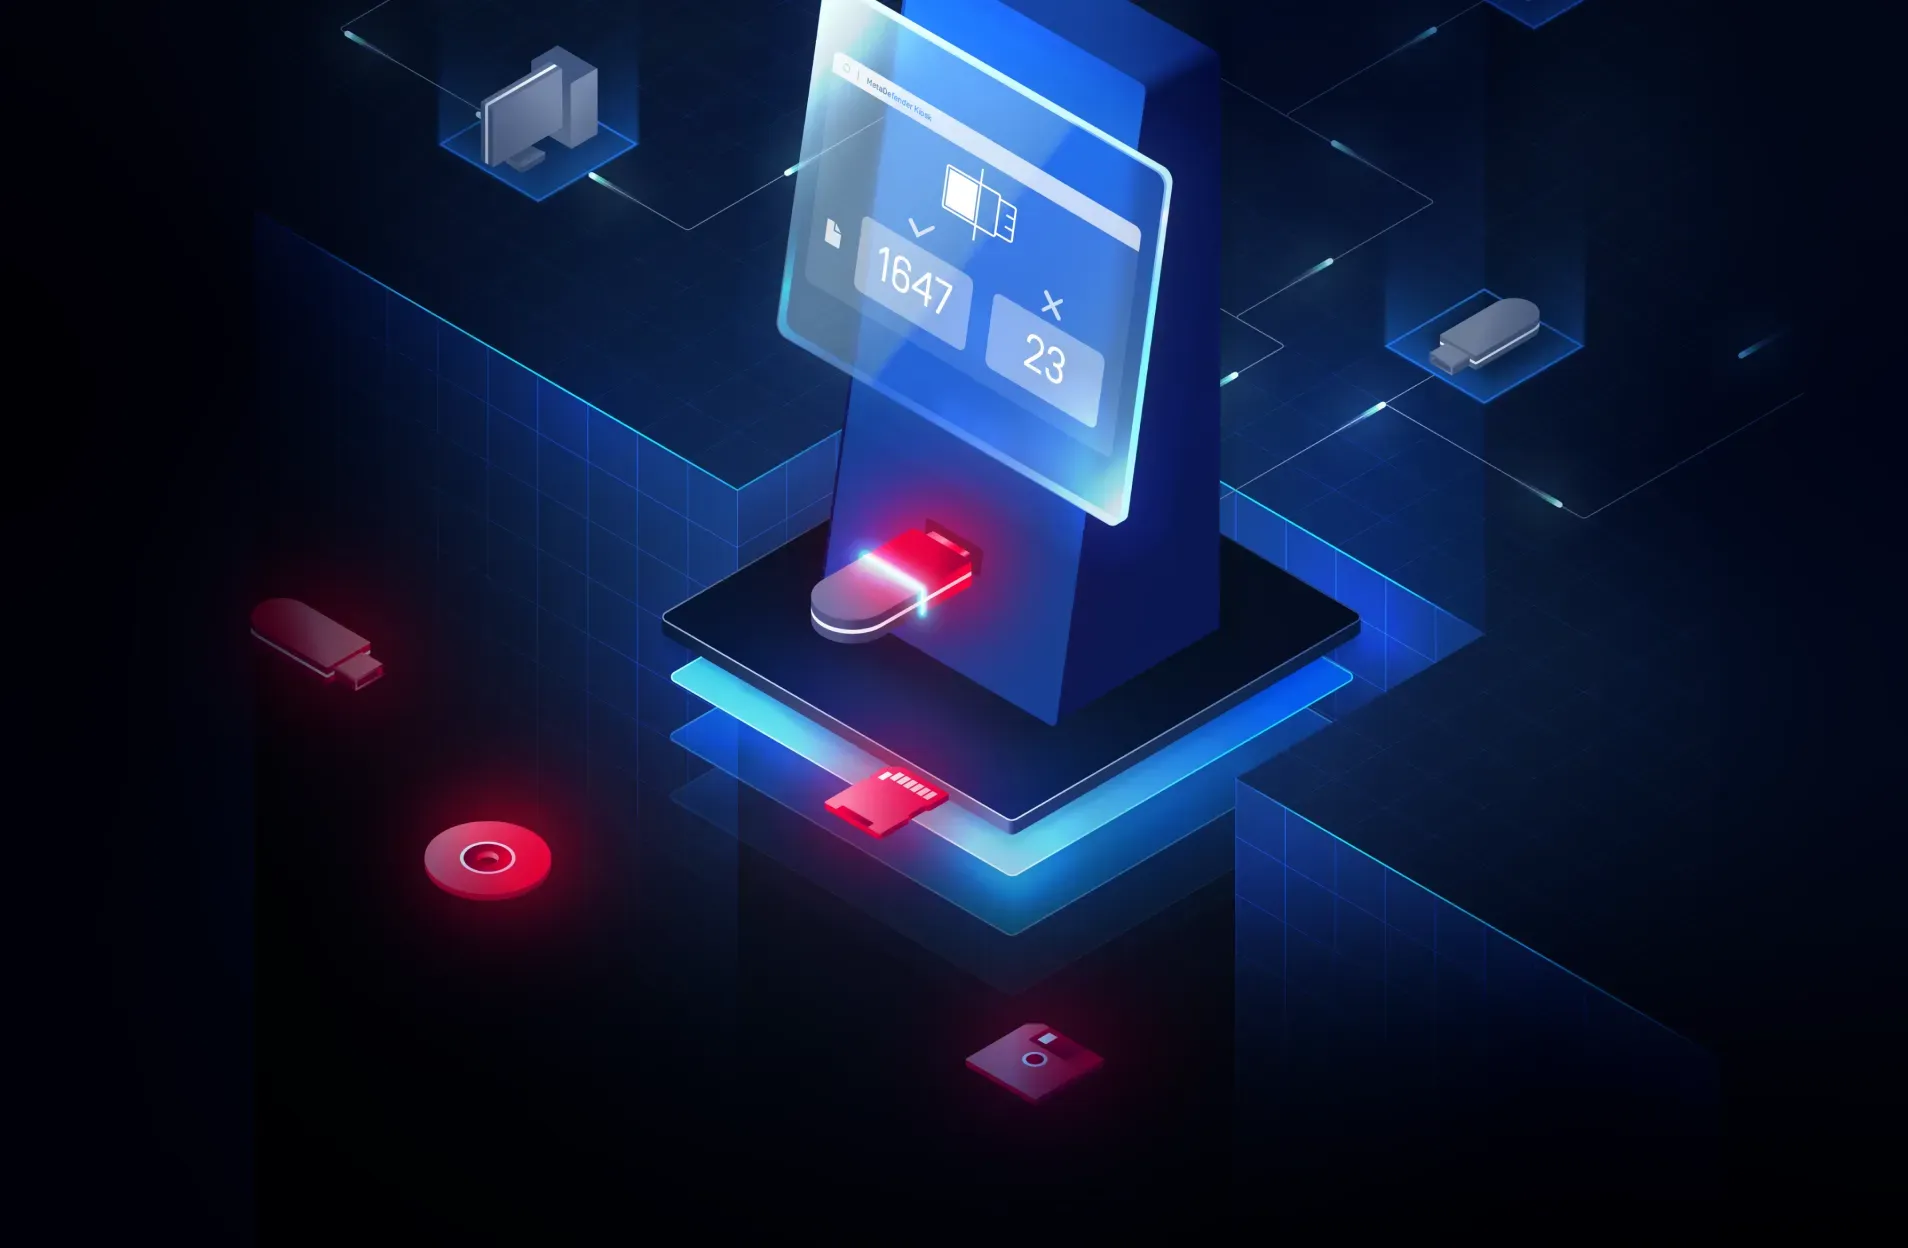
Controlli fisici in ogni punto di ingresso
MetaDefender™ Kiosk, Drive, Media ,Firewall e Endpoint garantiscono la sicurezza dei supporti rimovibili e dei dispositivi temporanei tramite la scansione, la convalida e il controllo dei dispositivi prima che questi accedano ai sistemi OT critici.
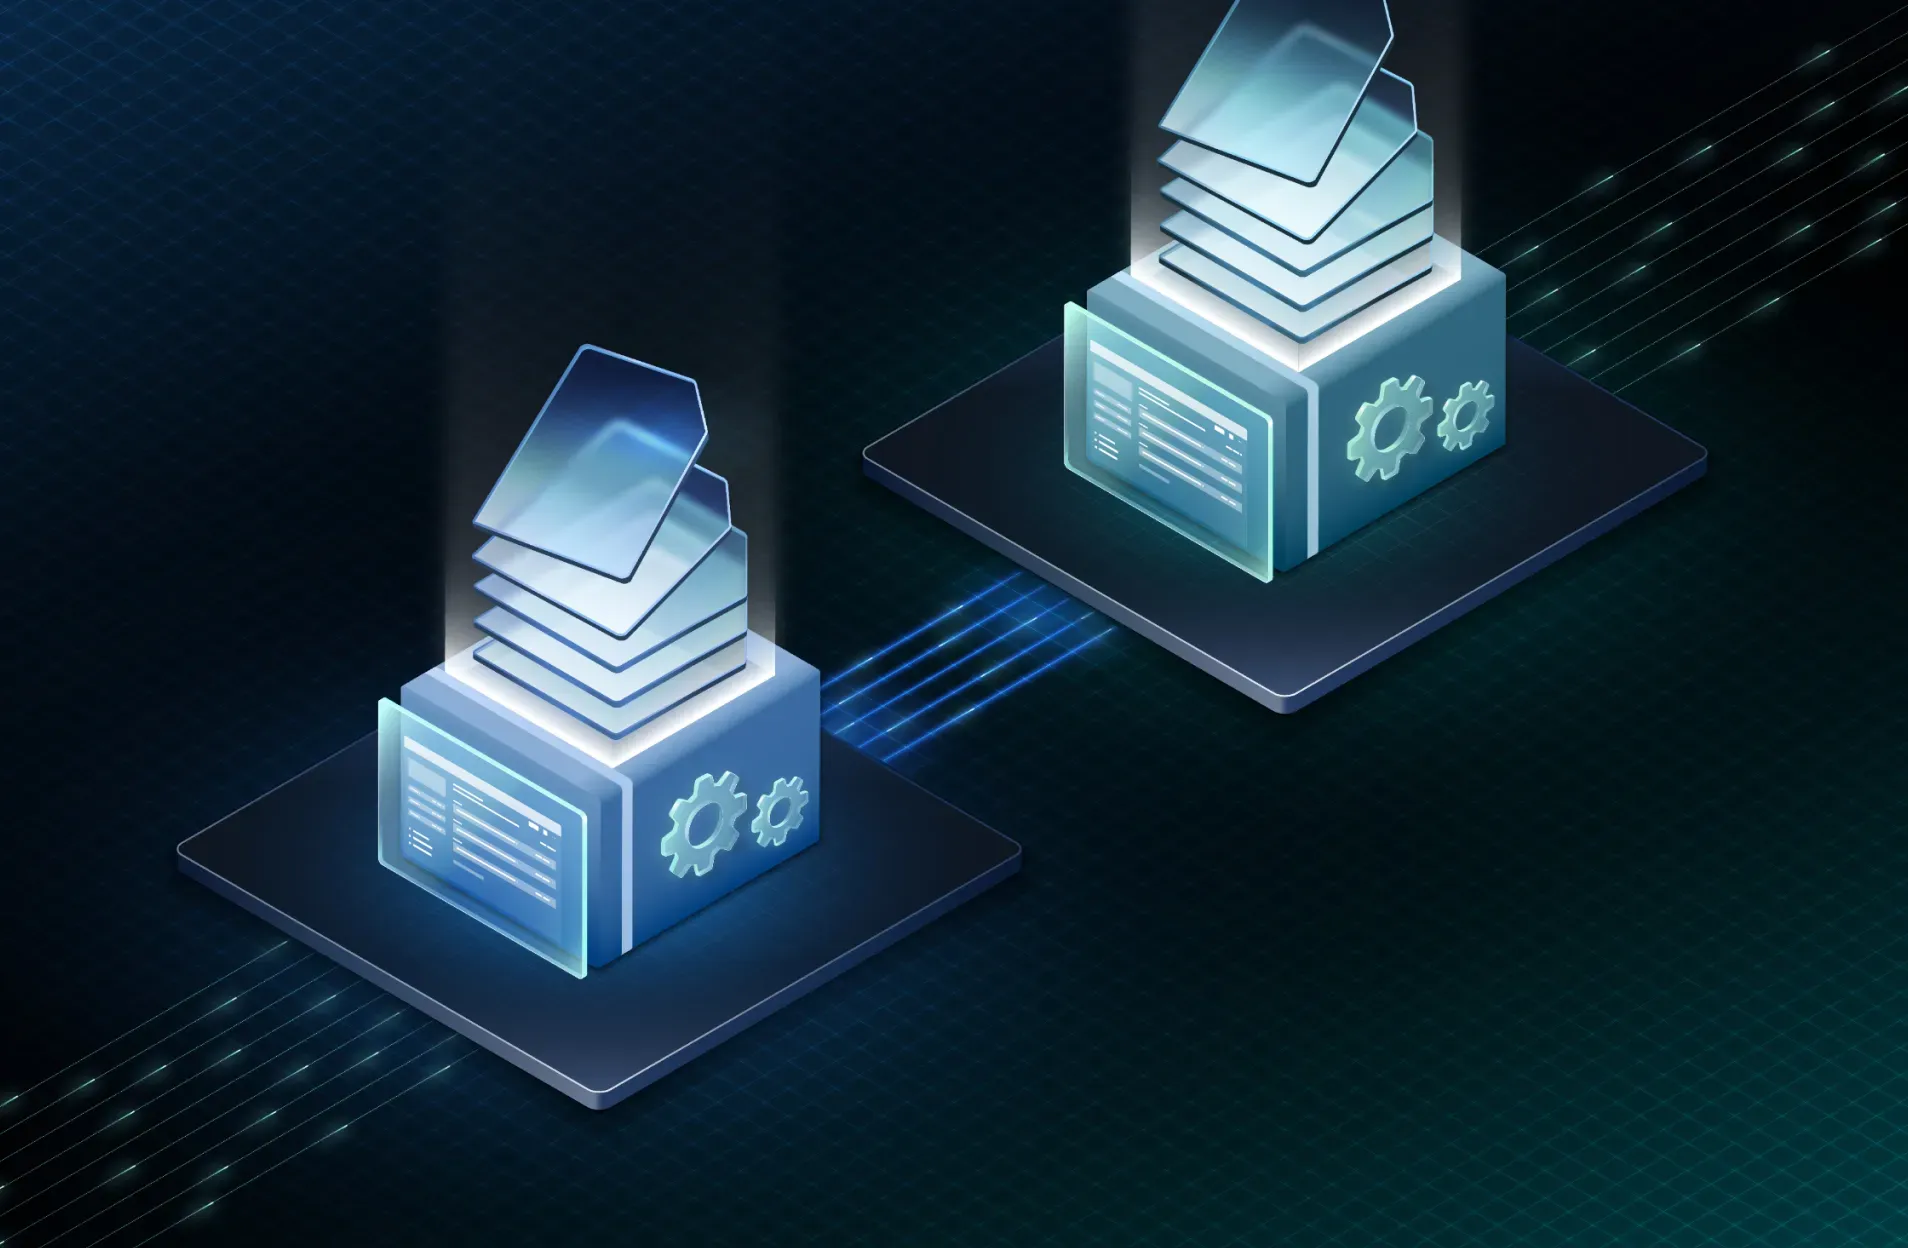
Secure Trasferimenti di dati IT/OT
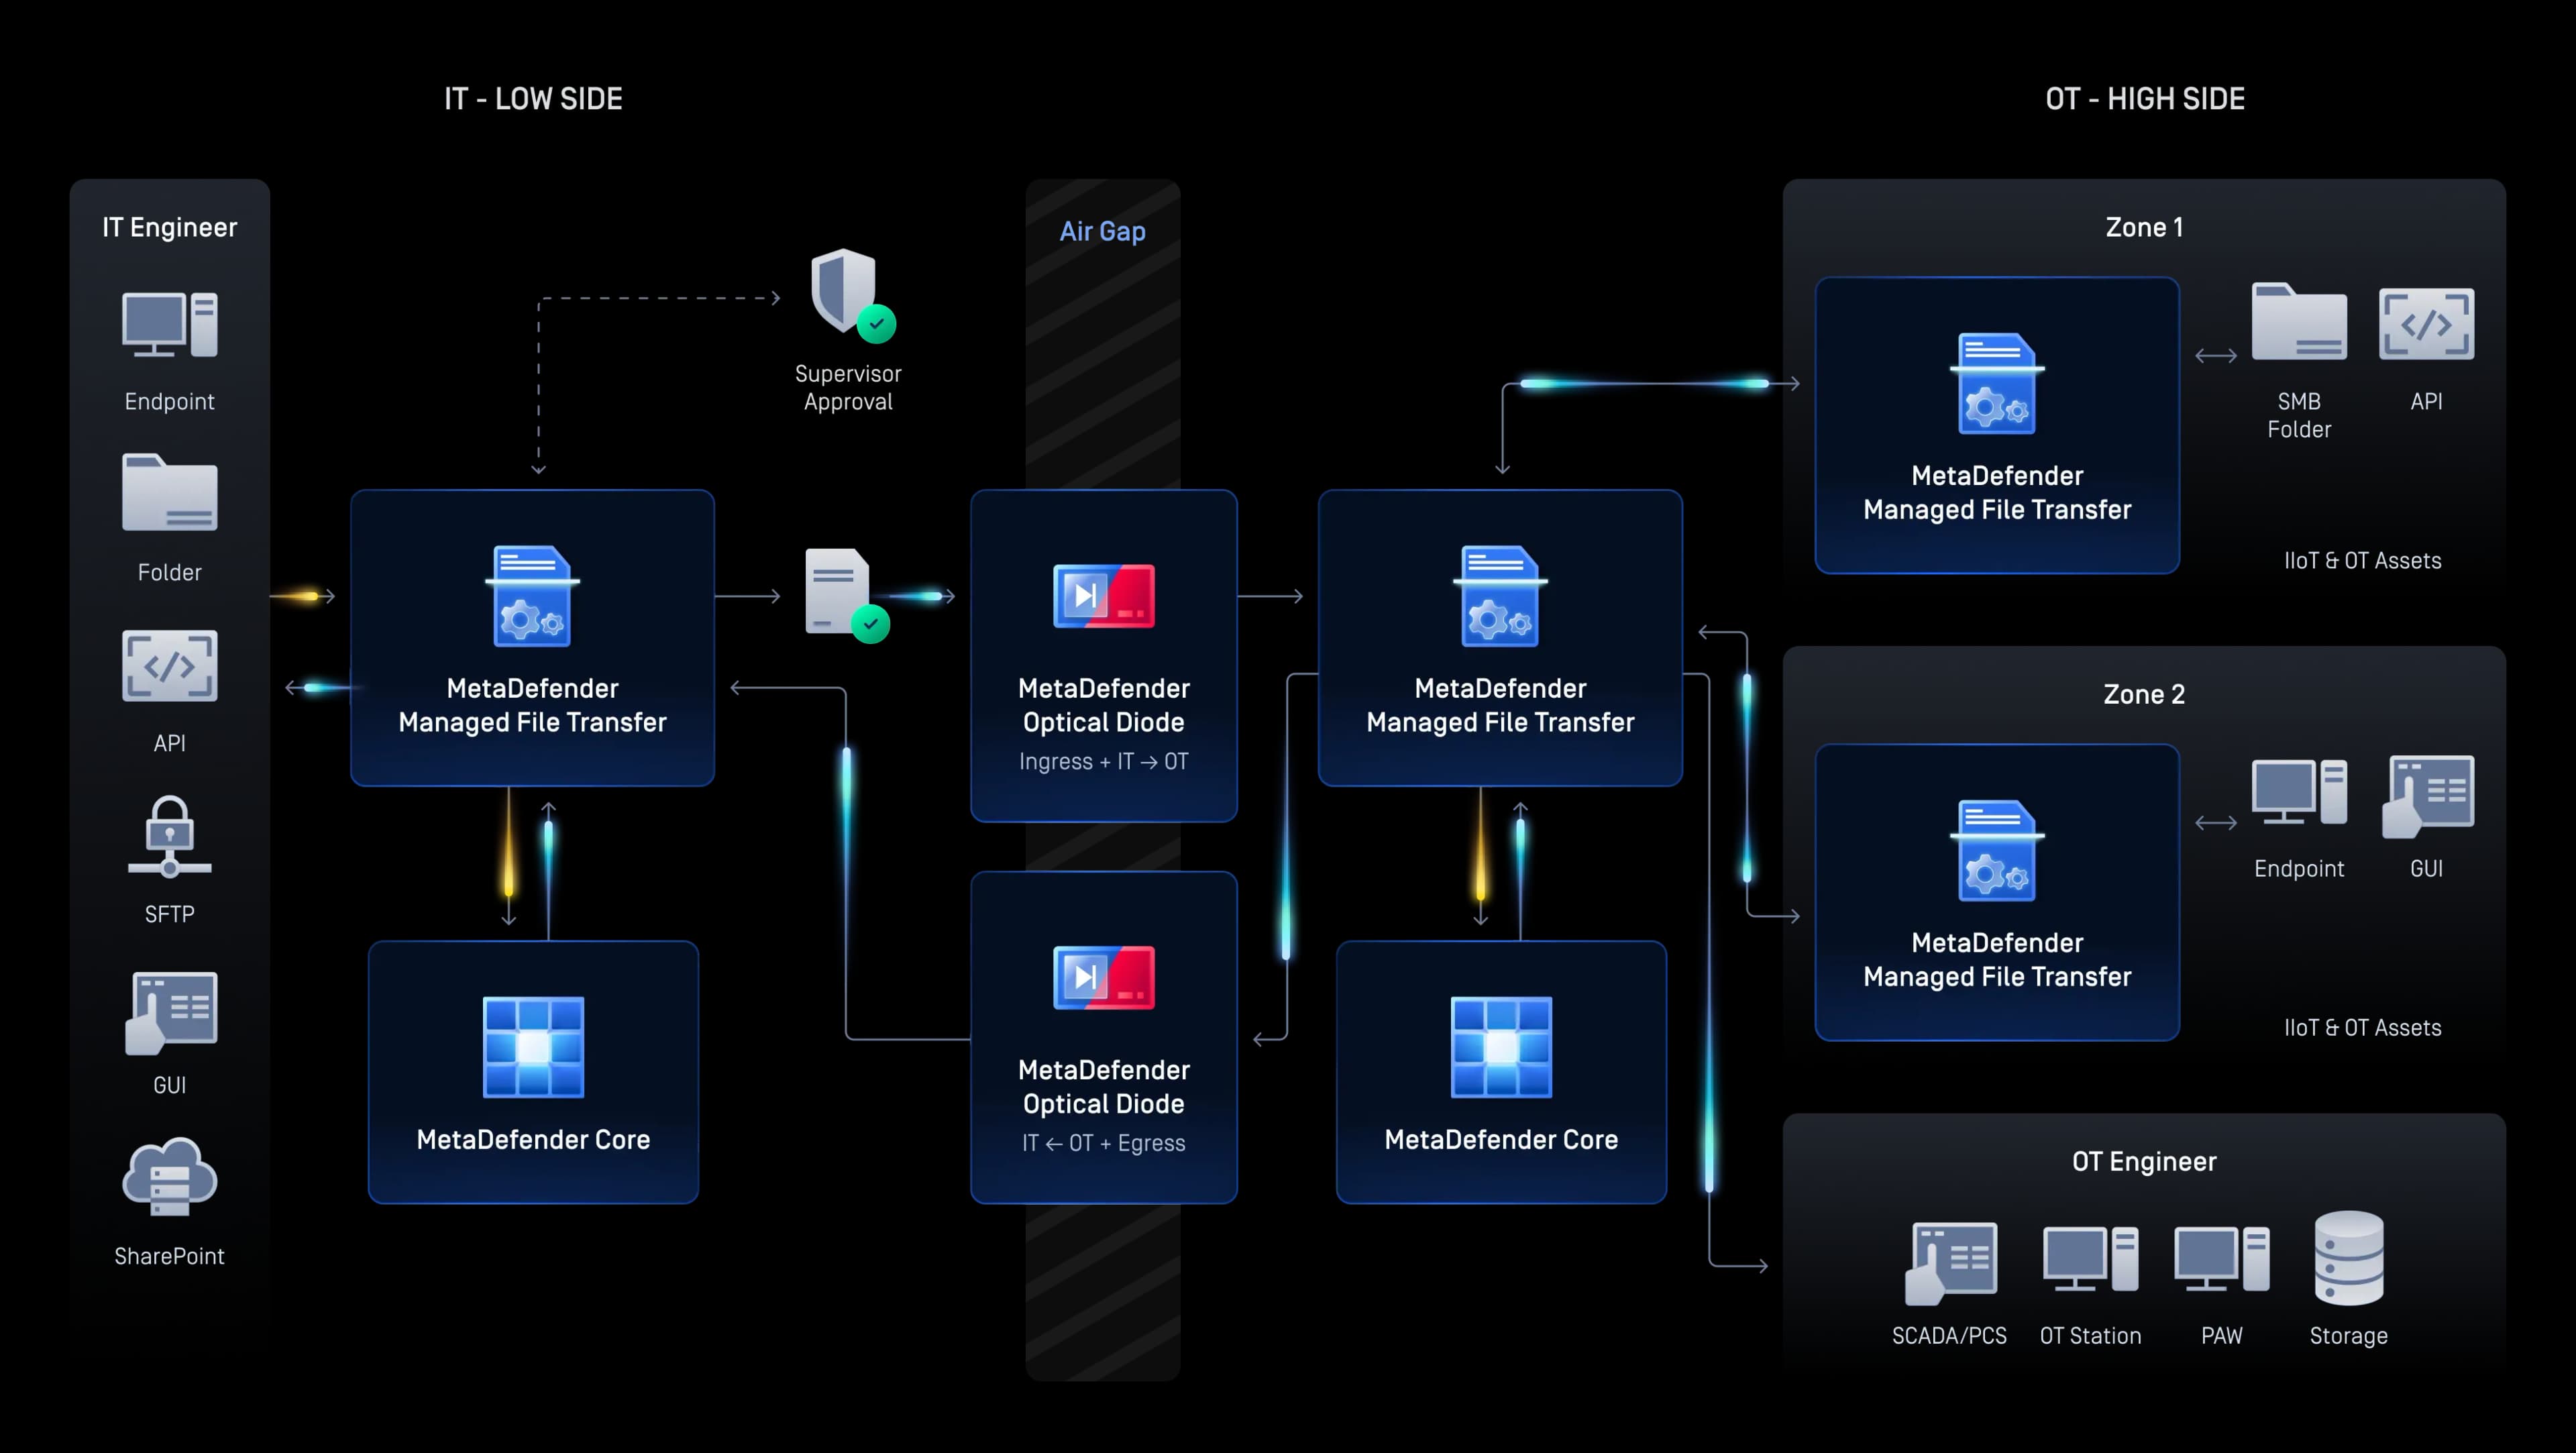
MetaDefender Managed File Transfer, NetWall™ e Industrial Firewall ispezionano e controllano ogni file che attraversa il confine tra IT e OT, garantendo un trasferimento unidirezionale o basato su criteri senza alcun punto cieco.
Visibilità, accesso e prevenzione delle minacce
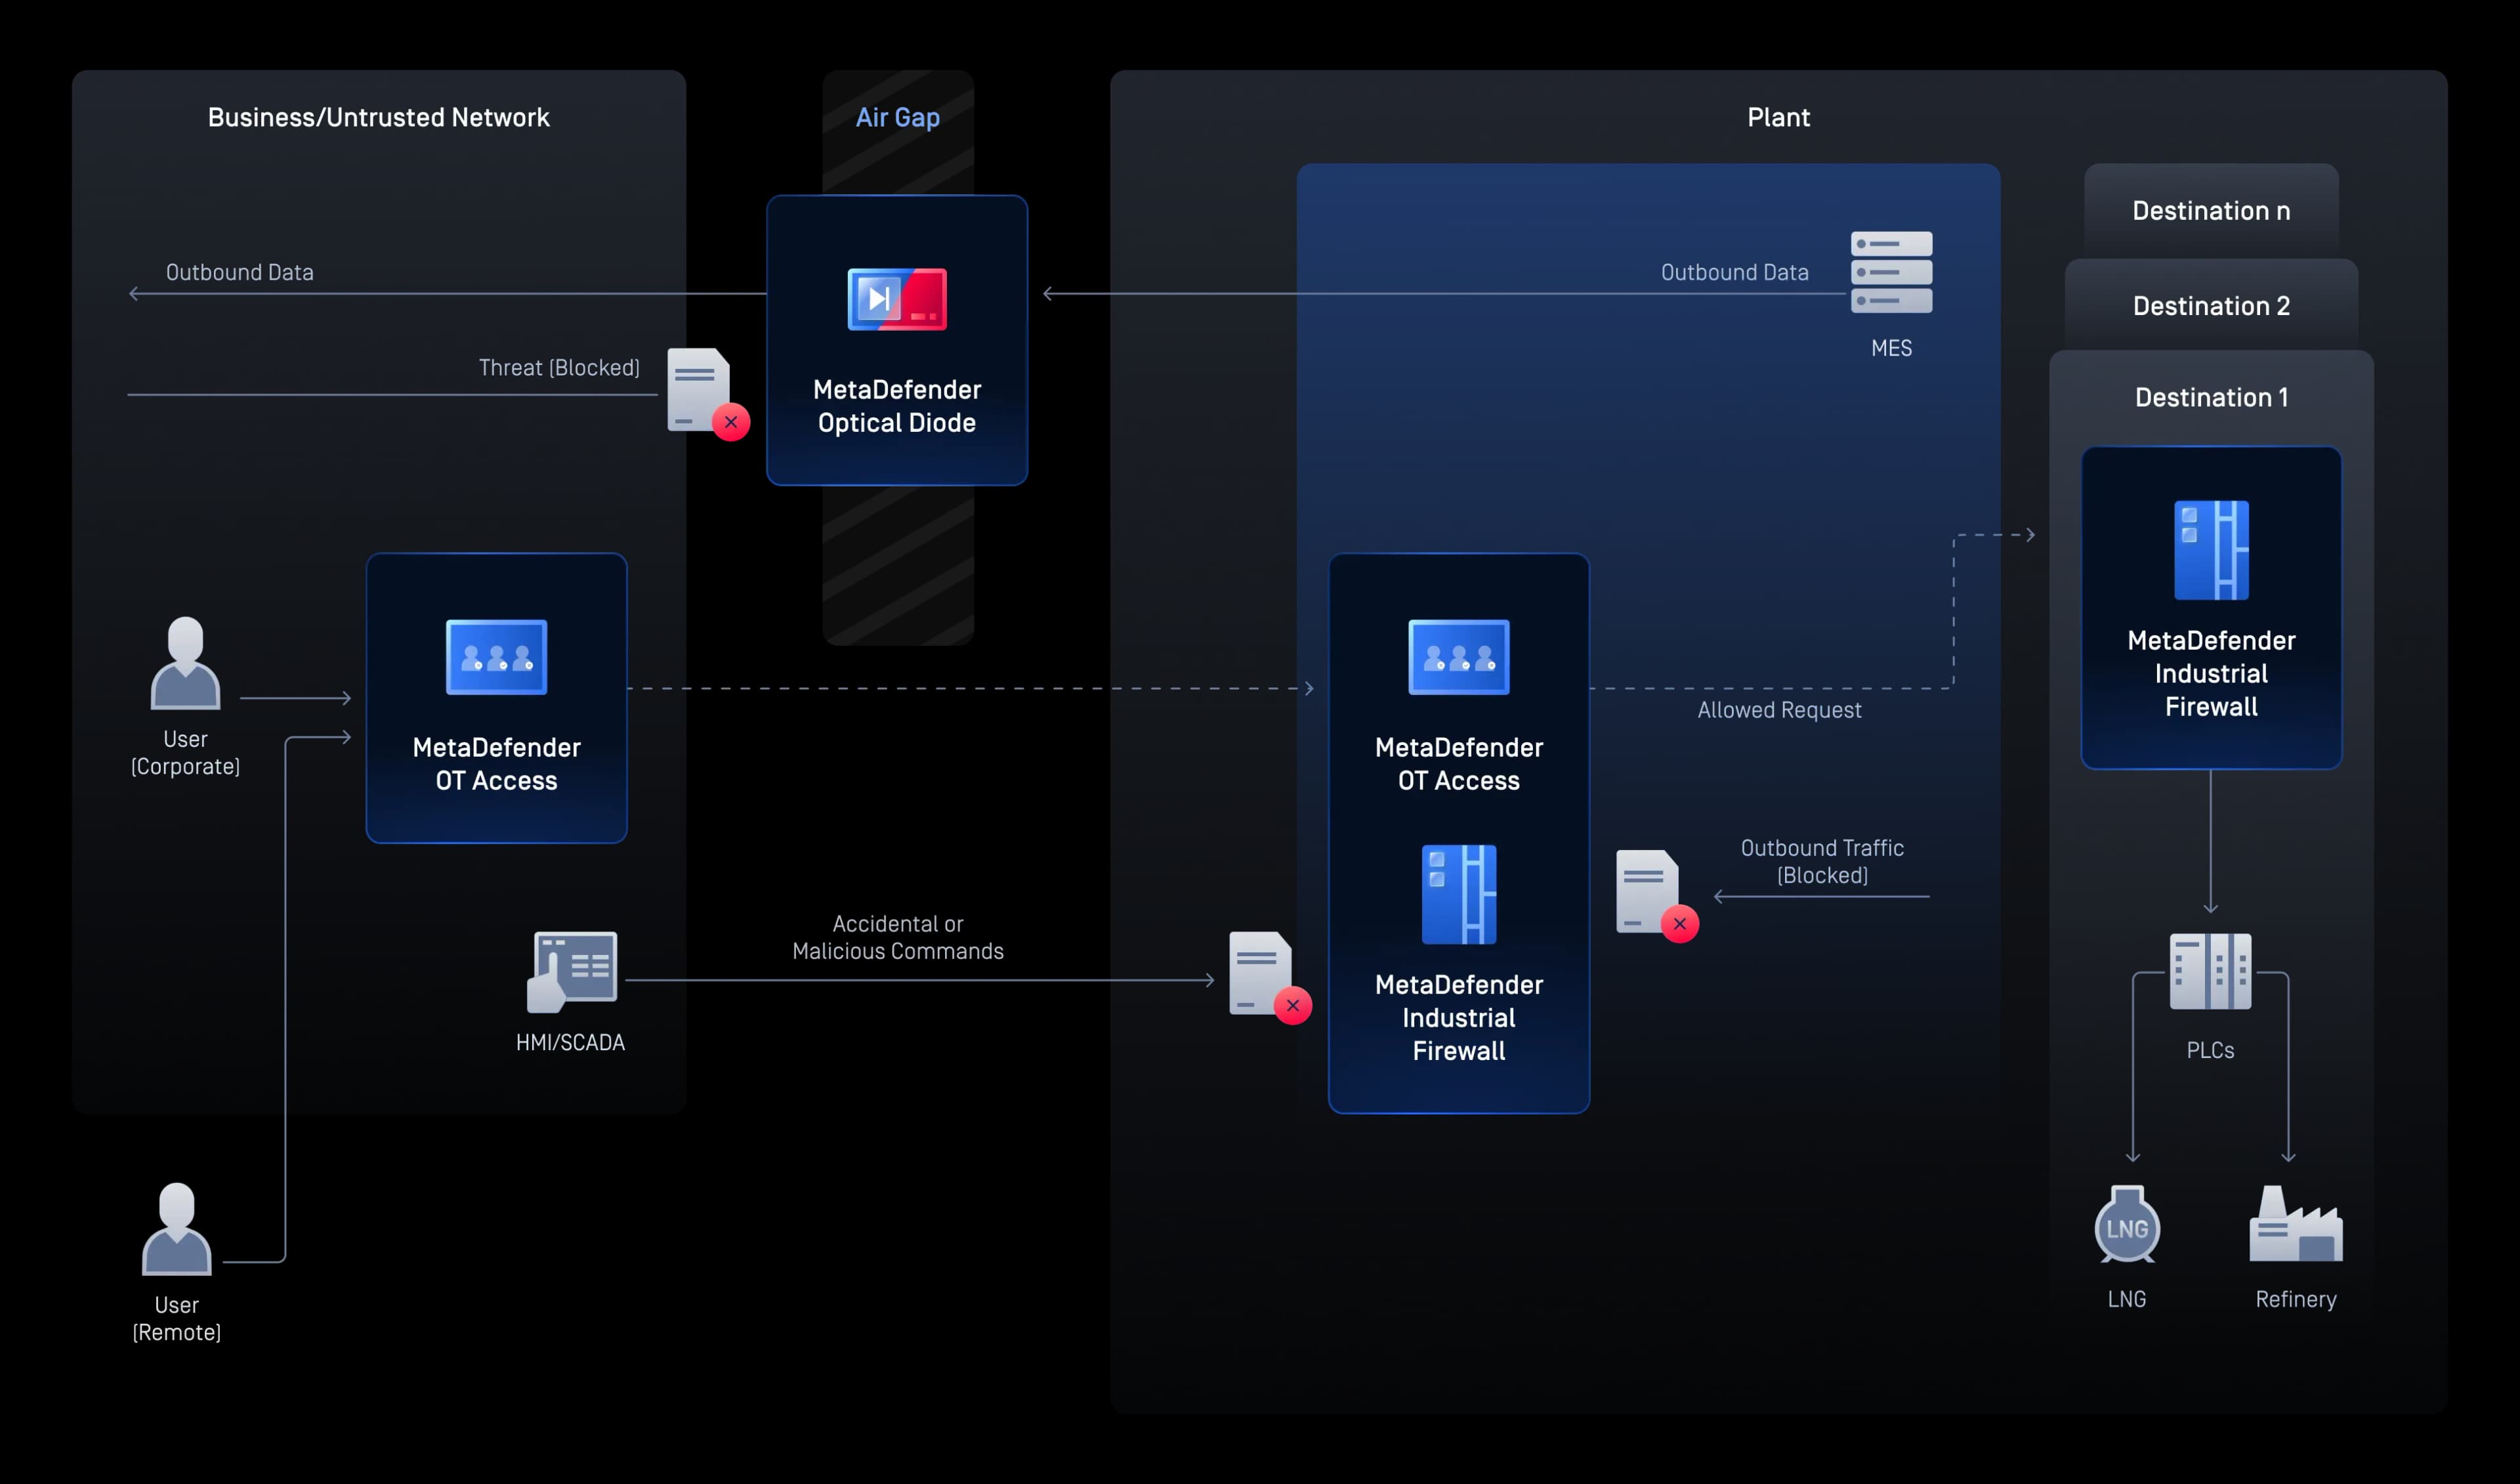
Industrial Firewall, e OT Access combinano la visibilità delle risorse OT, l'accesso remoto sicuro e la protezione della rete per ridurre i rischi informatici.
Visibilità centralizzata e conformità
My OPSWAT™ Central Management unifica l'applicazione delle politiche, i registri delle scansioni e la reportistica sulla conformità per ogni sito, prodotto e area geografica, il tutto progettato per essere pronto per gli audit.

Rilevamento delle vulnerabilità zero-day basato sull'intelligenza artificiale
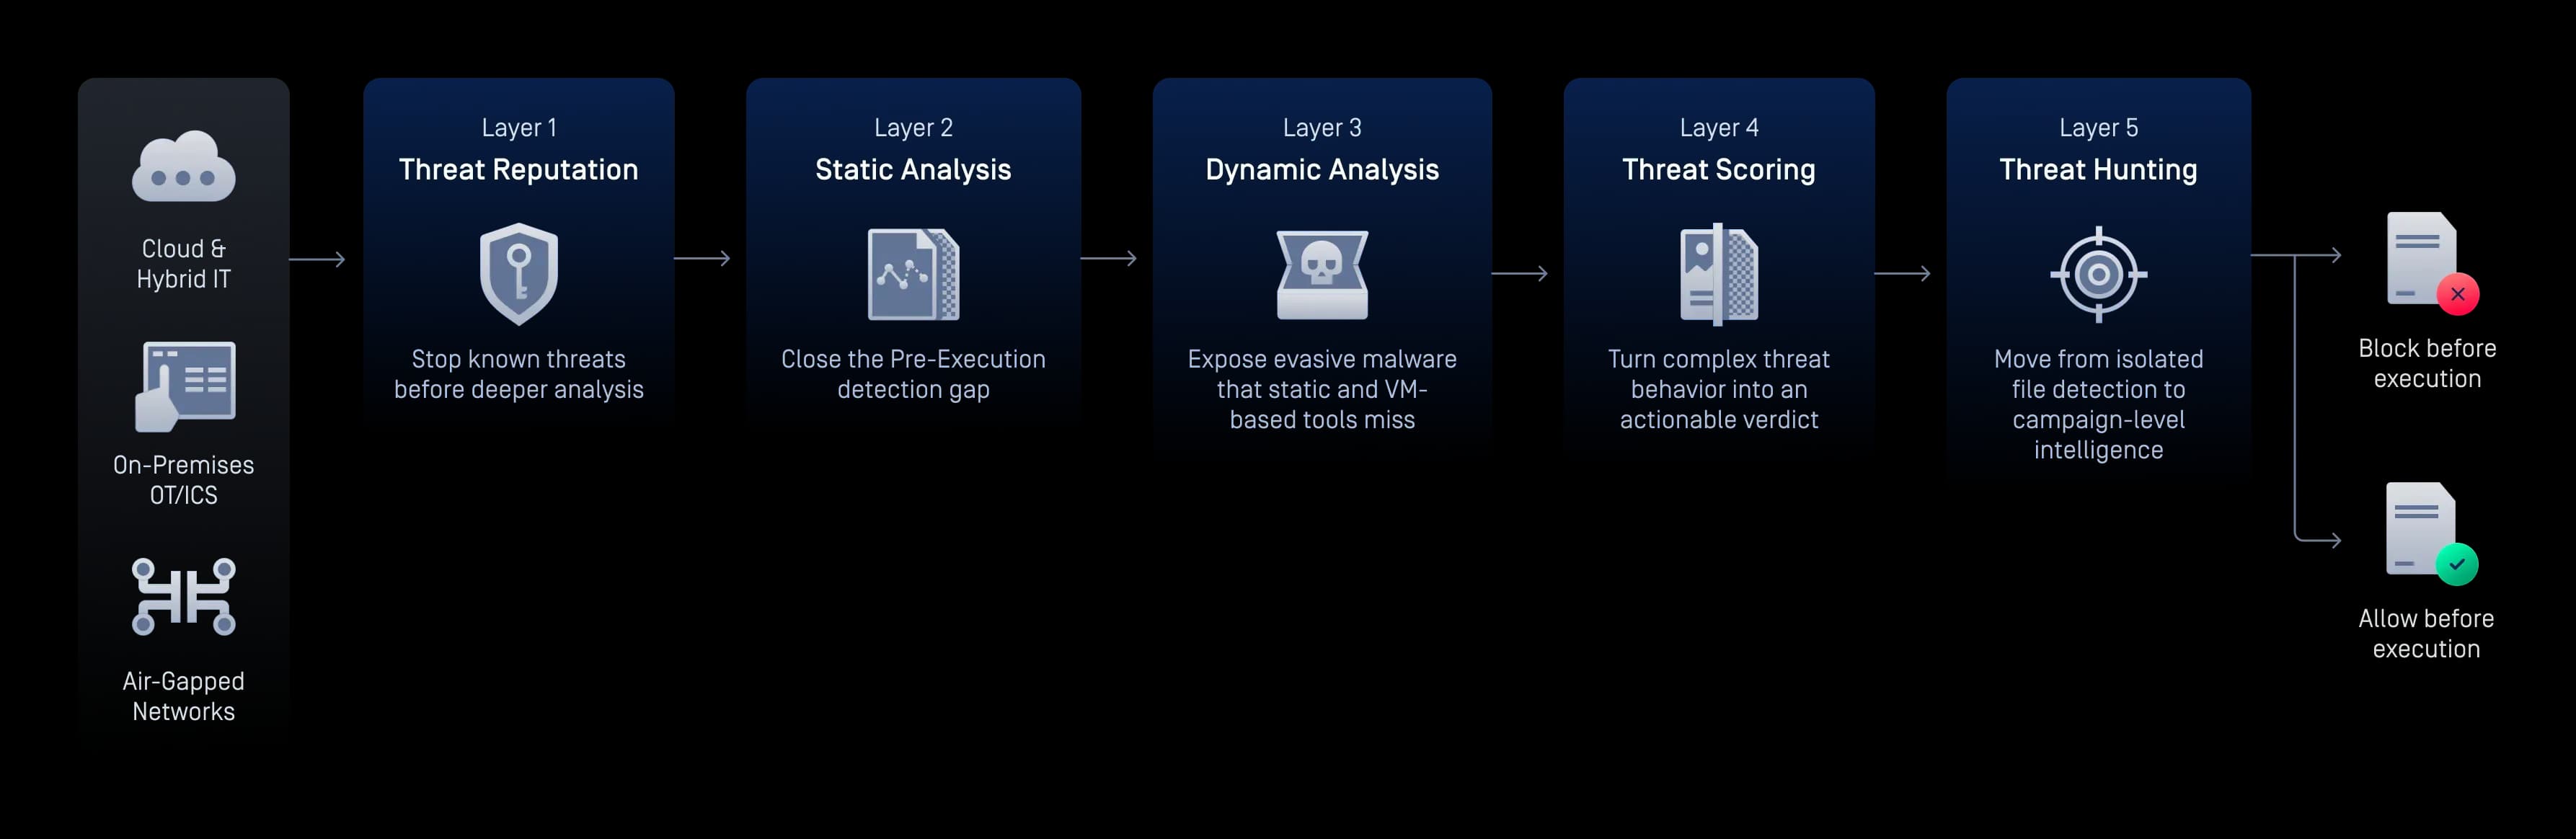
MetaDefender Aether™ riunisce in un’unica soluzione a cinque livelli la reputazione delle minacce, l’intelligenza artificiale predittiva (Predictive AI), il sandboxing basato sull’emulazione, la valutazione delle minacce e la ricerca proattiva delle minacce. Rileva il malware zero-day e quello evasivo prima che raggiunga gli utenti e i sistemi, con un unico verdetto operativo per ogni file.
Secure Operazioni nel settore dell'energia e dei servizi pubblici
Casi d'uso
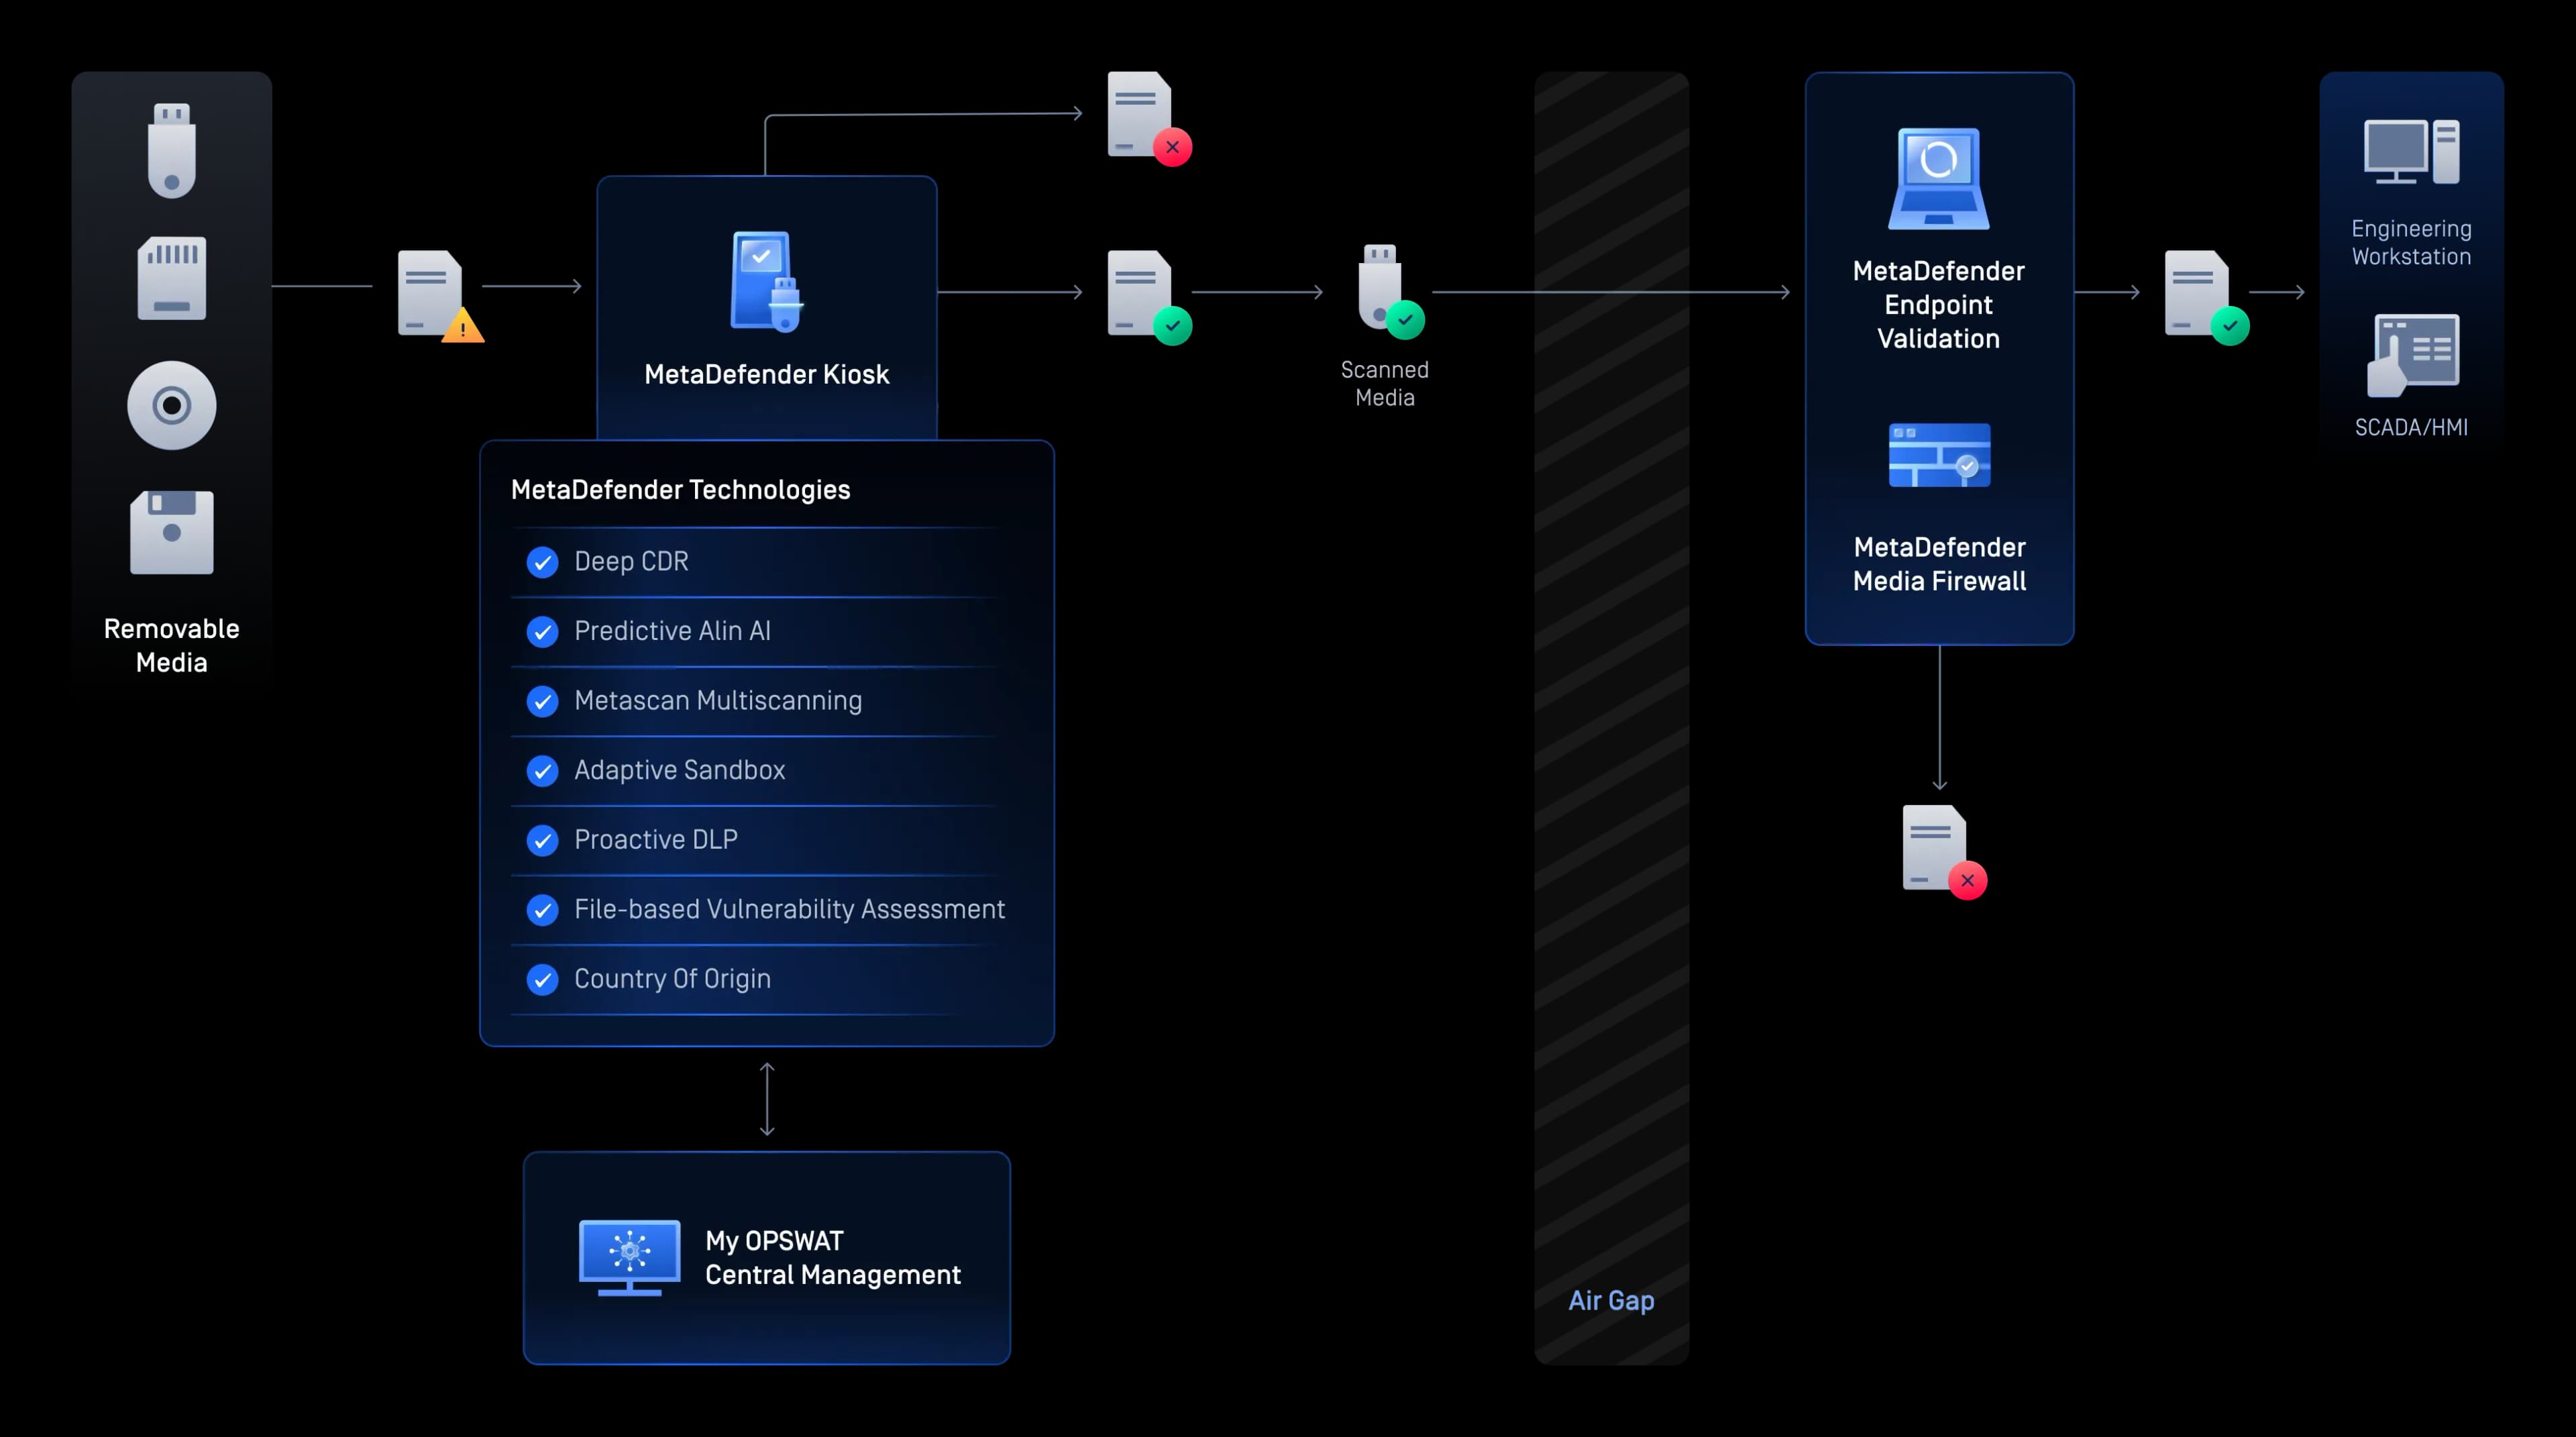
Secure Punti di accesso rimovibili dell'Media
Impedire al malware di penetrare negli ambienti OT critici, eseguendo la scansione, la sanificazione e la convalida dei supporti rimovibili prima che raggiungano i sistemi operativi.
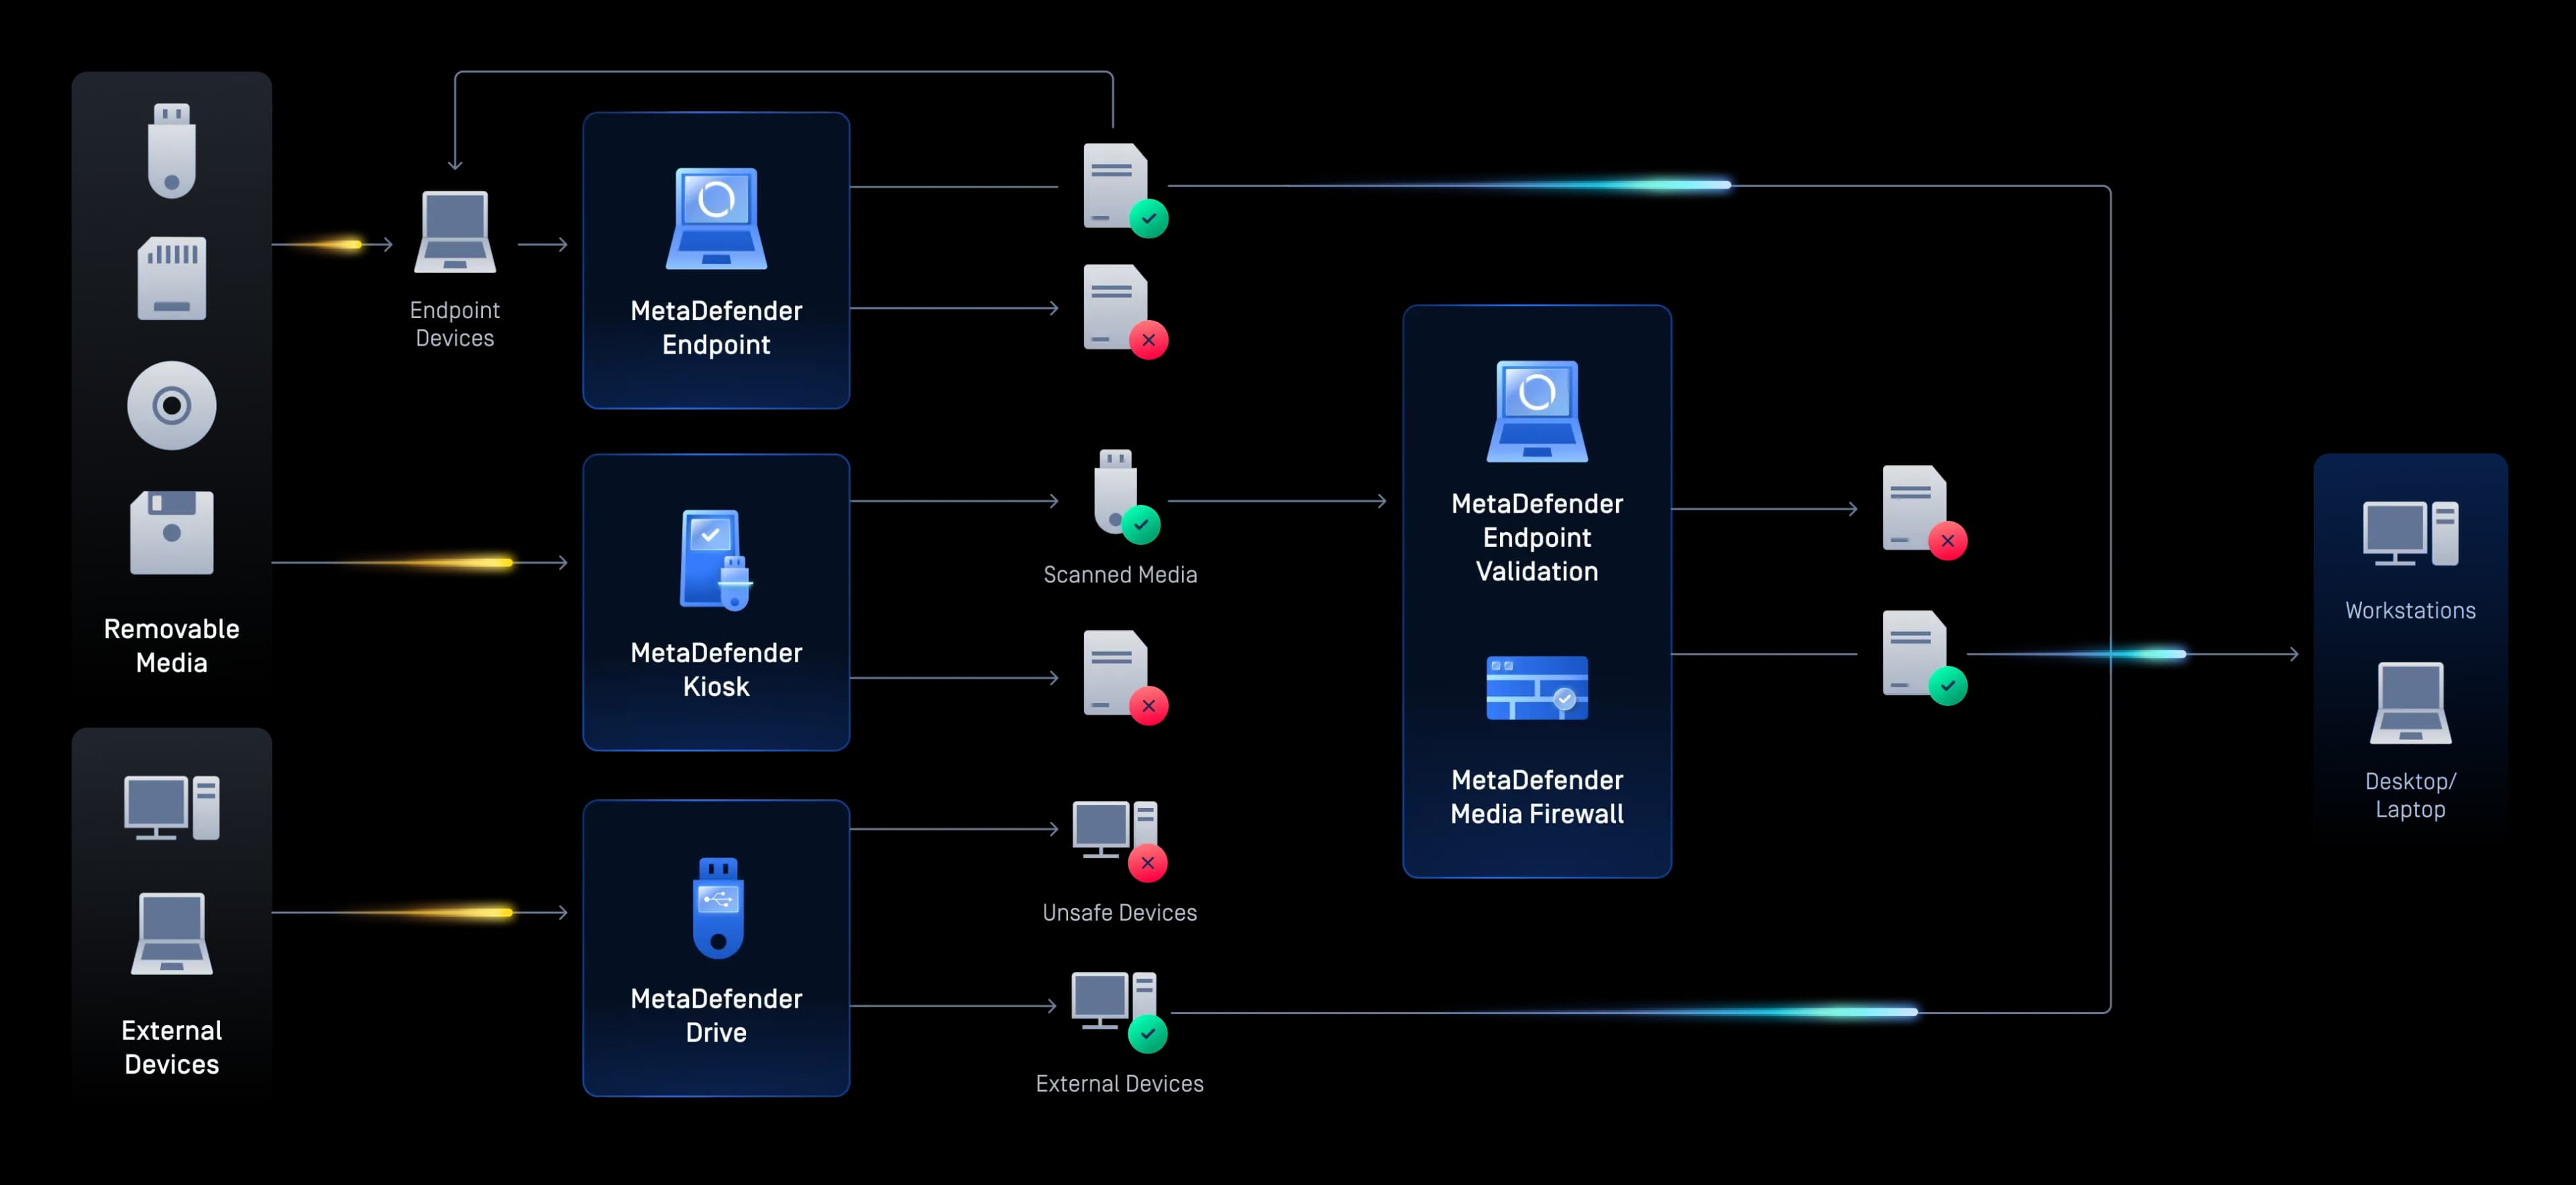
Protezione dei dispositivi transitori e degli endpoint
Secure computer portatili dei fornitori, workstation di ingegneria e dispositivi temporanei con scansione pre-avvio, controllo dei dispositivi e distribuzione sicura delle patch.
Proteggere le operazioni OT connesse
Proteggi le operazioni industriali grazie a una protezione attiva della rete, un accesso remoto sicuro e un trasferimento dati unidirezionale garantito dall'hardware, sia negli ambienti OT tradizionali che in quelli moderni.
Secure Ogni trasferimento di file IT/OT
Ispezionare, sanificare e trasferire in modo sicuro i file tra ambienti IT e OT, applicando al contempo controlli basati su criteri.
Individuare le minacce avanzate prima dell'esecuzione
Blocca le minacce zero-day e quelle basate sull'intelligenza artificiale prima che vengano eseguite, utilizzando il machine learning, il sandboxing adattivo e le informazioni sulle minacce in ambienti cloud, on-premise e air-gapped.
- Protezione rimovibile MediaProtezione rimovibile Media
Secure Punti di accesso rimovibili dell'Media
Impedire al malware di penetrare negli ambienti OT critici, eseguendo la scansione, la sanificazione e la convalida dei supporti rimovibili prima che raggiungano i sistemi operativi.
- Sicurezza dei dispositiviSicurezza dei dispositivi
Protezione dei dispositivi transitori e degli endpoint
Secure computer portatili dei fornitori, workstation di ingegneria e dispositivi temporanei con scansione pre-avvio, controllo dei dispositivi e distribuzione sicura delle patch.
- Protezione OT e CPSProtezione OT e CPS
Proteggere le operazioni OT connesse
Proteggi le operazioni industriali grazie a una protezione attiva della rete, un accesso remoto sicuro e un trasferimento dati unidirezionale garantito dall'hardware, sia negli ambienti OT tradizionali che in quelli moderni.
- Secure TrasferimentiSecure Trasferimenti
Secure Ogni trasferimento di file IT/OT
Ispezionare, sanificare e trasferire in modo sicuro i file tra ambienti IT e OT, applicando al contempo controlli basati su criteri.
- Rilevamento tramite IARilevamento tramite IA
Individuare le minacce avanzate prima dell'esecuzione
Blocca le minacce zero-day e quelle basate sull'intelligenza artificiale prima che vengano eseguite, utilizzando il machine learning, il sandboxing adattivo e le informazioni sulle minacce in ambienti cloud, on-premise e air-gapped.
Progettato per soddisfare le normative energetiche più severe al mondo
OPSWAT supporta la documentazione, l'applicazione delle norme e la preparazione alle verifiche di conformità per NERC CIP, IEC 62443, NRC 10 CFR 73.54, NIS2 dell'UE, le direttive TSA sulla sicurezza delle condutture, la legge australiana SOCI e altro ancora, attraverso registri di scansione centralizzati, registrazioni relative all'applicazione delle politiche e dashboard di conformità.
L'arresto delle minacce inizia con una tecnologia leader di mercato
OPSWATLa tecnologia leader di mercato, comprovata, affidabile a livello mondiale e pluripremiata, impedisce alle minacce informatiche veicolate dai file di entrare e propagarsi negli ambienti critici.
Previsione dei vulnerabilità zero-day basata sull'intelligenza artificiale a livello di perimetro
- Rilevamento e deviazione prima dell'esecuzione
- Modello ML addestrato sui flussi di lavoro relativi ai file aziendali
Più motori sono meglio di uno
- Rileva quasi il 100% delle minacce informatiche
- Scansione simultanea con oltre 30 motori AV leader del settore
Fermare le minacce che gli altri non vedono
- Supporta oltre 200 formati di file
- Sanificazione ricorsiva di archivi annidati a più livelli
- Rigenerare file sicuri e utilizzabili
Autenticità dei contenuti basata sull'intelligenza artificiale e rilevamento delle frodi documentali
- Rimuovere i duplicati, verificare la validità e canonizzare i metadati delle immagini
- Valutare gli indizi visivi forensi, le caratteristiche stilometriche del testo e gli indizi relativi alla struttura del documento
- Utilizzare gate separati per i classificatori relativi a testi generati dall'IA, immagini generate dall'IA e frodi documentali
Rilevamento del vero tipo di file per i flussi di lavoro critici per la sicurezza
- AI potenziata
- Rileva i tipi di file falsificati in pochi millisecondi
- Applicazione in linea senza perdita di prestazioni
Prevenire la perdita di dati sensibili
- Utilizzate modelli basati sull'intelligenza artificiale per individuare e classificare il testo non strutturato in categorie predefinite.
- Occulta automaticamente le informazioni sensibili identificate, quali dati personali (PII), informazioni sanitarie protette (PHI) e dati relativi al settore dei pagamenti con carta (PCI), in oltre 125 tipi di file
- Supporto per il riconoscimento ottico dei caratteri (OCR) nelle immagini
- Ispettore di contenuti AI
Autenticità dei contenuti basata sull'intelligenza artificiale e rilevamento delle frodi documentali
- Rimuovere i duplicati, verificare la validità e canonizzare i metadati delle immagini
- Valutare gli indizi visivi forensi, le caratteristiche stilometriche del testo e gli indizi relativi alla struttura del documento
- Utilizzare gate separati per i classificatori relativi a testi generati dall'IA, immagini generate dall'IA e frodi documentali
Oltre 100 miliardi di immaginiDa "Rilevamento SynthID" di GooglePrecisione del 99%per i principali generatori di immagini - Rilevamento del tipo di file
Rilevamento del vero tipo di file per i flussi di lavoro critici per la sicurezza
- AI potenziata
- Rileva i tipi di file falsificati in pochi millisecondi
- Applicazione in linea senza perdita di prestazioni
99%+ di precisioneSulle estensioni mascherate
Scelto da oltre 1.500 organizzazioni del settore energetico
- “Affidarsi a un unico motore antivirus per verificare un determinato file non è l’ideale. [Con] la soluzione che abbiamo ora implementato con OPSWAT, ogni file viene analizzato da 16 diversi motori antivirus.”Mike RitchieSicurezza informatica, Servizi di ripristino nucleare di Dounreay
- “Grazie all’utilizzo di un prodotto come OPSWAT MetaDefender Core , siamo riusciti a risolvere questo problema. Sono riuscito a centralizzare tutti i servizi globali di Hitachi Energy su un unico server.”Jeremy MorganResponsabile globale della sicurezza informatica presso Hitachi Energy
- “Dato che il nostro air gap rischiava di diventare vulnerabile, sapevamo di dover agire in fretta, ma senza correre il rischio di scegliere una soluzione sostitutiva che non fosse quella giusta per noi.”
- “Avevamo bisogno di monitorare e gestire il flusso costante di dati in entrata e in uscita dalle nostre strutture. MetaDefender [Kiosk] ci ha permesso di definire politiche di sicurezza dettagliate per utenti specifici e di stare al passo con i requisiti del settore in continua evoluzione. Questo ci garantisce un ulteriore livello di protezione.”Malie CombsAnalista di sicurezza informatica presso l'OPPD
Risorse consigliate
Impieghi comprovati nel settore dell'energia e dei servizi pubblici
Conformità NERC CIP
Bilancio della sicurezza informatica ICS/OT: Tendenze di spesa, sfide e futuro
Rapporto SANS sullo stato dellaOT Security
La guida definitiva alla sicurezza informatica nell'ambito della terapia occupazionale
Ridefinire la resilienza: Sicurezza unificata tra IT e OT
Protezione delle reti critiche con diodi dati: configurazioni ad alta disponibilità
La guida definitiva ai diodi dati
Domande frequenti
Non da soli. Il malware introdotto tramite unità “ USB ”, laptop di appaltatori e strumenti dei fornitori aggira regolarmente le barriere fisiche, come si è visto con Stuxnet, Industroyer ecc.
Non in modo sistematico. Gli operatori danno la priorità alla disponibilità operativa rispetto alla conformità al protocollo, soprattutto durante le finestre di manutenzione, in assenza di un meccanismo di applicazione fisica.
Non necessariamente. Il tempo medio di permanenza nell’ICS supera i 200 giorni: il fatto che non sia stato rilevato alcun incidente non significa che non vi sia stata alcuna violazione.
No. Gli organismi di regolamentazione quali NERC CIP, NRC e TSA richiedono misure di applicazione dimostrabili e pronte per la verifica, non solo procedure scritte.
No. Le soluzioni antivirus a motore singolo non rilevano il 30-40% delle nuove varianti di malware al momento del loro rilascio. Gli ambienti energetici necessitano di scansioni multi-motore e di tecnologie di neutralizzazione dei contenuti.
Molti sistemi di controllo fisico, come MetaDefender eKiosk, possono diventare operativi nel giro di poche ore dall’installazione in loco.
Sì. Le soluzioni Predictive Alin AI e MetaDefender Aether per Core funzionano interamente offline, supportando ambienti isolati fisicamente (air-gapped) quali impianti nucleari, condutture e reti elettriche.