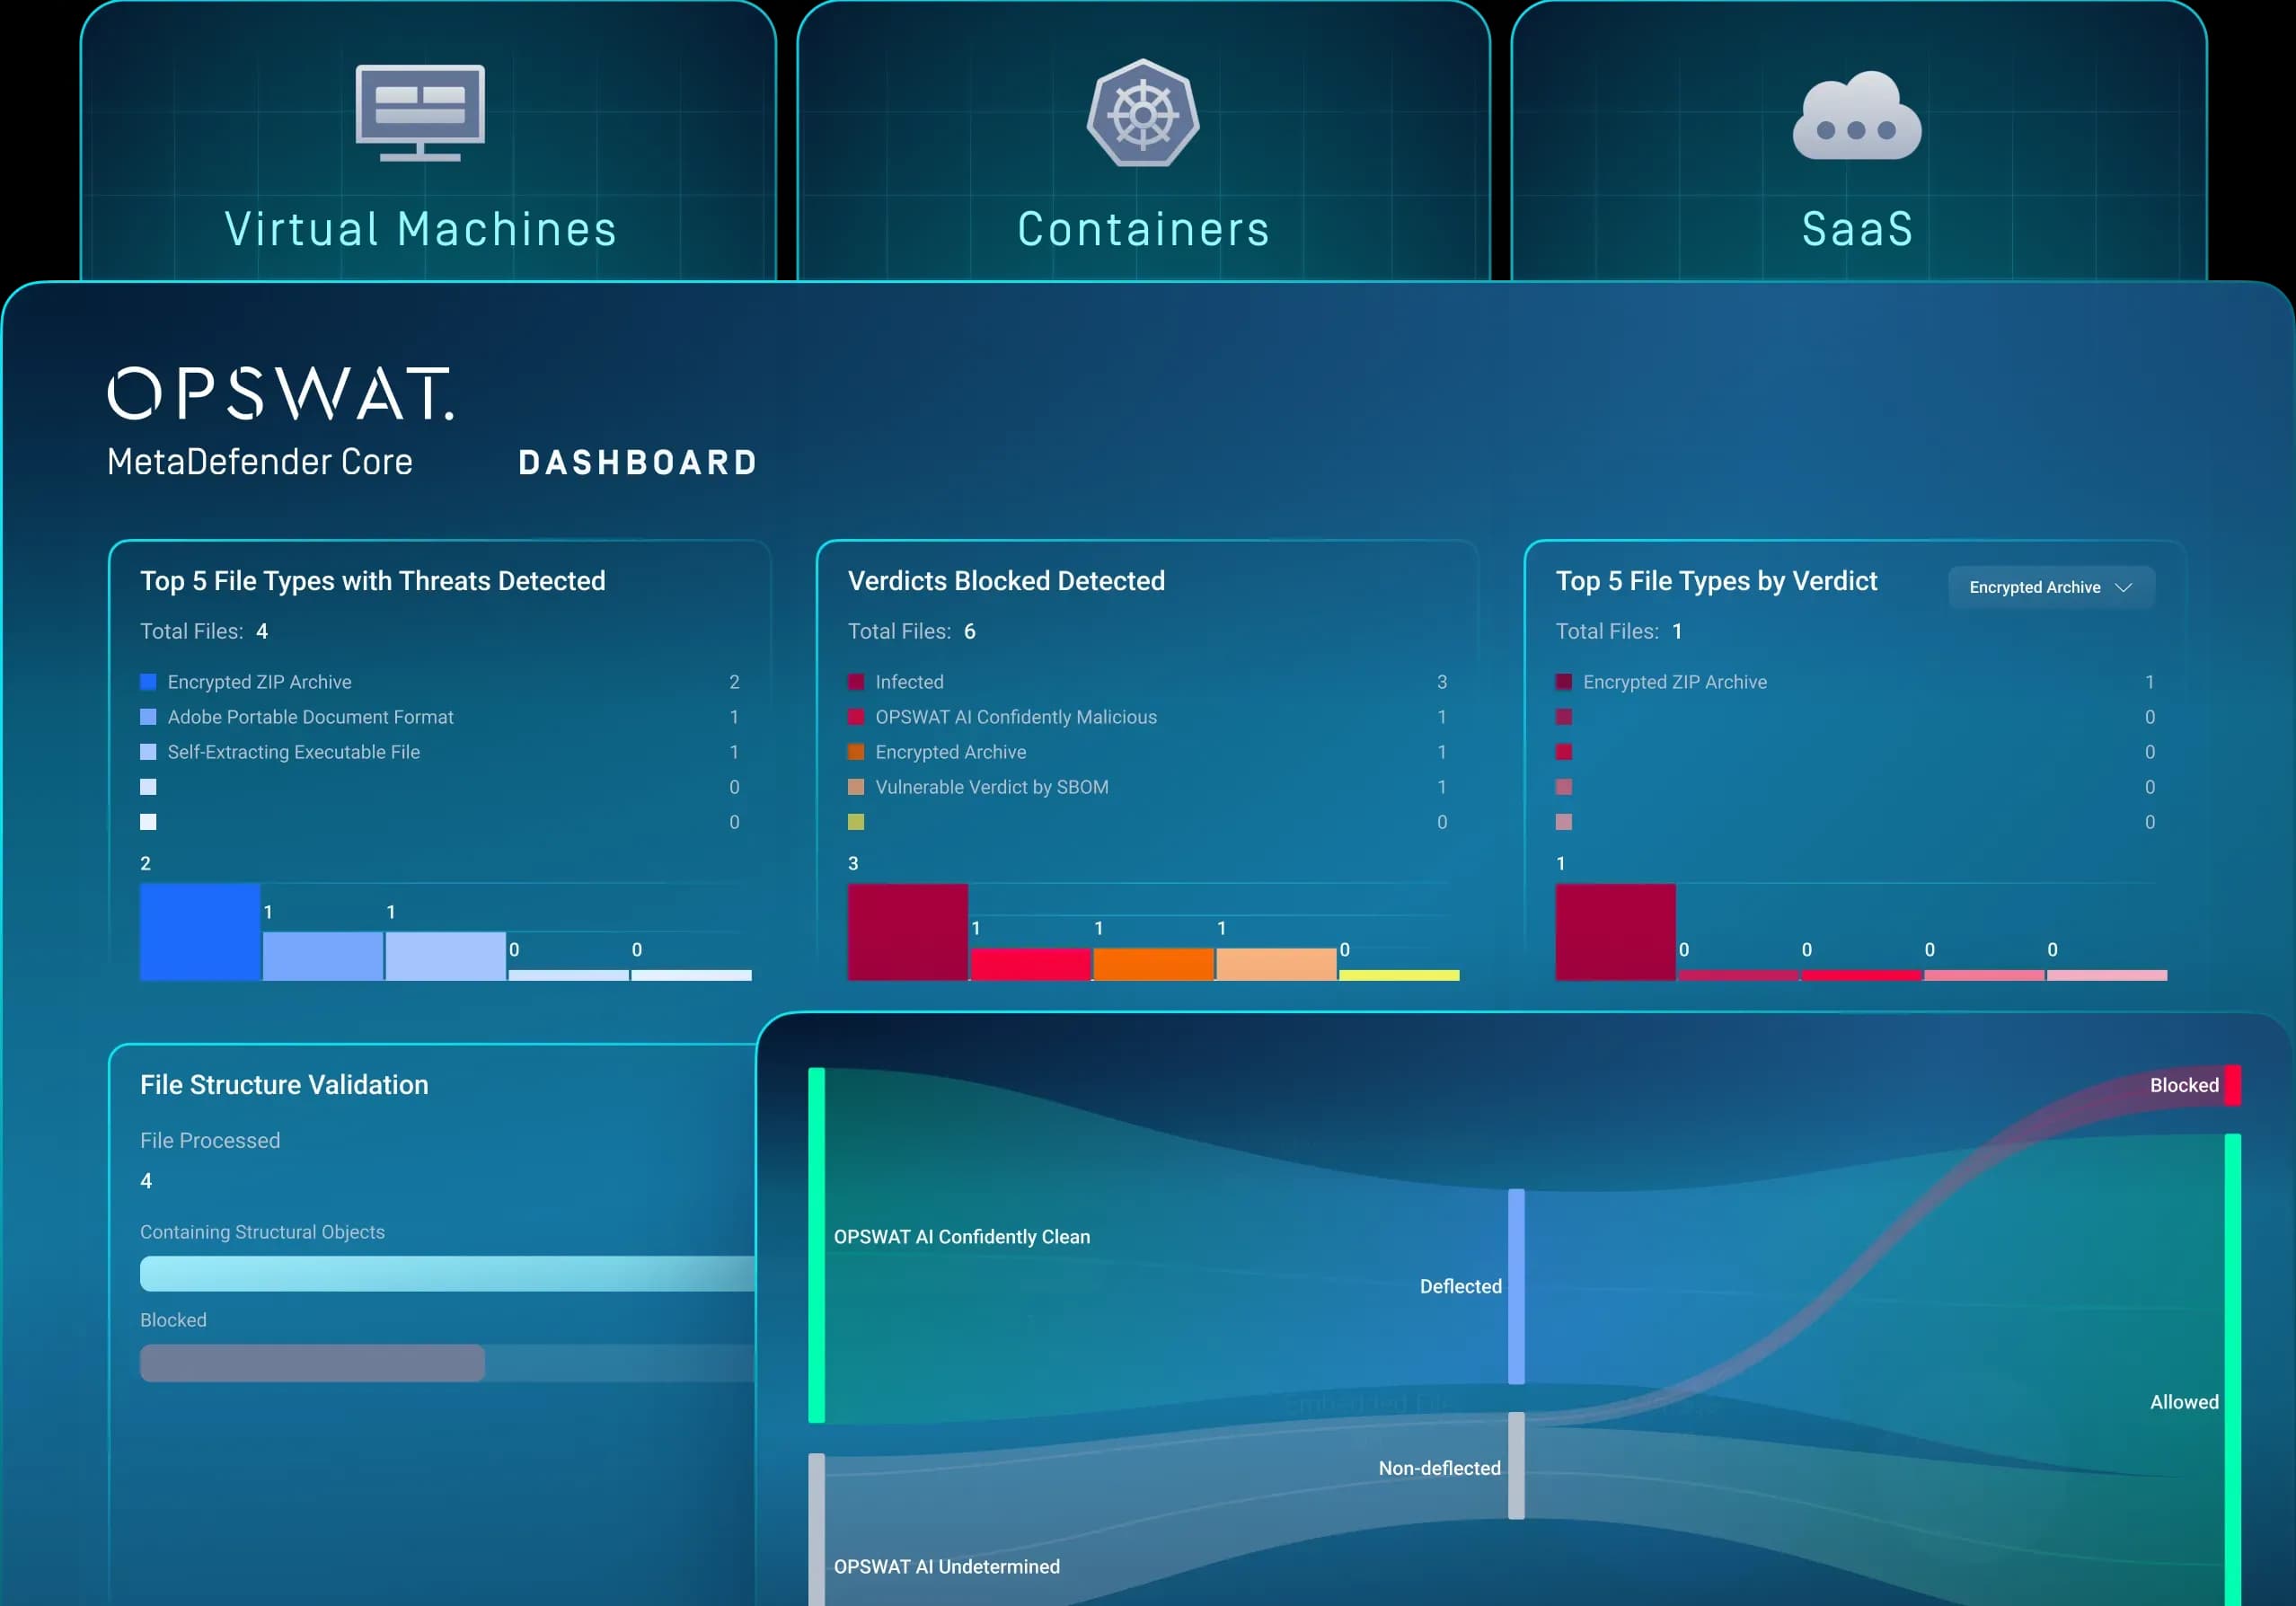
Implementa MetaDefender Core ™ come preferisci su macchine virtuali, Kubernetes o SaaS
Progettato per adattarsi alla vostra infrastruttura, MetaDefender Core offre flessibilità di implementazione, dalle macchine virtuali al modello SaaS, fino a Container e MetaDefender Cluster per garantire alta disponibilità e scalabilità.
- Flessibilità senza compromessi
- Implementazione su larga scala
- Tempi rapidi di protezione
Implementazione della sicurezza su larga scala
Le organizzazioni che gestiscono ambienti misti hanno difficoltà a trovare un’unica soluzione di sicurezza che funzioni sia in locale, sia nel cloud, sia nei carichi di lavoro containerizzati, senza compromettere la copertura o il controllo.
I lunghi cicli di installazione, la configurazione manuale e la mancanza di automazione fanno sì che la sicurezza non riesca a tenere il passo con la crescita dell’infrastruttura, lasciando i sistemi indifesi durante i periodi di transizione critici.
Mantenere aggiornati i motori, garantire la conformità alle normative del settore e gestire le infrastrutture in diversi ambienti richiede risorse che dovrebbero invece essere destinate alla risposta alle minacce.
Implementazione flessibile e adattabile
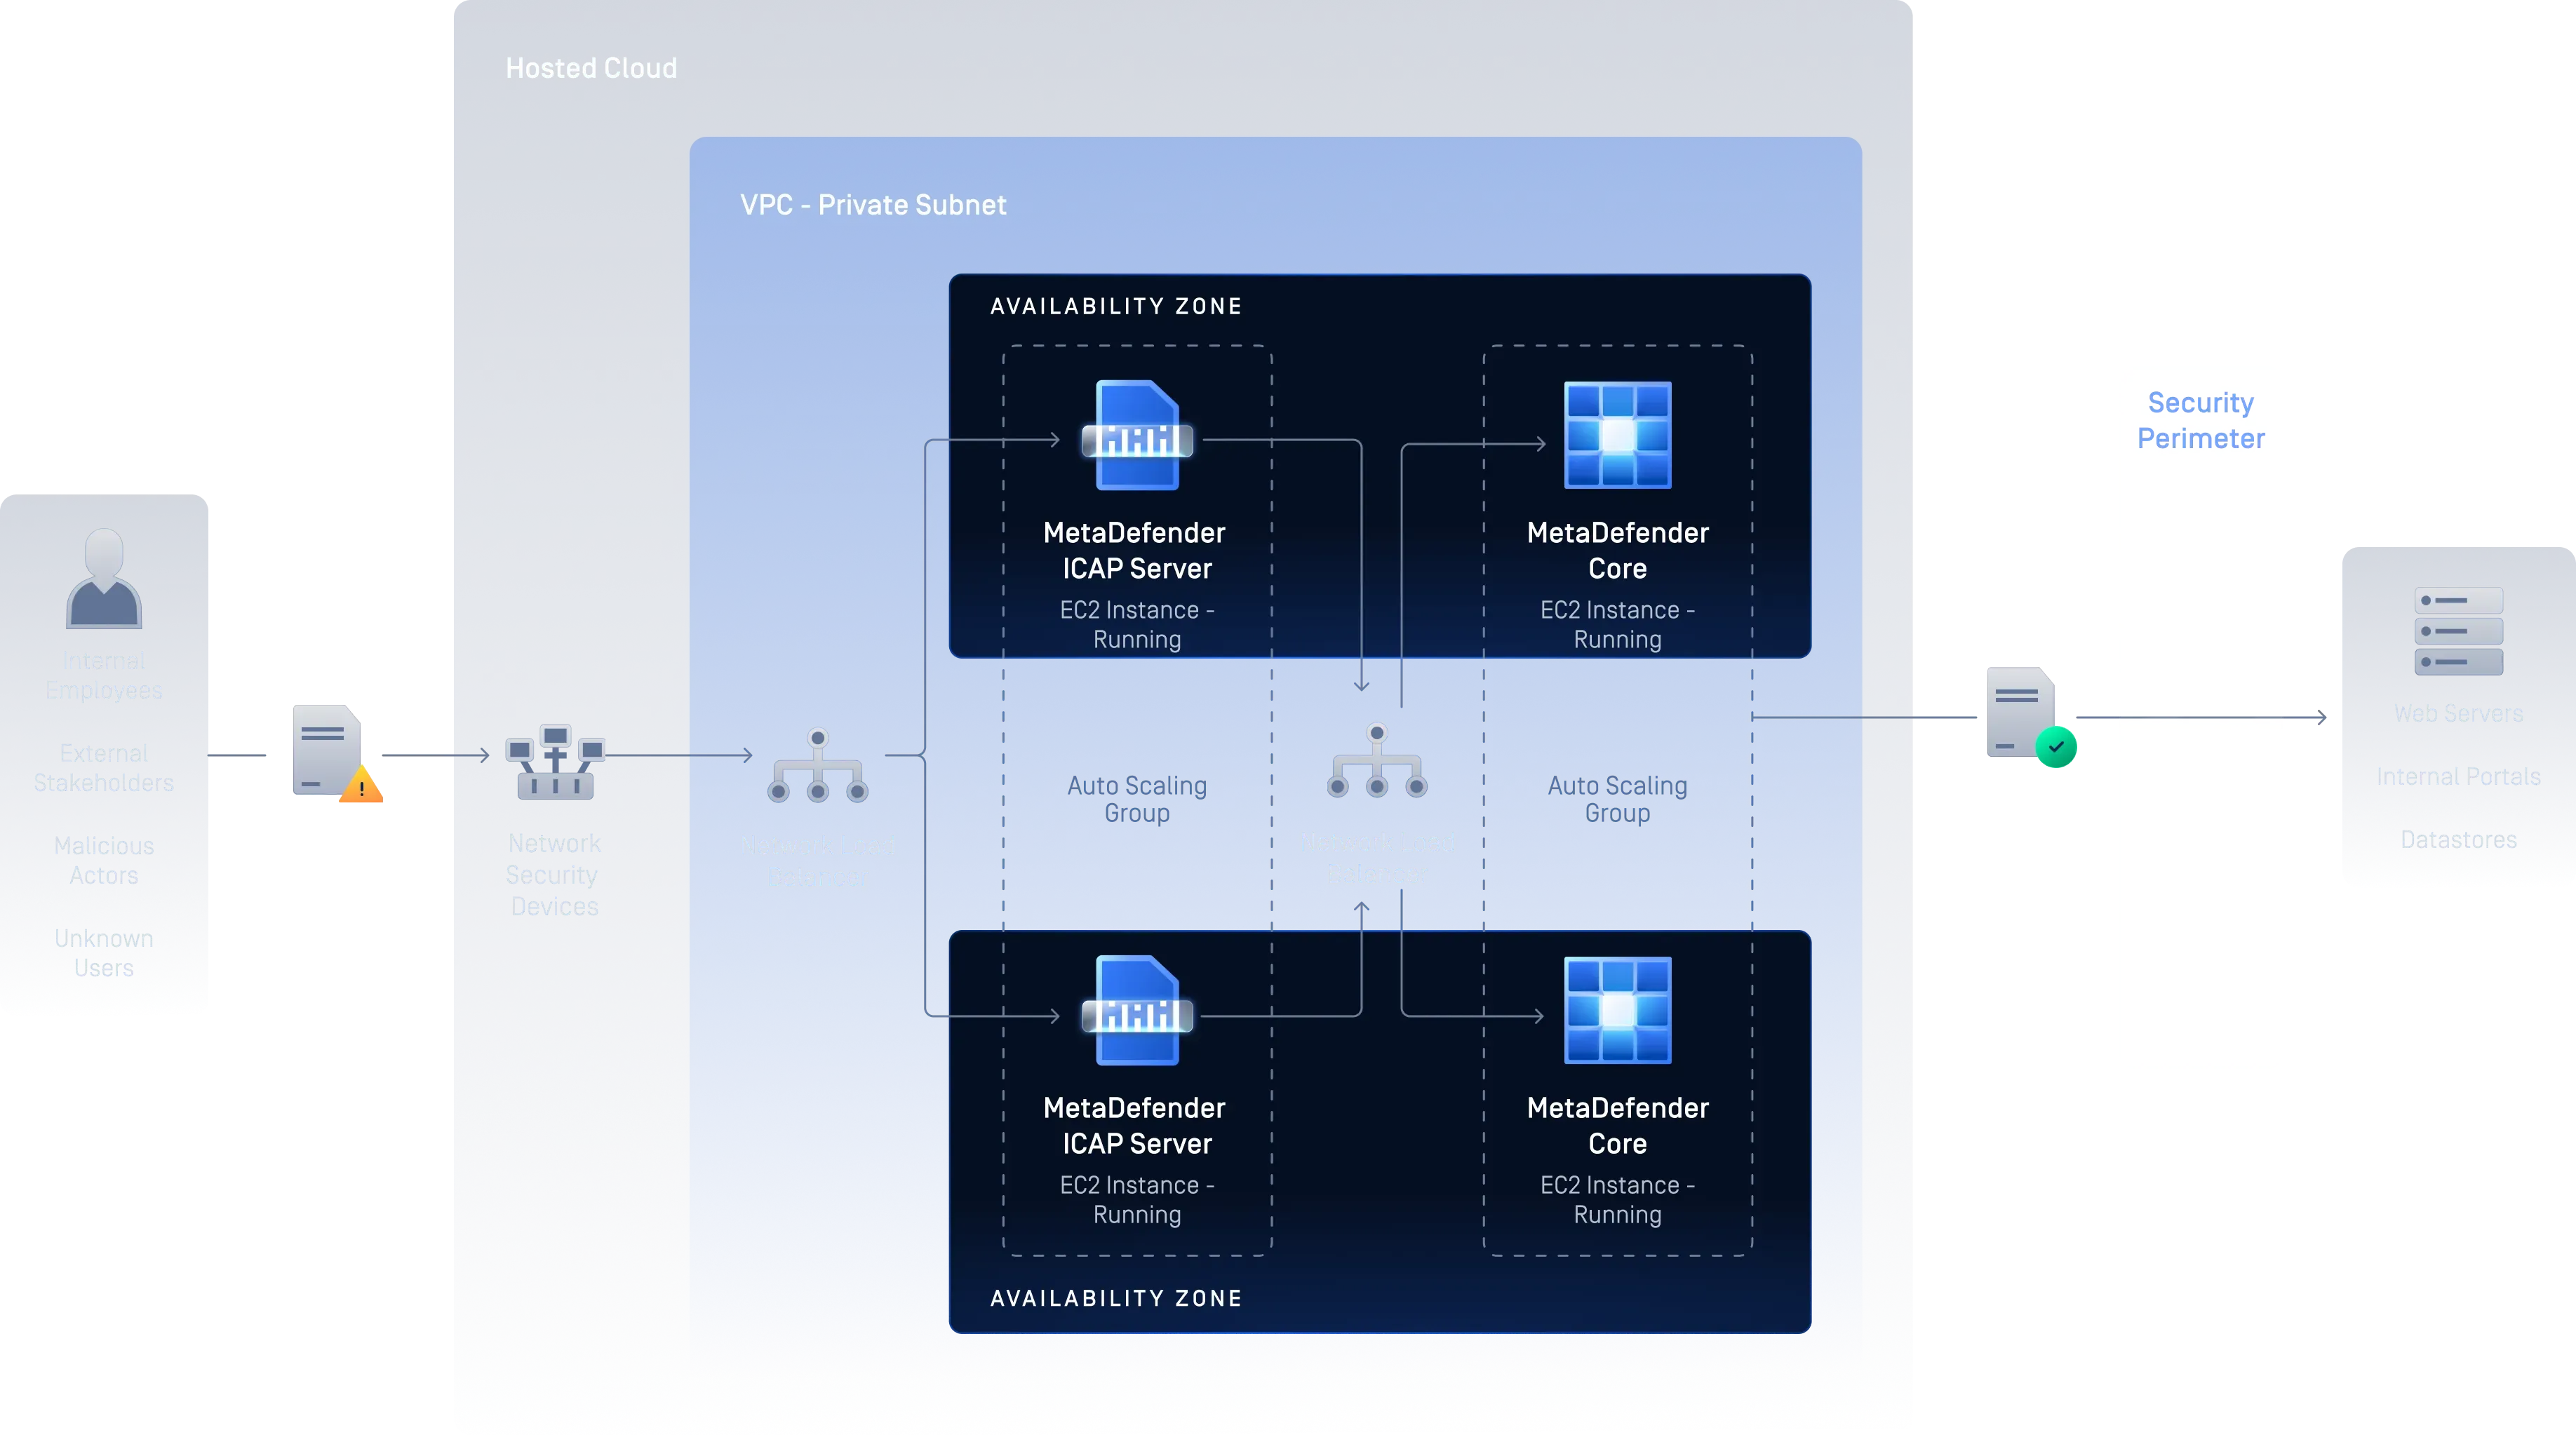
Macchine virtuali
Esegui MetaDefender Core su qualsiasi macchina virtuale nel cloud o in locale e scala da una singola istanza a più istanze o a gruppi di Auto Scaling elastici, il tutto senza modificare il tuo flusso di lavoro.
Per gli ambienti che richiedono una configurazione multi-nodo ottimizzata, il cluster " MetaDefender " amplia questo modello di implementazione con funzionalità semplificate di scalabilità e gestione.
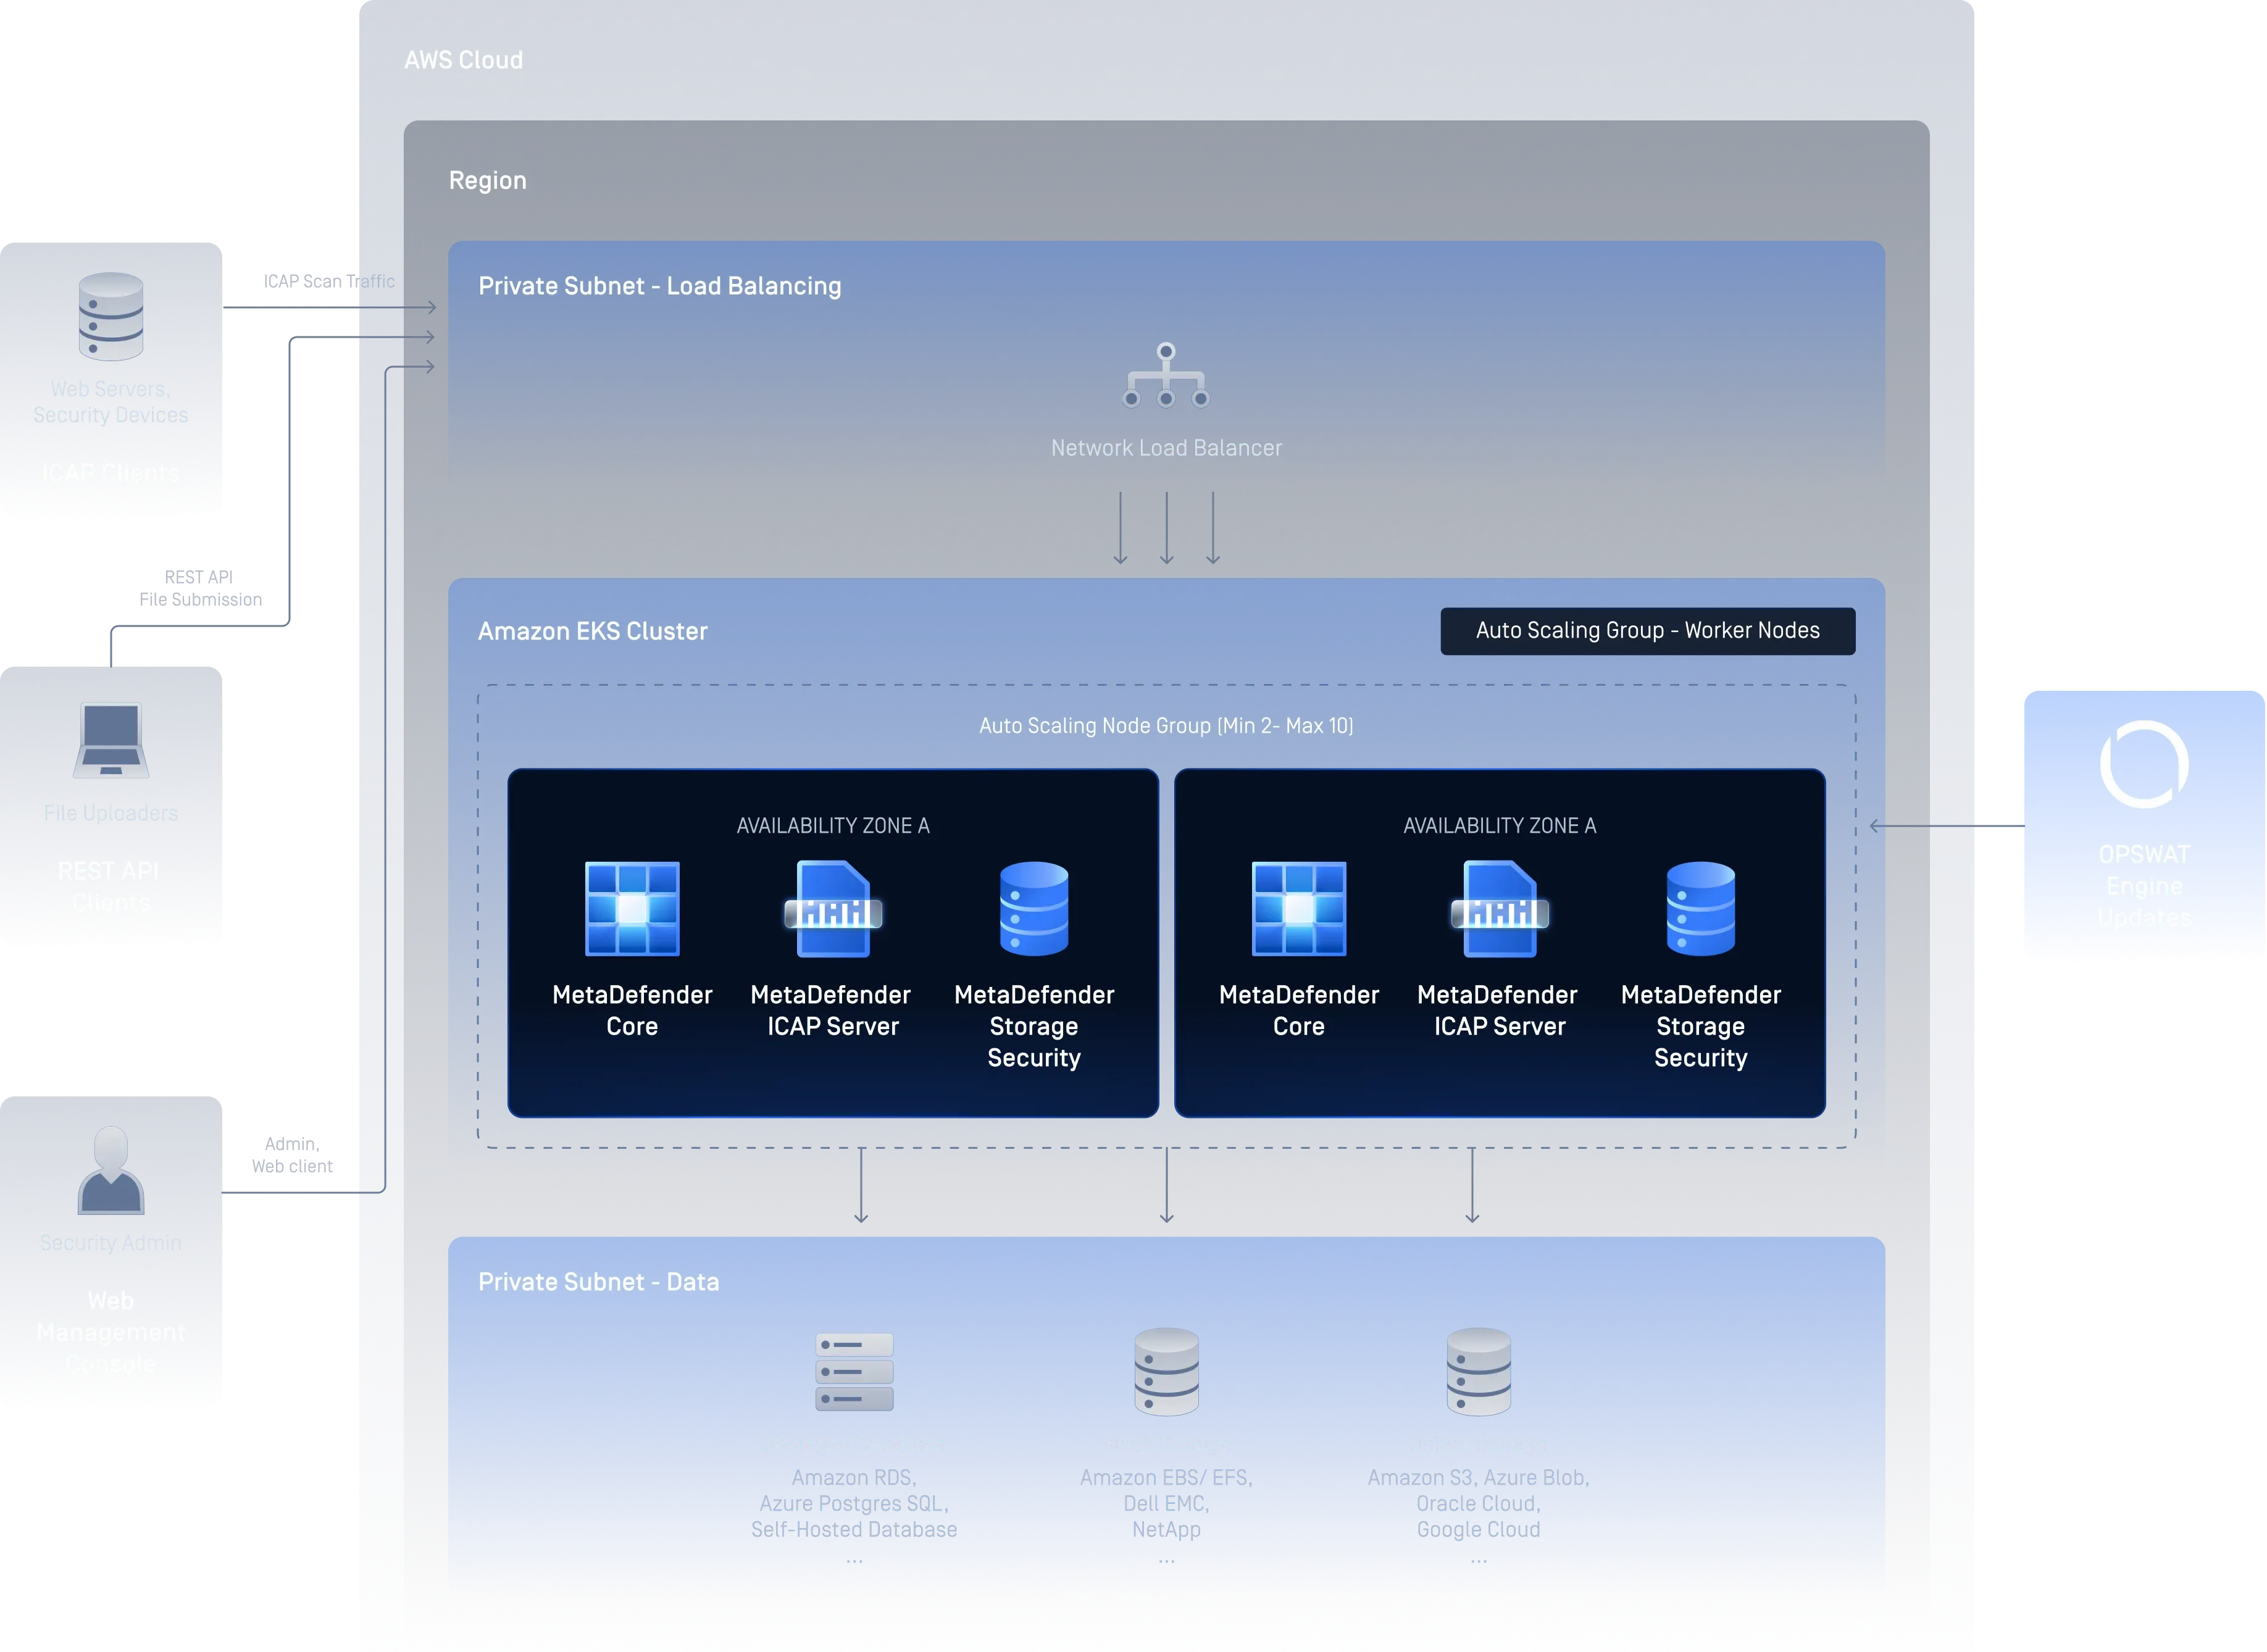
Contenitori
È possibile distribuire MetaDefender Core utilizzando un unico chart Helm su qualsiasi versione principale di Kubernetes, sia gestita nel cloud che in proprio, tra cui Amazon EKS, Azure AKS, Google GKE, Red Hat OpenShift, cluster Kubernetes locali e Docker Swarm.
MetaDefender Core Container garantisce la sicurezza dei file nel tuo ambiente containerizzato; inoltre, è disponibile anche un cluster diMetaDefender , qualora avessi bisogno di un’implementazione ottimizzata su larga scala.
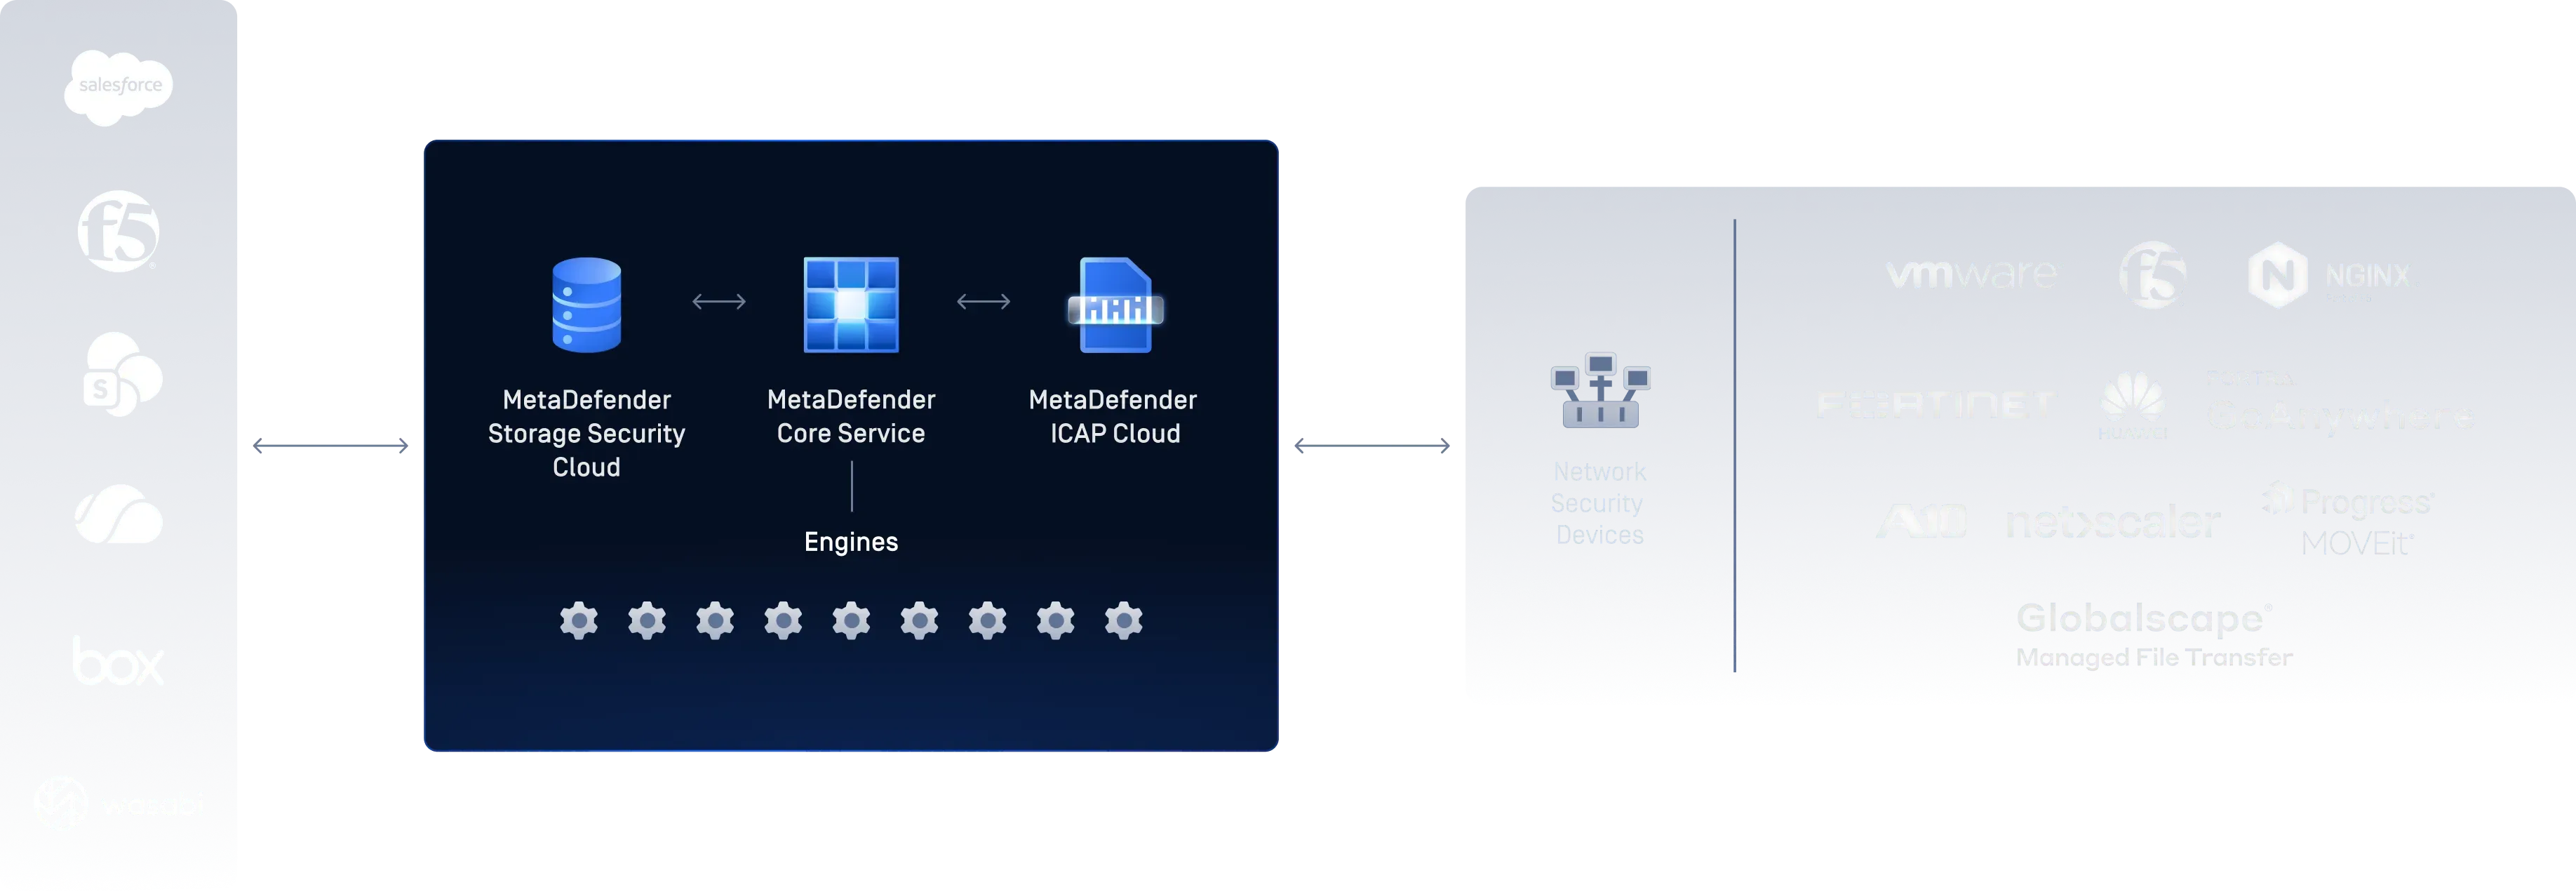
SaaS
MetaDefender Cloud è un'opzione di implementazione gestita e flessibile che si adatta alle tue esigenze, con una configurazione minima e nessuna infrastruttura da gestire, così il tuo team potrà iniziare subito a proteggere i file.
Panoramica delle opzioni di implementazione
Macchine virtuali
- Pieno controllo sull’infrastruttura e sui dati
- Predisposto per l’implementazione in modalità “air gap” e offline
- Modelli Terraform e CloudFormation inclusi
- Scala orizzontale con gruppo di auto-scaling e bilanciatore di carico
- Supporto per Linux e Windows Server
Contenitori
- Scalabilità orizzontale
- Scalabilità
- Autoguarigione
- Gestione dei segreti e delle configurazioni
- Implementazioni e ripristini automatici
- Riempimento automatico dei contenitori
- Contenitore leggero e trasportabile
- Funzionalità integrate di rete e individuazione dei servizi
- Ambienti coerenti tra sviluppo, test e produzione
Software as a Service (SaaS)
- Nessun onere infrastrutturale: OPSWAT gestisce tutto
- Installa il programma e inizia a elaborare i file in pochi minuti
- Aggiornamenti continui del motore e delle firme, sempre aggiornati
- Disponibilità globale e ridondanza integrata
Qual è la soluzione di implementazione più adatta a te?
Macchine virtuali |
Contenitori |
SaaS |
|
|---|---|---|---|
| Controllo delle infrastrutture | Controllo completo | Elevato livello di controllo | A cura di OPSWAT |
| Complessità di configurazione | Alto | Medio | Minimo |
| È ora di procedere all'implementazione | Da ore a giorni | Da minuti a ore | Configurazione rapida e essenziale |
| Scalabilità elastica | Manuale/ASG | Scalabilità automatica/HPA | Automatico |
| Autoguarigione | Non madrelingua | Riavvio del pod nativo | Gestito dalla piattaforma |
| Air Gap / Supporto offline | Pienamente supportato | Pienamente supportato | Richiede una connessione |
| Operazioni e manutenzione | Gestito dal cliente | Gestito dal cliente | Completamente gestito |
| Aggiornamenti al motore / alle firme | Manuale / programmato | Manuale / programmato | Automatico continuo |
| Residenza dei dati | Controllato dal cliente | Controllato dal cliente | Dipende dal piano |
| Ideale per | Ambienti ad alta sicurezza, regolamentati e isolati fisicamente | Cloud- team nativi, pipeline CI/CD, DevSecOps | Integrazione rapida, bassi costi operativi, aziende orientate al SaaS |
Supporto alla conformità aziendale
MetaDefender Core rafforza i sistemi di conformità garantendo processi di sicurezza dei file affidabili, verificabili e scalabili.
MetaDefender Core sui marketplace
Oltre alle tre opzioni di distribuzione sopra indicate, la distribuzione tramite immagine cloud consente di avviare un’istanza preconfigurata di MetaDefender Core direttamente dall’AWS (MetaDefender Core AMI), Azure o GCP Marketplace per eseguire rapidamente test e prove di concetto (PoC), fornendo una base di partenza pronta da ottimizzare per la produzione.
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
Risorse consigliate
MetaDefender Core Scheda tecnica
Opuscolo del prodotto MetaDefender Core
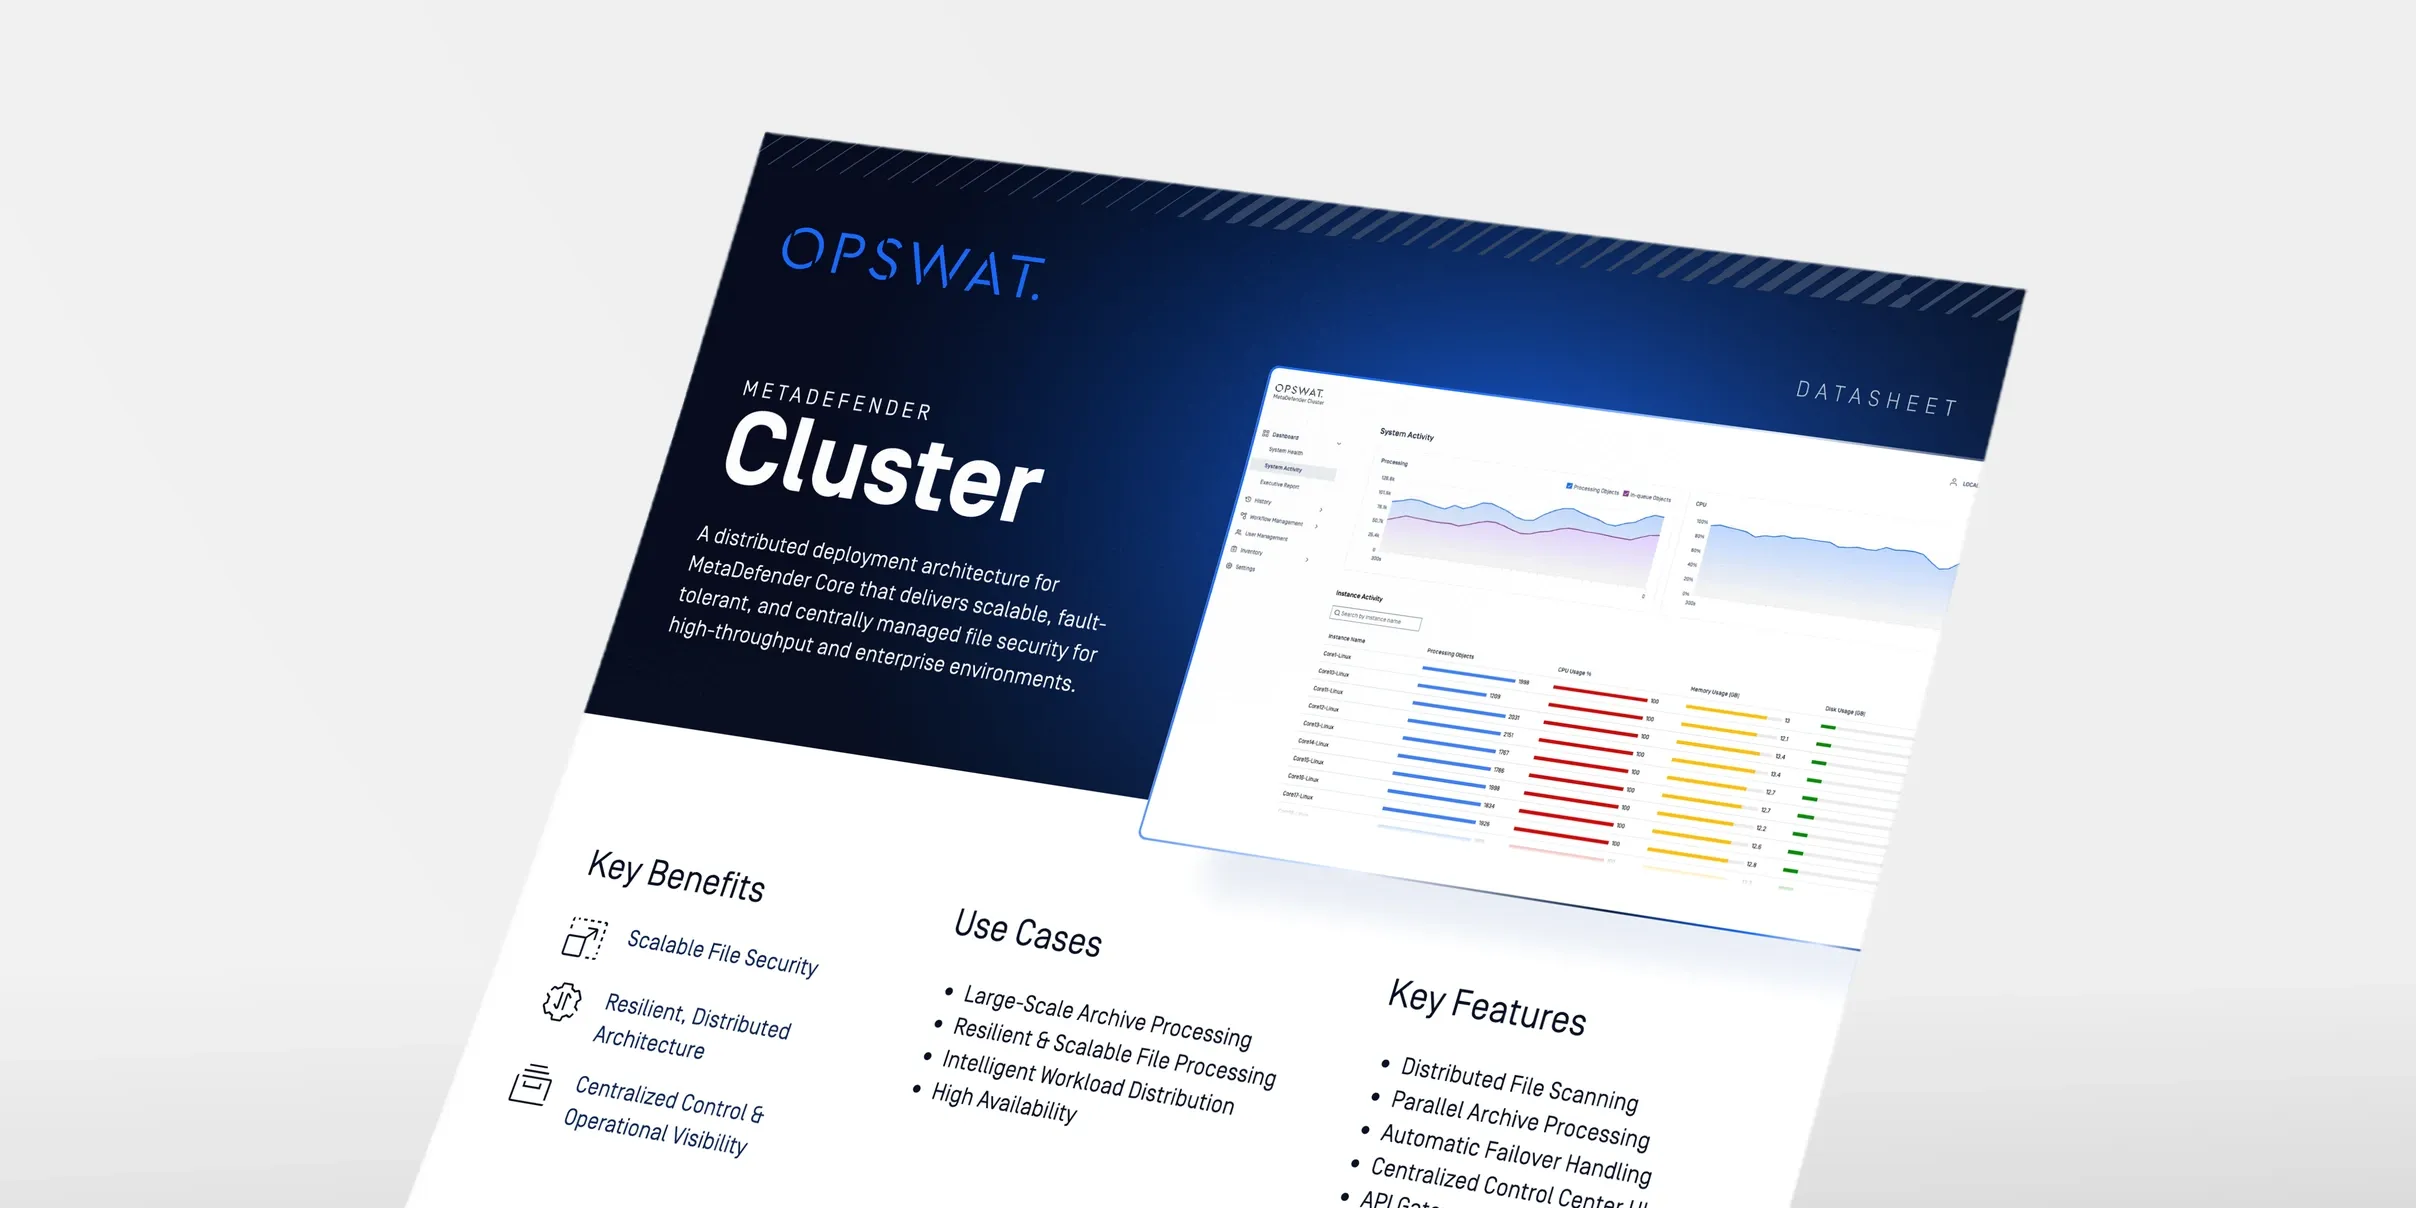
Scheda tecnica di MetaDefender
MetaDefender Core Guida all'implementazione
Domande frequenti
Dipende dalle vostre esigenze in termini di controllo dell'infrastruttura e conformità. Le macchine virtuali sono adatte ad ambienti regolamentati o isolati fisicamente (air-gapped), i container sono ideali per i team cloud-native e DevSecOps, il SaaS è la soluzione migliore per un'integrazione rapida con un overhead operativo minimo, mentre un cluster di MetaDefender è l'ideale quando è necessaria un'implementazione ottimizzata e ad alta disponibilità senza dover gestire autonomamente una complessa orchestrazione.
MetaDefender Cluster è un'opzione di implementazione appositamente progettata e ottimizzata per MetaDefender Core che semplifica il ridimensionamento e garantisce l'alta disponibilità. A differenza di un'installazione Kubernetes o di container gestita autonomamente, è preconfigurata per garantire prestazioni e resilienza, riducendo così il carico operativo legato alla gestione in proprio.
Sì. Il cluster di MetaDefender può essere implementato come opzione ottimizzata sia in ambienti con macchine virtuali che in ambienti Container , offrendo gli stessi vantaggi in termini di alta disponibilità e scalabilità semplificata indipendentemente dall’infrastruttura sottostante scelta.
Sì. MetaDefender Core è progettato per funzionare in ambienti completamente isolati e con air gap. Sia le implementazioni su macchina virtuale che quelle su Container supportano il funzionamento offline.
Sia le macchine virtuali che i container garantiscono al cliente il controllo sulla residenza dei dati, il che significa che sei tu a decidere dove i tuoi dati vengono elaborati e archiviati. Il SaaS, al contrario, dipende dal piano specifico e dalle regioni dell'infrastruttura gestita d OPSWAT.
Sì. MetaDefender Core è disponibile come distribuzione completamente containerizzata e supporta i servizi Kubernetes, tra cui Amazon EKS, Azure AKS, Google GKE e Red Hat OpenShift.
MetaDefender Core è disponibile come immagine cloud preconfigurata su tutti e tre i principali marketplace cloud: AWS, Microsoft Azure e Google Cloud Platform marketplace.
OPSWAT fornisce linee guida per l'implementazione, documentazione e supporto tecnico su misura per il modello scelto, che si tratti di VM, container con o senza cluster di MetaDefender , oppure SaaS. Contattaci tramite il modulo di contatto qui sotto per ricevere assistenza pratica.