OPSWAT Distinta dei materiali
Identificare i pacchetti software e le vulnerabilità note, valutare i rischi crittografici ed esaminare la provenienza dei modelli di intelligenza artificiale e le licenze dichiarate.
- Software Visibilità dei componenti
- Pianificazione della migrazione post-quantistica
- Provenienza dei modelli di IA
OPSWAT è affidabile per
























Generazione automatizzata di SBOM,
CBOM e AIBOM
CycloneDX e SPDX per la SBOM
8,7 milioni+
Software open source di terze parti per l'
Integrazione della pipeline CI/CD c
Software & Informazioni sulla licenza AI
Visibilità delle vulnerabilità note e dei rischi crittografici
I punti ciechi nell'inventario comportano dei rischi
A causa di inventari incompleti, i team si trovano a dover ricostruire le prove necessarie per la gestione delle vulnerabilità, la migrazione crittografica e la revisione dei modelli di intelligenza artificiale.
I file arrivano senza i dettagli dei componenti
I file relativi al software dei fornitori e ai modelli di intelligenza artificiale possono pervenire senza informazioni utili sulle versioni, costringendo i team a stabilire le versioni dei pacchetti, le dipendenze crittografiche, la provenienza dei modelli e le licenze dichiarate prima della revisione.
Requisiti sempre più stringenti in materia di conformità e documentazione
I nuovi CVE attivano controlli manuali dei componenti
Quando viene reso noto un nuovo CVE, la mancanza dei nomi e delle versioni dei pacchetti ritarda la fase iniziale: l’identificazione degli artefatti software che devono essere esaminati.
Analisi, inventario, esportazione
 FASE 1
Scansiona i file e gli artefatti supportati
Esegue la scansione di file sorgente, file binari, certificati, contenuti dei container e file dei modelli di intelligenza artificiale. La copertura dell'analisi dipende dal tipo di file e dai moduli BOM abilitati.
- FASE 2
Esegui i moduli BOM abilitati
I moduli abilitati generano fino a tre inventari all'interno di un unico risultato di scansione, a seconda del file inviato e dell'analisi supportata.
- FASE 3
Esporta report singoli o combinati
Genera SBOM separati in formato SPDX o CycloneDX, oppure insieme a CBOM e AIBOM in formato JSON o PDF, fornendo ai team di AppSec, PQC, governance dell’IA, legale e GRC i formati più adatti alle loro esigenze lavorative.
Tre inventari. Maggiore visibilità sui rischi.
Identificare i pacchetti e le vulnerabilità note di
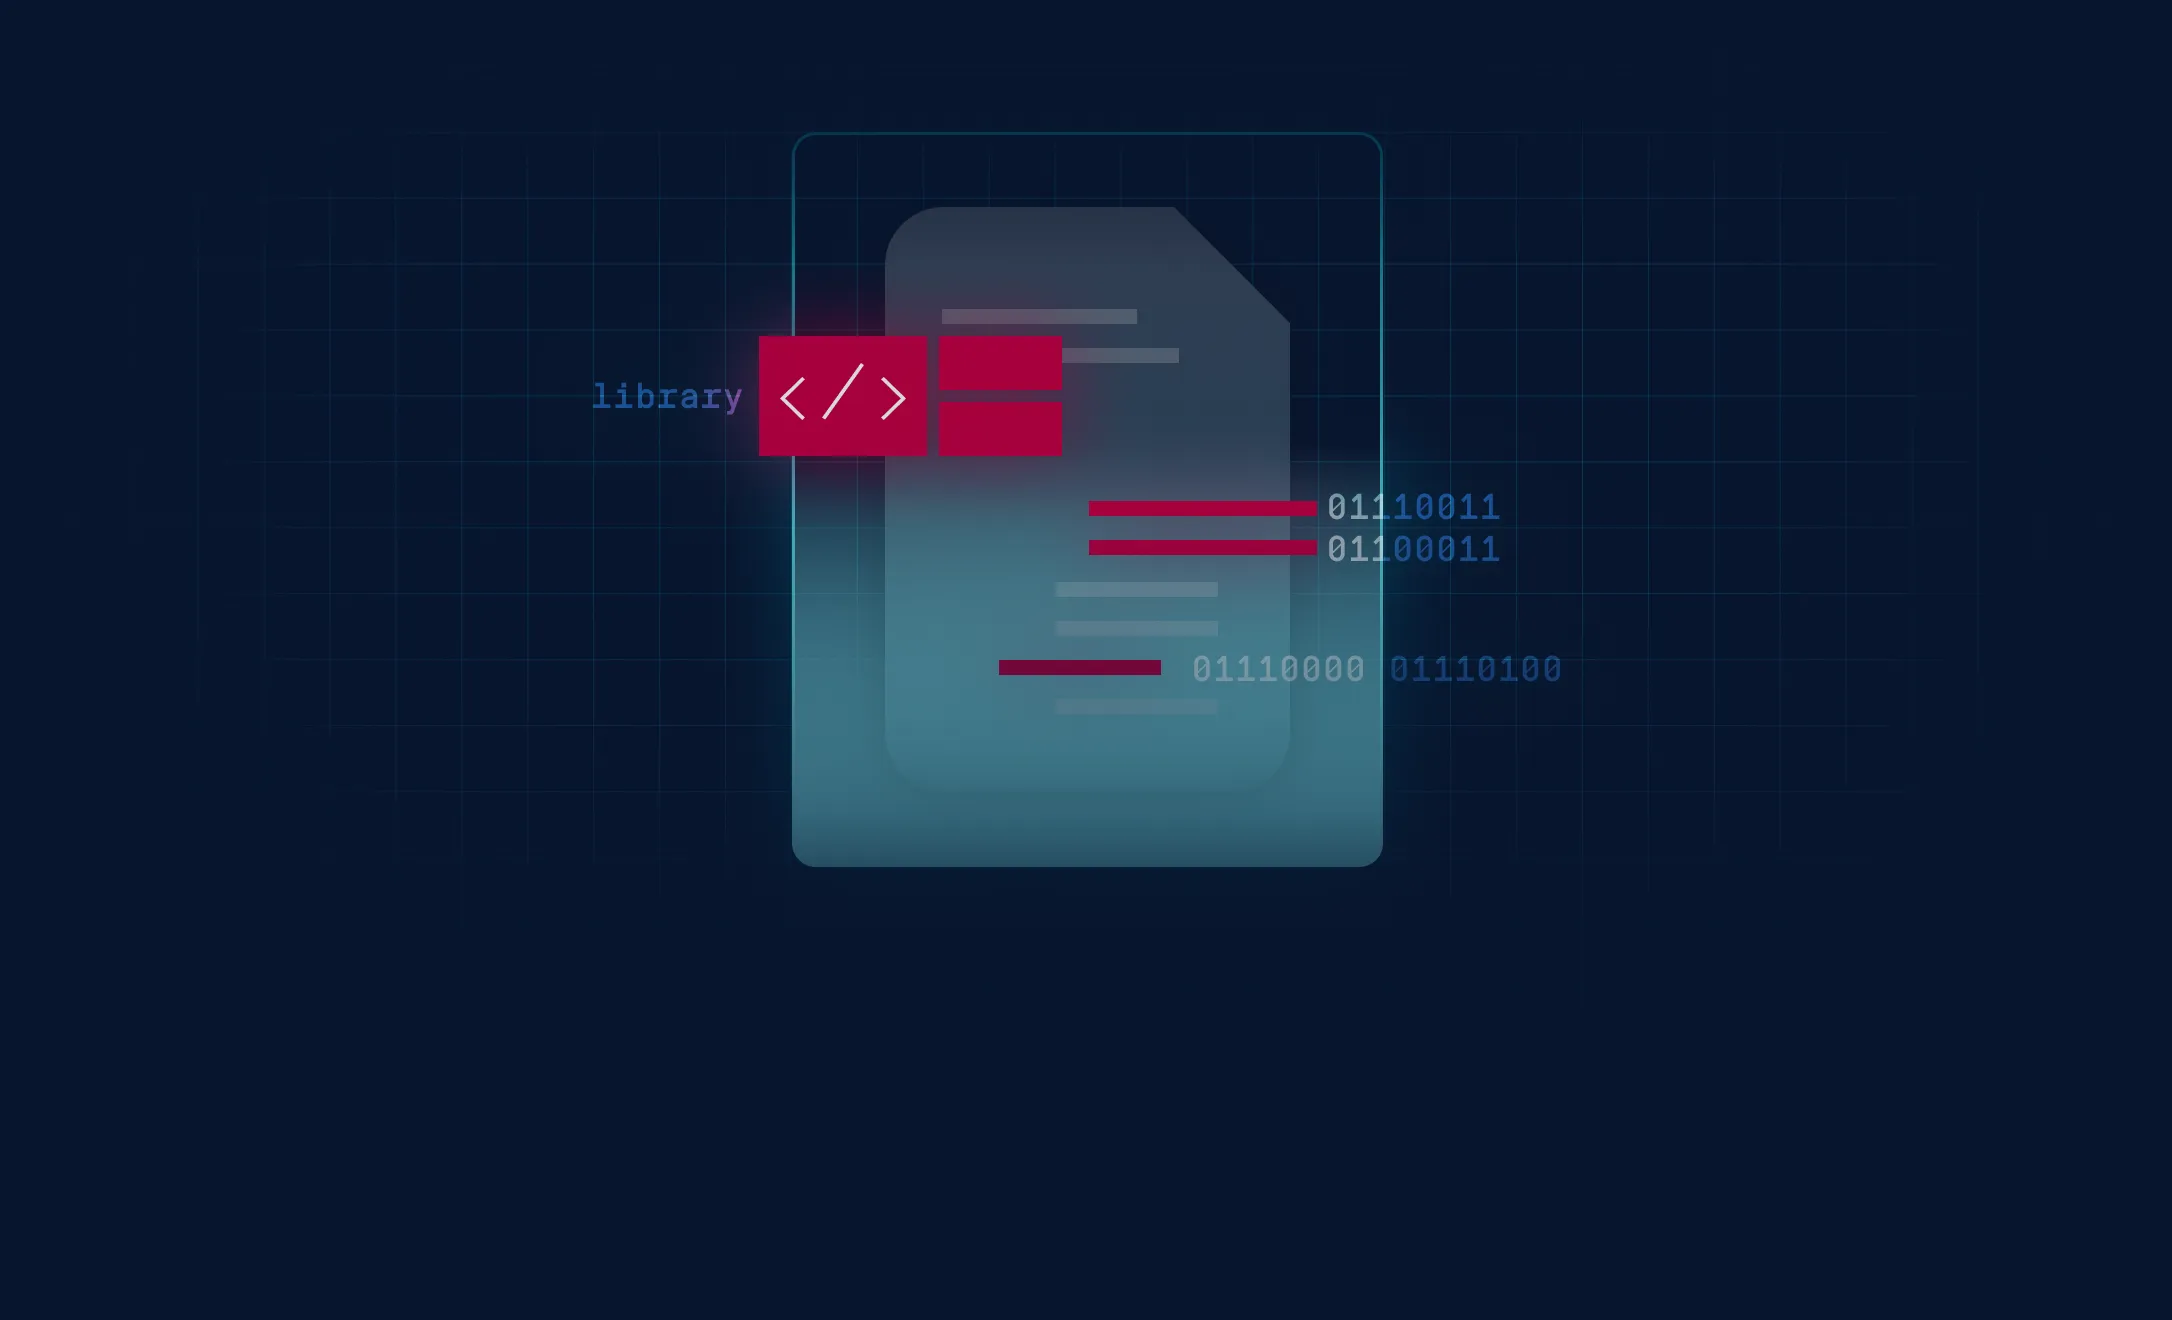
Elenca i nomi dei pacchetti, le versioni, le informazioni sulla licenza, gli aggiornamenti software critici e le vulnerabilità note relative a 8,7 milioni di librerie di terze parti.
Valutare il rischio crittografico
Esaminare algoritmi, librerie, certificati, protocolli e materiale crittografico correlato. Analizzare i rischi legati alla crittografia classica e quantistica, indicando, ove disponibili, le alternative consigliate, al fine di orientare le decisioni relative alla migrazione.
Abbinare i modelli di IA ai repository pubblicati su
Abbinare i file dei modelli ai repository noti per pubblicare gli stessi byte e segnalare le licenze dichiarate disponibili, fornendo ai revisori riferimenti concreti per le verifiche relative alla provenienza e alle licenze.
Analisi dei file in ambienti con interruzioni di alimentazione (Air-
)
Analizza i file supportati all'interno di reti isolate. Con i database necessari installati localmente, i team possono eseguire revisioni delle distinte base senza bisogno di connettività cloud durante la scansione.
Analisi consolidata delle distinte base
Genera inventari relativi a software, crittografia e intelligenza artificiale tramite un unico motore, riducendo la necessità di configurare flussi di lavoro di scansione distinti per ciascun tipo di inventario.
Configurare le politiche di blocco dell'
e basate sulla distinta base (BOM)
Imposta le soglie di vulnerabilità del software e le restrizioni relative alle licenze dei pacchetti. Abilita separatamente il blocco per i rischi crittografici e per le licenze di determinati modelli di IA, in base alle esigenze del tuo flusso di lavoro.
Esplora i risultati unificati della scansione della distinta base
Esamina il riepilogo della scansione, passa da un risultato all’altro tra SBOM, CBOM e AIBOM ed esporta il report che ti serve.
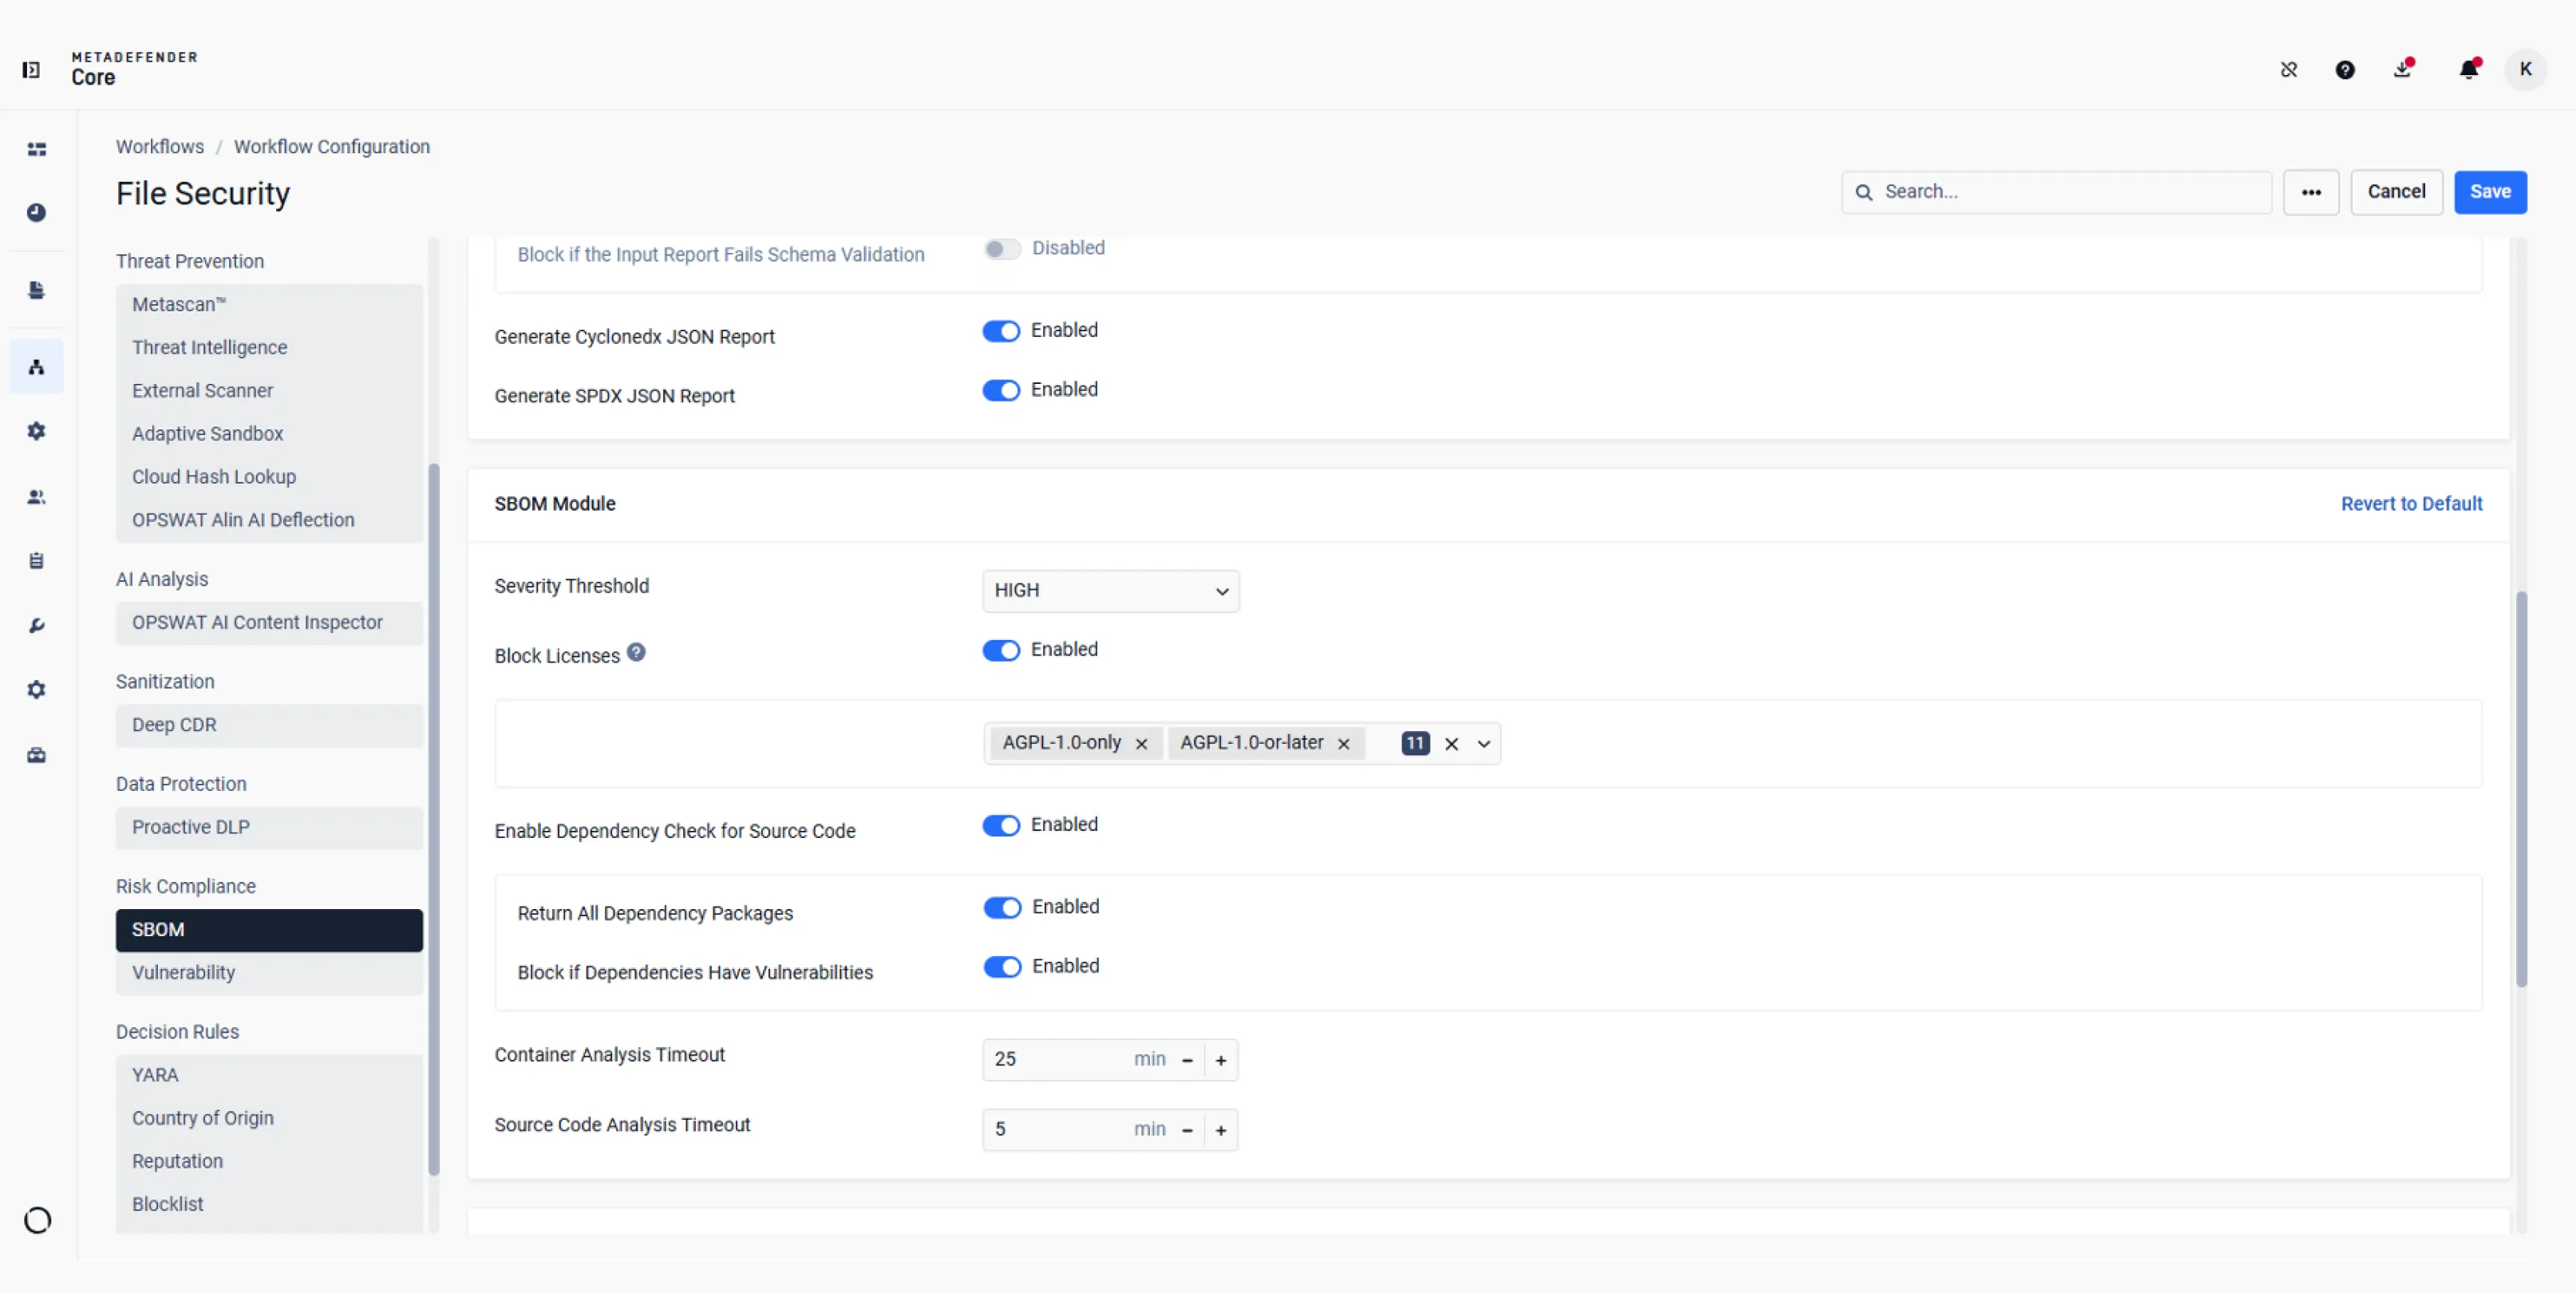
Imposta le soglie di gravità delle vulnerabilità, seleziona le licenze dei pacchetti da bloccare e attiva i controlli delle dipendenze per il codice sorgente.
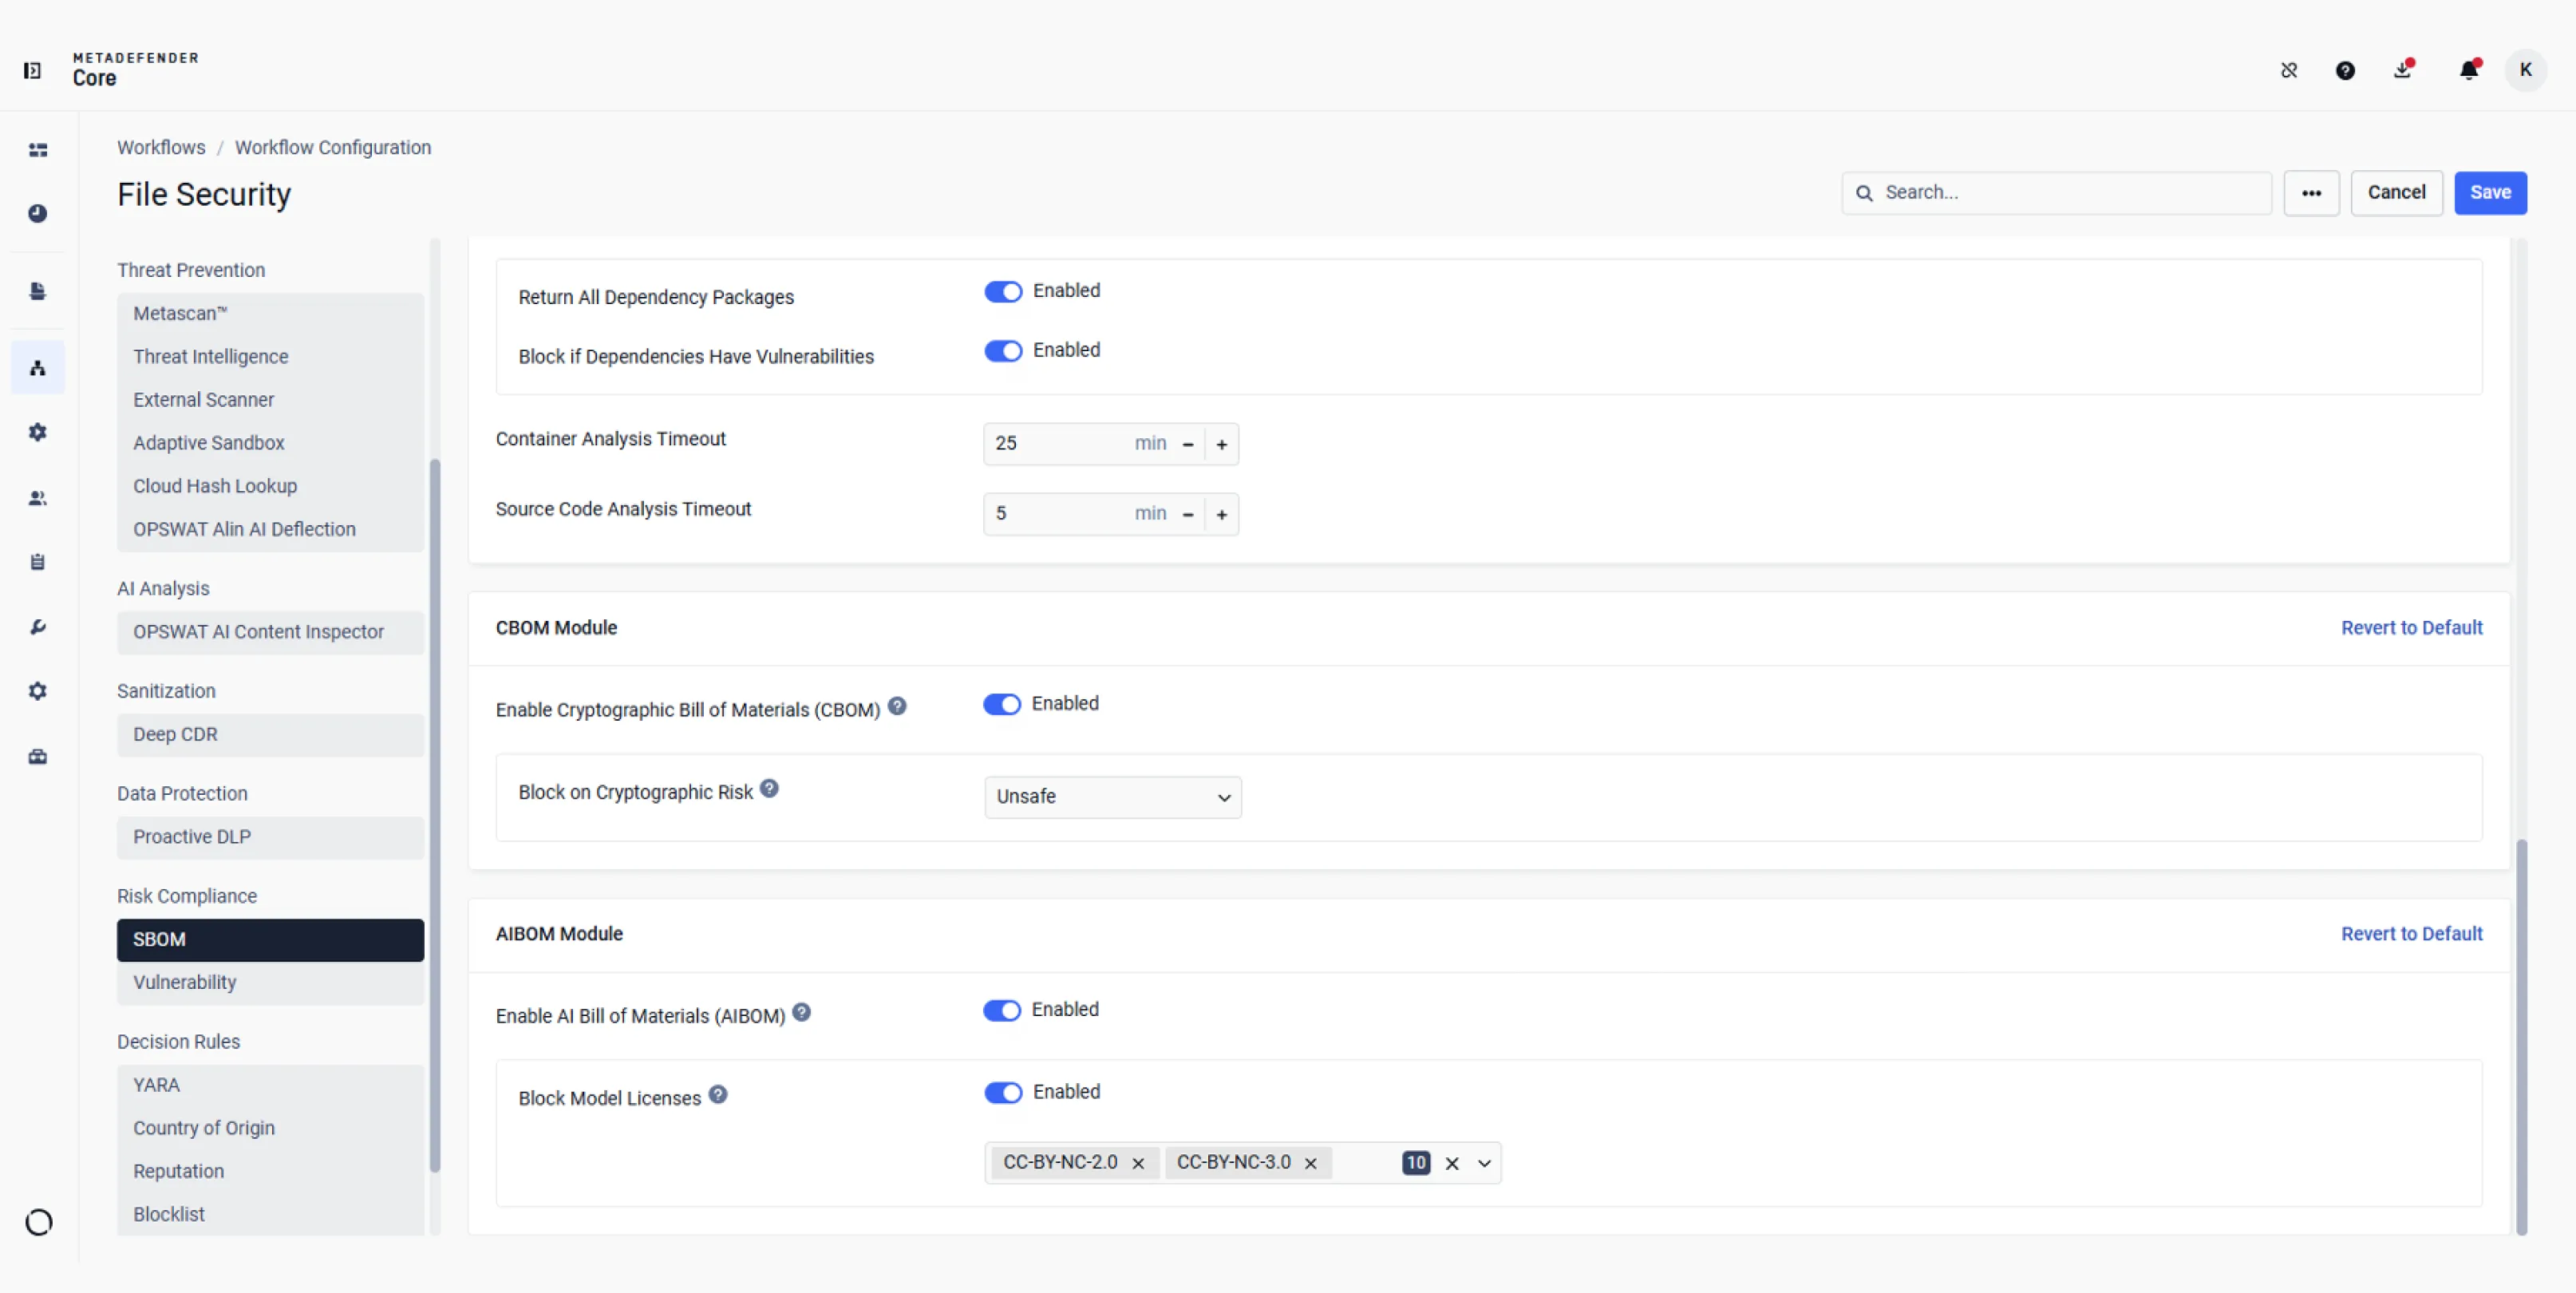
Scegli se applicare il blocco in base al rischio crittografico o quali licenze dei modelli di IA limitare.
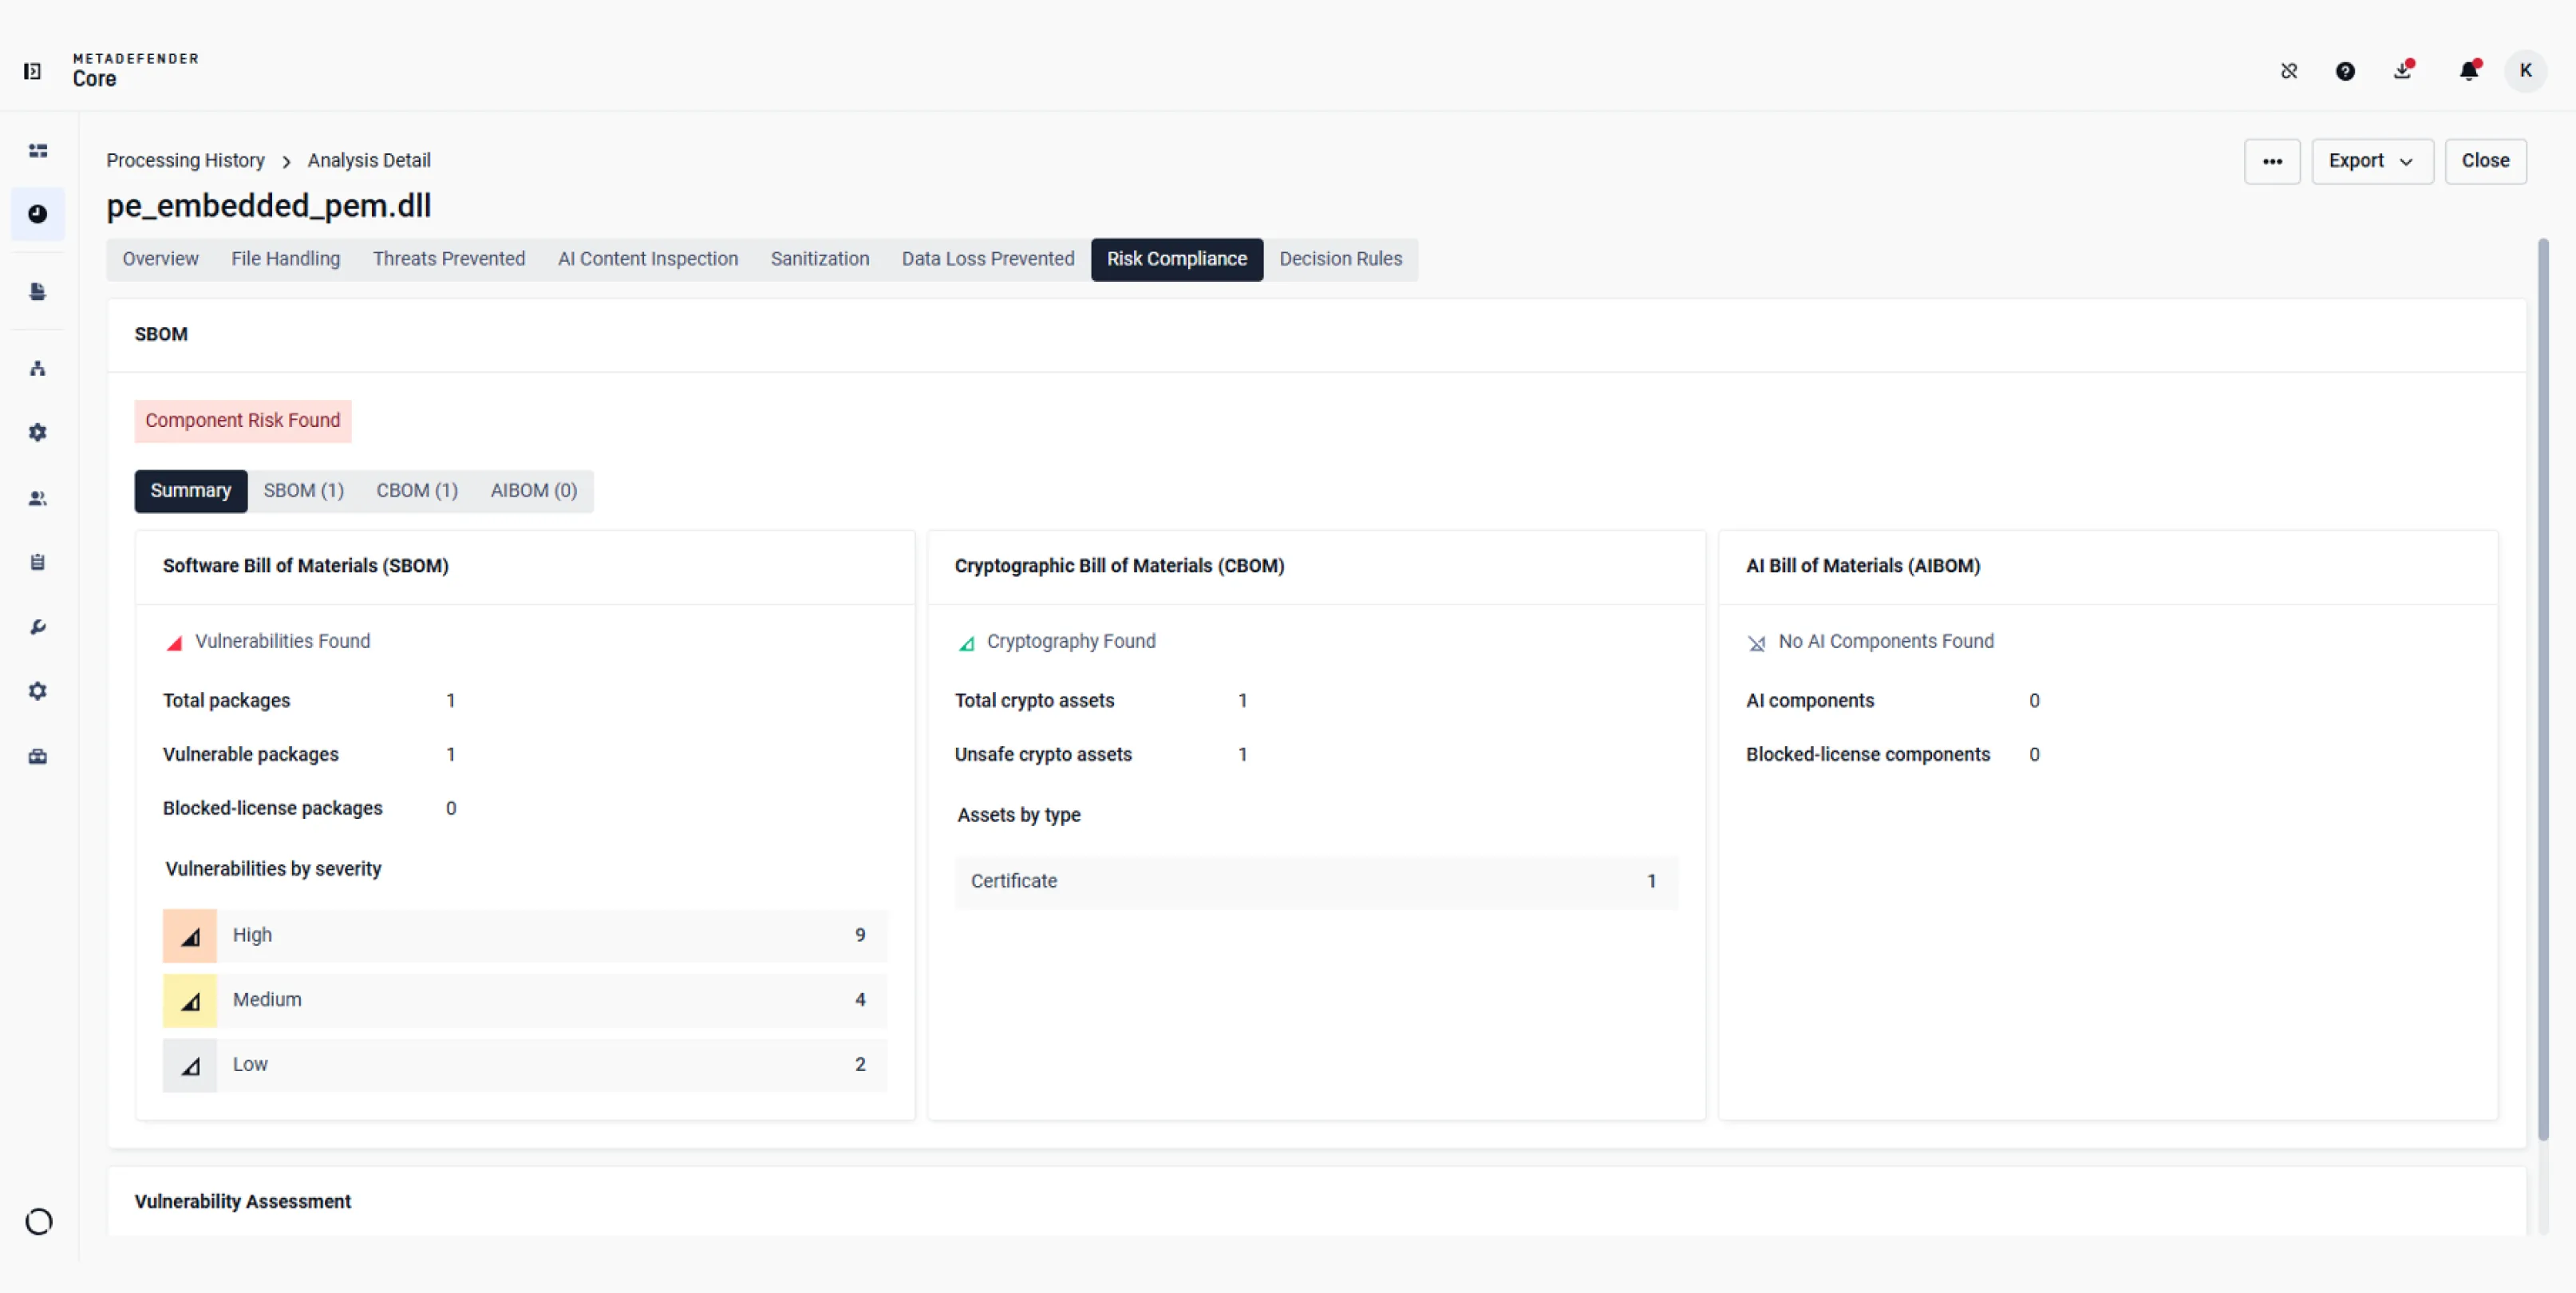
Confronta i risultati relativi al software, alla crittografia o all'intelligenza artificiale per il file analizzato, quindi apri ciascun modulo per visualizzarne i dettagli.
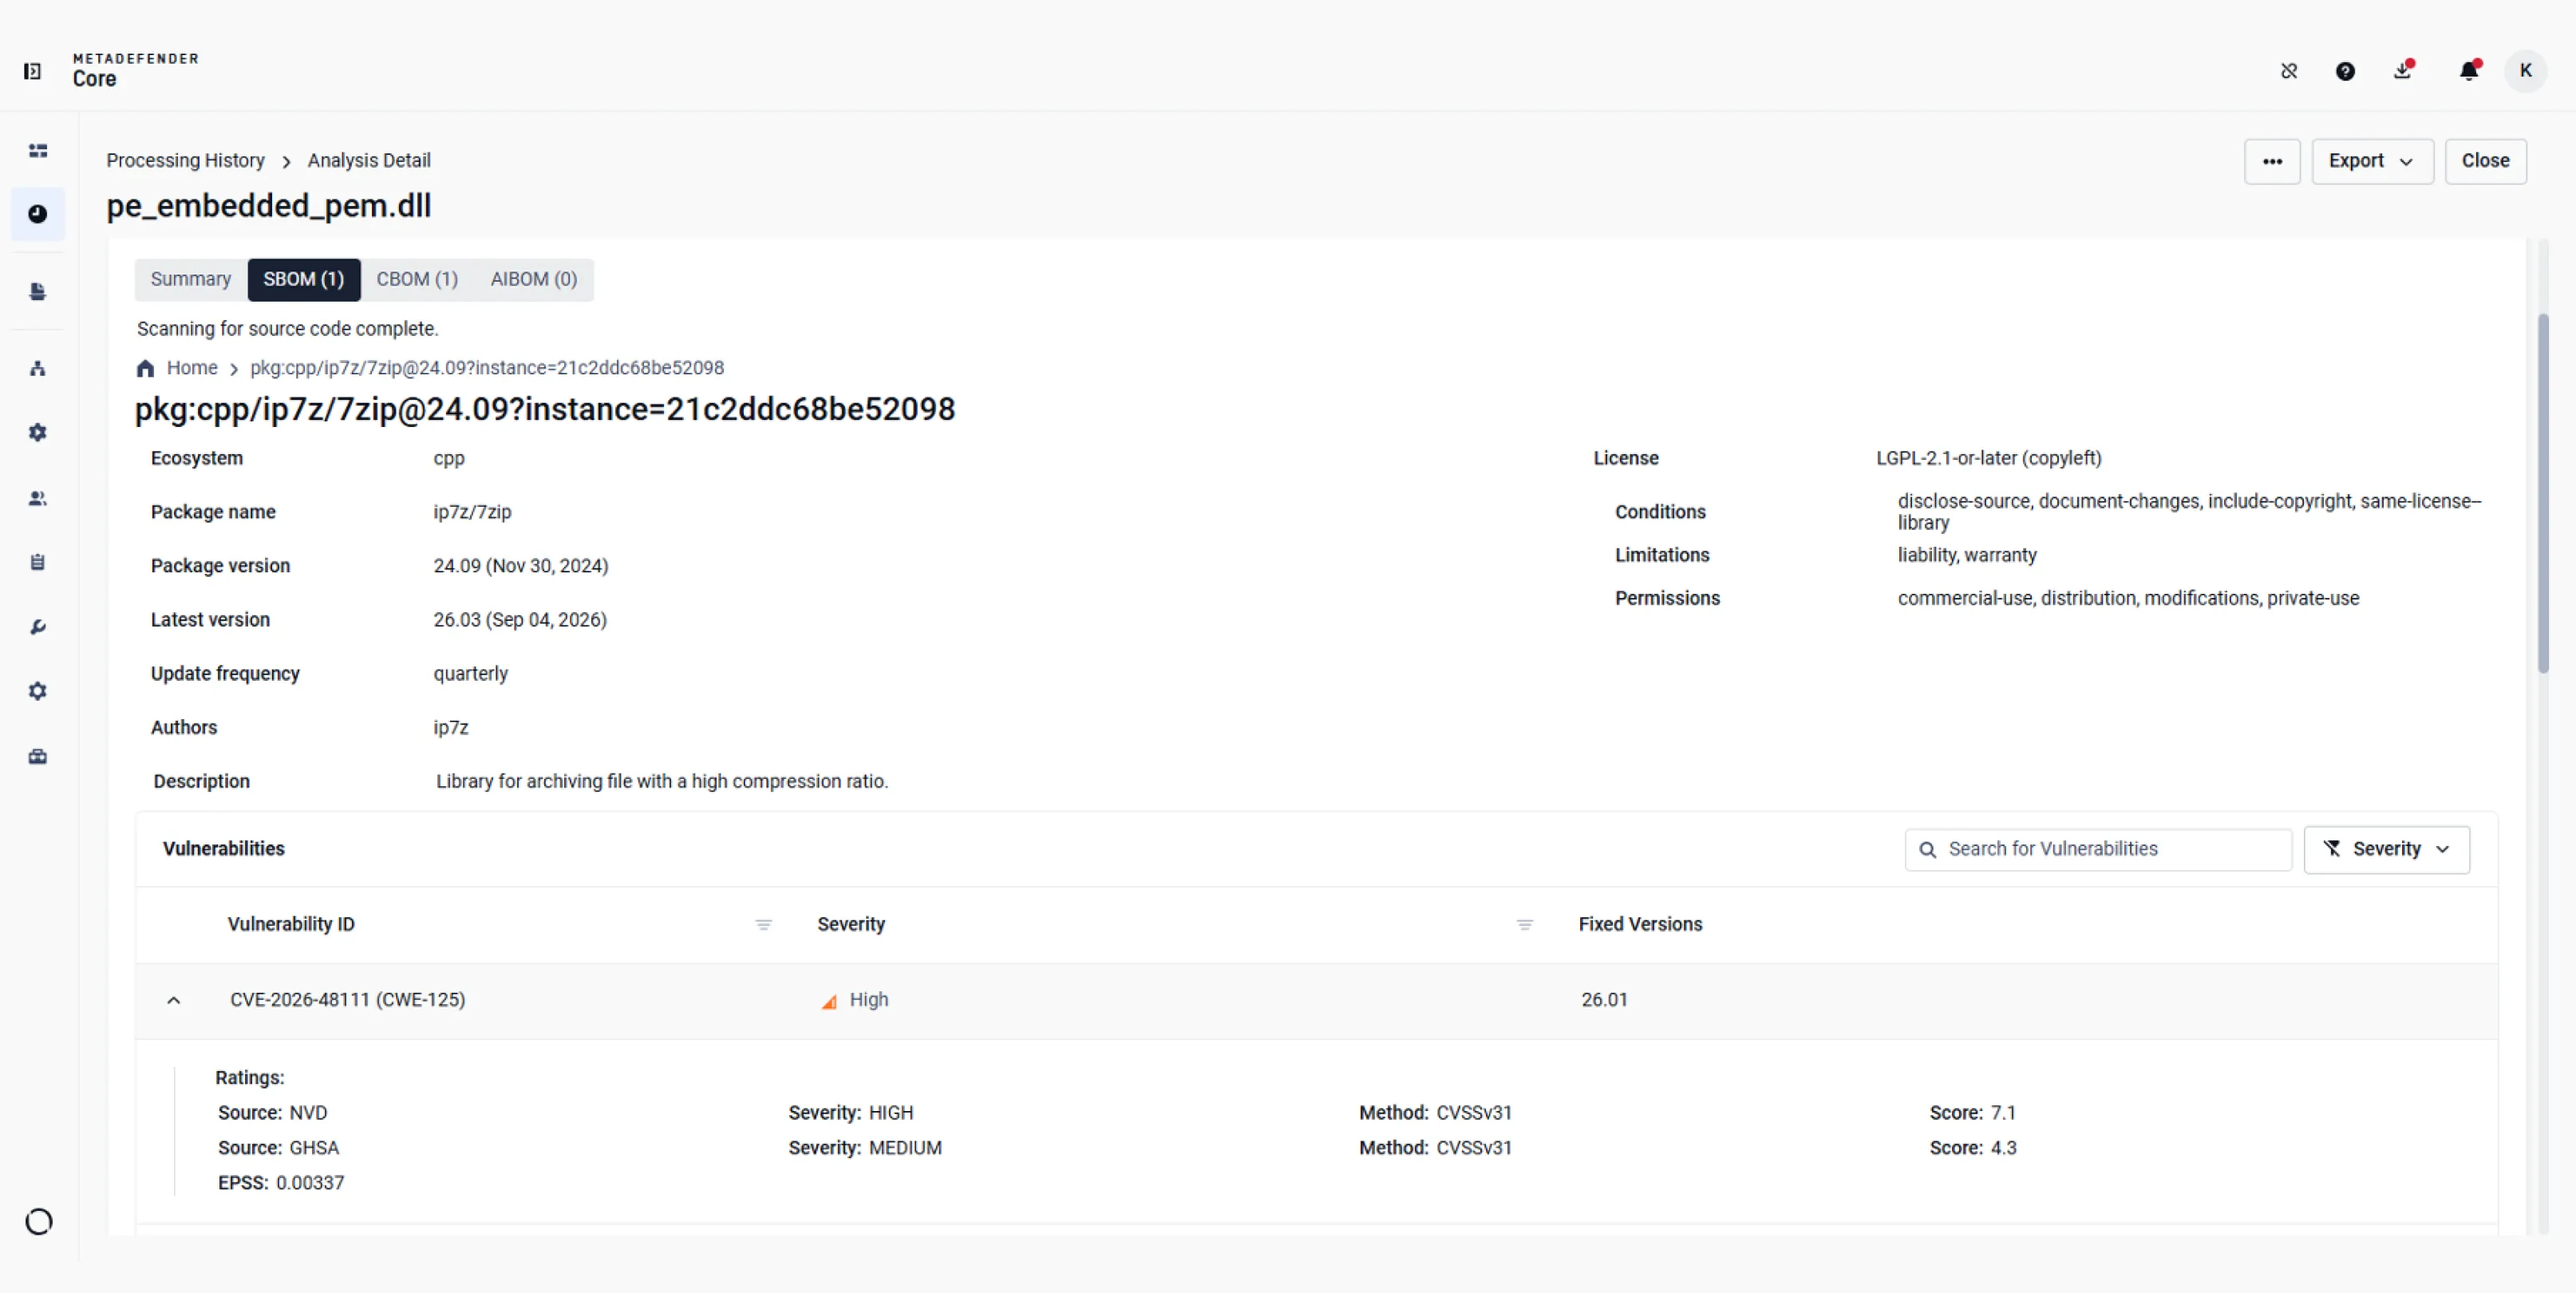
Verificare la versione del pacchetto, la licenza dichiarata, i CVE associati e i livelli di gravità.
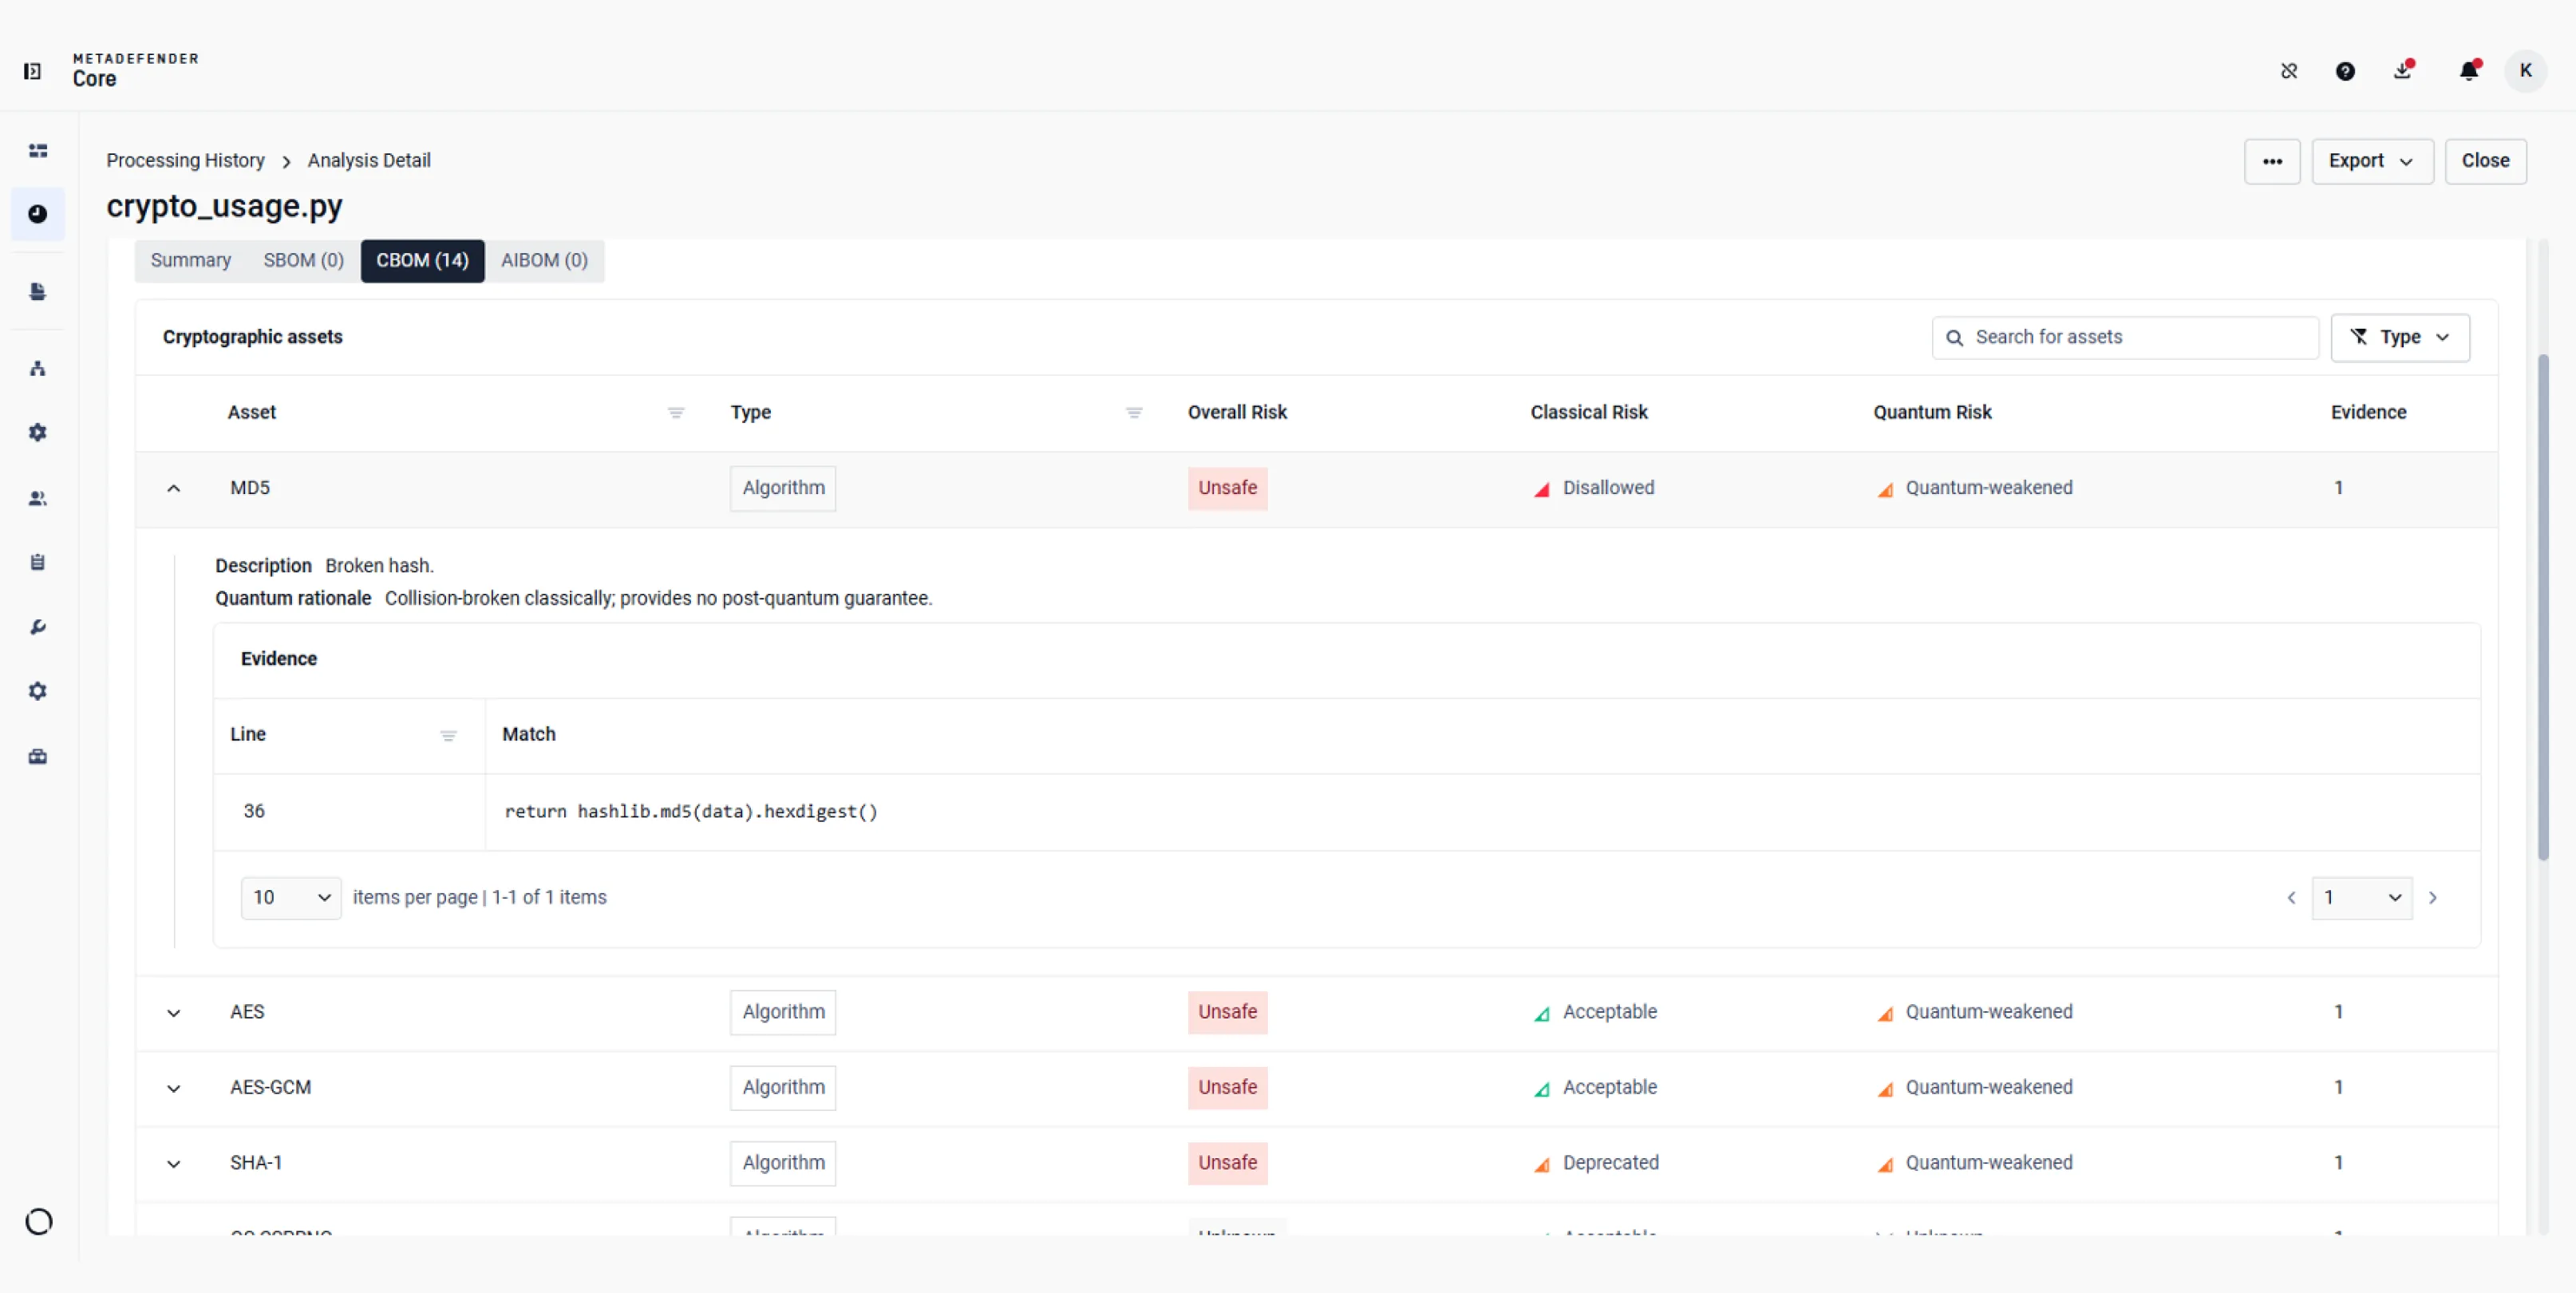
Esaminare le classificazioni dei rischi classici e quantistici, insieme alle prove di origine che indicano dove sono stati individuati gli asset crittografici.
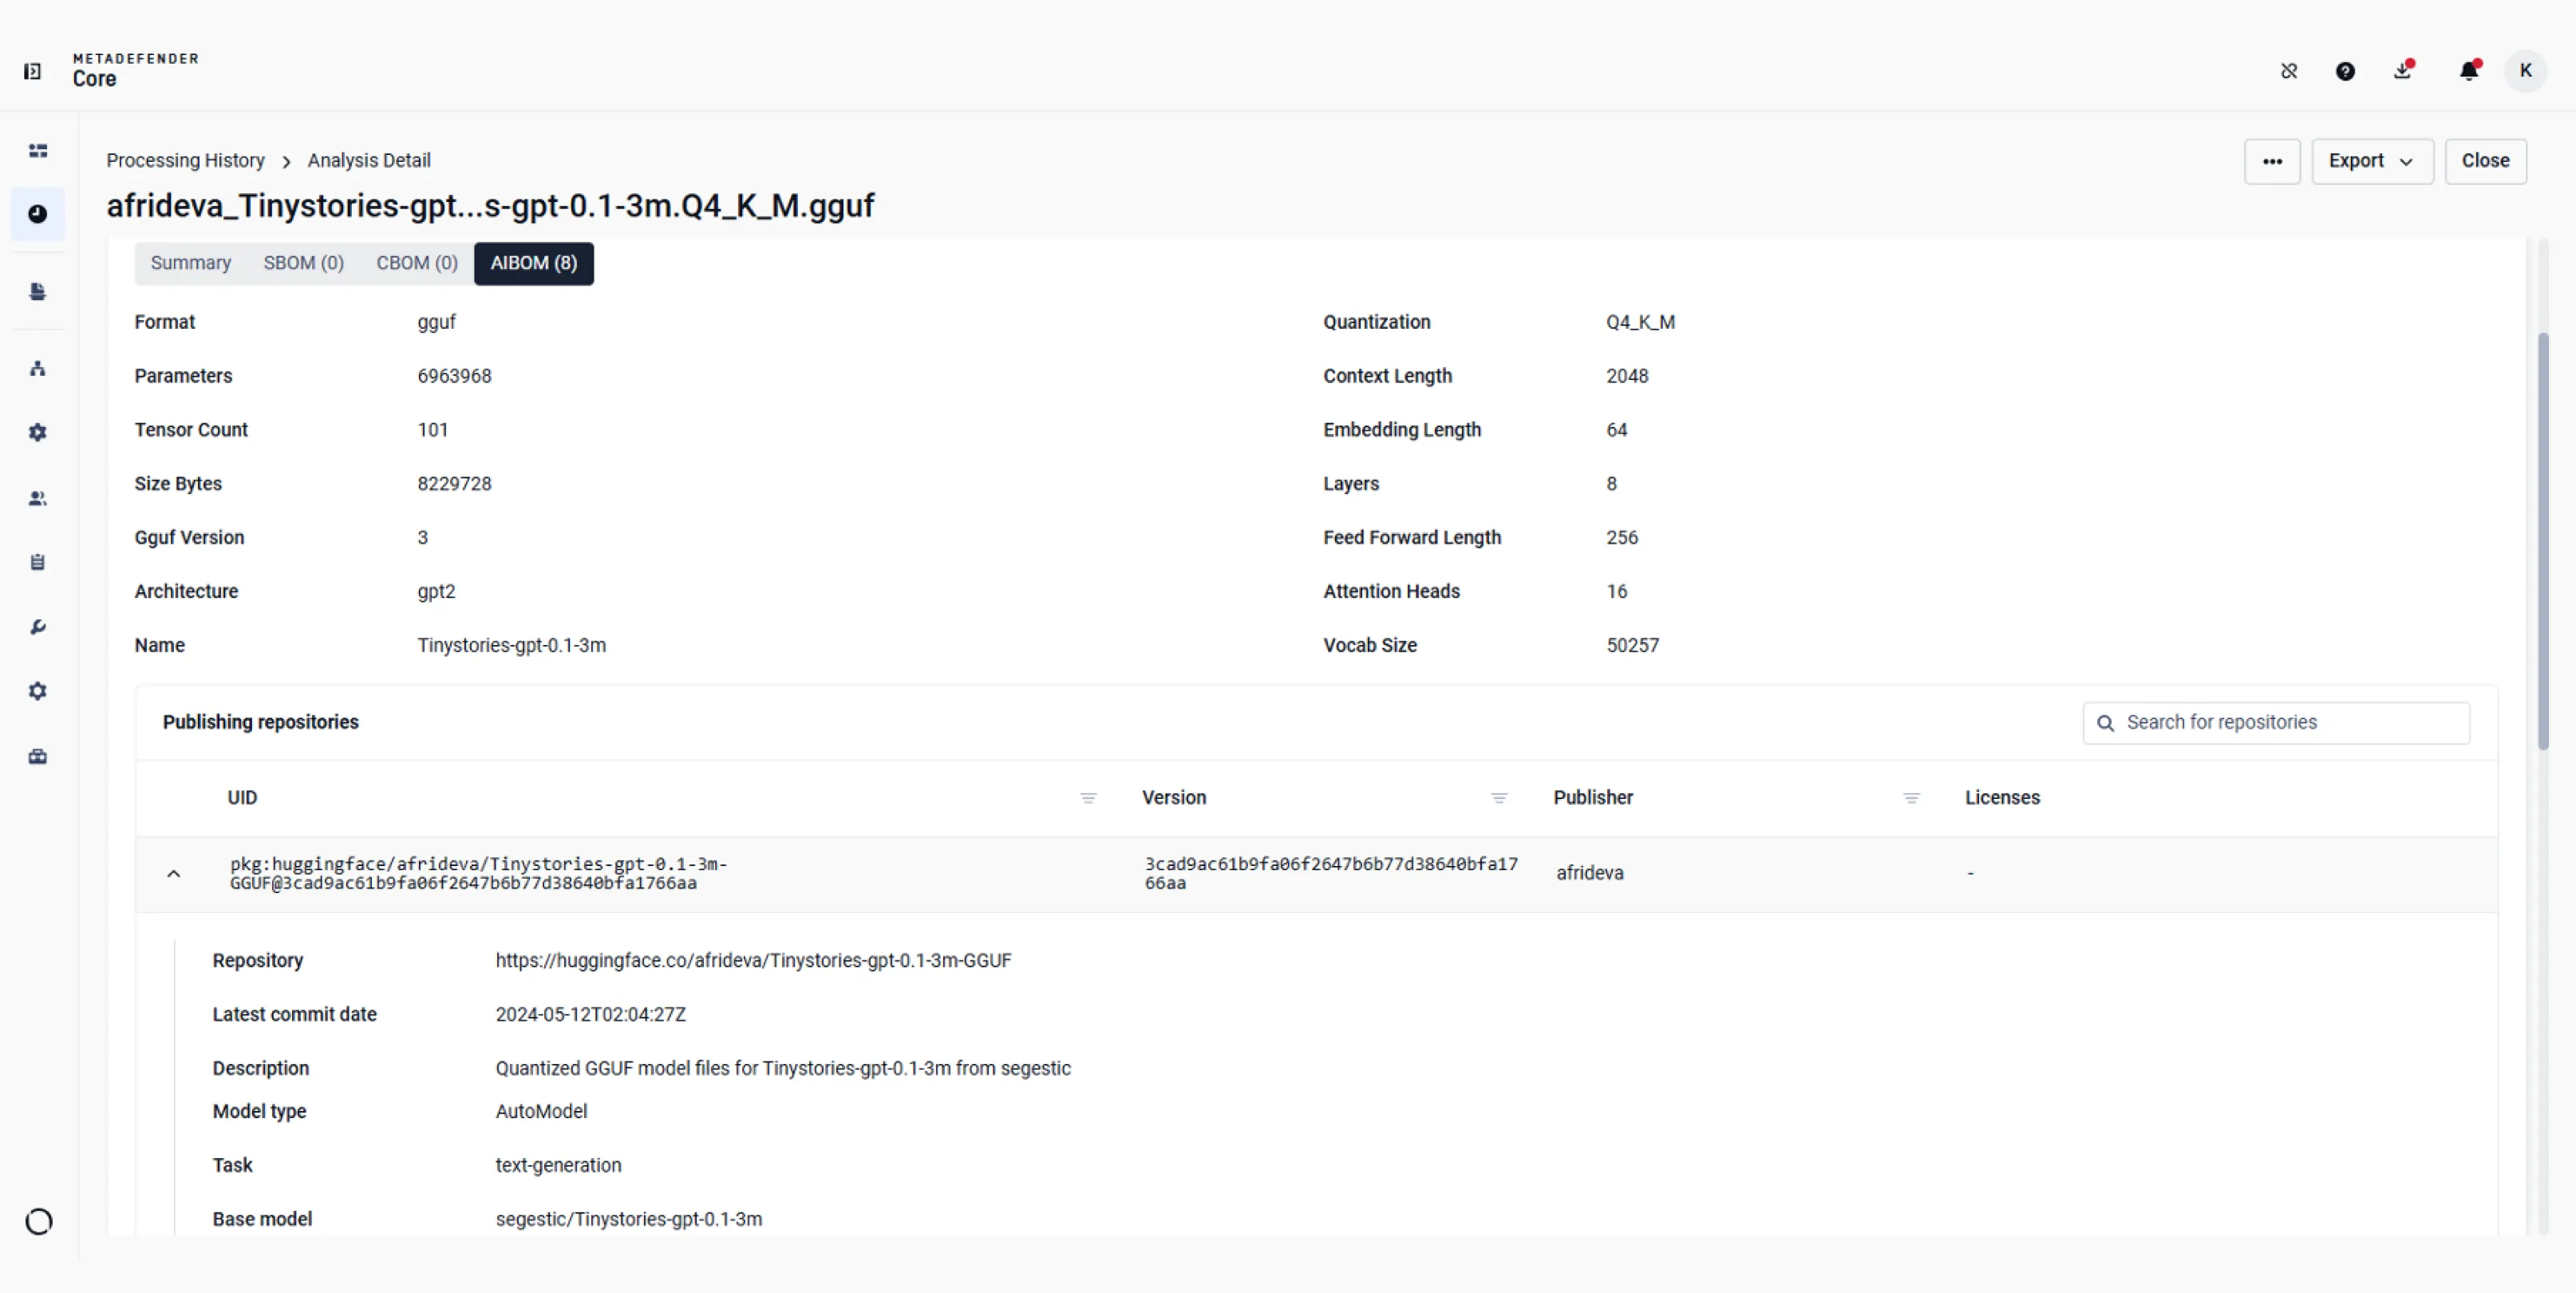
Esaminare il formato e l'architettura del modello, quindi controllare i repository noti per la pubblicazione dello stesso file.
 Configurare le politiche relative alla SBOM
Imposta le soglie di gravità delle vulnerabilità, seleziona le licenze dei pacchetti da bloccare e attiva i controlli delle dipendenze per il codice sorgente.
- Configurare le politiche CBOM e AIBOM
Scegli se applicare il blocco in base al rischio crittografico o quali licenze dei modelli di IA limitare.
- Riesame del riepilogo della distinta base unificata
Confronta i risultati relativi al software, alla crittografia o all'intelligenza artificiale per il file analizzato, quindi apri ciascun modulo per visualizzarne i dettagli.
- Verifica la presenza di vulnerabilità nel file " Software "
Verificare la versione del pacchetto, la licenza dichiarata, i CVE associati e i livelli di gravità.
- Verificare i rischi crittografici e le prove
Esaminare le classificazioni dei rischi classici e quantistici, insieme alle prove di origine che indicano dove sono stati individuati gli asset crittografici.
- Verifica della provenienza del modello di IA
Esaminare il formato e l'architettura del modello, quindi controllare i repository noti per la pubblicazione dello stesso file.
Integrazioni e lingue supportate
Casi d'uso
Indagare su un CVE recentemente reso noto
Pianificare la migrazione post-quantistica
Utilizzare i risultati delle analisi crittografiche e le soluzioni alternative consigliate per individuare le risorse che richiedono una valutazione specialistica prima di pianificare la migrazione.
Verificare un modello di IA prima della distribuzione
Prima di approvare un modello per l'uso nell'applicazione, esaminare gli archivi di pubblicazione noti e le licenze dichiarate disponibili.
Risorse
Guida SBOM per il 2026: trasformare la conformità in una risorsa per la sicurezza
Da «Dune» a npm: il verme Shai-Hulud ridefinisce Supply Chain
Shai-Hulud 2.0: Come Secure Supply Chain Software Supply Chain seconda ondata
Il recente attacco di ESLint solleva le preoccupazioni dellaSupply Chain Software al livello successivo
2 miliardi di download di npm a rischio di malware crittografico: Un campanello d'allarme per la sicurezza Supply Chain open-source
Spiegazione dellaBill of Materials (SBOM) Software Bill of Materials (SBOM)
SicurezzaSupply Chain Software : Cos'è e perché è fondamentale
0 risultati. Si prega di riprovare.
