e di rilevamento zero-day per MetaDefender Cloud
La soluzione di rilevamento degli attacchi zero-day OPSWAT, basata sul cloud e alimentata dall’intelligenza artificiale, combina una sandbox adattiva con informazioni integrate sulle minacce, eseguendo i file sospetti su scala cloud. Estrae gli IOC comportamentali e arricchisce i flussi di lavoro cloud, le pipeline CI/CD e i sistemi SIEM/SOAR con informazioni utili sul malware.
- Rilevamento zero-day senza eguali
- Analisi delle minacce in tempo reale
- Configurazione immediata
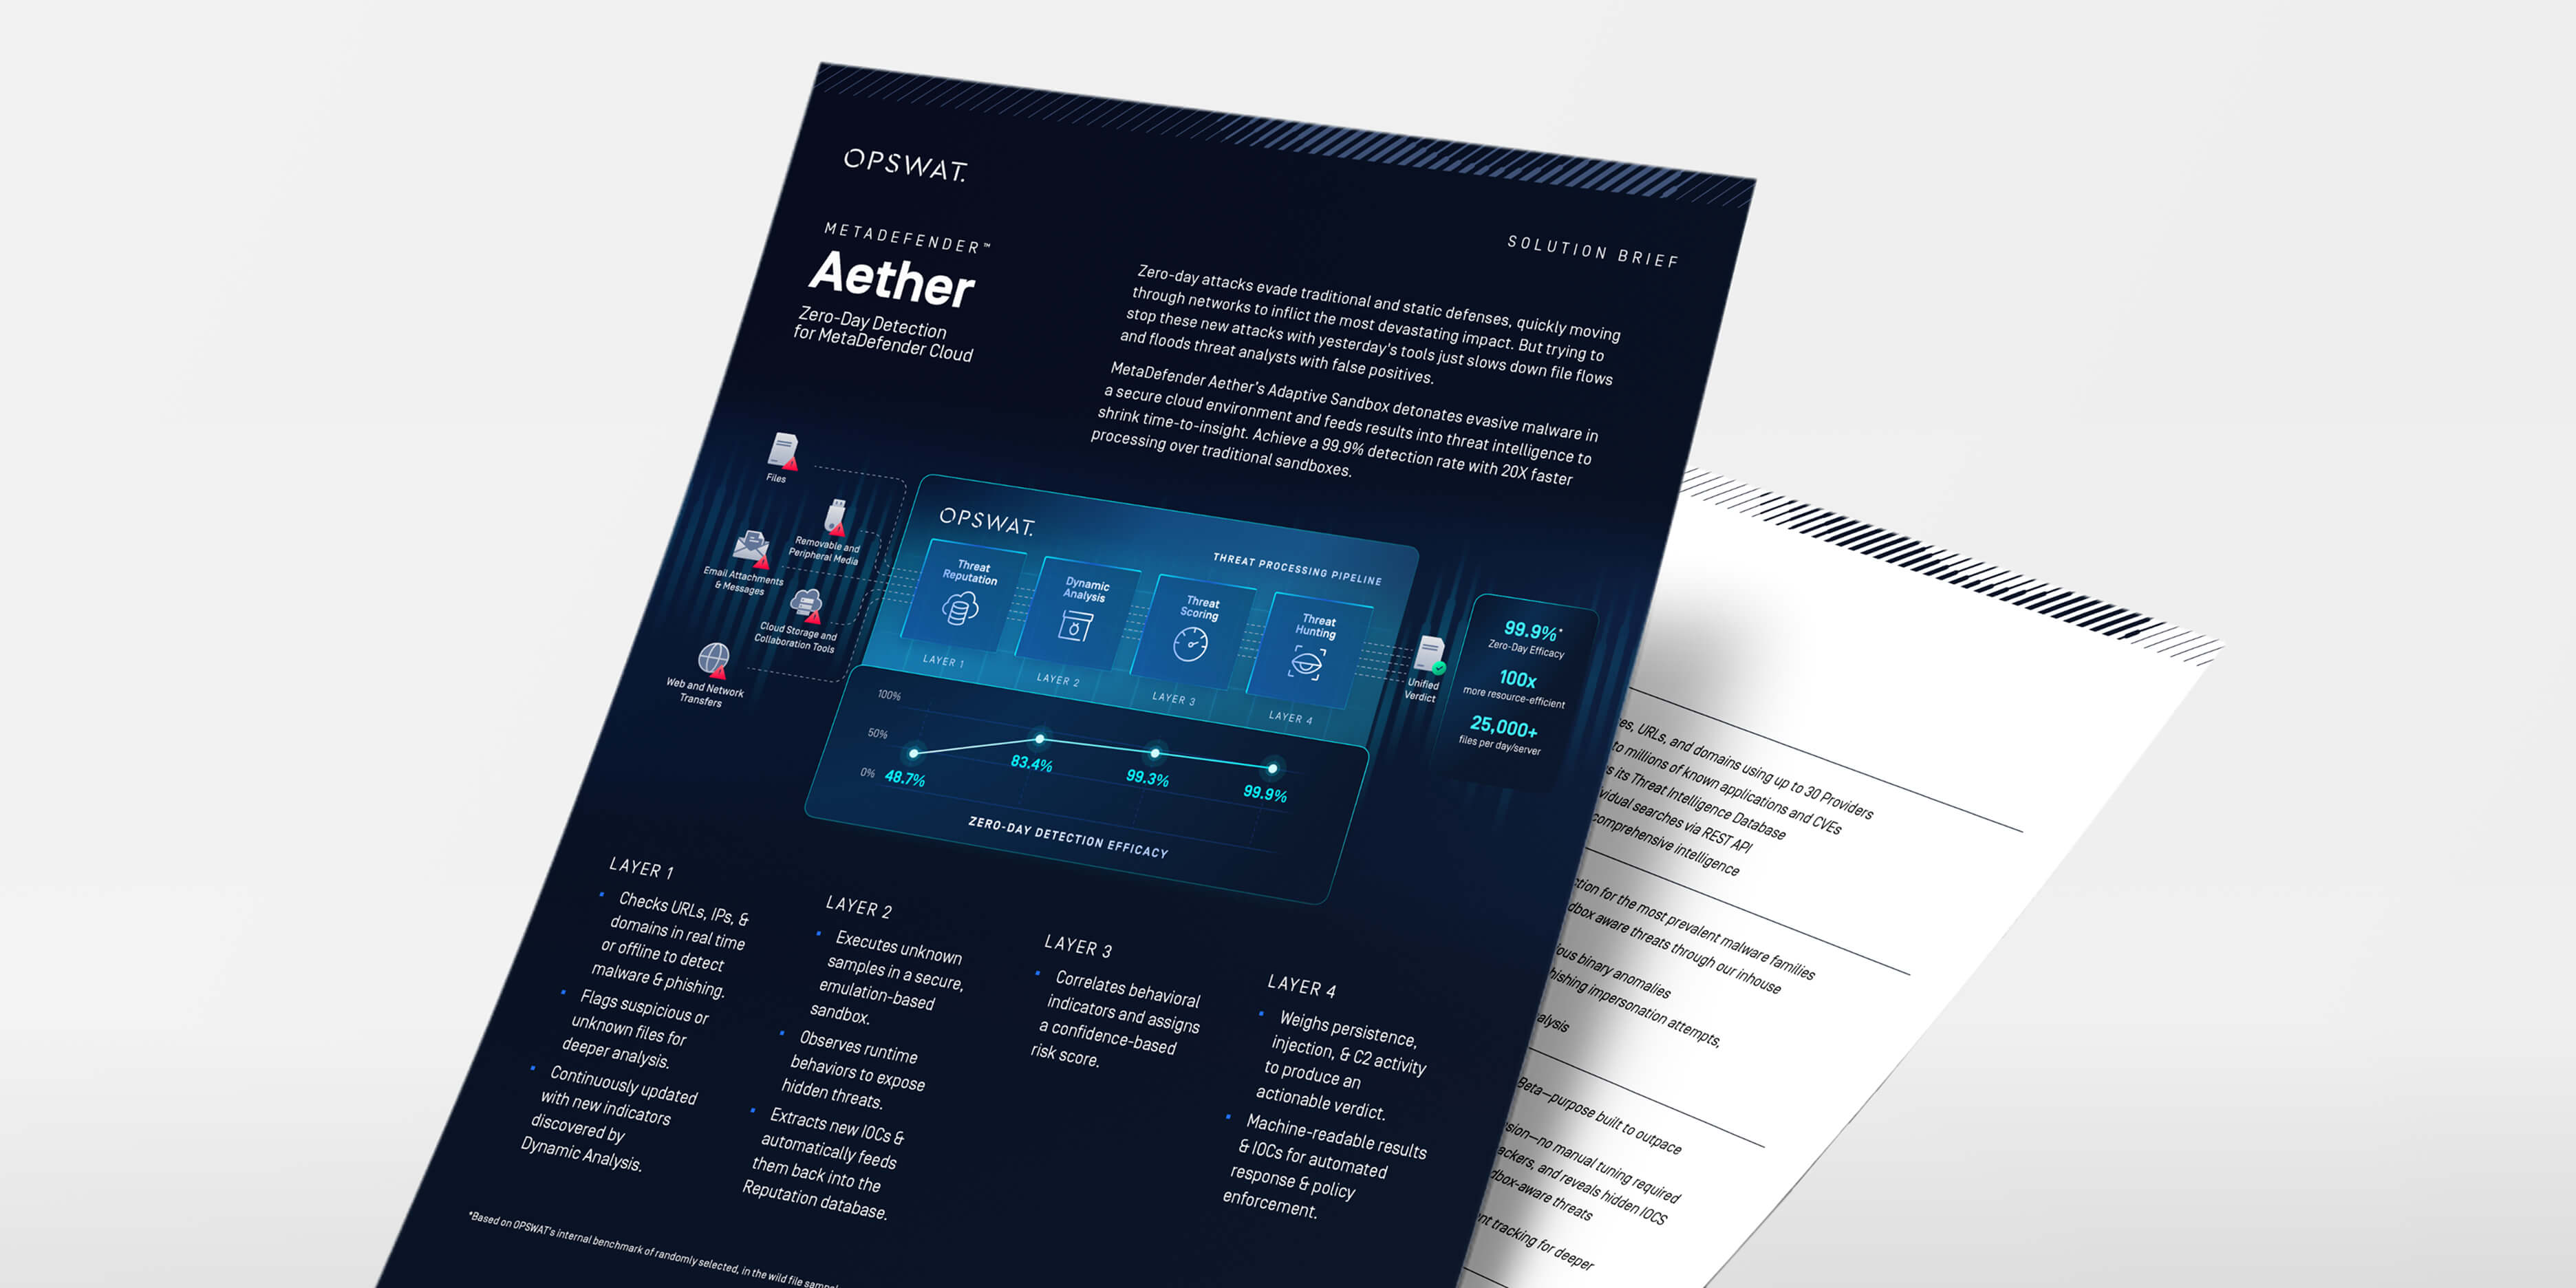
Rilevamento zero-day unificato
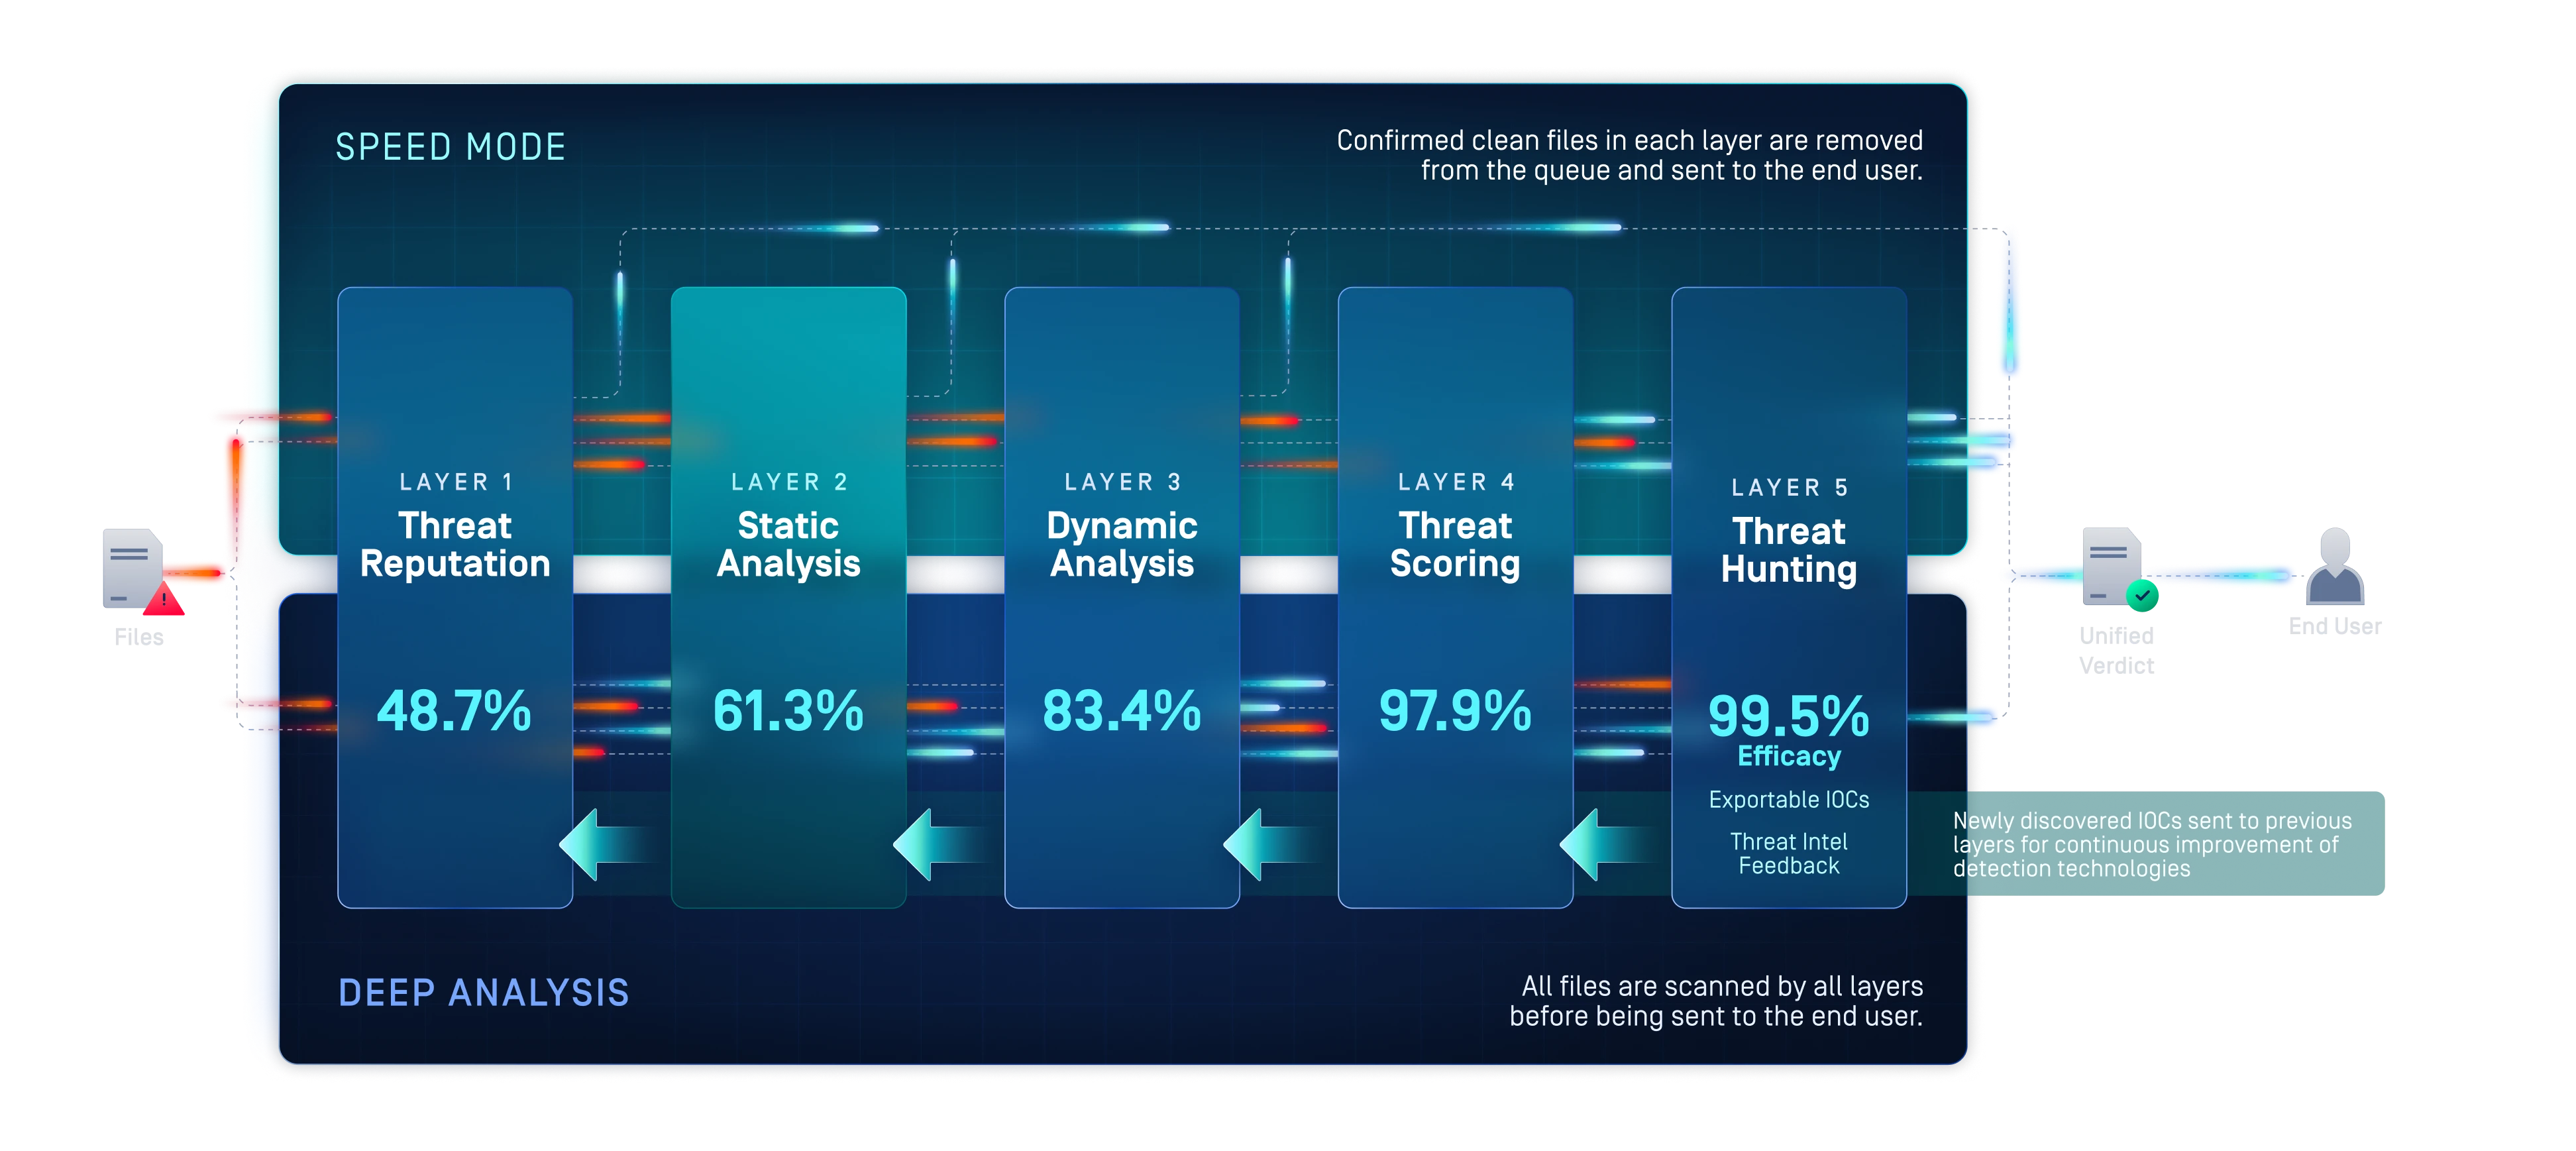
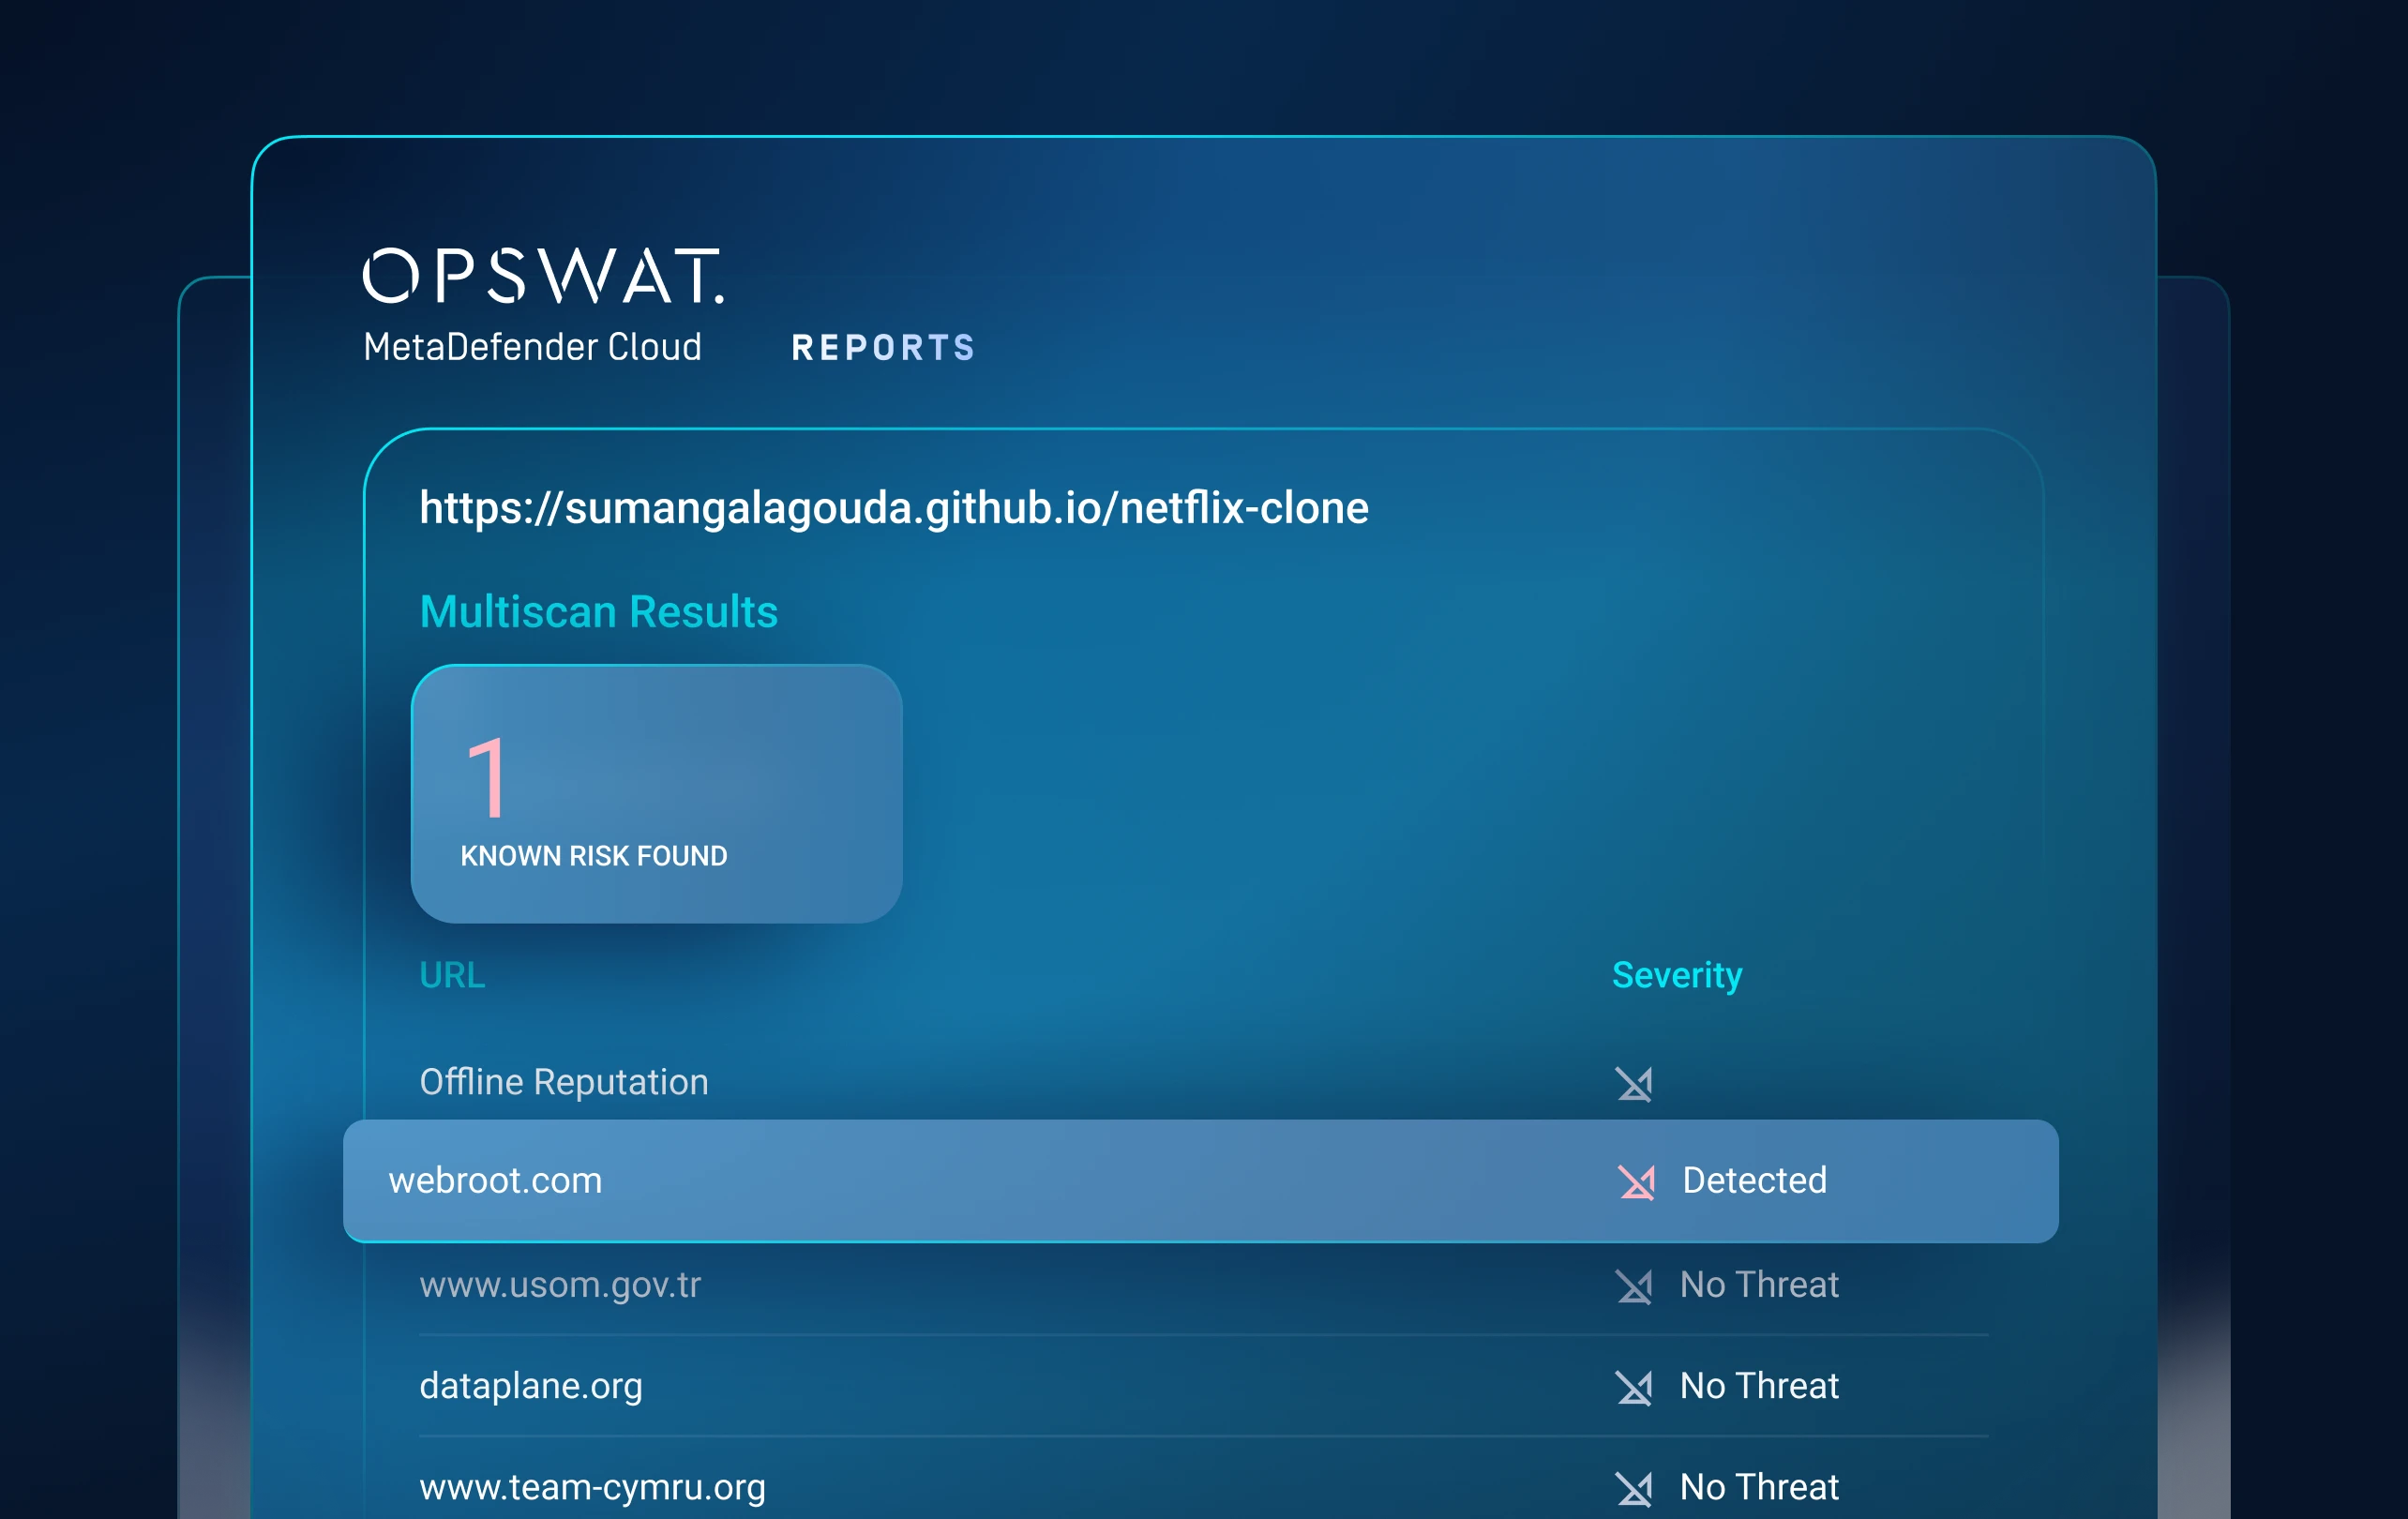
Livello 1: Reputazione delle minacce
Esporre rapidamente le minacce note dell'
Blocca le minacce note prima di procedere a un’analisi più approfondita.
Verifica file, URL, indirizzi IP e domini confrontandoli con dati di reputazione costantemente aggiornati, sia online che offline.
Ha bloccato il malware riutilizzato e l’infrastruttura degli autori degli attacchi, costringendo questi ultimi a cambiare gli indicatori e a ricostruire i percorsi di diffusione.
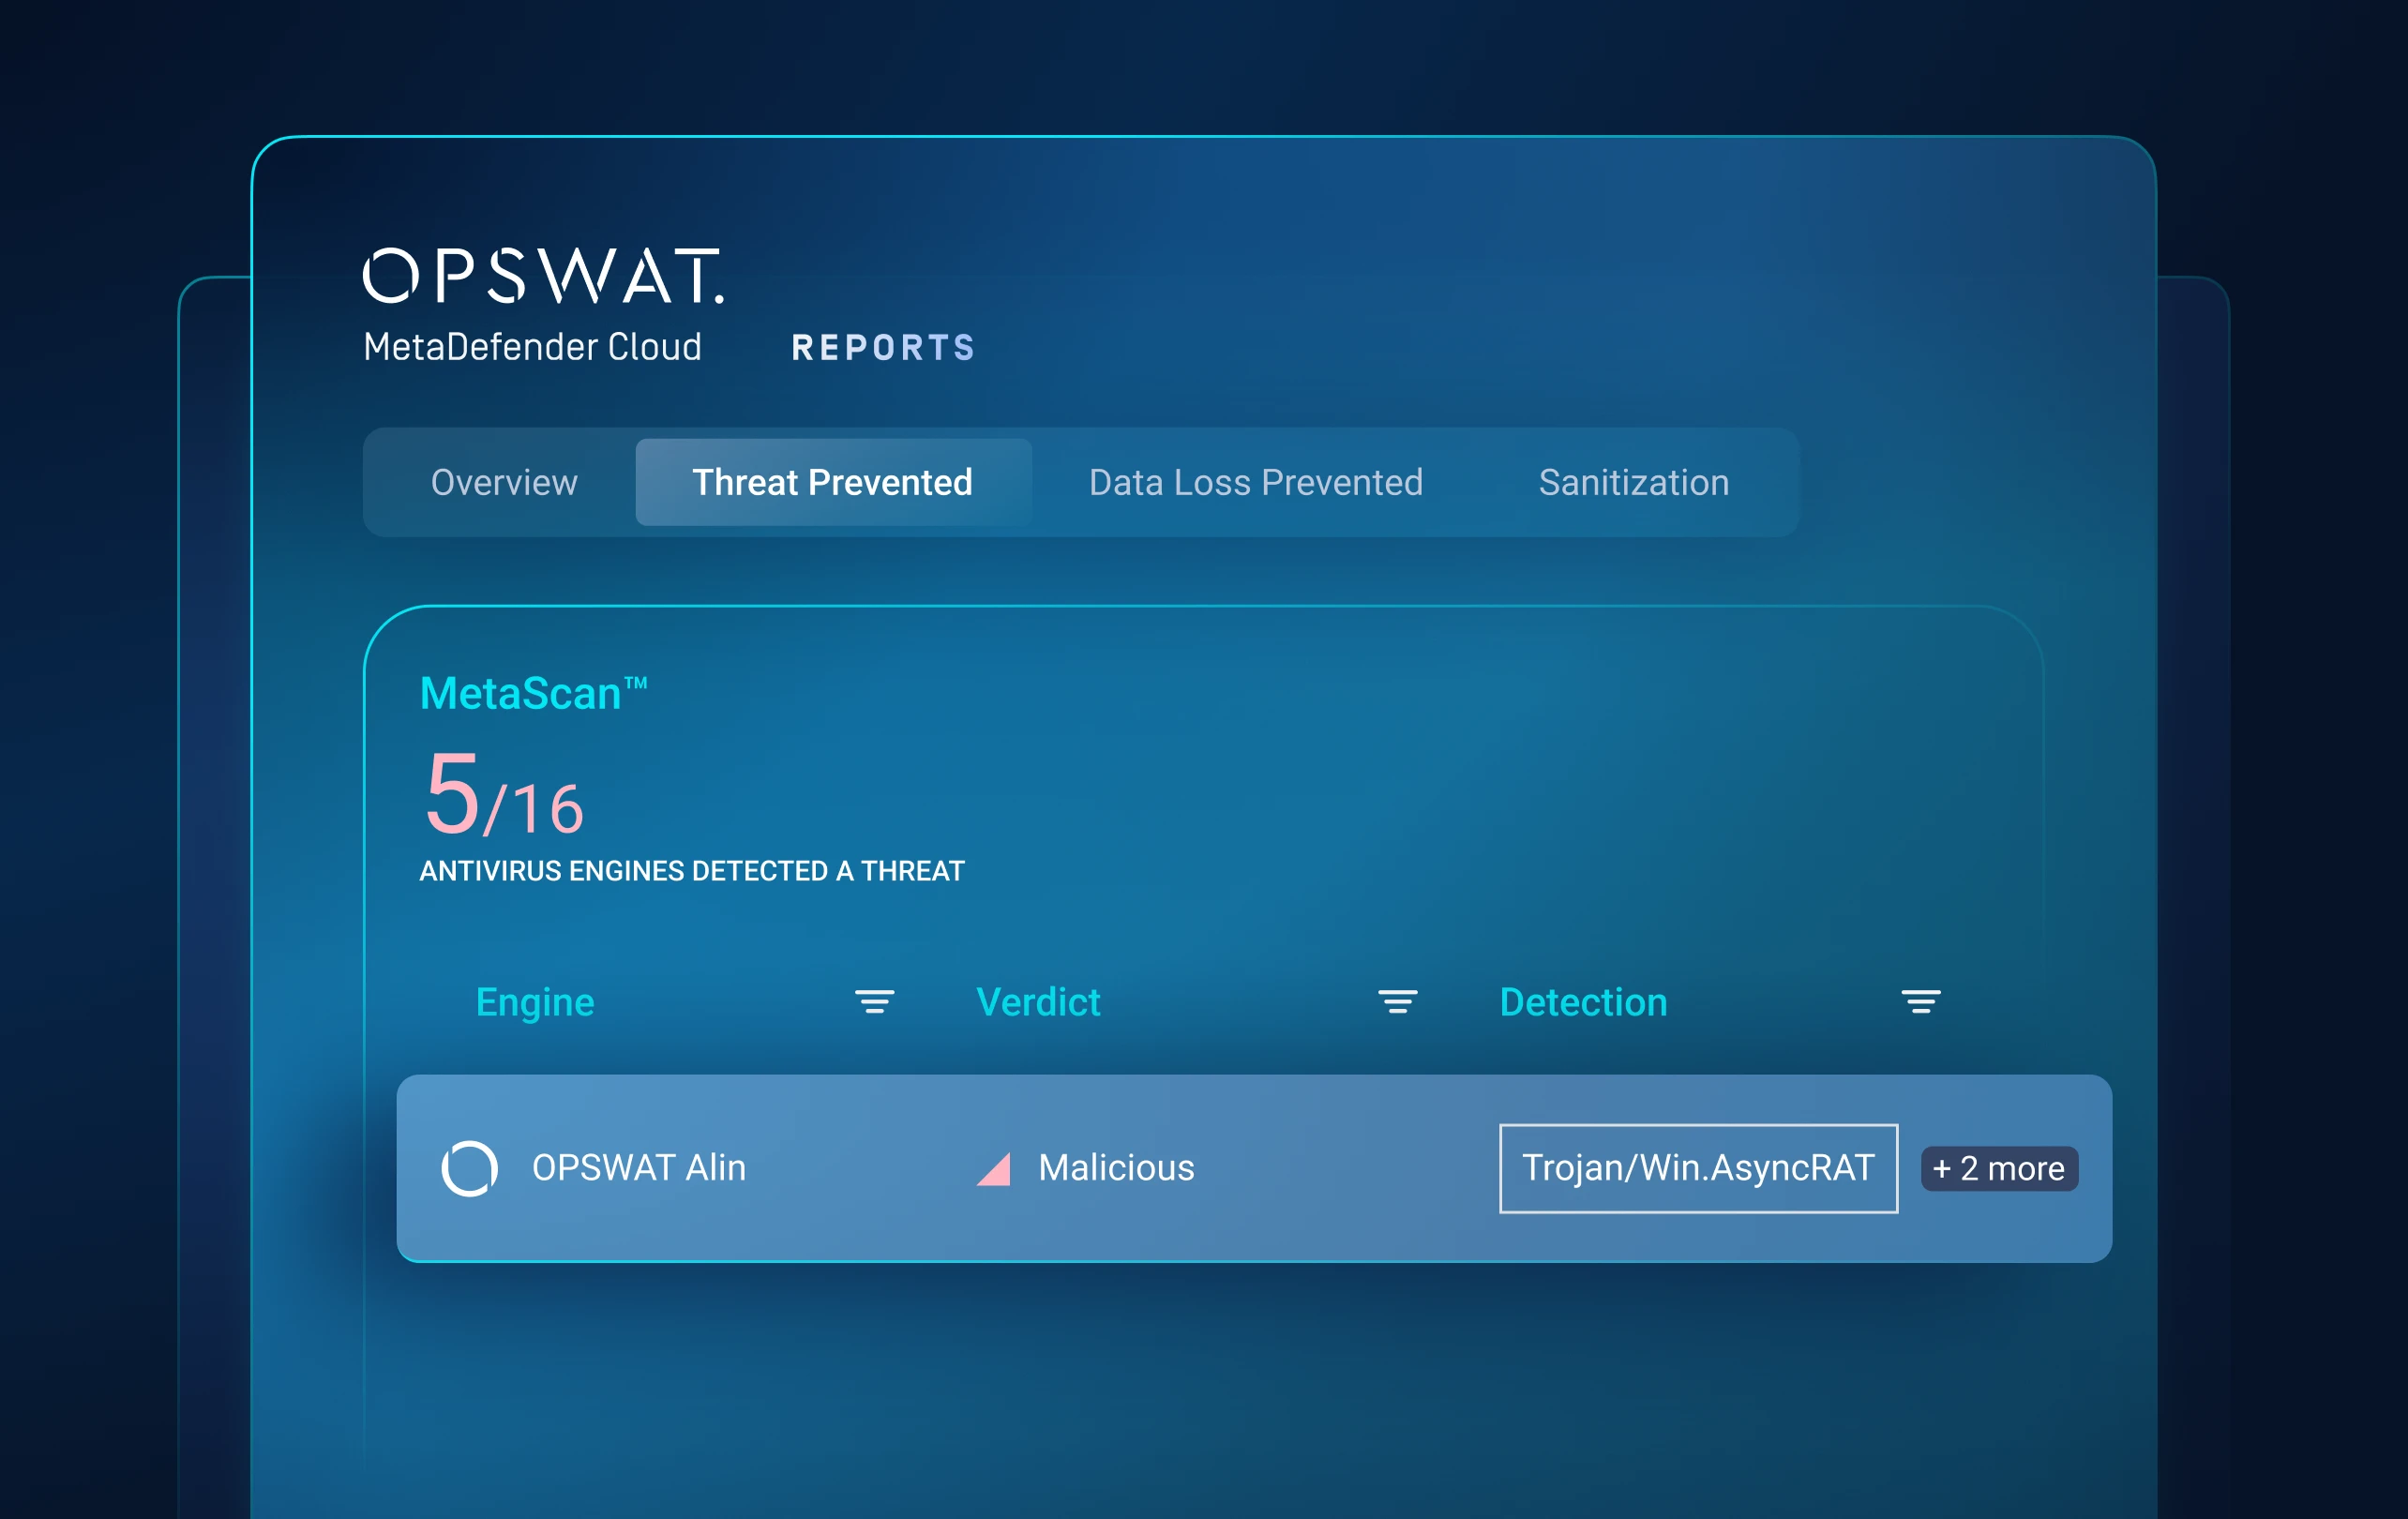
Livello 2: Analisi statica
Prevedere le minacce sconosciute prima che si concretizzino
Colmare le lacune nel rilevamento pre-esecuzione.
L'intelligenza artificiale predittiva Alin analizza la struttura dei file e le caratteristiche comportamentali per individuare intenzioni malevole in pochi millisecondi, senza ricorrere a firme o alla simulazione di esecuzione.
Rileva malware inedito e polimorfico prima che venga eseguito, riducendo il fabbisogno di sandbox a valle e garantendo al contempo un flusso di file veloce.
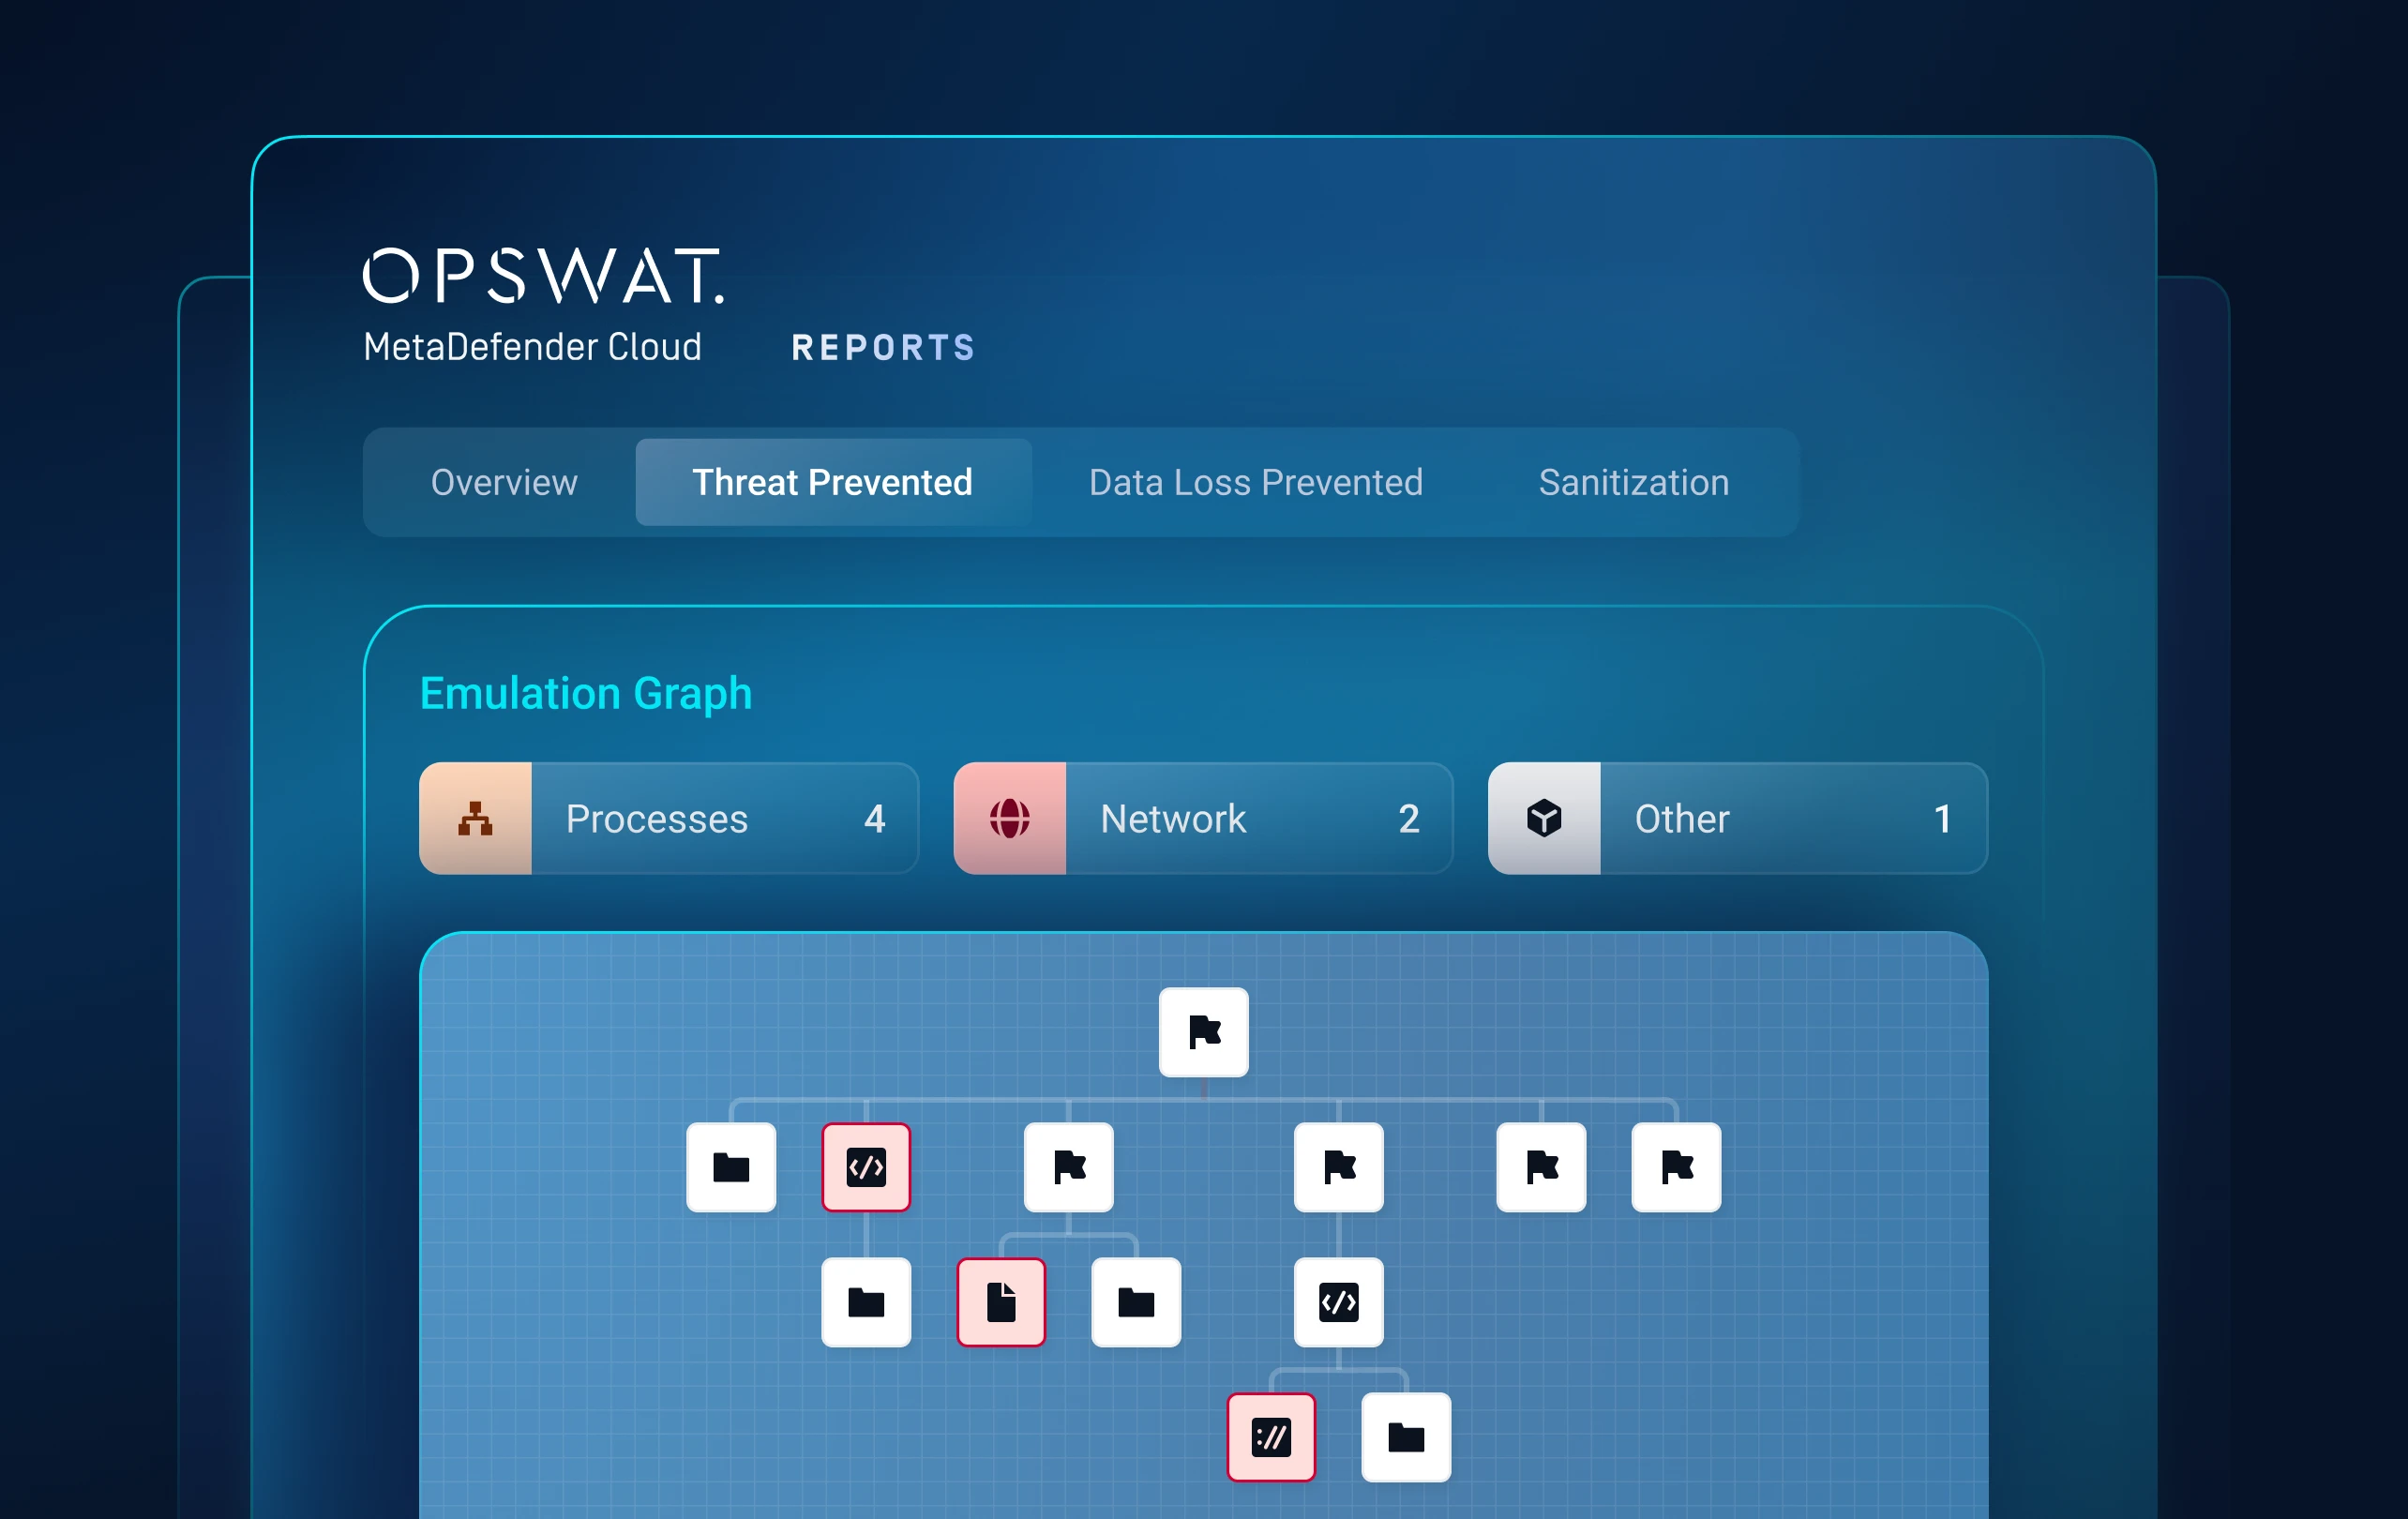
Livello 3: Analisi dinamica
Costringere le minacce nascoste a rivelarsi
Individua il malware evasivo che sfugge agli strumenti statici e basati su macchine virtuali.
UnaSandbox Adaptive basata sull'emulazioneSandbox comportamenti dannosi ed esplora percorsi di esecuzione alternativi senza ricorrere a una macchina virtuale rilevabile.
Mette in luce catene di caricamento, artefatti di runtime, script offuscati, payload a più fasi e tecniche di elusione.
Livello 4: Valutazione del rischio
Dai priorità a ciò che conta di più
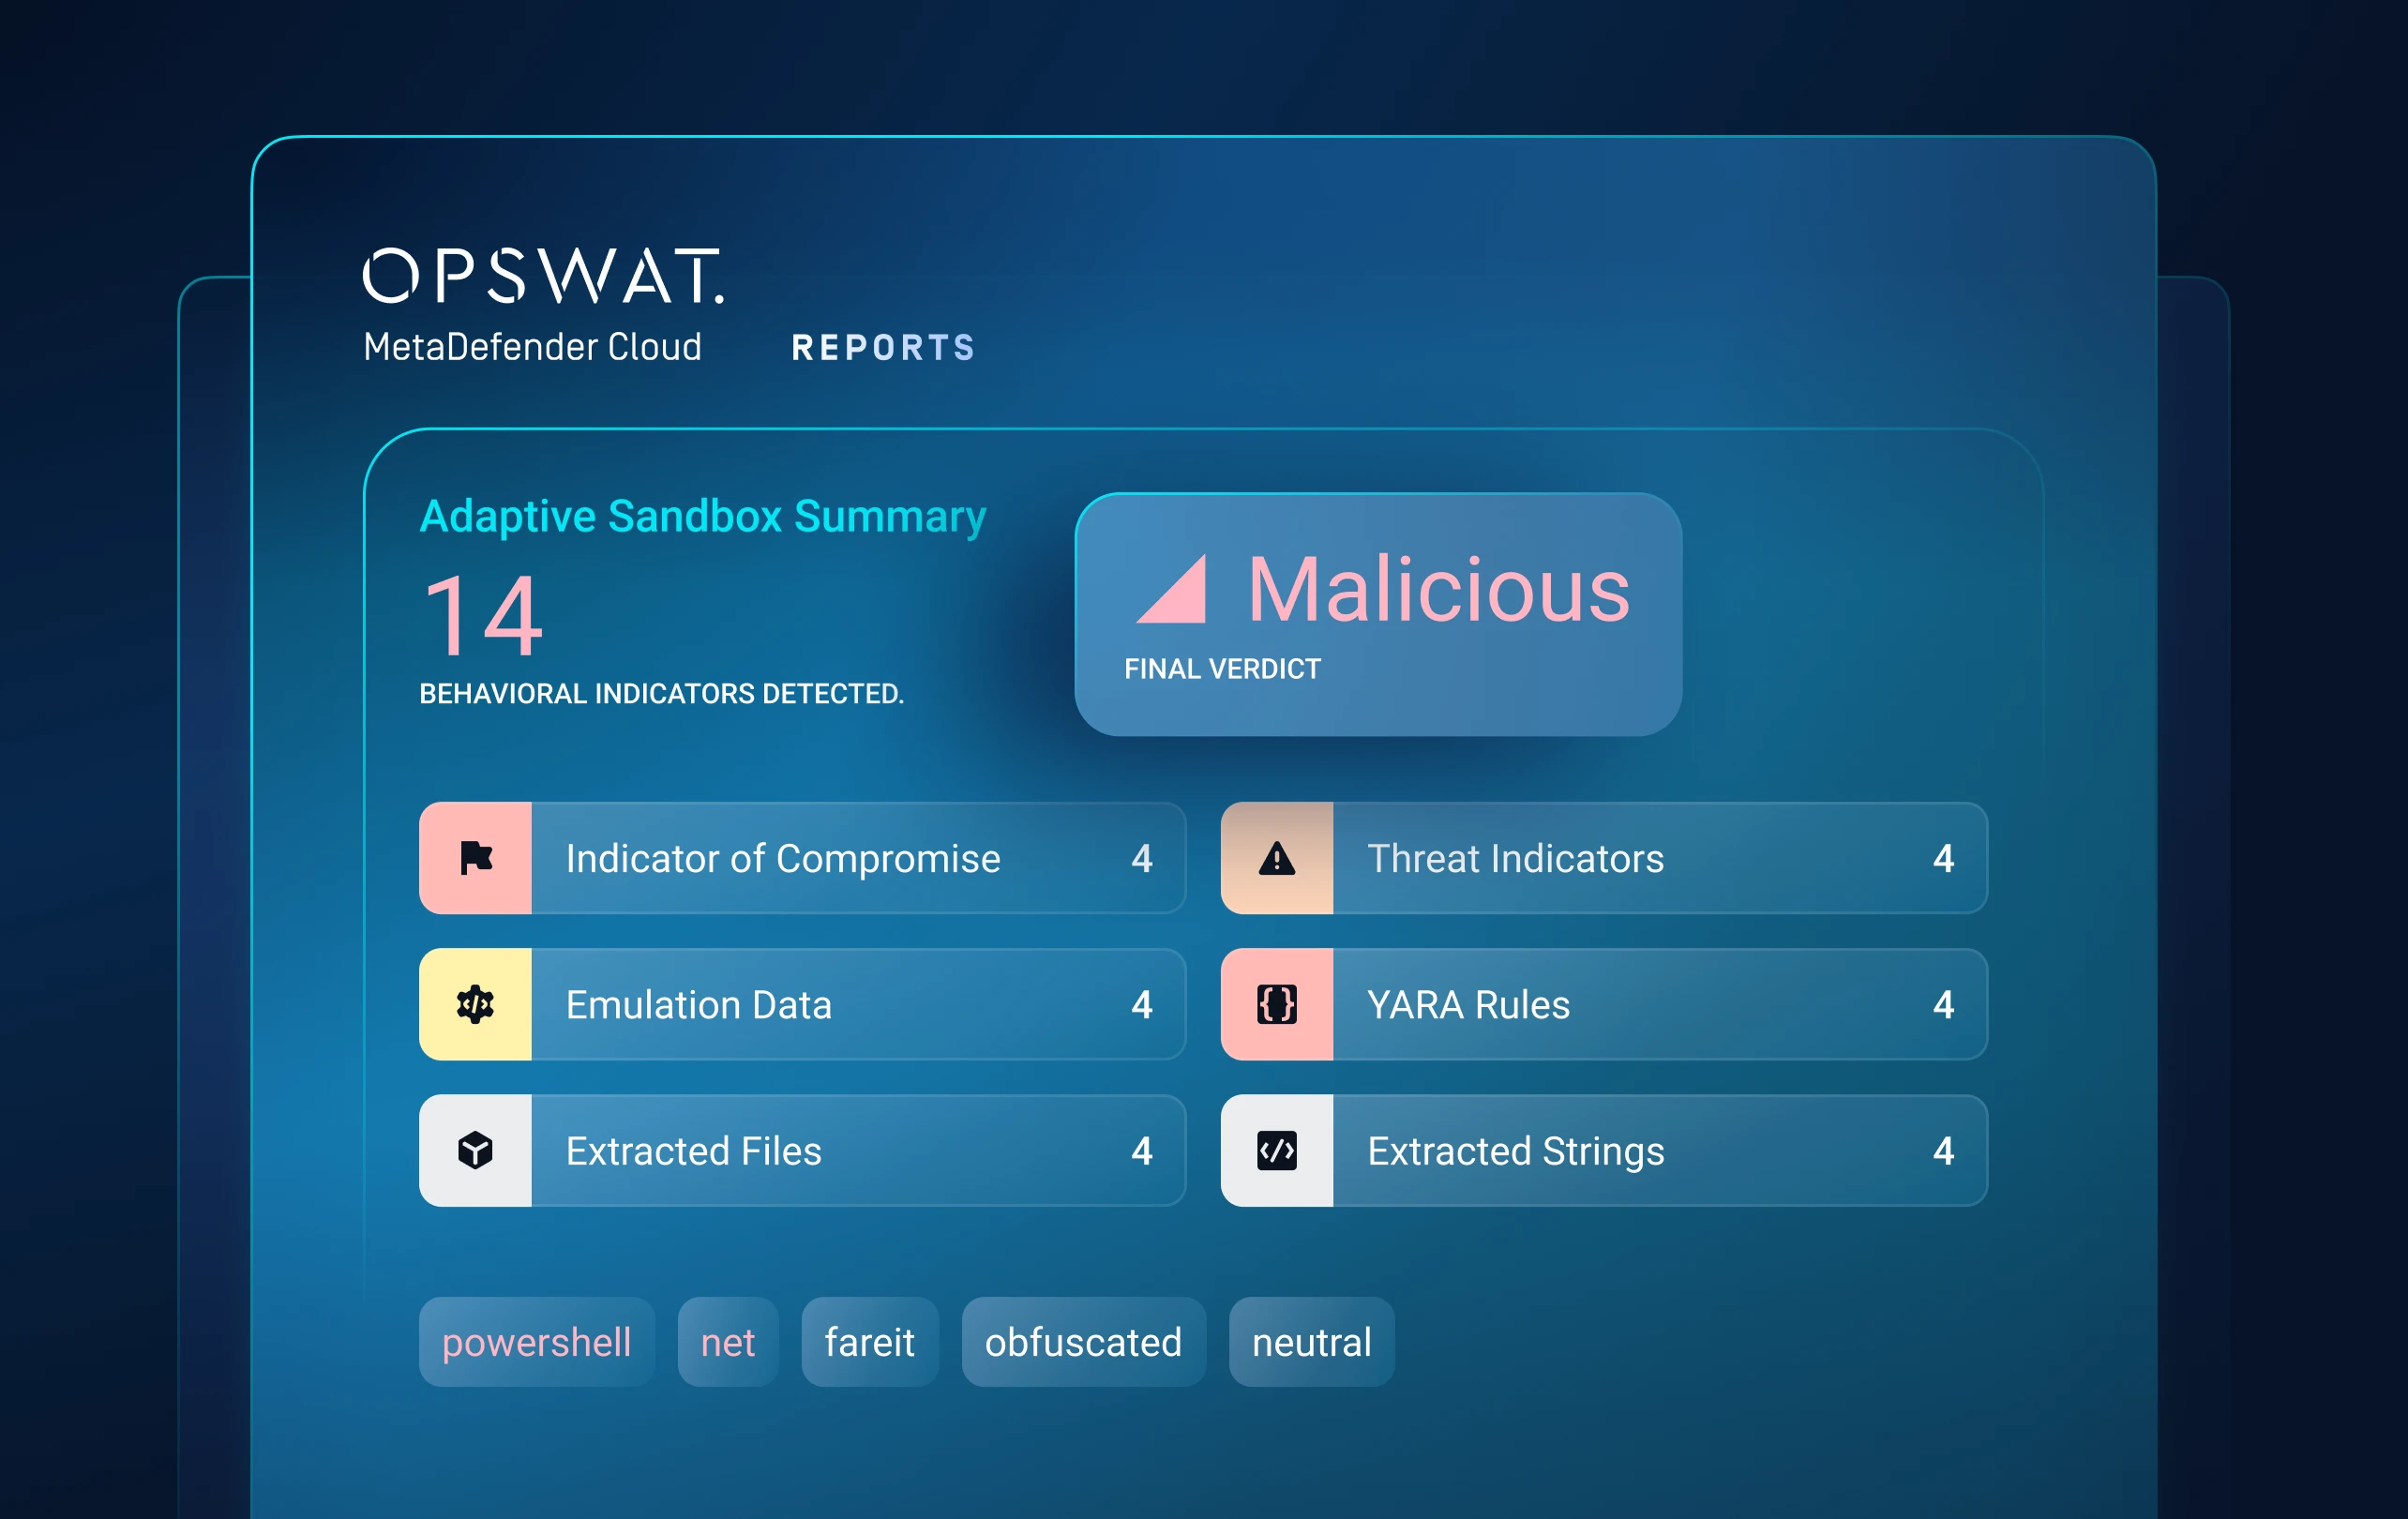
Trasforma i comportamenti complessi delle minacce in un verdetto su cui agire.
Mette in correlazione i segnali relativi alla reputazione, all’analisi statica e a quella dinamica per assegnare un punteggio di rischio basato sul livello di affidabilità.
Evidenzia in tempo reale le minacce più pericolose, riducendo i falsi positivi, il numero di avvisi superflui e il tempo impiegato dagli analisti per la valutazione iniziale.
Livello 5: Ricerca delle minacce
Collegare le minacce alle campagne
Passare dal rilevamento isolato dei file all'analisi a livello di campagna.
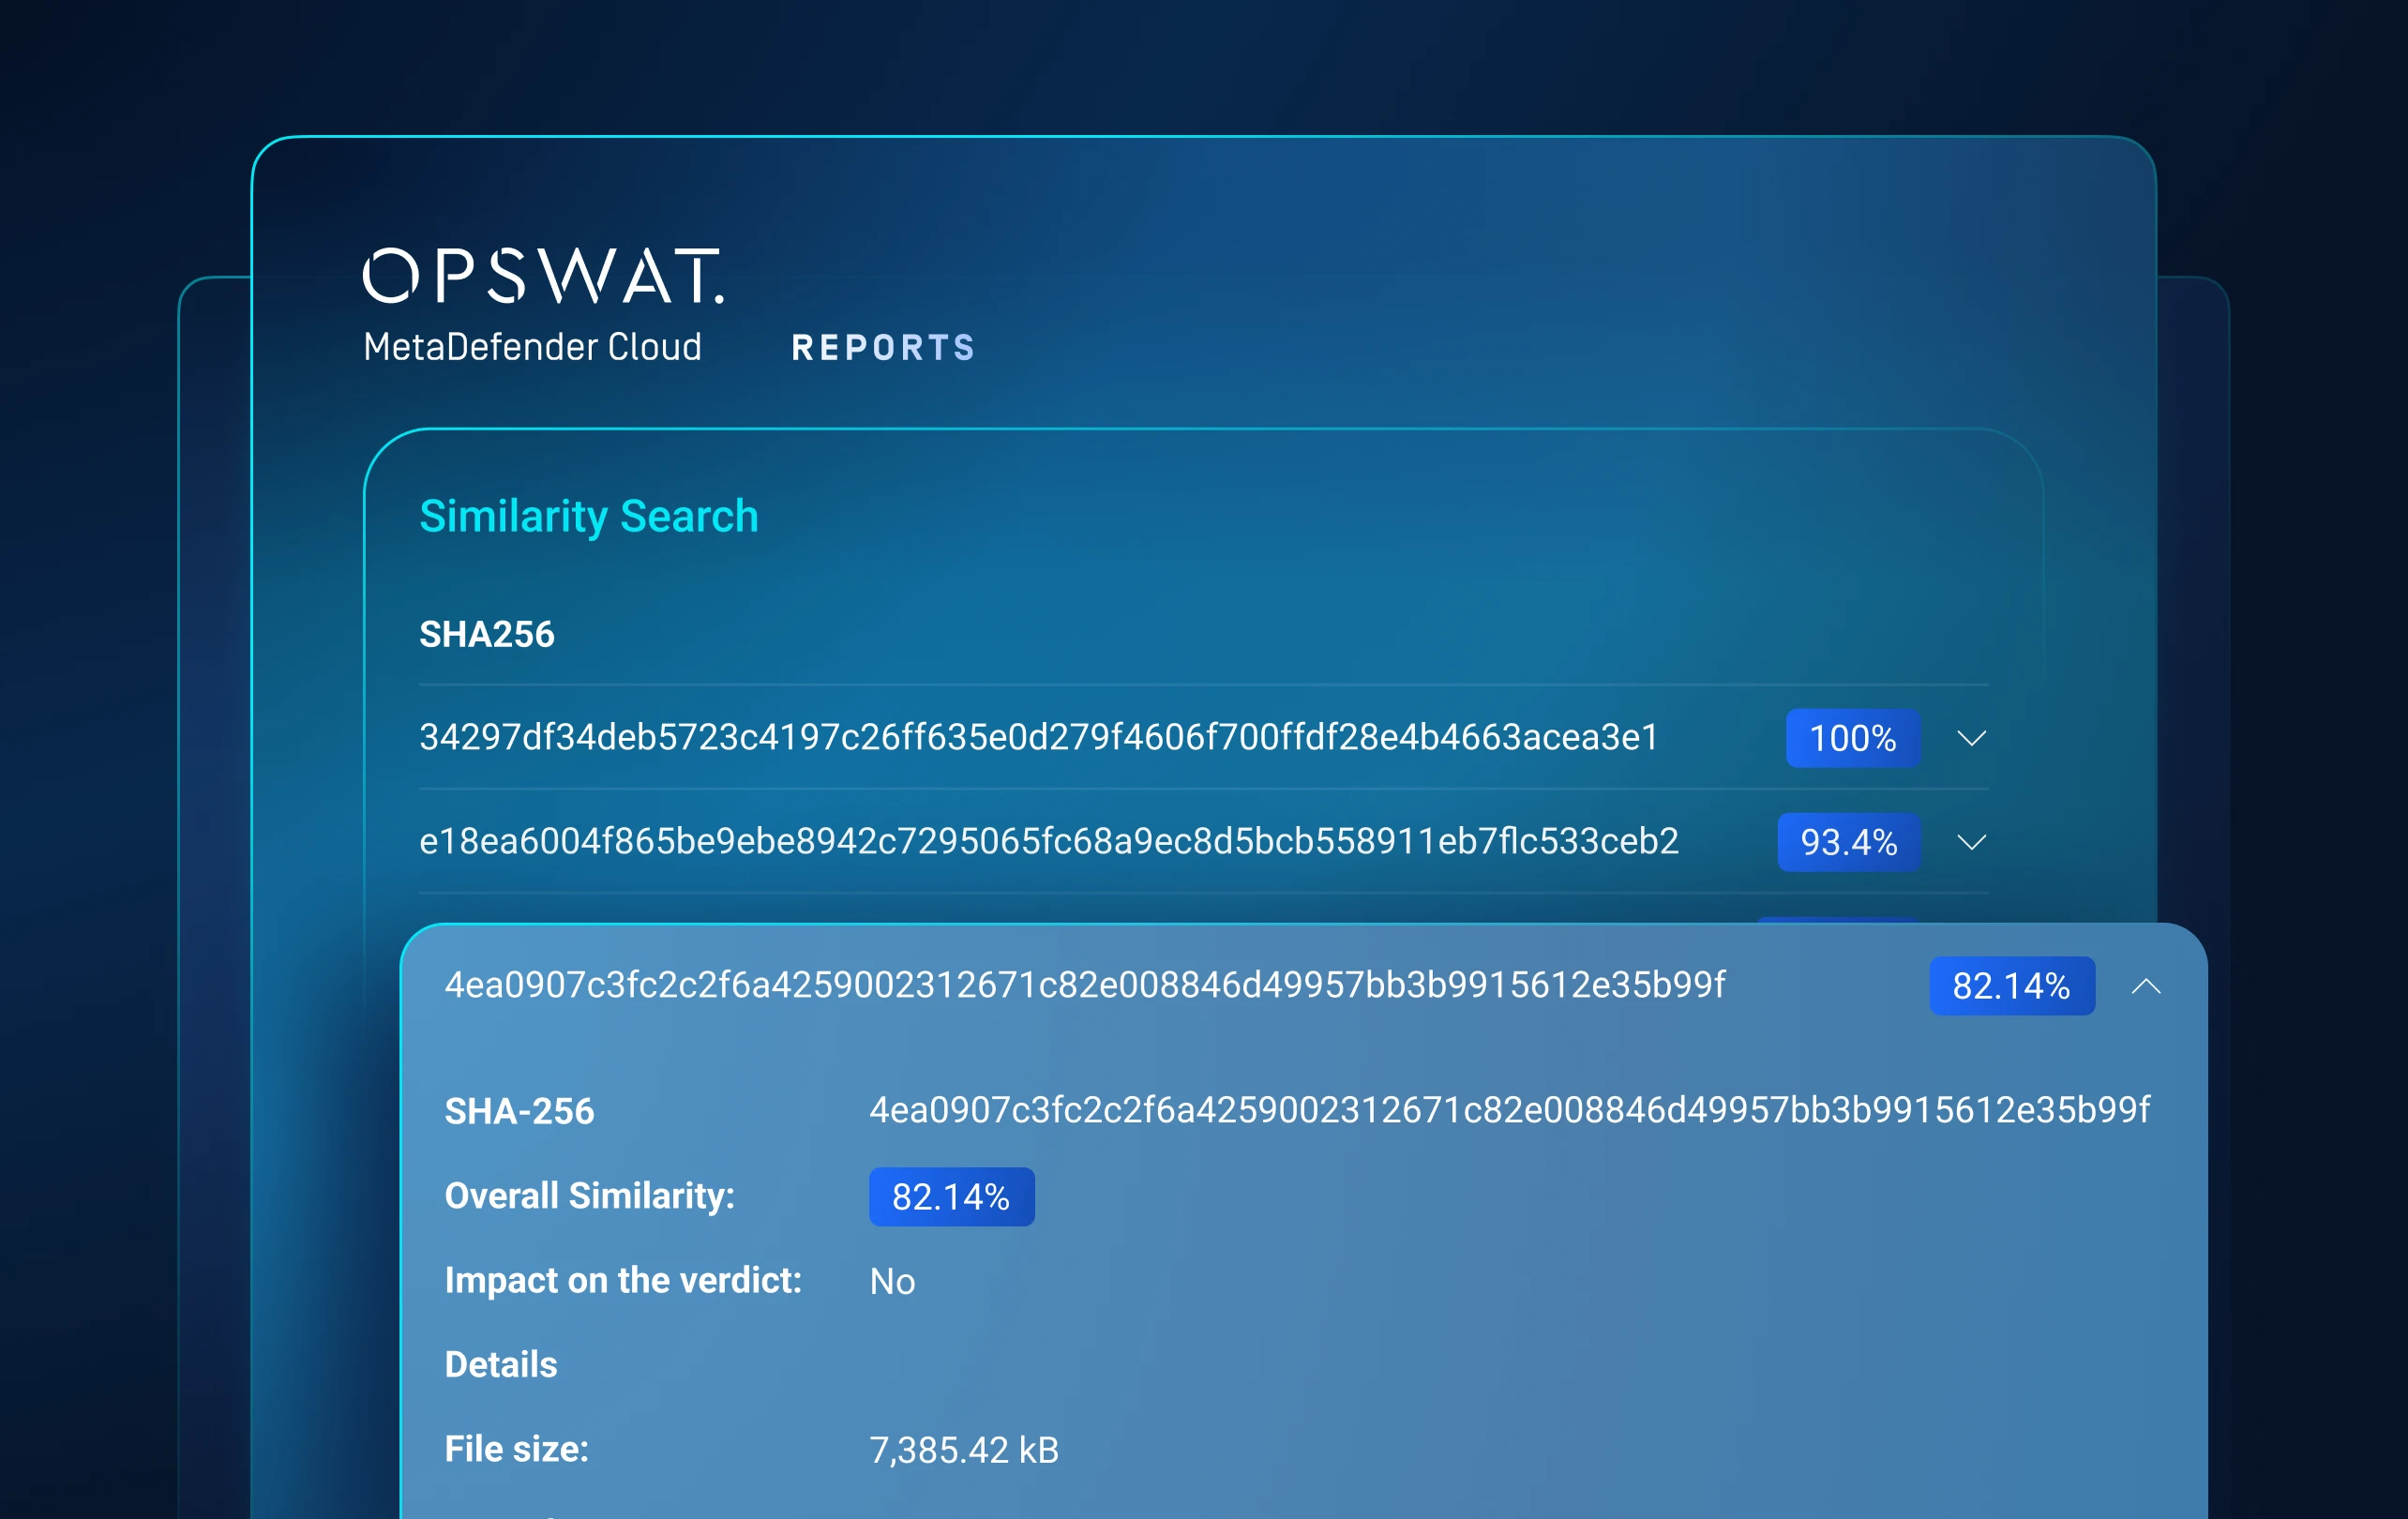
La ricerca di somiglianze basata sull'intelligenza artificiale (ML) e la correlazione dei modelli di minaccia consentono di collegare campioni sconosciuti a malware, infrastrutture, tattiche e varianti correlate già noti.
Individua famiglie di malware e campagne di attacco, costringendo gli avversari a rivedere i propri strumenti, le proprie infrastrutture e le proprie tecniche operative.
Inizia in 3 semplici passaggi
OPSWAT l'accesso
Il tuo pacchetto viene attivato da un OPSWAT .
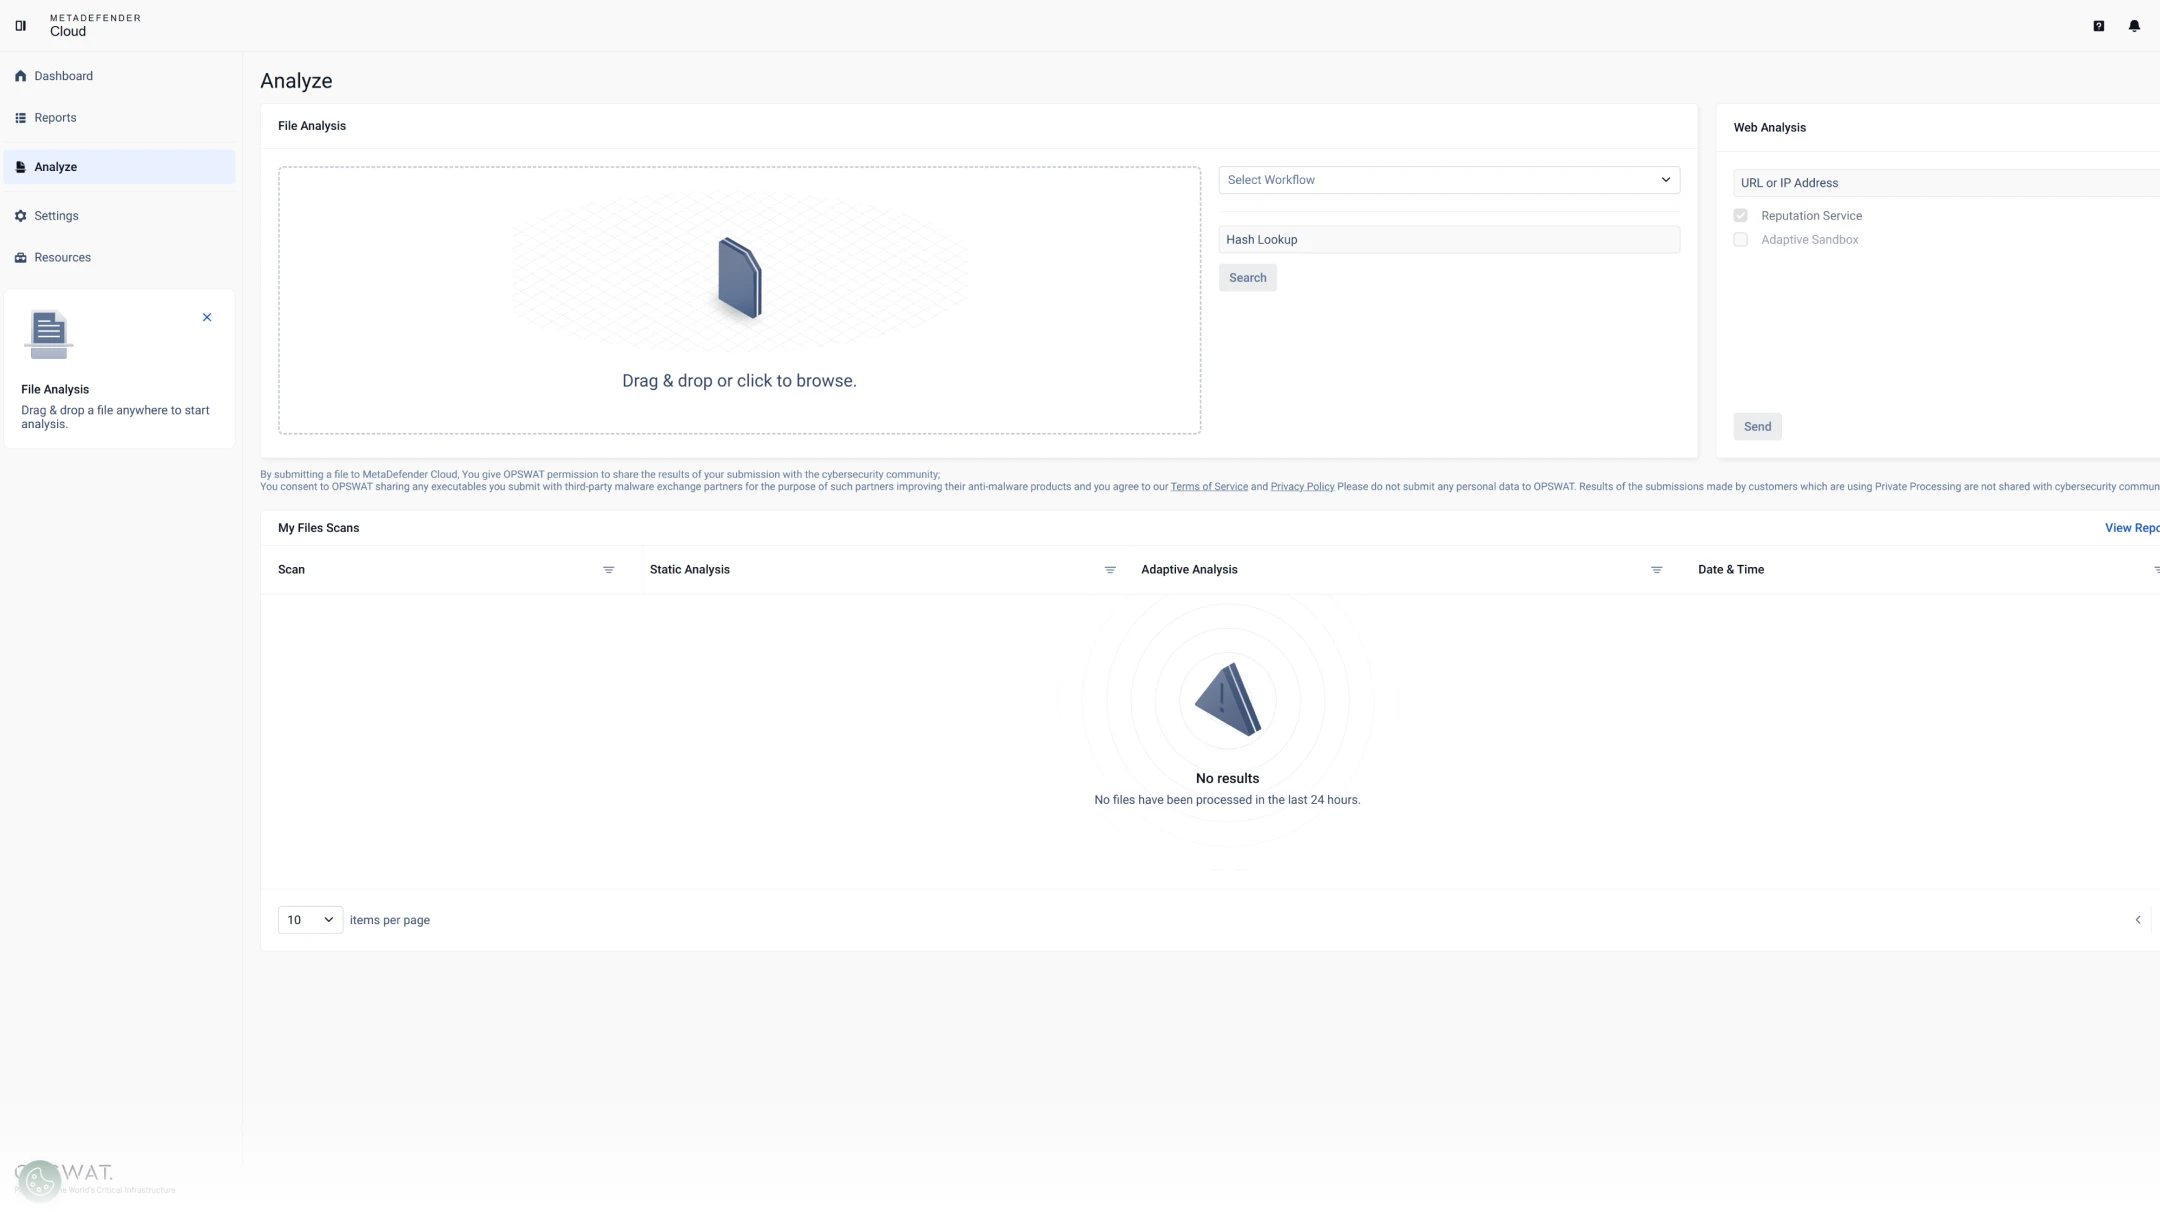
Trascinare e rilasciare i file
Selezionare un file per l'analisi dinamica.
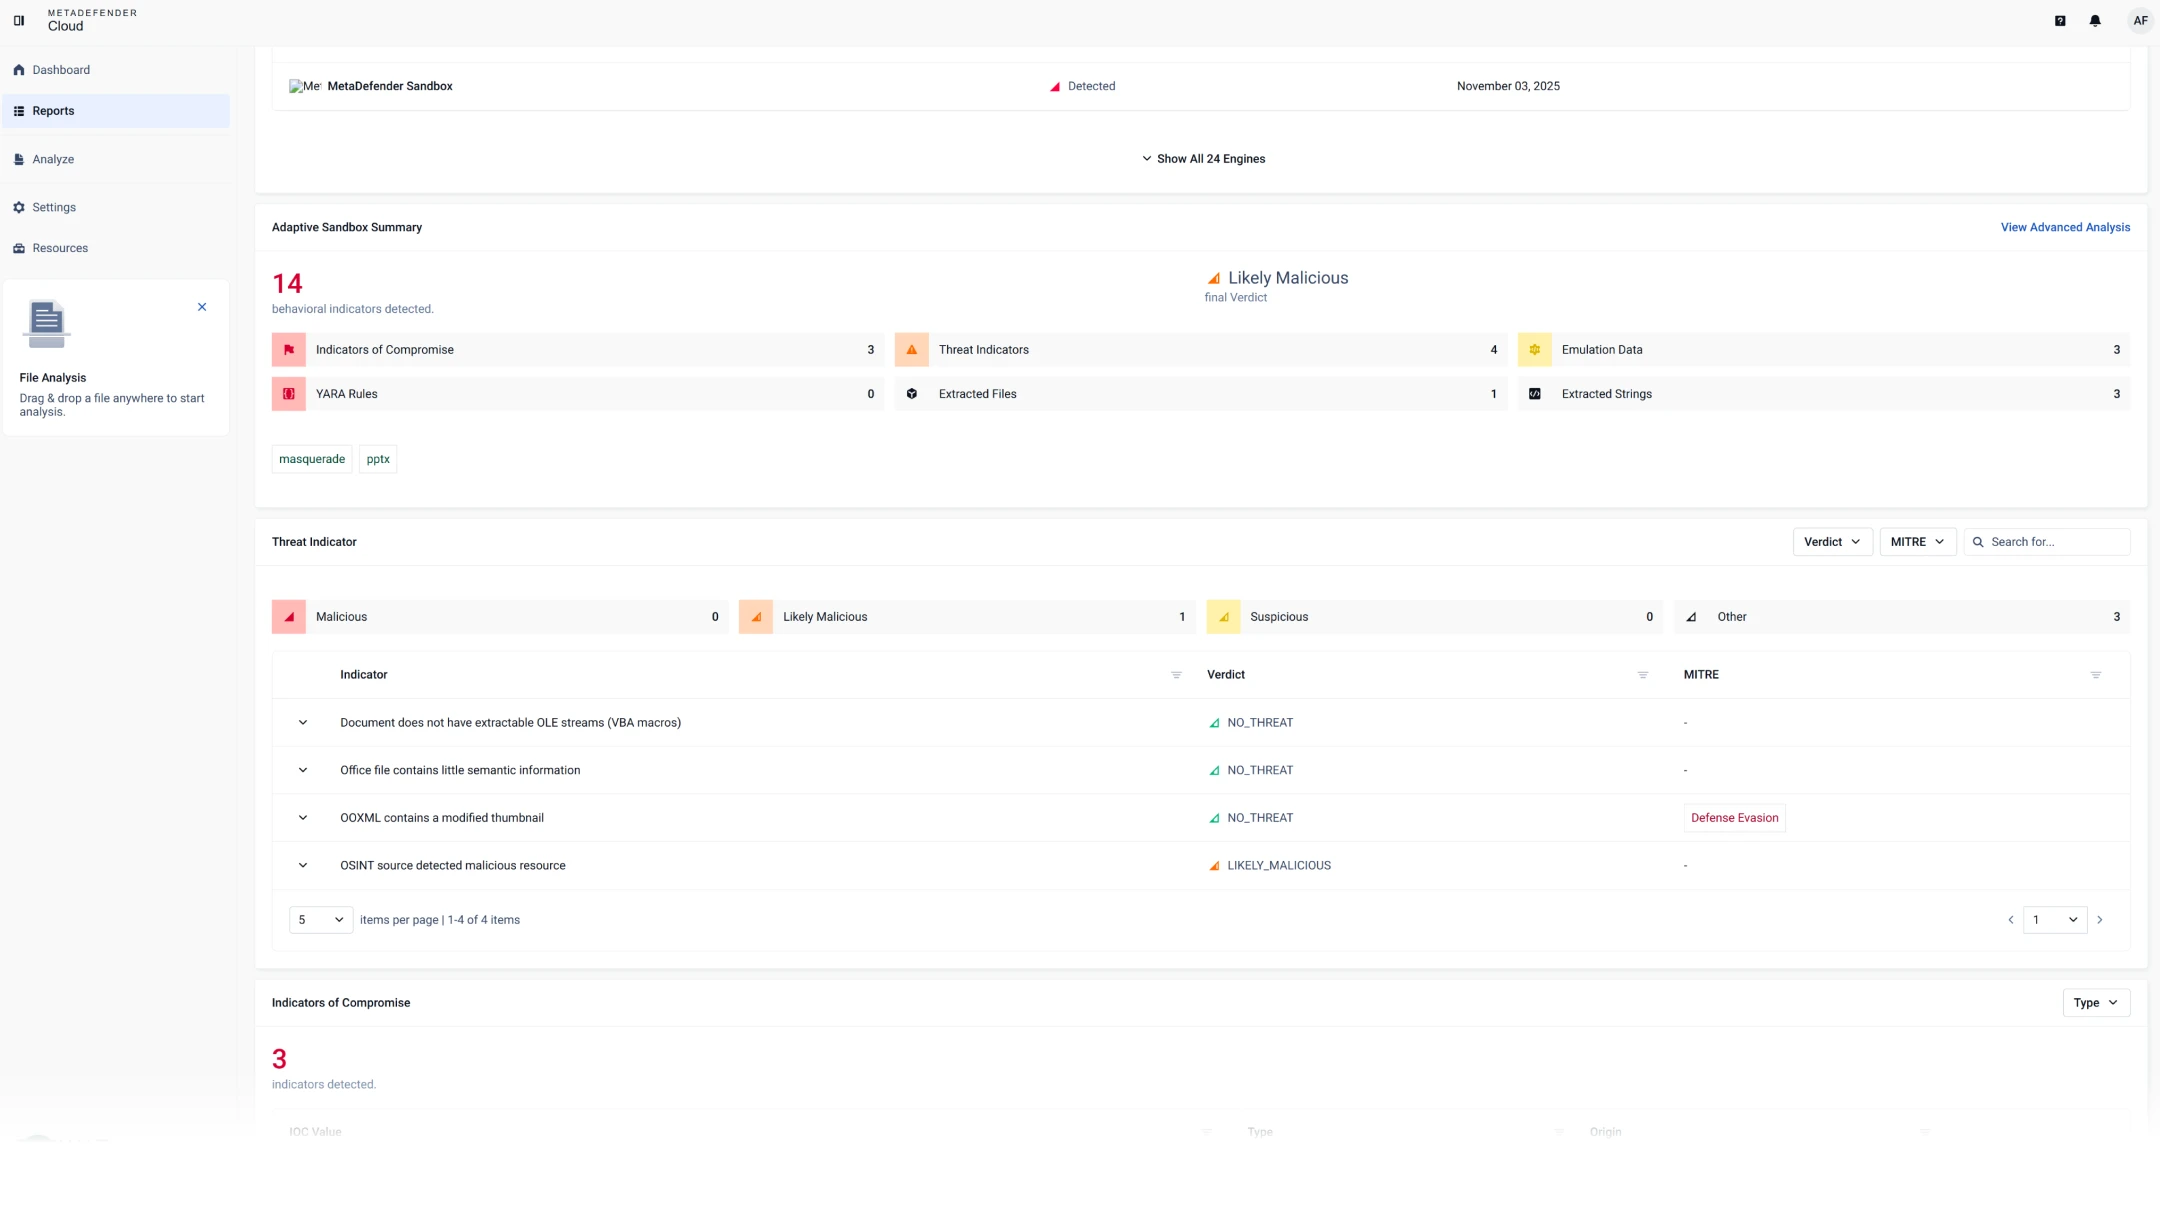
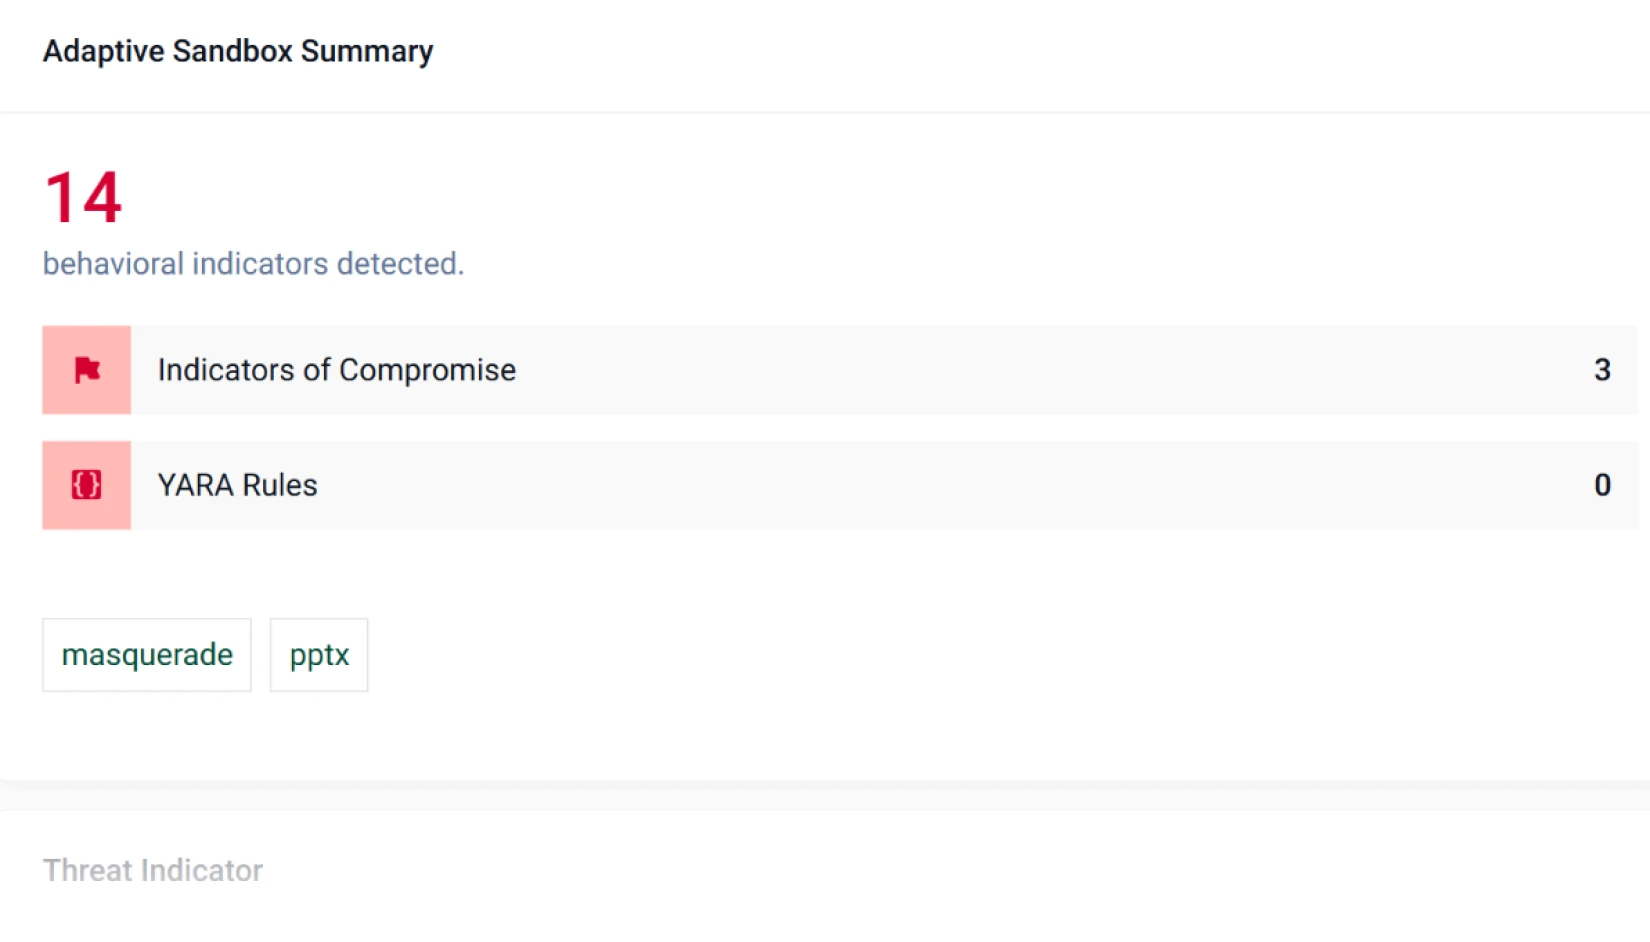
Ottieni risultati
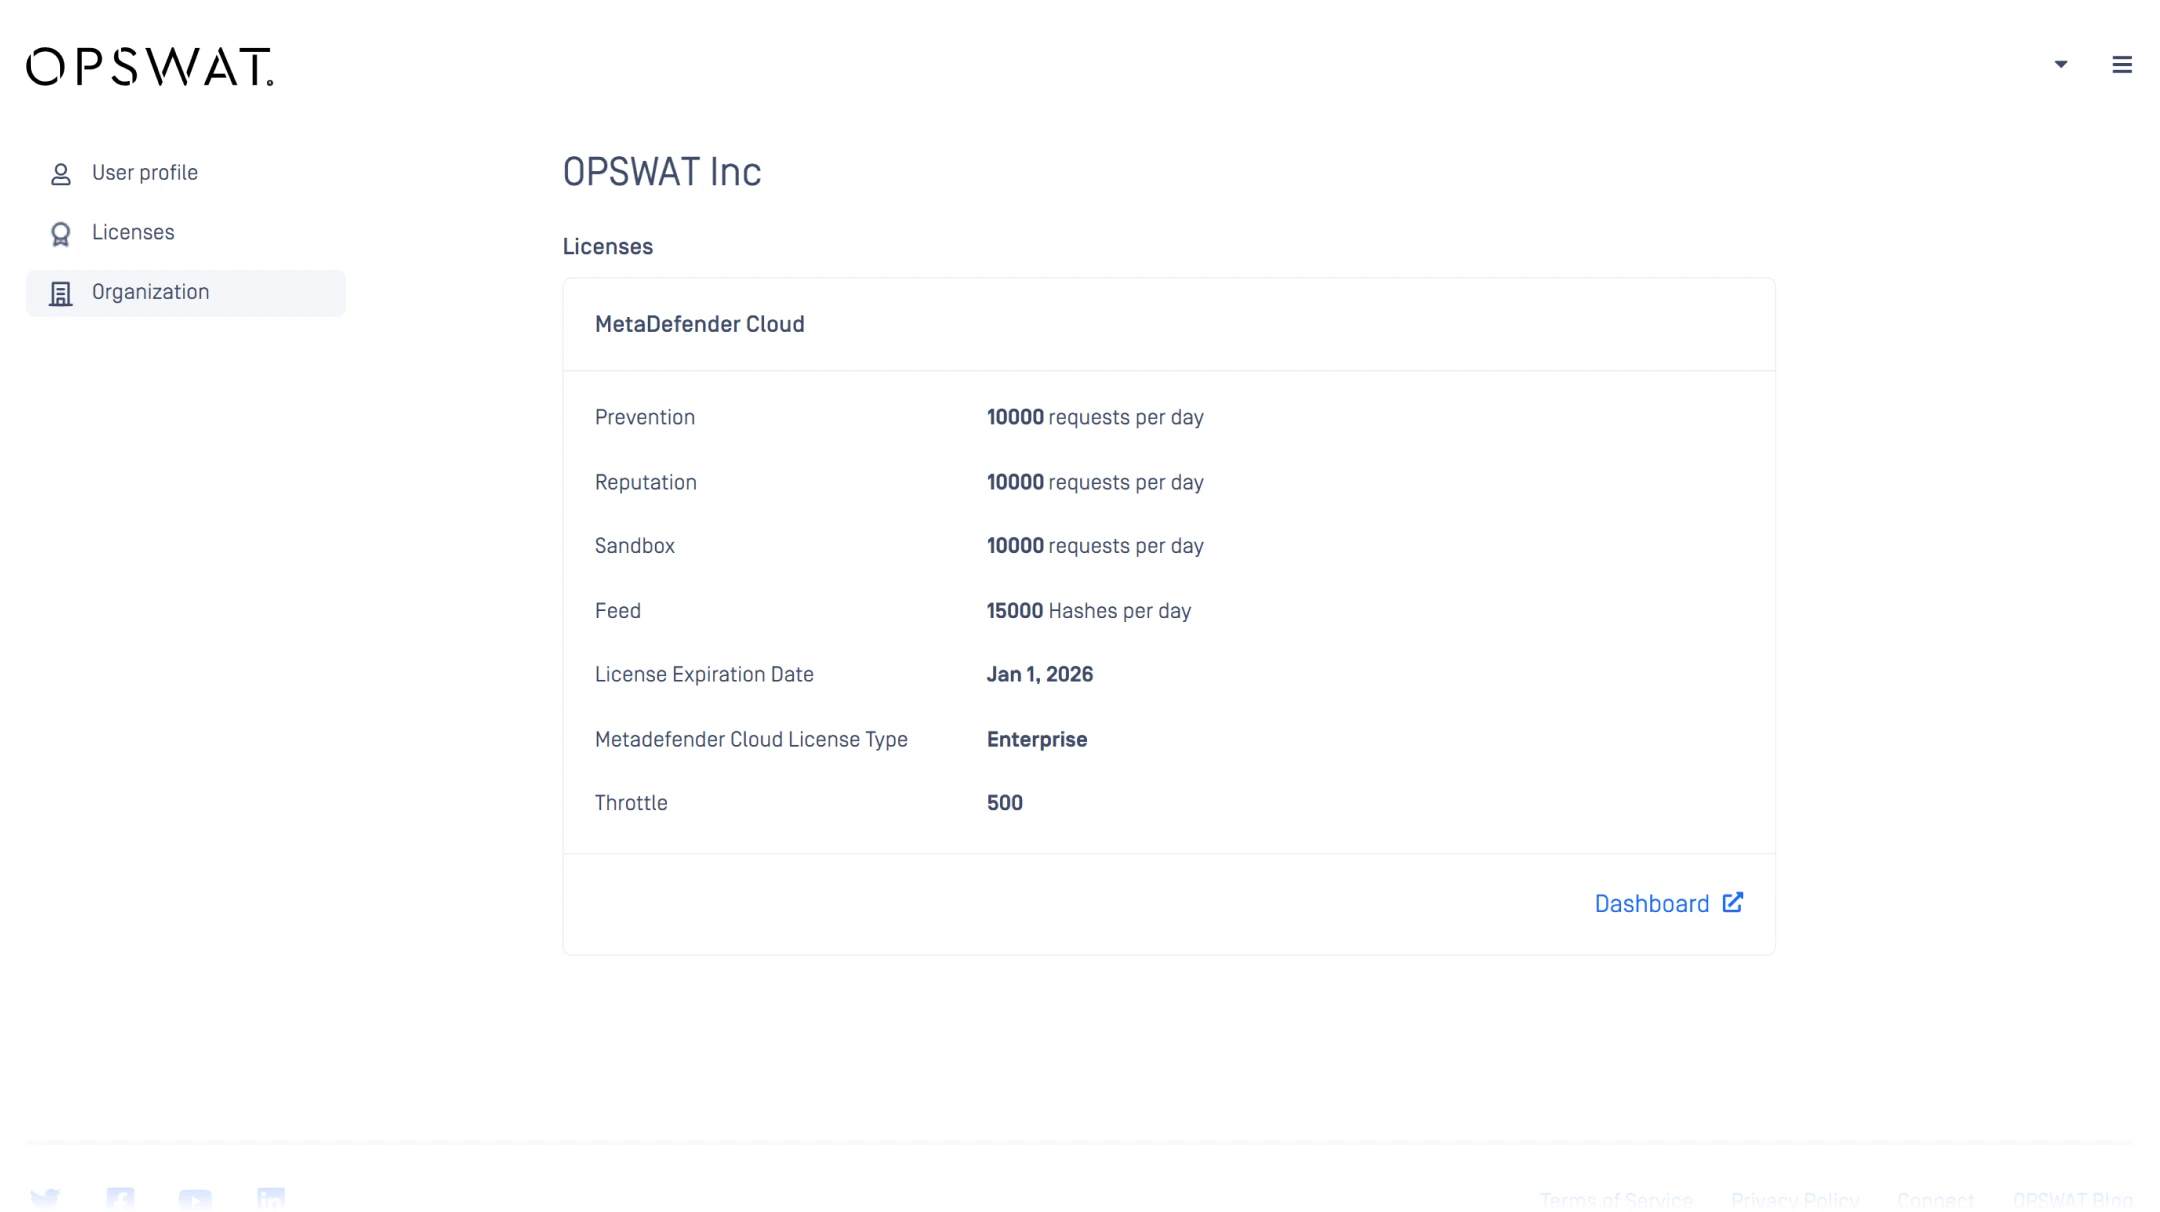
Visualizza i verdetti della sandbox, i punteggi delle minacce e gli IOC direttamente nella tua Cloud .
- MetaDefender Cloud


- MetaDefender Cloud
- MetaDefender Cloud
Panoramica del prodotto
Scopri come MetaDefender rileva le minacce zero-day a livello perimetrale combinando sandboxing adattivo, intelligence sulle minacce, valutazione del rischio e ricerca per somiglianza prima che i file entrino negli ambienti critici.
FunzionalitàSandbox Adaptive
e per MetaDefender Cloud
La tabella seguente illustra le funzionalitàCloud Adaptive Sandbox MetaDefender Cloud . Non include le funzionalità della piattaforma, quali la API , l'elenco di controllo degli accessi (ACL) configurabile, l'integrazione OAuth, il feedback syslog Common Event Format (CEF), ecc.
Contattateci per prenotare una presentazione tecnica e ottenere una panoramica di tutte le funzionalità e capacità della piattaforma.
Sandbox Adaptive
e per MetaDefender Cloud
All'interno di OPSWAT Ecosistema SaaS
- APICloud MetaDefender Cloud (file, hash, URL, domini)
- API relative alla reputazione e alle informazioni sulle minacce (ricerche di URL, domini, IP, hash)
- Altri moduli e servizi OPSWAT
Integrazioni esterne / di terze parti
- API REST API l'invio di file, URL, IP e domini con risultati dell'analisi sandbox
- Piattaforme SIEM/logging tramite API esportazione di eventi
- Strumenti per sviluppatori (pipeline CI/CD, repository, SDK, plugin)
- SOAR / piattaforme di orchestrazione tramite API
Ambiente incrociato / Ibrido
- Opzioni di elaborazione/scansione dei file privati per ambienti sensibili
- MetaDefender Core on-premiseCore servizi Cloud e intelligence sulle minacce
- All'interno di OPSWAT Ecosistema SaaS

All'interno di OPSWAT Ecosistema SaaS
- APICloud MetaDefender Cloud (file, hash, URL, domini)
- API relative alla reputazione e alle informazioni sulle minacce (ricerche di URL, domini, IP, hash)
- Altri moduli e servizi OPSWAT
- Esterno / Terze parti
Integrazioni esterne / di terze parti
- API REST API l'invio di file, URL, IP e domini con risultati dell'analisi sandbox
- Piattaforme SIEM/logging tramite API esportazione di eventi
- Strumenti per sviluppatori (pipeline CI/CD, repository, SDK, plugin)
- SOAR / piattaforme di orchestrazione tramite API
- Ambiente incrociato / Ibrido
Ambiente incrociato / Ibrido
- Opzioni di elaborazione/scansione dei file privati per ambienti sensibili
- MetaDefender Core on-premiseCore servizi Cloud e intelligence sulle minacce
Supportare la conformità
con i requisiti normativi
Con l'aumentare della sofisticazione degli attacchi informatici e dei soggetti che li perpetrano, gli organi di governo di tutto il mondo stanno implementando normative per garantire che le infrastrutture critiche facciano il necessario per rimanere sicure
.

Risorse consigliate

Gli elementi fondamentali della sicurezza informatica
MetaDefender per Cloud
Sondaggio SANS su rilevamento e risposta
2025 Rapporto OPSWAT sul panorama delle minacce

Scansiona ciò che conta: un motore AI con una precisione del 99,9% migliora il tuo sistema di sicurezza

MFT incentrato sulla sicurezza: difesa nativa per l'IA e basata sull'emulazione contro gli attacchi basati sui file

Un fornitore di energia elimina il sovraccarico di avvisi e migliora il rilevamento delle vulnerabilità zero-day grazie a OPSWAT
0 risultati. Si prega di riprovare.
Domande frequenti
Detonazione su larga scala e cloud-native per file e URL: perfetta per la sicurezza delle e-mail/OEM e per i team che necessitano di capacità elastica senza dover gestire una propria sandbox farm.
Rilevamento avanzato delle minacce web tramite ML (classificazione multi-label, analisi della struttura/dello stile), euristica di phishing dei PDF, rilevamento dei marchi e emulazione JavaScript/appunti per individuare "kit di modelli", contrabbando di QR e phishing a bassa complessità su larga scala.
API semplice API invio di file/URL, ottenimento di verdetti/IOC), oltre a esportazioni MISP/STIX, connettori Splunk SOAR/Cortex XSOAR e YARA generato automaticamente per la ricerca successiva.
Il ridimensionamento automatico con emulazione rapida mantiene bassa la latenza evitando il sovraccarico delle macchine virtuali; il routing basato su criteri garantisce l'attivazione solo di ciò che è necessario, consentendo di controllare il volume e la spesa.
Cloud Yes-mix per l'analisi burst/URL con sandbox on-premise per dati sensibili o sovrani. Le politiche decidono dove eseguire ciascun campione.
