


Azure DevOps
Categoria:Codice sorgente
Scopri di più sul libro di Benny Czarny “Cybersecurity Upside Down”
Identificare i pacchetti software e le vulnerabilità note, valutare i rischi crittografici ed esaminare la provenienza dei modelli di intelligenza artificiale e le licenze dichiarate.
CycloneDX e SPDX per la SBOM
Software open source di terze parti per l'
Integrazione della pipeline CI/CD c
Software & Informazioni sulla licenza AI
Visibilità delle vulnerabilità note e dei rischi crittografici
A causa di inventari incompleti, i team si trovano a dover ricostruire le prove necessarie per la gestione delle vulnerabilità, la migrazione crittografica e la revisione dei modelli di intelligenza artificiale.

I file relativi al software dei fornitori e ai modelli di intelligenza artificiale possono pervenire senza informazioni utili sulle versioni, costringendo i team a stabilire le versioni dei pacchetti, le dipendenze crittografiche, la provenienza dei modelli e le licenze dichiarate prima della revisione.

Il regolamento CRA dell’UE stabilisce gli obblighi relativi agli SBOM, l’EO 14412 fornisce indicazioni sugli SBOM e la legge UE sull’IA richiede la documentazione relativa ai modelli di IA per uso generico soggetti alla normativa. La presenza di inventari separati rende più difficile raccogliere le prove a sostegno.

Quando viene reso noto un nuovo CVE, la mancanza dei nomi e delle versioni dei pacchetti ritarda la fase iniziale: l’identificazione degli artefatti software che devono essere esaminati.
I file relativi al software dei fornitori e ai modelli di intelligenza artificiale possono pervenire senza informazioni utili sulle versioni, costringendo i team a stabilire le versioni dei pacchetti, le dipendenze crittografiche, la provenienza dei modelli e le licenze dichiarate prima della revisione.
Il regolamento CRA dell’UE stabilisce gli obblighi relativi agli SBOM, l’EO 14412 fornisce indicazioni sugli SBOM e la legge UE sull’IA richiede la documentazione relativa ai modelli di IA per uso generico soggetti alla normativa. La presenza di inventari separati rende più difficile raccogliere le prove a sostegno.
Quando viene reso noto un nuovo CVE, la mancanza dei nomi e delle versioni dei pacchetti ritarda la fase iniziale: l’identificazione degli artefatti software che devono essere esaminati.
Elenca i nomi dei pacchetti, le versioni, le informazioni sulla licenza, gli aggiornamenti software critici e le vulnerabilità note relative a 8,7 milioni di librerie di terze parti.
Esaminare algoritmi, librerie, certificati, protocolli e materiale crittografico correlato. Analizzare i rischi legati alla crittografia classica e quantistica, indicando, ove disponibili, le alternative consigliate, al fine di orientare le decisioni relative alla migrazione.
Abbinare i file dei modelli ai repository noti per pubblicare gli stessi byte e segnalare le licenze dichiarate disponibili, fornendo ai revisori riferimenti concreti per le verifiche relative alla provenienza e alle licenze.
Analizza i file supportati all'interno di reti isolate. Con i database necessari installati localmente, i team possono eseguire revisioni delle distinte base senza bisogno di connettività cloud durante la scansione.
Genera inventari relativi a software, crittografia e intelligenza artificiale tramite un unico motore, riducendo la necessità di configurare flussi di lavoro di scansione distinti per ciascun tipo di inventario.
Imposta le soglie di vulnerabilità del software e le restrizioni relative alle licenze dei pacchetti. Abilita separatamente il blocco per i rischi crittografici e per le licenze di determinati modelli di IA, in base alle esigenze del tuo flusso di lavoro.
Esamina il riepilogo della scansione, passa da un risultato all’altro tra SBOM, CBOM e AIBOM ed esporta il report che ti serve.
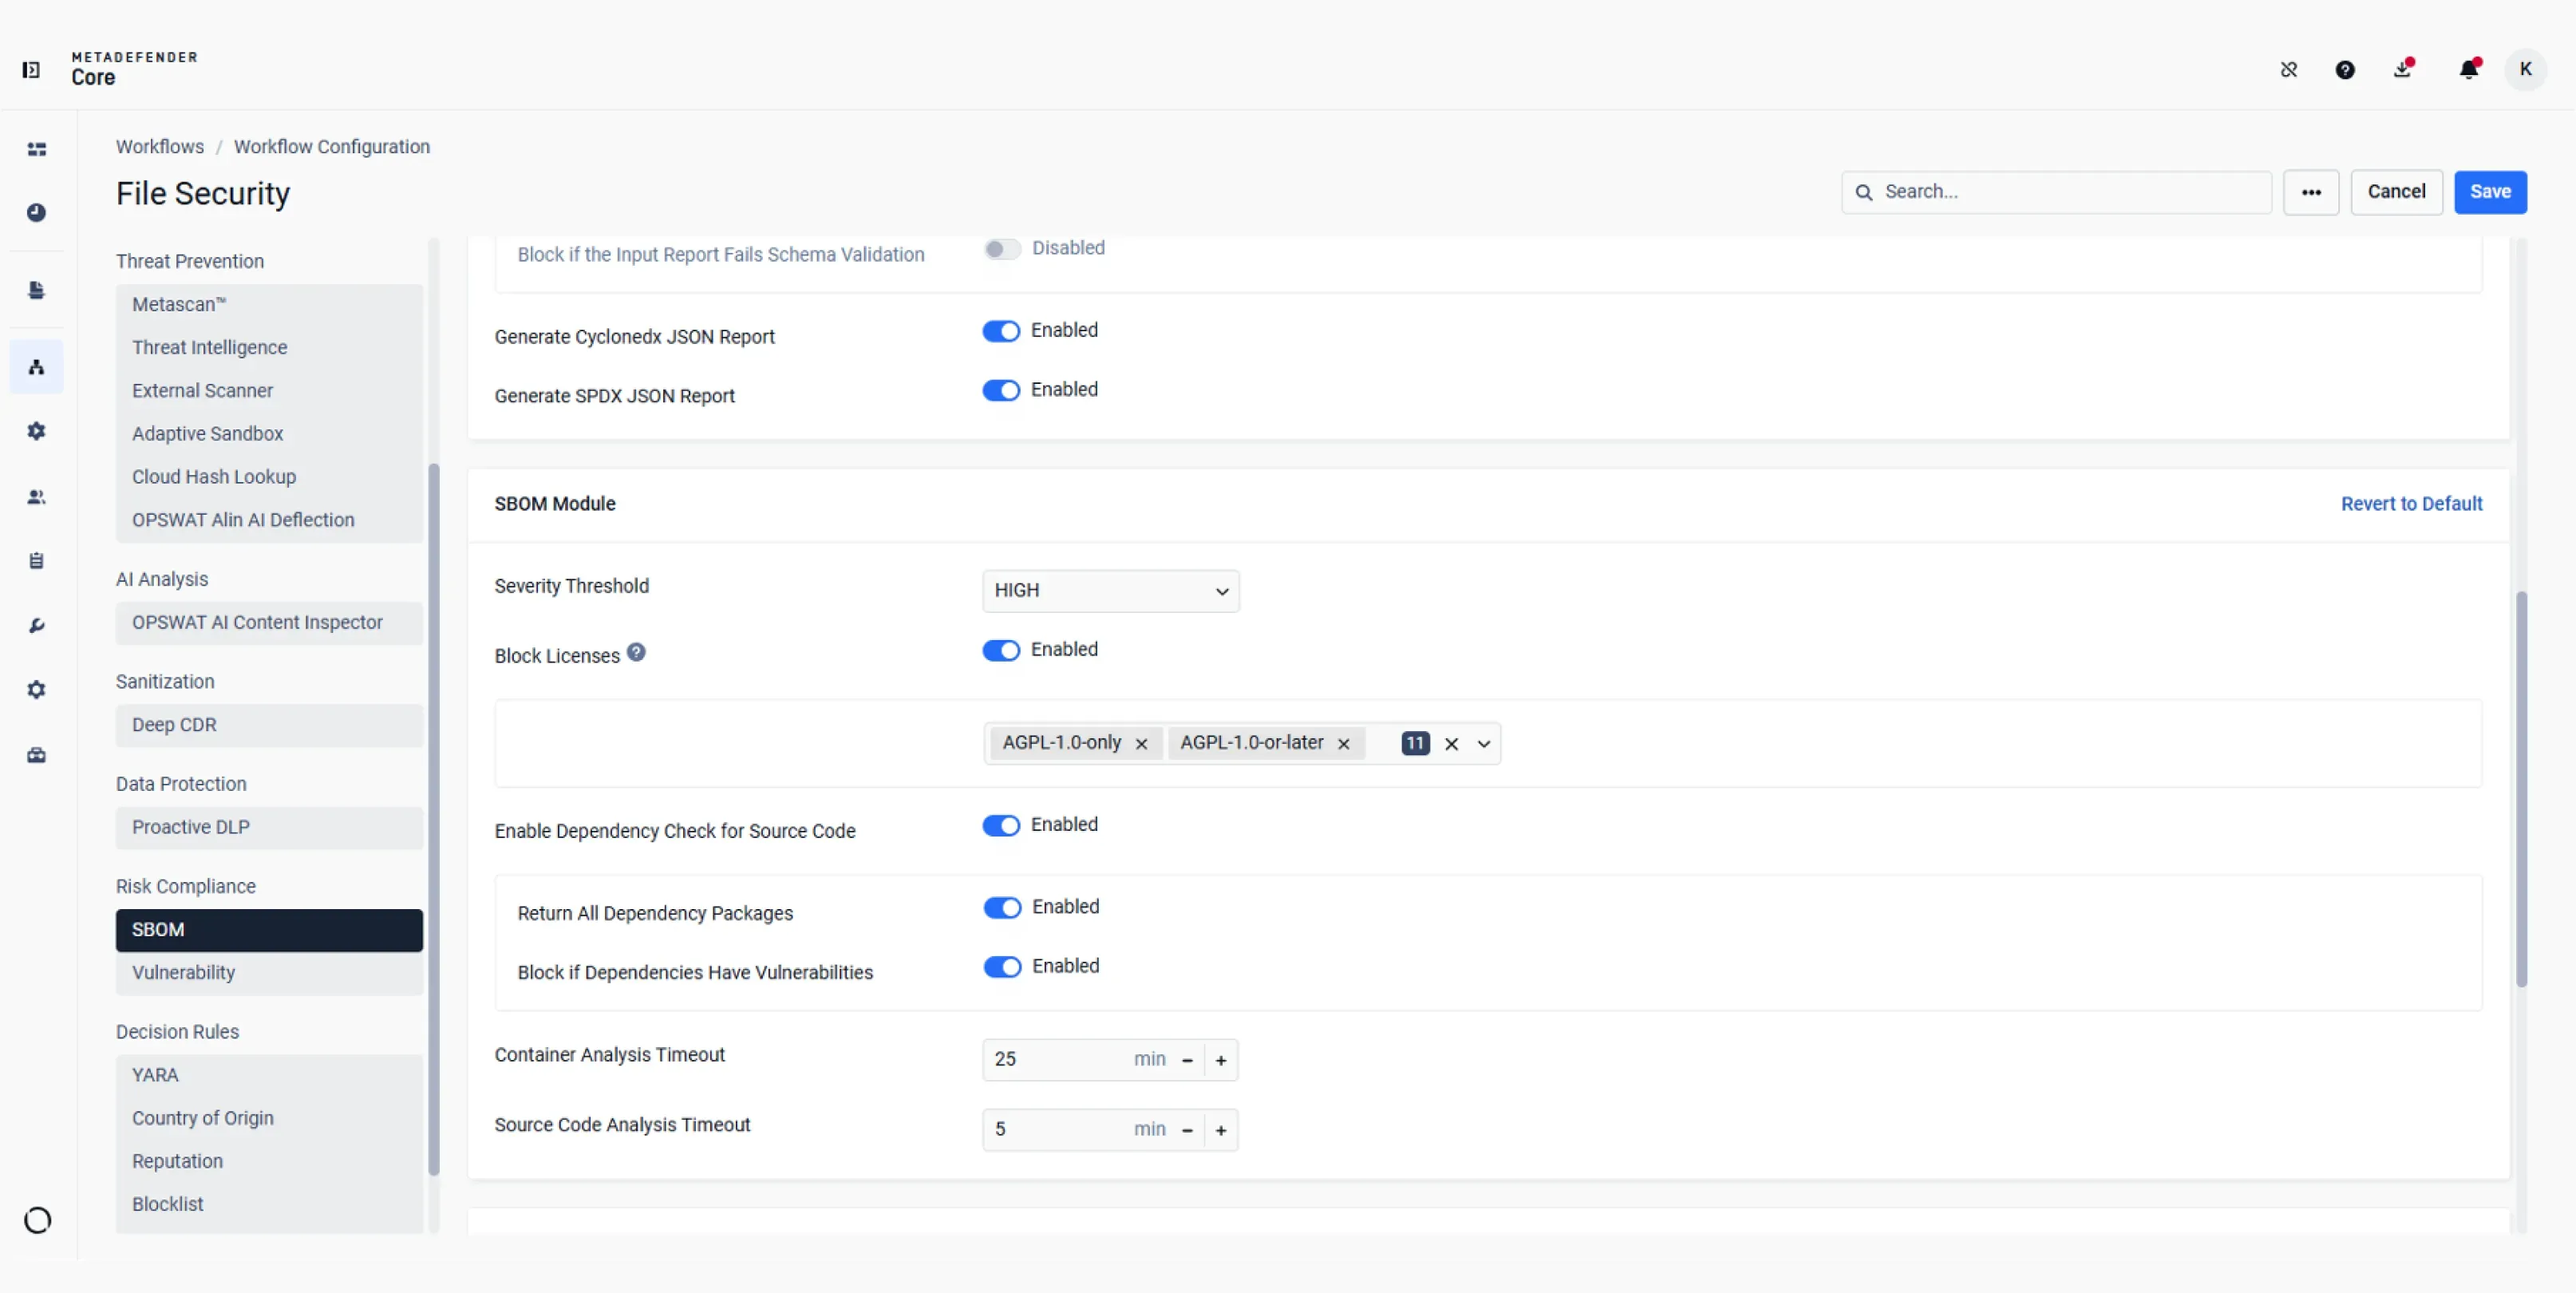
Imposta le soglie di gravità delle vulnerabilità, seleziona le licenze dei pacchetti da bloccare e attiva i controlli delle dipendenze per il codice sorgente.
Imposta le soglie di gravità delle vulnerabilità, seleziona le licenze dei pacchetti da bloccare e attiva i controlli delle dipendenze per il codice sorgente.
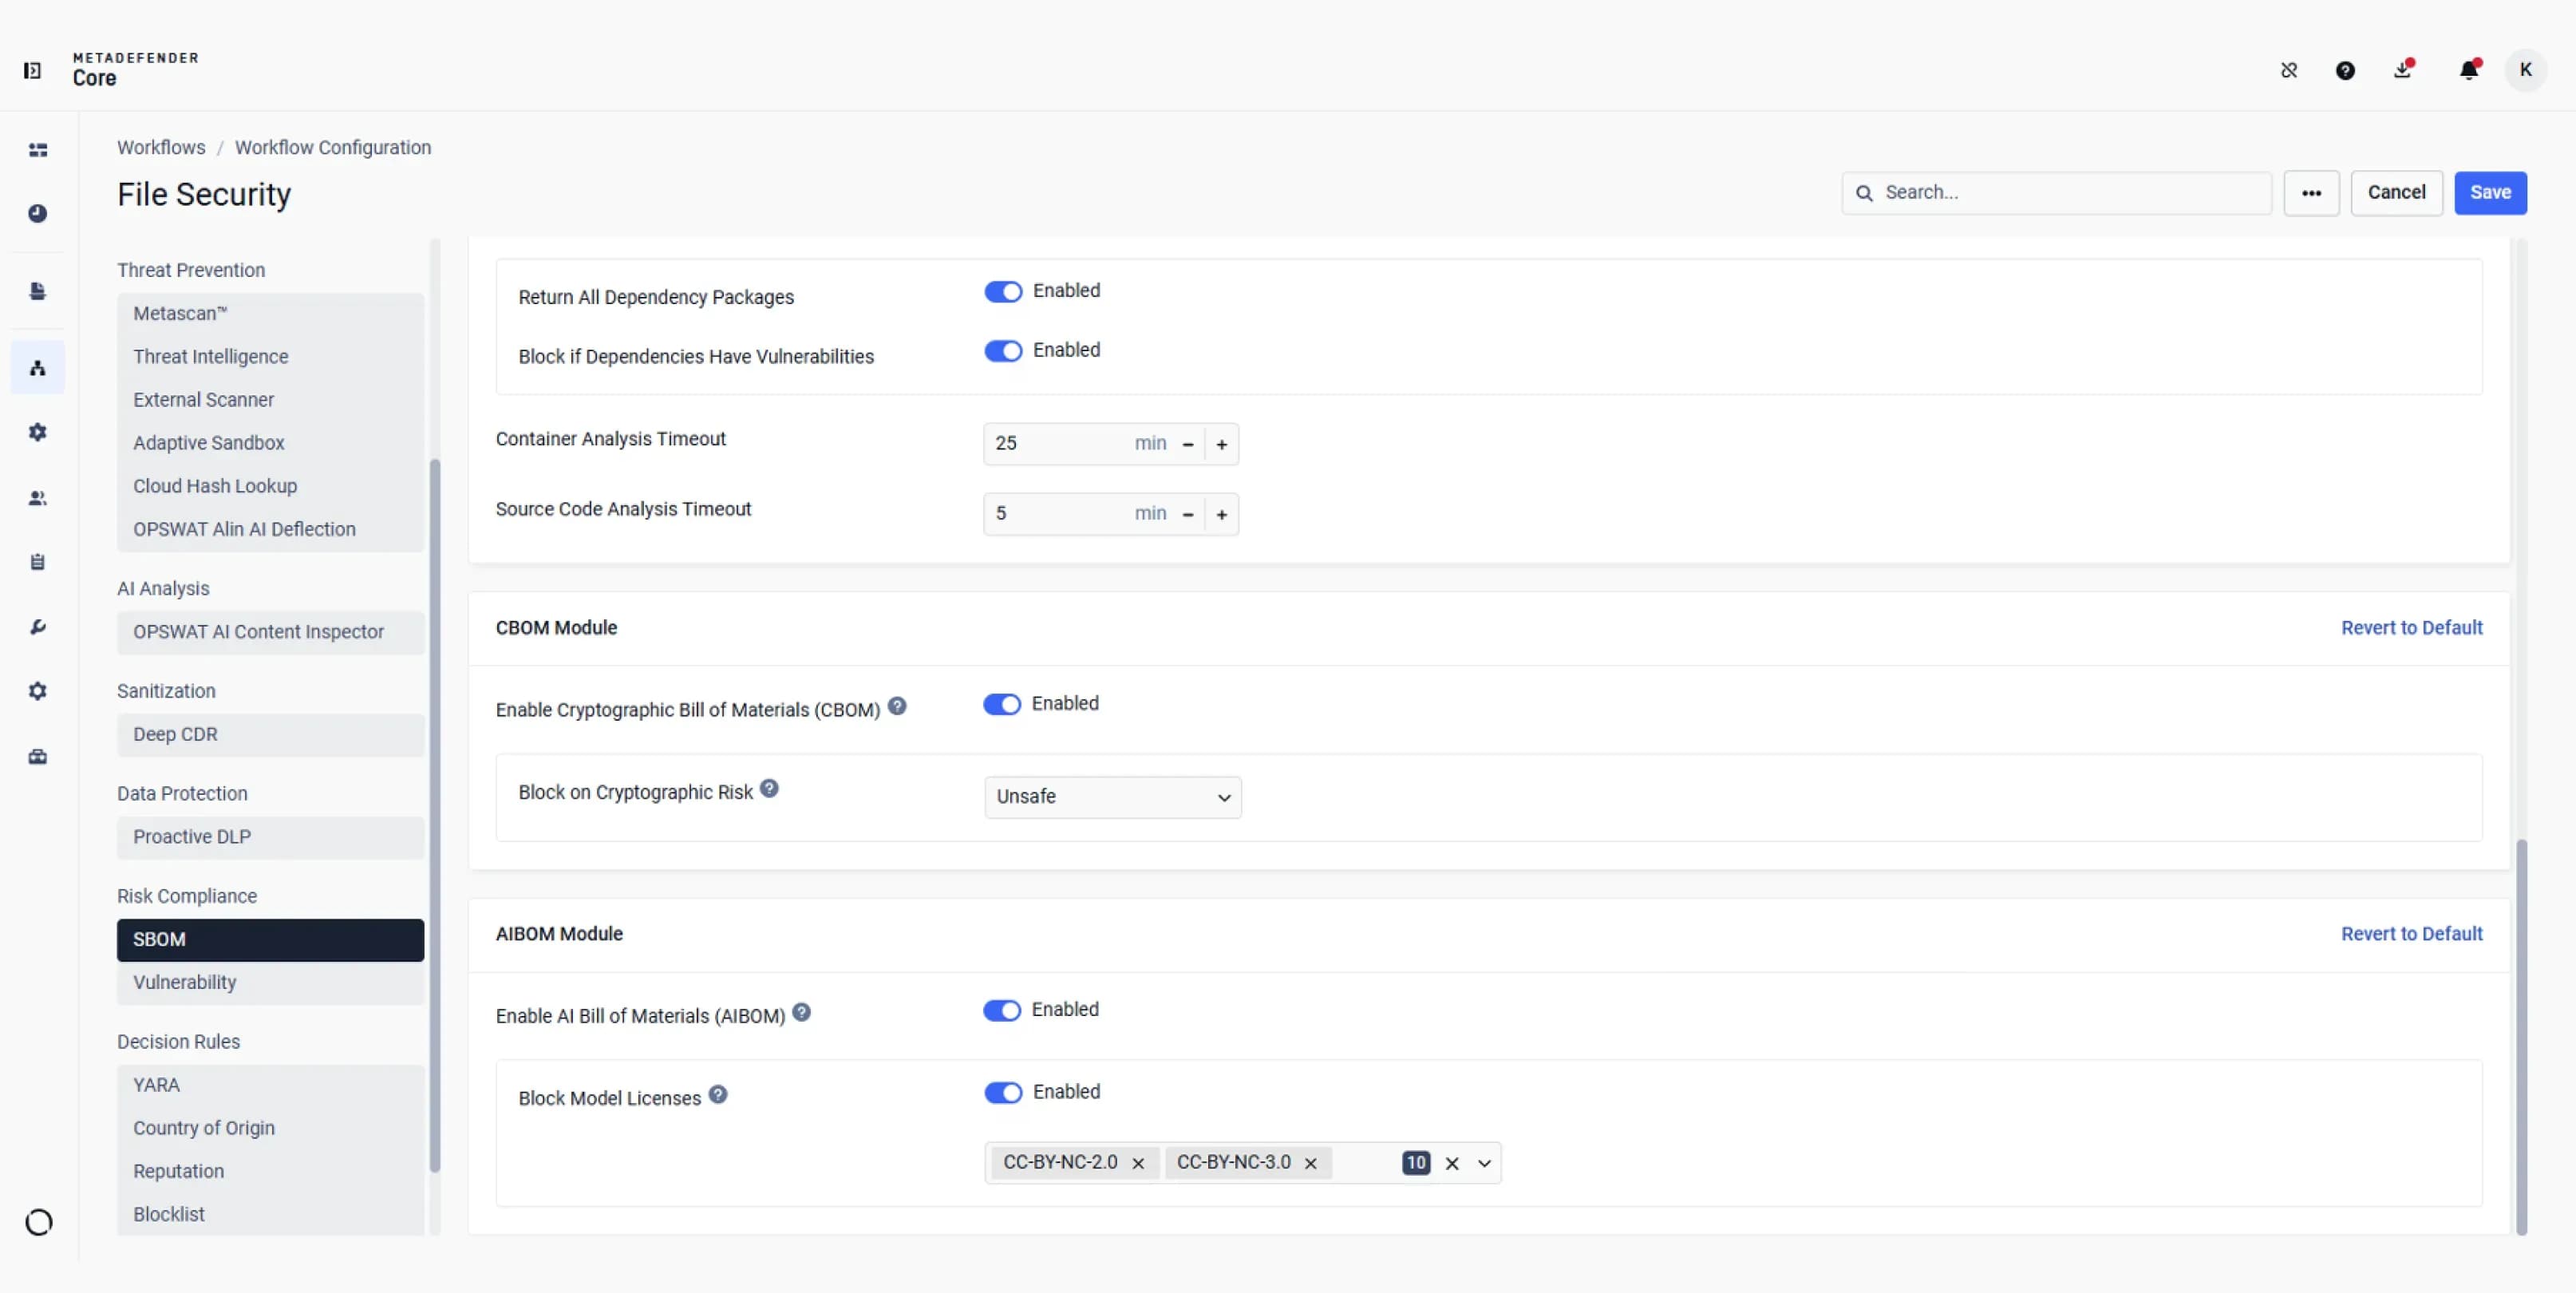
Scegli se applicare il blocco in base al rischio crittografico o quali licenze dei modelli di IA limitare.
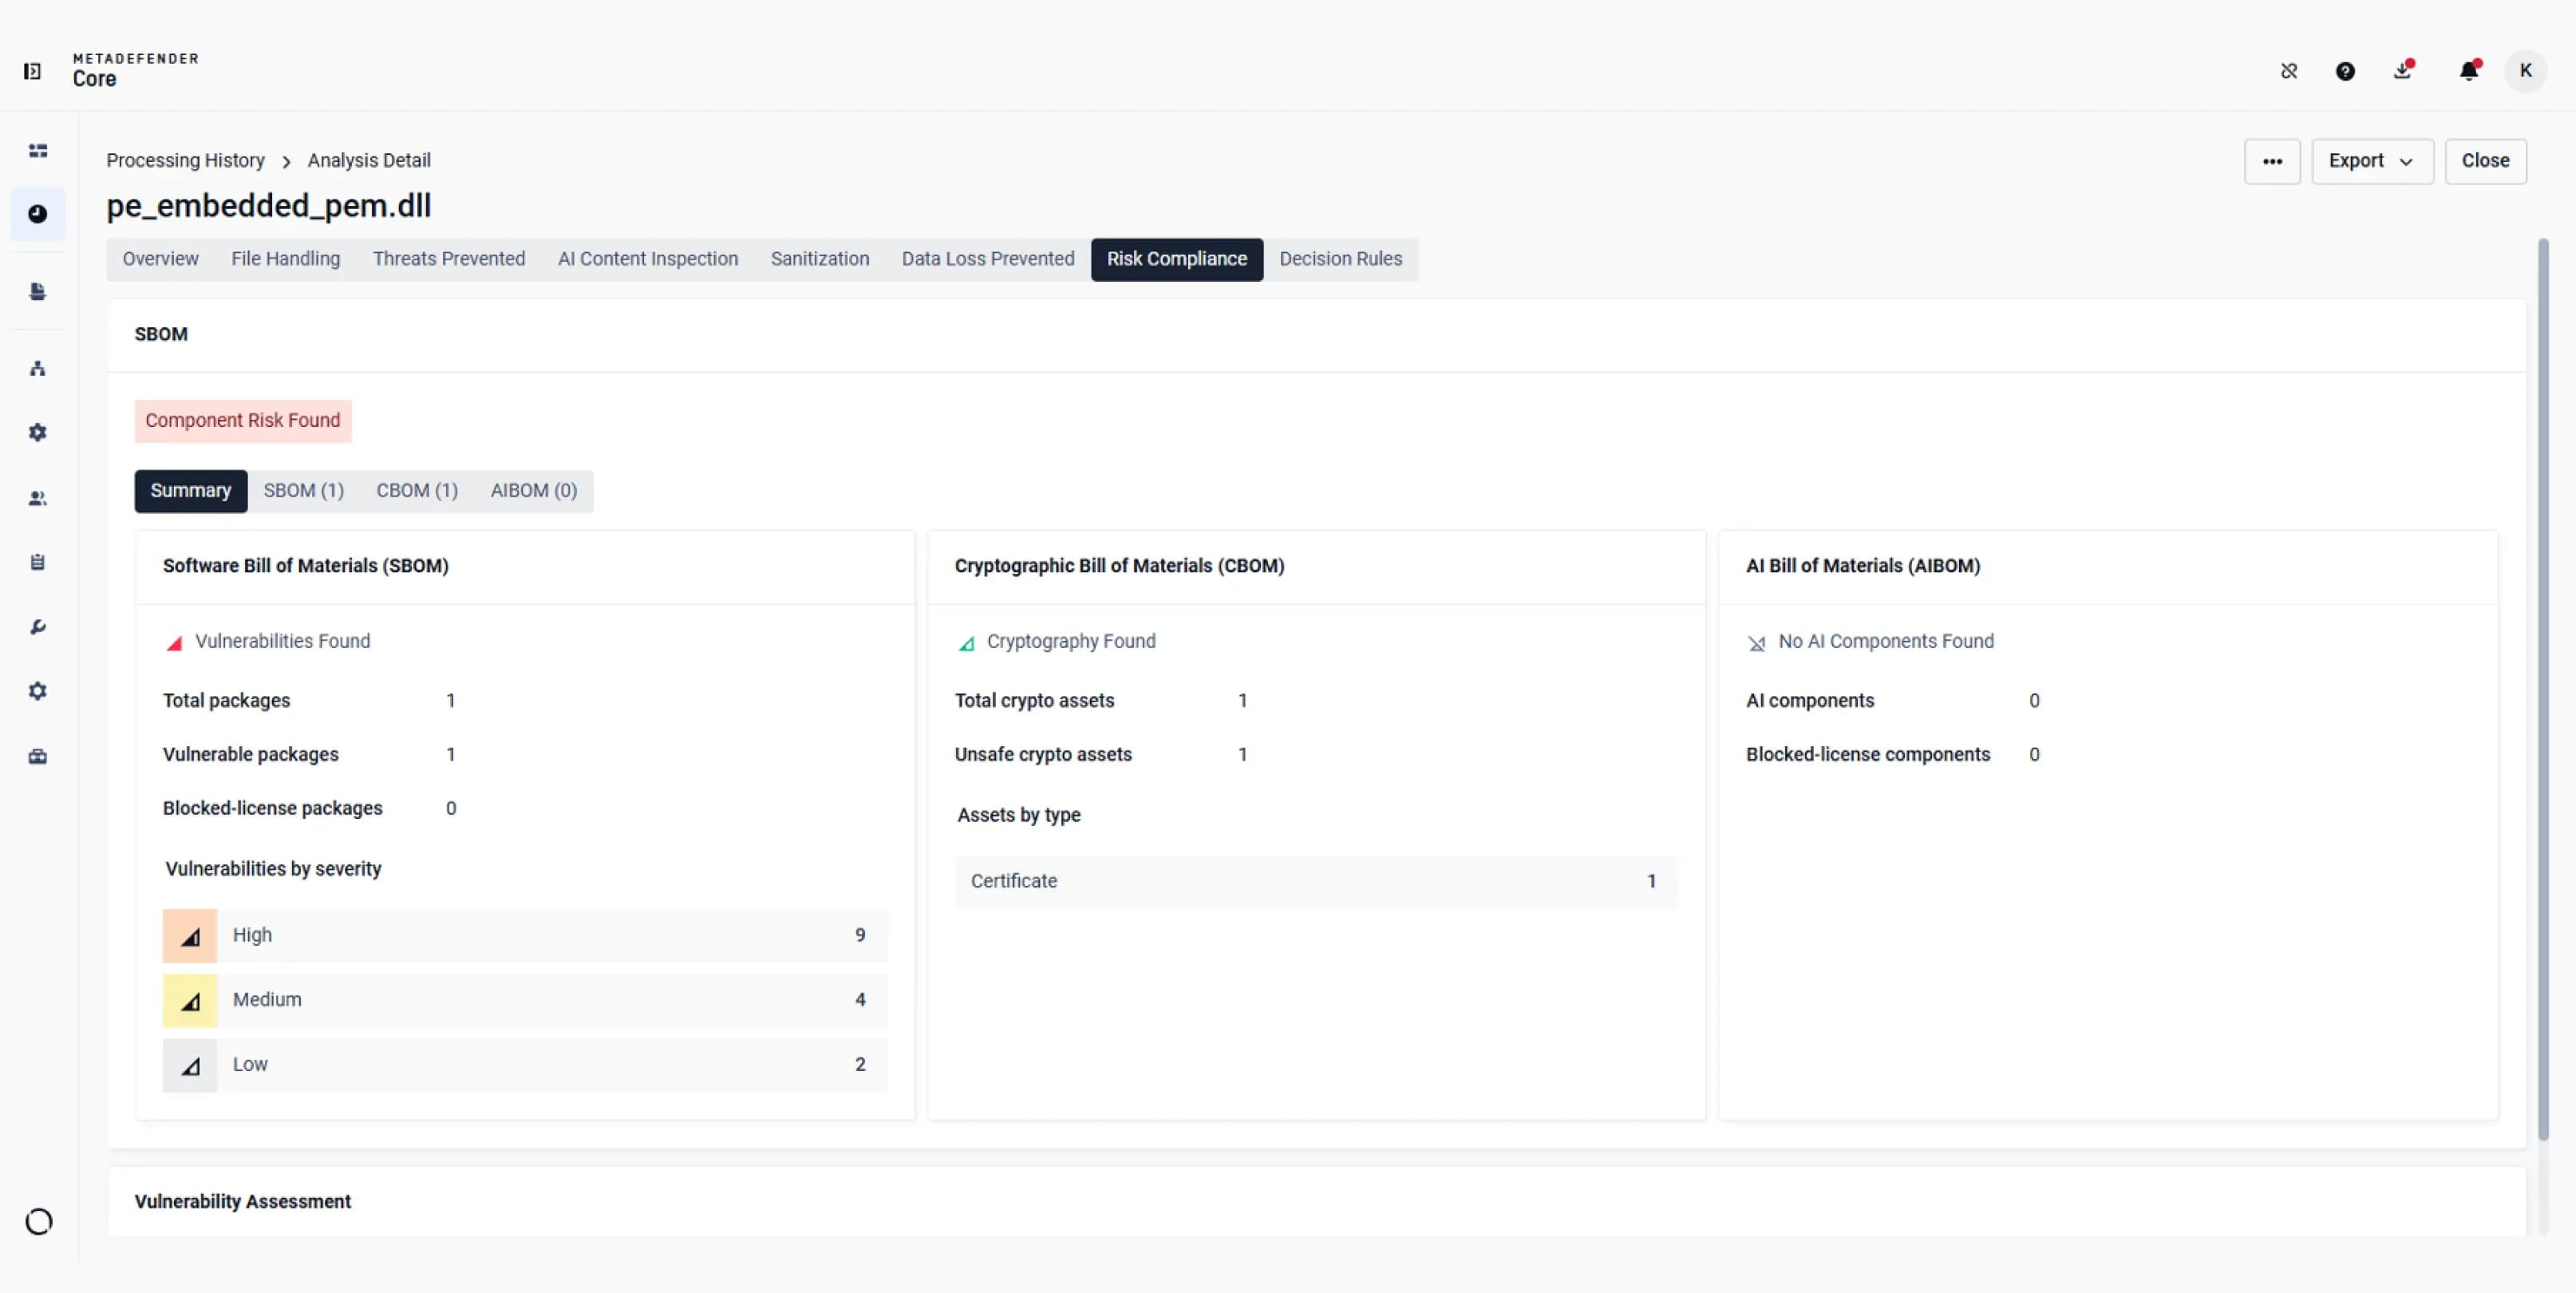
Confronta i risultati relativi al software, alla crittografia o all'intelligenza artificiale per il file analizzato, quindi apri ciascun modulo per visualizzarne i dettagli.
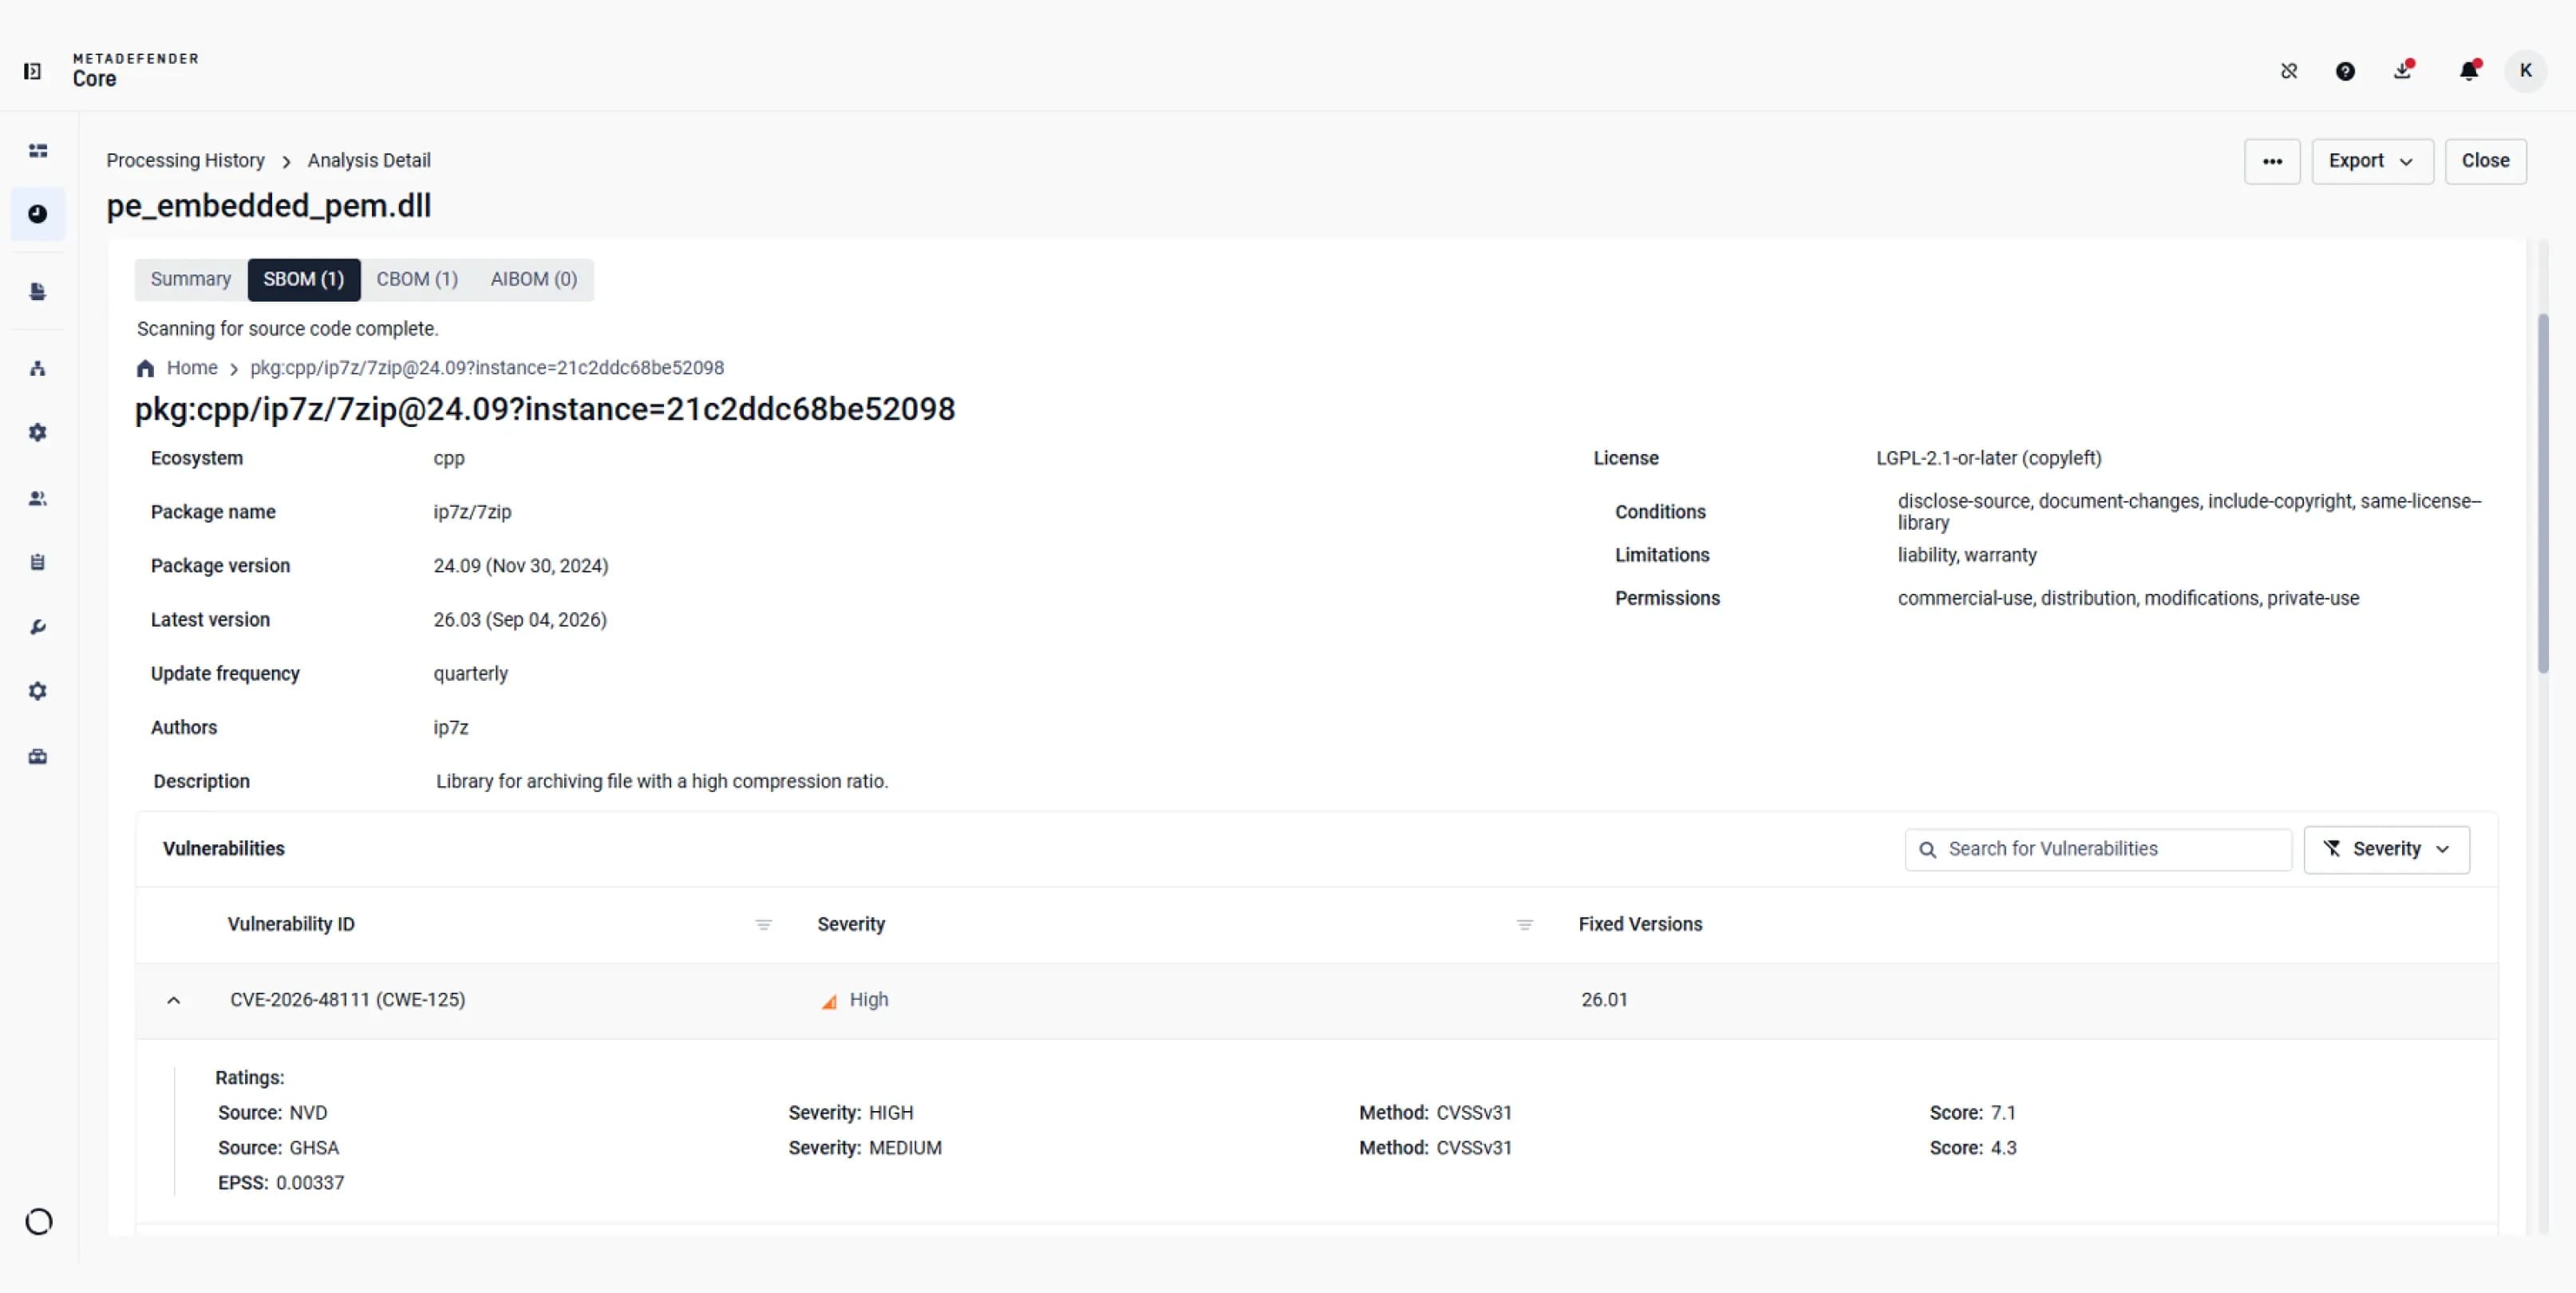
Verificare la versione del pacchetto, la licenza dichiarata, i CVE associati e i livelli di gravità.
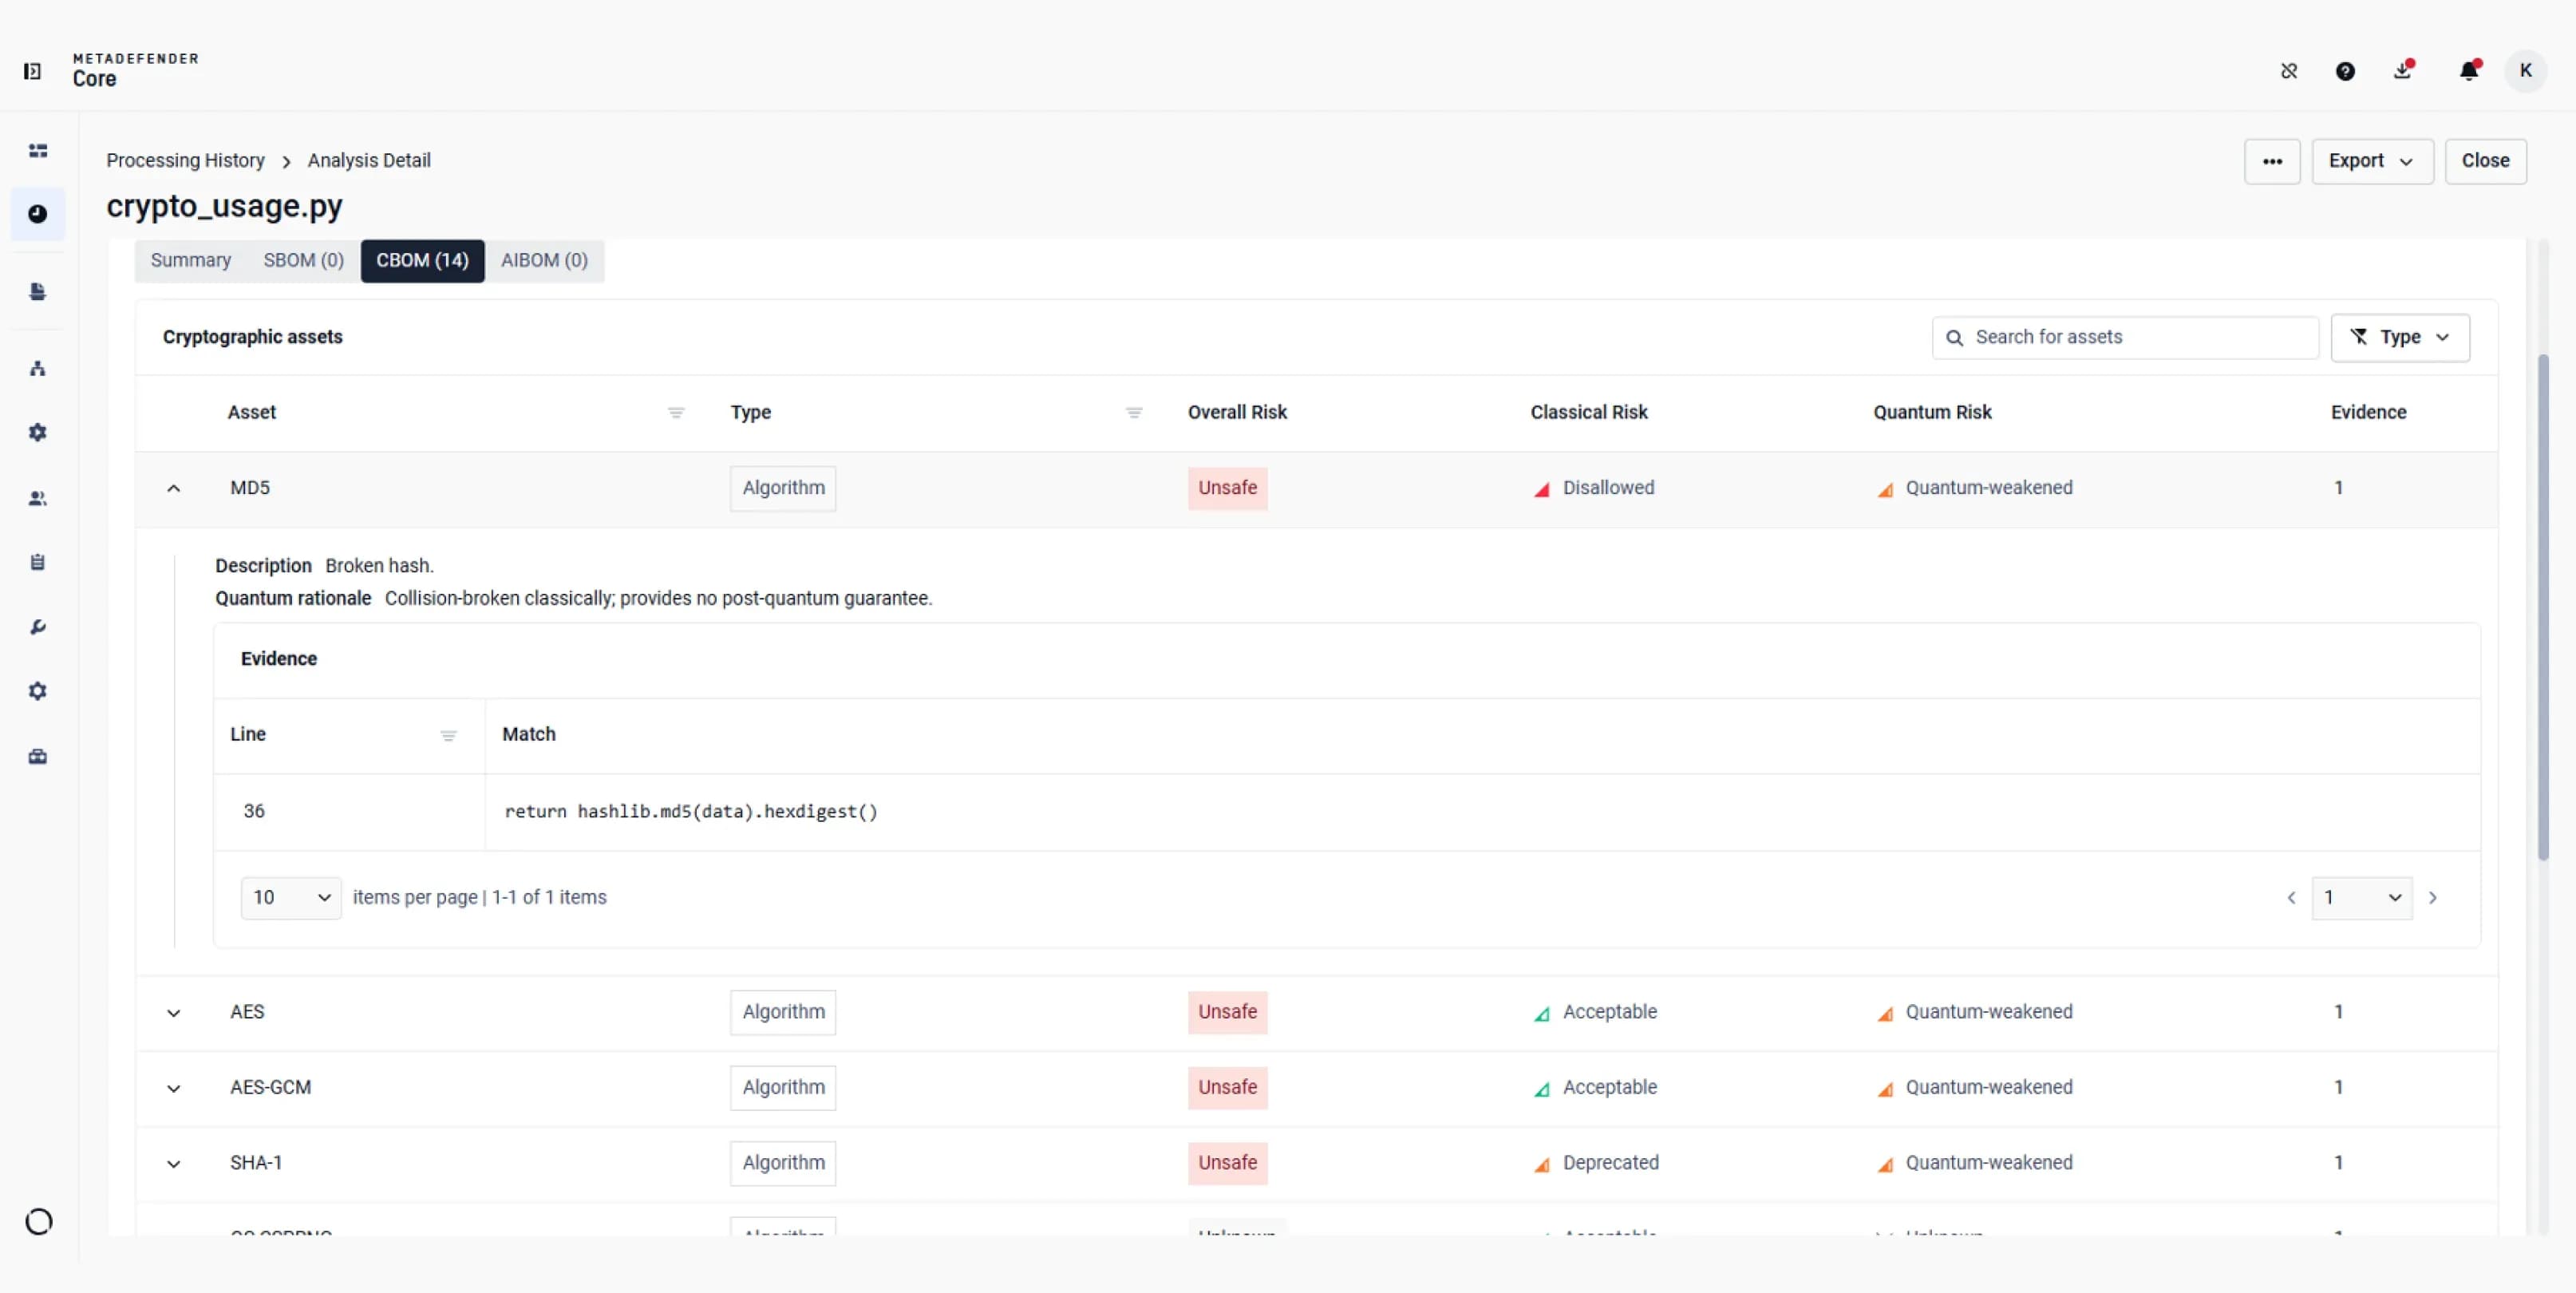
Esaminare le classificazioni dei rischi classici e quantistici, insieme alle prove di origine che indicano dove sono stati individuati gli asset crittografici.
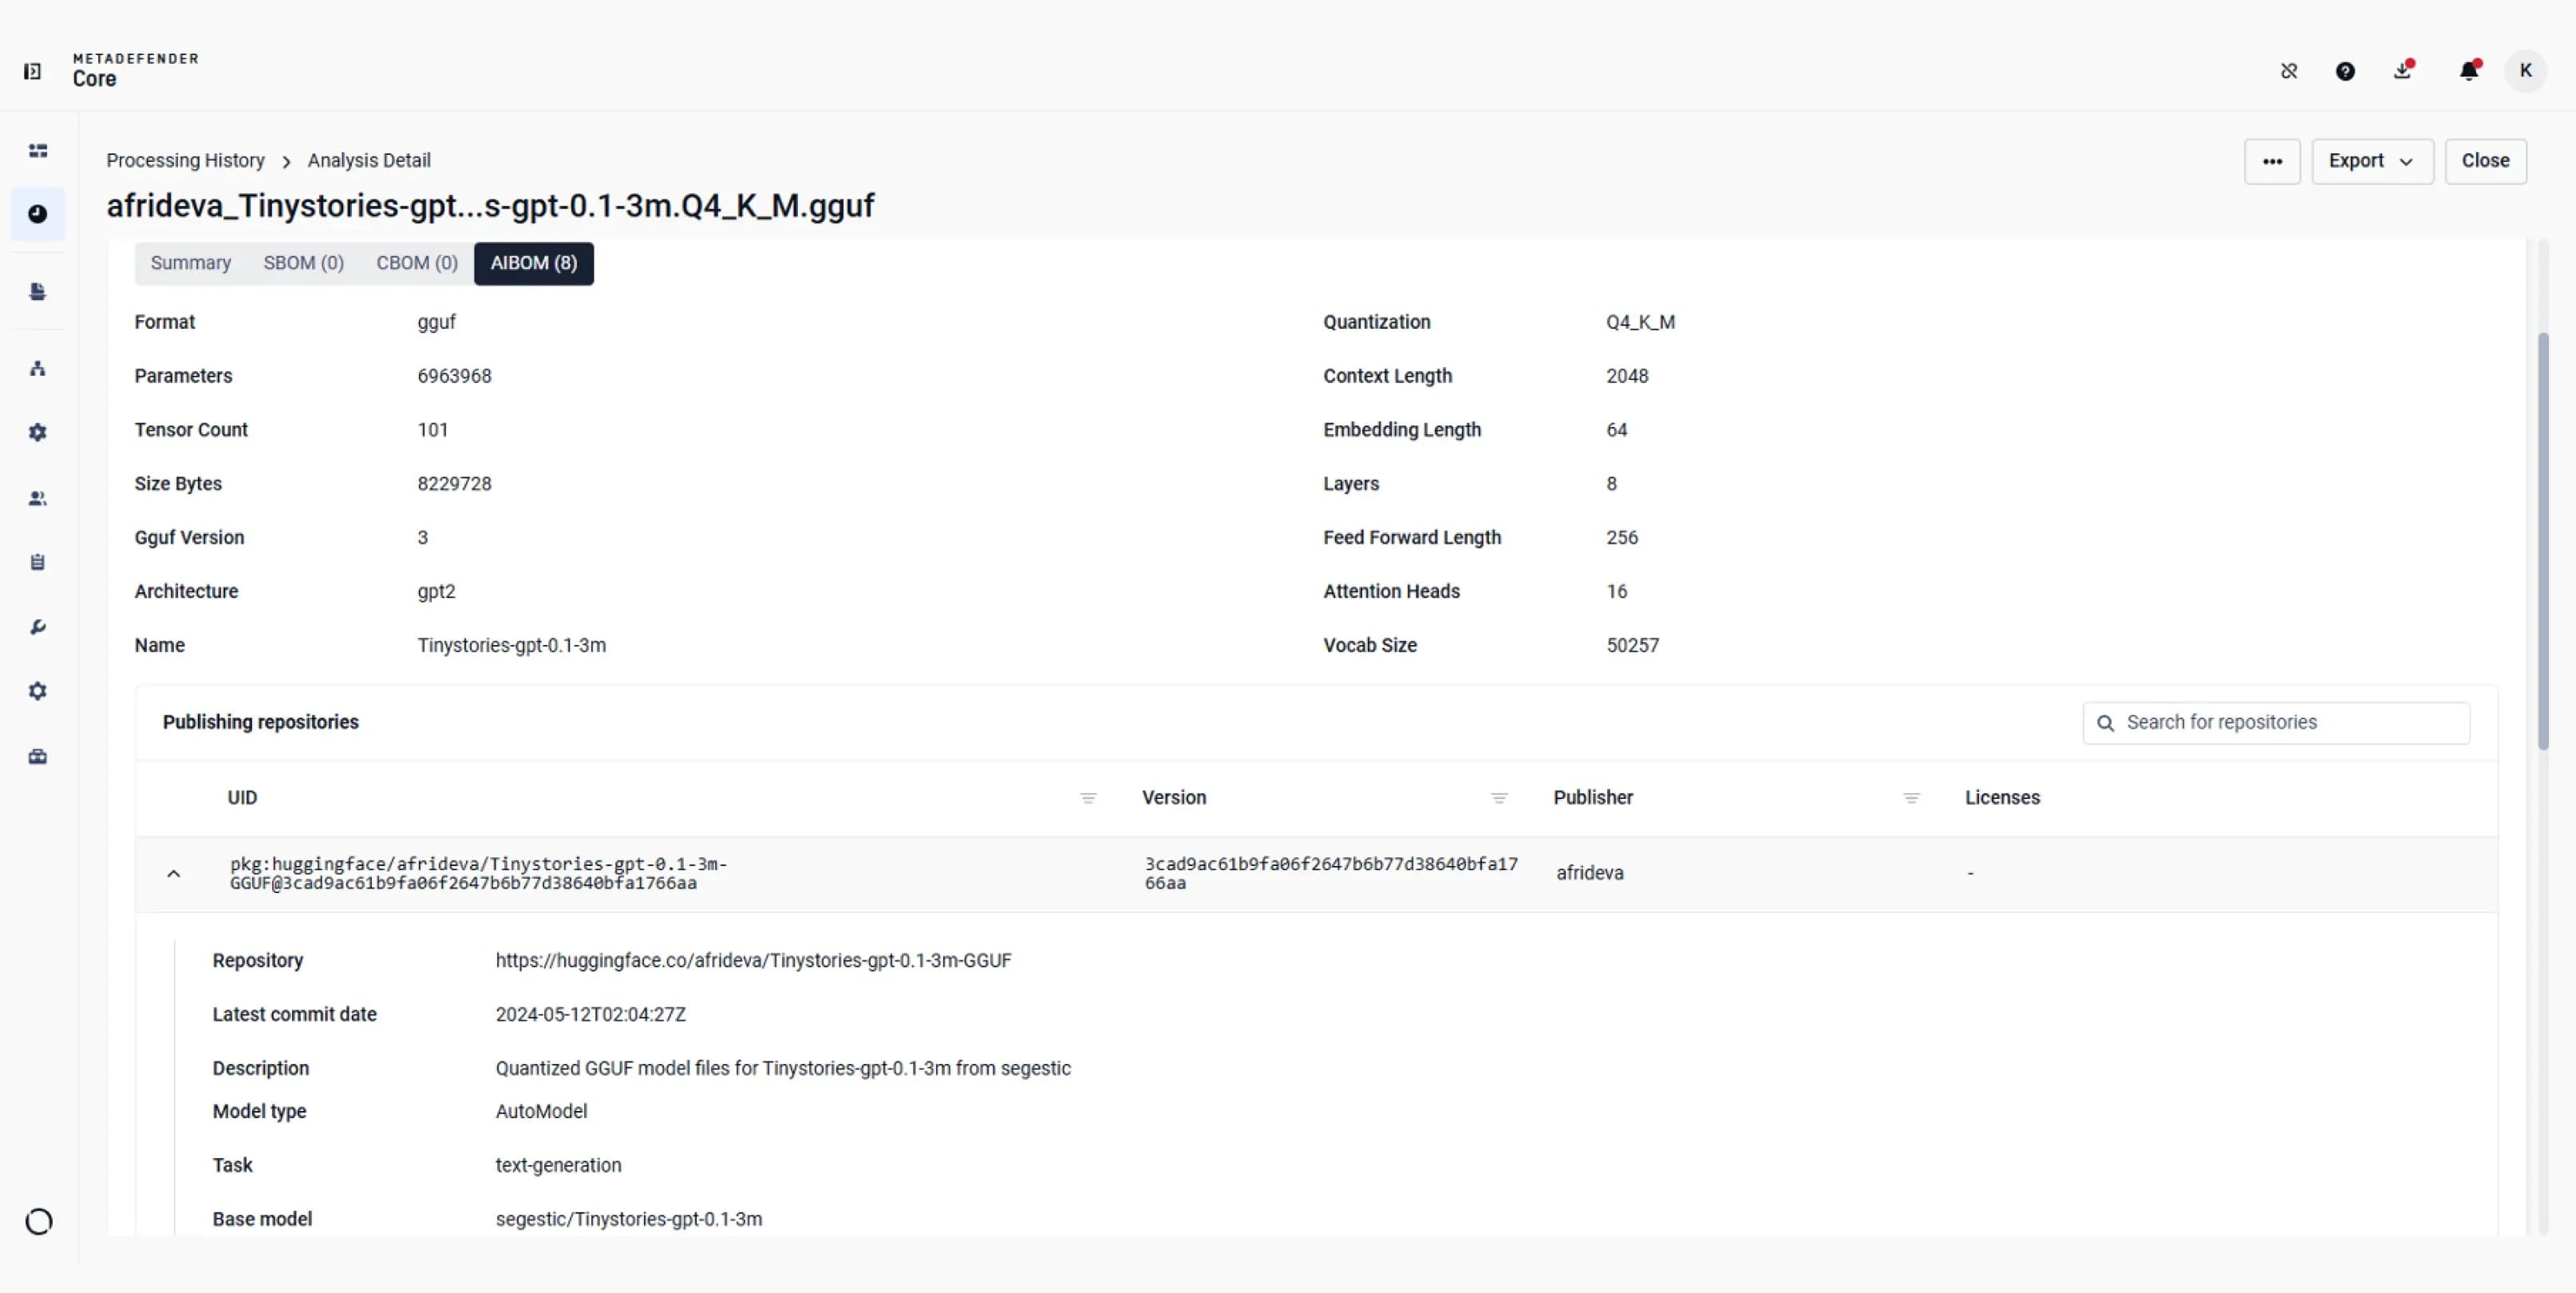
Esaminare il formato e l'architettura del modello, quindi controllare i repository noti per la pubblicazione dello stesso file.
Azure DevOps
Bitbucket
GitHub
GitLab
Amazon ECR
Azure ACR
DockerHub
JFrog Container
Molo
JFrog Binary
Ruby
Pitone
PHP
Node.js
Java
Vai
Ruggine
Dart
.NET
C/C++
Verificare i file analizzati relativi al pacchetto e alla versione interessati per definire l'ambito del lavoro di correzione da parte del team.
Utilizzare i risultati delle analisi crittografiche e le soluzioni alternative consigliate per individuare le risorse che richiedono una valutazione specialistica prima di pianificare la migrazione.
Prima di approvare un modello per l'uso nell'applicazione, esaminare gli archivi di pubblicazione noti e le licenze dichiarate disponibili.
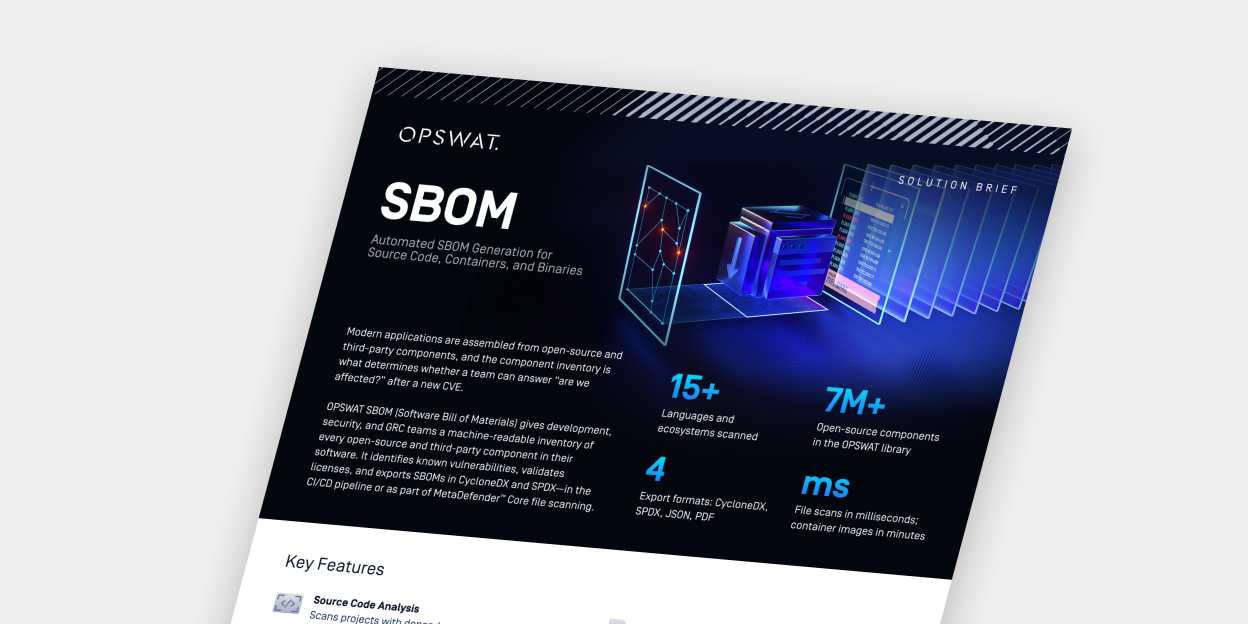
Esegue la scansione di file sorgente, file binari, certificati, contenuti dei container e file dei modelli di intelligenza artificiale. La copertura dell'analisi dipende dal tipo di file e dai moduli BOM abilitati.
I moduli abilitati generano fino a tre inventari all'interno di un unico risultato di scansione, a seconda del file inviato e dell'analisi supportata.
Genera SBOM separati in formato SPDX o CycloneDX, oppure insieme a CBOM e AIBOM in formato JSON o PDF, fornendo ai team di AppSec, PQC, governance dell’IA, legale e GRC i formati più adatti alle loro esigenze lavorative.