Pubblicato originariamente il 17 febbraio 2014.
I file video non vengono solitamente considerati come tipi di file potenzialmente dannosi o infetti, ma è possibile che un malware sia incorporato in un file video o si nasconda sotto le spoglie di un file video. A causa di questo comune malinteso, i file audio e video rappresentano vettori di minaccia particolarmente interessanti per gli autori di malware.
Perché questa preoccupazione per i file video?
- Media I lettori multimediali sono programmi utilizzati frequentemente; gli utenti tendono a utilizzarli per lunghi periodi di tempo, lasciandoli aperti mentre svolgono altre attività, e cambiano spesso i flussi multimediali.
- Nei lettori multimediali vengono individuate numerose vulnerabilità. Il NIST [1] riporta oltre 1.200 vulnerabilità dal 2000 al 2014 [2]. All’inizio del 2020, il NIST ha registrato una nuova vulnerabilità ad alta gravità, CVE-2020-0002, nel framework Android Media .
- I contenuti video attraenti e l'alta velocità di Internet inducono gli utenti a scaricare e condividere senza prestare attenzione e, poiché questi file sono percepiti come relativamente innocui, è probabile che gli utenti riproducano i file che vengono loro forniti.
- I formati di file in questione sono flussi binari e tendono ad essere piuttosto complessi. Per manipolarli è necessaria un'ampia analisi sintattica, e i calcoli relativi alla riproduzione possono facilmente causare errori legati ai numeri interi.
- Il file è solitamente di grandi dimensioni; è probabile che gli utenti saltino le soluzioni di scansione per evitare l'impatto sulle prestazioni.
- Sono percepiti come relativamente innocui: è probabile che gli utenti riproducano i file che vengono loro forniti.
- Esiste un'ampia varietà di lettori audio e di codec e plugin per file audio, tutti realizzati da persone che, in genere, non si occupano di sicurezza.
- Gli utenti scaricano video da molte fonti inaffidabili, e tali video vengono eseguiti con privilegi e priorità piuttosto elevati. Ad esempio, in Windows Vista, un’istanza di Internet Explorer con privilegi ridotti può avviare contenuti in un Windows Media Player con privilegi più elevati.
- I video sono spesso invocati senza che l'utente ne sia esplicitamente consapevole (ad esempio, incorporati in una pagina web) [3].
Vettori di vulnerabilità tipici
Fuzzing del lettore multimediale tramite un file video modificato
Il fuzzing è un metodo generico che consiste nel forzare un programma a comportarsi in modo imprevisto fornendo dati non validi, inaspettati o casuali come input.
Il fuzzing è progettato per individuare bug nascosti e viene utilizzato dagli sviluppatori per garantire la robustezza del codice; tuttavia, anche lo strumento migliore di uno sviluppatore può essere utilizzato per sferrare attacchi agli utenti. Per i lettori multimediali, che si suppone siano "rigorosi riguardo ai formati", un file video reale danneggiato può mettere in luce numerosi bug, la maggior parte dei quali causati dal dereferenziamento di puntatori nulli. Ciò comporta un accesso inappropriato alla memoria, che offre la possibilità di scrivere in memoria qualcosa che non dovrebbe essere scritto [4]. Fortunatamente, il fuzzing dei lettori multimediali richiede una conoscenza approfondita del formato del file; in caso contrario, il file danneggiato verrà semplicemente ignorato dal lettore.
Inclusione di collegamenti ipertestuali in un file video
Un metodo più diretto si ottiene incorporando un URL nei moderni file multimediali.
Ad esempio, il formato Microsoft Advanced System Format (ASF) consente l’esecuzione di semplici comandi di script. In questo caso, “URLANDEXIT” viene inserito in un indirizzo specifico e dopo un qualsiasi URL. Quando questo codice viene eseguito, l’utente viene indirizzato a scaricare un file eseguibile, spesso camuffato da codec, e gli viene richiesto di scaricarlo per poter riprodurre il contenuto multimediale.
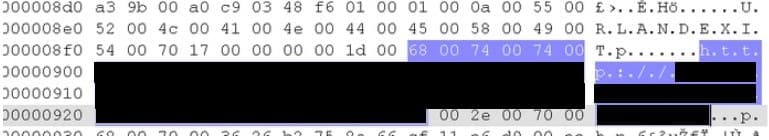
MetaDefender Cloud, lo strumento di scansione multipla anti-malware di OPSWAT, presenta un esempio di uno di questi file:
https://metadefender.opswat.com/results#!/file/c88e9ff9e59341eba97626d5beab7ebd/regular/information.
Il nome della minaccia è "GetCodec". In questo esempio, il lettore multimediale è stato reindirizzato a un link per scaricare un trojan. Guarda qui il trojan analizzato.
Esempi di exploit del tipo di file
Di seguito è riportata una tabella che elenca i formati di file multimediali più diffusi che sono stati sfruttati per reindirizzare l'utente verso siti dannosi o per eseguire codice arbitrario in remoto sui sistemi degli utenti bersaglio.
Formato del file | Rilevamento | Descrizione |
Windows | Downloader-UA.b | Sfrutta una falla nella gestione dei diritti digitali |
Real Media | W32/Realor.worm | Infetta i file Real Media per incorporare il link a siti dannosi |
Real Media | Artigianato umano | Lancia pagine web dannose senza alcun prompt |
QucikTime.mov | Artigianato umano | Lancia collegamenti ipertestuali incorporati a siti pornografici |
Adobe Flash.swf | Exploit-CVE-2007-0071 | Vulnerabilità nel tag DefineSceneAndFrameLabelData |
Windows.asf | W32/GetCodec.worm | Infetta i file .asf per incorporare link a pagine web dannose |
Adobe Flash.swf | Exploit-SWF.c | Vulnerabilità nell'opcode "nuova funzione" di AVM2 |
QuickTime.mov | Artigianato umano | Esegue codice arbitrario sul sistema dell'utente di destinazione. |
Adobe Flash.swf | Exploit-CVE-2010-2885 | Vulnerabilità in ActionScript Virtual Machine 2 |
Adobe Flash.swf | Exploit-CVE2010-3654 | Vulnerabilità nella classe di pulsanti AVM2 MultiName |
Windows .wmv | Exploit CVE-2013-3127 | Vulnerabilità del decodificatore video WMV per l'esecuzione di codice remoto |
Video Matroska .mkv | Exploit-CVE2019-14438 | Vulnerabilità in VLC, esegue codice arbitrario con privilegi sul sistema dell'utente target |
Soluzioni
Molti fornitori di soluzioni anti-malware hanno ora integrato un sistema di rilevamento basato sull’analisi delle firme degli URL all’interno dei file di tipo multimediale. OPSWAT
MetaDefender Multiscanning Questa tecnologia si avvale di oltre 35 motori anti-malware e migliora significativamente il rilevamento delle
minacce note e sconosciute. La tecnologia Deep CDR™ supporta anche i formati di file video e audio e può aiutare a prevenire gli attacchi Zero Day
. La tecnologia di MetaDefenderfile-based vulnerability assessment è in grado di rilevare le vulnerabilità nei programmi di installazione dei lettori multimediali
prima che questi vengano installati.
Se non disponi di una soluzionOPSWAT , devi prestare maggiore attenzione ai file multimediali, non aprire file di provenienza dubbia, non eseguire mai i lettori multimediali con privilegi elevati e non accettare il download di codec sconosciuti o con licenze sospette. Mantieni sempre aggiornato il tuo lettore multimediale per evitare vulnerabilità.
Riferimenti
[1] Banca dati nazionale sulle vulnerabilità.
[2] Musica letale: gli hacker sfruttano le vulnerabilità del lettore Media .
[3] David Thiel. "Individuazione delle vulnerabilità in Media Software".
.click-padding{ padding-top: 118px; }
