Rilevamento rapido zero-day
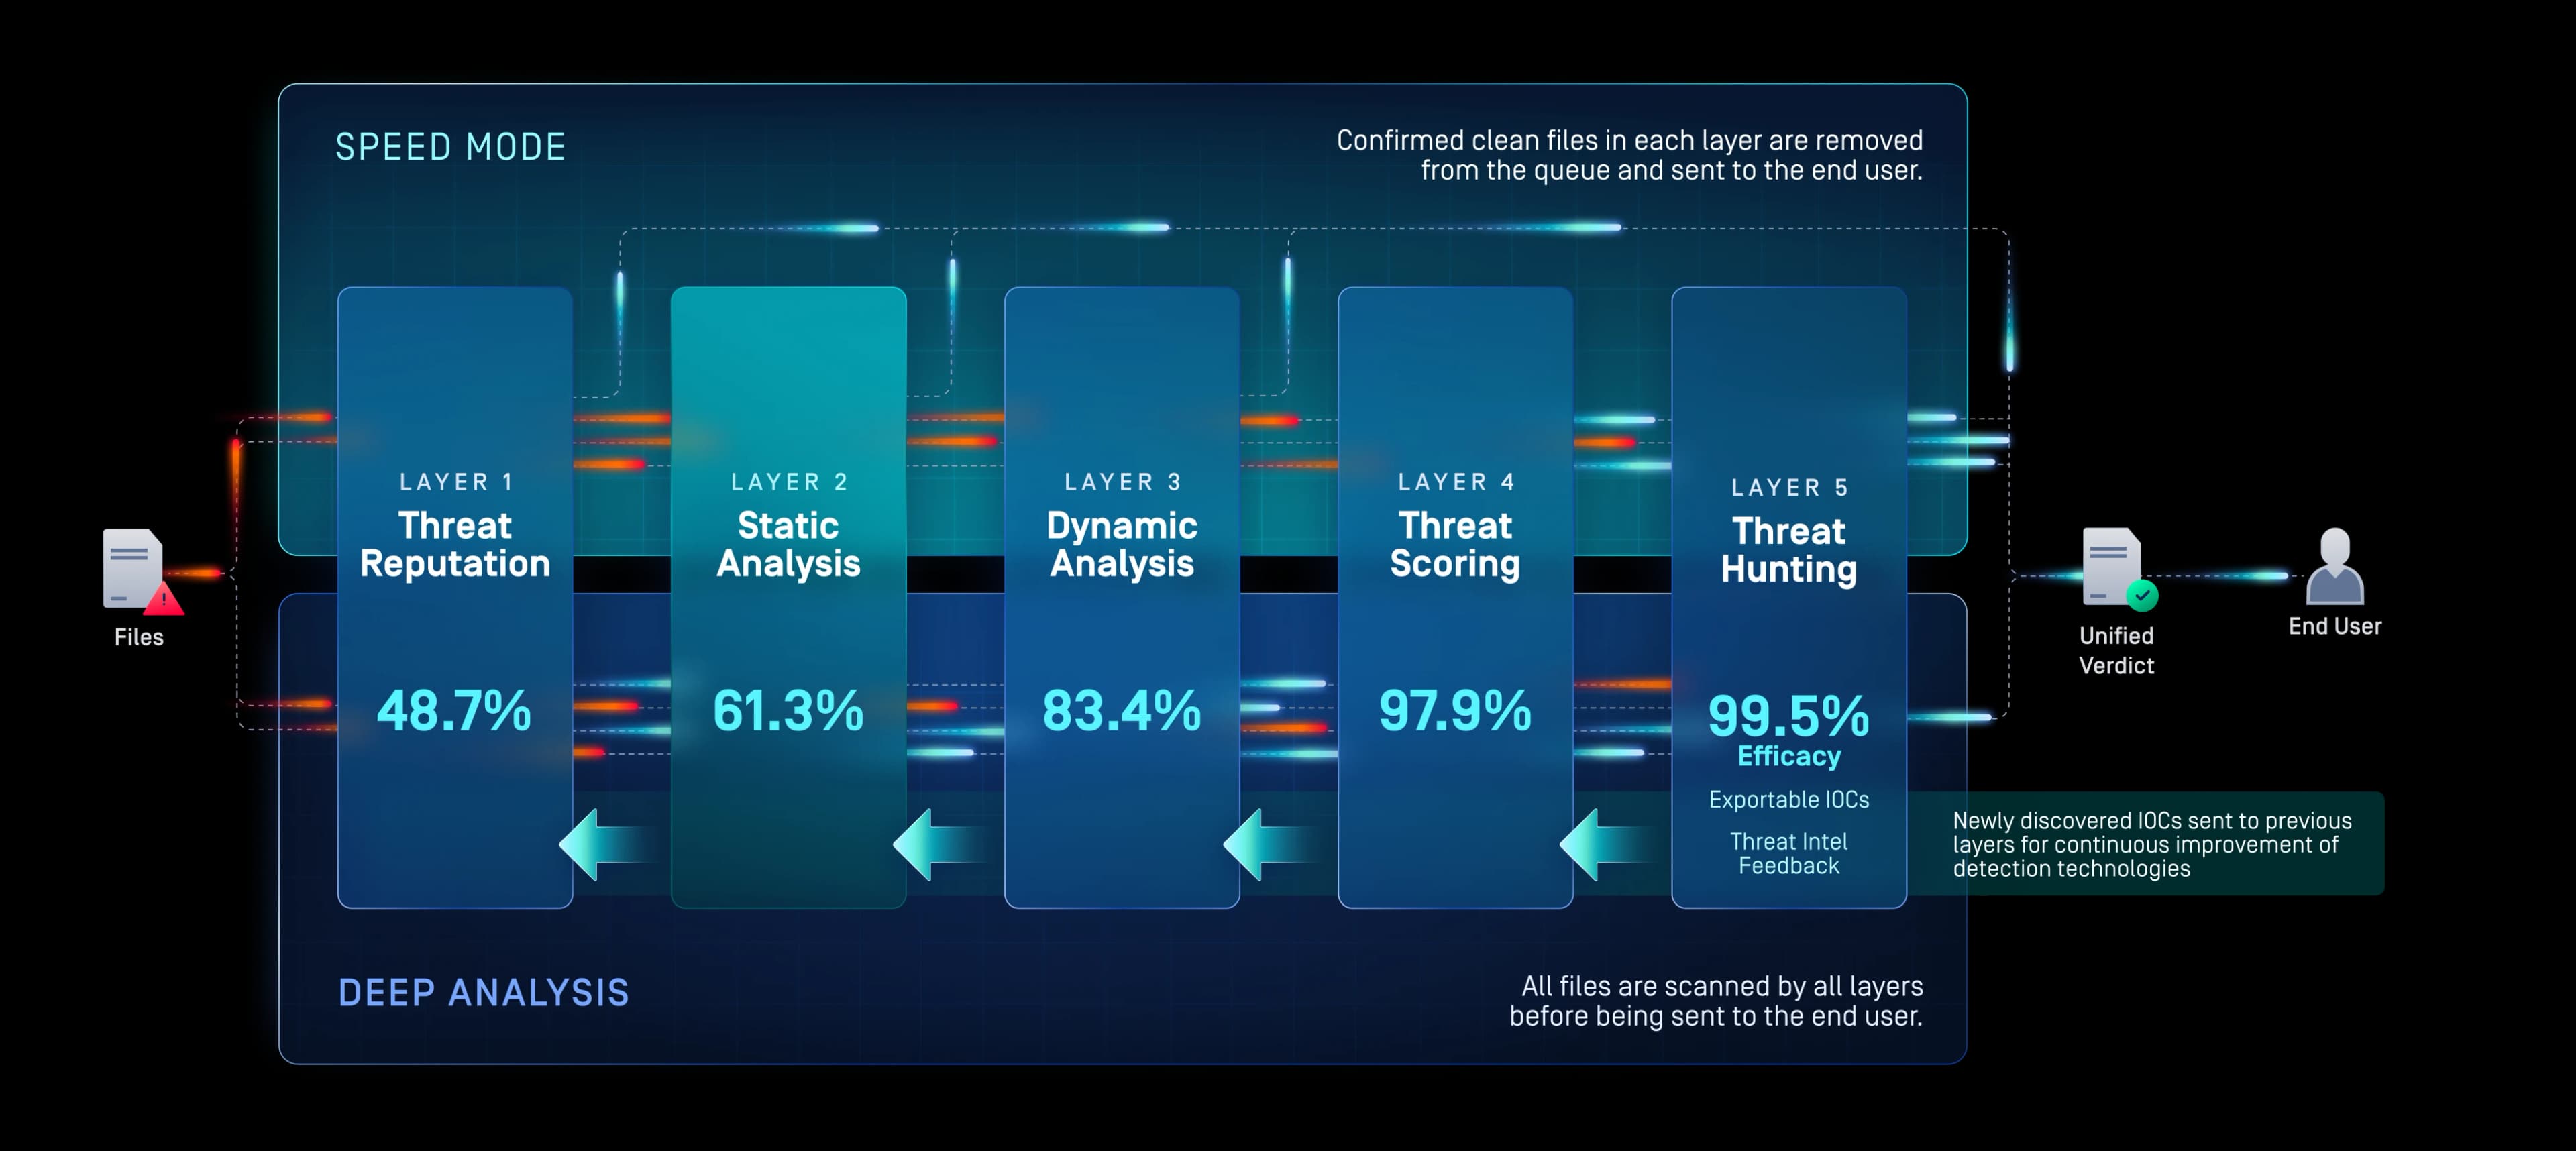
La soluzione unificata di rilevamento degli attacchi zero-day a cinque livelli OPSWAT, basata sull'intelligenza artificiale, combina la reputazione delle minacce, l'intelligenza artificiale predittiva,Sandbox Adaptive , il punteggio delle minacce e la ricerca delle minacce basata sull'apprendimento automatico per rilevare malware noto, sconosciuto ed evasivo prima che raggiunga gli utenti e i sistemi.
Approfitta di un unico verdetto consolidato per ogni file, che aiuta i team SOC a rispondere più rapidamente, a ridurre il rumore degli avvisi e a potenziare i flussi di lavoro SIEM, SOAR e di threat hunting in ambienti cloud, ibridi, on-premise e air-gapped.
- Efficacia del 99,5% contro gli attacchi "zero-day"
- 40 volte più veloce rispetto agli strumenti tradizionali
- Oltre 50.000 analisi al giorno
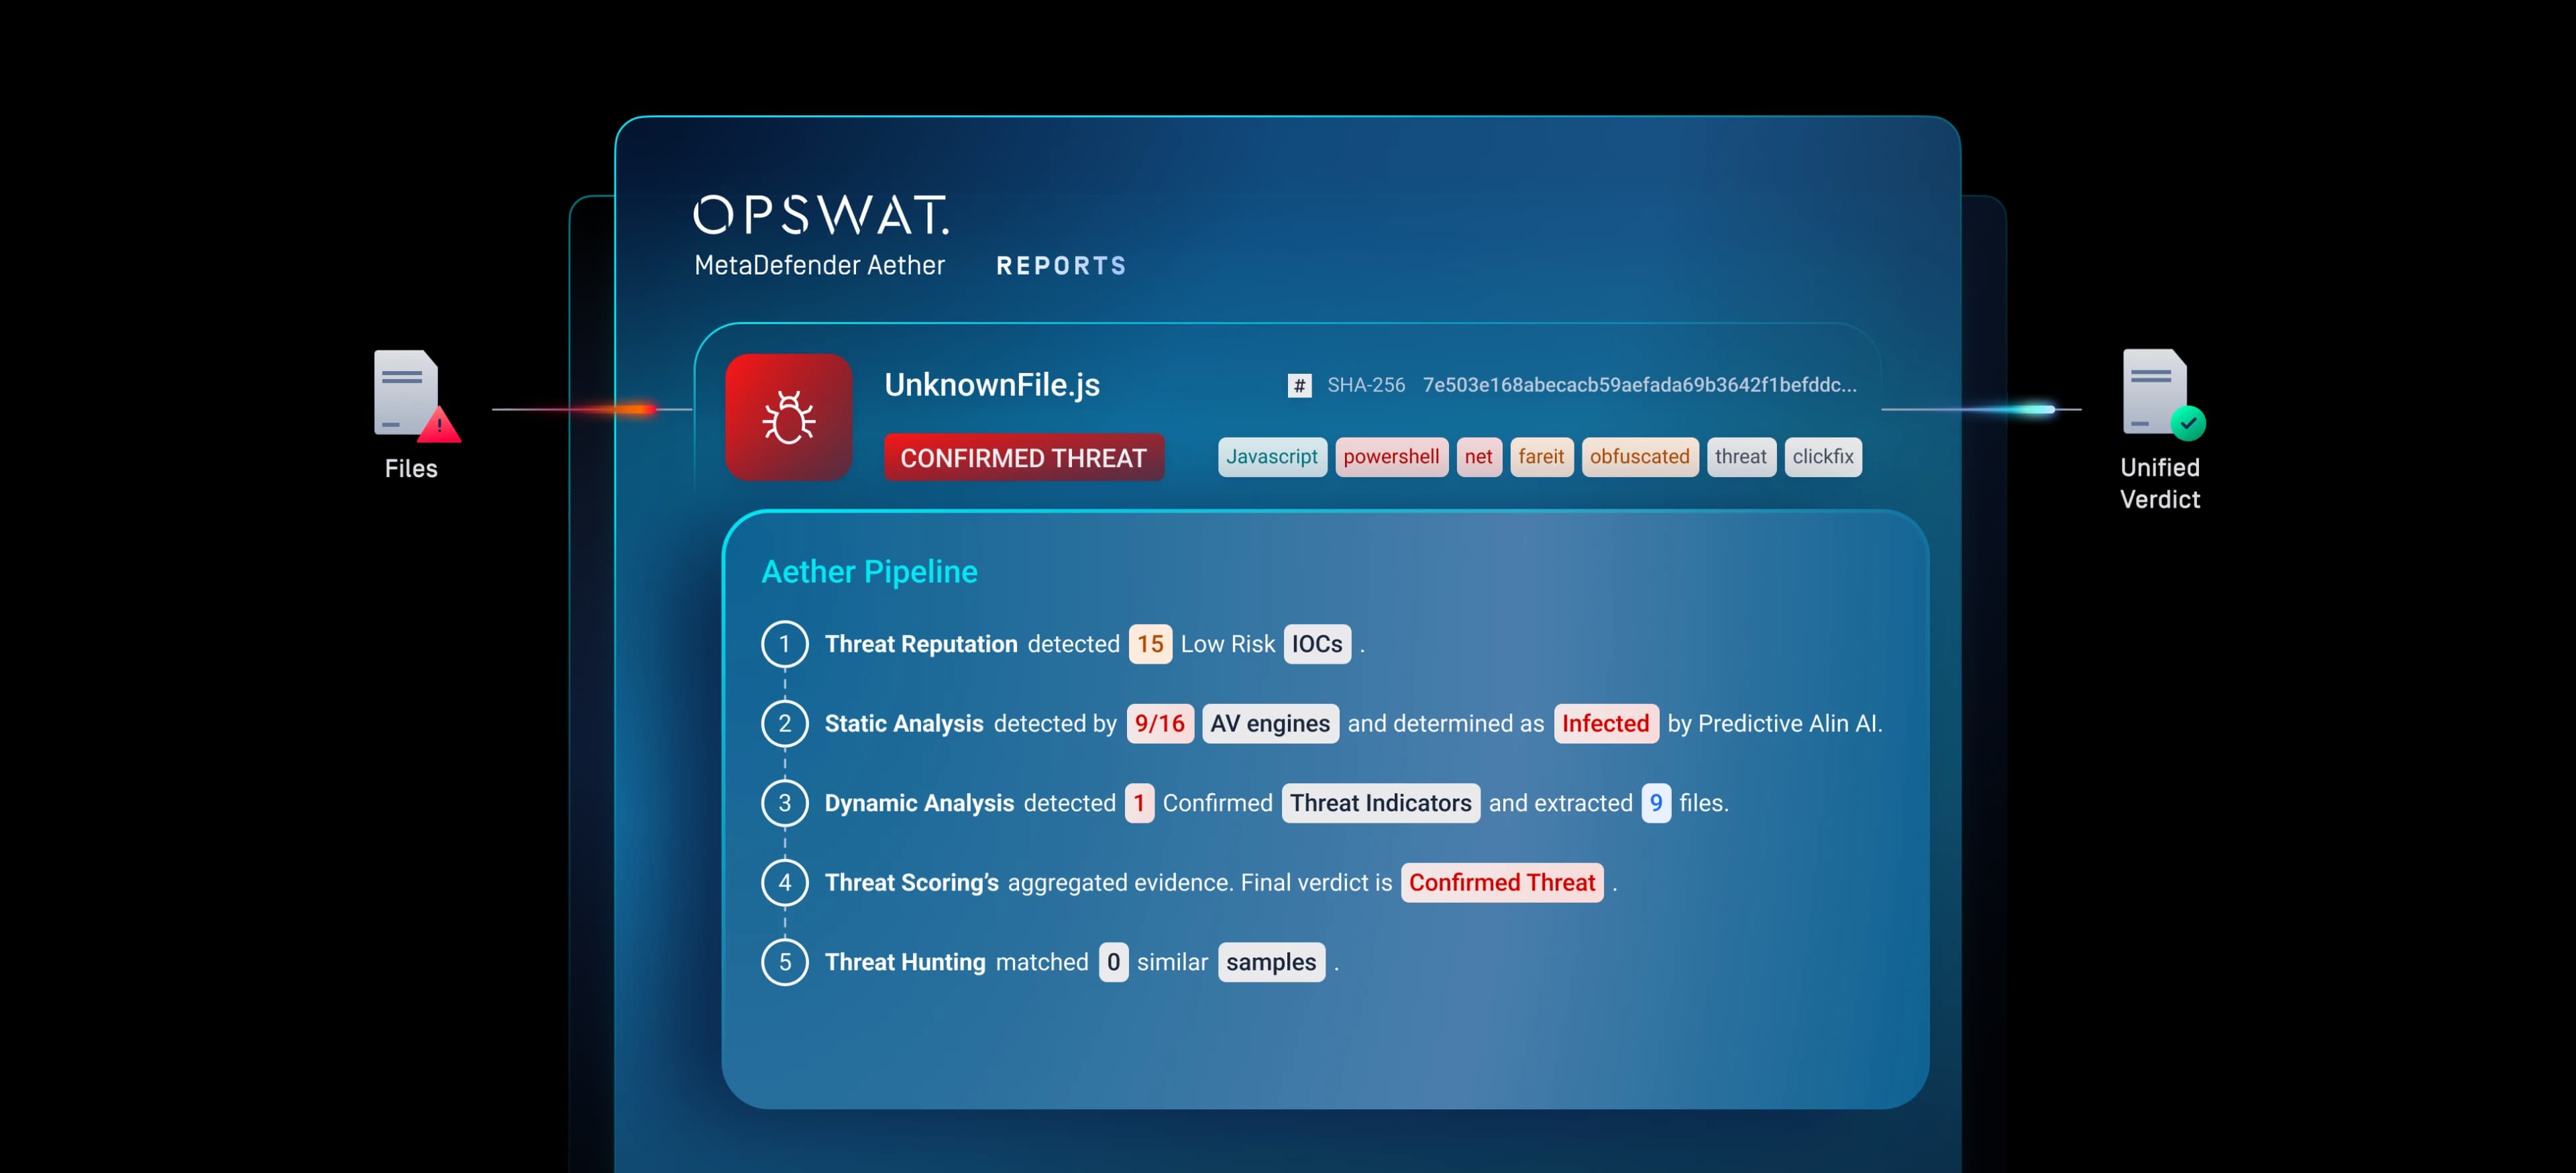
Rilevamento zero-day unificato
Livello 1: Reputazione delle minacce
Esporre rapidamente le minacce note dell'
Blocca le minacce note prima di procedere a un’analisi più approfondita.
Verifica file, URL, indirizzi IP e domini confrontandoli con dati di reputazione costantemente aggiornati, sia online che offline.
Ha bloccato il malware riutilizzato e l’infrastruttura degli autori degli attacchi, costringendo questi ultimi a cambiare gli indicatori e a ricostruire i percorsi di diffusione.
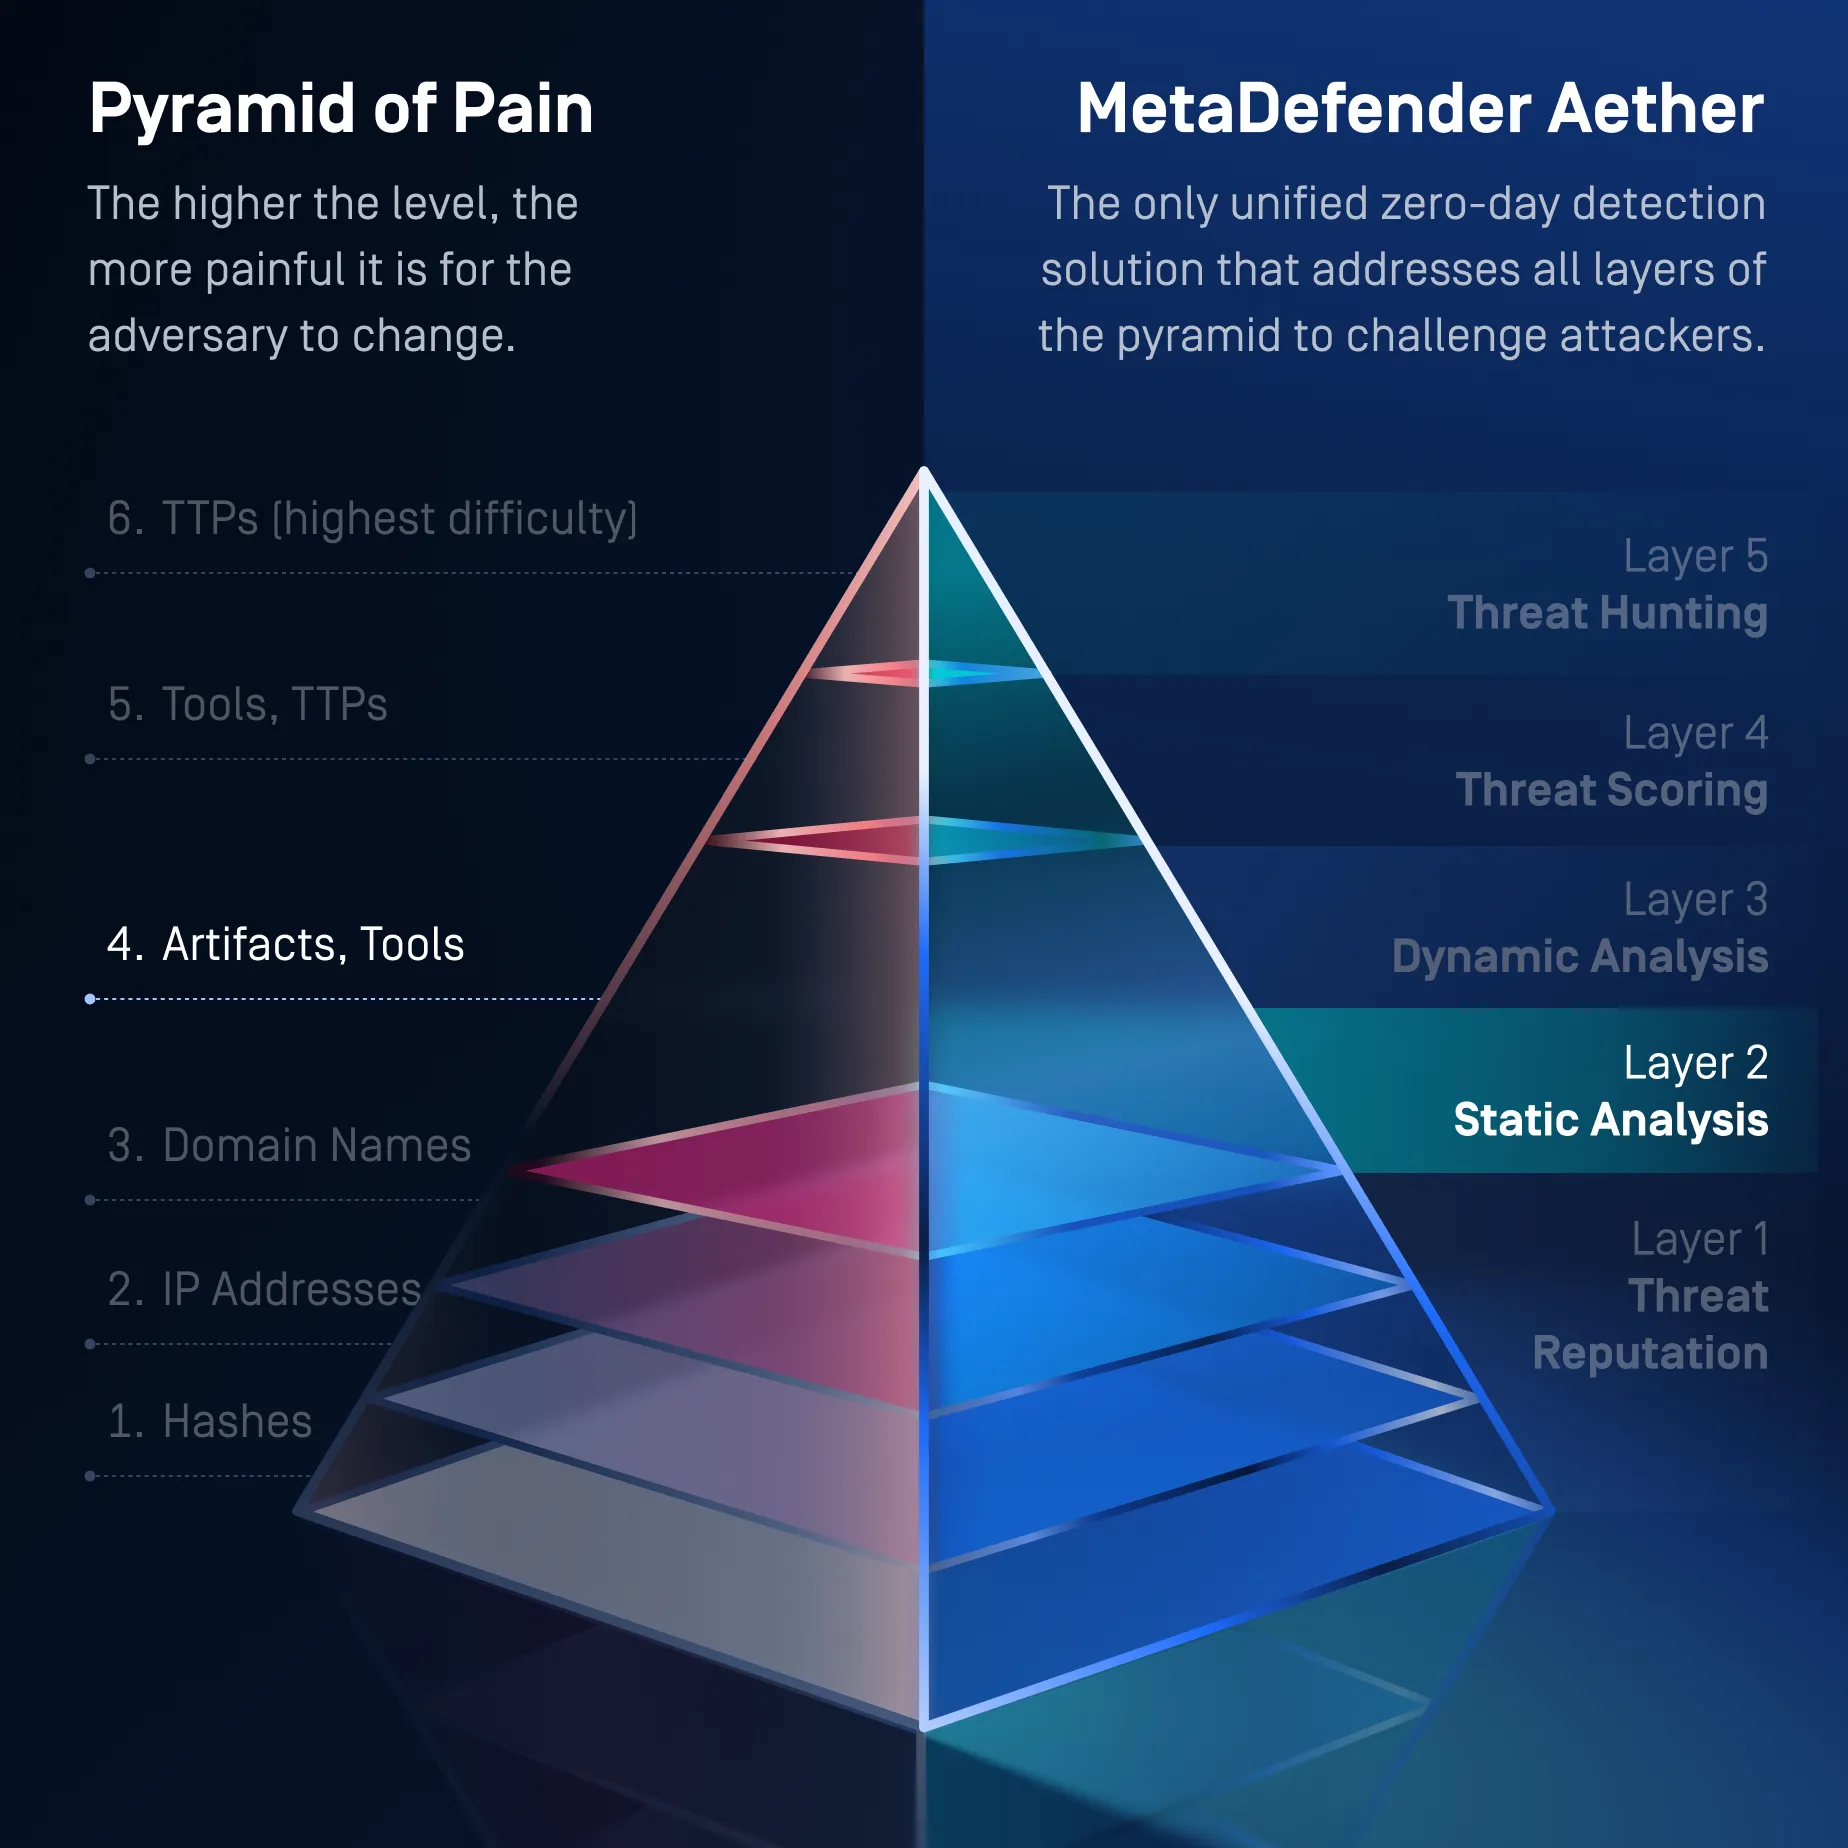
Livello 2: Analisi statica
Prevedere le minacce sconosciute prima che si concretizzino
Colmare le lacune nel rilevamento pre-esecuzione.
L'intelligenza artificiale predittiva Alin analizza la struttura dei file e le caratteristiche comportamentali per individuare intenzioni malevole in pochi millisecondi, senza ricorrere a firme o alla simulazione di esecuzione.
Rileva malware inedito e polimorfico prima che venga eseguito, riducendo il fabbisogno di sandbox a valle e garantendo al contempo un flusso di file veloce.
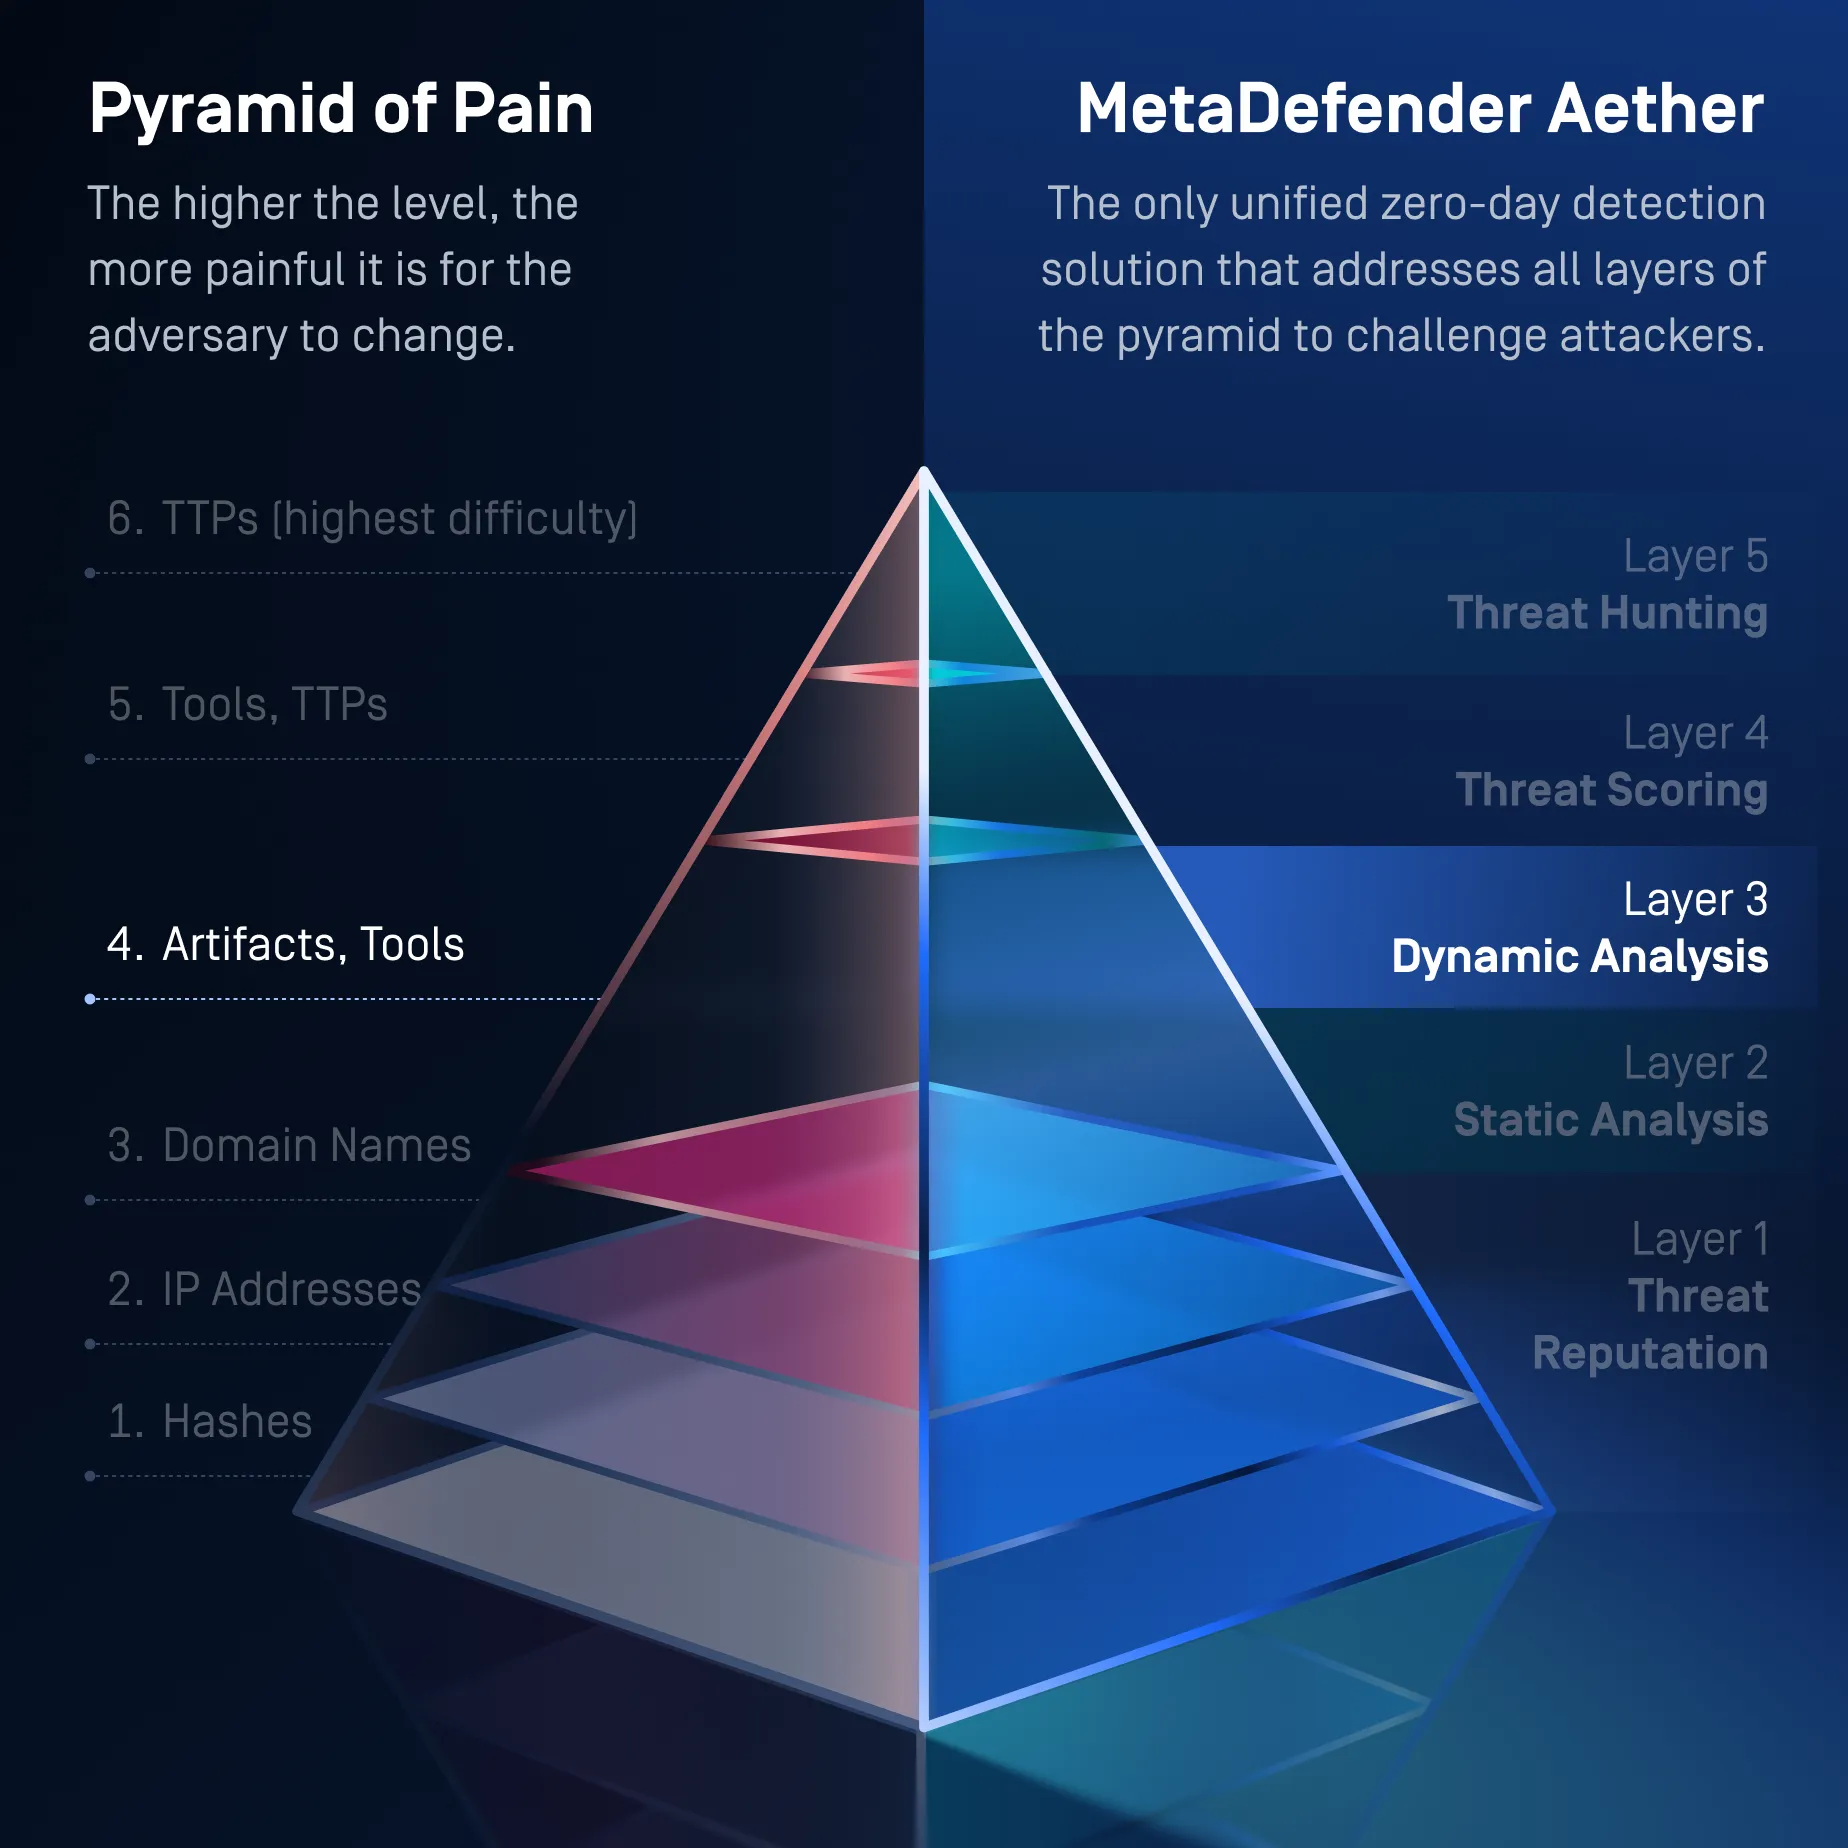
Livello 3: Analisi dinamica
Costringere le minacce nascoste a rivelarsi
Individua il malware evasivo che sfugge agli strumenti statici e basati su macchine virtuali.
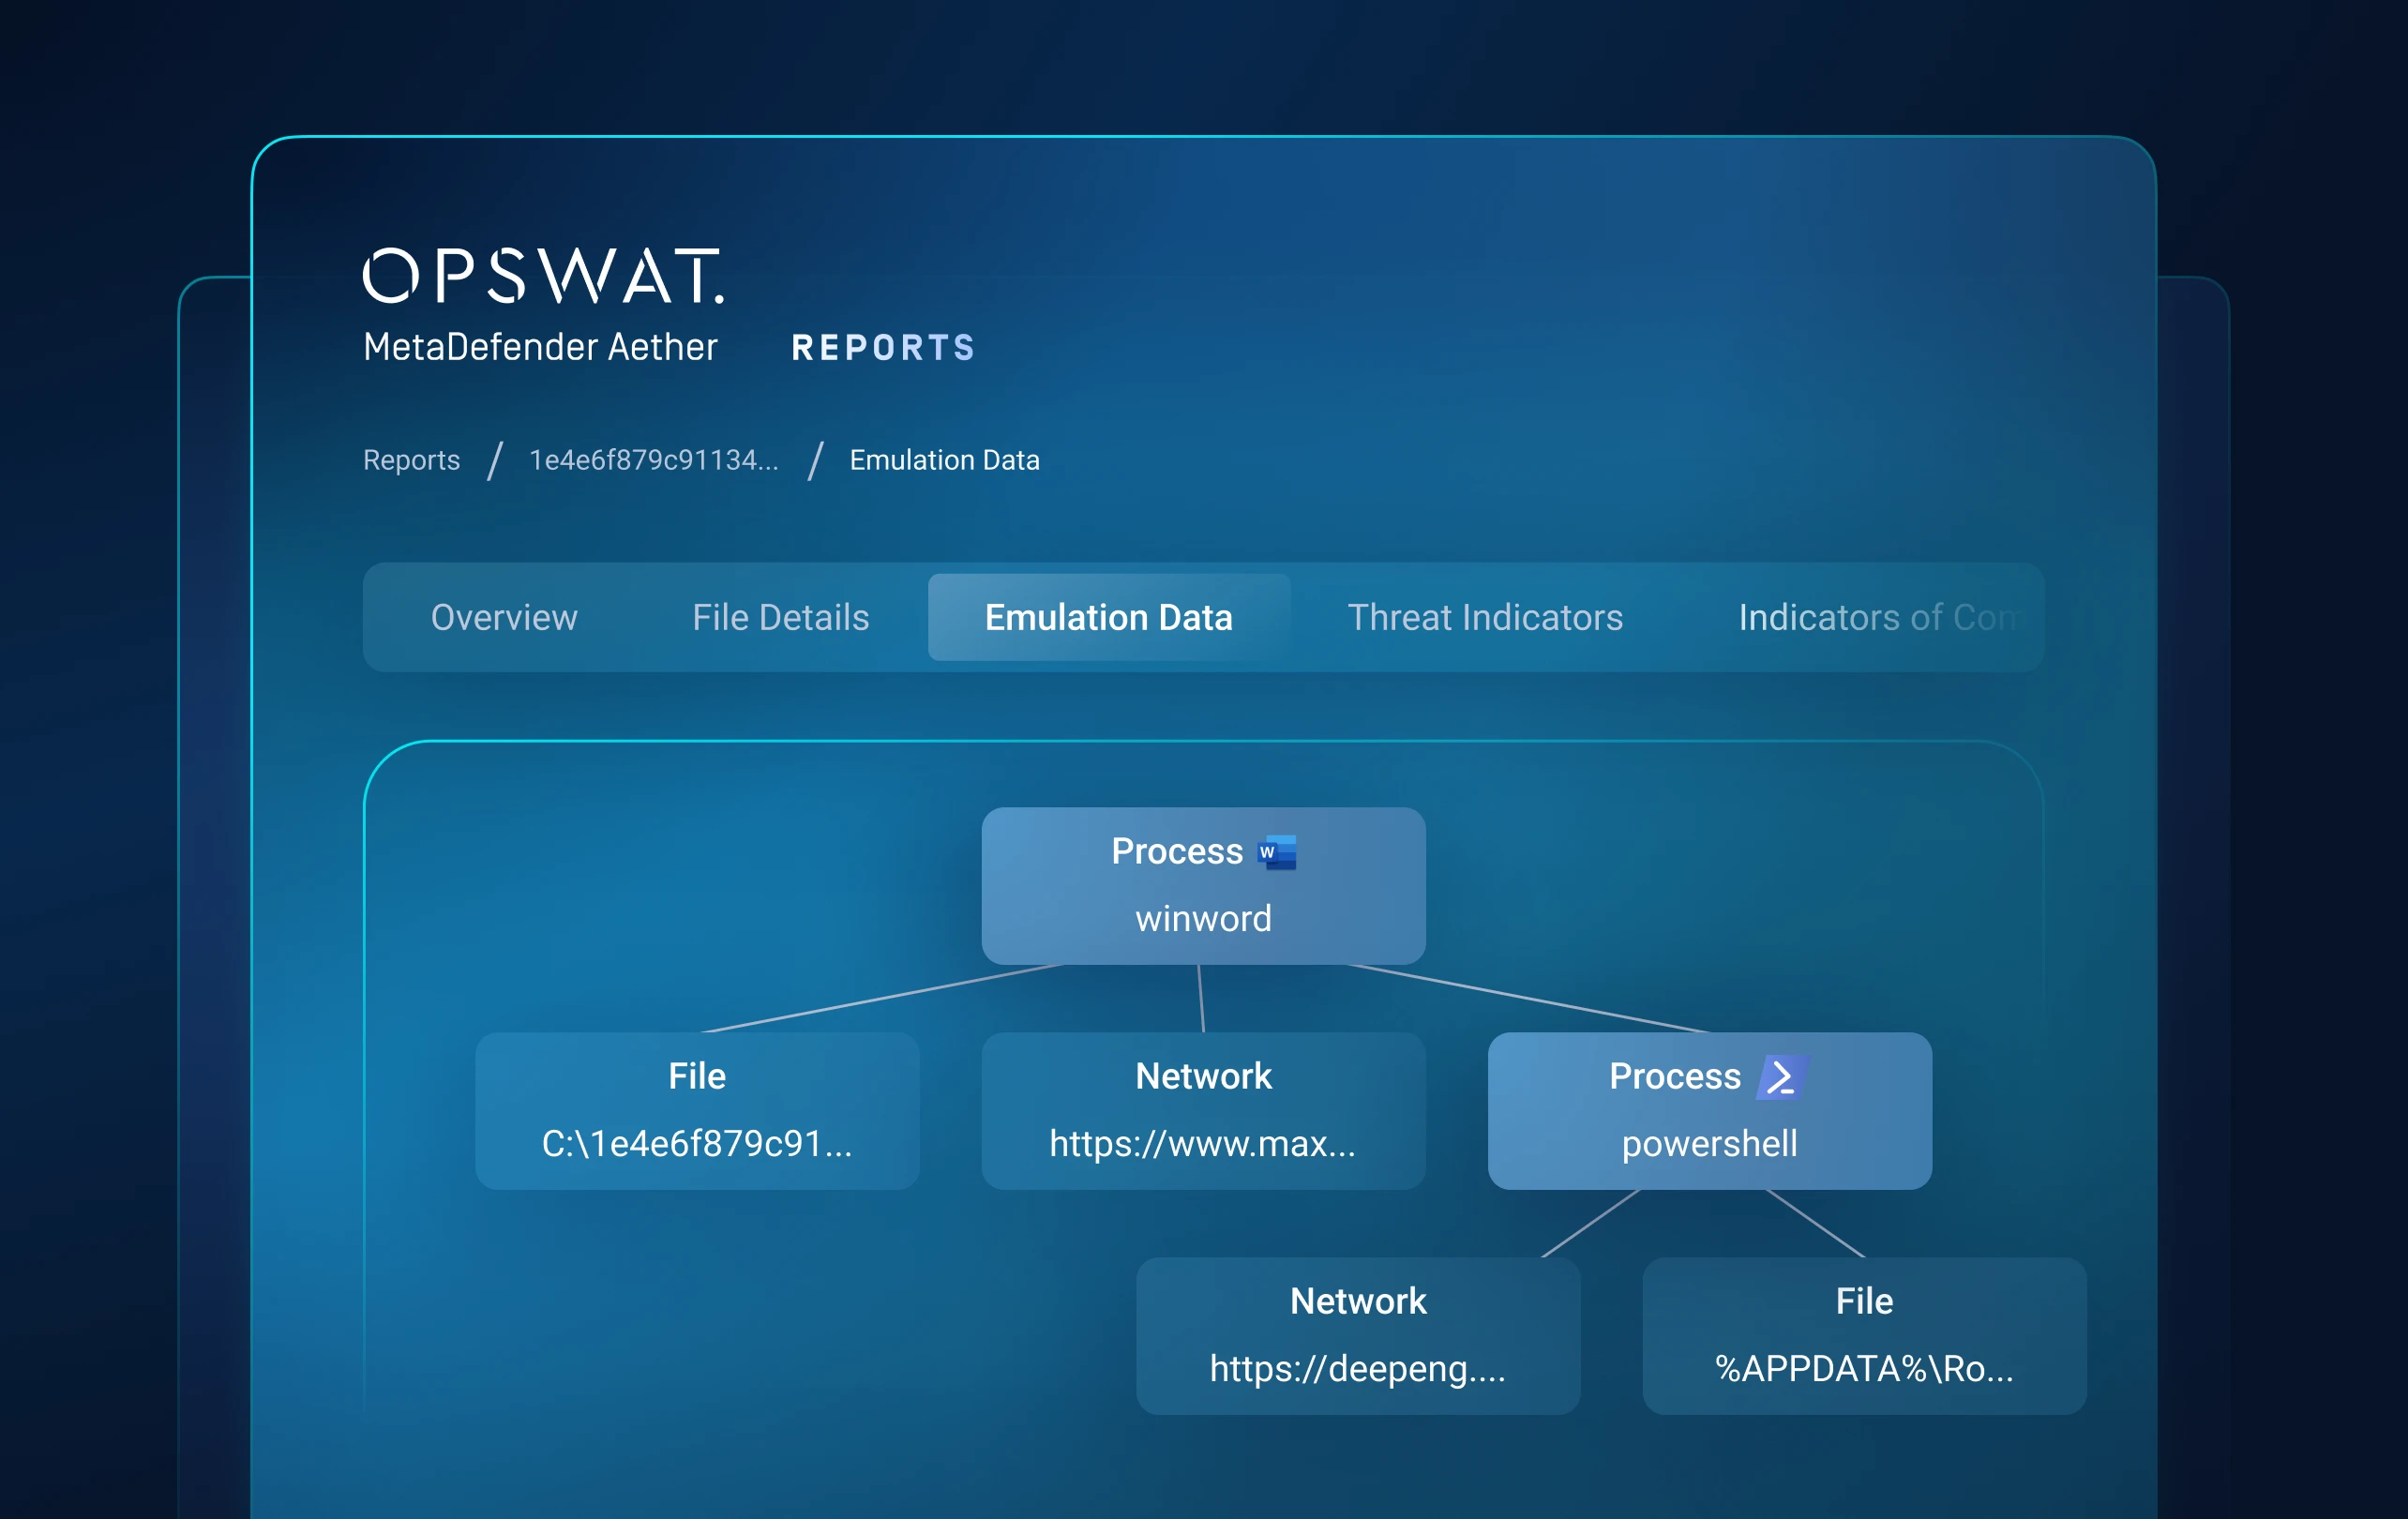
UnaSandbox Adaptive basata sull'emulazioneSandbox comportamenti dannosi ed esplora percorsi di esecuzione alternativi senza ricorrere a una macchina virtuale rilevabile.
Mette in luce catene di caricamento, artefatti di runtime, script offuscati, payload a più fasi e tecniche di elusione.
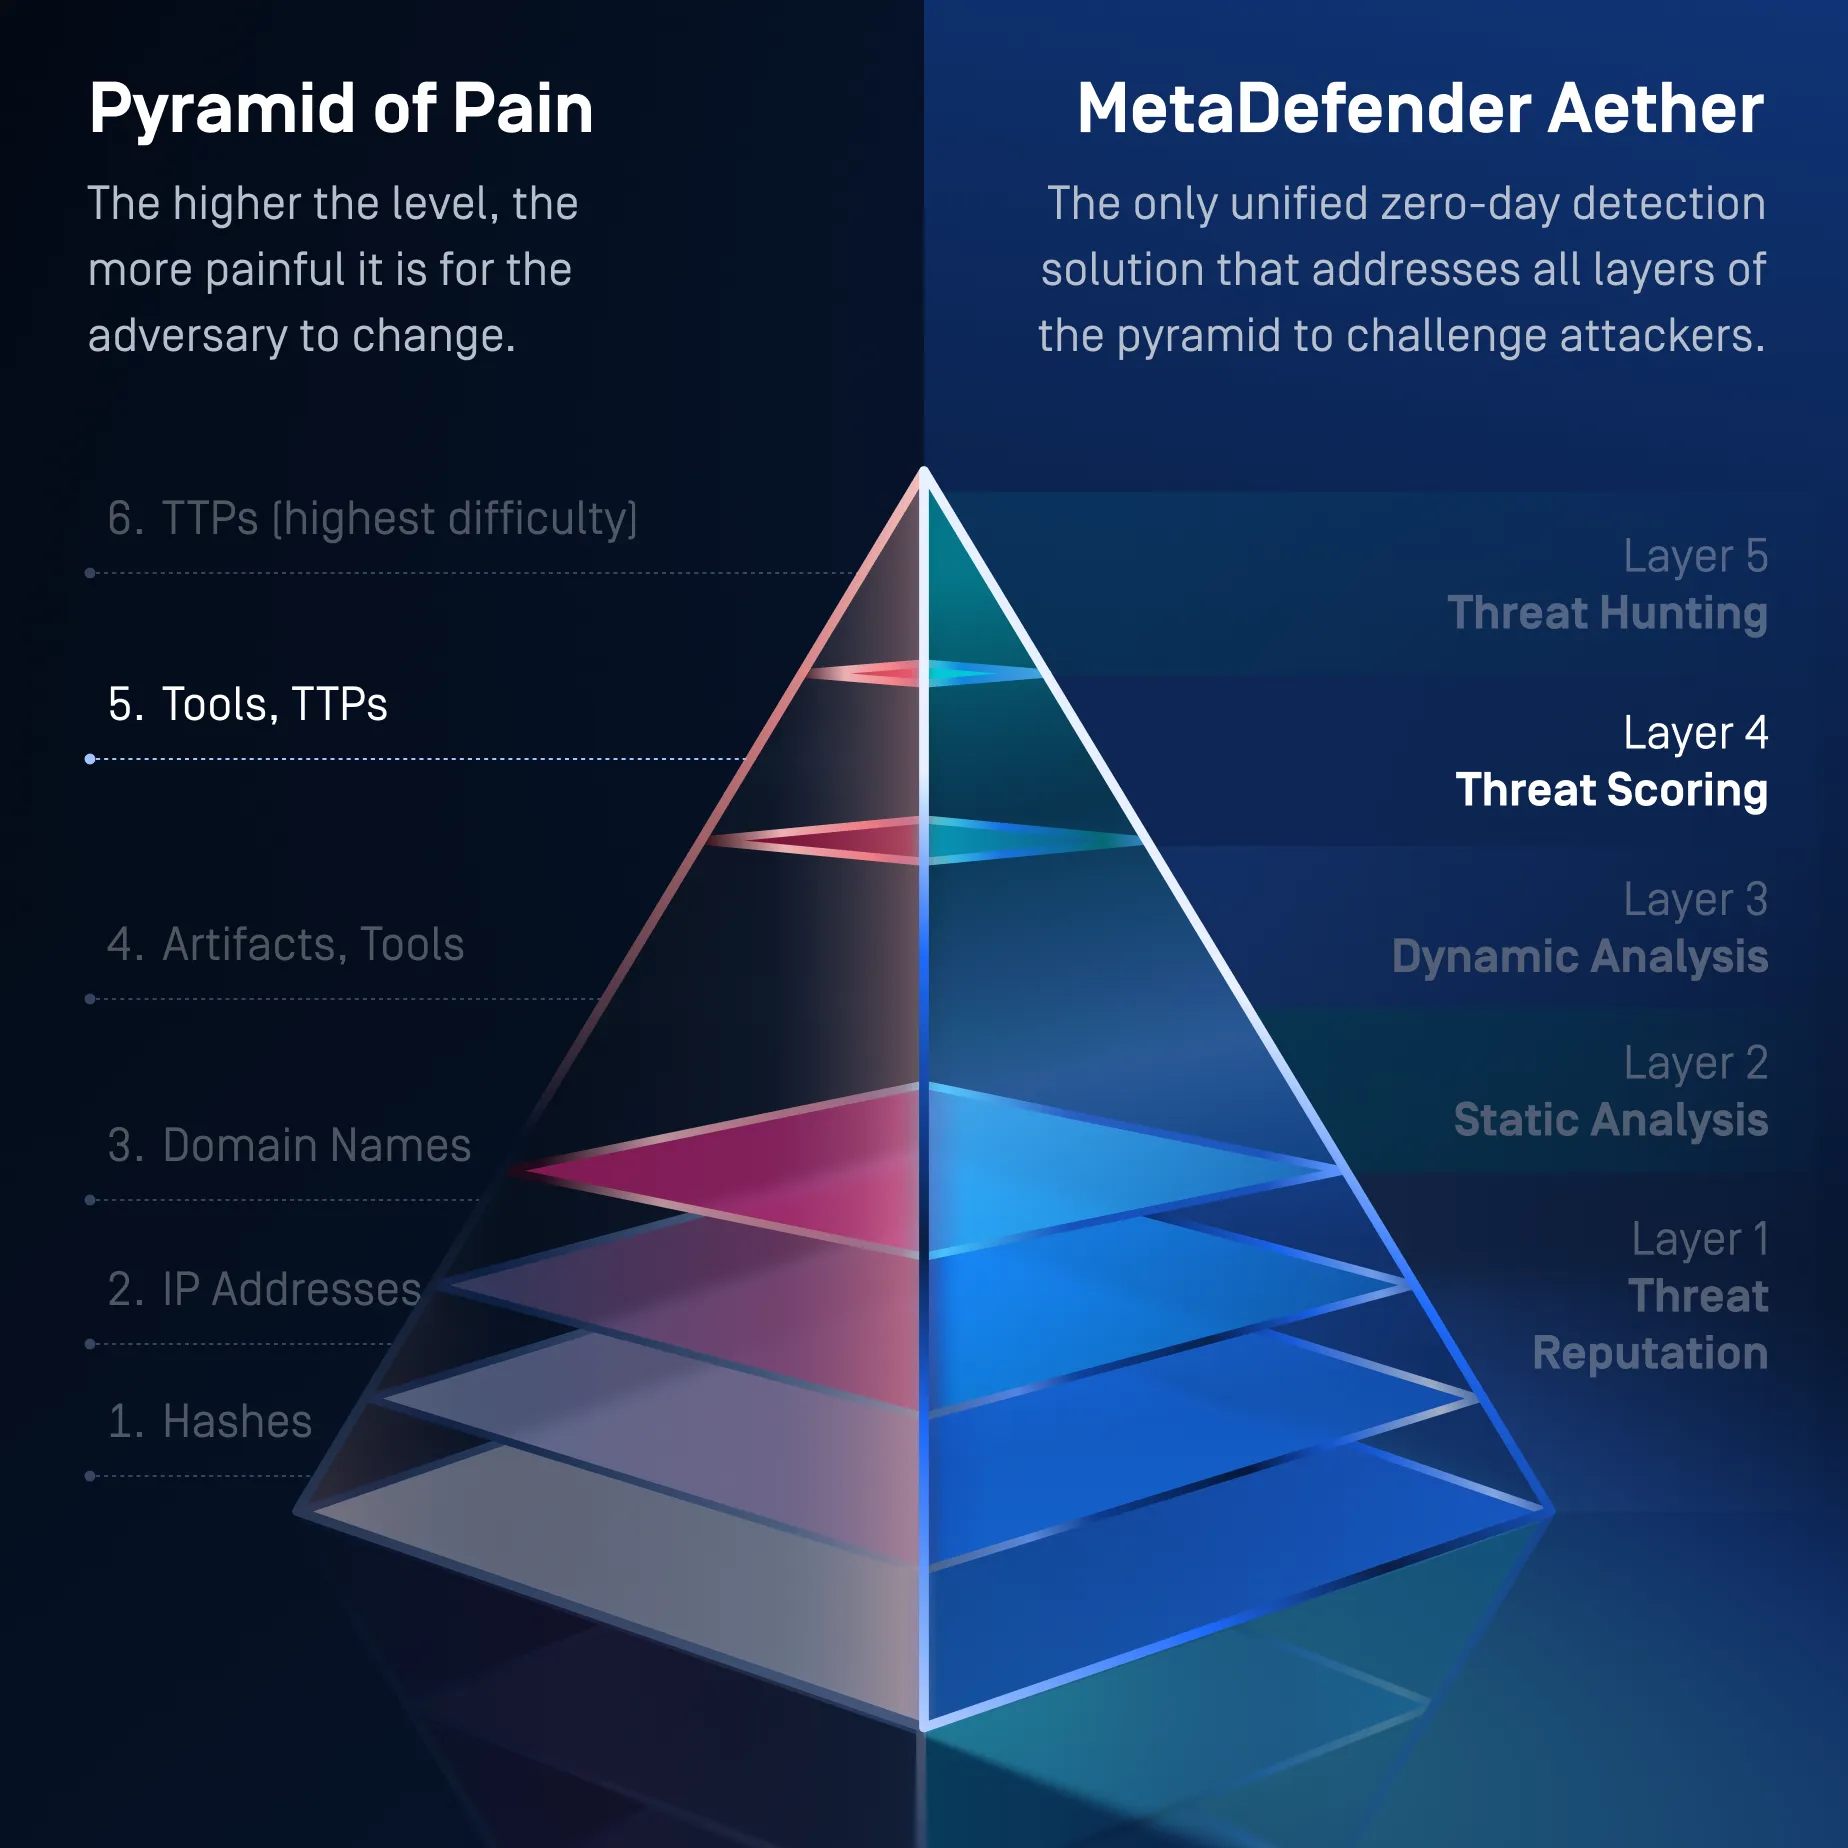
Livello 4: Valutazione del rischio
Dai priorità a ciò che conta di più
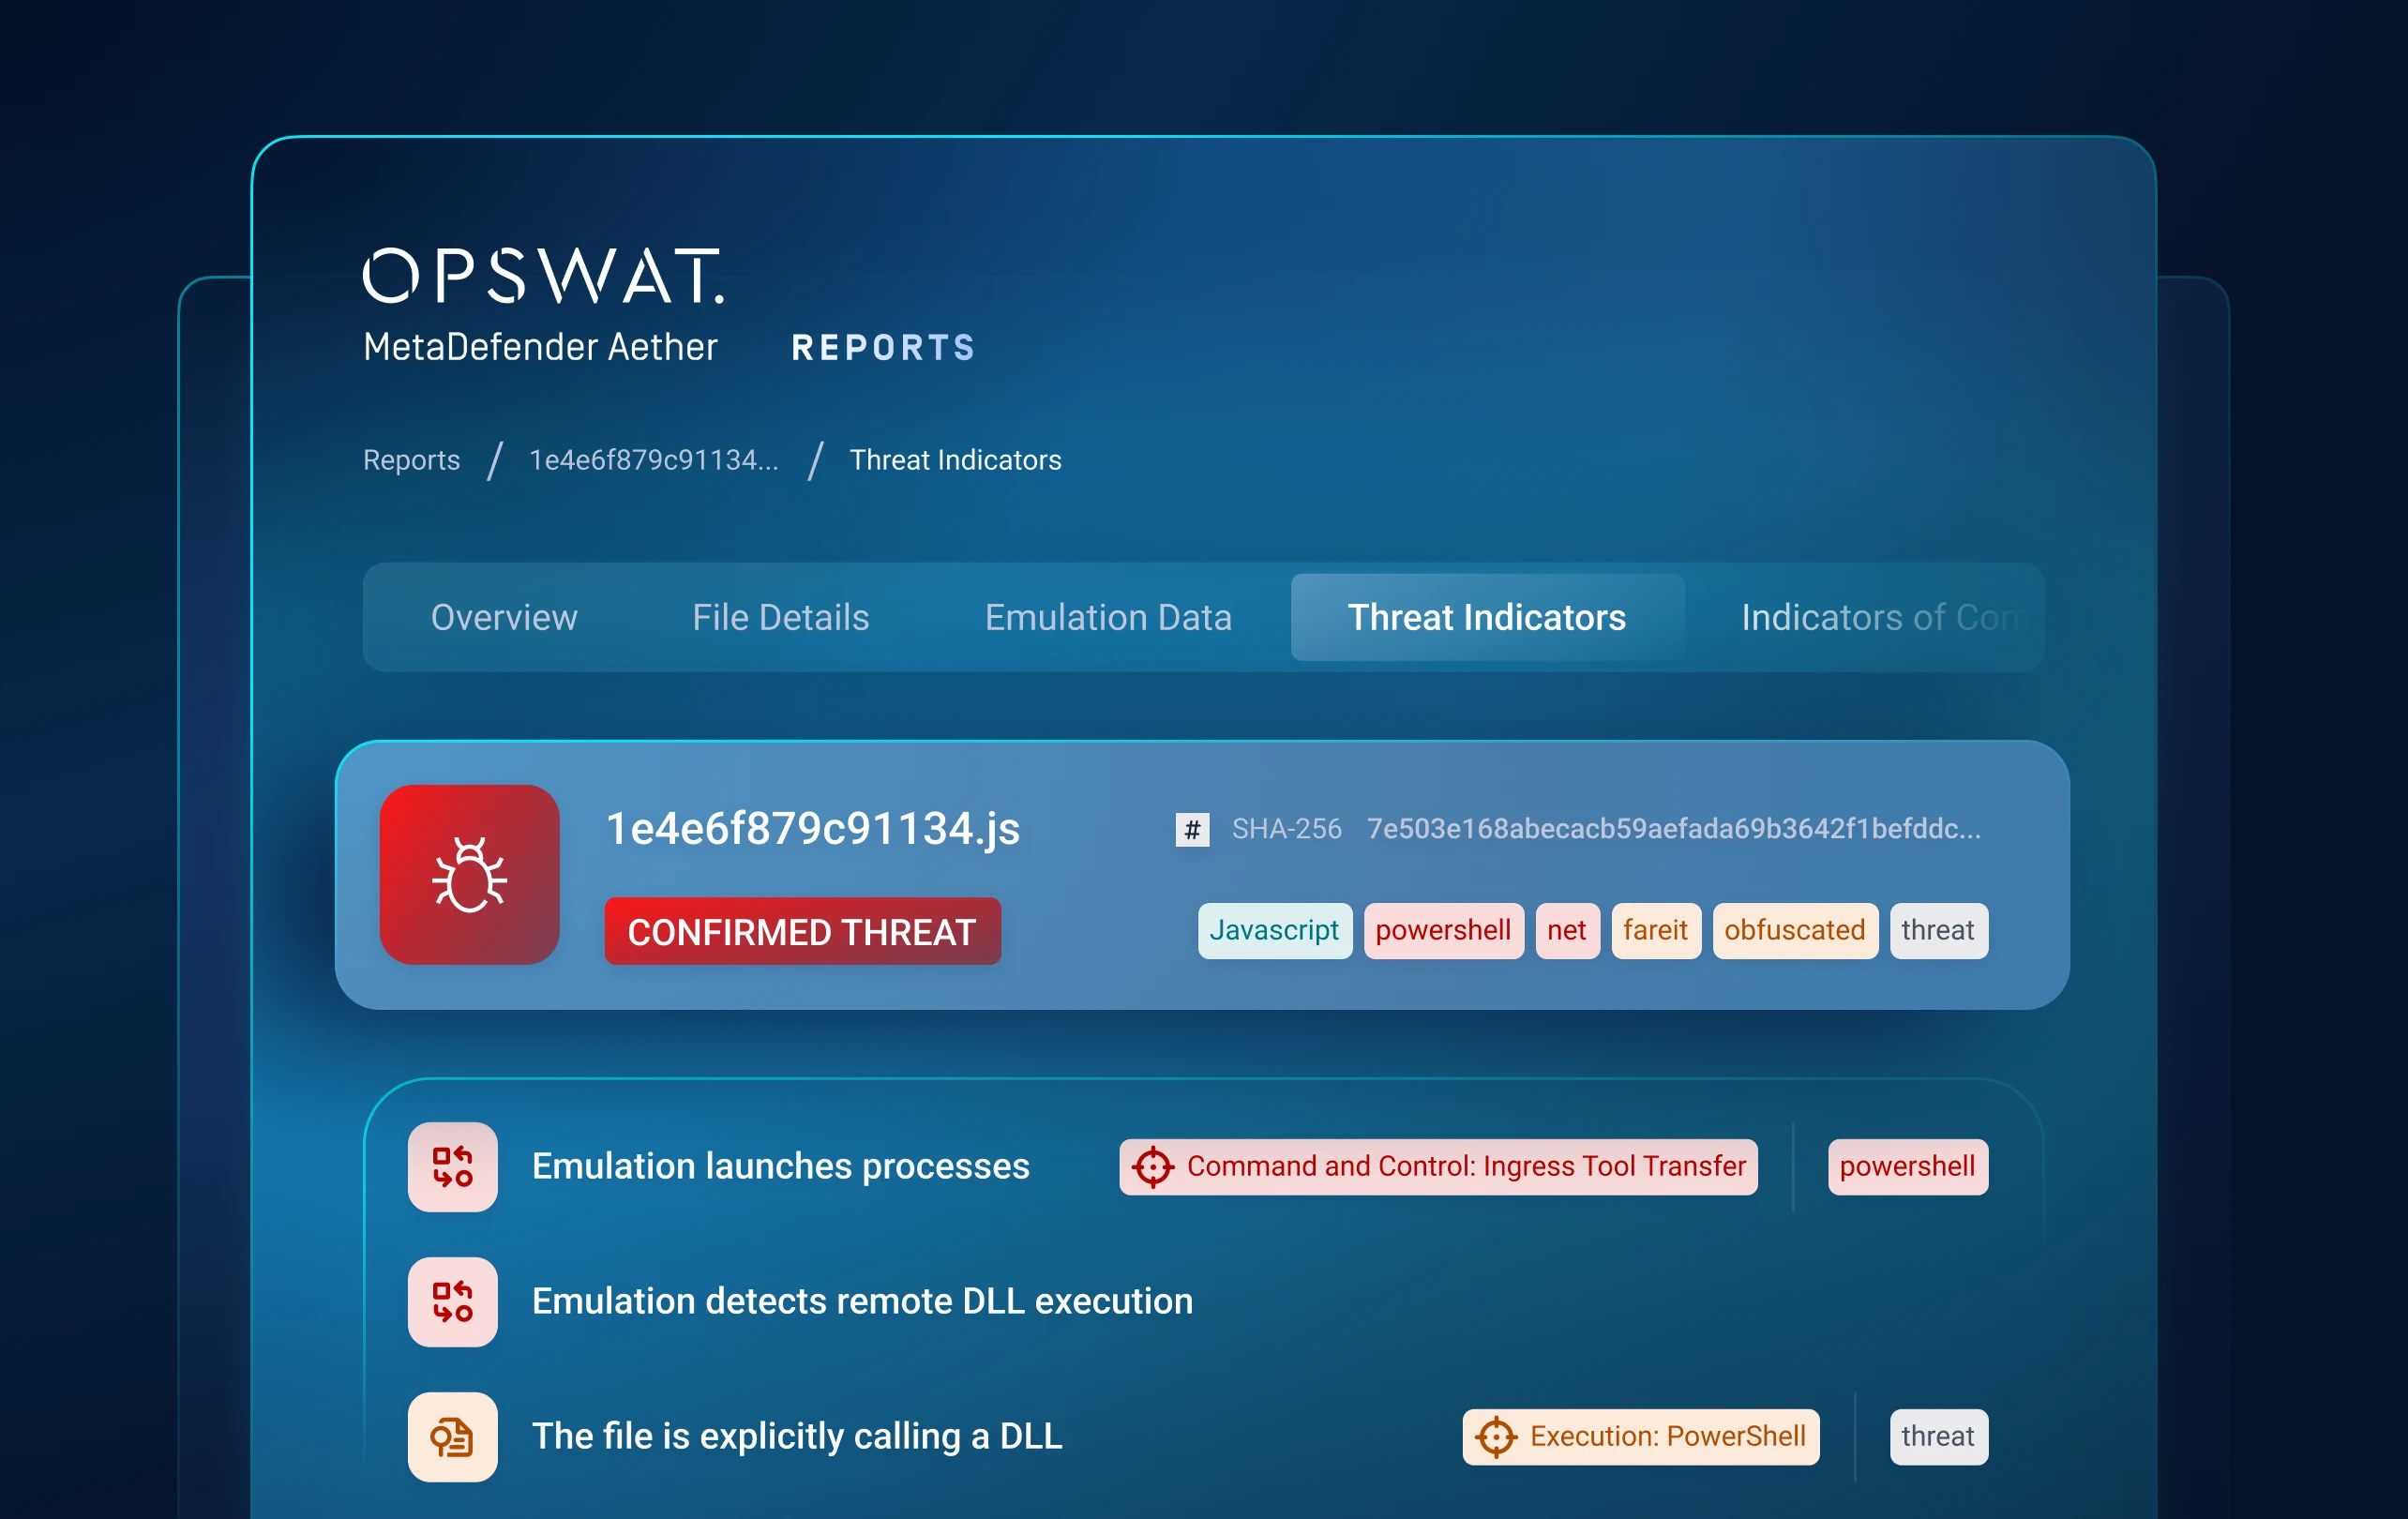
Trasforma i comportamenti complessi delle minacce in un verdetto su cui agire.
Mette in correlazione i segnali relativi alla reputazione, all’analisi statica e a quella dinamica per assegnare un punteggio di rischio basato sul livello di affidabilità.
Evidenzia in tempo reale le minacce più pericolose, riducendo i falsi positivi, il numero di avvisi superflui e il tempo impiegato dagli analisti per la valutazione iniziale.
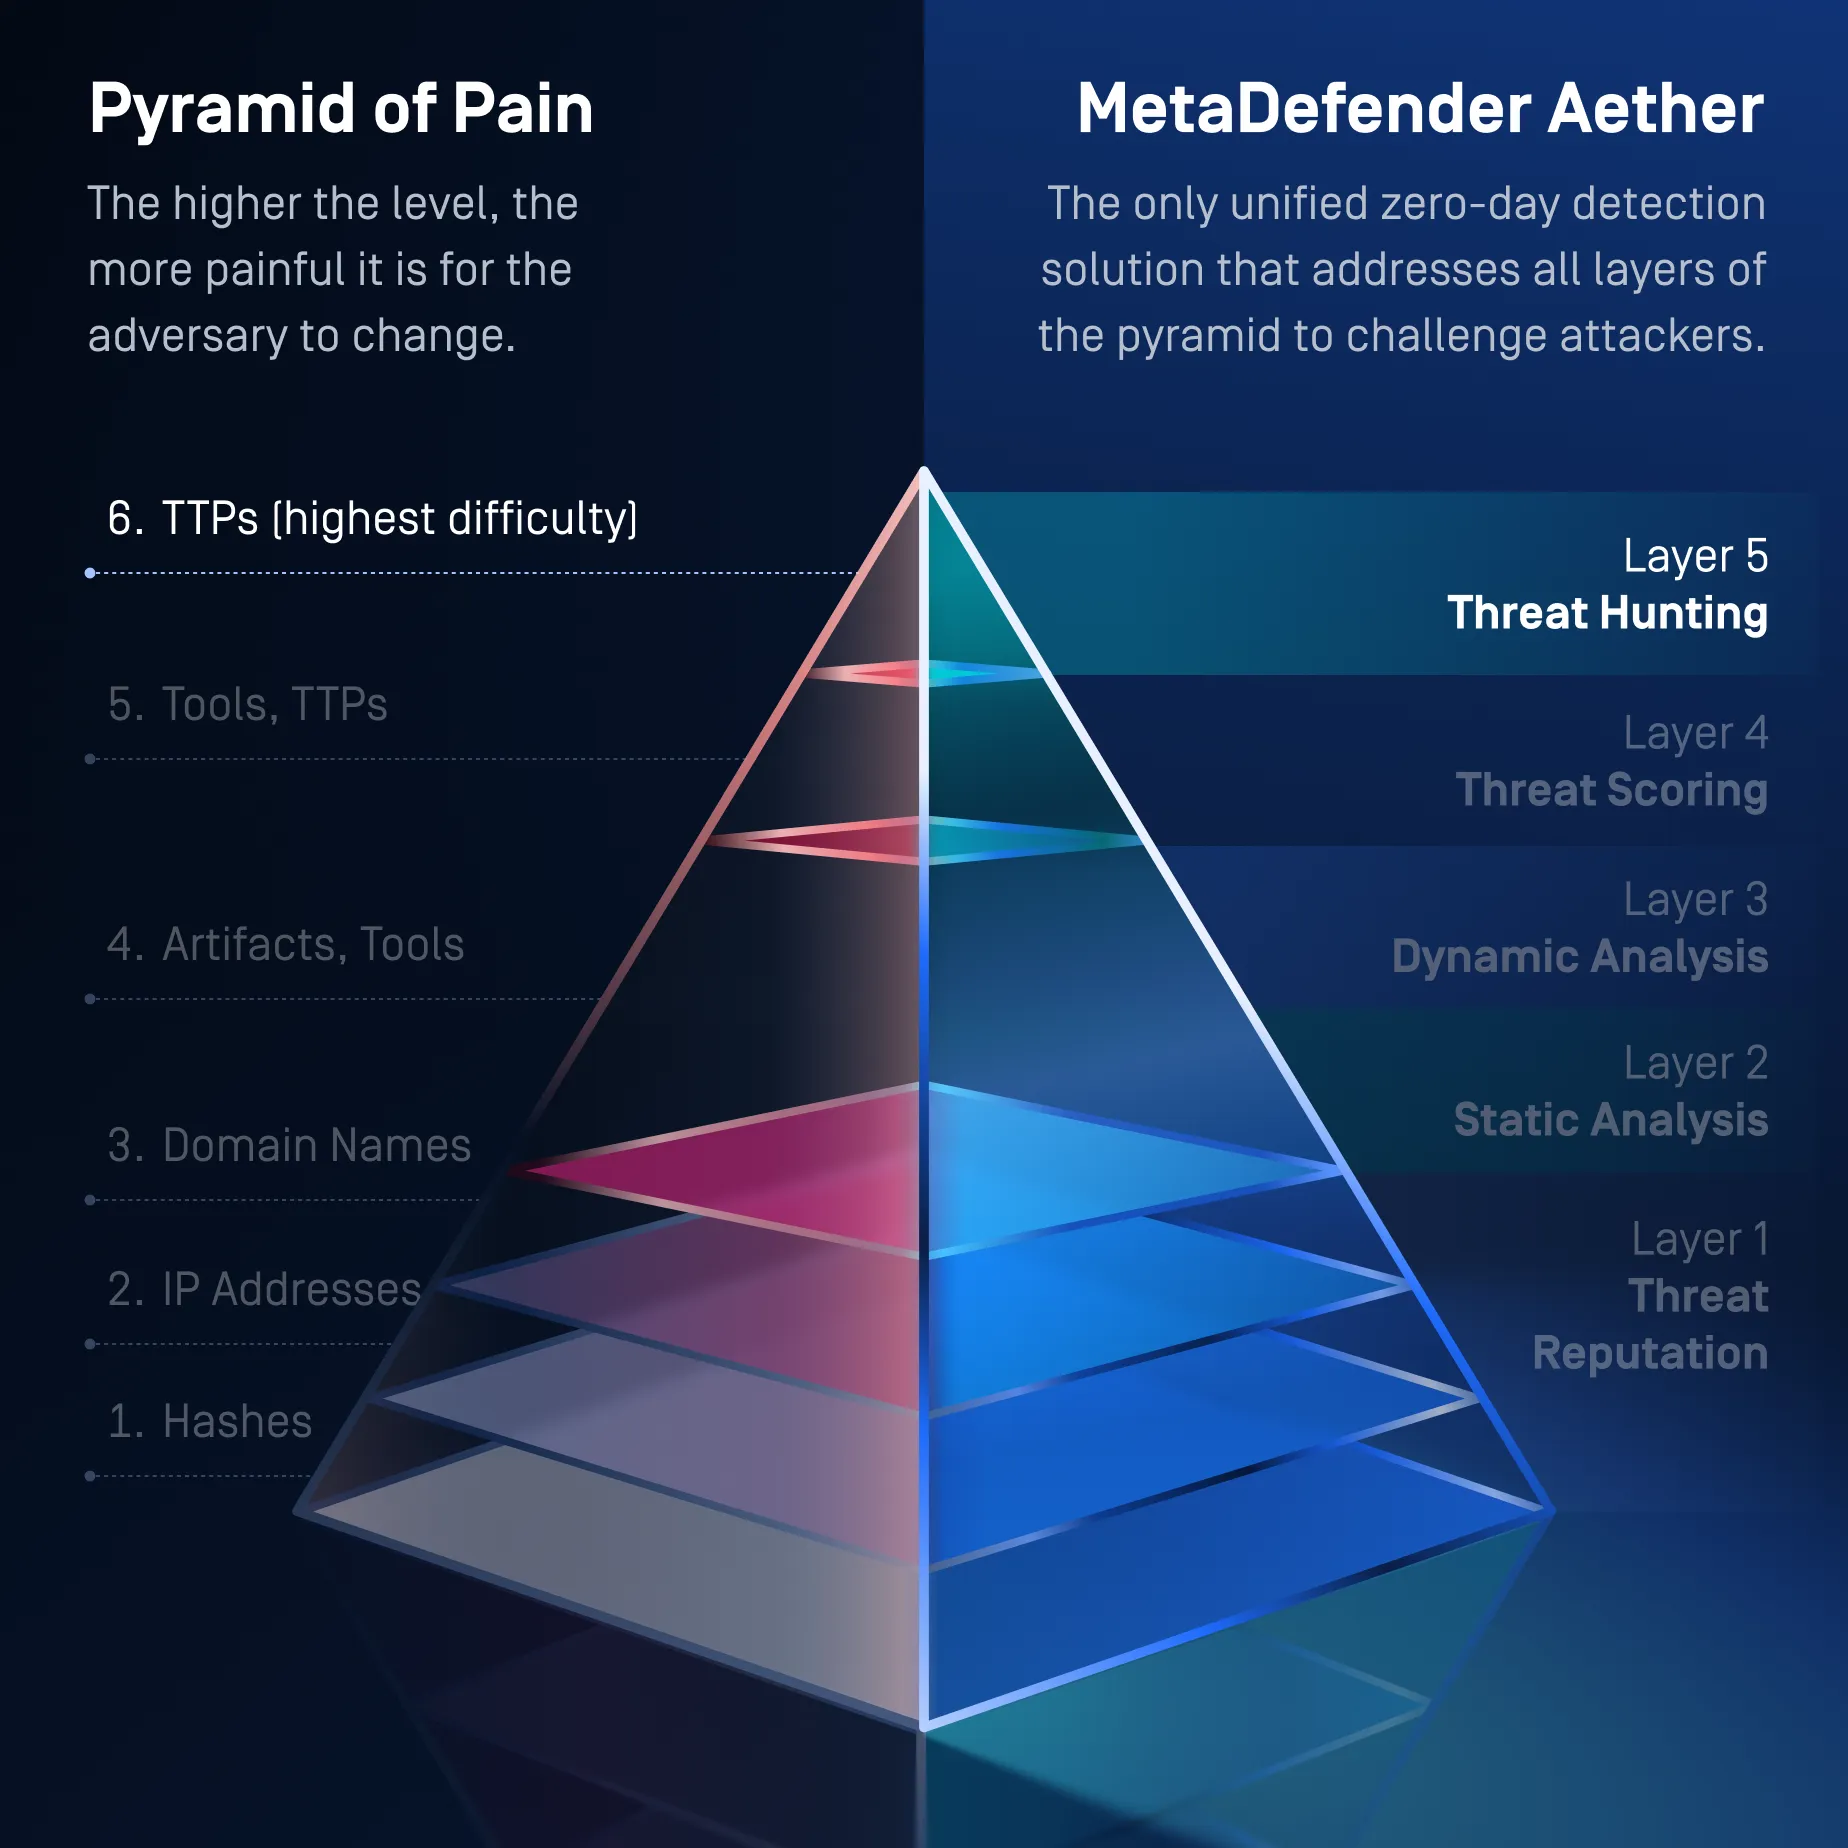
Livello 5: Ricerca delle minacce
Collegare le minacce alle campagne
Passare dal rilevamento isolato dei file all'analisi a livello di campagna.
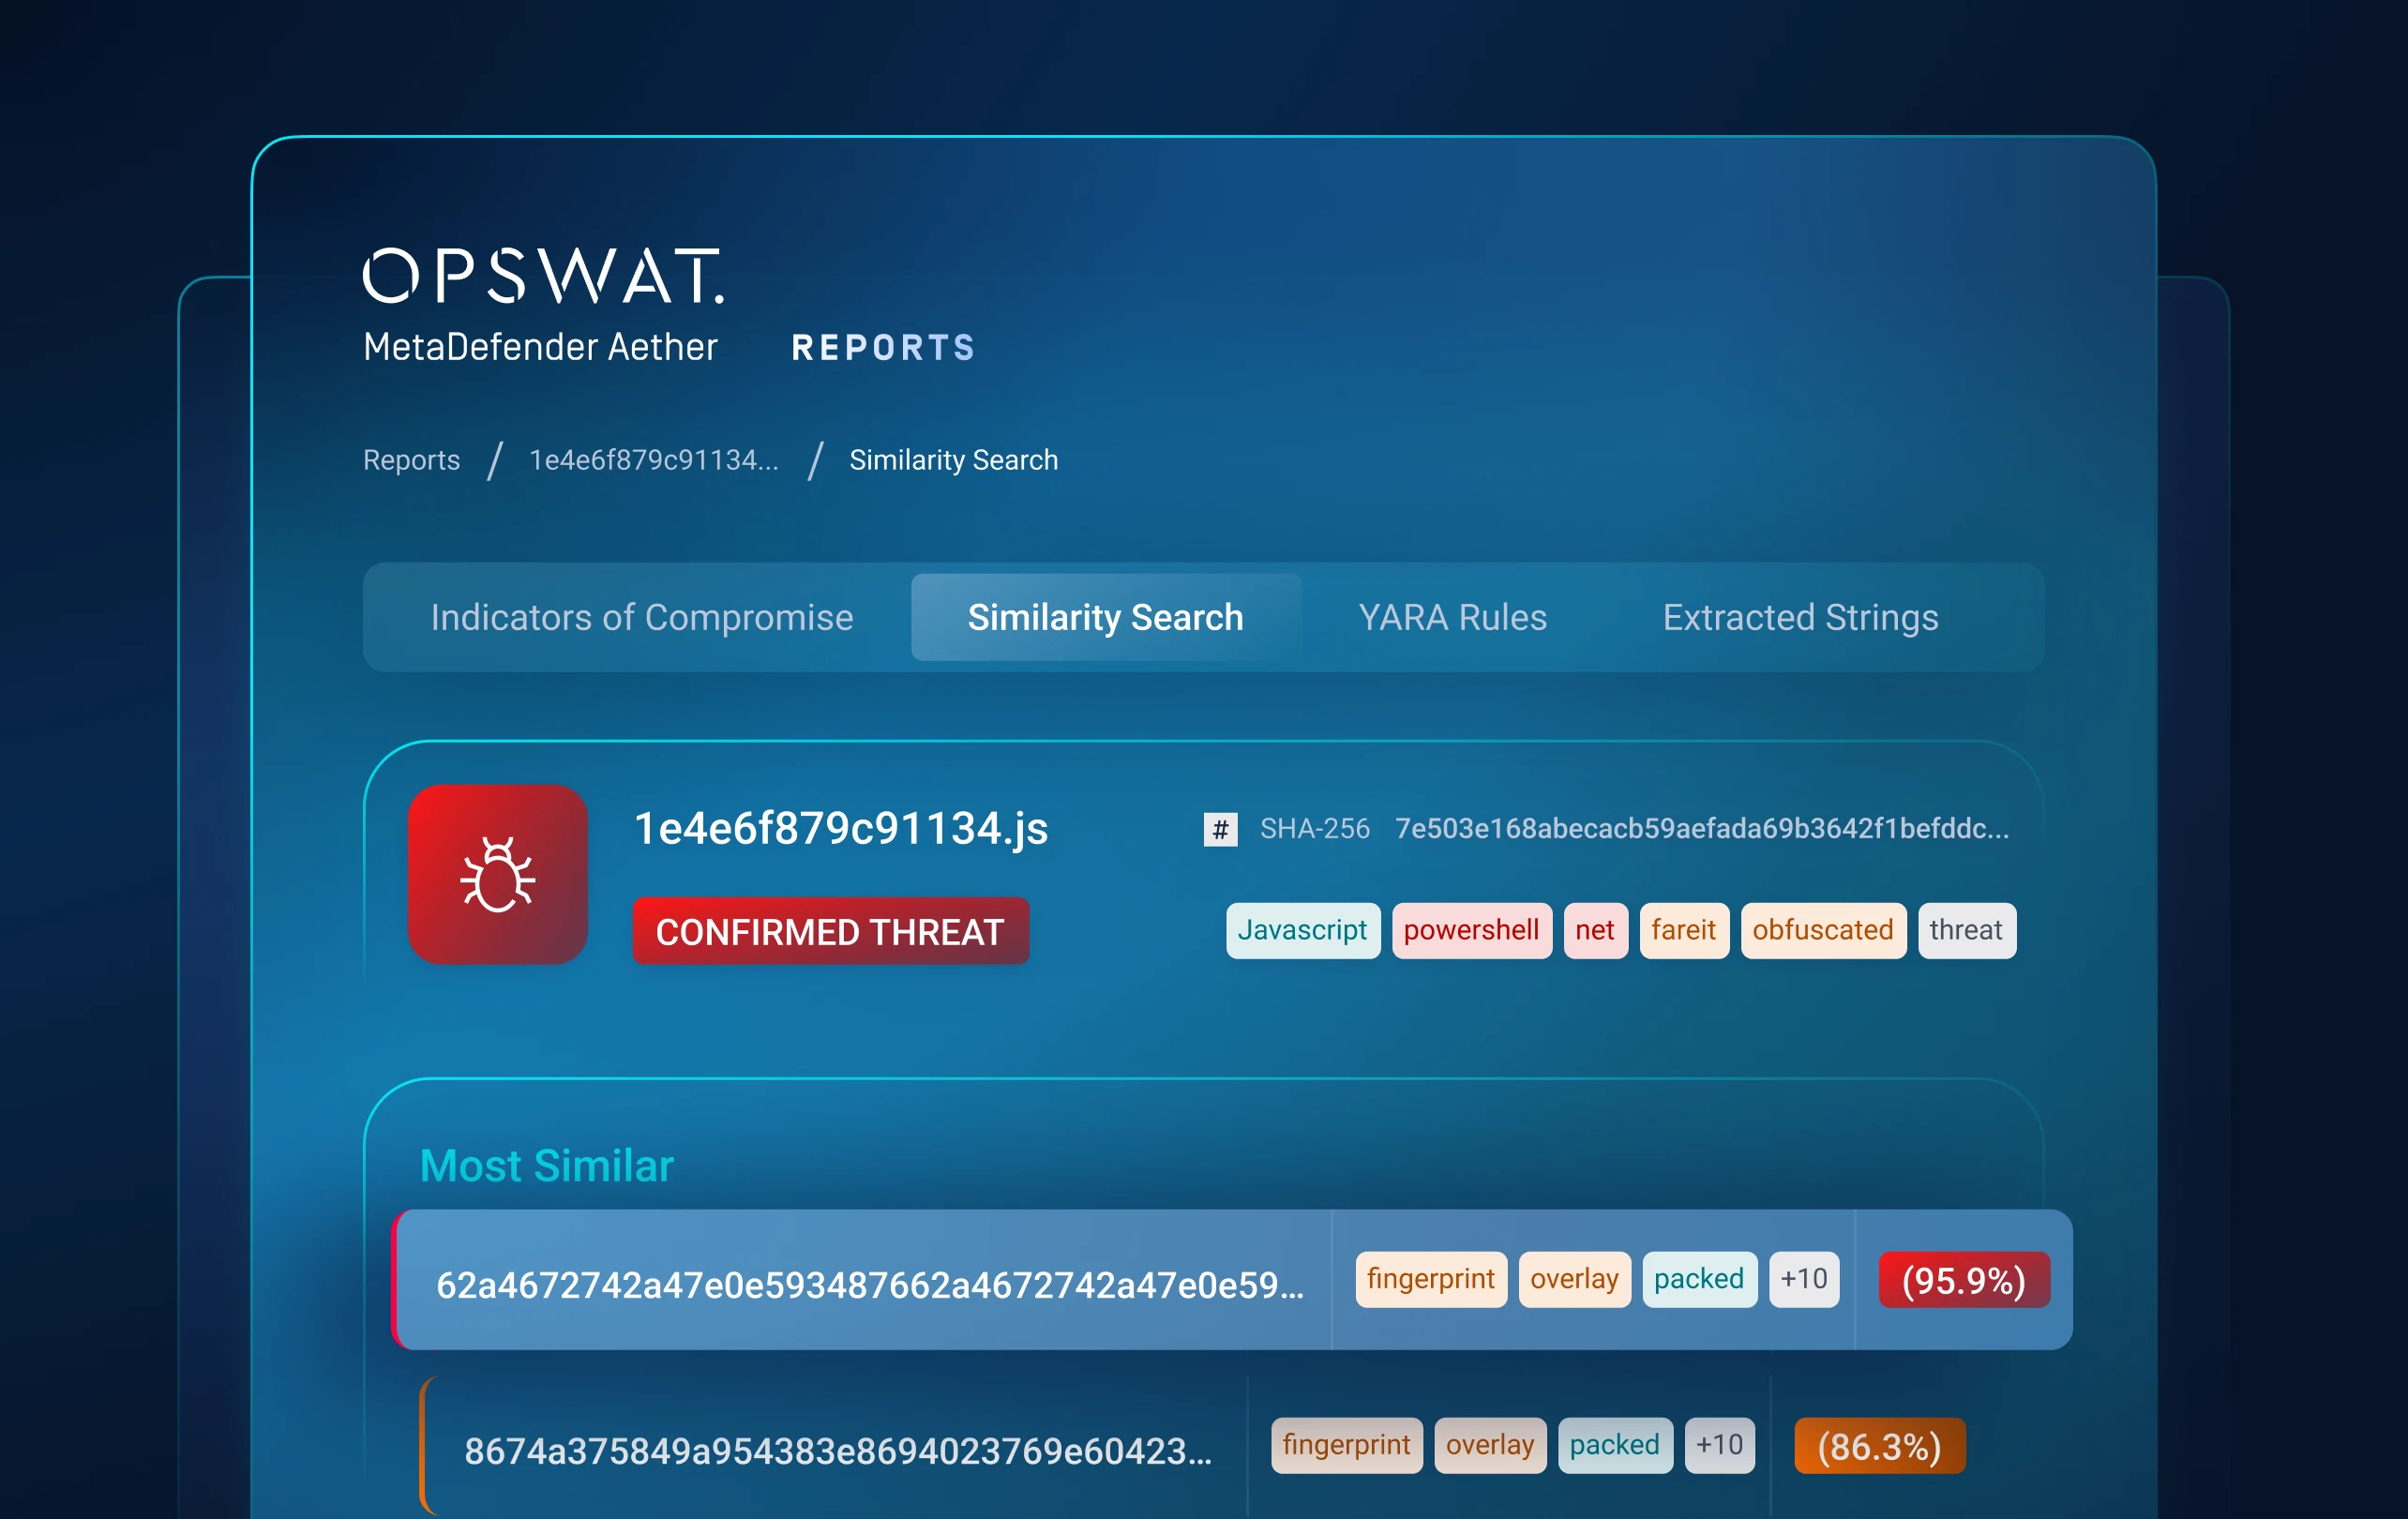
La ricerca di somiglianze basata sull'intelligenza artificiale (ML) e la correlazione dei modelli di minaccia consentono di collegare campioni sconosciuti a malware, infrastrutture, tattiche e varianti correlate già noti.
Individua famiglie di malware e campagne di attacco, costringendo gli avversari a rivedere i propri strumenti, le proprie infrastrutture e le proprie tecniche operative.
Panoramica del prodotto
Scopri come MetaDefender utilizza il sandboxing adattivo basato sull'intelligenza artificiale per rilevare e bloccare gli attacchi zero-day
che gli strumenti di sicurezza tradizionali non riescono a individuare.
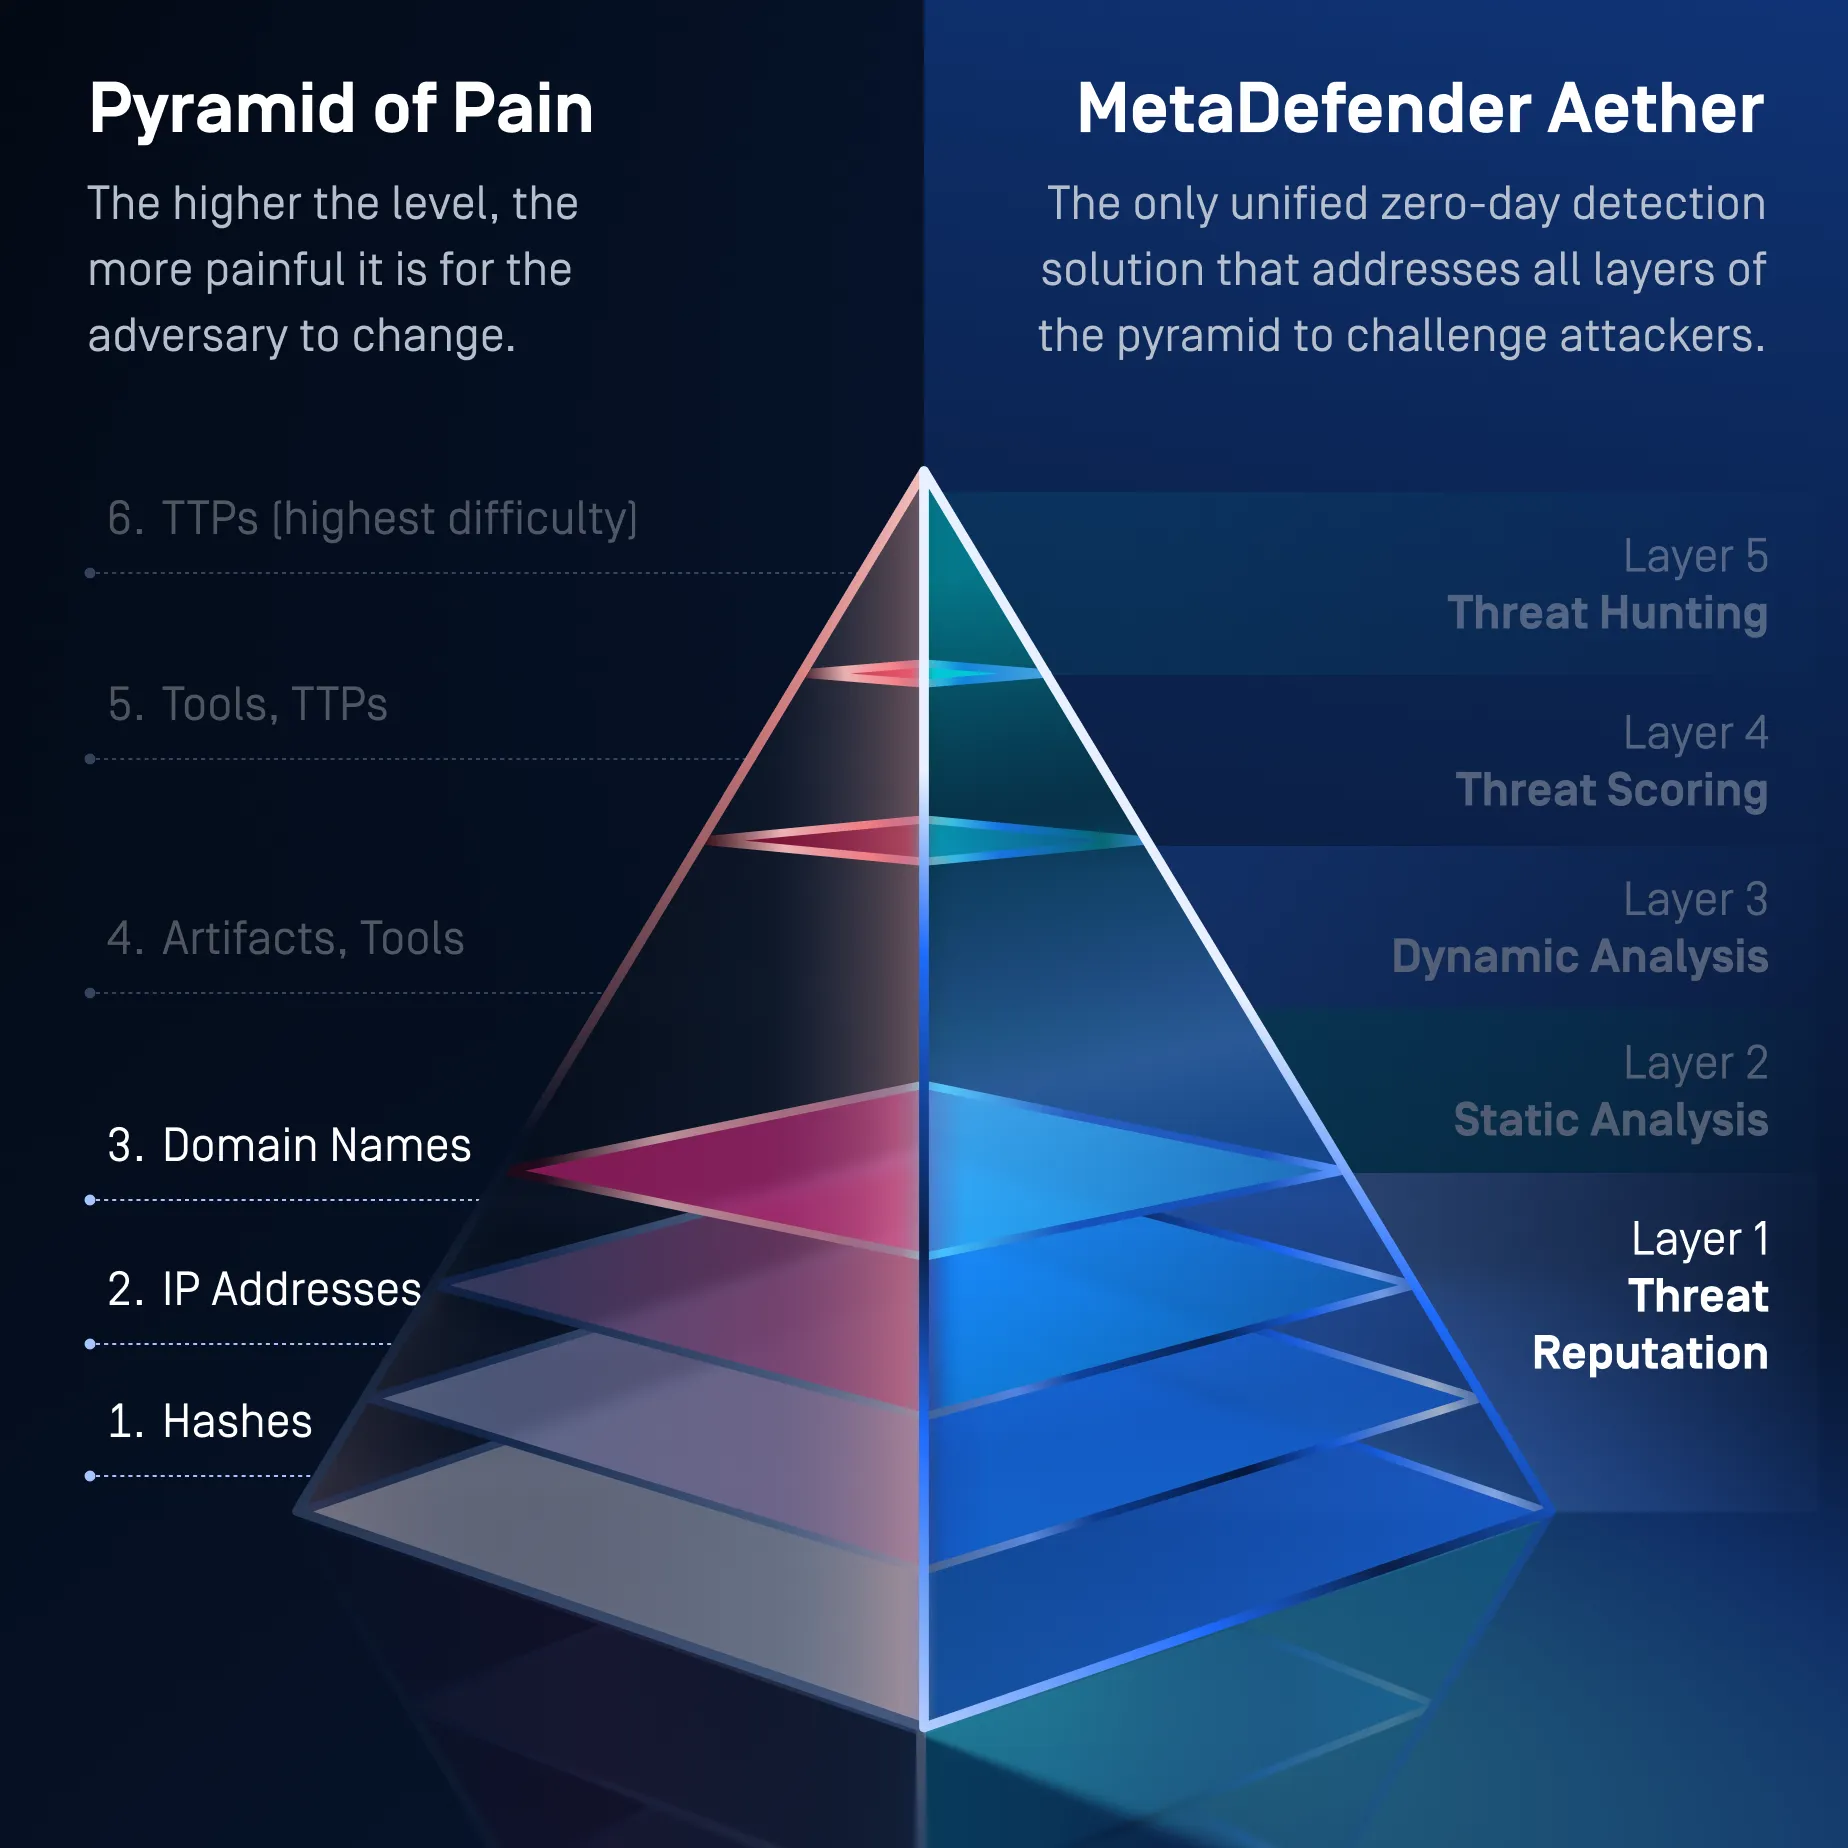
Una soluzione per l'intera piramide del dolore
MetaDefender affronta l'intera Piramide del Dolore, dagli indicatori di base al Livello 1 fino alla distruzione avanzata delle TTP al Livello 6, costringendo gli aggressori a riscrivere continuamente la loro infrastruttura, i loro strumenti e i loro comportamenti al fine di eludere il rilevamento.
Blocca gli attacchi alle infrastrutture delle materie prime invalidando gli indicatori riutilizzabili
Livelli 1, 2 e 3 della Piramide
Hash, indirizzi IP e domini
- Livelli piramidali 1, 2, 3
Hash, IP, domini (3 livelli inferiori della piramide)
- Ricerche hash → rileva i file binari malware riutilizzati
- Reputazione URL/dominio/IP → blocca infrastrutture note
- Marchi, classificazione URL ML → blocco infrastruttura di phishing
- Reputazione offline e online → blocca le minacce alle materie prime
- In che modo il Livello 1 contrasta gli attacchi
- Le ricerche tramite hash consentono di identificare i file binari di malware riutilizzati.
- La reputazione di URL, domini e indirizzi IP blocca le infrastrutture notoriamente dannose.
- Il rilevamento dei marchi e la classificazione degli URL basata sull'apprendimento automatico consentono di identificare le infrastrutture di phishing.
- I controlli della reputazione online e offline bloccano le minacce note prima di procedere a un’analisi più approfondita.
- I nuovi indicatori individuati dagli strati successivi di Aether rafforzano costantemente l’intelligence sulla reputazione.
- Come esercita pressione sugli aggressori
- Obbliga gli autori degli attacchi a alternare le infrastrutture e i domini di distribuzione.
- Rende inefficaci gli hash e gli indicatori relativi al malware riutilizzato.
- Blocca i flussi automatizzati di phishing, distribuzione di malware e botnet.
- Aumenta i costi di gestione delle infrastrutture di attacco monouso.
Prevede le intenzioni malevole prima dell'esecuzione e impedisce la comparsa di artefatti
Piramide Livello 4
Artefatti e strumenti di rete e host
- Piramide Livello 4
Manufatti + Strumenti
L'emulazione a livello di CPU rivela artefatti di runtime:
- Registri comportamentali
- Modifiche al registro
- File drop
- Iniezioni di processo
- Callback C2
- Comportamento del caricatore
- Esposizione del payload solo in memoria
- Disimballatori, stoccatori, distributori
- In che modo il Livello 2 contrasta gli attacchi
Predictive Alin AI analizza le caratteristiche strutturali, comportamentali e relative agli oggetti dei file senza eseguire il file stesso.
- Identifica strutture di codice sospette, oggetti incorporati, script, importazioni e caratteristiche del payload.
- Rileva le intenzioni malevole in pochi millisecondi senza ricorrere a firme o all'esecuzione del codice.
- Rileva le minacce inedite e polimorfiche prima che vengano eseguite.
- Blocca i file prima che possano apportare modifiche al Registro di sistema, creare file, effettuare iniezioni nei processi o stabilire connessioni C2.
- Invia i file di dubbia natura all’analisi dinamica, riducendo al contempo il ricorso non necessario alla sandbox.
- Come esercita pressione sugli aggressori
- Costringe gli autori degli attacchi a riprogettare le strutture dei file e i componenti di attacco incorporati.
- Rende meno efficaci le modifiche superficiali al codice e l'elusione delle firme.
- Rileva modelli che rimangono invariati anche in malware ricompilato o modificato.
- Impedisce agli autori degli attacchi di fare affidamento sull'esecuzione per rivelare comportamenti dannosi.
- Aumenta il costo di produzione delle varianti che sembrano strutturalmente innocue.
Rende visibile il comportamento nascosto e mette in evidenza gli strumenti operativi
Piramide Livello 4
Artefatti e strumenti di rete e host
- Piramide Livello 5
Strumenti + TTP
- Usi contesto + comportamento rilevare:
- Flusso di esecuzione dannoso
- Modelli di caricatore
- Firme di offuscamento dello script
- Comportamenti delle famiglie di malware
- Tecniche di persistenza
- Oltre 900 indicatori comportamentali
- Allineamento delle tattiche MITRE ATT&CK
- Usi contesto + comportamento rilevare:
- In che modo il Livello 3 contrasta gli attacchi
Adaptive Sandbox l'emulazione a livello di istruzione per analizzare i file sospetti e forzare l'esecuzione dei percorsi di codice evasivi.
Rivelano che:
- Registri comportamentali
- Modifiche al Registro di sistema
- File eliminati
- Iniezione nel processo
- Callback C2
- Comportamento del caricatore e dello script
- Payload solo memoria
- Catene di esecuzione multistadio
- Addetti all’imballaggio, all’allestimento e allo scarico
- Tecniche di anti-analisi e di elusione delle sandbox
- Come esercita pressione sugli aggressori
- Costringe gli autori degli attacchi a riprogettare i payload e le catene di caricamento.
- Mette in evidenza gli artefatti di secondo livello e i percorsi di esecuzione nascosti.
- Supera i controlli anti-VM, di temporizzazione, ambientali e di interazione con l'utente.
- Costringe gli autori degli attacchi a riscrivere la logica anti-analisi.
- Mette in luce anomalie e comportamenti che l’analisi statica da sola non è in grado di confermare.
Trasforma le prove multistrato in un giudizio di rischio basato sul livello di confidenza
Piramide Livello 5
Strumenti e TTP
- In che modo il Livello 4 contrasta gli attacchi
Il Threat Scoring mette in correlazione i dati provenienti dalla reputazione delle minacce, dall'analisi statica e dall'analisi dinamica per identificare le intenzioni malevole e stabilire le priorità di rischio.
Valuta:
- Flussi di esecuzione dannosi
- Modelli di caricamento e di iniezione
- Offuscamento dello script
- Tecniche di persistenza
- Comportamento C2
- Caratteristiche della famiglia di malware
- Indicatori comportamentali
- Mappature tra MITRE ATT&CK e il Catalogo dei comportamenti del malware
- Relazioni tra la struttura dei file e il comportamento in fase di esecuzione
- Come esercita pressione sugli aggressori
- Costringe gli autori degli attacchi a modificare il funzionamento dei loro strumenti, non solo l'aspetto dei file.
- Rende più facile individuare i modelli di esecuzione riutilizzati.
- Individua intenzioni malevole attraverso una serie di segnali deboli.
- Riduce l'efficacia delle modifiche minori al carico utile.
- Implica modifiche più costose alla logica degli strumenti e alle tecniche comportamentali.
Mette in relazione i rilevamenti isolati con le famiglie di malware, le campagne e le tecniche utilizzate dagli autori degli attacchi
Piramide Livello 6
Tattiche, tecniche e procedure
- In che modo Layer 5 contrasta gli attacchi
La ricerca di somiglianze basata sull'intelligenza artificiale (ML) e la correlazione dei modelli di minaccia consentono di collegare le minacce sconosciute al malware, alle infrastrutture, ai comportamenti e alle campagne ad esse correlati.
Sono correlati:
- Famiglie di malware
- Varianti ricompilate
- Mutazioni polimorfiche
- Sezioni di codice condivise
- Somiglianze comportamentali
- Cluster infrastrutturali
- File e payload correlati
- Tattiche e tecniche comuni
- Attività a livello di campagna
- Come esercita la massima pressione sugli attaccanti
- Rileva gli attacchi correlati anche quando gli hash, i payload e l'infrastruttura cambiano.
- Collega i file isolati alle operazioni più ampie degli autori degli attacchi.
- Mette in luce tecniche operative ricorrenti tra le diverse varianti di malware e le varie campagne.
- Costringe gli autori degli attacchi a cambiare strumenti, infrastrutture, comportamenti e modalità operative.
- Rende inefficace l'evasione incrementale, richiedendo una revisione più ampia del kit di strumenti e delle TTP dell'autore dell'attacco.
- Reputazione delle minacceLivello 1
Blocca gli attacchi alle infrastrutture delle materie prime invalidando gli indicatori riutilizzabili
Livelli 1, 2 e 3 della Piramide
Hash, indirizzi IP e domini
- Livelli piramidali 1, 2, 3
Hash, IP, domini (3 livelli inferiori della piramide)
- Ricerche hash → rileva i file binari malware riutilizzati
- Reputazione URL/dominio/IP → blocca infrastrutture note
- Marchi, classificazione URL ML → blocco infrastruttura di phishing
- Reputazione offline e online → blocca le minacce alle materie prime
- In che modo il Livello 1 contrasta gli attacchi
- Le ricerche tramite hash consentono di identificare i file binari di malware riutilizzati.
- La reputazione di URL, domini e indirizzi IP blocca le infrastrutture notoriamente dannose.
- Il rilevamento dei marchi e la classificazione degli URL basata sull'apprendimento automatico consentono di identificare le infrastrutture di phishing.
- I controlli della reputazione online e offline bloccano le minacce note prima di procedere a un’analisi più approfondita.
- I nuovi indicatori individuati dagli strati successivi di Aether rafforzano costantemente l’intelligence sulla reputazione.
- Come esercita pressione sugli aggressori
- Obbliga gli autori degli attacchi a alternare le infrastrutture e i domini di distribuzione.
- Rende inefficaci gli hash e gli indicatori relativi al malware riutilizzato.
- Blocca i flussi automatizzati di phishing, distribuzione di malware e botnet.
- Aumenta i costi di gestione delle infrastrutture di attacco monouso.
- Analisi staticaLivello 2
Prevede le intenzioni malevole prima dell'esecuzione e impedisce la comparsa di artefatti
Piramide Livello 4
Artefatti e strumenti di rete e host
- Piramide Livello 4
Manufatti + Strumenti
L'emulazione a livello di CPU rivela artefatti di runtime:
- Registri comportamentali
- Modifiche al registro
- File drop
- Iniezioni di processo
- Callback C2
- Comportamento del caricatore
- Esposizione del payload solo in memoria
- Disimballatori, stoccatori, distributori
- In che modo il Livello 2 contrasta gli attacchi
Predictive Alin AI analizza le caratteristiche strutturali, comportamentali e relative agli oggetti dei file senza eseguire il file stesso.
- Identifica strutture di codice sospette, oggetti incorporati, script, importazioni e caratteristiche del payload.
- Rileva le intenzioni malevole in pochi millisecondi senza ricorrere a firme o all'esecuzione del codice.
- Rileva le minacce inedite e polimorfiche prima che vengano eseguite.
- Blocca i file prima che possano apportare modifiche al Registro di sistema, creare file, effettuare iniezioni nei processi o stabilire connessioni C2.
- Invia i file di dubbia natura all’analisi dinamica, riducendo al contempo il ricorso non necessario alla sandbox.
- Come esercita pressione sugli aggressori
- Costringe gli autori degli attacchi a riprogettare le strutture dei file e i componenti di attacco incorporati.
- Rende meno efficaci le modifiche superficiali al codice e l'elusione delle firme.
- Rileva modelli che rimangono invariati anche in malware ricompilato o modificato.
- Impedisce agli autori degli attacchi di fare affidamento sull'esecuzione per rivelare comportamenti dannosi.
- Aumenta il costo di produzione delle varianti che sembrano strutturalmente innocue.
- Analisi dinamicaLivello 3
Rende visibile il comportamento nascosto e mette in evidenza gli strumenti operativi
Piramide Livello 4
Artefatti e strumenti di rete e host
- Piramide Livello 5
Strumenti + TTP
- Usi contesto + comportamento rilevare:
- Flusso di esecuzione dannoso
- Modelli di caricatore
- Firme di offuscamento dello script
- Comportamenti delle famiglie di malware
- Tecniche di persistenza
- Oltre 900 indicatori comportamentali
- Allineamento delle tattiche MITRE ATT&CK
- Usi contesto + comportamento rilevare:
- In che modo il Livello 3 contrasta gli attacchi
Adaptive Sandbox l'emulazione a livello di istruzione per analizzare i file sospetti e forzare l'esecuzione dei percorsi di codice evasivi.
Rivelano che:
- Registri comportamentali
- Modifiche al Registro di sistema
- File eliminati
- Iniezione nel processo
- Callback C2
- Comportamento del caricatore e dello script
- Payload solo memoria
- Catene di esecuzione multistadio
- Addetti all’imballaggio, all’allestimento e allo scarico
- Tecniche di anti-analisi e di elusione delle sandbox
- Come esercita pressione sugli aggressori
- Costringe gli autori degli attacchi a riprogettare i payload e le catene di caricamento.
- Mette in evidenza gli artefatti di secondo livello e i percorsi di esecuzione nascosti.
- Supera i controlli anti-VM, di temporizzazione, ambientali e di interazione con l'utente.
- Costringe gli autori degli attacchi a riscrivere la logica anti-analisi.
- Mette in luce anomalie e comportamenti che l’analisi statica da sola non è in grado di confermare.
- Punteggio delle minacceLivello 4
Trasforma le prove multistrato in un giudizio di rischio basato sul livello di confidenza
Piramide Livello 5
Strumenti e TTP
- In che modo il Livello 4 contrasta gli attacchi
Il Threat Scoring mette in correlazione i dati provenienti dalla reputazione delle minacce, dall'analisi statica e dall'analisi dinamica per identificare le intenzioni malevole e stabilire le priorità di rischio.
Valuta:
- Flussi di esecuzione dannosi
- Modelli di caricamento e di iniezione
- Offuscamento dello script
- Tecniche di persistenza
- Comportamento C2
- Caratteristiche della famiglia di malware
- Indicatori comportamentali
- Mappature tra MITRE ATT&CK e il Catalogo dei comportamenti del malware
- Relazioni tra la struttura dei file e il comportamento in fase di esecuzione
- Come esercita pressione sugli aggressori
- Costringe gli autori degli attacchi a modificare il funzionamento dei loro strumenti, non solo l'aspetto dei file.
- Rende più facile individuare i modelli di esecuzione riutilizzati.
- Individua intenzioni malevole attraverso una serie di segnali deboli.
- Riduce l'efficacia delle modifiche minori al carico utile.
- Implica modifiche più costose alla logica degli strumenti e alle tecniche comportamentali.
- Caccia alle minacceLivello 5
Mette in relazione i rilevamenti isolati con le famiglie di malware, le campagne e le tecniche utilizzate dagli autori degli attacchi
Piramide Livello 6
Tattiche, tecniche e procedure
- In che modo Layer 5 contrasta gli attacchi
La ricerca di somiglianze basata sull'intelligenza artificiale (ML) e la correlazione dei modelli di minaccia consentono di collegare le minacce sconosciute al malware, alle infrastrutture, ai comportamenti e alle campagne ad esse correlati.
Sono correlati:
- Famiglie di malware
- Varianti ricompilate
- Mutazioni polimorfiche
- Sezioni di codice condivise
- Somiglianze comportamentali
- Cluster infrastrutturali
- File e payload correlati
- Tattiche e tecniche comuni
- Attività a livello di campagna
- Come esercita la massima pressione sugli attaccanti
- Rileva gli attacchi correlati anche quando gli hash, i payload e l'infrastruttura cambiano.
- Collega i file isolati alle operazioni più ampie degli autori degli attacchi.
- Mette in luce tecniche operative ricorrenti tra le diverse varianti di malware e le varie campagne.
- Costringe gli autori degli attacchi a cambiare strumenti, infrastrutture, comportamenti e modalità operative.
- Rende inefficace l'evasione incrementale, richiedendo una revisione più ampia del kit di strumenti e delle TTP dell'autore dell'attacco.
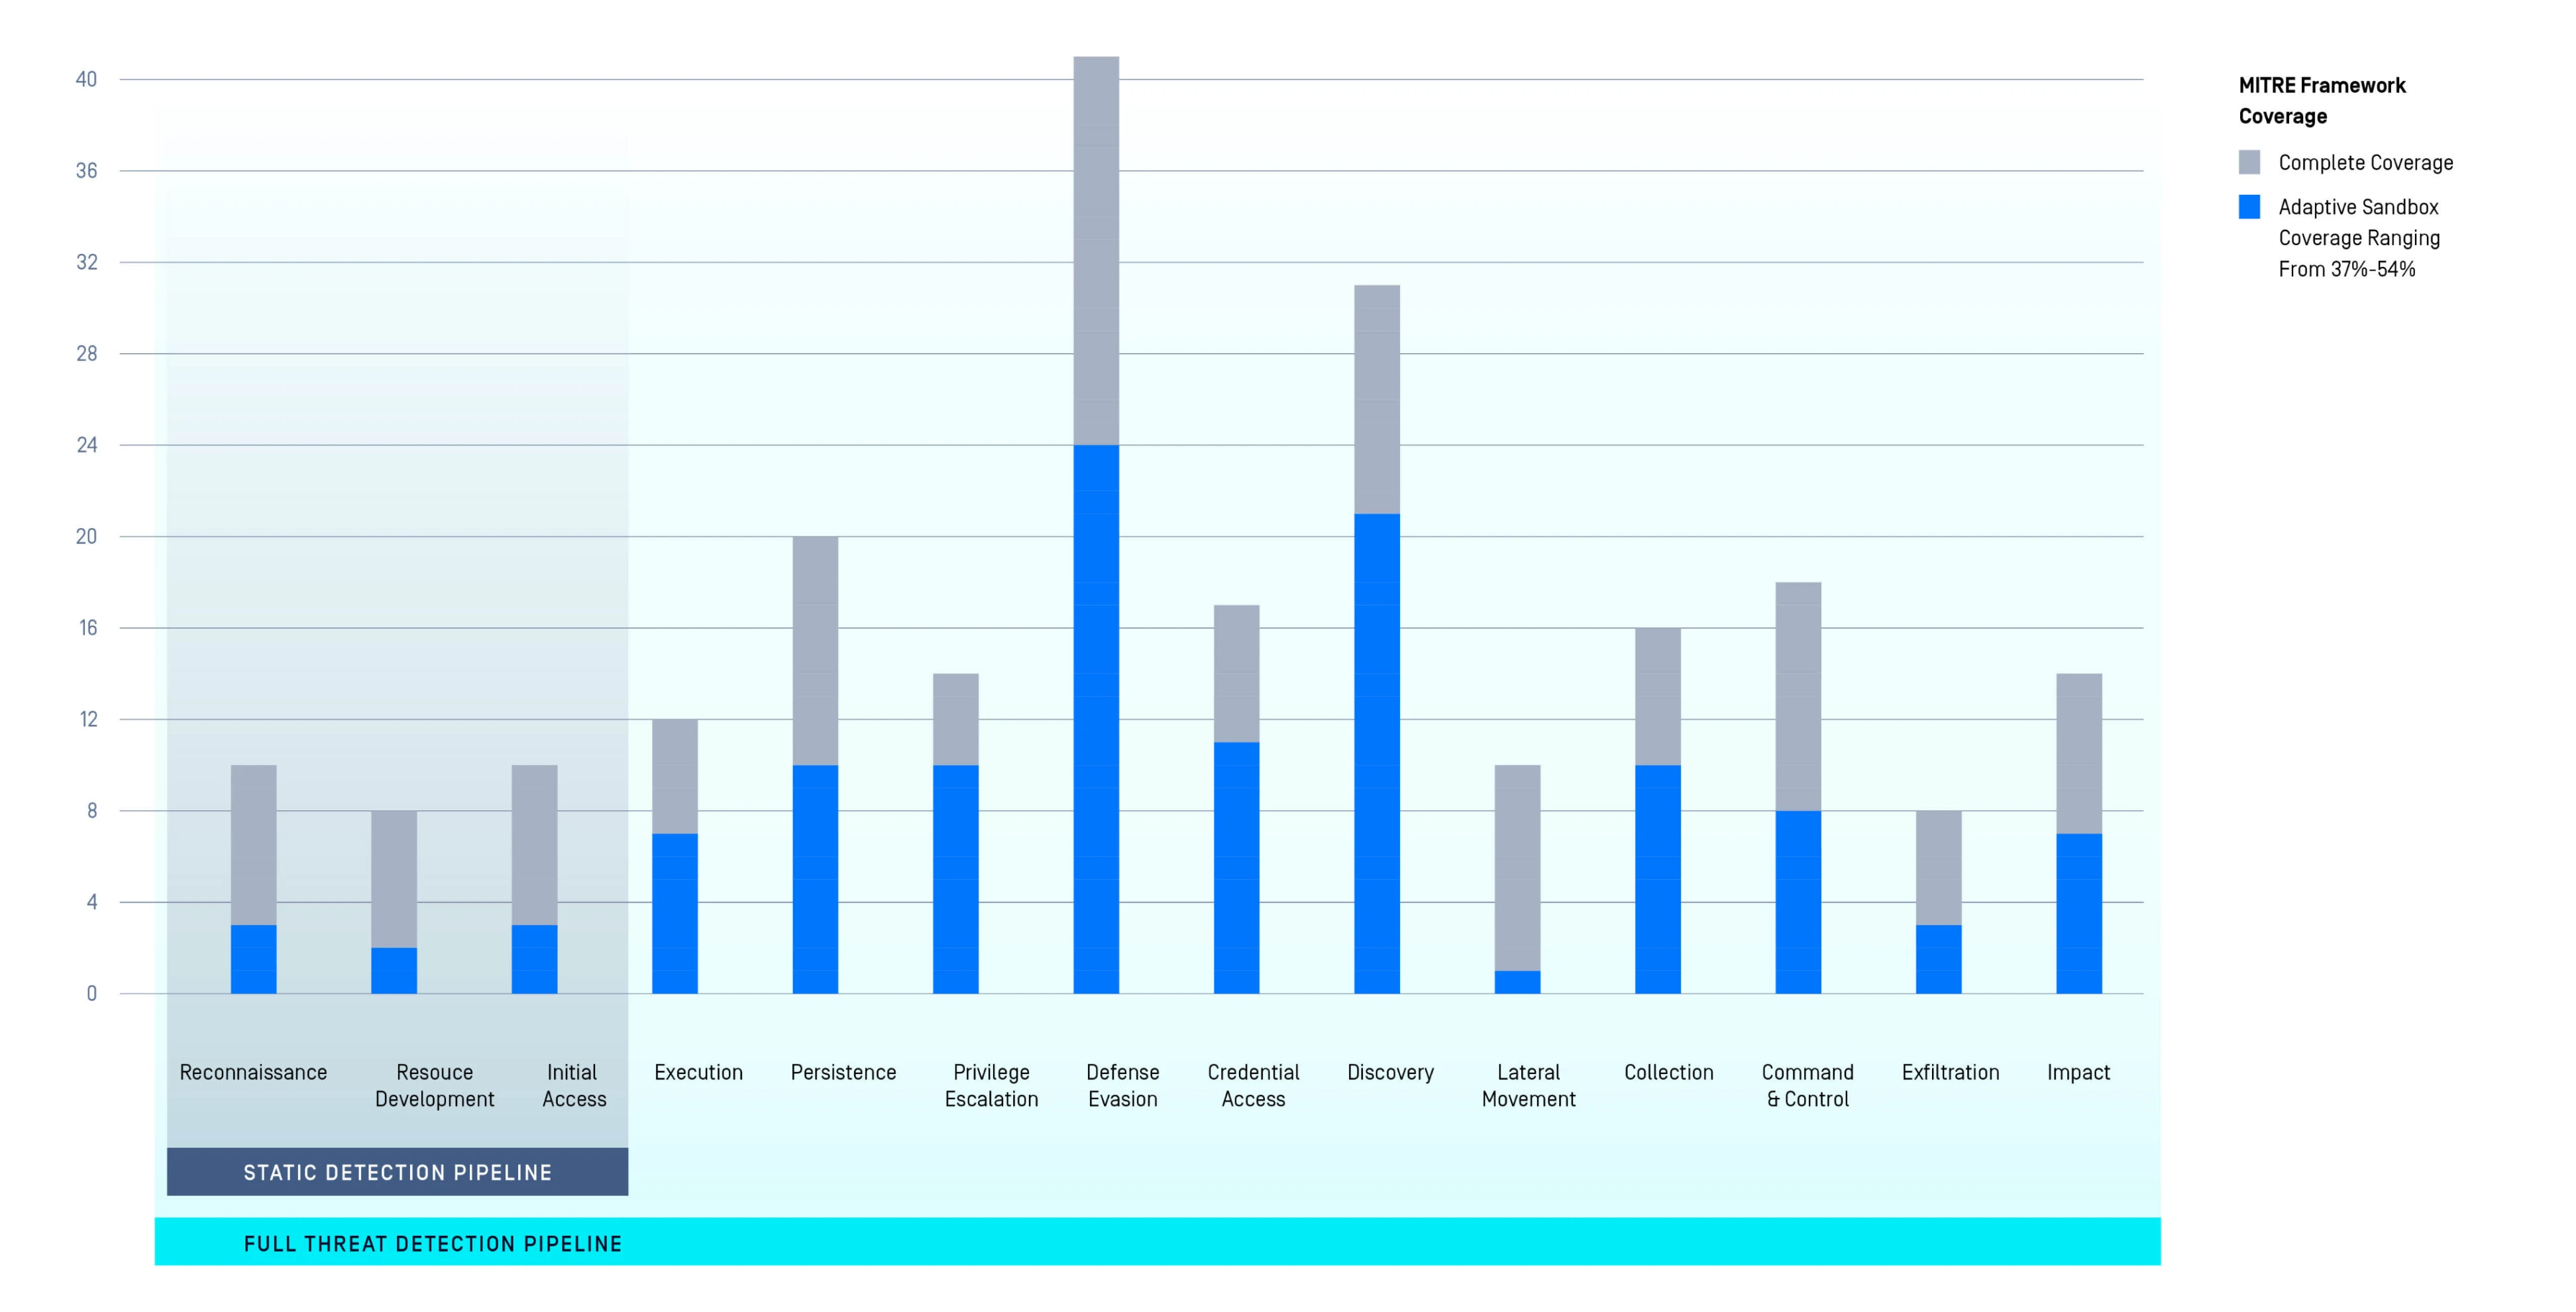
MetaDefender L'impatto di Aether su "
" (Analisi delle minacce e delle tecniche) del framework MITRE ATT&CK
- Visibilità stratificata lungo l'intera catena di attacco.
- Rilevamento pre-esecuzione (statico) e runtime (analisi dinamica) mappato su MITRE Tactics.
- Copertura di rilevamento aggiuntiva del 60%.
"La velocità più elevata che abbiamo mai testato su
."
Venak Sicurezza
330+
Marchi rilevabili
per ML-Based
Rilevamento del phishing
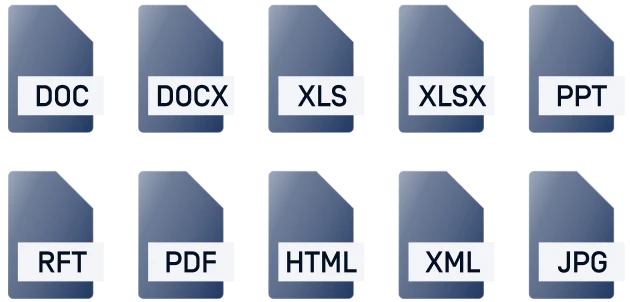
Oltre 120 tipi di file
Estrai artefatti, immagini dell'
, e altro ancora
>14
Estrazione automatizzata delle famiglie di malware
Integrazione facile
Blocchiamo gli attacchi di cui nessuno conosce l'esistenza
40x
Più veloce delle soluzioni tradizionali
Funzionalità di MetaDefender
La tabella sottostante evidenzia le funzionalità principali del motore MetaDefender .
Per scoprire come queste funzionalità interagiscono nelle implementazioni reali, contattateci per fissare una presentazione tecnica.
Caratteristiche
137Decomprimere oltre 10 tipi di archivi diversi (ad esempio, 7Z, CAB/MSU, DEB, LZIP, ISO, RAR, VHD, ZIP).
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Estrazione di artefatti figlio incorporati (ad esempio, OLE2 da Word)
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Estrarre il contenuto attivo (ad esempio, i payload Base64 nei file HTML).
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Estrazione di risorse, immagini e stringhe (compreso il riconoscimento del testo OCR)
Motore supportato: Remote
Categoria: Capacità di rilevamento
Estrazione e decodifica di macro VBA, VBS/JS e script PowerShell
Motore supportato: Remote
Categoria: Capacità di rilevamento
Estrazione di file PE incorporati (da programmi di installazione, in linea o in sovrimpressione)
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Decodifica automatica (ad esempio, stringhe Base64, dati codificati XOR), decompilazione (Java, .NET) ed emulazione di shellcode (EmbedEquation). La decodifica automatica per Python e Bash migliora l'analisi degli script.
Motore supportato: Embedded, Remote
Categoria: Approfondimento dell'analisi
Estrazione e convalida dei certificati (PE, PDF, macro firmate) e delle autenticazioni
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Calcolare gli hash (ad esempio, SSDEEP, Imphash) e l'entropia delle sezioni/risorse.
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Calcolo degli UUID, come i GUID di .NET (versione del modulo/id di tipoLib)
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Analisi dei metadati del compilatore PE (intestazioni RICH)
Motore supportato: Embedded, Remote
Categoria: Approfondimento dell'analisi
Analizza i metadati del programma di installazione SFX
Motore supportato: Embedded, Remote
Categoria: Approfondimento dell'analisi
Integrazioni MetaDefender
| Attuazione | Elettrodomestici | |
|---|---|---|
| Integrazione | API Integrazione dell'interfaccia web |
|
| Integrazioni e-mail e supporto al formato |
| |
| Integrazioni di orchestrazione, automazione e risposta alla sicurezza (SOAR) |
| |
| Integrazioni SIEM | Formato comune degli eventi (CEF) Feedback syslog | |
| Distribuzione | OPSWAT Piattaforma di rilevamento e prevenzione delle minacce |
|
| Formato del rapporto/esportazione dei dati | Formati dei rapporti |
|
| Strumenti di scripting e automazione | Pitone |
|
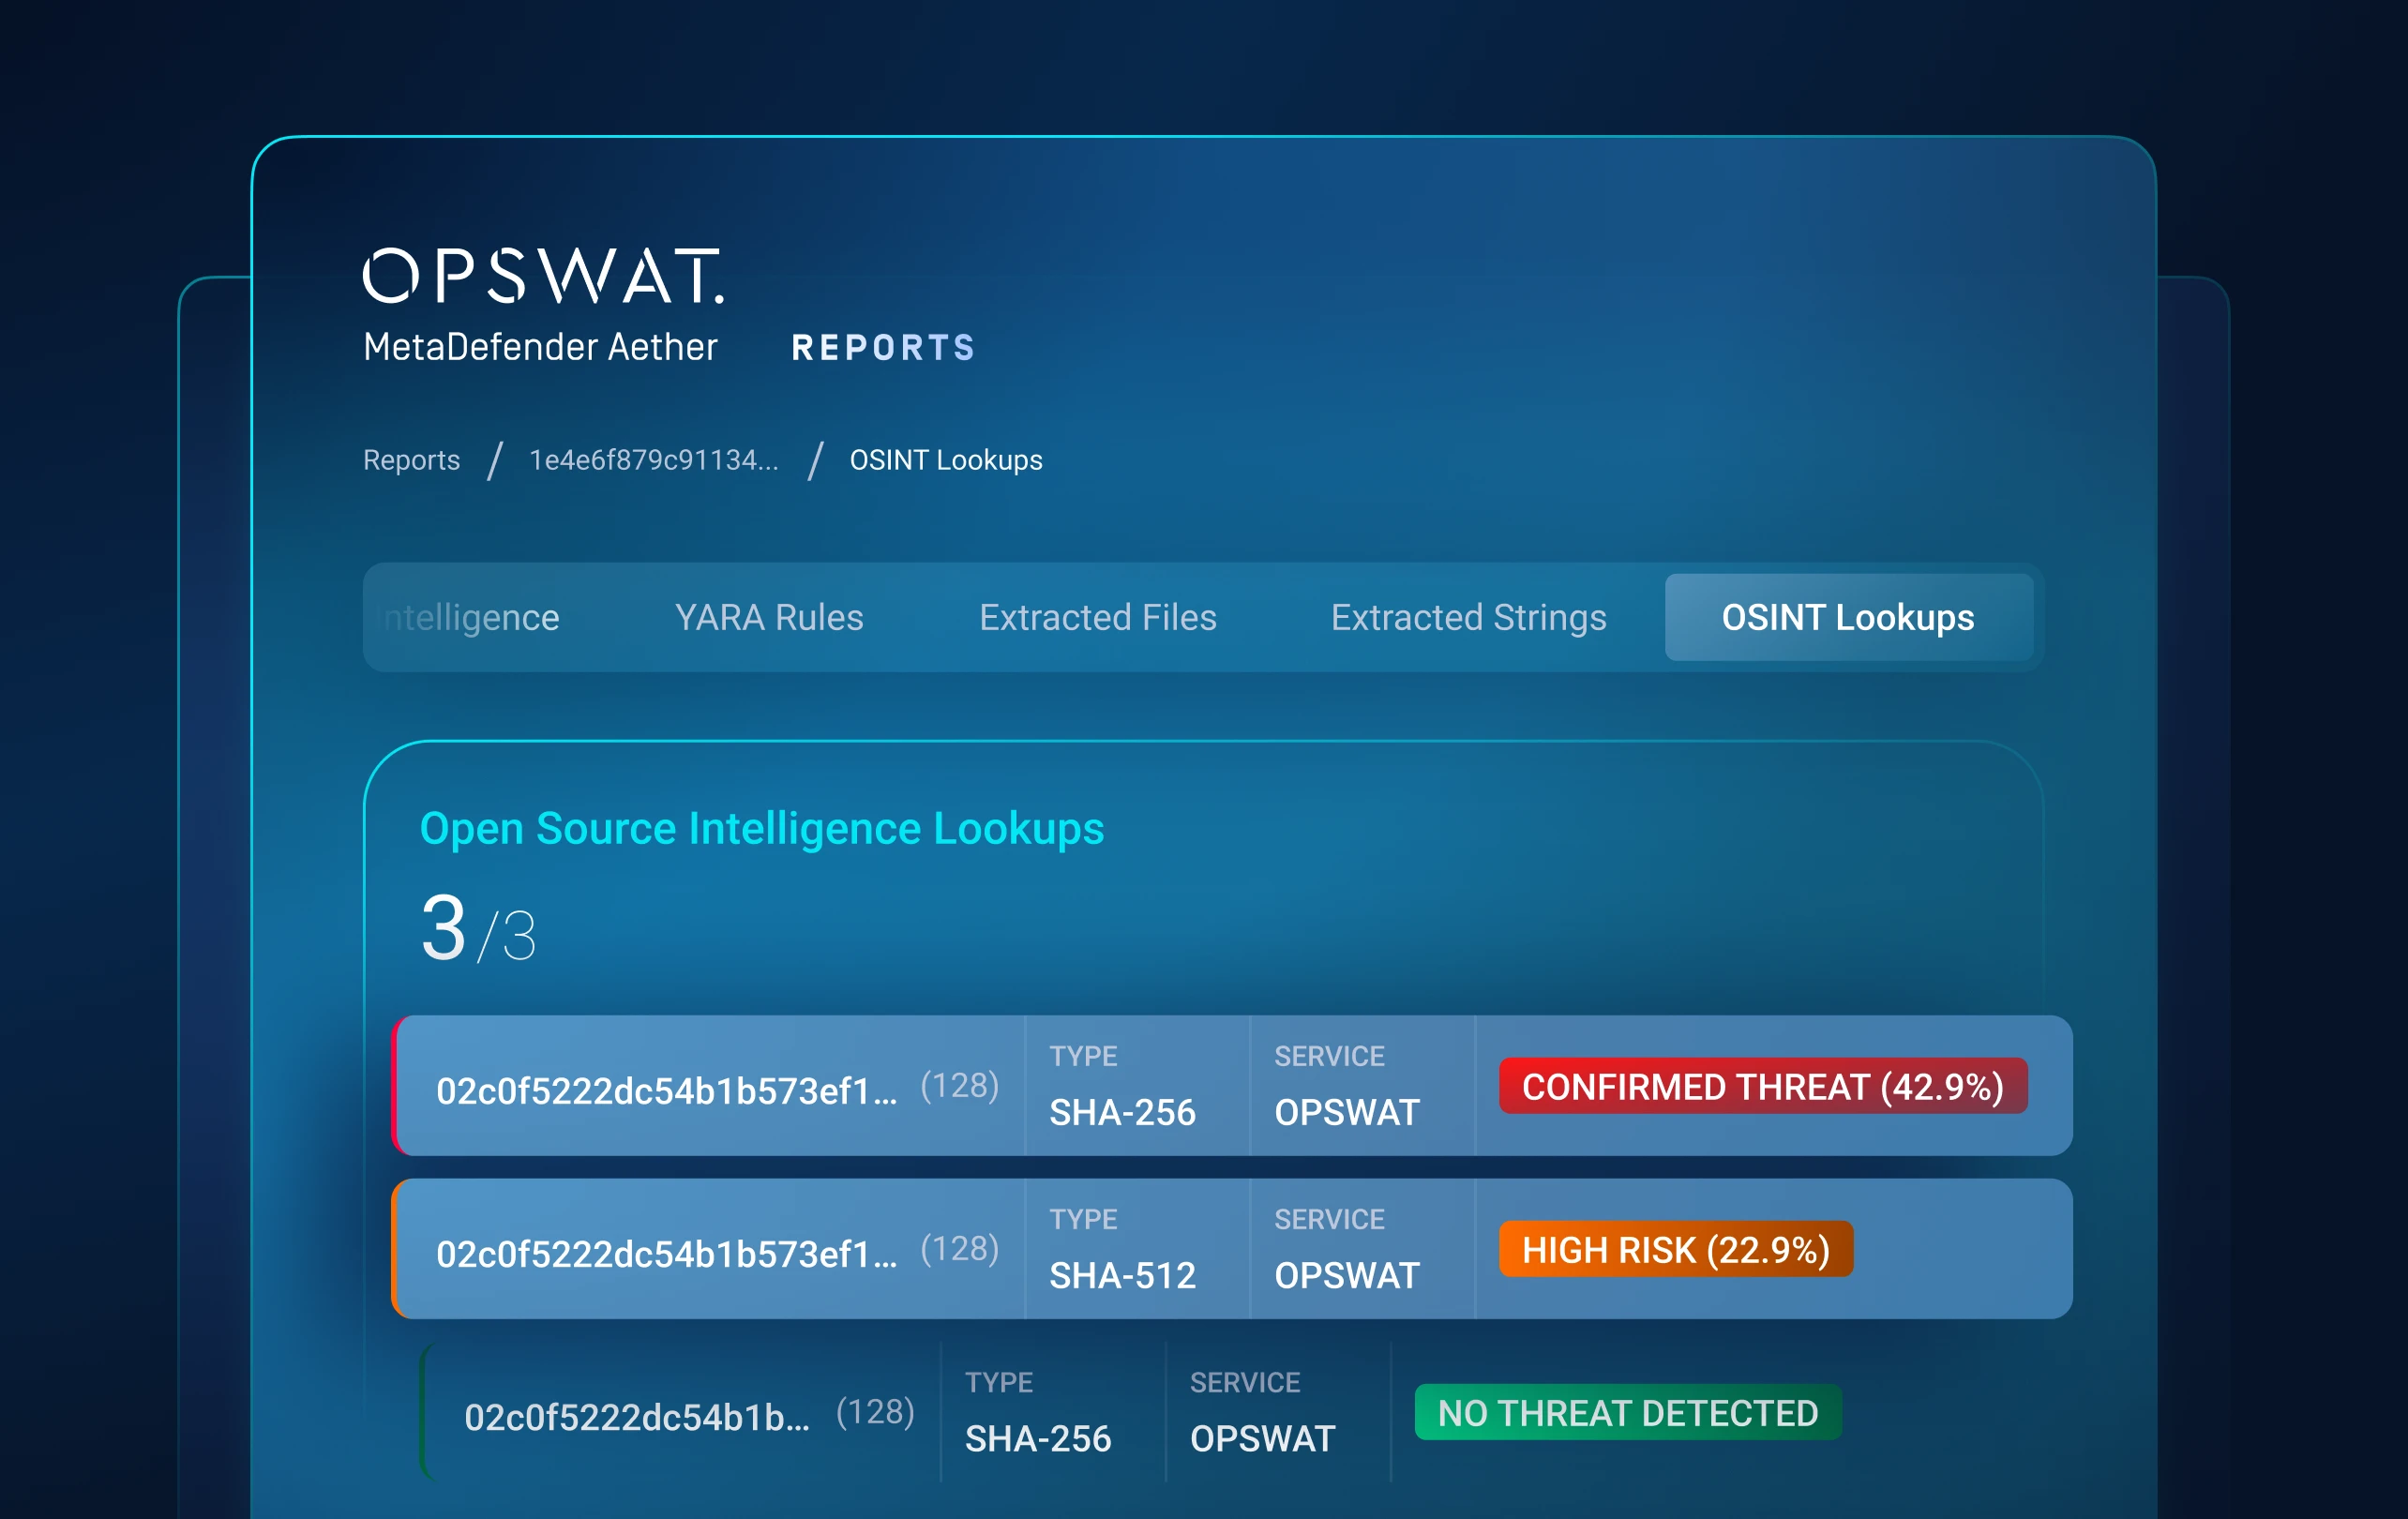
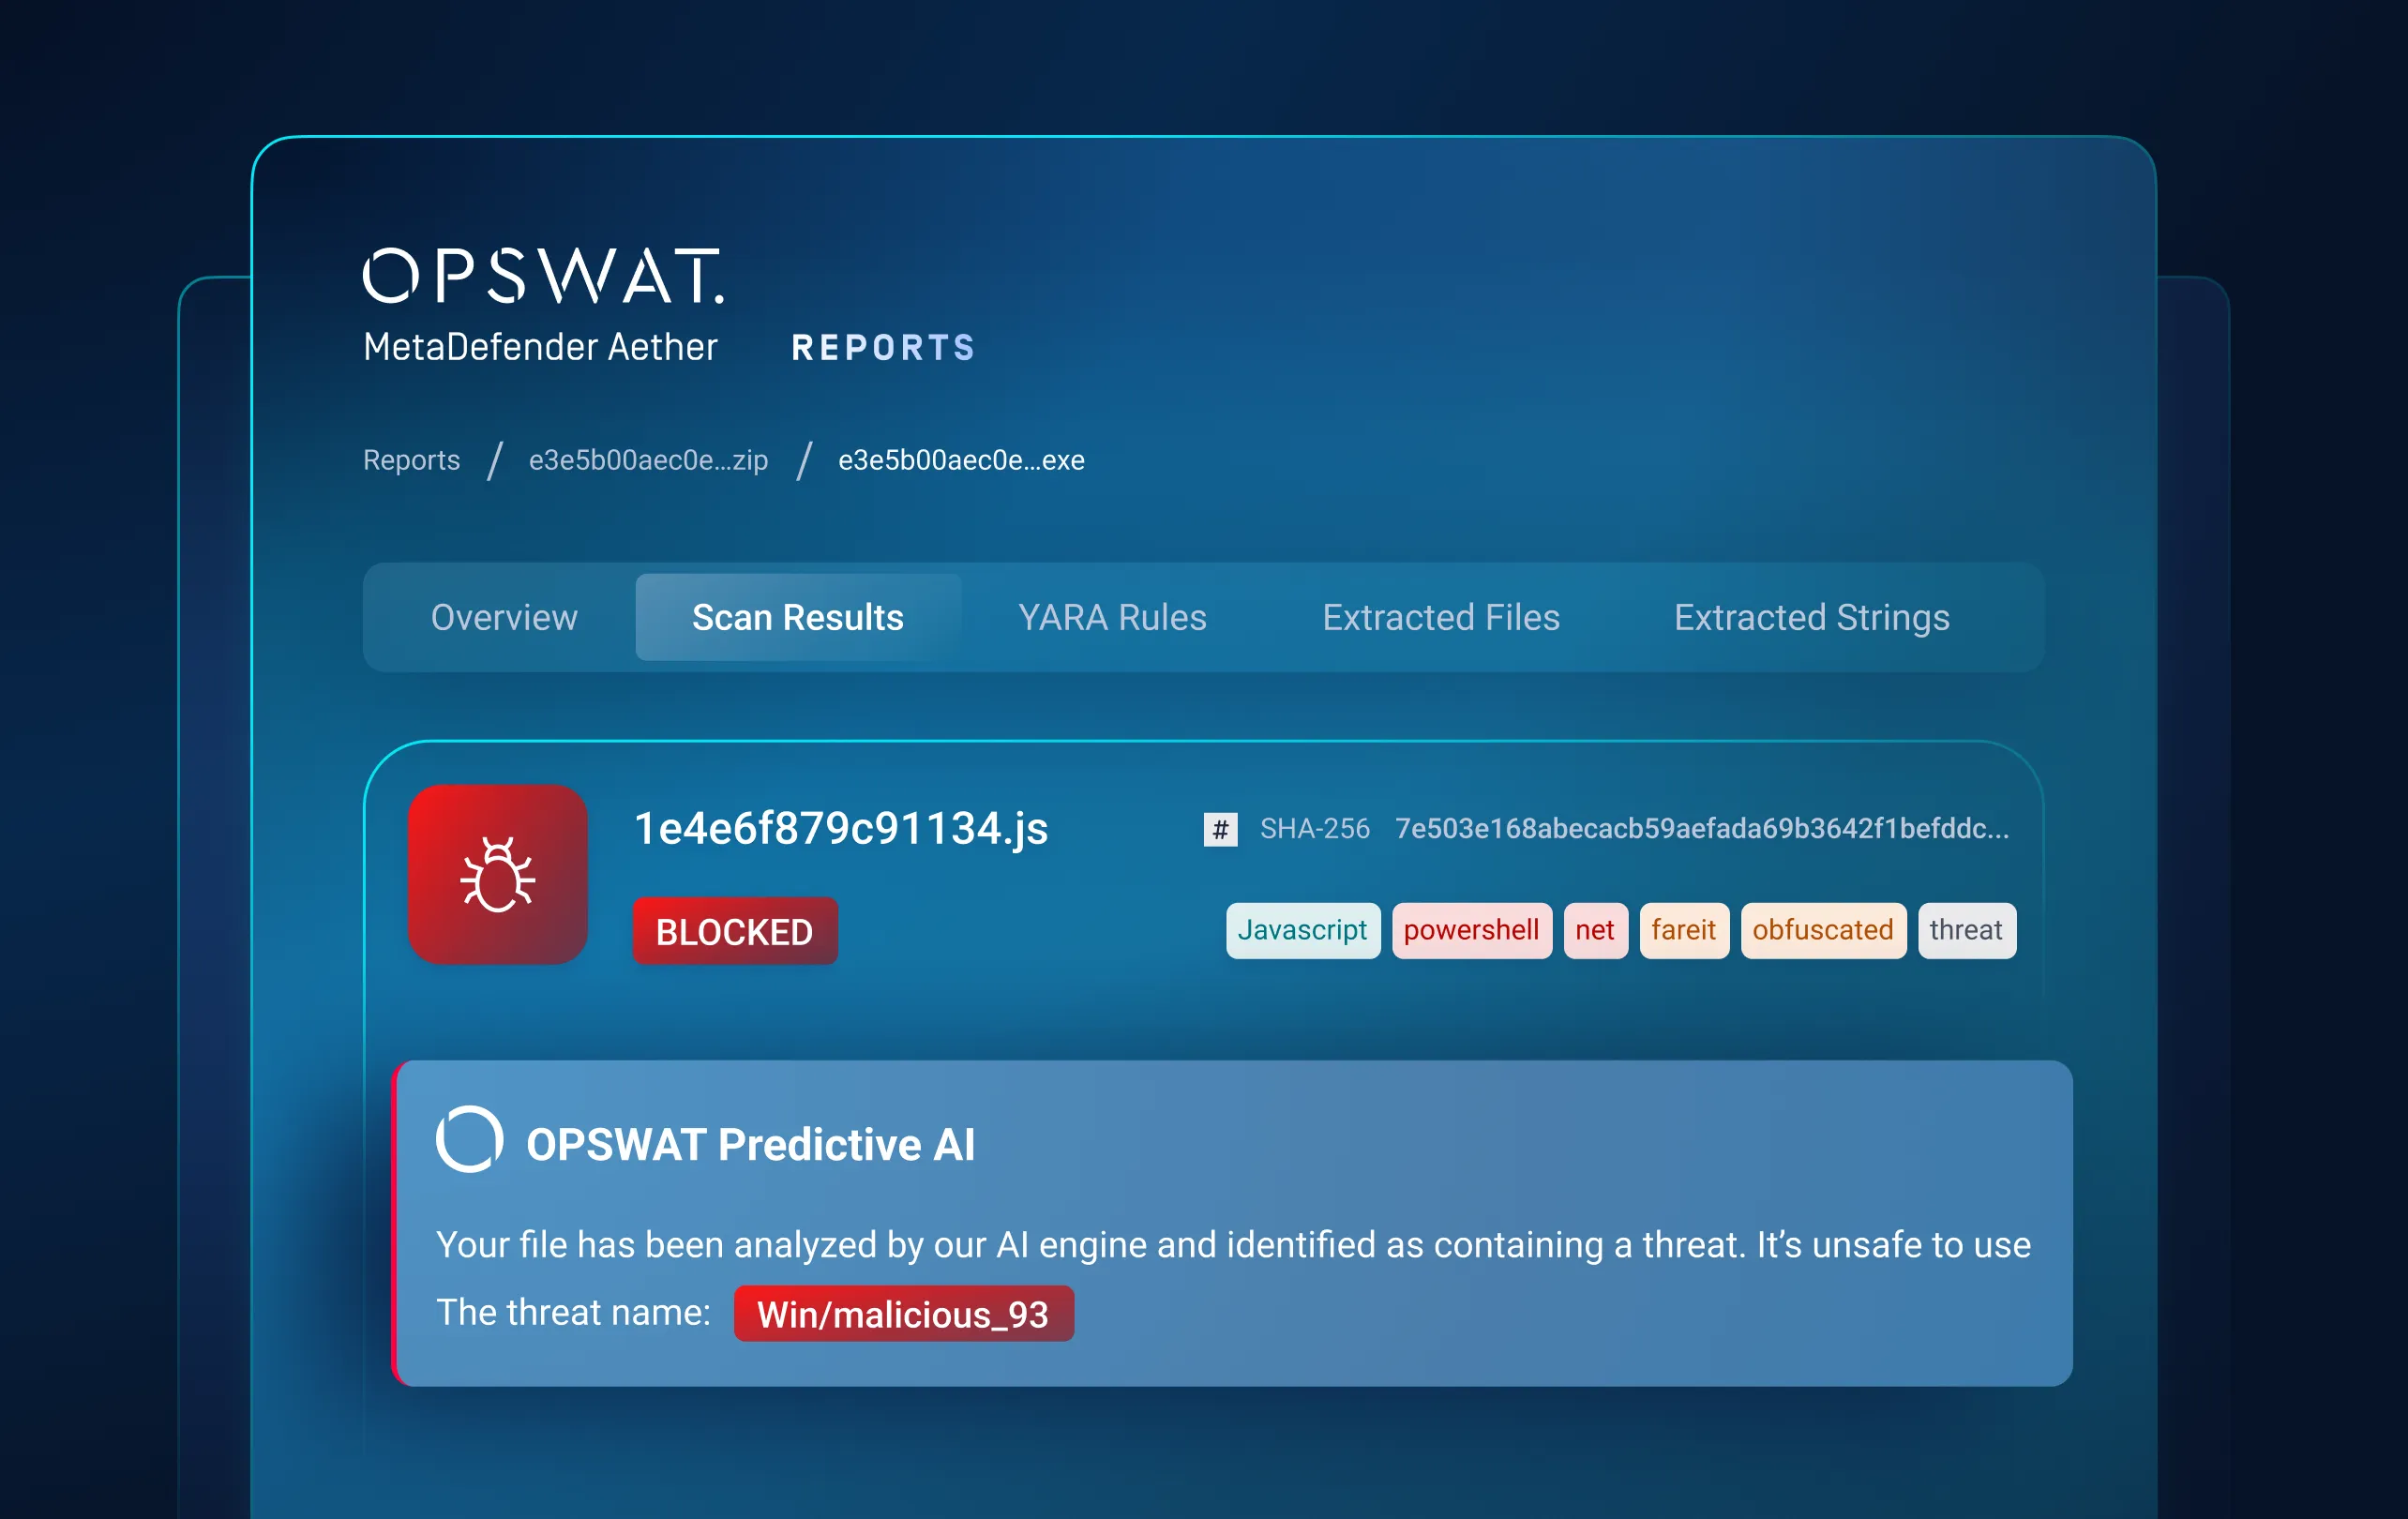
Rapporti MetaDefender
Panoramica delle funzionalità del nostro software di cybersecurity, tra cui l'analisi dei campioni, la decodifica della famiglia di malware, lo spacchettamento del disassemblaggio, la ricerca di somiglianze e altro ancora.
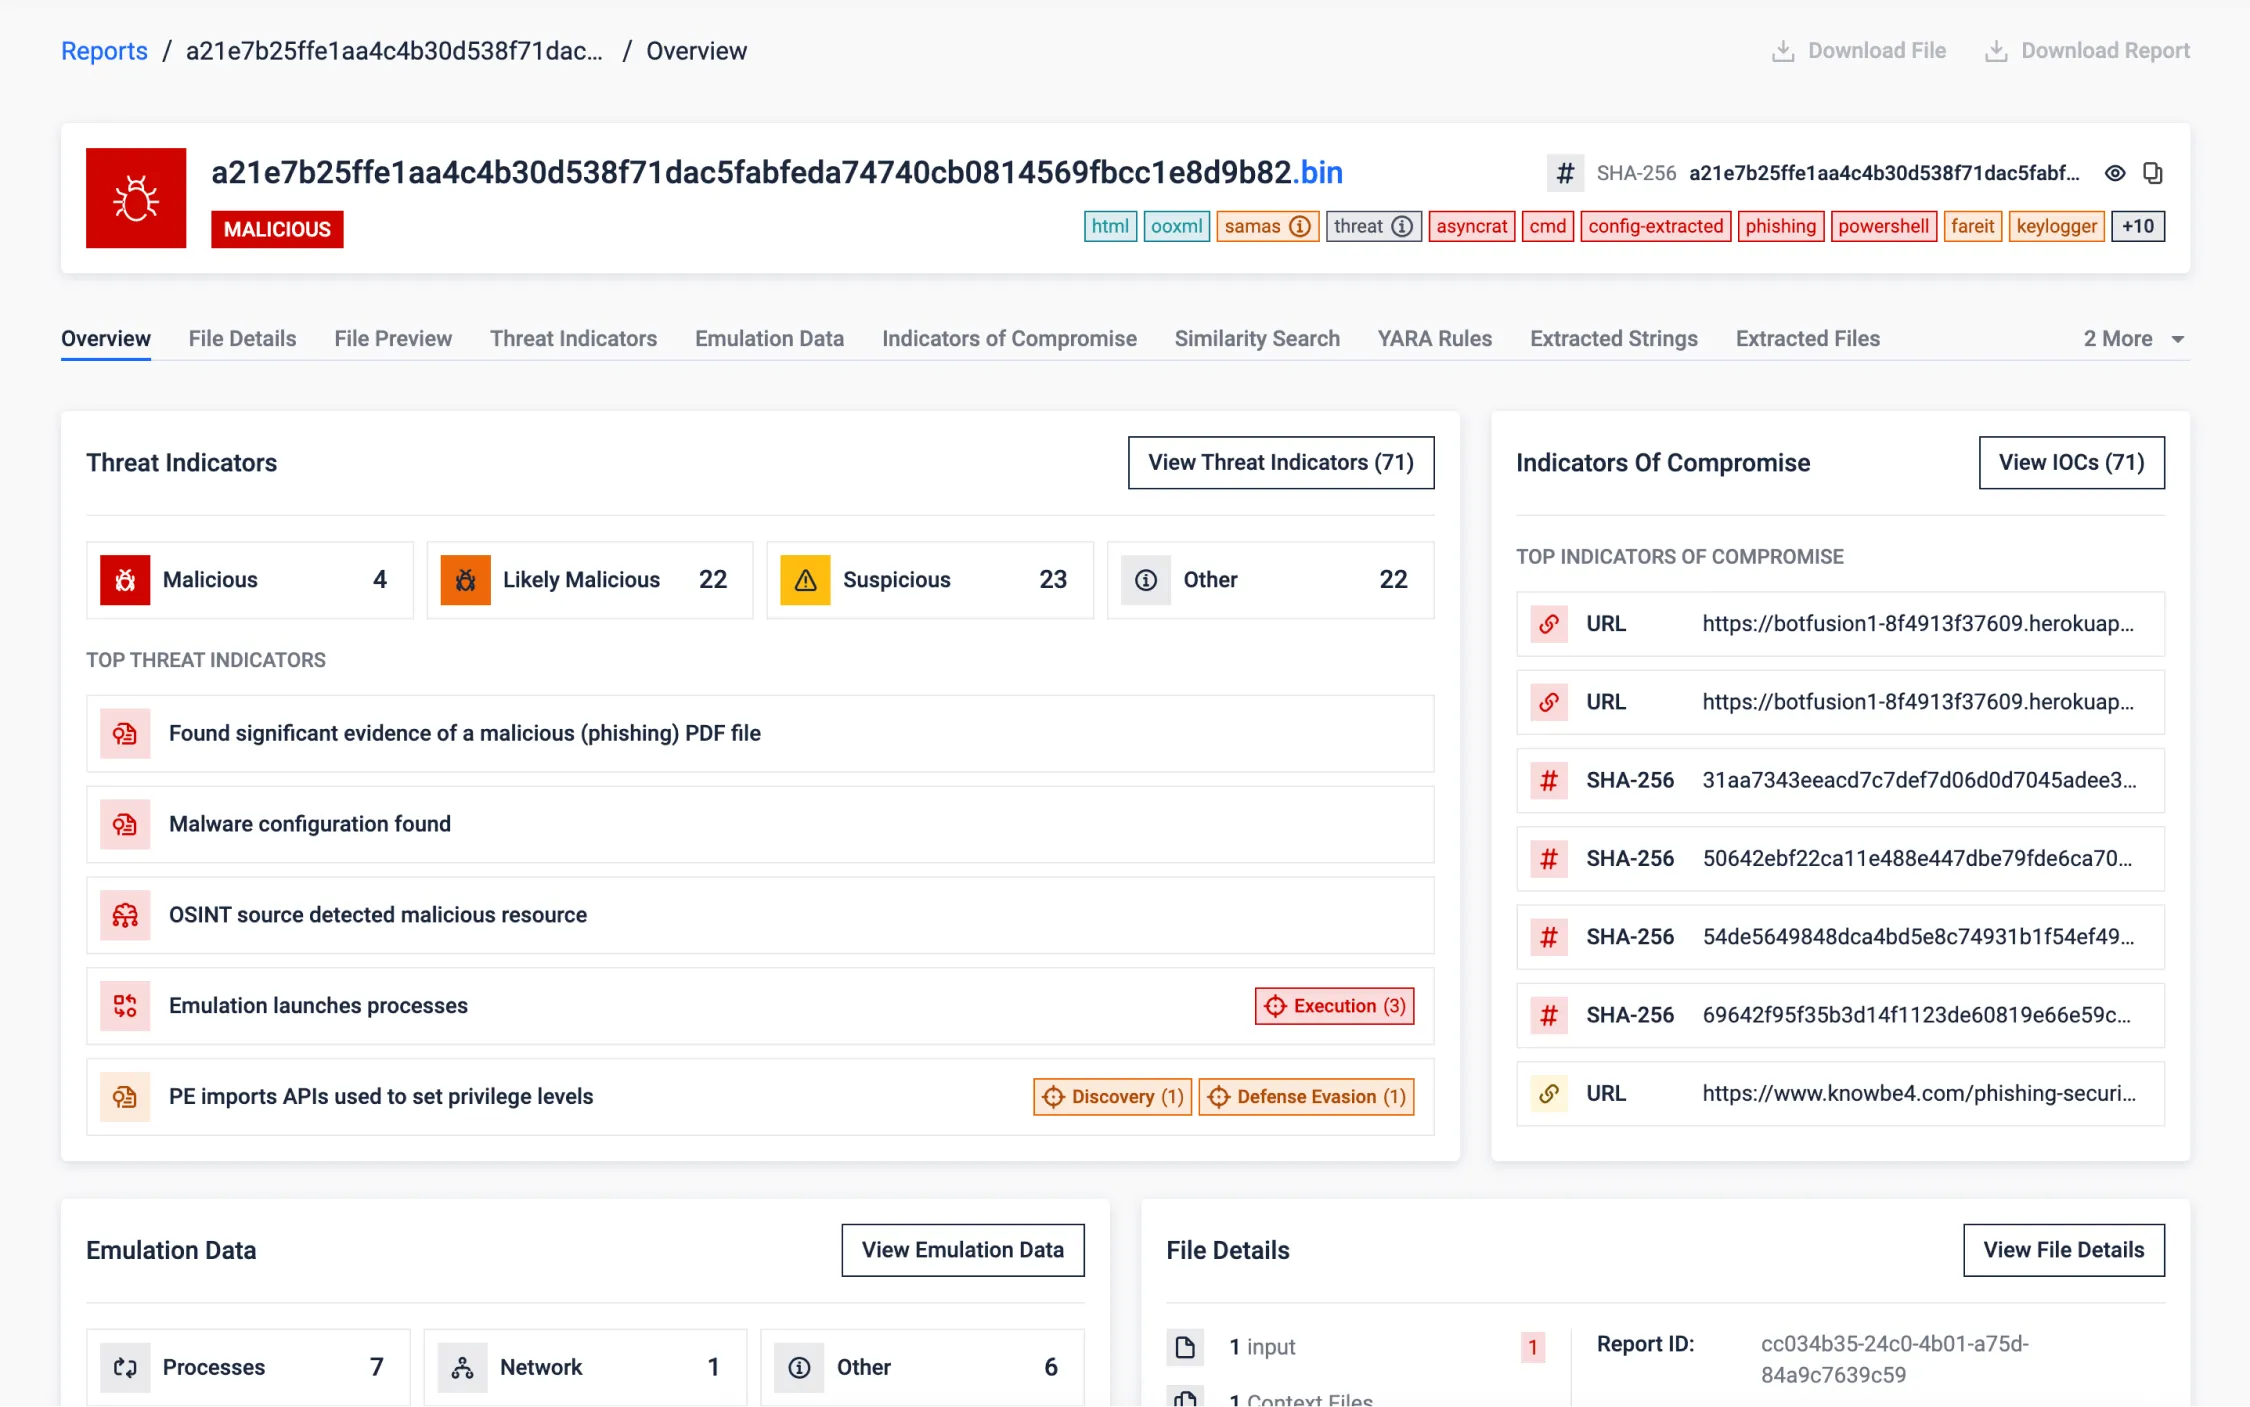
Campione sintetico (fabbricato)
Questo esempio è stato creato appositamente per evidenziare le diverse funzionalità diMetaDefender (precedentemente noto come OPSWAT Filescan Sandbox).
Realizzato per mostrare le minacce informatiche del mondo reale, incorporando più file e tipi di file l'uno nell'altro. Questo dimostra efficacemente l'abilità della nostra soluzione nell'analisi adattiva delle minacce, nell'analisi comportamentale e nelle misure di sicurezza avanzate.
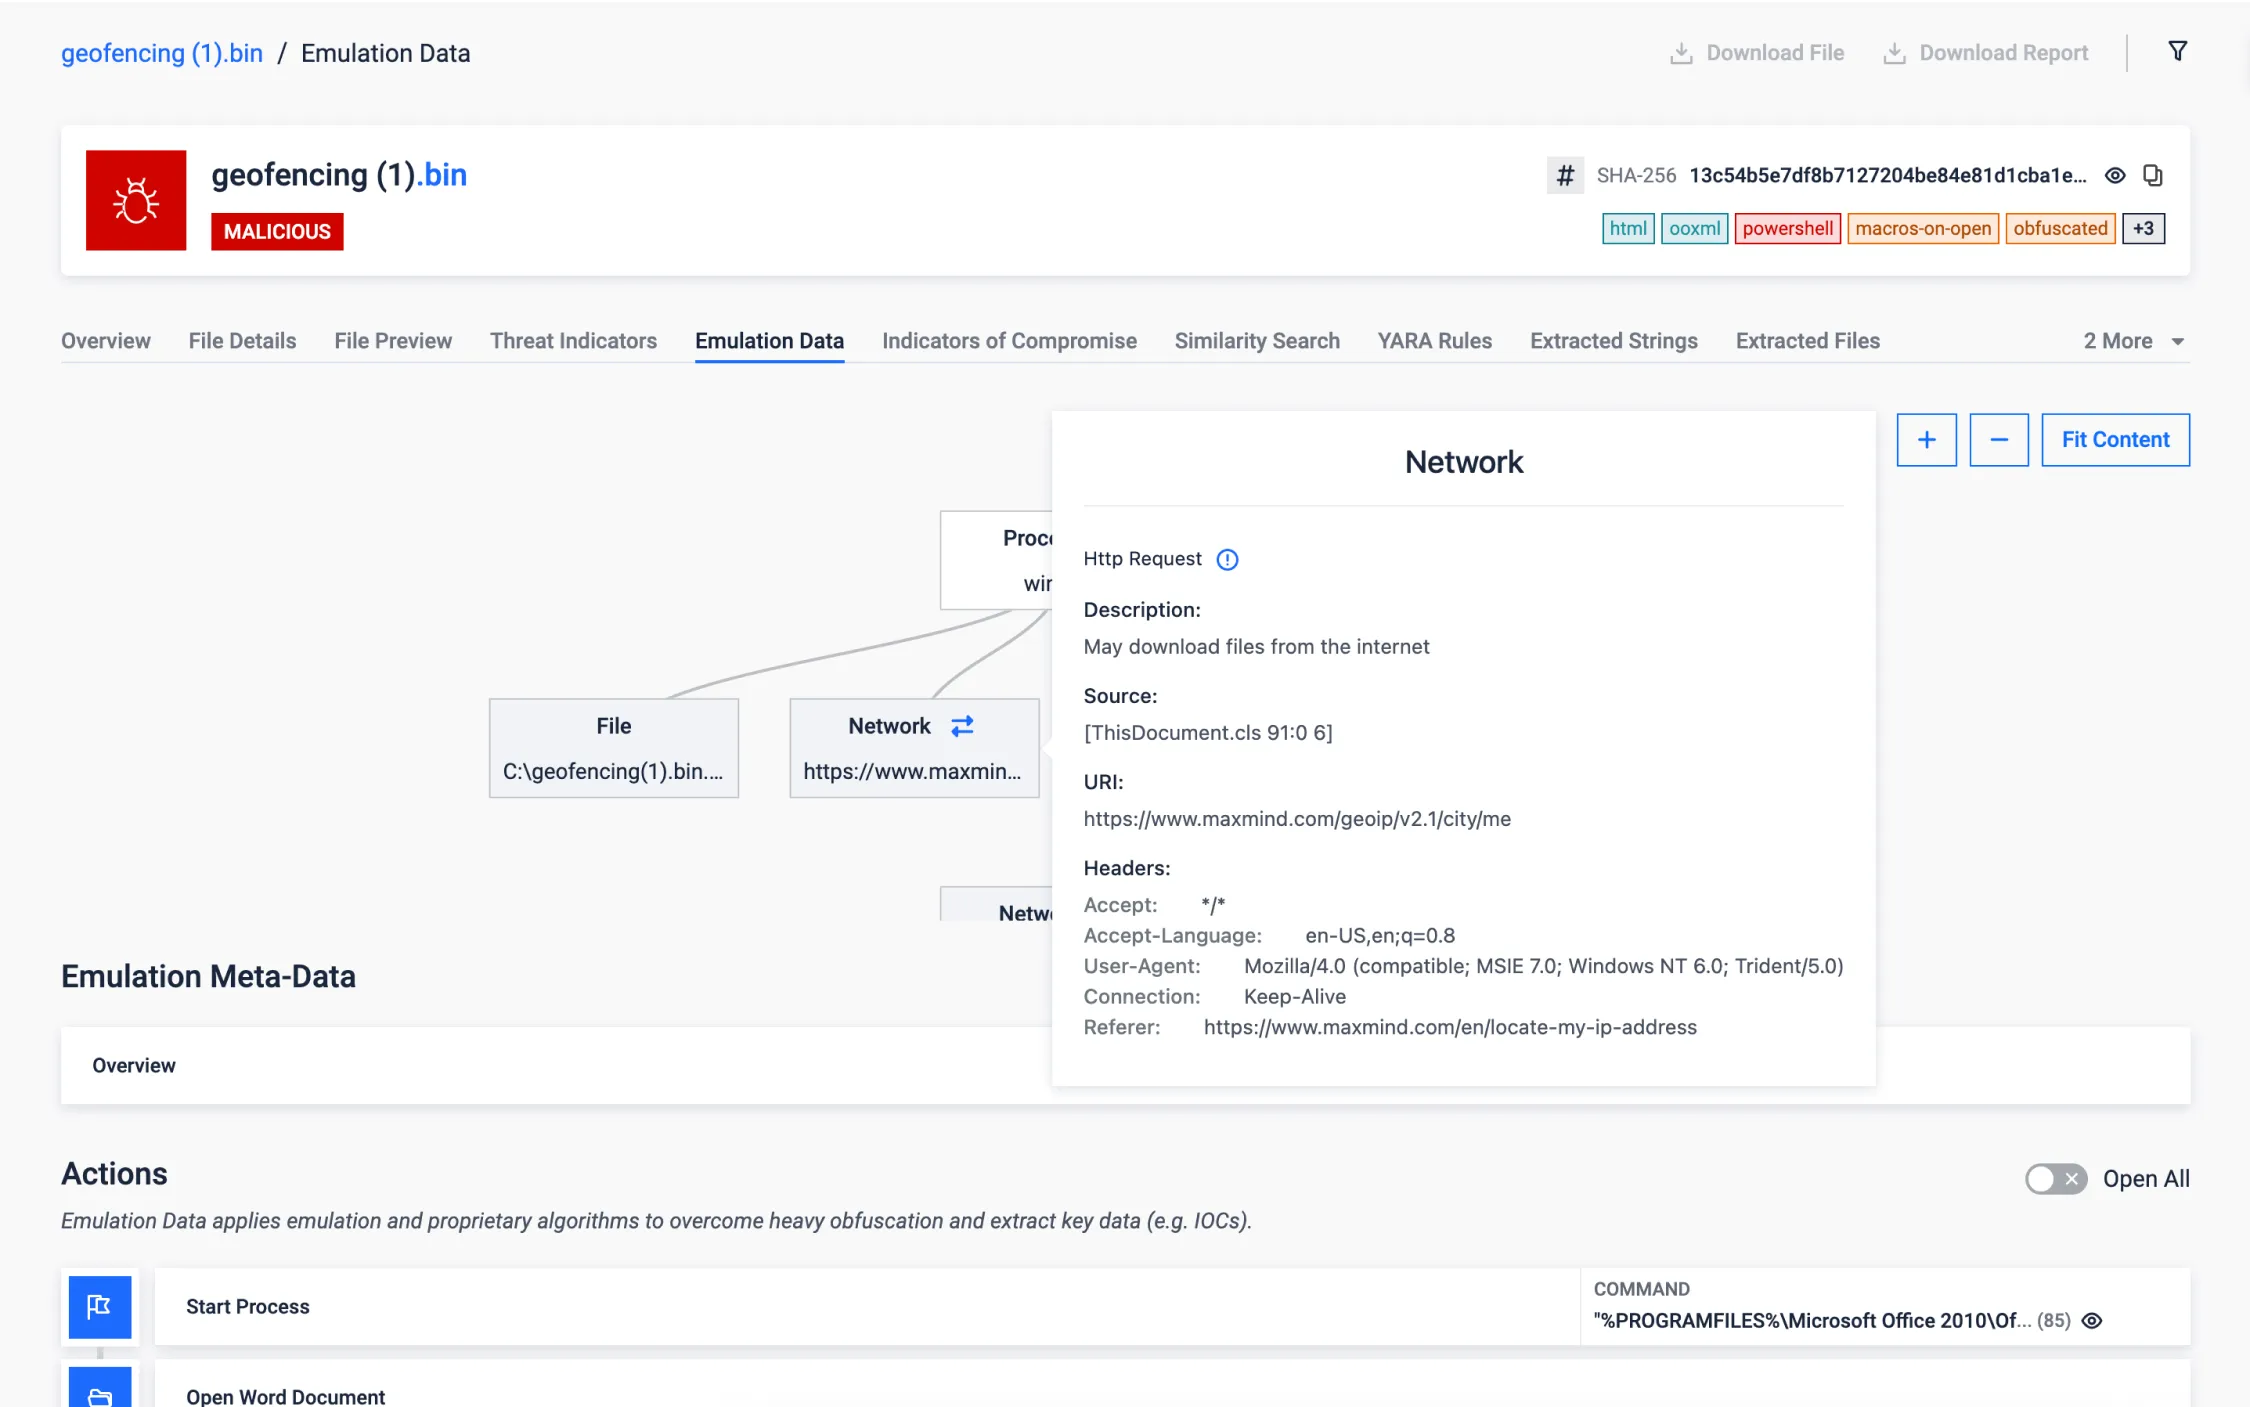
Geofencing
I documenti malware che utilizzano il geofencing sono diventati una minaccia significativa per la sicurezza informatica. Questi file dannosi spesso utilizzano trigger basati sulla posizione, rendendo il rilevamento e la mitigazione un compito impegnativo. Tuttavia, l'analisi Adaptive delle minacce si distingue dagli approcci tradizionali per la capacità di emulare e falsificare accuratamente i valori di geolocalizzazione previsti, neutralizzando efficacemente le tattiche impiegate dalle minacce informatiche e migliorando così la nostra capacità di protezione contro tali minacce.
Nell'esempio riportato di seguito, possiamo osservare un malware geofencing che tenta di essere eseguito esclusivamente all'interno di uno specifico Paese. Tuttavia, la nostra soluzione innovativa riesce ad aggirare questa restrizione, come già detto, emulando i valori di geolocalizzazione desiderati, dimostrando la nostra capacità superiore nel contrastare tali minacce basate sul geofencing.
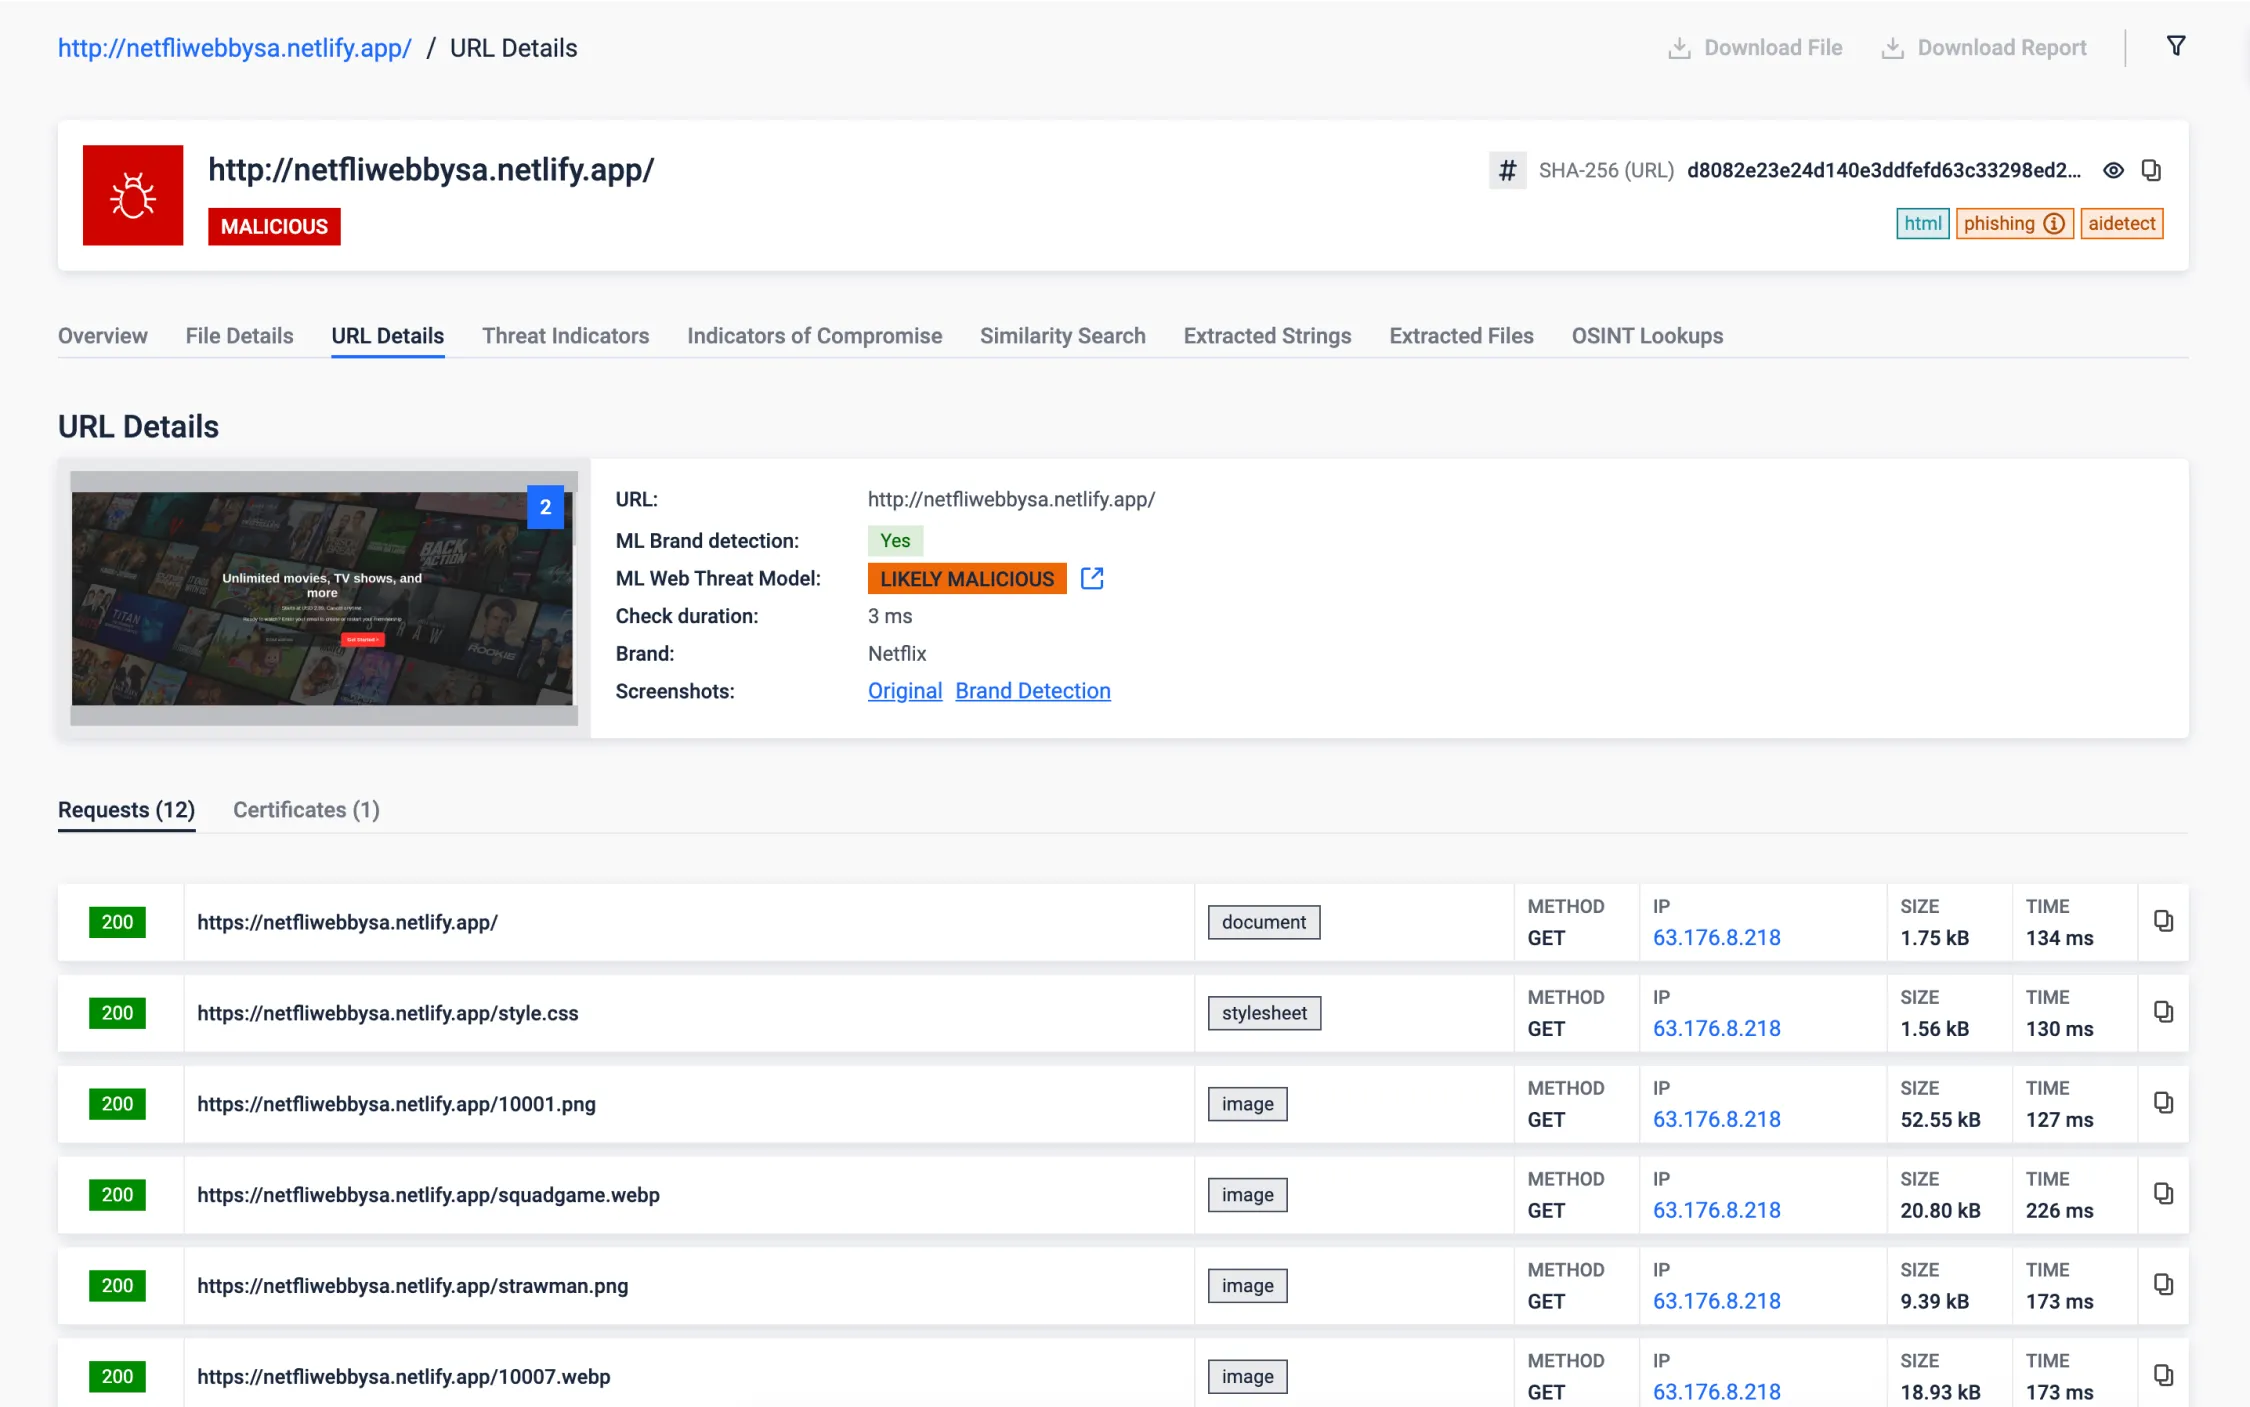
Rilevamento del phishing
- Rilevamento dei marchi: visualizzando siti web sospetti e sottoponendoli al nostro avanzato motore di apprendimento automatico, siamo in grado di identificare quasi 300 marchi. Nell’esempio riportato di seguito, è possibile osservare un sito web che si spaccia per una piattaforma di streaming nota come Netflix. La nostra soluzione eccelle nel confrontare i contenuti del sito con l’URL originale, identificando rapidamente tali tentativi fraudolenti per salvaguardare le vostre risorse digitali e le vostre informazioni personali. Per saperne di più.
- Analisi basata sull'intelligenza artificiale: disponiamo di una soluzione basata sull'intelligenza artificiale che analizza il traffico di rete, la struttura e il contenuto testuale della pagina visualizzata. Il verdetto derivante dal risultato del modello congiunto è visibile dopo "ML Web Threat Model".
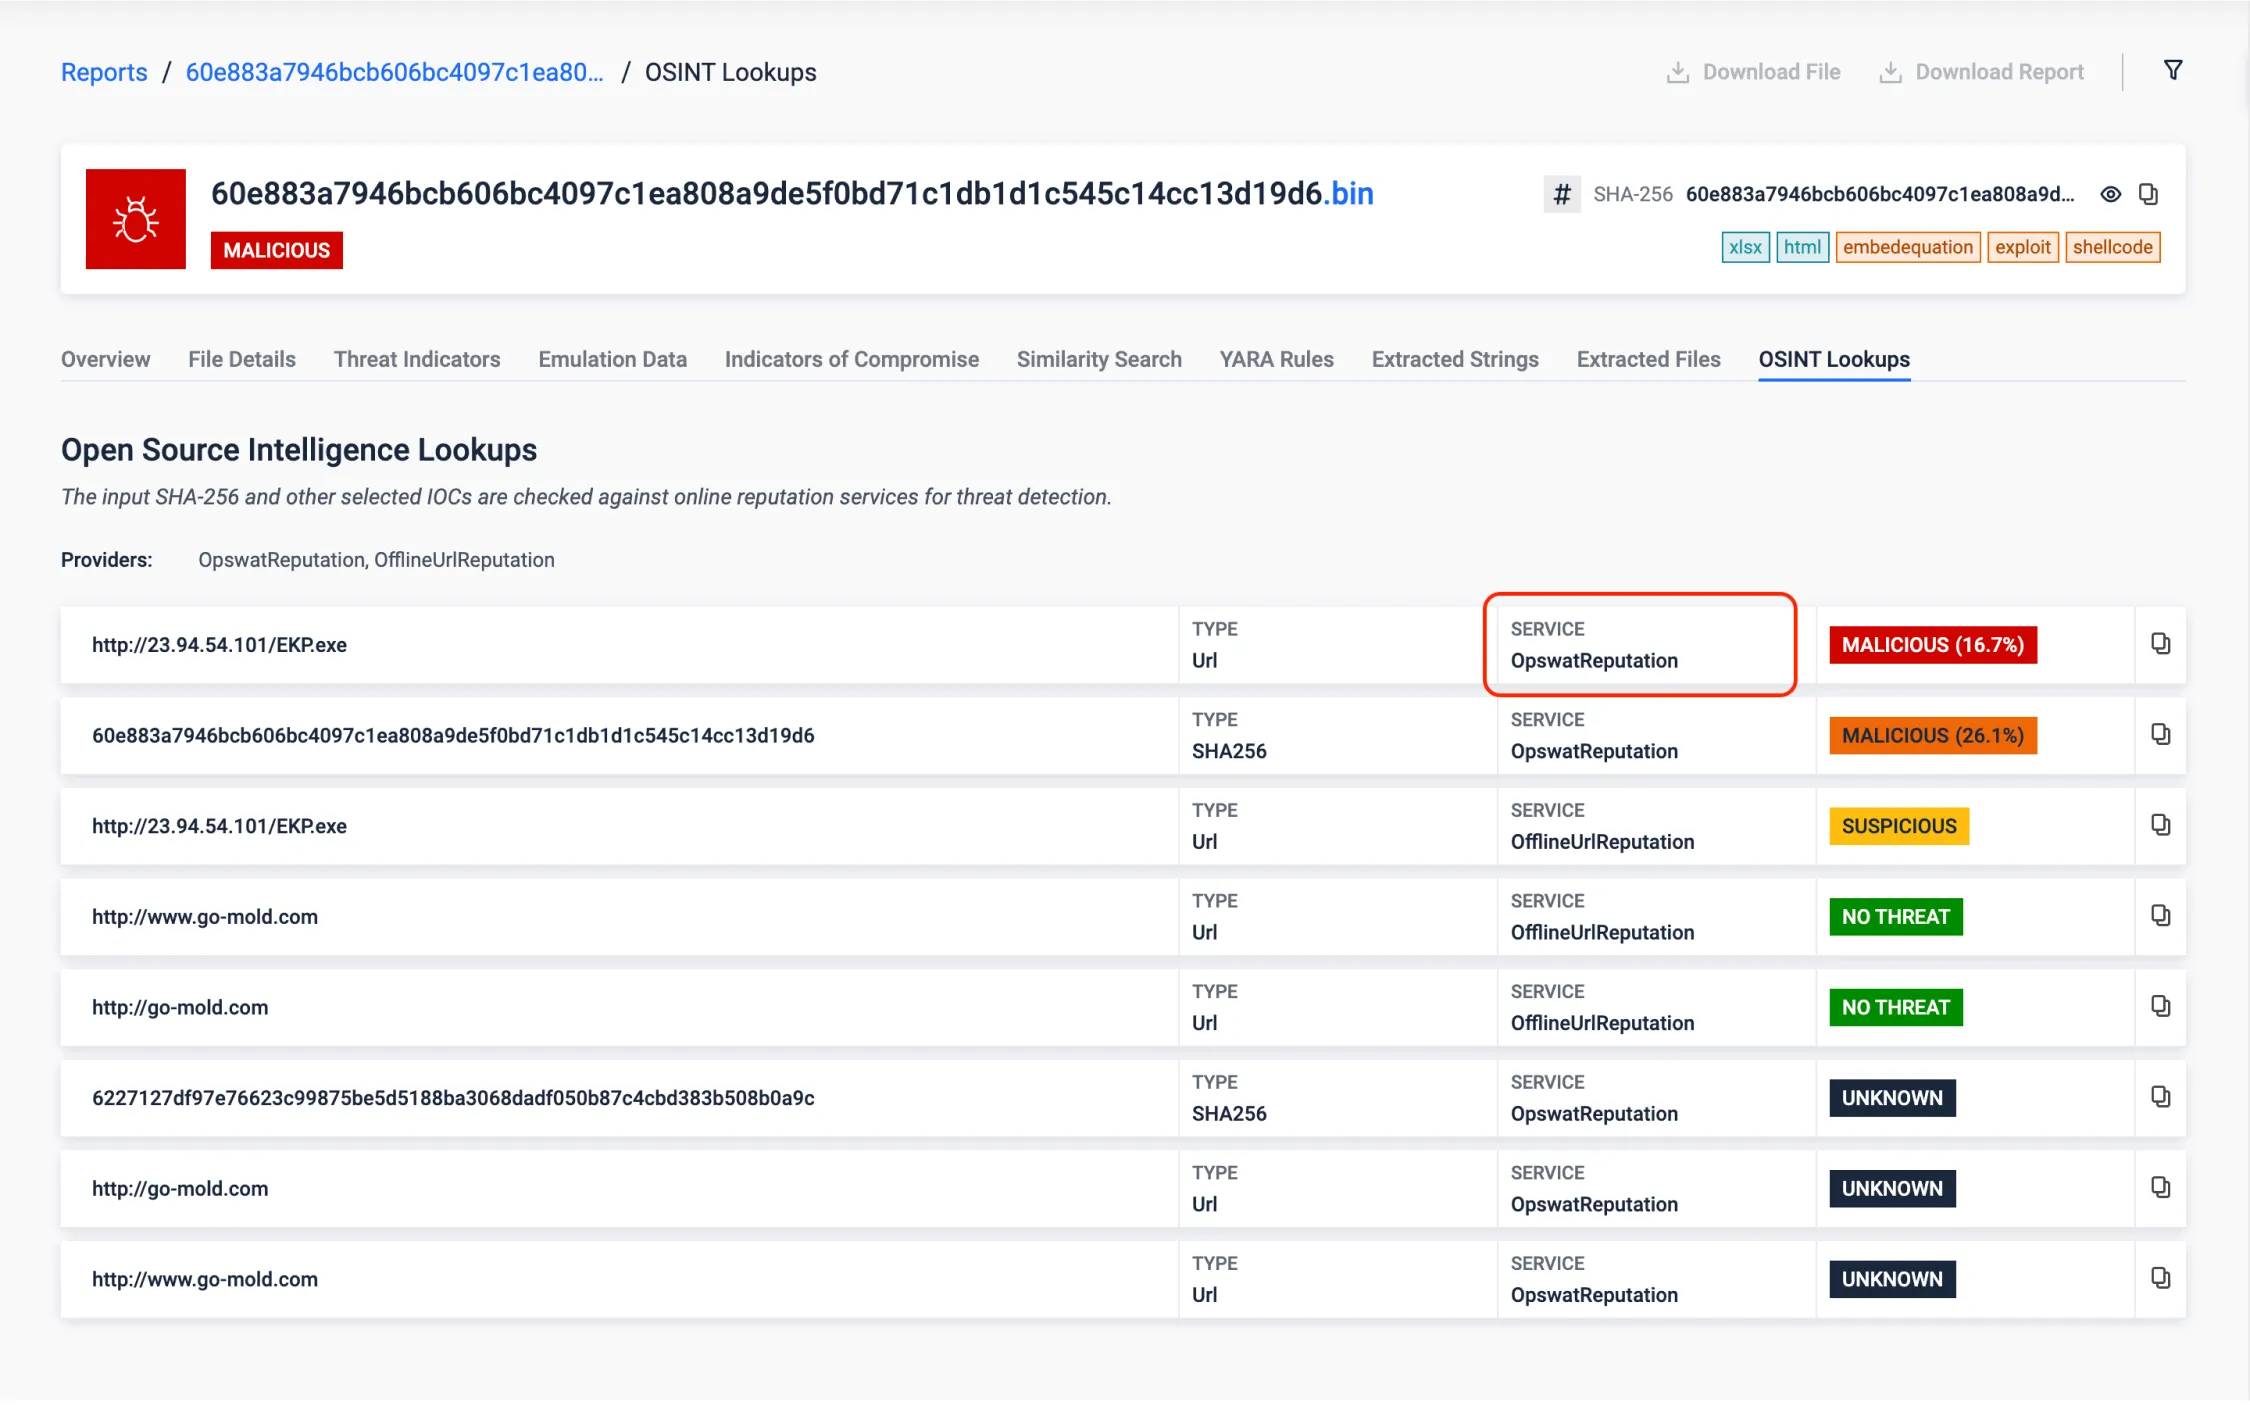
Reputazione URL offline
Il modello di ML offline URL detector fornisce un nuovo livello di difesa individuando efficacemente gli URL sospetti, offrendo un mezzo solido per identificare e mitigare le minacce poste dai link dannosi. Il modello sfrutta un set di dati contenente centinaia di migliaia di URL, meticolosamente etichettati come non pericolosi o dannosi da fornitori affidabili, per valutare la fattibilità del rilevamento accurato di URL sospetti attraverso tecniche di apprendimento automatico.
È importante notare che questa funzione è particolarmente utile in ambienti protetti dall'aria, dove le ricerche di reputazione online non sono disponibili.
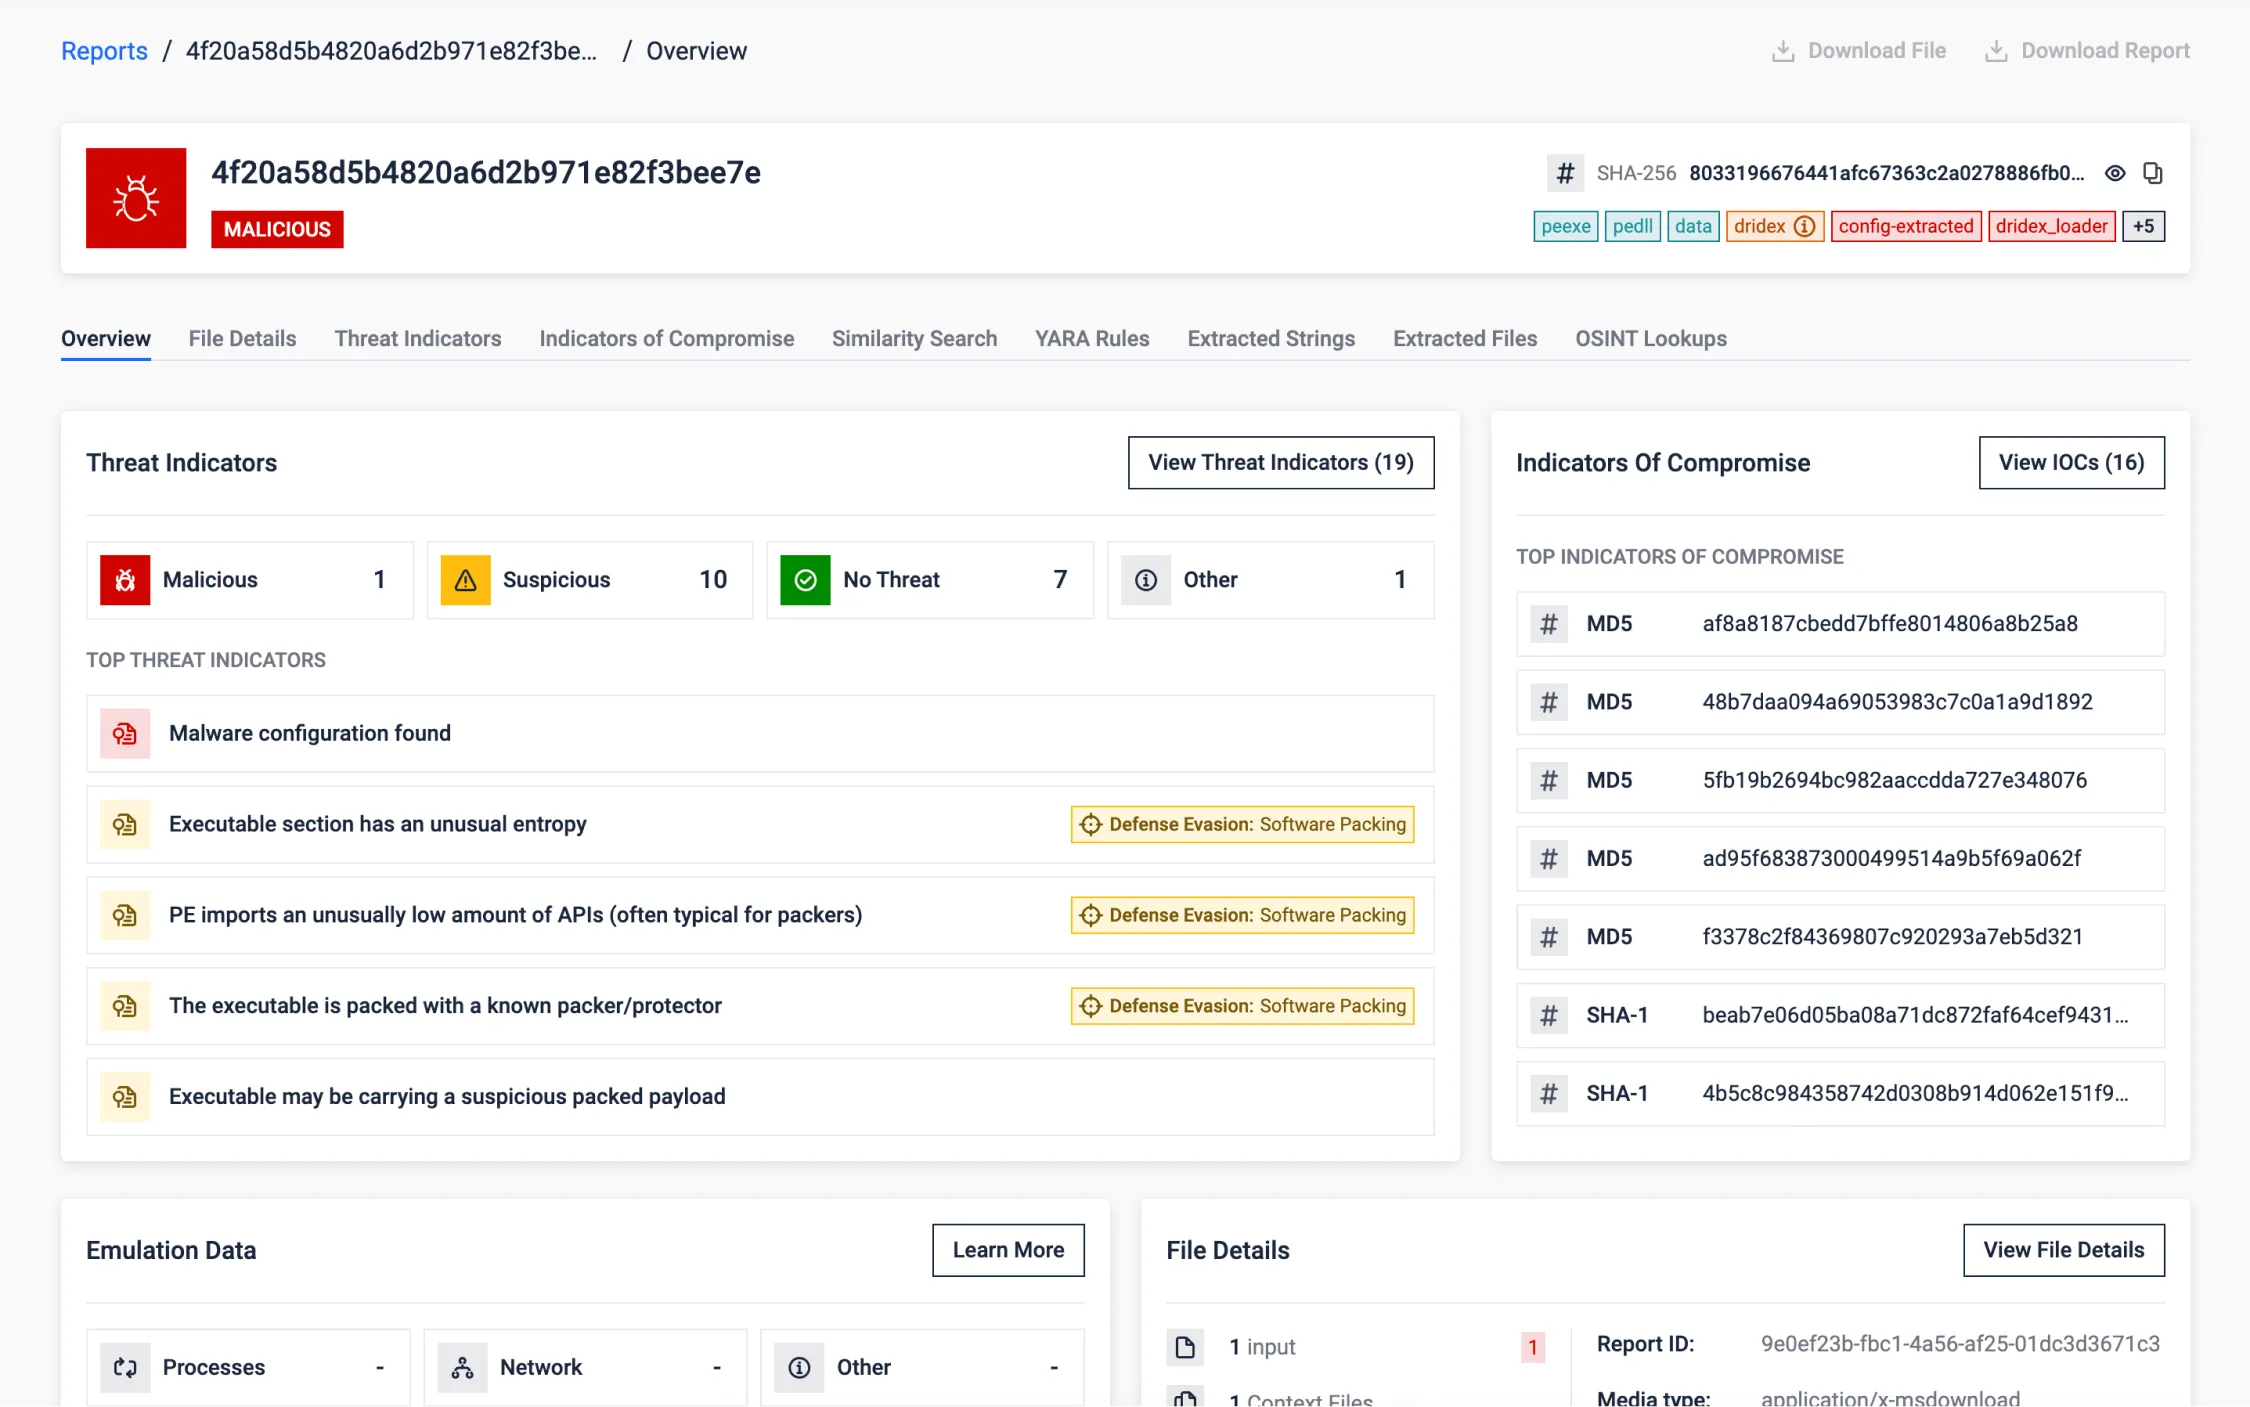
Estrazione della configurazione del malware di un campione impacchettato
L'esempio riportato di seguito rivela un malware che è stato impacchettato utilizzando la tecnica di impacchettamento UPX. Nonostante il tentativo di eludere il rilevamento e le difese, la nostra analisi è riuscita a decomprimere il payload, rivelando la sua vera identità di Trojan Dridex. Siamo stati in grado di scoprire la configurazione del malware, facendo luce sull'intento malevolo dietro questa minaccia, estraendo preziosi IOC.
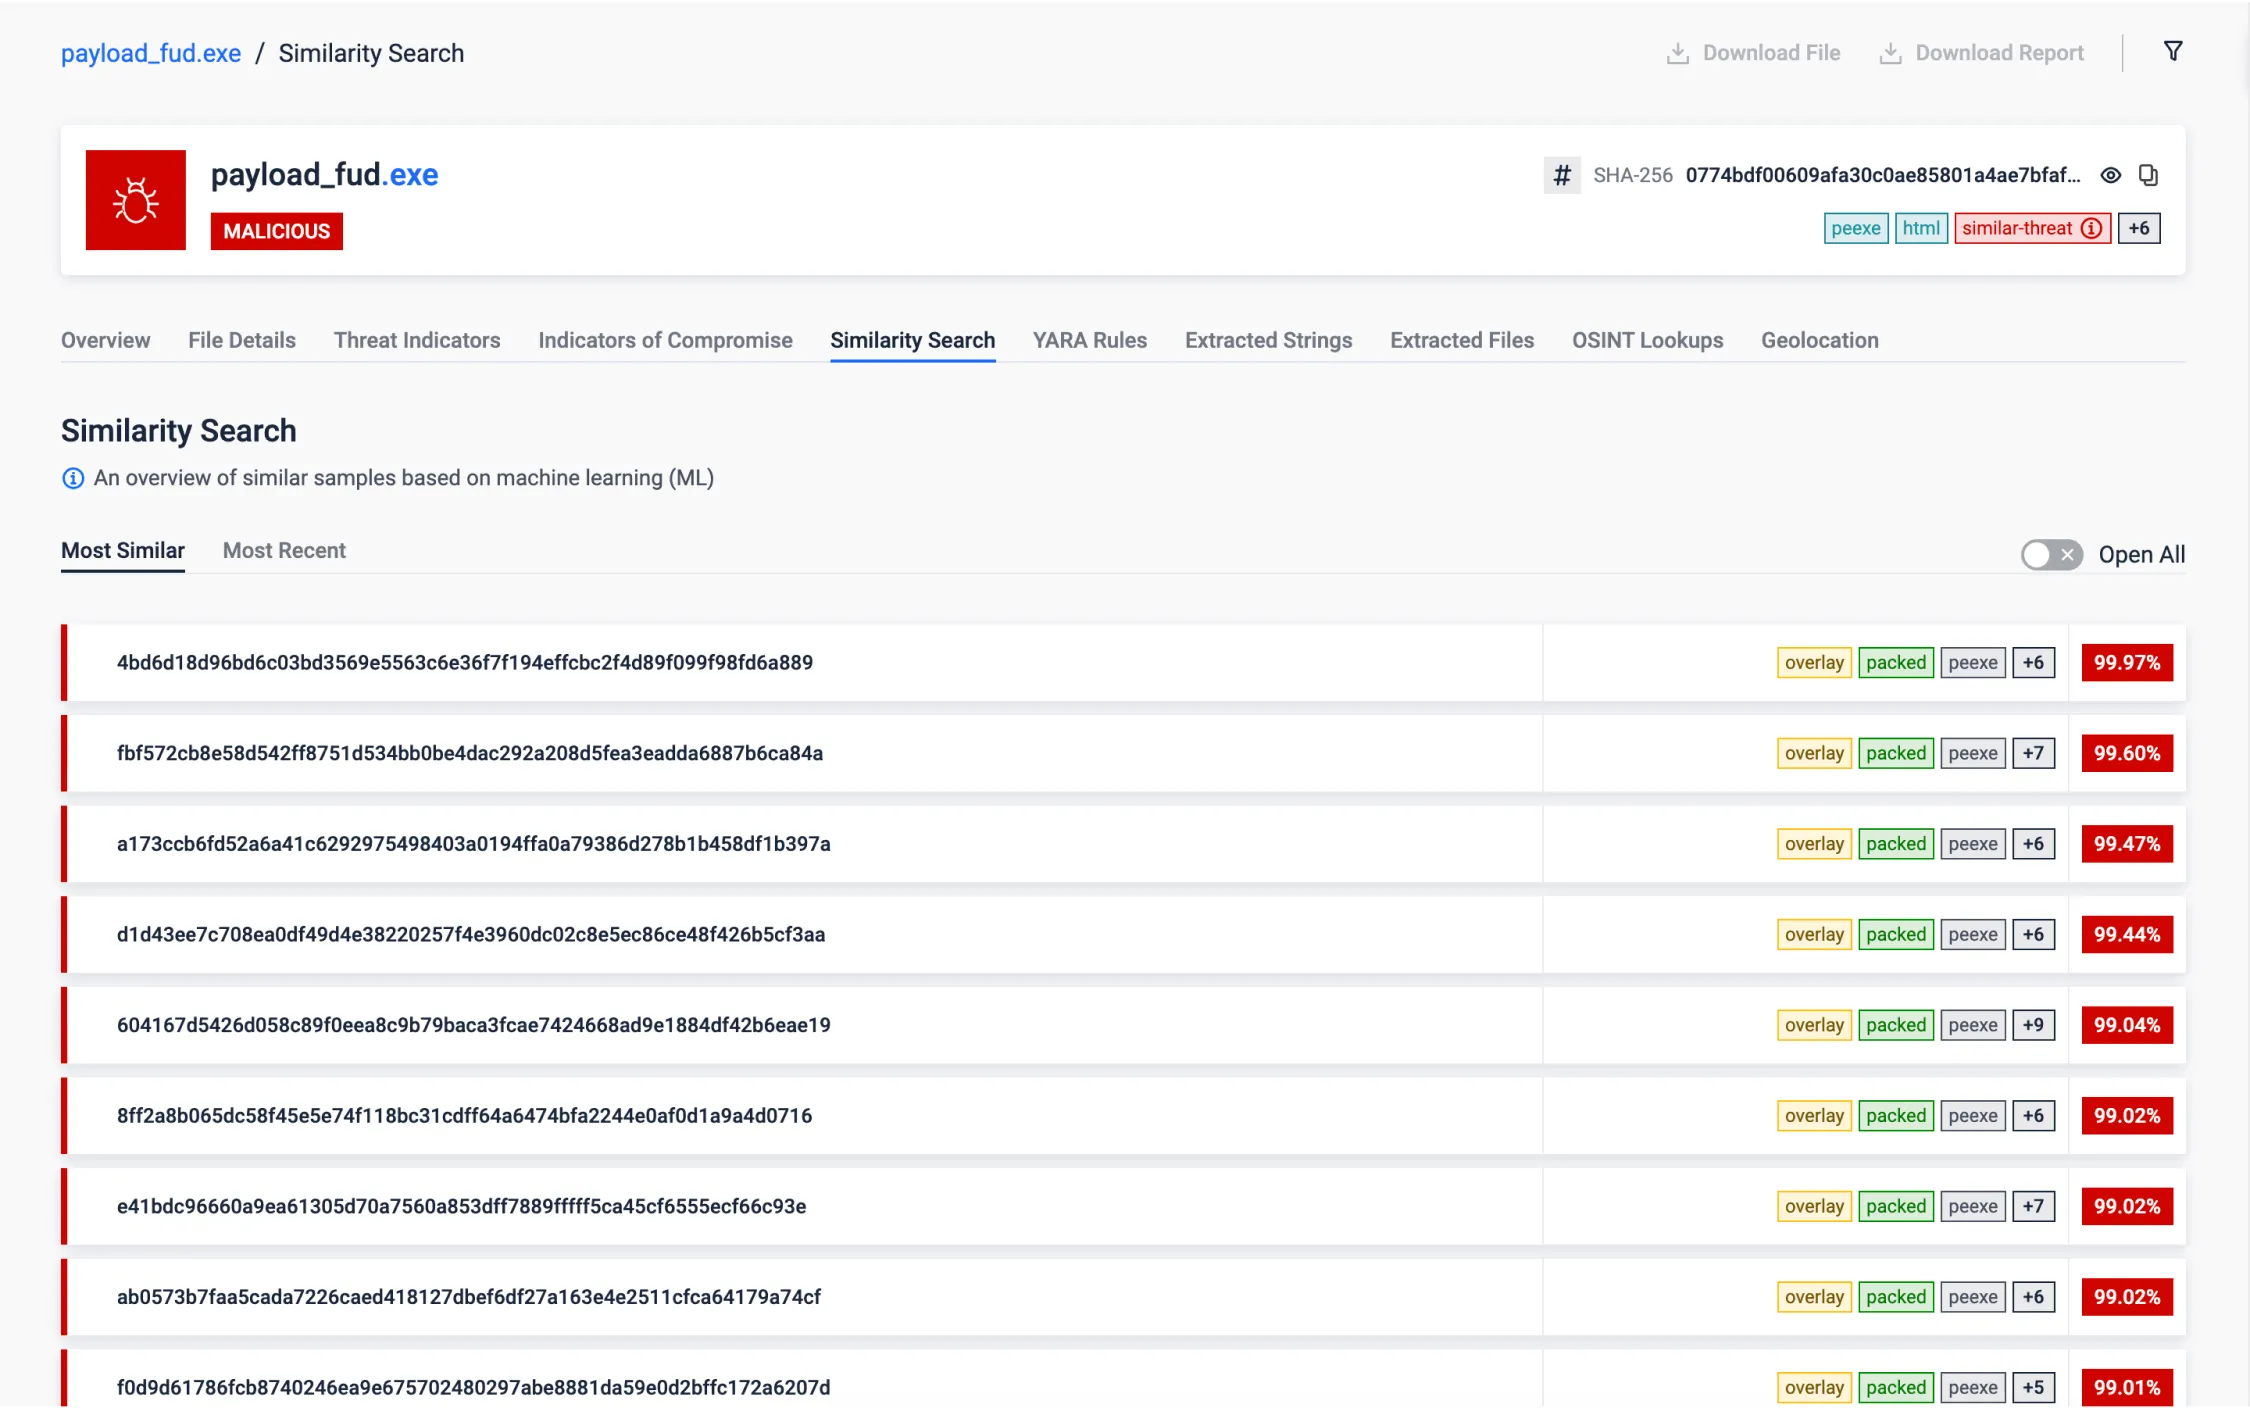
Ricerca per similarità
Utilizzando la funzionalità Similarity Search, Sandbox ha rilevato un file molto simile a un malware noto. In particolare, questo file era stato precedentemente contrassegnato come non dannoso, rivelando il potenziale di falsi negativi nelle nostre valutazioni di sicurezza. Questa scoperta ci consente di individuare e correggere in modo specifico queste minacce trascurate.
È importante sottolineare che la Similarity Search è estremamente preziosa per la ricerca e la caccia alle minacce, in quanto può aiutare a scoprire campioni della stessa famiglia di malware o della stessa campagna, fornendo ulteriori CIO o informazioni rilevanti su specifiche attività di minaccia.
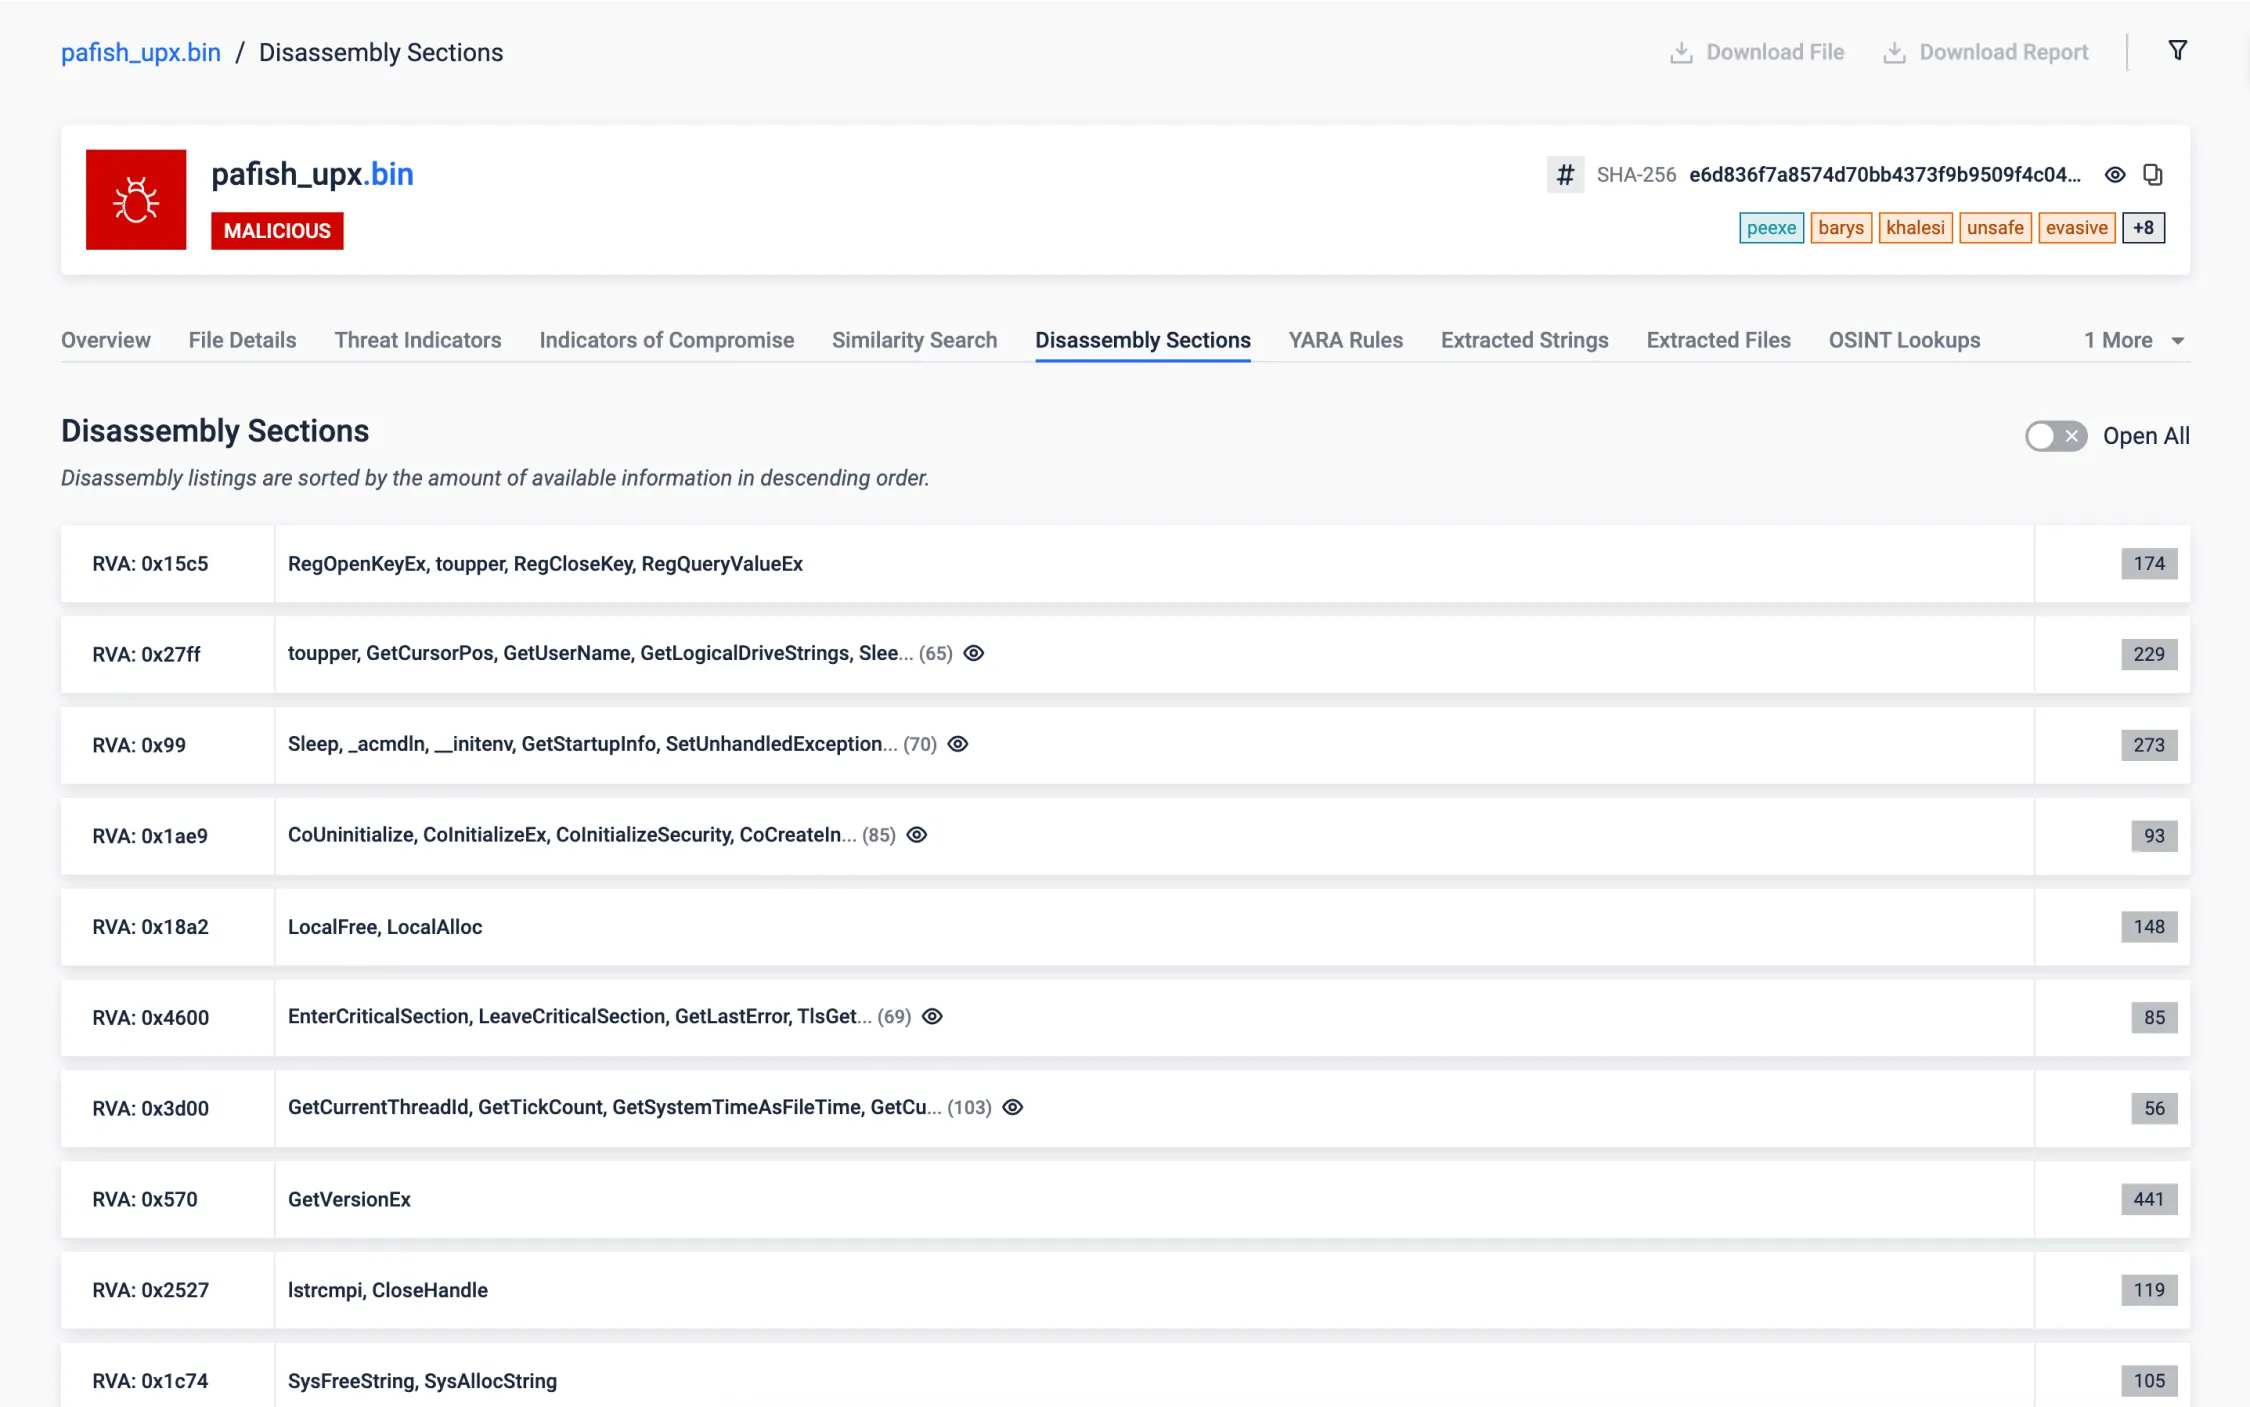
Eseguibile nativo
Our disassembling engine revealed intriguing findings within the target sample. Surprisingly, this sample monitors the system time using the uncommon <rdtsc> instruction and accesses an internal, undocumented structure in Windows, commonly used for different malicious tricks. These unusual actions raise questions about its purpose and underscore the need for further investigation to assess potential risks to the system.
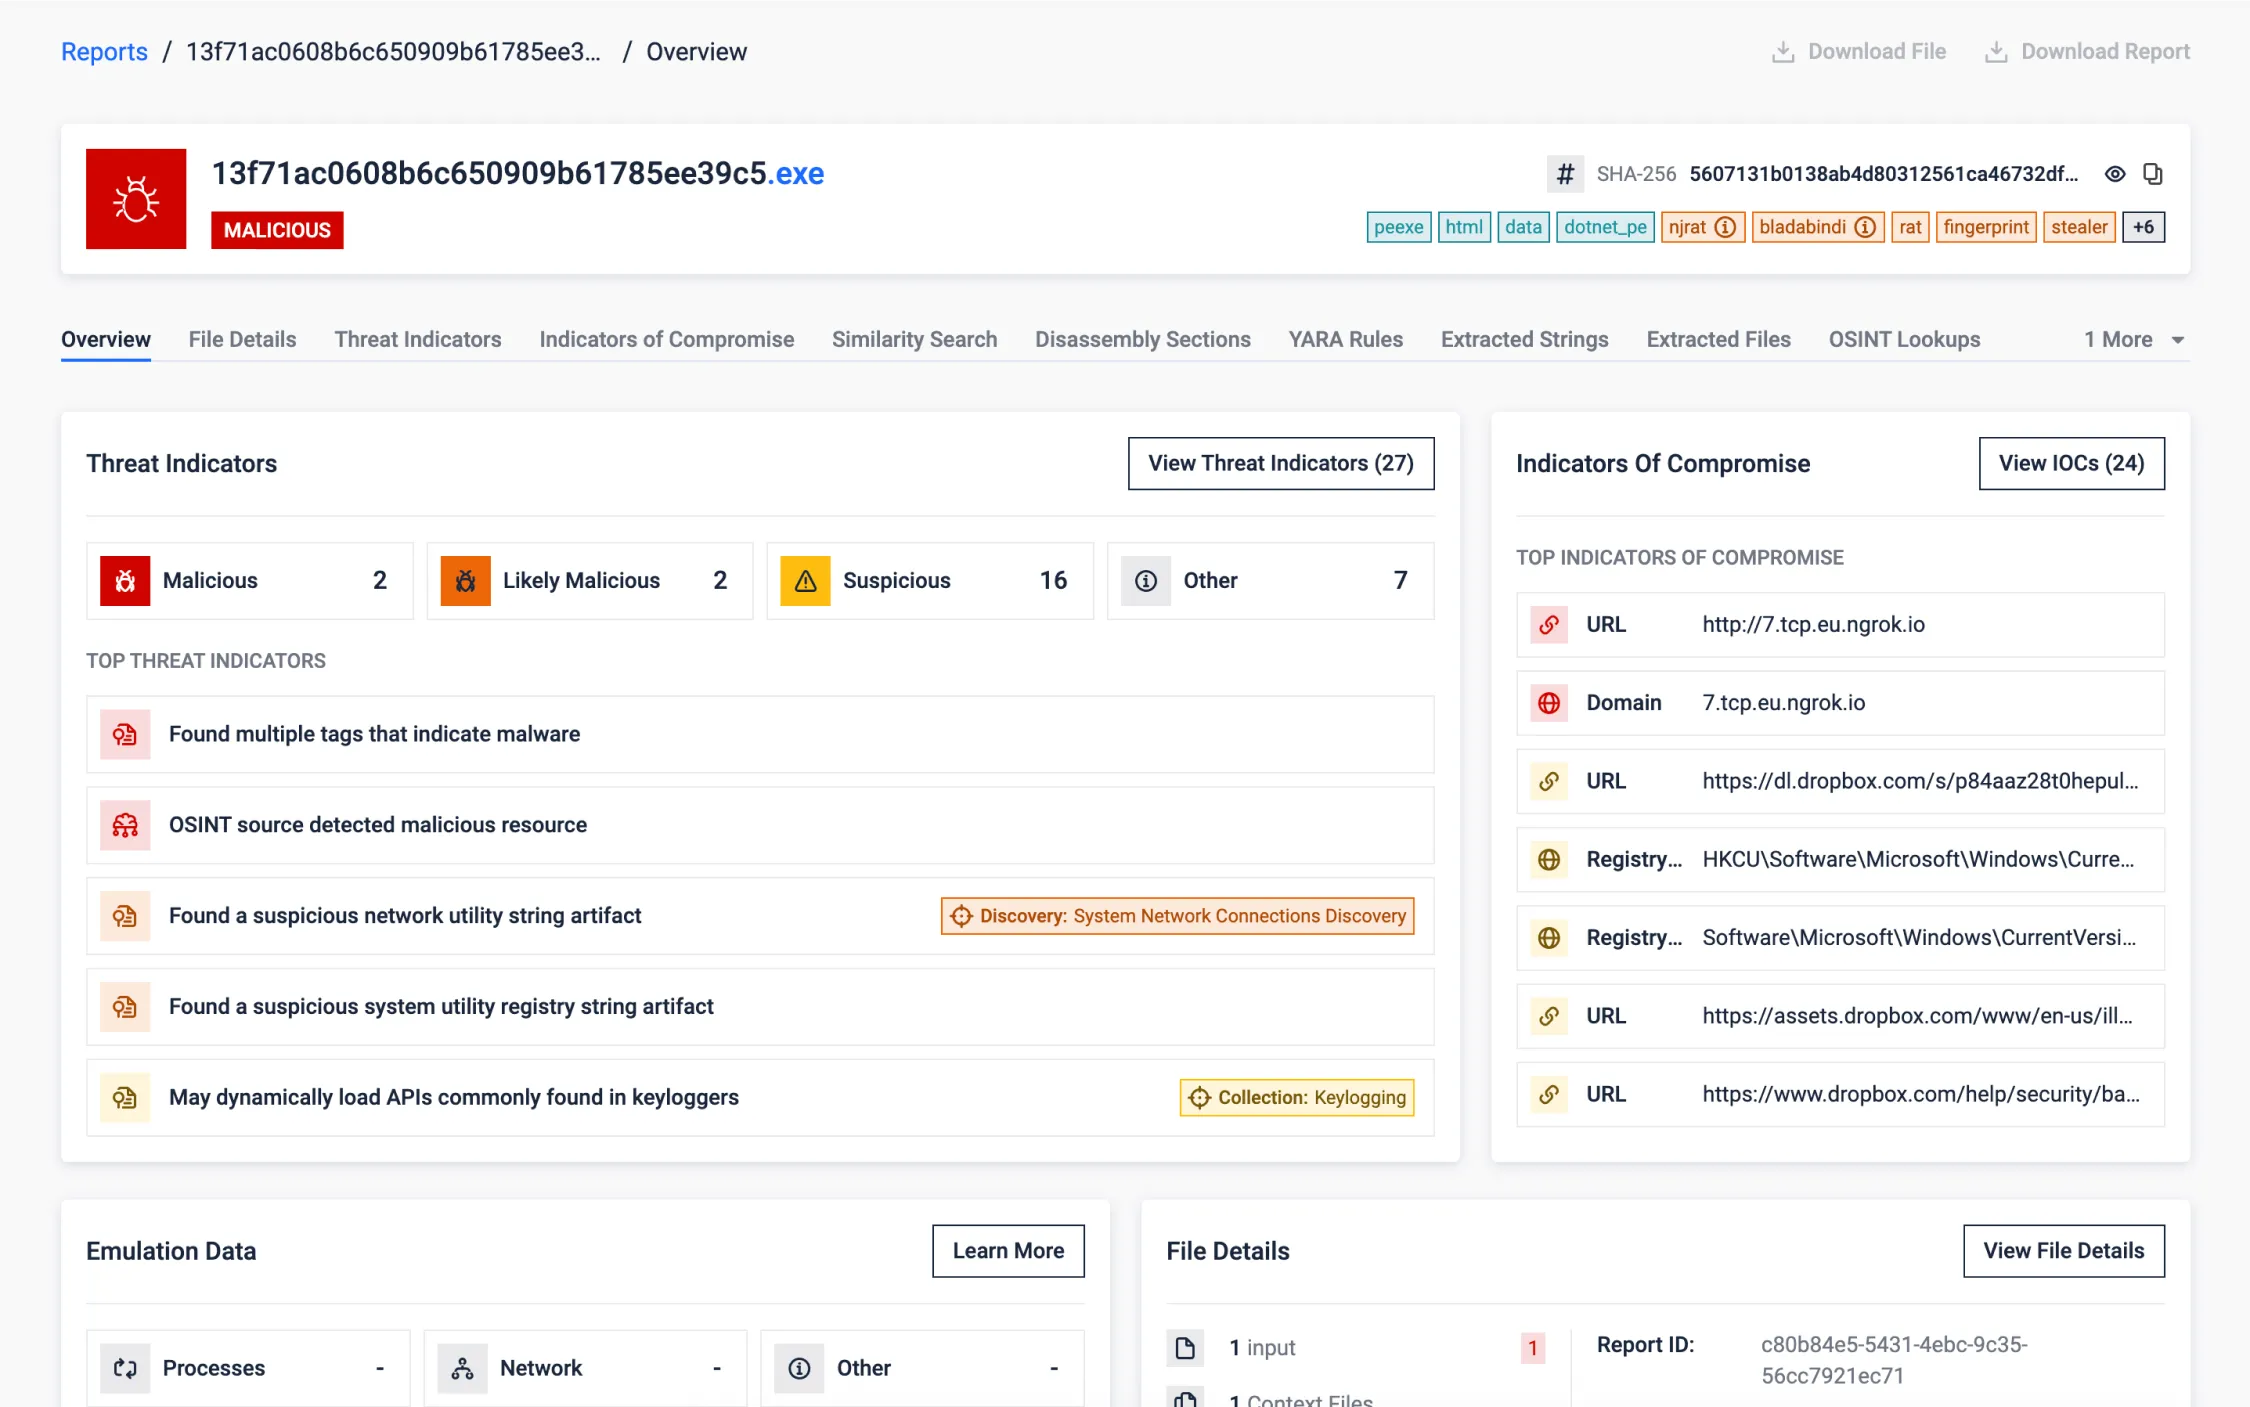
Eseguibile .NET
L'esempio in esame è stato realizzato con il framework .NET. Pur astenendoci dal visualizzare il CIL vero e proprio, il nostro processo di decompilazione estrae e presenta le informazioni degne di nota, tra cui stringhe, artefatti del registro e chiamate a API .
Inoltre, analizziamo i metadati .NET per identificare le funzioni e le risorse specifiche di .NET. Questo processo consente di estrarre informazioni dettagliate sull'assembly, come metodi, classi e risorse incorporate, fondamentali per analizzare il comportamento e la struttura delle applicazioni .NET.
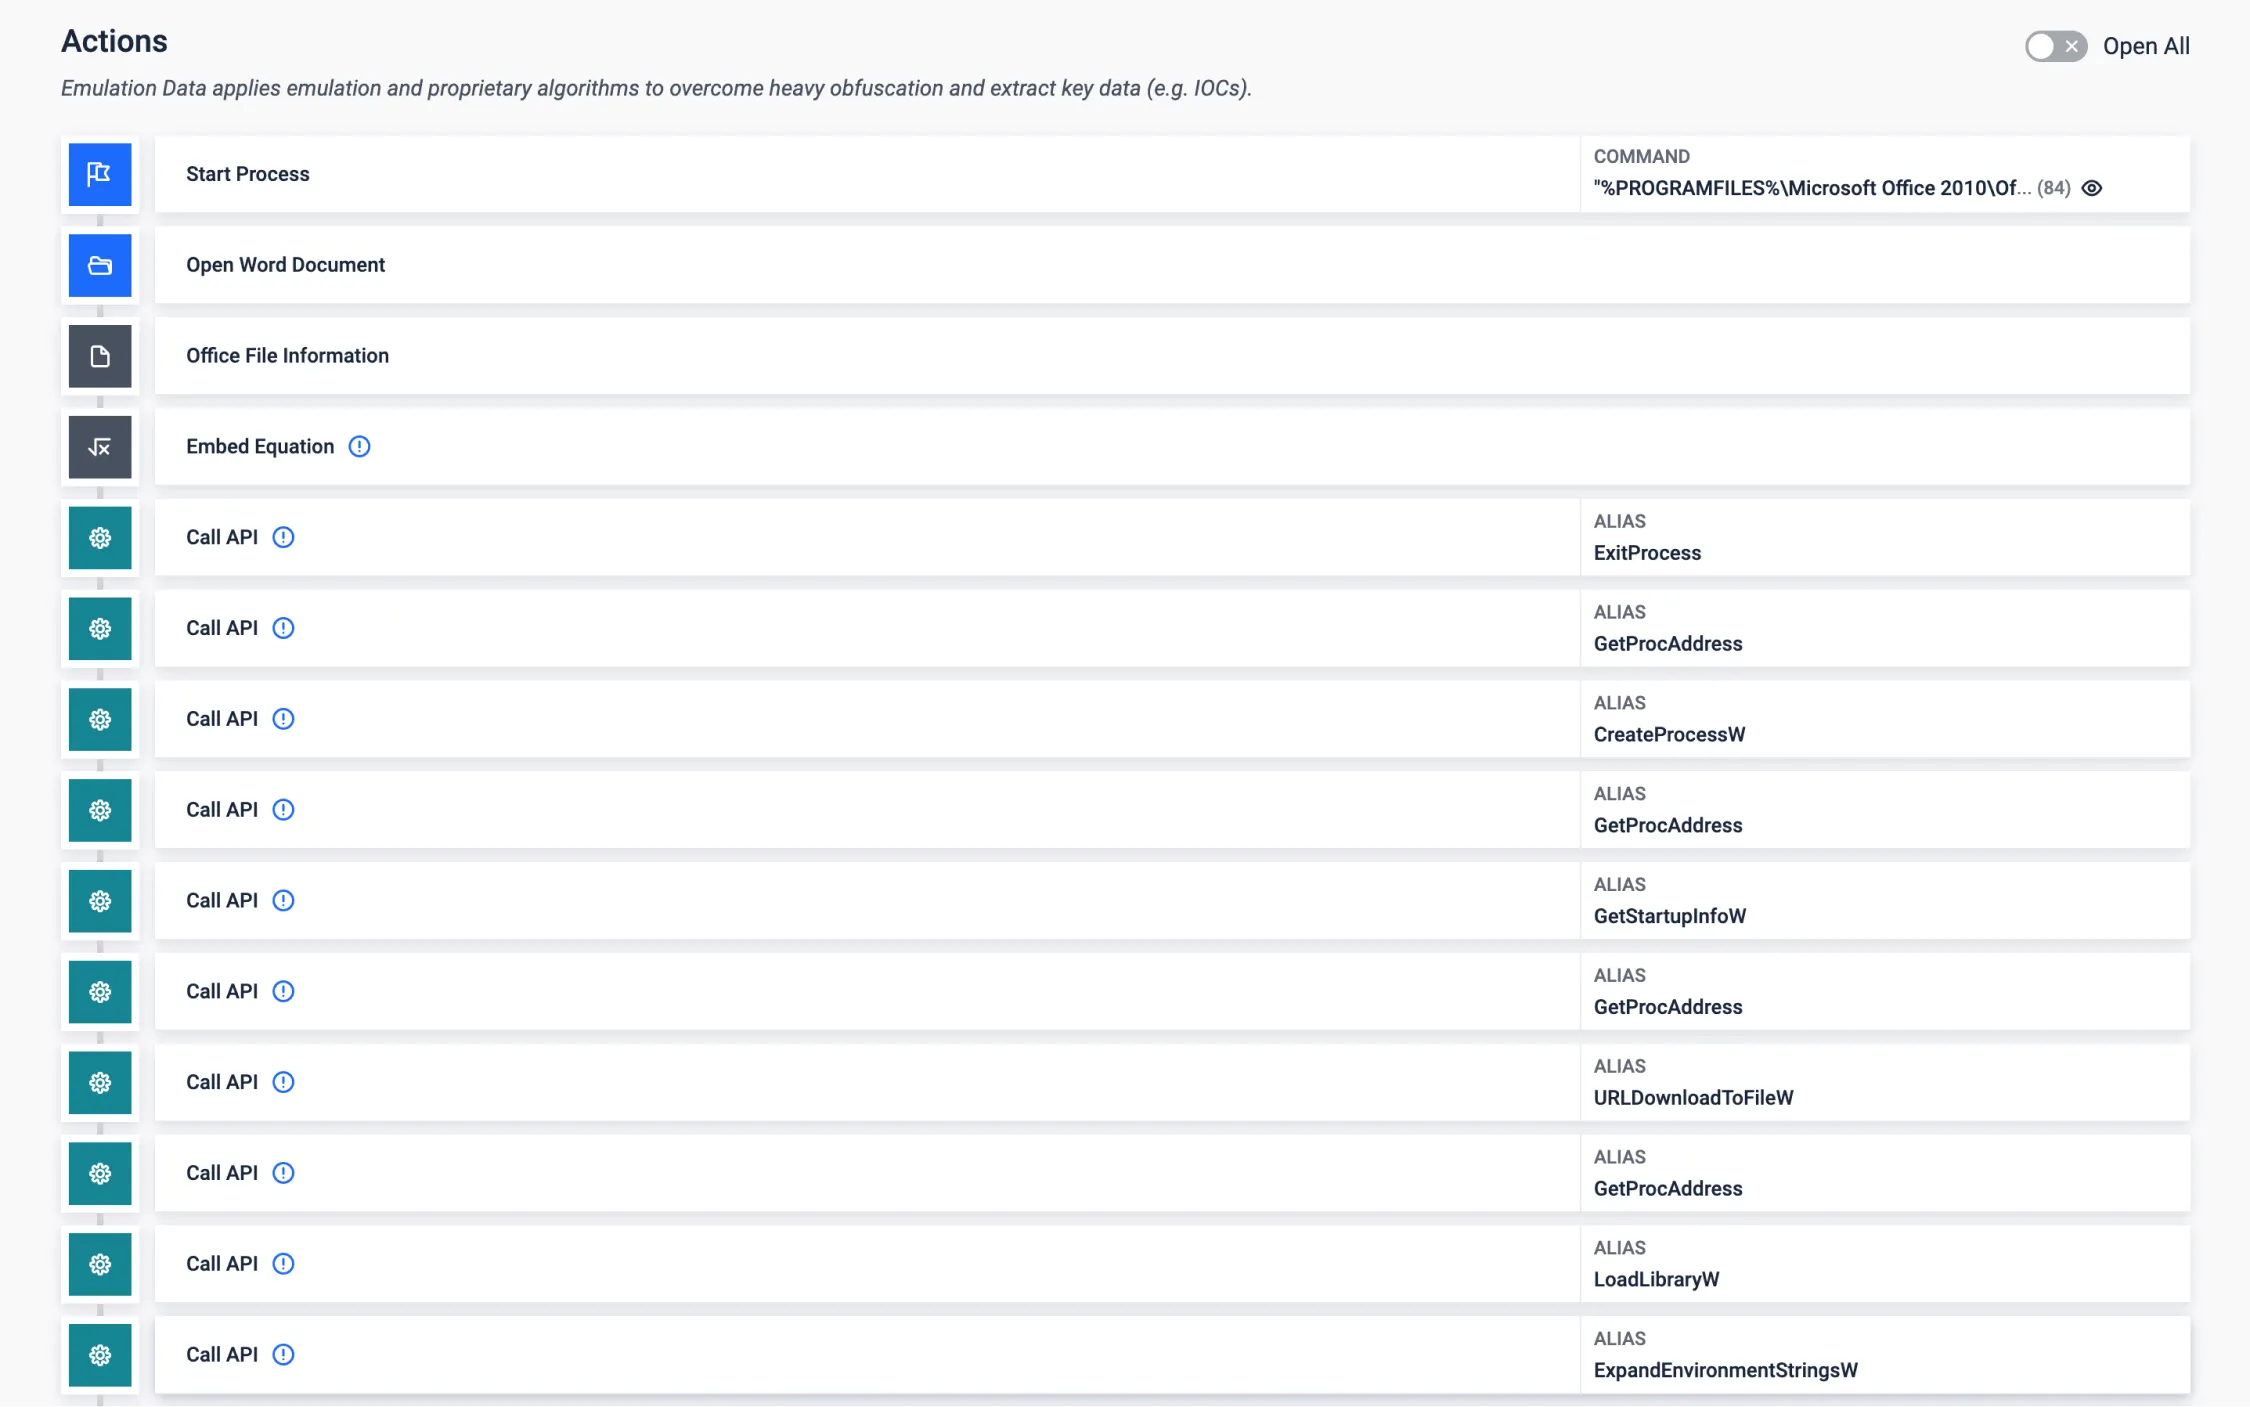
Emulazione di shellcode
Molti exploit di applicazioni portano il loro payload finale in formato binario grezzo (shellcode), il che potrebbe essere un ostacolo durante l'analisi del payload. Con la nostra emulazione di shellcode siamo in grado di scoprire e analizzare il comportamento del payload finale, in questo esempio per una vulnerabilità di Office ampiamente sfruttata nell'editor di equazioni. In questo modo si apre la porta alla raccolta dei CIO pertinenti.
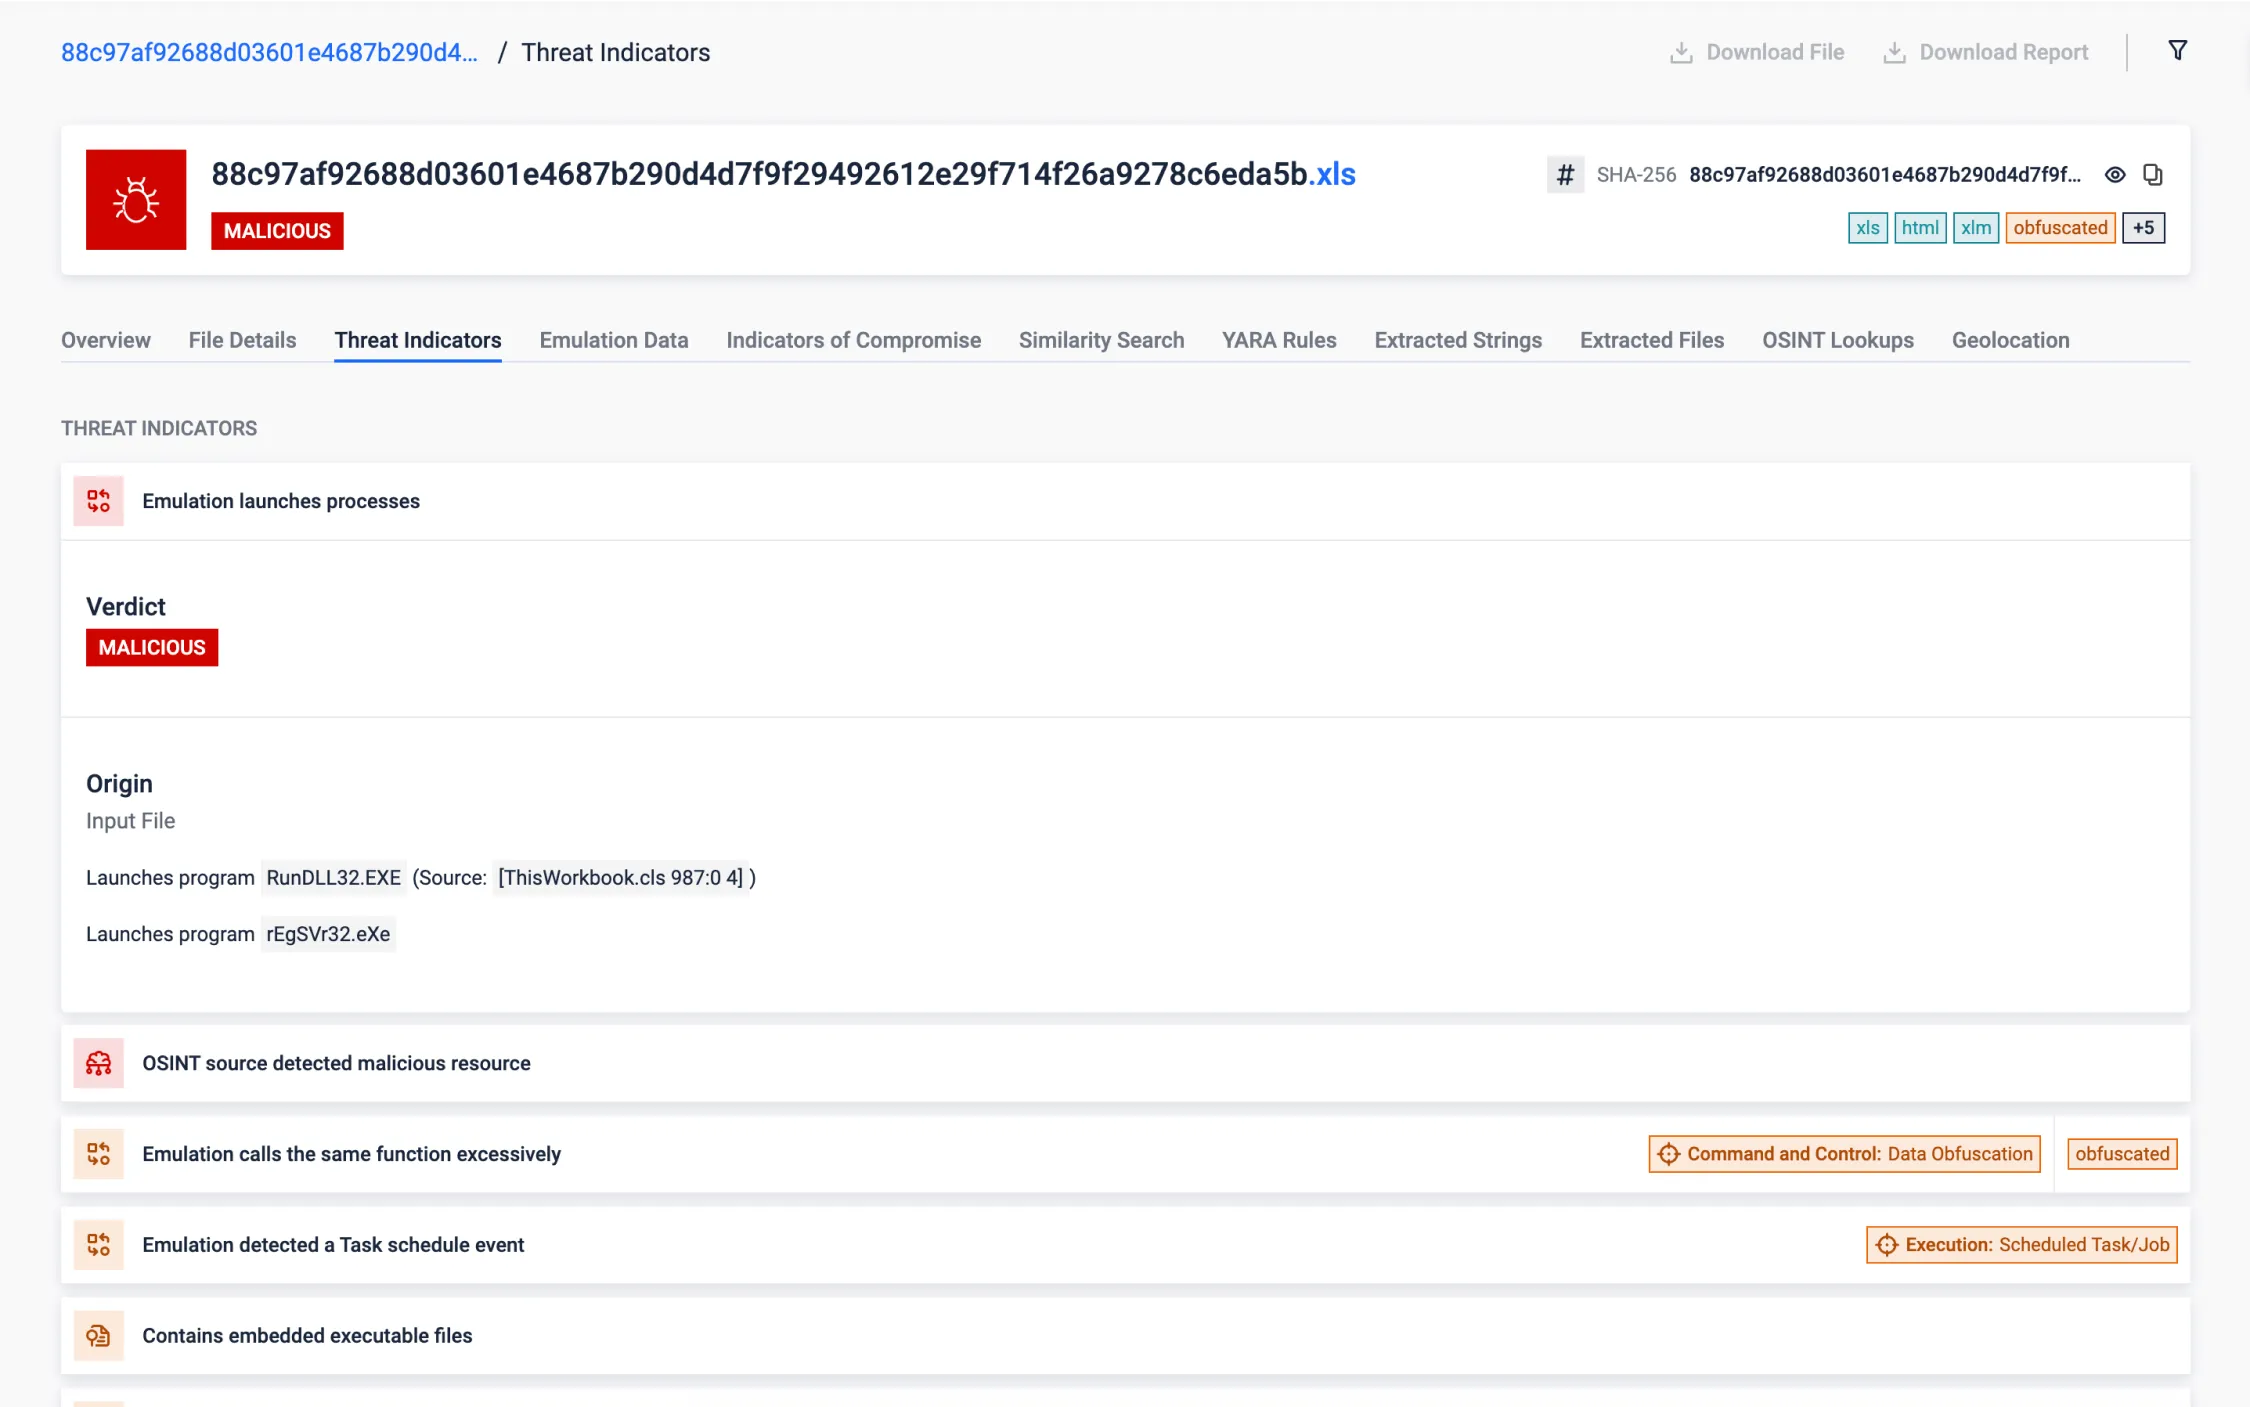
Macro VBA altamente offuscata
Le macro VBA offuscate rappresentano una sfida significativa per fornire un tempo di risposta ragionevole alle minacce attive. Questo codice poco chiaro rende l'analisi e la comprensione delle minacce un compito estremamente complesso che richiede molto tempo e sforzi. La nostra tecnologia di emulazione VBA all'avanguardia è in grado di superare queste sfide e di fornire in pochi secondi un'analisi completa delle macro VBA offuscate e una chiara comprensione delle loro funzionalità.
Il campione analizzato è un documento Excel con codice VBA altamente offuscato che rilascia ed esegue un file DLL .NET, insieme a un file LNK incaricato di continuare la catena di esecuzione del malware. Dopo l'emulazione VBA, MetaDefender identifica i processi avviati e la funzione principale di deoffuscamento, estrae automaticamente le stringhe offuscate e salva i file rilasciati (precedentemente hardcoded e crittografati nel codice VBA). Questo mostra rapidamente lo scopo principale del malware e ci offre la possibilità di un'ulteriore analisi di questa minaccia.
Sandbox Evasione tramite il Task Scheduler
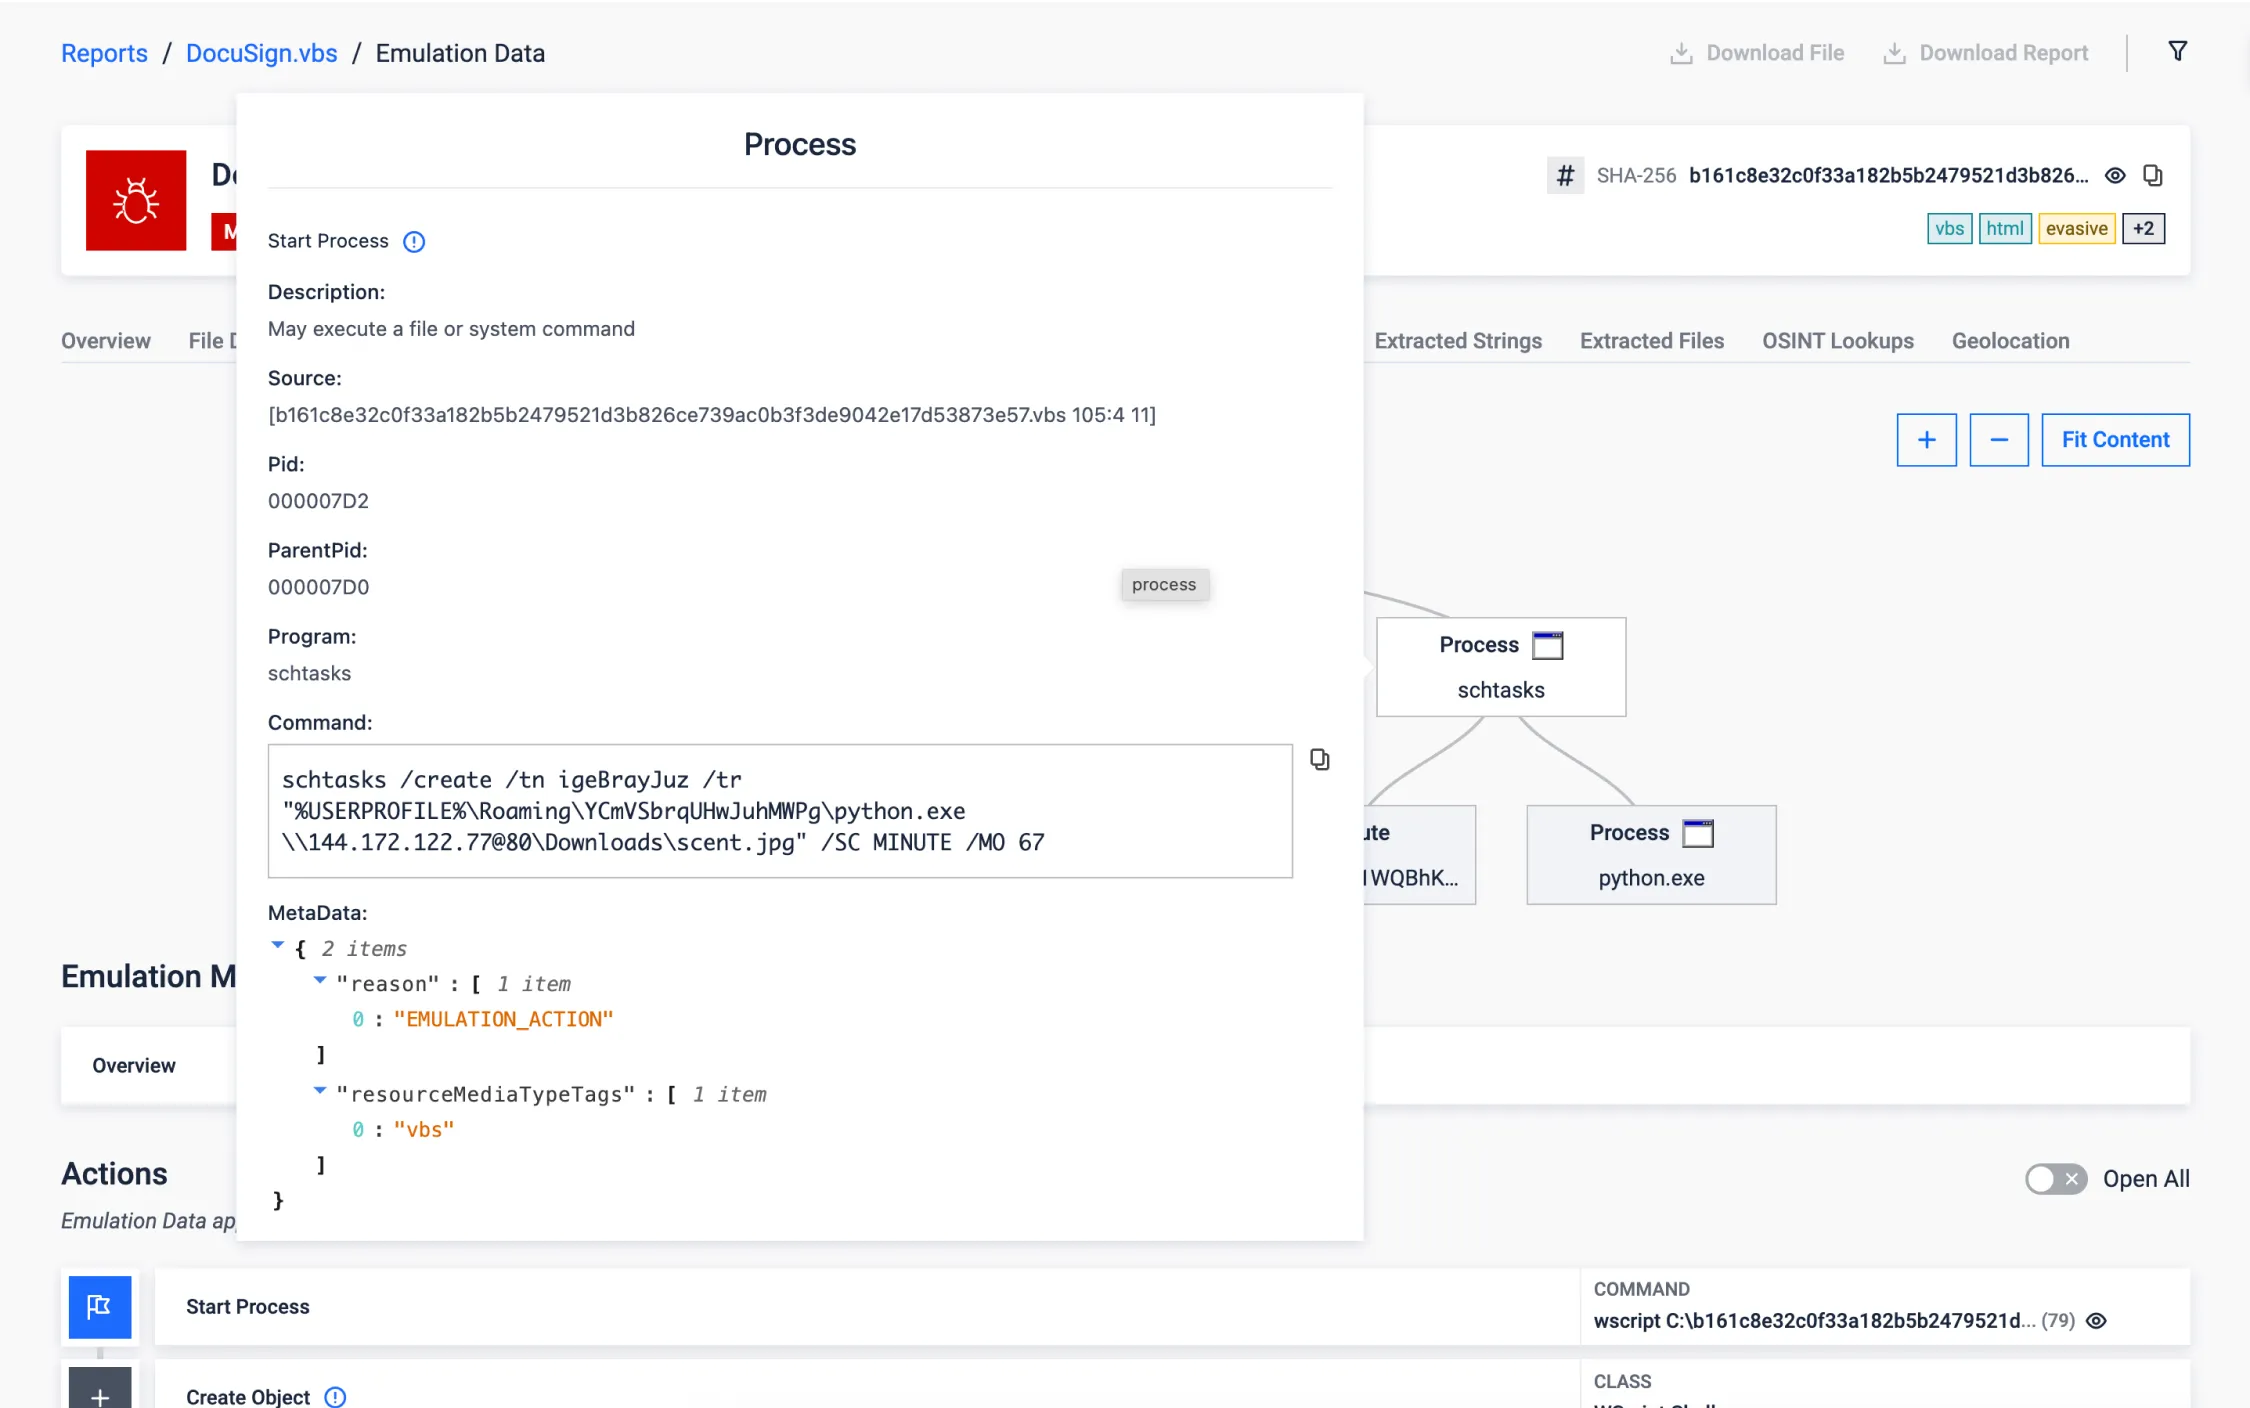
L'utilizzo dell'Utilità di pianificazione delle attività di Windows per eseguire payload dannosi in un secondo momento è una tecnica furtiva per eludere gli ambienti sandbox vista nelle minacce più recenti. Sfrutta il ritardo nell'esecuzione per aggirare efficacemente la breve finestra di analisi tipica delle sandbox.
Il seguente esempio è un VBScript offuscato che scarica il payload dannoso e crea un'attività pianificata per eseguirlo 67 minuti dopo. Le sandbox tradizionali mantengono l'esecuzione solo per pochi minuti e il comportamento dannoso non verrebbe mai scoperto. Invece, il nostro emulatore VBScript è in grado di rilevare e superare questa tecnica di evasione (T1497), adattando l'ambiente di esecuzione per continuare con ulteriori analisi e ottenendo il rapporto completo in 12 secondi.
Riflessione .NET
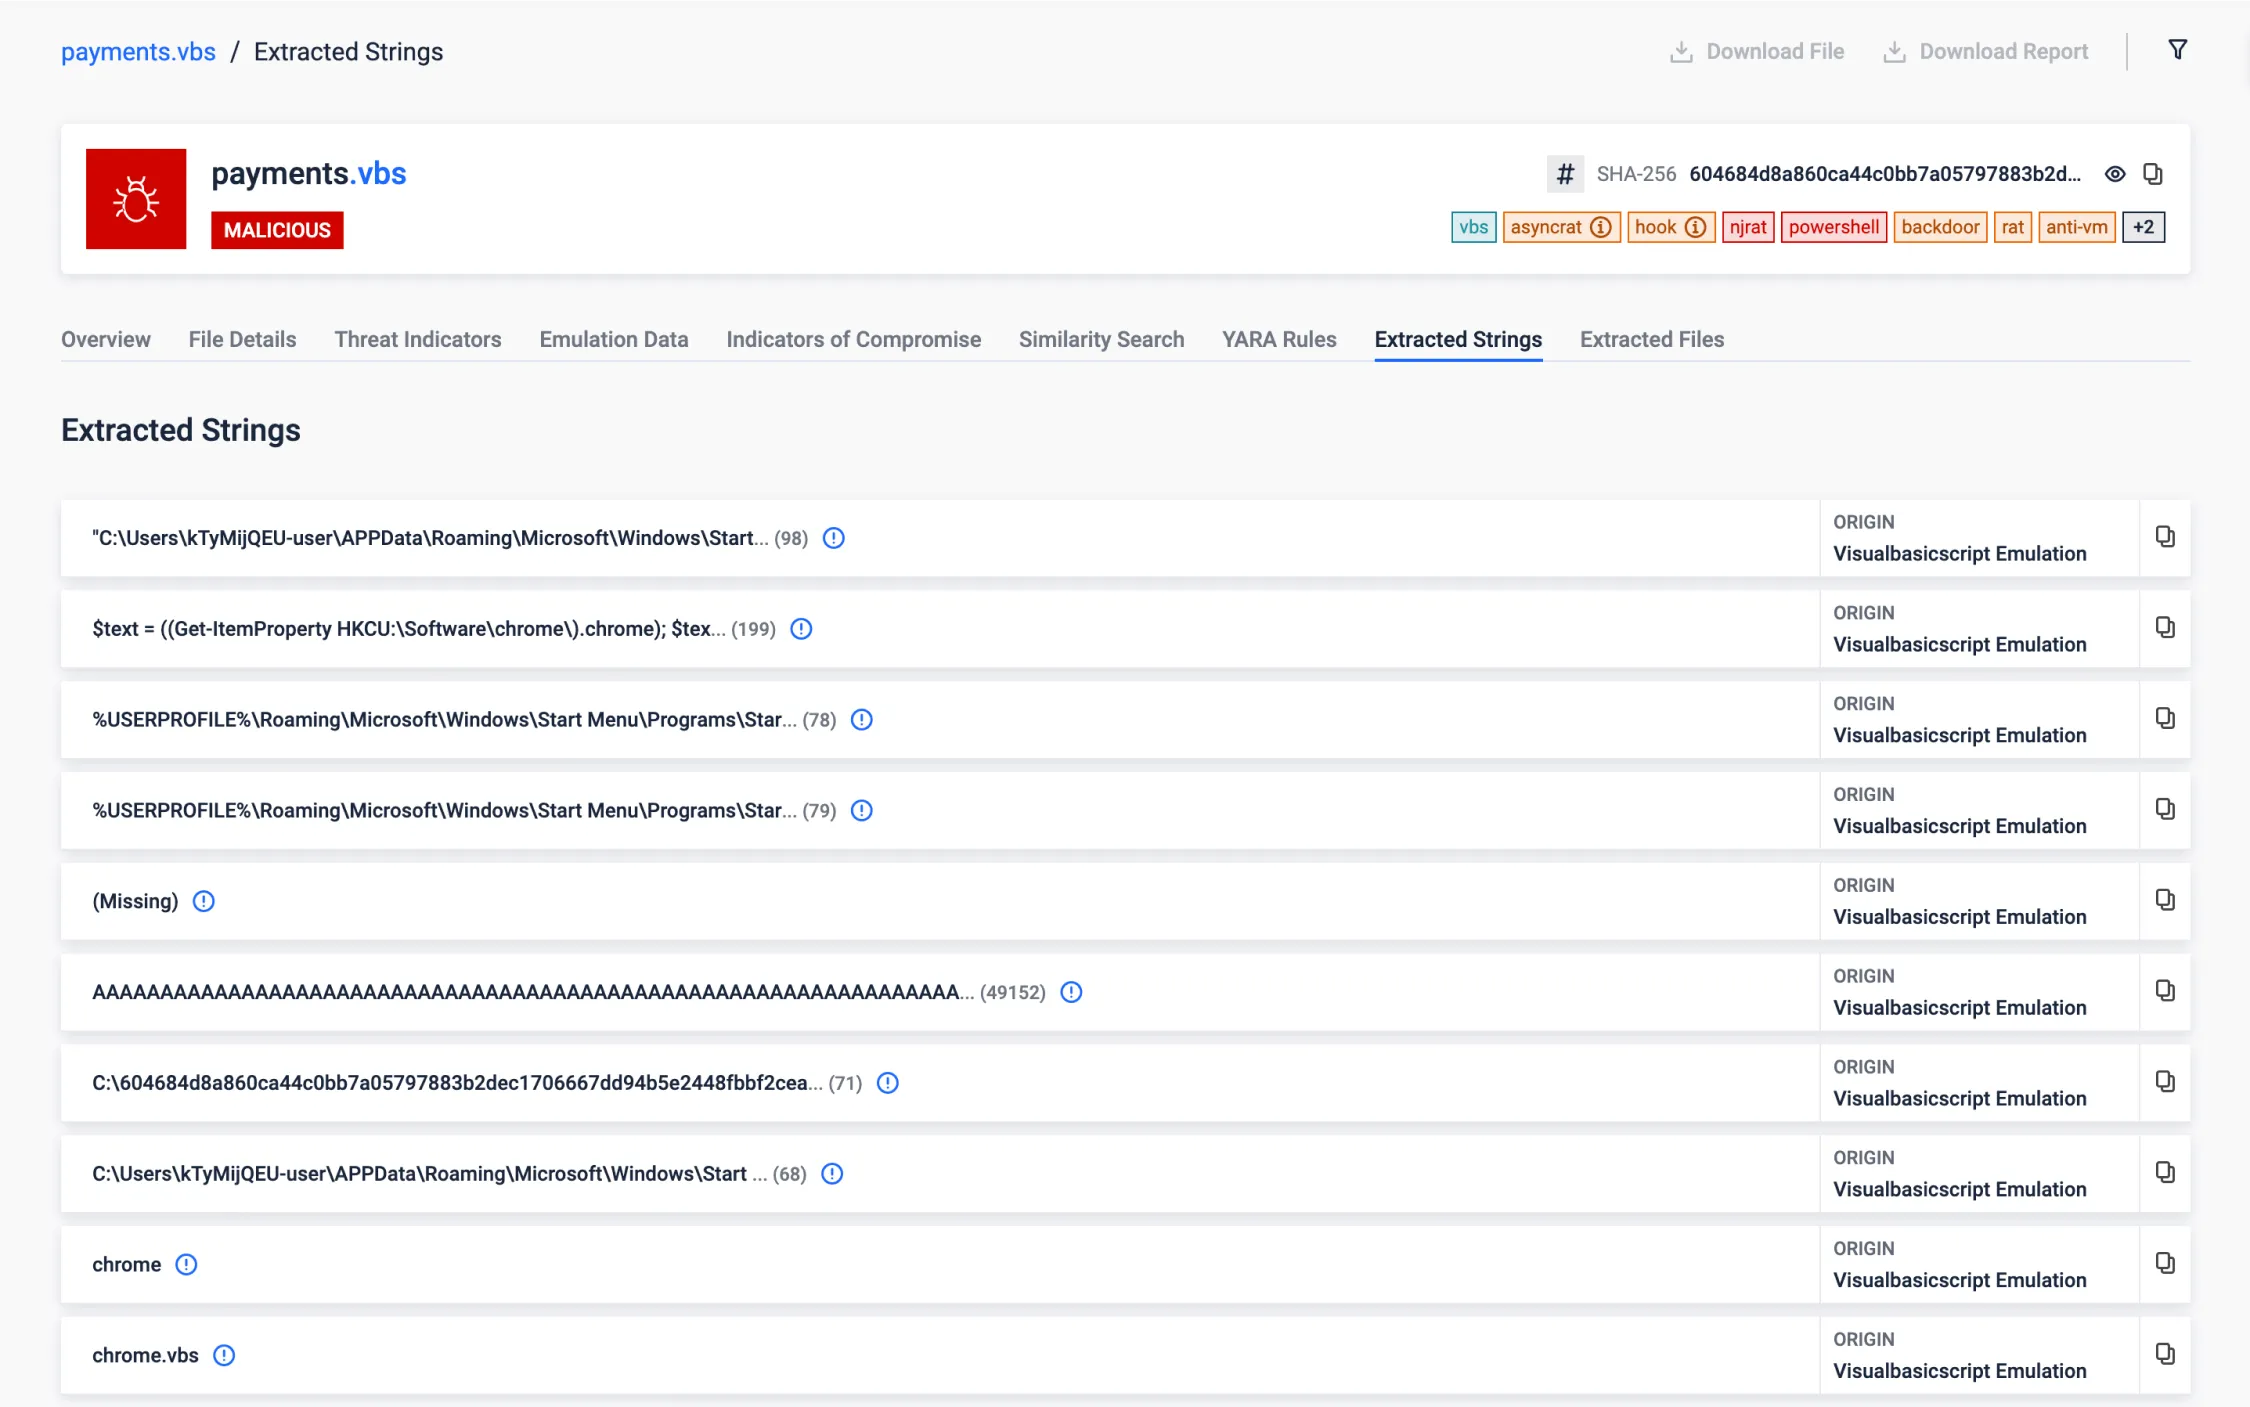
NET Reflection è una potente funzionalità fornita dal framework .NET che consente ai programmi di ispezionare e manipolare la struttura e il comportamento di un file .NET in fase di esecuzione. Consente di esaminare assiemi, moduli e tipi, nonché di creare dinamicamente istanze di tipi, invocare metodi e accedere a campi e proprietà.
Il malware può utilizzare la reflection per caricare ed eseguire dinamicamente codice da assembly non referenziati in fase di compilazione, consentendo di recuperare payload aggiuntivi da server remoti (o nascosti nel file corrente) ed eseguirli senza scriverli su disco, riducendo il rischio di rilevamento.
In questo caso, possiamo vedere come il VBScript analizzato carichi ed esegua un assembly .NET in memoria direttamente dai byte memorizzati in un registro di Windows.
XOR Decodifica del carico utile memorizzato nella risorsa PE
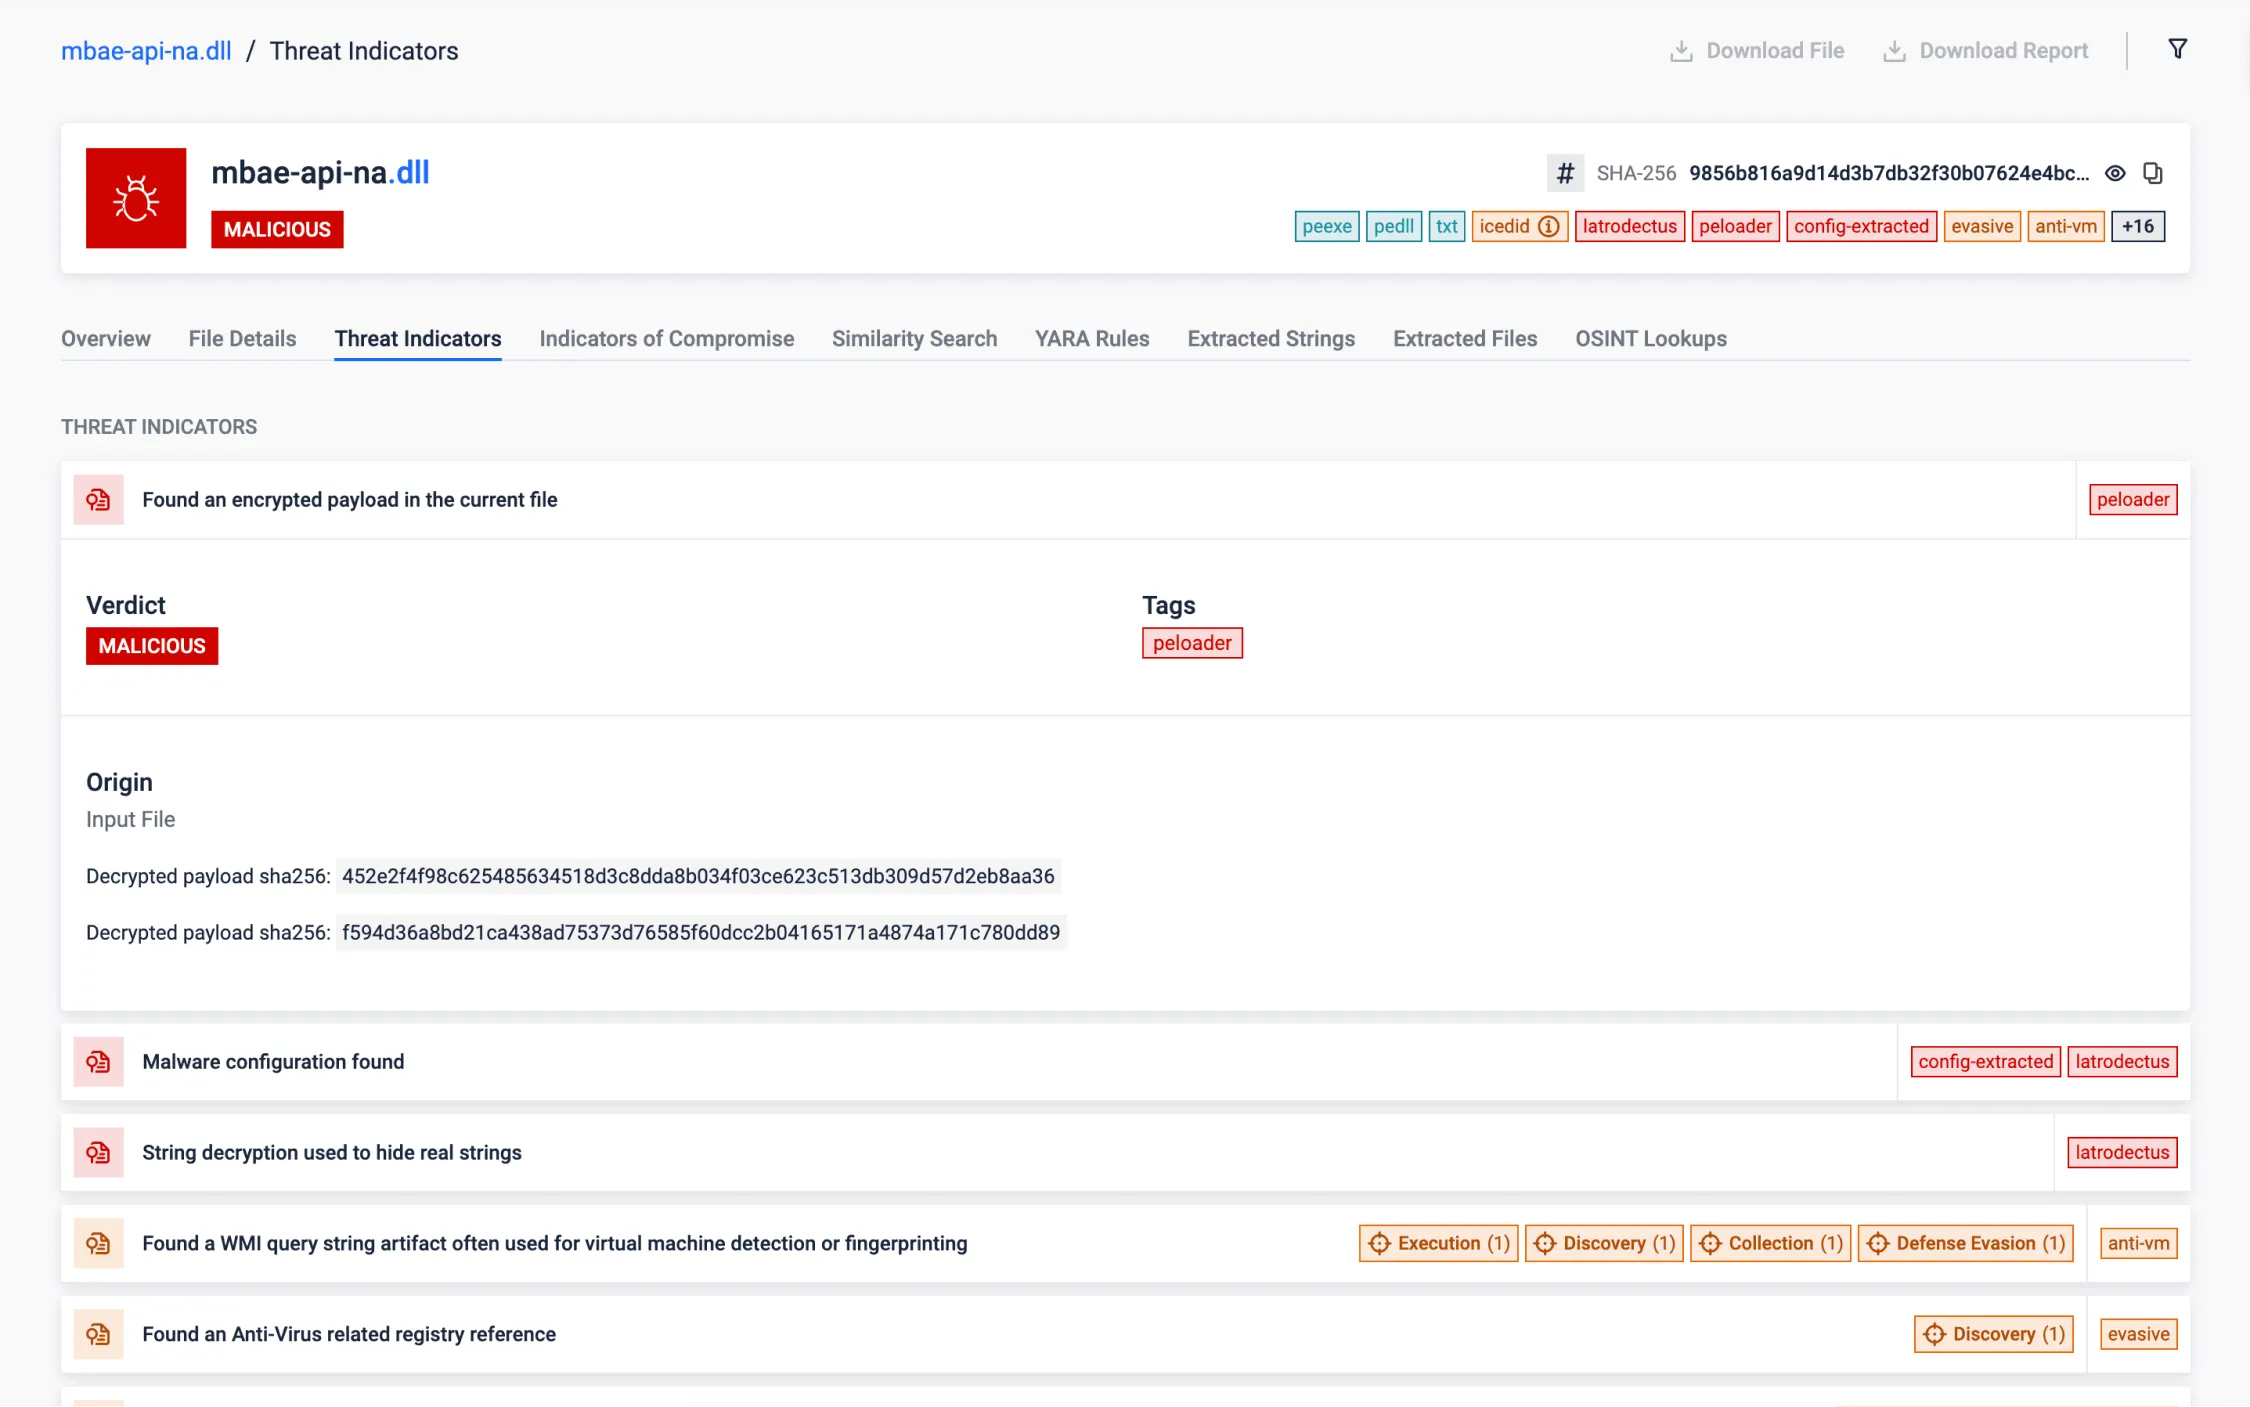
Questa funzione consente di rivelare gli artefatti nascosti e crittografati all'interno delle risorse PE. Gli artefatti dannosi sono spesso crittografati per eludere il rilevamento e oscurare il vero intento del campione. Scoprire questi artefatti è essenziale, poiché in genere contengono dati critici (come informazioni C2) o payload. Estraendoli, la sandbox può effettuare una scansione più approfondita, con maggiori possibilità di identificare i CIO più preziosi.
Questo campione memorizza gli artefatti crittografati utilizzando l'algoritmo XOR, semplice ma efficiente per eludere il rilevamento. Analizzando gli schemi nei dati crittografati, è possibile indovinare la chiave di crittografia, permettendo di decifrare i dati nascosti.
Concentrazione dell'archivio evasivo
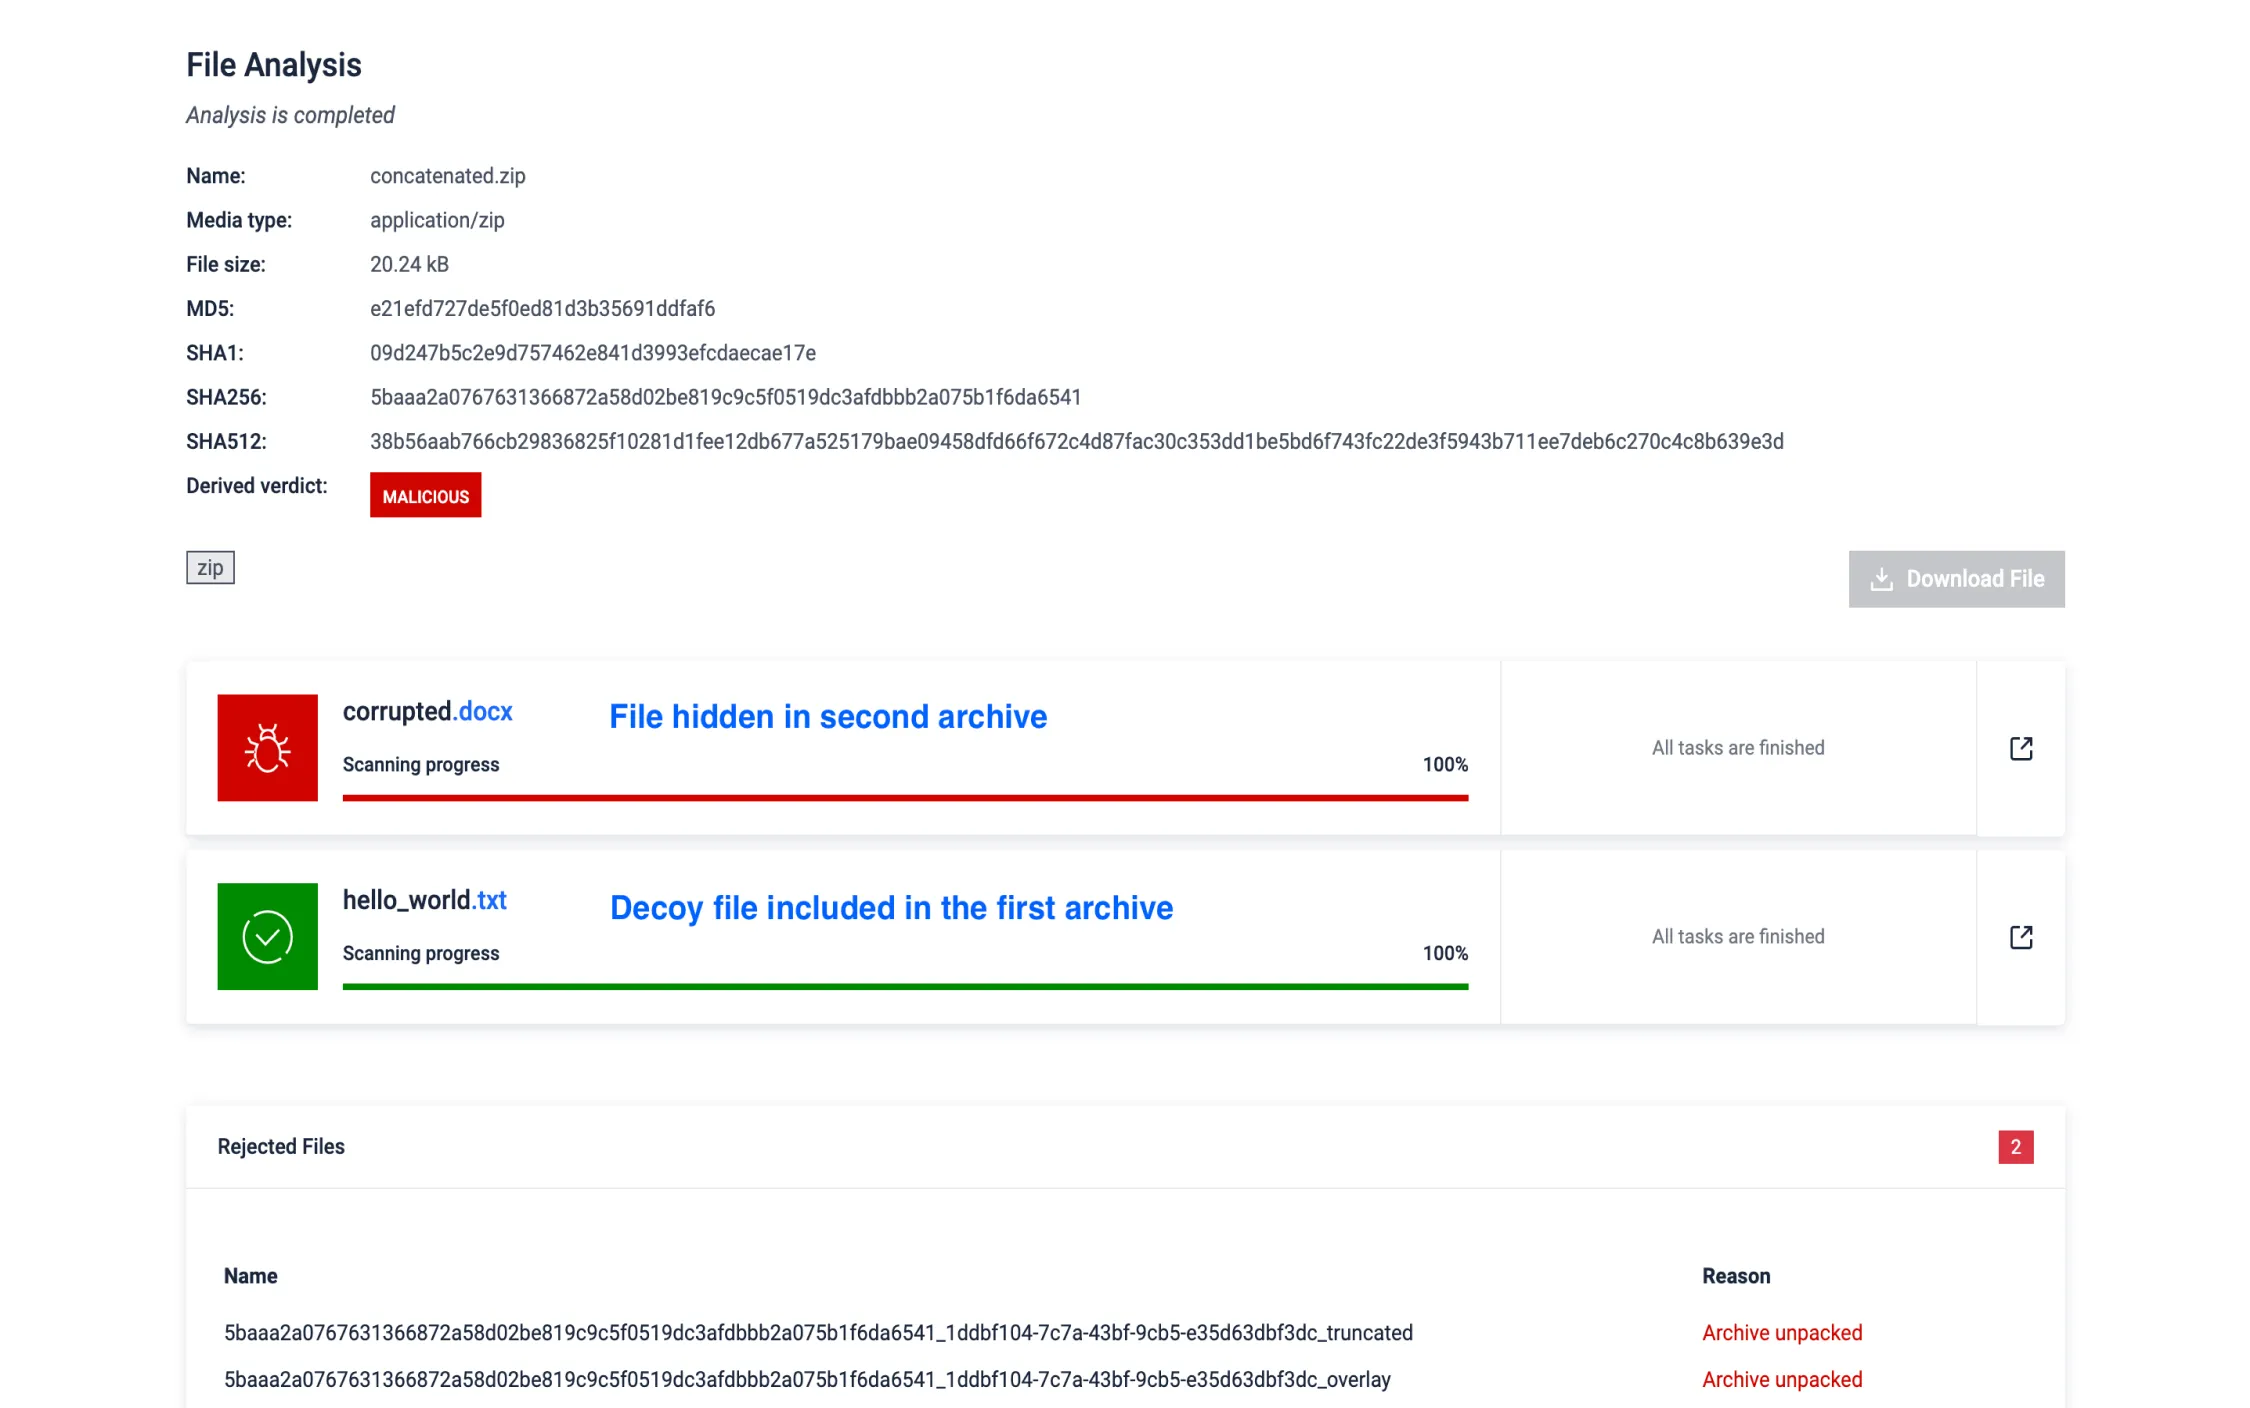
Gli aggressori utilizzano la concatenazione degli archivi per nascondere il malware aggiungendo più archivi in un singolo file, sfruttando il modo in cui i diversi strumenti li elaborano. Questa tecnica crea più directory centrali - elementi strutturali chiave utilizzati dai gestori di archivi - causando discrepanze durante l'estrazione e consentendo di aggirare il rilevamento di contenuti dannosi nascosti in parti trascurate dell'archivio.
MD Sandbox rileva ed estrae il contenuto di tutti gli archivi concatenati, garantendo che nessun file venga tralasciato e neutralizzando efficacemente questa tecnica evasiva.
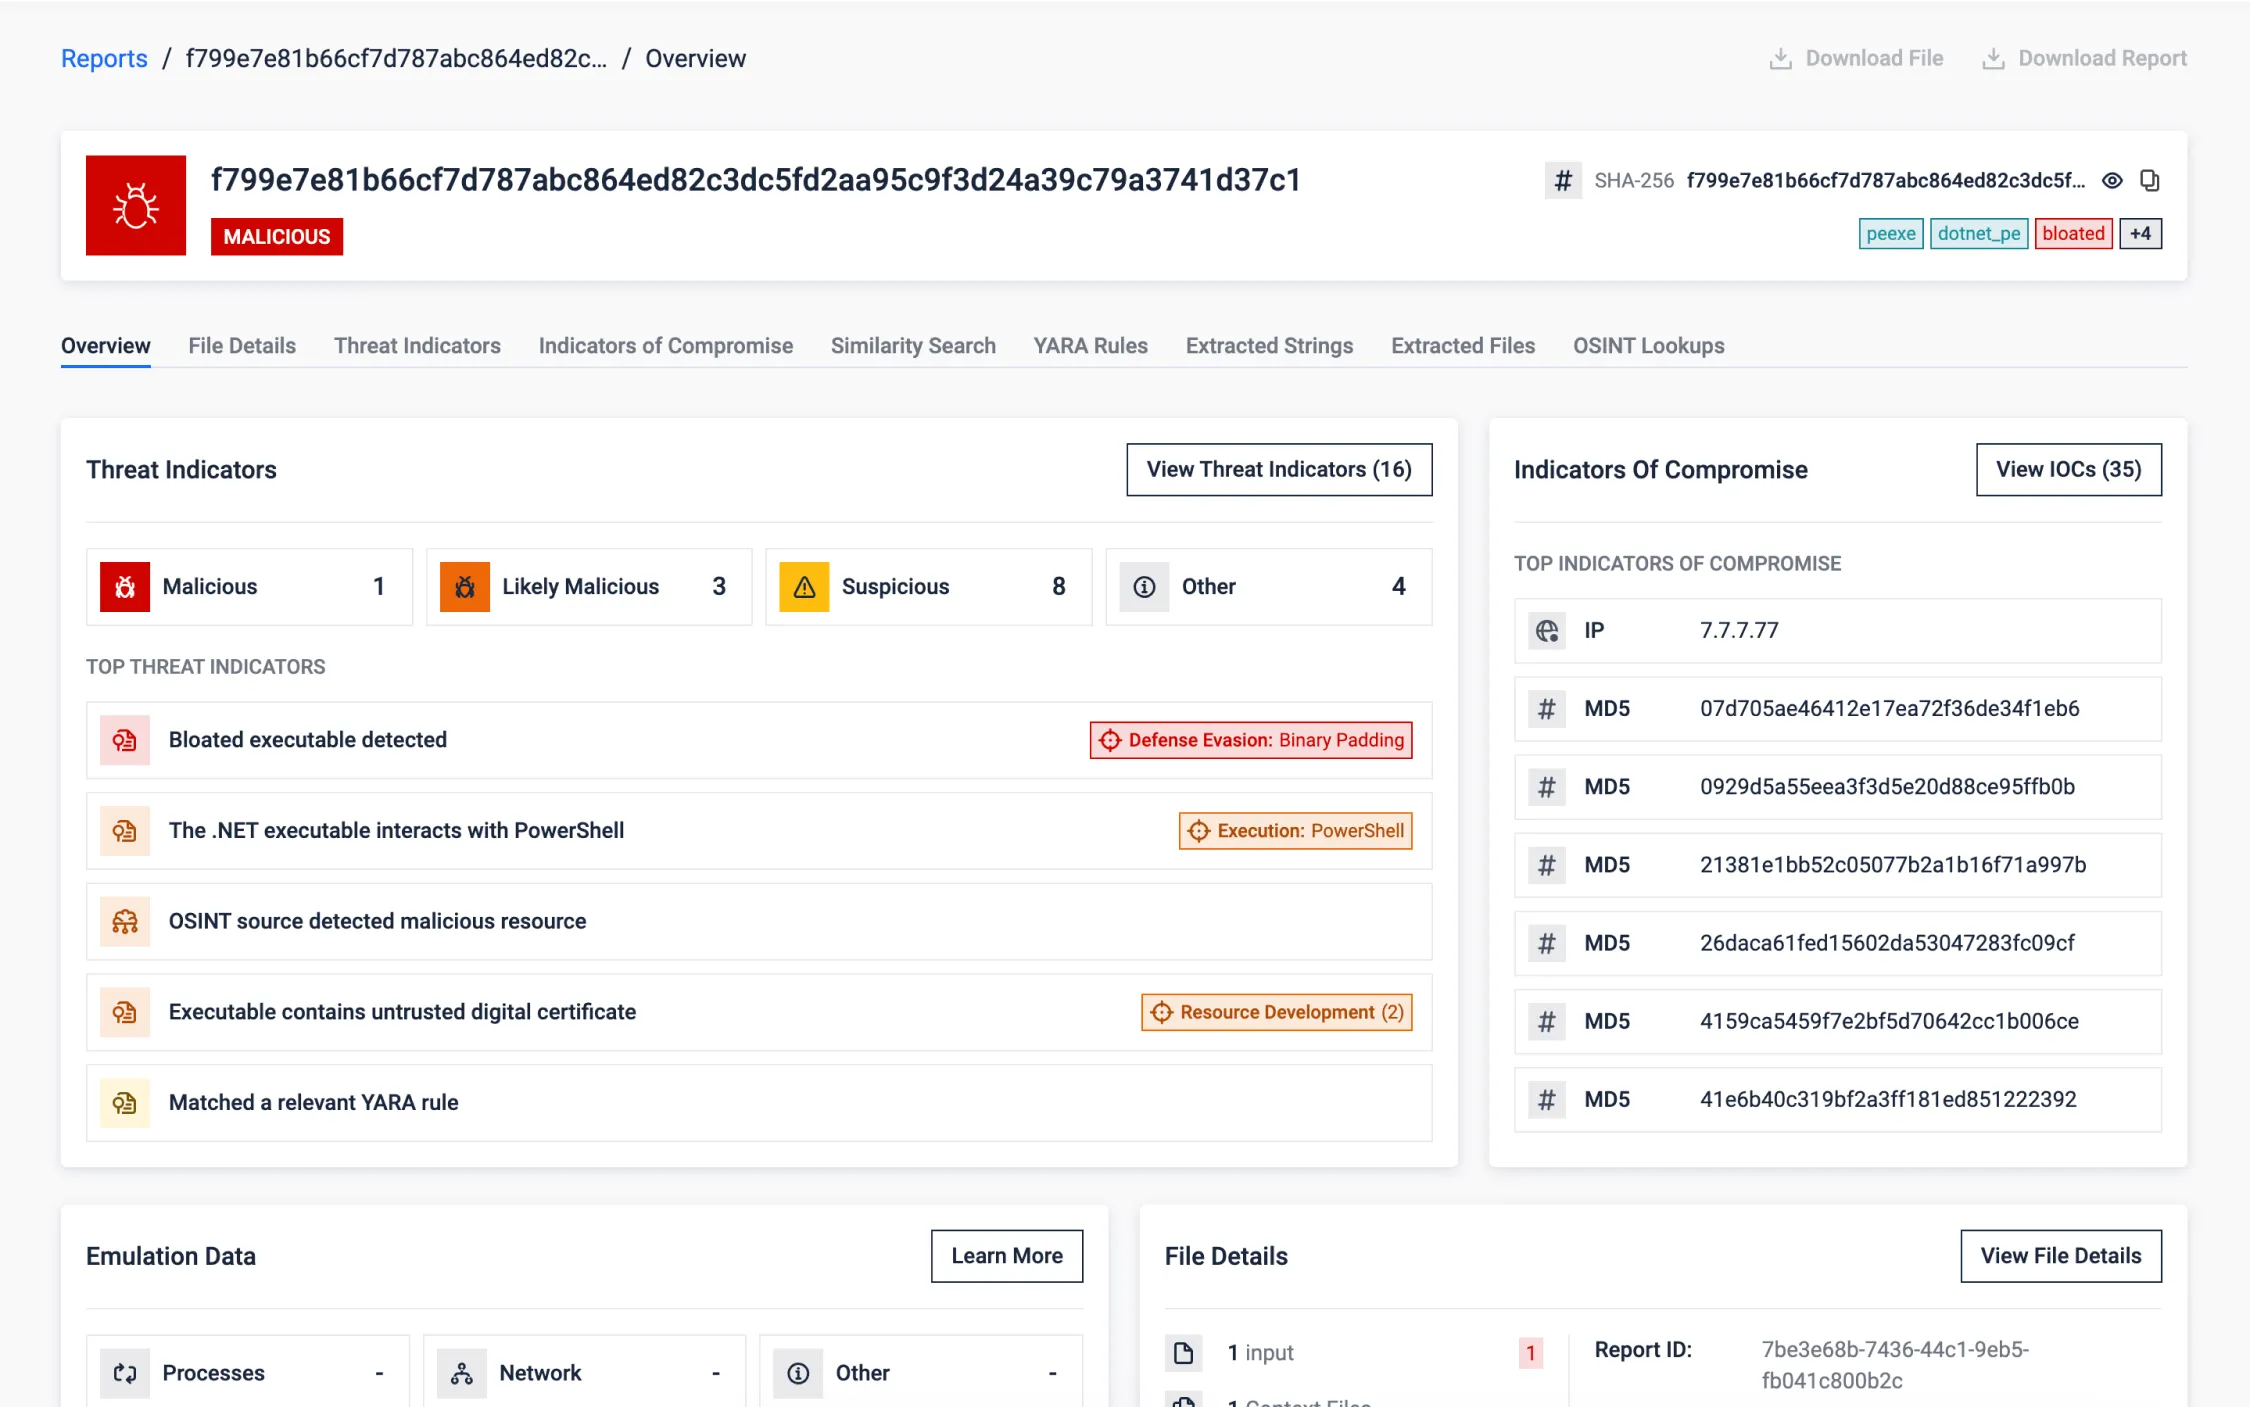
Mitigazione degli eseguibili gonfiati
Gli attori delle minacce gonfiano intenzionalmente gli eseguibili con dati spazzatura per eludere il rilevamento sfruttando le limitazioni delle risorse e i vincoli temporali di analisi nelle sandbox. Questa tecnica di evasione mira a sopraffare gli strumenti o a bypassare le scansioni superando i limiti di tempo.
MD sandbox rileva tempestivamente gli eseguibili gonfiati, rimuove i dati spazzatura ed elabora un file più piccolo per un'analisi efficiente. Questo processo di debloating è mirato a vari metodi, compresi i dati spazzatura negli overlay, nelle sezioni PE e nei certificati, garantendo un rilevamento accurato e conservando le risorse originali.
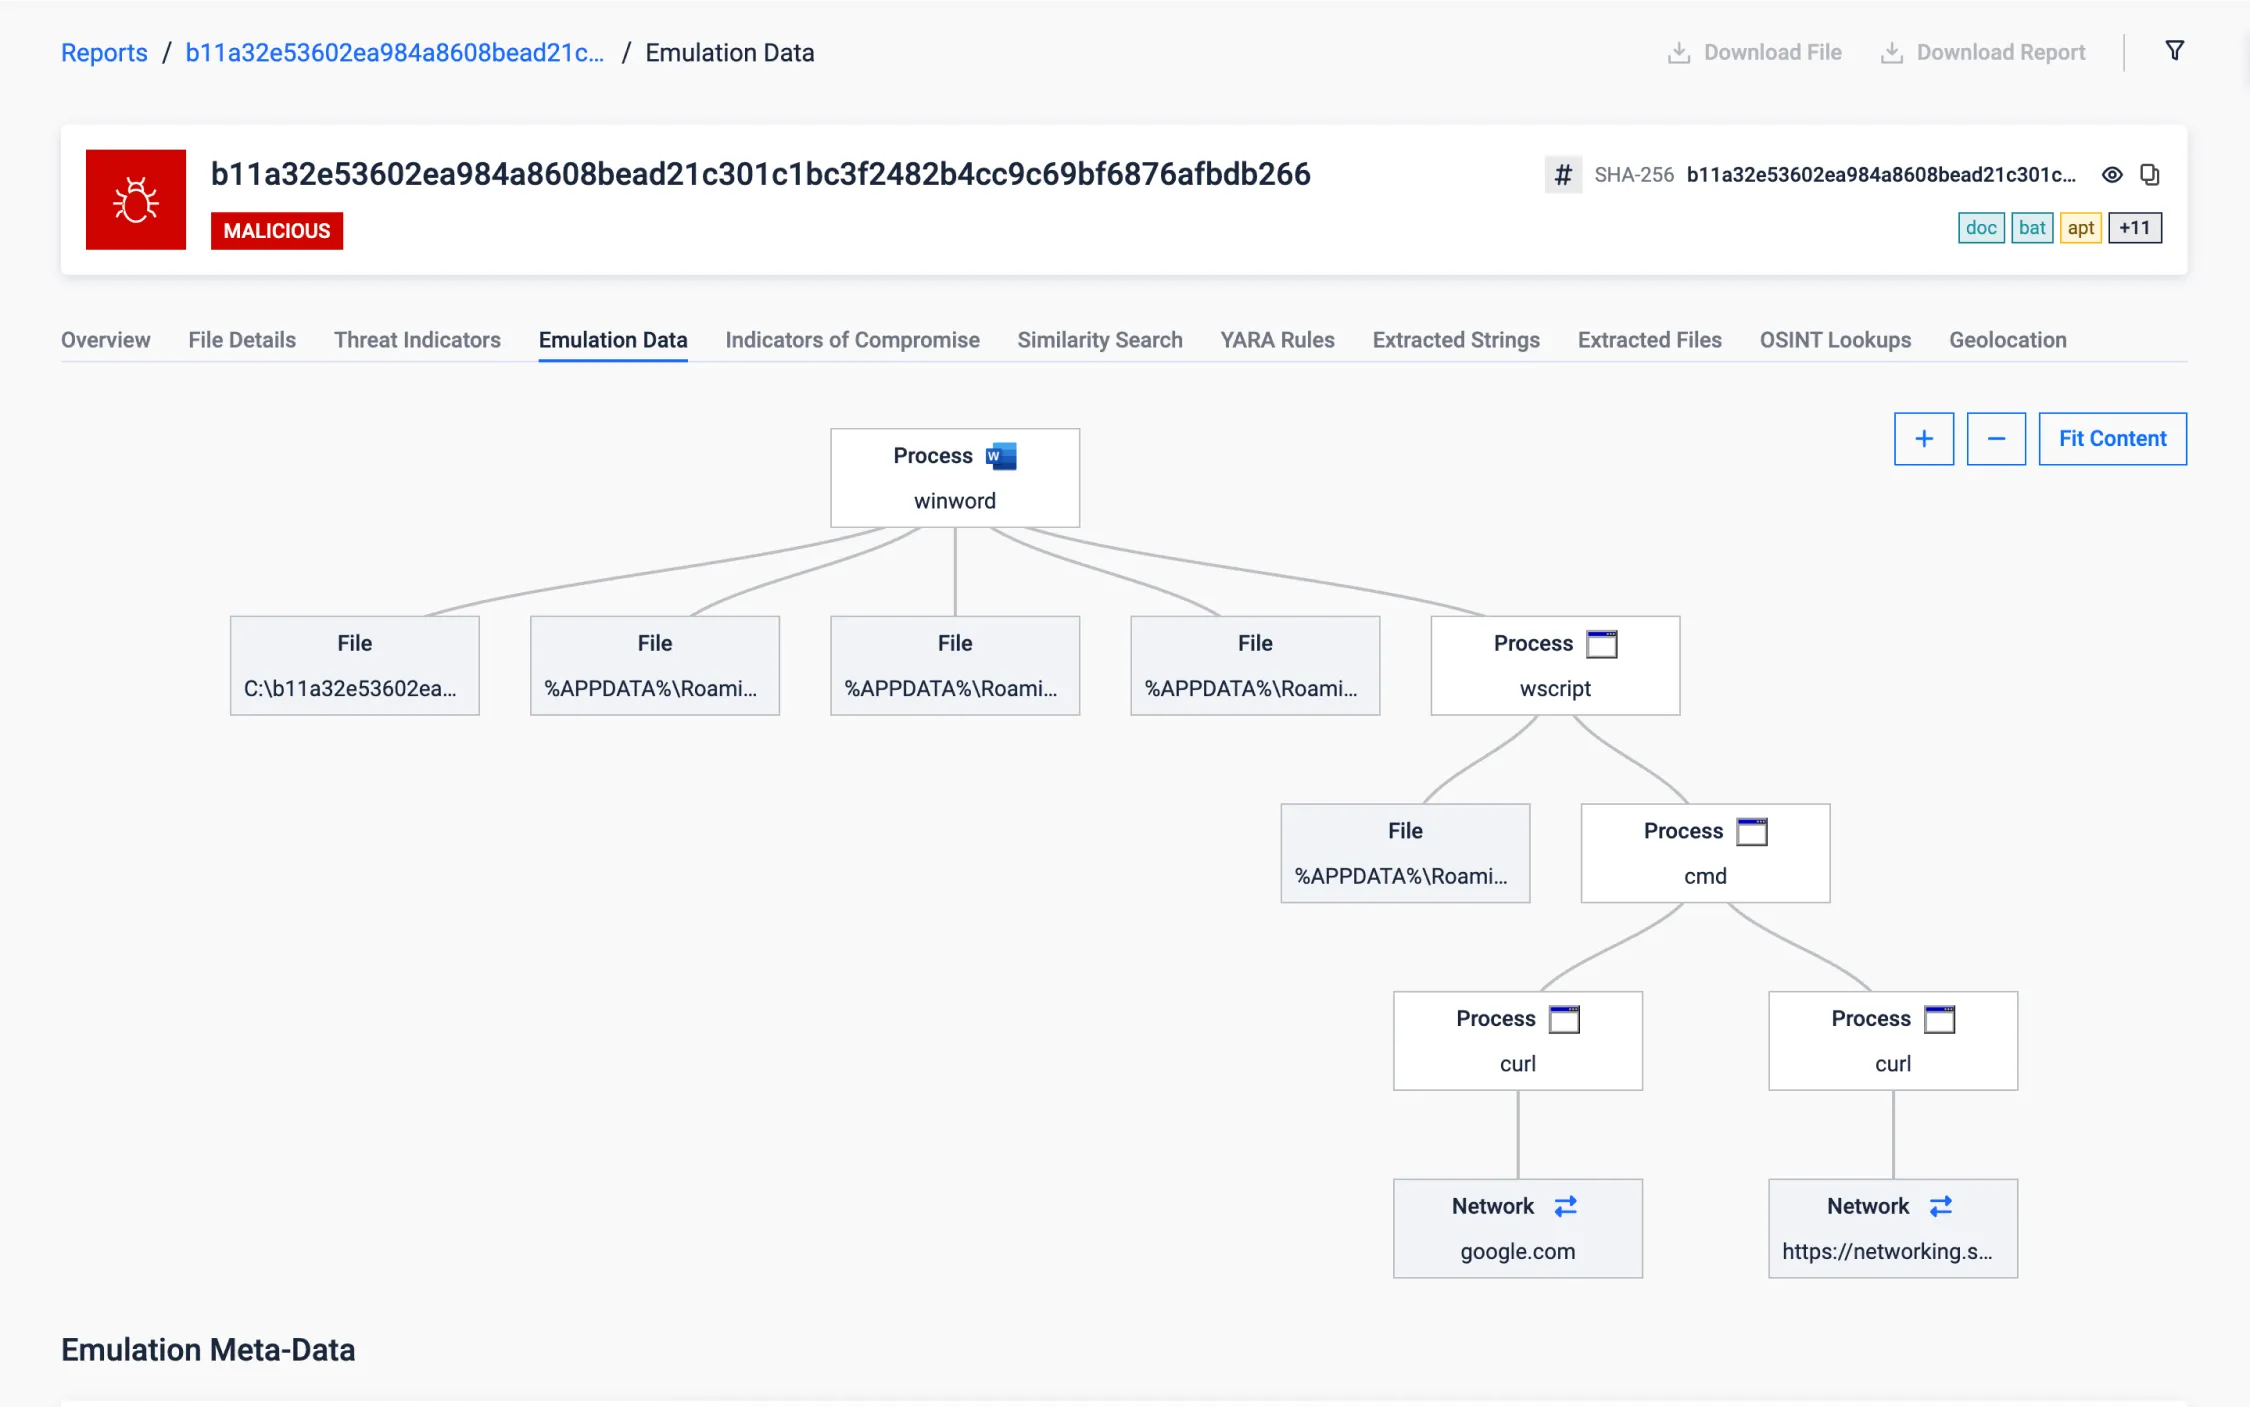
Documento che prende di mira le infrastrutture critiche
Questo documento di Office prende di mira le infrastrutture critiche in Iran (con contenuti in persiano) per rubare informazioni sensibili, come credenziali e documenti, e periodicamente scatta schermate, potenzialmente a scopo di spionaggio.
Dopo aver stabilito la persistenza, esegue un controllo iniziale furtivo della connettività a Internet (contro un dominio affidabile come google.com) per garantire una connessione affidabile, ritardando ulteriori azioni fino a quando le condizioni della rete non consentono di procedere all'attacco. Si tratta di una tattica comunemente osservata negli attacchi alle infrastrutture critiche, ambienti in cui l'accesso a Internet può essere intermittente o limitato.
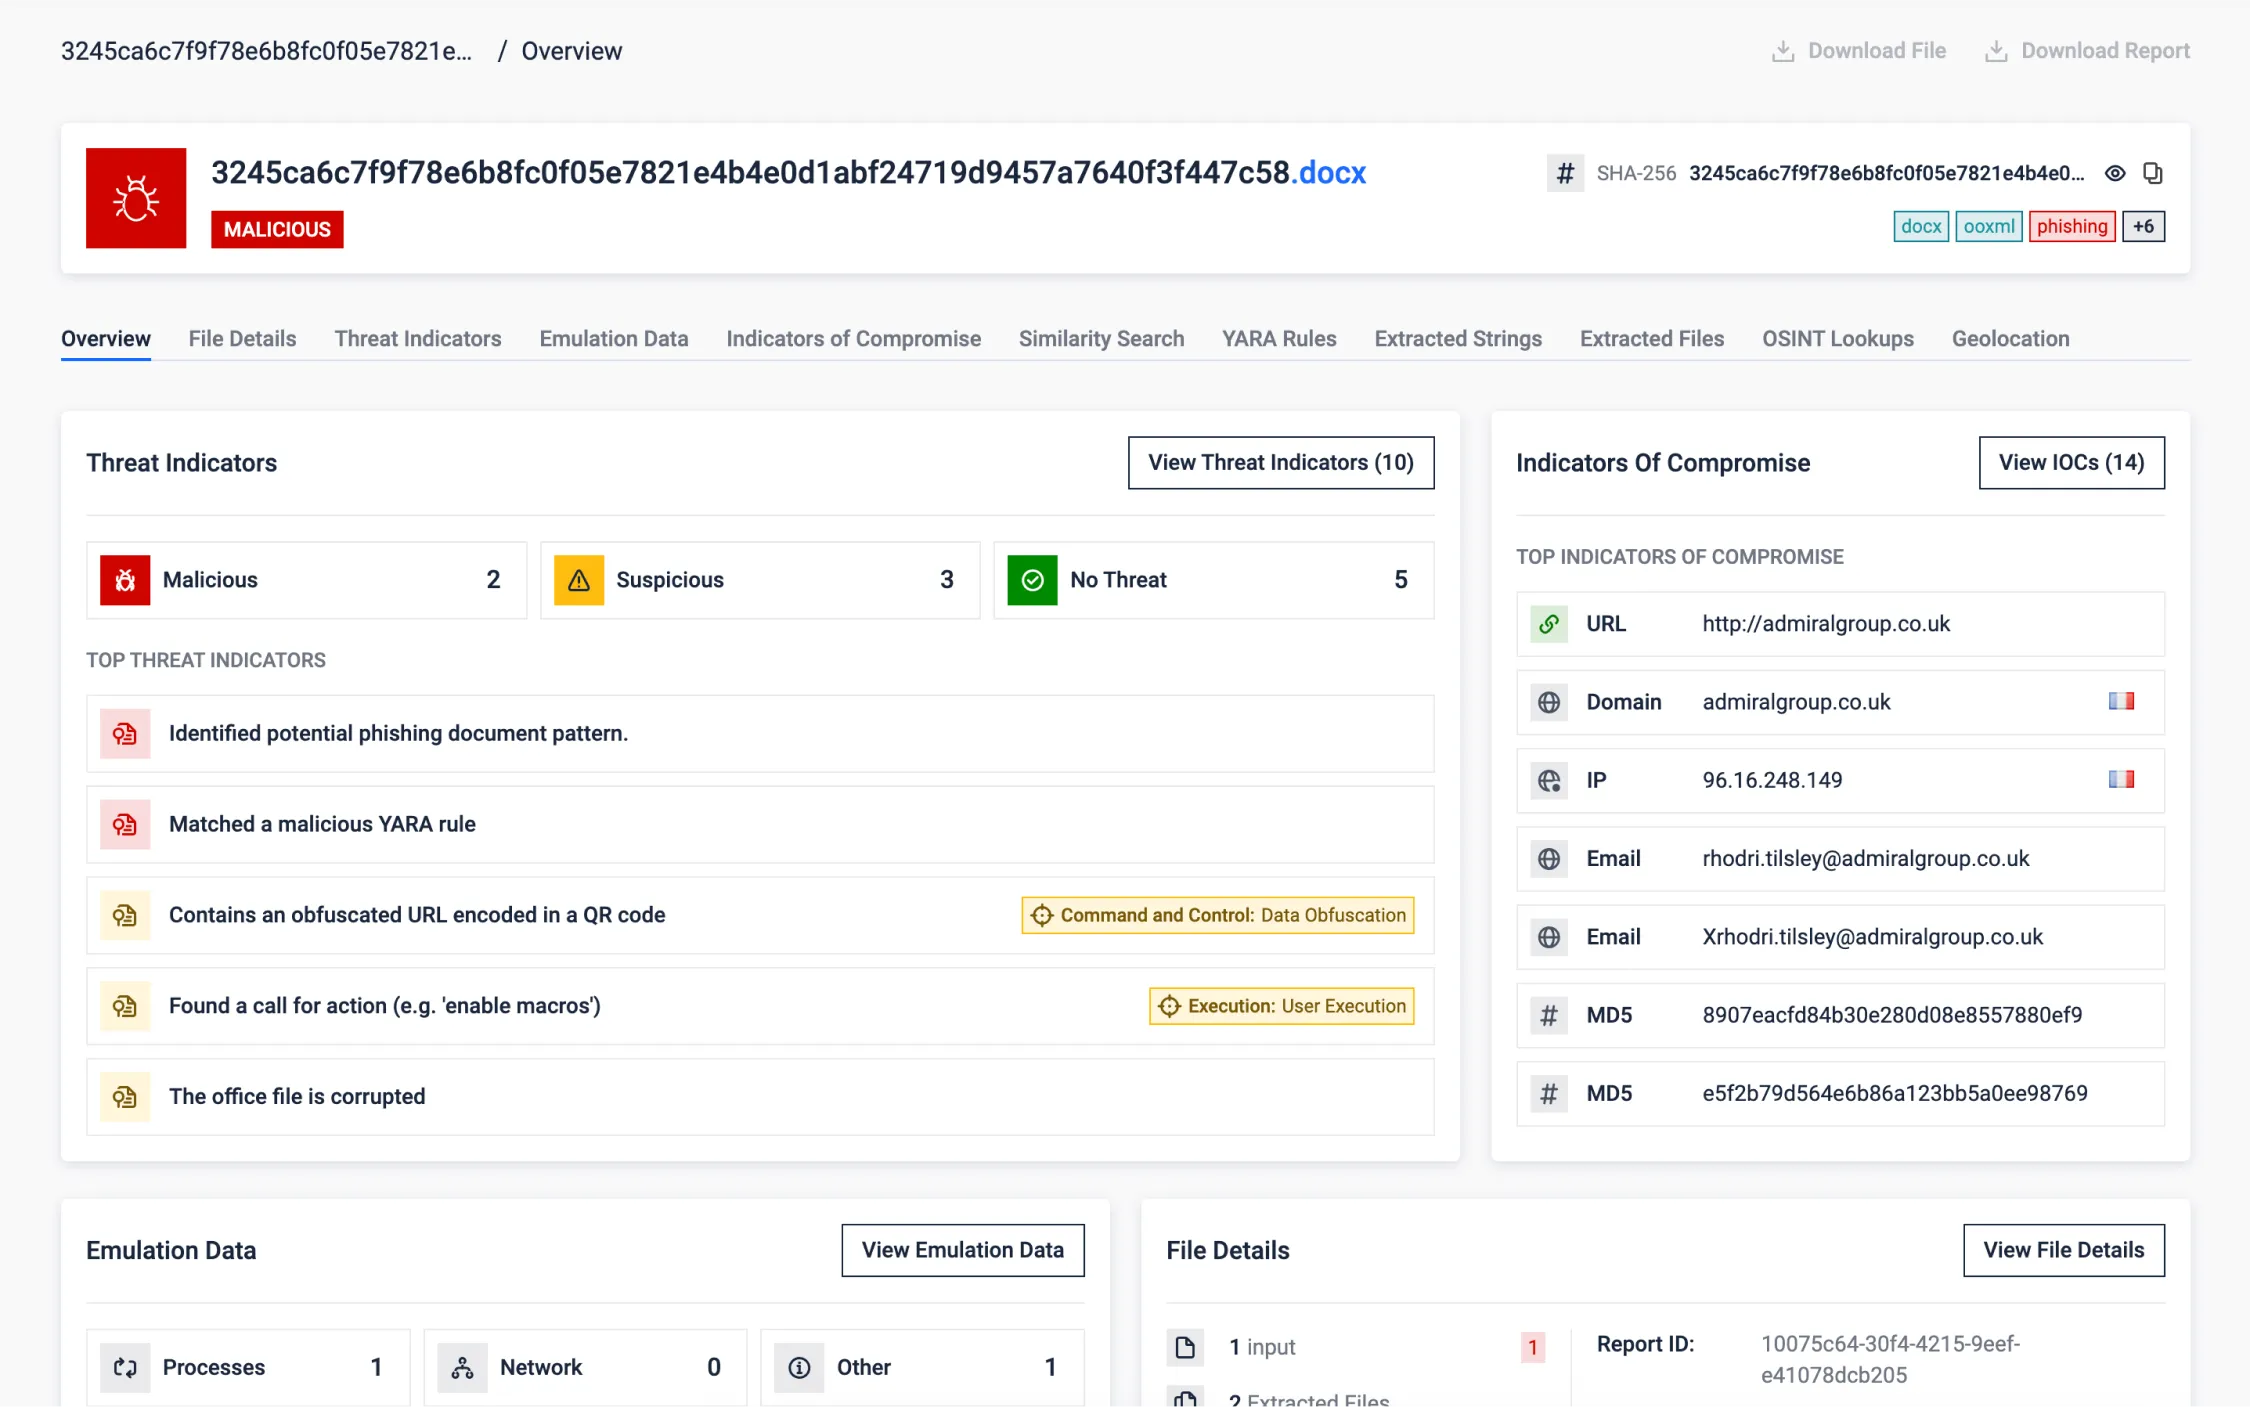
Evasione attraverso documenti OOXML (Office) corrotti
I ricercatori hanno scoperto documenti OOXML (moderni documenti Office) corrotti intenzionalmente. Modificando il contenuto binario vicino alle intestazioni interne dei file, i file volutamente danneggiati possono essere erroneamente rilevati come file ZIP dalle scansioni automatiche che tentano di estrarre i file compressi.
I visualizzatori di documenti riparano automaticamente il documento all'apertura. A questo punto, nonostante il documento contenga contenuti di phishing, potrebbe aver effettivamente aggirato le difese. L'analisi automatica non sarà in grado di leggerne il contenuto e quindi non riuscirà a individuare gli indicatori rilevanti.
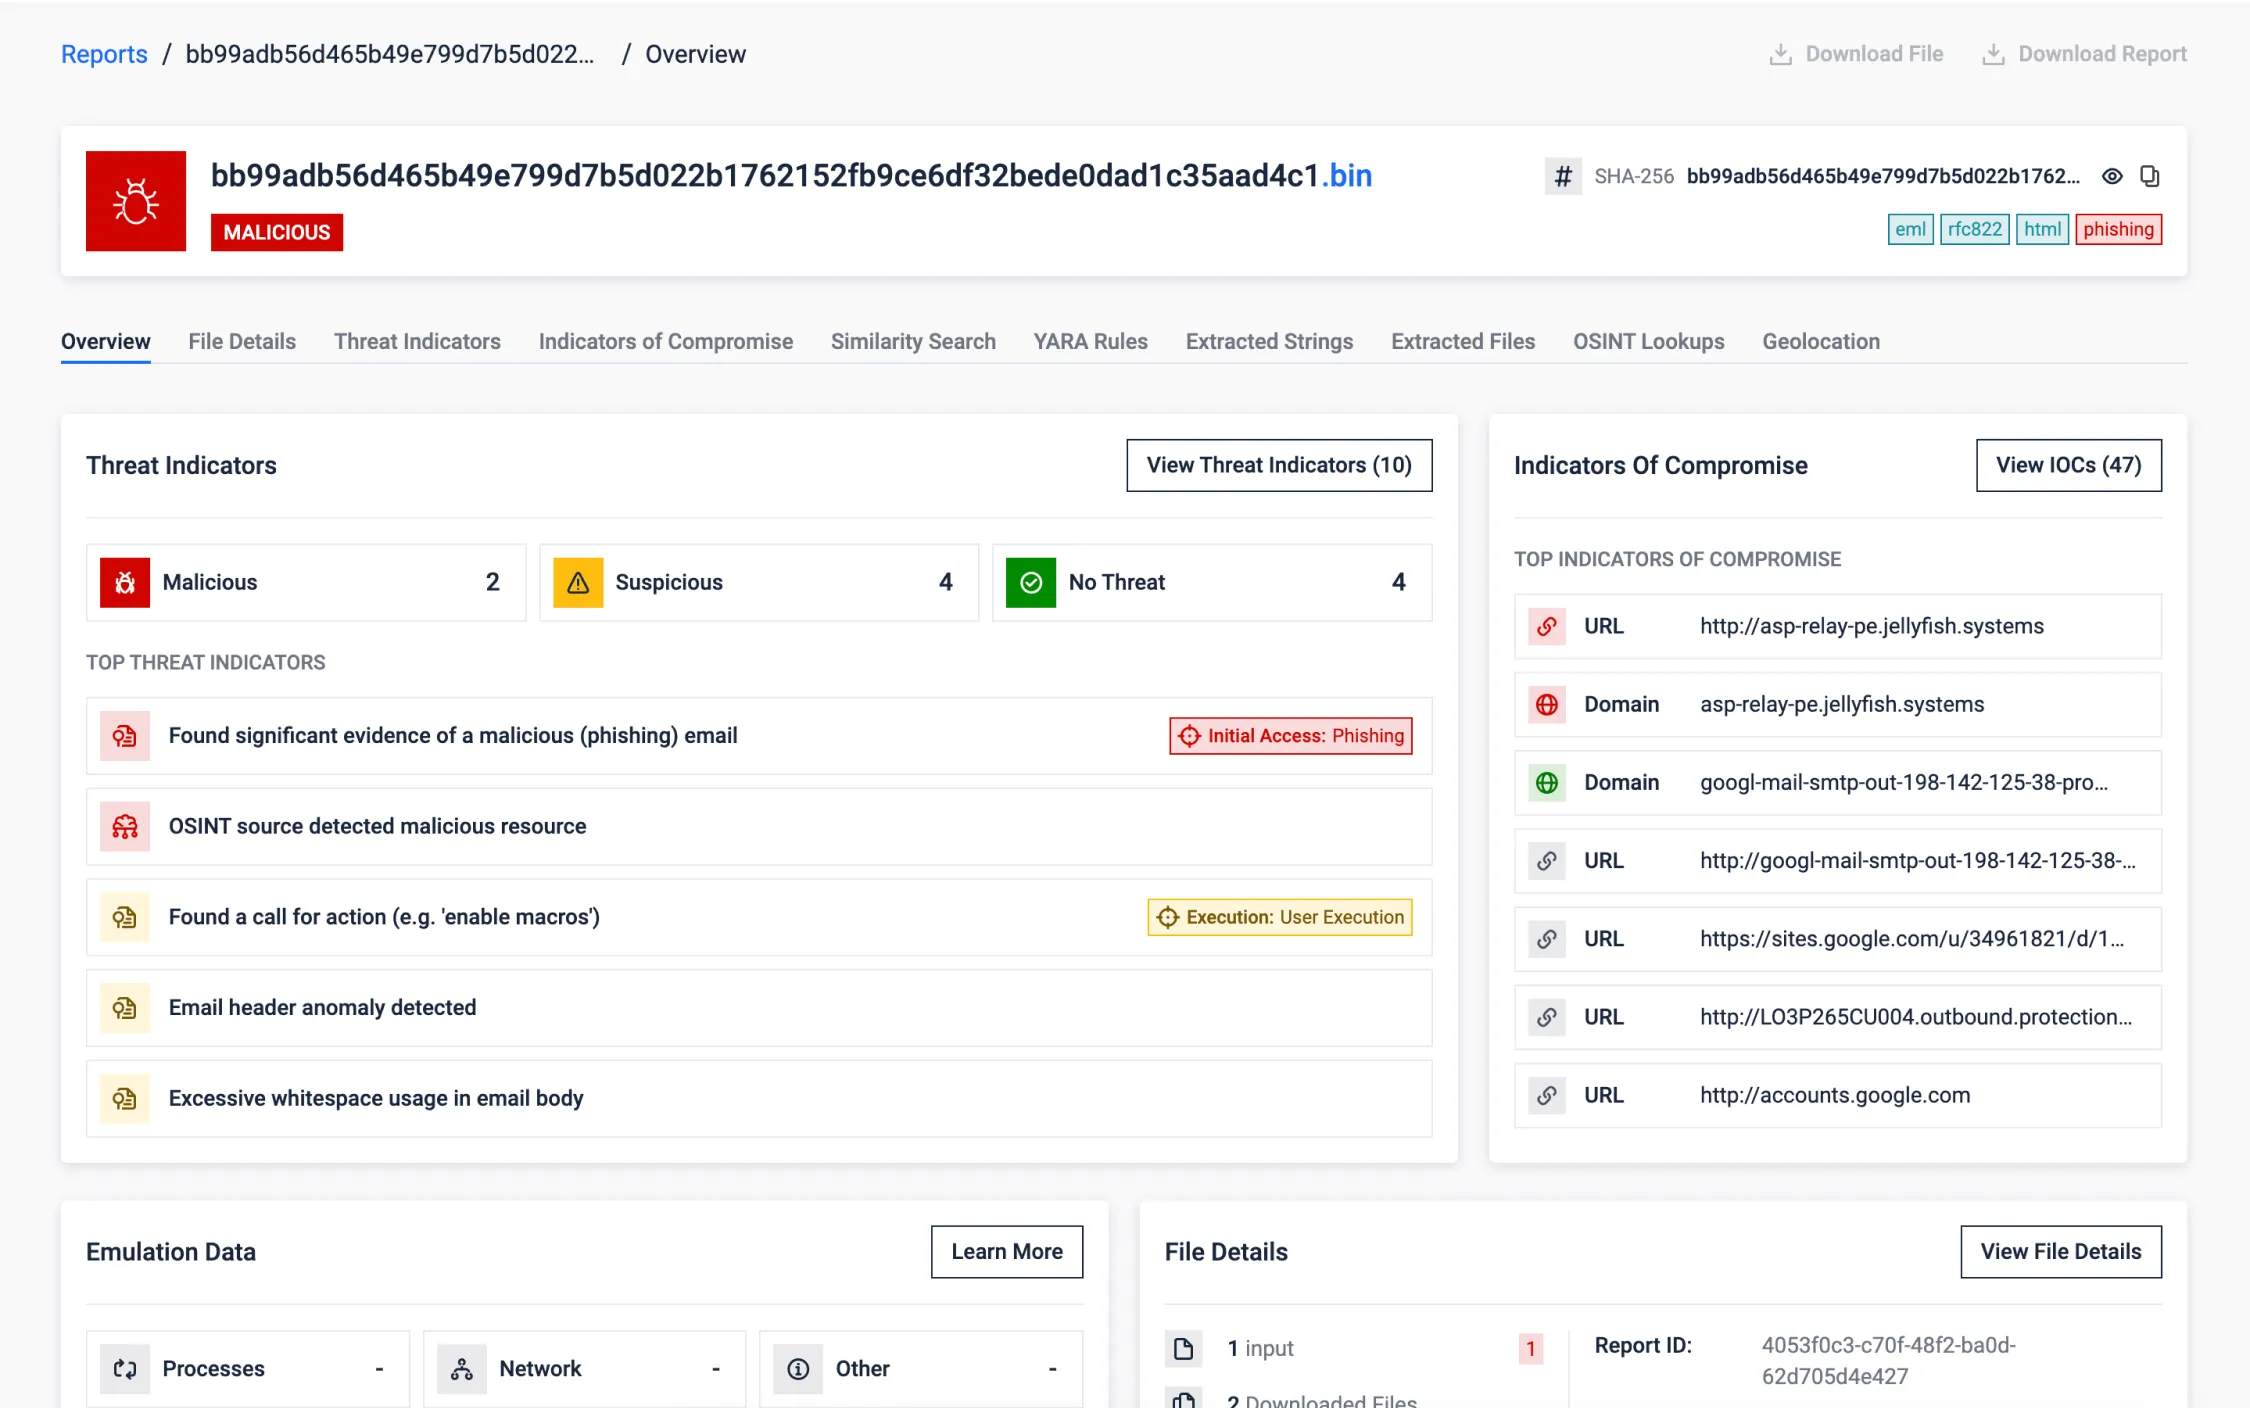
Rilevamento dell'attacco di replay DKIM di Google
I meccanismi di autenticazione delle e-mail come SPF, DKIM e DMARC sono essenziali, ma gli hacker più esperti a volte riescono a eluderli. Questo esempio illustra uno scenario in cui un'e-mail, nonostante fosse autenticata da Google e avesse superato i controlli standard, è stata identificata come dannosa da MetaDefender .
MetaDefender ha rilevato diverse anomalie insieme ad altri indicatori:
- Violazione dei limiti DKIM: Contenuto identificato aggiunto oltre l'ambito della firma DKIM.
- Tecniche di offuscamento: Rilevati spazi bianchi eccessivi utilizzati per nascondere intenti dannosi.
- Modelli di phishing: Riconoscimento di inviti urgenti all'azione caratteristici dei tentativi di phishing.
- Analisi delle intestazioni: Segnala anomalie nelle intestazioni delle e-mail associate all'abuso dell'applicazione OAuth.
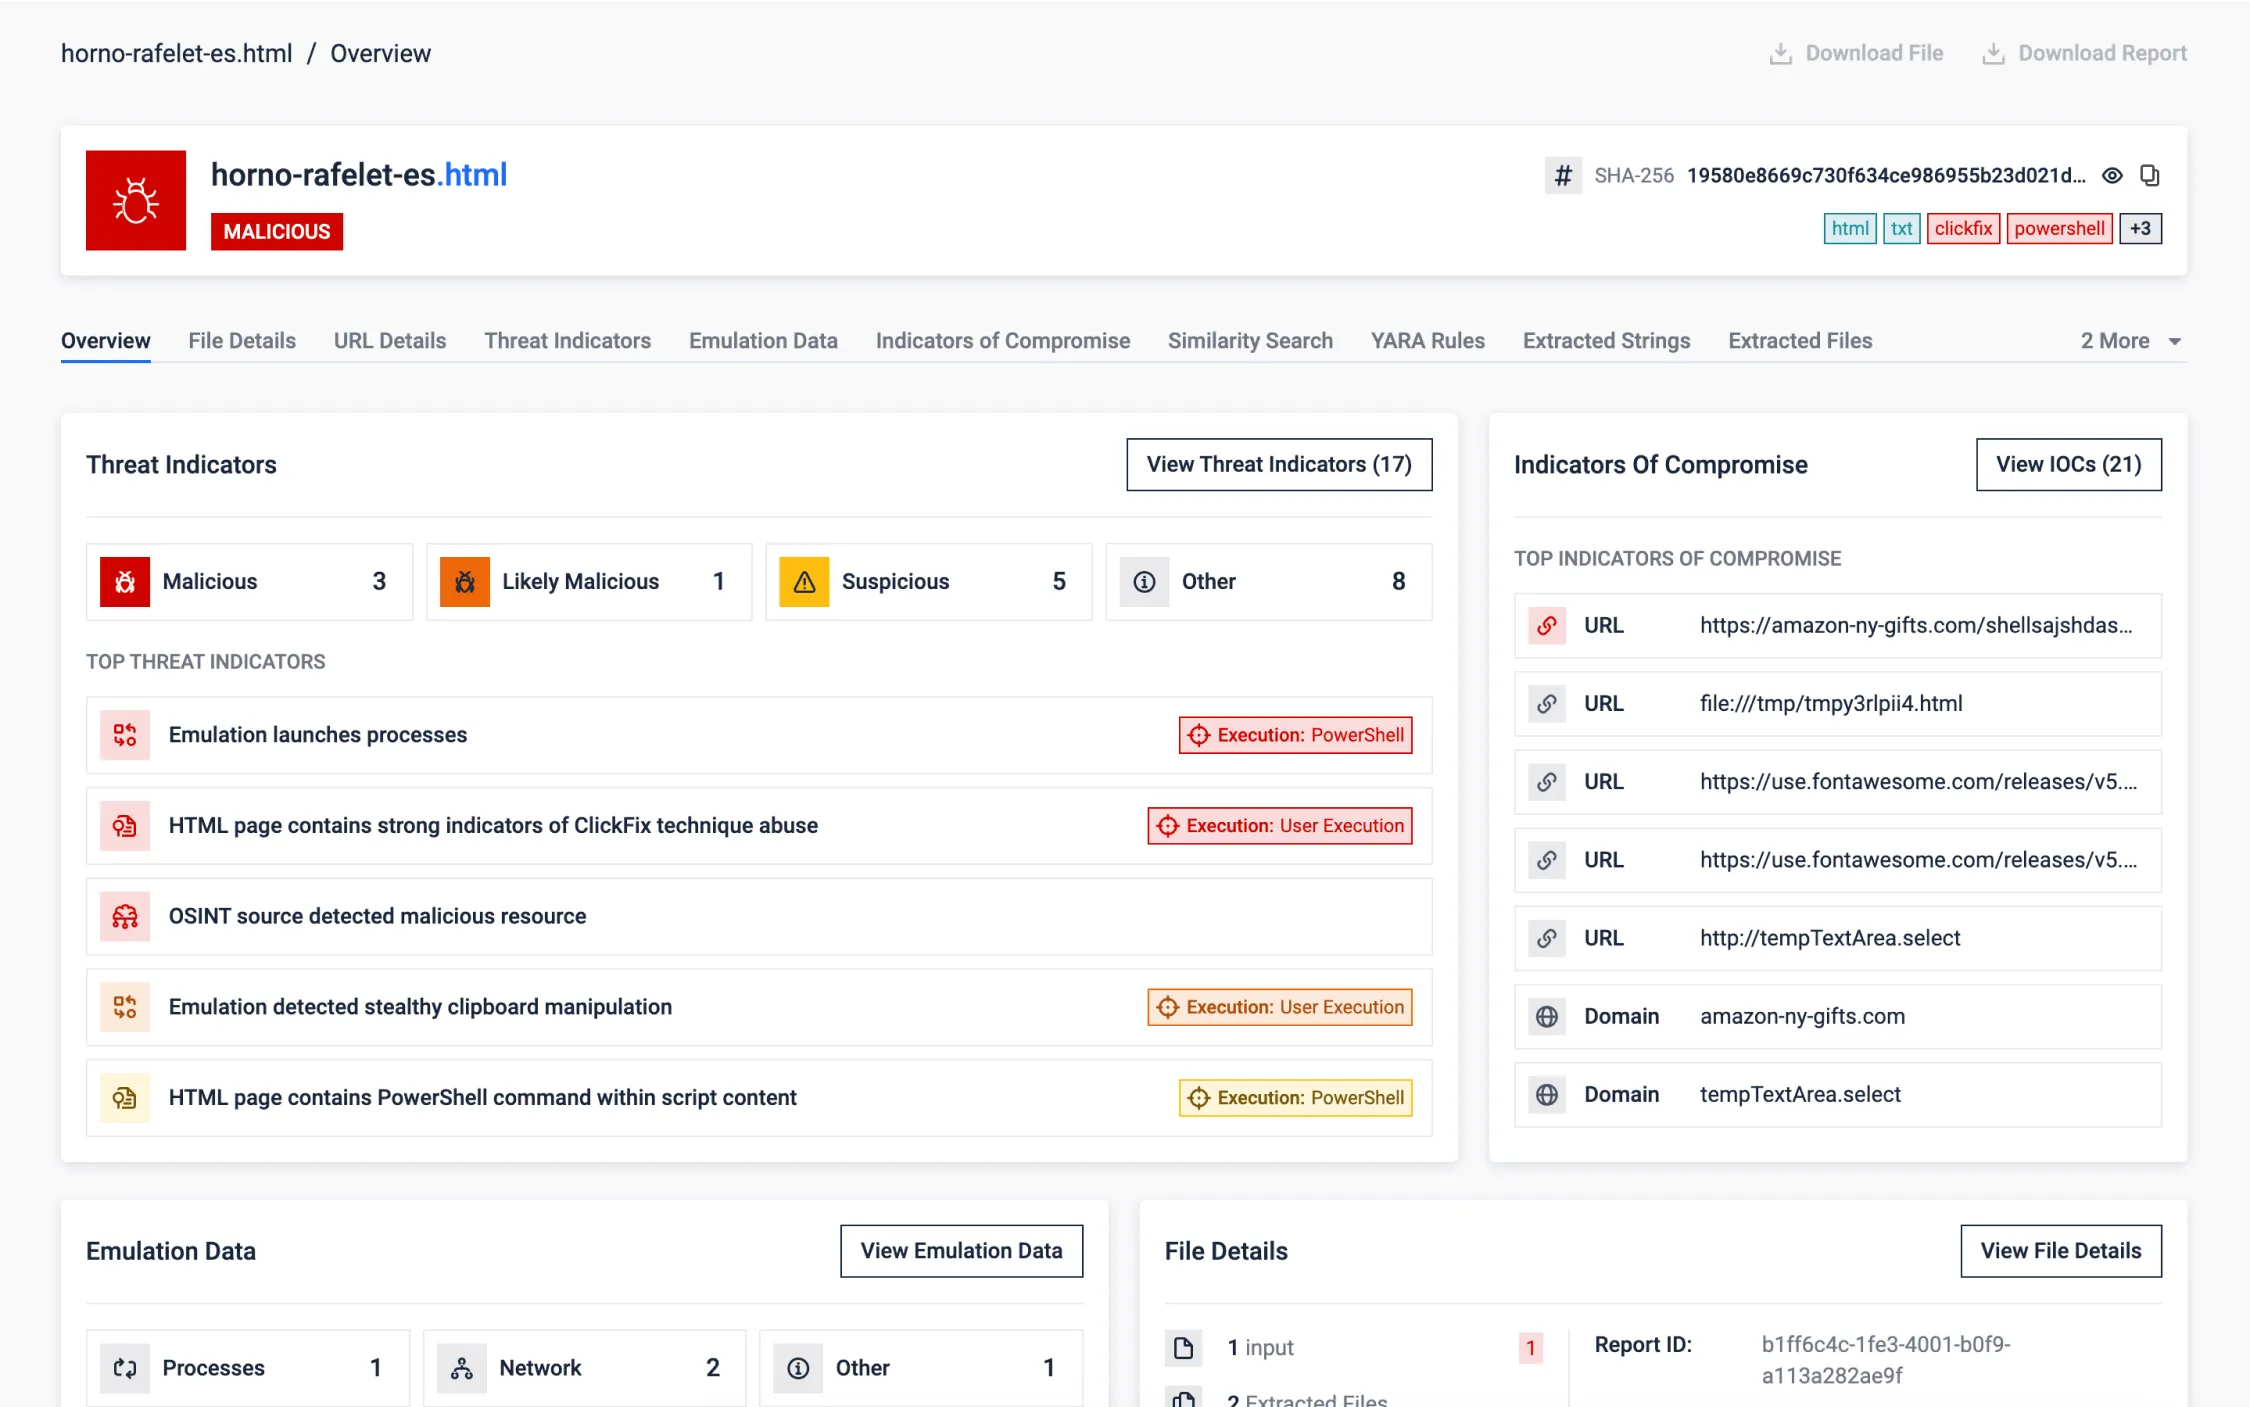
ClickFix, una tecnica di ingegneria sociale di tendenza
ClickFix è una minaccia emergente basata sul Web che sfrutta l'ingegneria sociale per indurre silenziosamente gli utenti a eseguire comandi dannosi. A differenza del phishing tradizionale, ClickFix opera attraverso elementi di UX ingannevoli e la manipolazione degli appunti piuttosto che il download di file o il furto di credenziali.
Il sito web di ClickFix presenta un falso reCAPTCHA o una schermata di "protezione bot" per sembrare legittimo. All'utente viene quindi chiesto di verificare se stesso - spesso attraverso un'interazione dall'aspetto innocuo - mentre, in background, viene eseguito silenziosamente del codice JavaScript offuscato. Questo script decodifica dinamicamente un comando dannoso e lo copia direttamente negli appunti del sistema. Successivamente, all'utente vengono presentate istruzioni fuorvianti e viene guidato all'esecuzione del malware, ignaro del pericolo.
ClickFix evidenzia come semplici tecniche web, combinate con l'inganno dell'utente, possano effettivamente aggirare i livelli di sicurezza tradizionali, rendendo l'analisi sandbox fondamentale per scoprire attacchi furtivi e a bassa impronta come questo.
MetaDefender analizza questa minaccia in modo completo. Il sandbox inizia rendendo l'URL dannoso e applicando modelli di rilevamento del phishing per identificare contenuti sospetti. Quindi estrae ed emula il JavaScript, simulando le azioni dell'utente per raggiungere il momento critico in cui gli appunti vengono modificati. Una volta catturato il comando nascosto, viene emulato, consentendo al sandbox di tracciare completamente il flusso di esecuzione dannoso. Questo non solo espone la tattica basata sugli appunti, ma rivela anche il comportamento del payload e la catena di infezione.
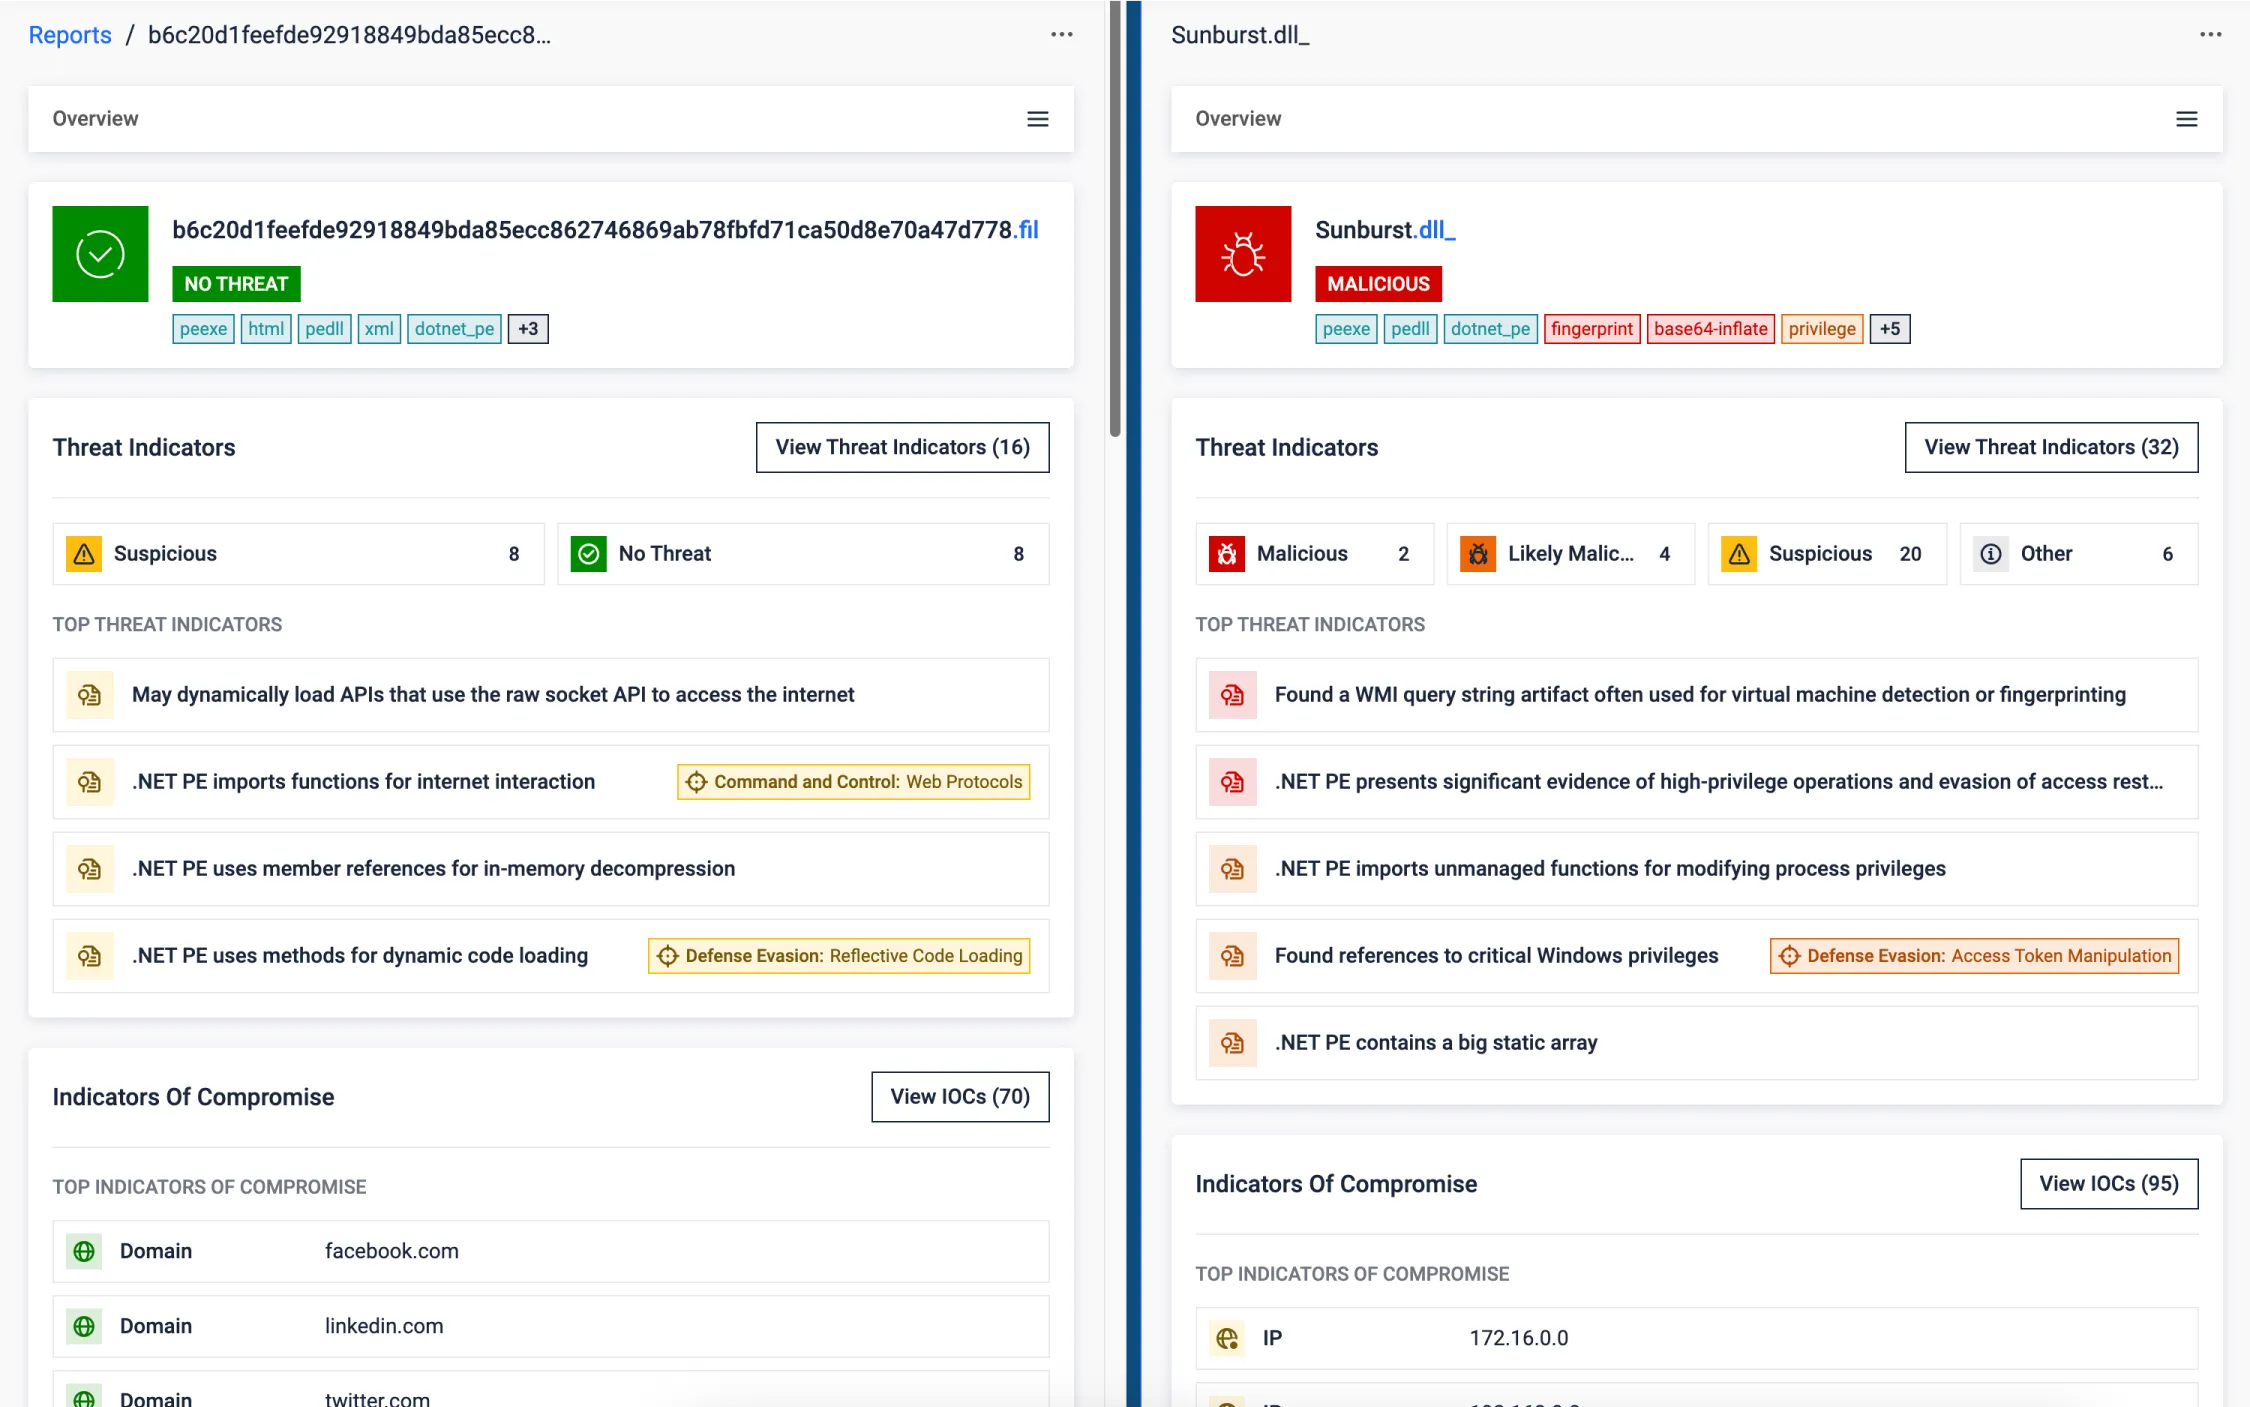
Attacco alla Supply Chain
L'attacco alla catena di fornitura SolarWinds esemplifica come modifiche minime al codice di un software affidabile possano consentire violazioni massicce, aggirando le difese di sicurezza tradizionali. Gli attori della minaccia hanno iniettato una backdoor furtiva in una DLL legittima, incorporando la logica dannosa e preservando la funzionalità originale. Il payload è stato eseguito silenziosamente in un thread parallelo che imitava i componenti legittimi. Grazie a una firma digitale valida e a un comportamento ininterrotto, la DLL ha eluso il rilevamento e ha garantito l'accesso nascosto a migliaia di vittime di alto profilo. La compromissione della pipeline di compilazione ha trasformato gli aggiornamenti affidabili in un veicolo di intrusione globale.
Sebbene una backdoor di 4.000 righe possa sembrare significativa, nel contesto del codice sorgente di una grande impresa è facile che passi inosservata. È qui che MetaDefender eccelle: non si limita a ispezionare il codice, ma osserva ciò che fa il software. Segnala le deviazioni dal comportamento normale, guidando gli analisti verso ciò che conta davvero, eliminando il rumore di fondo per mettere in luce le minacce che le revisioni tradizionali potrebbero trascurare.
Detonator - La ricerca senza fine del rilevamento degli attacchi zero-day
La storia dietro la tecnologia di analisi dinamica leader del settore OPSWAT
Fiducia a livello mondiale per la difesa di ciò che è critico
OPSWAT della fiducia di oltre 1.900 organizzazioni in tutto il mondo per la protezione dei loro dati critici, delle loro risorse e delle loro reti dalle minacce provenienti da dispositivi e file
.
Servizi sanitari Clalit
- Grazie all'implementazione MetaDefender , l'agenzia ha modernizzato il proprio approccio all'analisi del malware. L'emulazione a livello di istruzione ha permesso di individuare comportamenti nascosti. Le informazioni integrate sulle minacce e la ricerca di somiglianze basata sull'apprendimento automatico hanno arricchito ogni analisi. Un unico verdetto attendibile ha sostituito i rapporti frammentari.
- "Grazie alle funzionalità di multiscansione e alla sandbox basata su emulazione di OPSWAT, otteniamo sia profondità che velocità. I file vengono autorizzati o contrassegnati in pochi minuti, non in ore."Specialista in sicurezza informatica del governo
- Implementando Metascan™ Multiscanning Adaptive Sandbox OPSWAT, la banca ha rafforzato il proprio framework di sicurezza informatica senza interrompere i flussi di lavoro critici. La perfetta integrazione di queste tecnologie ha migliorato il rilevamento delle minacce, semplificato l'analisi comportamentale e garantito la conformità alle rigide normative di sicurezza finanziaria.
- "Con OPSWAT certi che i dati e le informazioni sensibili dei nostri clienti siano al sicuro."Zahi Ben-AbuResponsabile della sicurezza e della comunicazione infrastrutturale,
Servizi sanitari Clalit - "Avevamo bisogno di una soluzione in grado di adattarsi alle nostre crescenti esigenze, mantenendo sotto controllo i costi. Il sandboxing tradizionale era efficace, ma è diventato insostenibile con l'aumentare delle nostre esigenze di elaborazione dei dati".Responsabile delle operazioni di sicurezza
- L'organizzazione ha affrontato le sfide relative al SOC e alla gestione dei rischi sostituendo la propria sandbox basata su macchine virtuali con MetaDefender OPSWAT, una soluzione unificata per il rilevamento degli attacchi zero-day basata sull'emulazione a livello di istruzione. Questo cambiamento architetturale ha consentito al team di sicurezza di spostare l'analisi dinamica dal SOC al perimetro, dove le minacce potevano essere bloccate prima che raggiungessero gli utenti o gli endpoint.
Comunità FileScan.io
Scopri le minacce nascoste con l'analisi approfondita del malware
basata sulla tecnologia MetaDefender
OPSWAT: provala gratuitamente.
Supportare la conformità
con i requisiti normativi
Con l'aumentare della sofisticazione degli attacchi informatici e dei soggetti che li perpetrano, gli organi di governo di tutto il mondo stanno implementando normative per garantire che le infrastrutture critiche facciano il necessario per rimanere sicure
.
Inizia in 3 semplici passaggi
Risorse consigliate
Gli elementi fondamentali della sicurezza informatica
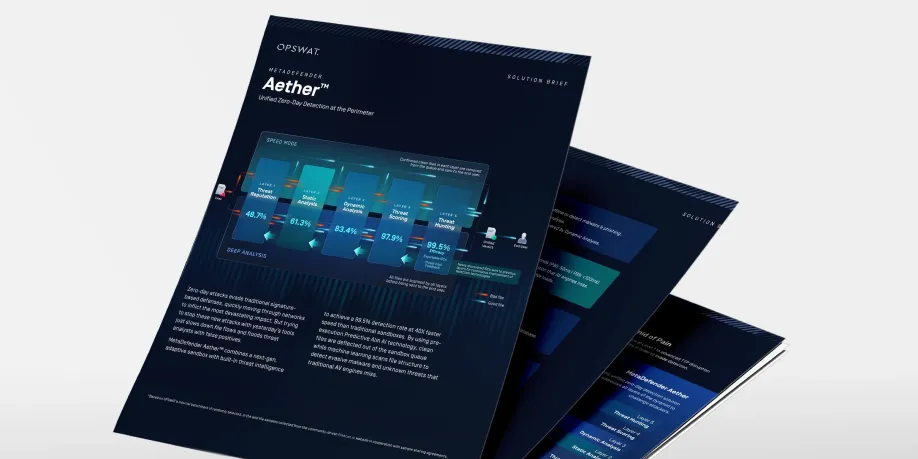
MetaDefender
Sondaggio SANS su rilevamento e risposta
2025 Rapporto OPSWAT sul panorama delle minacce
Scansiona ciò che conta: un motore AI con una precisione del 99,9% migliora il tuo sistema di sicurezza
MFT incentrato sulla sicurezza: difesa nativa per l'IA e basata sull'emulazione contro gli attacchi basati sui file
Un fornitore di energia elimina il sovraccarico di avvisi e migliora il rilevamento delle vulnerabilità zero-day grazie a OPSWAT
Domande frequenti
MetaDefender è la soluzione unificata a cinque livelli OPSWAT per il rilevamento delle vulnerabilità zero-day, che combina la valutazione della reputazione delle minacce, l'analisi statica predittiva Alin AI, l'analisiSandbox Adaptive Sandbox , il punteggio delle minacce e la ricerca delle minacce basata sul machine learning per fornire un unico verdetto consolidato per ogni file.
I sandbox tradizionali si attivano solo dopo che è stato selezionato un file da eseguire. Aether si avvia prima e continua più a lungo.
La "Threat Reputation" blocca le minacce note, l'intelligenza artificiale predittiva "Predictive Alin AI" individua le intenzioni malevole prima dell'esecuzione,Sandbox Adaptive Sandbox i comportamenti evasivi in fase di esecuzione, il "Threat Scoring" assegna priorità ai rischi e il "Threat Hunting" collega i singoli rilevamenti alle famiglie di malware, alle infrastrutture e alle campagne correlate.
La sua emulazione a livello di istruzione evita inoltre la superficie rilevabile della macchina virtuale e il sovraccarico legato all’avvio e allo smantellamento associato al sandboxing convenzionale basato su macchina virtuale, consentendo un’analisi più rapida e una maggiore scalabilità.
Adaptive Sandbox la tecnologia di analisi dinamica basata sull'emulazione utilizzata in Layer 3. Esegue i file sospetti, forza l'esecuzione di percorsi di codice nascosti ed estrae i comportamenti in fase di esecuzione e gli IOC.
Aether è la soluzione completa a cinque livelli per il rilevamento degli attacchi zero-day, basata su quel motore. Integra in un unico flusso di lavoro integrato informazioni sulla reputazione, analisi predittiva pre-esecuzione con intelligenza artificiale (AI), valutazione delle minacce basata sul livello di affidabilità e ricerca delle minacce basata sull'apprendimento automatico (ML).
Adaptive Sandbox motore di analisi dinamica Aether = soluzione completa a cinque livelli per il rilevamento degli attacchi zero-day
Gli analisti ricevono un unico verdetto consolidato con una valutazione del rischio basata sul livello di confidenza, supportata da dati provenienti dall’intero processo a cinque livelli.
I rapporti possono includere:
- Indicatori statici e di runtime
- Mappature tra MITRE ATT&CK e il Catalogo dei comportamenti del malware
- Payload decompressi e configurazioni di malware estratte
- Indicatori relativi a rete, C2, registro, processo e file eliminati
- IOC esportabili per flussi di lavoro MISP, STIX, SIEM e SOAR
- Risultati di similarità basati sull'intelligenza artificiale (ML) che collegano il file a varianti, famiglie e campagne correlate
- Ciò fornisce agli analisti sia una decisione immediata sia il contesto necessario per le attività di indagine, blocco e individuazione delle minacce.
Aether supporta modelli di implementazione standalone, MetaDefender Core e basati su cloud in ambienti on-premise, ibridi, cloud e completamente isolati (air-gapped).
I team possono integrarlo tramite API REST, connettori SIEM e SOAR, CEF Syslog, MISP, STIX e servizi di identità supportati come SAML 2.0. L'implementazione e la gestione dipendono dal modello selezionato, consentendo alle organizzazioni di mantenere il controllo locale o di utilizzare un servizio cloud gestito.
Eseguire una fase pilota della durata di due-quattro settimane su un flusso di lavoro reale relativo ai file, come allegati e-mail, trasferimenti gestiti di file in entrata, pacchetti software o file che entrano in un ambiente “air-gapped”.
Misura:
- Minacce note bloccate in base alla reputazione
- Minacce sconosciute identificate prima dell'esecuzione
- Nuove rilevazioni confermate tramite analisi dinamica
- Tempo necessario per il verdetto
- Riduzione degli invii superflui alla sandbox
- Riduzione dei falsi positivi e del volume degli avvisi
- Dati generati dal Comitato Olimpico Internazionale (CIO) e dalle analisi delle campagne elettorali
- Risparmio di tempo nell'attività di analisi
- Ciò dimostra il valore operativo dell'intera pipeline a cinque livelli, non solo il tasso di rilevamento di un singolo motore.