Gli istituti finanziari sono sempre più esposti ad attacchi informatici su larga scala provenienti dall'esterno dei propri ambienti, dove una singola violazione può avere ripercussioni a catena su centinaia di organizzazioni. In un recente episodio di ransomware, gli autori dell'attacco sono riusciti ad accedere e a sottrarre file sensibili relativi a oltre 70 banche e cooperative di credito, con un impatto su ben 1,3 milioni di persone; ciò evidenzia come un rilevamento tardivo e una visibilità limitata possano amplificare rapidamente il rischio in tutto il settore finanziario.
Perché i SOC tradizionali Sandbox non sono riusciti a stare al passo
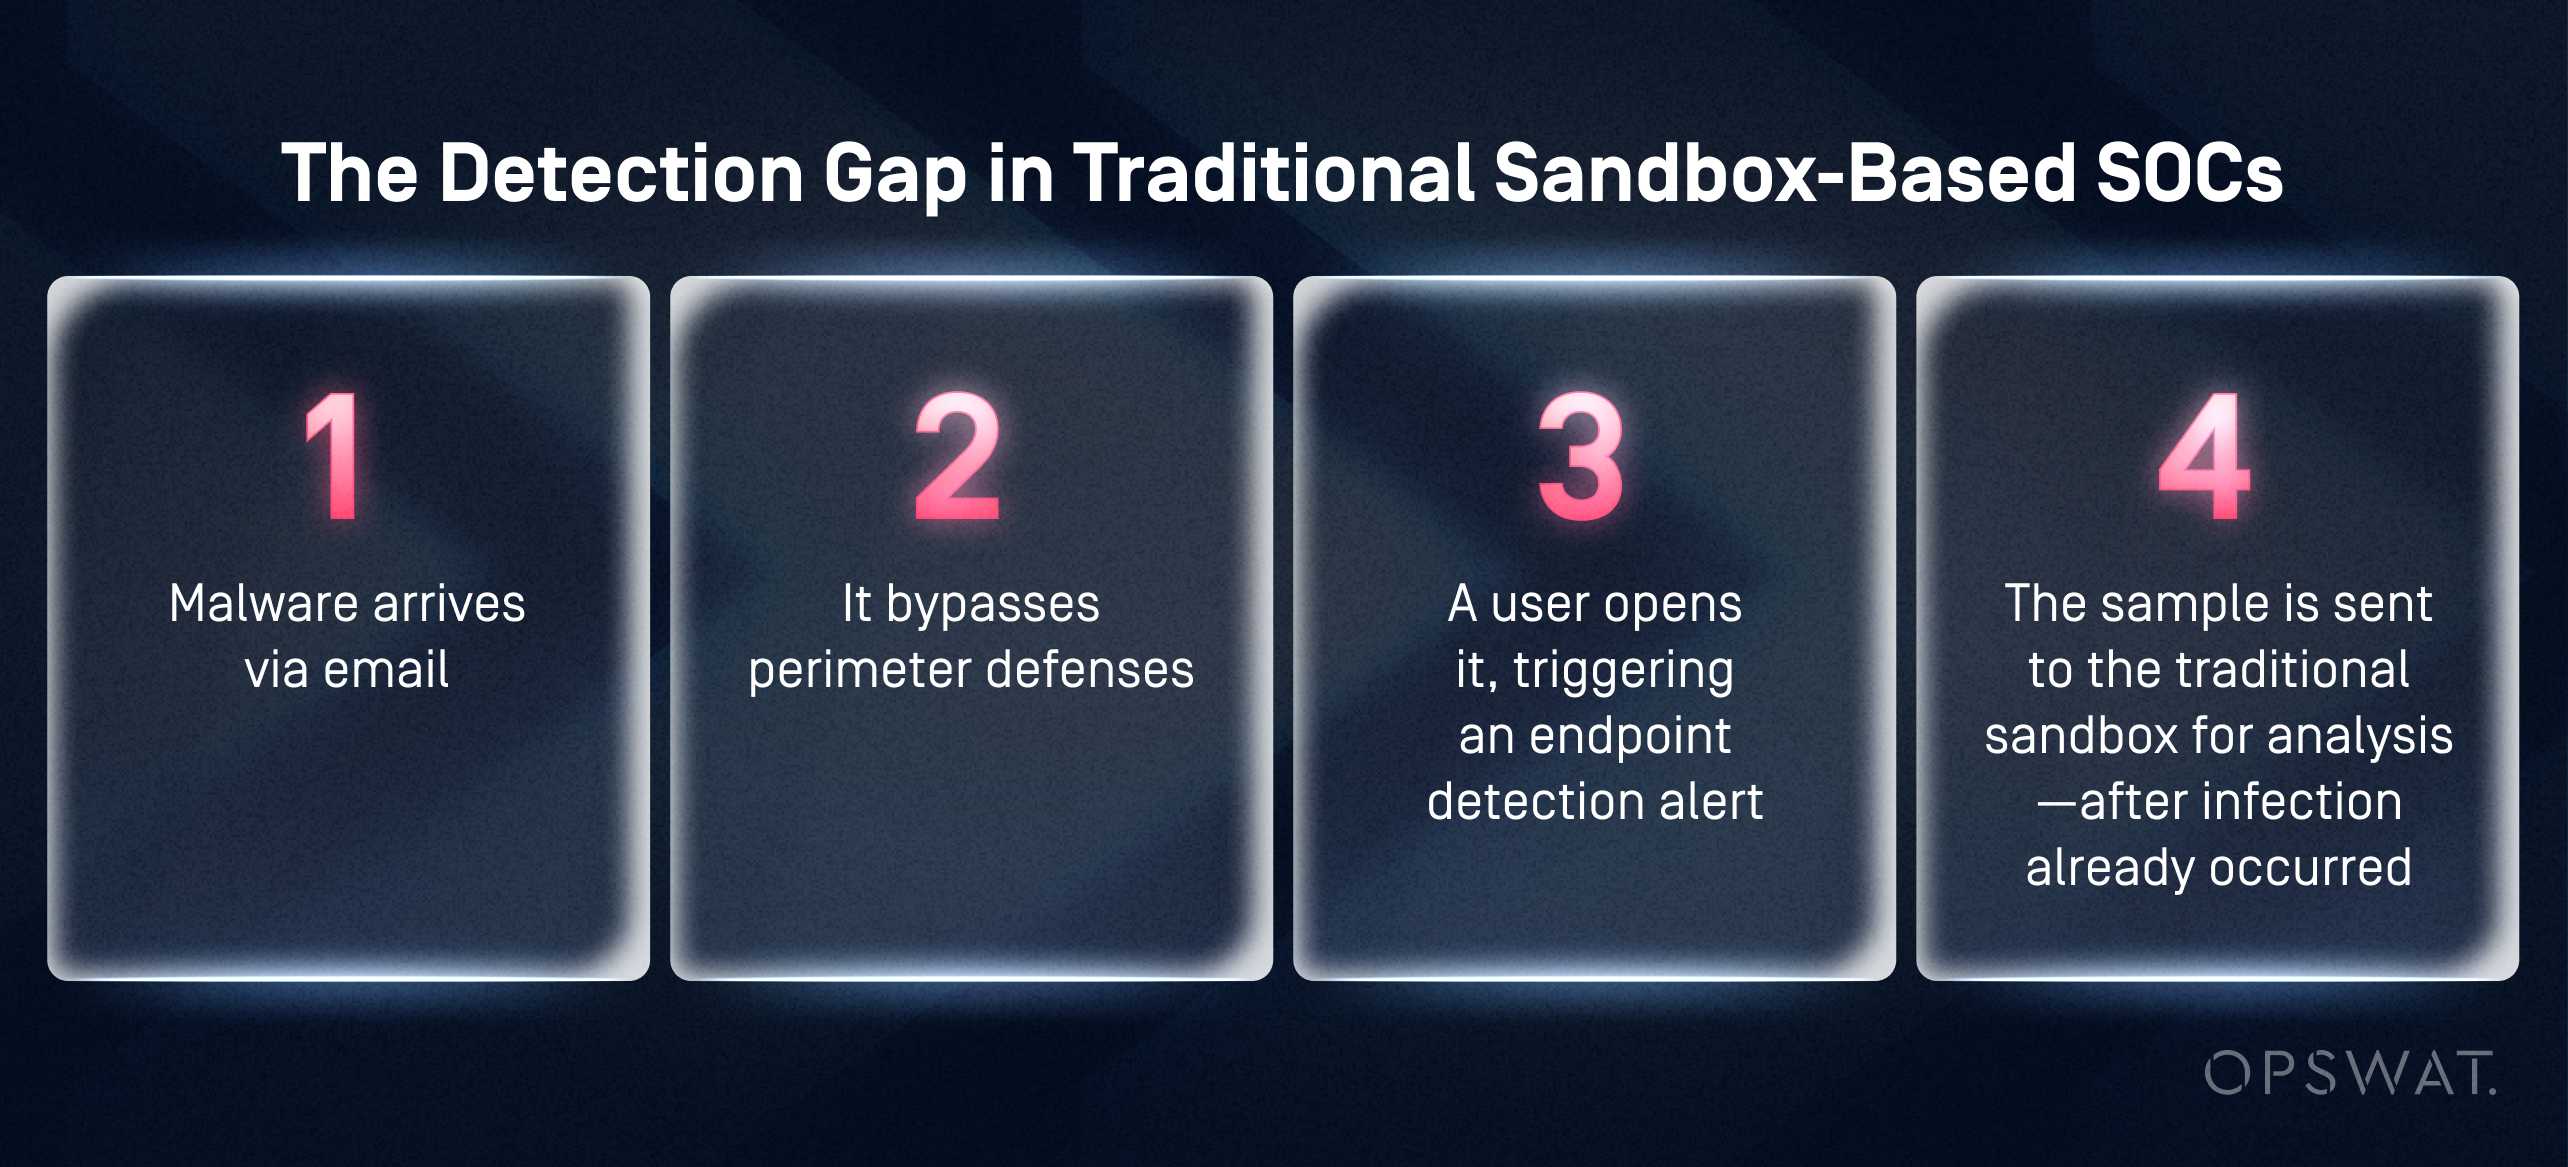
In questo istituto finanziario, il tradizionale sandboxing SOC si è rivelato inefficace perché il rilevamento avveniva troppo tardi. Endpoint innescavano l'analisi solo dopo l'esecuzione, aumentando così i rischi, i costi di risposta e l'esposizione normativa. Per il CISO, ciò significava che minacce sconosciute raggiungevano gli utenti prima di essere confermate, creando un divario persistente tra rilevamento e prevenzione.
Per il SOC, la sfida era rappresentata dalla portata dell'operazione. Ogni giorno venivano inviate quasi 1.000 e-mail sospette attraverso una sandbox basata su VM tramite l'automazione SOAR. Ogni analisi richiedeva molto tempo e notevoli risorse di calcolo, creando code persistenti che rallentavano le indagini e allungavano i tempi di risposta.
Quando si verificavano incidenti ad alta priorità, gli analisti erano costretti a sospendere o annullare i processi automatizzati per liberare capacità nella sandbox. L'automazione diventava quindi un ostacolo anziché un fattore di accelerazione, lasciando il SOC in una posizione reattiva, sovraccarico e incapace di bloccare le minacce prima che raggiungessero gli endpoint.
Come OPSWAT MetaDefender Aether™ ha spostato a sinistra il rilevamento degli attacchi zero-day
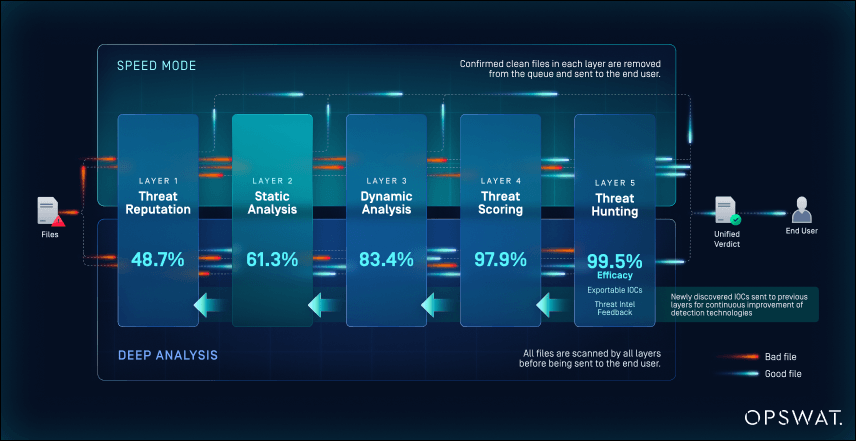
L’organizzazione ha affrontato le sfide relative al SOC e ai rischi sostituendo la propria sandbox basata su macchine virtuali con MetaDefender Aether di OPSWAT, una soluzione unificata per il rilevamento delle minacce zero-day basata su una pipeline a cinque livelli che comprende la reputazione delle minacce, l’analisi statica pre-esecuzione, l’emulazione a livello di istruzione, il punteggio delle minacce e la ricerca delle minacce. Questo cambiamento architetturale ha consentito al team di sicurezza di spostare l’analisi dinamica fuori dal SOC e verso il perimetro, dove le minacce potevano essere bloccate prima di raggiungere gli utenti o gli endpoint.
A differenza delle tradizionali tecniche di esecuzione su macchine virtuali, MetaDefender esegue i file a livello di istruzioni, eliminando i ritardi causati dall'avvio delle macchine virtuali e riducendo la vulnerabilità alle tecniche di elusione anti-VM. Ciò ha consentito all'istituzione di analizzare i file sospetti in pochi secondi anziché in minuti, anche in presenza di volumi elevati di posta elettronica.
L'attuazione si è concentrata su tre obiettivi principali:
1. Sandboxing basato sul perimetro
MetaDefender è stato implementato nei gateway di sicurezza della posta elettronica e nei punti di acquisizione dei file, garantendo che i file sospetti venissero analizzati dinamicamente prima della consegna, anziché dopo l'esecuzione sull'endpoint.
2. Ripristino dell'automazione e della scalabilità del SOC
Integrando l'analisi dinamica direttamente nei flussi di lavoro SOAR esistenti, è stato possibile eliminare gli arretrati nelle code relative alla sandbox, consentendo all'automazione di funzionare in modo continuo senza l'intervento degli analisti.
3. Informazioni unificate sui vulnerabilità zero-day
Ogni analisi ha contribuito a MetaDefender , la pipeline integrata di intelligence sulle minacce di Aether, che combina la reputazione delle minacce, l’analisi statica pre-esecuzione, i risultati dell’emulazione, il punteggio delle minacce e la ricerca di similarità basata sull’apprendimento automatico per fornire un unico verdetto affidabile per ogni file.
Questa implementazione ha trasformato il sandboxing da strumento reattivo di risposta agli incidenti a difesa proattiva del perimetro, allineando la velocità di rilevamento, la portata e la riduzione dei rischi ai requisiti operativi e normativi dell'organizzazione.
Impatto misurabile sulle prestazioni del SOC e sulla riduzione dei rischi
Sostituendo il sandboxing basato su macchine virtuali con MetaDefender e spostando il rilevamento degli attacchi zero-day sul perimetro, l'organizzazione ha ottenuto miglioramenti operativi immediati e duraturi. Il rilevamento è diventato più rapido, l'automazione si è stabilizzata e le minacce sono state bloccate in una fase più precoce del ciclo di vita dell'attacco.
Risultati misurabili ottenuti conMetaDefender
| Area di impatto | Risultato quantificabile |
|---|---|
| Prestazioni dell'automazione SOC | Sono stati eliminati i colli di bottiglia nella coda SOAR causati dalla lentezza dell'esecuzione dei test nelle sandbox basate su macchine virtuali, consentendo così all'automazione di funzionare in modo continuo su larga scala |
| Velocità di indagine | Riduzione dei tempi di analisi dei file da minuti a secondi grazie all'analisi dinamica basata sull'emulazione |
| Endpoint | Ha bloccato le minacce zero-day nei punti di accesso della posta elettronica e dei file, riducendo in modo significativo le infezioni degli endpoint e i costosi interventi di riparazione |
| Carico di lavoro relativo alla risposta agli incidenti | Abbiamo ridotto il numero di incidenti che richiedono un intervento correttivo, bloccando le minacce prima che possano essere messe in atto |
| Efficienza degli analisti | Riduzione del tempo dedicato alla gestione della capacità della sandbox e dei vincoli di automazione, consentendo agli analisti di concentrarsi su attività di analisi della sicurezza e risposta alle minacce di maggior valore |
| Preparazione alle vulnerabilità zero-day e conformità | Maggiore controllo proattivo sulle minacce sconosciute, in linea con le aspettative in materia di audit e normative |
Sviluppo di un modello sostenibile per il rilevamento delle vulnerabilità zero-day
Un modello sostenibile di rilevamento zero-day blocca le minacce, si adatta al volume dei file e alleggerisce il carico operativo del SOC. Implementando OPSWAT MetaDefender sul perimetro, l'organizzazione ha ottenuto una prevenzione proattiva, ripristinato l'automazione e creato un approccio conforme ai requisiti di audit per la gestione delle minacce sconosciute in ambienti regolamentati.
Per gli istituti finanziari, questo approccio non si limita a garantire un rilevamento più rapido. Offre infatti un modello scalabile e pronto per gli audit per la gestione dei rischi zero-day, riducendo il carico operativo sui team SOC e rafforzando la fiducia nei controlli di sicurezza lungo i flussi di file critici.MetaDefender dimostra come il sandboxing moderno a livello di istruzione e l'intelligence unificata sulle minacce possano trasformare il rilevamento degli attacchi zero-day in un vantaggio competitivo misurabile.
Sei pronto a proteggere i tuoi flussi di lavoro relativi ai file critici e a bloccare tempestivamente le minacce zero-day?