e di rilevamento zero-day per MetaDefender Core
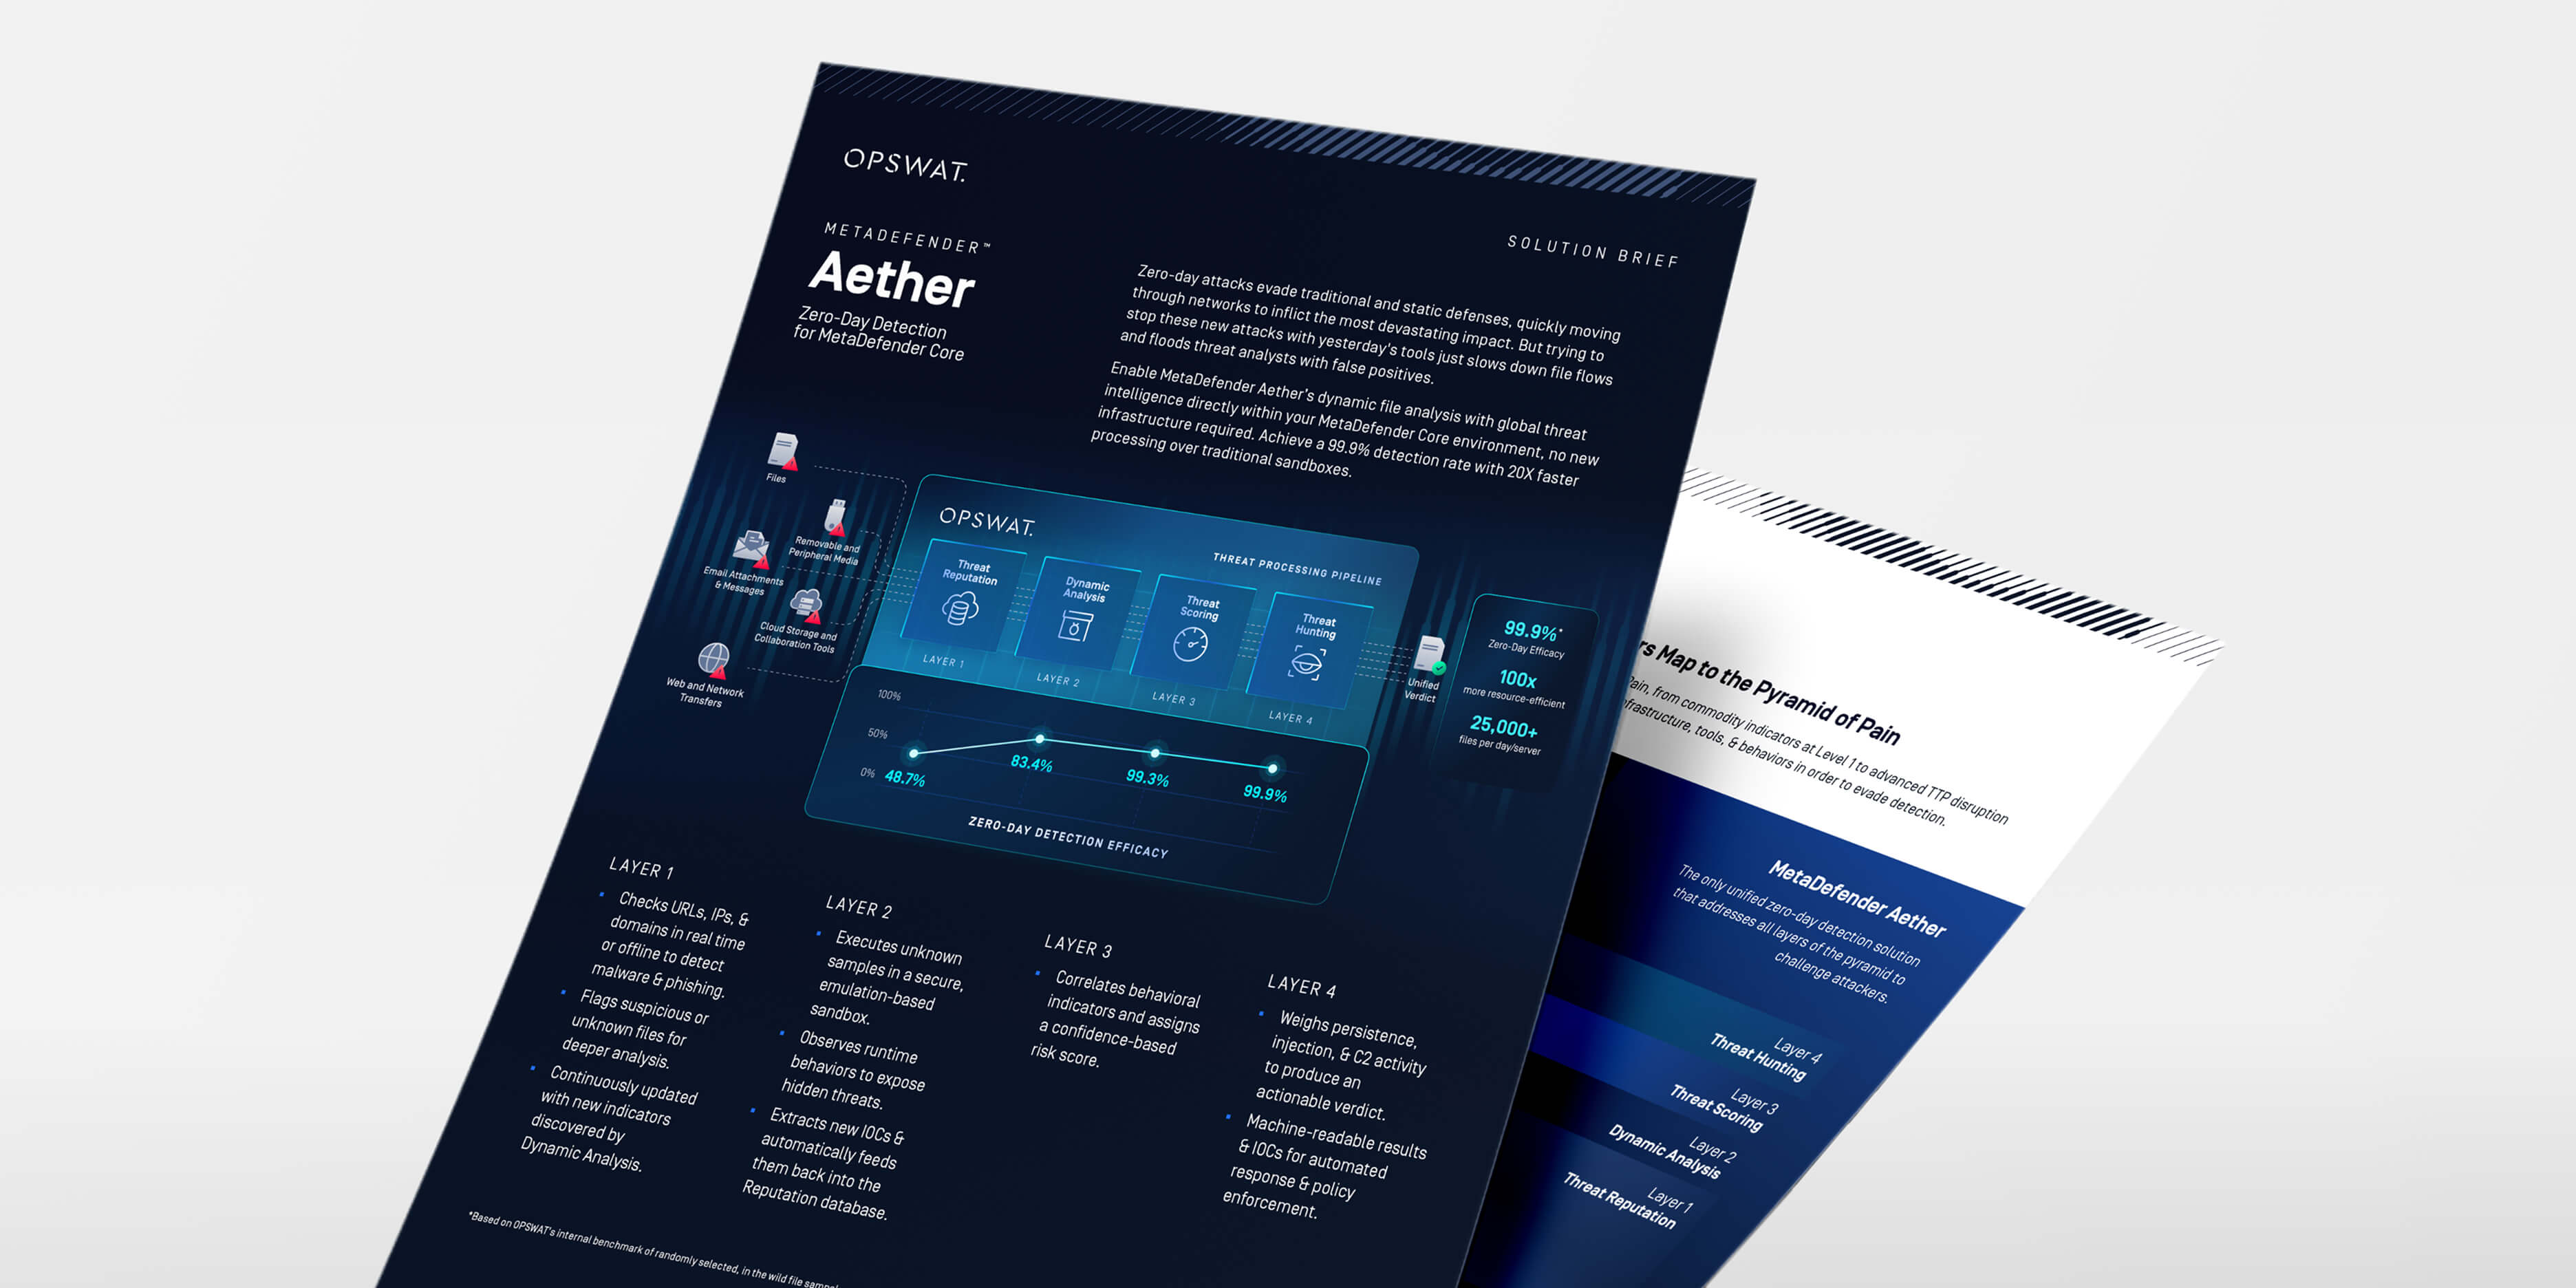
La soluzione OPSWATper il rilevamento delle minacce zero-day, basata sull'intelligenza artificiale e installata in locale, pensata per ambienti offline e soggetti a normative. Utilizza una sandbox adattiva basata sull'emulazione e l'analisi del malware potenziata dall'intelligenza artificiale per individuare le minacce evasive, estrarre indicatori di compromissione (IOC) utilizzabili e supportare l'ispezione sicura dei file all'internoCore MetaDefender Core .
- Installazione in pochi minuti
- Non è necessaria alcuna integrazione aggiuntiva
- Utilizza le tue politiche esistenti
Rilevamento zero-day unificato
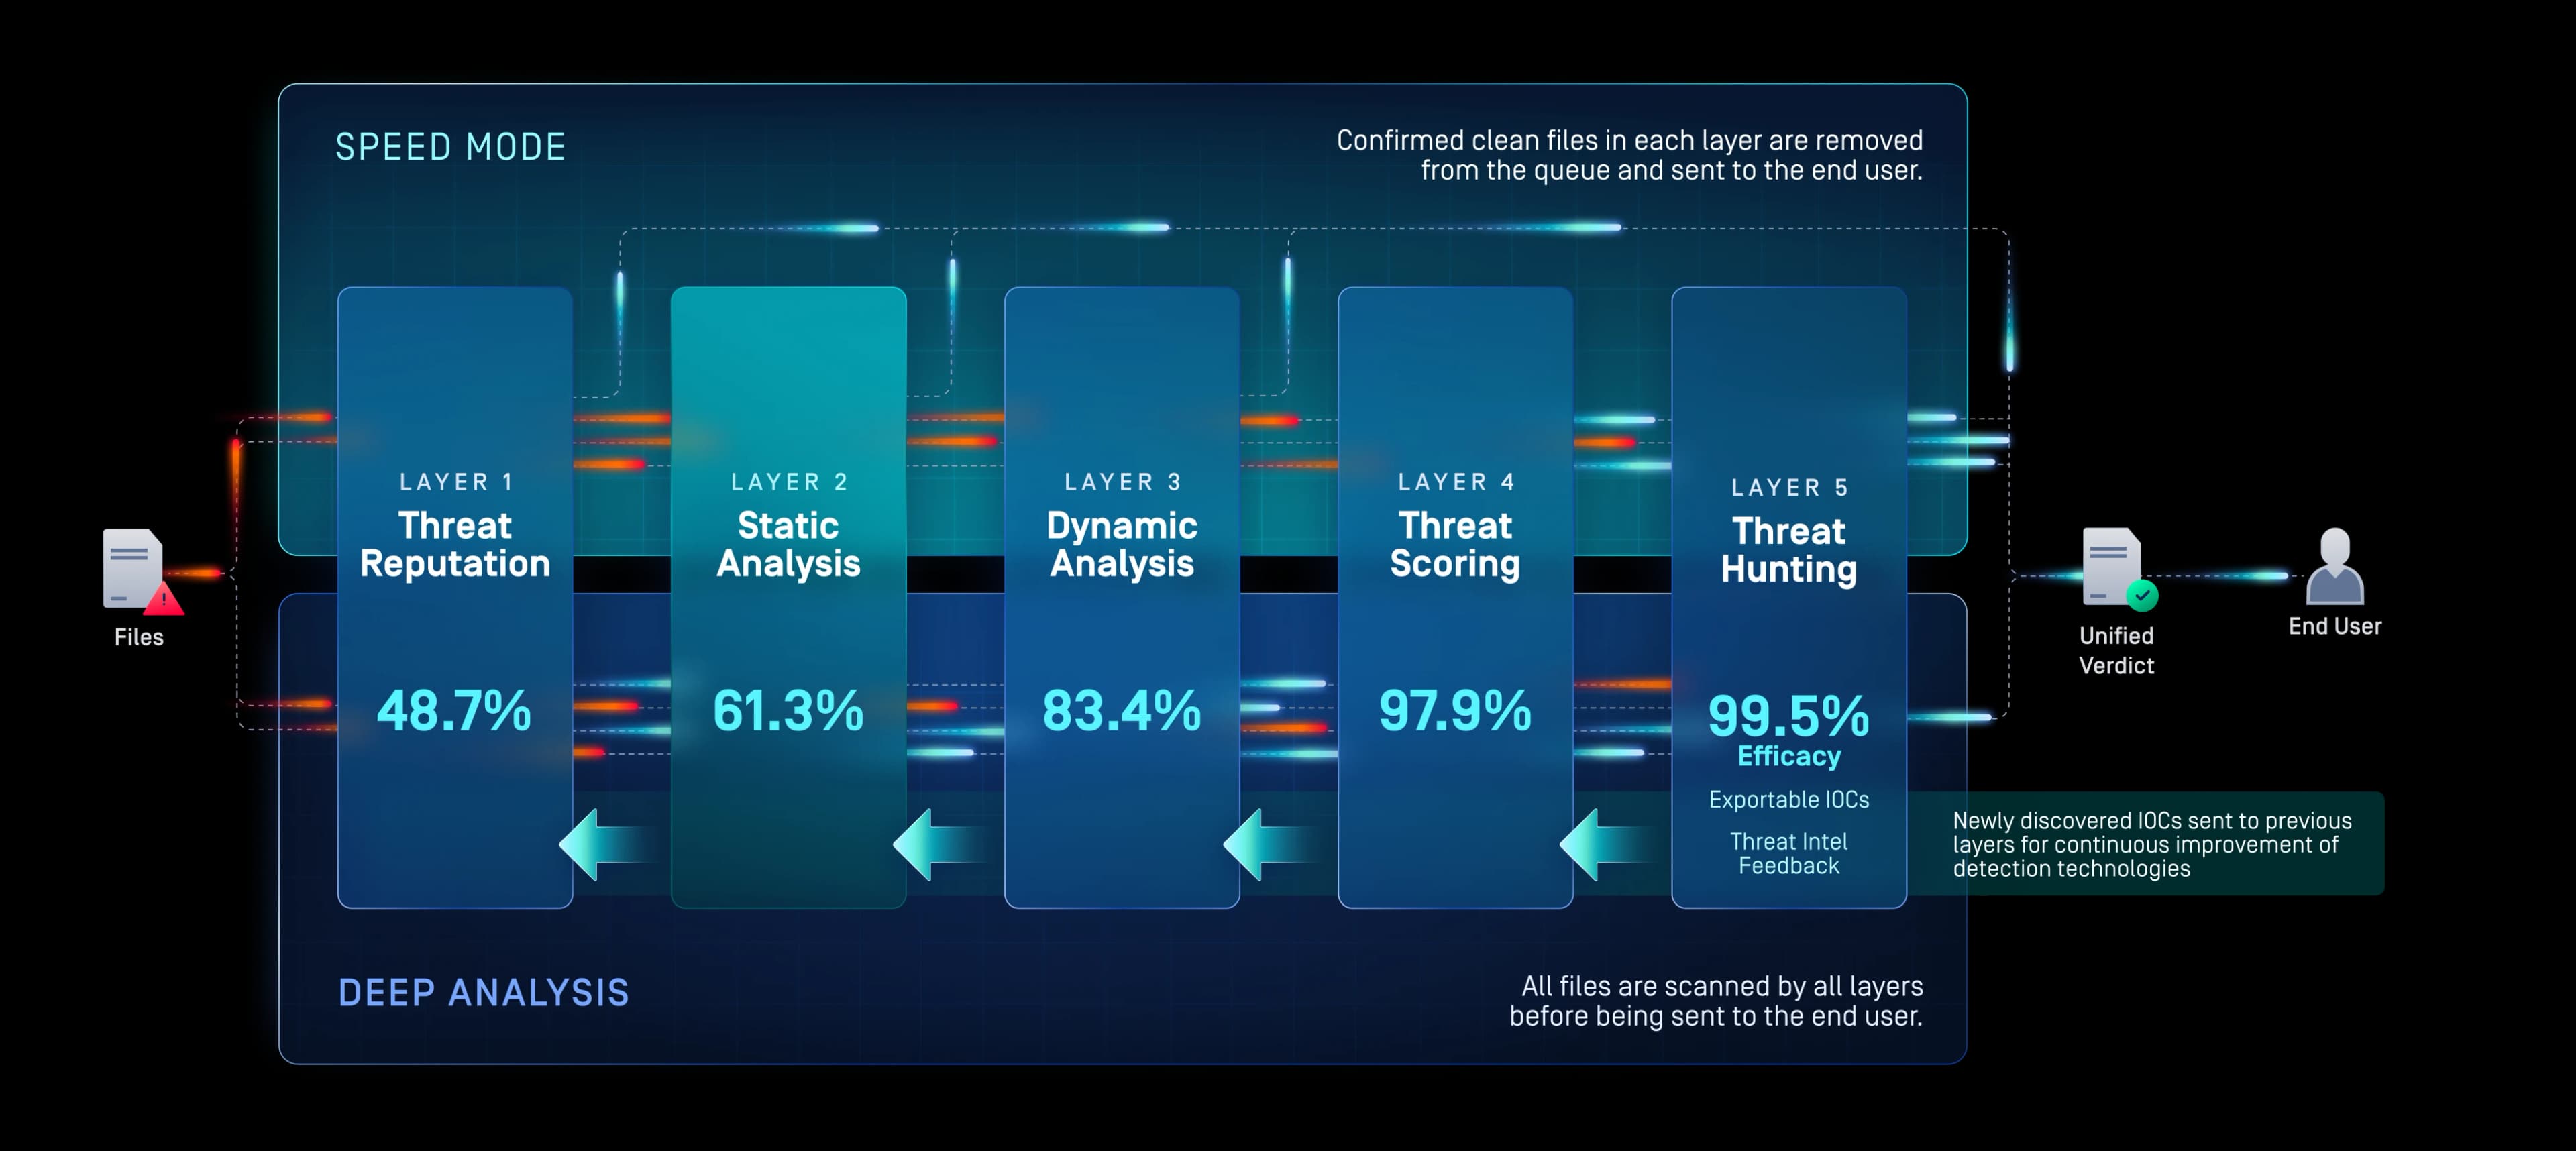
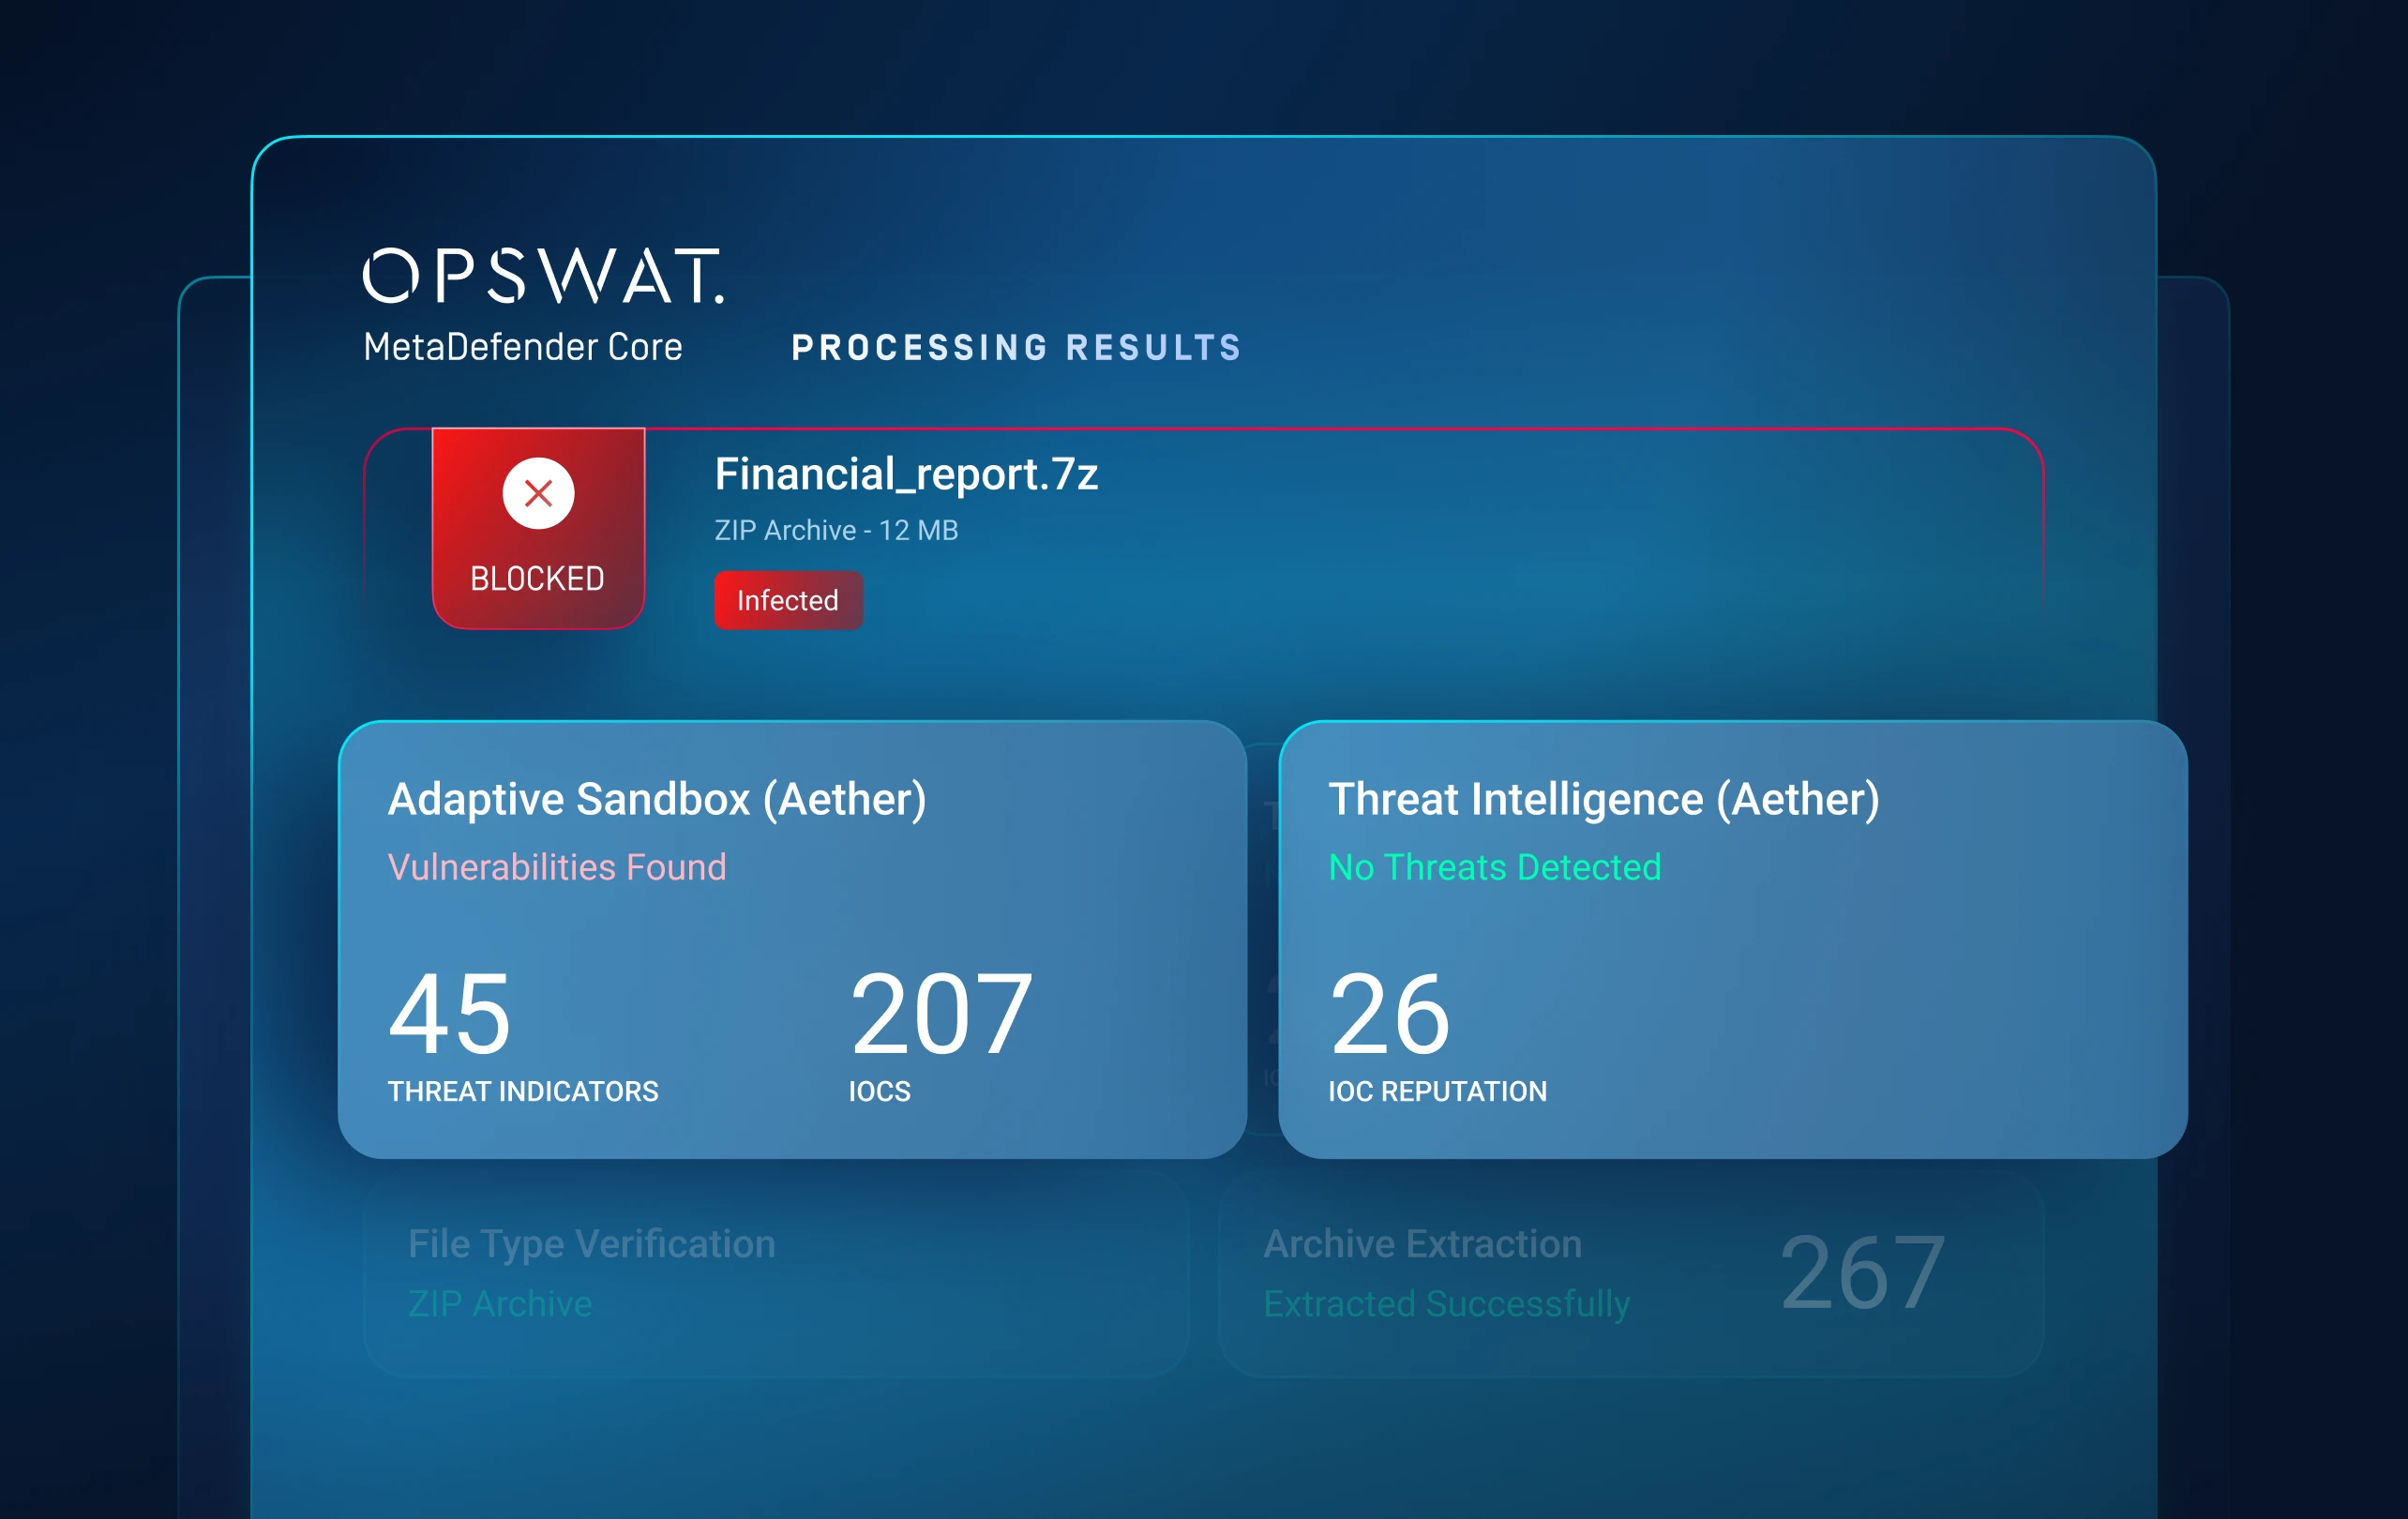
Livello 1: Reputazione delle minacce
Esporre rapidamente le minacce note dell'
Blocca le minacce note prima di procedere a un’analisi più approfondita.
Verifica file, URL, indirizzi IP e domini confrontandoli con dati di reputazione costantemente aggiornati, sia online che offline.
Ha bloccato il malware riutilizzato e l’infrastruttura degli autori degli attacchi, costringendo questi ultimi a cambiare gli indicatori e a ricostruire i percorsi di diffusione.
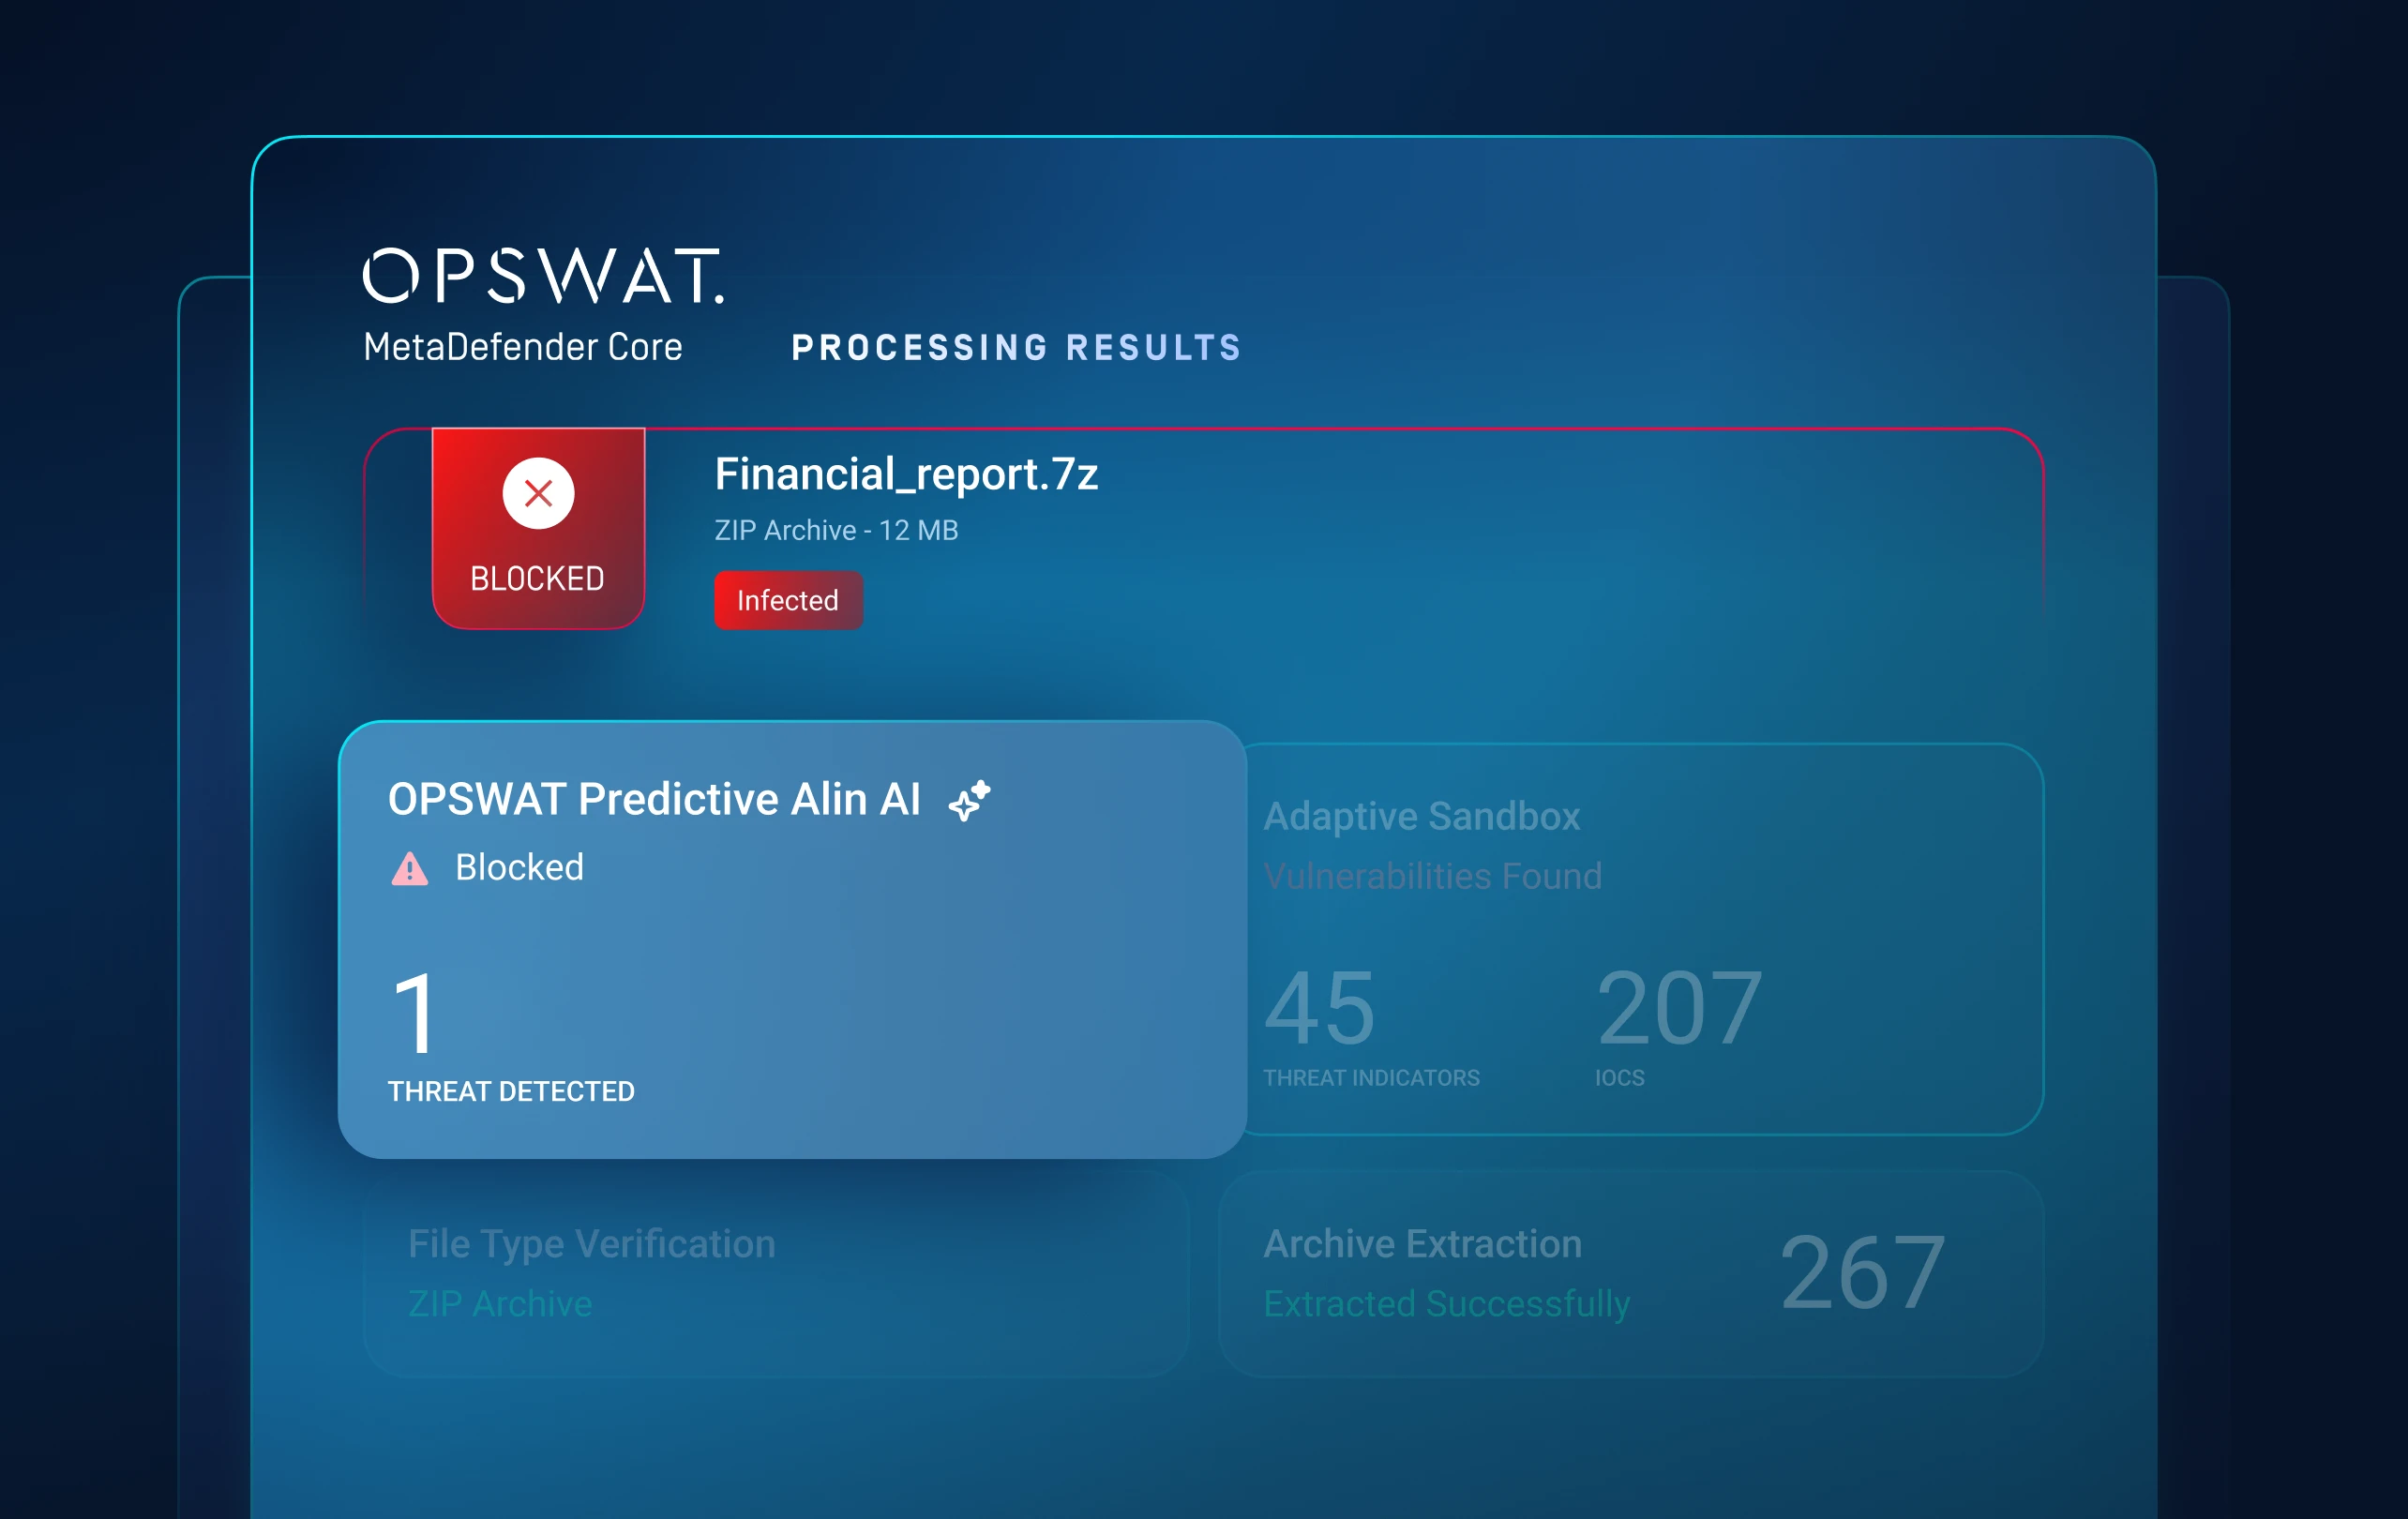
Livello 2: Analisi statica
Prevedere le minacce sconosciute prima che si concretizzino
Colmare le lacune nel rilevamento pre-esecuzione.
L'intelligenza artificiale predittiva Alin analizza la struttura dei file e le caratteristiche comportamentali per individuare intenzioni malevole in pochi millisecondi, senza ricorrere a firme o alla simulazione di esecuzione.
Rileva malware inedito e polimorfico prima che venga eseguito, riducendo il fabbisogno di sandbox a valle e garantendo al contempo un flusso di file veloce.
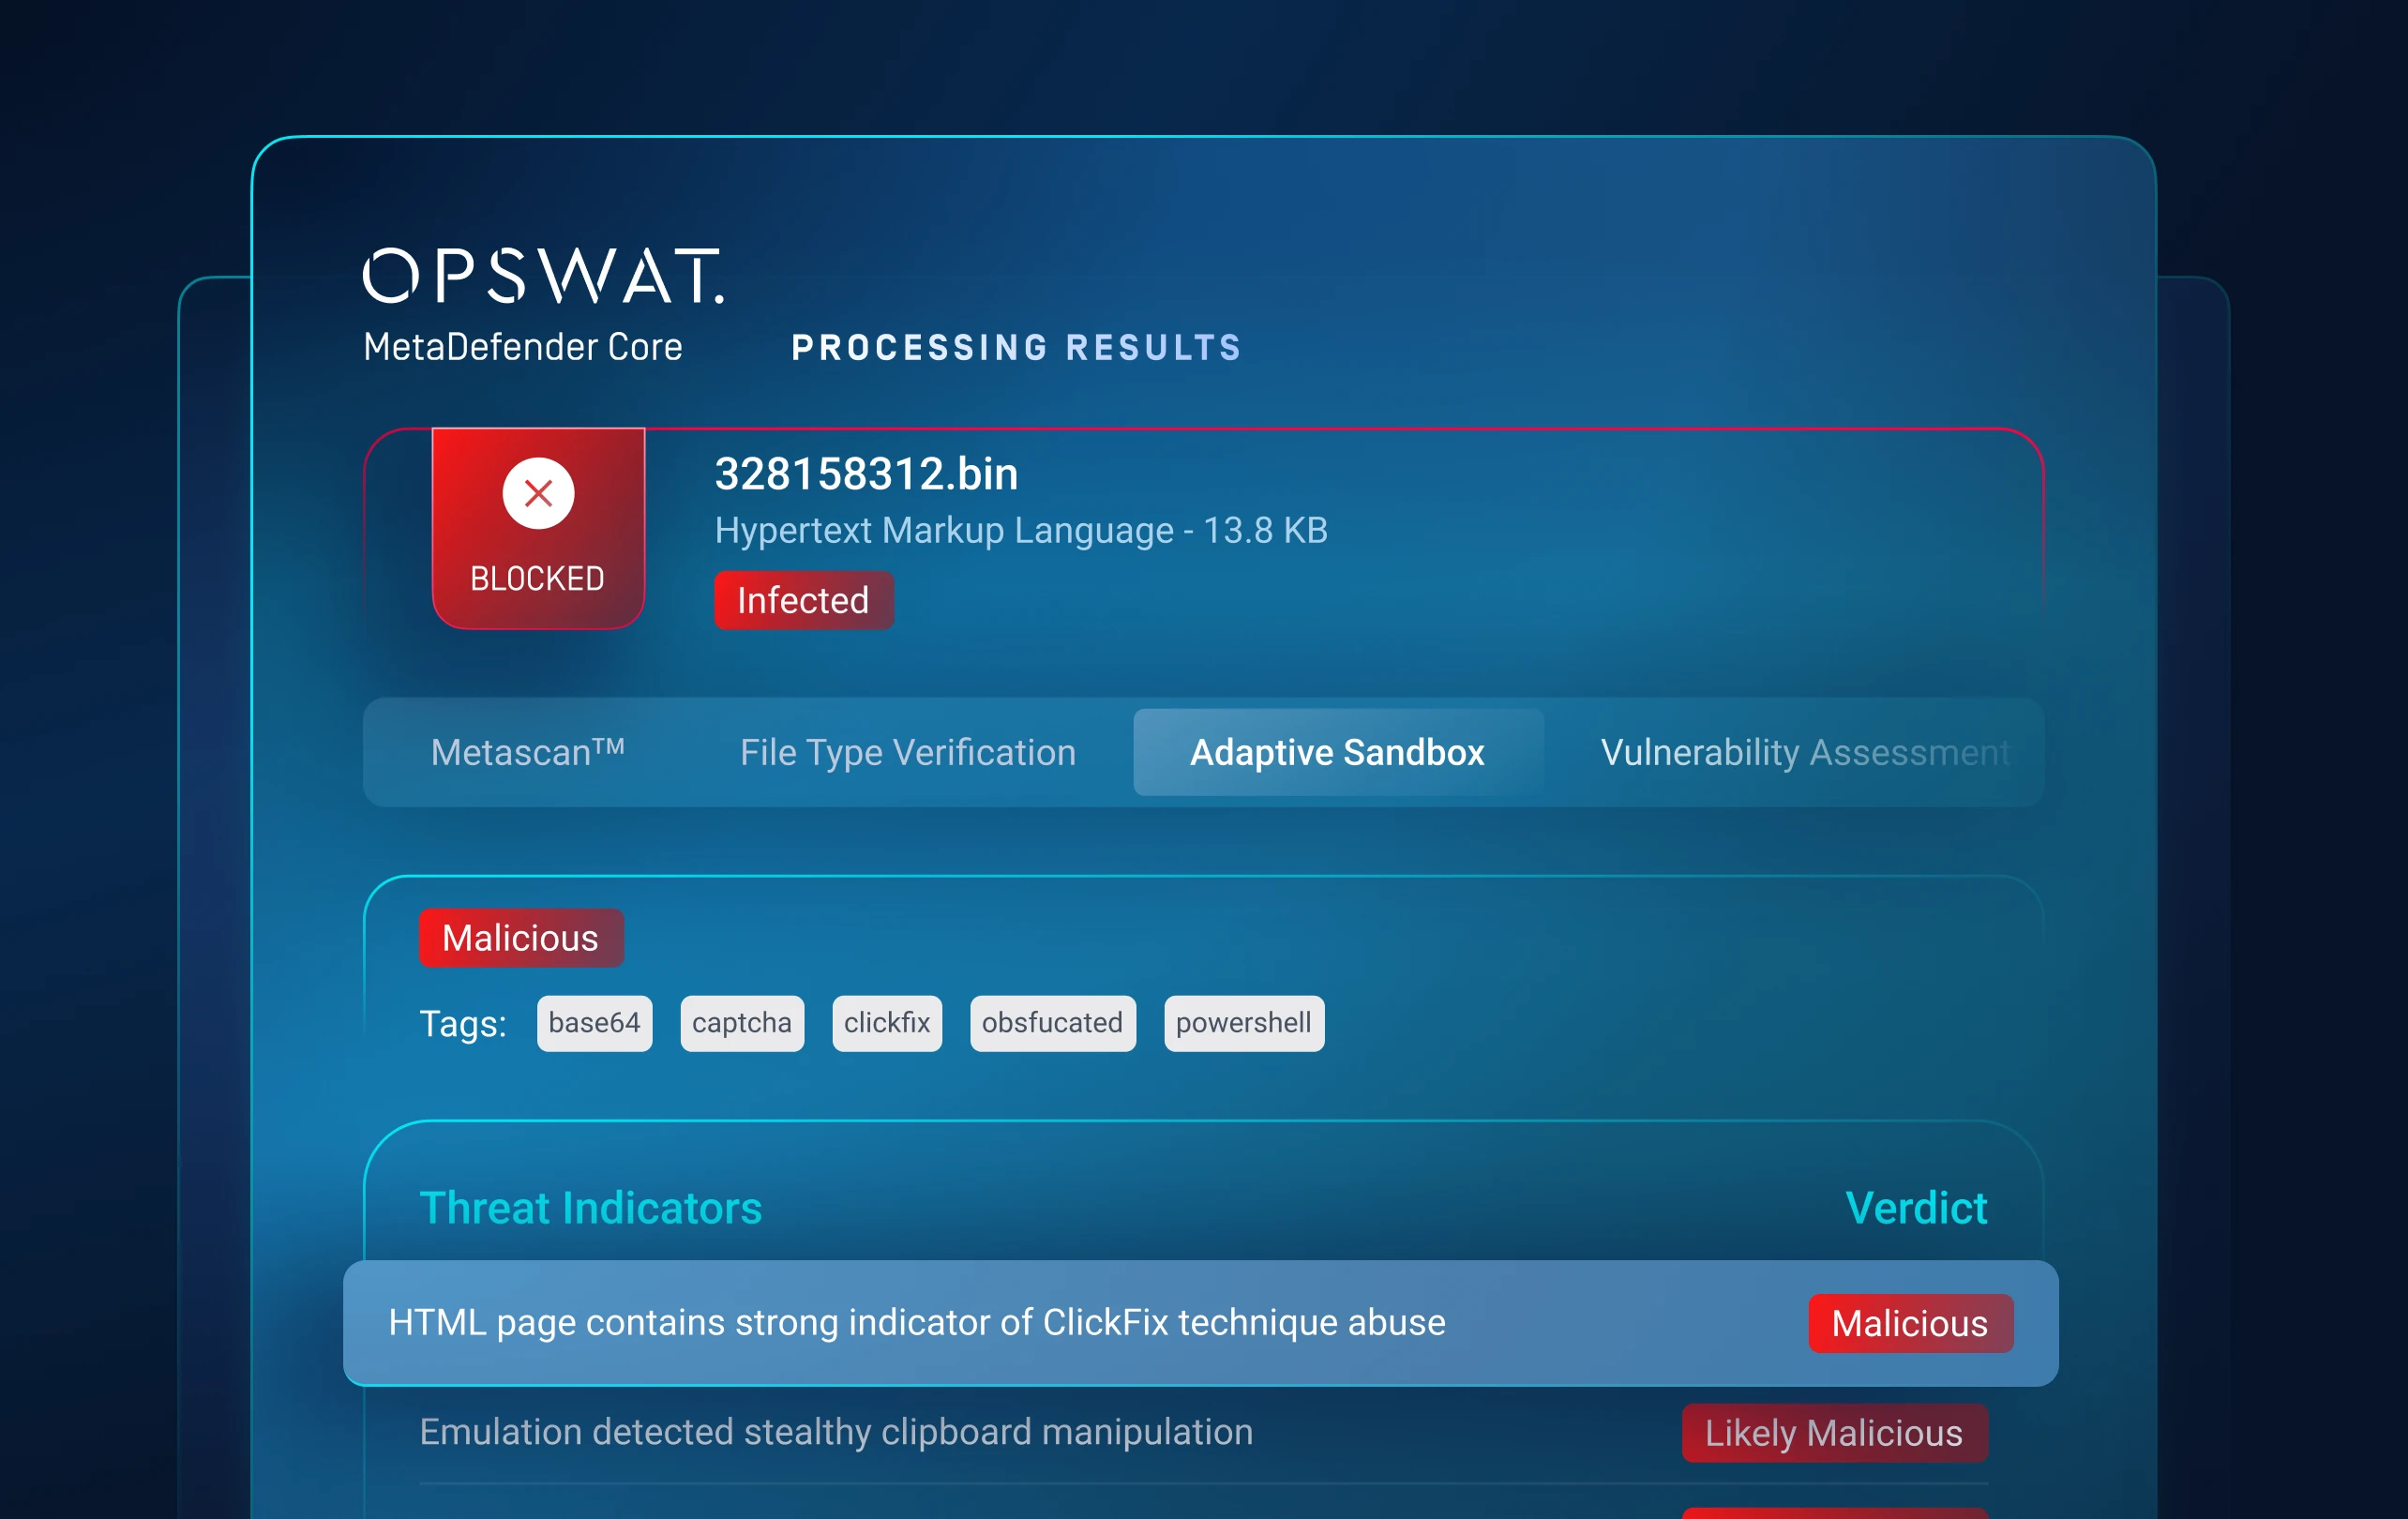
Livello 3: Analisi dinamica
Costringere le minacce nascoste a rivelarsi
Individua il malware evasivo che sfugge agli strumenti statici e basati su macchine virtuali.
UnaSandbox Adaptive basata sull'emulazioneSandbox comportamenti dannosi ed esplora percorsi di esecuzione alternativi senza ricorrere a una macchina virtuale rilevabile.
Mette in luce catene di caricamento, artefatti di runtime, script offuscati, payload a più fasi e tecniche di elusione.
Livello 4: Valutazione del rischio
Dai priorità a ciò che conta di più
Trasforma i comportamenti complessi delle minacce in un verdetto su cui agire.
Mette in correlazione i segnali relativi alla reputazione, all’analisi statica e a quella dinamica per assegnare un punteggio di rischio basato sul livello di affidabilità.
Evidenzia in tempo reale le minacce più pericolose, riducendo i falsi positivi, il numero di avvisi superflui e il tempo impiegato dagli analisti per la valutazione iniziale.
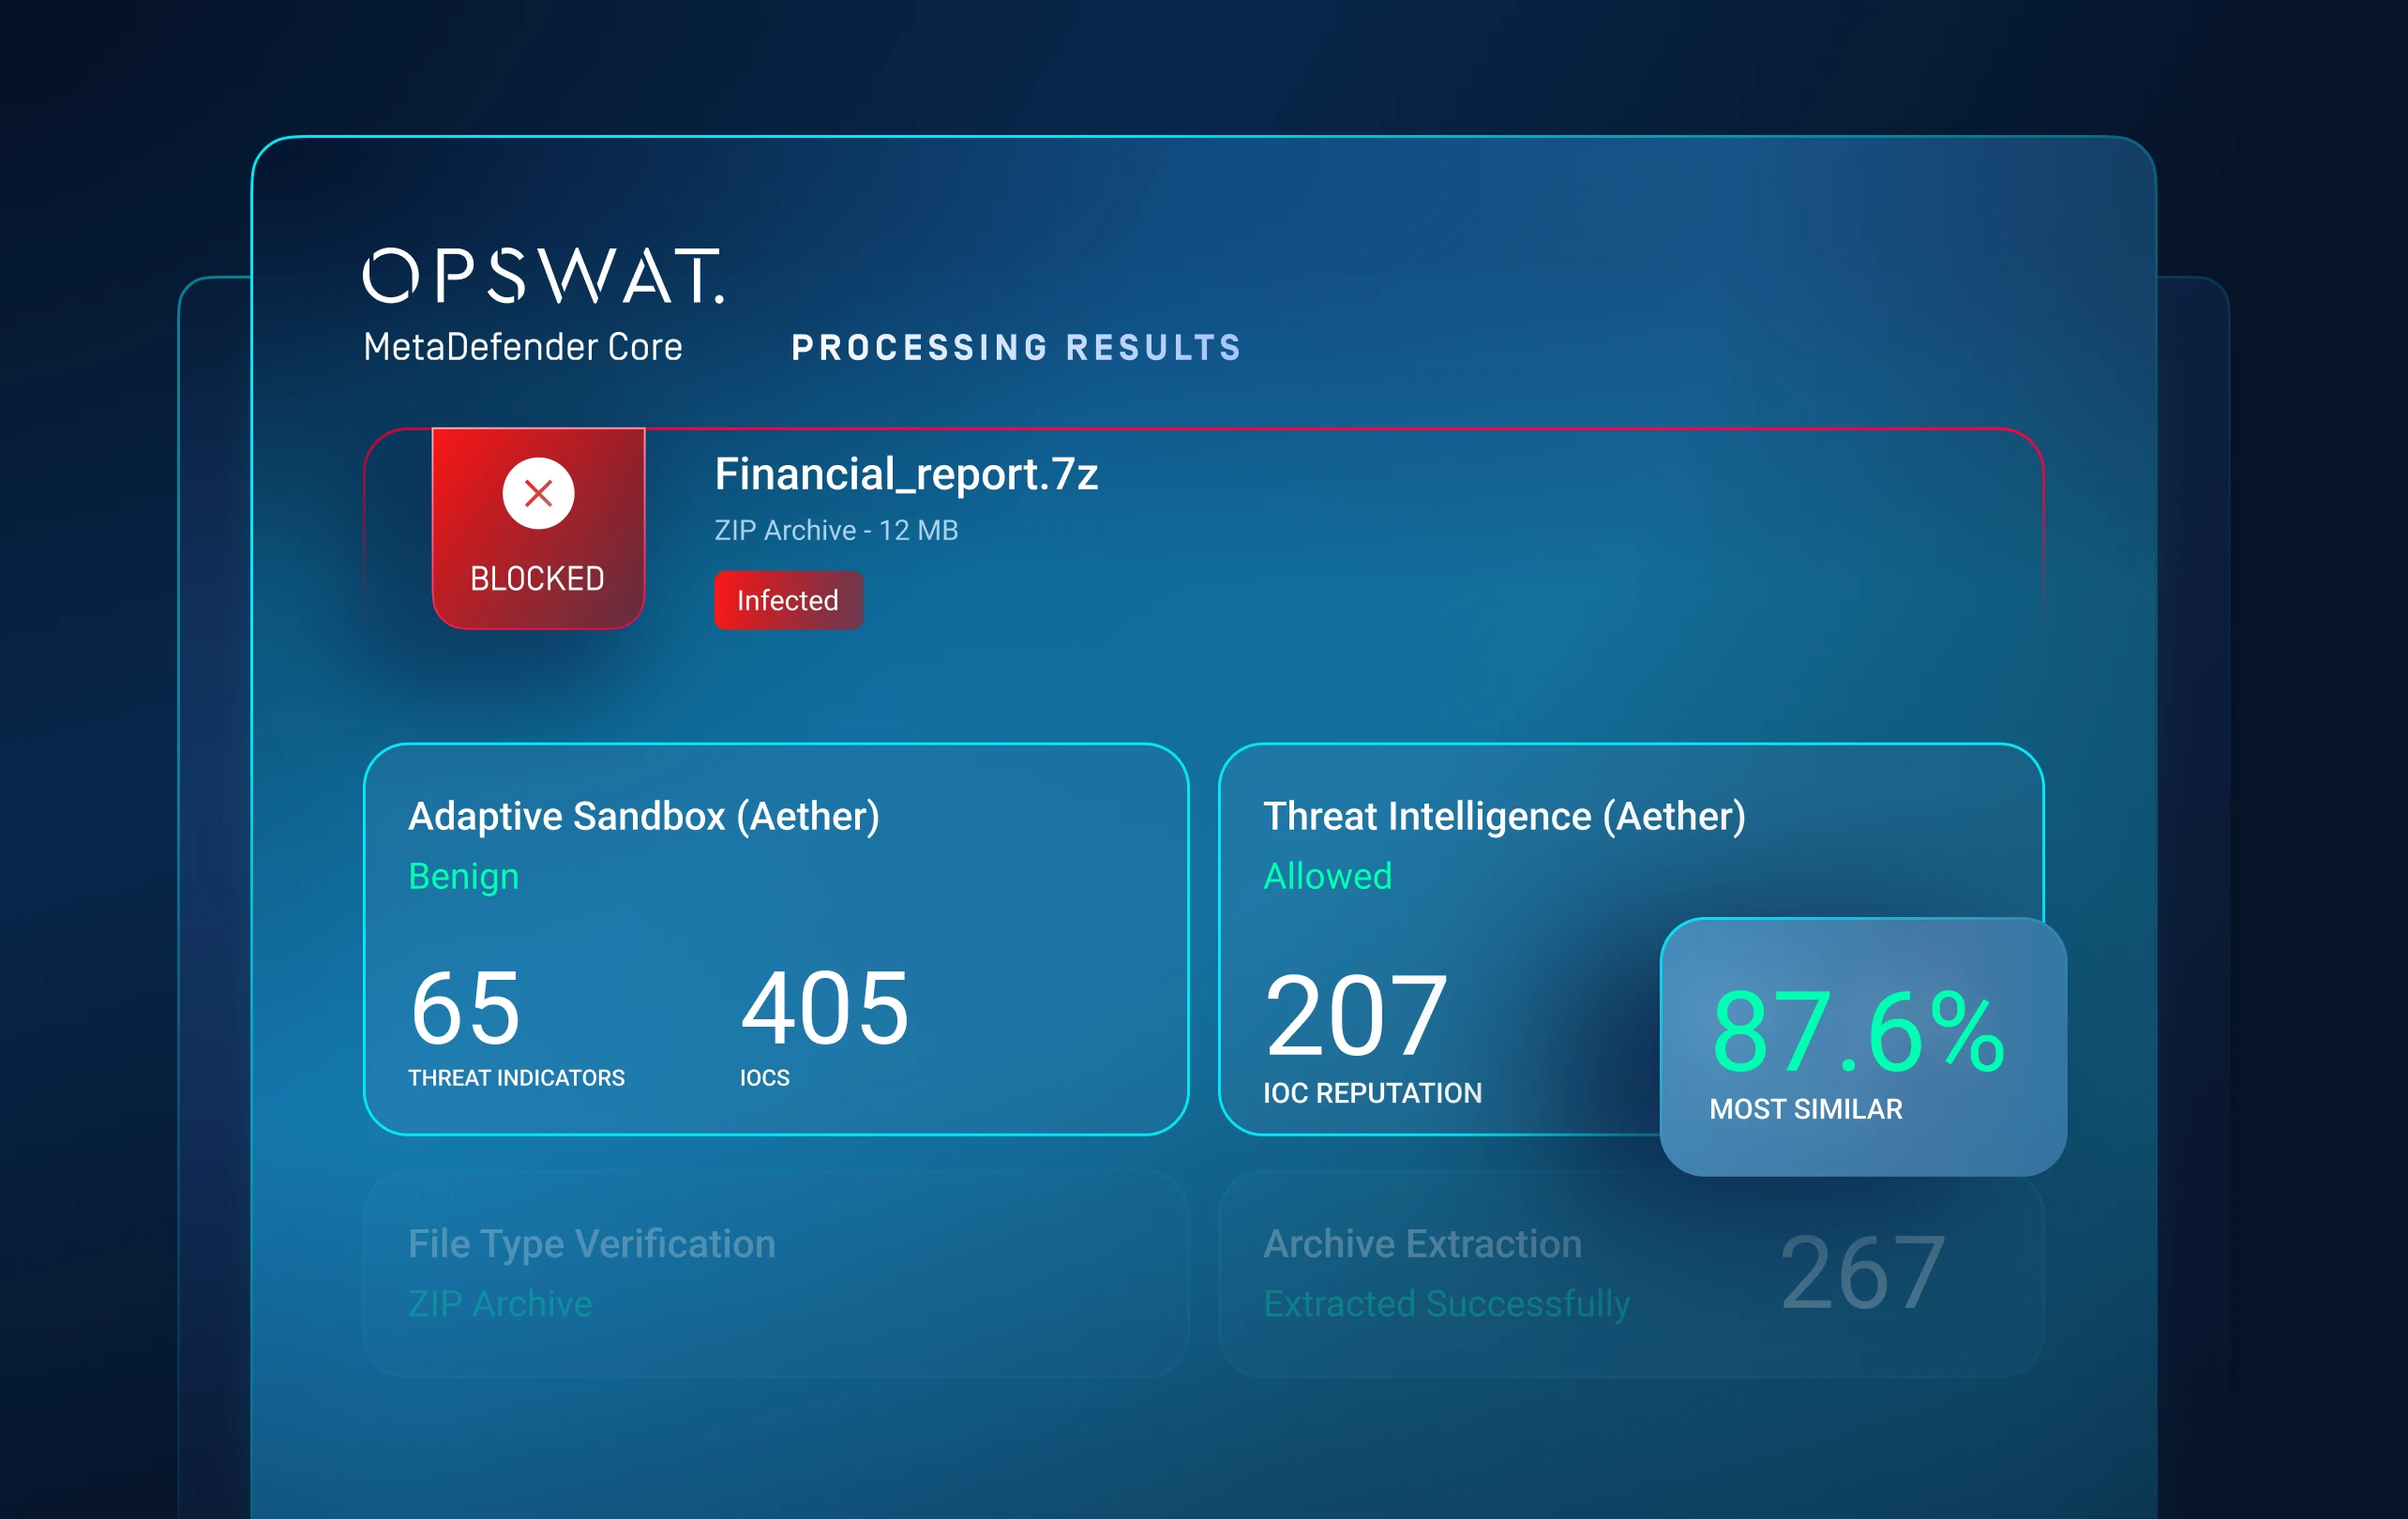
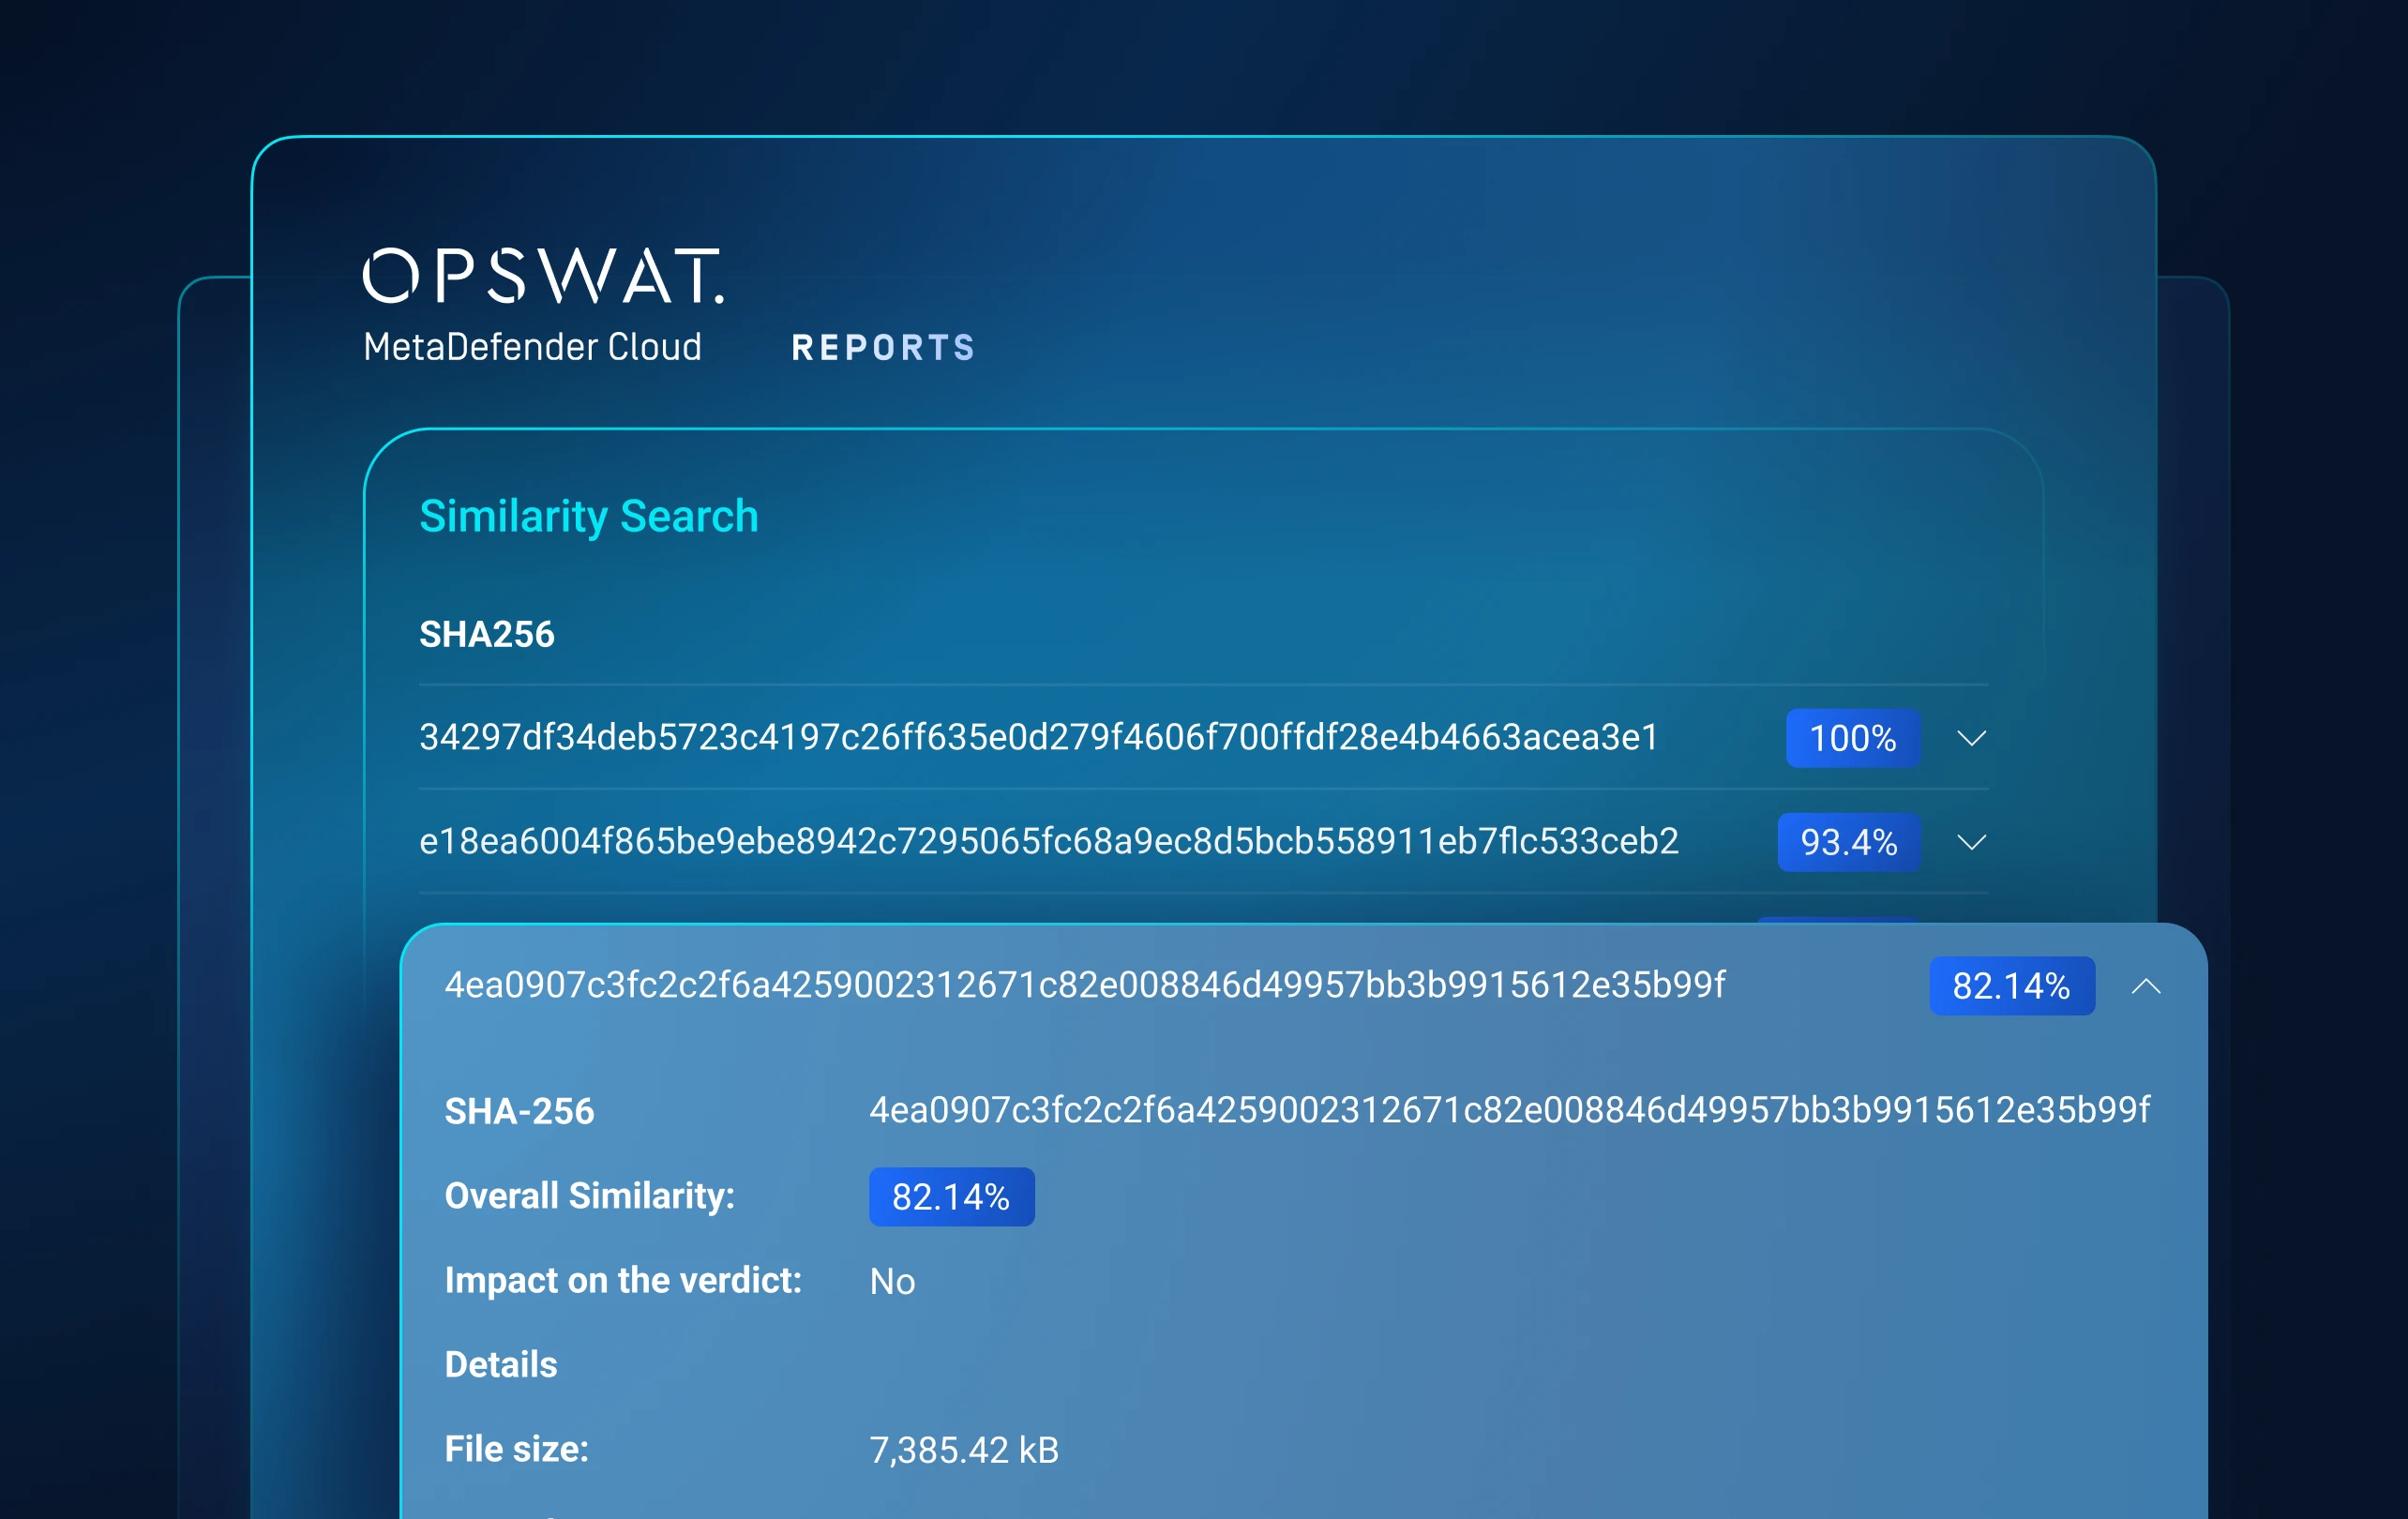
Livello 5: Ricerca delle minacce
Collegare le minacce alle campagne
Passare dal rilevamento isolato dei file all'analisi a livello di campagna.
La ricerca di somiglianze basata sull'intelligenza artificiale (ML) e la correlazione dei modelli di minaccia consentono di collegare campioni sconosciuti a malware, infrastrutture, tattiche e varianti correlate già noti.
Individua famiglie di malware e campagne di attacco, costringendo gli avversari a rivedere i propri strumenti, le proprie infrastrutture e le proprie tecniche operative.
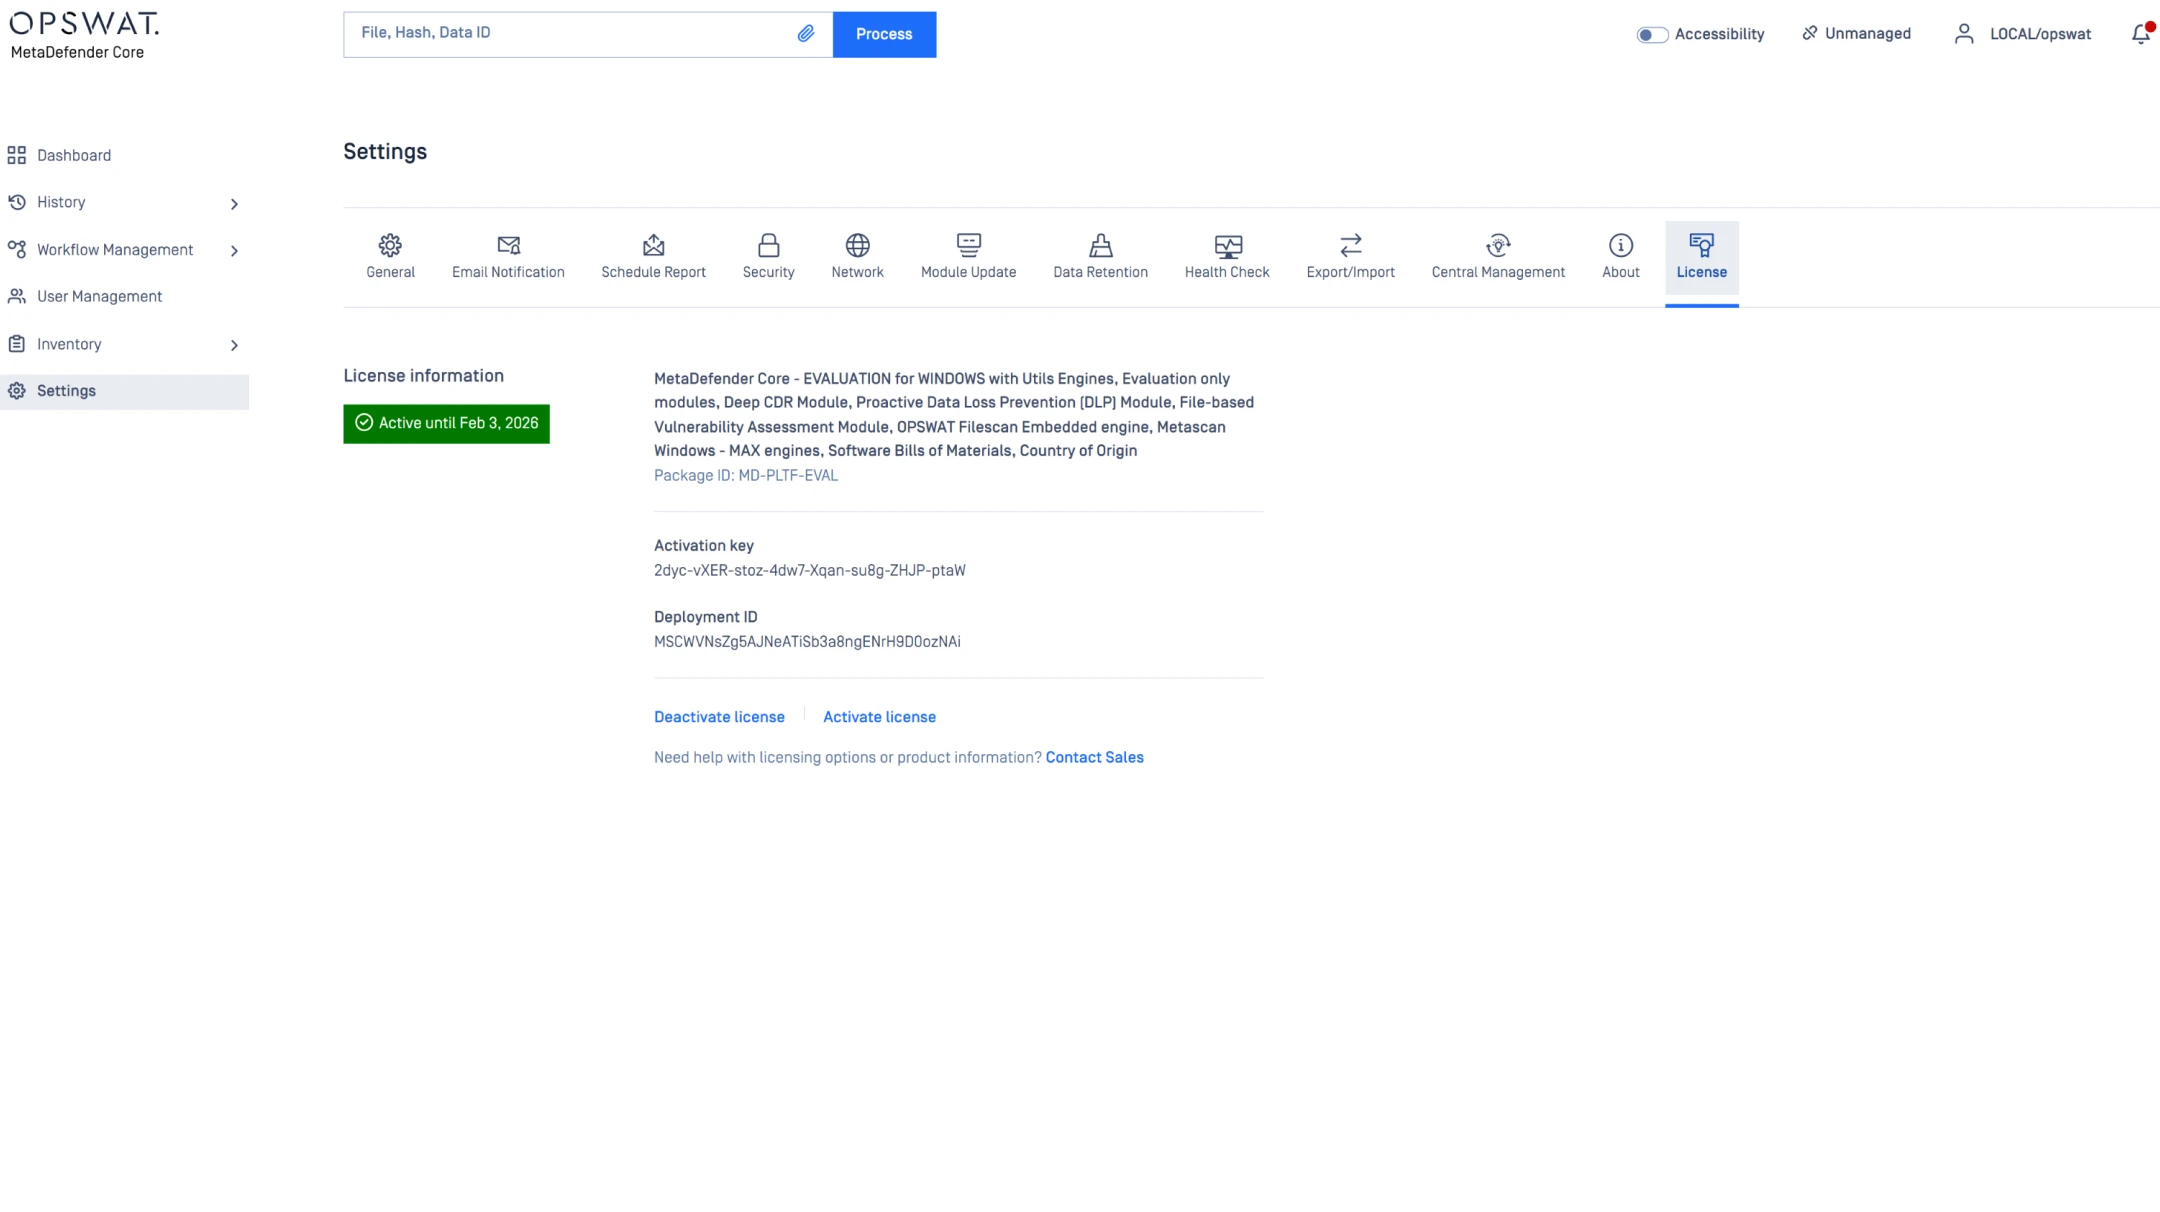
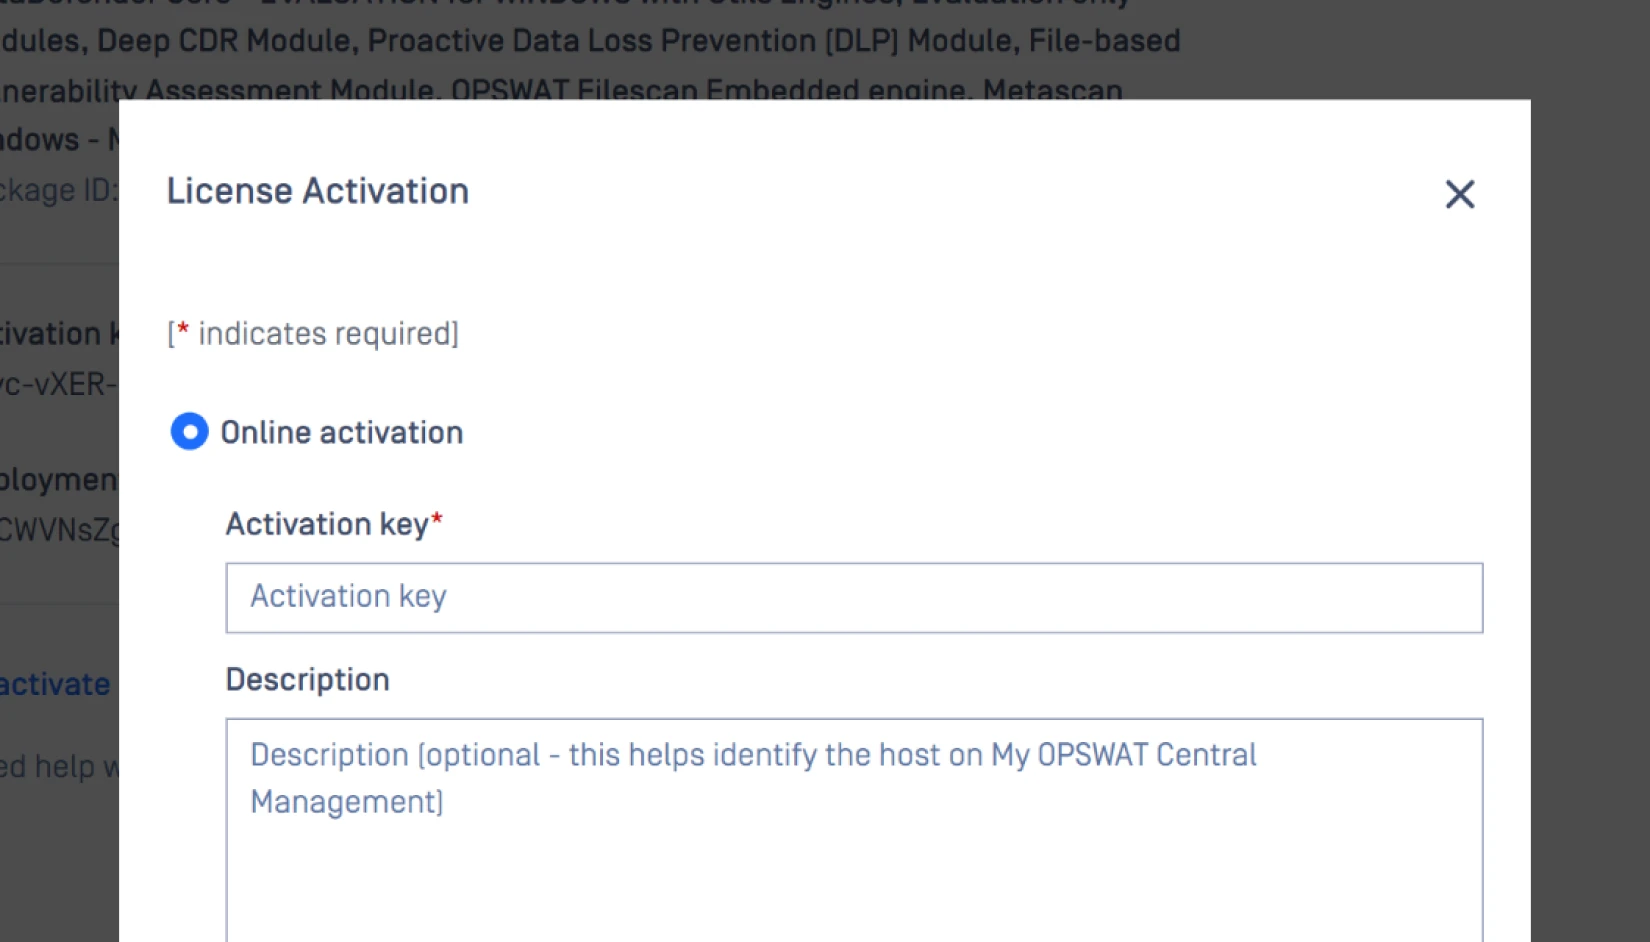
Inizia in 3 semplici passaggi
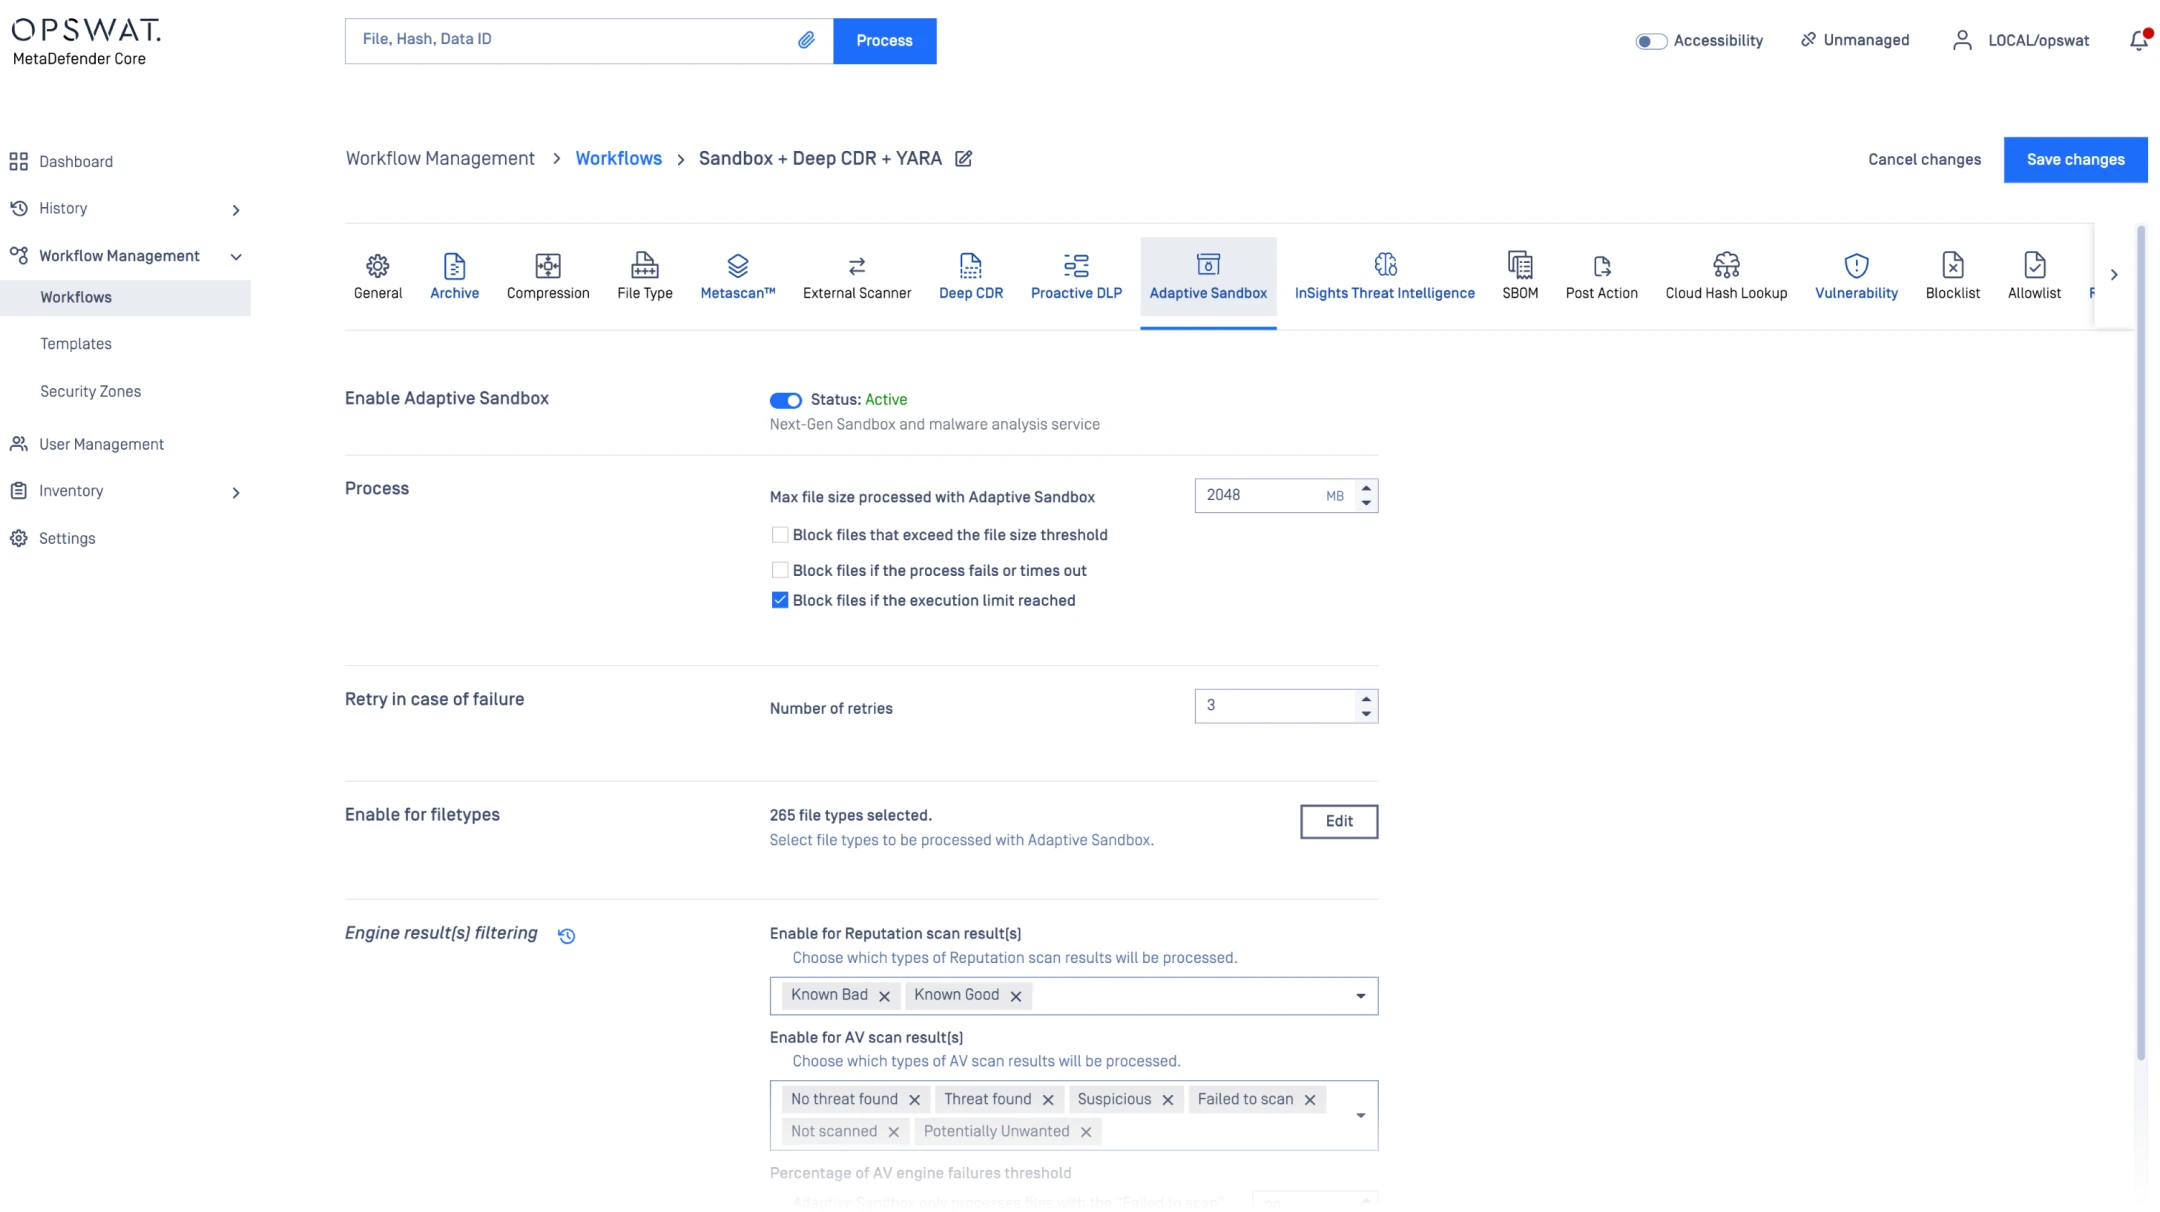
Aggiungi API tua API per abilitare Adaptive Sandbox Threat Intelligence integrata.
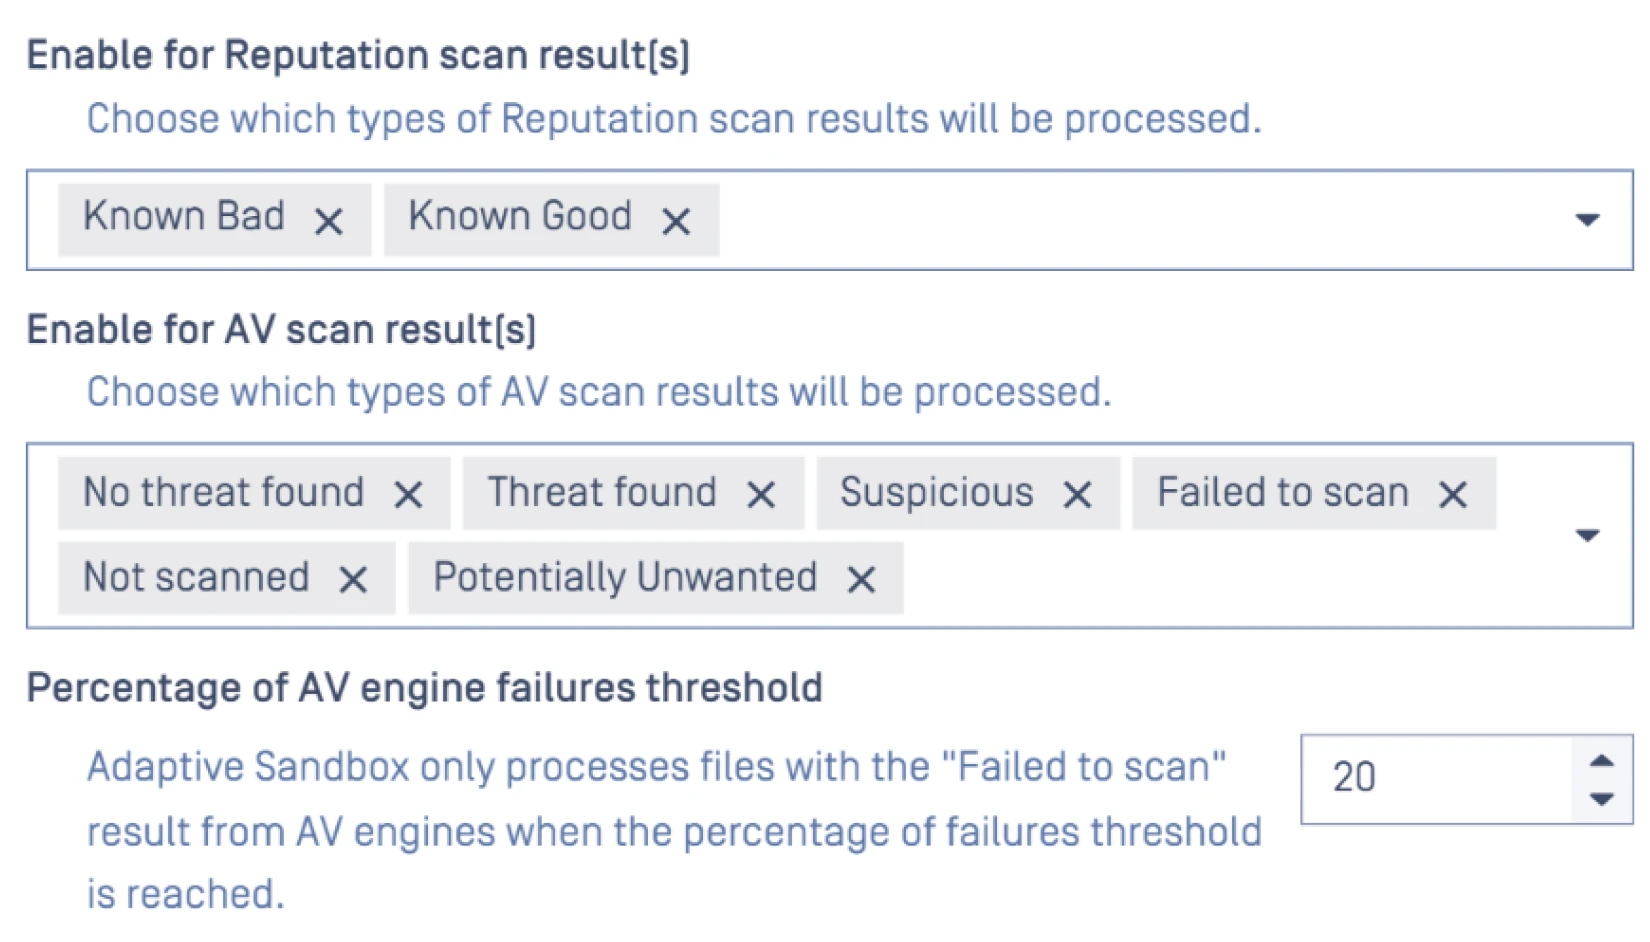
Seleziona quali tipi di file o categorie di rischio saranno inviati automaticamente per l'analisi dinamica.
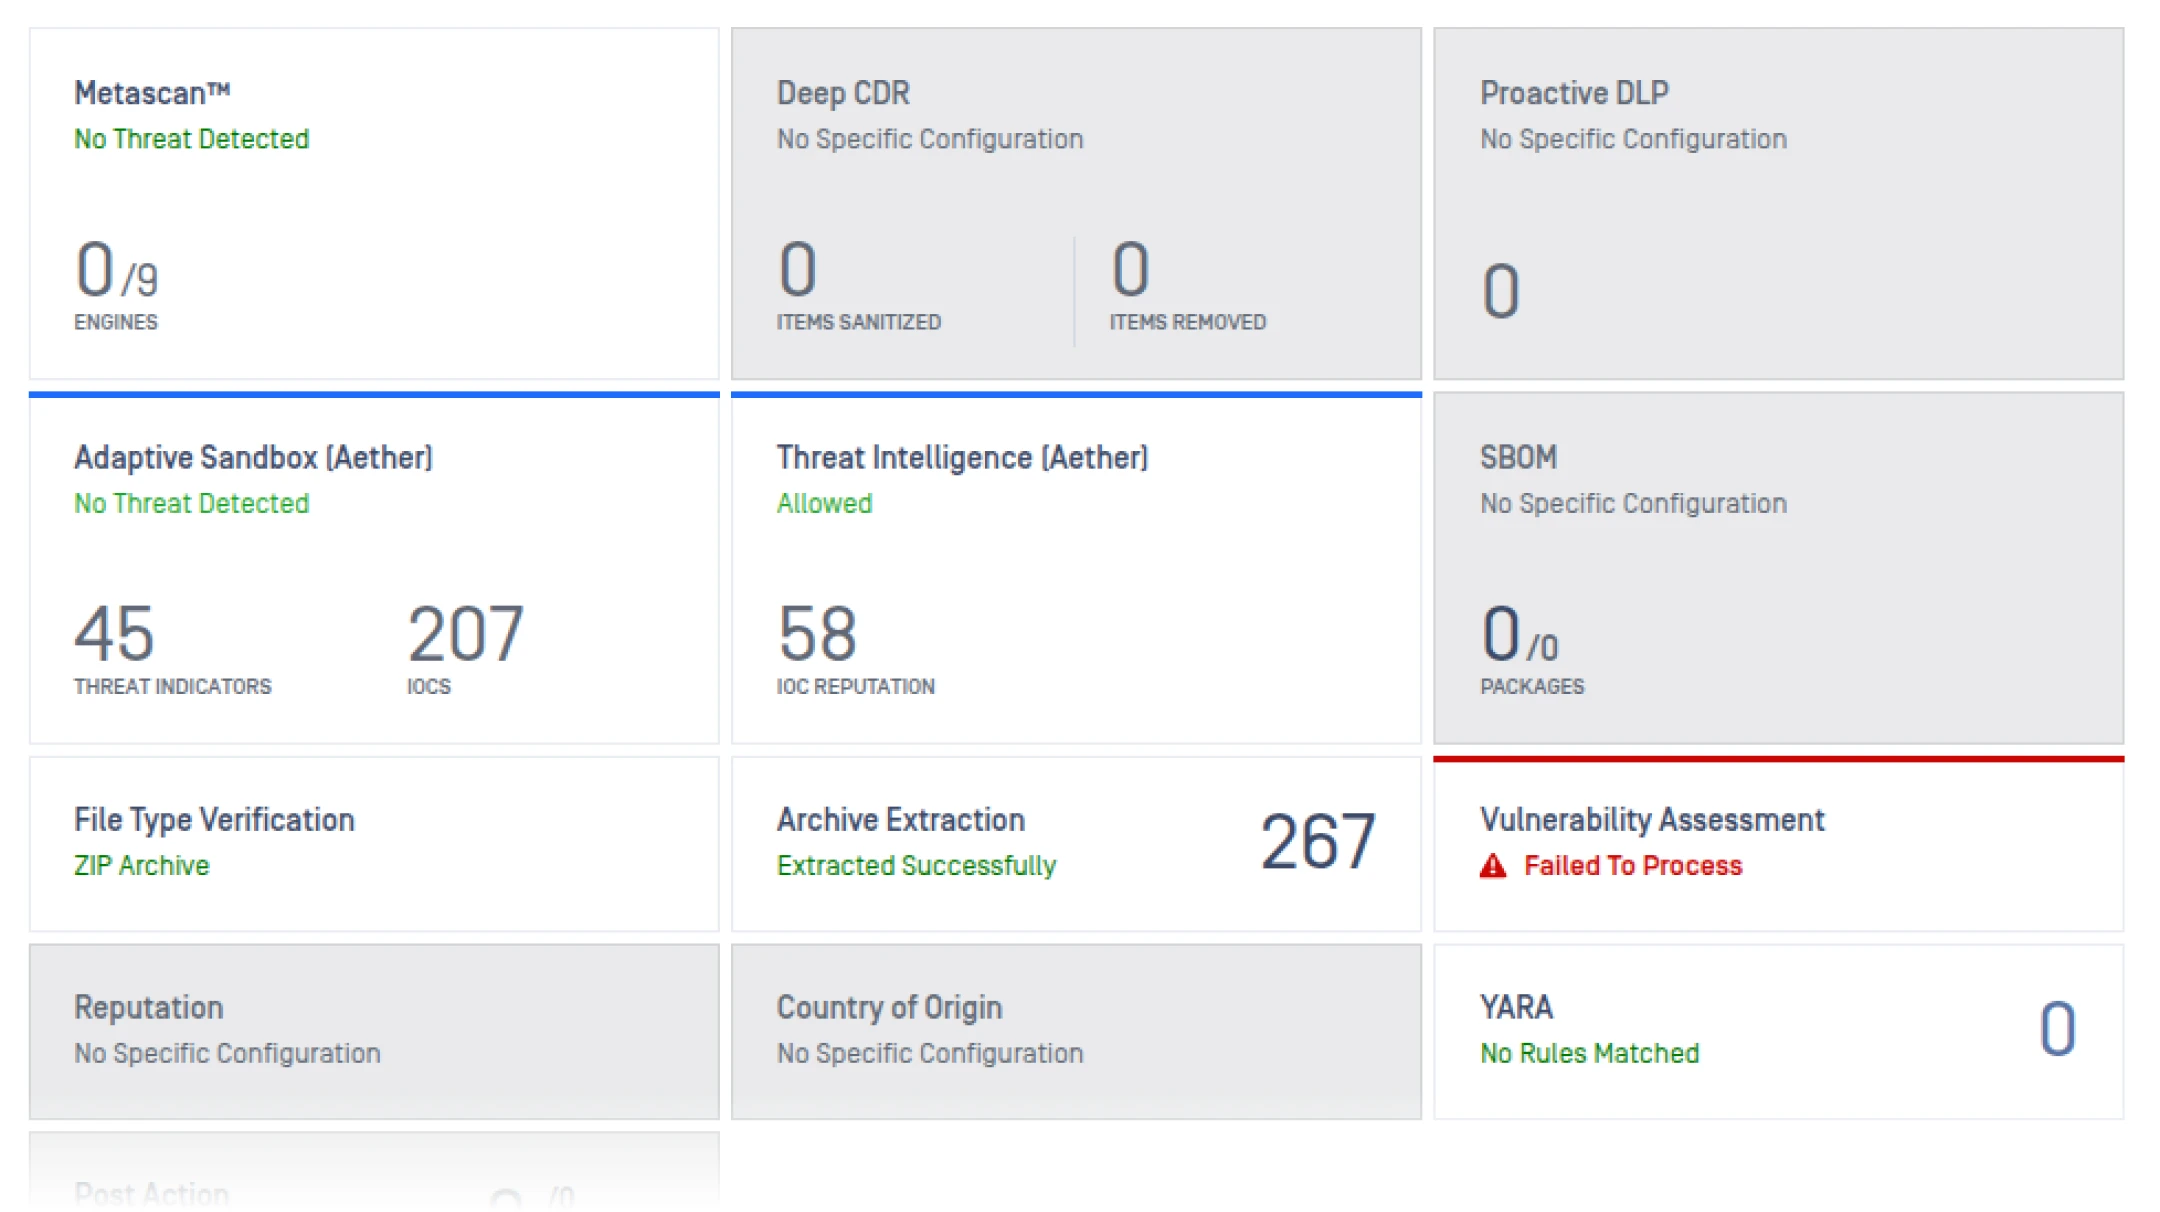
Visualizza i verdetti della sandbox, i punteggi delle minacce e gli IOC direttamente nella tua Core .
- Passo 1
- Passo 2
- Passo 3
Panoramica del prodotto
Scopri come MetaDefender rileva le minacce zero-day a livello perimetrale combinando sandboxing adattivo, intelligence sulle minacce, valutazione del rischio e ricerca per somiglianza prima che i file entrino negli ambienti critici.
integrato e remoto FunzionalitàSandbox Adaptive
La tabella seguente illustra le funzionalità del motoreSandbox e integratoSandbox Adaptive Sandbox . Non include le funzionalità della piattaforma, quali la API , ACL (Access Control List) configurabile, integrazione OAuth, feedback syslog CEF (Common Event Format), ecc.
Contattateci per prenotare una presentazione tecnica e ottenere una panoramica completa delle funzionalità e delle capacità della piattaforma.
Caratteristiche
137Decomprimere oltre 10 tipi di archivi diversi (ad esempio, 7Z, CAB/MSU, DEB, LZIP, ISO, RAR, VHD, ZIP).
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Estrazione di artefatti figlio incorporati (ad esempio, OLE2 da Word)
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Estrarre il contenuto attivo (ad esempio, i payload Base64 nei file HTML).
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Estrazione di risorse, immagini e stringhe (compreso il riconoscimento del testo OCR)
Motore supportato: Remote
Categoria: Capacità di rilevamento
Estrazione e decodifica di macro VBA, VBS/JS e script PowerShell
Motore supportato: Remote
Categoria: Capacità di rilevamento
Estrazione di file PE incorporati (da programmi di installazione, in linea o in sovrimpressione)
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Decodifica automatica (ad esempio, stringhe Base64, dati codificati XOR), decompilazione (Java, .NET) ed emulazione di shellcode (EmbedEquation). La decodifica automatica per Python e Bash migliora l'analisi degli script.
Motore supportato: Embedded, Remote
Categoria: Approfondimento dell'analisi
Estrazione e convalida dei certificati (PE, PDF, macro firmate) e delle autenticazioni
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Calcolare gli hash (ad esempio, SSDEEP, Imphash) e l'entropia delle sezioni/risorse.
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Calcolo degli UUID, come i GUID di .NET (versione del modulo/id di tipoLib)
Motore supportato: Embedded, Remote
Categoria: Capacità di rilevamento
Analisi dei metadati del compilatore PE (intestazioni RICH)
Motore supportato: Embedded, Remote
Categoria: Approfondimento dell'analisi
Analizza i metadati del programma di installazione SFX
Motore supportato: Embedded, Remote
Categoria: Approfondimento dell'analisi
Supportare la conformità
con i requisiti normativi
Con l'aumentare della sofisticazione degli attacchi informatici e dei soggetti che li perpetrano, gli organi di governo di tutto il mondo stanno implementando normative per garantire che le infrastrutture critiche facciano il necessario per rimanere sicure
.
Risorse consigliate
Gli elementi fondamentali della sicurezza informatica
MetaDefender per Core
Sondaggio SANS su rilevamento e risposta
2025 Rapporto OPSWAT sul panorama delle minacce
Scansiona ciò che conta: un motore AI con una precisione del 99,9% migliora il tuo sistema di sicurezza
MFT incentrato sulla sicurezza: difesa nativa per l'IA e basata sull'emulazione contro gli attacchi basati sui file
Un fornitore di energia elimina il sovraccarico di avvisi e migliora il rilevamento delle vulnerabilità zero-day grazie a OPSWAT
Domande frequenti
È il modulo sandbox integrato in MetaDefender Core quando si desidera un'analisi zero-day strettamente collegata alle Core esistenti (ICAP, chioschi, e-mail, MFT), in particolare in siti regolamentati o air-gapped. Scegli Aether se desideri un'interfaccia utente di analisi completamente autonoma e flussi di lavoro TI più ampi.
Utilizza i trigger Core (macro, script, oggetti incorporati, contenuti attivi) per instradare automaticamente solo il 2-3% rischioso per mantenere il throughput dell'emulazione senza perdere i vettori furtivi della fase uno. Questo può essere utilizzato anche manualmente per analizzare il comportamento di un file.
Aggiornamenti indipendenti della logica di rilevamento (copertura più rapida), convalida dei certificati offline per operazioni air-gapped, copertura ampliata dei tipi di file/programmi di installazione e doppia decodifica Base64 per stare al passo con le evasioni senza aggiornamenti completi.
Sì - Server Linux (RHEL/Rocky) on-premise, nessuna dipendenza in uscita in modalità offline, opzioni di uscita minime e connessione REST semplice al Core esistente. Progettato per OT/ICS e reti classificate.
Triage più accurato (meno escalation), individuazione più rapida delle cause alla radice (script decodificati/loader decompressi) e IOC pronti all'uso che arricchiscono le regole e i playbook SIEM.