Attacco al gasdotto coloniale
Gli attacchi ransomware alle infrastrutture critiche rappresentano una delle principali preoccupazioni dell’ultimo decennio e hanno registrato un aumento significativo negli ultimi due mesi, sollevando interrogativi e preoccupazioni circa la gravità dell’impatto che gli attacchi mirati alla sicurezza informatica possono avere sui governi, sull’economia e sulla nostra vita quotidiana. L’attacco a SolarWinds, che ha preso di mira numerose organizzazioni governative e private, e il recente attacco alla Colonial Pipeline dimostrano entrambi che le organizzazioni e i governi devono rafforzare ulteriormente la protezione delle loro infrastrutture critiche per prevenire attacchi futuri.
Il Colonial Pipeline, il più grande oleodotto di prodotti raffinati degli Stati Uniti e un importante fornitore di benzina e carburante per aerei per la costa orientale, ha chiuso i battenti dopo un attacco ransomware il 7 maggio 2021.
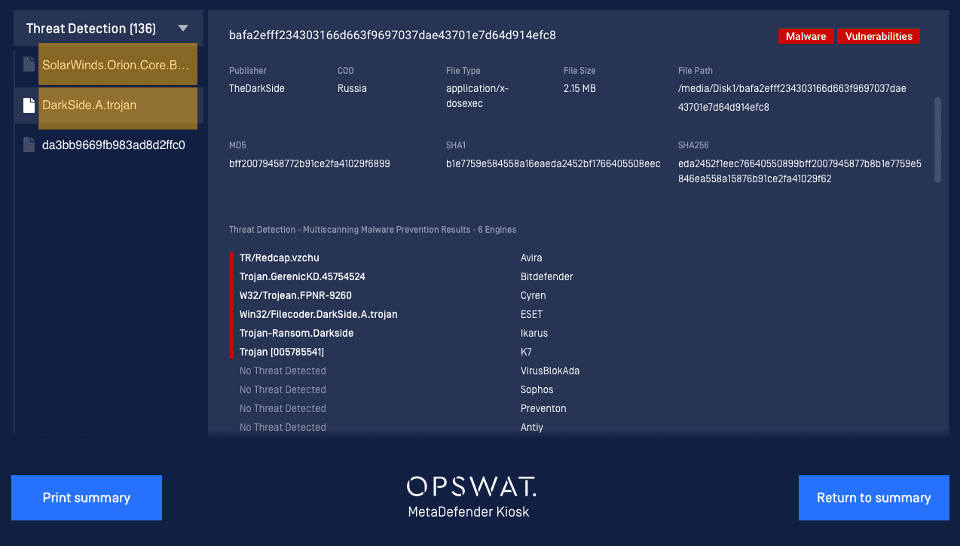
Secondo l’FBI, dietro l’attacco ci sarebbe un’organizzazione criminale legata alla Russia chiamata DarkSide. Pur non negando l’attacco, la cyberbanda sostiene di essere un’organizzazione apolitica che opera per estorcere denaro alle proprie vittime.
Sebbene il vettore di attacco iniziale sia sconosciuto, sappiamo che, dopo aver ottenuto l’accesso iniziale alla rete aziendale, gli autori hanno lanciato il ransomware DarkSide contro la rete IT della Colonial Pipeline. In risposta all’attacco informatico, l’ azienda ha riferito di aver disconnesso in modo proattivo alcuni sistemi di tecnologia operativa (OT) per garantirne la sicurezza.
Secondo il Forum economico mondiale (WEF), gli attacchi informatici alle infrastrutture critiche hanno rappresentato il quinto rischio economico più elevato nel 2020, e il WEF ha definito la possibilità che tali attacchi si verifichino “la nuova normalità in diversi settori, tra cui l’energia, la sanità e i trasporti”.
Attacchi ransomware
Gli attacchi ransomware sono oggi tra i più diffusi attacchi informatici e gli ambienti OT nei settori delle infrastrutture critiche, a differenza delle infrastrutture IT delle grandi imprese, spesso non sono adeguatamente protetti contro i moderni attacchi mirati basati su malware .
Gli ambienti OT possono diventare bersagli "facili" a causa di:
- Mancanza di visibilità degli asset che esistono o vengono portati all'interno dell'infrastruttura
- Processi insufficienti per la gestione dei dati scambiati all'interno e all'esterno delle reti isolate
- I sistemi e le reti obsoleti espongono le vulnerabilità a exploit di tipo zero-day
I modi più comuni con cui un aggressore riesce a penetrare nella rete di un'organizzazione sono:
- Utilizzo di e-mail dannose per attacchi di phishing con link a Google Drive (ad esempio, DarkSide).
- Utilizzo di account e sistemi accessibili da remoto non protetti - RDP, VPN, VDI, ecc.
- Sfruttamento di vulnerabilità note in applicazioni rivolte all'esterno - DarkSide è noto per lo sfruttamento di CVE-2021-20016, come nel caso dell'attacco SonicWall SMA.
- Utilizzo di supporti rimovibili non monitorati o controllati per trasferire i file.
L'elenco delle mitigazioni pubblicato dall'FBI è disponibile qui.
OPSWAT Soluzioni
OPSWAT offre due piattaforme progettate per proteggere le infrastrutture critiche dal ransomware e da altri attacchi informatici avanzati, impedendo alle minacce di penetrare nelle reti tramite file di dati o dispositivi sconosciuti.
MetaDefender Piattaforma
MetaDefender utilizza l'esclusiva tecnologia "deep content disarm and reconstruction " (Deep CDR™) di OPSWAT per rimuovere le minacce dai file ricostruendoli e, nel corso del processo, eliminando contenuti e script potenzialmente dannosi. MetaDefender offre inoltre la scansione multipla (file-based vulnerability assessment ) e la prevenzione proattiva della perdita di dati (Proactive DLP).
MetaDefender Piattaforma di accesso
MetaDefender Access garantisce la sicurezza delle applicazioni SaaS e dei dati cloud. Consente l'accesso in base allo stato di salute del dispositivo e alla conformità, per aiutare gli amministratori a bloccare i dispositivi a rischio dalla connessione ai dati cloud e alle applicazioni SaaS sensibili.
Ecco una schermata del programma OPSWAT MetaDefender Kiosk in azione, che rileva il malware utilizzato negli attacchi Colonial Pipeline e SolarWinds.
Ulteriori best practice per contribuire a ridurre la superficie di attacco e i rischi legati alla sicurezza informatica sono disponibili sul blog “ OPSWAT ”.
Per ulteriori informazioni su come OPSWAT possa aiutarti a proteggere le tue infrastrutture critiche, comprese le risorse OT, ICS e SCADA, fissa un incontro con uno dei nostri esperti di sicurezza informatica .
La vicenda è ancora in fase di sviluppo e aggiorneremo il blog non appena saranno disponibili aggiornamenti.
