Che cos'è la gestione centralizzata della sicurezza?
La gestione centralizzata della sicurezza è una strategia che consolida il controllo degli strumenti, dei criteri e del monitoraggio della sicurezza in un'unica piattaforma per una maggiore coerenza e visibilità. Consente l'applicazione coerente dei criteri, la visibilità unificata e la risposta semplificata alle minacce nell'infrastruttura IT di un'organizzazione. Questo approccio sostituisce strumenti di sicurezza frammentati e isolati con una piattaforma di sicurezza unificata che fornisce una supervisione e un controllo completi.
- Come funziona un sistema di sicurezza centralizzato?
- Come funziona la gestione centralizzata della sicurezza?
- Quali sono i vantaggi della gestione centralizzata della sicurezza?
- Gestione della sicurezza centralizzata e decentralizzata
- Come implementare la gestione centralizzata della sicurezza: Le migliori pratiche
- Qual è il futuro della gestione centralizzata della sicurezza?
Punti di forza
- La gestione centralizzata della sicurezza riunisce il controllo degli strumenti di sicurezza, delle politiche e del monitoraggio in un’unica piattaforma, al fine di eliminare le lacune di visibilità e le incongruenze nelle politiche negli ambienti distribuiti.
- Un'organizzazione media utilizza 83 soluzioni di sicurezza fornite da 29 diversi fornitori, e il 52% dei dirigenti afferma che questa frammentazione rappresenta il principale ostacolo alle proprie operazioni di sicurezza (IBM/Palo Alto Networks, 2025).
- Una piattaforma centralizzata deve funzionare laddove gli strumenti cloud-native non riescono a farlo: le reti OT, le strutture isolate fisicamente (air-gapped) e i siti remoti non connessi sono proprio i contesti in cui le incongruenze e le derive creano le vulnerabilità più facilmente sfruttabili.
- My OPSWAT Central Management offre visibilità unificata, applicazione centralizzata delle politiche, controllo sicuro degli accessi e reportistica sulla conformità per le distribuzioni diMetaDefender sia nel cloud che on-premise e in modalità air-gapped, il tutto da un'unica interfaccia.
Come funziona un sistema di sicurezza centralizzato?
Un sistema di sicurezza centralizzato opera secondo il principio del controllo e della visibilità unificati. A differenza degli approcci decentralizzati, in cui le decisioni in materia di sicurezza vengono prese in modo indipendente nei diversi reparti o sistemi, la gestione centralizzata della sicurezza di rete stabilisce standard e protocolli coerenti a livello di organizzazione.
I modelli centralizzati offrono una supervisione e una coerenza maggiori, mentre quelli decentralizzati consentono un'autonomia più rapida e a livello di team. Le differenze principali riguardano il controllo, la scalabilità, l'applicazione dei criteri, l'esperienza dell'utente e la preparazione alla conformità.
Questo sistema integra diverse funzioni di sicurezza, tra cui il rilevamento delle minacce, la risposta agli incidenti, la gestione della conformità e l'applicazione dei criteri sotto un'unica struttura. Il risultato è una strategia di difesa più coordinata ed efficace che si adatta rapidamente alle minacce emergenti.
Componenti e funzionalità principali
Monitoraggio a singolo piano di vetro
Fornisce agli amministratori una visibilità completa su tutti gli strumenti e i sistemi di sicurezza. Questa visione unificata elimina i punti oscuri e consente di identificare e rispondere più rapidamente alle minacce.
Applicazione delle politiche
Garantisce l'applicazione coerente degli standard di sicurezza su tutti gli endpoint, le reti e gli ambienti cloud. La gestione centralizzata dei criteri elimina la deriva della configurazione e mantiene l'integrità della sicurezza.
RBAC (Controllo dell'accesso basato sui ruoli)
Implementa sistemi di autorizzazione granulari che si allineano alle gerarchie e alle responsabilità organizzative. Questo approccio riduce al minimo i rischi per la sicurezza, mantenendo al contempo l'efficienza operativa.
Visibilità unificata
Si estende oltre il monitoraggio per fornire informazioni contestuali sugli eventi di sicurezza e sulle prestazioni del sistema nell'intera infrastruttura.
Come funziona la gestione centralizzata della sicurezza?
Invece di gestire un mosaico di firewall, software antivirus e sistemi di rilevamento delle intrusioni scollegati tra loro, un modello centralizzato offre una visione e un punto di controllo unificati.
- Integrazione con l'infrastruttura esistente: Un potente sistema di gestione centralizzato è in grado di estrarre i dati da un'ampia gamma di strumenti di sicurezza, dalla protezione degli endpoint ai firewall di rete, e di inviarne i criteri. Questo elimina i silos di sicurezza e crea una difesa più solida.
- Automazione e orchestrazione: Una volta che tutti gli strumenti sono collegati, il sistema può automatizzare le attività di routine e orchestrare risposte complesse alle minacce. Ad esempio, se viene rilevata una vulnerabilità su un dispositivo, il sistema può metterlo automaticamente in quarantena e limitare l'accesso all'intera rete tramite i criteri NAC .
Approcci di implementazione
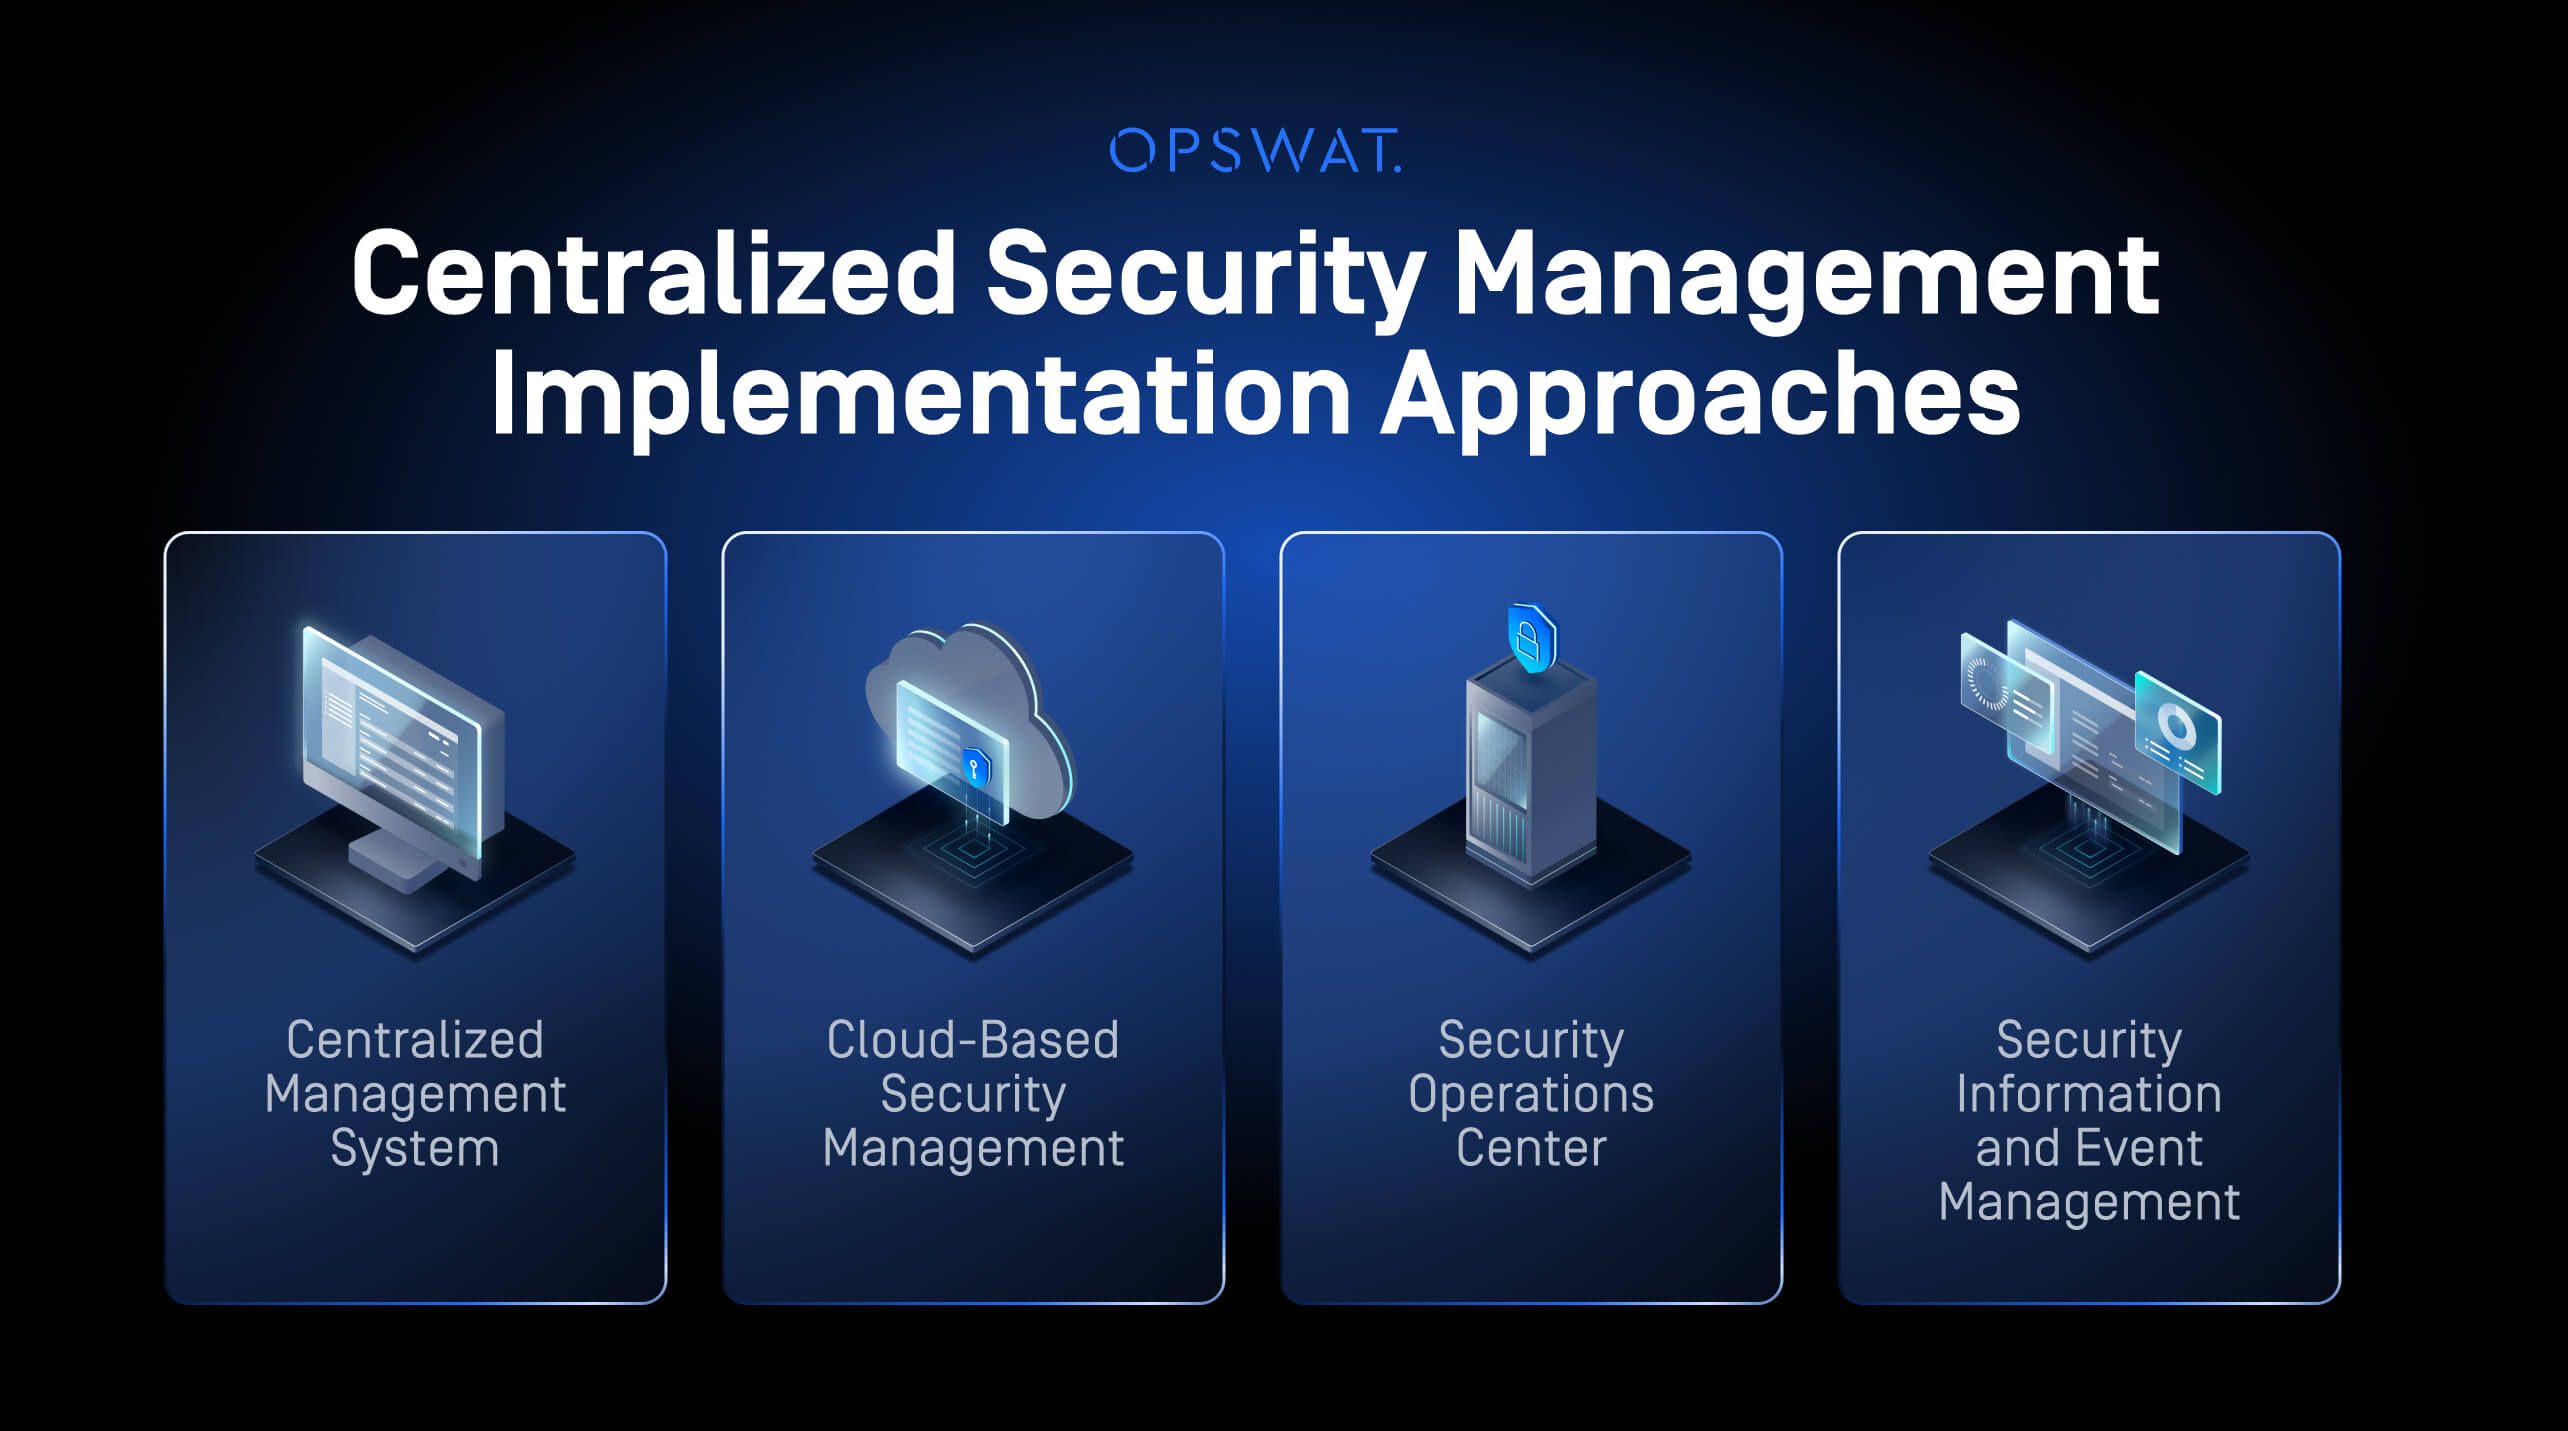
La gestione centralizzata della sicurezza può essere implementata attraverso una serie di sistemi e strumenti. Ogni approccio svolge una funzione leggermente diversa, ma contribuisce all'obiettivo generale di una postura di sicurezza unificata.
- CMS (Sistema di gestione centralizzato): è il fulcro della strategia. Un CMS offre una dashboard che consente il monitoraggio e la gestione continui dei dispositivi e delle politiche di sicurezza da un'unica postazione centrale. È il “cervello” che collega e controlla tutti gli altri componenti di sicurezza. Un CMS potente è in grado di estrarre dati da un’ampia gamma di strumenti di sicurezza e di inviare politiche a questi ultimi, dalla protezione degli endpoint alla gestione centralizzata dei firewall in tutti i segmenti di rete.
- Cloud- Gestione della sicurezza basata su: questo approccio sfrutta un'infrastruttura scalabile per garantire un controllo centralizzato su ambienti distribuiti. È particolarmente efficace per le organizzazioni con personale che lavora da remoto o con implementazioni multi-cloud, garantendo una gestione sicura dei dati.
- SOC (Security Operations Center): un SOC è un team o una struttura dedicata che monitora e analizza lo stato di sicurezza di un'organizzazione. Mentre un CMS fornisce la tecnologia, il SOC mette a disposizione le competenze umane necessarie per interpretare i dati, rispondere agli incidenti e ottimizzare le politiche di sicurezza.
- SIEM (Security Information and Event Management): una soluzione SIEM aggrega e analizza i dati di sicurezza provenienti da varie fonti per fornire una visione in tempo reale delle minacce. Si tratta di una componente fondamentale per individuare anomalie e generare avvisi che guidano la risposta del SOC.
Piattaforme di sicurezza unificate
Poiché i dati e le infrastrutture sono sempre più distribuiti in tutto il mondo, una soluzione di gestione della sicurezza centralizzata è l'unico modo per garantire sicurezza e controllo costanti. Rinunciando a soluzioni multiple e autonome, le organizzazioni possono evitare costi di manutenzione più elevati e complessità operativa, investendo in un sistema più efficiente e ottimizzato per le risorse.
Tuttavia, le moderne piattaforme di sicurezza unificate non si limitano a consolidare gli strumenti, ma offrono una protezione completa e multilivello su ogni vettore di attacco. Queste piattaforme si integrano con feed di informazioni sulle minacce in tempo reale e funzionalità avanzate di integrazione delle informazioni sulle minacce per difendersi da exploit zero-day, ransomware e attacchi mirati, estendendo la protezione dagli endpoint e dai trasferimenti di file alle catene di fornitura hardware, ai supporti rimovibili e ai vettori di attacco basati su file.
Le piattaforme avanzate si avvalgono di CDR (Content Disarm and Reconstruction) e di scansioni multi-motore per neutralizzare le minacce veicolate dai file senza interrompere i flussi di lavoro, applicando al contempo criteri di accesso e conformità zero-trust. Grazie alla gestione centralizzata, gli amministratori distribuiscono regole coerenti tra cloud e on-premise, riducendo drasticamente le configurazioni errate e chiudendo sistematicamente i vettori di attacco prima che possano compromettere le infrastrutture critiche.
Quali sono i vantaggi della gestione centralizzata della sicurezza?
La gestione centralizzata della sicurezza offre miglioramenti misurabili in termini di efficacia della sicurezza, efficienza operativa e conformità alle normative. Le organizzazioni che implementano questi sistemi in genere registrano una riduzione significativa degli incidenti di sicurezza, tempi di risposta più rapidi alle minacce e una migliore posizione di conformità.
- Applicazione coerente dei criteri: Garantisce l'applicazione uniforme delle regole e dei controlli di accesso a tutti i sistemi.
- Miglioramento del rilevamento e della risposta alle minacce: Il monitoraggio aggregato riduce i tempi di rilevamento e accelera il contenimento.
- Gestione semplificata della conformità: La reportistica centralizzata semplifica gli audit e le revisioni normative.
- Maggiore sicurezza: Fornisce una difesa più forte e più resistente riducendo i punti ciechi.
Applicazione dei criteri e controllo degli accessi
Gli efficaci sistemi di controllo degli accessi centralizzati implementano sofisticate strutture di permessi che bilanciano i requisiti di sicurezza con le esigenze operative. Questi sistemi supportano strutture organizzative complesse, pur mantenendo rigorosi confini di sicurezza. I meccanismi di controllo degli accessi integrati coordinano le autorizzazioni tra più sistemi e applicazioni.
Con RBAC, le organizzazioni possono definire i ruoli una sola volta e applicarli in modo coerente a tutti i sistemi, riducendo i costi amministrativi e i rischi per la sicurezza. Questo approccio riduce al minimo i rischi per la sicurezza, mantenendo al contempo l'efficienza operativa, in particolare quando si gestiscono ambienti endpoint diversi all'interno dell'organizzazione.
Monitoraggio e risposta agli incidenti unificati
Le funzionalità di monitoraggio centralizzato trasformano il modo in cui le organizzazioni rilevano e rispondono alle minacce alla sicurezza. Aggregando i dati da più fonti, questi sistemi identificano schemi e anomalie che potrebbero non essere rilevati da strumenti di monitoraggio isolati.
I flussi di lavoro automatizzati per la risposta agli incidenti riducono i tempi di risposta e garantiscono una gestione coerente degli eventi di sicurezza. Questi sistemi possono isolare automaticamente i sistemi interessati, raccogliere dati forensi e avviare procedure di ripristino.
L'integrazione con le strategie di Defense in Depth fornisce più livelli di protezione coordinati. La gestione centralizzata garantisce che tutti i livelli di sicurezza lavorino insieme in modo efficace, anziché operare in modo isolato.
Gestione unificata gestione unificata delle patch colma il divario tra rilevamento e risoluzione, consentendo ai team di applicare le correzioni dalla stessa interfaccia in cui è stata segnalata la minaccia.
Gestione della sicurezza centralizzata e decentralizzata
Le organizzazioni si trovano di fronte a una scelta fondamentale su come strutturare le proprie operazioni di sicurezza. Questa decisione ha un impatto significativo su tutto, dall'efficienza operativa alla posizione di conformità, dai tempi di risposta all'allocazione delle risorse.
Centralizzato vs. Decentrato
Aspetto | Gestione centralizzata | Gestione decentralizzata |
|---|---|---|
Coerenza delle politiche | Alto | Variabile |
Velocità di risposta | Moderato - richiede coordinamento | Decisioni rapide e locali |
Efficienza delle risorse | Alto - risorse e competenze condivise | Minore - risorse duplicate |
Scalabilità | Eccellente - infrastruttura centralizzata | Limitato - dipende dalle risorse locali |
Gestione della conformità | Reporting semplificato e centralizzato | Complesso - più punti di conformità |
Costo di implementazione | Investimento iniziale più elevato | Costo iniziale unitario più basso |
Visibilità | Completo in tutta l'organizzazione | Limitato all'ambito locale |
Flessibilità | Basso - approcci standardizzati | Soluzioni personalizzate più elevate |
Come implementare la gestione centralizzata della sicurezza: Le migliori pratiche
Il successo dell'implementazione della gestione centralizzata della sicurezza richiede un'attenta pianificazione, il coinvolgimento degli stakeholder e strategie di implementazione graduali. Le organizzazioni devono iniziare con obiettivi chiari, inventari completi delle risorse e tempistiche realistiche.
- Valutare gli strumenti e gli ambienti attuali.
- Scegliete una piattaforma che si integri con l'infrastruttura esistente.
- Definire le politiche e automatizzare l'applicazione, ove possibile.
- Formare il personale sui nuovi flussi di lavoro e sui controlli di accesso.
Le organizzazioni di tutti i settori hanno implementato con successo queste pratiche, compresi i principali sviluppatori di videogiochi che hanno assicurato l' accesso al codice proprietario attraverso un sistema di gestione centralizzato.
Gestione e automazione delle politiche
Una gestione efficace dei criteri di sicurezza bilancia i requisiti di sicurezza con l'efficienza operativa. Gli aggiornamenti automatici dei criteri garantiscono un'applicazione coerente, riducendo al contempo i costi amministrativi.
L'automazione degli aggiornamenti dei criteri di sicurezza consente alle organizzazioni di rispondere rapidamente alle nuove minacce e alle modifiche normative. I sistemi automatizzati possono distribuire simultaneamente gli aggiornamenti dei criteri su tutta l'infrastruttura.
Garantire un'applicazione coerente in ambienti diversi richiede un'attenzione particolare alla gestione della configurazione e alla traduzione dei criteri. I sistemi centralizzati devono tenere conto delle differenze ambientali pur mantenendo gli standard di sicurezza.
Integrazione con gli standard di conformità
- Allineamento normativo: Offre una panoramica completa di tutti gli endpoint gestiti, evidenziando l'allineamento con i principali standard di settore come NIST, GDPR, CISA, HIPAA e ISO 27001.
- Reporting semplificato: Utilizzate dashboard centralizzati per generare istantaneamente report pronti per la revisione.
Qual è il futuro della gestione centralizzata della sicurezza?
Il futuro della gestione centralizzata della sicurezza risiede in una maggiore automazione, nell'integrazione dell'intelligenza artificiale e nelle architetture di sicurezza adattive. Il 61% dei professionisti della cybersecurity e dell'IT prevede l'adozione di AI e machine learning per la sicurezza nei prossimi 12 mesi, mentre la spesa globale per la cybersecurity crescerà del 12,2% nel 2025 e raggiungerà i 377 miliardi di dollari entro il 2028. Questi investimenti riflettono l'urgente necessità di capacità di rilevamento e risposta alle minacce più sofisticate che riducano l'onere per il personale addetto alla sicurezza.
Man mano che le organizzazioni si espandono su infrastrutture cloud, ibride e on-premise, i team di sicurezza hanno bisogno di metodi più efficienti per monitorare le risorse, applicare le politiche e rispondere alle minacce in continua evoluzione. Questo cambiamento sta determinando un investimento costante nelle tecnologie di sicurezza informatica. Gartner prevede che la spesa mondiale per la sicurezza informatica raggiungerà circa 240 miliardi di dollari nel 2026, in aumento rispetto ai 213 miliardi del 2025, trainata dalle crescenti minacce informatiche, dai requisiti normativi, dall’adozione del cloud e dalla necessità di proteggere gli ambienti basati sull’intelligenza artificiale.
Nel frattempo, secondo quanto riferisce l’ISC2, il 30% dei team di sicurezza informatica utilizza già strumenti di sicurezza basati sull’intelligenza artificiale, mentre un ulteriore 42% li sta valutando o testando.
Man mano che le operazioni di sicurezza diventano sempre più distribuite e basate su grandi volumi di dati, le piattaforme di gestione centralizzata continueranno a svolgere un ruolo fondamentale, consolidando la visibilità, semplificando l'applicazione delle politiche, automatizzando le attività amministrative di routine e consentendo risposte più rapide e coordinate agli eventi di sicurezza.
Se la vostra organizzazione è pronta a semplificare le operazioni, a rafforzare le difese e a rimanere al passo con la conformità, scoprite come My OPSWAT Central Management può offrire una protezione sicura, unificata e pronta per il futuro. Le organizzazioni che cercano vantaggi nell'implementazione on-premises troveranno ulteriore valore nelle architetture di controllo centralizzate.
Domande frequenti (FAQ)
Che cos'è la gestione centralizzata della sicurezza?
Lagestione centralizzata della sicurezza è la pratica di unificare il controllo degli strumenti, dei criteri e del monitoraggio della sicurezza in un'unica piattaforma. Questo migliora la visibilità, la coerenza dei criteri e i tempi di risposta negli ambienti IT.
Che cos'è un sistema di sicurezza centralizzato?
Un sistema di sicurezza centralizzato è una piattaforma integrata che gestisce firewall, controlli di accesso e strumenti di monitoraggio da un'unica console. Consente una supervisione unificata e una risposta coordinata alle minacce.
Quali sono gli esempi di gestione centralizzata?
Esempi di gestione centralizzata sono i firewall aziendali, le piattaforme SIEM e i sistemi di gestione unificata delle minacce. Questi strumenti centralizzano il controllo, semplificano l'amministrazione e migliorano la sicurezza generale.
Quali strumenti sono essenziali per un'efficace gestione centralizzata della sicurezza?
Gli strumenti essenziali includono firewall, piattaforme SIEM e SOAR, sistemi RBAC e dashboard di conformità centralizzati. Questi strumenti consentono il monitoraggio unificato, il controllo degli accessi, la risposta alle minacce e l'applicazione dei criteri.
Quali sono i principi fondamentali della gestione della sicurezza che possono guidare la mia organizzazione?
I principi Core sono la coerenza, il minimo privilegio, l'automazione e la difesa in profondità. Questi principi garantiscono una sicurezza forte e scalabile su diversi sistemi.
Come posso stabilizzare, standardizzare e ottimizzare le pratiche di gestione della sicurezza?
Adottate una piattaforma di sicurezza centralizzata, automatizzate gli aggiornamenti dei criteri e integrate i framework di conformità. In questo modo si riducono i rischi e si semplificano le operazioni.
Come si implementa efficacemente un sistema di gestione della sicurezza centralizzato?
Iniziate valutando gli strumenti e l'infrastruttura attuali, quindi scegliete una piattaforma integrata. Automatizzate le politiche e formate il personale per garantire un'adozione senza problemi.
Quali sono le migliori pratiche per gestire la sicurezza tra le diverse funzioni aziendali?
Utilizzate controlli di accesso basati sui ruoli, automatizzate gli aggiornamenti e monitorate le attività da una dashboard centralizzata. In questo modo si garantisce la coerenza e si riducono gli errori.
Come possiamo migliorare la conformità alla sicurezza e la gestione del rischio all'interno della nostra organizzazione?
Centralizzare la reportistica, allinearsi ai framework di settore ed eseguire audit continui. Queste misure migliorano la conformità e riducono l'esposizione al rischio.
Quali sono le indicazioni disponibili per sviluppare una politica di sicurezza solida?
Seguite framework consolidati come NIST e ISO, adattate i controlli al vostro settore e applicate le politiche in modo coerente attraverso una gestione centralizzata.
Come possiamo migliorare la nostra risposta agli incidenti e il recupero nella gestione della sicurezza?
Automatizzate i playbook di risposta, centralizzate il monitoraggio delle minacce e coordinate le azioni tra i vari livelli utilizzando strategie di difesa in profondità.
Quali sono le strategie efficaci per gestire i ruoli di sicurezza in un'organizzazione in crescita?
Implementate il RBAC, automatizzate il provisioning degli accessi e rivedete regolarmente i privilegi degli utenti. In questo modo si riducono le minacce interne e la cattiva gestione degli accessi.
In che modo i framework di sicurezza si relazionano con i requisiti normativi e di conformità?
I framework di sicurezza come NIST, CIS e ISO corrispondono direttamente ai controlli normativi, contribuendo a semplificare gli audit e a dimostrare la preparazione alla conformità.
Perché scegliere My OPSWAT per la gestione centralizzata della sicurezza?
My OPSWAT offre una piattaforma unificata che integra il rilevamento avanzato delle minacce, ottimizza la conformità e semplifica le operazioni di sicurezza in ambienti ibridi.