Quando si valuta l’uso di supporti rimovibili all’interno di un’area protetta, spesso ci preoccupiamo di impedire che malware o minacce entrino nella nostra sede. Raramente pensiamo a cosa succede quando quei dispositivi, e talvolta anche i nostri dati, lasciano la sede. Le persone che si prendono cura delle nostre operazioni e delle nostre attrezzature alla fine lasciano il lavoro e proseguono la loro giornata. Lungo il percorso, spesso raccolgono file, registri e contenuti dalla sede. Recentemente abbiamo visto cosa può accadere quando dati sensibili lasciano un sito protetto e, con essi, il controllo su tali dati. Una persona in Giappone, al termine della giornata lavorativa, ha lasciato l’ufficio e si è recata in un bar per bere qualcosa. Nel corso della serata, ha smarrito una chiavetta USB ( USB ) contenente i dati personali di quasi mezzo milione di persone. Tra questi figuravano nomi, date di nascita, indirizzi, informazioni fiscali, numeri di conto corrente e persino dati relativi alle famiglie beneficiarie della previdenza sociale.
Incidenti spaventosi come questo dimostrano la necessità di rivalutare le nostre politiche di sicurezza e di vedere cosa possiamo fare per evitare che tali incidenti si verifichino nei nostri siti. E se potessimo supportare le nostre esigenze aziendali introducendo patch e aggiornamenti critici senza i rischi che possono comportare i supporti rimovibili? E se potessimo portare in sicurezza i file in un'area protetta senza il rischio che i dati escano di nuovo? Tutto questo è possibile con la tecnologia e le politiche giuste, e OPSWAT offre molte opzioni.
MetaDefender Kiosk a Vault (Enhanced Data Loss Prevention).
I fornitori e gli appaltatori spesso hanno bisogno di estrarre file da una struttura per scopi di debug e analisi. In questo caso d'uso, il flusso di dati può andare e venire da MetaDefender Managed File Transfer MFT). I dati in uscita partiranno da MetaDefender Managed File Transfer MFT) e fluiranno verso MetaDefender Kiosk , dove l'utente autenticato e autorizzato può estrarre i file utilizzando supporti approvati. Le regole di sicurezza e privacy dei dati vengono applicate attraverso regole di redazione dei dati predefinite assegnate al flusso di lavoro pertinente.
Queste regole di redazione dei dati e di flusso di lavoro sono progettate per migliorare la conformità alla sicurezza e alla privacy dei dati GDPR, NIST, HIPAA, HITRUST, ISO/IEC e ISA/IEC. Tutti i trasferimenti di dati e le modifiche alla configurazione del flusso di lavoro vengono registrati per la creazione di report di audit dettagliati. Una potente opzione "a ciclo chiuso" per MetaDefender Kiosk la sicurezza dei dati inattivi e dei dati in transito. In questo caso d'uso, il Kiosk il controllo del flusso di lavoro in cui i file vengono consegnati in modo unidirezionale utilizzando MetaDefender Unidirectional Security Gateway USG) a MetaDefender Managed File Transfer MFT), ospitato sulla rete di destinazione. MetaDefender Managed File Transfer MFT) fornisce autenticazione, autorizzazione, approvazione e report di audit a più livelli durante il trasferimento, l'archiviazione e il recupero di file da e verso segmenti di rete protetti.
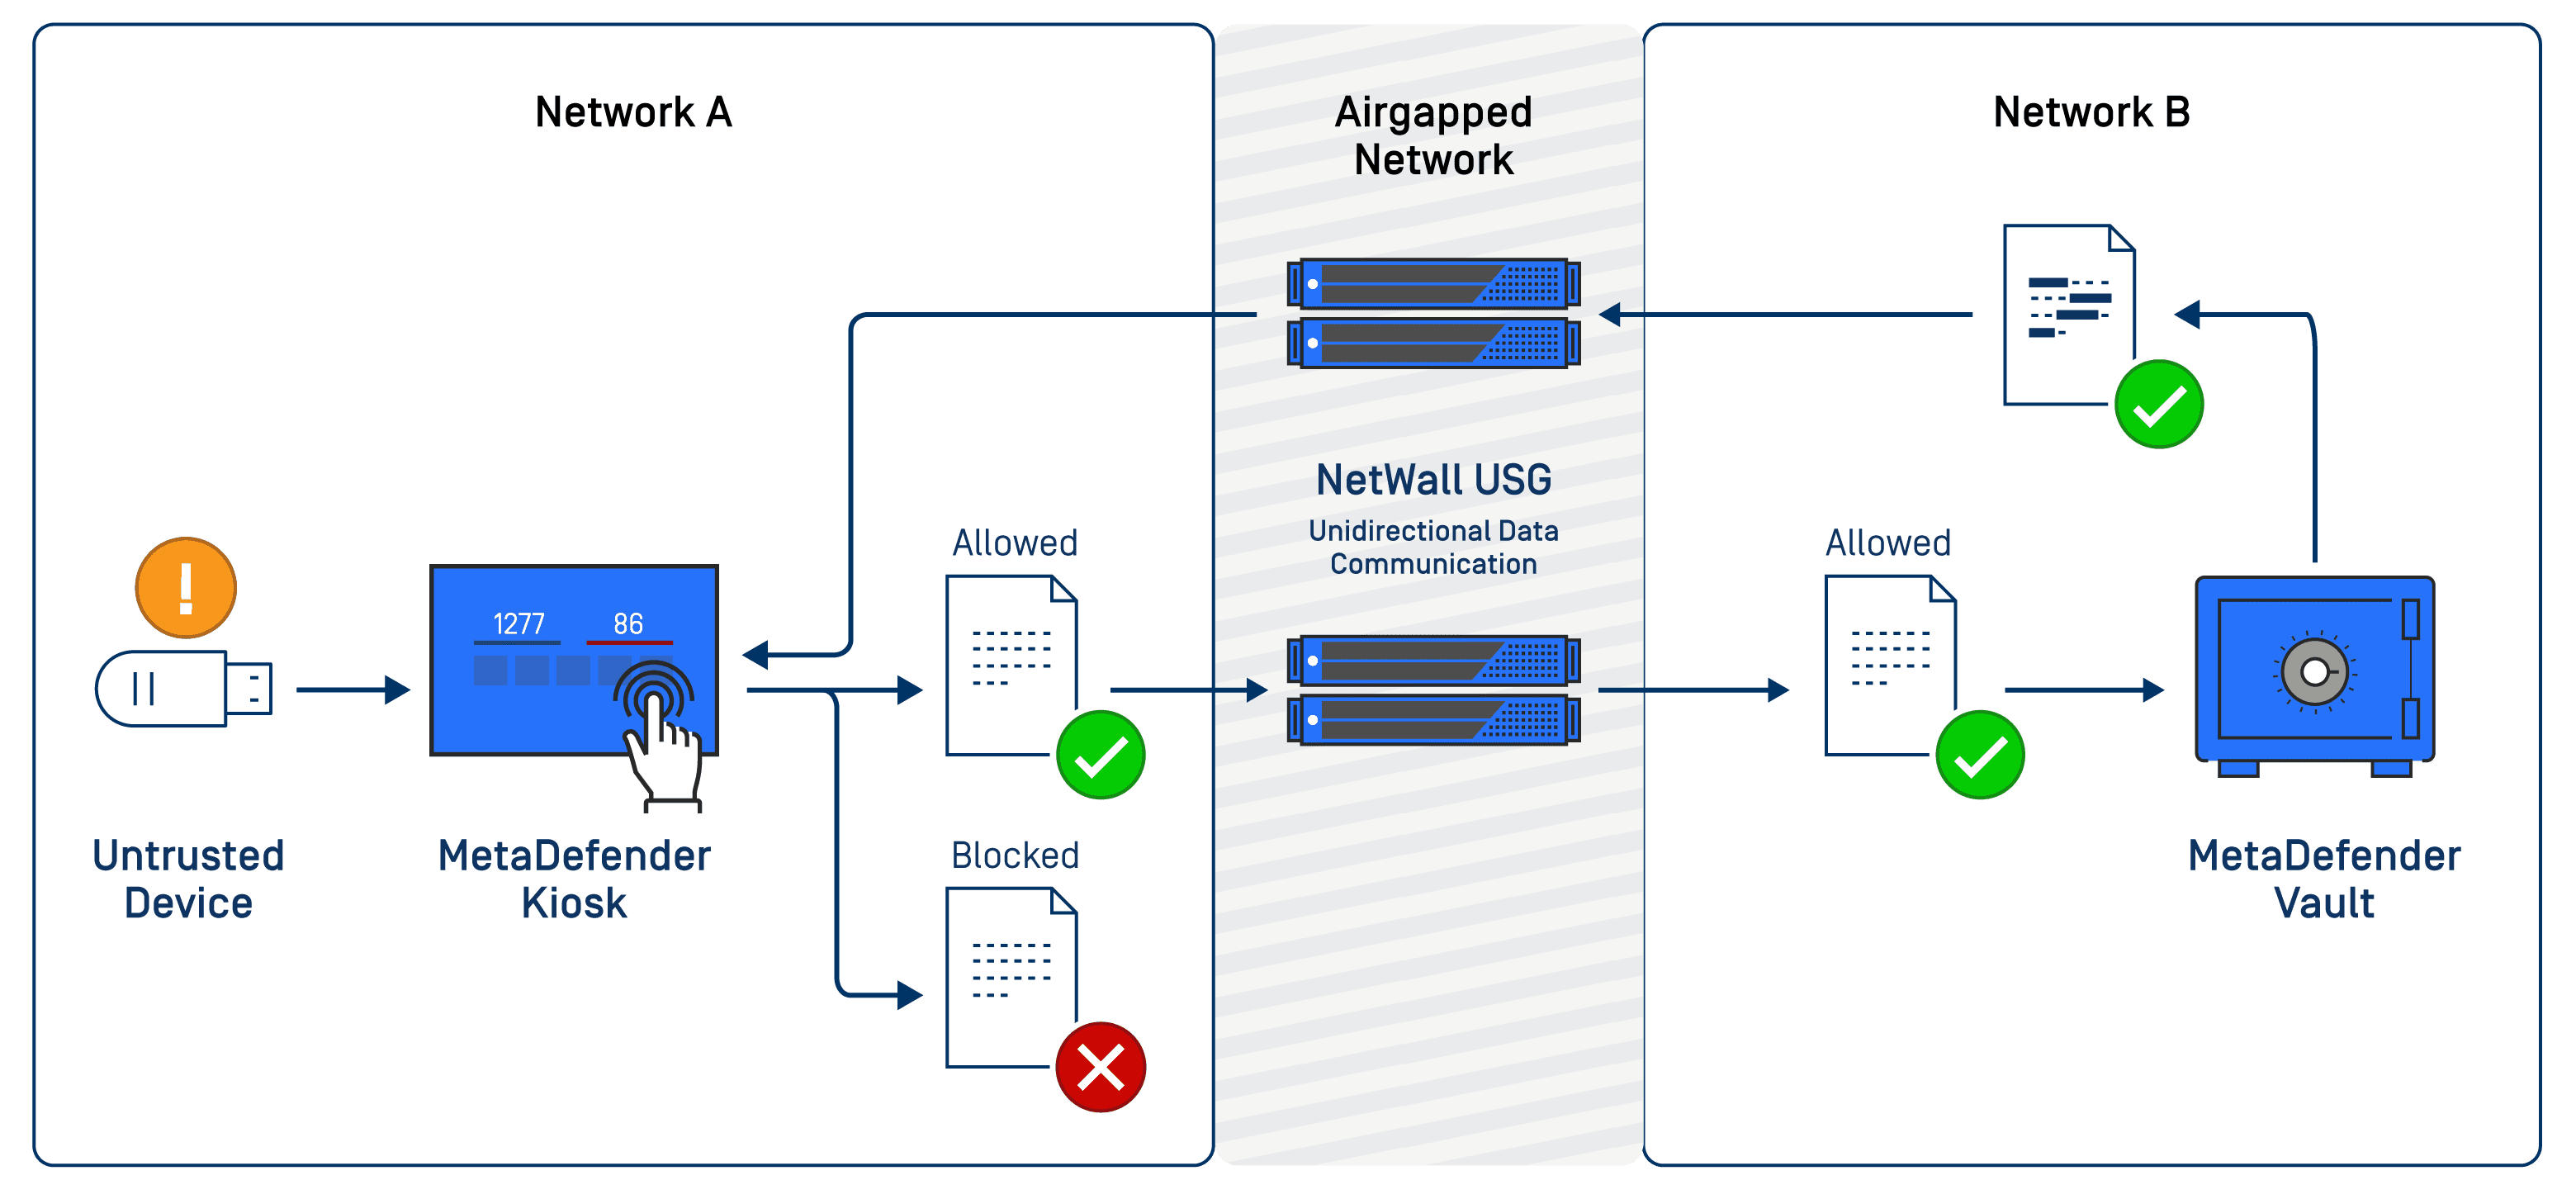
La connessione tra la rete A e la rete B viene gestita da un set di NetWall per la comunicazione unidirezionale. Un secondo set di NetWall garantirà il trasferimento dei dati verso l’ Kiosk , con l’applicazione delle misure di prevenzione della perdita di dati. L’isolamento tra la rete A e la rete B è garantito dalla separazione dei protocolli non instradabili di NetWalltra i server di origine e di destinazione.
Tutti i file in MetaDefender Managed File Transfer MFT) sono protetti con crittografia AES, monitorati e controllati alla ricerca di malware utilizzando oltre 30 motori anti-malware, quindi ripuliti e messi in quarantena in base alle politiche di configurazione e al flusso di lavoro.
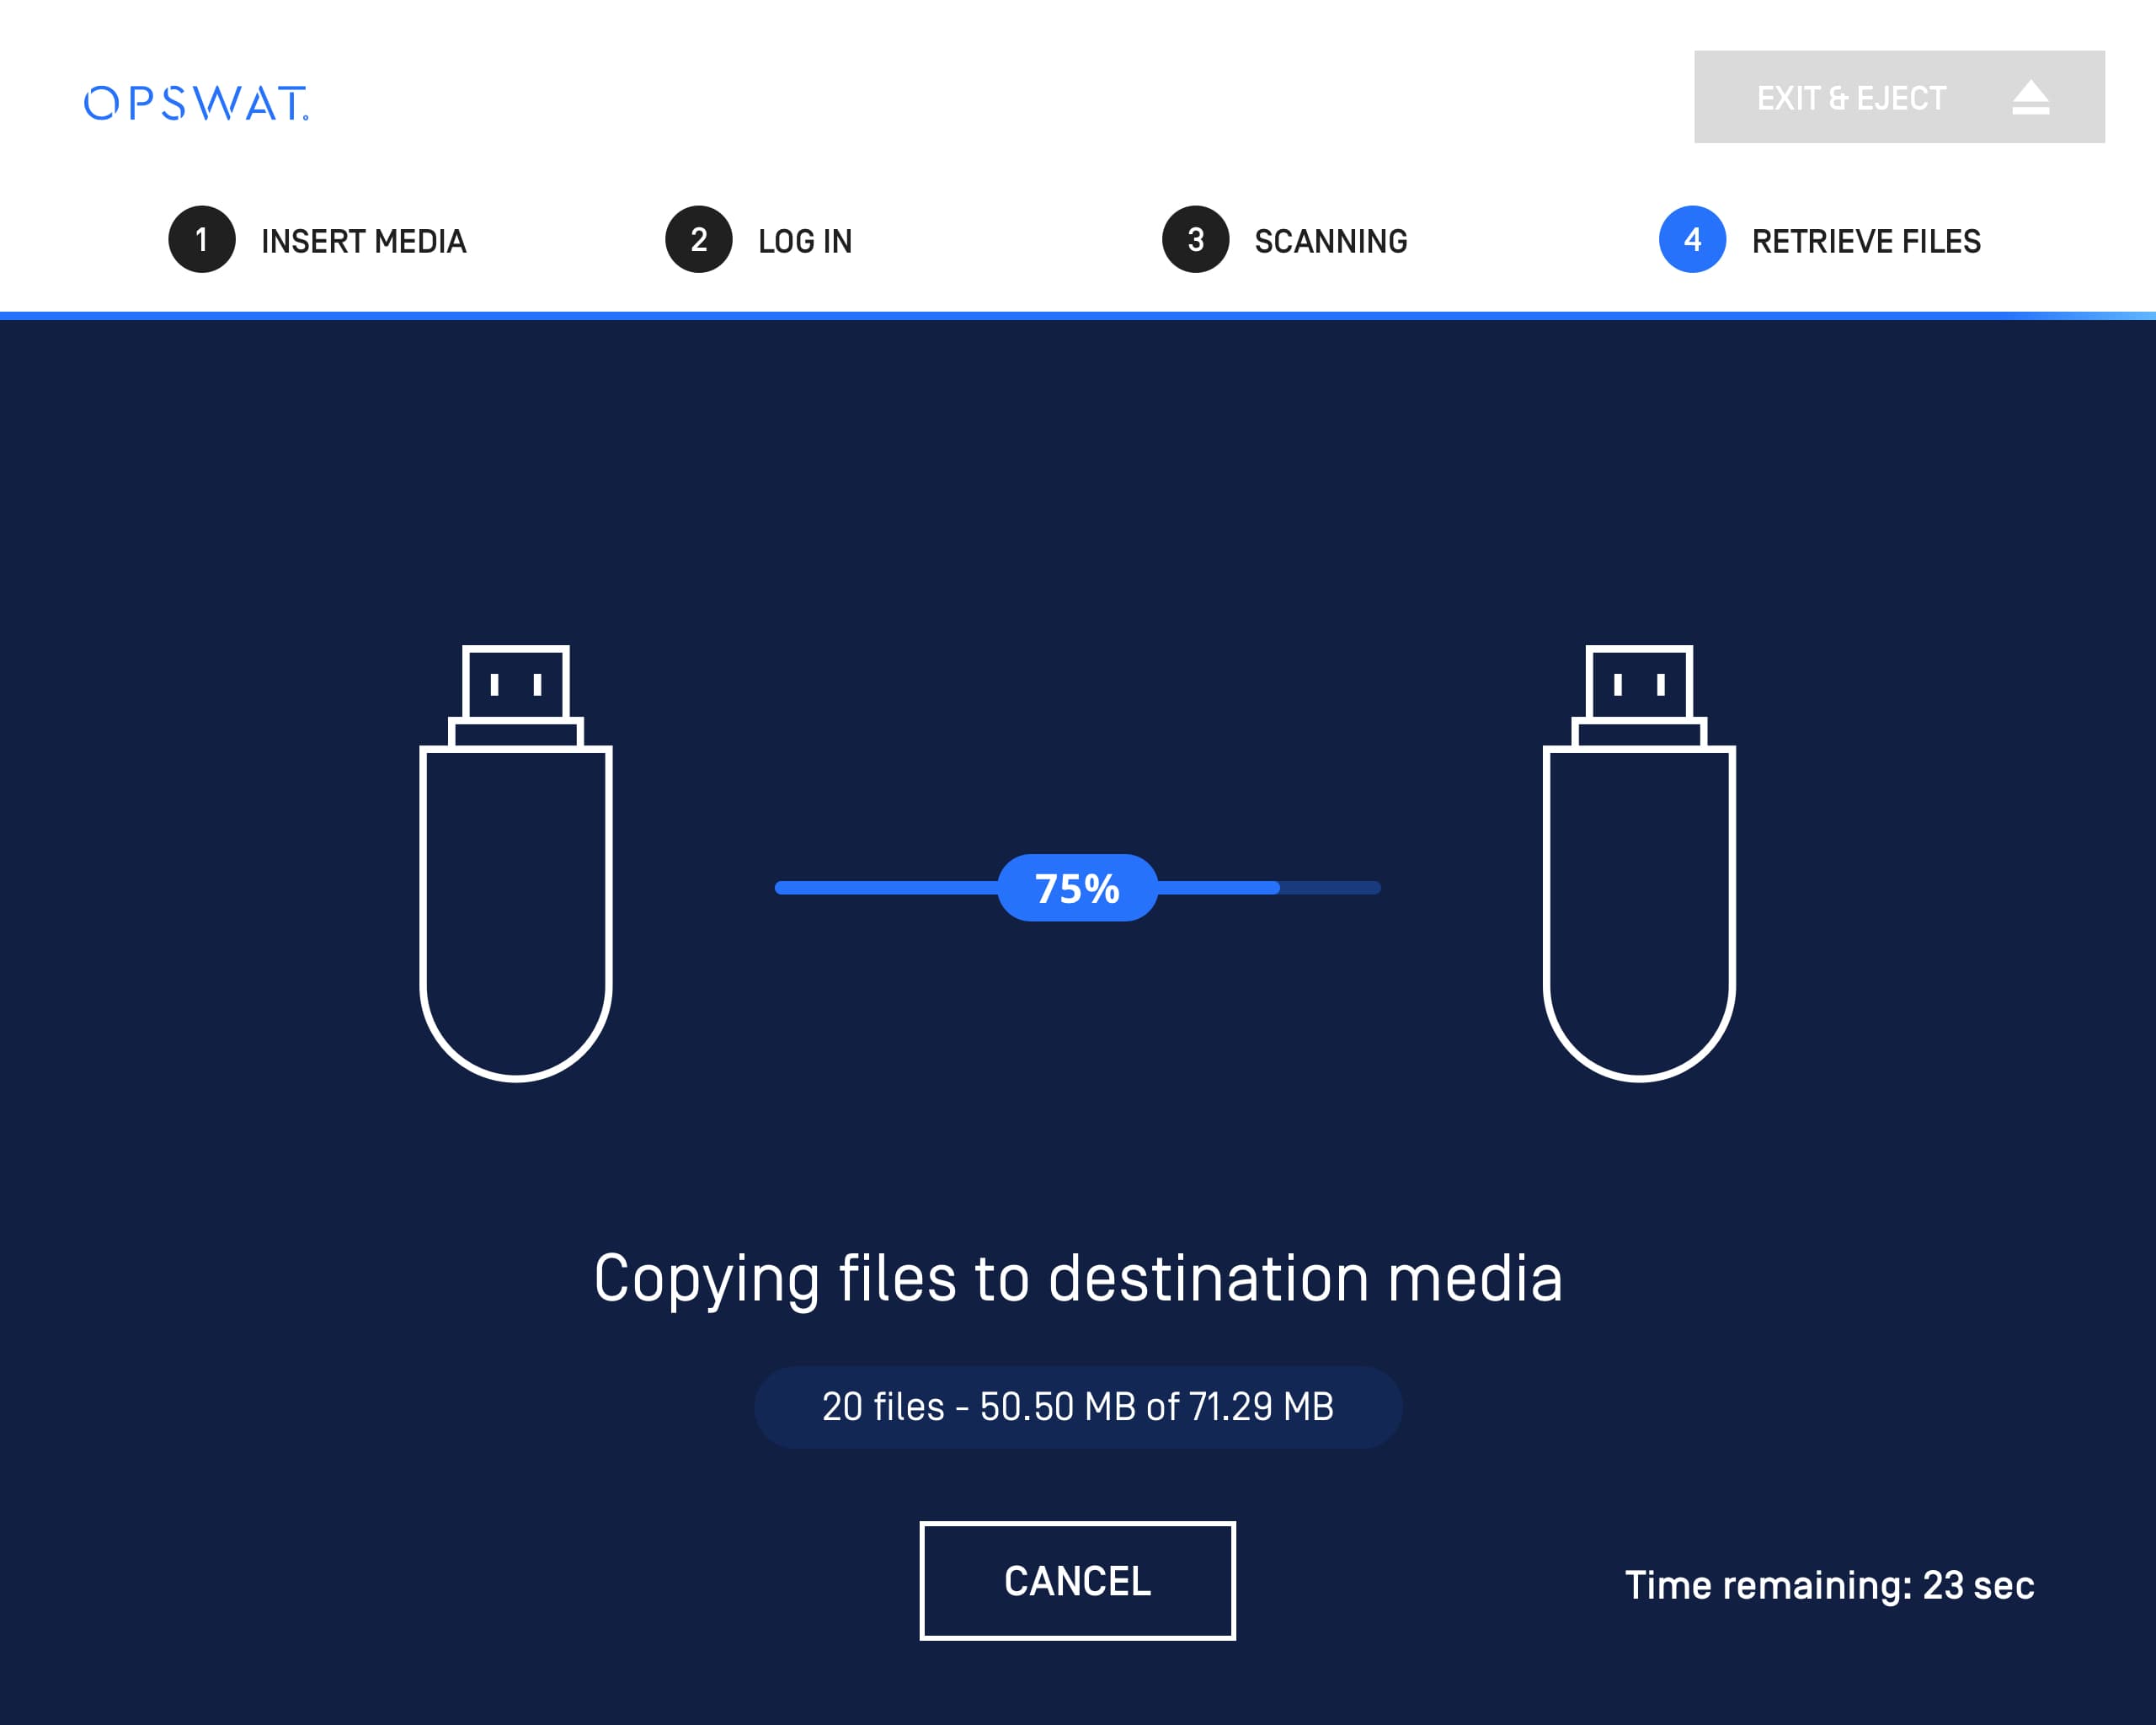
Kiosk Scansione e copia su sito interno approvato USB
Un altro modo per evitare che i dati sensibili escano dal sito è quello di utilizzare una funzione di copia in un sito USB fidato e solo interno. In questo modo, il visitatore può inserire il proprio USB contenente i file da utilizzare in loco. I file vengono quindi scansionati e copiati su un "sito USB". Questo dispositivo non lascerà mai il sito. Il visitatore può utilizzare questo dispositivo di fiducia mentre svolge le proprie mansioni, ad esempio l'aggiornamento sicuro delle risorse OT, e poi lasciarlo al proprio referente del sito prima di tornare a casa per la giornata. Il dispositivo USB originale portato rimane invariato e non entra mai nell'area protetta del sito.
Oggi più che mai, con l'evoluzione delle minacce informatiche e la disponibilità di una tecnologia di cybersecurity più completa, dobbiamo continuare a rivalutare il nostro programma e le nostre politiche di cybersecurity con la tecnologia moderna per difenderci meglio dalle nuove lacune delle minacce che portano alla perdita di dati sensibili.
