- Comprendere i rischi legati al trasferimento dei file specifici del settore sanitario e la conformità HIPAA
- Caratteristiche fondamentali che ogni Managed File Transfer deve avere per garantire la conformità HIPAA
- In che modo Managed File Transfer consentono audit HIPAA e report di conformità efficienti
- Migliori pratiche per il trasferimento Secure nelle organizzazioni sanitarie
- Confronto tra Managed File Transfer : piattaforme specifiche per il settore sanitario e piattaforme generiche
- Fasi di implementazione per l'introduzione di un sistema Managed File Transfer conforme alla normativa HIPAA Managed File Transfer settore sanitario
- Misurare il valore del Managed File Transfer la conformità sanitaria e la protezione dei dati dei pazienti
- Domande frequenti
Comprendere i rischi legati al trasferimento dei file specifici del settore sanitario e la conformità HIPAA
I trasferimenti di file sanitari espongono le informazioni sanitarie protette (PHI) a violazioni dei dati, sanzioni normative e interruzioni operative, poiché i file vengono costantemente trasferiti tra reparti, medici, partner e sistemi.
L'HIPAA (Health Insurance Portability and Accountability Act) inasprisce i requisiti, imponendo protezione, verificabilità e controllo costanti per ogni trasferimento di file. Gli strumenti generici di condivisione dei file raramente soddisfano tali aspettative, poiché mancano della governance (politiche di crittografia obbligatorie), della convalida (verifica automatizzata degli accessi) e della visibilità (tracce di audit complete) richieste dal trattamento delle informazioni sanitarie protette (PHI).
L'HIPAA impone requisiti specifici, tra cui tracciati di audit documentati (verificabilità), standard di crittografia (protezione) e restrizioni di accesso (controllo), per ogni trasferimento di file contenente informazioni sanitarie protette (PHI).
Quali sono le minacce alla sicurezza più comuni nei trasferimenti di file nel settore sanitario?
I trasferimenti di dati sanitari (il trasferimento elettronico di informazioni sanitarie protette (PHI) tra sistemi, reparti e partner esterni) sono spesso oggetto di attacchi ransomware, furti di dati e compromissione degli account, in cui gli aggressori intercettano le PHI durante il trasferimento o sfruttano controlli di accesso poco rigorosi.Secondo Healthcare IT News, l’attacco ransomware del 2024 ai danni di Change Healthcare ha confermato la divulgazione dei dati relativi a circa 192,7 milioni di persone, dimostrando come la compromissione di un singolo centro di smistamento possa trasformarsi nella più grave violazione dei dati sanitari nella storia degli Stati Uniti.
Tra le minacce alla sicurezza più comuni nei trasferimenti di file in ambito sanitario figurano:
Intercettazione dei dati: i trasferimenti di file non crittografati o protetti in modo inadeguato tramite e-mail o protocolli obsoleti rimangono obiettivi primari.
Accesso non autorizzato: account condivisi, autorizzazioni troppo ampie o connessioni non protette con i partner espongono le informazioni sanitarie protette (PHI) sia internamente che esternamente.
Uso improprio da parte del personale interno: l’invio accidentale a destinatari errati, l’uso di dispositivi personali o l’esfiltrazione intenzionale di dati sono spesso all’origine di violazioni soggette a segnalazione.
Compromissione da parte di terzi: le informazioni sanitarie protette (PHI) vengono spesso trasmesse a laboratori, società di fatturazione e fornitori specializzati che potrebbero non applicare controlli adeguati.
Errori operativi: le interruzioni nei flussi di lavoro relativi ai trasferimenti ad hoc comportano la perdita di file, ritardi o la mancanza di documentazione.
In che modo le norme HIPAA influenzano i requisiti relativi al trasferimento elettronico dei file?
La Norma sulla privacy dell’HIPAA prevede che qualsiasi informazione sanitaria protetta (PHI) condivisa internamente o esternamente sia divulgata esclusivamente a soggetti autorizzati per finalità legittime, mentre la Norma sulla sicurezza impone misure di protezione amministrative, fisiche e tecniche volte a tutelare le informazioni sanitarie protette in formato elettronico durante la trasmissione.
Nel complesso, tali norme impongono ai soggetti interessati e ai partner commerciali di garantire che ogni trasferimento di file preservi la riservatezza (tramite crittografia), verifichi l’autorizzazione dell’utente (tramite autenticazione a più fattori) e mantenga l’integrità (utilizzando checksum o firme digitali) durante l’intero processo di scambio.
L'HIPAA impone ai soggetti interessati di proteggere i dati PHI in transito attraverso:
- Misure di riservatezza volte a proteggere i dati dall'intercettazione
- Verifica degli accessi volta a garantire che solo gli utenti e i sistemi autorizzati possano scambiarsi informazioni sanitarie protette (PHI)
- Misure di protezione dell'integrità che garantiscono che i file non vengano alterati durante il trasferimento
- Piena tracciabilità che documenta chi ha inviato cosa, quando e a chi
- Politiche coerenti e gestione dei rischi a regolazione di tutti i flussi di lavoro relativi al trasferimento dei file
Perché i metodi tradizionali di condivisione dei file sono inadeguati per la conformità HIPAA?
Gli strumenti tradizionali o di fascia consumer risultano insufficienti perché privi di controlli applicabili, monitoraggio e tracciabilità. Questi metodi si basano sul comportamento degli utenti anziché su misure di sicurezza vincolanti, causando prevedibili inadempienze in materia di conformità e aumentando il rischio di violazioni.
Metodi tradizionali di condivisione dei file e requisiti di conformità
Metodo | Core | Divario HIPAA |
|---|---|---|
Invio errato, crittografia incoerente | Nessun controllo affidabile degli accessi o protezione end-to-end | |
FTP/SFTP | Credenziali statiche, visibilità limitata | Controllo insufficiente e controllo basato sui ruoli |
Strumenti cloud per consumatori | Link pubblici, autorizzazioni gestite dall'utente | Nessuna governance aziendale per le PHI |
Metodi manuali/ad hoc | USB , app non approvate | Nessuna visibilità o applicazione delle politiche |
Basato sui requisiti di sicurezza delle trasmissioni previsti dalla norma HIPAA § 164.312(e) e sulle linee guida HHS relative alla protezione delle informazioni sanitarie protette (PHI) in formato elettronico.
Caratteristiche fondamentali che ogni Managed File Transfer deve avere per garantire la conformità HIPAA
Una piattaforma di trasferimento file gestito ( MFT ) conforme alla normativa HIPAA deve garantire una protezione (crittografia), una verifica (autenticazione degli accessi) e una visibilità (registrazione degli audit) coerenti in ogni trasferimento di dati sanitari protetti (PHI). Le funzionalità principali corrispondono direttamente alle misure di sicurezza richieste: crittografia, controllo degli accessi, verifica dell’integrità, registrazione degli audit, applicazione delle politiche e governance delle terze parti.
MFT specifiche per il settore sanitario rafforzano questi controlli con funzionalità su misura per lo scambio di grandi volumi di dati sanitari protetti (PHI), flussi di lavoro clinici ed ecosistemi di fornitori complessi, andando oltre ciò che i sistemi generici sono in grado di offrire in modo affidabile.
Quali standard di crittografia sono richiesti per i trasferimenti di file conformi alla normativa HIPAA?
L'HIPAA prevede che le informazioni sanitarie protette (PHI) in transito siano protette mediante una crittografia avanzata, conforme agli standard del settore. In pratica, ciò significa che:
- AES-256 per la crittografia a livello di file e dei dati inattivi
- TLS 1.2 o versione successiva per la protezione dei dati in transito
- Moduli crittografici conformi agli algoritmi raccomandati dal NIST (National Institute of Standards and Technology)
- Applicazione coerente in tutti i trasferimenti interni, esterni, automatizzati e ad hoc
Secondo le linee guida della norma HIPAA sull’HHS relative alla sicurezza delle trasmissioni (§ 164.312(e)), la crittografia è considerata una misura di protezione primaria per impedire l’accesso non autorizzato durante la trasmissione. Una soluzione di gestione delle informazioni ( MFT ) dovrebbe garantire che i requisiti di crittografia siano integrati nei controlli delle politiche e nelle configurazioni basate sui ruoli, impedendo agli utenti di inviare informazioni sanitarie protette (PHI) attraverso canali non protetti.
In che modo i controlli di accesso e l'autenticazione degli utenti impediscono l'accesso non autorizzato alle informazioni sanitarie protette (PHI)?
L'accesso alle informazioni sanitarie protette (PHI) deve essere limitato alle persone e ai sistemi che ne abbiano una necessità documentata e correlata alle mansioni lavorative (principio del “minimo necessario” ai sensi della Norma sulla privacy dell’HIPAA, § 164.502(b)). Una piattaforma MFT dovrebbe garantire il rispetto di tale principio attraverso:
- RBAC (controllo degli accessi basato sui ruoli) granulare che limita i diritti di visualizzazione e di trasferimento
- MFA (autenticazione a più fattori) sia per gli utenti interni che per i partner esterni
- Autenticazione forte da sistema a sistema, che sostituisce le credenziali statiche con certificati o token
- Restrizioni basate su criteri che regolano chi può inviare, ricevere, approvare o recuperare file contenenti informazioni sanitarie protette (PHI)
Queste misure riflettono le aspettative fondamentali della norma di sicurezza HIPAA: verificare l'identità, autorizzare in modo appropriato e impedire la divulgazione non autorizzata.
Quali sono le tracce di audit e le funzionalità di reporting essenziali per gli audit HIPAA?
I revisori richiedono la completa tracciabilità di ogni trasferimento di dati sanitari protetti (PHI). Senza tale visibilità, le organizzazioni non sono in grado di dimostrare la conformità alla normativa HIPAA durante gli audit e potrebbero andare incontro a provvedimenti coercitivi, tra cui sanzioni pecuniarie civili che vanno da 100 a 50.000 dollari per ogni violazione.
Una MFT deve acquisire:
- Chi ha consultato o trasmesso le informazioni sanitarie protette (PHI)
- Quale file è stato spostato, a chi e attraverso quale flusso di lavoro
- Eventi con data e ora che indicano le azioni di invio, ricezione, errore ed eliminazione
- Controlli di integrità che confermano che i file non siano stati alterati durante il trasferimento
- Registri delle attività amministrative relative alle modifiche apportate alle impostazioni, alle politiche e alle autorizzazioni
Inoltre, i programmi sanitari traggono vantaggio da:
- Monitoraggio in tempo reale e avvisi in caso di trasferimenti anomali o violazioni delle politiche
- Politiche di conservazione che garantiscano la disponibilità dei registri ai fini di indagini o verifiche
- Report esportabili e pronti per la revisione, personalizzati in base alle richieste HIPAA
In che modo MFT favoriscono Secure con i fornitori terzi?
MFT supportano la collaborazione sicura con terze parti applicando procedure di onboarding controllate, canali di trasferimento isolati e una governance basata su policy per ogni connessione con i fornitori. Il settore sanitario si avvale di una vasta rete di laboratori, società di fatturazione, centri di imaging e fornitori specializzati. Una MFT conforme deve garantire che lo scambio di dati esterni sia sicuro e regolamentato.
Funzionalità principali di MFT
- Onboarding controllato degli utenti esterni con ruoli predefiniti, approvazioni e scadenza
- Canali di trasferimento isolati e regolati da criteri specifici per ciascun partner
- Secure portali che eliminano gli allegati e-mail e i link non gestiti
- Applicazione automatica dei controlli di crittografia e di accesso, indipendentemente dalla tecnologia utilizzata dai partner
- Visibilità centralizzata su tutti i trasferimenti effettuati da terze parti, compresi quelli non andati a buon fine o i flussi di lavoro non approvati
L'HIPAA richiede inoltre che qualsiasi fornitore che tratti dati sanitari protetti (PHI) operi in base a un BAA (Business Associate Agreement, Accordo di collaborazione commerciale). Una soluzione di gestione delle relazioni con i partner ( MFT ) dovrebbe semplificare il processo di onboarding dei partner, garantendo la conformità al BAA e la documentazione necessaria, al fine di assicurare che gli obblighi contrattuali corrispondano alle misure di sicurezza tecniche.
In che modo Managed File Transfer consentono audit HIPAA e report di conformità efficienti
Una piattaforma di gestione dei file ( MFT ) ben progettata centralizza le prove, garantisce il rispetto delle politiche e offre una visibilità continua sui flussi di dati sanitari protetti (PHI). Queste funzionalità possono semplificare notevolmente gli audit HIPAA. Anziché raccogliere manualmente log, screenshot o registri di accesso da sistemi disparati, una soluzione di gestione dei file ( MFT ) consolida tutte le attività di trasferimento dei file in un’unica fonte di riferimento consultabile. Ciò riduce i tempi di preparazione agli audit, migliora l’accuratezza della documentazione e favorisce tassi di superamento degli audit più elevati.
I prodotti MFT , pensati per il settore sanitario, sono inoltre conformi ai requisiti HIPAA in materia di sicurezza delle trasmissioni, controllo degli accessi e verificabilità, come previsto dalla Norma di sicurezza HIPAA. I controlli integrati in questi prodotti rispondono ai requisiti richiesti dai revisori: misure di sicurezza coerenti, registrazioni complete e prova che i trasferimenti di dati sanitari protetti (PHI) siano regolamentati.
Quali documenti e prove richiedono i revisori ai MFT ?
I revisori HIPAA richiedono solitamente prove che dimostrino:
- Chi ha consultato o trasmesso le informazioni sanitarie protette (PHI)
- Quali file sono stati spostati, a chi e in base a quale politica
- Quando si è verificato ogni trasferimento, inclusi quelli riusciti, quelli falliti e i tentativi di ripetizione
- Come sono state applicate l'integrità e la crittografia
- Modifiche amministrative, quali aggiornamenti delle autorizzazioni o modifiche al flusso di lavoro
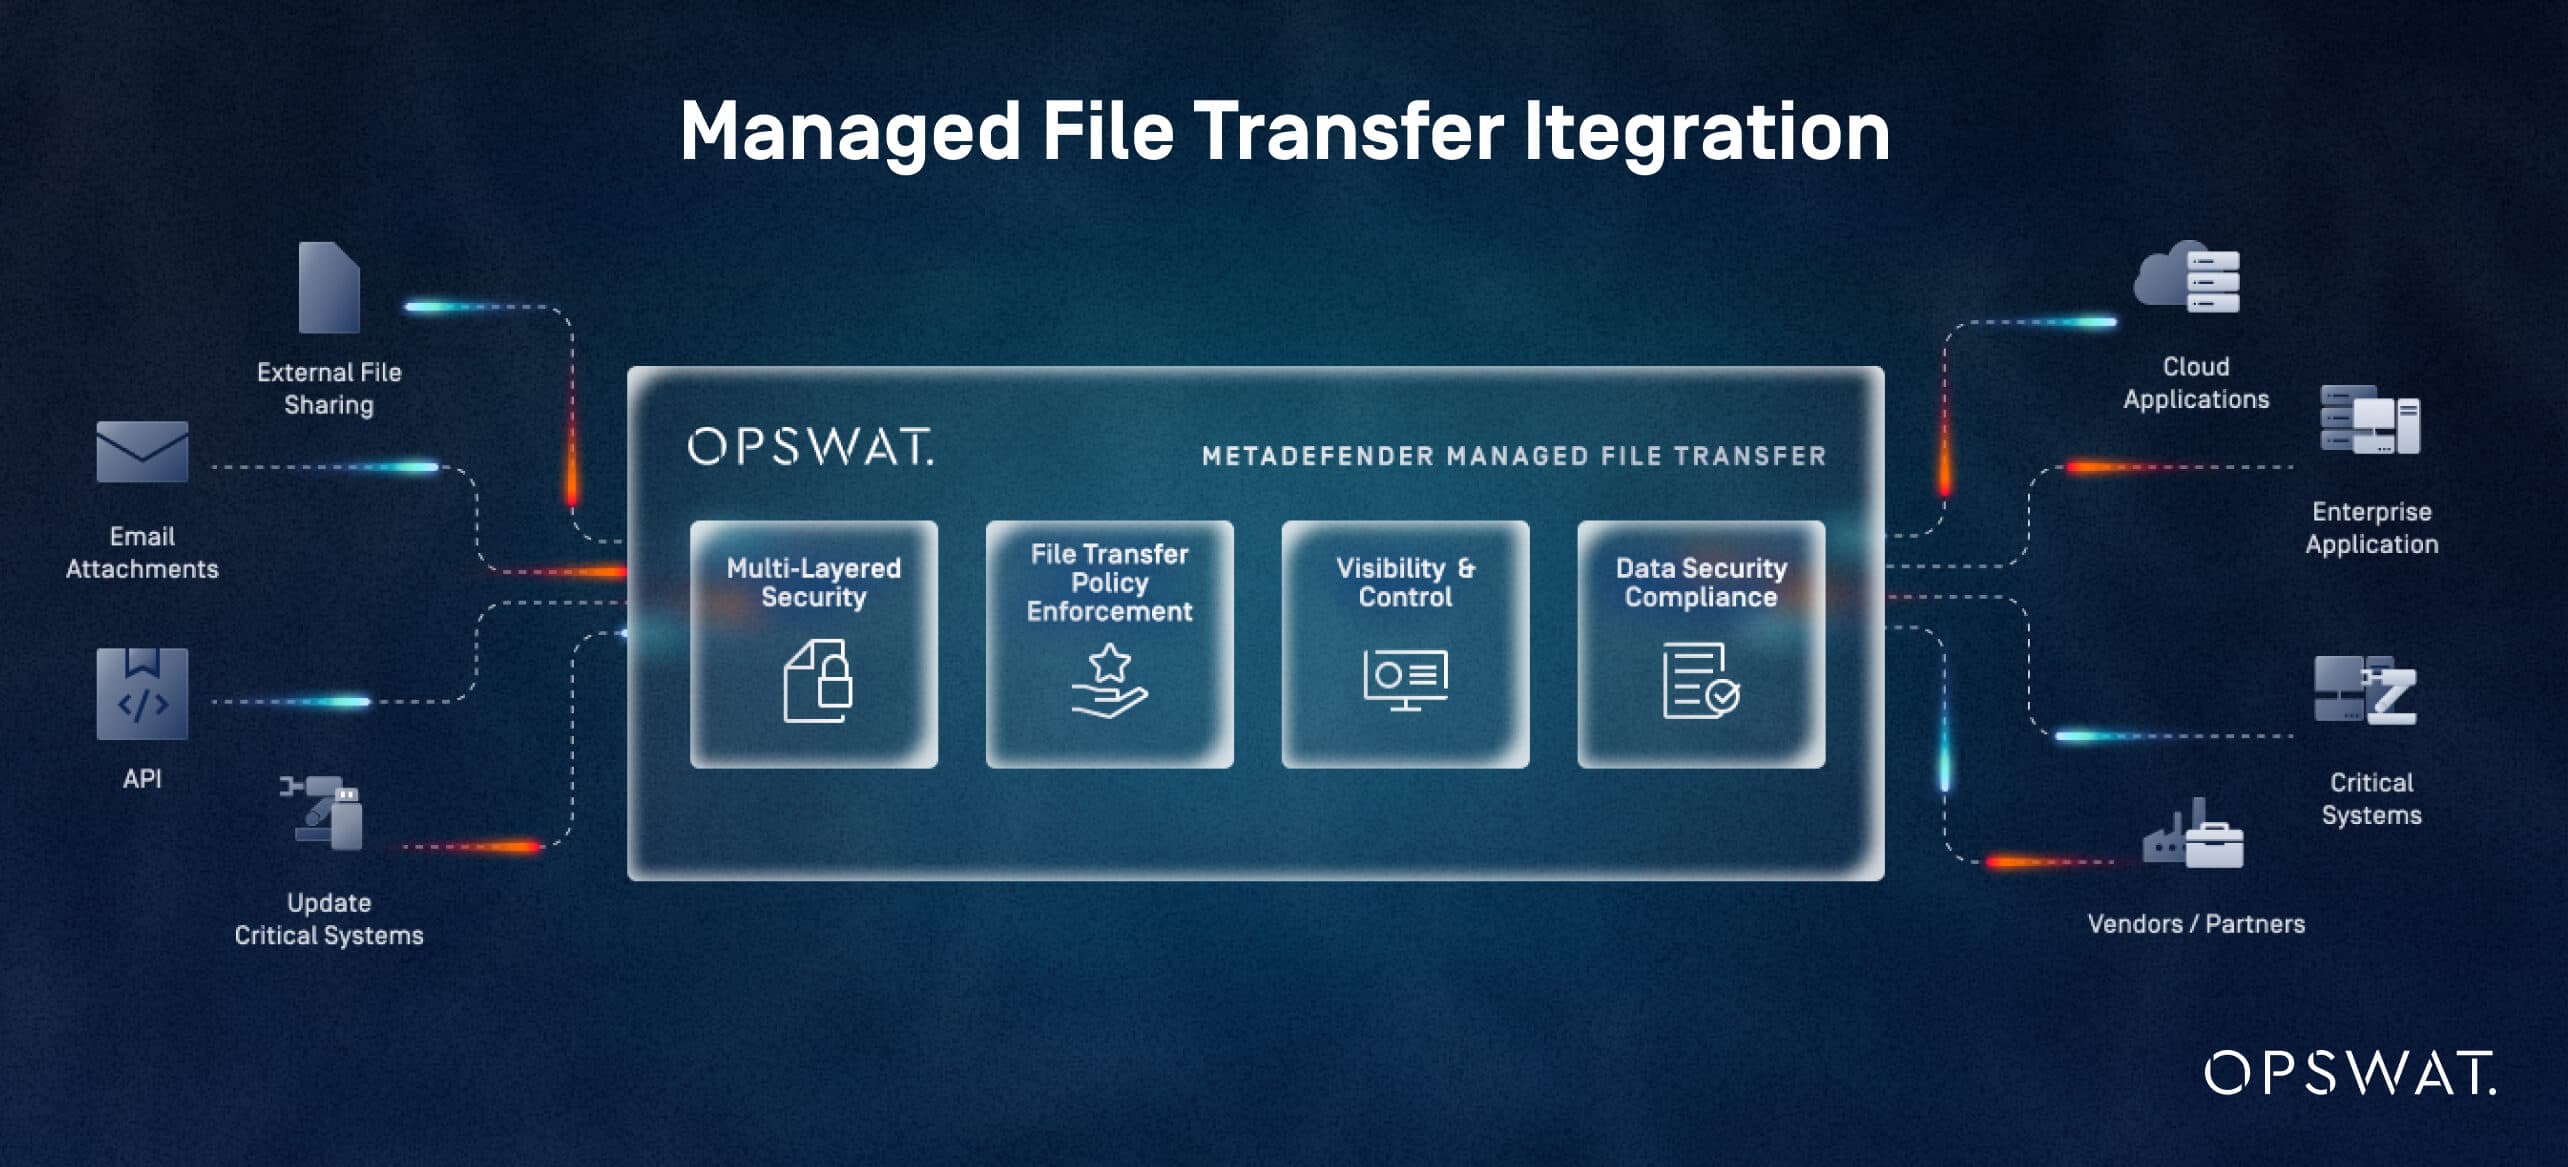
MFT Le piattaforme automatizzano la raccolta e la conservazione di queste informazioni. Ad esempio, i registri di audit dettagliati e le funzionalità di reporting della soluzione Managed File Transfer™ di OPSWAT MetaDefender consentono di monitorare l’attività degli utenti, i cicli di vita dei file, gli eventi di sistema e l’esecuzione dei processi da un’unica vista centralizzata. Ciò è perfettamente in linea con i requisiti dell’HIPAA, secondo cui gli enti interessati devono mantenere registri di audit completi per tutti i sistemi che trattano informazioni sanitarie protette (PHI).
In che modo MFT possono ridurre i tempi e i costi della preparazione agli audit HIPAA?
MFT Queste piattaforme riducono i tempi e i costi di preparazione degli audit grazie alla centralizzazione delle prove, all’automazione dei flussi di lavoro relativi alla conformità e alla fornitura di report già pronti. La preparazione manuale degli audit richiede spesso giorni o settimane per ricostruire le cronologie dei trasferimenti, verificare le impostazioni di crittografia e rintracciare le prove mancanti in sistemi isolati tra loro.
MFT riducono tali costi generali attraverso:
- Report di conformità predefiniti che riassumono accessi, trasferimenti, errori e applicazione delle politiche
- Dashboard centralizzate che presentano le attività di trasmissione delle informazioni sanitarie protette (PHI) in un'unica schermata
- Automazione dei flussi di lavoro che garantisce l'applicazione coerente e la documentazione delle misure di sicurezza richieste (crittografia, autenticazione, approvazioni)
- Registri consultabili che eliminano la necessità di recuperare manualmente i dati da più strumenti
MetaDefender Managed File Transfer supporta l'automazione basata su criteri, i flussi di approvazione da parte dei responsabili e l'orchestrazione visiva, consentendo ai team di standardizzare le modalità di trasferimento delle informazioni sanitarie protette (PHI) e la registrazione della conformità. Queste efficienze si traducono in riduzioni misurabili dei tempi di preparazione agli audit e in un minor numero di interventi correttivi.
Quali caratteristiche supportano il monitoraggio continuo della conformità e la riduzione dei rischi?
MFT Queste soluzioni garantiscono la conformità continua alle norme HIPAA monitorando costantemente l'attività dei file, individuando le anomalie e applicando i controlli previsti dalle politiche a tutti i trasferimenti. La conformità alle norme HIPAA non viene valutata solo durante gli audit, ma deve essere mantenuta costantemente.
MFT rafforzano la conformità continua con:
Avvisi in tempo reale: segnala trasferimenti insoliti, tentativi di accesso non autorizzati o scostamenti dai flussi di lavoro approvati.
Rilevamento delle anomalie e controlli di integrità: individuare comportamenti sospetti dei file o modifiche impreviste che potrebbero indicare un uso improprio o una compromissione.
Applicazione delle politiche ad ogni trasferimento: garantire che i requisiti di crittografia, autenticazione e approvazione vengano applicati in modo coerente, eliminando gli errori manuali e le soluzioni improvvisate.
Visibilità centralizzata: monitora i movimenti dei file tra i sistemi interni e i partner esterni. MetaDefender Managed File Transfer offre una visibilità completa sui trasferimenti, sugli accessi e sugli eventi di sistema.
Prevenzione avanzata delle minacce: i revisori del settore sanitario verificano sempre più spesso che le informazioni sanitarie protette (PHI) siano al riparo da malware o manomissioni. Le tecnologie MFT di OPSWAT, quali la scansione multipla, la neutralizzazione e la ricostruzione dei contenuti e la valutazione delle vulnerabilità, riducono in modo significativo il rischio di minacce veicolate dai file.
Insieme, queste funzionalità supportano la conformità proattiva: individuano i problemi prima che diventino eventi segnalabili, riducono la probabilità di esposizione delle informazioni sanitarie protette (PHI) e forniscono ai revisori prove autorevoli del monitoraggio continuo.
Migliori pratiche per il trasferimento Secure nelle organizzazioni sanitarie
Per i responsabili della conformità e del rischio, garantire la sicurezza dei trasferimenti di PHI richiede più di una solida MFT . Richiede processi disciplinati, politiche chiare e un comportamento coerente da parte degli utenti. Le misure di sicurezza HIPAA danno la stessa importanza ai controlli amministrativi e a quelli tecnici, il che significa che le organizzazioni devono affiancare alla tecnologia anche governance, formazione e monitoraggio. L'obiettivo è garantire che ogni trasferimento di PHI segua un percorso prevedibile, applicabile e verificabile.
Quali sono i passaggi necessari per sviluppare una politica di trasferimento file conforme alla normativa HIPAA?
Una politica sul trasferimento dei file dovrebbe definire le modalità di trasferimento delle informazioni sanitarie protette (PHI), chi è autorizzato a trasferirle e quali misure di controllo devono essere applicate in ogni fase del processo. Una politica chiara e applicata riduce il rischio di esposizione delle PHI e allinea il comportamento del personale alle aspettative dell’HIPAA in materia di misure di salvaguardia amministrative.
Una politica efficace dovrebbe:
- Definire l’uso accettabile: specificare in quali casi è consentito il trasferimento delle informazioni sanitarie protette (PHI), quali metodi sono approvati e quali sistemi (tra cui MFT) devono essere utilizzati.
- Definire le regole di autorizzazione per utenti e sistemi: specificare in dettaglio l'accesso basato sui ruoli, i meccanismi di autenticazione richiesti e i flussi di lavoro di approvazione per i trasferimenti di file.
- Richiedere misure di crittografia e di tutela dell'integrità: rendere obbligatorio l'uso di standard di crittografia approvati e di procedure di verifica conformi alle misure di sicurezza previste dall'HIPAA per la trasmissione dei dati.
- Requisiti relativi alla conservazione e allo smaltimento dei documenti: definire i tempi di conservazione per i registri, le prove e i file trasferiti, in linea con le aspettative dell'organizzazione e della normativa HIPAA.
- Definire le procedure relative all’escalation e agli incidenti: stabilire le fasi di segnalazione in caso di trasferimenti non andati a buon fine, sospette violazioni, violazioni delle politiche e problemi con i partner.
- Integrare la governance delle terze parti: richiedere accordi di collaborazione commerciale e definire le fasi di inserimento e uscita dei partner esterni.
- Rivedere e aggiornare regolarmente: le politiche dovrebbero essere riviste almeno una volta all'anno o anche prima, qualora si verifichino cambiamenti nei flussi di lavoro, nei sistemi o nelle normative.
In che modo il personale sanitario dovrebbe essere formato sui protocolli per il trasferimento Secure ?
La formazione garantisce che le misure di sicurezza tecniche siano utilizzate in modo corretto e coerente.
I programmi efficaci comprendono:
- Strumenti e flussi di lavoro approvati per il trasferimento dei file
- Come verificare l'identità e l'autorizzazione del destinatario
- Evitare metodi non approvati (allegati e-mail, strumenti cloud personali, USB )
- Riconoscere e segnalare trasferimenti non riusciti o sospetti
- Comprendere i principi PHI e minimo necessario
- Inserimento iniziale
- Aggiornamenti annuali
- Formazione tempestiva quando cambiano i sistemi, i flussi di lavoro o le politiche
- Brevi quiz o esercizi basati su scenari
- Errori simulati (ad esempio, trasferimenti indirizzati erroneamente) per rafforzare le aspettative
- Follow-up mirato per gli utenti che commettono errori ripetuti
- Invio al destinatario sbagliato
- Utilizzo di canali non crittografati o non approvati
- Caricamento del file sbagliato
- Gestione impropria dei file su dispositivi personali o condivisi
La formazione dovrebbe porre l'accento sull'accuratezza, la verifica e l'uso coerente della MFT , in modo che il personale eviti pratiche che eludono i controlli richiesti.
Quali sono gli indicatori chiave da monitorare per garantire la sicurezza dei trasferimenti di file in corso?
Le organizzazioni sanitarie dovrebbero monitorare indicatori specifici per valutare le prestazioni del trasferimento sicuro dei file. Il monitoraggio continuo favorisce la conformità proattiva alla normativa HIPAA e la stabilità operativa. Tra i principali KPI figurano:
Tassi di trasferimento falliti o incompleti: un numero elevato di fallimenti può indicare problemi di sistema, lacune nei processi o difficoltà dei partner
Anomalie di accesso: utenti inattesi, attività al di fuori degli orari di lavoro o ripetuti tentativi di autenticazione falliti possono indicare tentativi di accesso non autorizzati
Violazioni delle politiche: i trasferimenti che aggirano i requisiti di crittografia, le approvazioni o i flussi di lavoro previsti devono essere monitorati e oggetto di indagine
Prestazioni di terze parti: monitorare i tassi di successo dei partner, i ritardi e le eccezioni in materia di sicurezza per garantire il rispetto degli obblighi contrattuali e previsti dall'HIPAA
Risultati degli audit e tempi del ciclo di correzione: monitorare i problemi ricorrenti e la rapidità con cui vengono risolti per garantire la prontezza alla conformità
Eventi di rilevamento delle minacce: se le tecnologie avanzate di prevenzione delle minacce (ad esempio, scansione del malware, CDR, valutazione delle vulnerabilità) segnalano problemi, la presenza di schemi ricorrenti potrebbe indicare un rischio sottostante
Questi indicatori favoriscono il miglioramento continuo: consentono di individuare i punti deboli dei processi, verificare l’efficacia delle politiche, stabilire le priorità in materia di formazione e garantire un allineamento costante con i requisiti previsti dall’HIPAA in materia di monitoraggio e gestione dei rischi.
Confronto tra Managed File Transfer : piattaforme specifiche per il settore sanitario e piattaforme generiche
I responsabili della conformità e della gestione dei rischi che valutano le opzioni relative all’ MFT e dovrebbero distinguere tra piattaforme che sono semplicemente “conformi all’HIPAA” e quelle progettate per flussi di lavoro con grandi volumi di PHI. L’HIPAA richiede misure di sicurezza coerenti in materia di trasferimento dei file, controllo degli accessi e audit su tutti i sistemi che trattano dati PHI.
Le organizzazioni sanitarie alla ricerca di soluzioni scalabili, affidabili e riconosciute nel settore traggono vantaggio da piattaforme progettate specificamente per i flussi di lavoro relativi alle informazioni sanitarie protette (PHI). Le soluzioni MFT , specifiche per il settore sanitario, integrano di default nel prodotto questi requisiti, insieme a funzionalità avanzate di prevenzione delle minacce e integrazioni cliniche.
Come si confrontano MFT principali MFT conformi allo standard HIPAA in termini di funzionalità di sicurezza e conformità?
Le principali piattaforme di gestione delle informazioni cliniche ( MFT ) conformi alla normativa HIPAA si differenziano per l’efficacia delle misure di applicazione, l’approfondimento degli audit, il livello di automazione e le capacità di prevenzione delle minacce. Di seguito è riportato un confronto semplificato tra piattaforme generiche “conformi alla normativa HIPAA” MFT e soluzioni specifiche per il settore sanitario MFT , come ad esempio MetaDefender Managed File Transfer , che si avvale delle tecnologie avanzate di prevenzione delle minacce offerte da MetaDefender Core™.
A differenza delle soluzioni tradizionali di protezione del trasferimento dei file ( MFT ), che proteggono solo il canale di trasferimento dei file, MetaDefender Managed File Transfer protegge il file stesso grazie a una prevenzione delle minacce a più livelli, al CDR, alla valutazione delle vulnerabilità e all’analisi in sandbox.
MFT conformi alla normativa HIPAA vs MFT MFT specifiche per il settore sanitario
Capacità | MFT generico MFT "HIPAA-ready") |
|
|---|---|---|
Crittografia durante il trasferimento e inattiva | Crittografia basata su standard, spesso configurabile | Politiche di crittografia rigorose e applicate in tutti i flussi di lavoro con una scelta minima da parte dell'utente |
Controllo degli accessi e approvazioni | RBAC di base, approvazioni opzionali | RBAC granulare, flussi di approvazione di supervisione e instradamento basato su criteri per le informazioni sanitarie protette (PHI) |
Registrazione e reportistica degli audit | Registri delle attività standard | Audit trail dettagliati per utenti, file, lavori ed eventi di sistema, oltre a report esportabili per la conformità |
Prevenzione delle minacce | Antivirus o nessuno | Sicurezza dei file su più livelli: scansione multipla, sanificazione dei contenuti e valutazione delle vulnerabilità |
Integrazione e automazione | Connettori per strumenti IT comuni | Flussi di lavoro basati su criteri, orchestrazione visiva e integrazioni |
Opzioni di implementazione | Spesso cloud-first | Implementazioni flessibili in loco e ibride per ambienti regolamentati e offline |
Quali sono i pro e i contro di SFTP, MFT e condivisione di file Cloud per il settore sanitario?
SFTP, strumenti di condivisione file su cloud e MFT offrono ciascuno vantaggi e limiti distinti nel contesto della conformità HIPAA. Per la maggior parte degli ospedali e dei sistemi sanitari, una MFT che mette al primo posto la sicurezza dovrebbe essere lo standard per i trasferimenti di dati PHI, mentre SFTP e strumenti cloud sono limitati a casi d'uso strettamente definiti e a basso rischio.
Vantaggi e svantaggi di SFTP, degli strumenti cloud e delle piattaforme di “ MFT ”
Approccio | Pro | Svantaggi nel contesto sanitario / HIPAA | Migliore adattamento |
|---|---|---|---|
SFTP | Ampiamente supportato; migliore dell'FTP; in grado di crittografare i dati in transito | Visibilità e reportistica limitate; credenziali statiche; flussi di lavoro manuali; governance debole per le informazioni sanitarie protette (PHI) | Integrazioni di sistemi punto-punto in cui il volume è basso e la governance è gestita altrove |
Condivisione generica di file su cloud | Facile da usare; collaborazione rapida; mobile | Autorizzazioni gestite dall'utente, collegamenti pubblici, residenza dei dati poco chiara, governance PHI limitata | Collaborazione non PHI; non raccomandata come meccanismo primario di trasferimento PHI |
MFT trasferimento file gestito] | Controllo centralizzato, automazione basata su criteri, crittografia integrata, auditing e controllo degli accessi | Richiede uno sforzo di implementazione e un allineamento dei processi | Veicolo principale per i trasferimenti di dati sanitari protetti (PHI), in particolare nei casi in cui la conformità alle norme HIPAA e i flussi di lavoro multiparte sono prioritari. |
Quali Managed File Transfer offrono il miglior supporto per gli audit di conformità nel settore sanitario?
I fornitori che offrono servizi di assistenza sanitaria di qualità in genere forniscono:
- Modelli di assistenza attenti alla salute: assistenza 24 ore su 24, 7 giorni su 7, SLA allineati alle operazioni cliniche e personale che conosce bene i requisiti HIPAA.
- Contratti conformi ai BAA: BAA standard, chiara definizione delle responsabilità e documentazione che metta in relazione i controlli sui prodotti con le misure di protezione previste dall’HIPAA
- Servizi di preparazione agli audit: modelli predefiniti di report di conformità, linee guida sulla configurazione delle politiche e assistenza nella raccolta di prove durante gli audit
- Roadmap incentrata sulla sicurezza: investimenti continui nella prevenzione avanzata delle minacce, vulnerability detection e nell'integrazione con i flussi di lavoro SIEM e SOC.
OPSWAT si OPSWAT con un MFT incentrato sulla sicurezza che combina:
- Sicurezza a più livelli grazie a tecnologie avanzate di prevenzione delle minacce quali la scansione multipla, la sanificazione dei contenuti, la valutazione delle vulnerabilità e il sandboxing
- Automazione del trasferimento dei file basata su criteri, approvazioni da parte dei responsabili e visibilità e controllo centralizzati su misura per gli ambienti soggetti a regolamentazione
- Registrazione e reportistica incentrate sulla conformità che semplificano gli audit HIPAA garantendo la tracciabilità end-to-end dei movimenti dei file e degli accessi
Per i responsabili della conformità e del rischio, i fornitori che offrono questa combinazione di sicurezza approfondita, prove pronte per la revisione contabile e assistenza attenta alle esigenze del settore sanitario sono nella posizione migliore per ridurre gli attriti legati alle revisioni contabili e rafforzare la conformità HIPAA nel lungo termine.
Fasi di implementazione per l'introduzione di un sistema Managed File Transfer conforme alla normativa HIPAA Managed File Transfer settore sanitario
L'implementazione di una MFT incentrata sulla sicurezza in un ambiente sanitario richiede una pianificazione strutturata, l'allineamento con le misure di protezione HIPAA e il coordinamento tra i team clinici, IT, di conformità e dei fornitori. L'obiettivo è sostituire pratiche di trasferimento file incoerenti e ad alto rischio con flussi di lavoro standardizzati e verificabili che si integrino perfettamente con i sistemi esistenti, riducendo al minimo le interruzioni operative.
Quali sono i passaggi fondamentali per implementare una Managed File Transfer in un contesto ospedaliero?
Nell'ambito della pianificazione iniziale, i team dovrebbero condurre una valutazione formale dei rischi per mappare le vulnerabilità attuali e garantire che la MFT sia in linea con le aspettative amministrative e tecniche di protezione previste dall'HIPAA.
Una sequenza di implementazione pratica e ripetibile include:
- Valutare i requisiti e i rischi: identificare i flussi di lavoro relativi alle informazioni sanitarie protette (PHI), gli obblighi normativi, i punti di integrazione e gli indicatori di successo
- Progettare l'architettura della soluzione e allineare le parti interessate: scegliere il modello di implementazione, definire i ruoli di governance e coordinare i team addetti alla conformità, all'IT, alla sicurezza e alle attività cliniche
- Configurare le politiche di sicurezza e le integrazioni: impostare il routing, le approvazioni, i controlli di accesso e le regole di conservazione dei dati, nonché integrare le tecnologie " MFT " quali Metascan™ Multiscanning e e Deep CDR™ Technology
- Verificare i flussi di lavoro e formare gli utenti: verificare la correttezza dei trasferimenti, dei registri, degli avvisi e della preparazione agli audit; formare gli amministratori e gli utenti finali sui flussi di lavoro approvati
- Avvio, monitoraggio e ottimizzazione: implementazione per fasi, monitoraggio degli indicatori chiave di prestazione e analisi post-implementazione
In che modo le organizzazioni sanitarie possono integrare MFT i sistemi EHR e dei fornitori esistenti?
Le organizzazioni sanitarie integrano MFT con i sistemi EHR e quelli dei fornitori selezionando metodi di connessione sicuri, mappando i flussi di dati sanitari protetti (PHI) e automatizzando le politiche di trasferimento dei file. I sistemi EHR e quelli dei fornitori correlati scambiano ingenti quantità di dati sanitari protetti (PHI), rendendo l'integrazione un fattore critico di successo.
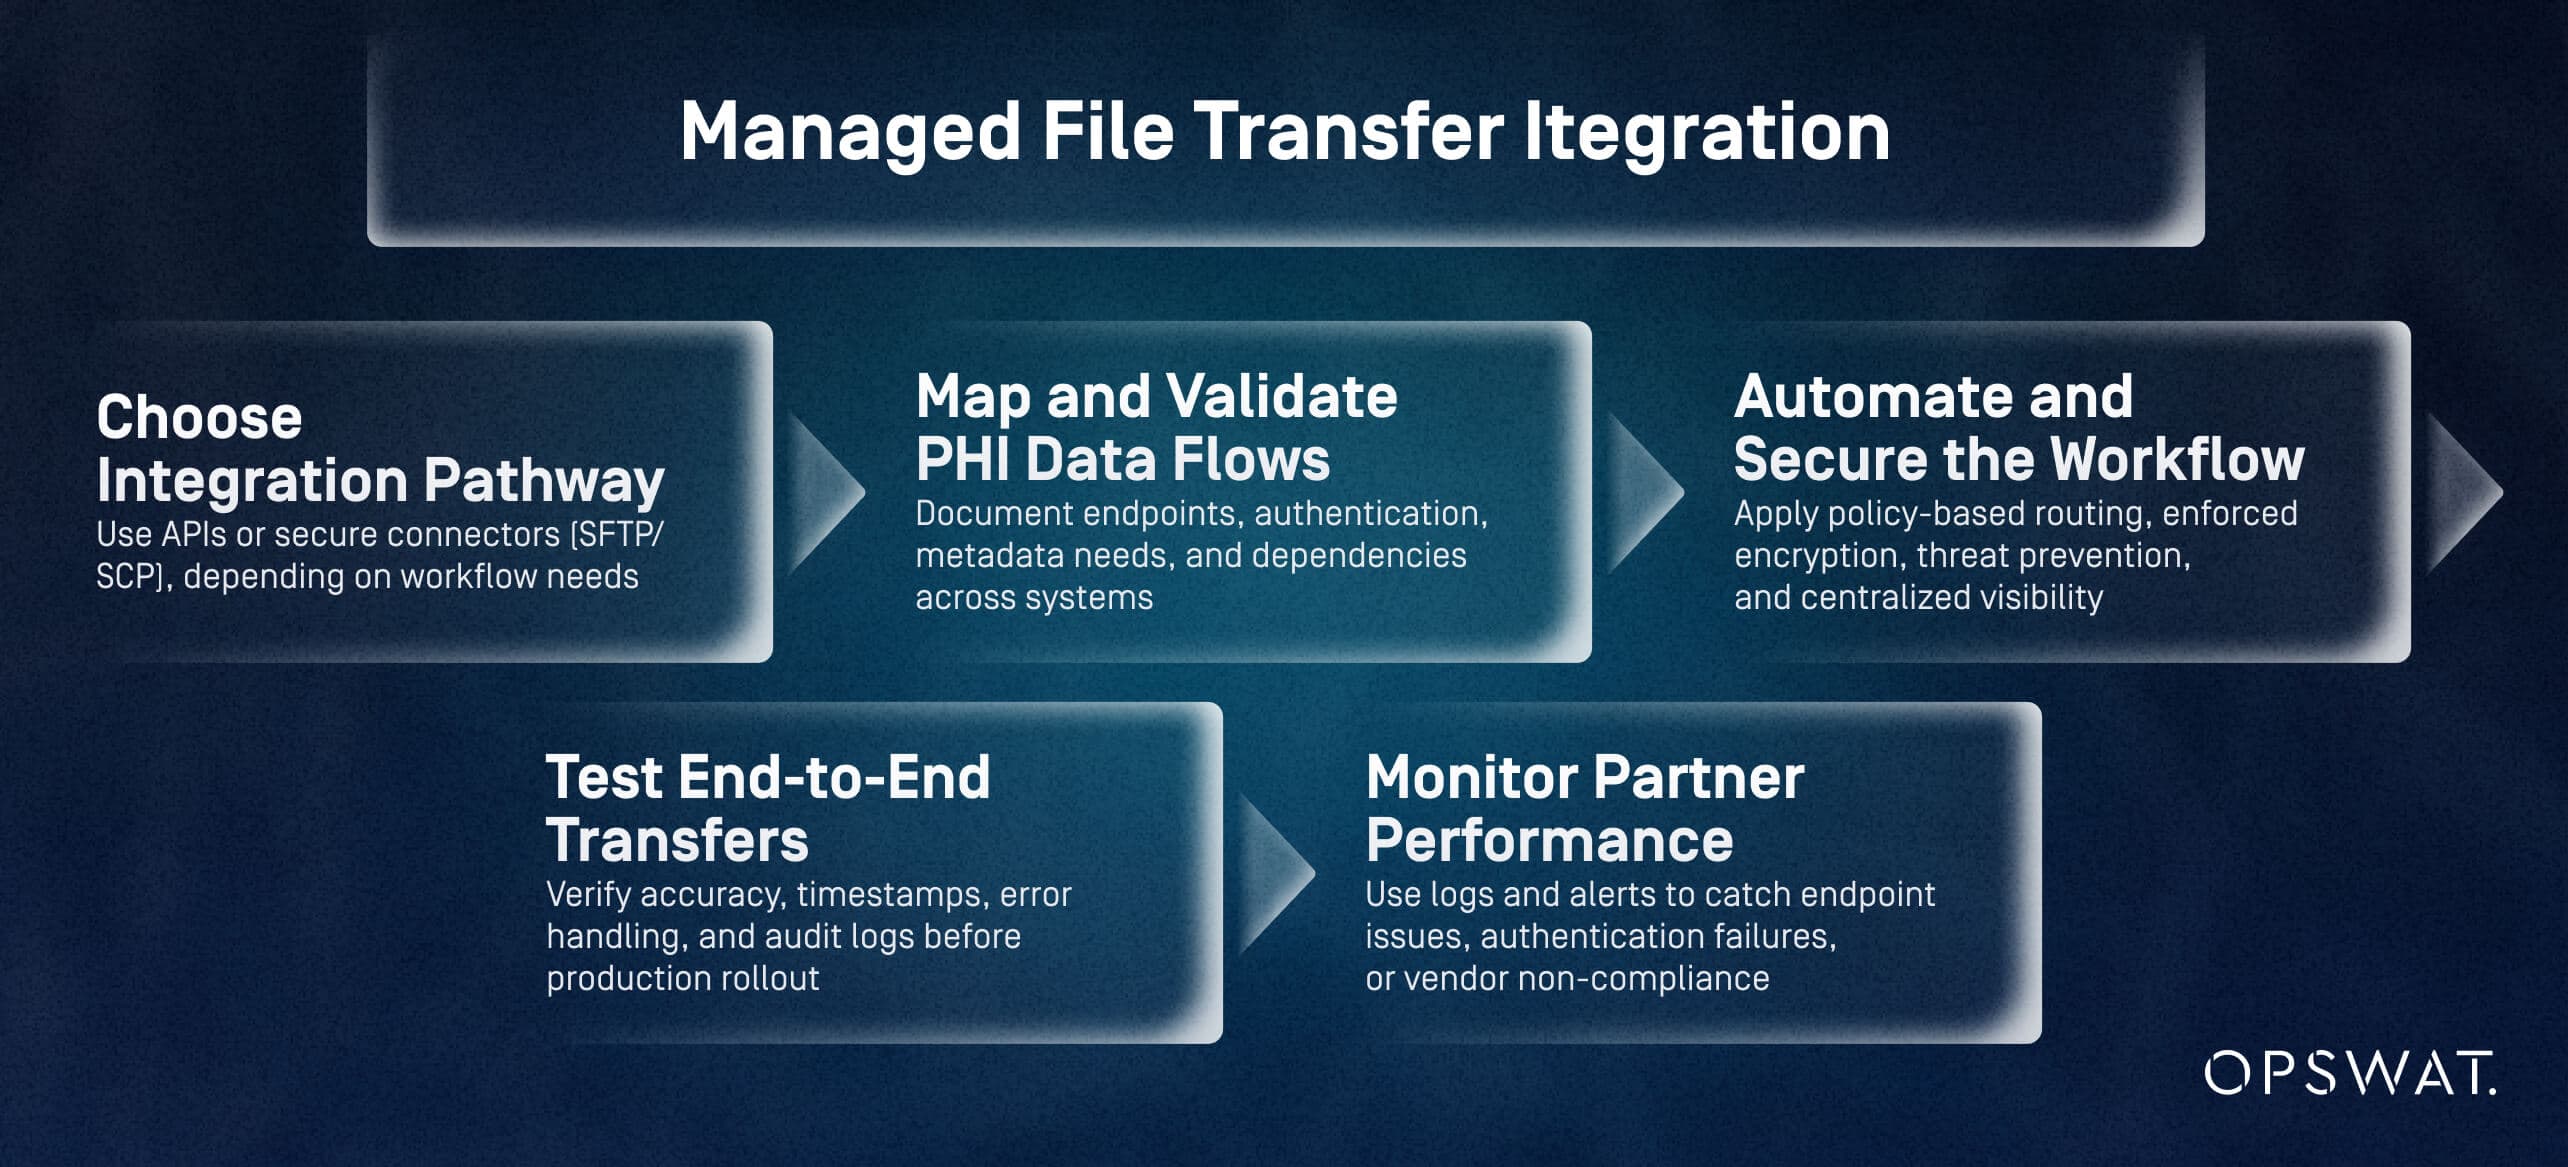
Un'efficace integrazione di MFT in 5 passaggi:
- Scegli il percorso di integrazione: utilizza API o connettori sicuri (SFTP/SCP), a seconda delle esigenze del flusso di lavoro.
- Mappare e convalidare i flussi di dati PHI: documentare endpoint, autenticazione, esigenze di metadati e dipendenze tra i sistemi
- Automatizza e proteggi il flusso di lavoro: applica il routing basato su criteri, la crittografia obbligatoria, la prevenzione delle minacce e la visibilità centralizzata.
- Testare i trasferimenti end-to-end: verificare l'accuratezza, i timestamp, la gestione degli errori e i registri di controllo prima dell'implementazione in produzione.
- Monitorare le prestazioni dei partner: utilizzare registri e avvisi per individuare problemi relativi agli endpoint, errori di autenticazione o non conformità dei fornitori.
Quali sono le migliori pratiche per migrare dai metodi di trasferimento file legacy MFT?
Le migliori pratiche per la migrazione a MFT la valutazione dei rischi di trasferimento, la mappatura dei flussi di lavoro, la convalida delle esecuzioni parallele e il perfezionamento della governance durante la transizione dei processi. La maggior parte delle organizzazioni sanitarie migra da una combinazione di e-mail, SFTP, caricamenti manuali e cartelle condivise.
Una migrazione strutturata
- Analizzare i rischi e stabilire le priorità dei flussi di lavoro: identificare i percorsi di trasferimento che comportano un elevato volume di dati sanitari protetti (PHI) o un rischio elevato (e-mail, caricamenti manuali, cartelle condivise) e migrarli per primi
- Mappare i dati e preparare i nuovi flussi di lavoro: definire i percorsi, le convenzioni di denominazione, le regole di conservazione e le dipendenze di sistema
- Migrazione per fasi con convalida parallela: eseguire contemporaneamente i flussi di lavoro legacy e quelli di “ MFT ”, verificandone l’integrità, l’instradamento e i registri di audit
- Ottimizzare e aggiornare la governance: attuare misure di prevenzione delle minacce, perfezionare i flussi di lavoro, aggiornare le politiche e formare gli utenti sulla base delle esperienze acquisite
Misurare il valore del Managed File Transfer la conformità sanitaria e la protezione dei dati dei pazienti
Una MFT predisposta per il settore sanitario migliora la conformità HIPAA, riduce il rischio di violazioni e semplifica i flussi di lavoro PHI. Grazie all'implementazione di crittografia, controllo degli accessi, prevenzione delle minacce e audit trail completi, le organizzazioni ottengono un ritorno sull'investimento sia dal punto di vista normativo che operativo.
In che modo MFT il rischio di violazioni dei dati e sanzioni per non conformità?
MFT mitiga MFT le principali cause di esposizione delle informazioni sanitarie protette (PHI): trasferimenti non crittografati, accessi non autorizzati, errori degli utenti e registrazione insufficiente. Le piattaforme specifiche per il settore sanitario riducono ulteriormente il rischio utilizzando tecnologie avanzate di prevenzione delle minacce.
Principali risultati relativi alla riduzione del rischio:
- Crittografia e controllo degli accessi obbligatori
- Protezione contro malware e minacce zero-day
- Percorsi di audit completi a supporto delle indagini HIPAA
- Minore probabilità di sanzioni normative e costi di bonifica
Quali sono i risultati misurabili dei processi ottimizzati di trasferimento dei file?
Le organizzazioni che passano dall'e-mail, dall'SFTP e dai flussi di lavoro manuali MFT ottengono MFT vantaggi in termini di:
Preparazione alla conformità
- Recupero più rapido delle prove
- Registri completi ed esportabili
Efficienza operativa
- Riduzione dei trasferimenti non riusciti
- Meno interventi manuali grazie all'automazione basata su criteri predefiniti
Riduzione degli errori e degli incidenti
- Meno file inviati erroneamente
- Rilevamento tempestivo di attività anomale tramite avvisi in tempo reale
Prevenzione delle minacce
- Significativa diminuzione dei file dannosi che raggiungono i sistemi clinici
In che modo i responsabili della conformità possono dimostrare il valore degli MFT agli stakeholder?
Gli stakeholder rispondono al rischio, ai costi e all'impatto operativo. I responsabili della conformità possono articolare il valore attraverso:
Messaggi chiave
- Riduzione dell'esposizione normativa grazie all'applicazione di misure di salvaguardia
- Minore probabilità di violazioni e costi di risposta ridotti
- Meno risultati di audit e cicli di audit più rapidi
- Maggiore affidabilità operativa e collaborazione con i fornitori
Collegamento alle priorità organizzative
- Sicurezza dei pazienti: un trasferimento affidabile delle informazioni sanitarie protette riduce i ritardi nelle cure
- Stabilità finanziaria: l'assenza di sanzioni e tempi di inattività protegge i margini
- Fiducia organizzativa: una maggiore protezione delle informazioni sanitarie protette (PHI) rafforza la reputazione e la fiducia dei partner
- Trasformazione digitale: MFT una base sicura per la modernizzazione
MetaDefender Managed File Transfer™ è la soluzione di trasferimento file gestito (MFT) di OPSWAT che garantisce la conformità normativa grazie alla crittografia, al controllo degli accessi e a registri di audit dettagliati.
Per scoprire come questa soluzione e le sue tecnologie avanzate di prevenzione delle minacce possano rafforzare la conformità alla normativa HIPAA, ridurre il rischio di esposizione delle informazioni sanitarie protette (PHI) e ottimizzare la collaborazione sicura all’interno del vostro ecosistema sanitario, contattate un esperto di OPSWAT o richiedete una demo oggi stesso.
Domande frequenti
Quali sono le migliori soluzioni di trasferimento file gestito completamente conformi allo standard HIPAA per le organizzazioni sanitarie?
Le soluzioni che applicano la crittografia, i controlli di accesso, l'automazione delle politiche e i percorsi di audit completi soddisfano i requisiti HIPAA. Le piattaforme incentrate sull'assistenza sanitaria, come MetaDefender Managed File Transfer, forniscono ulteriori funzionalità di prevenzione delle minacce e reportistica sulla conformità che spesso mancano agli strumenti generici.
Quali caratteristiche devo cercare in una MFT per garantire la conformità HIPAA nel settore sanitario?
Crittografia obbligatoria, RBAC granulare, MFA, registrazione dettagliata degli audit, automazione basata su criteri, collaborazione sicura con terze parti e prevenzione avanzata delle minacce (ad esempio, multiscanning, CDR, valutazione delle vulnerabilità).
Come si confrontano i diversi fornitori di servizi di trasferimento file gestito in termini di conformità HIPAA e caratteristiche di sicurezza?
Molti fornitori offrono servizi di crittografia e registrazione di base, ma le piattaforme dedicate al settore sanitario aggiungono approvazioni di supervisione, rilevamento avanzato delle minacce, reportistica dettagliata e modelli di implementazione flessibili necessari per gli ambienti con un elevato volume di dati sanitari protetti (PHI).
Quali documenti o tracce di audit forniscono MFT per dimostrare la conformità HIPAA durante un audit?
Registri di audit che mostrano l'attività degli utenti, lo spostamento dei file, gli eventi di sistema, le approvazioni, lo stato della crittografia e i risultati dei trasferimenti. MetaDefender Managed File Transfer report centralizzati ed esportabili per le verifiche di conformità.
Come posso implementare controlli di accesso basati sui ruoli e crittografia in un sistema di trasferimento file gestito per la conformità HIPAA?
Configurare RBAC per limitare l'accesso alle informazioni sanitarie protette (PHI) in base al ruolo, richiedere l'autenticazione a più fattori (MFA) e applicare la crittografia obbligatoria (ad esempio AES-256, TLS 1.2+) a tutti i flussi di lavoro. Le misure di sicurezza per la trasmissione HIPAA prevedono queste protezioni come impostazione predefinita.
I fornitori di servizi di trasferimento file gestito offrono accordi di collaborazione commerciale (BAA) e cosa dovrebbero includere tali accordi?
Sì. I BAA devono definire le responsabilità in materia di protezione delle PHI, i requisiti di notifica delle violazioni, gli usi consentiti e le aspettative di sicurezza in linea con le misure di salvaguardia HIPAA per la trasmissione e il controllo degli accessi.
Quali sono i costi tipici e i modelli di licenza per MFT conformi allo standard HIPAA nel settore sanitario?
I prezzi variano in base alla distribuzione (cloud, on-premise, ibrida), al volume e alle tecnologie aggiuntive. La maggior parte dei fornitori offre licenze in abbonamento o perpetue; il costo totale riflette la reportistica di conformità, l'automazione del flusso di lavoro e la prevenzione integrata delle minacce.
Quali sono le migliori pratiche per migrare dai metodi di trasferimento file legacy a una MFT che soddisfi i requisiti HIPAA?
Valutare i rischi attuali, mappare i flussi di lavoro PHI, eseguire la migrazione in più fasi, eseguire la convalida parallela e incorporare la prevenzione avanzata delle minacce sin dal primo giorno. Aggiornare le politiche e la formazione man mano che i flussi di lavoro vengono modificati.
Che cos’è il trasferimento di file conforme alla normativa HIPAA?
Il trasferimento di file conforme alla normativa HIPAA consiste nel trasferimento di informazioni sanitarie protette (PHI) tramite una piattaforma che garantisce la crittografia, il controllo degli accessi e la registrazione completa di ogni trasferimento, come previsto dalla Norma di sicurezza dell’HIPAA. Tale servizio viene solitamente fornito tramite una piattaforma di trasferimento file gestito (MFT) anziché tramite e-mail, FTP o strumenti di condivisione file destinati al pubblico, che non sono in grado di garantire in modo affidabile tali misure di sicurezza.
