OPSWAT MetaDefender ICAP Server offre l'unico modulo dinamico NGINX certificato per la sicurezza dei file per NGINX Plus e NGINX Open Source. Gli ultimi aggiornamenti del modulo NGINX v1.3.0 consentono la configurazione del protocollo di trasferimento ipertestuale versione 2 (HTTP/2) per accelerare la velocità di trasferimento dei dati, ottimizzare l'utilizzo delle risorse e garantire solide misure di sicurezza per i file scansionati, in particolare in presenza di carichi di dati elevati.
Il ruolo della scansione dei file e dei controllori di ingresso nella sicurezza delle applicazioni
Le architetture Cloud offrono flessibilità e scalabilità, ma introducono anche problemi di sicurezza. Le applicazioni distribuite interagiscono con sistemi distribuiti, aumentando la superficie di attacco e rendendo necessarie misure di sicurezza robuste per proteggere i dati sensibili.
NGINX è un controller di ingresso che gestisce il traffico in entrata ai cluster Kubernetes, assicurando una gestione efficiente e sicura del traffico web attraverso l'instradamento, il bilanciamento del carico, la terminazione SSL e il controllo degli accessi.
I file dannosi possono infiltrarsi nelle app cloud-native, eludendo i perimetri di rete. La scansione e l'intercettazione dei file in arrivo è una misura di sicurezza proattiva contro una serie di minacce, tra cui malware, attacchi zero-day, violazioni dei dati e altri tipi di vulnerabilità. Questo approccio di responsabilità condivisa garantisce che i contenuti dannosi vengano rilevati e bloccati o neutralizzati prima che possano infiltrarsi nella rete e nelle applicazioni dell'organizzazione.
HTTP/2: trasmissione Secure veloce e Secure
L'aggiornamento HTTP/2 del modulo NGINX 1.3.0 ottimizza la comunicazione tra MetaDefender ICAP Server e i controller di ingress NGINX. Il passaggio a HTTP/2 può facilitare una scansione più rapida dei file, ridurre la latenza e migliorare le prestazioni delle applicazioni.
Con miglioramenti nell'utilizzo delle risorse, nell'efficienza del trasferimento dei dati e nella sicurezza generale, questo aggiornamento del protocollo è un miglioramento consigliato per tutte le implementazioni del modulo NGINX.
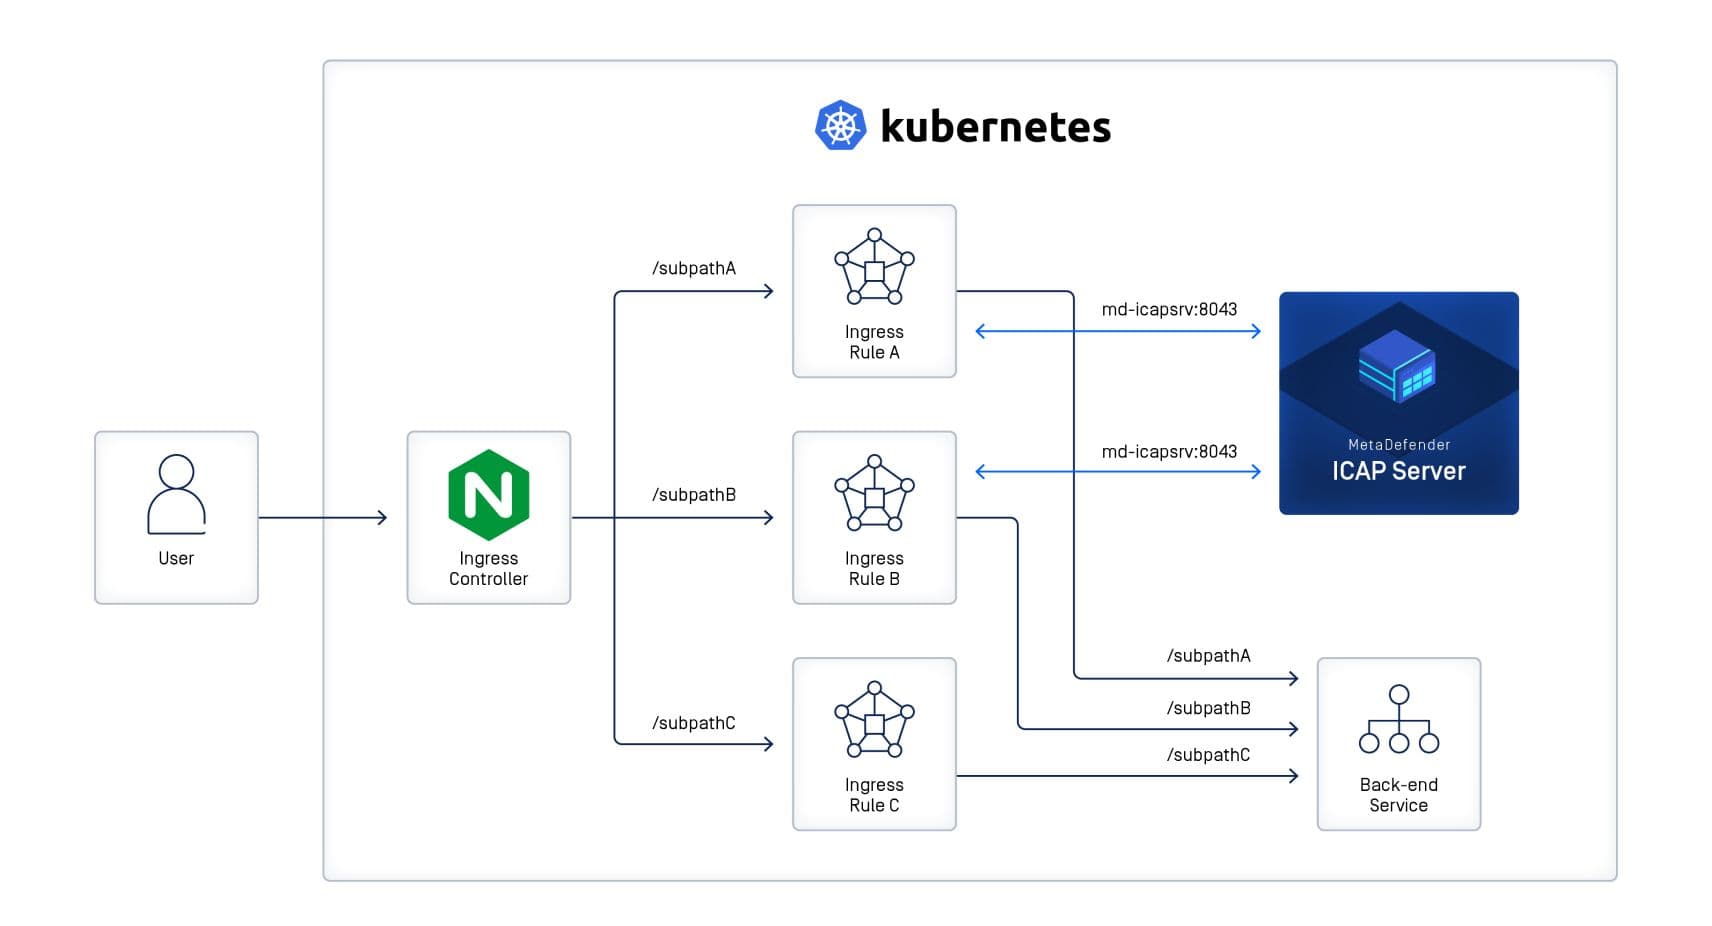
Rafforzare la sicurezza delle applicazioni con NGINX e MetaDefender ICAP Server
NGINX è una tecnologia versatile per la gestione della distribuzione delle applicazioni, che ricopre ruoli quali proxy inverso, bilanciatore di carico, server web e API . MetaDefender ICAP Server le funzionalità di NGINX con diversi livelli di difesa, tra cui Multiscanning, la tecnologia Deep CDR™ (Content Disarm and Reconstruction), una sandbox basata su emulazione e Proactive DLP Data Loss Prevention).
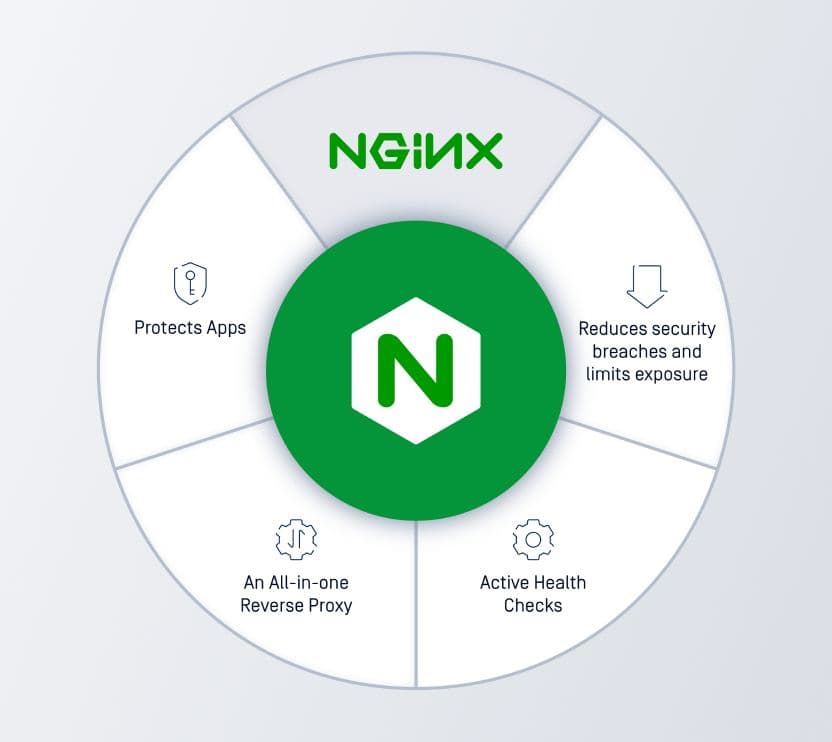
- Protegge le applicazioni dagli attacchi DoS della OWASP Top 10 e Layer 7.
- Un reverse proxy, un load balancer, un gateway API , un server web e una cache di contenuti tutto in uno.
- Riduce le violazioni della sicurezza e limita l'esposizione agli utenti malintenzionati grazie all'autenticazione, al supporto TLS e alla limitazione delle connessioni.
- Controlli sanitari attivi e alta disponibilità
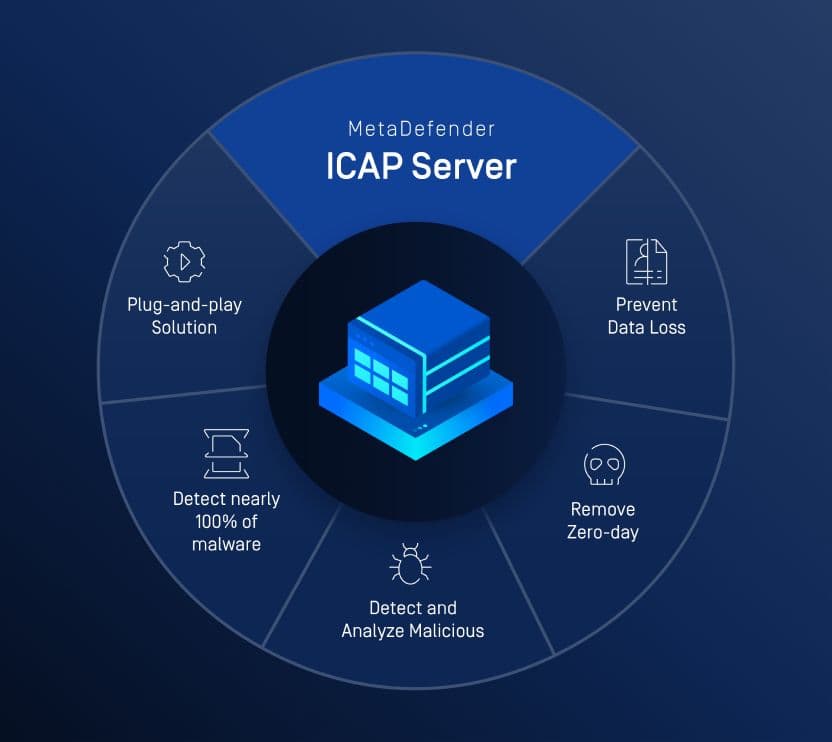
- Soluzione plug-and-play che protegge le organizzazioni dal perimetro di rete da attacchi basati su file dannosi
- Rileva quasi il 100% delle minacce informatiche grazie all'analisi simultanea con oltre 30 motori antivirus leader del settore.
- Rimuovete le minacce zero-day disattivando tutti i contenuti potenzialmente dannosi presenti negli archivi annidati e in altri tipi di file complessi.
- Rilevate e analizzate dinamicamente i comportamenti dannosi con una sandbox basata sull'emulazione.
- Impedire la perdita di dati e riformulare automaticamente le informazioni sensibili identificate.
Grazie a questa soluzione di difesa a più livelli, le aziende possono migliorare la sicurezza del loro stack applicativo per proteggersi da malware di tipo file-borne, attacchi zero-day, fughe di dati sensibili e vulnerabilità nel traffico web.
I prossimi passi
- Per saperne di più sull'integrazione di NGINX con OPSWAT MetaDefender ICAP Server , e su come questa soluzione congiunta possa migliorare la vostra sicurezza e ottimizzare la vostra infrastruttura web.
- Visualizza la sintesi della soluzione NGINX + OPSWAT
- Per ottenere il modulo dinamico NGINX o per esplorare una soluzione di sicurezza dei file OPSWAT , contattate i nostri esperti di cybersecurity.
