Sfondo
A novembre, VMware ha reso nota una vulnerabilità in VMware Workspace ONE Access (precedentemente noto come VMware Identity Manager). La vulnerabilità è identificata con il codice CVE-2020-4006. La NSA ha avvertito che alcuni hacker russi, sostenuti dallo Stato, stanno attivamente sfruttando questa vulnerabilità e ha pubblicato questo avviso. La vulnerabilità può essere utilizzata per accedere in modo illecito all’interfaccia di gestione web del sistema ed eseguire comandi arbitrari con privilegi elevati a livello di sistema operativo. In definitiva, l’exploit consente all’autore dell’attacco di sfruttare i meccanismi di autenticazione federata, permettendogli di falsificare le credenziali per accedere ai dati protetti.
Come rilevarlo?
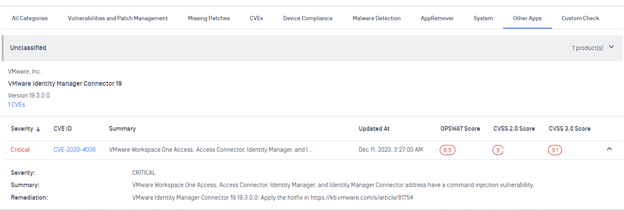
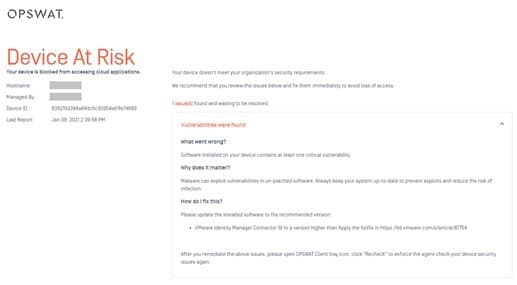
Sulla base delle informazioni fornite da VMware nell'advisory, OPSWAT ha aggiunto la possibilità di rilevare il CVE su un dispositivo e di segnalarlo in MetaDefender Access. Quando viene rilevata, viene segnalata sia nel portale di gestione di MetaDefender Access che all'utente del computer infetto l'Endpoint MetaDefender che esegue il dispositivo.
Un esempio di segnalazione del CVE a un utente del dispositivo:
Come rimediare e prevenire?
Dopo aver utilizzato MetaDefender Access per individuare i dispositivi vulnerabili, è possibile applicare la patch e quindi eseguire una nuova scansione dei dispositivi. Inoltre, la scansione automatica e continua per questa vulnerabilità invierà un avviso qualora un dispositivo venga collegato alla rete con una configurazione precedente che contenga l’exploit.
Come prevenire attacchi simili?
Poiché attacchi di questo tipo ai provider di identità di largo uso sono gravi e hanno un forte impatto, la NSA ha pubblicato un avviso su come individuare, mitigare e rafforzare i sistemi per evitare attacchi dovuti a questa specifica vulnerabilità e ad altri attacchi simili che potrebbero rimanere inosservati.
Come è noto, e il documento dell'NSA lo sottolinea, questo e molti altri attacchi iniziano sfruttando endpoint non patchati con software non aggiornati. MetaDefender Access può andare ben oltre il semplice mantenimento degli endpoint patchati e aggiornati grazie alle sue funzionalità di Advanced Endpoint Protection. Può impedire la connessione se non sono conformi a un lungo elenco di controlli di sicurezza.
Per prevenire gli attacchi all'interfaccia di gestione di un'infrastruttura di sicurezza, da tempo è prassi segmentare tali interfacce e, grazie a funzionalità come il Software Defined PerimeterSDP), tale segmentazione può essere molto più sicura e facile da gestire. MetaDefender Access combina la protezione della segmentazione a livello di rete di SDP con la sua Advanced Endpoint Protection, assicurando così che l'endpoint di rete dell'interfaccia di gestione sia irraggiungibile fino a quando il dispositivo che tenta di connettersi non si dimostra affidabile.
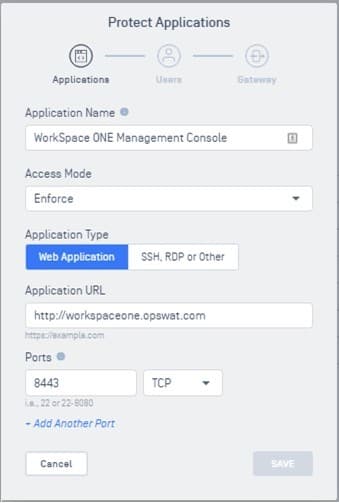
MetaDefender Access semplifica la protezione di queste interfacce di gestione. Dopo aver installato il gateway, è sufficiente definire l'applicazione da proteggere, in questo caso la console di gestione di WorkSpace ONE Access:
Come ottenere maggiori informazioni.
Per ulteriori informazioni su come OPSWAT MetaDefender Access può aiutare a proteggere le vostre infrastrutture critiche, contattateci oggi stesso.
Riferimenti
CVE-2020-4006 Avviso VMware VMSA-2020-0027.2 (vmware.com)
Avviso di sicurezza informatica dell'NSA: Malicious Actors Abuse Authentication Mechanisms to Access Cloud Resources > Sixteenth Air Force (Air Forces Cyber) > News (af.mil)
Requisiti di configurazione del sistema e della rete (vmware.com)
