Vulnerabilità zero-day di Microsoft Office sfruttata per eseguire PowerShell
Il 27 maggio 2022, Nao_Sec (1) ha scoperto una vulnerabilità zero-day in Microsoft Office che consente l’esecuzione remota di codice, denominata “Follina” dal ricercatore Kevin Beaumont. Questa vulnerabilità permette a un utente non autenticato di ottenere accesso persistente e assumere il controllo remoto di un sistema bersaglio sfruttando file di Microsoft Office scaricati. Gli hacker possono sfruttarla per eseguire comandi PowerShell dannosi tramite Microsoft Diagnostic Tool (MSDT) anche se le macro di Office sono disabilitate.
«Il documento utilizza la funzionalità dei modelli remoti di Word per recuperare un file HTML da un server web remoto, il quale a sua volta utilizza lo schema URI ms-msdt MSProtocol per caricare del codice ed eseguire comandi PowerShell», ha spiegato il ricercatore Kevin Beaumont. «Questo non dovrebbe essere possibile.» (2)
Il 30 maggio 2022, Microsoft ha pubblicato il CVE-2022-30190. Sono interessate le versioni 2013, 2016, 2019 e 2021 di Microsoft Office, nonché le edizioni Professional Plus. Tuttavia, al 1° giugno 2022 non è disponibile alcuna patch.
In questo post del blog analizziamo il campione di malware e vi mostriamo come difendervi dagli attacchi.
Panoramica dell'attacco che abusa di CVE-2022-30190
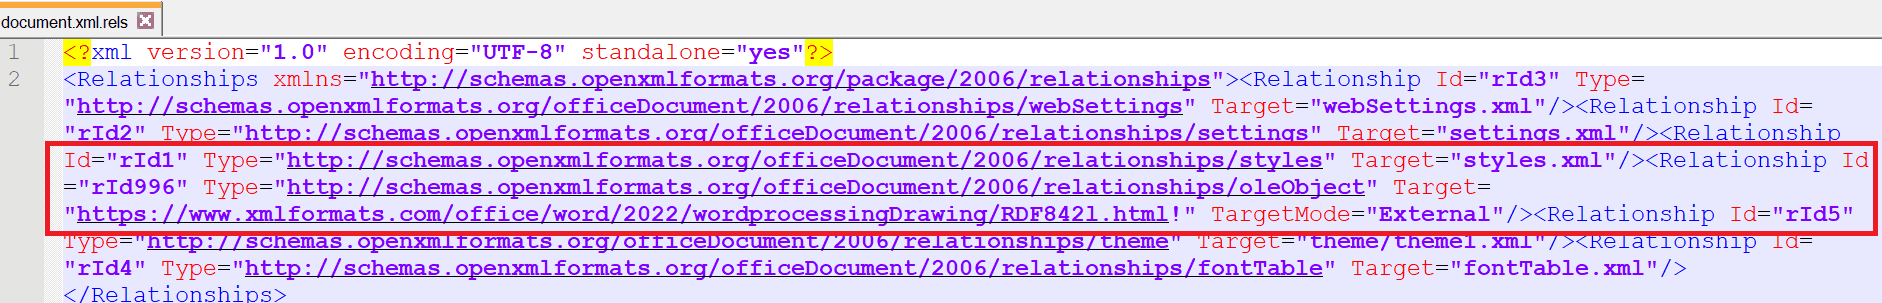
Analizzando il campione, abbiamo riscontrato che la tecnica di attacco non è nuova. L’autore della minaccia ha utilizzato un vettore di attacco simile a quello della campagna che sfruttava la vulnerabilità CVE-2021-40444 nel settembre 2021. Entrambi gli attacchi hanno utilizzato un link esterno presente in un file di relazione che rimandava a un file HTML dannoso.
Ricorrendo al phishing o all’ingegneria sociale, i criminali informatici hanno inviato alle vittime un file Microsoft Word (.docx) compromesso, inducendole con l’inganno ad aprirlo. Il file contiene un URL esterno che rimanda a un file HTML, il quale presenta un codice JavaScript insolito.
Questo JavaScript fa riferimento a un URL con lo schema ms-msdt: che può eseguire un codice remoto.

Questa è un'immagine ricreata da un POC proveniente da https://twitter.com/0xBacco/status/1531599168363548672 per mostrare un esempio di JavaScript.
Come prevenire l'attacco
Il 30 maggio 2022, Microsoft ha pubblicato delle linee guida sulle soluzioni alternative per aiutare gli utenti a mitigare la vulnerabilità recentemente individuata (3). Attualmente, la disabilitazione del protocollo URL MSDT sembra essere l’opzione più semplice. Tuttavia, non è ancora chiaro quale potrebbe essere l’impatto della disabilitazione del protocollo URL MSDT.
Tuttavia, se si utilizza OPSWAT MetaDefenderla nostra tecnologia Deep CDR™ (Content Disarm and Reconstruction), leader del settore, non dovete preoccuparvi di nulla di tutto ciò. La vostra rete e i vostri utenti sono al sicuro dagli attacchi poiché tutti i contenuti attivi nascosti nei file dannosi vengono disabilitati dalla tecnologia Deep CDR™ prima che raggiungano i vostri utenti.
Di seguito, vi mostriamo come la tecnologia Deep CDR™ gestisce il file dannoso e genera un file sicuro per i vostri utenti, sia che sia stato caricato sulla vostra applicazione web sia che sia stato ricevuto come allegato e-mail.
Neutralizzare il file Microsoft Word tossico
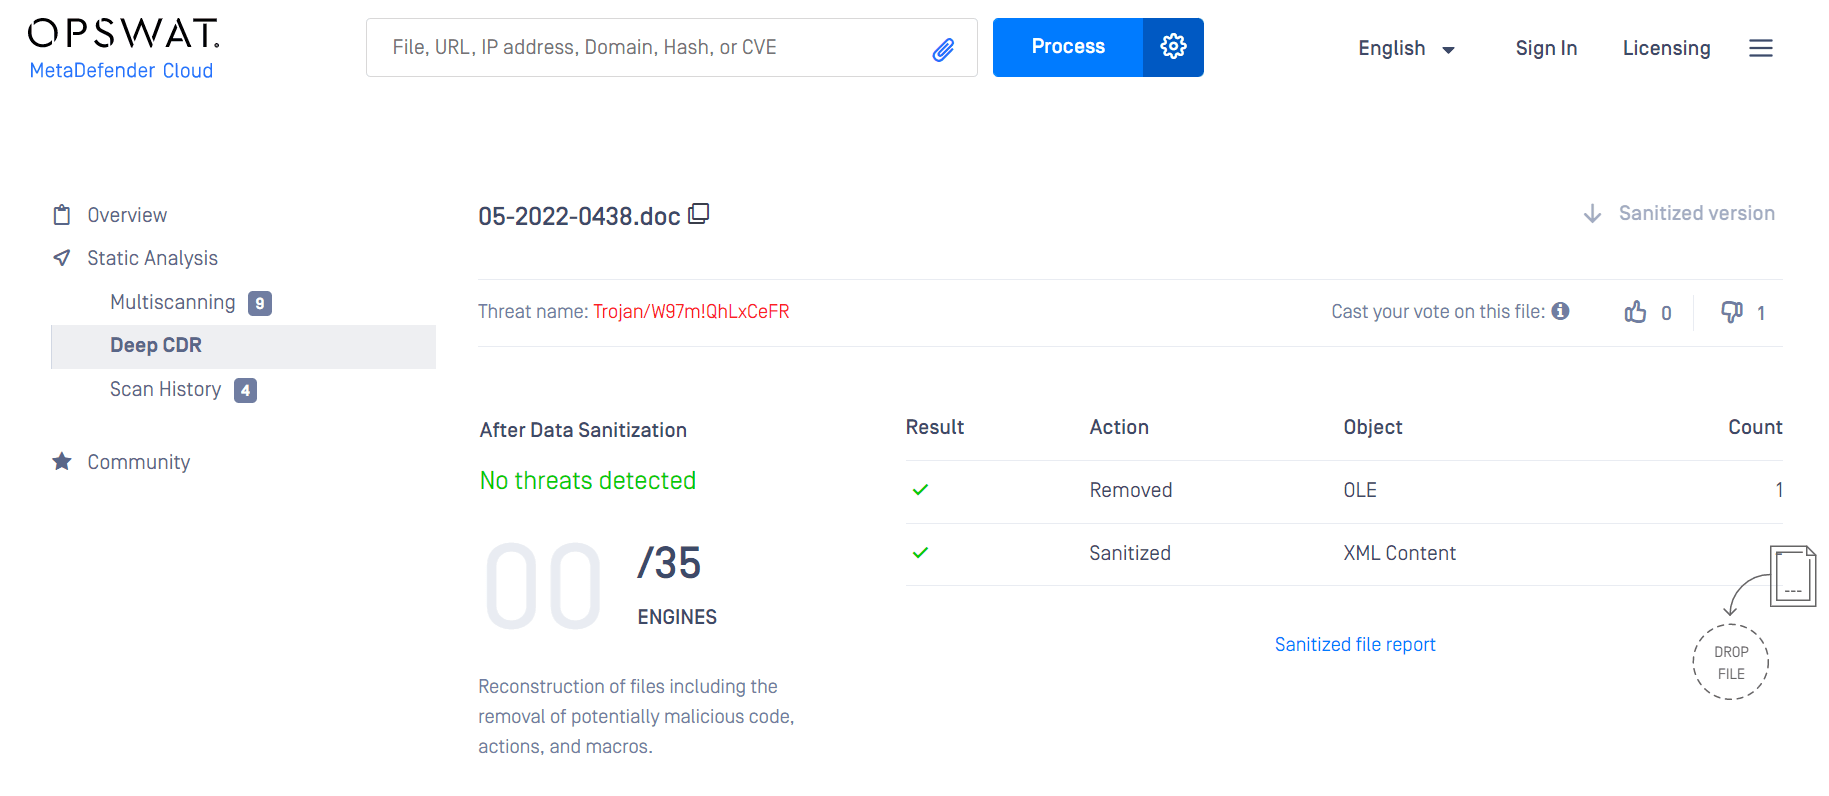
Una volta che il file .docx contenente un URL dannoso entra nella rete della vostra organizzazione tramite e-mail, caricamenti di file ecc., MetaDefender lo MetaDefender con diversi motori anti-malware utilizzando OPSWAT ed esamina il file alla ricerca di potenziali minacce, quali oggetti OLE, collegamenti ipertestuali, script ecc. Successivamente, tutte le minacce incorporate vengono rimosse o sanificate in modo ricorsivo a seconda delle configurazioni della tecnologia Deep CDR™. Come mostrato nel risultato dell'elaborazione del file, un oggetto OLE è stato rimosso e il contenuto XML è stato sanificato.
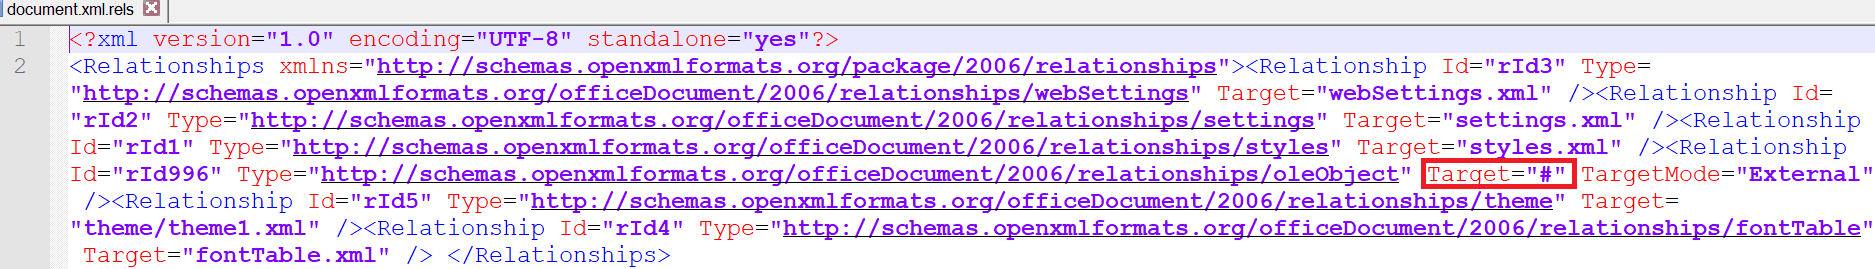
Al termine del processo, il documento .docx non contiene più il link HTML dannoso, poiché è stato sostituito con un link "vuoto". Di conseguenza, anche se gli utenti interni aprono il file, non viene caricato ed eseguito alcun malware.
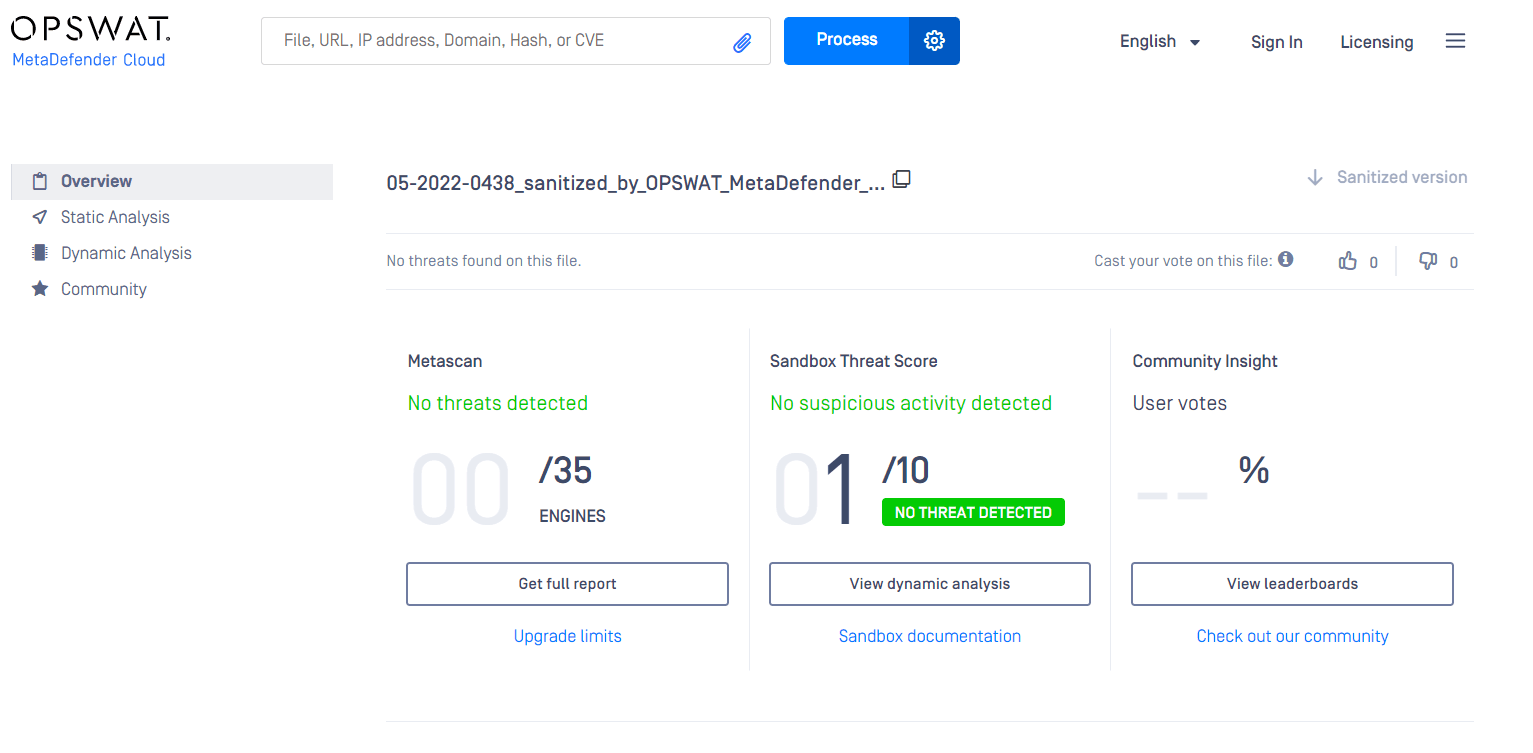
Eseguendo una scansione del file ripulito ottenuto al termine del processo sia con OPSWAT che con MetaDefender , possiamo constatare che il documento è privo di rischi.
Disattivare il JavaScript del file HTML
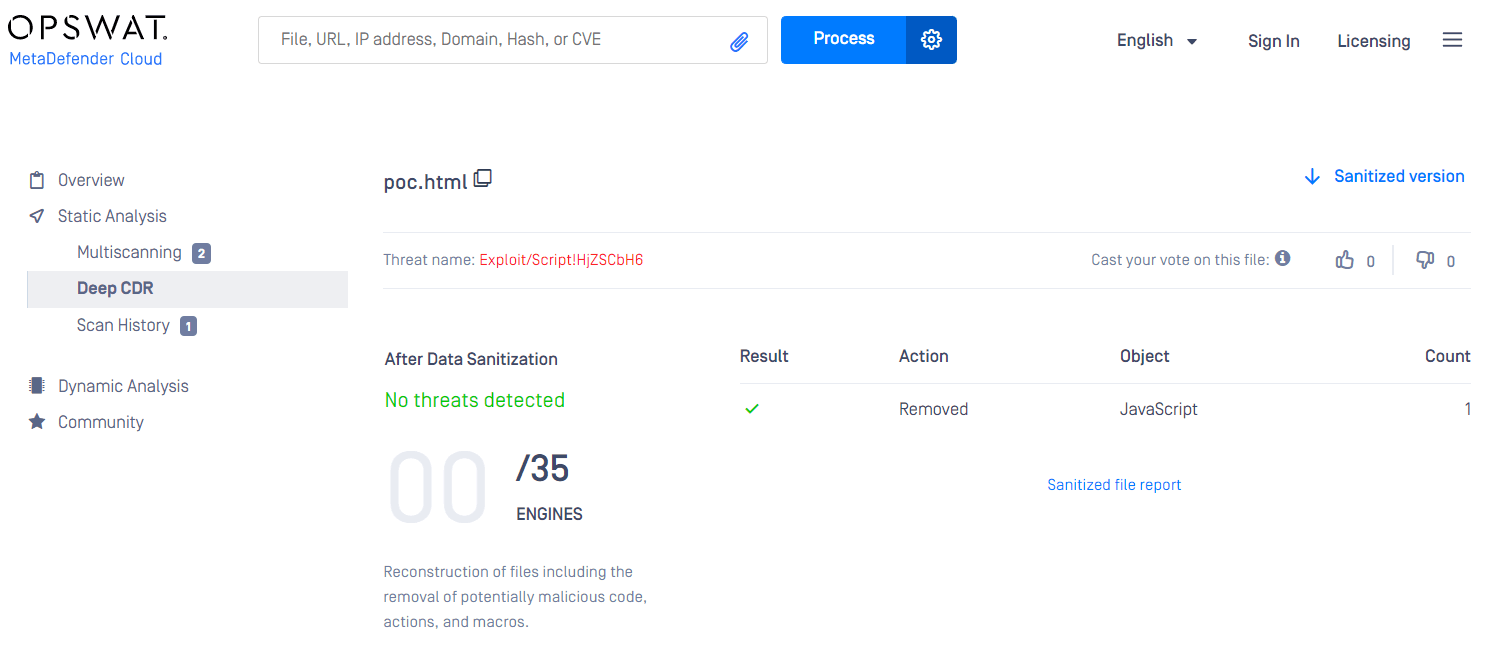
Se si configura il motore della tecnologia Deep CDR™ in modo che accetti gli URL contenuti nei file, la protezione rimane comunque totale. La tecnologia Deep CDR™ rimuove il codice JavaScript dannoso dal file HTML caricato, poiché lo considera una potenziale minaccia. Senza il codice JavaScript, il codice PowerShell non può essere scaricato né eseguito. Gli utenti possono quindi aprire e utilizzare il file ricostruito, privo di minacce, con piena funzionalità.
Non affidatevi al rilevamento
Questo nuovo metodo di attacco è difficile da rilevare perché il malware viene caricato da un modello remoto; pertanto, il file .docx può aggirare le difese di rete poiché non contiene codice dannoso (2). Allo stesso modo, i criminali informatici continuano a sfruttare attivamente le vulnerabilità e ad abusare di vari vettori di attacco, avvalendosi dei programmi Microsoft Office e di funzionalità quali macro, collegamenti esterni, oggetti OLE e così via per distribuire o attivare malware. Per una vera implementazione zero-trust, non è possibile affidarsi a un modello di sicurezza basato sul rilevamento per la protezione al fine di prevenire gli attacchi zero-day. Le organizzazioni necessitano di una soluzione completa di prevenzione delle minacce che le protegga sia dal malware noto che da quello sconosciuto.
La tecnologia Deep CDR™ è una soluzione innovativa ed efficace per contrastare il malware evasivo avanzato e gli attacchi zero-day. Blocca gli attacchi nella fase più precoce, neutralizzando tutti i componenti eseguibili sospetti e, allo stesso tempo, garantendo file sicuri al 100% e privi di minacce.
Scopri di più sulla tecnologia Deep CDR™. Per capire come possiamo aiutarti a fornire una protezione completa alla tua organizzazione contro i documenti dannosi, contatta subito uno specialista di OPSWAT .