MetaDefender offre ora analisi delle minacce e visibilità per la protezione dei sistemi ICS nelle infrastrutture critiche
La rapidità con cui si evolvono il malware e le tecniche di attacco, unita all’acuirsi delle tensioni geopolitiche a livello globale, ha spostato il dibattito, sia nel settore pubblico che in quello privato, su come proteggere le infrastrutture critiche da gravi perturbazioni informatiche.
Storicamente, i sistemi IT e OT/ICS sono stati completamente isolati l’uno dall’altro, ma con il progredire della trasformazione digitale , questi due mondi si stanno rapidamente fondendo.
Di conseguenza, i criminali informatici utilizzano malware per infiltrarsi specificatamente nelle reti OT e tenere in ostaggio i sistemi su cui le nazioni fanno affidamento, sapendo che gli obiettivi non possono permettersi i tempi di inattività che si verificano così spesso quando il ransomware colpisce il settore IT dell’azienda.
Il crescente numero di attacchi agli ICS mette a rischio la sicurezza e l’incolumità dei cittadini che fanno affidamento sulle infrastrutture critiche per il soddisfacimento dei bisogni primari. Lo abbiamo visto accadere con gli attacchi sferrati dagli iraniani contro le infrastrutture petrolifere saudite tramite Triton e SandWorm e contro le aziende elettriche ucraine tramite Black Energy nel 2015 e Industroyer nel 2016.
Comprendere le vulnerabilità
Per comprendere meglio il funzionamento del malware OT, è importante capire dove si trovano le vulnerabilità e in che modo vengono sfruttate. Nella maggior parte dei casi, si tratta dei controller Windows interfacciati con questi sistemi e delle istruzioni destinate ai sistemi operativi. Tra queste figurano:
- Dispositivi: client HMI (Human Machine Interface), sistemi di archiviazione dati storici, server SCADA e workstation di progettazione (EWS)
- Piattaforme (software ICS): GE Proficy, Honeywell HMIWeb, ecc.
- Rete: accesso diretto a Internet a un ambiente ICS tramite l'esposizione di protocolli operativi quali Siemens S7, Omron FINS ed EtherNet/IP, oltre a un accesso VNC configurato in modo errato. Ciò può portare a un movimento laterale tramite SMB.
Perché concentrarsi su questi scenari Industrial , al di là dell'IT?
Gli attori statali prediligono il malware ICS poiché si allinea ai loro obiettivi politici di compromettere le infrastrutture, e servizi di attacco più ampi e approfonditi all’interno degli ambienti industriali consentono loro di farlo. Questi attori sono anche quelli che dispongono delle risorse necessarie per eseguire con successo attacchi agli ICS, poiché questi richiedono generalmente un livello di sofisticazione e pianificazione maggiore rispetto a un attacco ransomware, che può essere eseguito utilizzando componenti e servizi “pronti all’uso”.
Comprendere le metodologie di attacco
Esiste un modo migliore per comprendere il malware alla base di questi attacchi e aiutare le organizzazioni che gestiscono infrastrutture critiche a prevenirne di futuri, mappando tutti i comportamenti sul MITRE ATT&CK Framework for ICS e su YARA – due risorse fondamentali che i professionisti della sicurezza informatica dovrebbero conoscere bene:
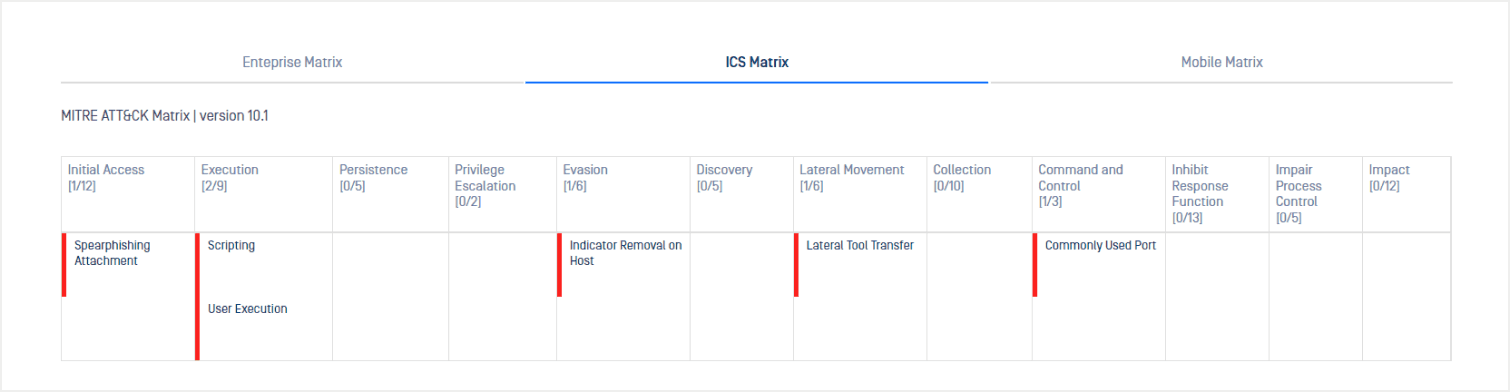
- MITRE ATT&CK per ICS: Analogamente al framework MITRE ATT&CK ampiamente adottato nel settore IT, questo framework modella i comportamenti degli attacchi che utilizzano malware diretti contro i sistemi di controllo Industrial i. Grazie all’integrazione della mappatura dei comportamenti nel framework MITRE ATT&CK per ICS, strumenti come MetaDefender Aether possono aiutare gli addetti alla sicurezza a identificare rapidamente in che modo il malware sta tentando di attaccare i loro sistemi e a rispondere in modo più efficace.
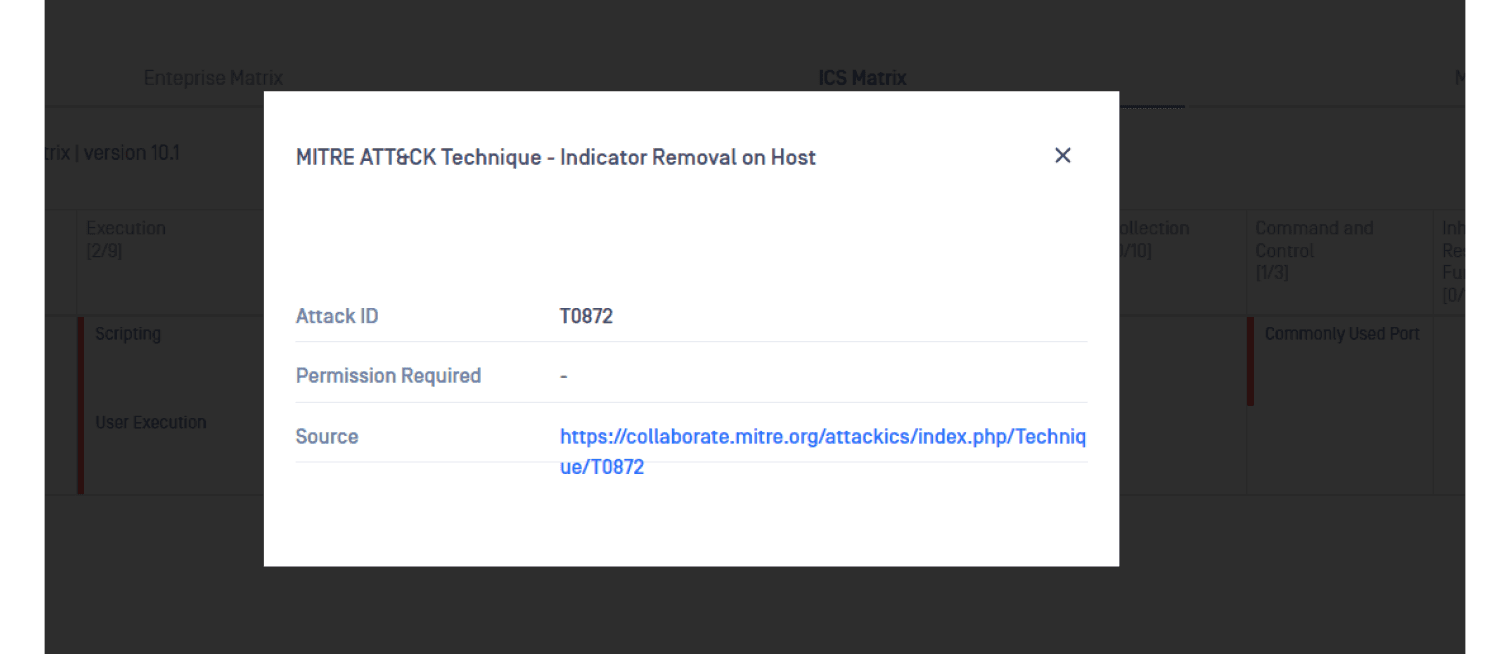
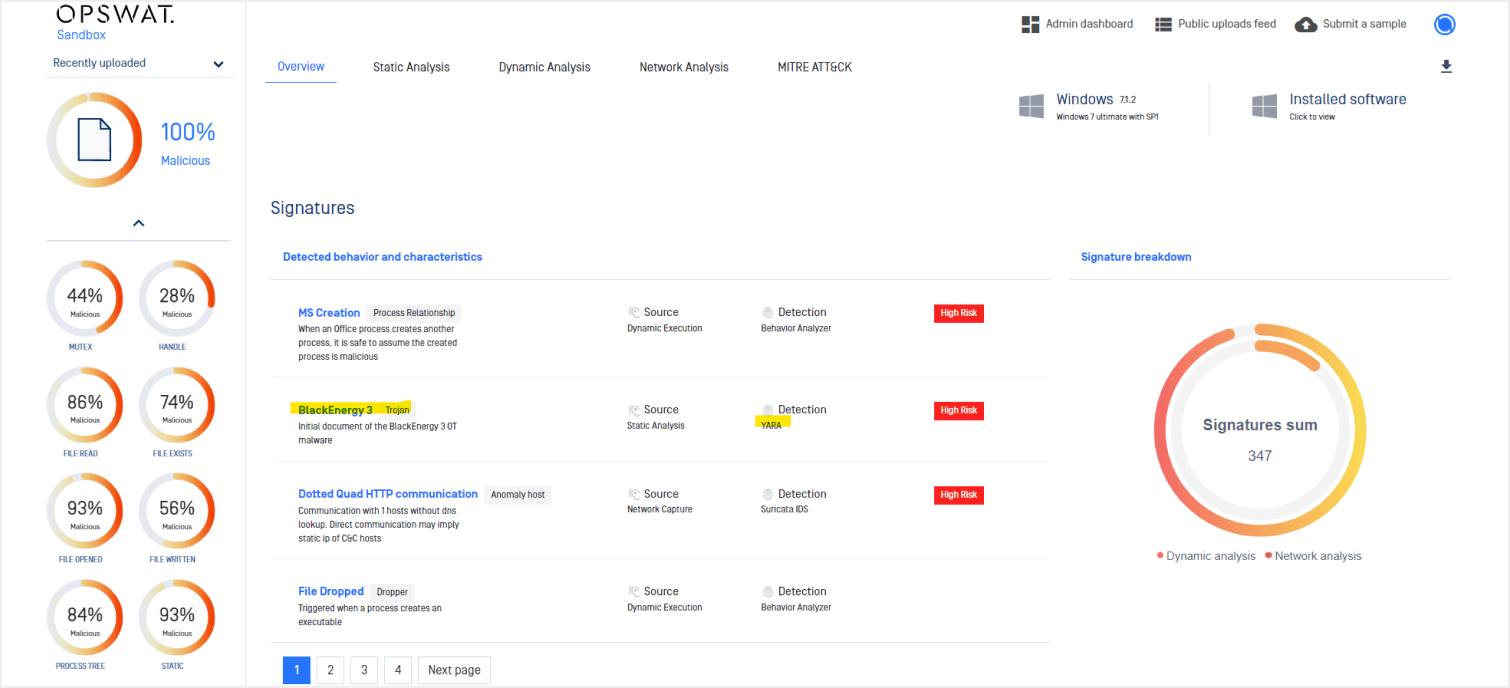
A titolo di esempio, abbiamo analizzato Black Energy nell’ambiente di test e abbiamo osservato la corrispondenza tra i comportamenti specifici dell’ICS e il framework:
- YARA per la protezione, il rilevamento e la ricerca delle minacce: grazie all’integrazione dei set di regole Yara per ICS, gli strumenti di analisi, tra cui OPSWAT Sandbox , sono in grado di identificare in modo più efficace gli attributi del malware – sia statici che dinamici – che corrispondono agli attributi dannosi noti del malware ICS. Sebbene i file di malware vengano spesso modificati dagli autori delle minacce per eludere il rilevamento, gli aggressori devono avvalersi dell’infrastruttura e degli strumenti esistenti, nonché delle tattiche e delle procedure (TTP) per poter essere efficaci. L’infrastruttura dell’autore dell’attacco rappresenta un ingente costo irrecuperabile che deve essere riutilizzato; ecco perché le TTP sono comuni alle diverse varianti di malware. Di conseguenza, le TTP comuni a più di un campione di malware consentono di identificare le famiglie e facilitano l’attribuzione.
L'ultima versione di MITRE ATT&CK for ICS fornisce il quadro TTP specifico per gli attacchi rivolti alle tecnologie operative, quali l'inibizione delle funzioni di risposta.
L'individuazione di malware particolarmente elusivo all'interno delle infrastrutture critiche richiede capacità di analisi che dovrebbero comprendere un'analisi statica e dinamica completa, con la possibilità di segnalare le TTP specifiche degli attacchi agli ICS, come illustrato dall' analisi di Black Energy riportata di seguito.
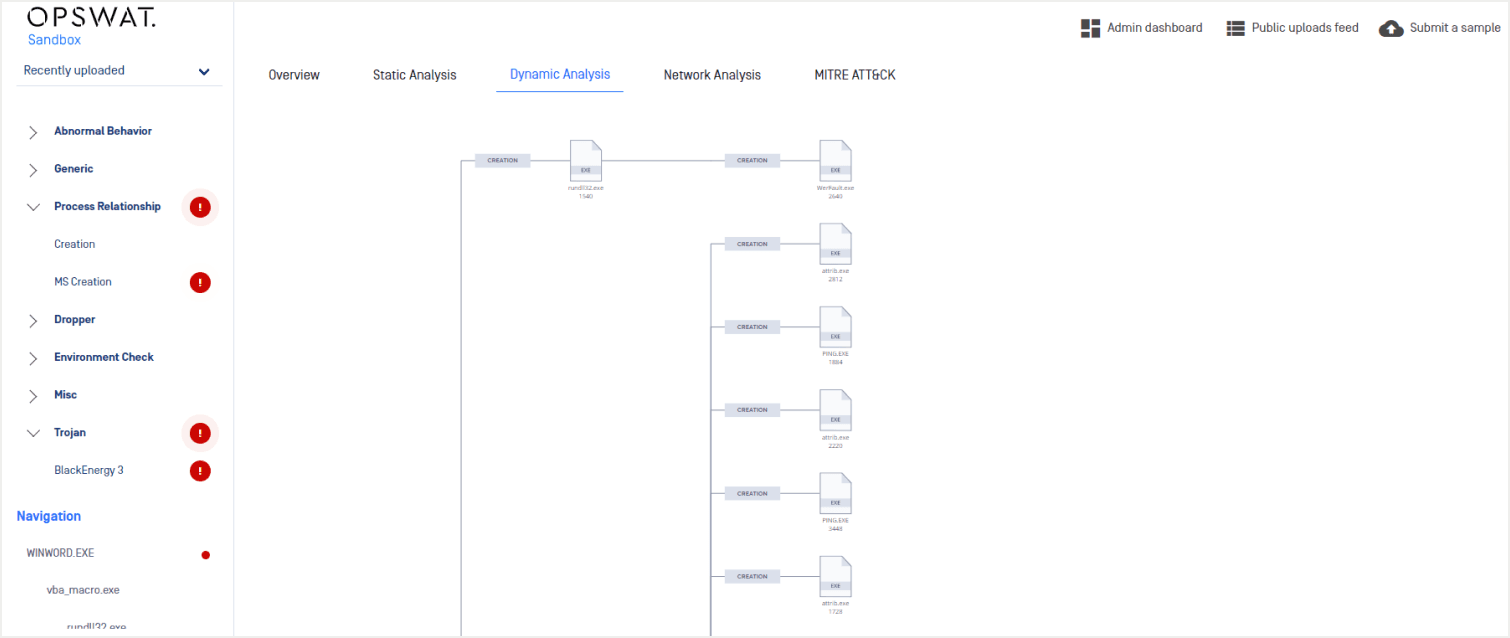
Rilevamento migliore delle minacce malware con Sandbox
La recente versione di OPSWAT Sandbox v1.1.7 include la mappatura degli IOC alle TTP di ICS e, grazie alle regole YARA disponibili e al repository MISP integrato in OPSWAT MetaDefender Core , le organizzazioni possono proteggersi meglio dalle minacce malware attraverso la soluzione completa di intelligence sulle minacce offerta da OPSWAT.
Per saperne di più OPSWAT Capacità di analisi delle minacce informatiche OT
OPSWATLe nuove funzionalità OT per l'analisi delle minacce informatiche
Pensieri dalla nostra esperienza al Black Hat USA 2022
Provate oggi stesso le nostre soluzioni di analisi delle minacce informatiche OT
