Un recente rapporto del ricercatore IBM Security X-Force evidenzia l'emergere di un nuovo malware chiamato "Domino", distribuito da un gruppo di ex operatori di ransomware Conti e sviluppatori Fin7. Gli aggressori si sono concentrati sull'attacco di obiettivi di valore elevato e hanno distribuito la Domino Backdoor. Questo malware è particolarmente pericoloso in quanto è in grado di aggirare le tradizionali soluzioni di sicurezza delle e-mail che utilizzano approcci basati sul rilevamento.
Tuttavia, questo malware è una catastrofe evitabile. Dotata di una protezione e-mail multilivello, la soluzione OPSWAT MetaDefender Email Security fornisce le funzionalità avanzate che consentono alle organizzazioni di prevenire simili minacce informatiche avanzate.
Una catena di morte a più livelli
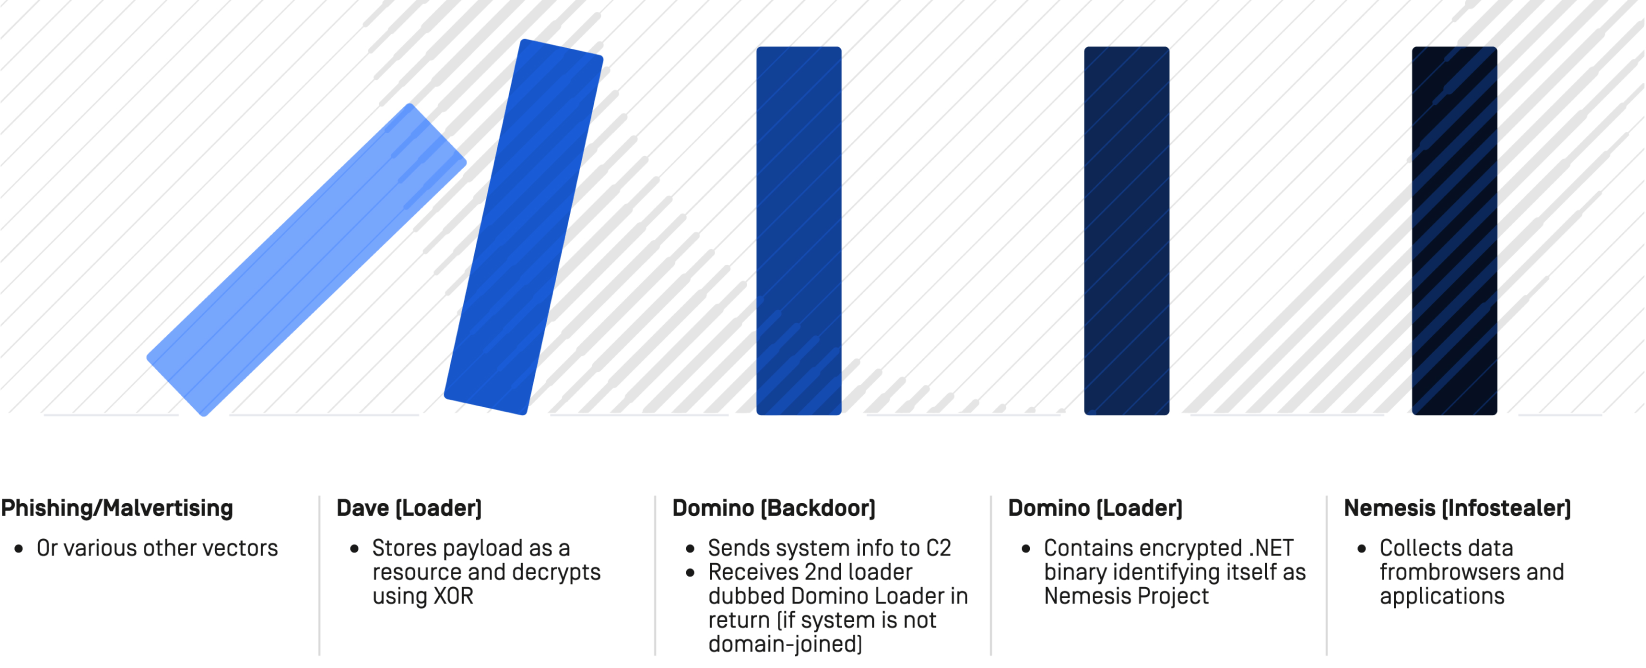
Ciò che rende il malware Domino più pericoloso rispetto al malware generalizzato è il fatto che segue una kill chain a più livelli, in cui il rilascio del payload dannoso è ritardato. La kill chain inizia con un'e-mail di phishing o una pubblicità negativa, che contiene un loader chiamato Dave quando gli utenti cliccano su link sospetti. Questo loader installerà poi la Domino Backdoor, collegata al server di comando e controllo dell'aggressore.
La backdoor Domino scarica quindi Domino Loader, che installa un infostealer .NET chiamato Nemesis. Una volta incorporato, Nemesis raccoglie dati dai browser e dalle applicazioni dell'utente.
Rimuovere questo malware nella fase avanzata della sua catena di attacco è un compito difficile, quindi la strategia ideale consiste nel prevenire le e-mail di phishing all’inizio della catena. MetaDefender™ per Microsoft 365 (precedentemente noto come MetaDefender Cloud Email Security™) e MetaDefender™ Email Gateway Security sono le soluzioni di cui avete bisogno per prevenire minacce simili via e-mail.
A partire dal 23 settembre 2026, MetaDefender Cloud Email Security applicherà la prevenzione approfondita delle minacce ai file a Microsoft Teams, oltre che a Exchange Online. Con questa estensione dell'ambito di applicazione, MetaDefender Cloud Email Security assumerà un nuovo nome: MetaDefender per Microsoft 365.
Protezione e-mail a più livelli per la massima protezione
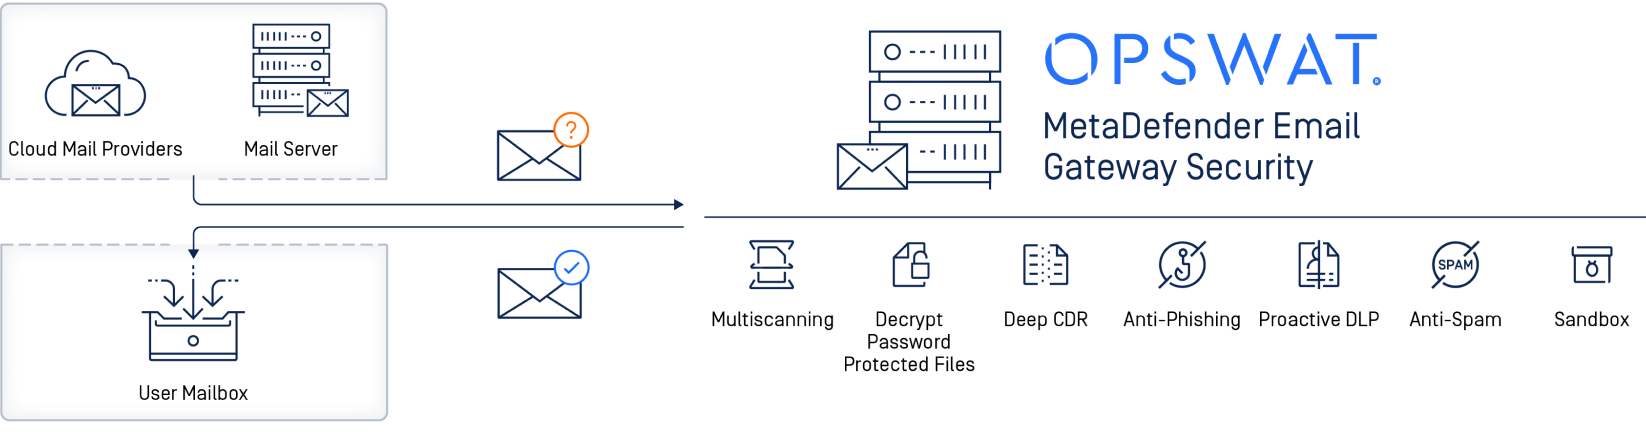
OPSWATLa soluzione MetaDefender Email Security previene gli exploit sconosciuti e le minacce zero-day utilizzando un approccio di protezione multilivello che prevede tecnologie avanzate di anti-phishing con controllo della reputazione degli URL al momento del clic, nonché motori AV leader di mercato con metodi di previsione euristici e di apprendimento automatico. Integra inoltre tecnologie di disattivazione e ricostruzione dei contenuti per sanificare i file sospetti e creare un file di output pulito con le stesse caratteristiche. Questo garantisce che anche le minacce più sofisticate, come il malware Domino, vengano rilevate e bloccate prima che possano raggiungere gli utenti finali.
Nel caso specifico del malware Domino, la minaccia sarà efficacemente neutralizzata nella fase iniziale dell'attacco. Le e-mail di phishing attirano gli utenti a scaricare loader dannosi attraverso allegati o link sospetti.
In primo luogo, le e-mail con URL di phishing noti vengono bloccate prima che raggiungano la casella di posta dell'utente. Poi, le e-mail con URL sospetti possono essere neutralizzate esponendole in testo normale. Infine, la reputazione degli URL viene controllata ogni volta che vengono cliccati, proteggendo gli utenti anche dopo la consegna di un'e-mail.
Questa analisi della reputazione include l’indirizzo IP del mittente, le intestazioni dell’e-mail (ovvero l’indirizzo “Da”, il dominio “Da” e l’indirizzo “Rispondi a”) e il corpo del messaggio, compresi eventuali collegamenti ipertestuali nascosti. La soluzioneMetaDefender Email Security di OPSWATattinge da molteplici fonti online in tempo reale per fornire un servizio di ricerca che restituisce risultati aggregati ai nostri utenti. Questa funzionalità consente alla soluzione OPSWAT MetaDefender Email Security di identificare minacce quali botnet o siti di phishing che non verrebbero individuate tramite la scansione dei file al momento dell’accesso ai contenuti.
Conclusione
Email Security MetaDefender Email Security OPSWATporterà la sicurezza della vostra posta elettronica ai massimi livelli, prevenendo minacce malware avanzate come il malware Domino. Le sue tecnologie Multiscanning Deep CDR™, integrate da funzionalità anti-phishing avanzate, la rendono una soluzione potente per proteggere le comunicazioni e-mail delle organizzazioni dalle minacce informatiche avanzate.
Scoprite come proteggervi dalle minacce avanzate con le funzionalità di MetaDefender !