- Che cos'è il trasferimento avanzato dei file e perché è importante per la sicurezza aziendale?
- In che modo il modello Zero Trust trasforma Managed File Transfer ?
- Quali sono i vantaggi aziendali e di sicurezza del Managed File Transfer zero-trust?
- Cosa devono cercare i CISO quando valutano Managed File Transfer zero-trust?
- In che modo le aziende possono implementare con successo Managed File Transfer zero-trust?
- Domande frequenti
- La tua organizzazione è dotata di sistemi avanzati di sicurezza per il trasferimento dei file?
Che cos'è il trasferimento avanzato dei file e perché è importante per la sicurezza aziendale?
Il trasferimento avanzato dei file indica l'evoluzione dei tradizionali sistemi di trasferimento gestito dei file verso piattaforme incentrate sulla sicurezza e basate su policy, in grado di proteggere i dati sensibili in un contesto caratterizzato da moderne minacce informatiche, architetture ibride e norme di conformità sempre più complesse. Per i CISO che mettono la sicurezza al primo posto, il trasferimento avanzato dei file significa trasferire file sensibili e dati aziendali in modo sicuro, verificabile e con un approccio Zero-Trust.
Le aziende moderne scambiano in media 2,5 petabyte di dati al mese tra servizi cloud, team remoti, filiali globali e partner della catena di fornitura. Ciascuno di questi trasferimenti rappresenta un potenziale vettore di attacco.
Mentre i gruppi di ransomware e gli attori statali utilizzano i file come arma, con un aumento del 47% degli attacchi basati su file rispetto all'anno precedente secondo recenti dati di intelligence sulle minacce, gli aggressori sfruttano i protocolli tradizionali e i modelli basati sulla fiducia.
Il trasferimento avanzato dei file è importante perché colma una pericolosa lacuna nella sicurezza aziendale: l'intersezione tra reti interne affidabili, sistemi infrastrutturali critici e flussi di dati di alto valore. Senza controlli Zero-Trust, questi trasferimenti diventano punti ciechi che gli avversari possono sfruttare.
In che modo i requisiti di sicurezza e conformità influenzano le esigenze di trasferimento dei file aziendali?
I requisiti di sicurezza e conformità hanno ridefinito radicalmente le aspettative relative al trasferimento dei file. Normative quali il GDPR, l’HIPAA, il PCI DSS, il SOX e i quadri normativi specifici di settore impongono regole rigorose sulle modalità con cui i dati sensibili devono essere trasferiti, convalidati, registrati, conservati e monitorati. Ciascuna di esse prevede:
- Crittografia durante il trasferimento e inattiva
- RBAC (controllo degli accessi basato sui ruoli)
- Percorsi di audit verificabili
- Segnalazione degli incidenti e risposta
- Garanzia che i dati non siano stati alterati né consultati in modo improprio
La mancata conformità può comportare gravi conseguenze finanziarie e reputazionali. Ad esempio, le violazioni del GDPR possono comportare multe fino al 4% del fatturato globale annuo o 20 milioni di euro, a seconda di quale sia l'importo più elevato. Le violazioni relative al trasferimento di file non protetti hanno comportato sanzioni superiori a 50 milioni di dollari nei settori sanitario e dei servizi finanziari, oltre a contenziosi e indagini normative.
Per i CISO responsabili della protezione dei dati regolamentati, MFT tradizionali, progettati principalmente per garantire la sicurezza del trasferimento e non dei file, presentano troppe lacune per soddisfare gli standard moderni. Secondo le linee guida del NIST sul trasferimento sicuro dei file, la sicurezza a livello di trasporto da sola non è sufficiente senza una convalida a livello di contenuto e una verifica continua.
Quali sono i rischi più comuni associati ai protocolli tradizionali di trasferimento file?
I meccanismi di trasferimento file tradizionali come FTP, SFTP e FTPS non sono mai stati progettati per gli ambienti dinamici, distribuiti e soggetti a minacce che i CISO devono affrontare oggi. Le loro vulnerabilità includono:
- Fiducia implicita tra mittenti, server e destinatari, senza verifica continua
- Le credenziali statiche possono essere facilmente sottratte tramite phishing o credential stuffing
- Autenticazione insufficiente e supporto limitato per l'autenticazione a più fattori (MFA)
- Controlli di integrità e convalida deboli, che consentono a file manomessi o utilizzati come armi di passare inosservati
- Registrazione limitata, ostacolo alle indagini forensi e alla preparazione degli audit
- Nessun malware integrato o controllo delle minacce
- Protezione basata sul perimetro, che diventa inefficace in ambienti multi-cloud e di lavoro remoto perché non esistono più confini di rete che definiscano zone affidabili.
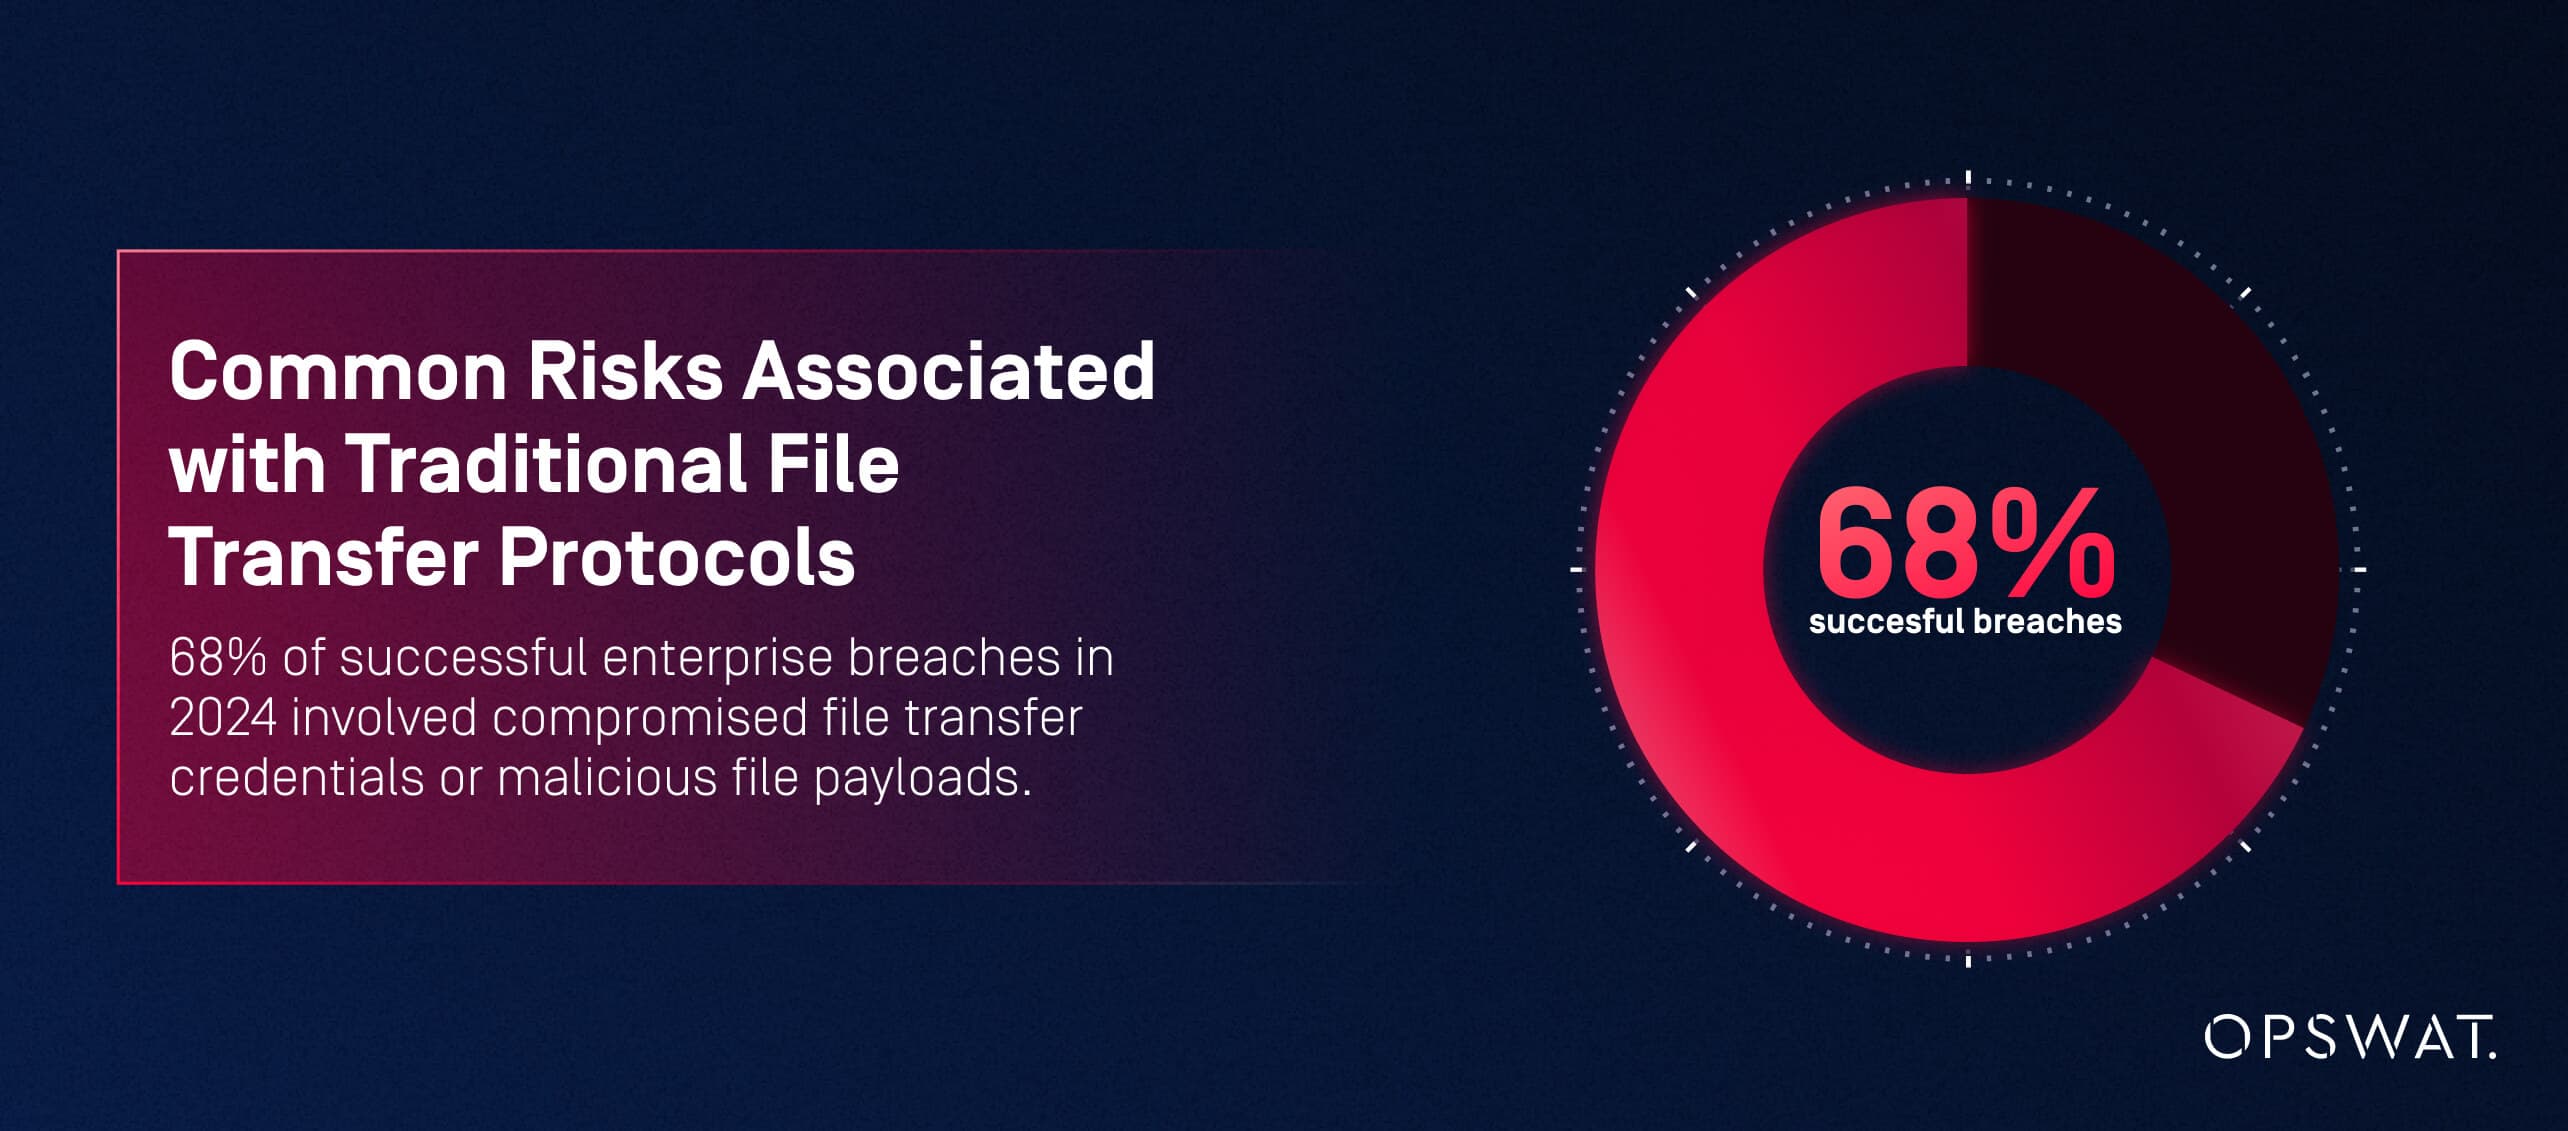
Queste vulnerabilità creano un ambiente ad alto rischio in cui gli aggressori sfruttano payload basati su file, compromissione delle credenziali e infiltrazione nella catena di approvvigionamento per accedere ai sistemi aziendali. Secondo recenti dati di intelligence sulle minacce, il 68% delle violazioni aziendali riuscite nel 2024 ha coinvolto credenziali di trasferimento file compromesse o payload di file dannosi.
Quali casi d'uso Drive necessità di un trasferimento file avanzato nelle infrastrutture critiche?
Gli operatori di infrastrutture critiche devono far fronte a esigenze operative e normative specifiche. I loro trasferimenti di file spesso coinvolgono reti segmentate, ambienti OT/ICS, zone normative transfrontaliere, appaltatori e risorse cloud. Tra i fattori comuni figurano:
- Scambio interdipartimentale di dati sensibili, che richiede controlli rigorosi sull'accesso e verificabilità
- Trasferimenti transfrontalieri, dove le leggi sulla residenza dei dati impongono rigidi vincoli di movimento
- Cloud e modernizzazione, che dissolvono i confini tradizionali della rete
- Scambio di file tra IT e OT, in cui i file compromessi possono avere un impatto diretto sulle apparecchiature fisiche
- L'integrazione con terze parti e fornitori, che secondo una recente ricerca sulla sicurezza ha rappresentato il 62% delle violazioni della catena di approvvigionamento nel 2024, compresi incidenti di grande risonanza come la violazione di SolarWinds
- Flussi di lavoro automatizzati ad alto volume, in cui l'errore umano può causare un'esposizione massiccia
Questi scenari richiedono una strategia avanzata di trasferimento dei file basata sui principi Zero-Trust, che includa la verifica continua, l’automazione basata su criteri e la prevenzione delle minacce a livello di file.
In che modo il modello Zero Trust trasforma Managed File Transfer ?
Mentre i modelli tradizionali di “ MFT ” si basano su controlli perimetrali e su una fiducia implicita una volta concesso l’accesso, l’approccio Zero-Trust elimina del tutto la fiducia. Ogni utente, dispositivo, sistema, fase del flusso di lavoro ed evento relativo ai file deve essere verificato continuamente.
Nel contesto del trasferimento avanzato di file, l’approccio Zero-Trust non è semplicemente una funzionalità di sicurezza aggiuntiva, ma rappresenta un cambiamento architetturale. Esso ridefinisce il trasferimento dei file come un’operazione ad alto rischio che richiede verifica, principio del privilegio minimo, monitoraggio continuo e una comprensione approfondita del file stesso, non solo dei suoi metadati di trasporto.
Quali sono i principi fondamentali del modello Zero-Trust relativi al trasferimento dei file?
Secondo la pubblicazione speciale 800-207 del NIST, l'architettura Zero-Trust include i seguenti principi fondamentali, che si applicano direttamente al trasferimento sicuro dei file:
- Principio del privilegio minimo – L'accesso è rigorosamente limitato; agli utenti e ai sistemi vengono concesse solo le autorizzazioni necessarie per operazioni specifiche sui file.
- Verifica continua – L’autenticazione e l’autorizzazione non si esauriscono al momento dell’accesso; ogni fase del trasferimento viene nuovamente verificata.
- Microsegmentazione – Isola i carichi di lavoro, i server e le zone di rete in modo che i trasferimenti di file non possano fungere da vie di spostamento laterale.
- Ipotesi di violazione: ogni file viene considerato potenzialmente dannoso e deve essere sottoposto a ispezione e convalida a livello di contenuto.
- Decisioni di accesso contestuali – Le politiche si adattano in base al comportamento dell’utente, all’identità del dispositivo, ai punteggi di rischio dei file e ai segnali ambientali.
Se applicati a MFT, questi principi contrastano direttamente i moderni vettori di minaccia, dai documenti compromessi alle credenziali utente compromesse, fino all'uso improprio da parte di personale interno.
In che modo il modello Zero Trust si differenzia dai modelli tradizionali di sicurezza del trasferimento file?
I modelli tradizionali di “ MFT ” si basano in larga misura sui perimetri di rete, sui punti di controllo per l’autenticazione e sulla comunicazione tra sistemi basata sulla fiducia. Una volta entrati nel perimetro o effettuato con successo l’accesso, i trasferimenti di file spesso procedono senza un controllo più approfondito. Questo modello non funziona in ambienti cloud, multi-rete e remoti, dove i confini perimetrali non esistono più.
Modello tradizionale | MFT Zero-Trust |
|---|---|
La fiducia viene concessa al momento dell'accesso | La fiducia non viene mai concessa: la convalida è continua |
Credenziali = accesso | Credenziali + dispositivo + contesto + convalida dei file |
Difese perimetrali | Micro-segmentazione e verifica interna |
Presuppone che gli utenti interni siano sicuri | Presuppone che tutti gli utenti e i sistemi possano essere compromessi |
Visibilità limitata | Piena verificabilità e monitoraggio in tempo reale |
Zero-Trust colma le lacune di sicurezza che MFT tradizionale MFT esposte.
Come è possibile integrare il modello Zero Trust nell'architettura MFT ?
Una vera architettura " MFT " basata sul modello Zero-Trust deve essere un elemento fondamentale, non un elemento aggiunto in un secondo momento. Dovrebbe includere:
- Verifica dell'identità multistrato (IAM, MFA, analisi comportamentale)
- Ispezione delle minacce a livello di file, non solo sicurezza perimetrale o di trasporto
- CDR (Content Disarm and Reconstruction), scansione antimalware multi-motore e verifica del tipo di file
- Flussi di lavoro basati su criteri che applicano regole di accesso, instradamento e trasformazione
- Micro-segmentazione di rete tra file server, endpoint e applicazioni
- Verificabilità centralizzata di tutti gli eventi di trasferimento
- Monitoraggio in tempo reale e rilevamento delle anomalie
Quali sono i vantaggi aziendali e di sicurezza del Managed File Transfer zero-trust?
Per i CISO, Zero-Trust MFT un impatto misurabile in termini di sicurezza, conformità e efficienza operativa.
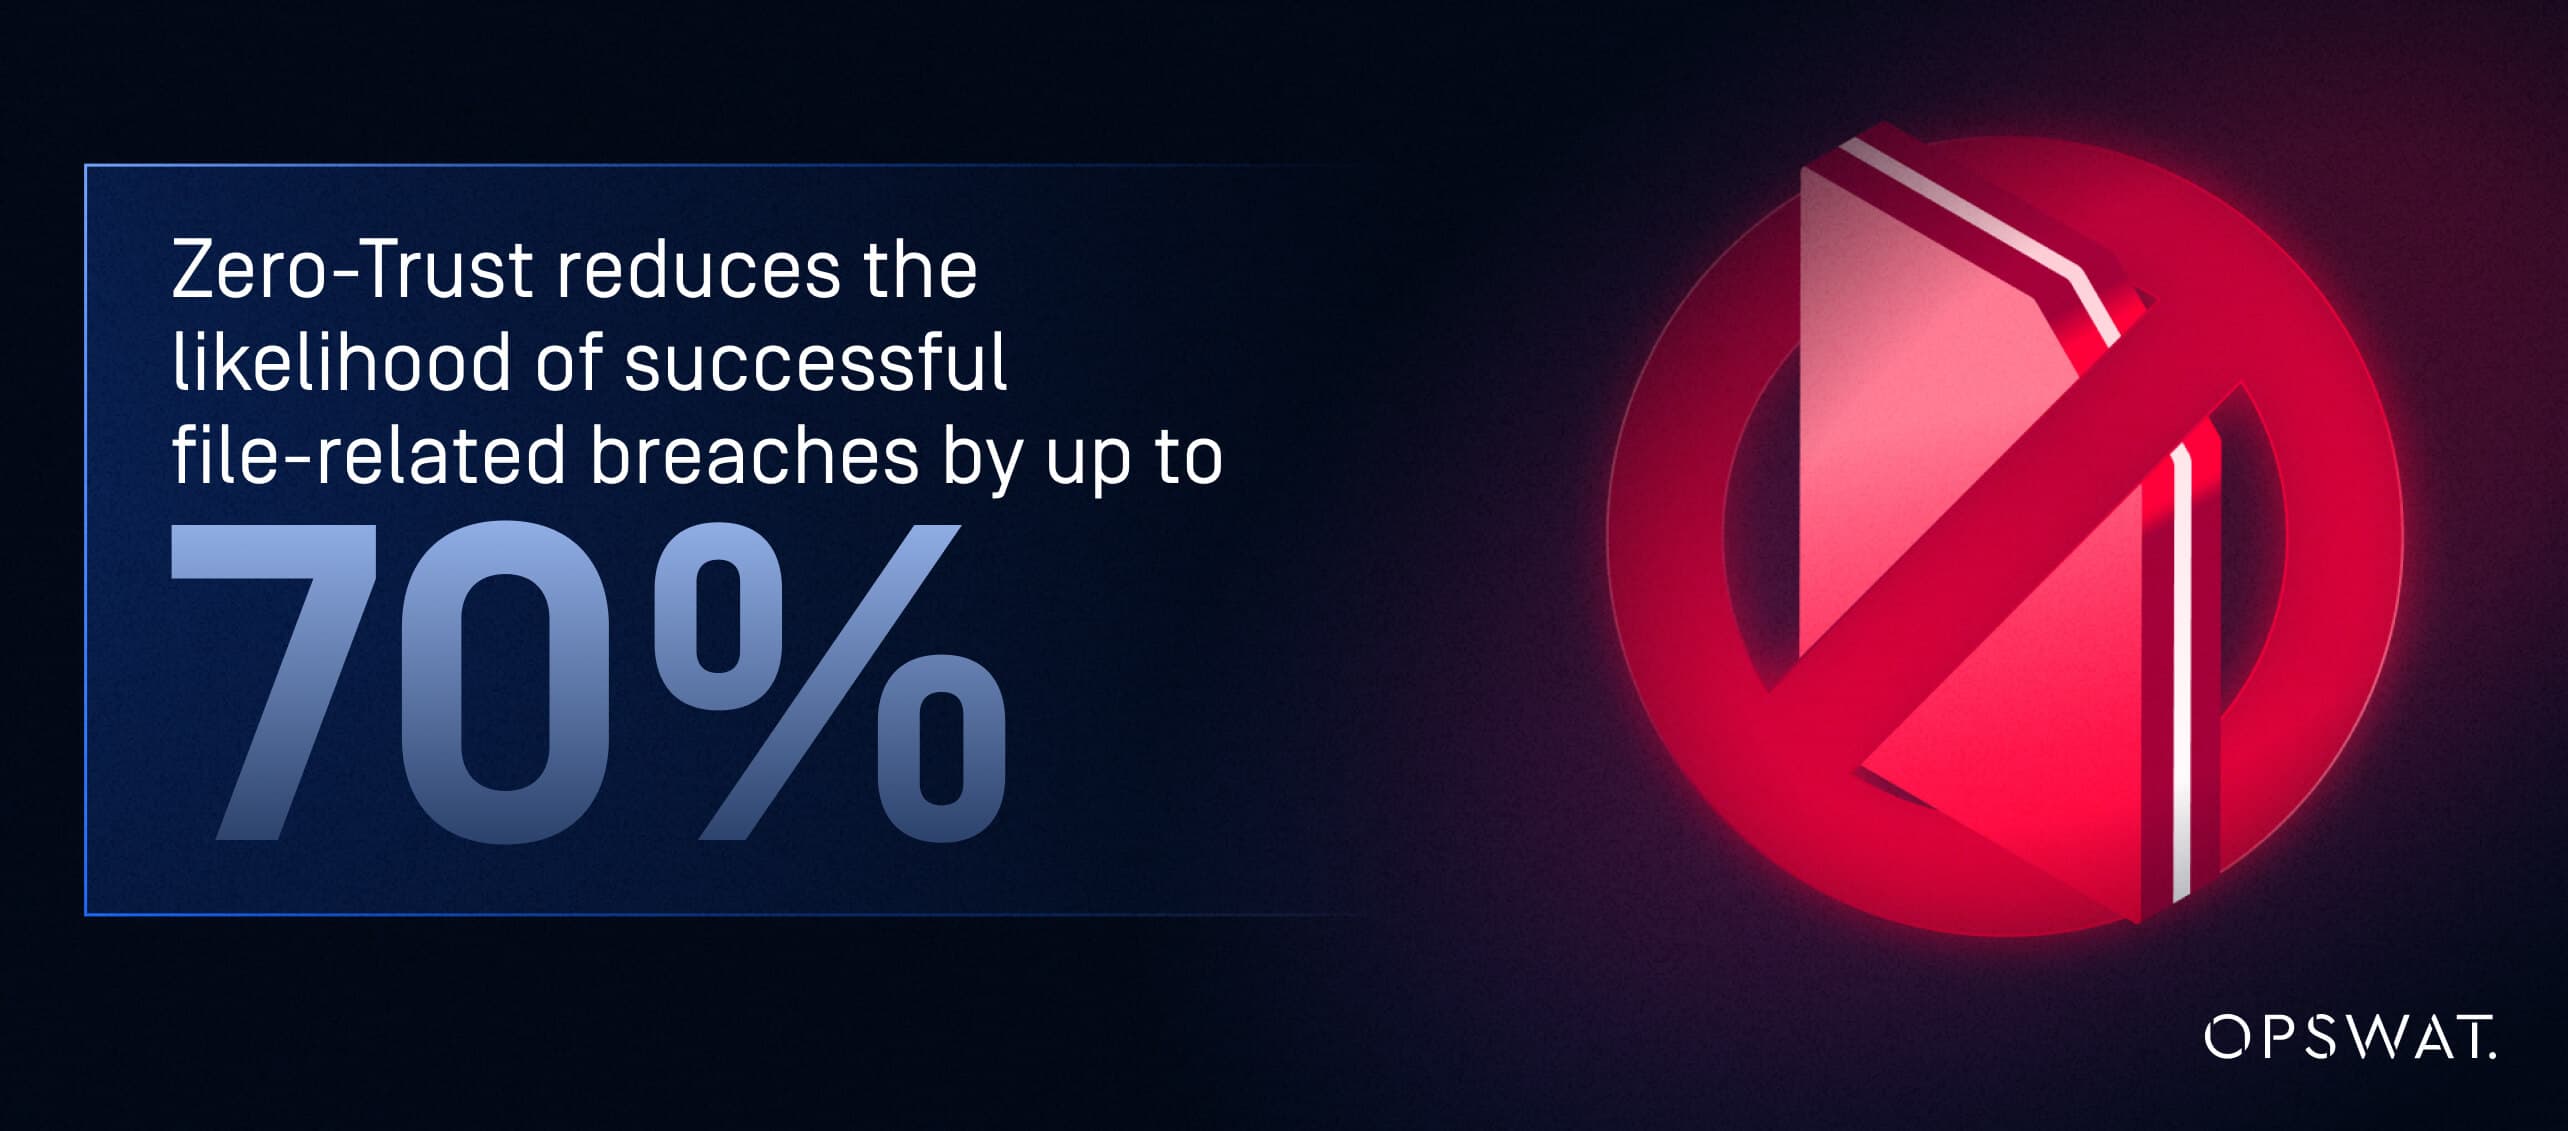
Eliminando la fiducia implicita e applicando una convalida a livello di file, l’approccio Zero-Trust riduce fino al 70% la probabilità che si verifichino violazioni legate ai file, secondo le organizzazioni che hanno implementato architetture complete di sicurezza informatica ( MFT ) basate sul modello Zero-Trust, riducendo al contempo anche gli incidenti di fuga di dati e le violazioni della conformità.
I vantaggi per le organizzazioni:
- Protezione più efficace contro ransomware e attacchi alla catena di approvvigionamento
- Conformità dimostrabile ai quadri normativi
- Maggiore resilienza operativa grazie all'automazione e alla verifica continua
- Riduzione del rischio derivante da insider e account compromessi
- Riduzione dell'onere relativo alla risposta agli incidenti e alle indagini forensi
In definitiva, l’approccio “Zero-Trust” MFT offre una strategia sostenibile che i CISO possono presentare ai consigli di amministrazione, ai revisori e alle autorità di regolamentazione, poiché è in linea con la norma NIST SP 800-207, soddisfa i requisiti tecnici specifici dell’articolo 32 del GDPR e garantisce la conformità documentata agli standard di sicurezza riconosciuti dal settore.
In che modo MFT Zero-Trust MFT il rischio di violazioni dei dati e minacce interne?
Zero-Trust contrasta direttamente i due vettori di violazione più comuni nei flussi di lavoro di trasferimento file: accessi non autorizzati e file dannosi. Richiedendo una verifica continua e applicando la microsegmentazione, gli aggressori non possono utilizzare credenziali compromesse o sistemi interni per attraversare gli ambienti. Ogni richiesta di accesso, anche da parte di utenti noti, viene valutata nel contesto.
Inoltre, le soluzioni di protezione delle applicazioni ( MFT ) basate sul modello Zero-Trust che includono funzionalità integrate di prevenzione delle minacce (come la scansione multipla, il sandboxing o il CDR) bloccano i file dannosi prima che raggiungano i sistemi a valle. Ciò risulta particolarmente utile contro i payload di phishing, i documenti compromessi e gli exploit zero-day.
Anche le minacce interne, intenzionali o accidentali, sono limitate, poiché le autorizzazioni, le operazioni sui file e le anomalie sono sottoposte a un rigoroso monitoraggio e vengono registrate.
Quali vantaggi offre il modello Zero Trust in termini di conformità e audit alle imprese soggette a regolamentazione?
I quadri normativi in materia di conformità richiedono sempre più spesso qualcosa di più della semplice crittografia durante il trasporto. Essi impongono la dimostrazione di un accesso controllato, la visibilità sui movimenti dei file, la verifica dell’integrità dei dati scambiati e misure di protezione sistematiche contro gli accessi non autorizzati.
Zero-Trust MFT la conformità fornendo:
- Percorsi di audit verificabili
- Applicazione centralizzata dei criteri
- Restrizioni di accesso documentate
- Verifica automatizzata e registrazione degli eventi relativi ai file
- Registri immutabili per indagini regolamentate
Quadri normativi quali GDPR, HIPAA, PCI DSS, SOX e NIST sottolineano proprio questi requisiti. Zero-Trust fornisce il rigore architettonico necessario ai CISO per soddisfare con sicurezza revisori e autorità di regolamentazione.
In che modo l'approccio Zero-Trust garantisce Secure e la scalabilità nei trasferimenti di file?
L'automazione è fondamentale per ridurre gli errori umani, eliminare i flussi di lavoro manuali e supportare lo scambio di grandi volumi di dati aziendali. Tuttavia, l'automazione senza un approccio Zero-Trust può amplificare i rischi. Un account compromesso o uno script configurato in modo errato può esporre terabyte di dati sensibili.
Zero-Trust MFT questo problema:
- Applicazione delle politiche in modo programmatico attraverso passaggi automatizzati
- Convalida dei file e degli utenti in ogni fase del flusso di lavoro
- Rilevamento di anomalie nei modelli di trasferimento automatizzato
- Scalabilità orizzontale su architetture ibride/cloud senza ampliare i confini di fiducia
Le aziende ottengono sia velocità che sicurezza, il che consente un’automazione resiliente, scalabile e basata su criteri.
Cosa devono cercare i CISO quando valutano Managed File Transfer zero-trust?
La valutazione MFT Zero-Trust richiede un'attenta analisi dell'architettura, dei controlli, delle integrazioni e della verificabilità. Molte soluzioni dichiarano di essere allineate allo Zero-Trust, ma offrono solo miglioramenti superficiali. I CISO devono distinguere tra il vero design Zero-Trust e le affermazioni di marketing.
Quali sono le funzionalità di sicurezza essenziali in una MFT zero-trust?
MFT Zero-Trust matura dovrebbe includere:
- Controlli delle politiche granulari e sensibili al contesto
- Autenticazione e autorizzazione continue
- Rilevamento integrato delle minacce (scansione malware, sandboxing, CDR)
- Verifica del tipo di file e controlli di integrità dei contenuti
- Micro-segmentazione e zone di trasferimento isolate
- Archiviazione e trasporto crittografati
- Allineamento con i principi dell'architettura Zero-Trust definiti nella Pubblicazione speciale 800-207 del NIST
Queste funzionalità operano in sinergia per eliminare la fiducia implicita e garantire che ogni trasferimento di file sia convalidato, sicuro e conforme.
In che modo i CISO possono valutare le capacità di auditabilità, monitoraggio e reporting?
La visibilità è una delle caratteristiche distintive dello Zero-Trust. I CISO dovrebbero valutare se una MFT offre:
- Monitoraggio in tempo reale dei flussi di file
- Dashboard centralizzati con funzionalità di drill-down
- Log immutabili e contrassegnati da data e ora
- Correlazione degli eventi con strumenti SIEM
- Reportistica automatizzata sulla conformità
- Dettagli di livello forense relativi all'attività degli utenti, all'integrità dei file e al successo/fallimento dei trasferimenti
Le piattaforme all’avanguardia consentono ai CISO di rispondere, in modo immediato e con certezza, alle domande: chi ha effettuato l’accesso, a cosa, quando, da dove e in quale contesto di rischio.
Quali funzionalità di integrazione supportano un'adozione senza soluzione di continuità in Cloud ibridi e Cloud ?
MFT Zero-Trust MFT integrarsi perfettamente con:
- Piattaforme IAM (Azure AD, Okta, Ping)
- Strumenti SIEM e di gestione dei log (Splunk, Sentinel)
- Sistemi DLP e di governance dei dati
- Cloud (AWS, Azure, GCP)
- Sistemi legacy on-premise come ERP, CRM e applicazioni personalizzate
Le API, gli hook di evento, le funzionalità di orchestrazione dei flussi di lavoro e le librerie di connettori determinano l'efficacia con cui MFT si integra negli ecosistemi di sicurezza esistenti.
Come distinguere una vera architettura zero-trust dal semplice clamore pubblicitario?
I CISO dovrebbero prestare attenzione ai segnali di allarme:
- Le affermazioni Zero-Trust limitate all'autenticazione a più fattori (MFA) o alla crittografia
- Nessuna ispezione a livello di file o prevenzione delle minacce
- Dipendenza da strumenti e tecnologie di terze parti per la sicurezza di base
- Registrazione limitata o tracciati di audit opachi
- Zone di fiducia statiche senza microsegmentazione
Una semplice lista di controllo aiuta a verificare l'autenticità:
MFT vero MFT Zero-Trust MFT includere:
- Verifica continua
- Applicazione del principio del privilegio minimo
- Micro-segmentazione
- Convalida delle minacce a livello di file
- Decisioni politiche contestuali
- Visibilità completa
Senza questi elementi architettonici, Zero-Trust è solo un'etichetta.
In che modo le aziende possono implementare con successo Managed File Transfer zero-trust?
MFT di successo MFT Zero-Trust richiede una strategia di implementazione strutturata e graduale che si estenda su un periodo di 6-12 mesi e che allinei i team addetti alla sicurezza, alle operazioni, alla conformità e all'infrastruttura attraverso traguardi definiti e risultati misurabili.
Quali sono i passaggi fondamentali per integrare l’ MFT e Zero-Trust nell’infrastruttura di sicurezza esistente?
Un approccio strutturato comprende:
- Valutazione – Mappare i flussi di file attuali, i confini di fiducia, l’utilizzo delle credenziali e i punti di esposizione al rischio. Ciò include l’identificazione di eventuali credenziali condivise, chiavi statiche o rapporti di fiducia impliciti presenti nei flussi di lavoro push/pull.
- Allineamento delle parti interessate – Riunire i team IT, di sicurezza, di conformità e operativi per concordare i principi Zero-Trust, i requisiti di autenticazione e la responsabilità in materia di credenziali e politiche di accesso.
- Progettazione dell'architettura – Definire le politiche Zero-Trust, la segmentazione, l'integrazione IAM e l'instradamento dei flussi di lavoro. In questa fase, è fondamentale integrare nei trasferimenti di file meccanismi di autenticazione robusti (tra cui l'autenticazione basata su certificati, la gestione delle chiavi SSH e i controlli sulle chiavi " API ") per garantire che l'identità venga verificata per ogni transazione, non solo per ogni utente.
- Rafforzamento delle credenziali e dell'autenticazione – Sostituire le credenziali incorporate o condivise con metodi di autenticazione gestiti centralmente e specifici per utente. Le piattaforme "Zero-Trust" MFT supportano l’archiviazione e l’utilizzo sicuri di chiavi SSH, certificati (ad esempio, per SharePoint Online™) e chiavi MFT API . Funzionalità come MyKeys (una funzionalità di gestione delle credenziali presente in MetaDefender MFT che archivia e gestisce in modo sicuro le credenziali di autenticazione) garantiscono che i processi Push/Pull basati su API possano comunque soddisfare i requisiti di autenticazione a più fattori (MFA)
- Implementazione pilota – Iniziare con un caso d’uso ad alto valore e ad alto rischio, come gli scambi di dati esterni o i flussi di lavoro automatizzati che richiedono un accesso privilegiato. Verificare che la gestione delle credenziali, l’applicazione dell’autenticazione a più fattori (MFA) e i controlli delle politiche funzionino come previsto in condizioni reali.
- Implementazione graduale – Estendere il sistema a ulteriori flussi di lavoro, reparti e ambienti, standardizzando al contempo l’utilizzo delle credenziali ed eliminando le pratiche di autenticazione obsolete.
- Integrazione di SIEM, IAM e DLP – Garantire una visibilità e una governance coerenti integrando gli eventi di autenticazione, l’utilizzo delle credenziali e le attività di trasferimento dei file nei sistemi esistenti di monitoraggio e gestione degli accessi.
- Ottimizzazione continua – Rivedere costantemente le politiche, i cicli di vita delle credenziali e i metodi di autenticazione man mano che il comportamento degli utenti, le integrazioni e il panorama delle minacce si evolvono.
Come automatizzare e coordinare trasferimenti Secure su larga scala?
L'automazione basata su criteri garantisce che i trasferimenti di file rimangano coerenti, conformi e sicuri anche con l'aumentare dei volumi di dati. Tra i componenti chiave figurano:
- Modelli di flusso di lavoro per modelli di trasferimento comuni
- Logica condizionale per il routing e la trasformazione
- Scansione automatica delle minacce e controlli dell'integrità dei file
- Gestione delle eccezioni e meccanismi di riprova
- Trigger basati sugli eventi e orchestrazione API
L'automazione riduce gli errori umani, accelera lo scambio sicuro dei dati e garantisce la ripetibilità in ambienti distribuiti.
Quali sono le sfide più comuni nell'implementazione MFT Zero-Trust MFT come possono essere superate?
I CISO si trovano comunemente ad affrontare:
- Resistenza culturale alle nuove misure di controllo e alle restrizioni
- Dipendenze legacy prive di moderni punti di integrazione
- IAM configurato in modo errato o account con privilegi eccessivi
- Proprietà dei dati o proprietà del flusso di lavoro poco chiara
- Set di strumenti frammentati che complicano la centralizzazione
Le strategie di mitigazione comprendono:
- Gestione del cambiamento sostenuta dal management
- Governance forte e responsabilità interfunzionale
- Implementazioni graduali con miglioramenti misurabili
- Assistenza fornitori e onboarding guidato
- Formazione continua e perfezionamento delle politiche
Il modello Zero-Trust ha successo quando viene adottato come strategia olistica a livello aziendale.
Domande frequenti
Quali sono le principali caratteristiche di sicurezza da ricercare nelle soluzioni avanzate di trasferimento file?
Cerca la verifica continua, l'applicazione del principio del privilegio minimo, l'ispezione integrata delle minacce, la microsegmentazione e i percorsi di audit verificabili.
In che modo MFT dai protocolli tradizionali come FTP, SFTP o FTPS in termini di conformità e controllo?
MFT governance centralizzata, verificabilità, controlli dettagliati e applicazione basata su criteri, funzionalità che i protocolli tradizionali non possiedono.
Quali piattaforme avanzate di trasferimento file offrono le migliori capacità di integrazione?
Le piattaforme con ricchi API , integrazioni SIEM/IAM, connettori cloud-native e automazione dei flussi di lavoro offrono la massima flessibilità.
Quali sono le migliori pratiche per automatizzare i trasferimenti sicuri di file?
Utilizza flussi di lavoro basati su criteri, convalida continua dei file, instradamento condizionale e orchestrazione basata sugli eventi per ridurre al minimo i rischi legati alle operazioni manuali.
In che modo le soluzioni avanzate di trasferimento file supportano la conformità?
Applicano la crittografia, mantengono registri di controllo immutabili, limitano l'accesso, verificano l'integrità dei file e supportano la rendicontazione normativa.
Quali sono gli aspetti fondamentali da considerare per scalare il trasferimento avanzato dei file?
Cerca scalabilità orizzontale, architetture microsegmentate, gestione automatizzata del carico e opzioni di implementazione cloud native.
In che modo le organizzazioni possono monitorare e verificare i trasferimenti di file?
Utilizza piattaforme che offrono dashboard in tempo reale, registri immutabili, integrazioni SIEM, monitoraggio dell'attività degli utenti e valutazione del rischio.
Quali sono le difficoltà più comuni nell'implementazione di sistemi avanzati di trasferimento file?
Complessità dell'integrazione, gestione inadeguata del cambiamento, vincoli dei sistemi legacy e implementazioni superficiali dello Zero-Trust.
La tua organizzazione è dotata di sistemi avanzati di sicurezza per il trasferimento dei file?
Poiché le aziende moderne devono affrontare minacce informatiche crescenti, una supervisione normativa più rigorosa ed ecosistemi digitali sempre più complessi, il modello Zero-Trust è diventato essenziale, e non più facoltativo, per garantire la sicurezza dei trasferimenti di file avanzati. MFT tradizionali non sono in grado di tenere il passo con gli avversari odierni. Solo MFT Zero-Trust MFT la verifica continua, la microsegmentazione e la prevenzione delle minacce a livello di file necessarie per salvaguardare i dati sensibili in movimento.
MetaDefender Managed File Transfer™ è la soluzione di trasferimento file gestito (MFT) di OPSWATche applica i principi Zero-Trust a ogni file, flusso di lavoro e trasferimento.
Secure i tuoi dati in ogni fase. Richiedi oggi stesso una demo di MetaDefender Managed File Transfer .
