- Cosa c'è da sapere sul futuro del trasferimento Secure
- Come l'intelligenza artificiale sta trasformando il rilevamento delle minacce nel Managed File Transfer
- Cosa significa il quantum computing per la sicurezza dei trasferimenti di file aziendali
- Come la crittografia quantistica sicura e la distribuzione quantistica delle chiavi stanno plasmando la prossima generazione di sicurezza nel trasferimento dei file
- Perché l'approccio Zero Trust è fondamentale per il trasferimento Secure nell'era dell'intelligenza artificiale e delle minacce quantistiche
- Come i CISO possono rendere Managed File Transfer a prova di futuro Managed File Transfer le minacce dell'intelligenza artificiale e della crittografia quantistica
- Quali sono gli aspetti normativi e di conformità da considerare quando si adottano soluzioni di trasferimento file sicure dal punto di vista quantistico e basate sull'intelligenza artificiale
- Domande frequenti
- La vostra organizzazione è pronta per il futuro dei trasferimenti Secure ?
Cosa c'è da sapere sul futuro del trasferimento Secure
Secure Il trasferimento dei file sta entrando in una delle epoche tecnologiche più rivoluzionarie dall’introduzione della crittografia a chiave pubblica. Mentre l’intelligenza artificiale accelera la velocità e la sofisticazione degli attacchi informatici e l’informatica quantistica si appresta a violare i sistemi di crittografia più diffusi, i CISO devono ripensare il modo in cui proteggono i dati in transito.
Fino alla metà degli anni 2010, i professionisti della sicurezza partivano dal presupposto che i trasferimenti di file crittografati tramite RSA e AES fossero intrinsecamente sicuri contro tutti i vettori di attacco conosciuti. Questo presupposto non è più valido nell’era dell’informatica quantistica e delle minacce basate sull’intelligenza artificiale.
Gli autori degli attacchi stanno sfruttando come armi il malware basato sull’intelligenza artificiale, l’imitazione comportamentale e gli attacchi automatizzati alle credenziali. Nel frattempo, gli attori statali stanno già raccogliendo dati crittografati con l’intenzione di decrittografarli una volta che l’informatica quantistica avrà raggiunto la maturità: si tratta della minaccia nota come “raccogli ora, decrittografa dopo”.
Questa convergenza tra intelligenza artificiale, informatica quantistica e architetture sempre più distribuite ha reso il trasferimento sicuro dei file una priorità strategica per i CISO. Secondo il sondaggio di Gartner del 2024 sui CISO, il 68% dei responsabili della sicurezza ha indicato il trasferimento di file resistente alla crittografia quantistica come una delle tre principali priorità infrastrutturali per i prossimi 24 mesi. Chi agisce ora può rendere i propri ambienti di scambio dati a prova di futuro.
Perché la sicurezza tradizionale del trasferimento dei file non è più sufficiente
A partire dagli anni '90, il trasferimento sicuro dei file si è basato in larga misura su algoritmi di crittografia quali RSA (introdotto nel 1977) ed ECC (Elliptic Curve Cryptography, standardizzato nei primi anni 2000), sull'autenticazione basata sul perimetro e su modelli di fiducia statici.
Gli algoritmi di crittografia tradizionali, un tempo ritenuti inviolabili, sono ora vulnerabili agli algoritmi quantistici come l’algoritmo di Shor. I metodi di autenticazione che si basano su credenziali statiche possono essere aggirati tramite attacchi di “credential stuffing” basati sull’intelligenza artificiale o attacchi con identità sintetiche. I modelli basati sul perimetro, progettati per reti centralizzate, non offrono alcuna protezione significativa in ambienti multi-cloud e remoti.
Poiché gli autori delle minacce continuano a evolversi, i CISO non possono più fare affidamento sui tradizionali presupposti dell’approccio “ MFT ”. Devono passare ad architetture che partano dal presupposto di una compromissione, effettuino verifiche continue e mantengano la resilienza anche in caso di cambiamenti degli standard di crittografia.
Come l'intelligenza artificiale, la tecnologia quantistica e il modello Zero Trust stanno rivoluzionando il trasferimento dei file
L'intelligenza artificiale sta trasformando sia le capacità offensive che quelle difensive. L'intelligenza artificiale consente il rilevamento in tempo reale delle anomalie, la classificazione dei contenuti e la valutazione predittiva delle minacce, migliorando in modo significativo l'ispezione a livello di file. Al contrario, gli autori degli attacchi utilizzano l'intelligenza artificiale per camuffare il malware, generare payload polimorfici e imitare il comportamento degli utenti.
L’informatica quantistica introduce un secondo cambiamento, ancora più significativo. Una volta che i computer quantistici raggiungeranno circa 4.000 qubit logici stabili (una soglia che, secondo le stime dei ricercatori, potrebbe essere raggiunta entro 10-15 anni), saranno in grado di violare la crittografia RSA a 2048 bit e quella ECC a 256 bit utilizzando l’algoritmo di Shor. La crittografia post-quantistica (quantum-safe) e la QKD (distribuzione quantistica delle chiavi) rappresentano il passo evolutivo necessario.
L'approccio Zero Trust integra questi elementi applicando una verifica continua, l'accesso con privilegi minimi e la microsegmentazione in tutti i flussi di lavoro relativi al trasferimento dei file. Si tratta della struttura architettonica fondamentale necessaria per contrastare sia le minacce basate sull'intelligenza artificiale sia quelle legate alla tecnologia quantistica.
Come l'intelligenza artificiale sta trasformando il rilevamento delle minacce nel Managed File Transfer
L'intelligenza artificiale sta rivoluzionando il rilevamento delle minacce negli ambienti " MFT ", garantendo una visibilità più approfondita, tempi di risposta più rapidi e un rilevamento molto più accurato degli attacchi sofisticati. Mentre gli strumenti tradizionali si basano su firme statiche, l'IA analizza il comportamento, la struttura dei contenuti e i modelli trasversali agli ambienti per identificare le anomalie.
Per i CISO, l'intelligenza artificiale offre vantaggi operativi tangibili:
- Identificazione in tempo reale di comportamenti anomali dei file
- Punteggio predittivo delle minacce per valutare il rischio del trasferimento dei file prima della consegna
- Classificazione dei contenuti che riduce l'esposizione nei flussi di lavoro regolamentati
- Azioni di risposta automatizzate che isolano, mettono in quarantena o bloccano i trasferimenti dannosi
- Visibilità in ambienti ibridi e multi-cloud, dove il monitoraggio perimetrale fallisce
Quali sono le ultime tecniche di intelligenza artificiale per rilevare le minacce legate al trasferimento di file?
Il rilevamento delle minacce basato sull'intelligenza artificiale negli MFT ora comprende tre categorie principali:
- ML (Machine Learning) – Rileva le deviazioni rispetto ai valori di riferimento noti relativi al trasferimento dei file, segnalando anomalie quali dimensioni dei file, tempi di trasferimento o destinazioni insolite.
- Analisi comportamentale – Monitora il comportamento degli utenti, del sistema e dei file nel tempo per individuare minacce interne, account compromessi e flussi di lavoro sospetti.
- Modelli di deep learning – Individuano modelli complessi di malware nascosti all’interno di documenti, file multimediali, archivi compressi o payload crittografati, compresi quelli progettati per eludere i motori antivirus.
Secondo uno studio condotto nel 2024 dal SANS Institute, i sistemi di rilevamento basati sull'intelligenza artificiale hanno migliorato l'accuratezza del 43% nell'analisi di minacce sconosciute o polimorfiche rispetto ai metodi di rilevamento basati su firme, riducendo i falsi negativi dal 28% al 16%.
Come è possibile integrare gli strumenti di sicurezza basati sull'intelligenza artificiale con Managed File Transfer ?
I CISO che valutano soluzioni di trasferimento file potenziate dall'intelligenza artificiale devono assicurarsi che l'IA sia integrata in ogni fase del flusso di lavoro:
- Scansione pre-trasferimento con valutazione delle minacce basata su ML
- Monitoraggio comportamentale in tempo reale integrato con SIEM/SOAR
- Convalida post-trasferimento per rilevare minacce latenti o in evoluzione
- Automazione delle politiche che si adatta in base ai segnali di rischio
- Segnali di identità Zero Trust per migliorare le decisioni relative al controllo degli accessi
Le migliori pratiche di integrazione includono:
- Selezione MFT con IA integrata o opzioni di integrazione native
- Garantire che le API supportino l'automazione, la telemetria comportamentale e la correlazione degli eventi di sicurezza
- Allineamento degli strumenti di IA con gli ecosistemi IAM, DLP e SIEM
In che modo l'intelligenza artificiale contribuisce a Secure dei trasferimenti Secure in ambientiCloud ibridi?
Cloud complicano il monitoraggio tradizionale, ma l'intelligenza artificiale offre una soluzione scalabile. Analisi moderne basate sull'intelligenza artificiale:
- Rileva movimenti anomali di file tra tenant cloud
- Individuare le chiavi o gli account di servizio di API compromessi
- Monitorare i movimenti laterali tra le risorse cloud
- Applicare politiche di accesso contestuali basate sul comportamento degli utenti e sull'identità dei dispositivi
- Migliora la registrazione dei dati relativi alla conformità fornendo informazioni in tempo reale sui sistemi distribuiti
MetaDefender Managed File Transfer™ (MFT) garantisce il trasferimento sicuro e conforme dei file all’interno di architetture multi-cloud complesse, integrando funzionalità intelligenti e controlli Zero Trust nei flussi di lavoro di scambio dei file.
Cosa significa il quantum computing per la sicurezza dei trasferimenti di file aziendali
L'informatica quantistica rappresenta la più grande rivoluzione nel campo della crittografia degli ultimi decenni. Sebbene siano ancora in fase embrionale, i sistemi quantistici finiranno per rendere obsoleta la crittografia asimmetrica su cui si basa oggi il trasferimento sicuro dei file.
Anche se gli attacchi quantistici concreti sono ancora lontani anni, gli autori delle minacce stanno già acquisendo dati crittografati per decrittografarli in futuro. Sia l’Agenzia per la Sicurezza Nazionale degli Stati Uniti (NSA) che il Centro Nazionale per la Sicurezza Informatica del Regno Unito (NCSC) hanno entrambi lanciato avvertimenti pubblici riguardo ad attori statali che conducono campagne del tipo “raccogli ora, decrittografa dopo”, mirate alle comunicazioni crittografate e ai trasferimenti di file. Qualsiasi dato sensibile trasferito oggi utilizzando sistemi di crittografia vulnerabili è esposto a un rischio a lungo termine.
Le minacce quantistiche rendono essenziale una preparazione tempestiva.
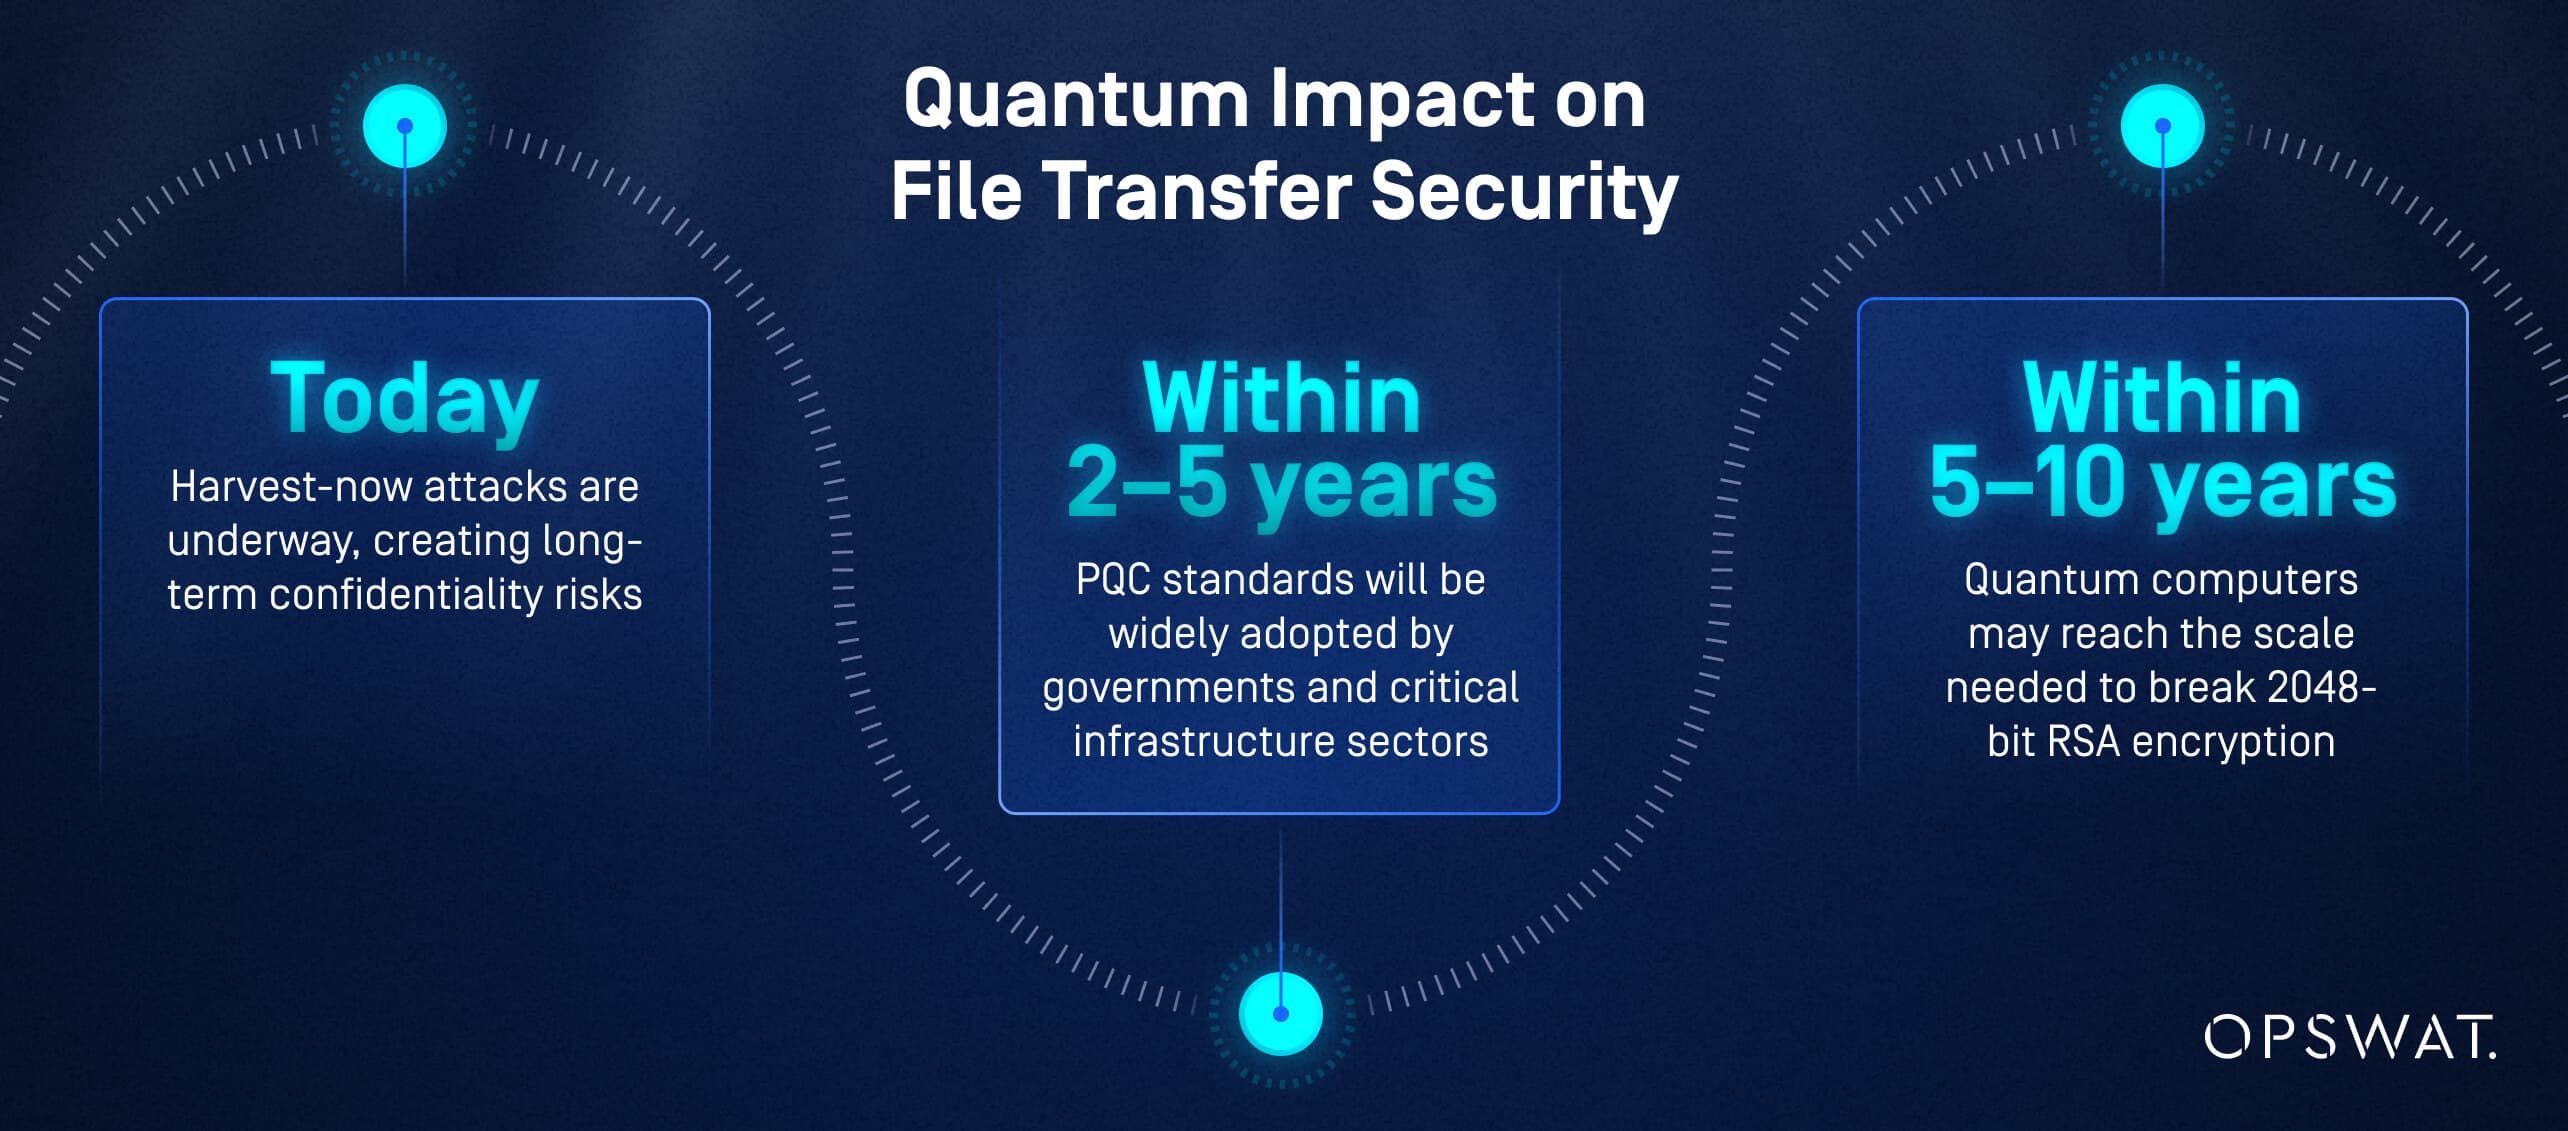
Entro quanto tempo il quantum computing avrà un impatto sulla sicurezza del trasferimento dei file aziendali?
Sebbene le stime varino, il NIST, il Global Risk Institute e i principali ricercatori nel campo dell’informatica quantistica di IBM e Google concordano su diverse tappe fondamentali:
- Oggi: sono in corso attacchi Harvest-now, che creano rischi di riservatezza a lungo termine.
- Entro 2-5 anni: gli standard PQC saranno ampiamente adottati dai governi e dai settori delle infrastrutture critiche.
- Entro 5-10 anni: i computer quantistici potrebbero raggiungere la potenza necessaria per violare la crittografia RSA a 2048 bit.
I CISO non possono affidarsi a scadenze lontane; la pianificazione della migrazione deve iniziare subito.
Quali sono le Core della crittografia tradizionale dei trasferimenti di file contro gli attacchi quantistici?
Gli algoritmi quantistici minacciano direttamente:
- Crittografia RSA (vulnerabilità di fattorizzazione)
- Crittografia a curva ellittica (ECC) (vulnerabilità del logaritmo discreto)
- Scambio di chiavi Diffie-Hellman
- Protocolli TLS che utilizzano la negoziazione delle chiavi basata su RSA/ECC
I file crittografati trasferiti oggi utilizzando questi algoritmi potrebbero essere decrittografati a posteriori, con il rischio di divulgare informazioni soggette a regolamentazione, riservate o proprietarie.
In che modo le organizzazioni possono valutare la loro esposizione alle minacce quantistiche?
Una valutazione pratica condotta dal CISO include:
- Tenere un registro di tutti i flussi di lavoro di trasferimento file che si basano su RSA/ECC
- Identificazione dei dati a lunga durata, quali le cartelle cliniche, i documenti finanziari o quelli amministrativi
- Valutazione degli ecosistemi dei partner per la preparazione al quantum
- Valutazione delle dipendenze di crittografia all'interno MFT , API e degli endpoint TLS
- Modellizzazione del rischio "raccolta ora, decrittografia in seguito" per carichi di lavoro sensibili
Come la crittografia quantistica sicura e la distribuzione quantistica delle chiavi stanno plasmando la prossima generazione di sicurezza nel trasferimento dei file
La crittografia a prova di quantistica e la QKD rappresentano le tecnologie fondamentali per garantire la sicurezza del trasferimento dei file anche in futuro. Esse assicurano la riservatezza a lungo termine anche in presenza di avversari dotati di capacità quantistiche.
Quali sono i principali standard di crittografia post-quantistica per Managed File Transfer?
Il NIST (Istituto Nazionale degli Standard e della Tecnologia degli Stati Uniti) e l’ETSI (Istituto Europeo delle Norme di Telecomunicazione) stanno guidando il processo di standardizzazione globale della PQC.
Gli algoritmi principali includono:
- CRYSTALS-Kyber (struttura chiave)
- CRYSTALS-Dilithium (firme digitali)
- SPHINCS+ (firme basate su hash)
- Falcon (firme basate su reticoli)
Questi algoritmi sono progettati per resistere agli attacchi quantistici, garantendo al contempo prestazioni adeguate ai carichi di lavoro relativi al trasferimento di file aziendali.
Come si confronta la distribuzione quantistica delle chiavi con la crittografia post-quantistica per la protezione dei trasferimenti di file?
QKD (Distribuzione quantistica delle chiavi):
- Utilizza la fisica quantistica per proteggere gli scambi di chiavi
- Rileva le intercettazioni in tempo reale
- Richiede hardware specializzato e infrastruttura in fibra ottica
PQC (Crittografia post-quantistica):
- Funziona su hardware esistente
- È più facile da implementare su larga scala
- Diventerà lo standard dominante per MFT aziendale MFT alla sua praticità
Per le organizzazioni globali, l’adozione del PQC precederà probabilmente quella del QKD, sebbene entrambe le tecnologie possano coesistere in ambienti ad alta sicurezza.
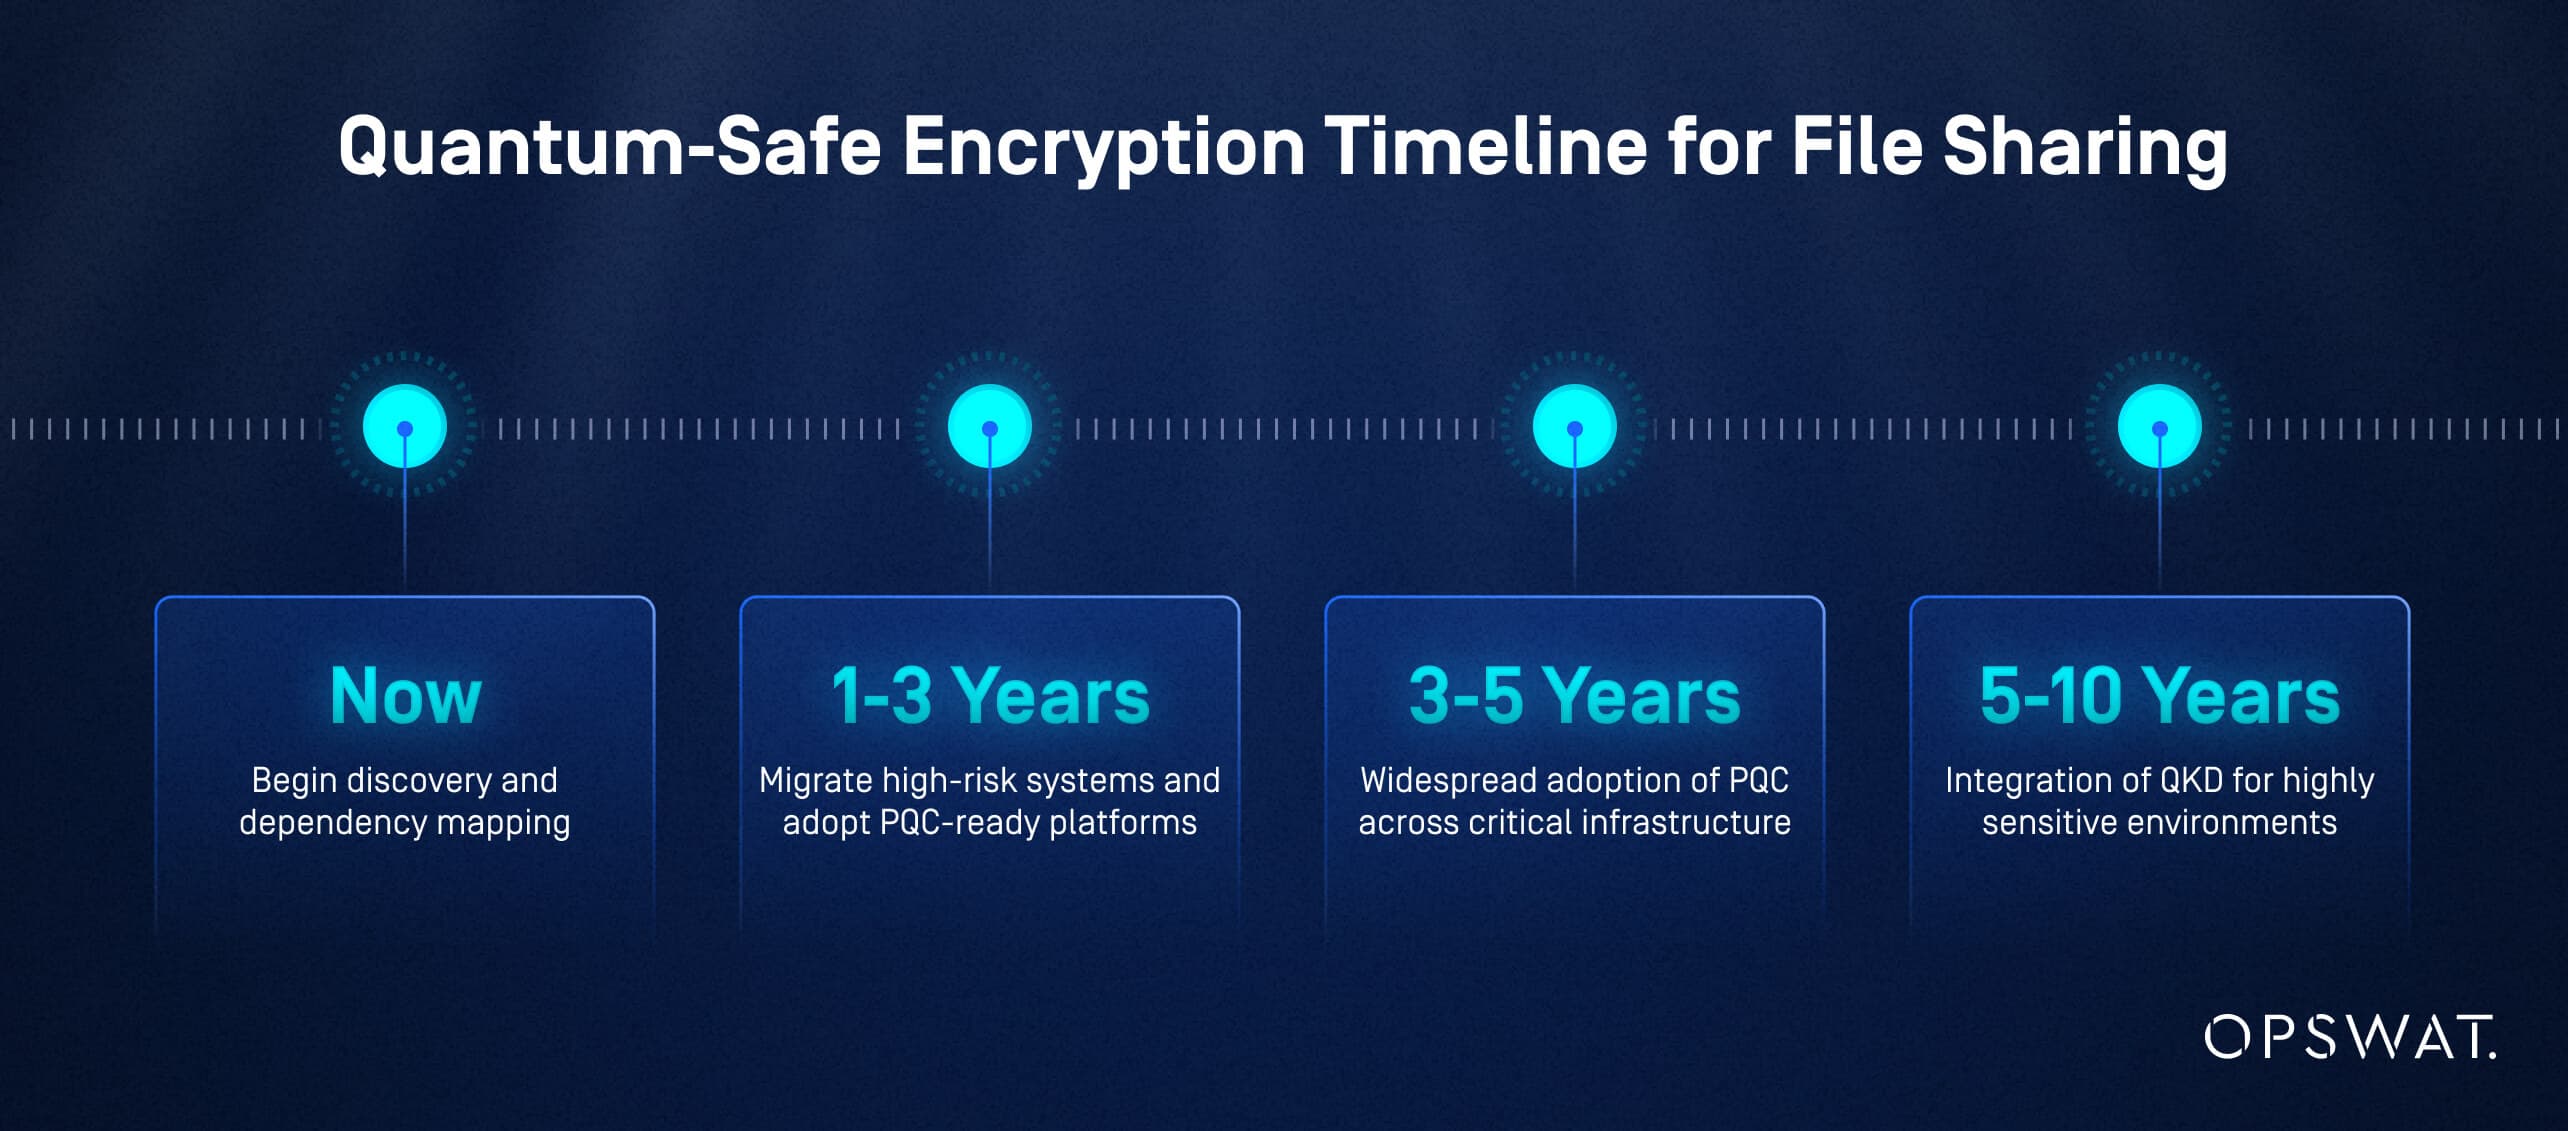
Qual è la tempistica per l'adozione della crittografia quantistica sicura nella condivisione di file aziendali?
Sulla base della roadmap del NIST sulla crittografia post-quantistica e dei modelli di adozione da parte del settore osservati nelle precedenti transizioni crittografiche, un calendario strategico prevede:
- Ora: iniziare la mappatura delle scoperte e delle dipendenze
- 1-3 anni: migrazione dei sistemi ad alto rischio e adozione di piattaforme predisposte per la crittografia post-quantistica (PQC)
- 3-5 anni: adozione diffusa della PQC nelle infrastrutture critiche
- 5–10 anni: integrazione della QKD in ambienti altamente sensibili
Perché l'approccio Zero Trust è fondamentale per il trasferimento Secure nell'era dell'intelligenza artificiale e delle minacce quantistiche
Zero Trust è l'unica architettura di sicurezza sufficientemente flessibile e robusta da resistere alle minacce basate sull'intelligenza artificiale, alla decrittografia quantistica e alle reti sempre più distribuite.
Eliminando la fiducia implicita e verificando ogni richiesta di accesso, l’approccio Zero Trust garantisce che, anche in caso di violazione della crittografia o di compromissione delle credenziali, gli aggressori non possano muoversi liberamente né sottrarre dati sensibili.
Come si sta evolvendo il modello Zero Trust per affrontare le minacce quantistiche e basate sull'intelligenza artificiale nel trasferimento di file?
I modelli Zero Trust ora includono:
- Punteggio di rischio continuo basato sull'intelligenza artificiale
- Valutazioni dell'identità e dell'affidabilità dei dispositivi in tempo reale
- Agilità di crittografia per supportare i protocolli post-quantistici
- Micro-segmentazione in ambienti di trasferimento file ibridi e multi-cloud
- Ispezione a livello di file per verificare l'integrità e individuare minacce nascoste
Questi miglioramenti garantiscono la resilienza anche in scenari in cui il malware basato sull'intelligenza artificiale eluda i controlli tradizionali o le minacce quantistiche compromettano la crittografia esistente.
Quali sono i passaggi pratici per implementare il modello Zero Trust negli Managed File Transfer ?
I CISO possono adottare il modello Zero Trust per MFT un approccio graduale:
- Mappare tutte le risorse di trasferimento file (utenti, sistemi, flussi di lavoro, partner).
- Applicare criteri di accesso con privilegi minimi e criteri condizionali.
- Implementare una verifica continua utilizzando segnali a livello di identità, dispositivo e file.
- Segmentare gli ambienti di trasferimento dei file per limitare i movimenti laterali.
- Integrare soluzioni avanzate di prevenzione delle minacce, tra cui l’ispezione basata sull’intelligenza artificiale e il CDR.
- Automatizzare l'applicazione delle politiche e monitorare costantemente il comportamento.
Il successo richiede il sostegno dei vertici aziendali, una stretta integrazione IAM e una moderna piattaforma di gestione delle identità e degli accessi ( MFT ) progettata per l'approccio Zero Trust.
In che modo il modello Zero Trust migliora la conformità e la resilienza nelle operazioni di trasferimento dei file?
Zero Trust rafforza notevolmente la conformità garantendo:
- Percorsi di audit chiari e immutabili
- Controlli di governance dei dati applicati
- Restrizioni di accesso documentate
- Autenticazione Adaptive
- Forte allineamento con framework quali GDPR, HIPAA, PCI DSS, SOX
Grazie alla verifica continua e alla visibilità approfondita, le organizzazioni diventano più resilienti nei confronti di violazioni, configurazioni errate, minacce interne e sfide di audit.
Come i CISO possono rendere Managed File Transfer a prova di futuro Managed File Transfer le minacce dell'intelligenza artificiale e della crittografia quantistica
I CISO devono combinare la pianificazione strategica con la modernizzazione tecnologica per garantire che i loro ambienti di trasferimento file rimangano sicuri nonostante l'evoluzione delle minacce. Per essere pronti ad affrontare il futuro è necessario investire in approfondimenti basati sull'intelligenza artificiale, crittografia post-quantistica e architettura Zero Trust.
Quali sono le misure concrete da adottare per passare ad architetture di trasferimento file resistenti alla tecnologia quantistica?
Una strategia di migrazione a prova di futuro include:
- Valutazione – Evaluate encryption dependencies, long-term data sensitivity, and quantum exposure.
- Definizione delle priorità – Individuare i flussi di lavoro relativi a file ad alto rischio o con tempi di conservazione prolungati.
- Preparazione al PQC – Scegliere piattaforme " MFT " che supportino la crittografia agile.
- Fase pilota – Testare le implementazioni del PQC in ambienti a basso rischio.
- Implementazione completa – Transizione dei flussi di lavoro e dei partner verso protocolli a prova di quantistica.
- Convalida continua – Monitorare gli aggiornamenti degli standard e mantenere la “cripto-agilità”.
Come è possibile sfruttare l'intelligenza artificiale per rilevare e mitigare le minacce quantistiche nel trasferimento di file?
L'intelligenza artificiale migliora la sicurezza nell'era quantistica:
- Monitoraggio delle anomalie legate agli attacchi quantistici
- Prevedere quali asset sono esposti a rischi crittografici a lungo termine
- Convalida dell'integrità dei file dopo il trasferimento
- Rilevamento di modelli di accesso insoliti indicativi di campagne di raccolta immediata
- Automatizzazione dei flussi di lavoro relativi alla quarantena e all'isolamento
OPSWATGli strumenti di rilevamento delle minacce basati sull’intelligenza artificiale rafforzano questo modello integrando le informazioni sulle minacce direttamente nei flussi di lavoro relativi allo scambio di file.
Quali sono le migliori pratiche per preparare Managed File Transfer alle minacce informatiche quantistiche e basate sull'intelligenza artificiale?
I CISO dovrebbero adottare le seguenti best practice:
- Implementare l’agilità crittografica per cambiare rapidamente gli algoritmi
- Applicare i principi Zero Trust a tutti i flussi di lavoro relativi al trasferimento dei file
- Implementare il rilevamento delle anomalie e la valutazione dei rischi basati sull'intelligenza artificiale
- Ridurre la dipendenza dai protocolli legacy vulnerabili
- Convalidare gli ecosistemi dei partner per la preparazione al PQC
- Documentazione della governance dei rischi legati alla quantità e all'intelligenza artificiale per la rendicontazione di conformità
- Integrare misure di prevenzione delle minacce a livello di file, quali il CDR e la scansione anti-malware con motori multipli
Quali sono gli aspetti normativi e di conformità da considerare quando si adottano soluzioni di trasferimento file sicure dal punto di vista quantistico e basate sull'intelligenza artificiale
Le normative stanno evolvendo rapidamente per tenere conto delle minacce quantistiche, dei rischi legati all'intelligenza artificiale e dei requisiti avanzati in materia di protezione dei dati. I CISO devono garantire che i loro sforzi di modernizzazione del trasferimento dei file siano in linea con queste aspettative in continua evoluzione.
Quali sono gli standard di conformità fondamentali per il trasferimento di file sicuro dal punto di vista quantistico?
Le norme e le linee guida fondamentali provengono da:
- Linee guida del NIST sulla PQC (Kyber, Dilithium, SPHINCS+)
- Standard ETSI per QKD e PQC
- Mandati regionali per la cripto-agilità e gli aggiornamenti degli algoritmi
- Ordini esecutivi statunitensi e linee guida federali sulla preparazione quantistica
Questi standard sottolineano le transizioni degli algoritmi, gli aggiornamenti della gestione delle chiavi, la documentazione di audit e le garanzie di riservatezza a lungo termine.
In che modo le organizzazioni dovrebbero documentare e segnalare la sicurezza dei trasferimenti di file quantistica e basata sull'intelligenza artificiale?
Le migliori pratiche includono:
- Mantenimento degli inventari crittografici
- Documentazione delle transizioni degli algoritmi e governance del ciclo di vita chiave
- Registrazione degli eventi di rilevamento basati sull'intelligenza artificiale e delle azioni di risposta
- Acquisizione delle decisioni relative al controllo degli accessi all'interno dei flussi di lavoro Zero Trust
- Generazione di report di conformità in linea con GDPR, CCPA, HIPAA e SOX
OPSWATLe funzionalità di registrazione e reportistica conformi alle normative riducono notevolmente il carico di lavoro dei team di sicurezza.
Quali sono le implicazioni delle tecnologie quantistiche e dell'intelligenza artificiale per la privacy dei dati e i trasferimenti transfrontalieri?
Quantum e IA creano nuove considerazioni sulla privacy:
- PQC garantisce la riservatezza a lungo termine per le esportazioni sensibili
- L'ispezione AI solleva questioni giurisdizionali relative al trattamento dei dati
- Le leggi sulla sovranità dei dati (GDPR, CCPA, normative APAC) richiedono trasparenza crittografica
- I trasferimenti transfrontalieri richiedono la garanzia che le misure di protezione “quantum-safe” rimangano in vigore anche dopo che i dati hanno lasciato l’ambiente di origine
I CISO devono garantire che i sistemi di trasferimento dei file siano in grado di dimostrare la durata della crittografia e applicare l'intelligenza artificiale in modo responsabile entro i limiti normativi.
Domande frequenti
Quali sono i principali standard di crittografia post-quantistica per MFT?
Gli algoritmi approvati dal NIST, come Kyber e Dilithium, costituiscono la base per la futura adozione della PQC.
In che modo gli strumenti basati sull'intelligenza artificiale possono integrarsi con MFT ?
Attraverso l'analisi comportamentale, il rilevamento delle anomalie e la valutazione automatizzata delle minacce con integrazione SIEM/IAM.
Qual è la roadmap per l'adozione del PQC MFT aziendale?
Iniziare subito la valutazione, avviare il progetto pilota PQC in 1-3 anni, raggiungere la piena adozione in 3-5 anni.
Qual è il rischio degli attacchi "raccogli ora, decrittografa dopo"?
Gli hacker possono catturare file crittografati oggi e decrittografarli una volta che i computer quantistici saranno maturi.
Come si confronta il QKD con il PQC?
Il QKD offre una sicurezza senza pari, ma richiede hardware specializzato; il PQC è più pratico per un'adozione su larga scala.
Come dovrebbero prepararsi le imprese alle minacce poste dall'intelligenza artificiale e dalla tecnologia quantistica?
Implementare il modello Zero Trust, adottare la cripto-agilità, implementare sistemi di rilevamento basati sull'intelligenza artificiale e modernizzare i protocolli legacy.
La vostra organizzazione è pronta per il futuro dei trasferimenti Secure ?
L'intelligenza artificiale e l'informatica quantistica stanno ridefinendo le fondamenta stesse del trasferimento sicuro dei file. Per i CISO, questi cambiamenti rappresentano sia un rischio che un'opportunità. Coloro che si modernizzeranno fin da ora, adottando analisi basate sull'intelligenza artificiale, pianificando una crittografia a prova di quantistica e integrando un'architettura Zero Trust, creeranno ecosistemi di scambio dati resilienti e pronti per il futuro, in grado di resistere alla prossima generazione di minacce informatiche.
OPSWAT guida questa trasformazione fornendo funzionalità di trasferimento sicuro dei file basate sul modello Zero Trust, potenziate dall’intelligenza artificiale e predisposte per la tecnologia quantistica tramite Metadefender Managed File Transfer ( MFT), che proteggono sia le aziende che le infrastrutture critiche.
Quali sono i principali standard di crittografia post-quantistica per MFT?
Gli algoritmi approvati dal NIST, come Kyber e Dilithium, costituiscono la base per la futura adozione della PQC.
In che modo gli strumenti basati sull'intelligenza artificiale possono integrarsi con MFT ?
Attraverso l'analisi comportamentale, il rilevamento delle anomalie e la valutazione automatizzata delle minacce con integrazione SIEM/IAM.
Qual è la roadmap per l'adozione del PQC MFT aziendale?
Iniziare subito la valutazione, avviare il progetto pilota PQC in 1-3 anni, raggiungere la piena adozione in 3-5 anni.
Qual è il rischio degli attacchi "raccogli ora, decrittografa dopo"?
Gli hacker possono catturare file crittografati oggi e decrittografarli una volta che i computer quantistici saranno maturi.
Come si confronta il QKD con il PQC?
Il QKD offre una sicurezza senza pari, ma richiede hardware specializzato; il PQC è più pratico per un'adozione su larga scala.
Come dovrebbero prepararsi le imprese alle minacce poste dall'intelligenza artificiale e dalla tecnologia quantistica?
Implementare il modello Zero Trust, adottare la cripto-agilità, implementare sistemi di rilevamento basati sull'intelligenza artificiale e modernizzare i protocolli legacy.
