Come riportato da thehackernews.com, un attore di minacce sponsorizzato dallo Stato è stato attribuito a una campagna di spear-phishing che ha preso di mira i giornalisti negli Stati Uniti. Gli intrusi, chiamati APT37, hanno installato un nuovo ceppo di malware chiamato GOLDBACKDOOR. Ha eseguito un deployment backdoor in un processo di infezione a più fasi per eludere il rilevamento.
Questi abili aggressori sapevano anche che il modo migliore per evitare il rilevamento da parte dei motori AV era evitare di inviare allegati dannosi. Hanno invece inviato un messaggio di posta elettronica contenente un link per scaricare un archivio ZIP da un server remoto progettato per impersonare un portale di notizie sulla Corea del Nord. Il file contiene uno script di Windows che funge da punto di partenza per l'esecuzione di uno script PowerShell che apre un documento dannoso e contemporaneamente installa la backdoor GOLDBACKDOOR. Questo ha permesso agli aggressori di recuperare comandi da un server remoto, caricare e scaricare file, registrare file e disinstallare da remoto la backdoor dalle macchine compromesse.
Secondo il Verizon Data Breach Incident Report del 2021, il tasso mediano di clic nelle simulazioni di phishing è del 3% e per alcune organizzazioni raggiunge il 20-40%! Se si considera che la maggior parte delle organizzazioni ha un volume di e-mail dannose estremamente elevato, bastano poche decine di e-mail perché questi attacchi abbiano successo. Non deve sorprendere che l'85% delle violazioni coinvolga un elemento umano, poiché la posta elettronica offre agli aggressori un percorso diretto verso i dipendenti. Molti framework di sicurezza comuni e iniziative di conformità richiedono una formazione di sensibilizzazione degli utenti, ma è chiaro che non è sufficiente.
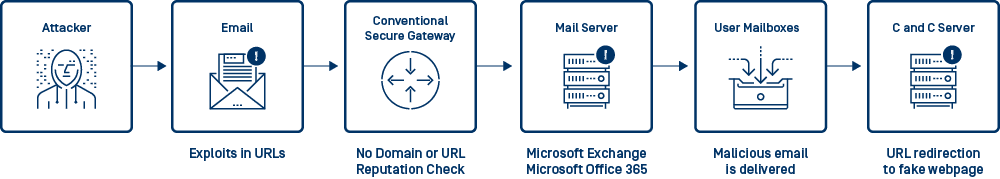
La tipica catena di attacco di un'e-mail dannosa
Potrebbe accadere anche a voi?
Il motivo per cui gli attacchi via e-mail sono così efficaci è l'ingegneria sociale. In particolare, il phishing rappresenta l'81% dell'ingegneria sociale ed è una delle principali azioni che portano effettivamente a una violazione (secondo Verizon). Gli attacchi di phishing cercano di impersonare un individuo o un marchio fidato per fornire contenuti dannosi o rubare credenziali, ma quando questi contenuti sono ospitati su un sito web non possono essere rilevati dai motori AV basati sulle e-mail.
Come ha dimostrato il caso del malware multi-stadio GOLDBACKDOOR, i messaggi fasulli potevano essere inviati dall'indirizzo di posta elettronica personale di un ex funzionario dell'intelligence sudcoreana, sfruttando pagine di portali di notizie simili, progettate per installare una backdoor e rubare informazioni sensibili.
Alcuni aggressori avanzati si sono anche resi conto che alcune soluzioni di sicurezza per le e-mail scansionano gli URL oltre agli allegati, quindi si sono evoluti attacchi più avanzati per eludere il rilevamento con accorciatori di URL, reindirizzamenti o URL unici.
The value of time-of-click URL reputation analysis
The reality is that AV is only the first pillar of email security; organizations also need protection against malicious emails that include no attachments. MetaDefender Email Security repels phishing attacks across multiple dimensions. First, emails with known phishing URLs are blocked before they reach a user’s inbox. Next, emails with suspicious URLs can be neutralized by exposing them into plain text. Finally, the reputation of URLs is checked whenever they are clicked, protecting users even after an email is delivered.
L'analisi della reputazione include l'indirizzo IP del mittente, le intestazioni dell'e-mail (cioè indirizzo FROM, dominio FROM, indirizzo REPLY-TO) e il corpo dell'e-mail, compresi eventuali collegamenti ipertestuali nascosti. OPSWAT MetaDefender Cloud raccoglie dati da più fonti online in tempo reale specializzate in indirizzi IP, domini e reputazione degli URL per fornire un servizio di ricerca che restituisce risultati aggregati ai nostri utenti. Questa funzionalità è utilizzata da MetaDefender Email Security che permette di identificare minacce come botnet o siti di phishing che non verrebbero individuati attraverso la scansione dei file di accesso ai contenuti.
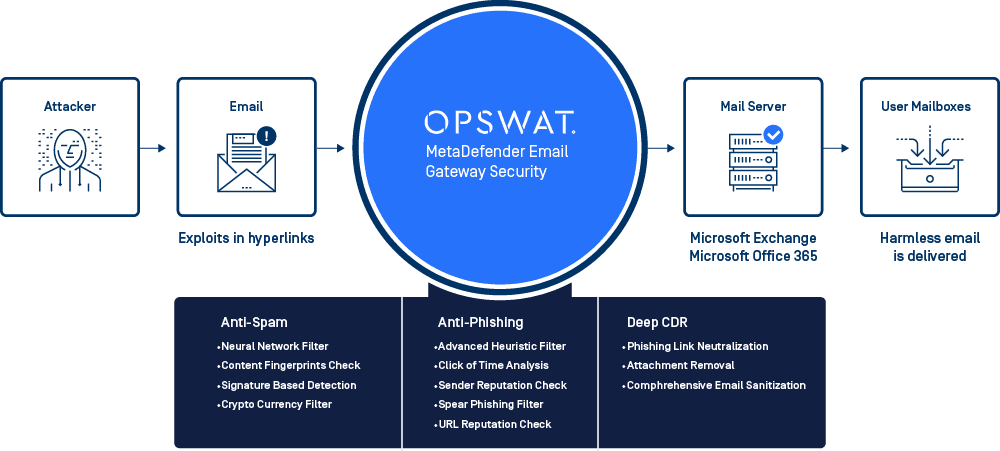
MetaDefender Email Security: Una soluzione per la difesa in profondità
OPSWAT Email Security Solution reduce human error by uncovering potential phishing attacks on multiple stages and protects users from social engineering attacks, so the IT department can rely less on user awareness.
Contattate OPSWAT e chiedeteci come possiamo aiutarvi a migliorare la sicurezza delle vostre e-mail con la protezione AV e antiphishing. Scaricate il nostro whitepaper gratuito per saperne di più sulle best practice per la sicurezza delle e-mail.