Alle 6:58 del mattino, un paziente carica un modulo di richiesta di visita specialistica sul portale del vostro ospedale. Sembra un altro innocuo file PDF tra le migliaia presenti. Alle 7:15 del mattino, quel file è già stato replicato su tre livelli di backup. Quello che nessuno si rende conto è che contiene un exploit zero-day che nessun prodotto antivirus per endpoint ha mai rilevato prima. A mezzogiorno, il ransomware ha crittografato i vostri sistemi di imaging, il reparto di radiologia è fuori uso e le équipe sanitarie sono in preda al panico.
Non si tratta di un'ipotesi drammatica. È la realtà attuale della sicurezza informatica nel settore sanitario moderno. E mette in luce una dura verità: la protezione degli endpoint da sola non è più sufficiente a garantire la sicurezza dei dati dei pazienti o delle operazioni ospedaliere.
Il settore sanitario deve attualmente far fronte ai costi più elevati in caso di violazioni rispetto a qualsiasi altro settore, con una media di 7,42 milioni di dollari per incidente, e quasi un terzo di questi casi riguarda il ransomware. I file circolano troppo rapidamente, su una scala troppo ampia e attraverso un numero troppo elevato di sistemi perché gli endpoint possano costituire l’unica linea di difesa.
Perché Endpoint non riesce a bloccare le minacce trasmesse tramite file nel settore sanitario
Gli strumenti tradizionali per la protezione degli endpoint sono stati progettati per gli ambienti desktop, non per i vasti ecosistemi ospedalieri in cui i file transitano attraverso sistemi di imaging, archivi cloud, reti di fornitori e pipeline di intelligenza artificiale senza mai passare per un endpoint protetto. Ciò crea enormi punti ciechi che gli aggressori sfruttano.
Come il malware trasmesso tramite file elude Endpoint
Il malware moderno è progettato per eludere gli strumenti endpoint basati su firme e persino quelli comportamentali. Gli exploit zero-day si nascondono all'interno di file PDF e DICOM. Il malware polimorfico muta costantemente. I backup e gli archivi cloud replicano i file dannosi prima che gli agenti endpoint possano intervenire.
In molti ospedali, il primo segnale di un’infezione potrebbe essere una postazione di radiologia bloccata o un archivio di immagini danneggiato, piuttosto che un file bloccato.
Miti che mettono a rischio gli ospedali
Nonostante ciò, nel settore persistono diversi pericolosi pregiudizi. Gli ospedali spesso credono che:
- "LaEndpoint è sufficiente."
- "Cloud si assumono la responsabilità della sicurezza."
- "Archivia prima e poi scansiona: così non ti sfugge nulla."
- "La crittografia risolve il problema."
Tuttavia, le minacce spesso penetrano attraverso le reti di archiviazione o di imaging, aggirando completamente gli endpoint, e i fornitori di servizi cloud garantiscono la sicurezza solo dell’infrastruttura, non dei contenuti caricati dagli ospedali.
L'approccio "salva prima, poi scansiona" è particolarmente dannoso. Se il malware viene rilevato solo dopo che un file si è replicato nei backup o nei sistemi a valle, il contenimento diventa esponenzialmente più difficile. Le operazioni di ripristino si protraggono per giorni o settimane, anziché per poche ore.
Come il ransomware e le minacce trasmesse tramite file si diffondono nei sistemi ospedalieri
Le attività ospedaliere dipendono dal costante flusso di dati: cartelle cliniche dei pazienti, referti, scansioni, risultati di analisi di laboratorio, richieste di rimborso assicurativo, documenti dei fornitori e, ora, dati per l’addestramento dell’intelligenza artificiale. Ogni trasferimento rappresenta una potenziale via di attacco.
Una cronologia tipica di un attacco
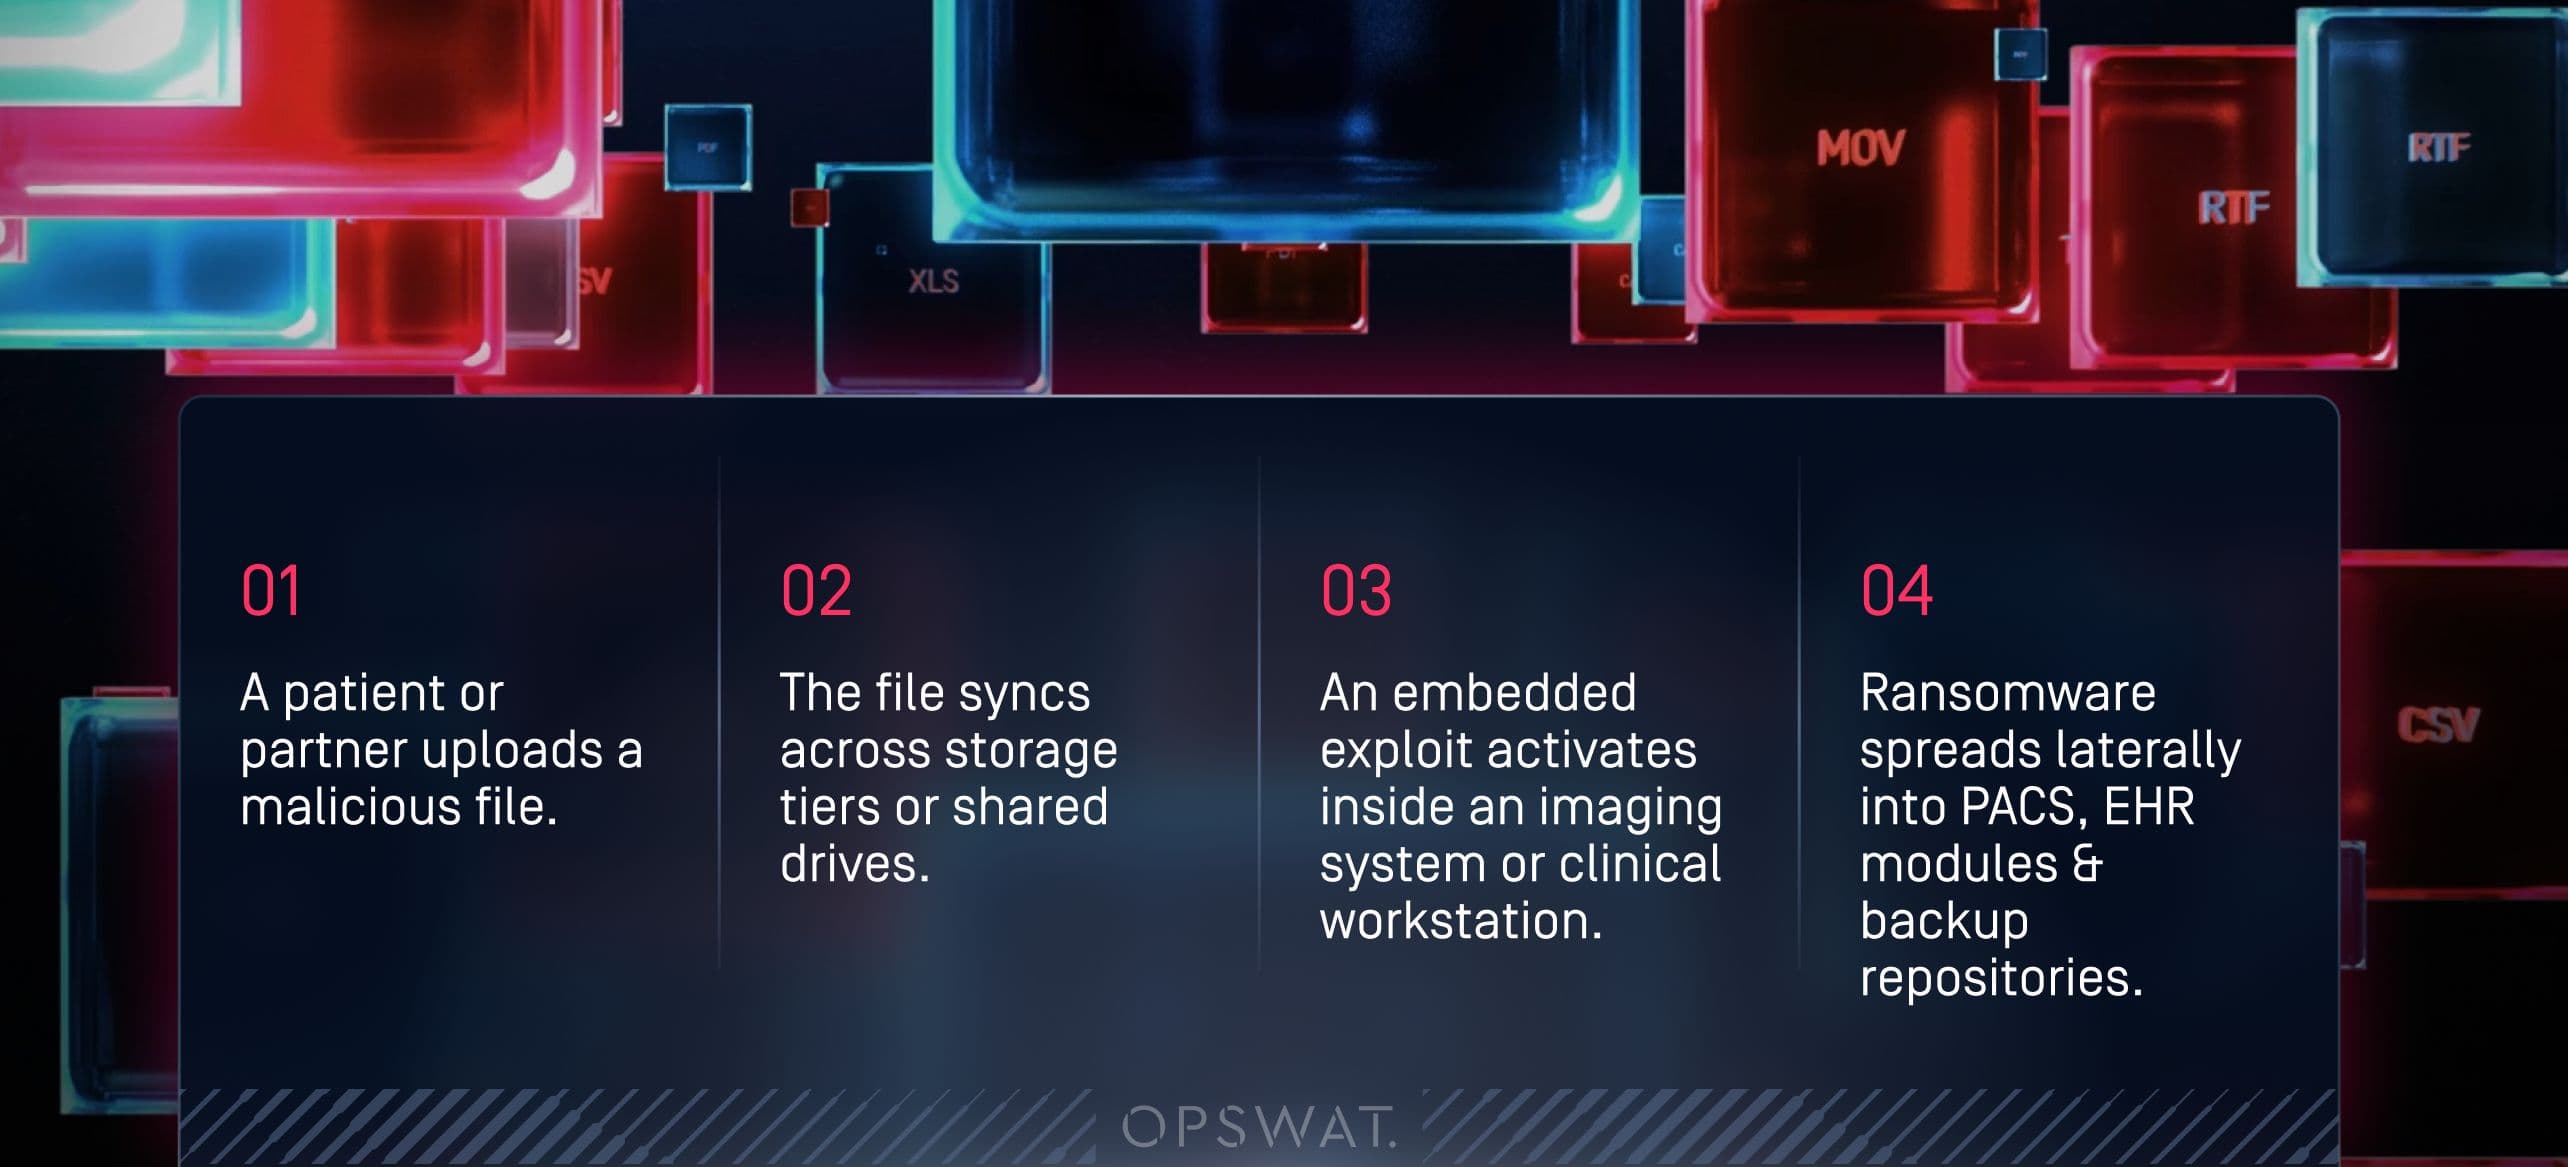
Un singolo file dannoso può passare da un punto di ingresso esterno a sistemi critici in pochi minuti. La sequenza spesso è la seguente:
- Un paziente o un partner carica un file dannoso.
- Il file viene sincronizzato tra i livelli di archiviazione o le unità condivise.
- All’interno di un sistema di imaging o di una workstation clinica si attiva un exploit incorporato.
- Il ransomware si diffonde lateralmente nei moduli PACS, EHR e nei repository di backup.
Una volta che i backup sono stati infettati, il ripristino dopo un incidente diventa una corsa contro il tempo.
Imaging, PACS e dispositivi connessi: obiettivi di alto valore
I sistemi di imaging sanitario presentano alcune delle vulnerabilità più particolari e pericolose. I file DICOM possono contenere script nascosti o malware. I dispositivi obsoleti e i sistemi operativi non aggiornati costituiscono punti di accesso vulnerabili. I flussi di lavoro di imaging interconnessi offrono un terreno fertile per il movimento laterale.
Se un hacker compromette un singolo file di imaging, l'effetto a catena può bloccare l'attività radiologica per giorni.
Pipeline AI: la nuova frontiera degli attacchi tramite file
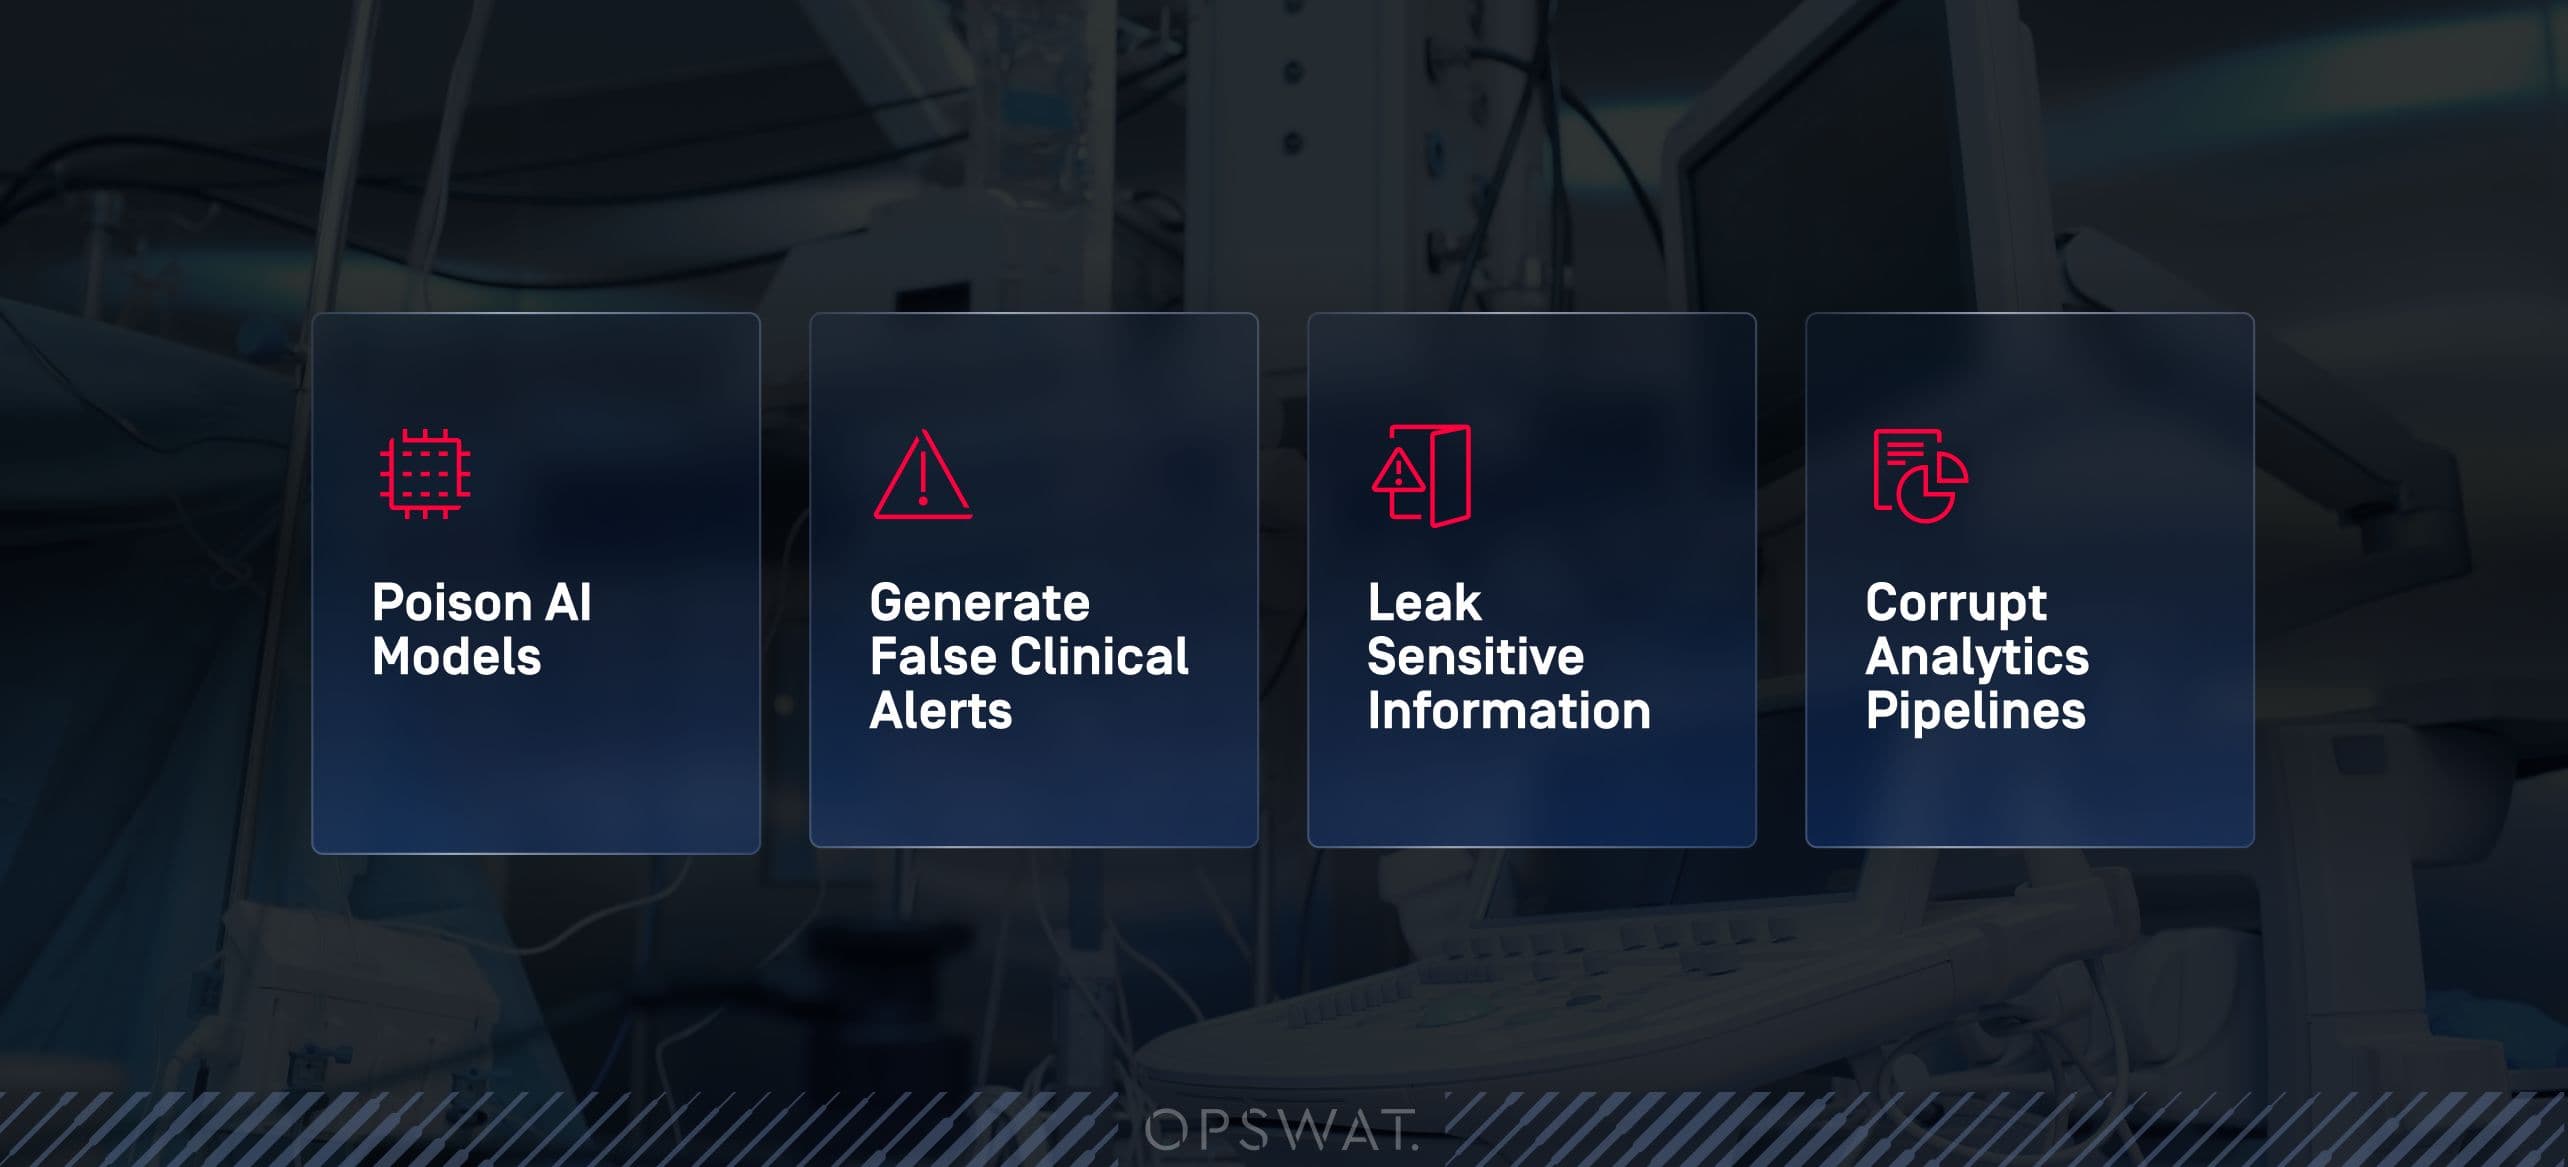
I modelli di intelligenza artificiale e di apprendimento automatico elaborano enormi volumi di documenti, moduli e immagini. Questi flussi di lavoro sono molto efficaci, ma ampliano anche notevolmente la superficie di attacco. I file dannosi o manipolati possono:
- Modelli Poison AI
- Generare falsi allarmi clinici
- Divulgazione di informazioni riservate
- Pipeline di analisi corrotte
Gli ospedali che utilizzano le soluzioni OPSWAT ora disinfettano e verificano ogni file prima che entri in un flusso di lavoro basato sull'intelligenza artificiale, garantendo che l'IA clinica rimanga una risorsa e non un rischio.
Sicurezza dei file: un requisito fondamentale per la conformità, non una semplice voce da spuntare
La sicurezza dei dati sanitari viene spesso erroneamente interpretata come una semplice questione di crittografia o controllo degli accessi. Tuttavia, normative quali HIPAA, GDPR e NIS2 impongono alle organizzazioni di andare ben oltre, garantendo l’integrità, e non solo la riservatezza, dei dati dei pazienti.
Comprendere le ePHI nel contesto della sicurezza dei file
Le informazioni sanitarie protette in formato elettronico sono presenti ovunque: nei file di imaging, nei documenti di riferimento, negli elenchi delle attività, nei set di dati per l'intelligenza artificiale, nei referti di laboratorio e persino nei metadati. Qualsiasi file contenente identificativi o contesto clinico deve essere protetto, monitorato e verificabile.
I requisiti di conformità stanno diventando più severi
Le autorità di regolamentazione si aspettano ora che gli ospedali dimostrino:
- Visibilità end-to-end dello spostamento dei file
- Rilevamento e segnalazione rapidi degli incidenti
- Controlli di integrità che impediscono la manomissione dei dati
- Registri verificabili degli eventi di scansione e sanificazione
Una sicurezza dei file frammentata o reattiva rende quasi impossibile soddisfare tali requisiti.
Sicurezza dei file e sicurezza dei pazienti: direttamente collegate
Quando le minacce provenienti dai file compromettono i sistemi di imaging, i sistemi di laboratorio o i flussi di lavoro relativi ai farmaci, la sicurezza dei pazienti ne risente immediatamente. Il ransomware non è solo un semplice problema informatico, ma mette a rischio l’integrità operativa dell’intera struttura sanitaria.
Strategie avanzate per la sicurezza multilivello dei file nel settore sanitario
Le organizzazioni sanitarie all’avanguardia stanno andando oltre gli endpoint per passare a un’architettura di sicurezza dei file proattiva e a più livelli.
Multiscanning: la forza dei numeri
Anziché affidarsi a un unico motore antivirus, Metascan™ diOPSWAT Multiscanning utilizza contemporaneamente oltre 30 motori, rilevando oltre il 99% delle minacce note e sconosciute.
Ciò riduce drasticamente le finestre di esposizione e individua le minacce che altri strumenti non riescono a rilevare.
Disarmo e ricostruzione dei contenuti: eliminazione delle minacce incorporate nei file
La tecnologia Deep CDR™ rimuove i contenuti attivi, il codice di exploit e le minacce incorporate, per poi rigenerare una versione sicura e funzionante del file. È particolarmente efficace per:
- PDF e documenti Office
- Immagini DICOM
- Moduli caricati dai pazienti o dai partner
- Formati di file con archivi nidificati
La tecnologia Deep CDR™, che ha ottenuto un punteggio del 100% in termini di protezione e accuratezza da SE Labs, previene le minacce note e sconosciute, preservando al contempo la piena funzionalità dei file in pochi millisecondi.
Adaptive e DLP basato sull'intelligenza artificiale
Quando i file richiedono un’analisi più approfondita, la tecnologia basata sull’emulazione di OPSWATAdaptive Sandbox analizza il loro comportamento in tempo reale. La tecnologia Proactive DLP™, basata sull’intelligenza artificiale, rileva e blocca o oscura le informazioni sanitarie protette (ePHI) e altri contenuti sensibili, favorendo l’adempimento degli obblighi previsti dall’HIPAA e dal GDPR.
Sanificazione dei file in linea: protezione di ogni punto di ingresso
L'ispezione in linea significa che i file vengono analizzati e ripuliti prima di entrare nel tuo ambiente, non ore dopo. Ciò consente di:
- Rimozione immediata delle minacce
- Registrazione completa della catena di custodia
- Risposta rapida agli incidenti
- Protezione coerente su portali, e-mail, MFT, imaging e flussi di lavoro AI
Casi di studio reali: la prova che la sicurezza dei file su più livelli funziona
Le strutture sanitarie di tutto il mondo stanno adottando questo approccio e stanno ottenendo risultati tangibili.
Clalit Health Services: gestione di milioni di file al giorno
In qualità di una delle più grandi organizzazioni sanitarie al mondo, Clalit ha implementato Metascan Multiscanning e la tecnologia Deep CDR™ per analizzare milioni di file ogni giorno. Il risultato: minacce zero-day bloccate, una maggiore conformità normativa e un nuovo punto di riferimento per la sicurezza dei file su larga scala.
Recupero da ransomware senza spegnimento
Un importante operatore sanitario ha utilizzato Managed File Transfer™ diMetaDefender (MFT), una soluzione sicura di MFT che si integra perfettamente con le tecnologie di sicurezza dei file di OPSWAT, per ripulire i file ripristinati durante un intervento di recupero da ransomware. L’azienda ha così garantito la continuità operativa e dimostrato la propria conformità normativa, evitando sanzioni legali significative.
Luzerner Psychiatrie AG: Bloccare il malware diffuso tramite e-mail
A fronte di frequenti attacchi di phishing, Luzerner Psychiatrie AG ha implementato Adaptive ,Sandbox e MetaDefender Email Security™ per impedire che allegati contenenti malware raggiungessero il personale clinico. I dati dei pazienti sono rimasti protetti e le violazioni sono scese a zero.
Misure concrete per andare oltre Endpoint
I responsabili della sicurezza sanitaria che intendono rafforzare la sicurezza dei file dovrebbero iniziare con una roadmap strutturata.
Mappare tutti i flussi di lavoro relativi ai file (portali pazienti, PACS, archiviazione su cloud, pipeline di intelligenza artificiale) e individuare i punti in cui i file vengono inseriti senza essere sottoposti a scansione o a pulizia.
Applicare la scansione e il CDR per i file DICOM, garantire scambi sicuri con i fornitori e assicurare la verificabilità di ogni punto di contatto dei file.
Sanificare e convalidare tutti i dati prima dell'acquisizione per prevenire la contaminazione e la fuga di dati.
Combina le funzionalità di multiscanning, CDR, sandboxing, DLP basato sull’intelligenza artificiale e sanificazione in linea per una protezione completa e conforme alle normative.
Siete pronti a fare il prossimo passo?
Leggi il white paper completo per scoprire come gli ospedali più all’avanguardia stanno utilizzando sistemi di sicurezza dei file a più livelli per neutralizzare le minacce prima ancora che raggiungano una postazione di lavoro o un paziente.
