Molti professionisti della sicurezza e amministratori IT si sono posti la domanda: "Come posso proteggere meglio le mie e-mail da vari virus?" e "Quanto è efficace l'attuale antivirus per la sicurezza delle e-mail?".
Non c'è una risposta semplice, perché per capire il contesto è necessario analizzare molti fattori diversi. Vediamo i dettagli delle ultime scoperte.
- Currently, 14,000 new malware appears every hour
- Alcuni motori AV si aggiornano a intervalli enormi, da 2 a 16 ore o giorni interi.
- I generatori polimorfi possono nascondere i virus veri e propri agli scanner AV
Given the above figures, it is not surprising that 91% of cyberattacks start with an email and remain the largest attack vector for malicious actors, as it is cheap, easy to use, and provides a direct communication channel into an organization. To understand why malware is still so successful and how malicious actors deliver their harmful script/content to the user mailbox, refer to this list of the main attachment types used for distributing them:
- file di archivio (38% - dal 17,26%),
- Documenti Word (23% - mentre i documenti RTF 38%),
- fogli di calcolo (17%),
- e file eseguibili (16%)
La portata della minaccia malware è enorme. Quando leggerete questo articolo, migliaia di nuove minacce informatiche saranno state rilasciate per trovare le loro vittime.
Numero crescente di malware
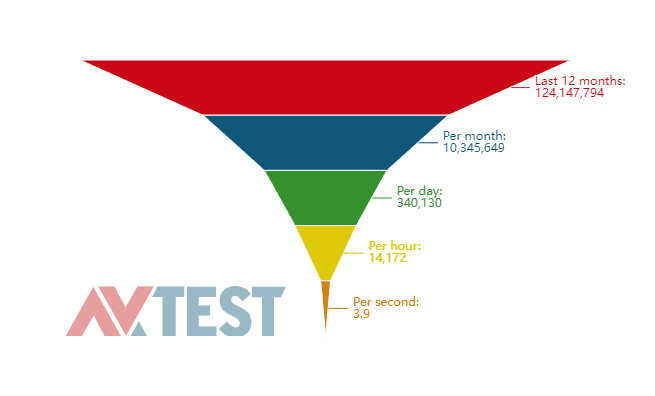
La protezione antivirus è la base della difesa di un'azienda contro la maggior parte delle minacce informatiche. Purtroppo, le aziende spesso perdono queste battaglie contro gli aggressori, e non è una coincidenza visti gli enormi volumi in gioco. Secondo un grafico di av-atlas.org, il numero di nuove minacce informatiche scoperte è di circa 14.000 all'ora, che le aziende devono combattere costantemente. Si tenga presente che nessun fornitore di antivirus è in grado di fornire una protezione adeguata da solo, poiché la finestra di aggiornamento (tempo di esposizione) del database delle firme AV è tipicamente compresa tra le 2 e le 16 ore, ma è anche molto comune avere solo aggiornamenti giornalieri.
Il pericolo del tempo di esposizione
In effetti, esiste un ritardo significativo tra la comparsa di nuovo malware e il suo rilevamento, ulteriormente aggravato dalla latenza di aggiornamento dei database delle definizioni dei virus, che può raggiungere diverse ore (2 - 16 o 24). È indubbio che quanto più ampia è la finestra di aggiornamento (tempo di esposizione) del database delle definizioni dei virus, tanto maggiore è la vulnerabilità della protezione delle e-mail. Ciò si traduce in una finestra di vulnerabilità per le organizzazioni e aumenta significativamente il rischio di epidemie di malware. La protezione del gateway e quindi la protezione della posta elettronica diventano limitate.
L'ascesa dei virus polimorfi
L'aumento dei virus polimorfi può essere visto come una risposta degli autori di virus alla crescente sofisticazione degli scanner antivirus. Le soluzioni antivirus utilizzano per lo più firme che sono efficaci soprattutto nel rilevare le minacce note. I virus polimorfi utilizzano la modifica del codice e la crittografia per nascondersi dagli scanner AV. Per progettare tali virus, sono stati creati generatori polimorfici che nascondono il codice effettivo sotto il mantello del polimorfismo.
Come procedere?
Inutile dire che la sicurezza della posta elettronica è una soluzione dalle molte sfaccettature e che, sebbene tutti utilizzino un gateway di posta elettronica sicuro con vari motori antivirus, le differenze di efficacia tra i vari fornitori sono così grandi che la stessa Gartner raccomanda ai responsabili della sicurezza e del rischio di valutare nuovamente le capacità della soluzione attuale, perché se c'è un problema, è un problema di scala.
La sfida con qualsiasi soluzione antivirus è rappresentata dall'efficienza con cui rileva il malware, dalla rapidità con cui riduce i tempi di esposizione e dalla suscettibilità ai falsi positivi.
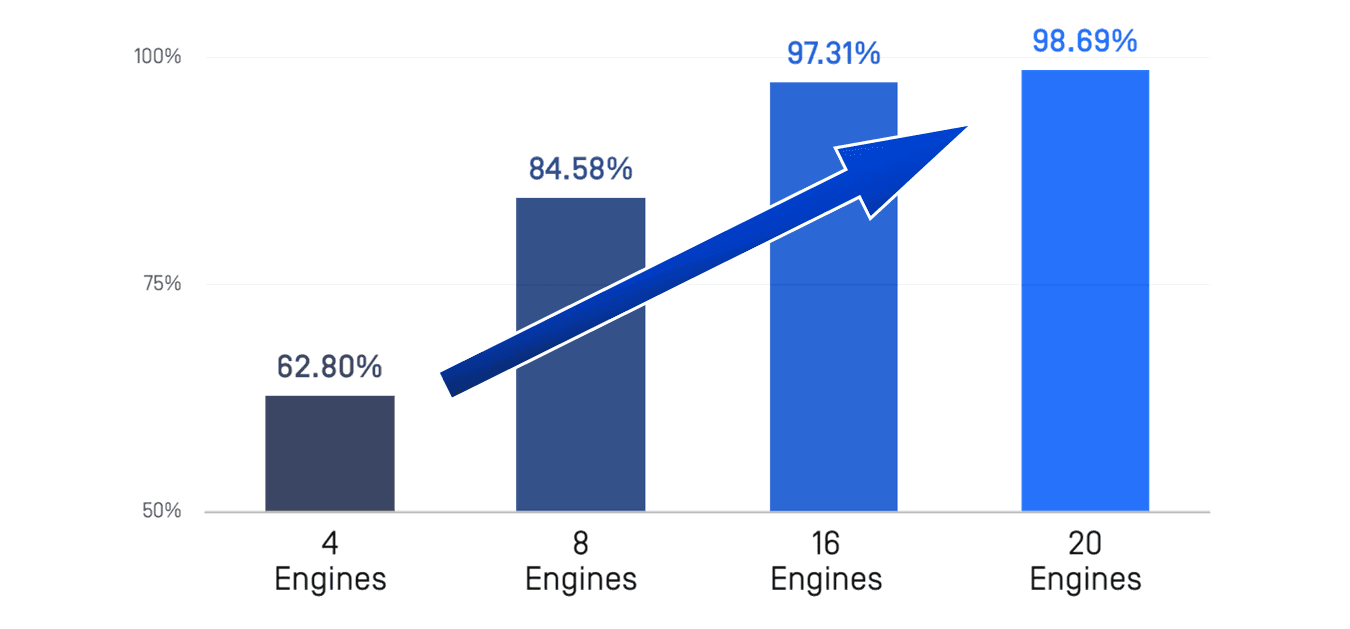
La maggior parte dei gateway di posta elettronica sicuri dispone di un motore anti-malware e, indipendentemente dalla frequenza di aggiornamento delle definizioni dei virus, qualsiasi motore anti-malware non riuscirà a rilevare alcune minacce. La best practice generale consiste nell'aggiungere più motori di scansione AV ai controlli di sicurezza per aumentare il tasso di rilevamento del malware. Utilizzando più di 20 motori anti-malware, le aziende possono raggiungere un tasso di rilevamento superiore al 99%, in modo da individuare rapidamente una nuova minaccia e porvi rimedio.
L'arma segreta?
OPSWAT Multiscanning fornisce un'analisi simultanea con più motori AV, rendendola una tecnologia avanzata di rilevamento e prevenzione delle minacce che aumenta i tassi di rilevamento e riduce i tempi di risposta ai focolai.
Per ridurre il rischio di sicurezza delle e-mail e colmare le lacune di sicurezza, MetaDefender Email Security utilizza la tecnologia brevettata di OPSWAT, Multiscanning. Ogni e-mail viene scansionata da oltre 20 motori anti-malware, con un tasso di rilevamento fino al 99%.
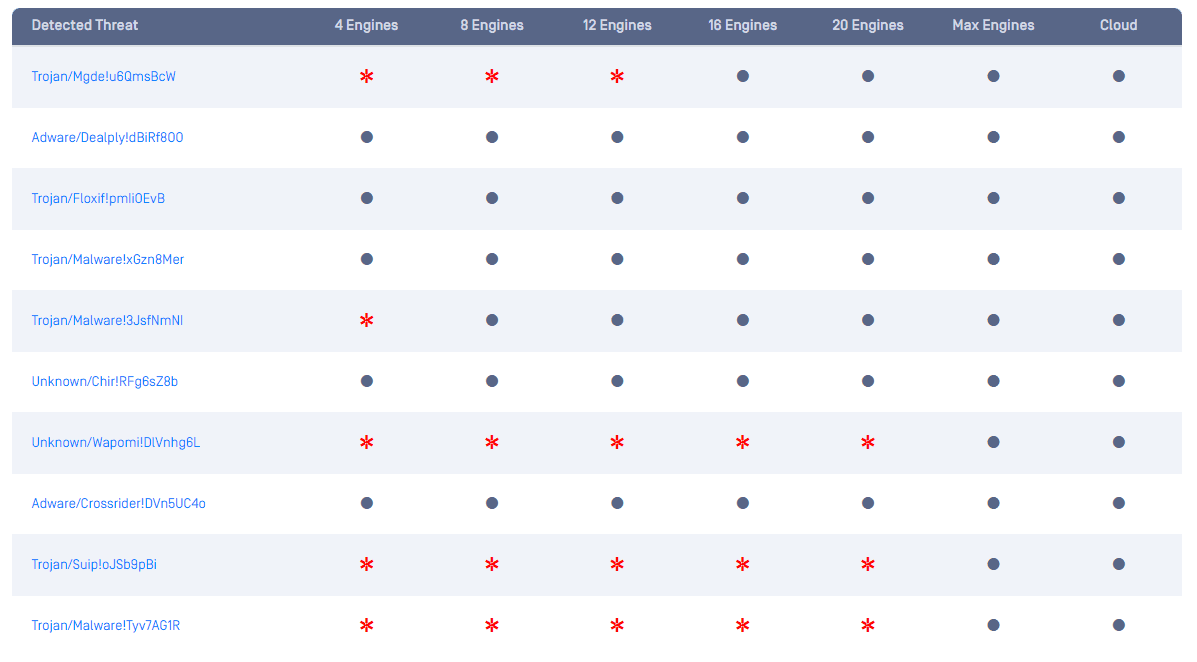
Esempio di matrice di rilevamento delle minacce: https://metadefender.opswat.com/reports/statistics?page=5
Oltre a garantire un elevato tasso di rilevamento del malware, Multiscanning identifica in modo più efficiente i focolai di malware consolidando gli aggiornamenti del database delle definizioni dei virus. Si può osservare che con l'aumentare del numero di motori antivirus, diminuisce il tempo di esposizione alle minacce informatiche. Con più di 20 motori antimalware, un'organizzazione può ridurre significativamente l'esposizione alle minacce informatiche a meno di 10 minuti. Ciò consente una protezione più efficiente delle e-mail contro le circa 14.000 minacce informatiche che compaiono ogni ora, riducendo al contempo i falsi positivi ed eliminando ulteriormente le distrazioni.
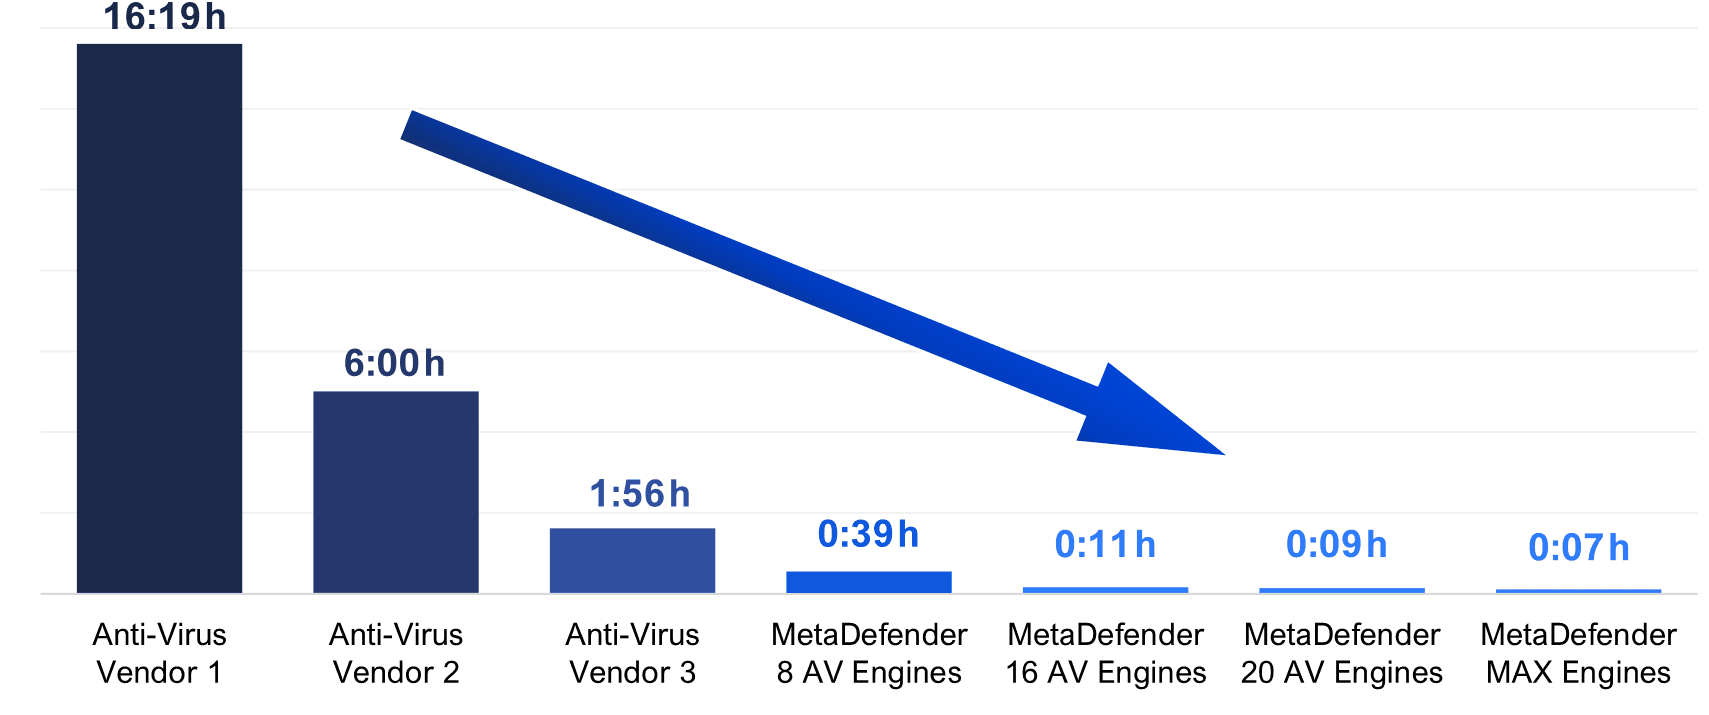
Frequenza media di aggiornamento del database delle firme AV
La tecnologia Multiscanning di OPSWAT lavora per migliorare il rilevamento dei focolai utilizzando una varietà di motori, grazie a un mix di rilevamento euristico, apprendimento automatico e basato sulle firme. È un dato di fatto che alcuni motori AV supportano la corrispondenza dei modelli (o delle firme) per rilevare le varianti di malware che presentano un comportamento simile ad altre varianti della stessa famiglia di malware. I motori AV che utilizzano solo database di definizioni sono meno adatti a questo scopo, mentre i motori che utilizzano l'intelligenza artificiale e l'euristica comportamentale sono probabilmente in grado di identificare anche i virus polimorfi utilizzando il metodo sopra descritto. L'offerta MetaDefender Cloud Enterprise comprende 24 fornitori, alcuni dei quali dispongono di motori con euristica e tecniche di apprendimento automatico che consentono ai clienti OPSWAT di combattere i virus polimorfi e sconosciuti (zero-day). Lasciare il meglio per l'ultimo: MetaDefender Email Security consente l'accesso a queste risorse di scansione MetaDefender Cloud , in modo che i suoi utenti possano beneficiare di una protezione in tempo reale non solo contro il malware noto, ma anche contro gli attacchi zero-day.
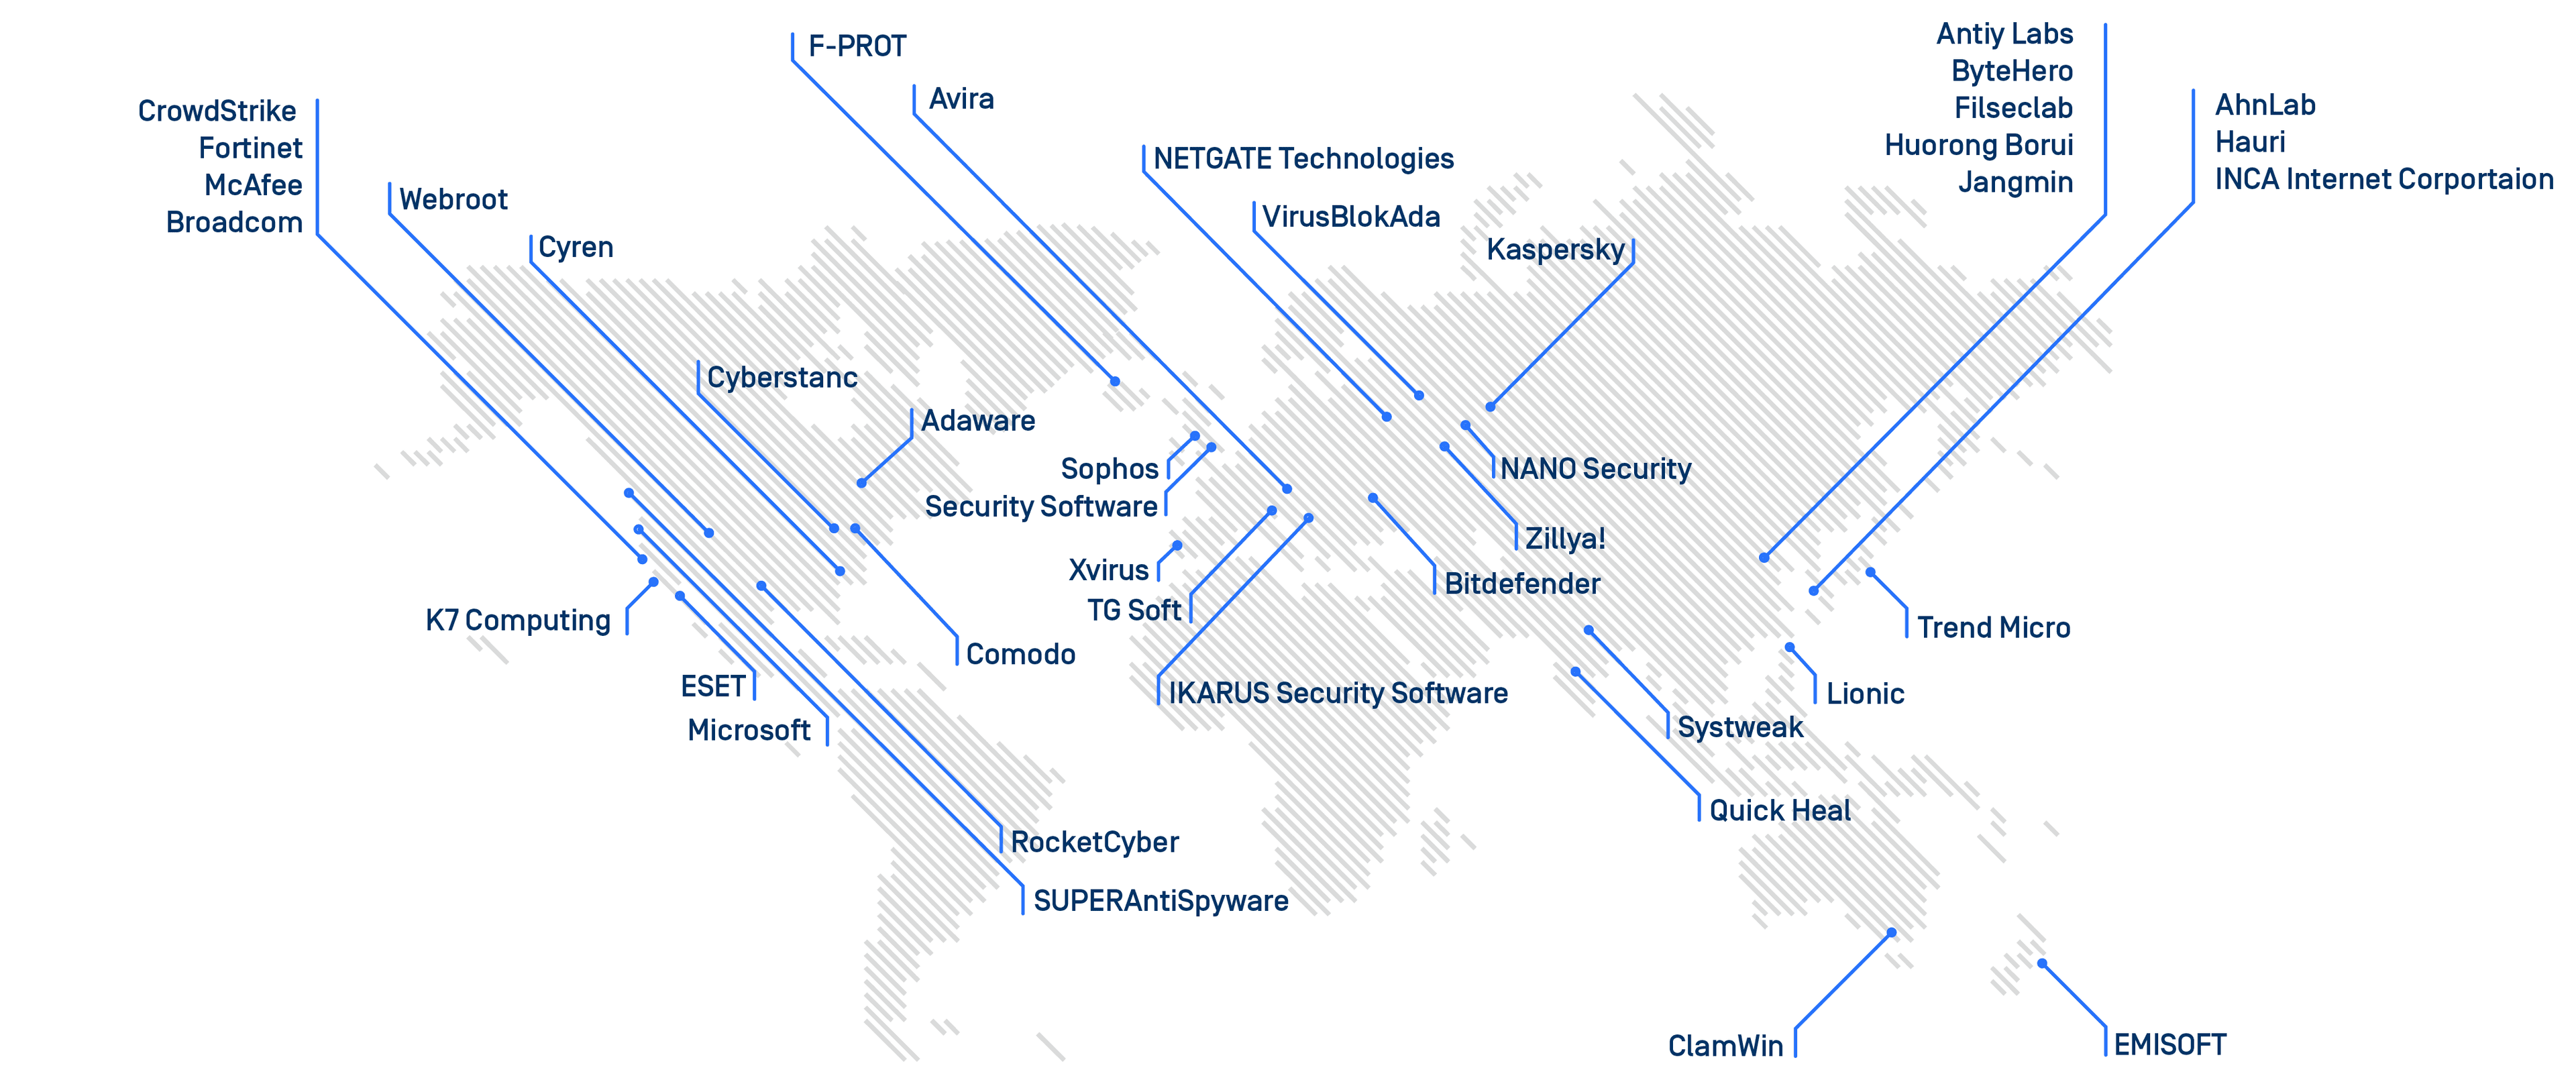
Infine, una serie diversificata di motori antivirus provenienti da diverse località geografiche consente una protezione più completa quando emergono nuovi focolai da diversi punti caldi. OPSWAT Il nostro impegno è quello di continuare a distribuire fornitori di antimalware di tutto il mondo in ogni pacchetto, in modo da essere coperti 24 ore al giorno.
In definitiva, malware e virus sono solo un aspetto della sicurezza delle e-mail, quindi l'antivirus è solo una parte della soluzione. Gli attori delle minacce possono utilizzare URL dannosi o link di phishing, impersonare utenti e domini affidabili o sfruttare attacchi più avanzati che eludono il rilevamento tradizionale. Abbiamo trattato tutti questi argomenti in modo più approfondito nel nostro recente blog.
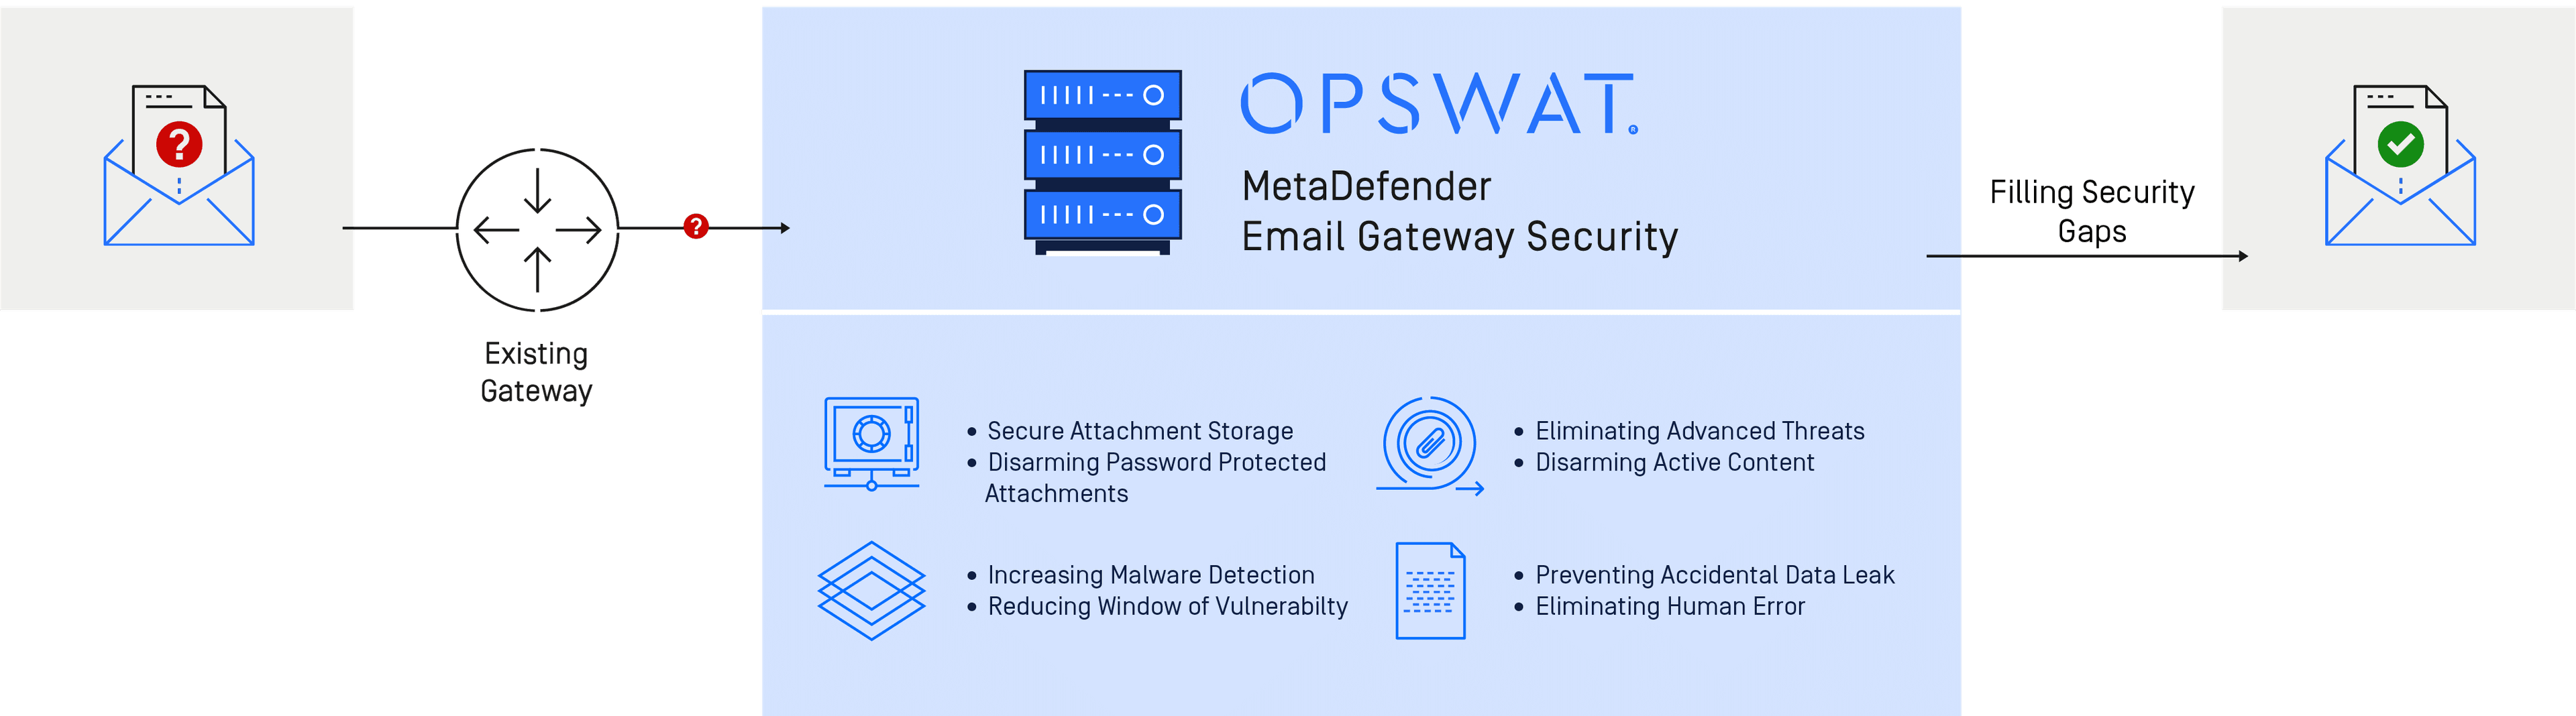
Rispetto all'entità dei danni causati, ad esempio, da un attacco ransomware, il costo per portare la sicurezza delle e-mail a un livello avanzato è trascurabile. OPSWAT La missione di è ridurre i rischi per la sicurezza aziendale, colmare le lacune e rendere più efficace la sicurezza delle e-mail. Il prodotto MetaDefender Email Security offre funzionalità uniche per portare la protezione delle e-mail a un livello superiore di efficacia.
Contact OPSWAT today and ask how we can help improve your anti-virus detection rates with multi-scanning or download our free whitepaper to learn more about best practices for email security.