Advanced Threat Detection prevenzione dell'
e per flussi di lavoro affidabili relativi ai file
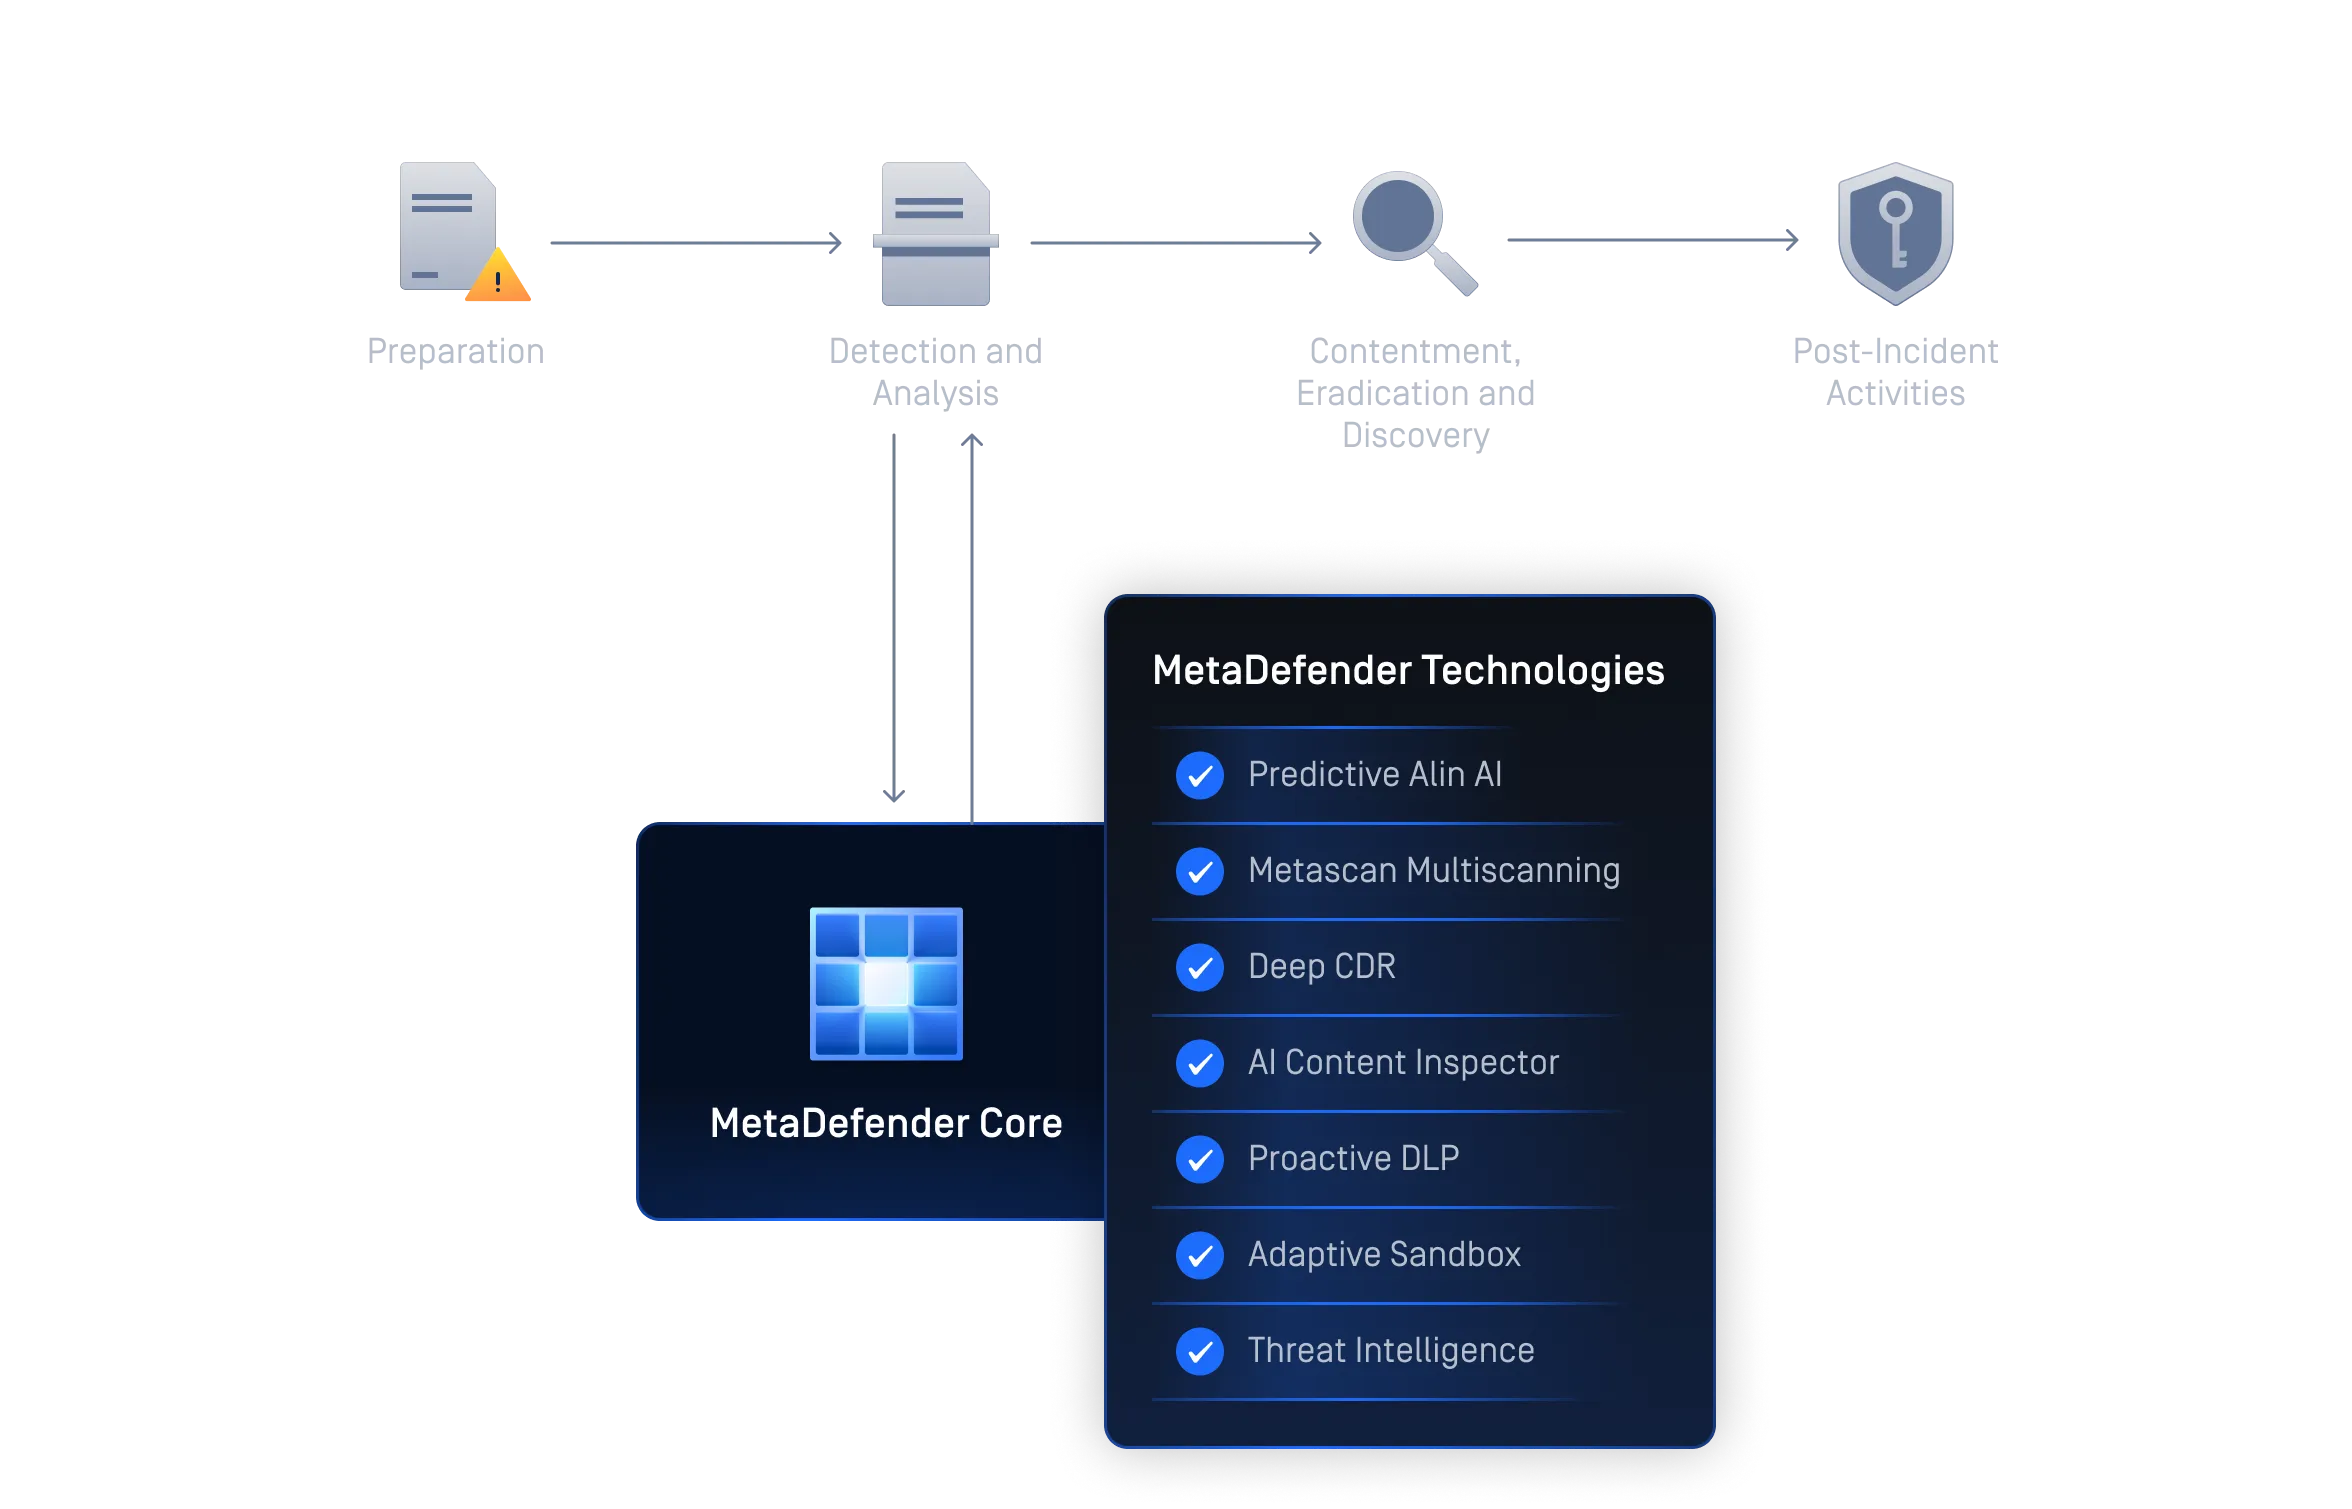
MetaDefender Core la piattaforma avanzata OPSWATper il rilevamento e la prevenzione delle minacce, progettata per identificare le minacce veicolate dai file prima della loro esecuzione. Combina la tecnologia Deep CDR™, Multiscanning Metascan™, il sandboxing adattivo, Proactive DLP e il rilevamento del malware basato sull'intelligenza artificiale per proteggere i flussi di lavoro dei file nelle infrastrutture critiche, garantendo al contempo la conformità e l'approccio zero-trust a livello di file.
- Trasforma ogni file in una risorsa affidabile
- Neutralizza le minacce prima che si diffondano
- Secure , scalabilità ovunque
Una piattaforma per la totale affidabilità dei file
MetaDefender Core offre funzionalità avanzate di rilevamento e prevenzione delle minacce per gli ambienti soggetti a normative. Grazie all’intelligenza artificiale predittiva (Predictive AI), alla tecnologia Deep CDR™, a Metascan™ Multiscanning, all’AI Content Inspector, al Proactive DLP™, all’ Adaptive Sandbox , a Threat Intelligence, a File-based Vulnerability Assessment e all’SBOM, blocca gli attacchi zero-day, favorisce la conformità e protegge ogni file lungo l’intero flusso di lavoro di sicurezza, senza rallentare l’attività aziendale.
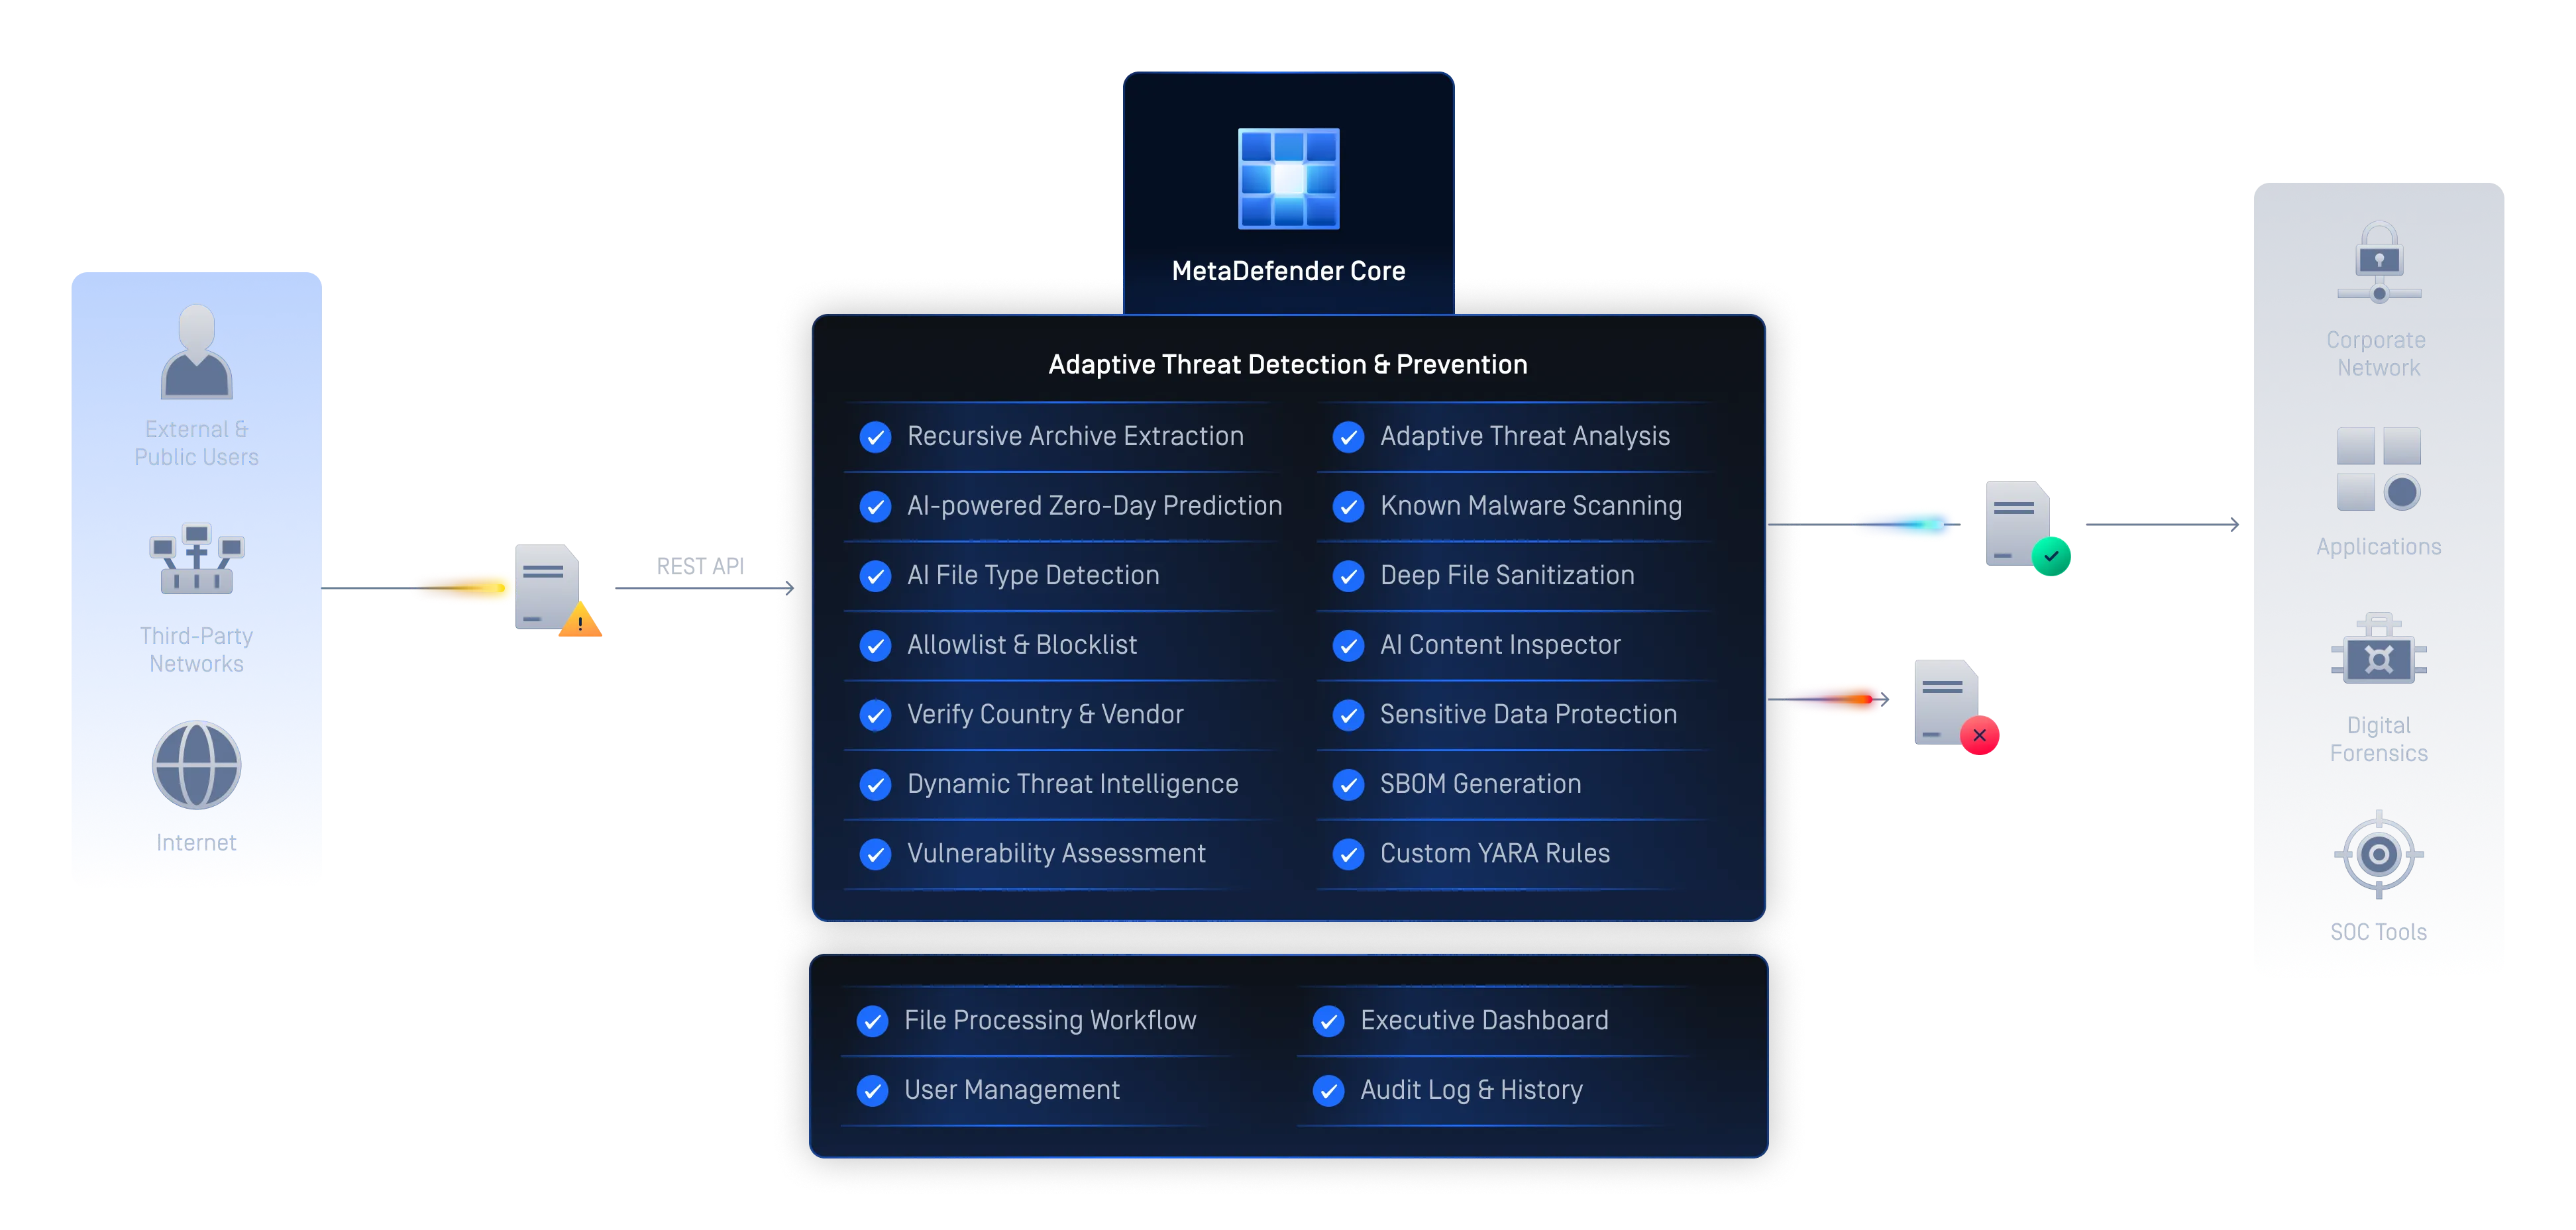
Individuare, analizzare ed eliminare il malware e gli attacchi zero-day
Prevenzione avanzata delle minacce
Grazie alla combinazione di tecnologie all'avanguardia come Metascan Multiscanning Deep CDR™ Technology, MetaDefender Core e neutralizza il malware nascosto e le minacce zero-day.
Architettura di sicurezza multilivello
Una struttura modulare basata su criteri che coordina la scansione, la sanificazione, la valutazione delle vulnerabilità e le informazioni sulle minacce, garantendo una protezione uniforme e ad alto volume in tutti gli ambienti.
Difesa dalle minacce basata sull'intelligenza artificiale
Sfruttando l'intelligenza artificiale e l'apprendimento automatico per ottimizzare ogni motore di rilevamento e prevenzione delle minacce, garantendo una protezione più rapida, intelligente e adattiva.
Applicazione centralizzata delle politiche
Gli amministratori possono definire e automatizzare le politiche di gestione dei file per garantire standard di sicurezza uniformi in tutta l'organizzazione, semplificando la conformità e la governance.
Integrazione perfetta e scalabilità
Si integra facilmente con i sistemi IT e OT esistenti tramite API, ICAP e SDK, adattandosi a infrastrutture complesse senza interrompere le operazioni.
Protezione comprovata per ambienti soggetti a normative
Scelto da governi, gestori di infrastrutture critiche e oltre 2.100 organizzazioni in tutto il mondo, MetaDefender Core garantisce il pieno controllo sulla sicurezza dei dati, aiutando al contempo le organizzazioni a soddisfare i requisiti normativi.
L'arresto delle minacce inizia con una tecnologia leader di mercato
OPSWATLa tecnologia leader di mercato, comprovata, affidabile a livello mondiale e pluripremiata, impedisce alle minacce informatiche veicolate dai file di entrare e propagarsi negli ambienti critici.
Previsione dei vulnerabilità zero-day basata sull'intelligenza artificiale a livello di perimetro
- Rilevamento e deviazione prima dell'esecuzione
- Modello ML addestrato sui flussi di lavoro relativi ai file aziendali
Più motori sono meglio di uno
- Rileva quasi il 100% delle minacce informatiche
- Scansione simultanea con oltre 30 motori AV leader del settore
Fermare le minacce che gli altri non vedono
- Supporta oltre 200 formati di file
- Sanificazione ricorsiva di archivi annidati a più livelli
- Rigenerare file sicuri e utilizzabili
Autenticità dei contenuti basata sull'intelligenza artificiale e rilevamento delle frodi documentali
- Rimuovere i duplicati, verificare la validità e canonizzare i metadati delle immagini
- Valutare gli indizi visivi forensi, le caratteristiche stilometriche del testo e gli indizi relativi alla struttura del documento
- Utilizzare gate separati per i classificatori relativi a testi generati dall'IA, immagini generate dall'IA e frodi documentali
Rilevamento del vero tipo di file per i flussi di lavoro critici per la sicurezza
- AI potenziata
- Rileva i tipi di file falsificati in pochi millisecondi
- Applicazione in linea senza perdita di prestazioni
Analisi strutturale prima dell’intervento delle forze di sicurezza tradizionali
- Verifica la conformità della struttura del file alle specifiche ufficiali e allo schema personalizzato
- Estrae e instrada gli oggetti incorporati per l'analisi antimalware e il sandboxing
- Blocca le strutture non valide e i poliglotti prima che entrino in funzione i motori a valle
Prevenire la perdita di dati sensibili
- Utilizzate modelli basati sull'intelligenza artificiale per individuare e classificare il testo non strutturato in categorie predefinite.
- Occulta automaticamente le informazioni sensibili identificate, quali dati personali (PII), informazioni sanitarie protette (PHI) e dati relativi al settore dei pagamenti con carta (PCI), in oltre 125 tipi di file
- Supporto per il riconoscimento ottico dei caratteri (OCR) nelle immagini
Rilevamento di malware evasivo con Sandboxing avanzato basato sull'emulazione
- Analizzare i file ad alta velocità
- Il motore sandbox anti-evasione estrae le IOC
- Identificare le minacce zero-day
- Abilitate la classificazione profonda delle minacce informatiche tramite API o integrazione locale.
Migliorare il rilevamento con le Threat Intelligence in tempo reale
- Correlazione di IOC, IP, URL e reputazione dei file a livello globale su oltre 50 miliardi di artefatti.
- Bloccare più velocemente le minacce emergenti
- Arricchire l'analisi a valle
Individuare i rischi legati ai componenti nei pacchetti " Software ", nelle risorse crittografiche e nei modelli di intelligenza artificiale
- Rileva le versioni dei pacchetti, le licenze e le vulnerabilità note nel codice sorgente, nei file binari e nei container
- Valutare gli asset crittografici in relazione ai rischi classici e quantistici, con suggerimenti sulle alternative consigliate
- Abbinare i file dei modelli di IA ai repository noti e verificare le licenze dichiarate
Rilevare le vulnerabilità delle applicazioni prima che vengano installate
- Verificare la presenza di vulnerabilità note nel software prima dell'installazione
- Eseguire la scansione dei sistemi alla ricerca di vulnerabilità note quando i dispositivi sono a riposo
- Esaminare rapidamente le applicazioni in esecuzione e le loro librerie per individuare eventuali vulnerabilità.
- Ispettore di contenuti AI
Autenticità dei contenuti basata sull'intelligenza artificiale e rilevamento delle frodi documentali
- Rimuovere i duplicati, verificare la validità e canonizzare i metadati delle immagini
- Valutare gli indizi visivi forensi, le caratteristiche stilometriche del testo e gli indizi relativi alla struttura del documento
- Utilizzare gate separati per i classificatori relativi a testi generati dall'IA, immagini generate dall'IA e frodi documentali
Oltre 100 miliardi di immaginiDa "Rilevamento SynthID" di GooglePrecisione del 99%per i principali generatori di immagini - Rilevamento del tipo di file
Rilevamento del vero tipo di file per i flussi di lavoro critici per la sicurezza
- AI potenziata
- Rileva i tipi di file falsificati in pochi millisecondi
- Applicazione in linea senza perdita di prestazioni
99%+ di precisioneSulle estensioni mascherate - Convalida della struttura dei file
Analisi strutturale prima dell’intervento delle forze di sicurezza tradizionali
- Verifica la conformità della struttura del file alle specifiche ufficiali e allo schema personalizzato
- Estrae e instrada gli oggetti incorporati per l'analisi antimalware e il sandboxing
- Blocca le strutture non valide e i poliglotti prima che entrino in funzione i motori a valle
160+Formati, inclusi database, GIS e file di modelli di intelligenza artificiale - Threat Intelligence
Migliorare il rilevamento con le Threat Intelligence in tempo reale
- Correlazione di IOC, IP, URL e reputazione dei file a livello globale su oltre 50 miliardi di artefatti.
- Bloccare più velocemente le minacce emergenti
- Arricchire l'analisi a valle
Più veloceRidurre i tempi complessivi di triageTrasparenteProteggi gli ambienti critici con maggiore chiarezza
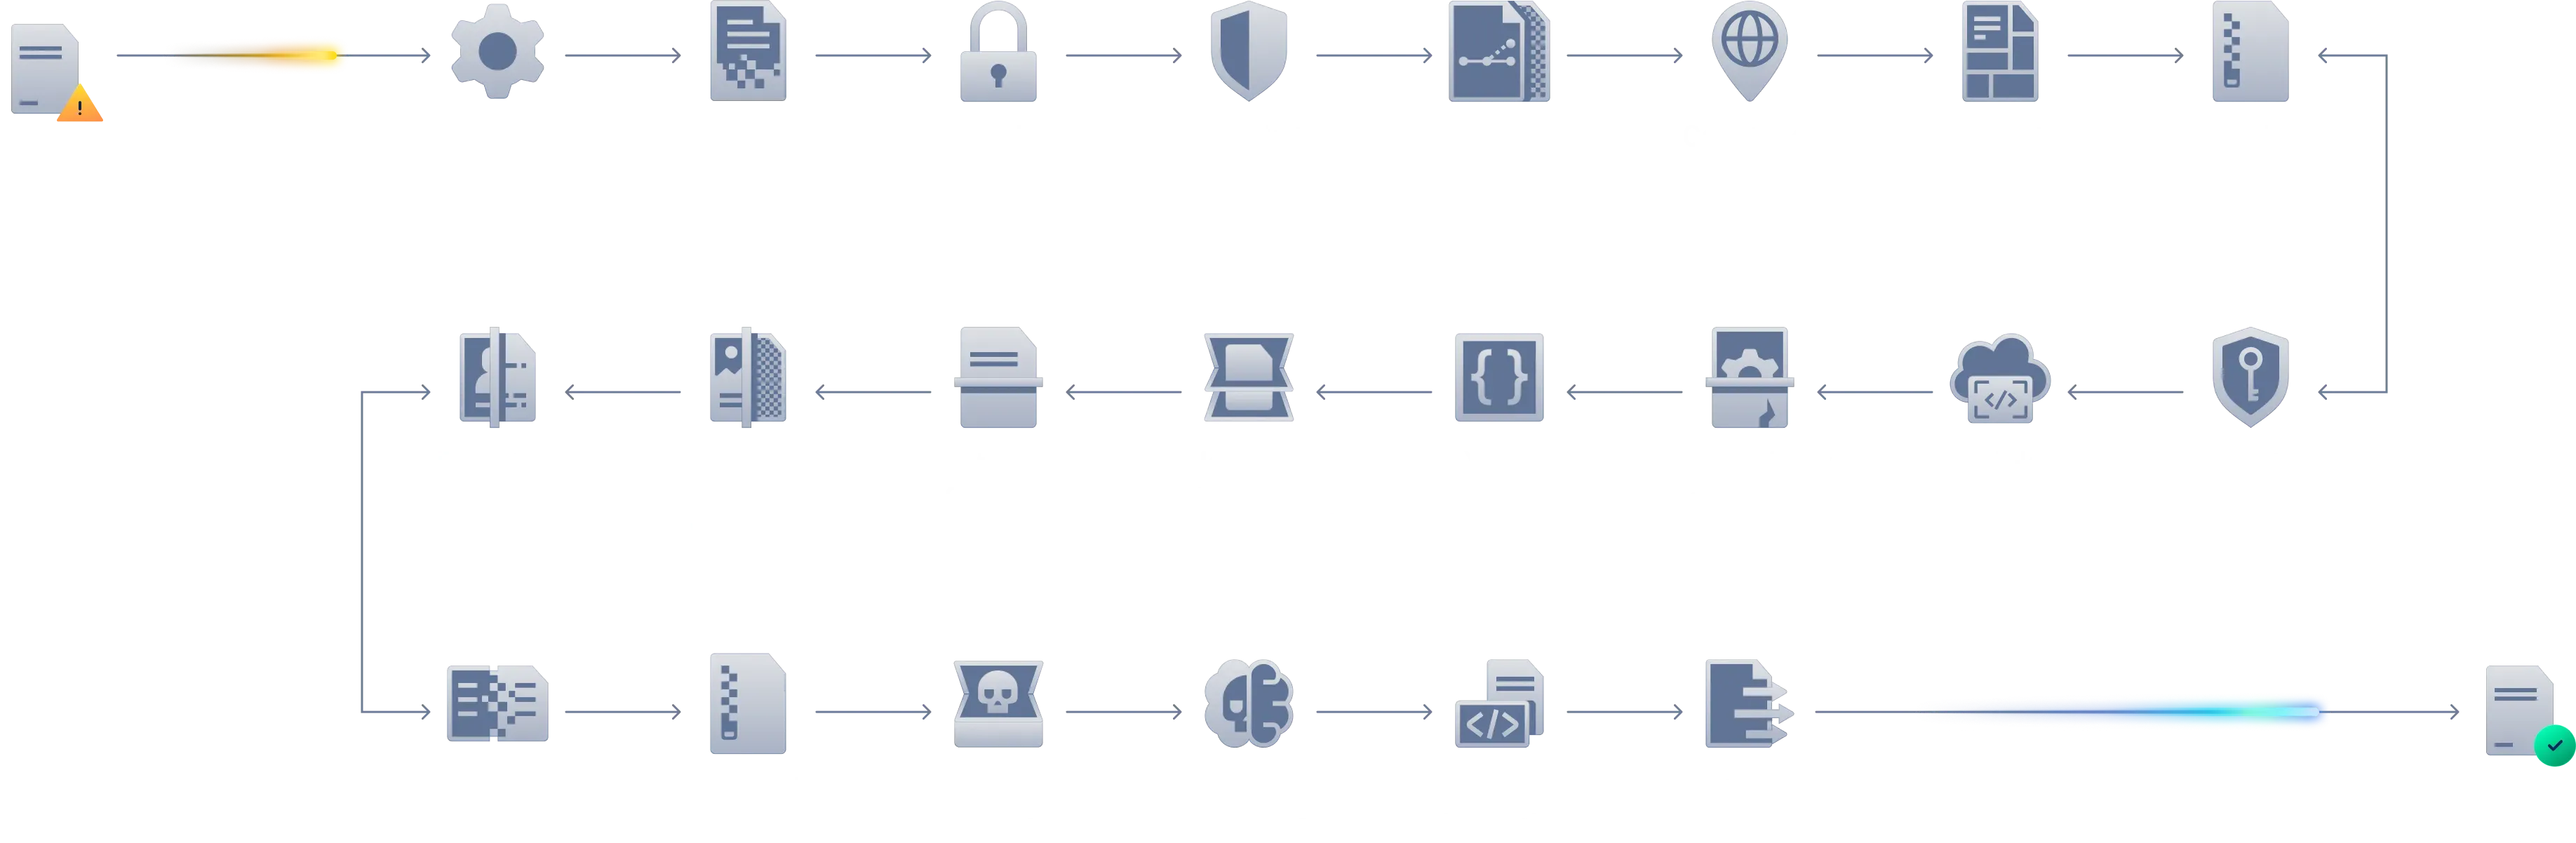
Flusso di lavoro di elaborazioneCore MetaDefender Core
Ogni fase è pensata per proteggere i tuoi dati. Ogni file che entraCore MetaDefender Core un flusso di lavoro controllato e articolato in più fasi, progettato per rilevare, sanificare e verificare i contenuti prima che vengano immessi nelle reti sicure. Questo processo garantisce che anche i file più complessi e annidati vengano analizzati in modo completo e siano conformi alle politiche di sicurezza aziendali. Ogni fase è modulare, basata su criteri definiti e ottimizzata per garantire prestazioni e precisione in ambienti IT, OT e air-gapped.
Panoramica del prodotto
Guarda il video per scoprire come MetaDefender Core integra funzionalità avanzate di rilevamento e prevenzione del malware nelle tue soluzioni e infrastrutture esistenti, al fine di proteggere il caricamento dei file, potenziare i prodotti di sicurezza informatica e supportare sistemi personalizzati di analisi del malware.
MetaDefender Core azione
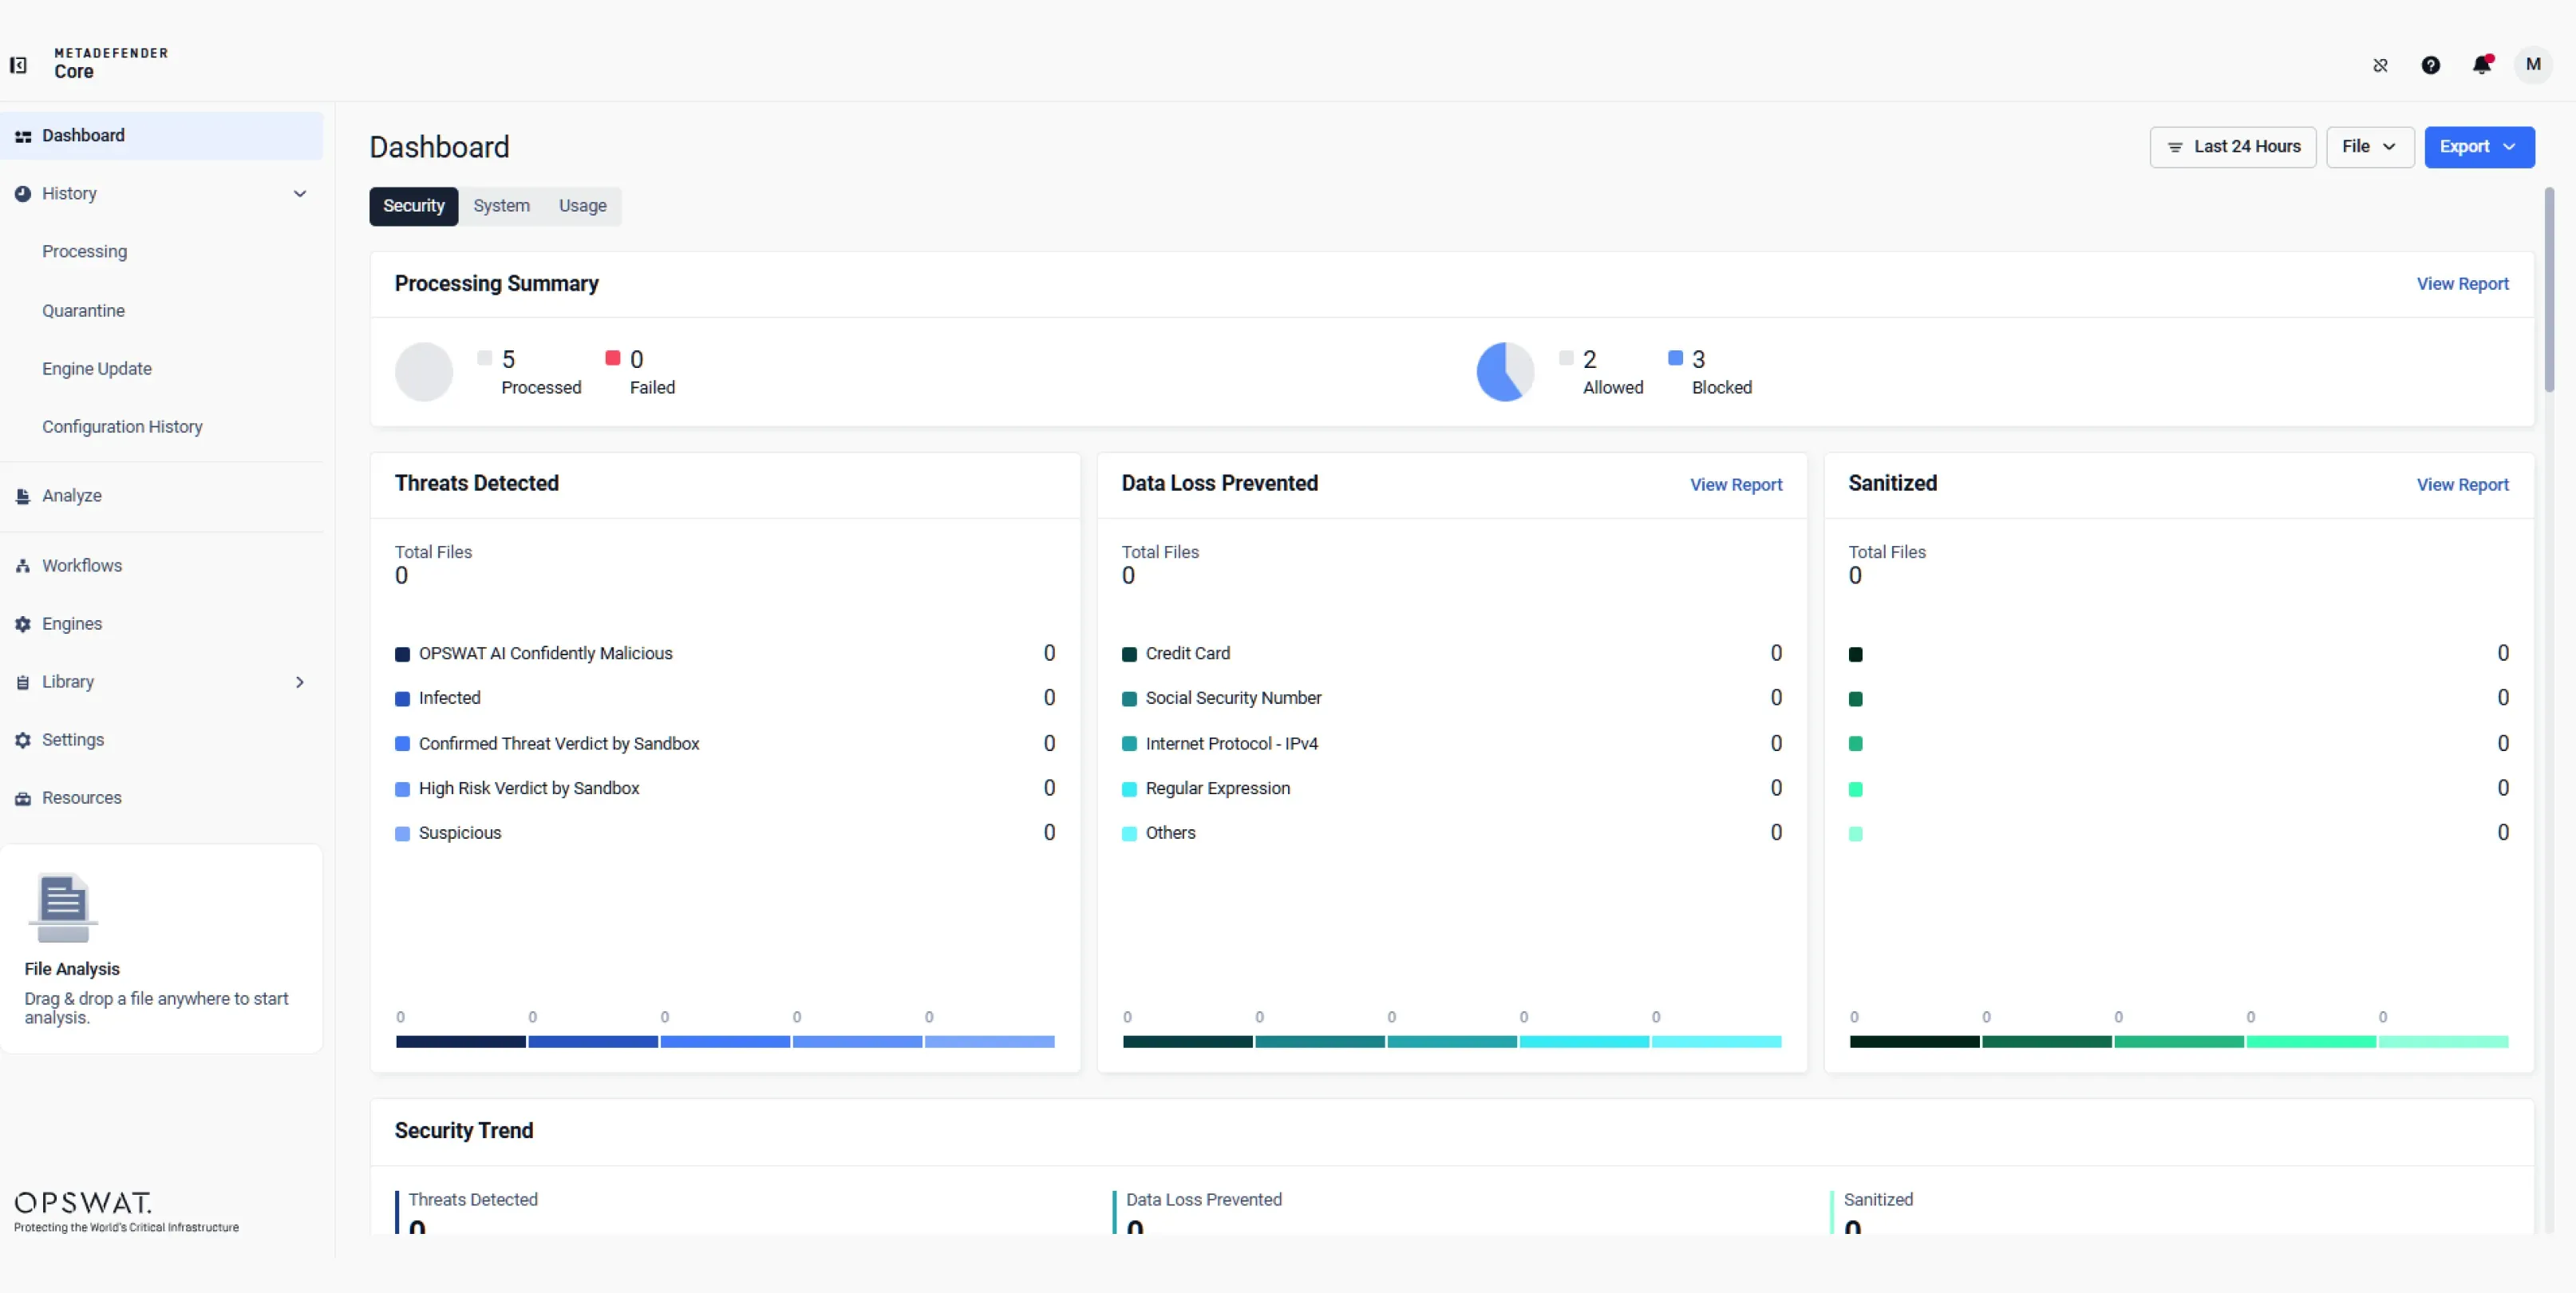
Ottieni piena visibilità e controllo sulla sicurezza dei file, dal rilevamento e dalla pulizia fino alla verifica e alla consegna.
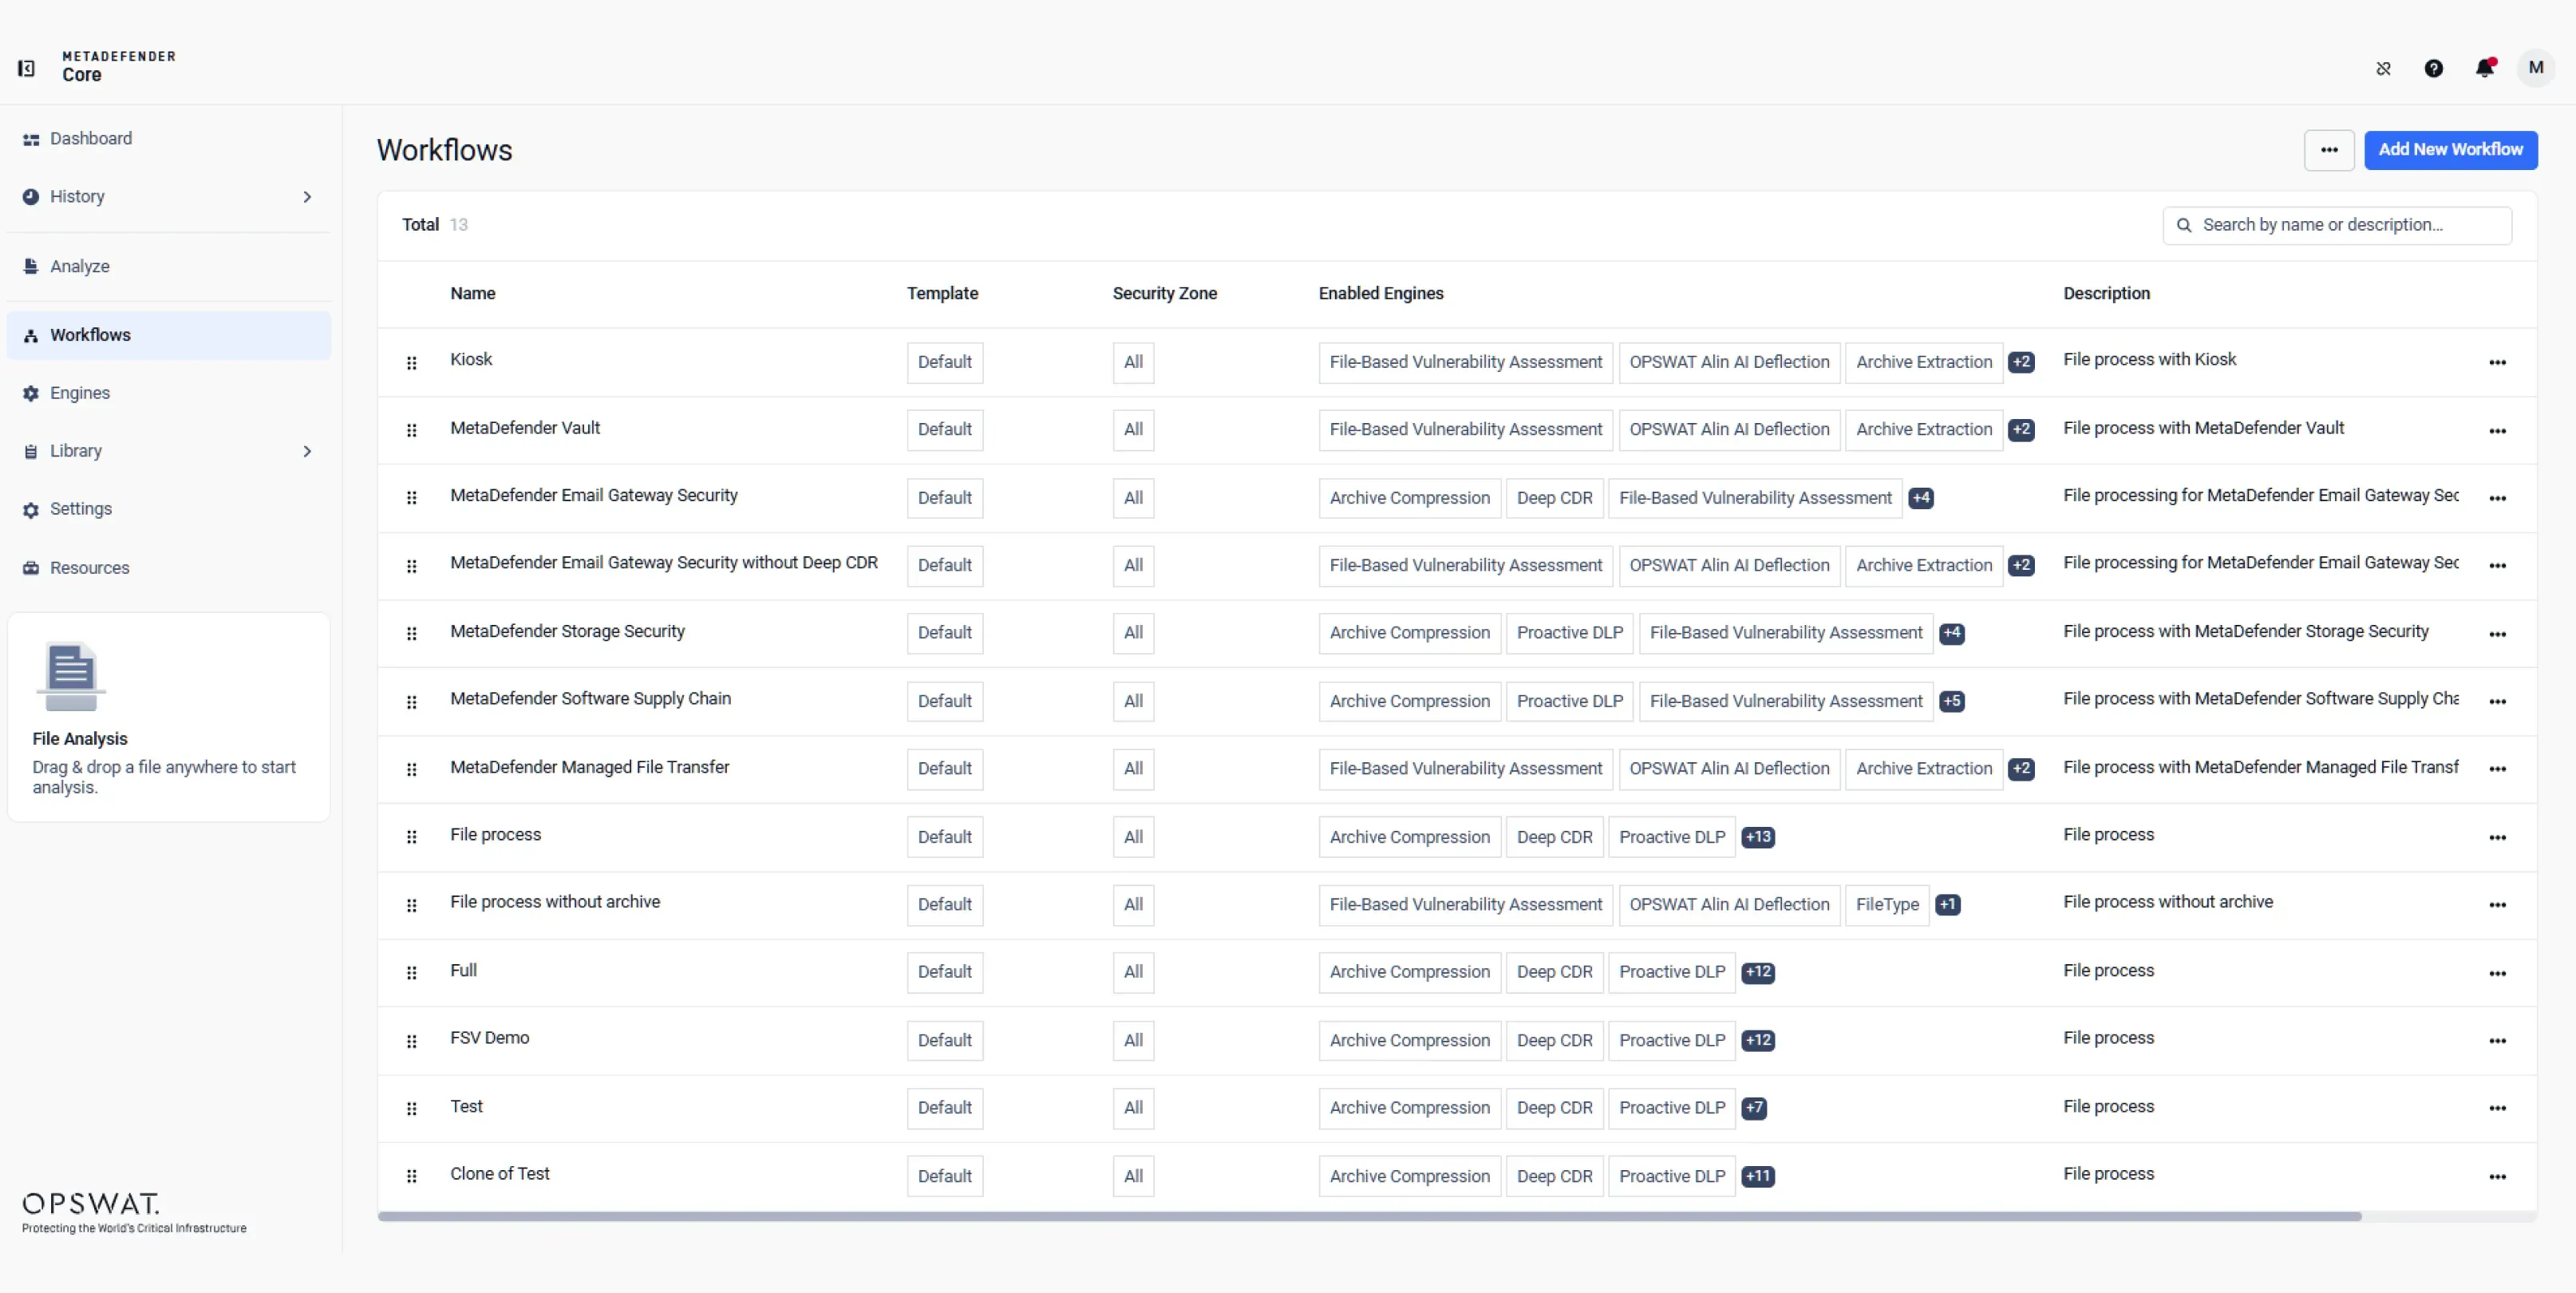
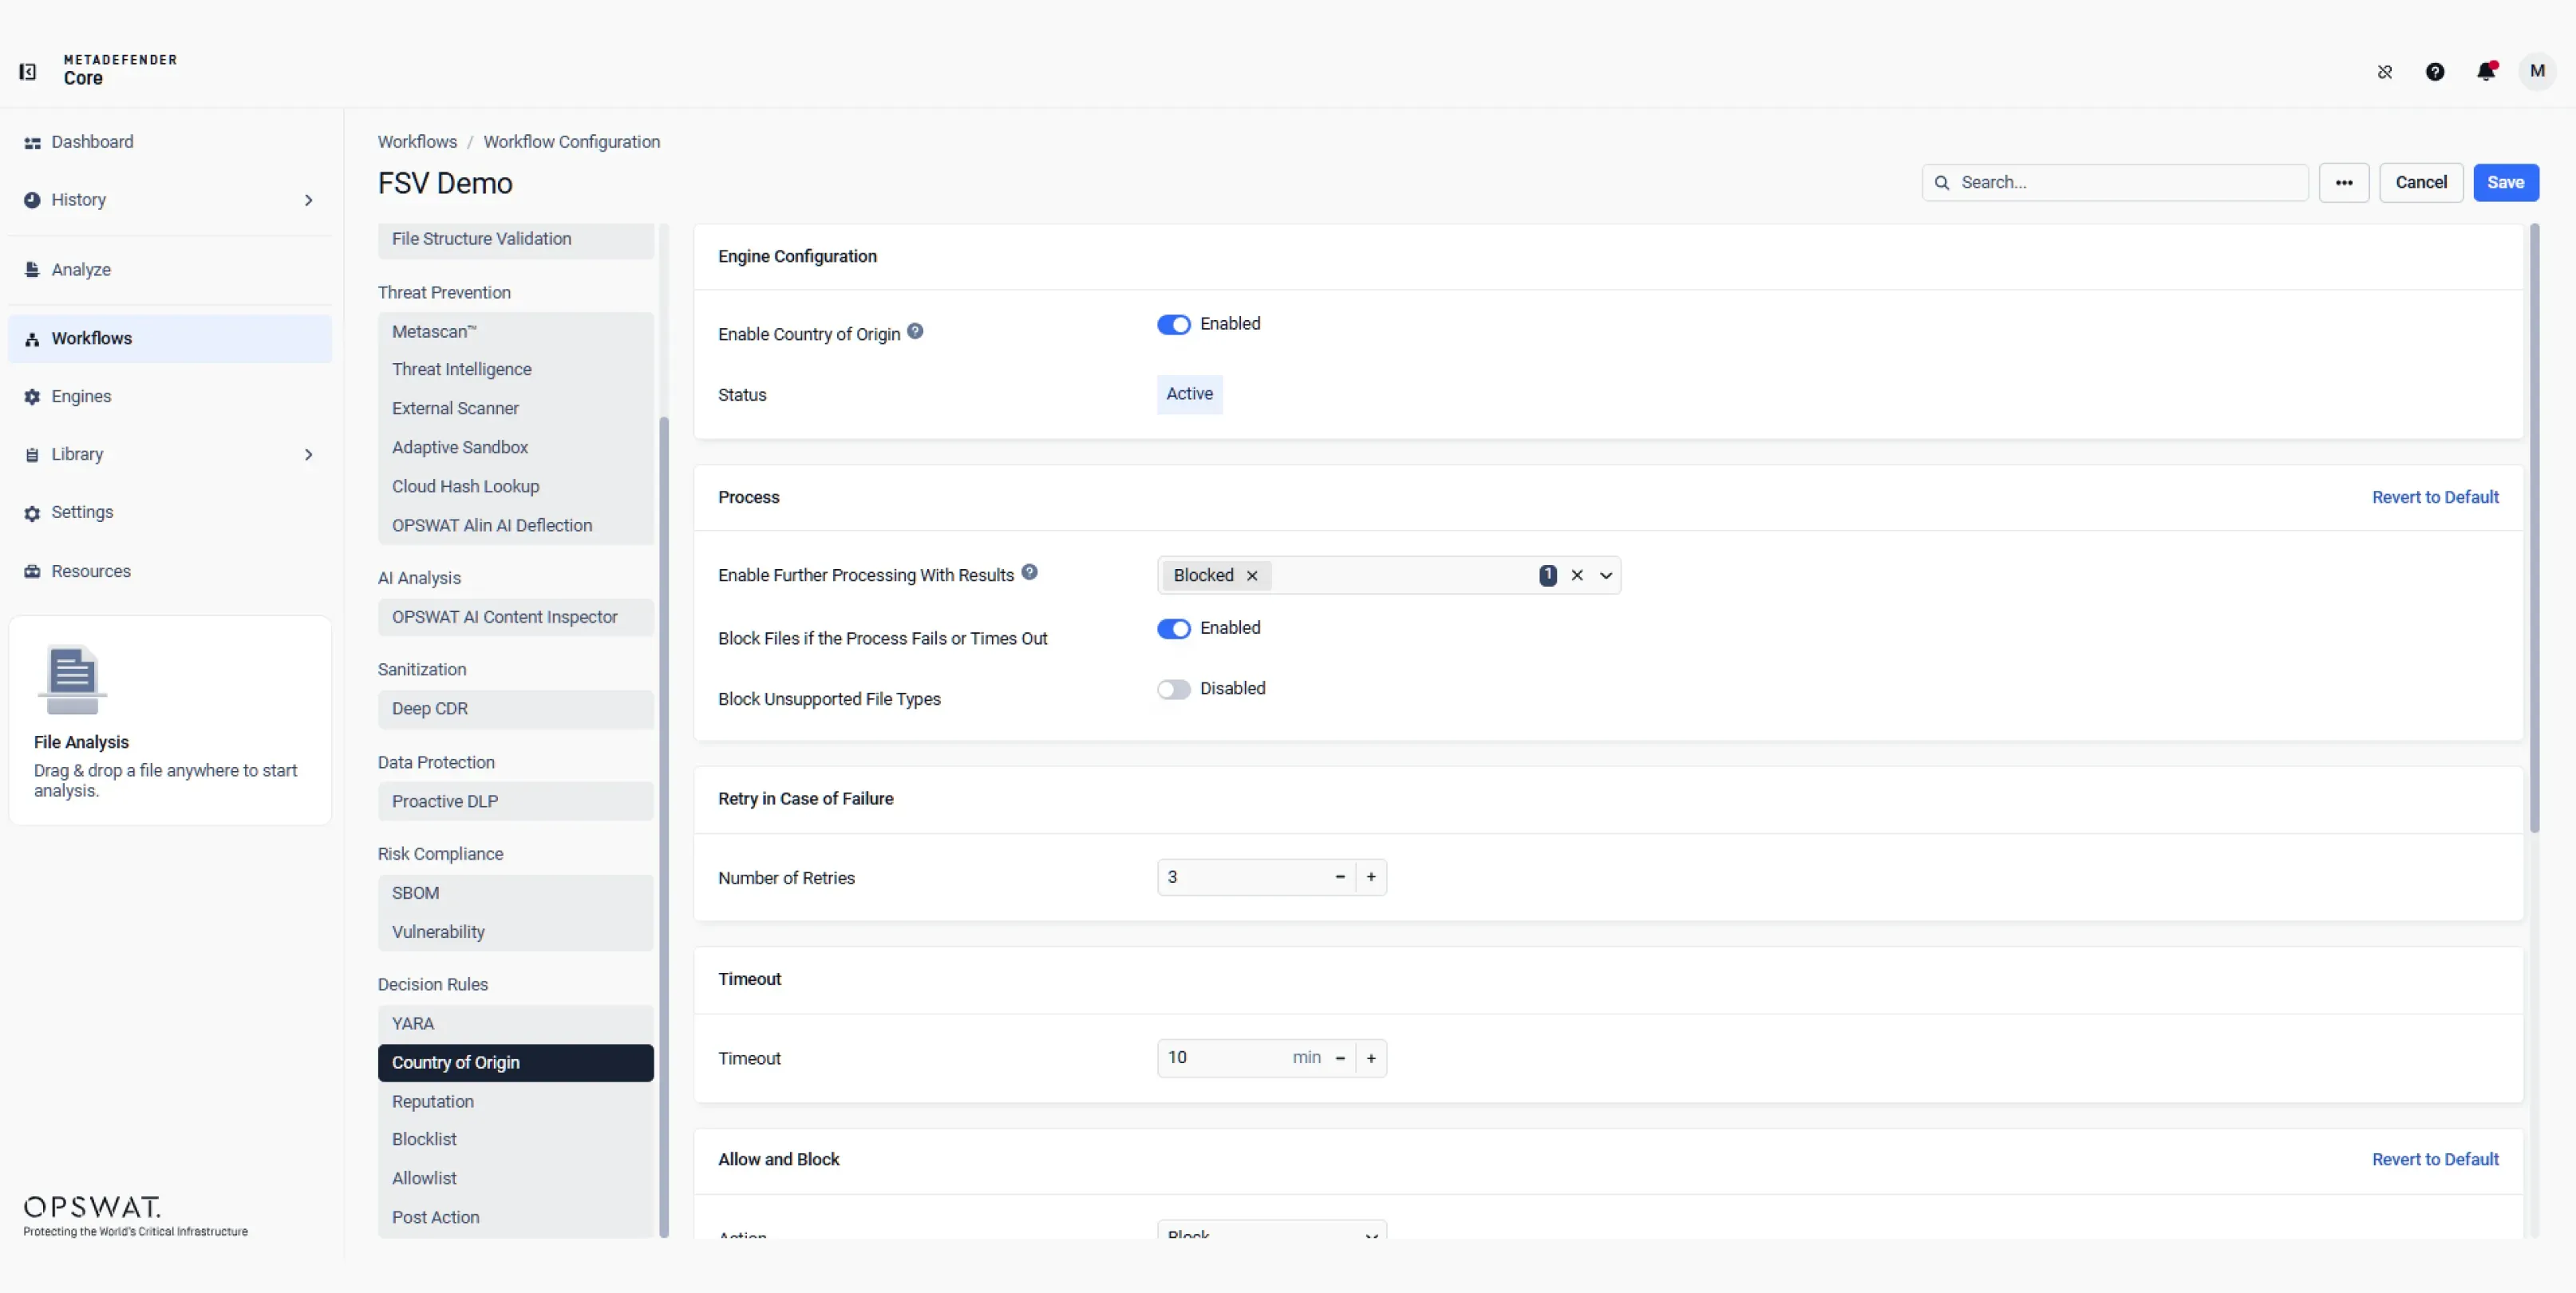
Configura flussi di lavoro allineati alle esigenze di sicurezza in modo che rispecchino le tue politiche operative relative alla posta elettronica, al trasferimento di file, all'archiviazione o ad ambienti personalizzati. Definisci le modalità di immissione dei file nel sistema e le procedure di elaborazione.
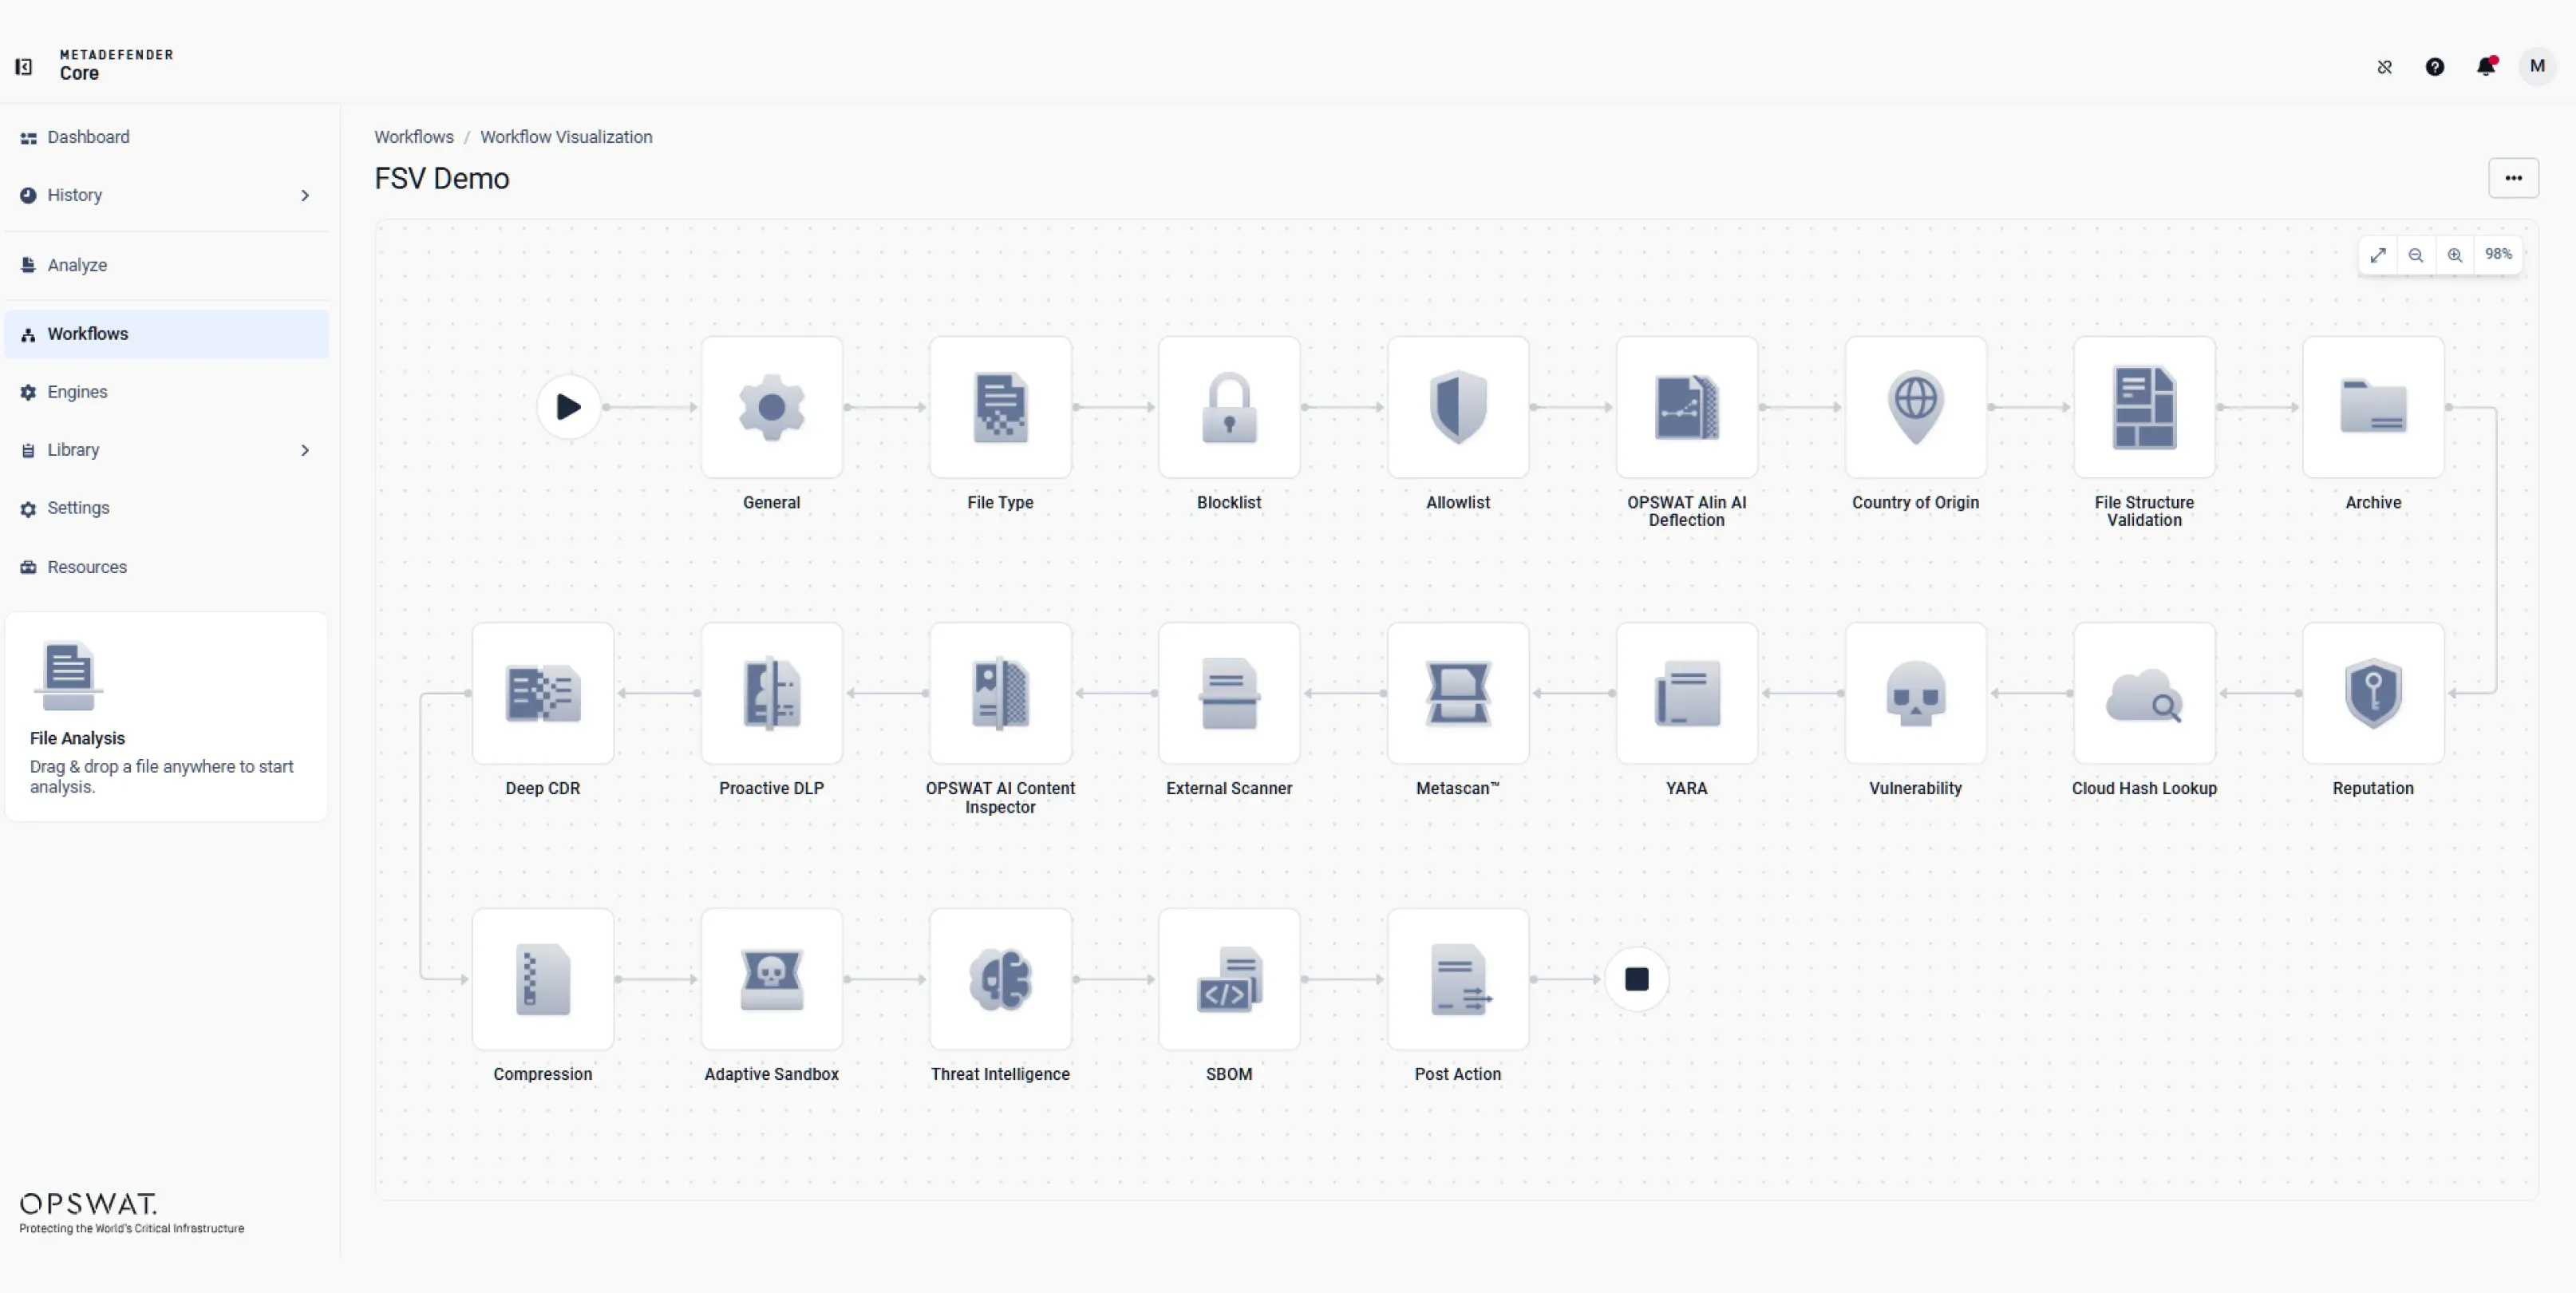
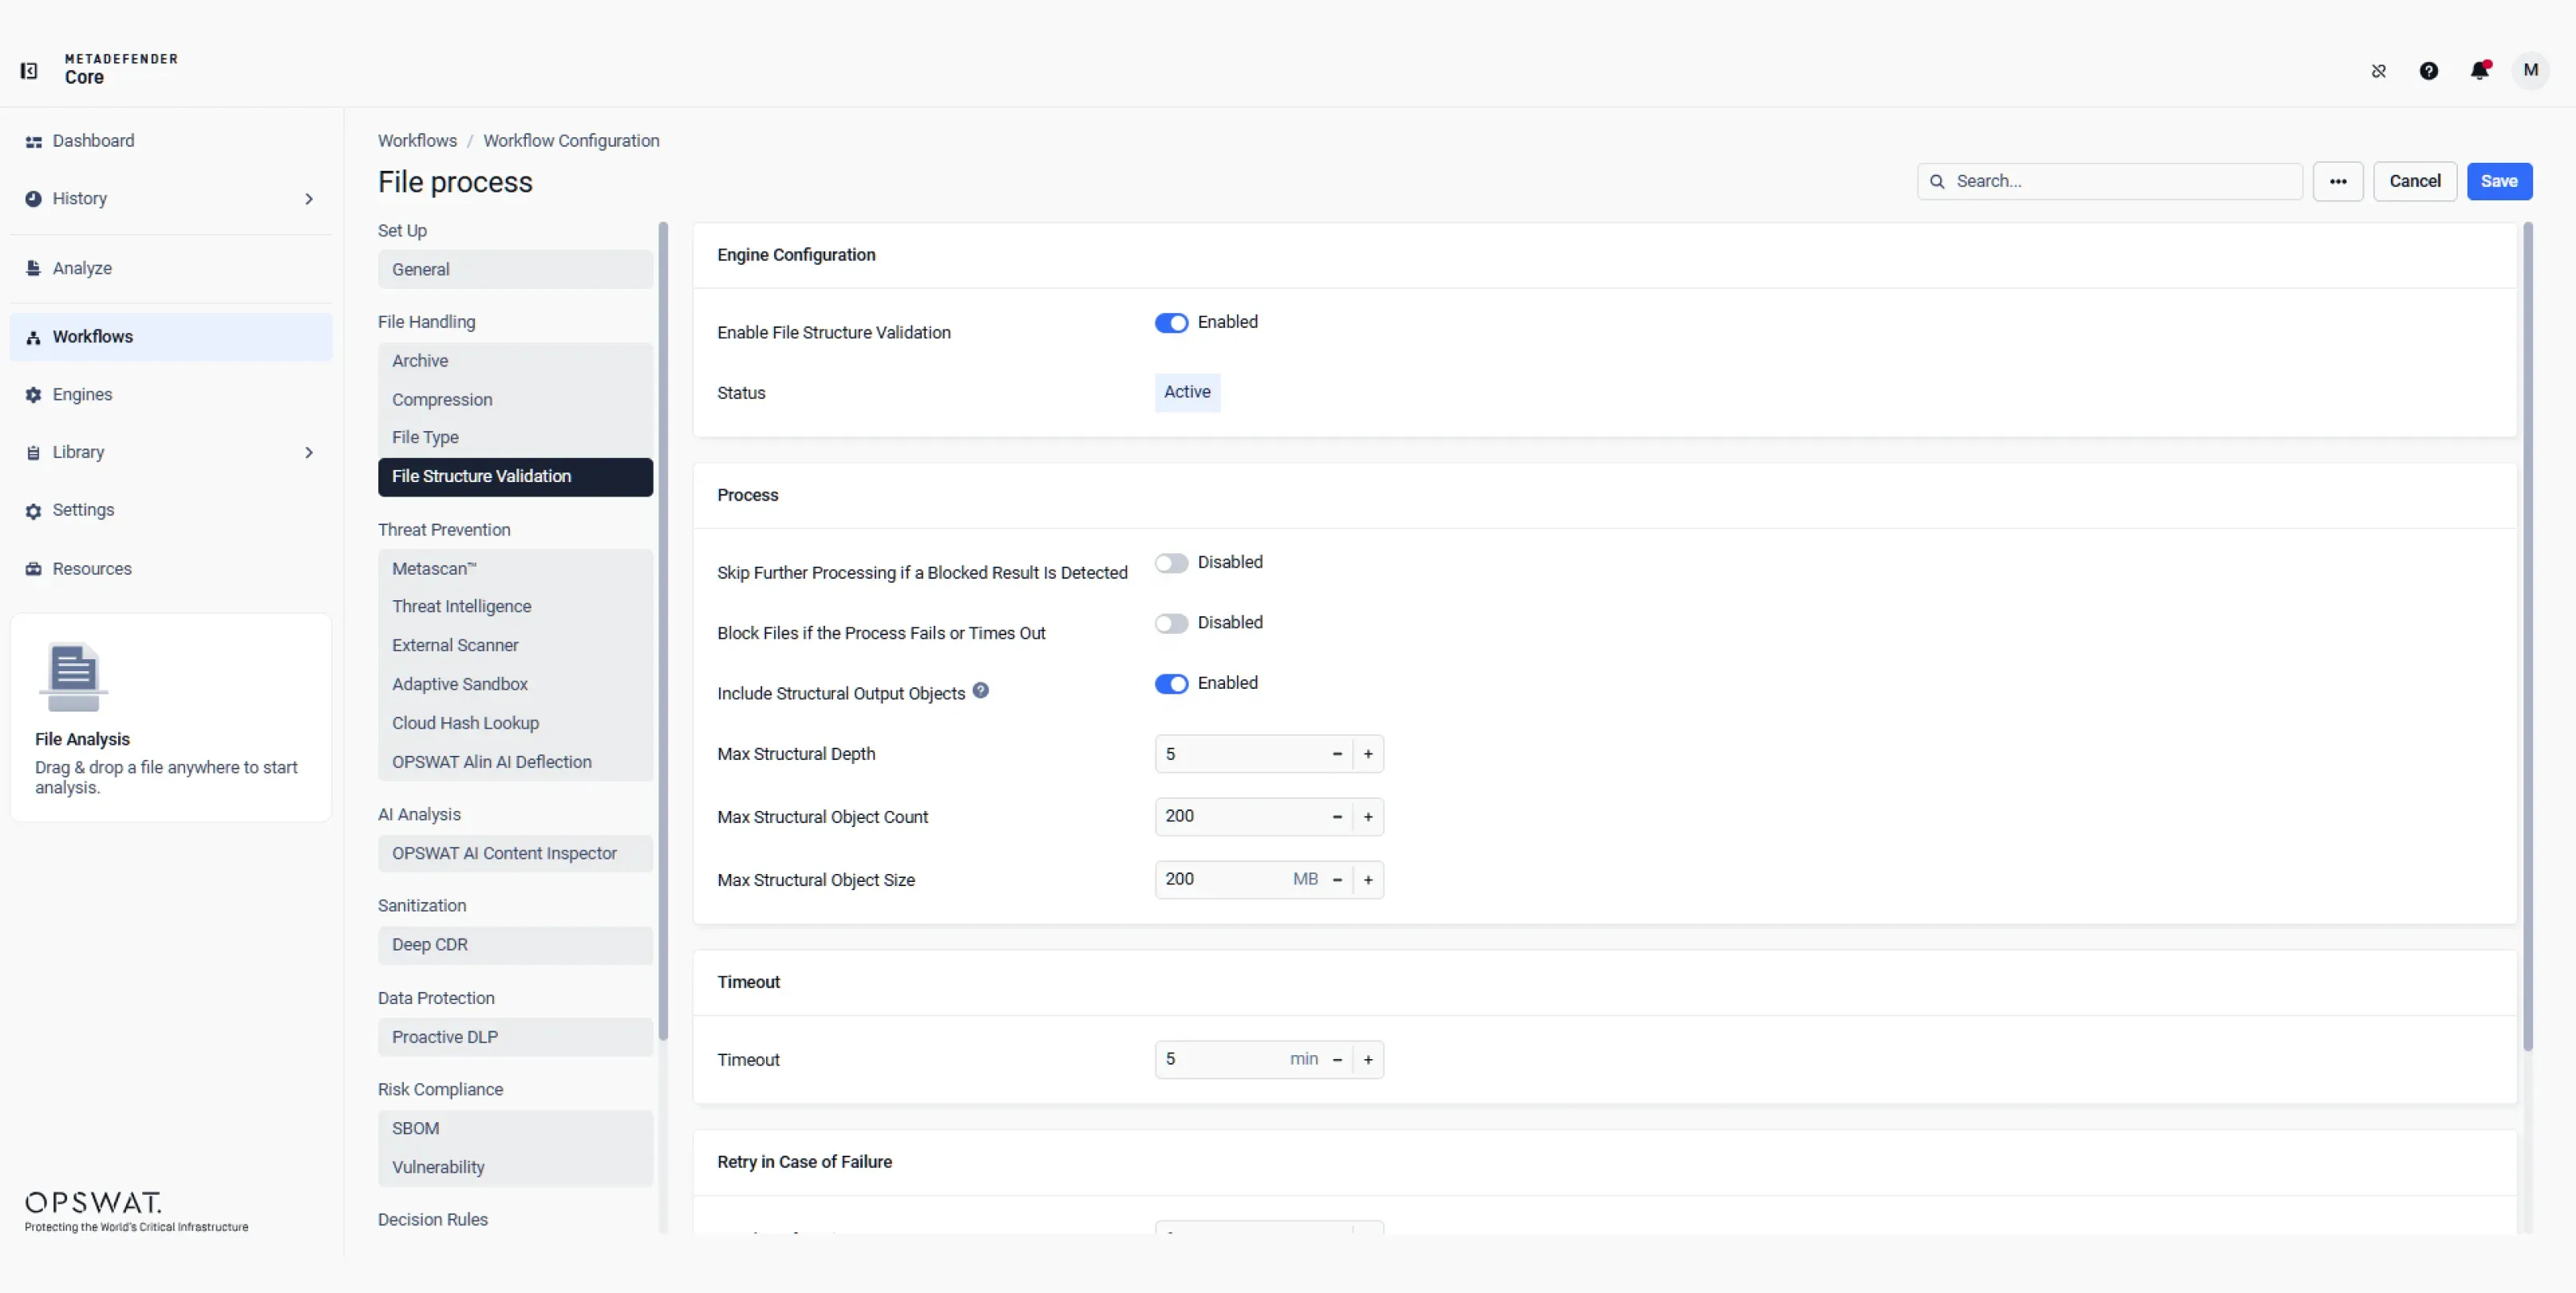
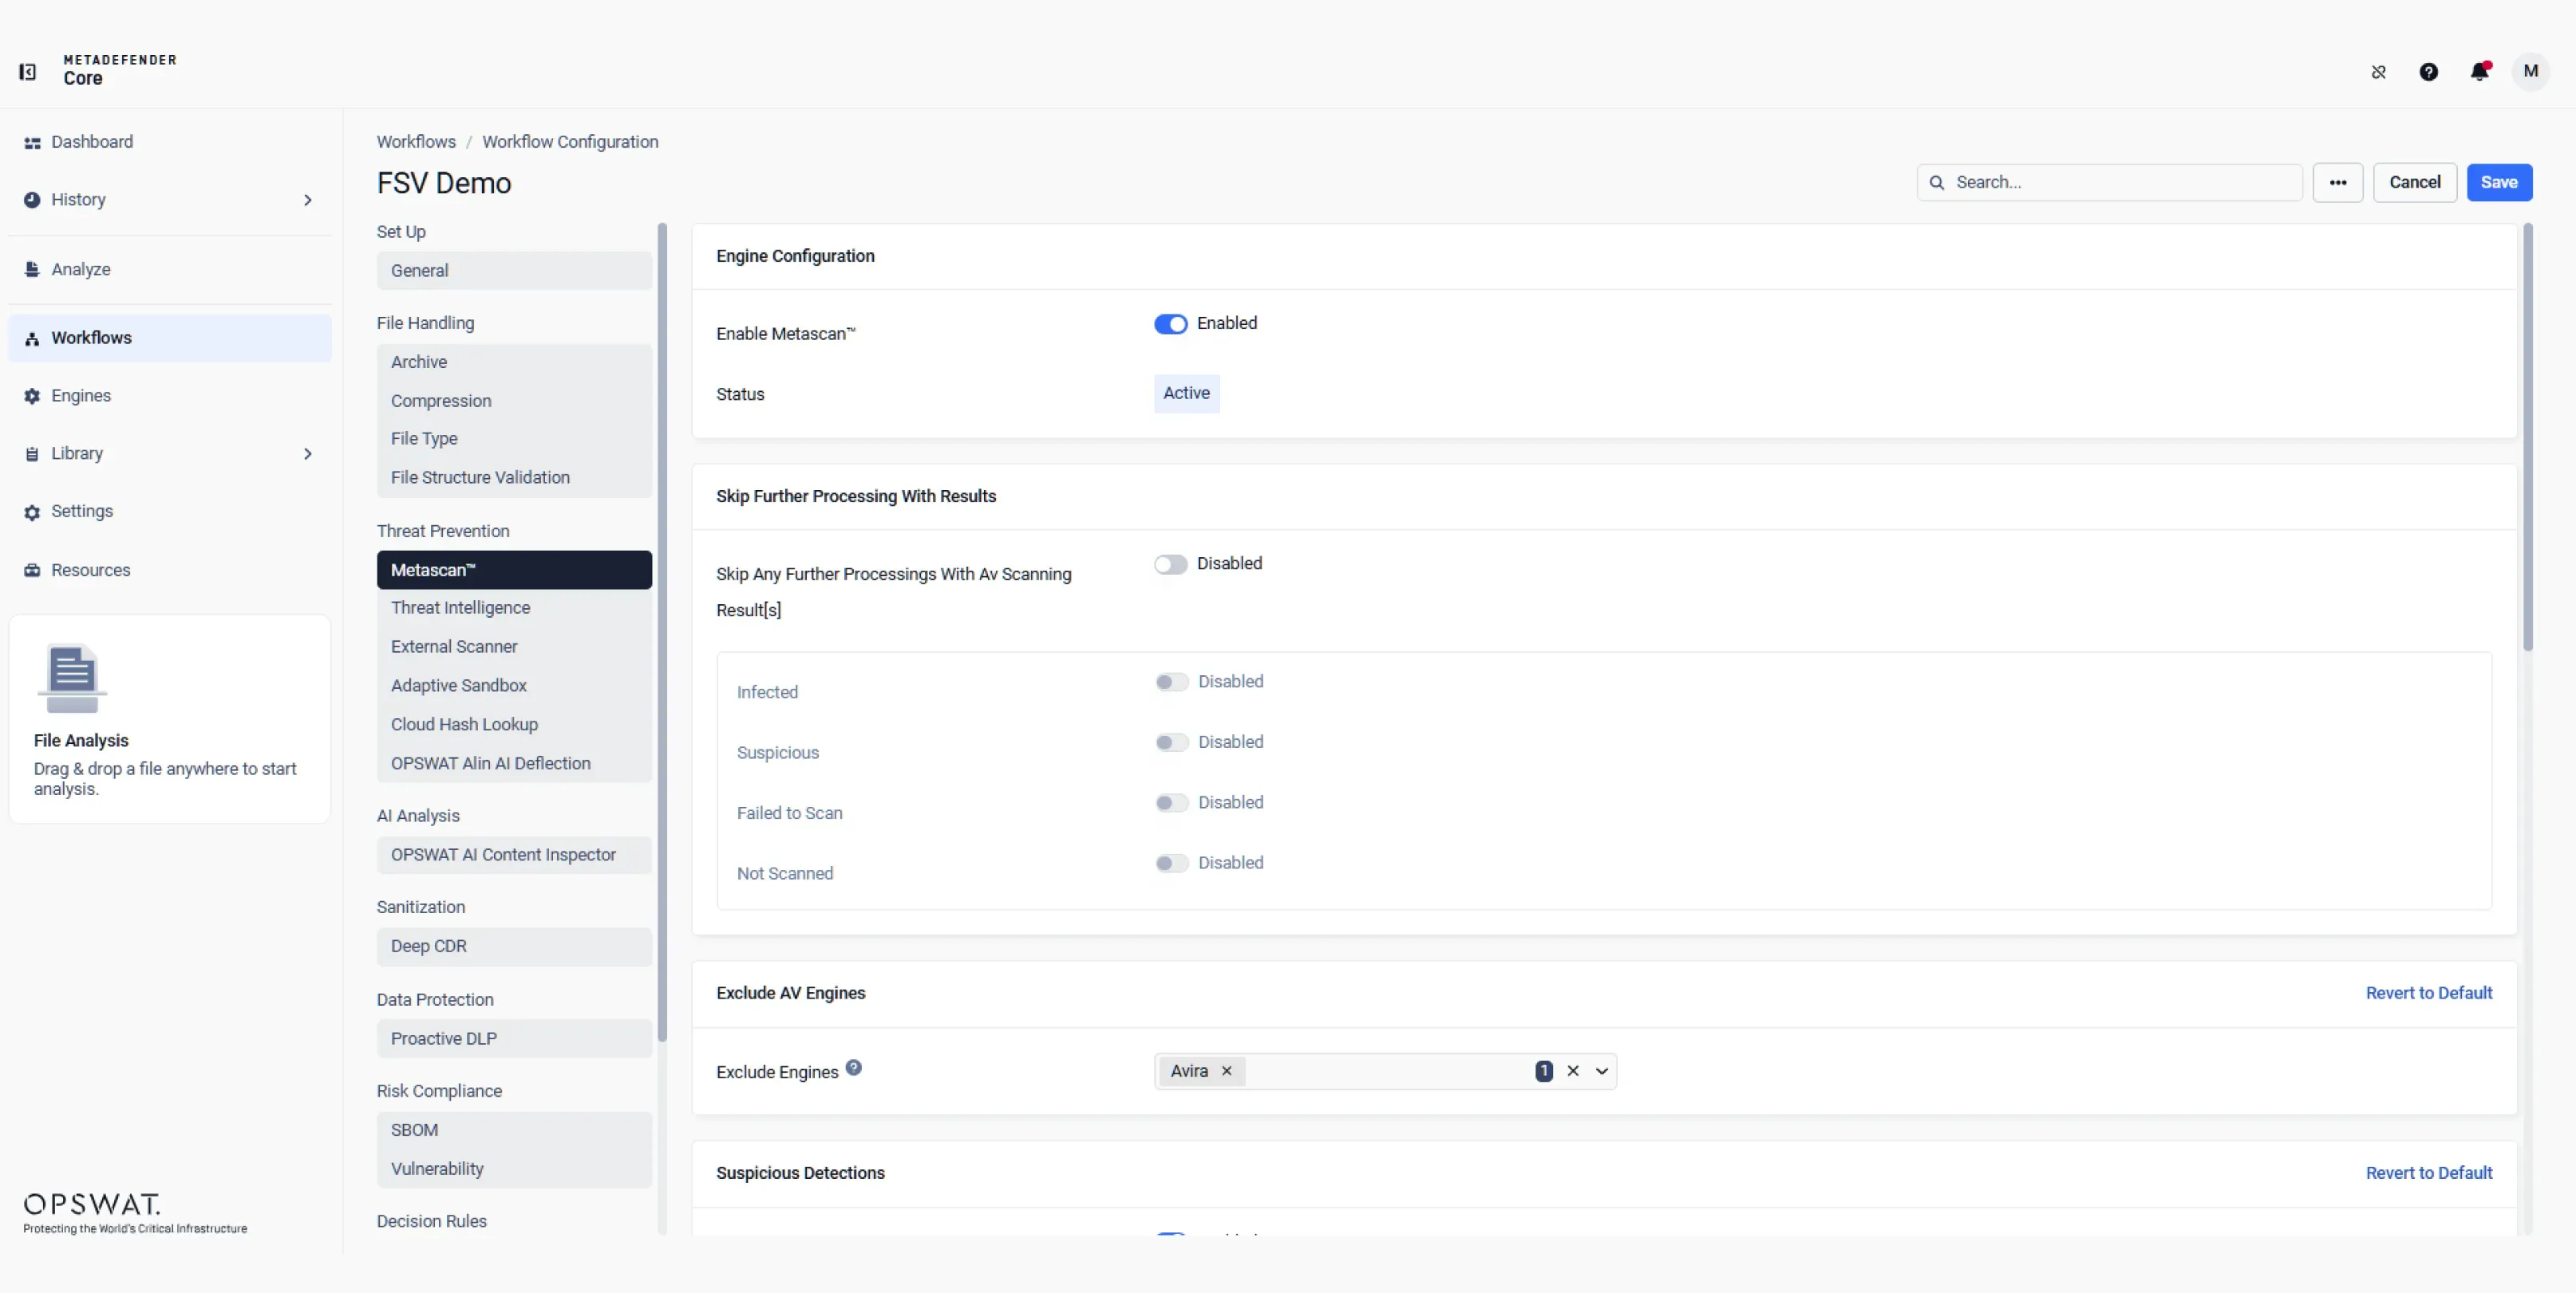
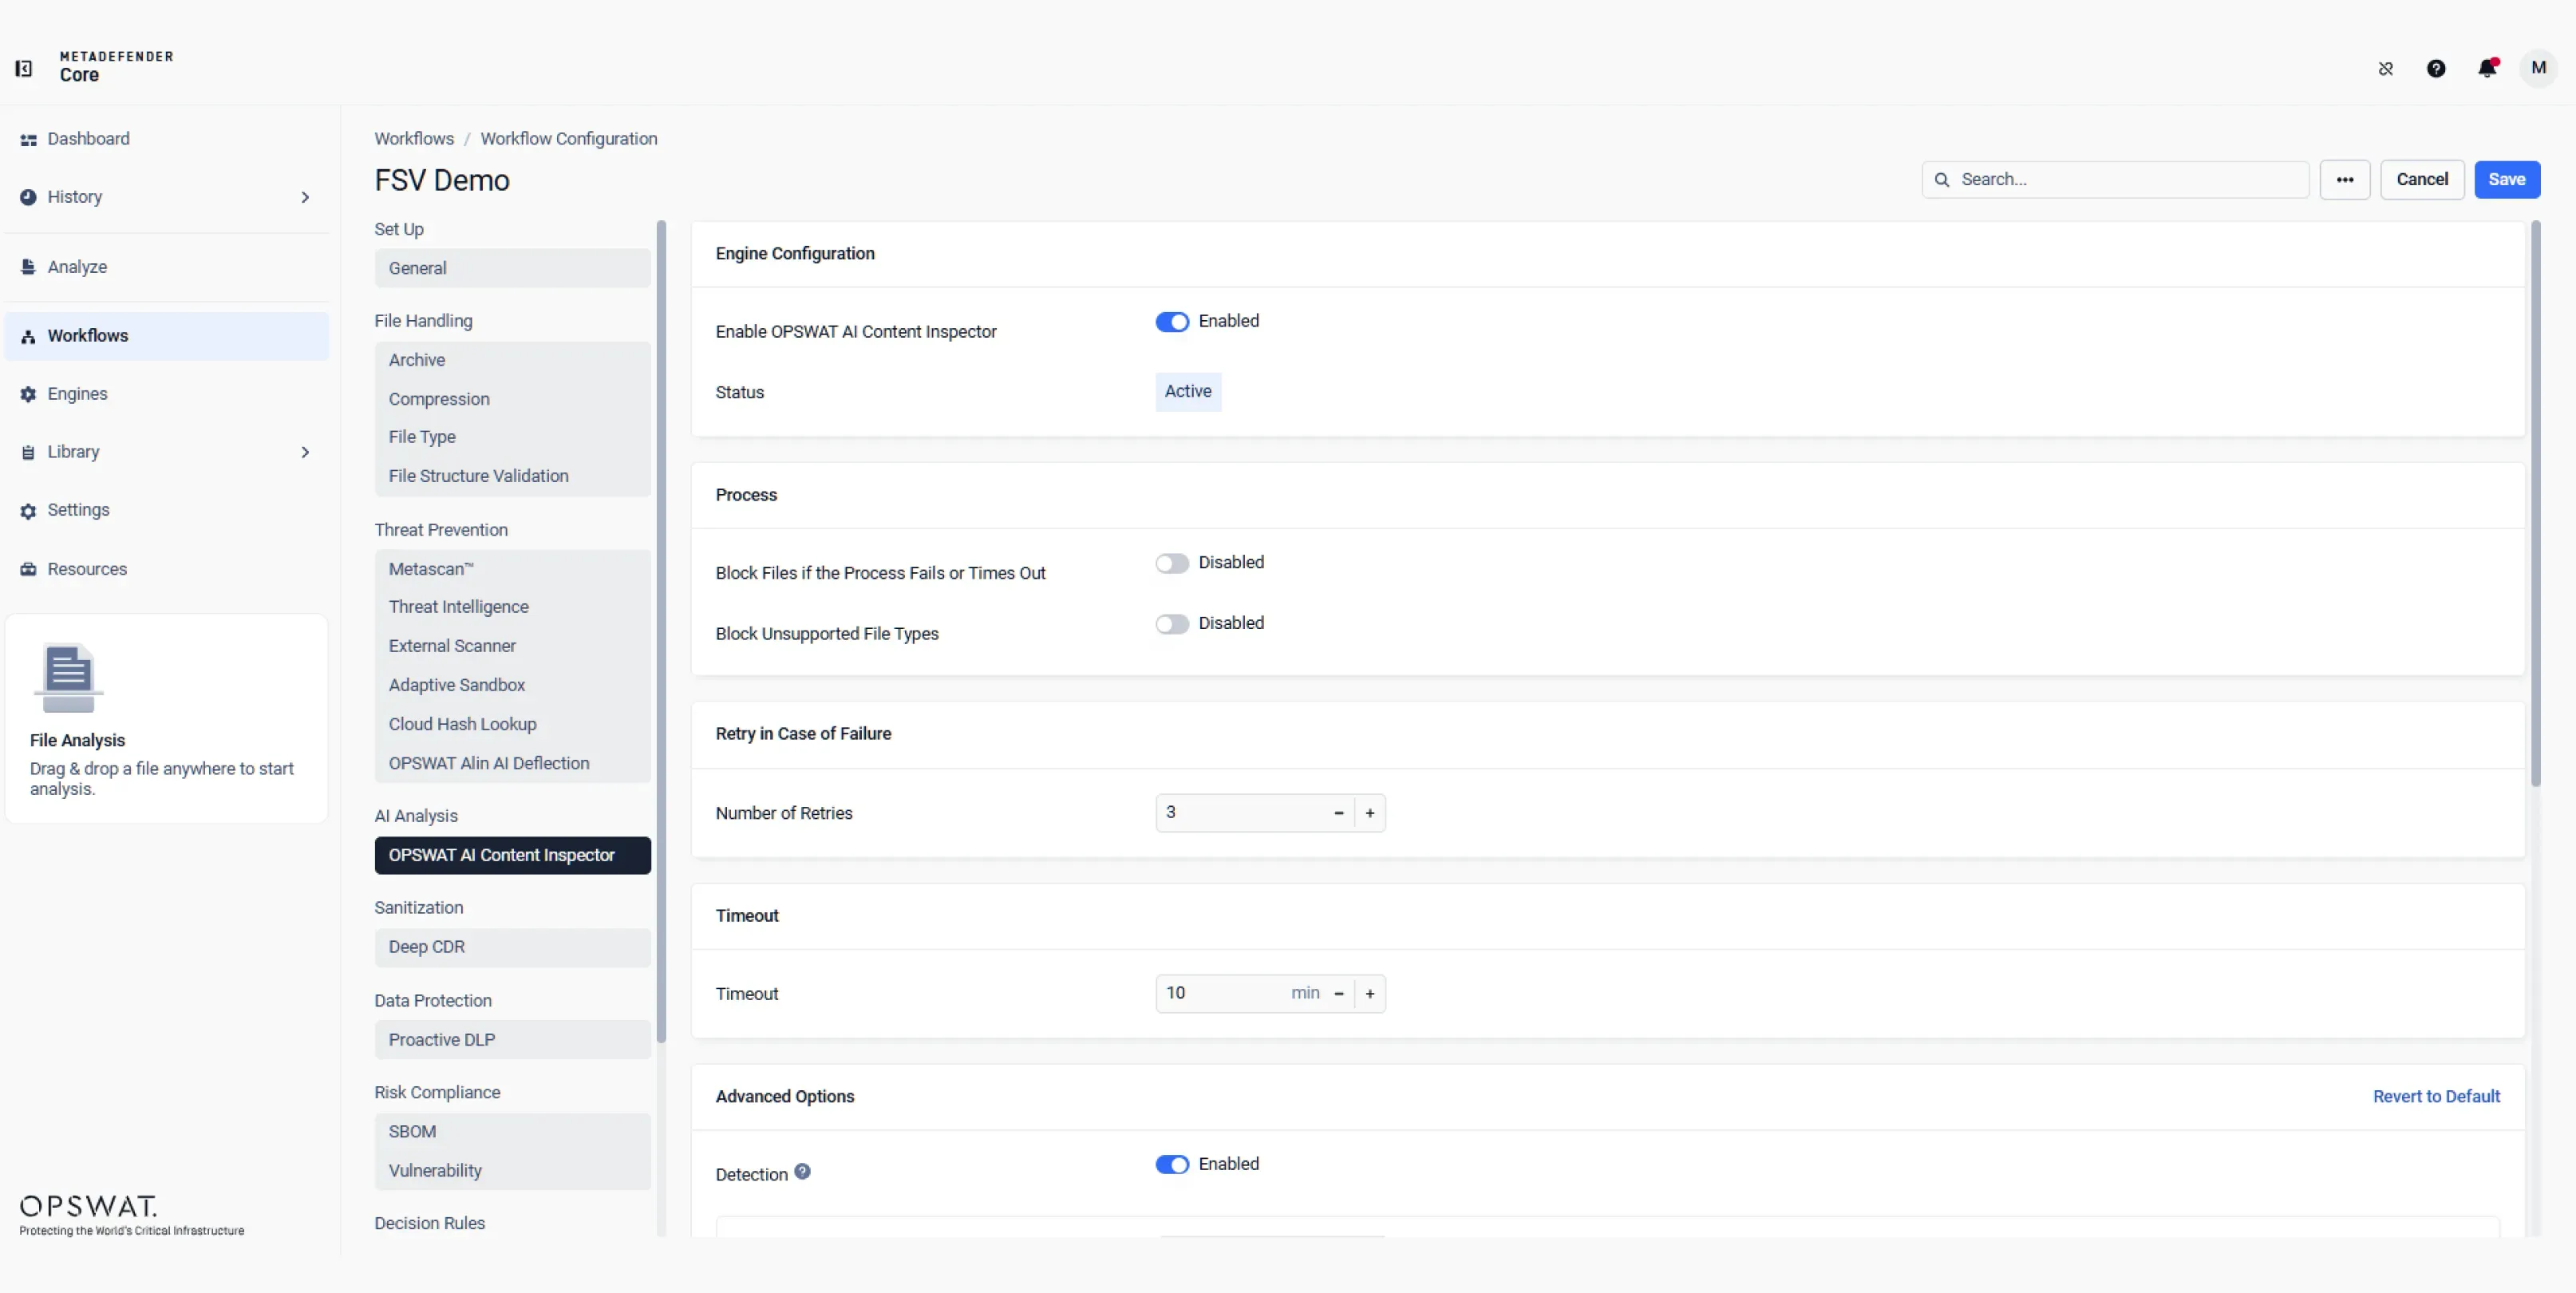
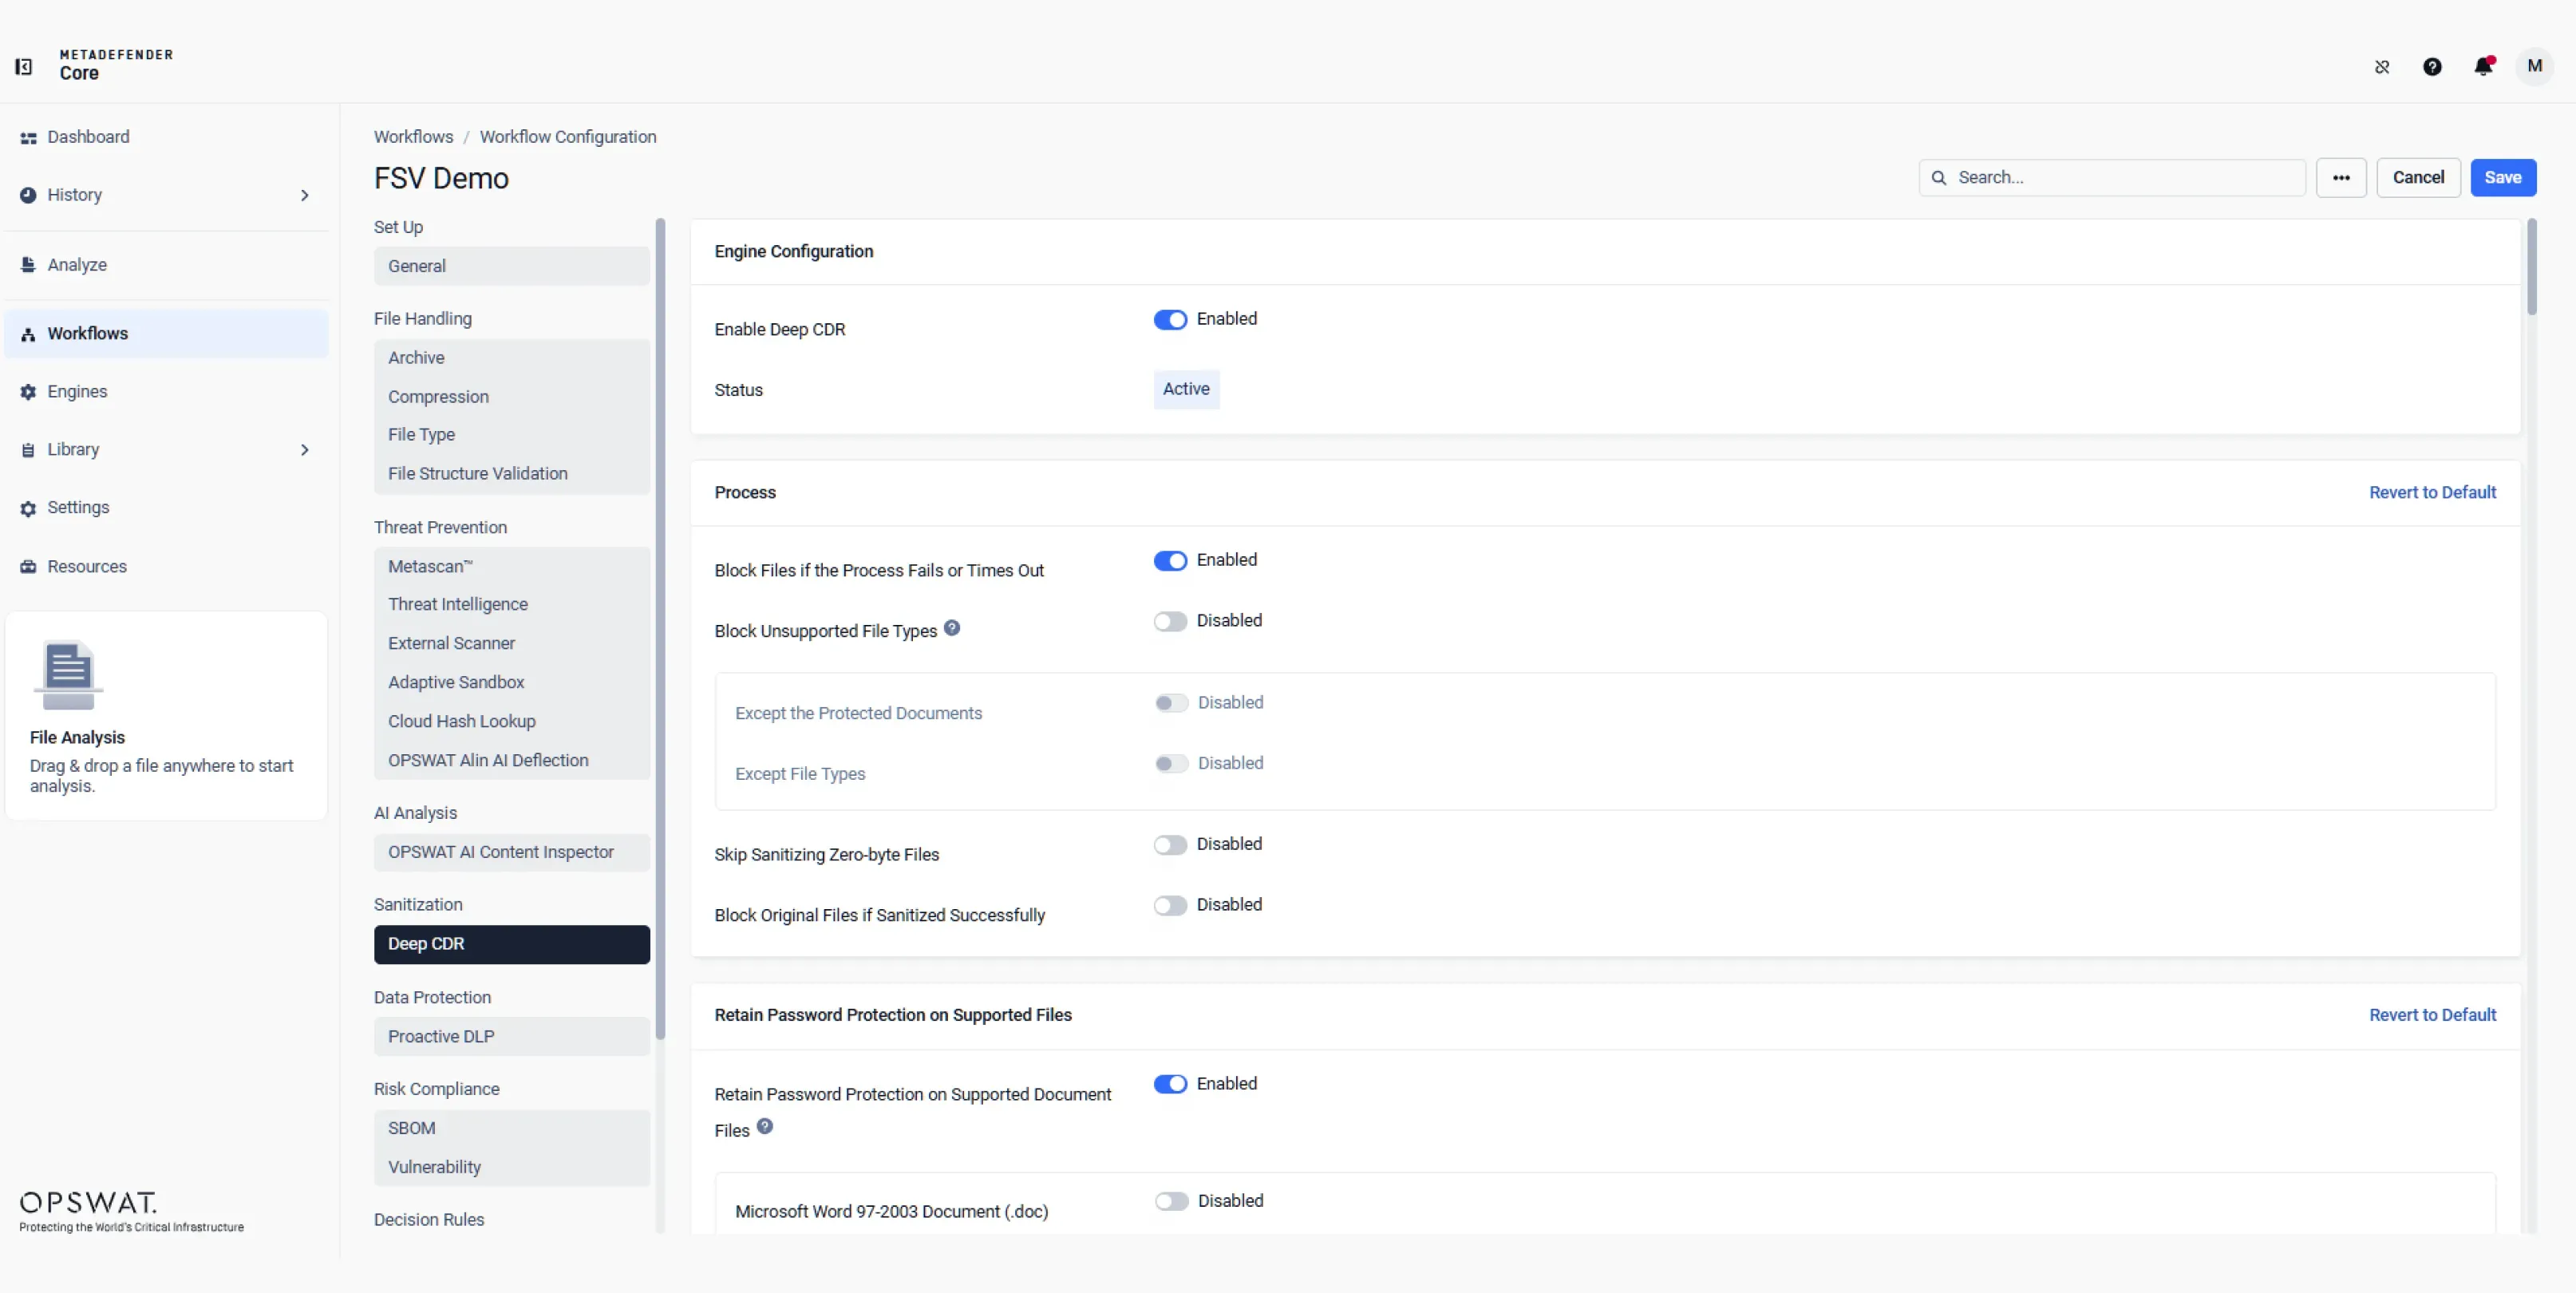
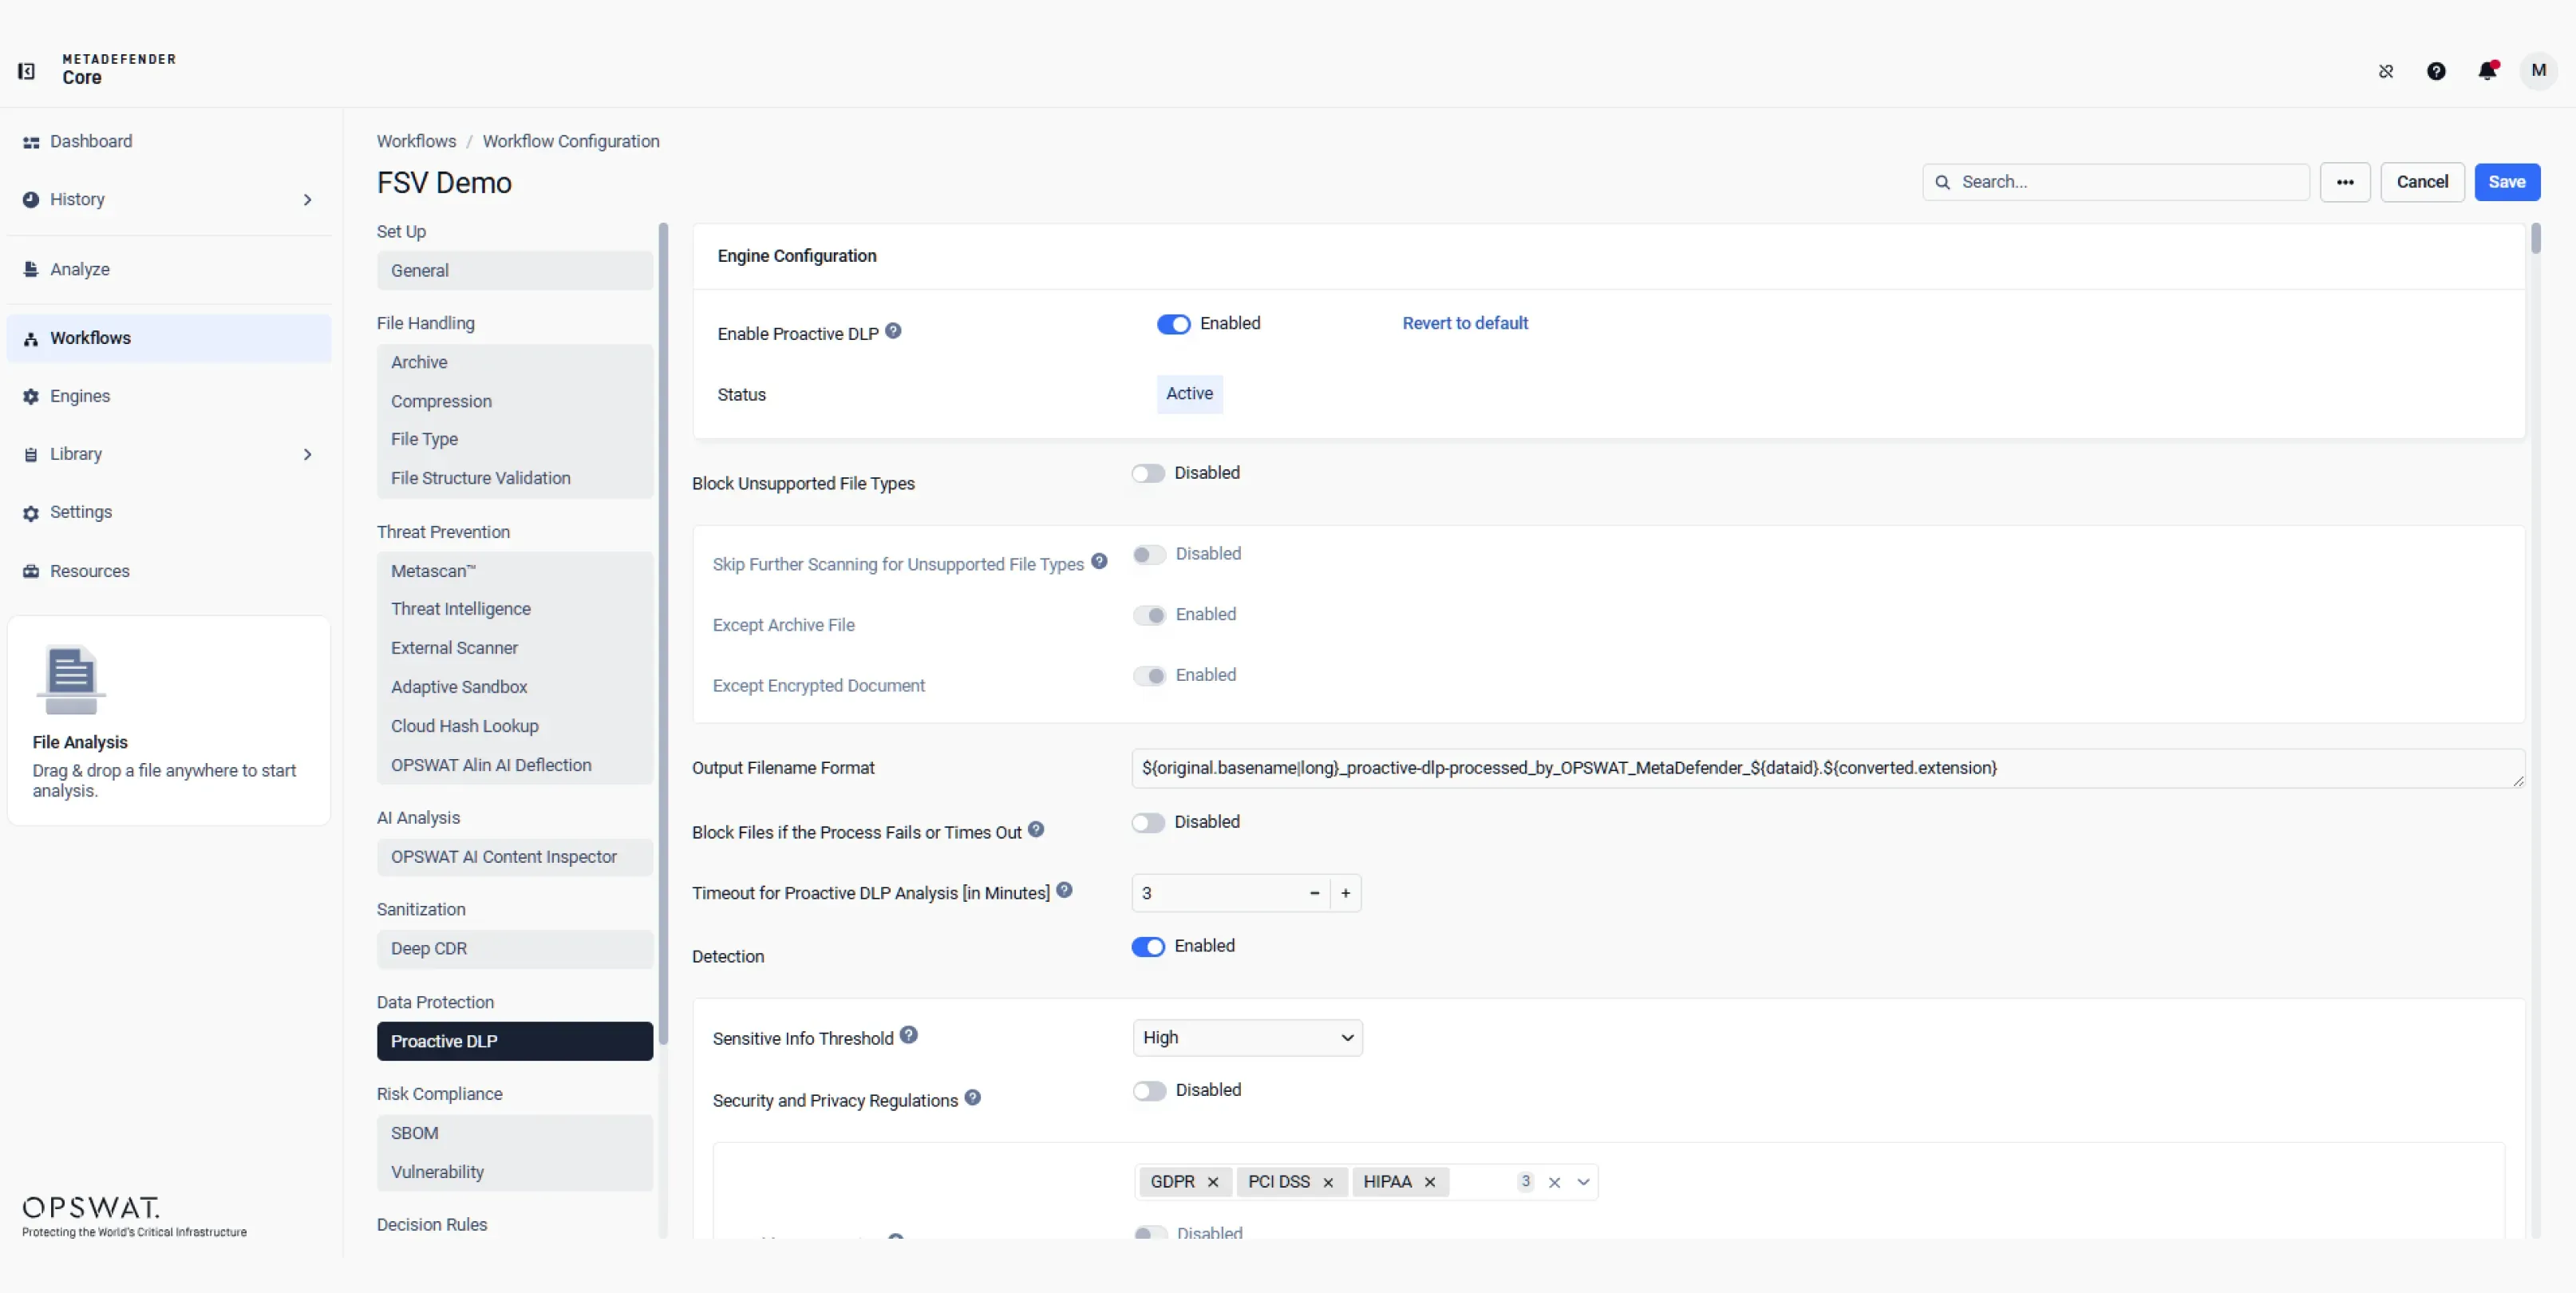
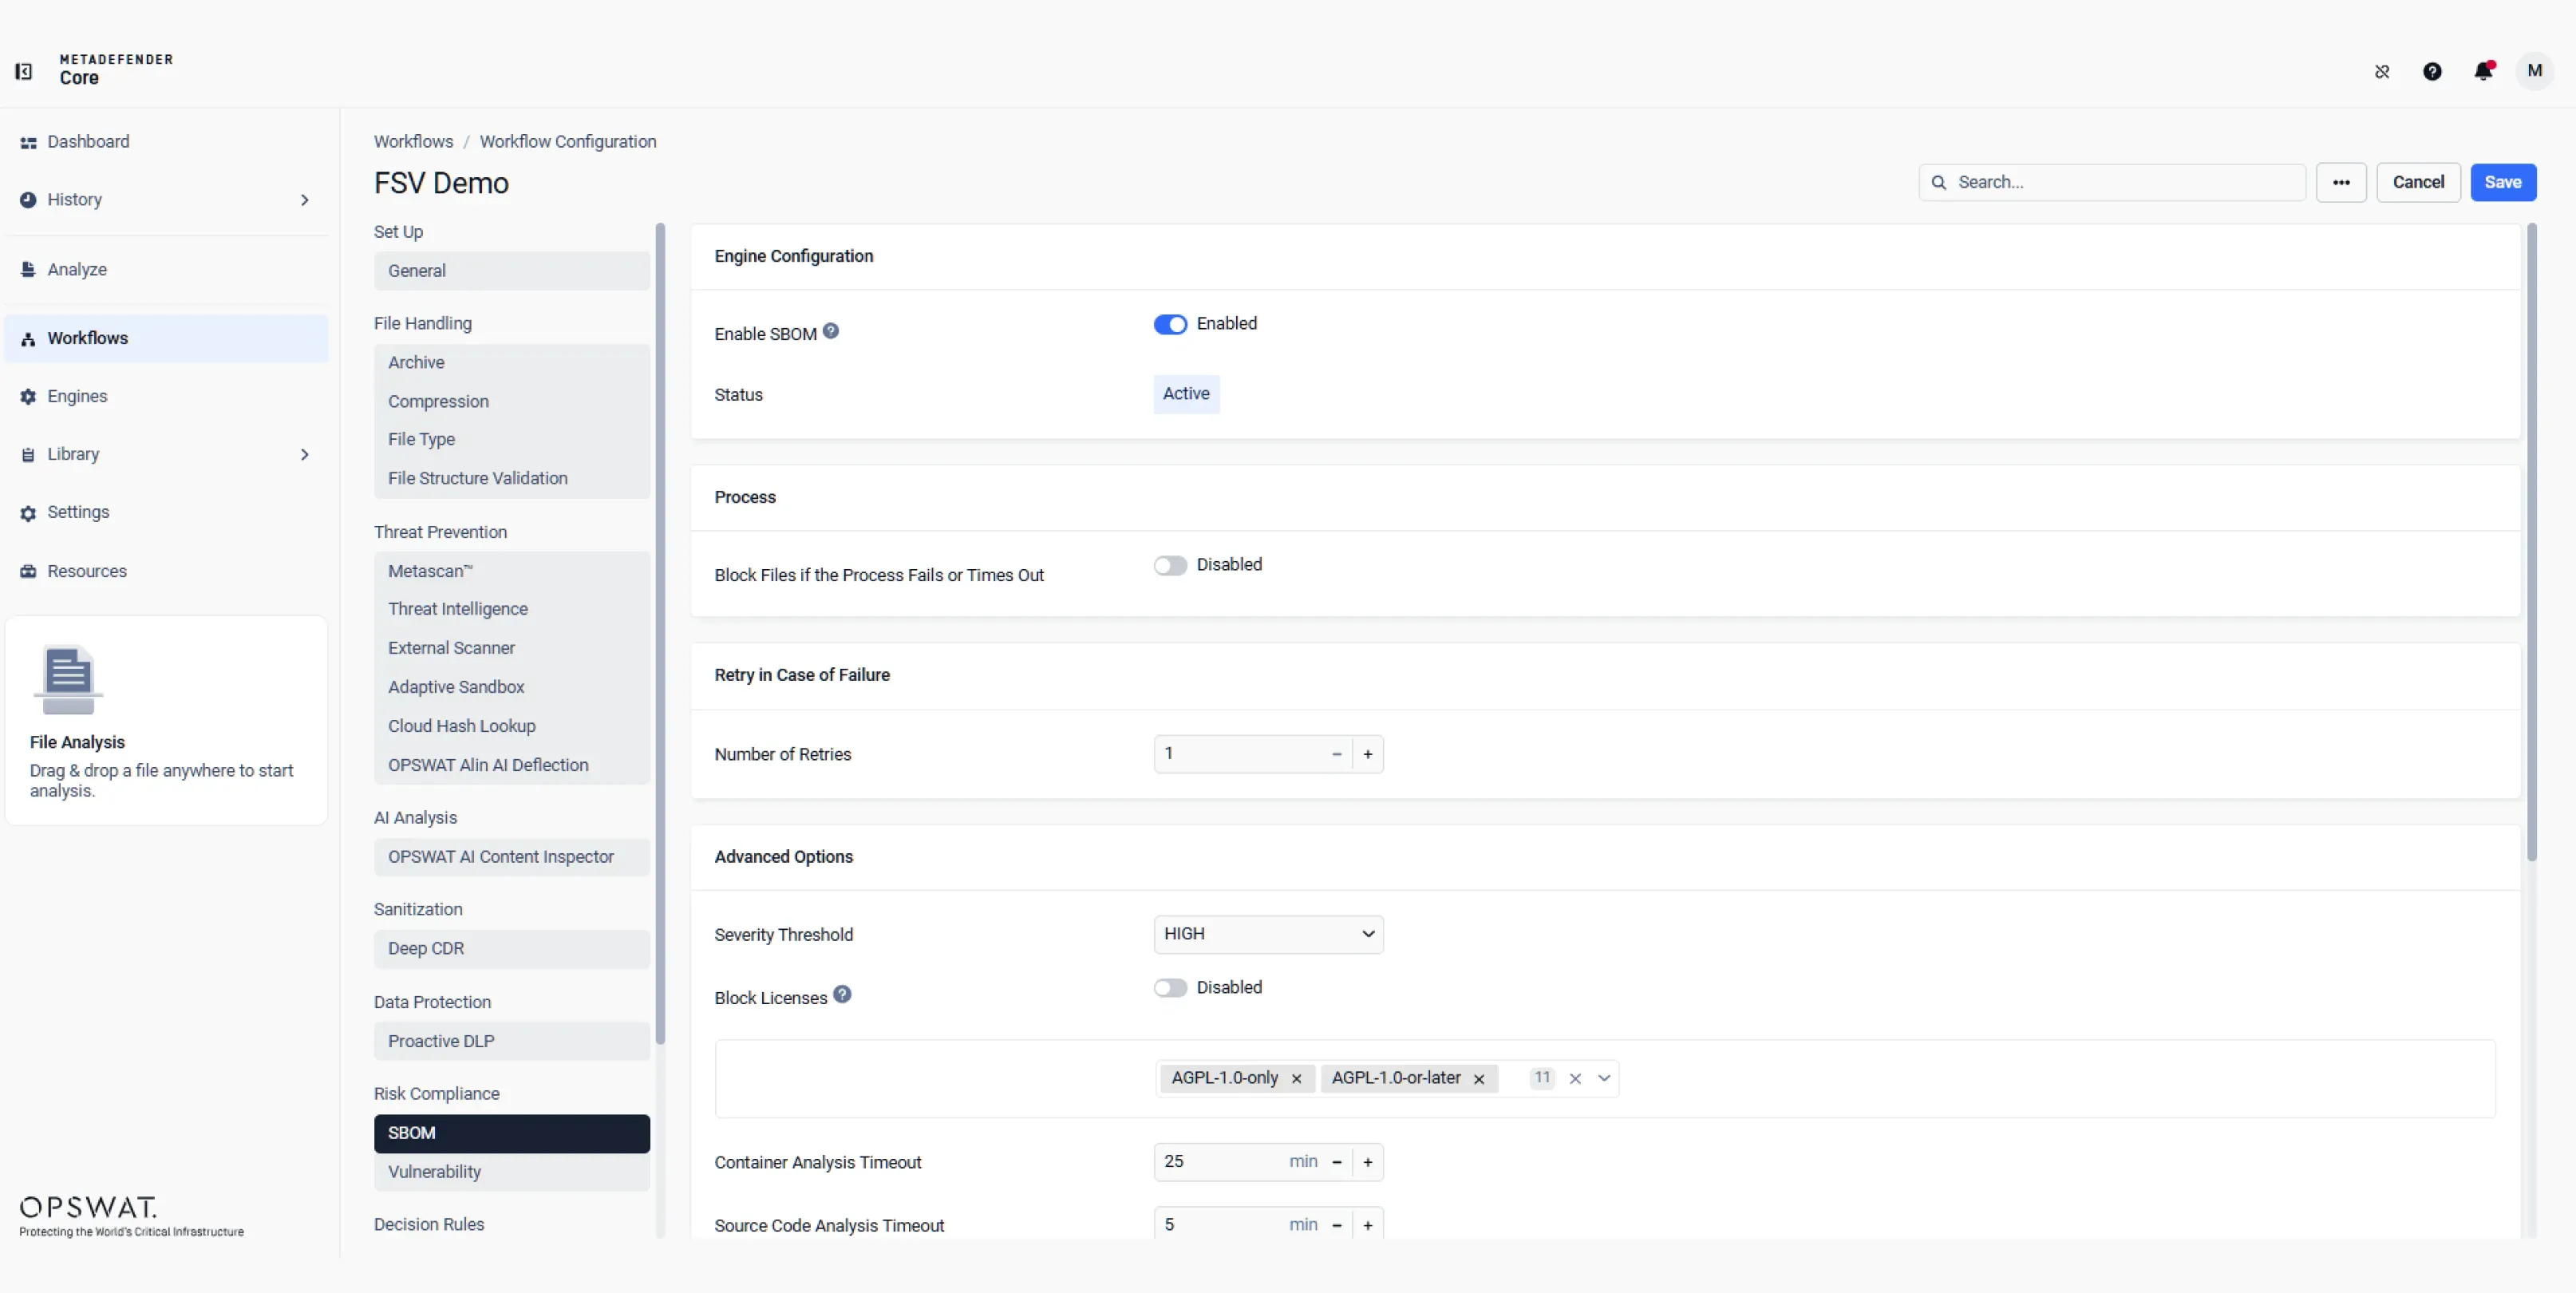
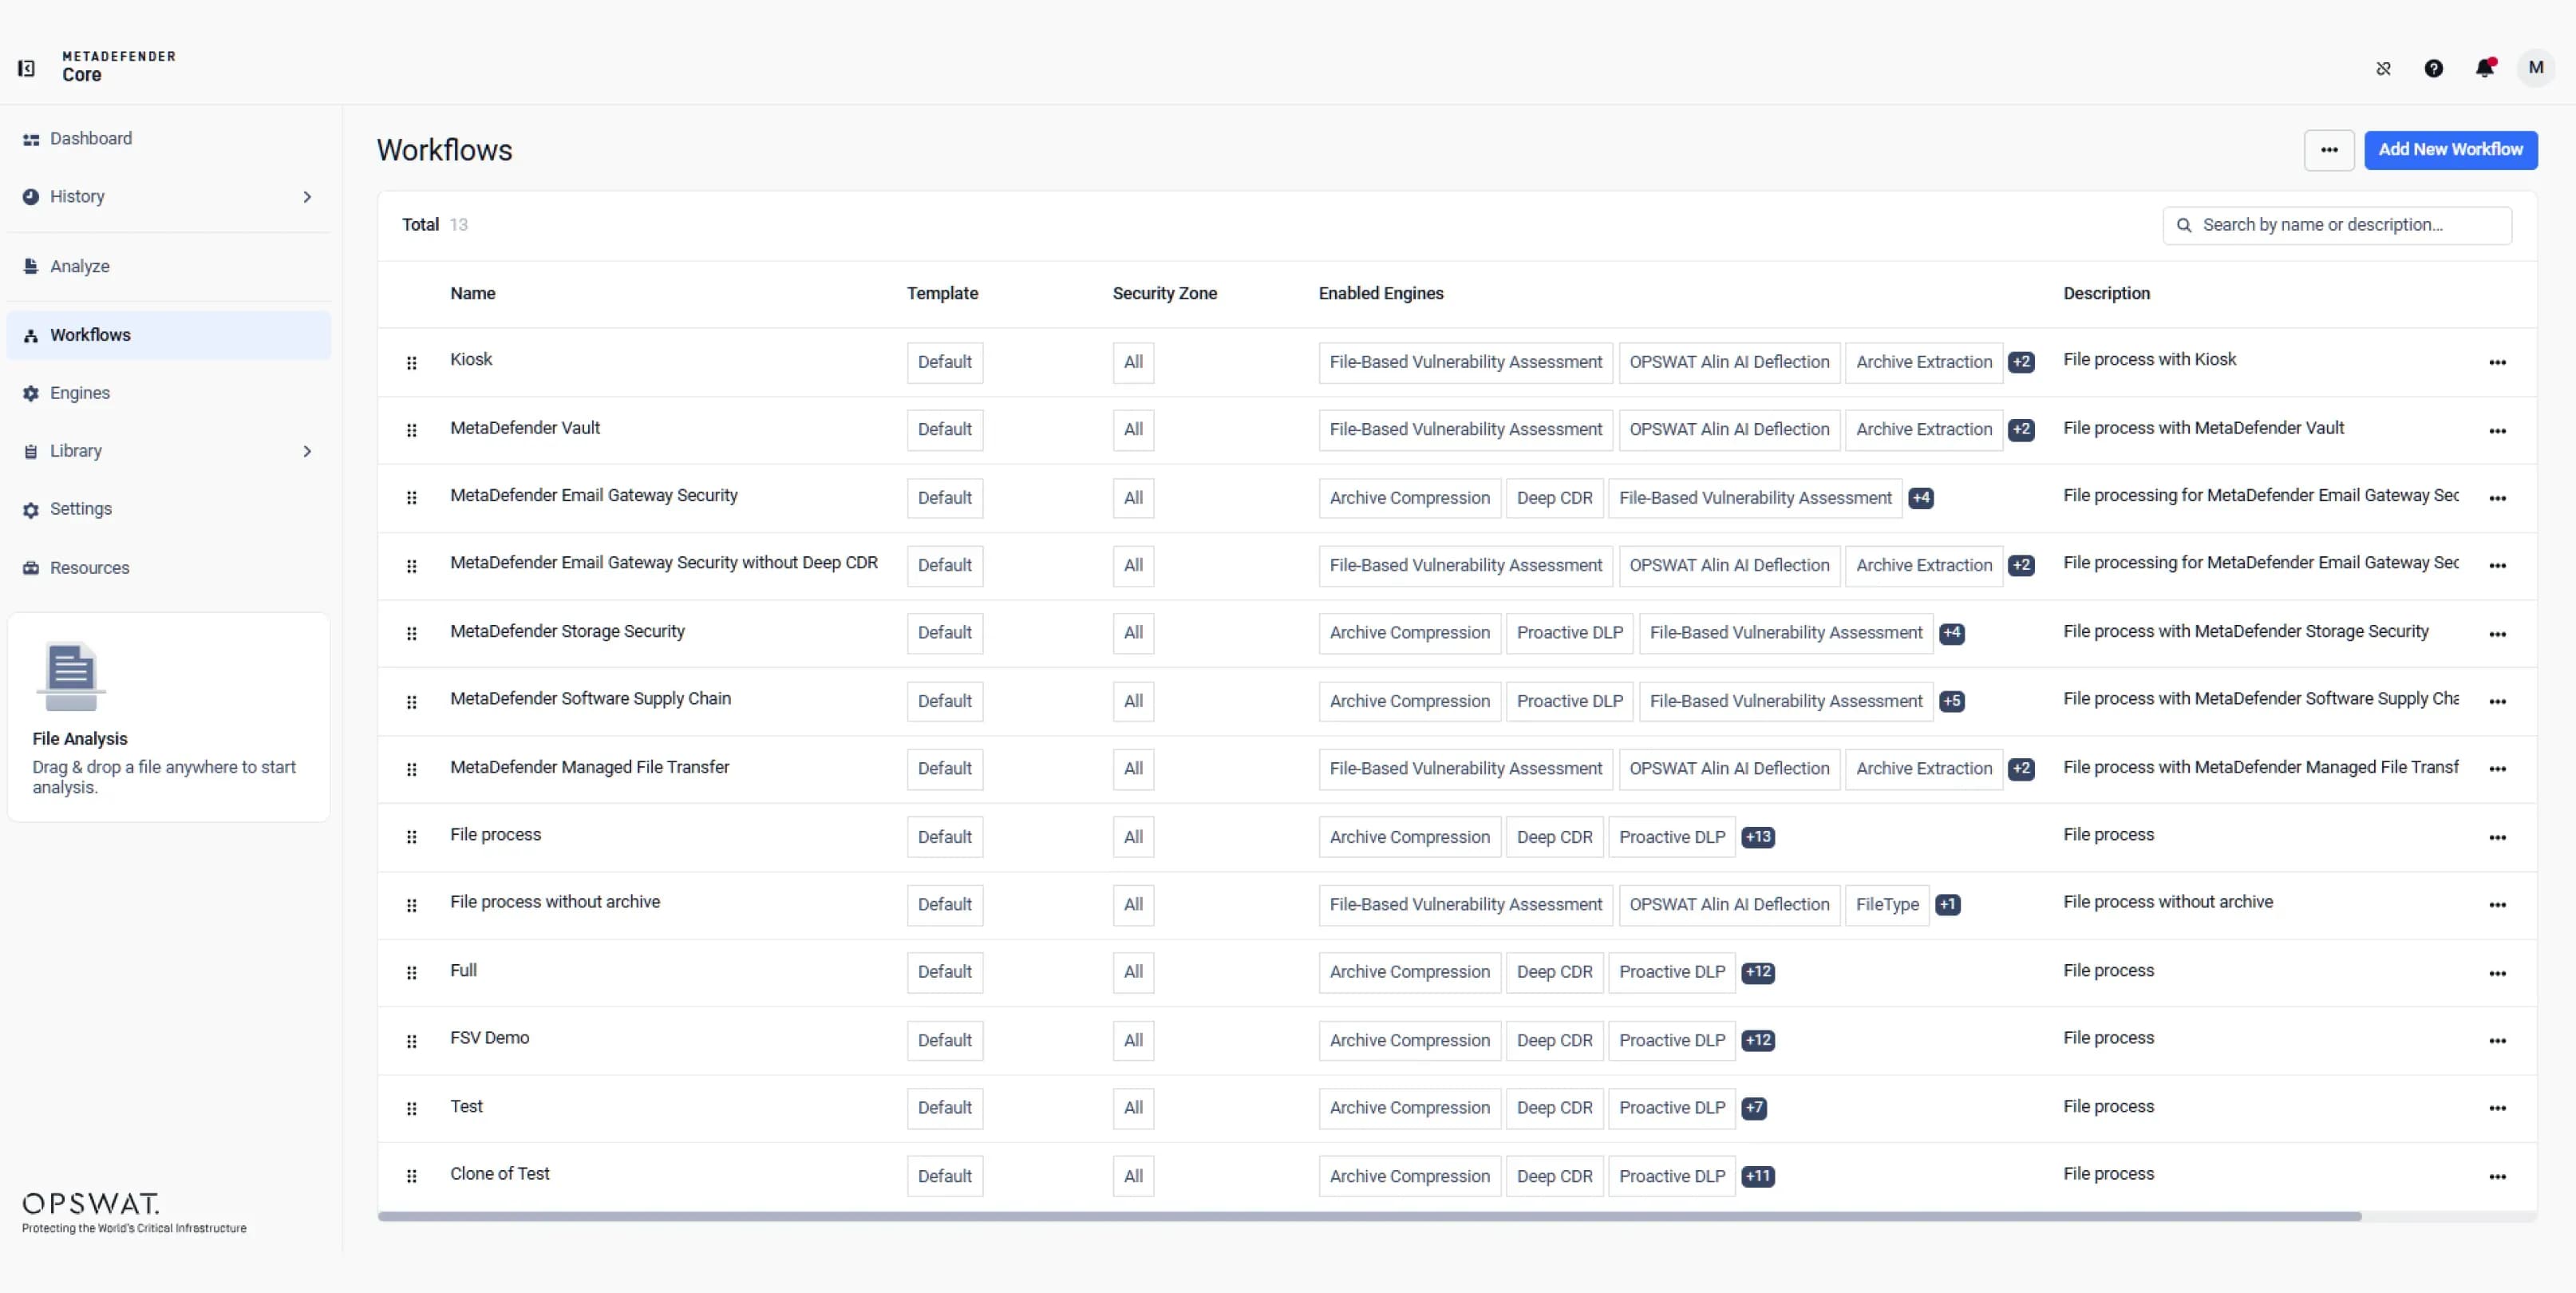 Gestione personalizzata dei flussi di lavoro
Configura flussi di lavoro allineati alle esigenze di sicurezza in modo che rispecchino le tue politiche operative relative alla posta elettronica, al trasferimento di file, all'archiviazione o ad ambienti personalizzati. Definisci le modalità di immissione dei file nel sistema e le procedure di elaborazione.
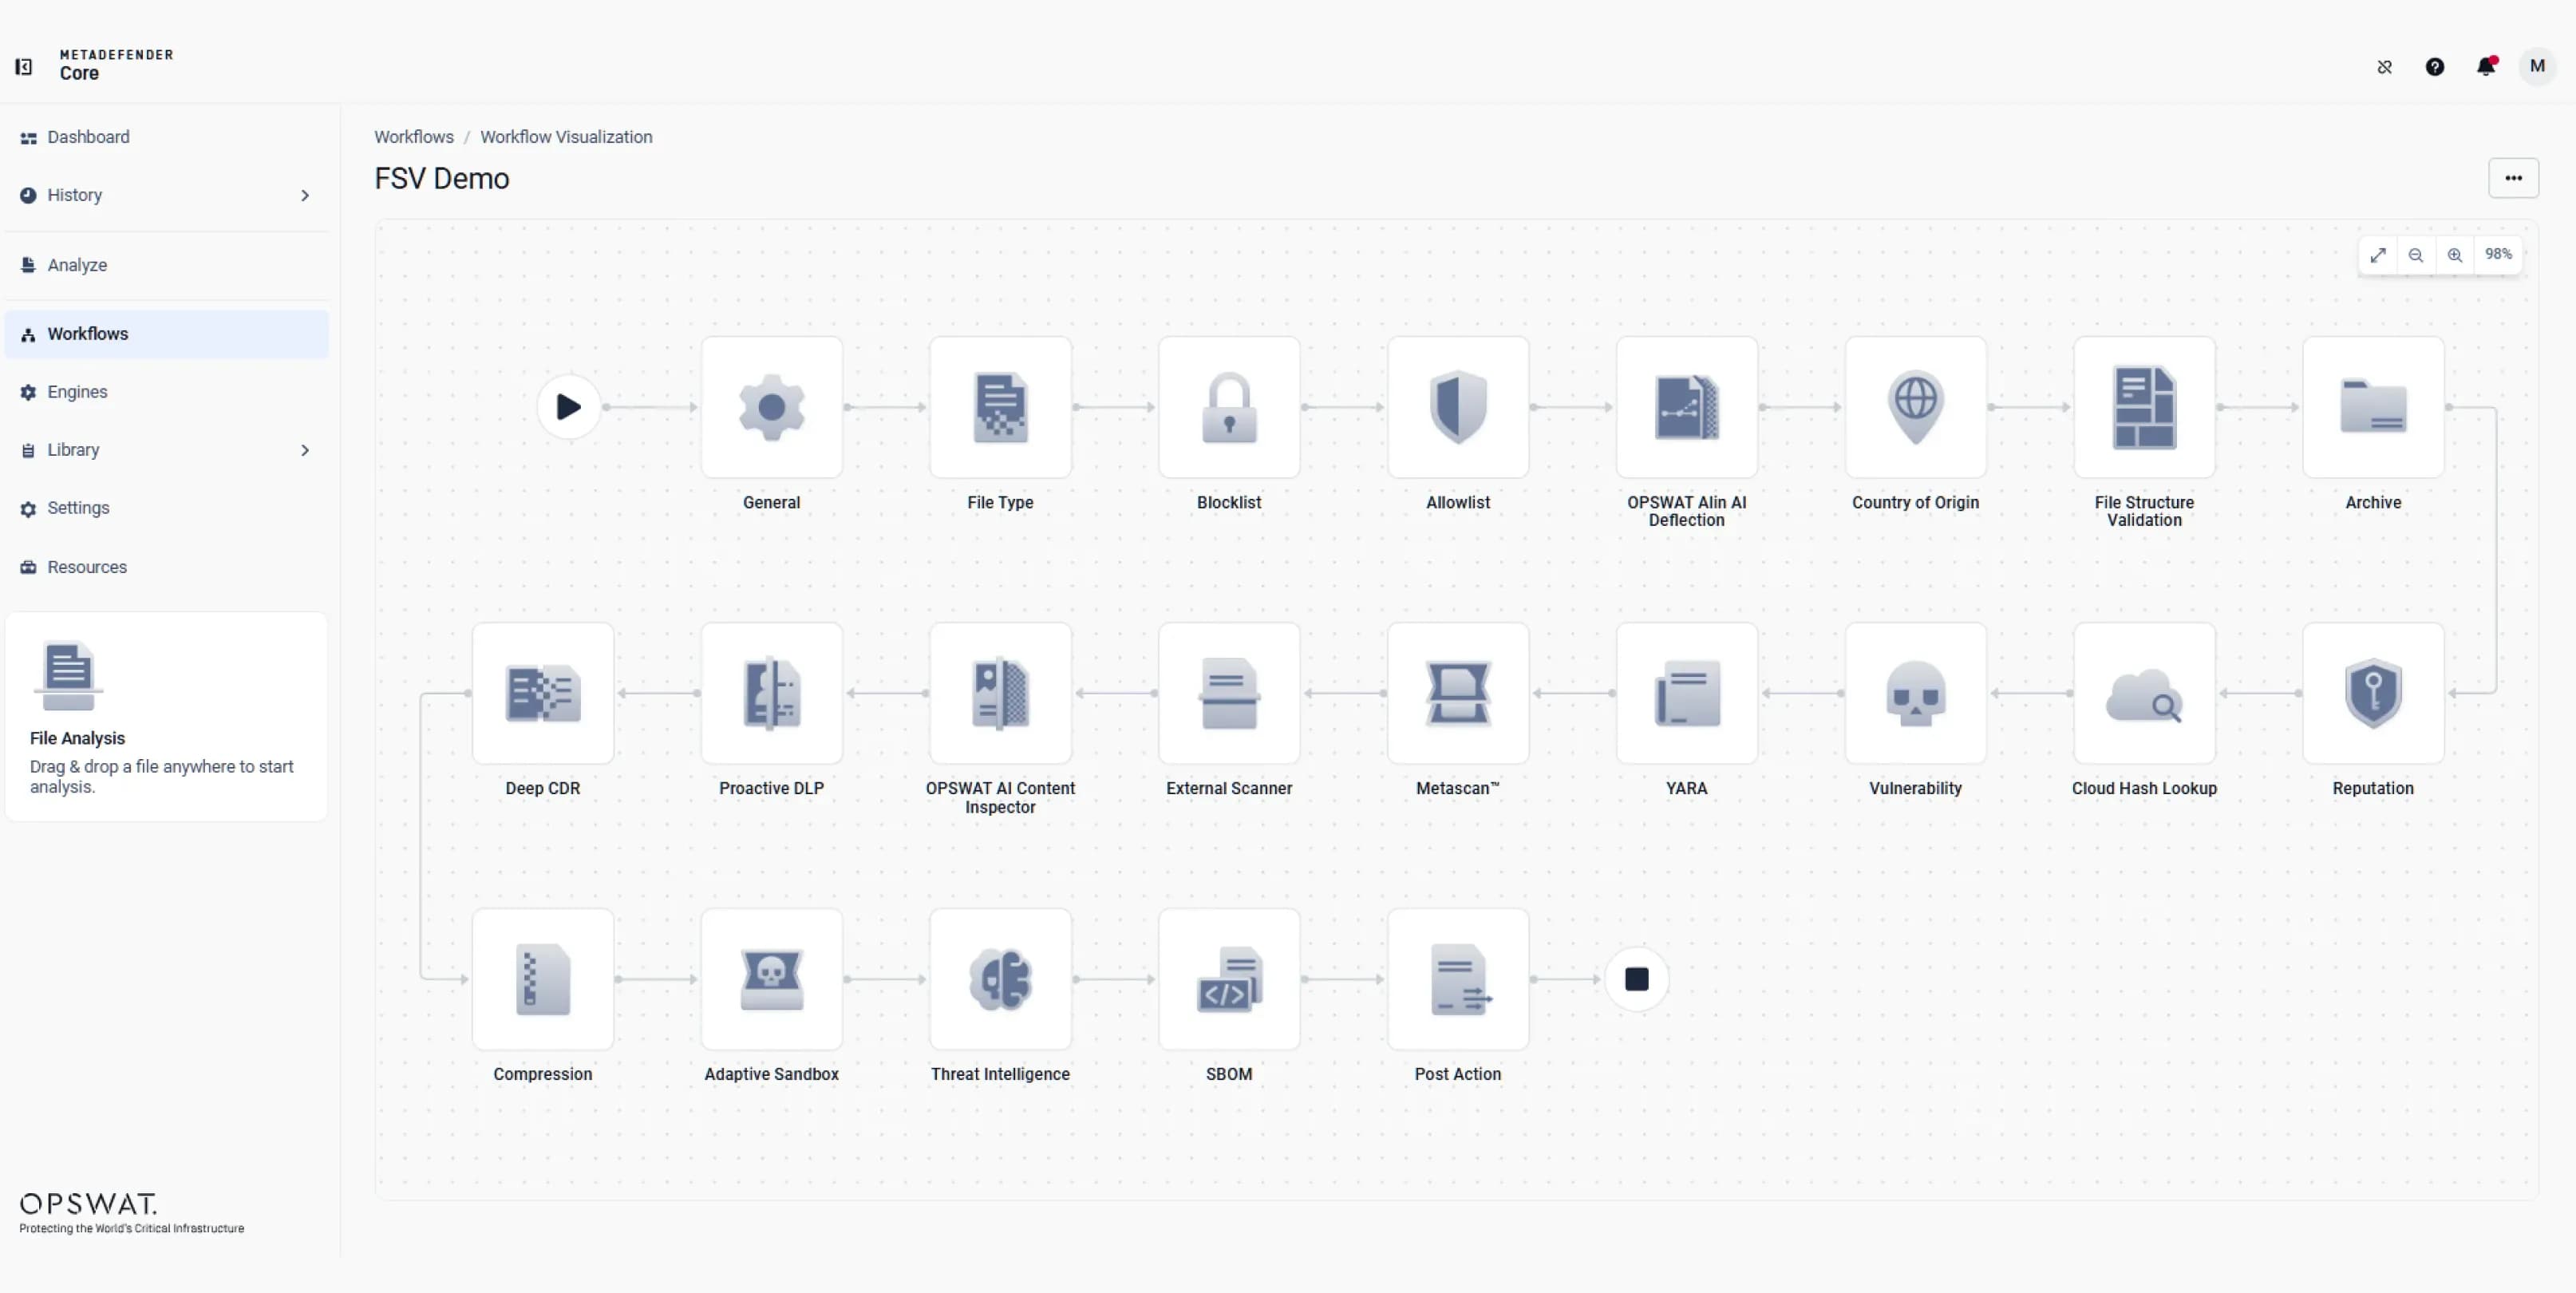 Funzionalità basate su moduli
Utilizzate motori di rilevamento e prevenzione modulari e a più livelli, tra cui Predictive Alin AI, la tecnologia Deep CDR™, Multiscanning, AI Content Inspector, Proactive DLP, Adaptive Sandbox Threat Intelligence, per personalizzare i flussi di elaborazione dei file in base alle vostre esigenze operative e ai vostri requisiti di sicurezza.
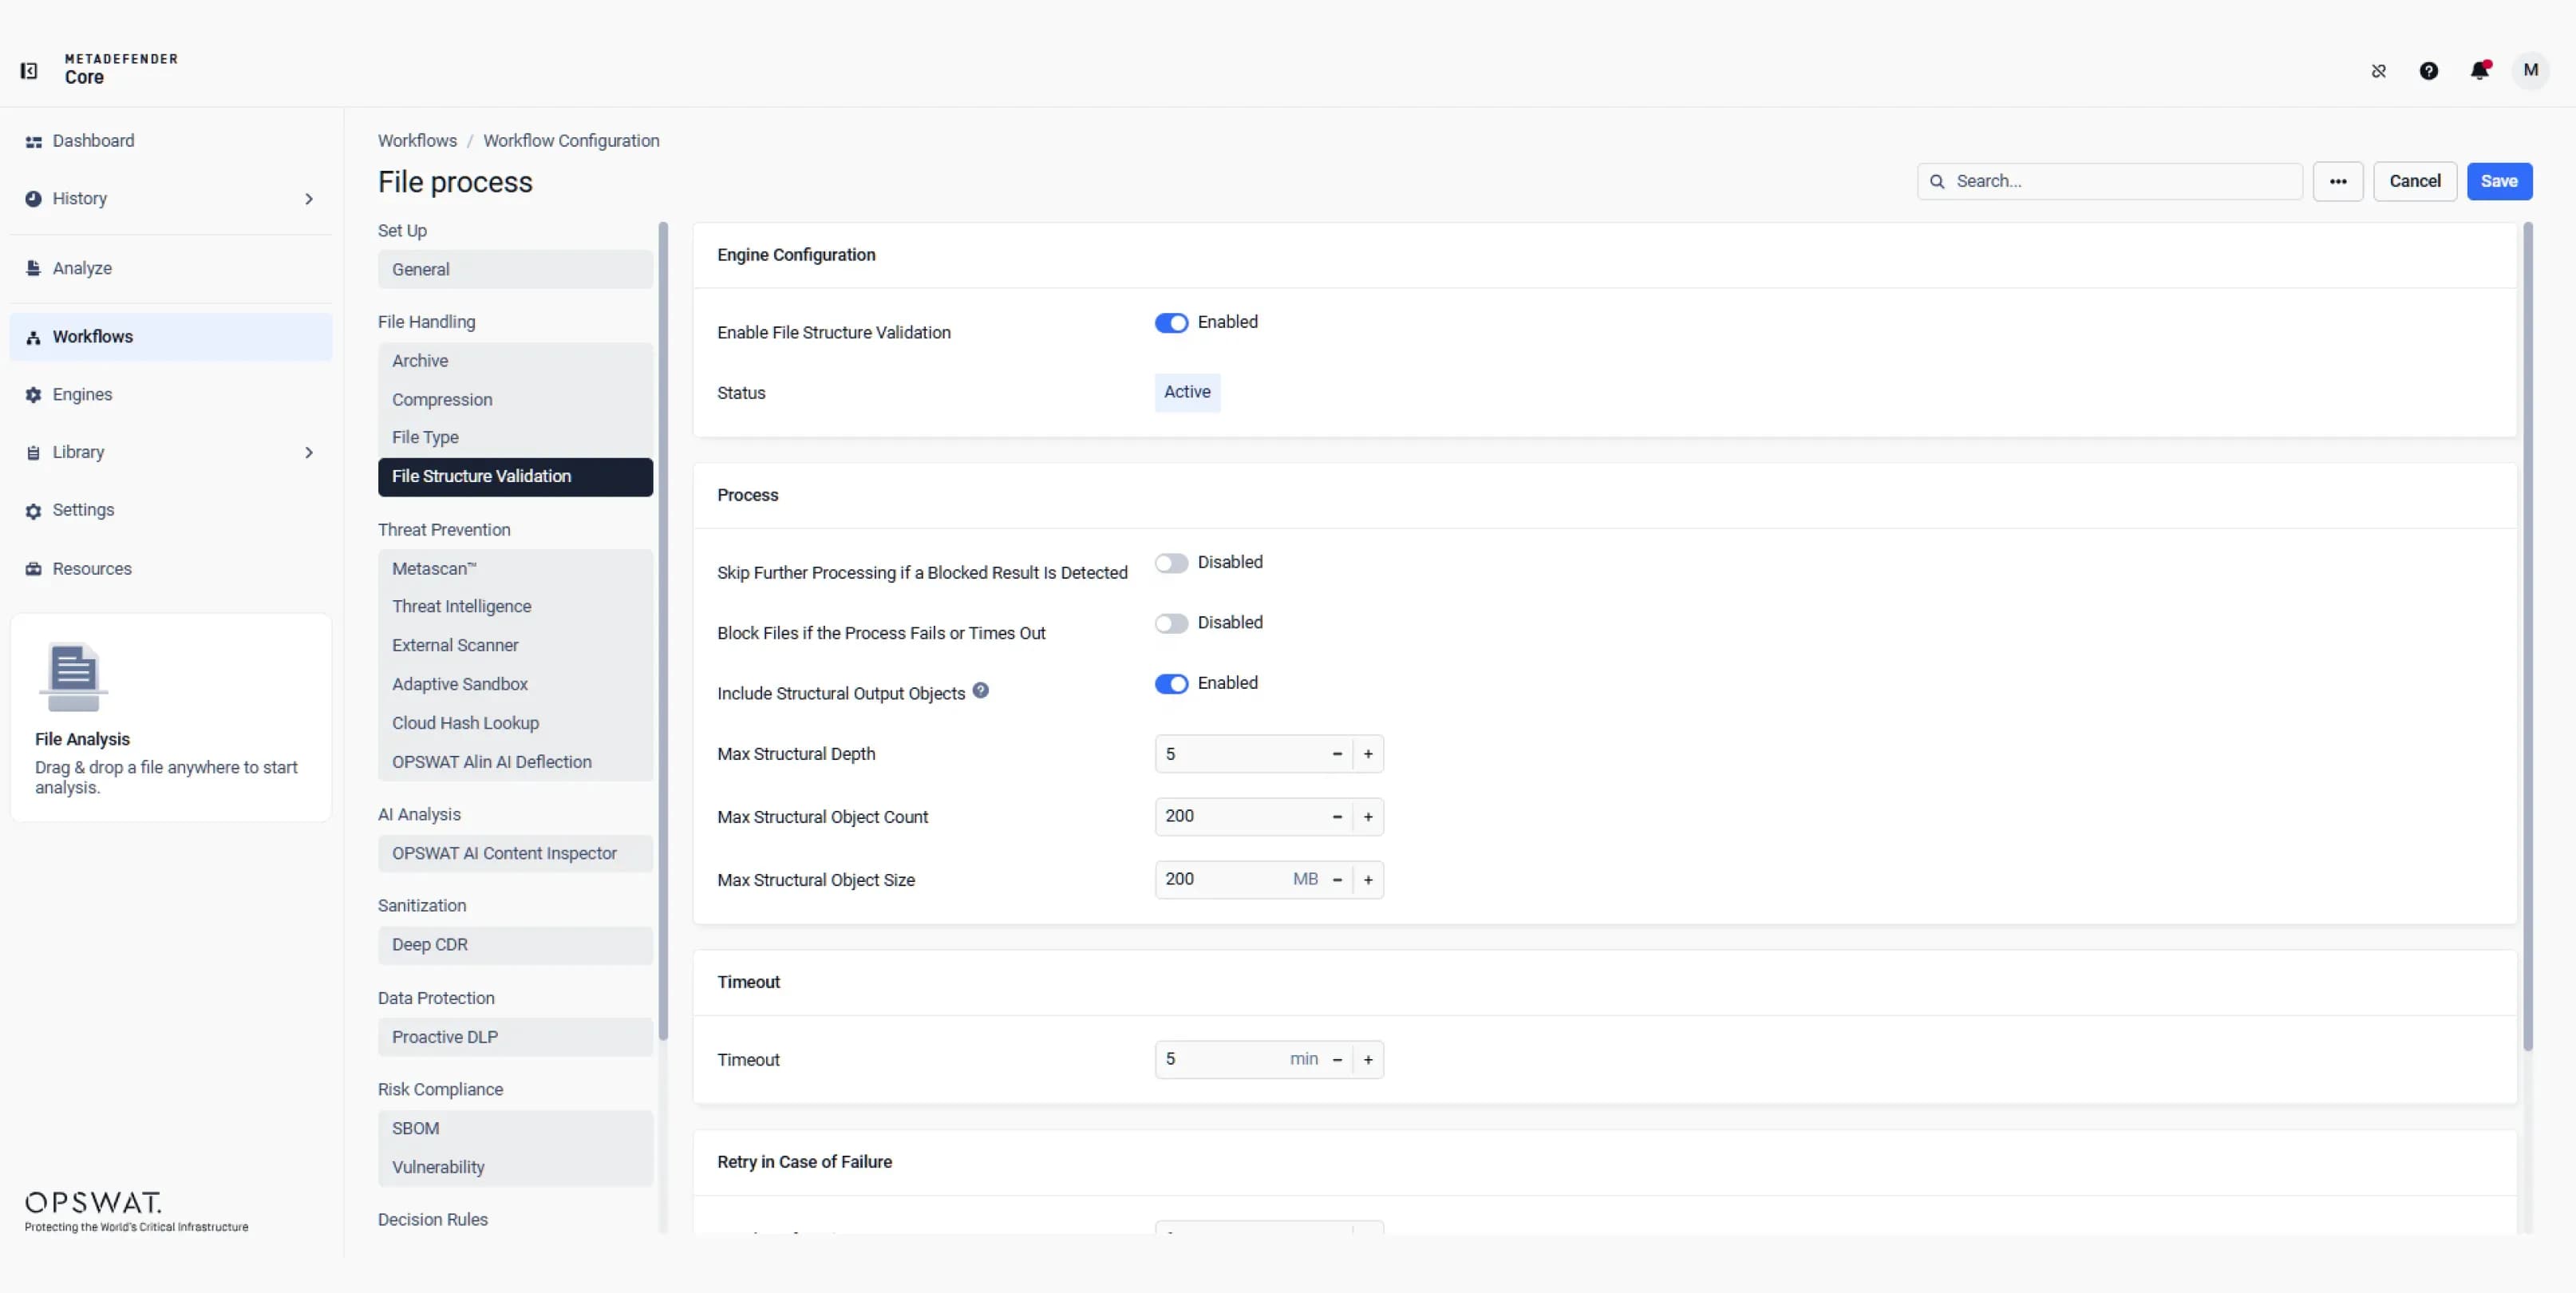 Secure Gestione e convalida dei file
Configurare l'estrazione degli archivi, la compressione, il rilevamento accurato dei tipi di file e la convalida della struttura dei file per garantire che questi ultimi vengano correttamente identificati, decompressi, elaborati e verificati prima dell'analisi successiva.
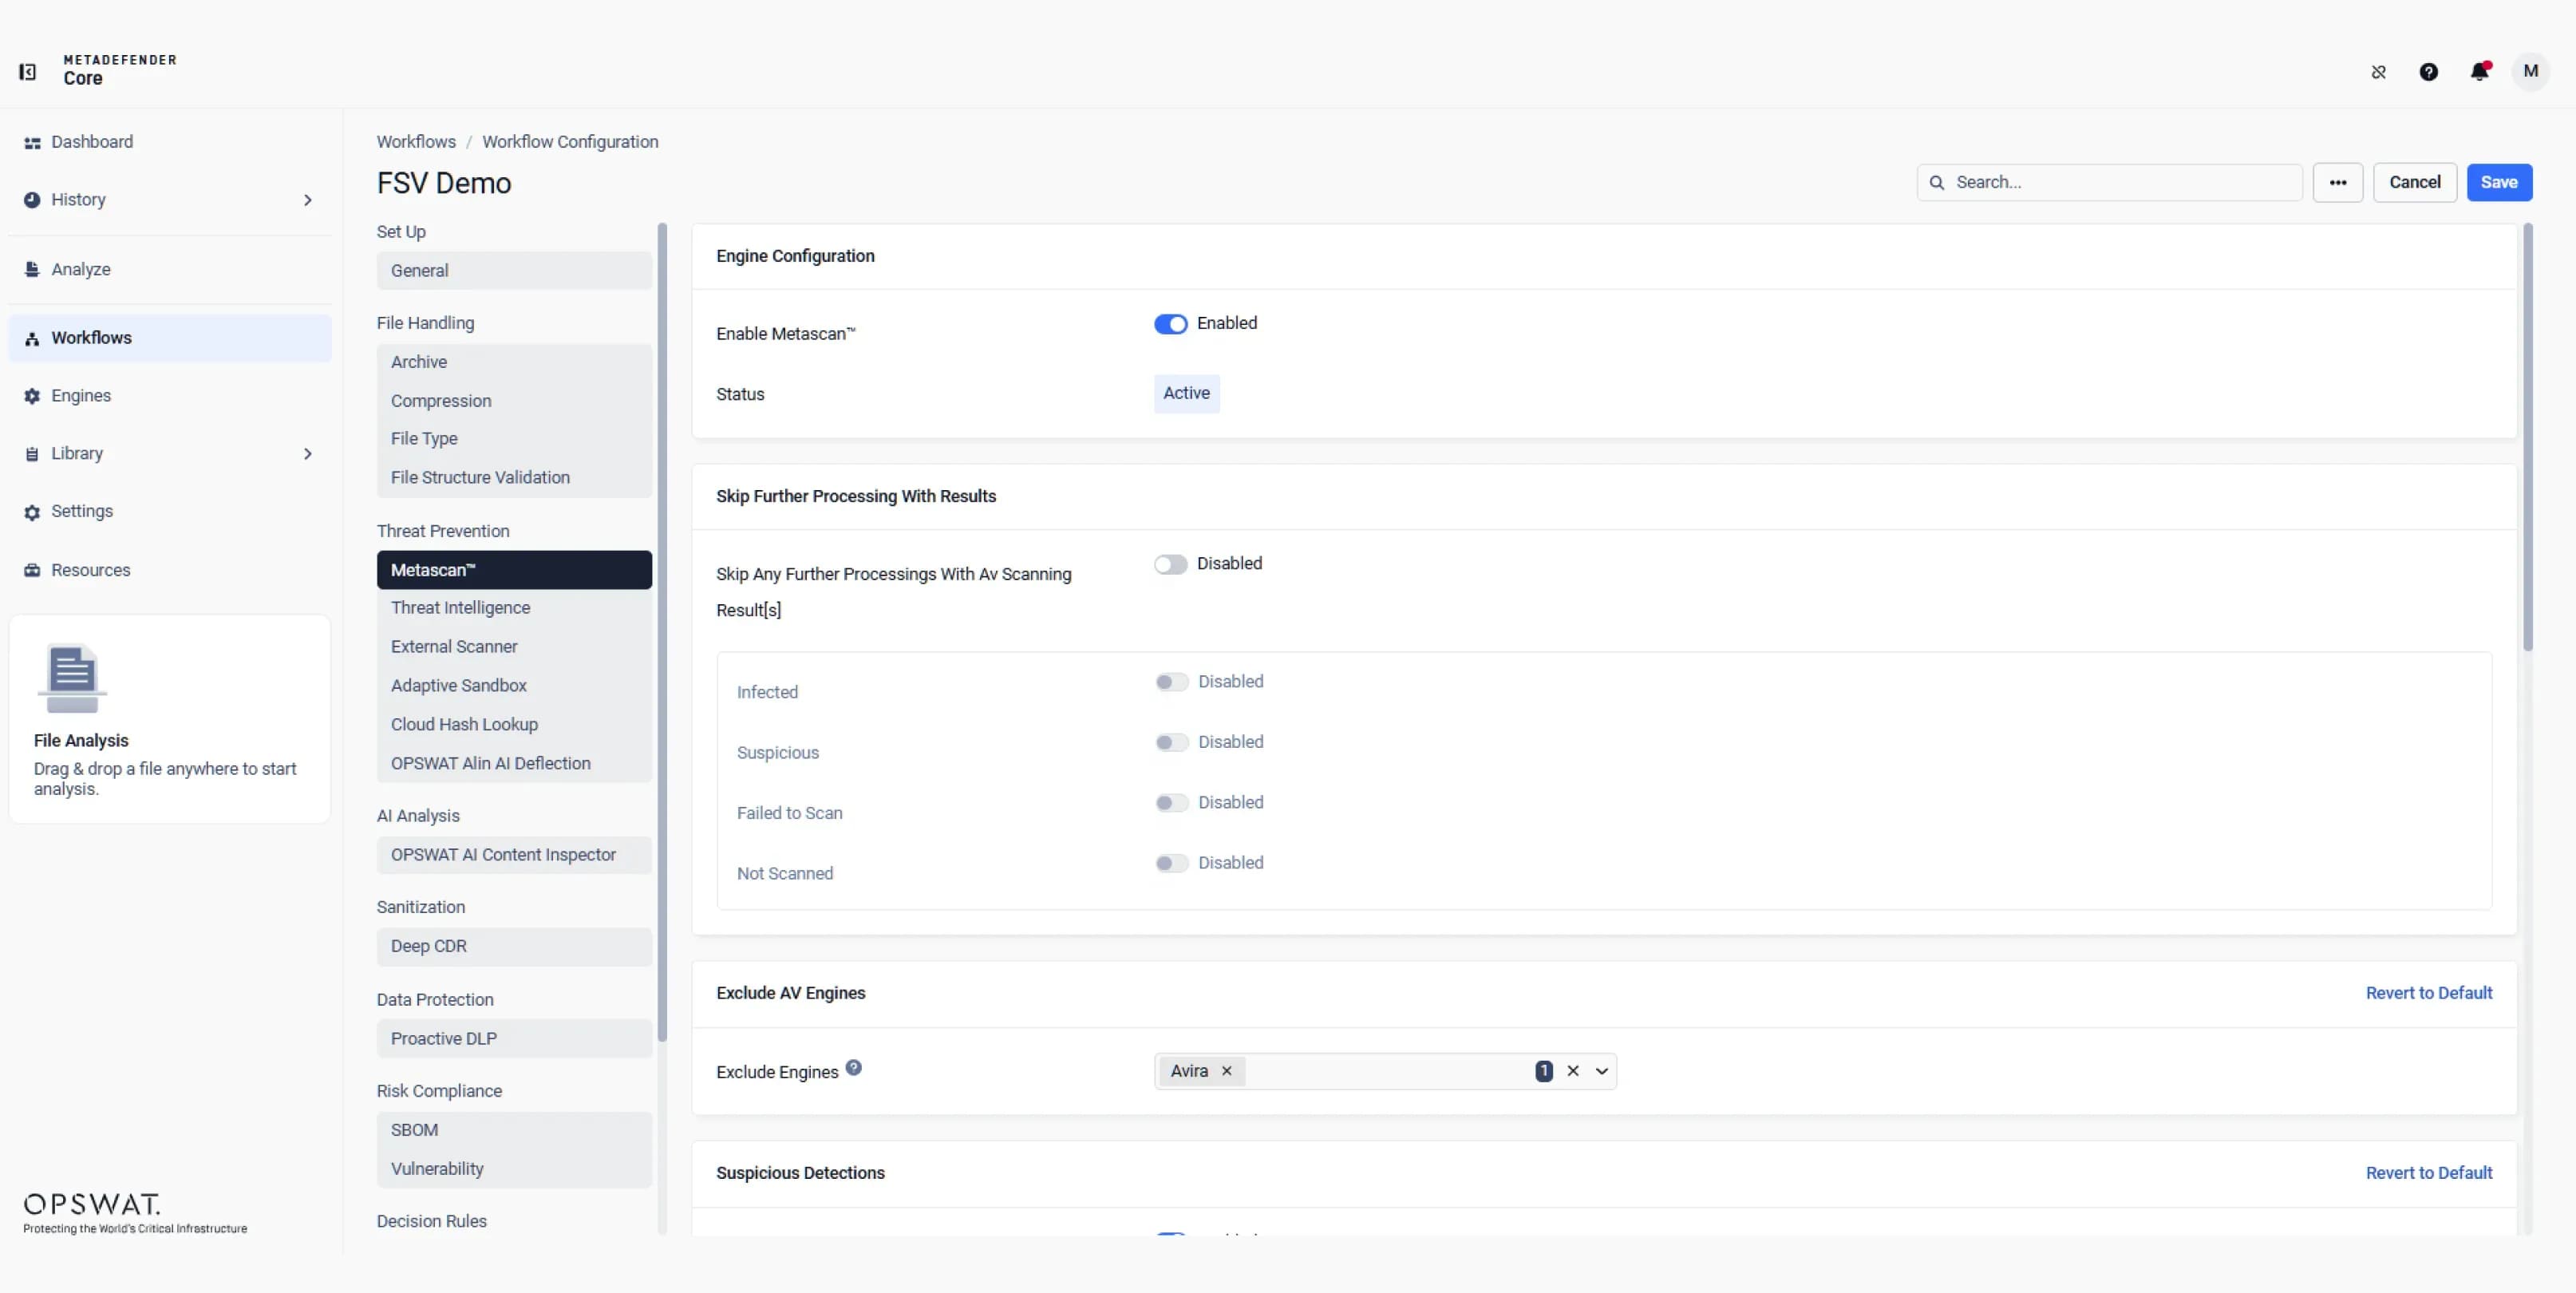 Prevenzione delle minacce a più livelli e rilevamento basato sull'intelligenza artificiale
Combina Metascan, Predictive Alin AI, Threat Intelligence, Adaptive ,Sandbox e Alin AI Deflection per identificare minacce note, sconosciute e generate dall’IA attraverso la scansione multi-motore, l’analisi della reputazione, l’analisi comportamentale e l’instradamento intelligente.
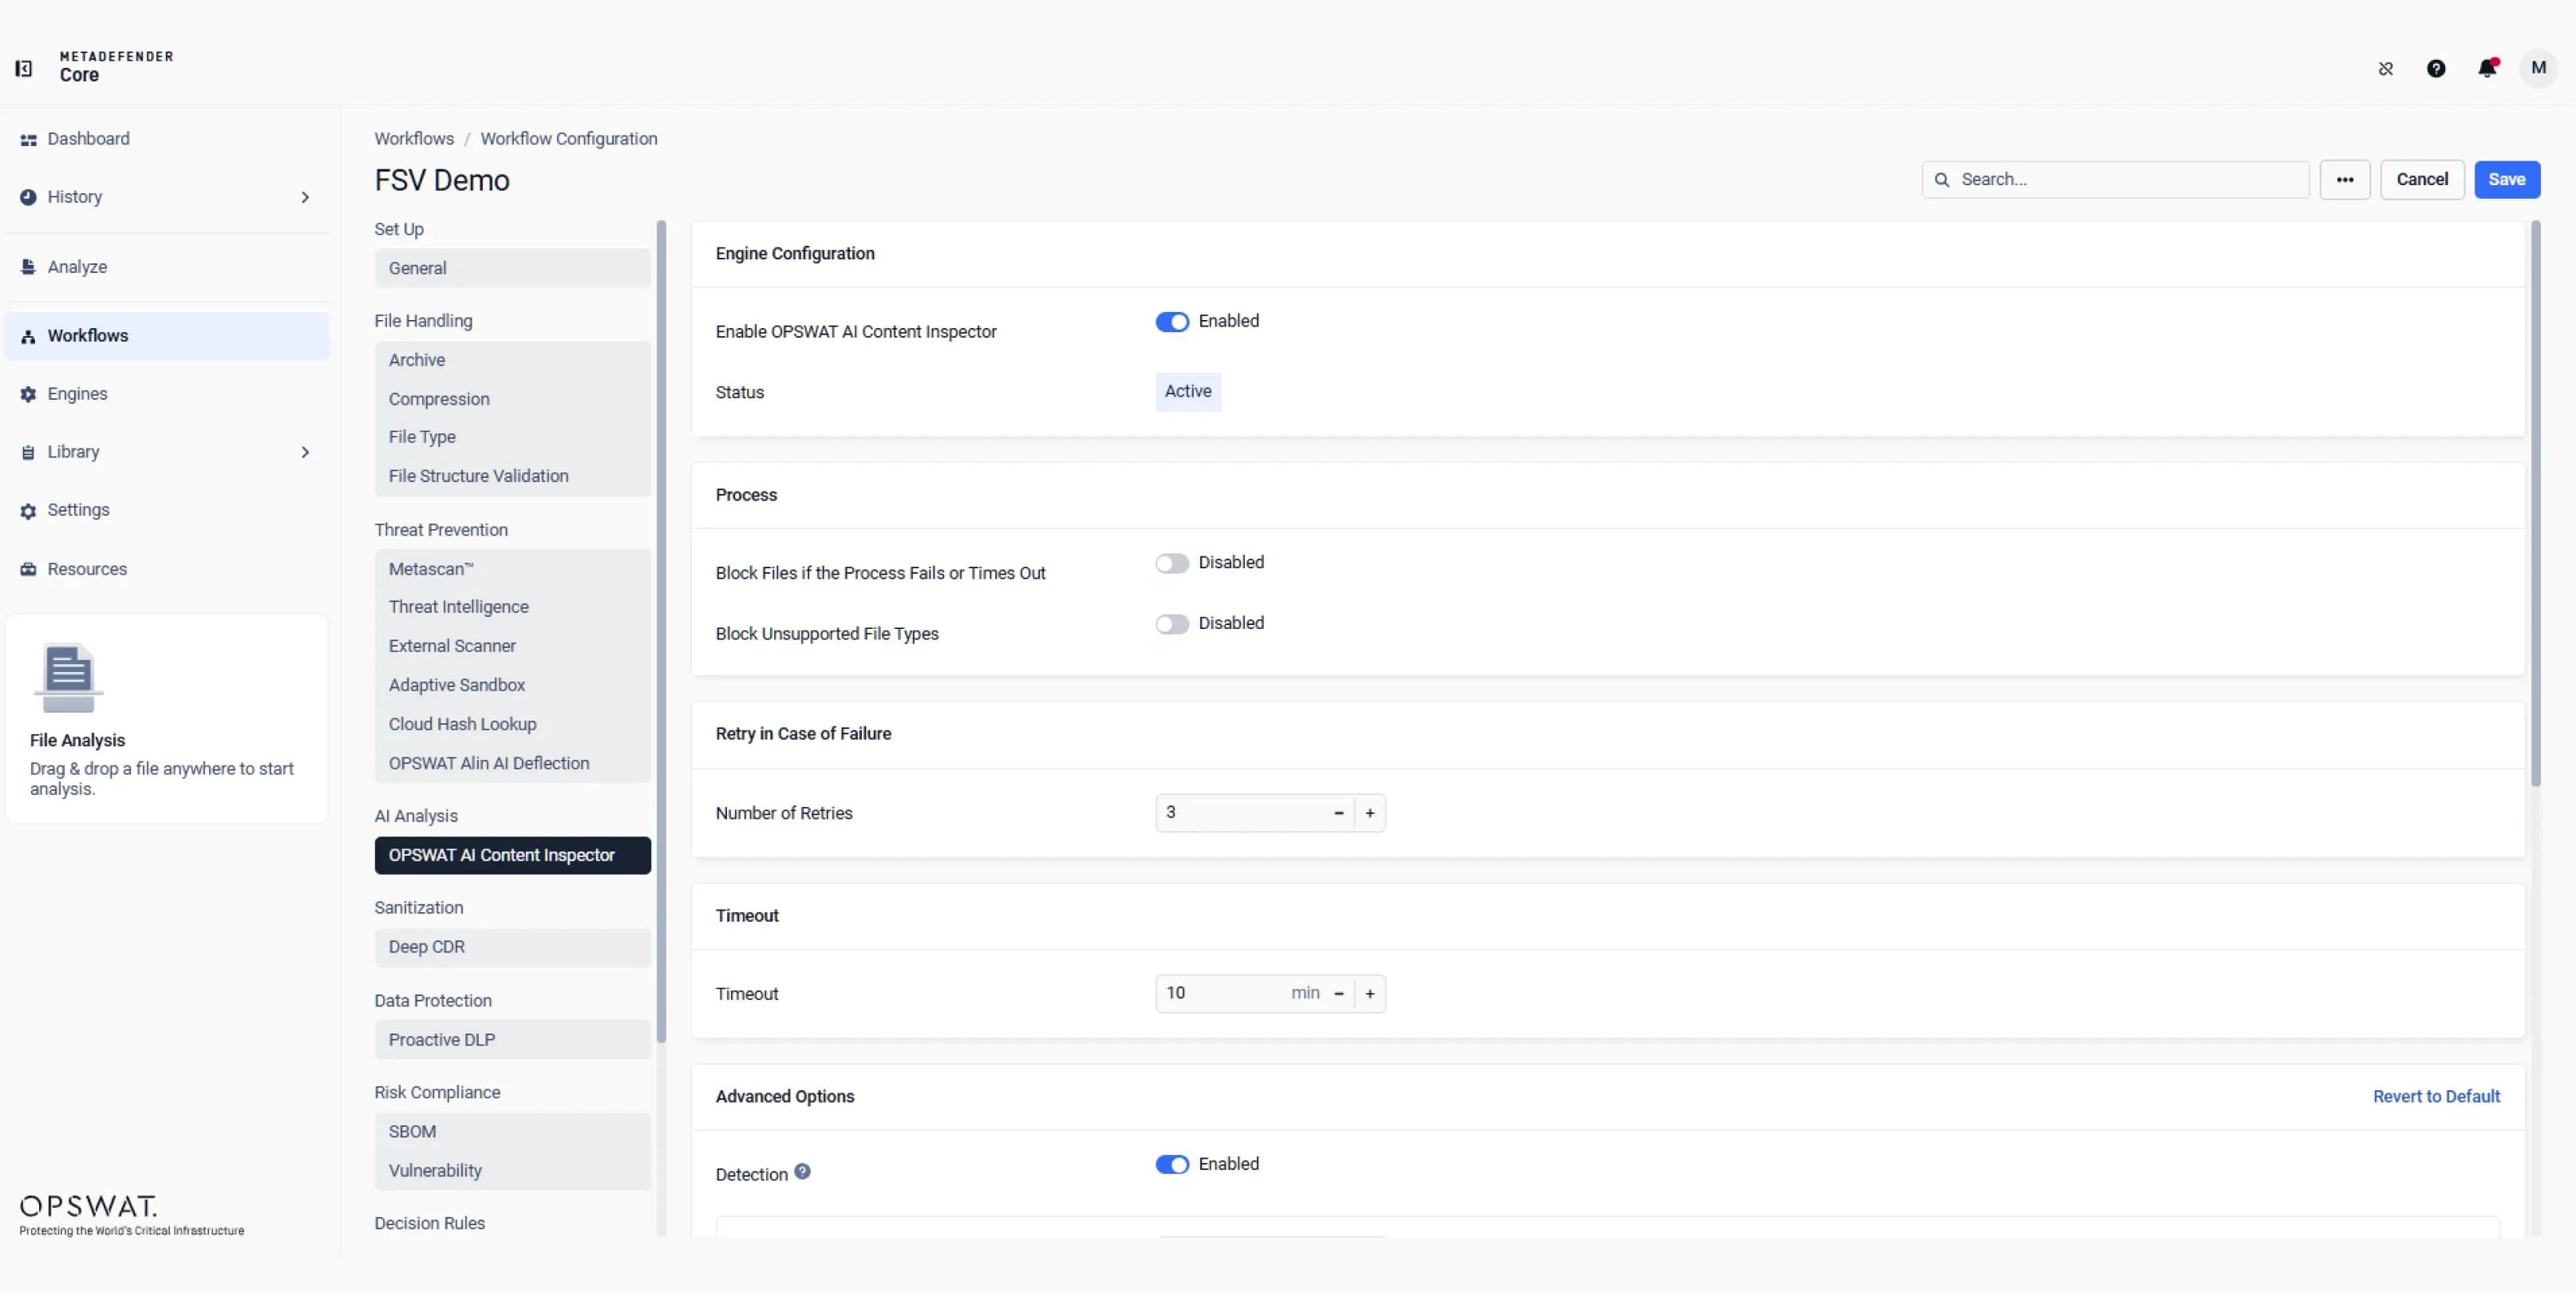 Contenuti generati dall'IA e rilevamento delle frodi
Configura AI Content Inspector per analizzare testi e immagini, identificare i contenuti generati dall'intelligenza artificiale e individuare potenziali frodi. Utilizza i suoi risultati per valutare il rischio prima che i file entrino in flussi di lavoro critici.
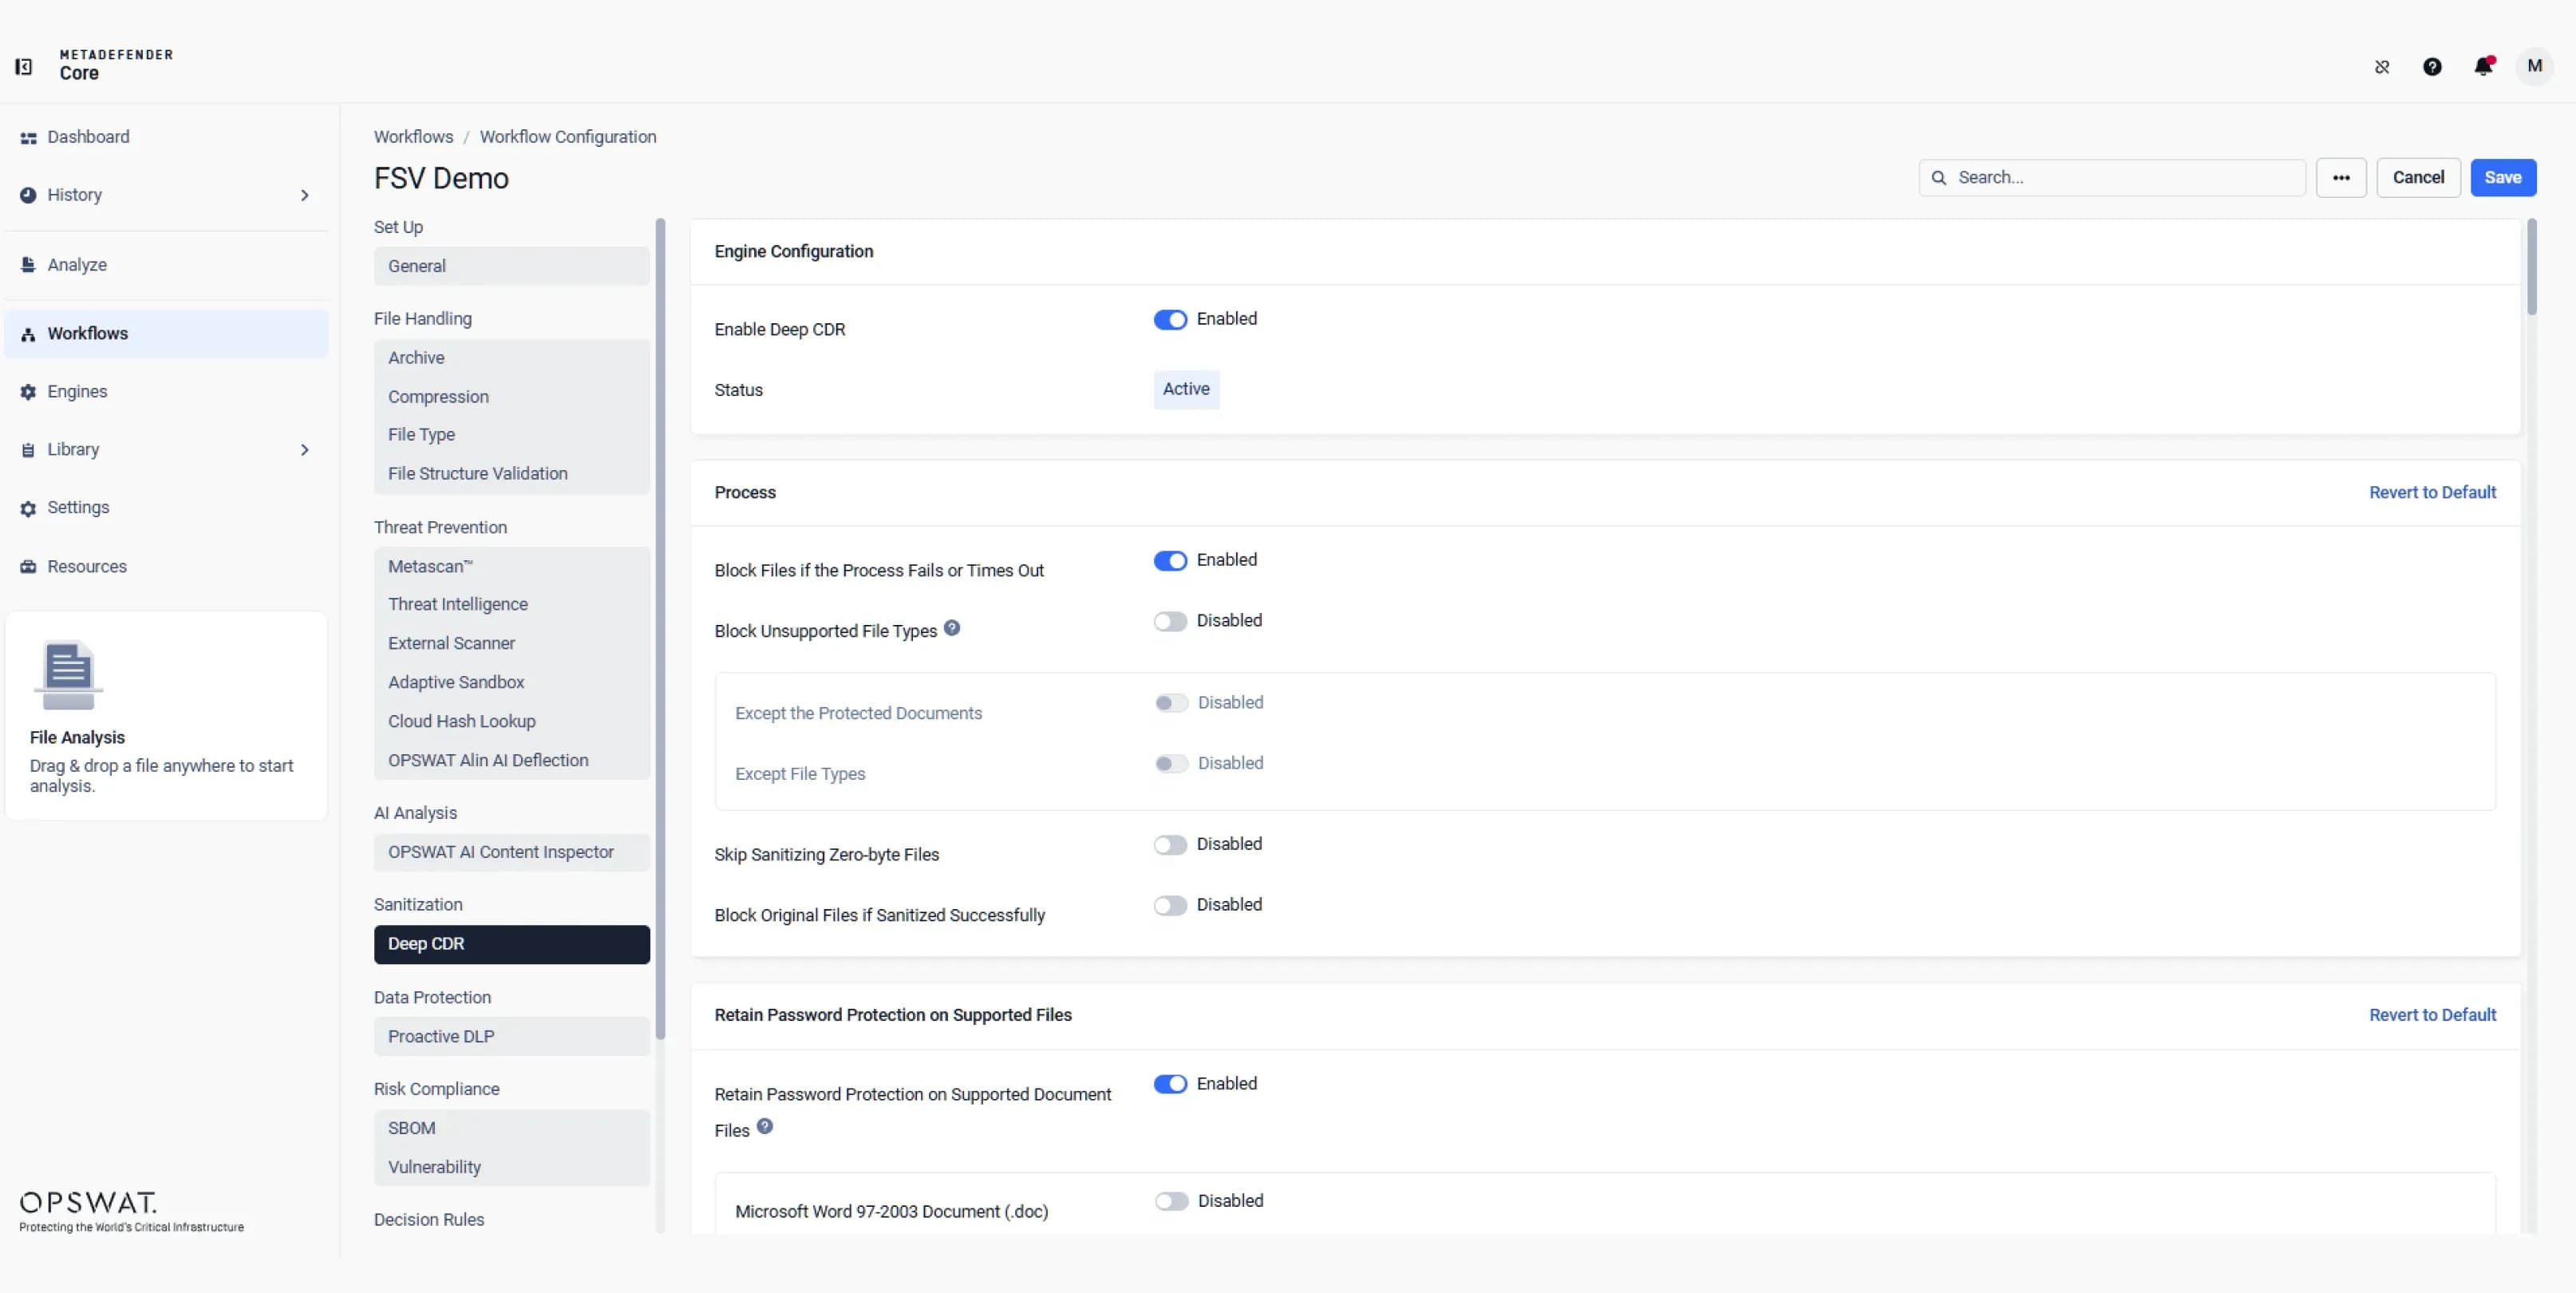 Rilevamento delle vulnerabilità zero-day con sanificazione approfondita dei file
Configurare la tecnologia Deep CDR™ per ripulire i file rimuovendo i contenuti potenzialmente dannosi e ricostruendo versioni sicure e utilizzabili, preservando al contempo le funzionalità fondamentali per l'azienda, prima che i file entrino nei flussi di lavoro a valle.
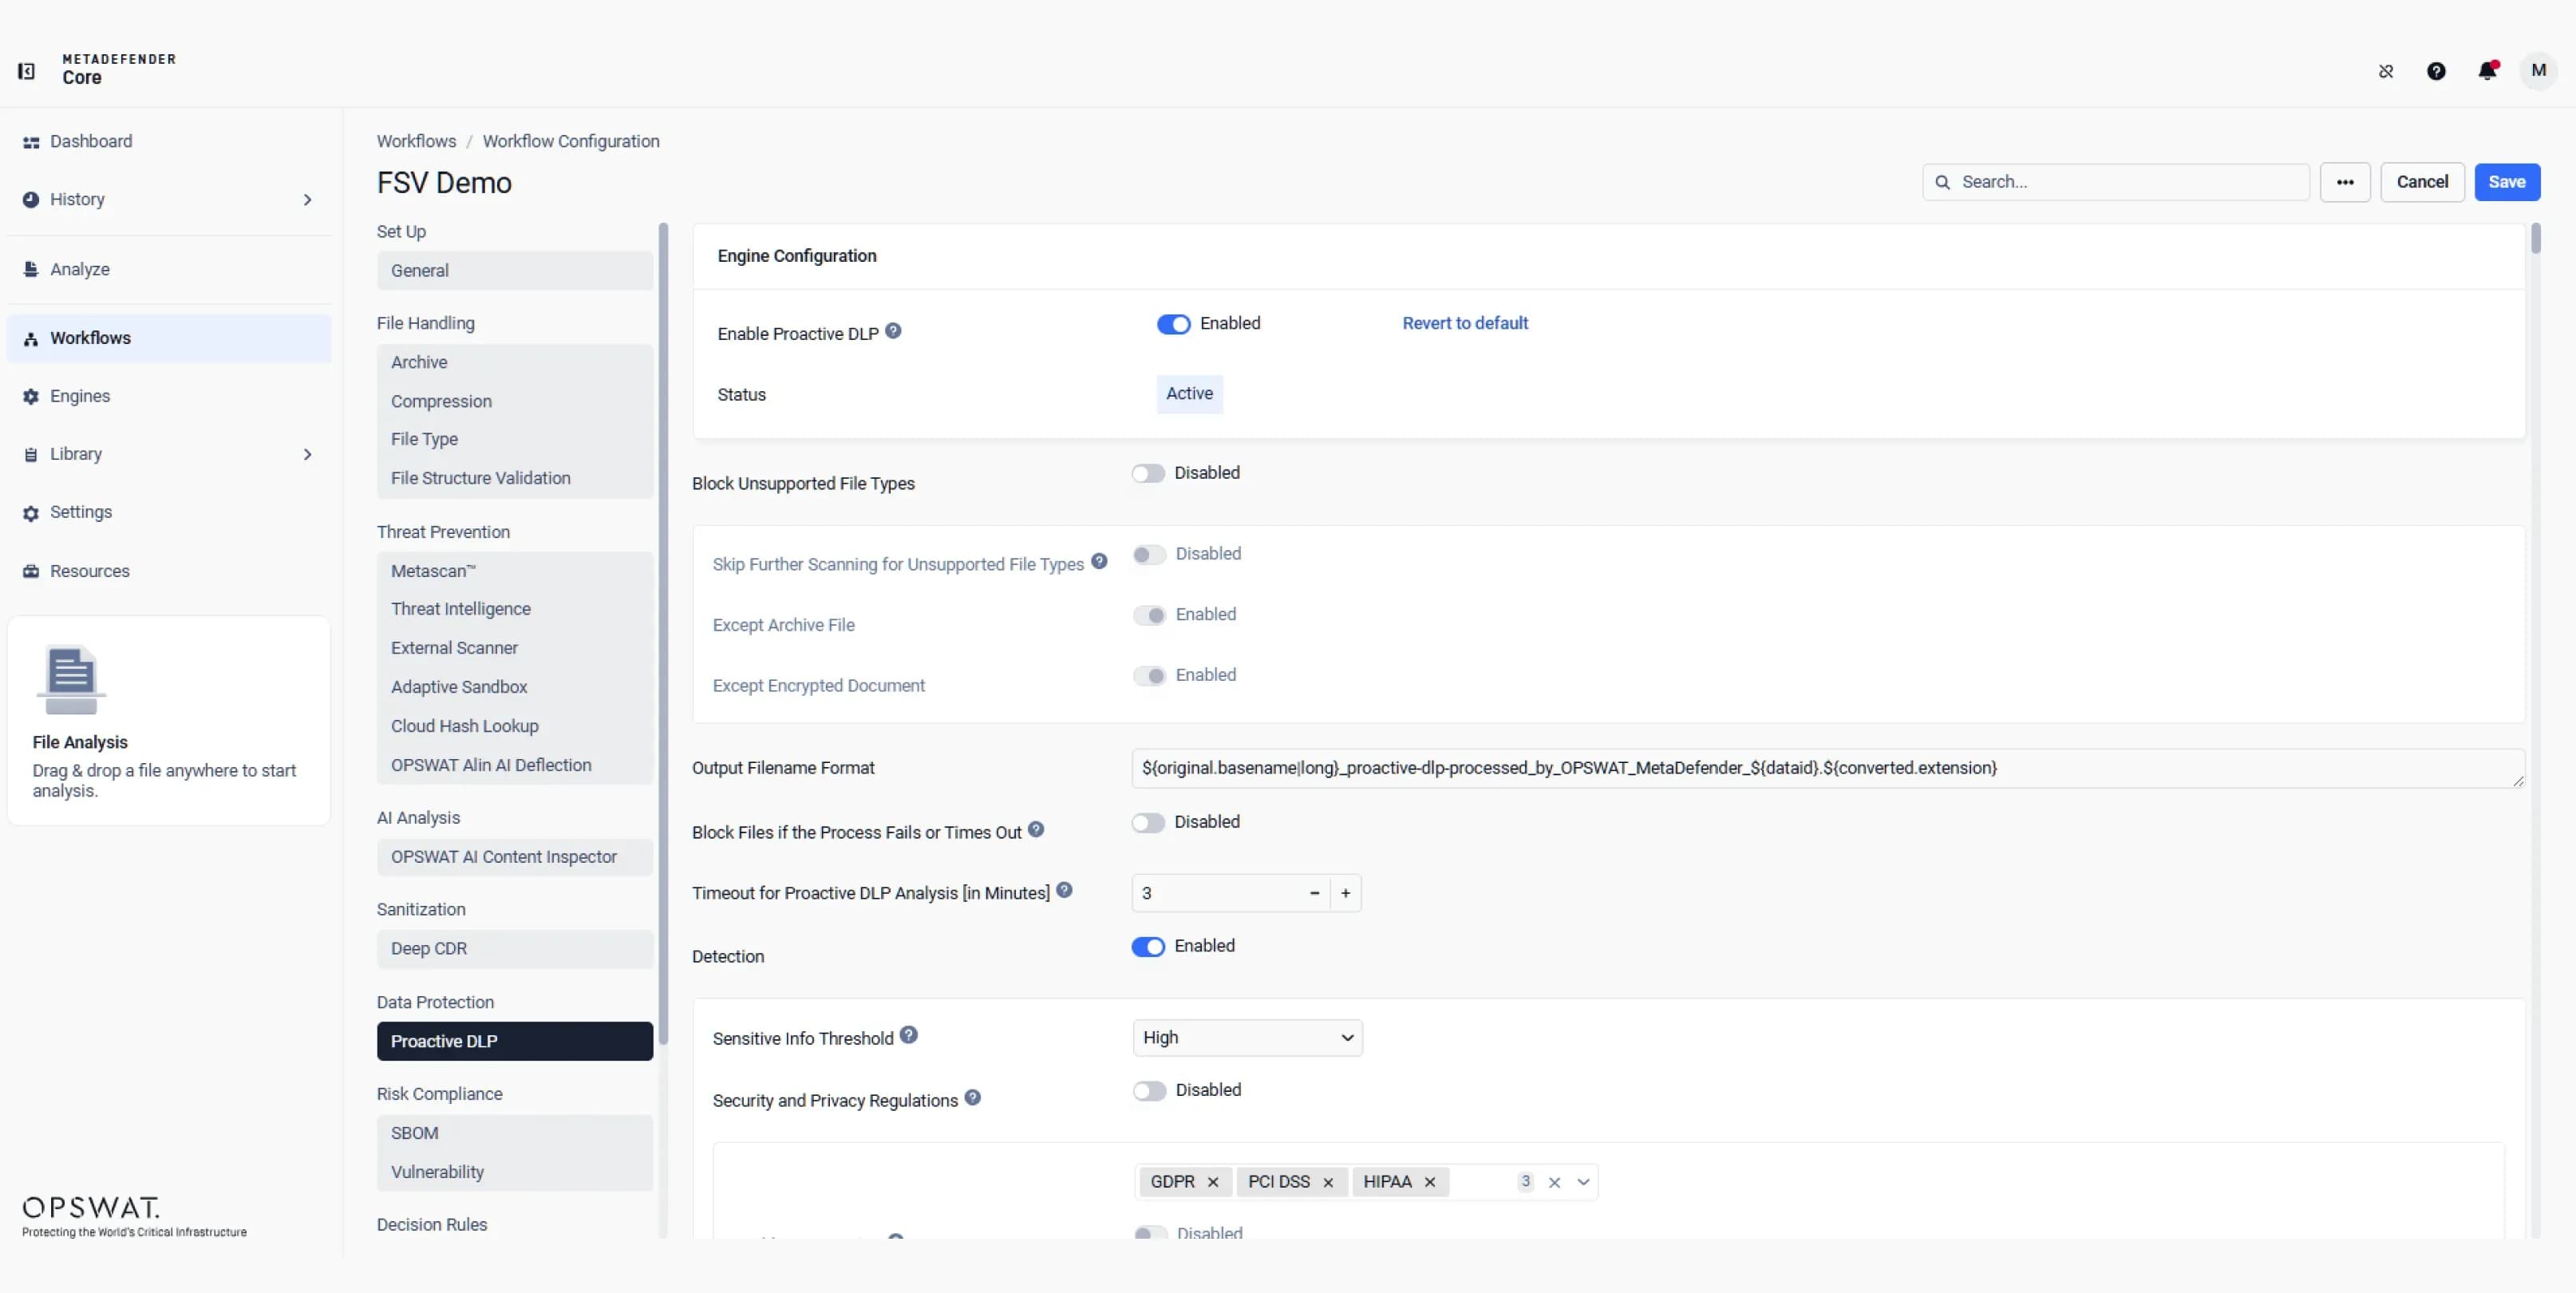 Protezione dei dati sensibili
Utilizza la classificazione e il rilevamento dei modelli basati sull'intelligenza artificiale per identificare e proteggere i dati sensibili. Configura le regole per monitorare i movimenti dei file, ridurre i rischi interni e oscurare, bloccare o generare avvisi in base alle politiche aziendali.
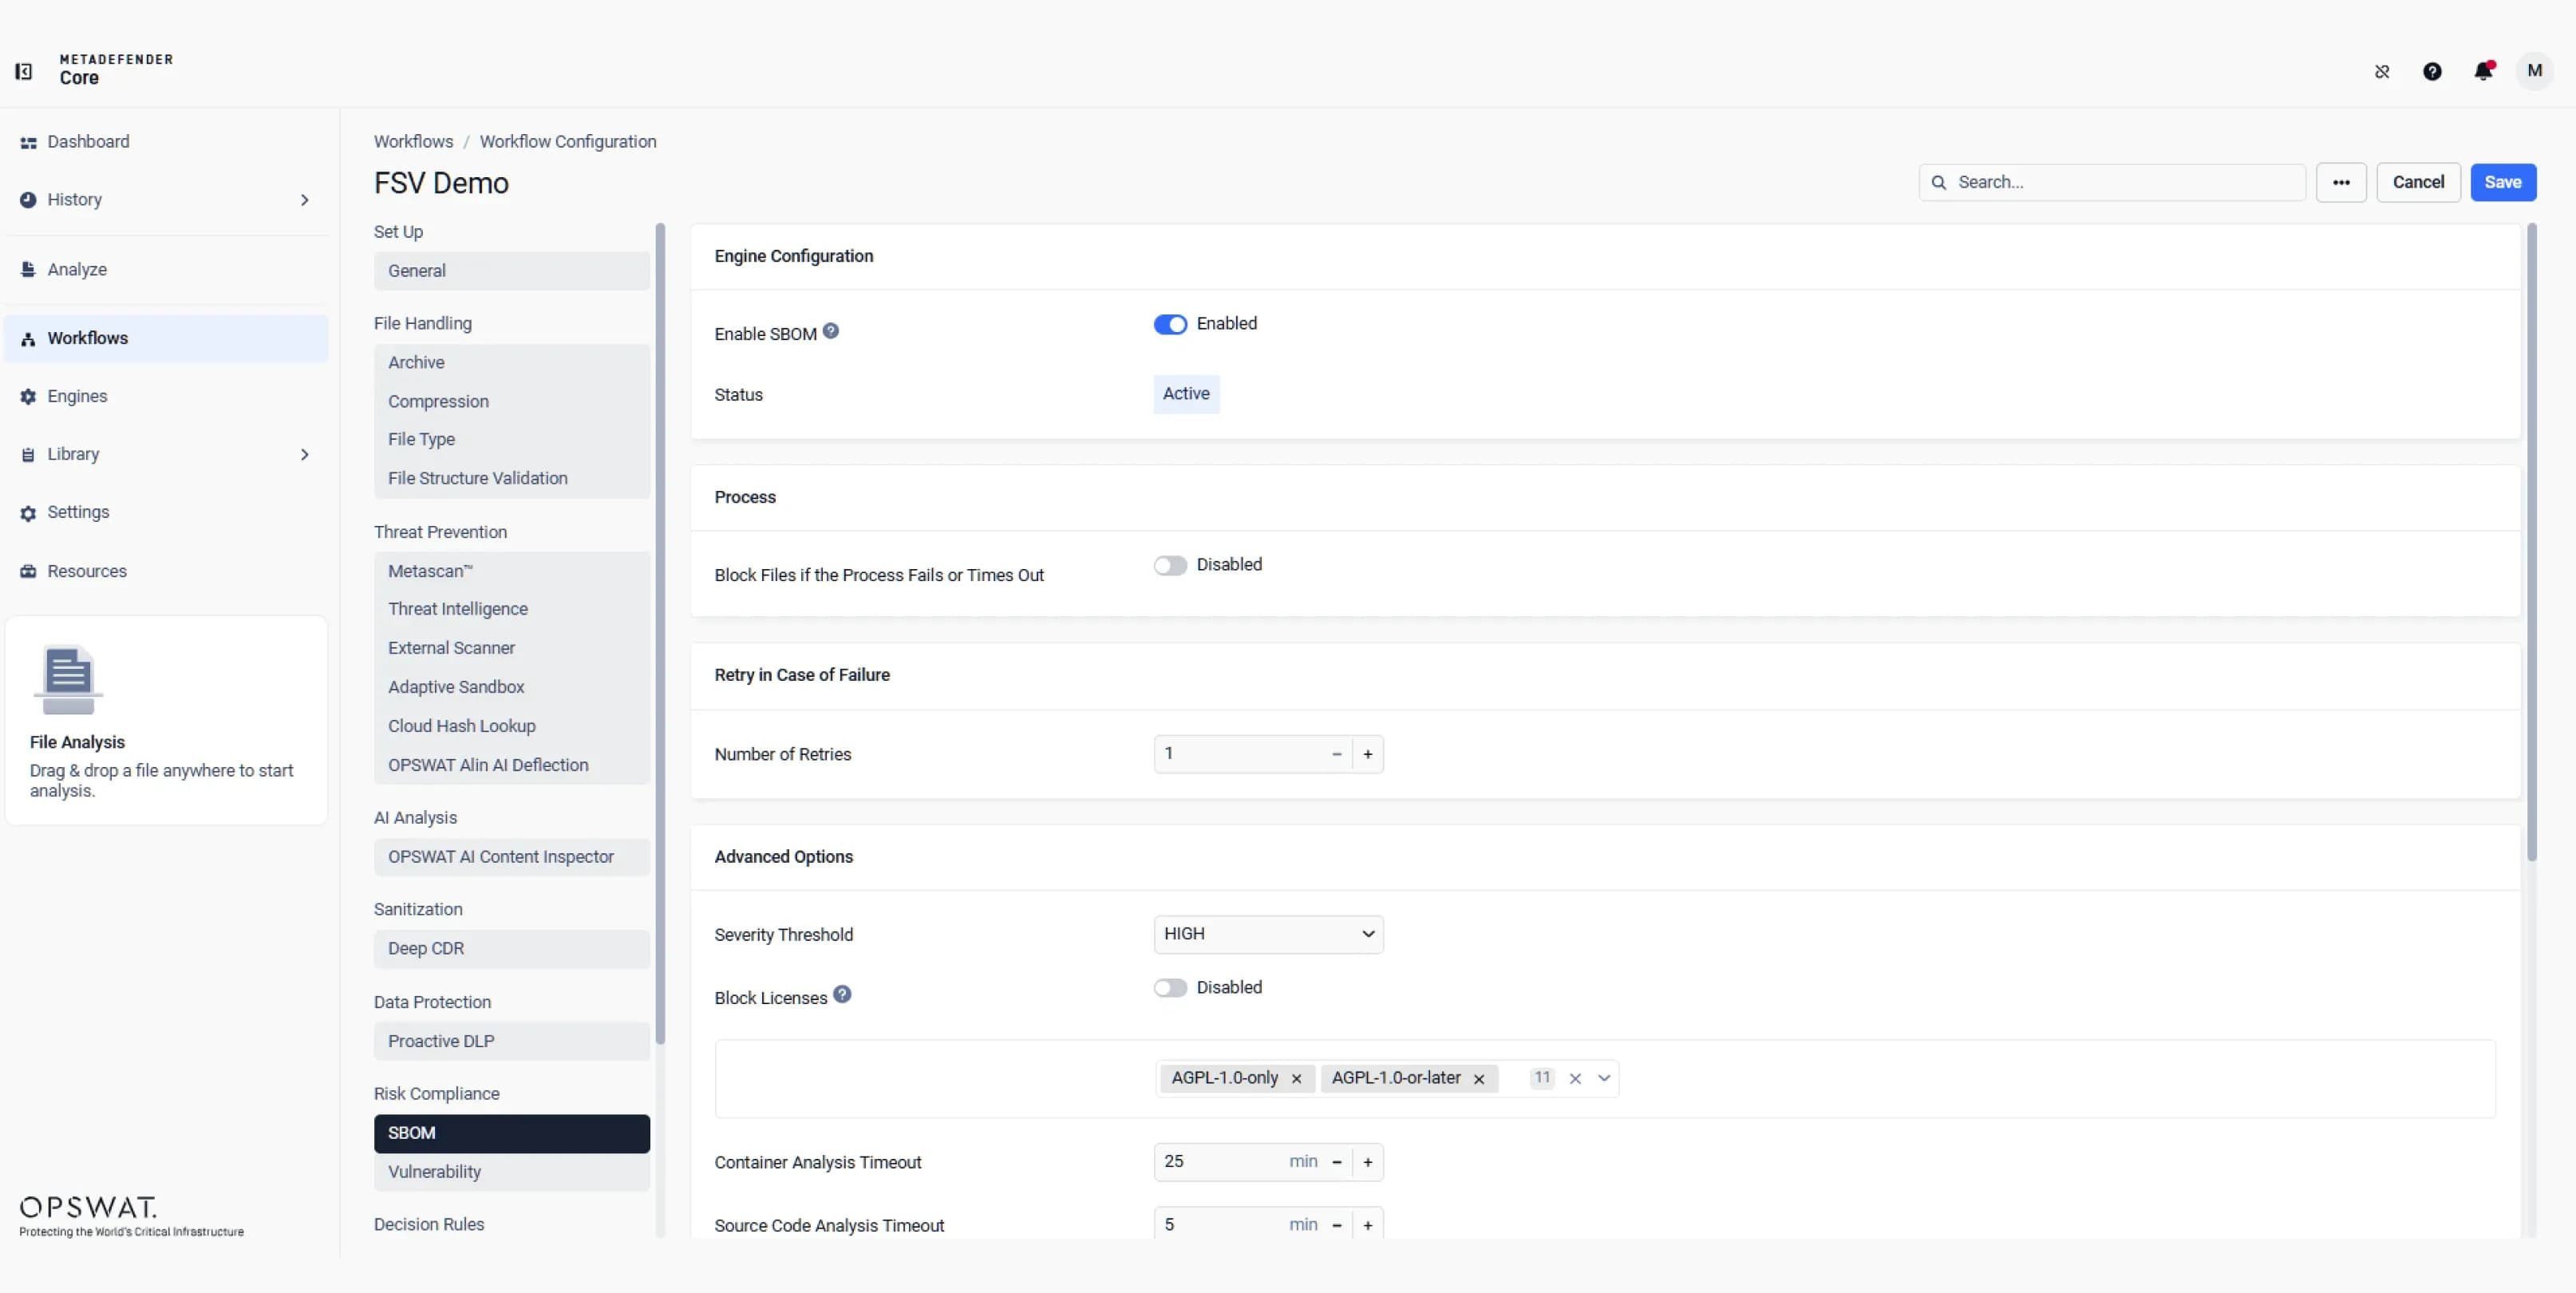 Generazione della SBOM e valutazione delle vulnerabilità
Analizzare file, programmi di installazione ed eseguibili per generare un SBOM contenente componenti, versioni, licenze e dipendenze. Identificare le vulnerabilità note e applicare politiche basate sul rischio prima che il software venga implementato in ambienti critici.
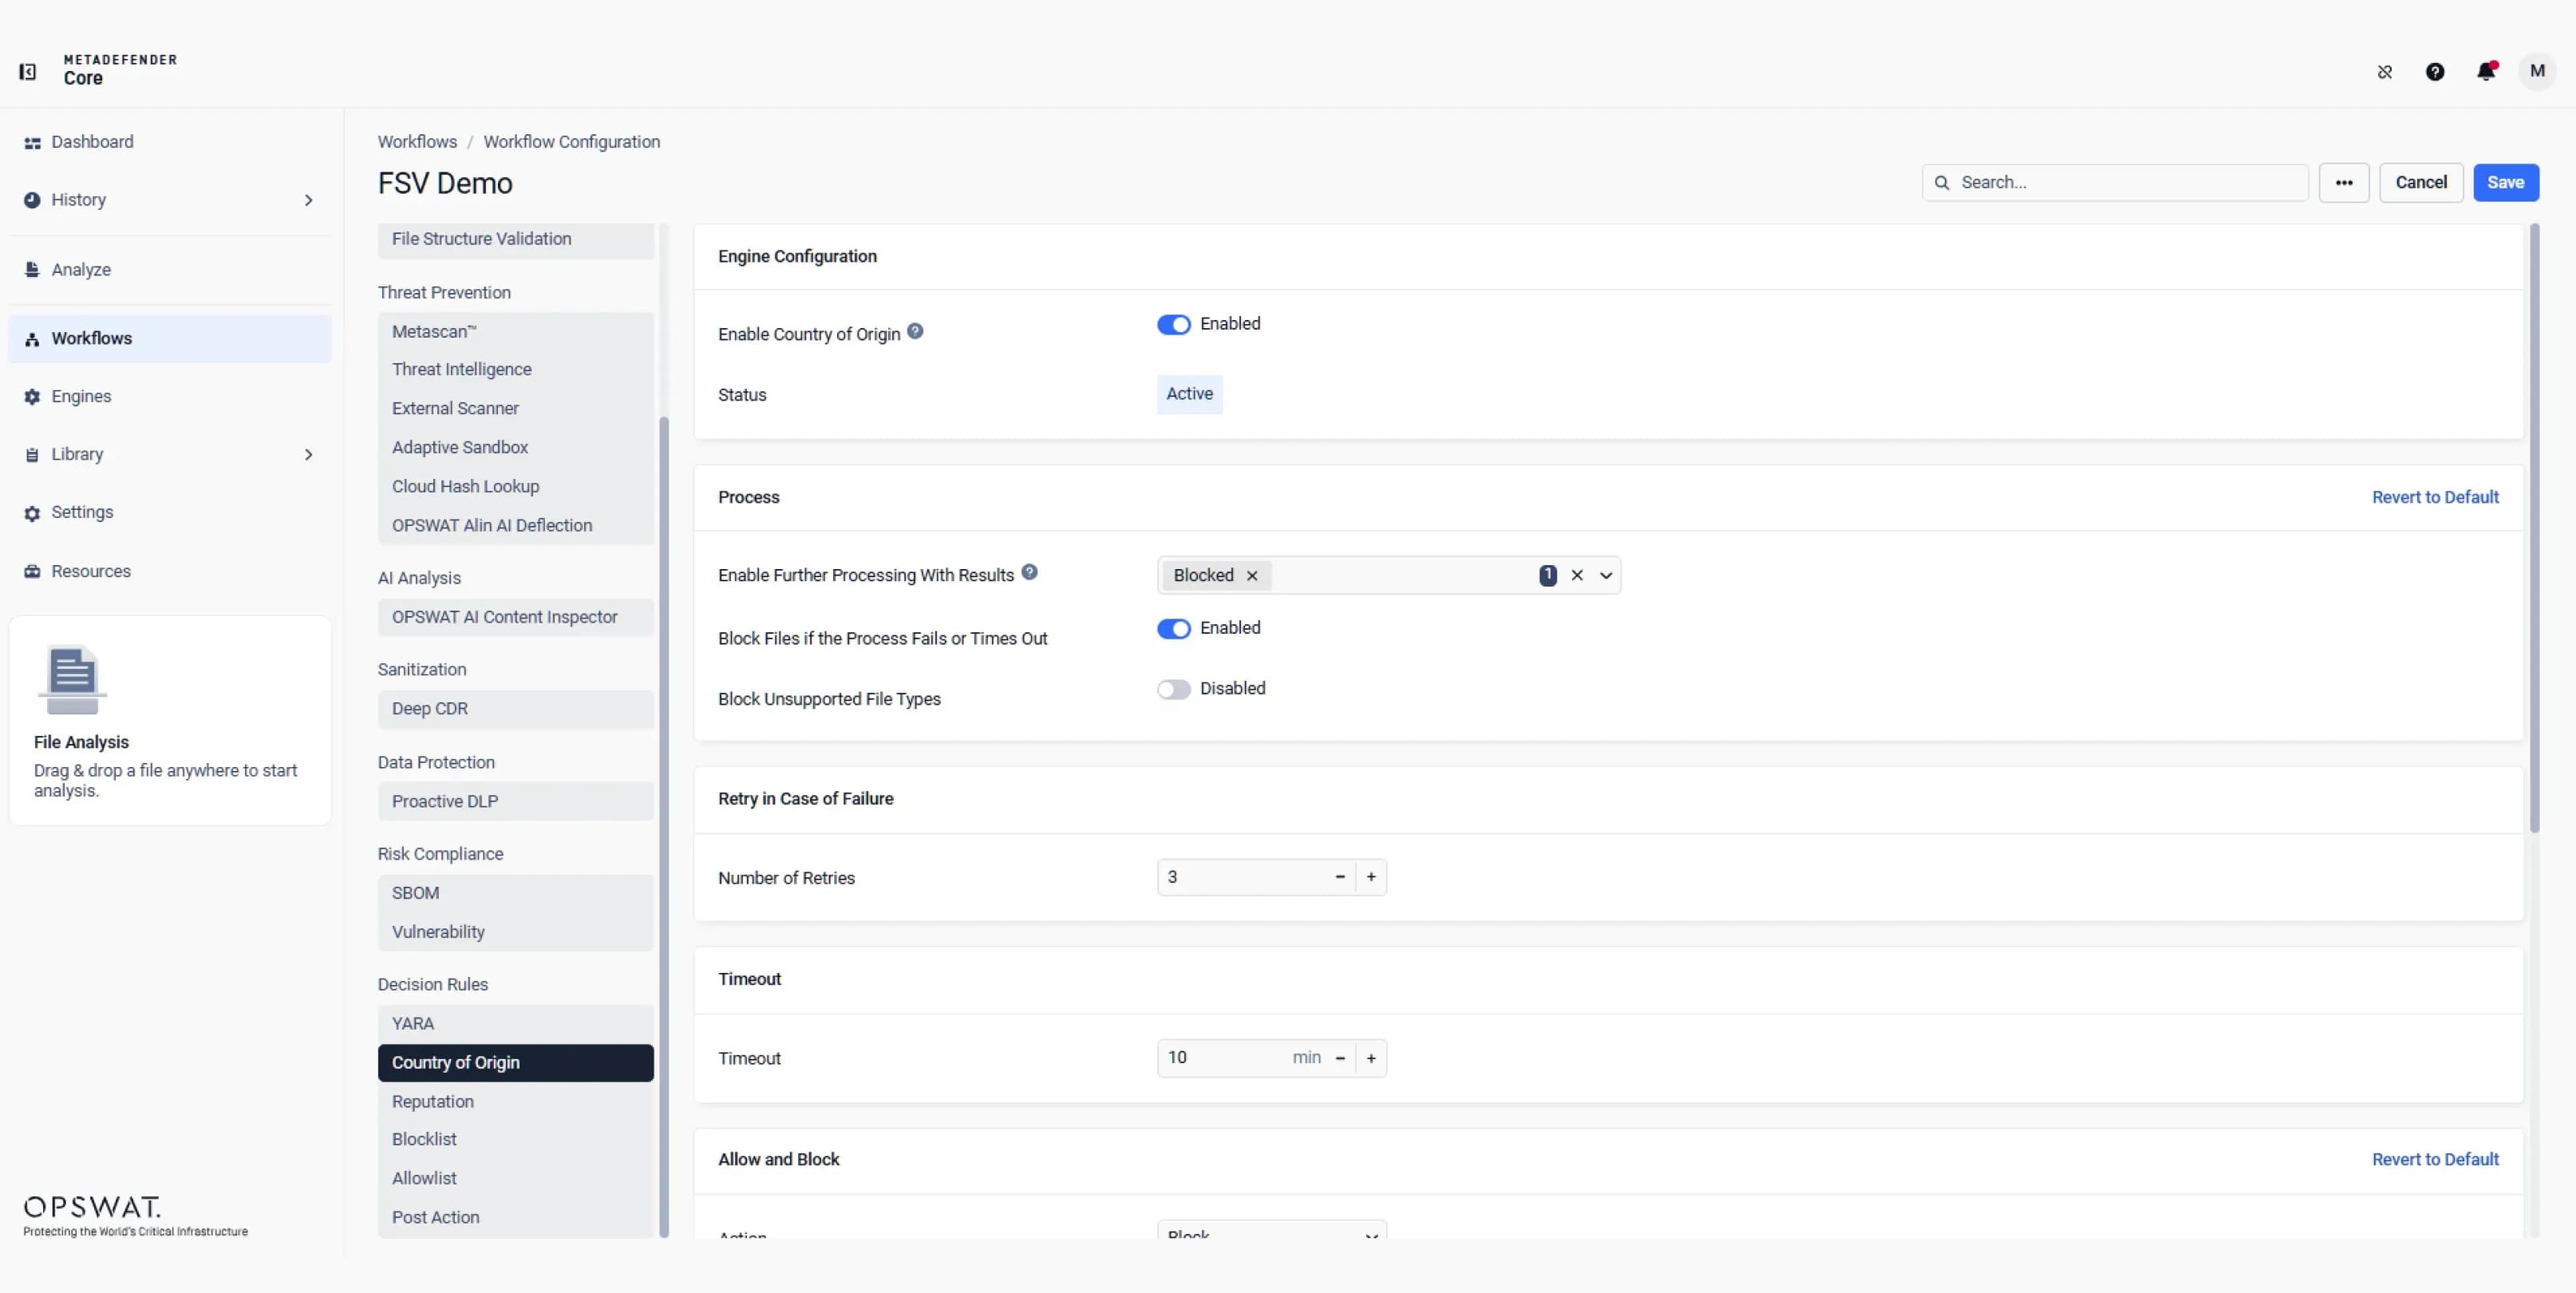 Regole decisionali e applicazione delle politiche
Configurare le regole YARA, Paese di origine, Reputazione, Lista di blocco, Lista di autorizzazione e Azioni successive per valutare il contesto dei file e i risultati della scansione, quindi autorizzare, bloccare o instradare automaticamente i file in base alla politica.
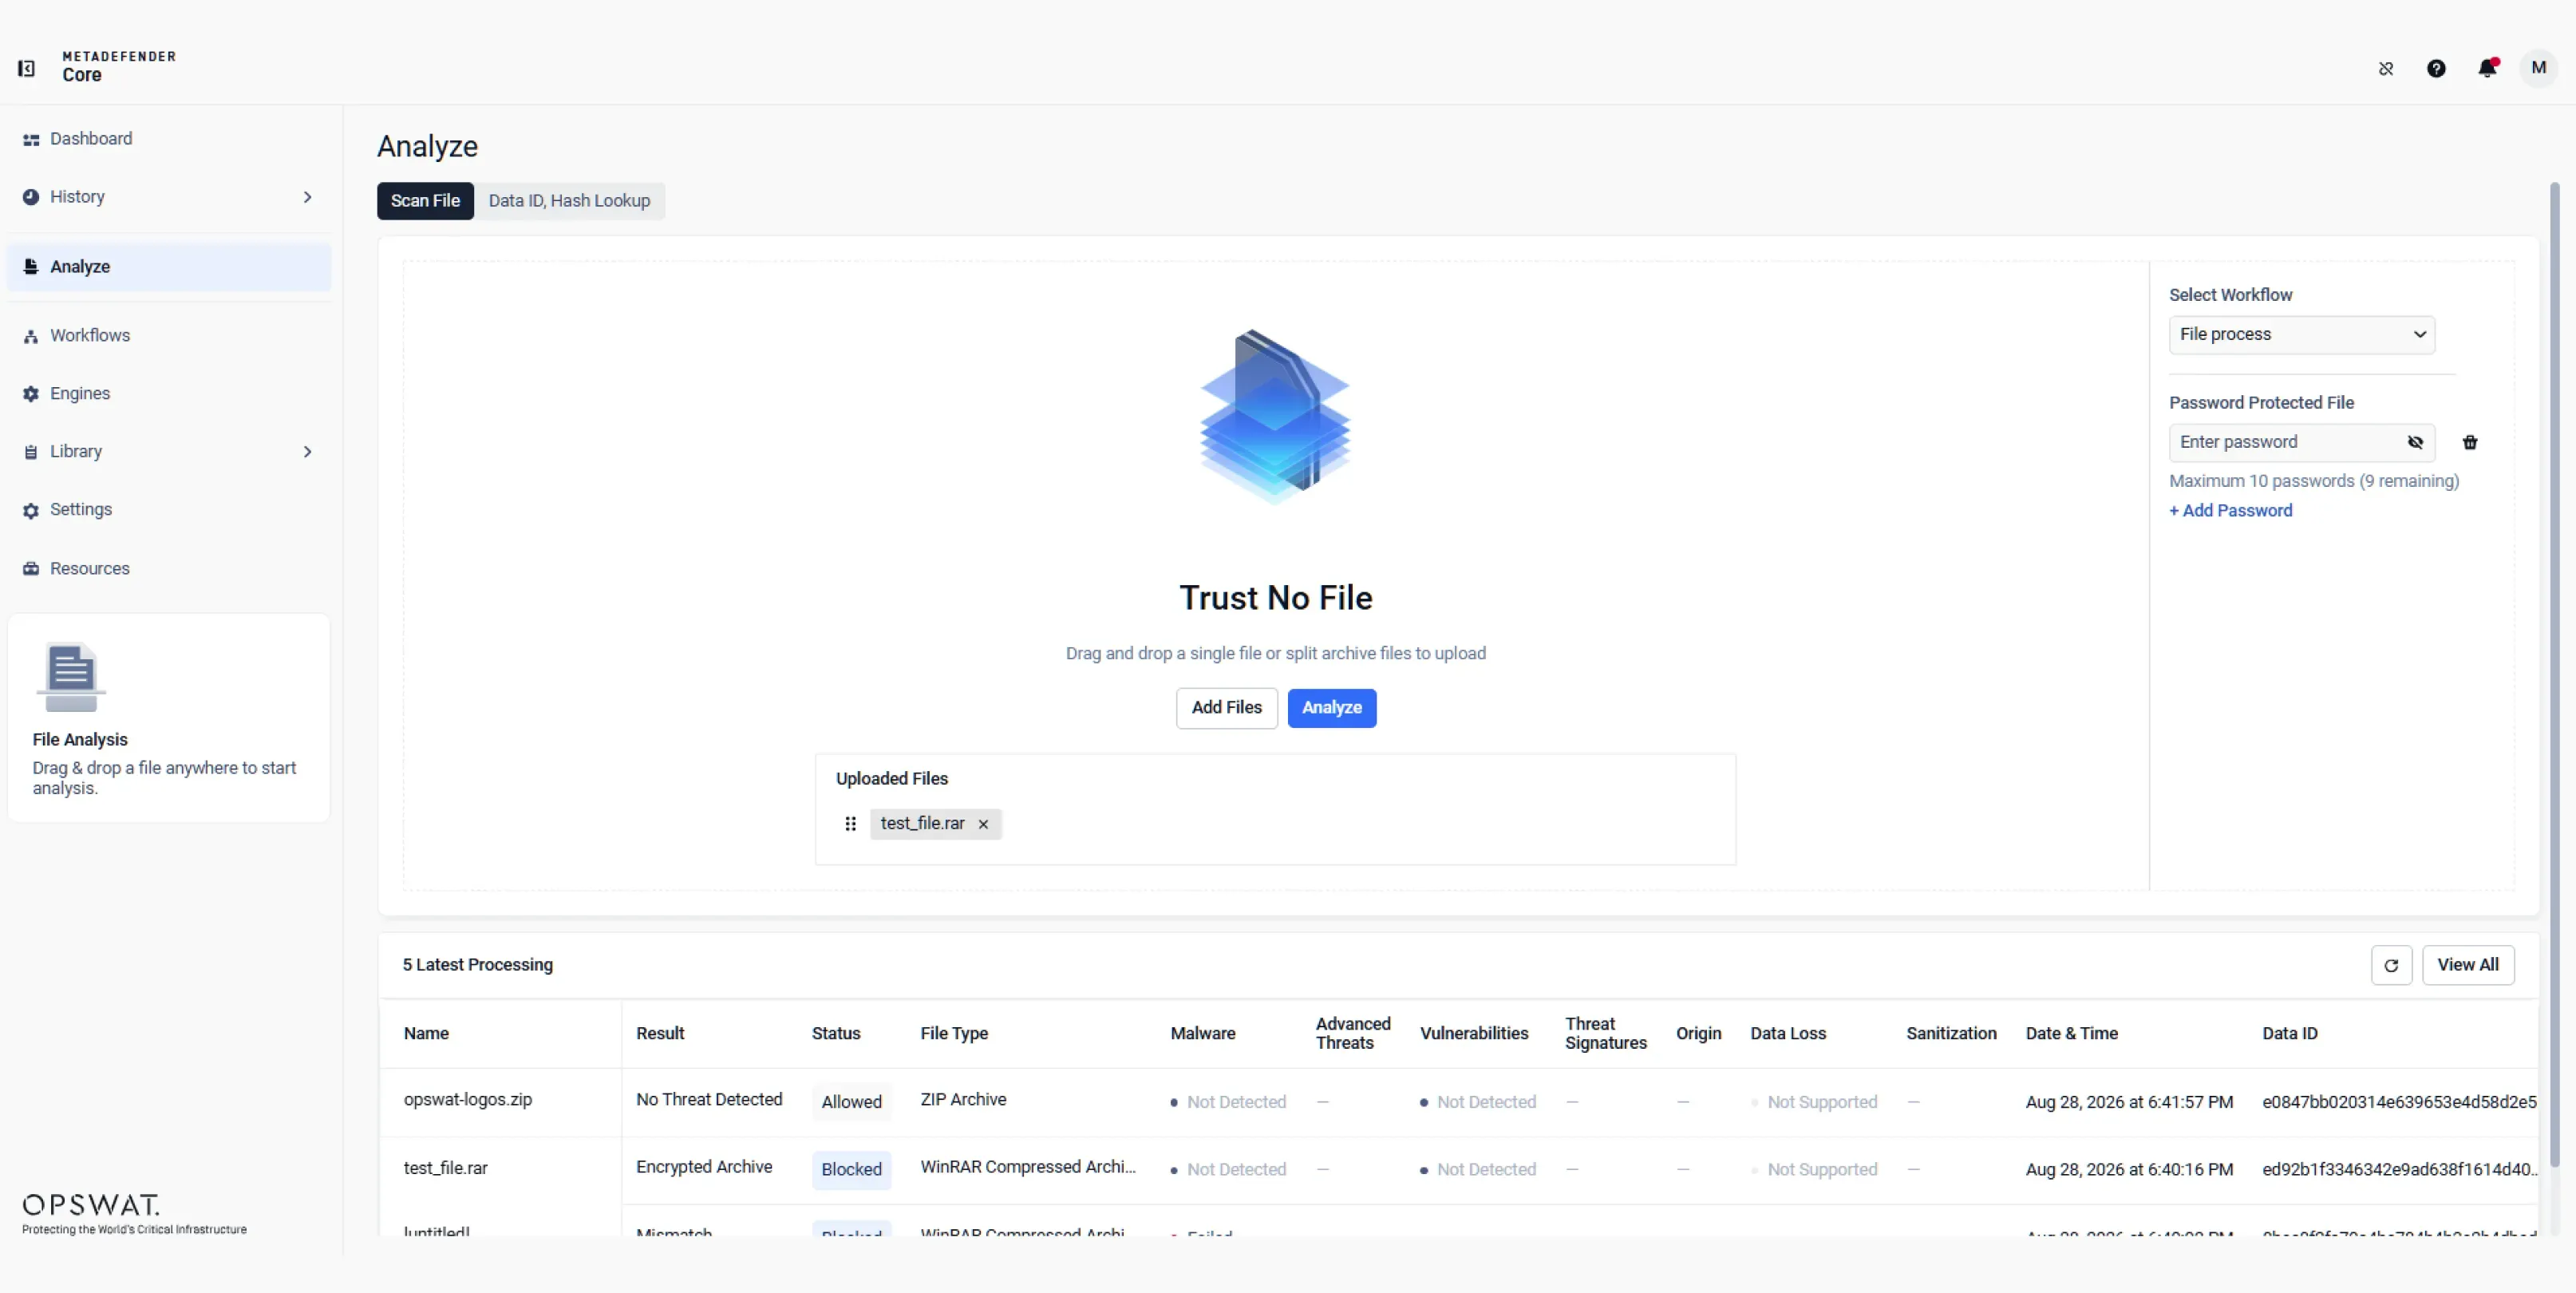
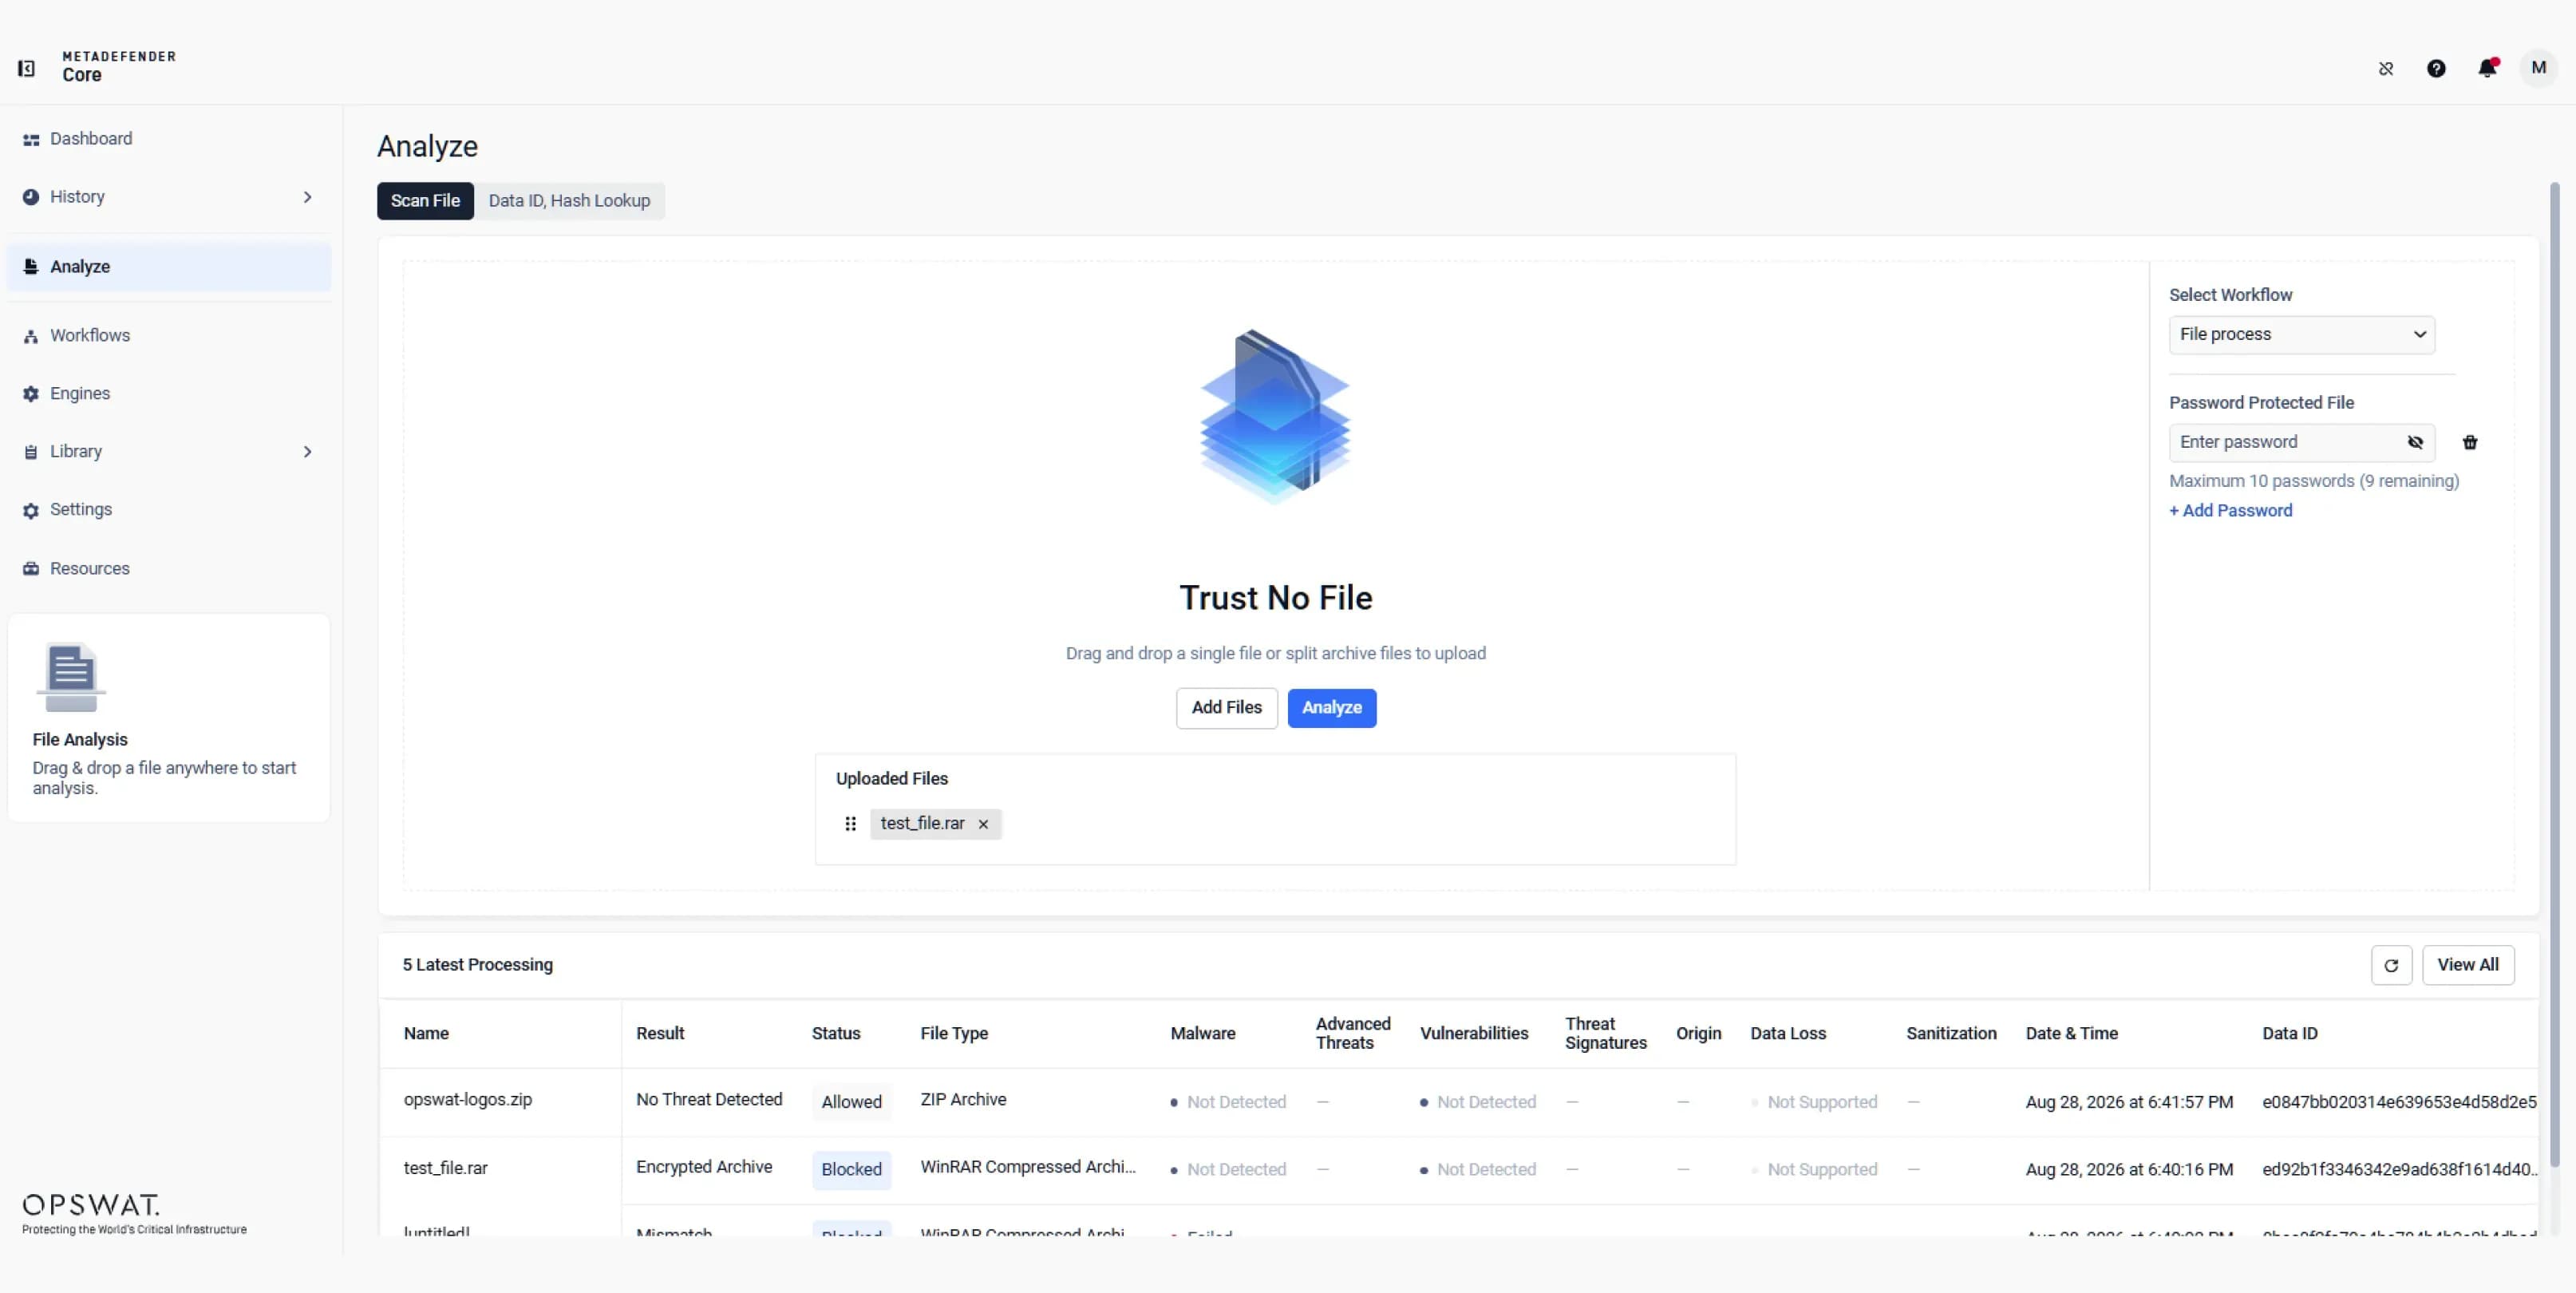 Seleziona o carica un file, scegli il flusso di lavoro desiderato e, se richiesto, inserisci una password. Fai clic su "Elabora" per avviare la scansione del file con i motori di sicurezza configurati.
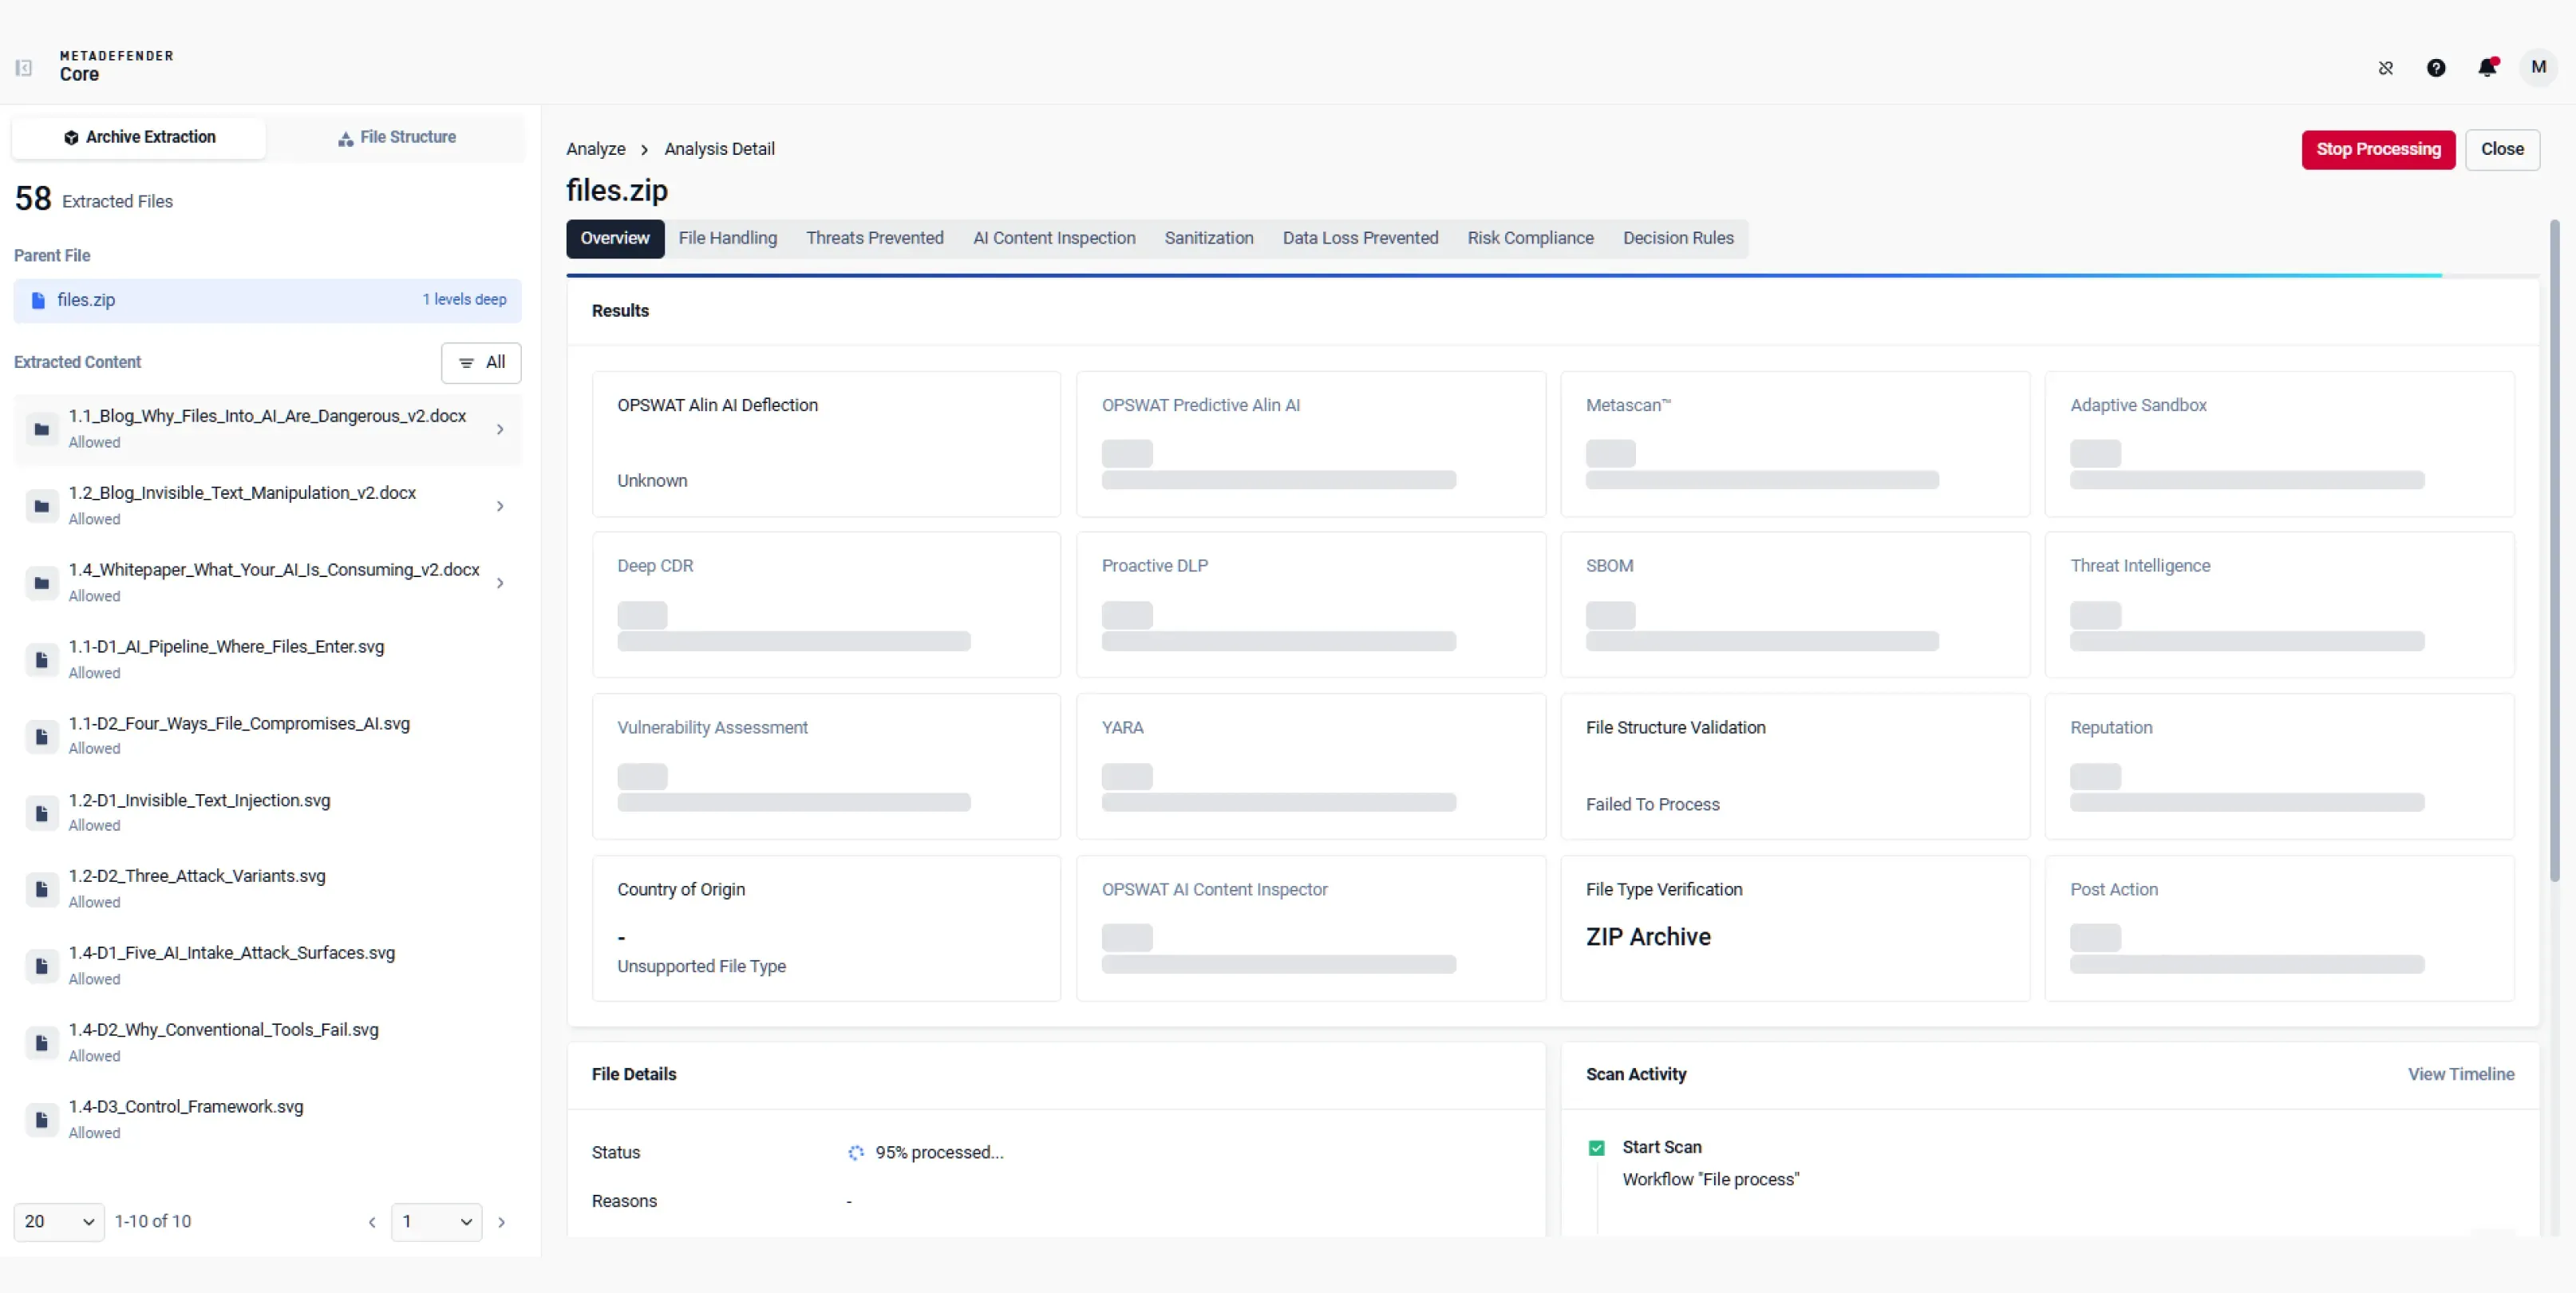
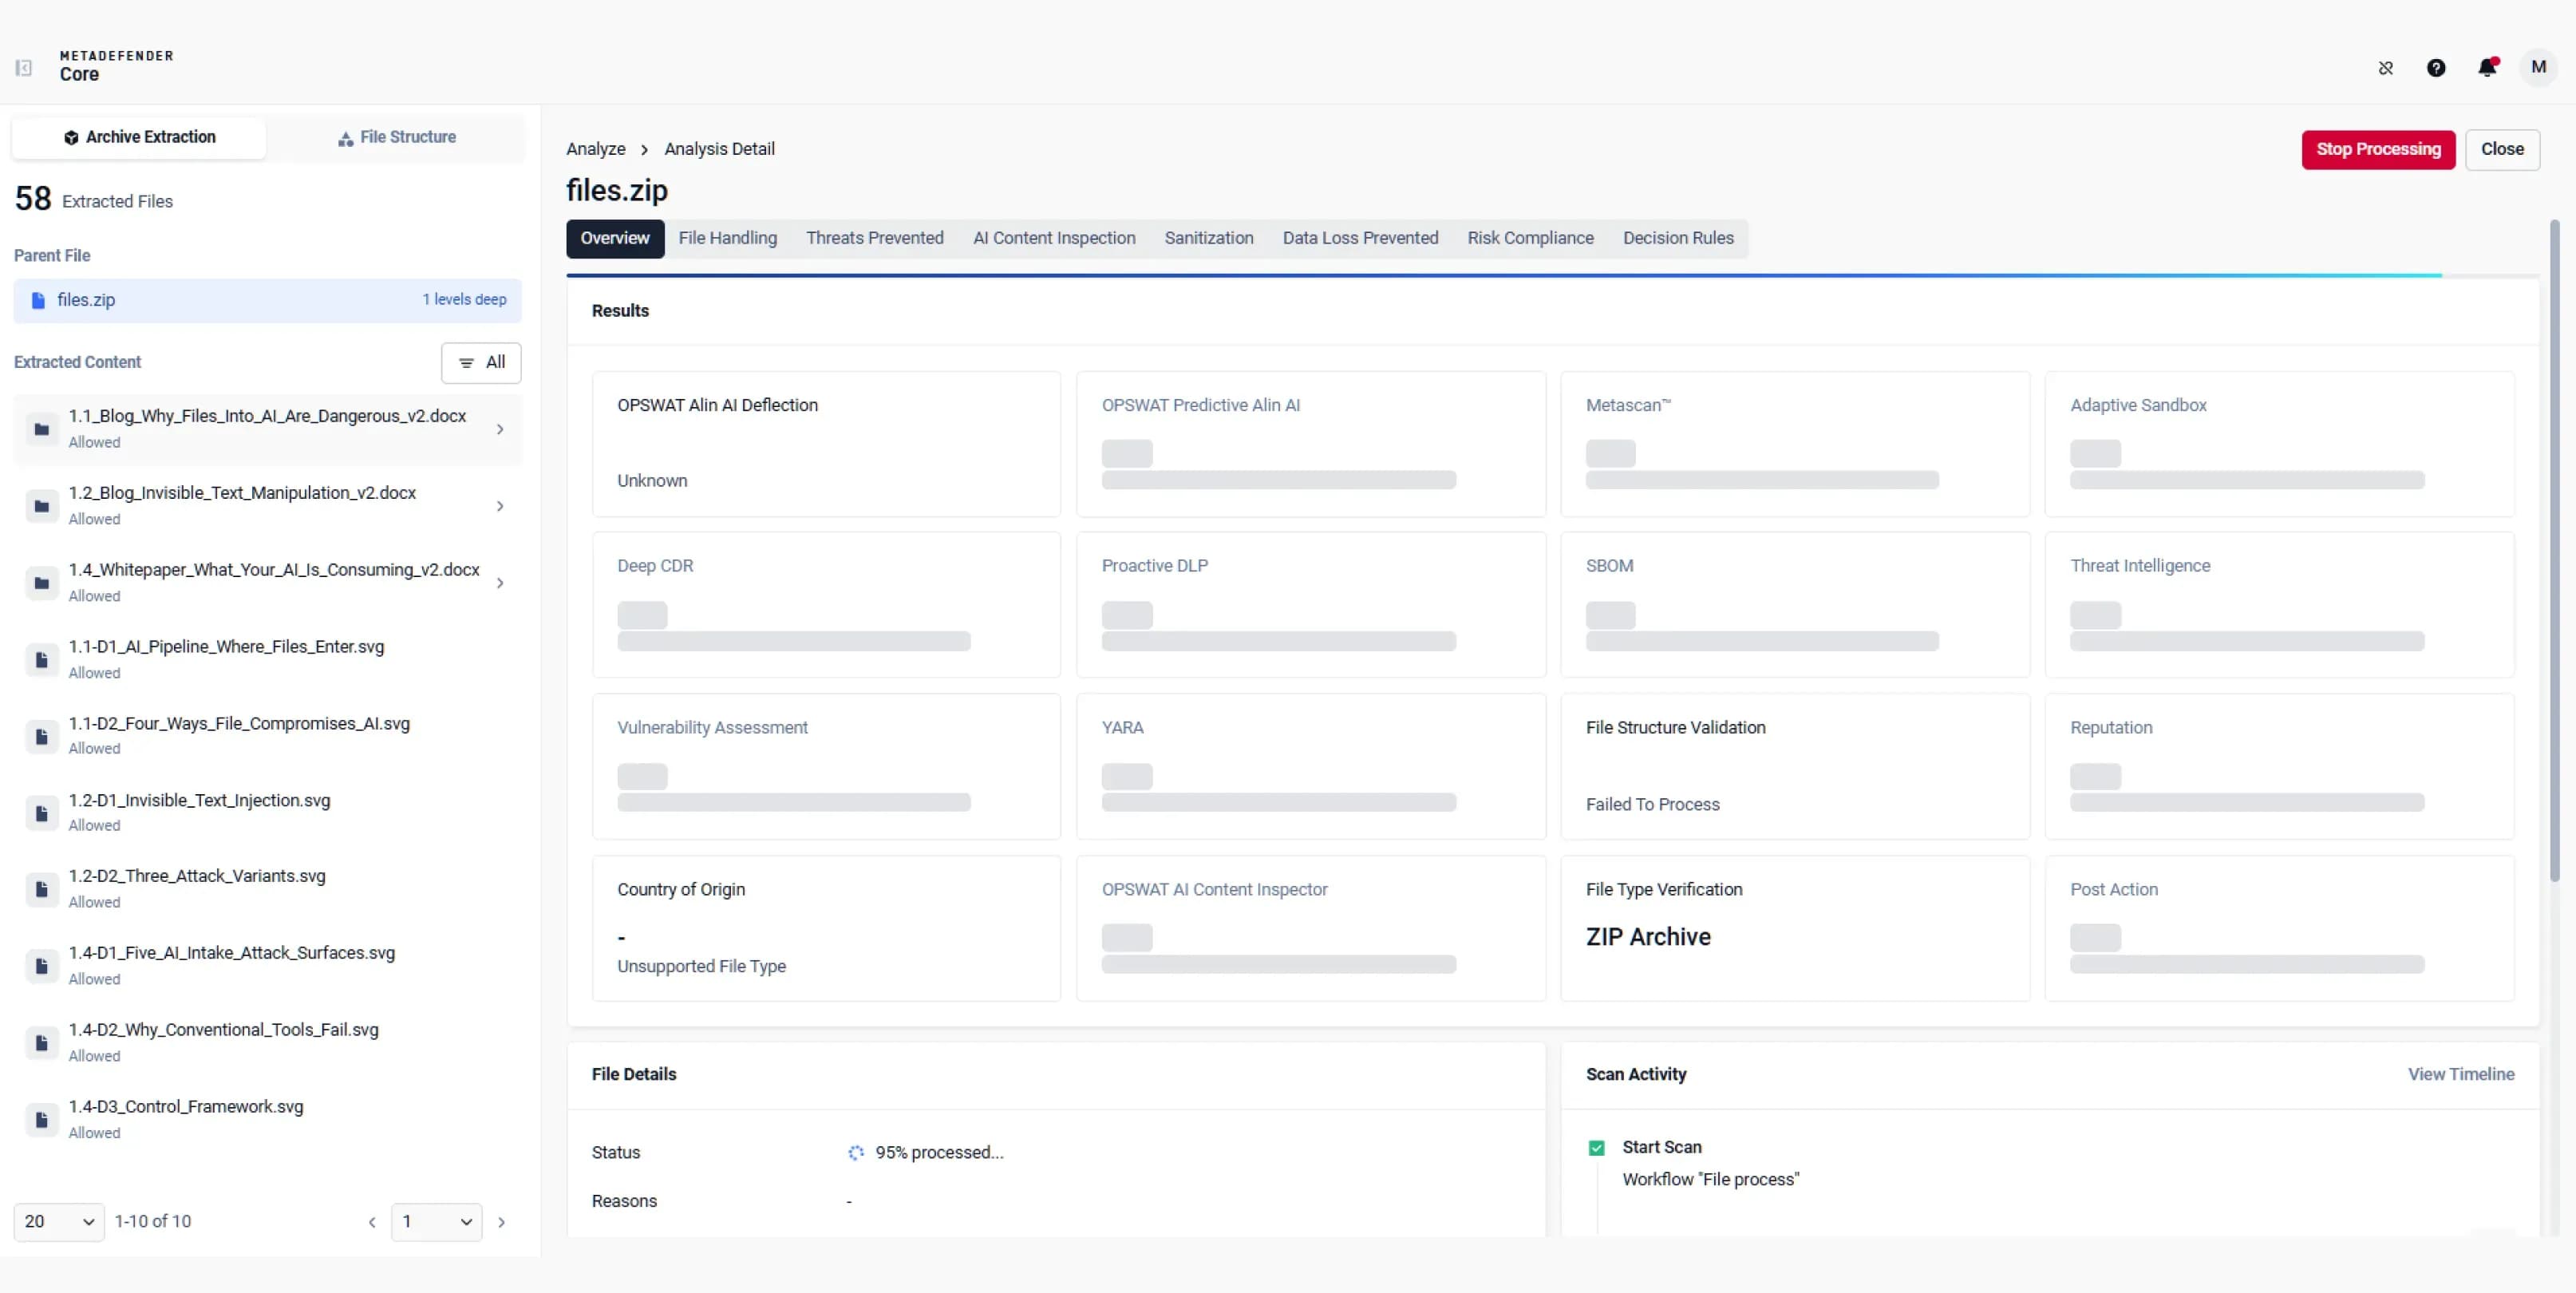 Scansione simultanea con più motori
I file vengono sottoposti a diversi motori di analisi per il rilevamento di malware e la valutazione dei rischi. Questo processo garantisce che nessun contenuto potenzialmente dannoso possa superare il perimetro di sicurezza e raggiungere gli utenti finali.
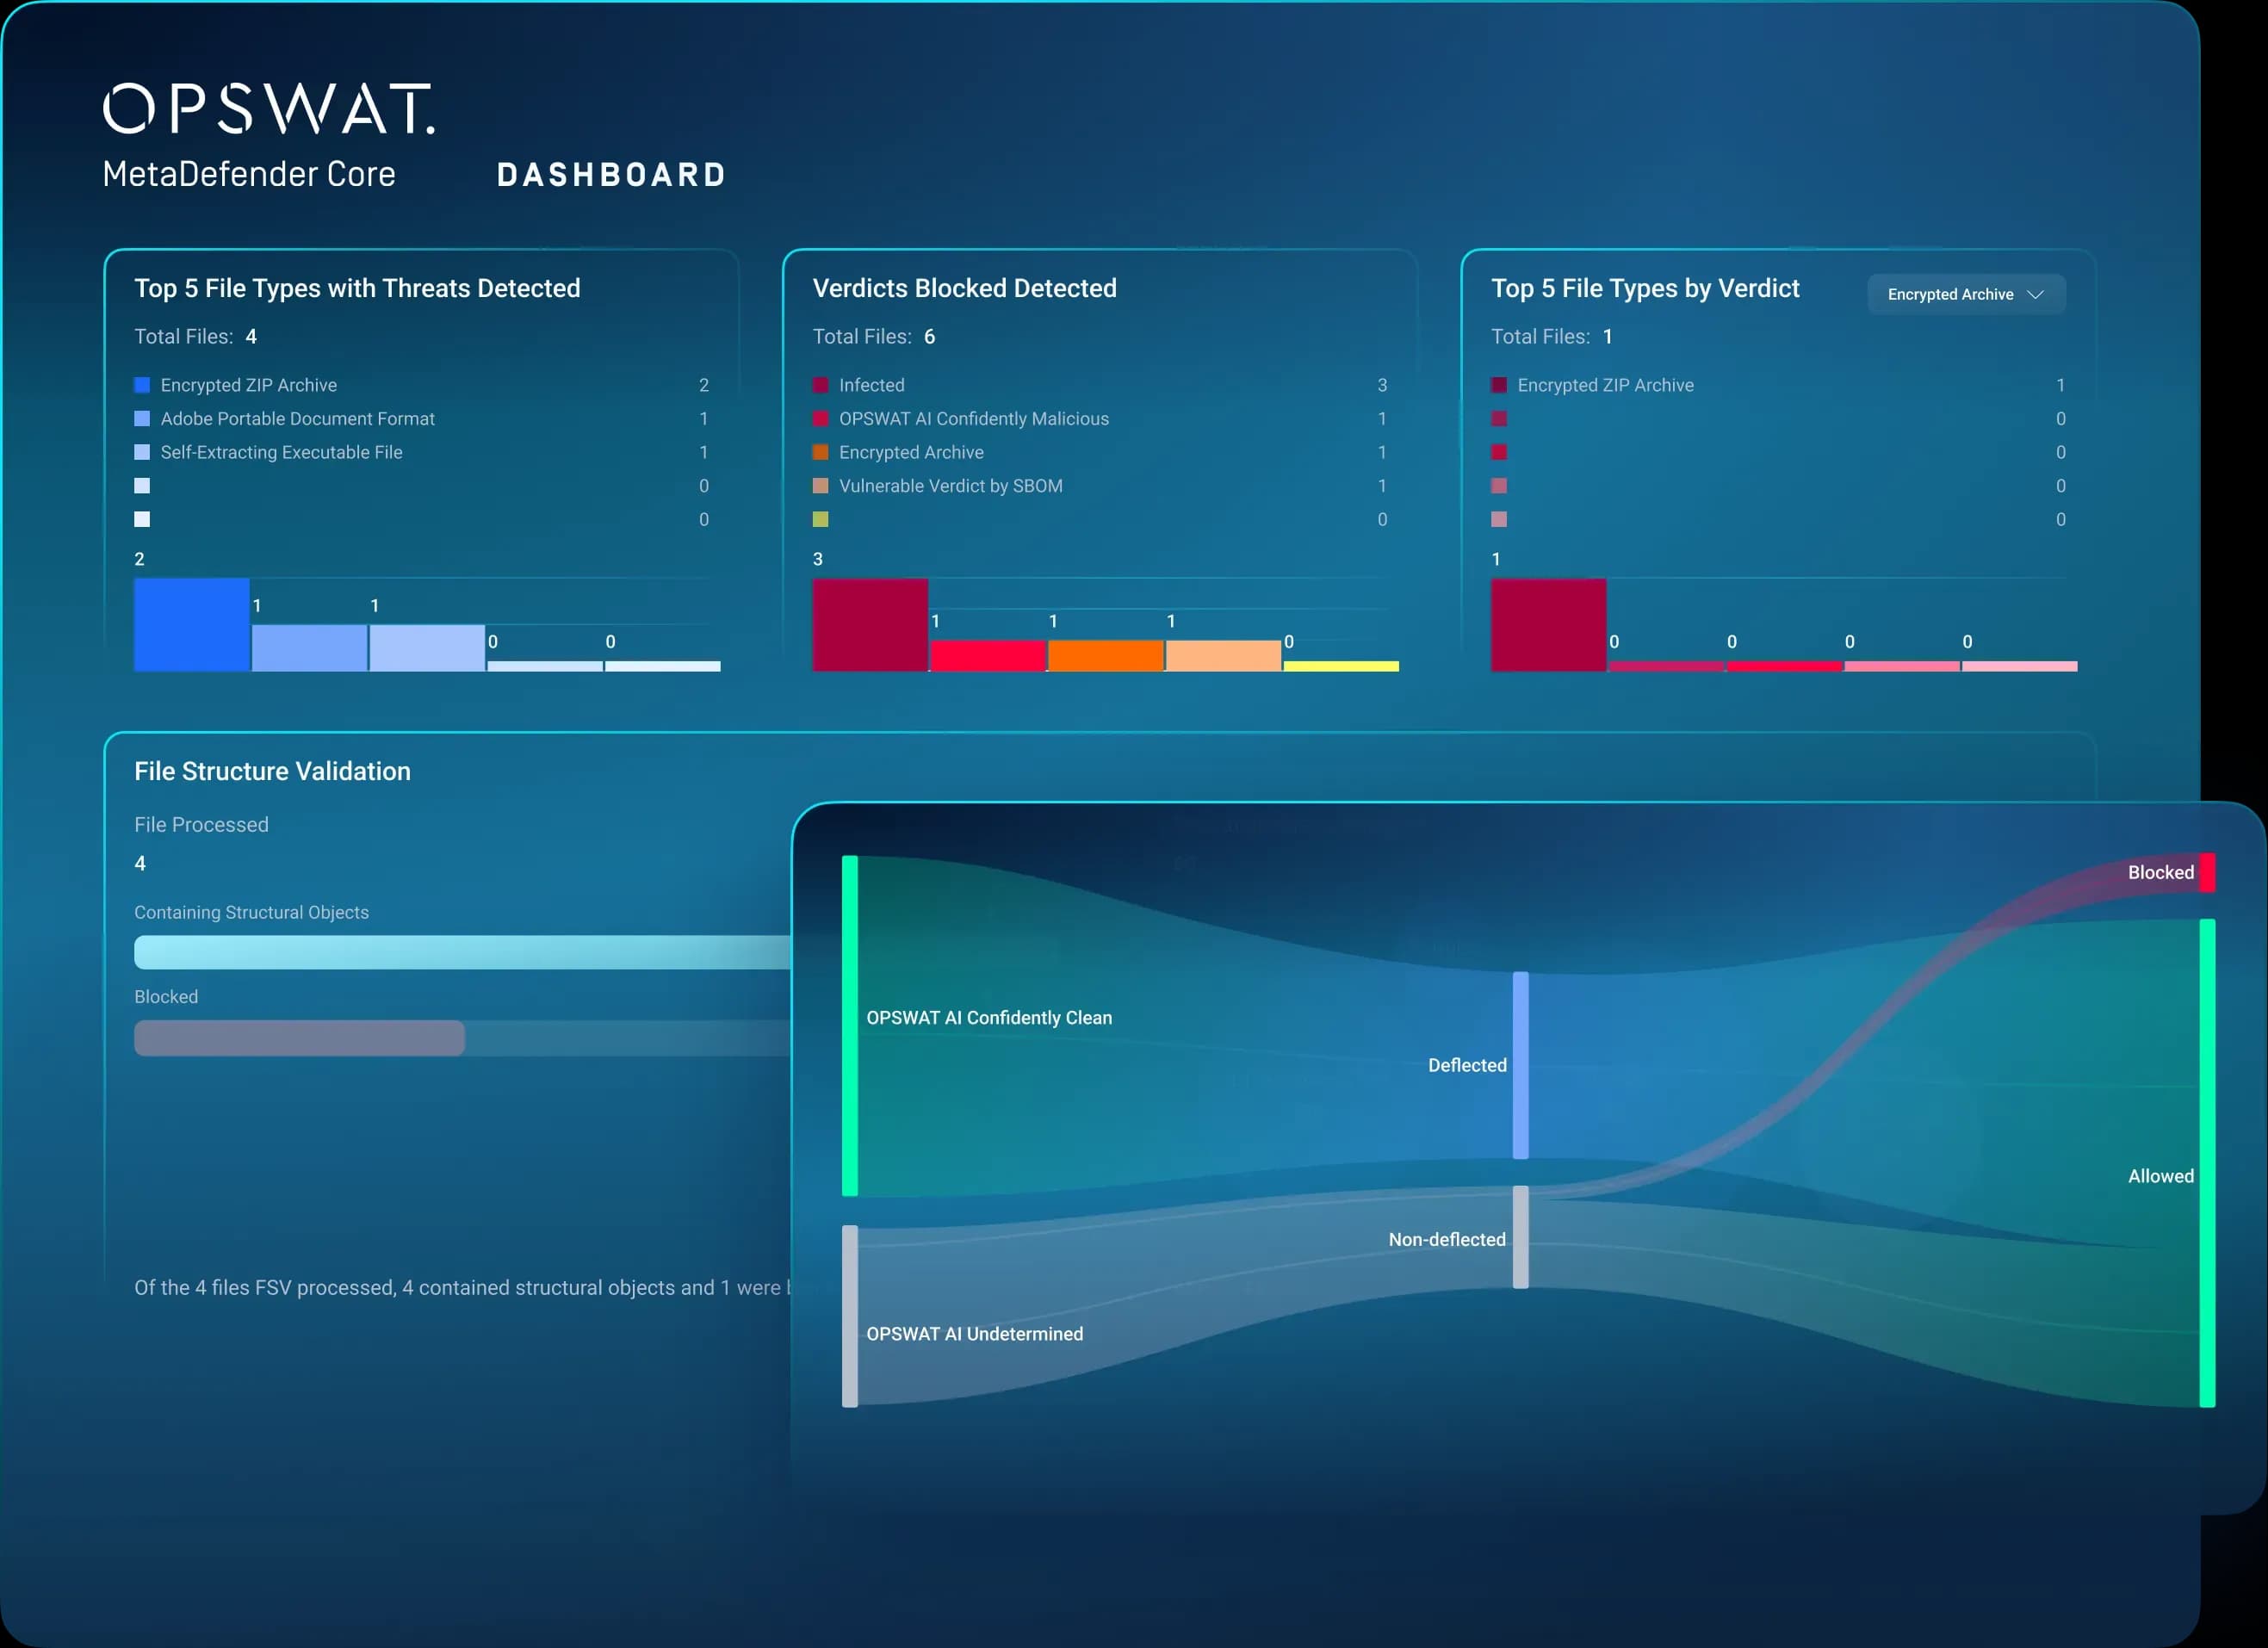
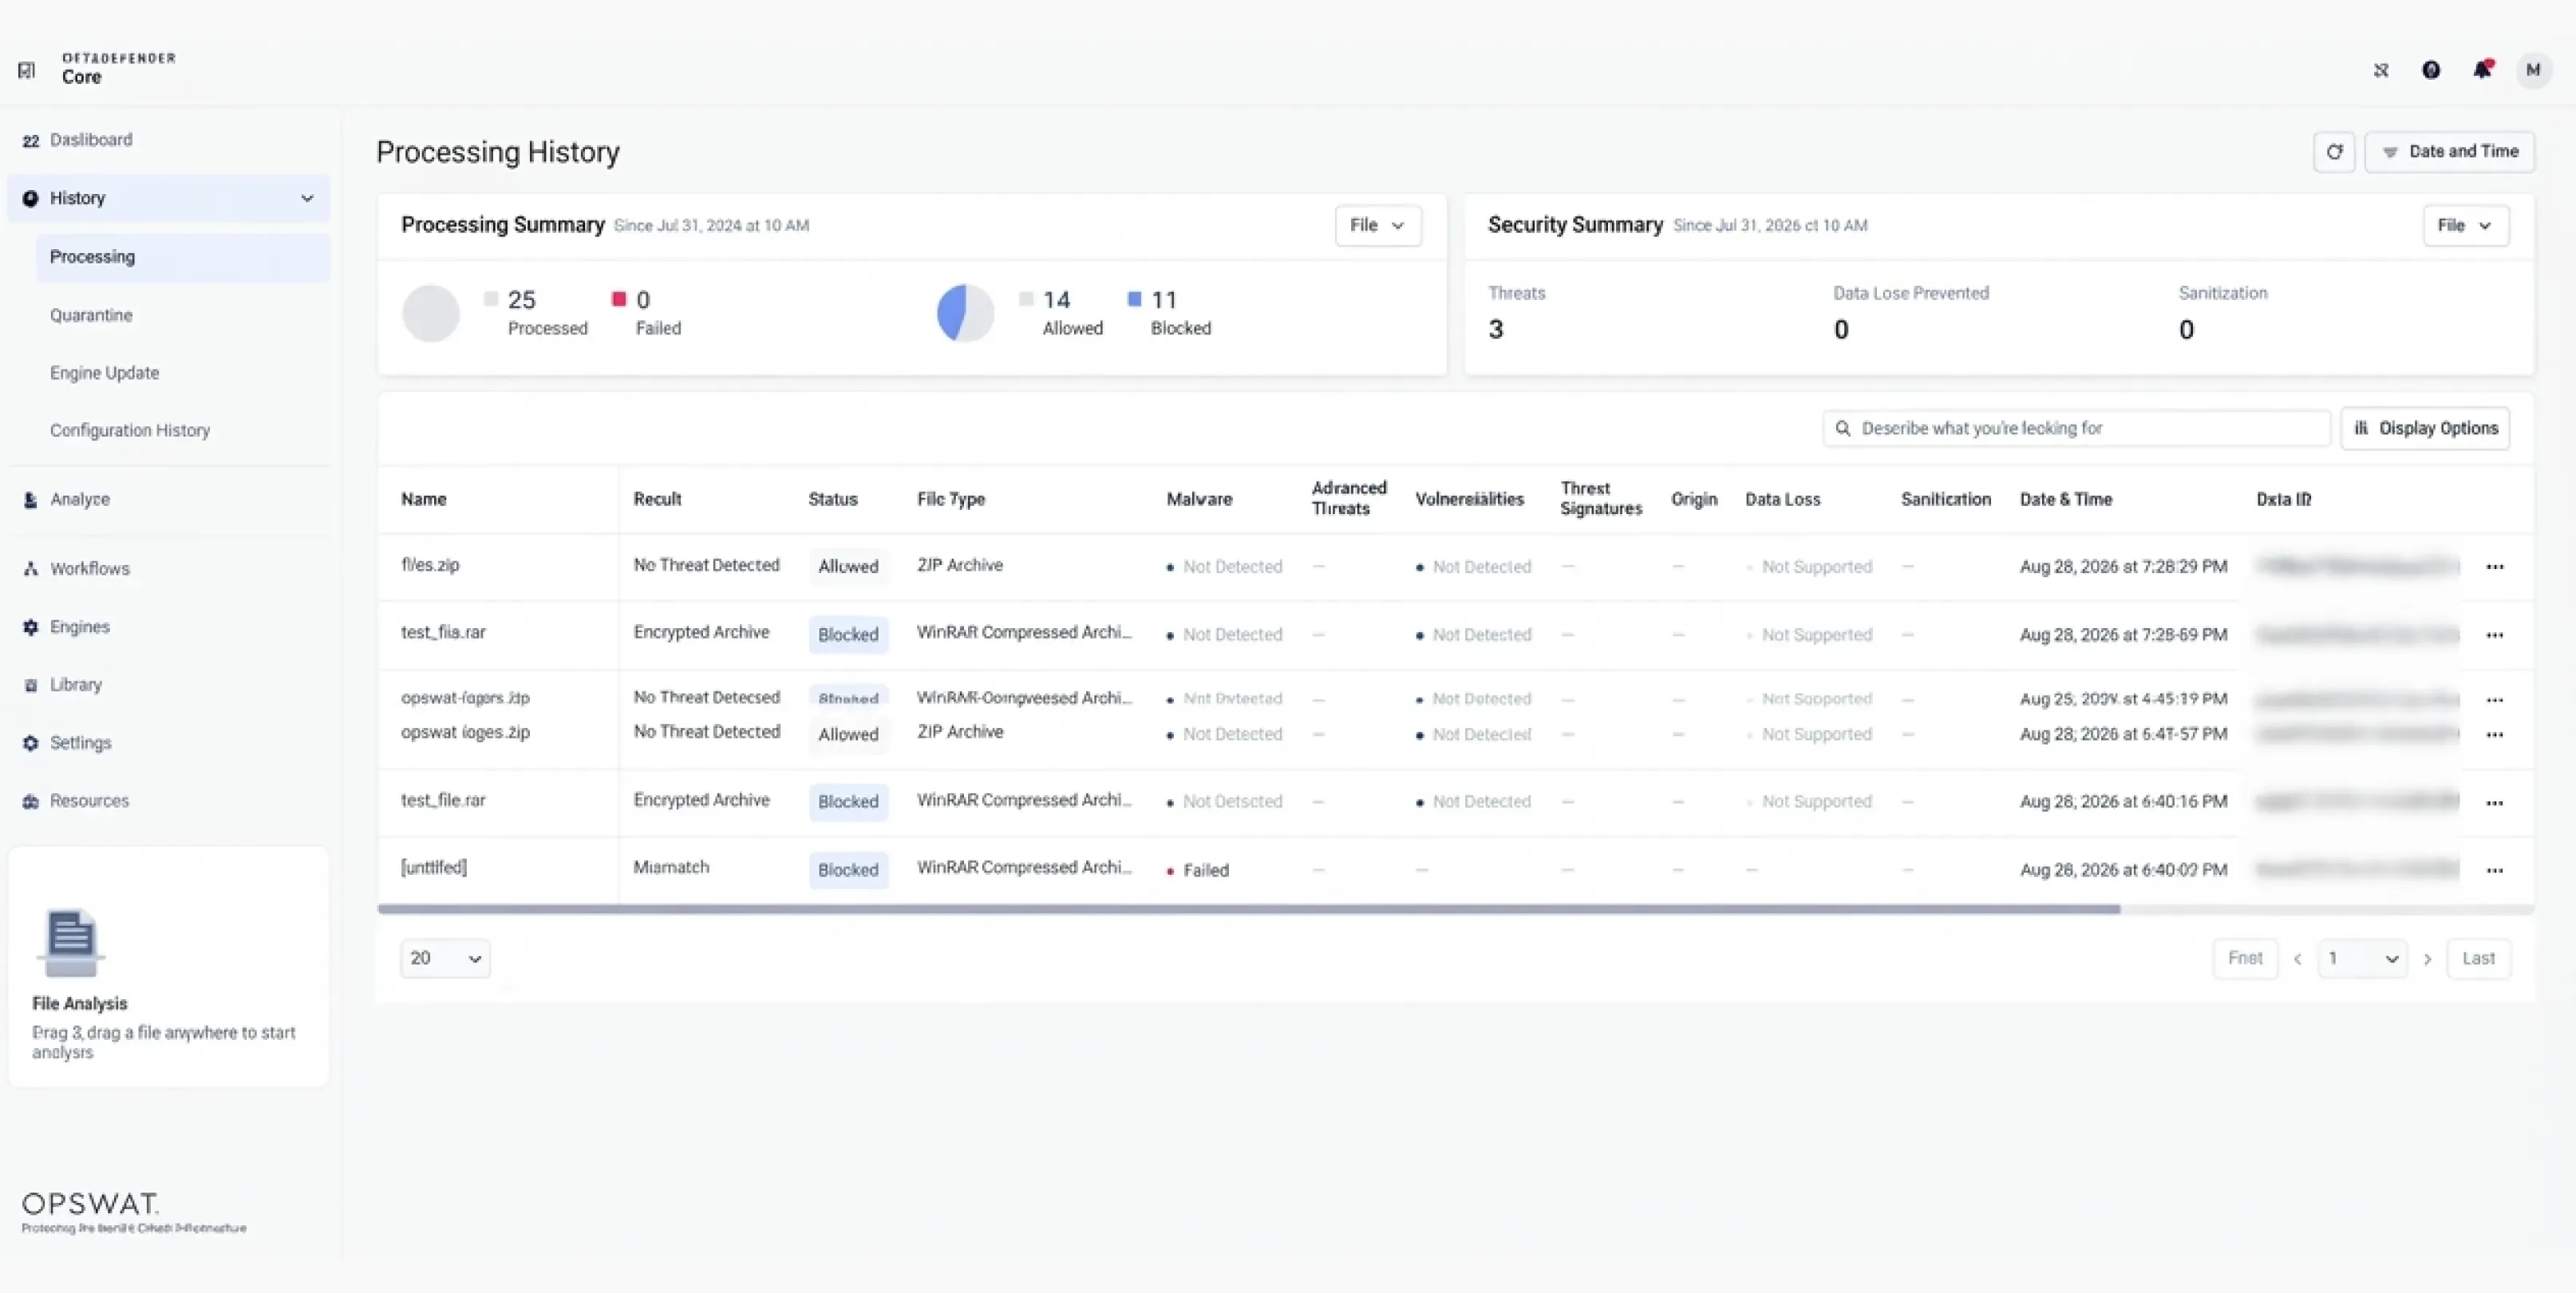
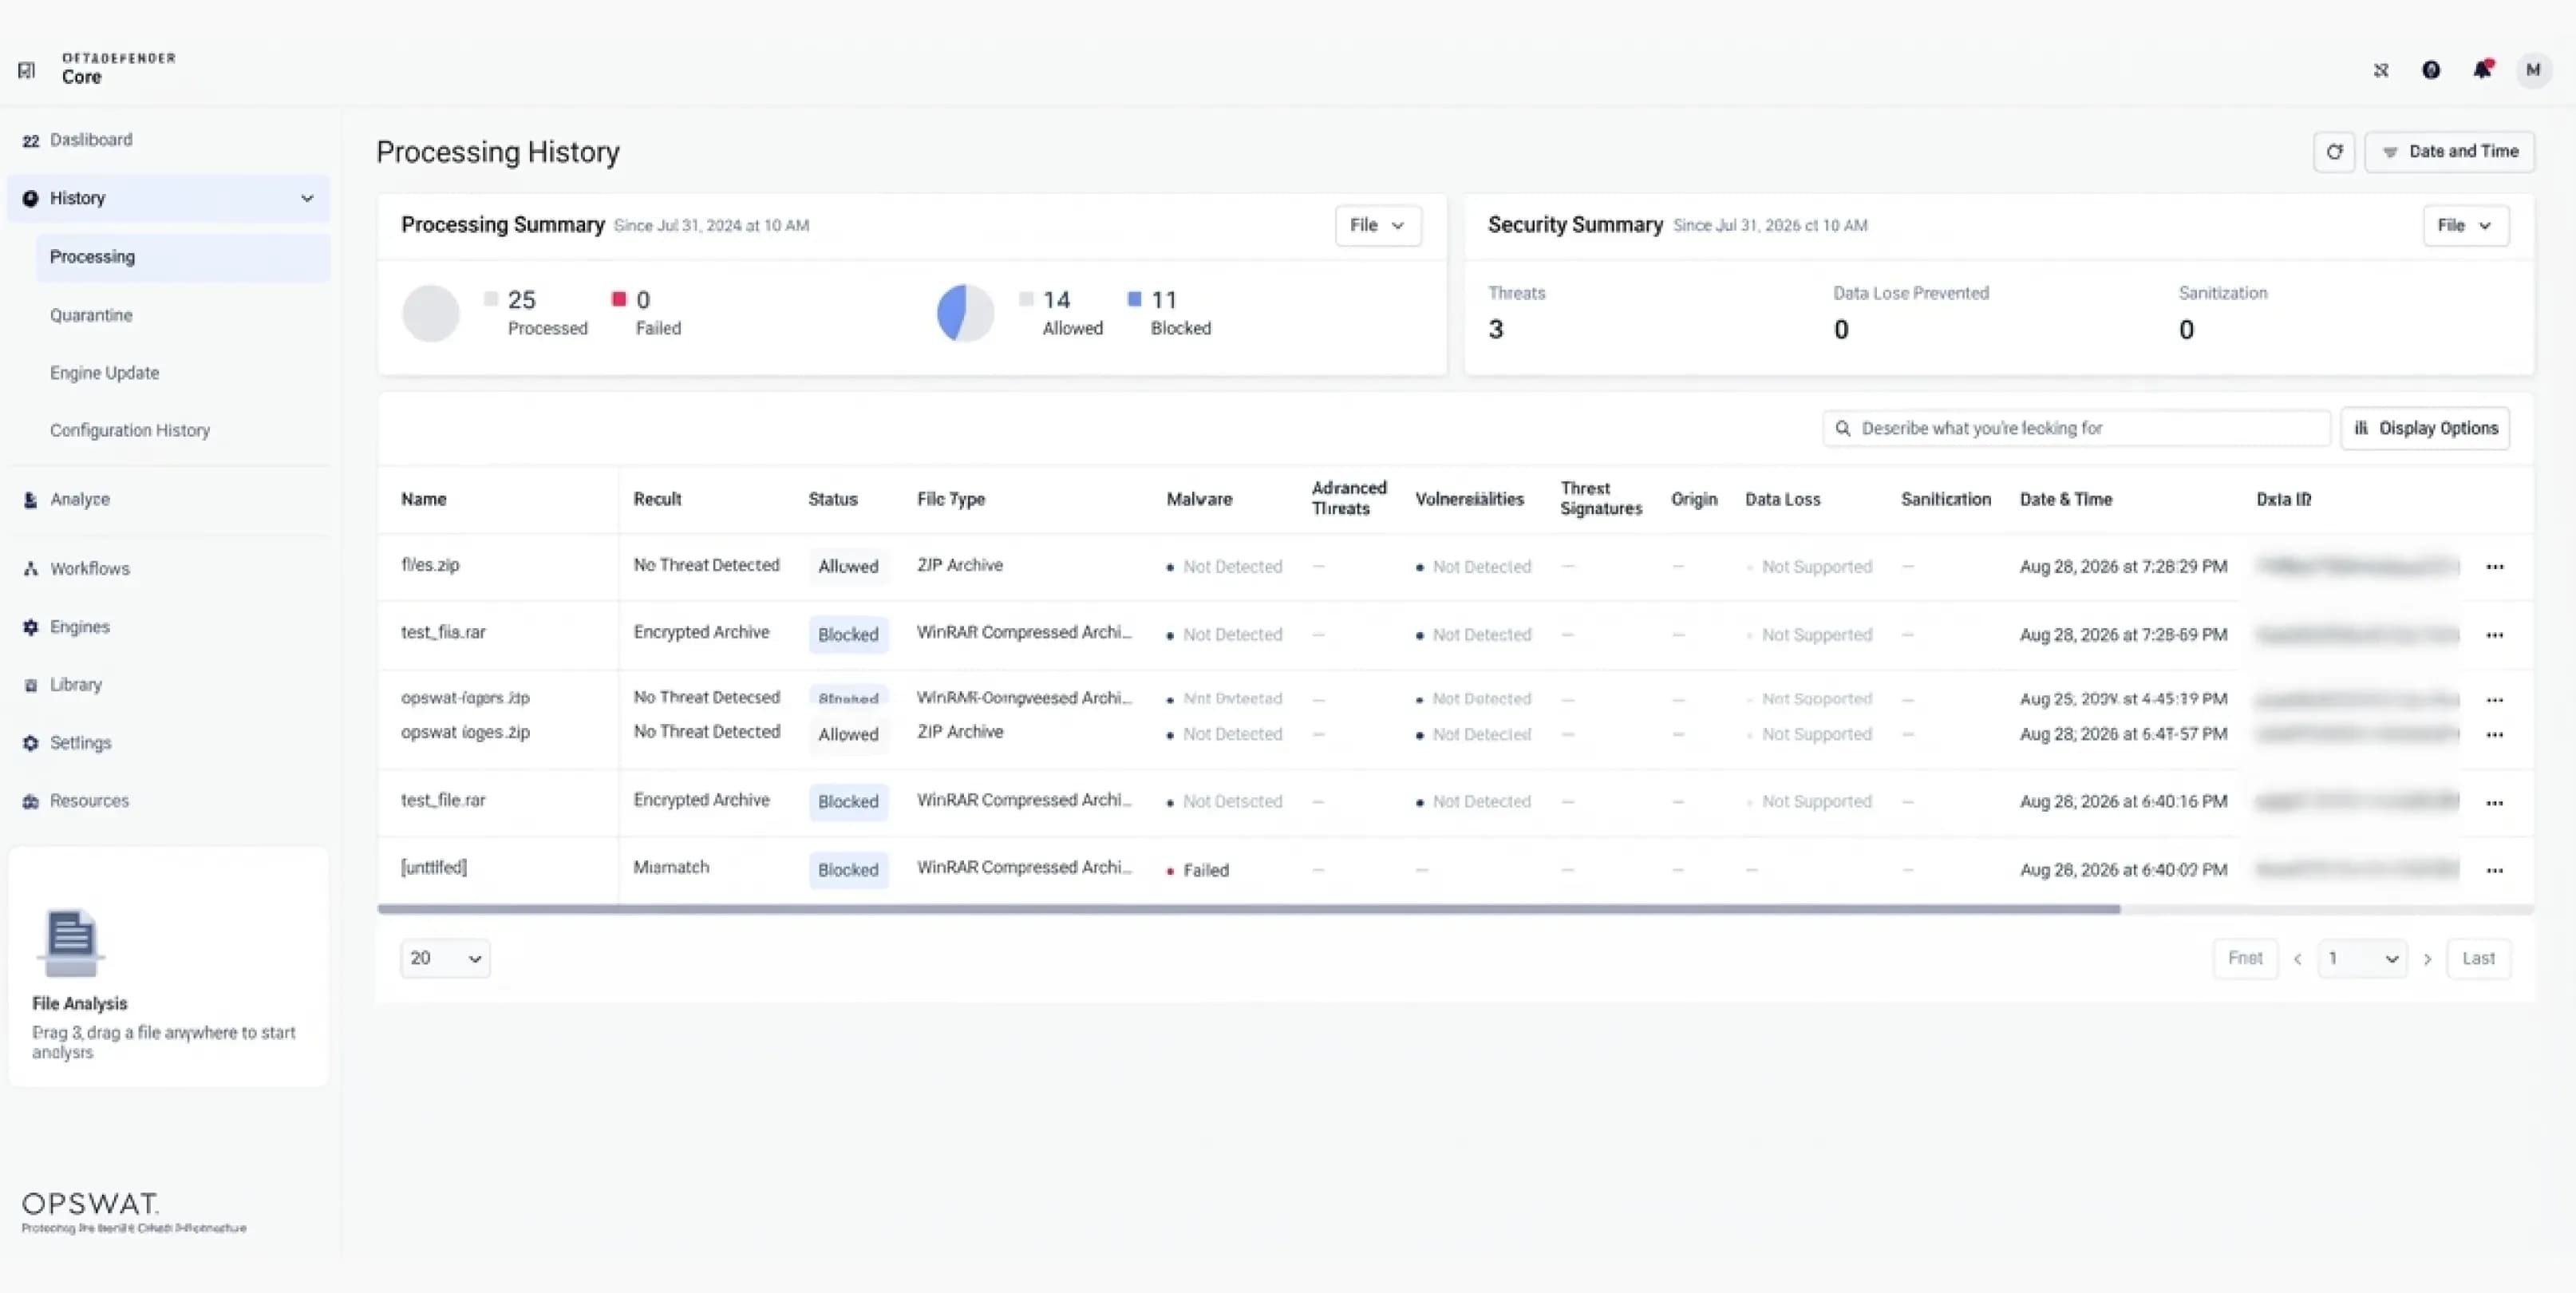 Cronologia delle elaborazioni e risultati in materia di sicurezza
Monitora i file elaborati, autorizzati, bloccati e non elaborati. Cerca e filtra i risultati in base al tipo di file, alla valutazione della minaccia, alla vulnerabilità, alla sanificazione, all'origine e al tempo di elaborazione.
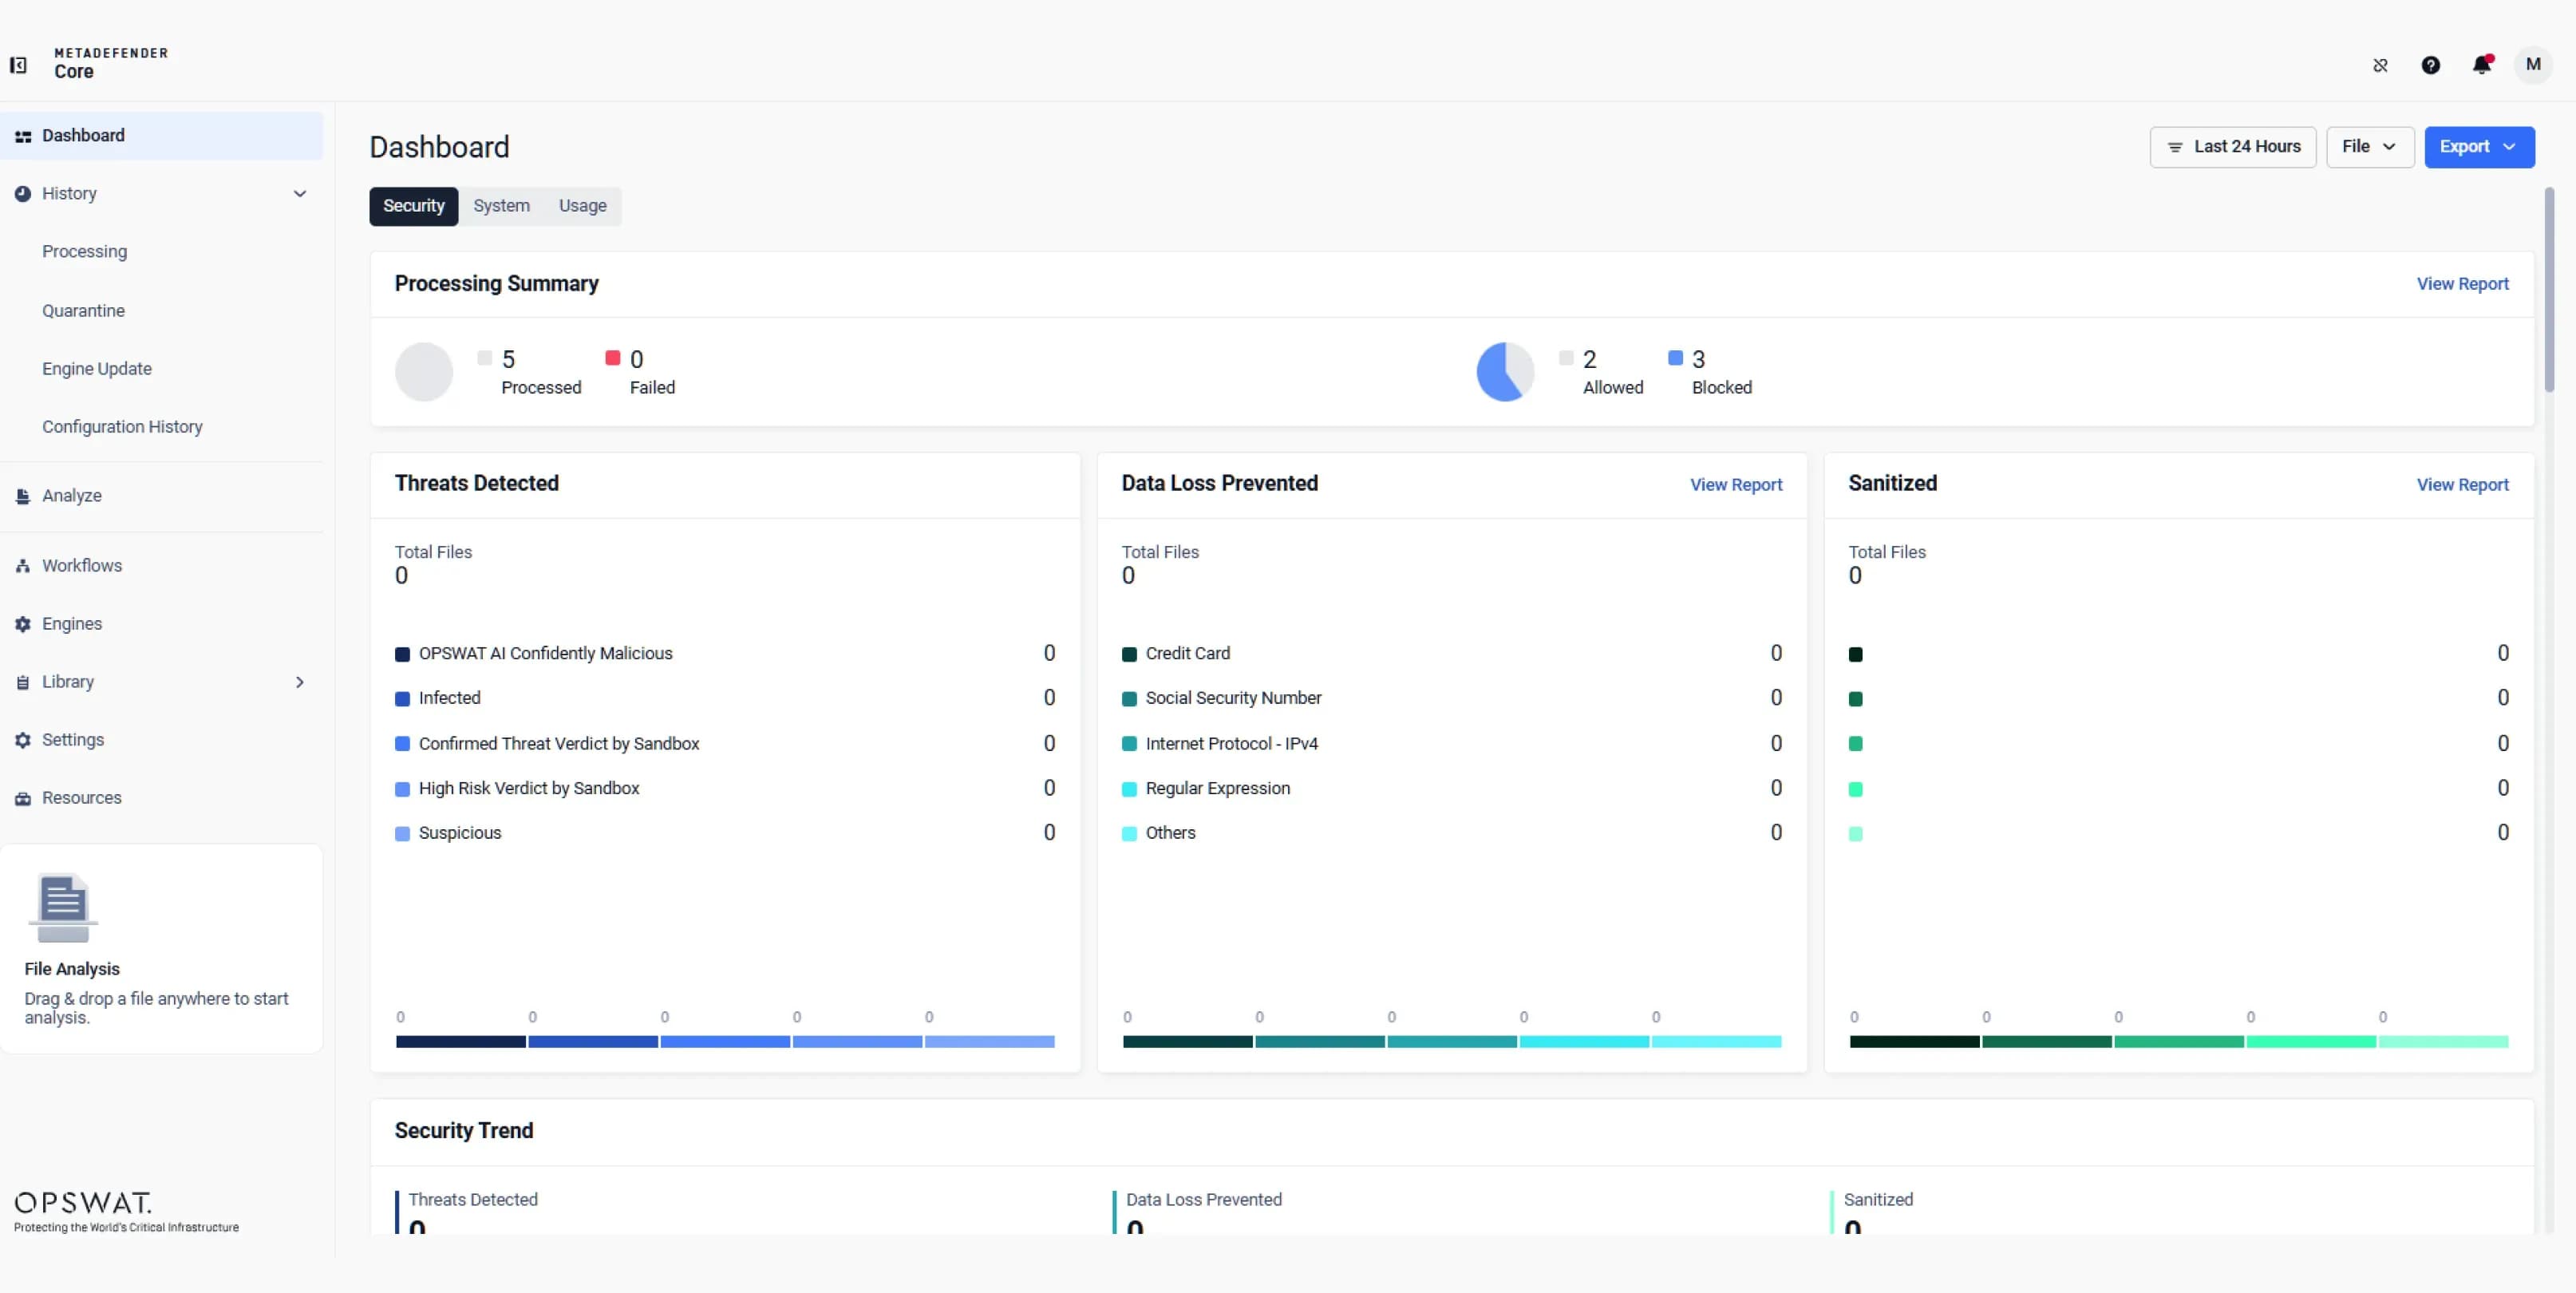 Rapporti sulla sicurezza e analisi delle tendenze
Esplora i report di sicurezza relativi alle minacce rilevate, alle perdite di dati prevenute, ai file ripuliti, alle tendenze CVE e ai paesi rilevati, oltre alle informazioni sullo stato di salute del sistema e sull'utilizzo. Filtra per intervallo di tempo e tipo di file, esamina le tendenze ed esporta i risultati.
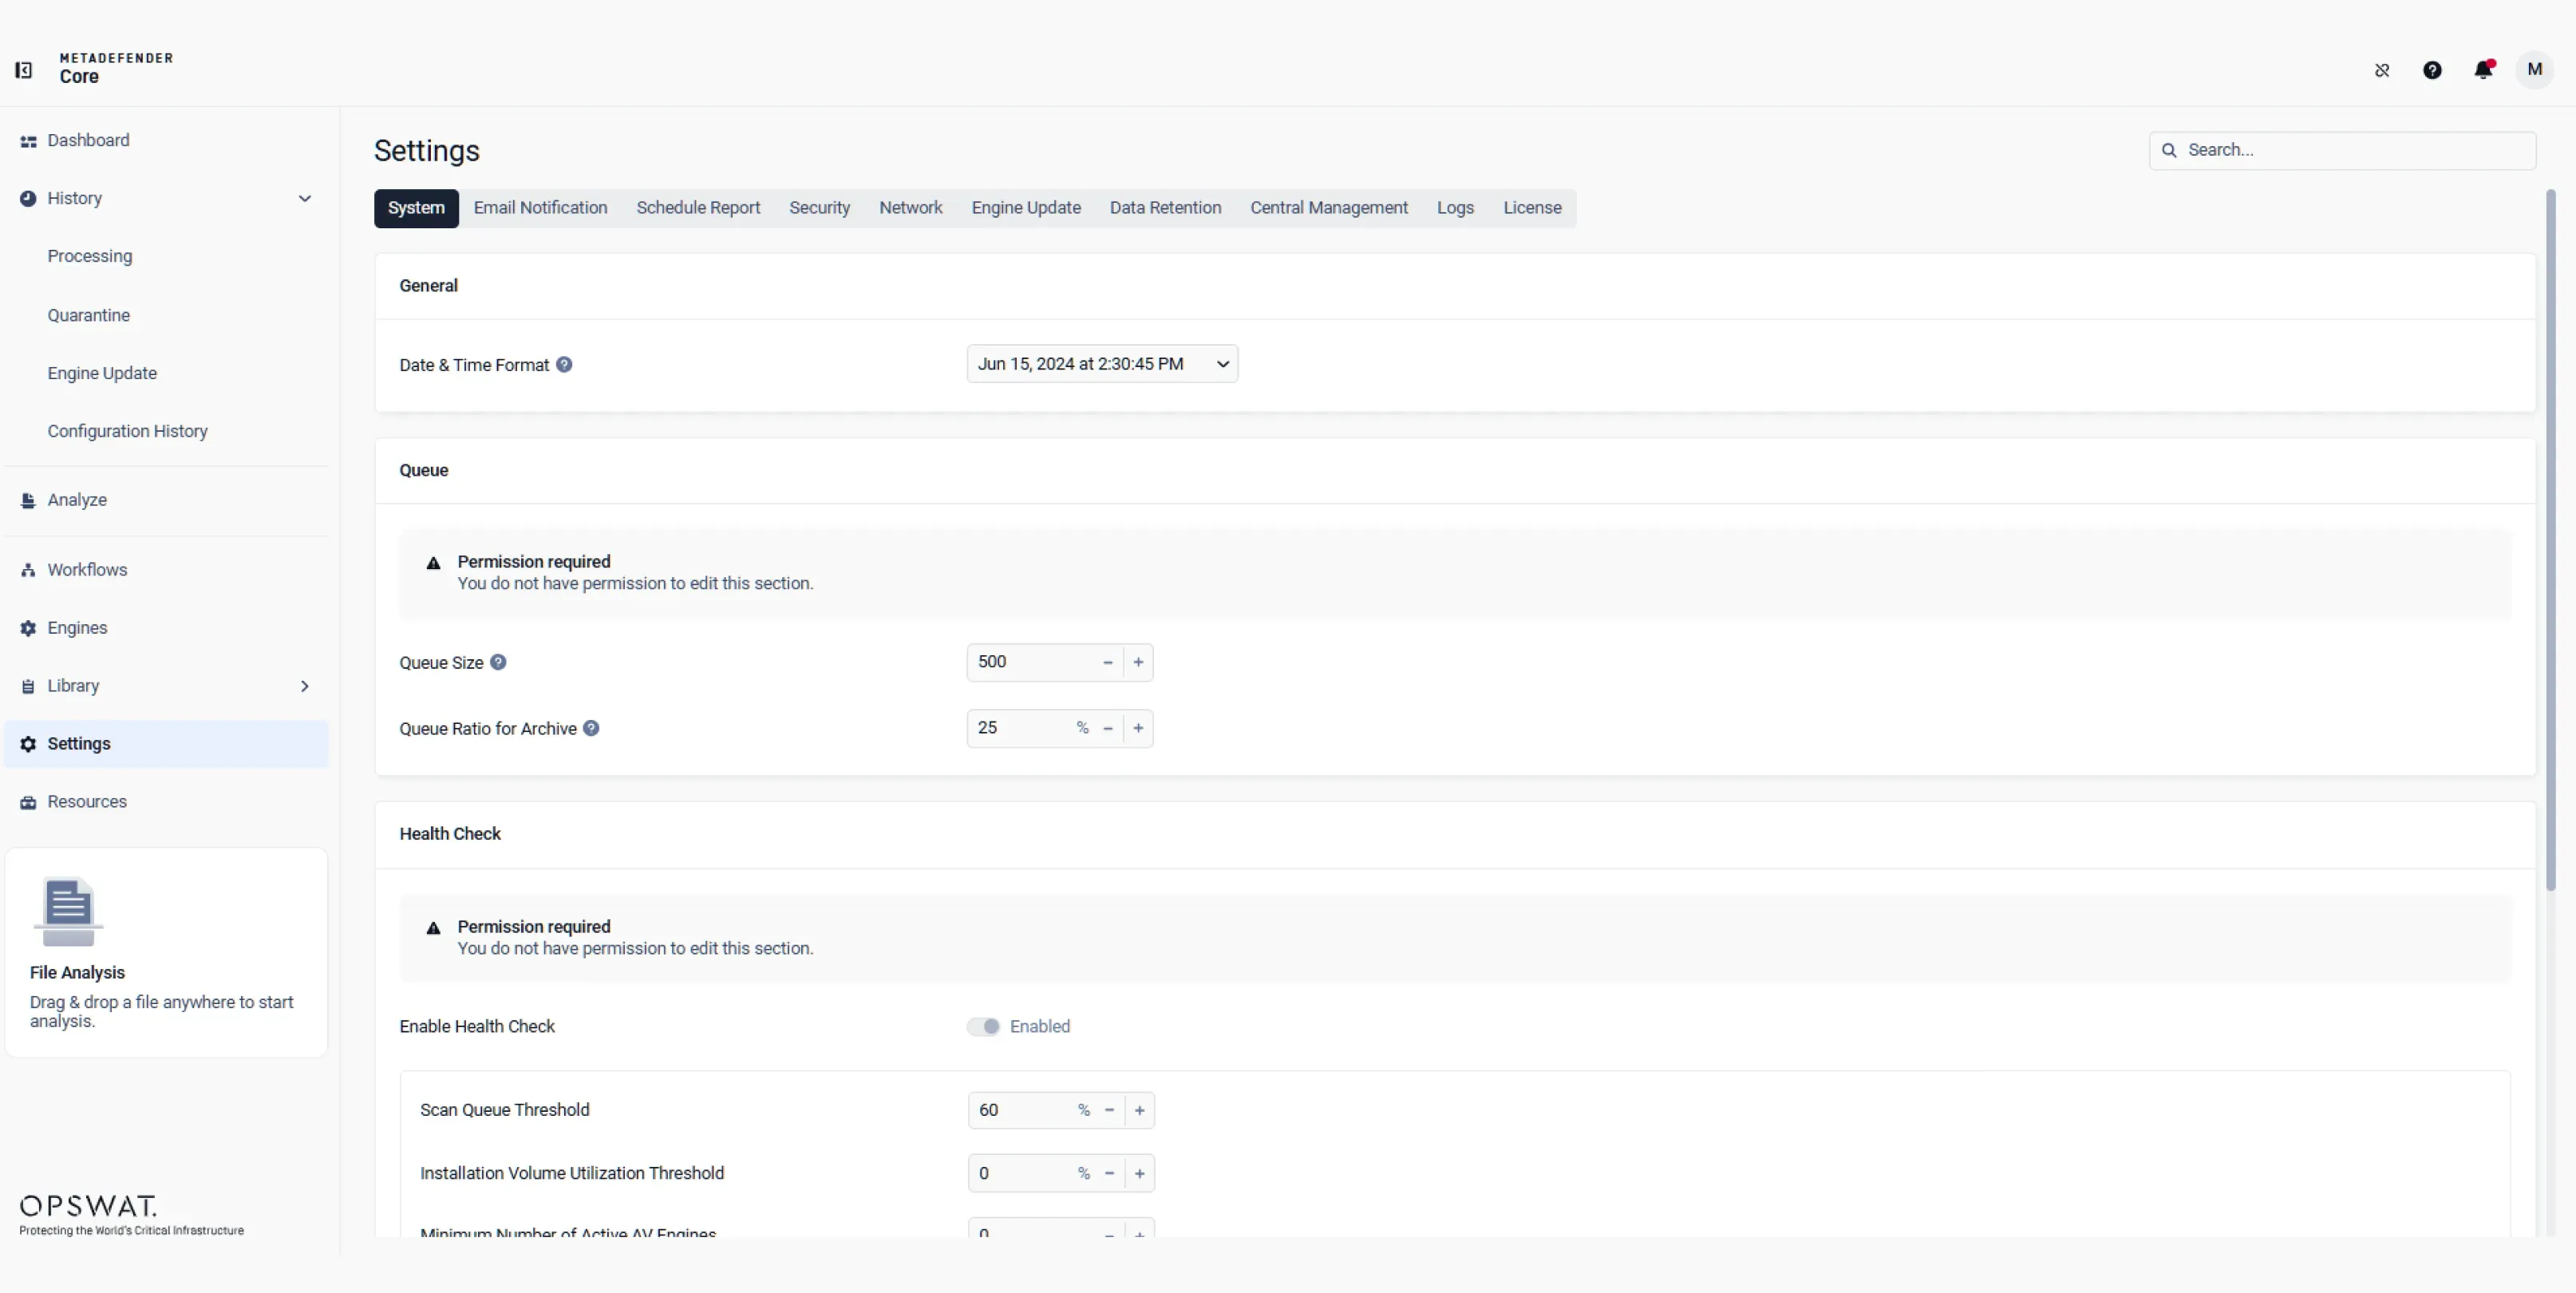
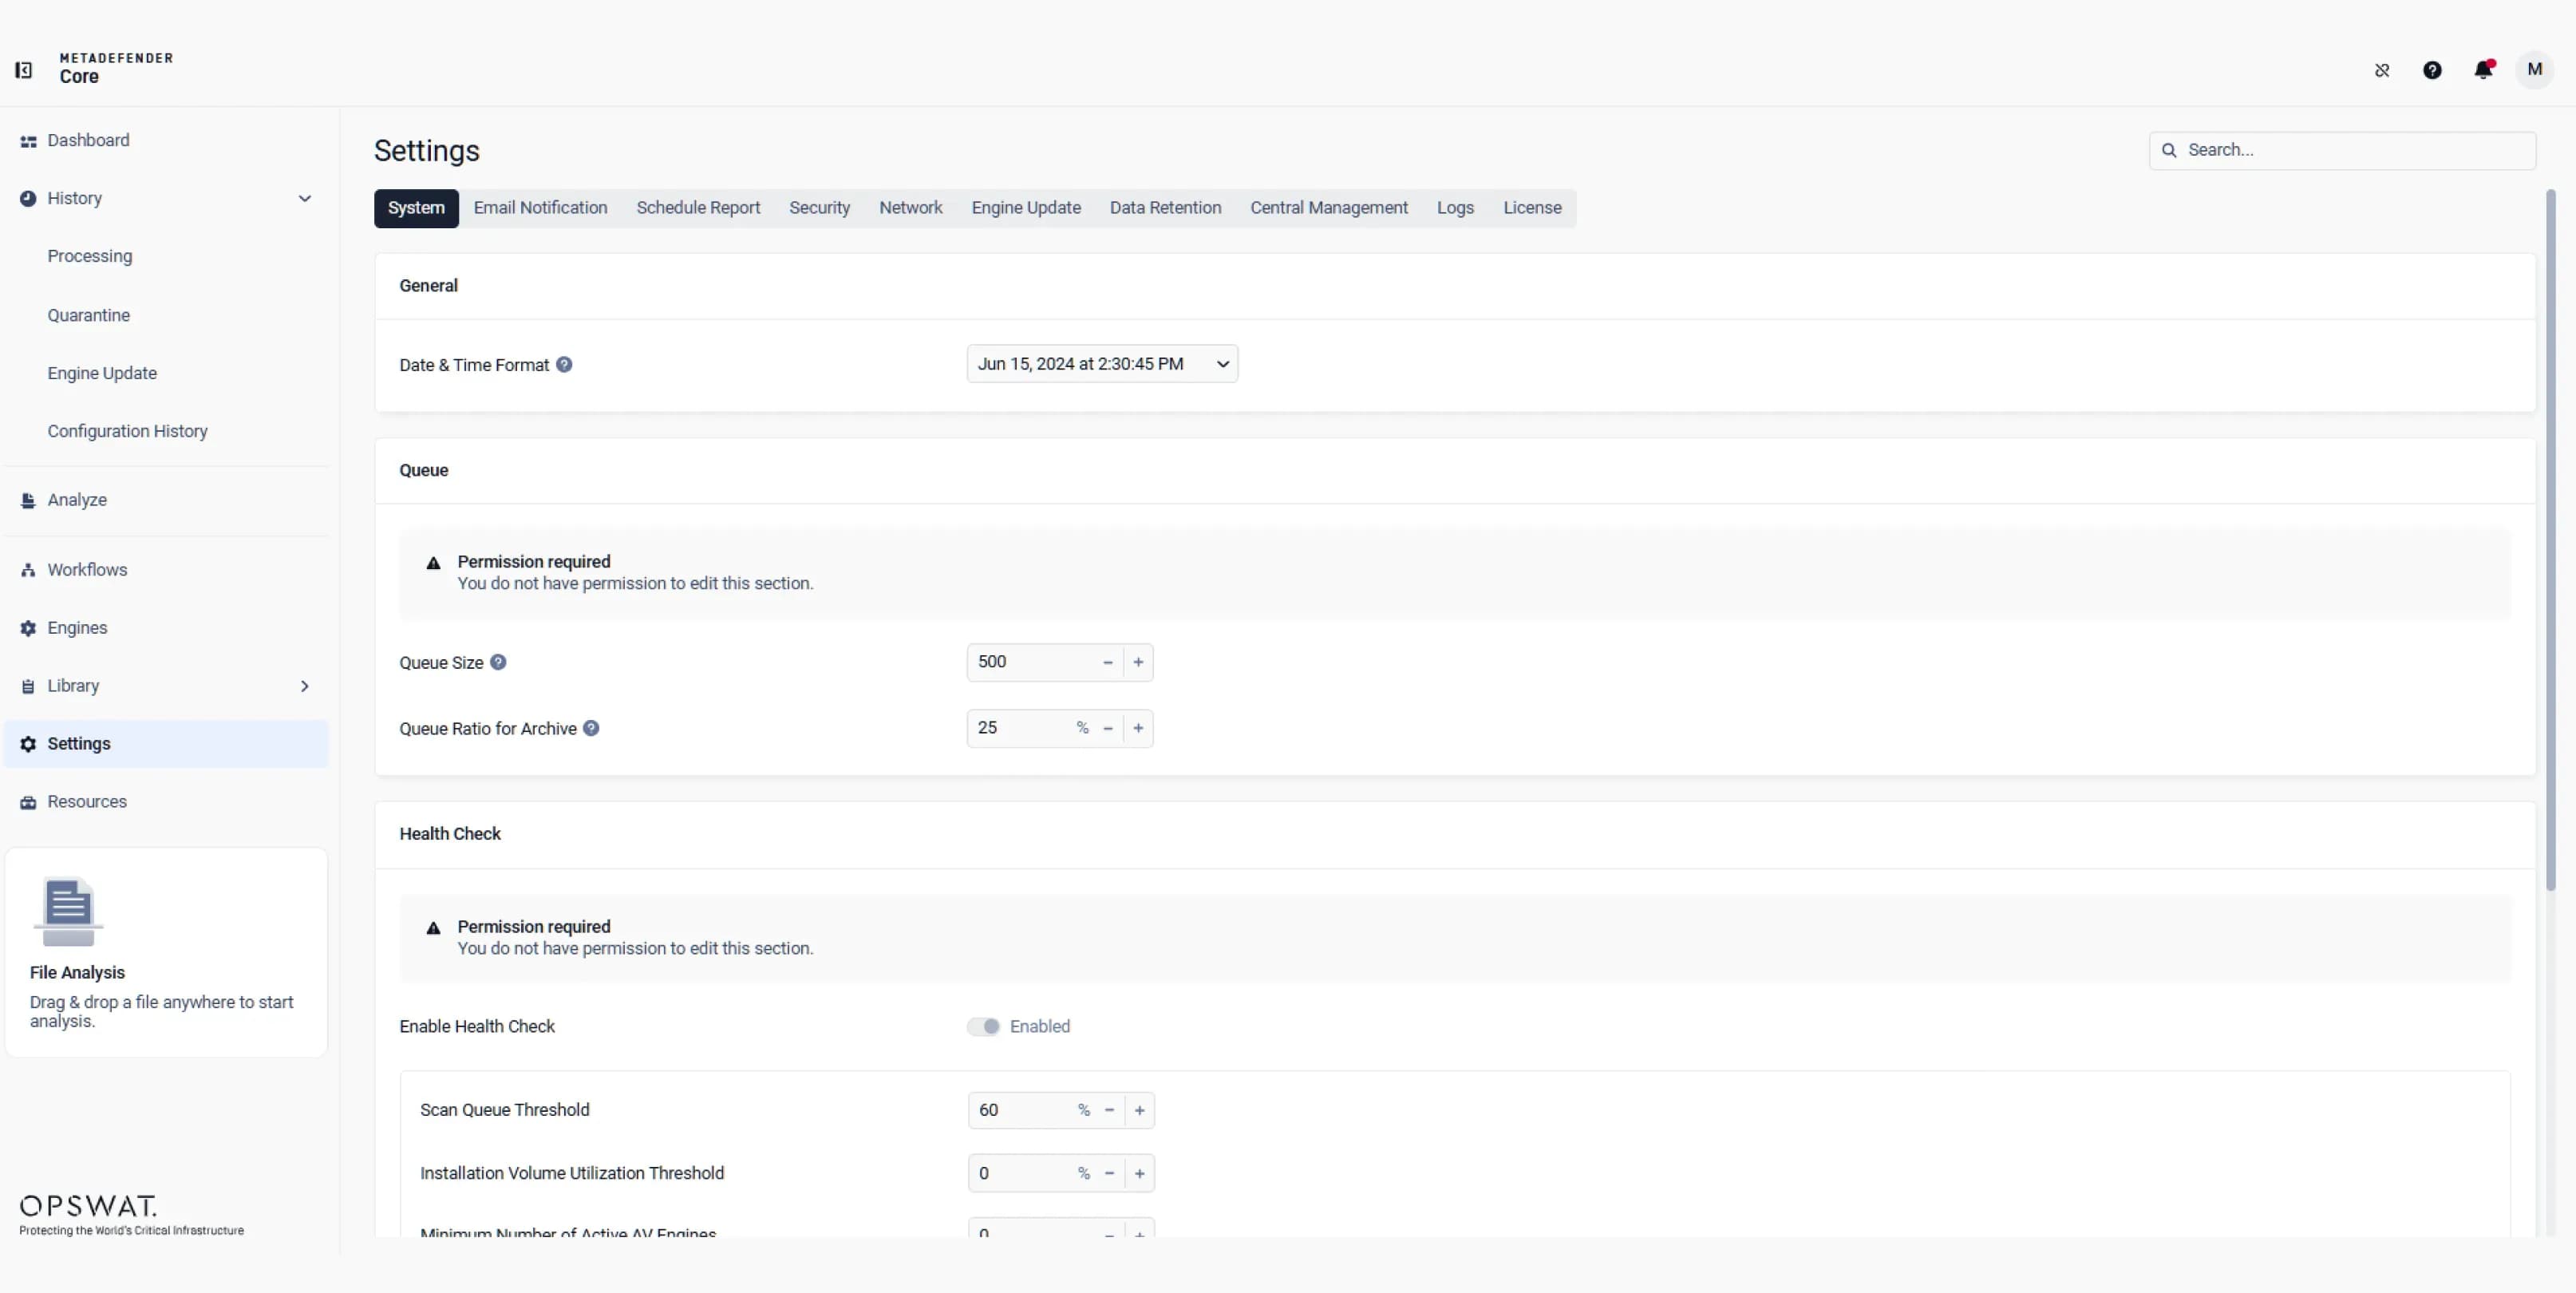 Configurazione e amministrazione del sistema
Configurare le operazioni di sistema, le notifiche via e-mail, i report pianificati, la sicurezza, le impostazioni di rete, gli aggiornamenti del motore, la conservazione dei dati, la gestione centralizzata, i registri e le licenze. Gestire la capacità delle code e le soglie di integrità per garantire prestazioni affidabili.
Motori basati sull'intelligenza artificiale
Protezione al 100%
della tecnologia Deep CDR™ contro le vulnerabilità zero-day e il malware assistito dall'intelligenza artificiale
Fiducia da
2,100+
Organizzazioni "
" nel mondo
99%+
Precisione nel rilevamento dei malware in oltre 30 motori anti-malware
Oltre 200 tipi di file e oltre 30 formati di archivio
#Leader di mercato numero 1
Fiducia totale nei file con MetaDefender Core™
Sicurezza del caricamento dei file
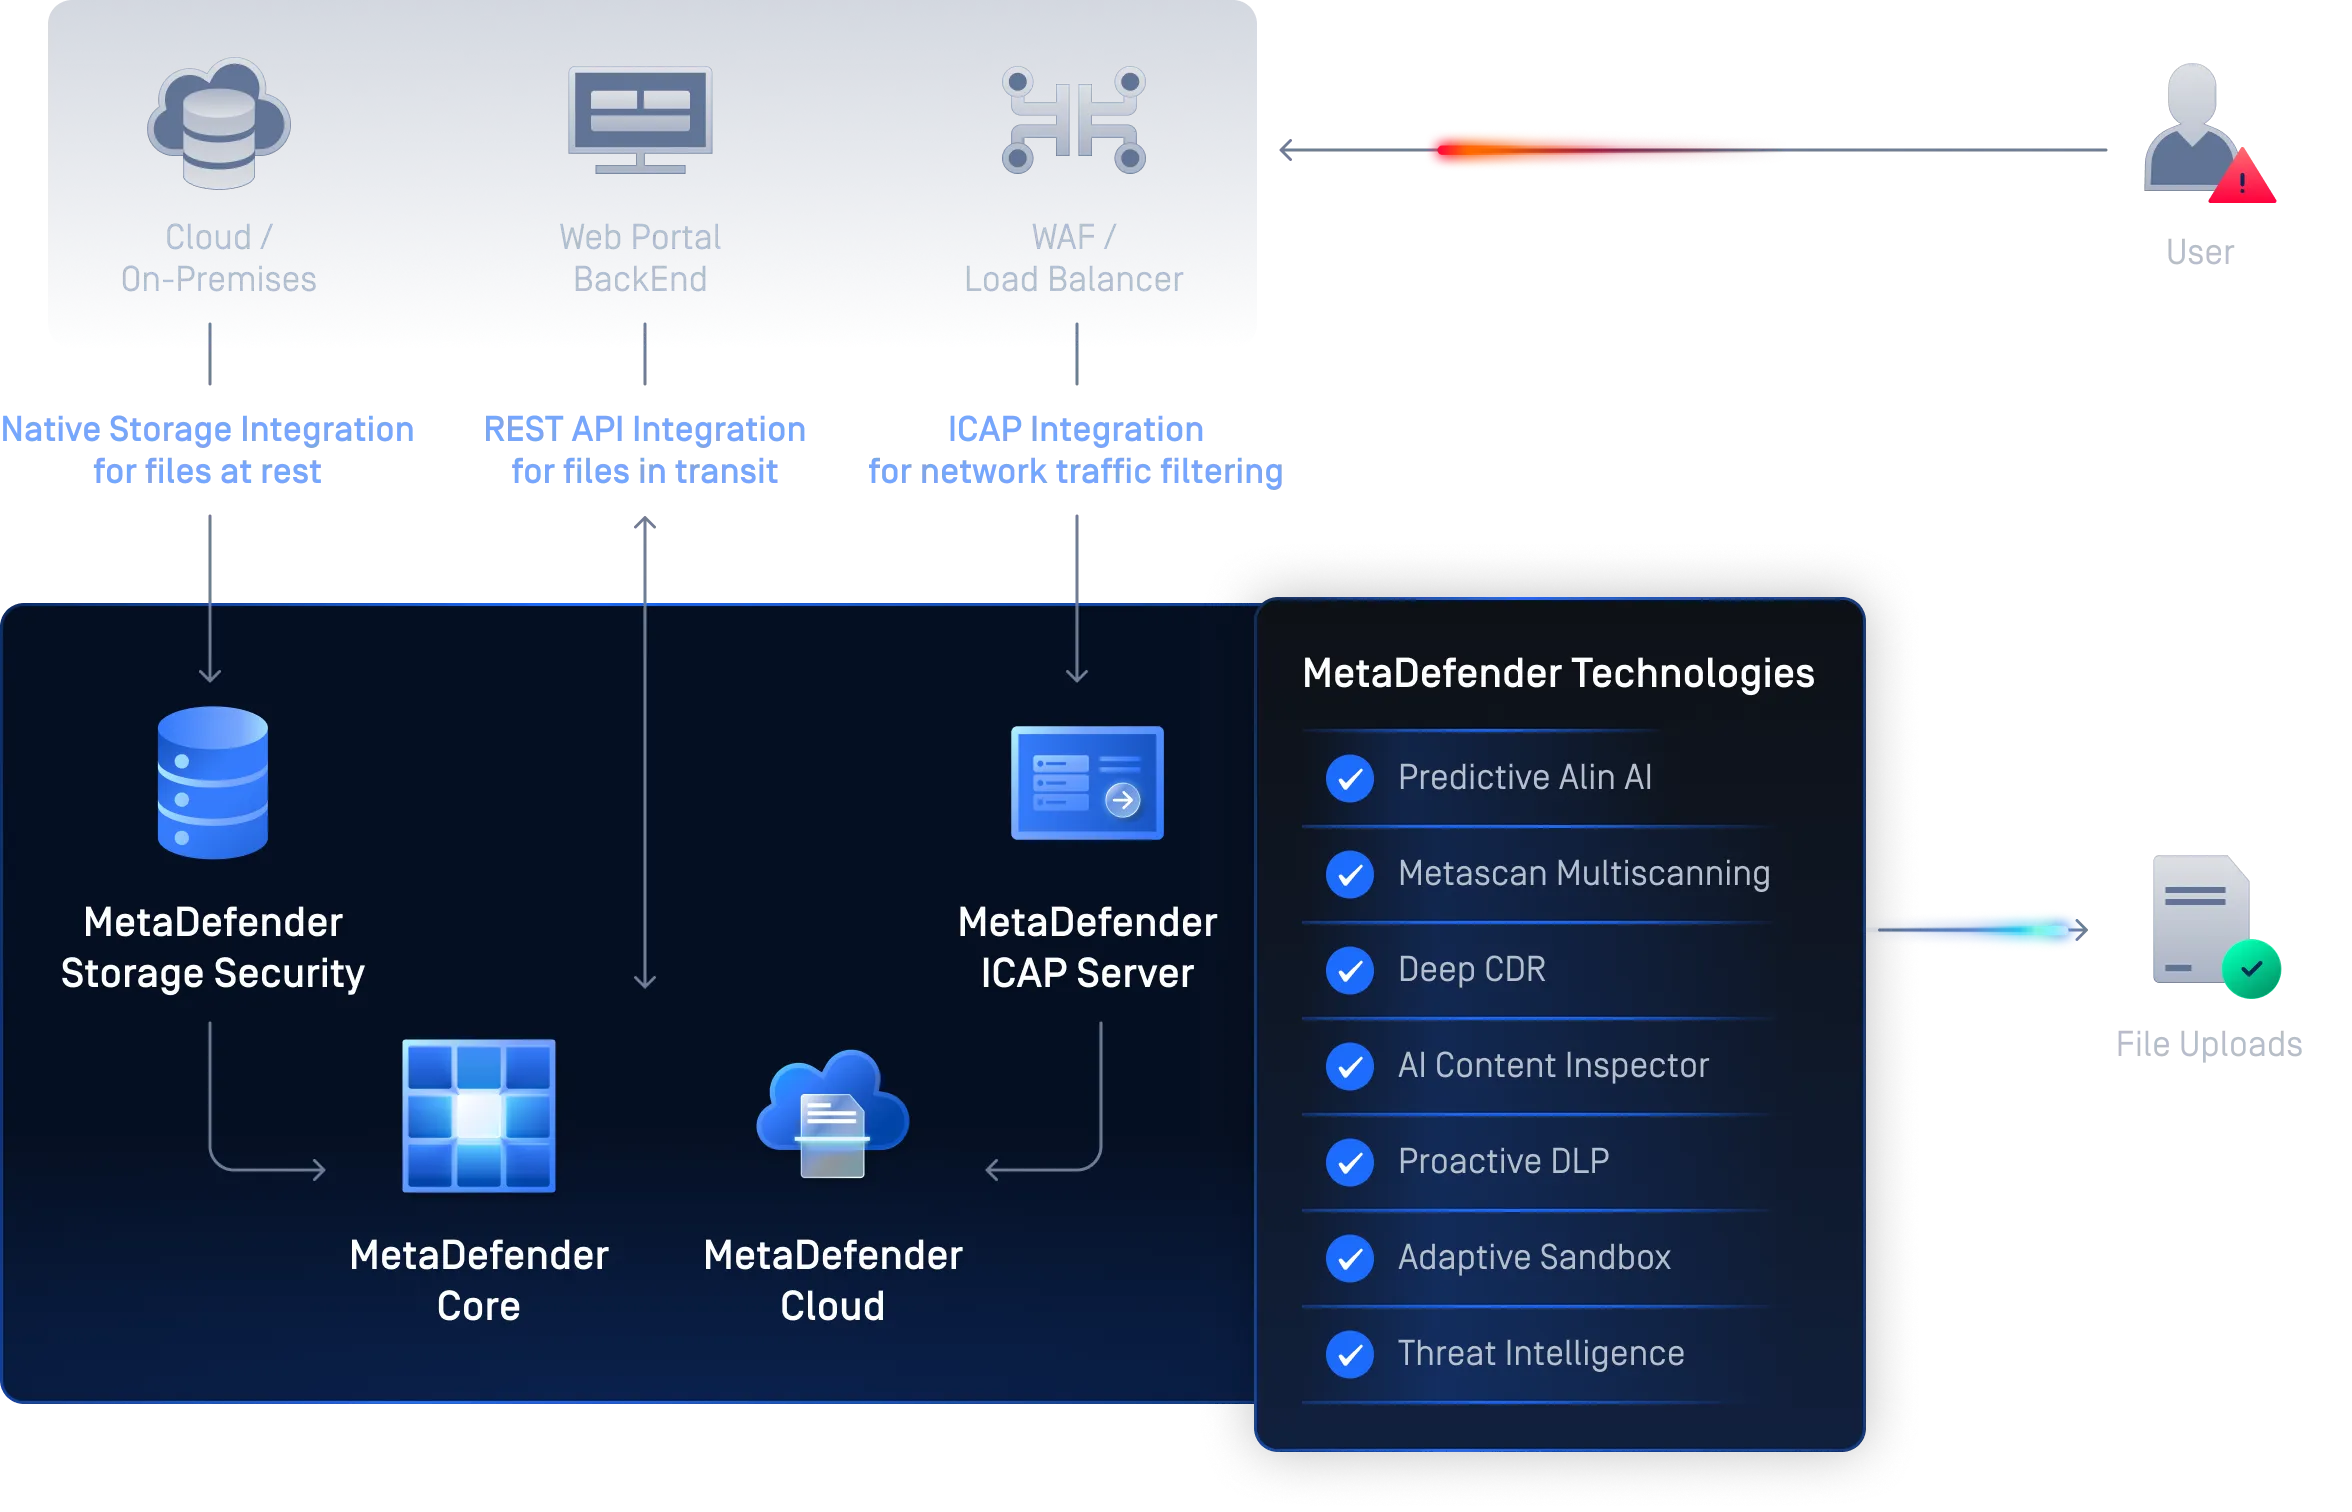
MetaDefender Core i portali e le applicazioni pubbliche dalle minacce veicolate dai file, sottoponendo ogni file caricato a un processo di sanificazione tramite la tecnologia Deep CDR™ e a una scansione parallela con oltre 30 motori anti-malware. Il sistema applica i principi dello zero-trust a livello perimetrale, rileva i tipi di file contraffatti e ispeziona gli archivi crittografati per prevenire attacchi ransomware e fughe di dati senza compromettere l'esperienza utente.
Sicurezza nel download dei file
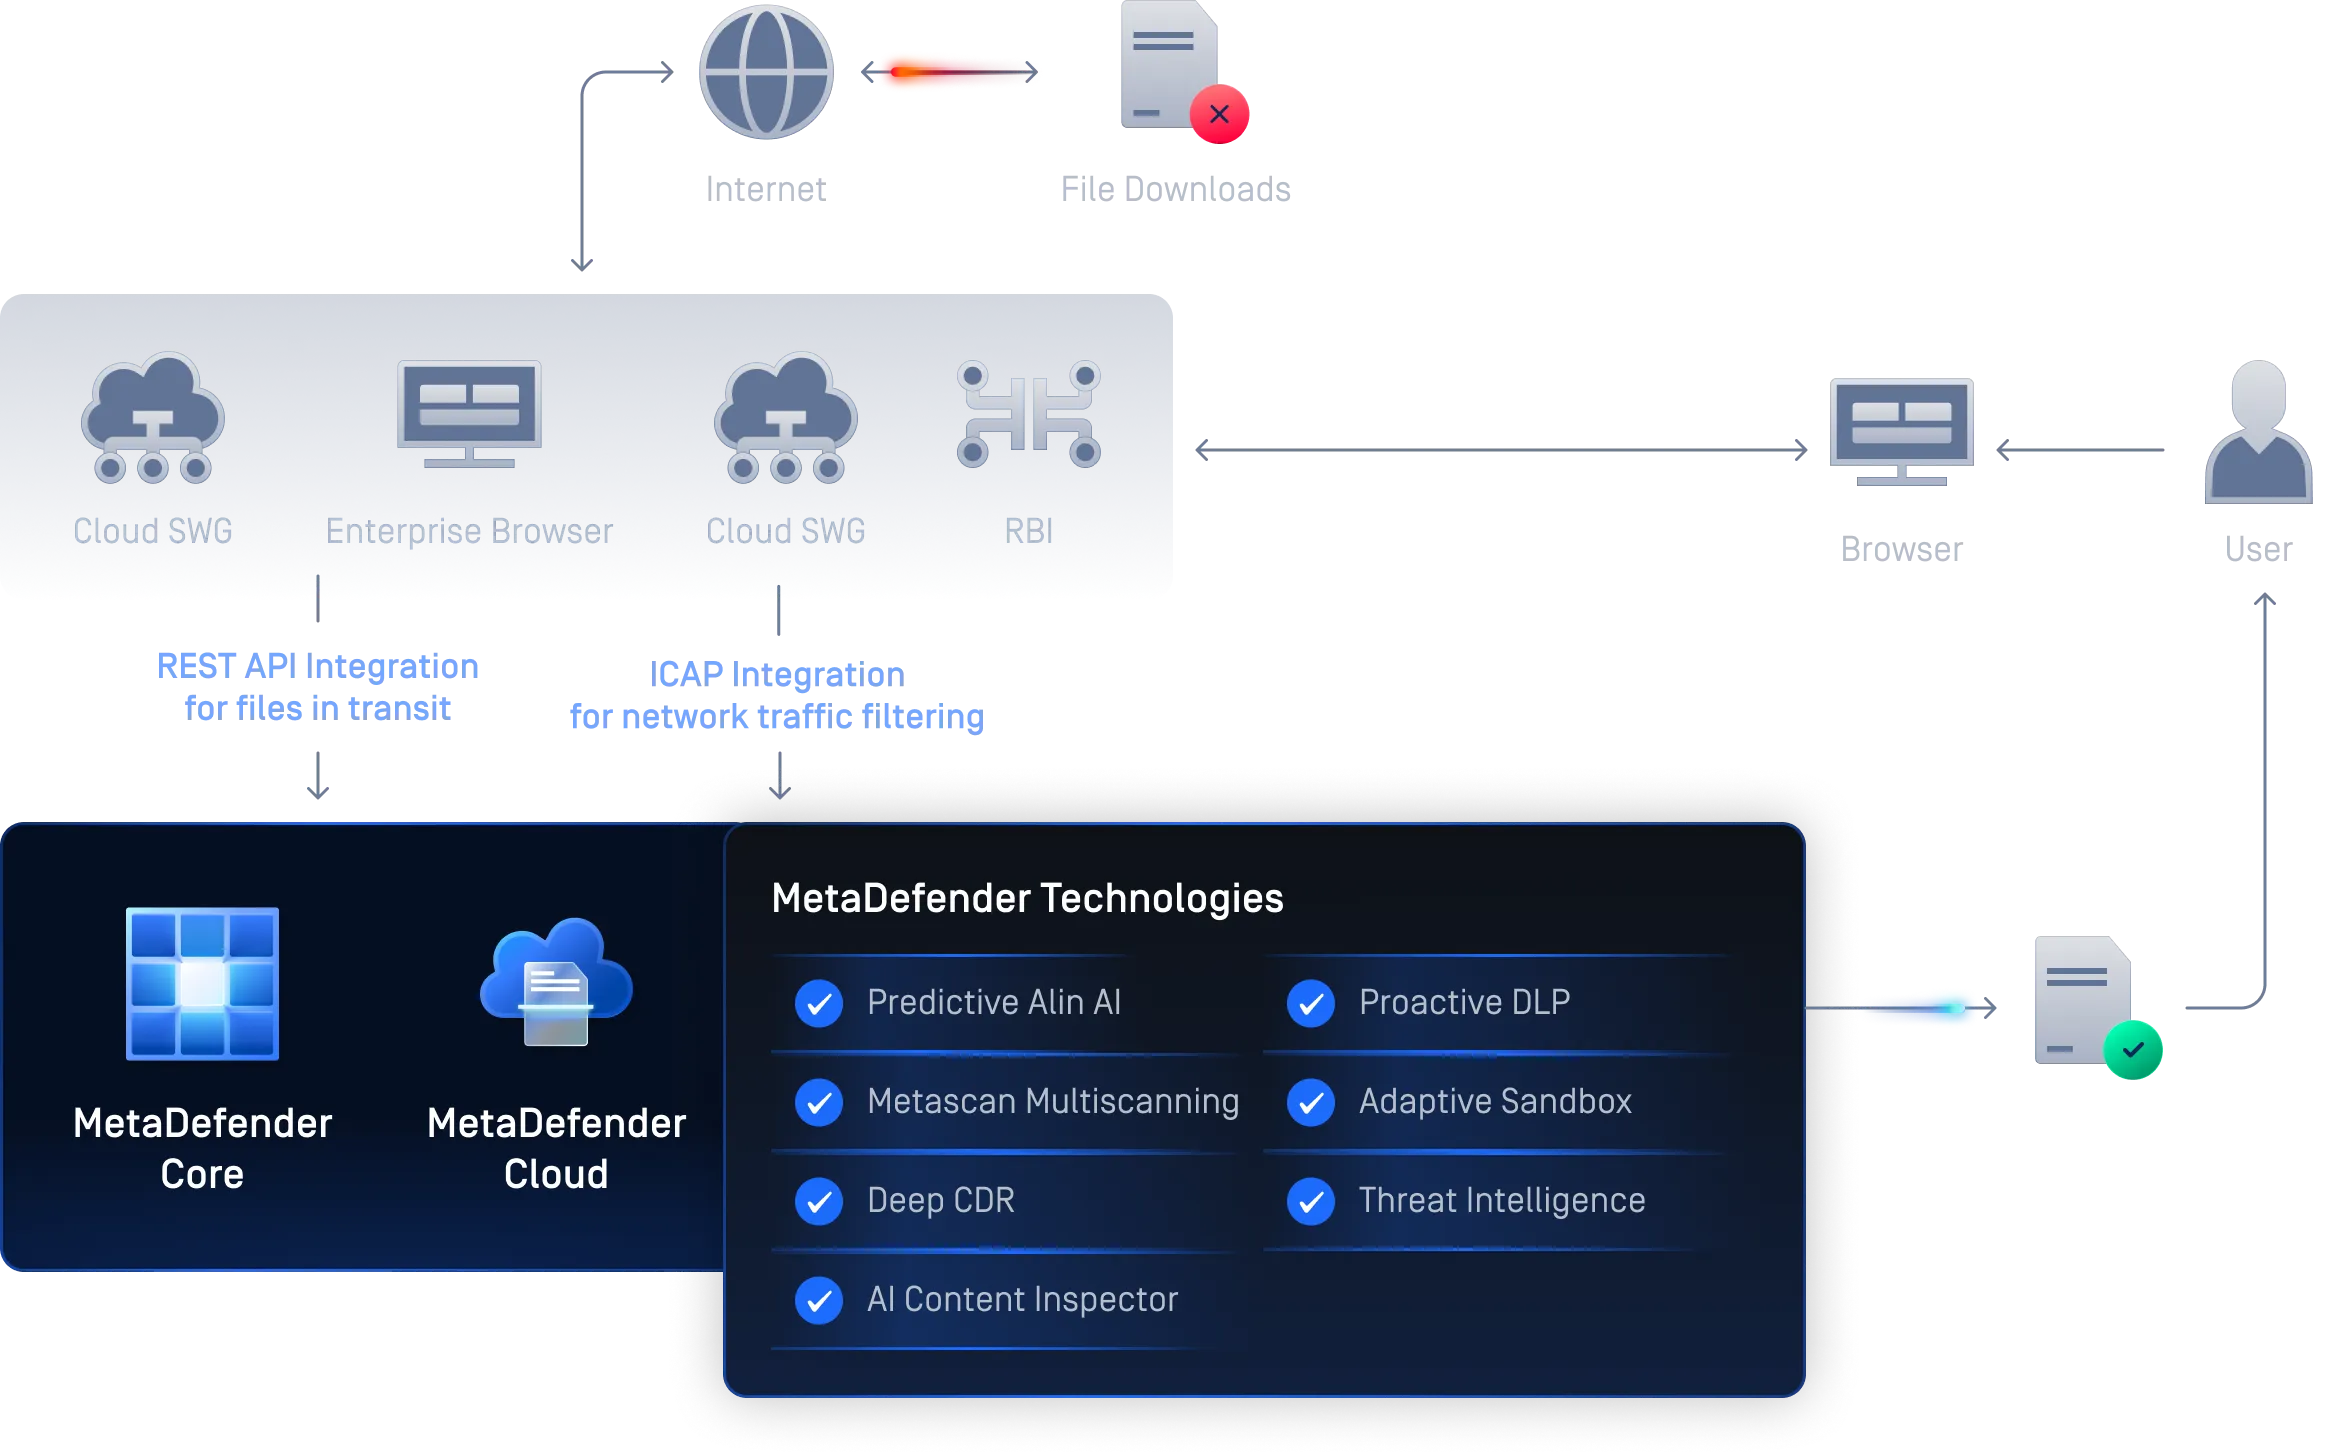
MetaDefender Core i file scaricati siano privi di potenziale malware su tutti i browser e i gateway web sicuri, applicando una sanificazione approfondita dei file e una scansione antimalware multi-motore prima dell'esecuzione. Blocca le minacce camuffate o evasive che sfuggono ai filtri standard, mantiene la produttività e offre una visibilità completa per gli audit, a fini di conformità e indagini.
Pipeline Secure per i dati Secure e ML
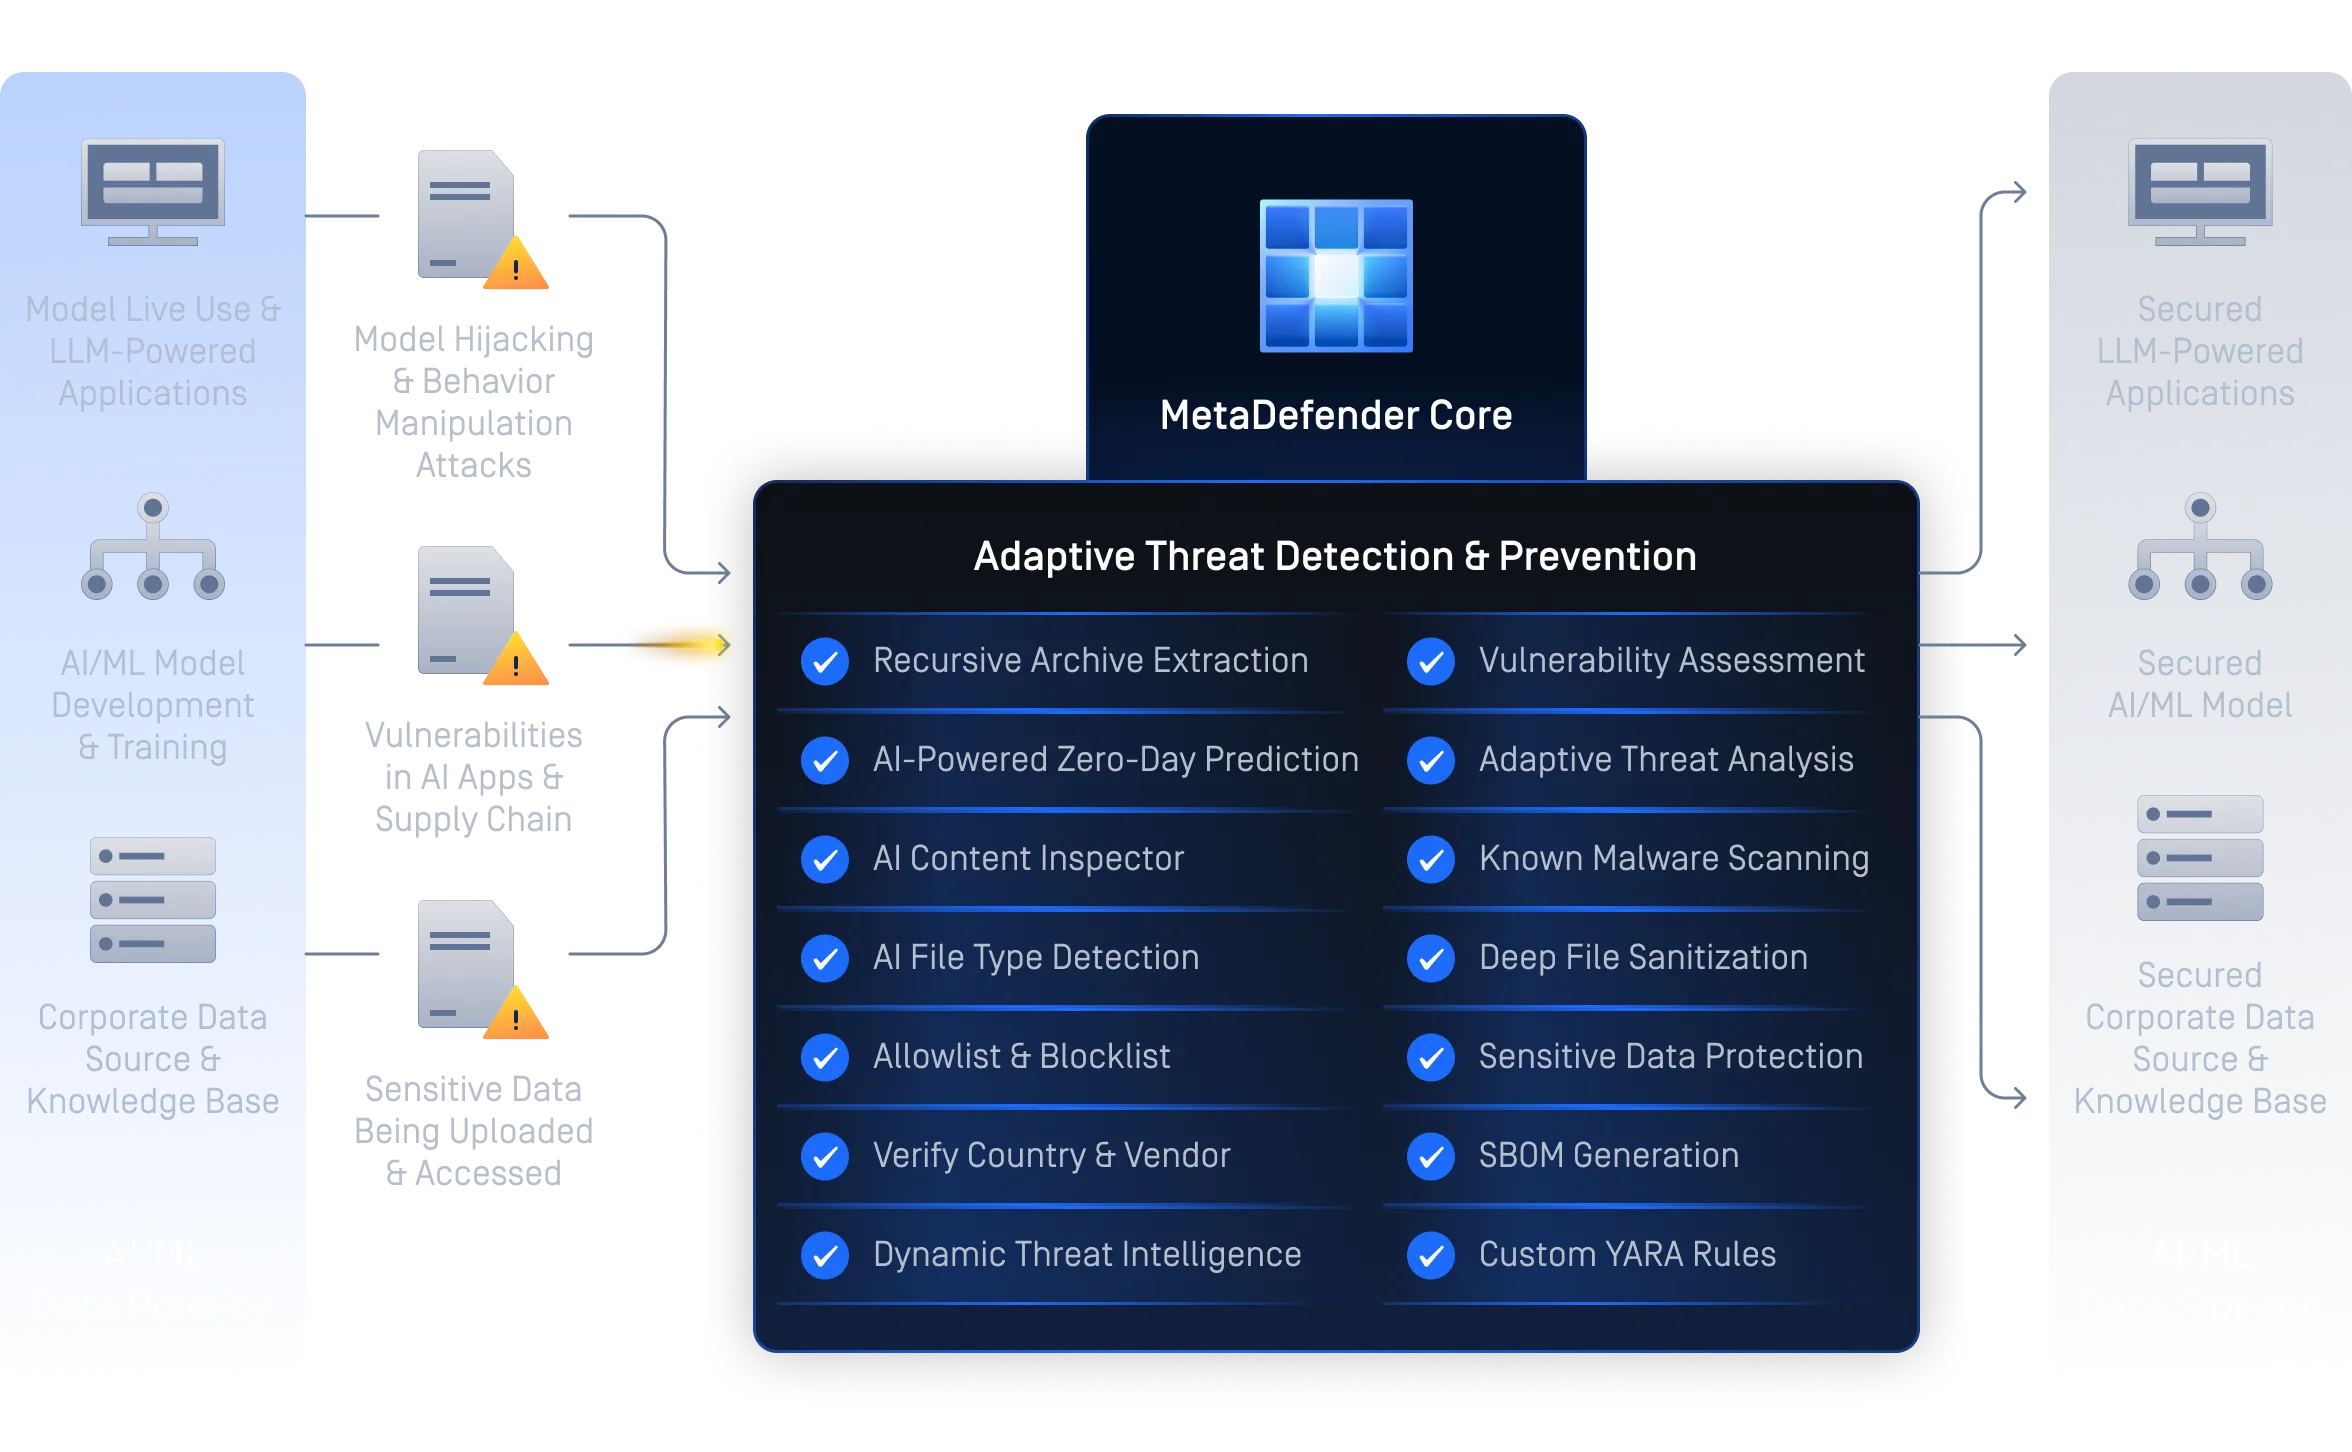
MetaDefender Core delle pipeline di dati e dei flussi di lavoro dell'IA, pulendo e convalidando ogni set di dati, modello e dipendenza prima dell'utilizzo. Rileva malware e vulnerabilità negli artefatti di ML, genera SBOM per garantire la trasparenza del software e applica Proactive DLP proteggere i dati sensibili, consentendo uno sviluppo e un'implementazione dell'IA affidabili e conformi alle normative.
Indagini Secure per i team SOC
MetaDefender Core ai team SOC e forensi di analizzare in tutta sicurezza i file sospetti senza eseguirli. Neutralizza le minacce incorporate grazie alla tecnologia Deep CDR™, rileva il malware evasivo tramite sandboxing adattivo e fornisce registri pronti per la revisione per garantire la catena di custodia, accelerando il triage e le indagini in ambienti offline o isolati.
Implementazione ovunque. Secure .
Progettato per ambienti complessi e soggetti a normative, MetaDefender Core alla vostra architettura e alle vostre esigenze di sicurezza, garantendo al contempo prestazioni, resilienza e conformità.
Protezione comprovata per gli Secure più Secure al mondo
Ufficio Promozione Digitale, Fuji City
Servizi sanitari Clalit
- "Riteniamo che OPSWAT e FileZen S siano indispensabili alla nostra città per condurre operazioni sicure e che non compromettano l'efficienza".Sho SawadaCapo della Sezione Promozione TIC, Dipartimento Pianificazione e Finanza, Municipio di Muroran
- "OPSWATera di gran lunga superiore rispetto ai motori di sanificazione proposti da altre aziende".Kouji DaichoSenior Manager della Sezione Sistemi Informativi,
Ufficio Promozione Digitale, Fuji City - Grazie alla riduzione dei tempi di triage, alla minimizzazione delle risorse necessarie e al miglioramento dell’affidabilità ottenuto tramite l’automazione, il team è ora in grado di contrastare in modo più efficiente il panorama in continua evoluzione delle minacce digitali. Questa storia di successo testimonia la forza dello spirito innovativo OPSWATe dimostra come una tecnologia all’avanguardia stia trasformando la lotta contro la criminalità informatica. Responsabile tecnico specializzato in sicurezza informatica per le infrastrutture di sistema presso un ente governativo, Genesis Energy
- "Con OPSWAT siamo sicuri che i dati e le informazioni sensibili dei nostri clienti sono al sicuro".Zahi Ben-AbuResponsabile della sicurezza e della comunicazione infrastrutturale,
Servizi sanitari Clalit
Assistenza per l'adempimento dei requisiti normativi
Progettato per ambienti soggetti a normative, MetaDefender Core la gestione sicura dei file e l'adozione di procedure di documentazione conformi ai principali standard internazionali. Migliora il tuo livello di conformità senza compromettere la continuità operativa.
Inizia in 3 semplici passaggi
Risorse consigliate
MetaDefender Core Scheda tecnica
Opuscolo del prodotto MetaDefender Core
MetaDefender Core indagini Secure
MetaDefender Core per l'Threat Intelligence avanzata Threat Intelligence per i team SOC
MetaDefender Core una pipeline di dati Secure e applicazioni LLM
MetaDefender Core - Guida alla piattaforma