Caricamento Secure
Le organizzazioni che offrono a clienti e partner la possibilità di caricare facilmente i file realizzano il vantaggio di flussi di lavoro illimitati. Forti di tecnologie a più livelli e di controlli dei criteri ottimizzati in base alle esigenze del flusso di lavoro dei file, le soluzioni OPSWAT bloccano le minacce prima che vengano caricate nelle applicazioni Web e nei file system.
Rischi per la sicurezza del caricamento dei file
Malware
Il caricamento di file può introdurre software dannoso in un sistema, compromettendo potenzialmente l'integrità e la sicurezza dei dati.
Attacchi mirati
I criminali informatici possono sfruttare le vulnerabilità di caricamento dei file per ottenere un accesso non autorizzato a un sistema o lanciare attacchi sofisticati a obiettivi specifici.
Attacco per esaurimento delle risorse
I caricamenti di file o gli archivi bomba di grandi dimensioni o numerosi sono progettati per sovraccaricare le risorse di un sistema creando una condizione di denial-of-service con la possibilità di bloccare il sistema.
Informazioni di identificazione personale (PII)
Regolamenti come il GDPR richiedono alle organizzazioni di proteggere le PII caricate dagli utenti da accessi non autorizzati, implementando restrizioni e cancellando i dati su richiesta.
Regolamenti di conformità
Gli standard di conformità come PCI e HIPAA impongono alle organizzazioni di proteggere i dati sensibili, comprese le informazioni sulle carte di credito e le informazioni sanitarie personali, per evitare accessi non autorizzati e potenziali violazioni.
La soluzione OPSWAT
Fermare le minacce che gli altri non vedono
- Supporta oltre 200 formati di file
- Sanificazione ricorsiva di archivi annidati a più livelli
- Rigenerare file sicuri e utilizzabili
Più motori sono meglio di uno
- Rileva quasi il 100% delle minacce informatiche
- Scansione simultanea con oltre 30 motori AV leader del settore
Rilevamento di malware evasivo con Sandboxing avanzato basato sull'emulazione
- Analizzare i file ad alta velocità
- Il motore sandbox anti-evasione estrae le IOC
- Identificare le minacce zero-day
- Abilitate la classificazione profonda delle minacce informatiche tramite API o integrazione locale.
Migliorare il rilevamento con le Threat Intelligence in tempo reale
- Correlazione di IOC, IP, URL e reputazione dei file a livello globale su oltre 50 miliardi di artefatti.
- Bloccare più velocemente le minacce emergenti
- Arricchire l'analisi a valle
- Threat Intelligence
Migliorare il rilevamento con le Threat Intelligence in tempo reale
- Correlazione di IOC, IP, URL e reputazione dei file a livello globale su oltre 50 miliardi di artefatti.
- Bloccare più velocemente le minacce emergenti
- Arricchire l'analisi a valle
Più veloceRidurre i tempi complessivi di triageTrasparenteProteggi gli ambienti critici con maggiore chiarezza
Implementazioni senza problemi
La distribuzione avviene tramite un REST API estensibile e una piattaforma nativa abilitata ai connettori che si integra perfettamente con l'applicazione web di caricamento dei file e l'infrastruttura di sicurezza esistenti.
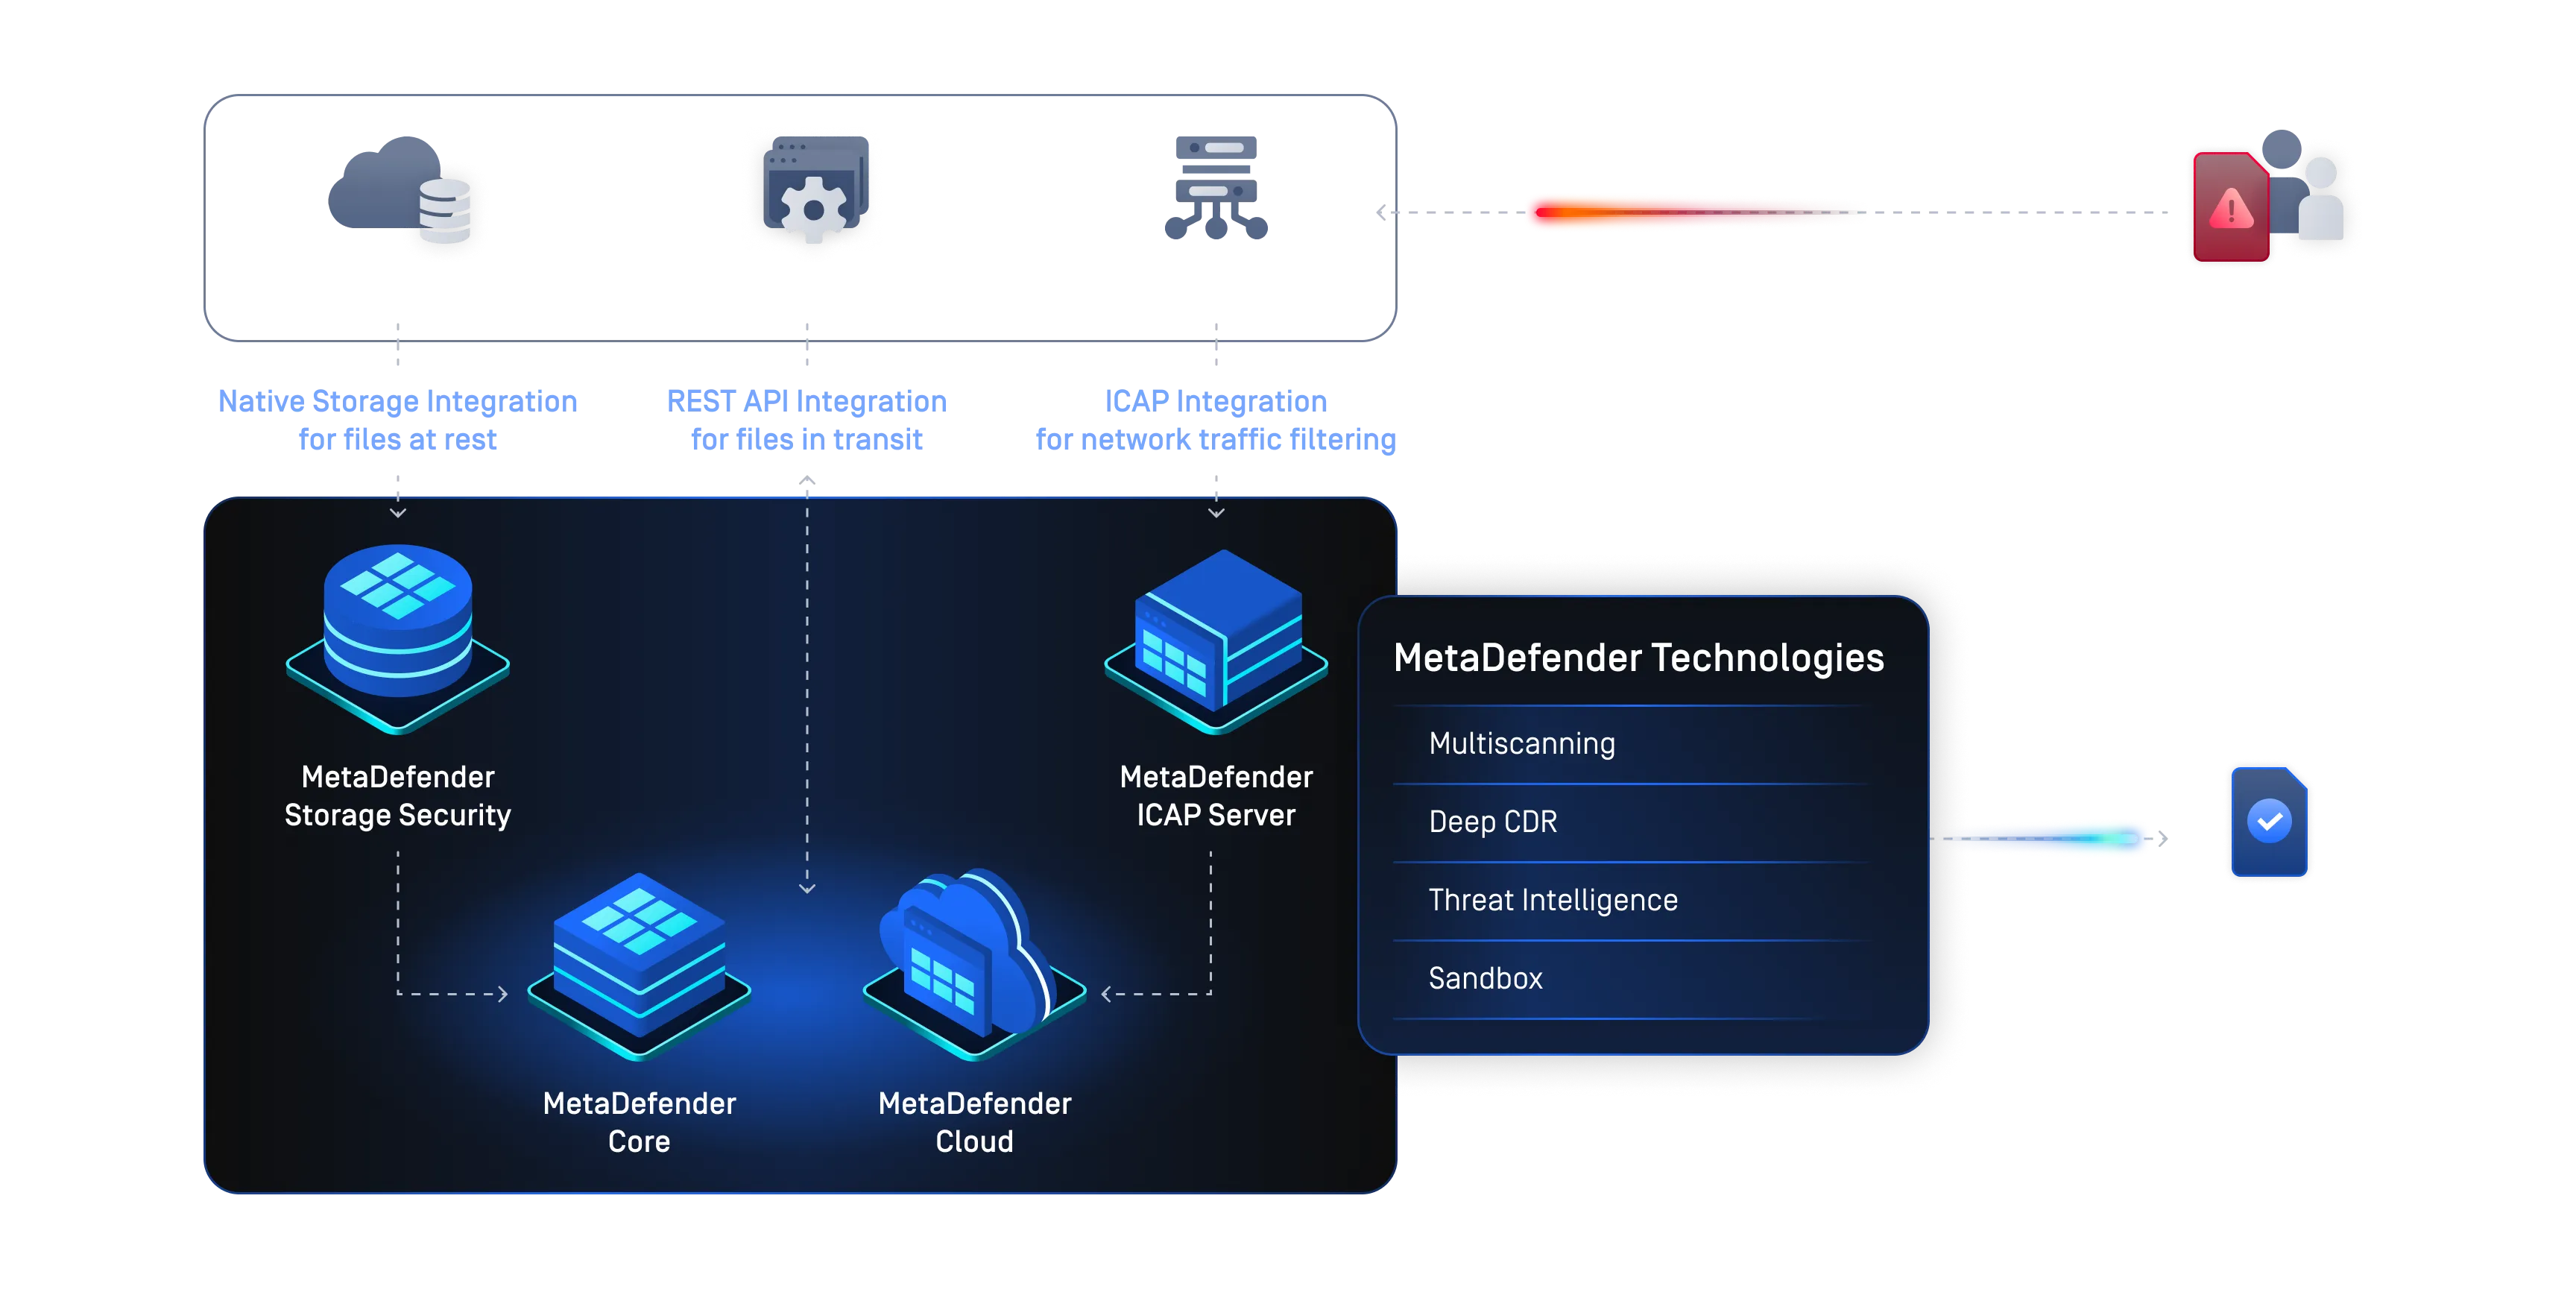

Configurazione di MetaDefender per il caricamento dei file
MetaDefender Il flusso di lavoro offre ai professionisti della sicurezza la flessibilità di personalizzare i criteri di sicurezza, l'elaborazione dei file e le opzioni amministrative per soddisfare i requisiti di sicurezza specifici e gli impegni di prestazione del livello di servizio.
Di seguito è riportato un tipico flusso di lavoro di MetaDefender per il caricamento dei file.
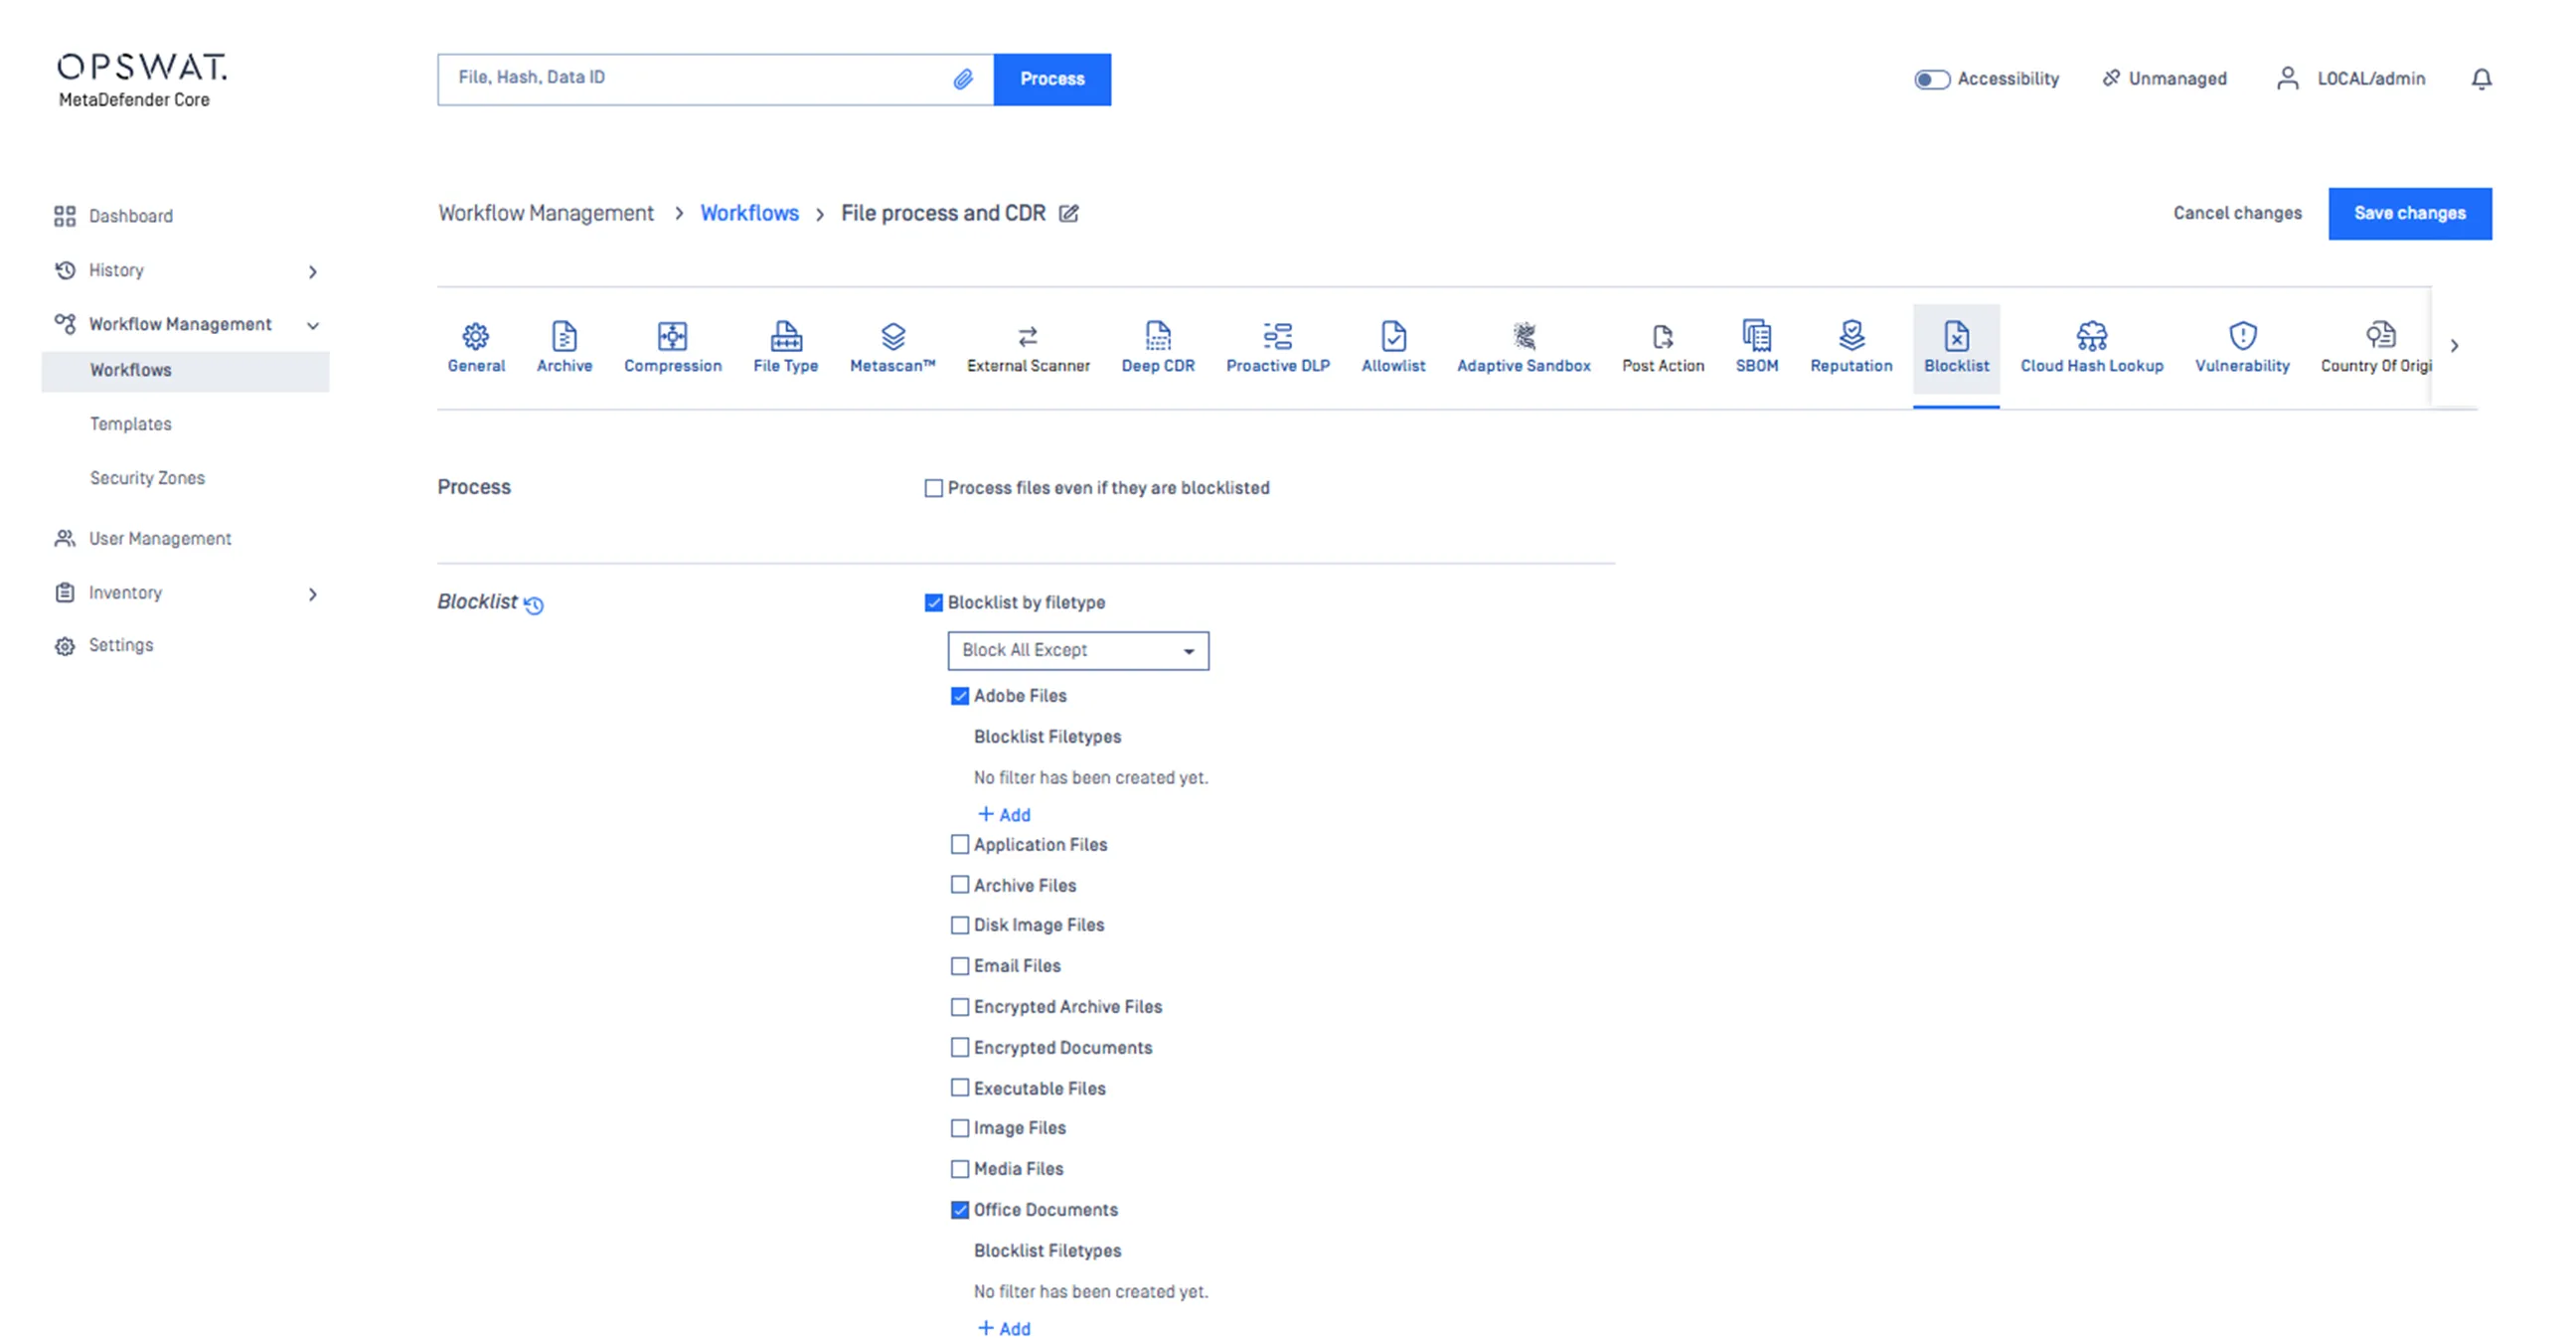
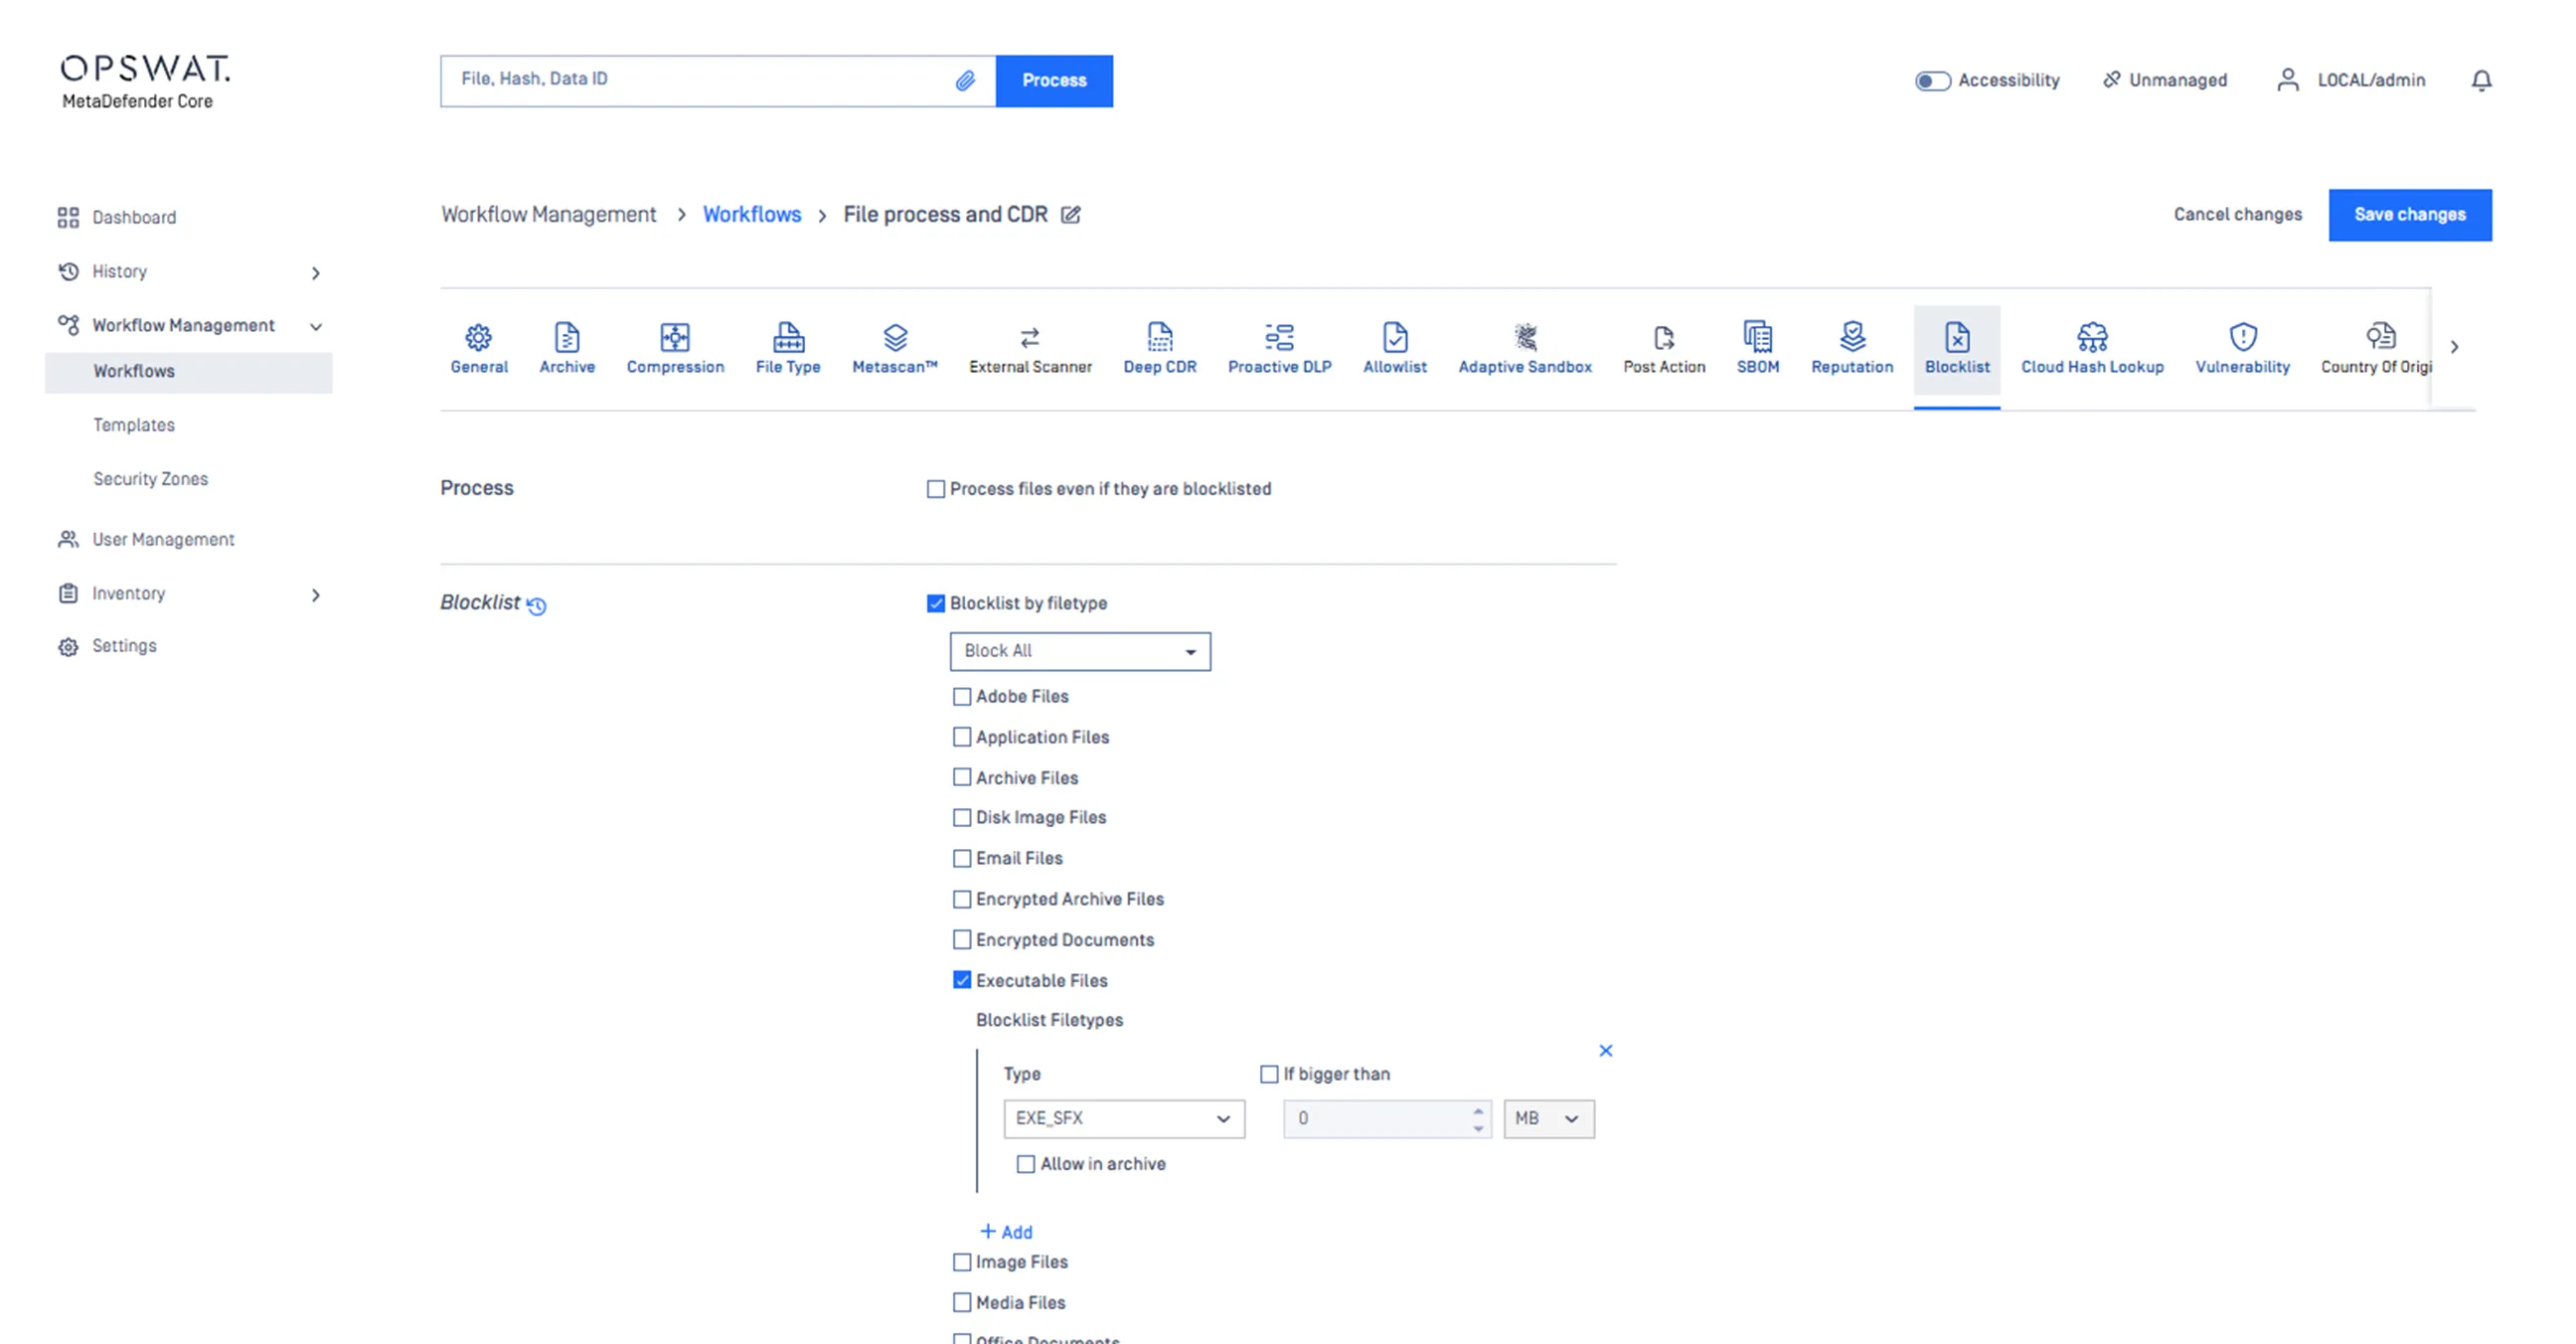
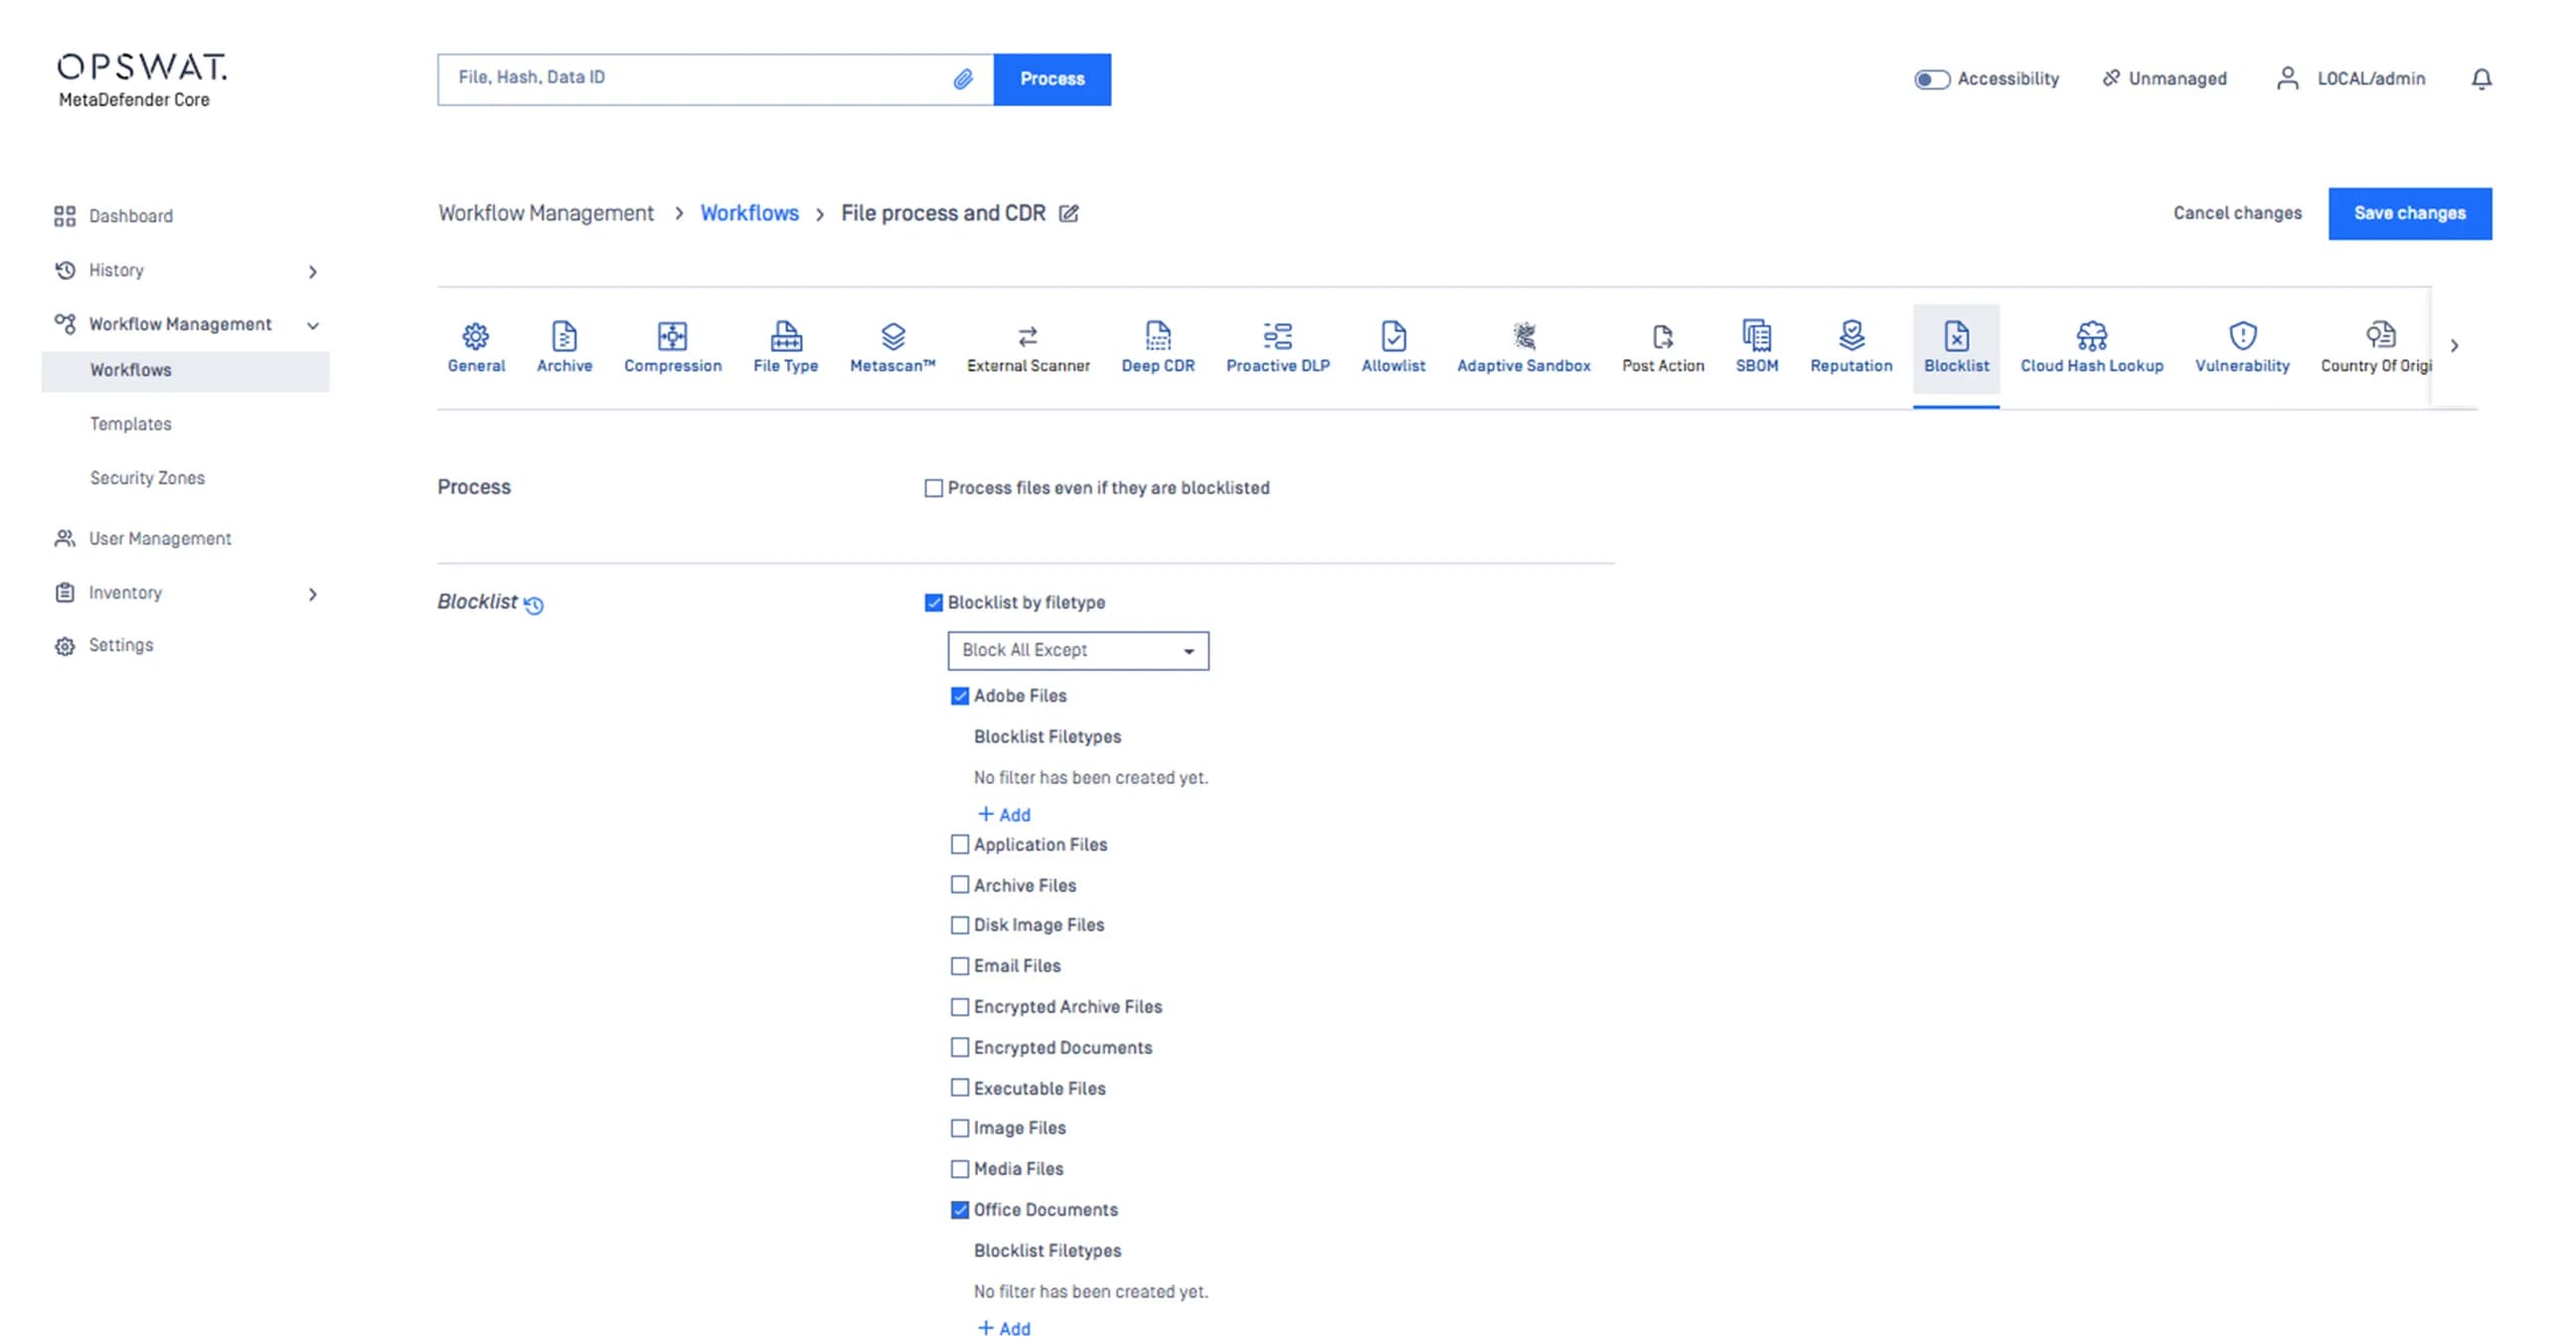
Limitare i tipi di file di produttività a PDF, CSV, DOC e XLS, in genere con una dimensione media di 5 MB, in linea con i tipi di file che si prevede di caricare.
 Limitazioni dei file di produttività
Limitare i tipi di file di produttività a PDF, CSV, DOC e XLS, in genere con una dimensione media di 5 MB, in linea con i tipi di file che si prevede di caricare.
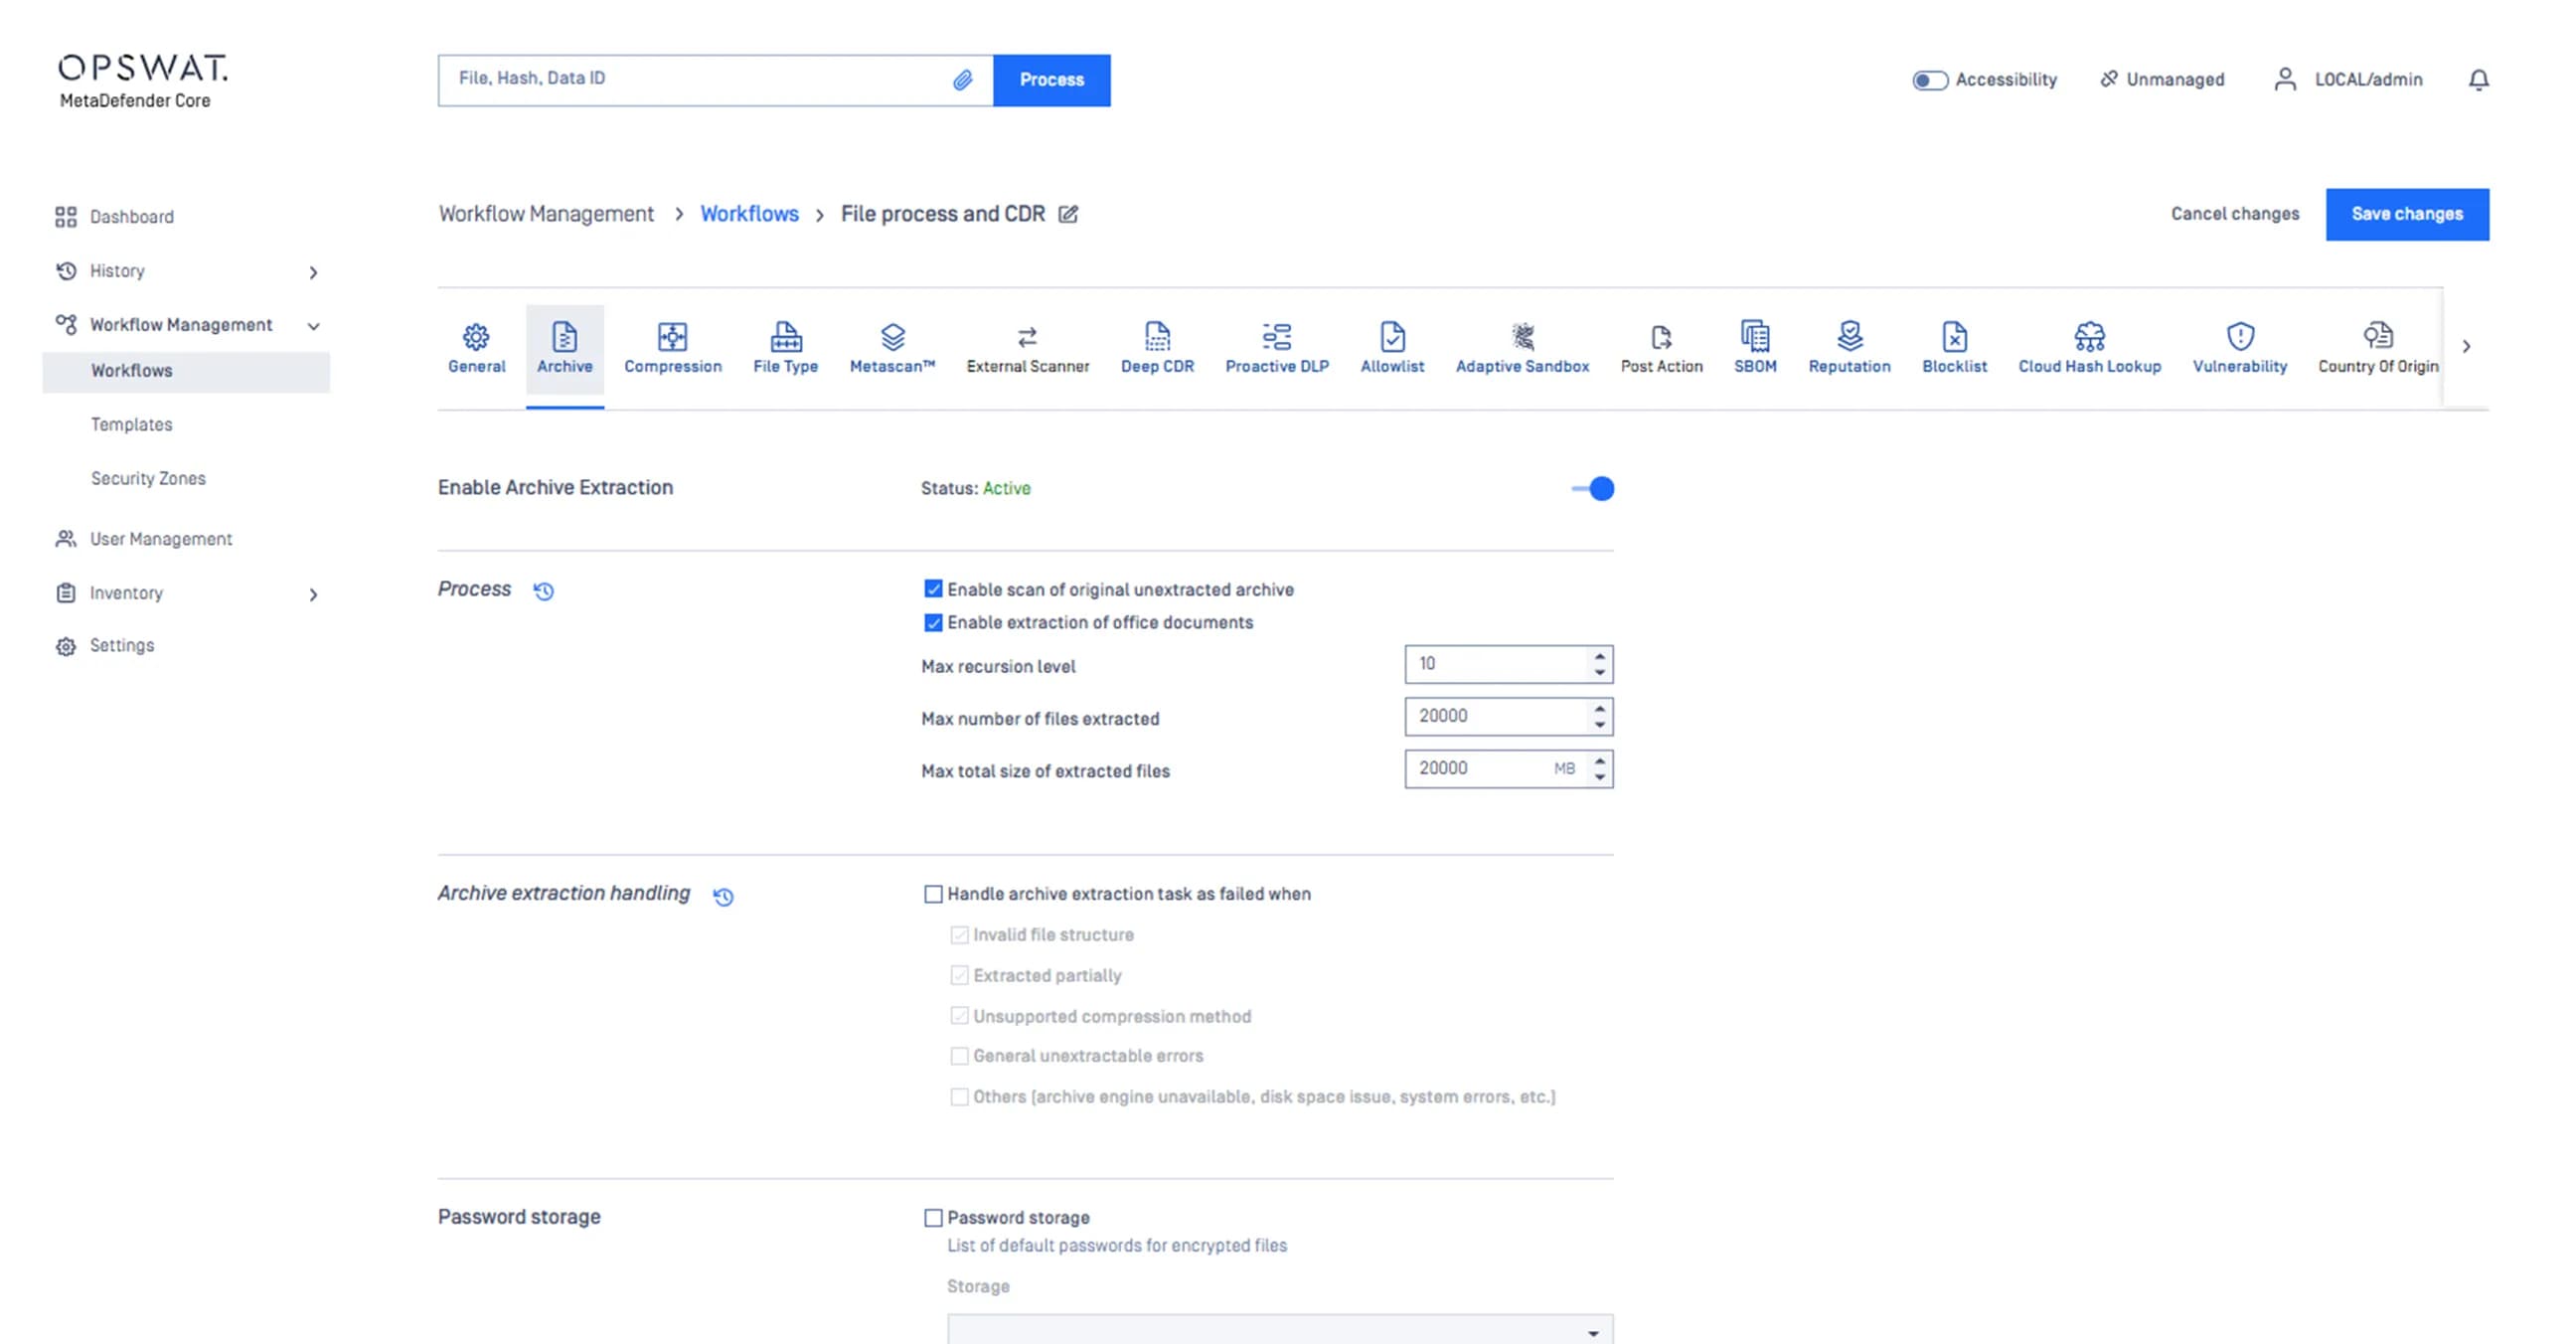 Limitazioni dei file di archivio
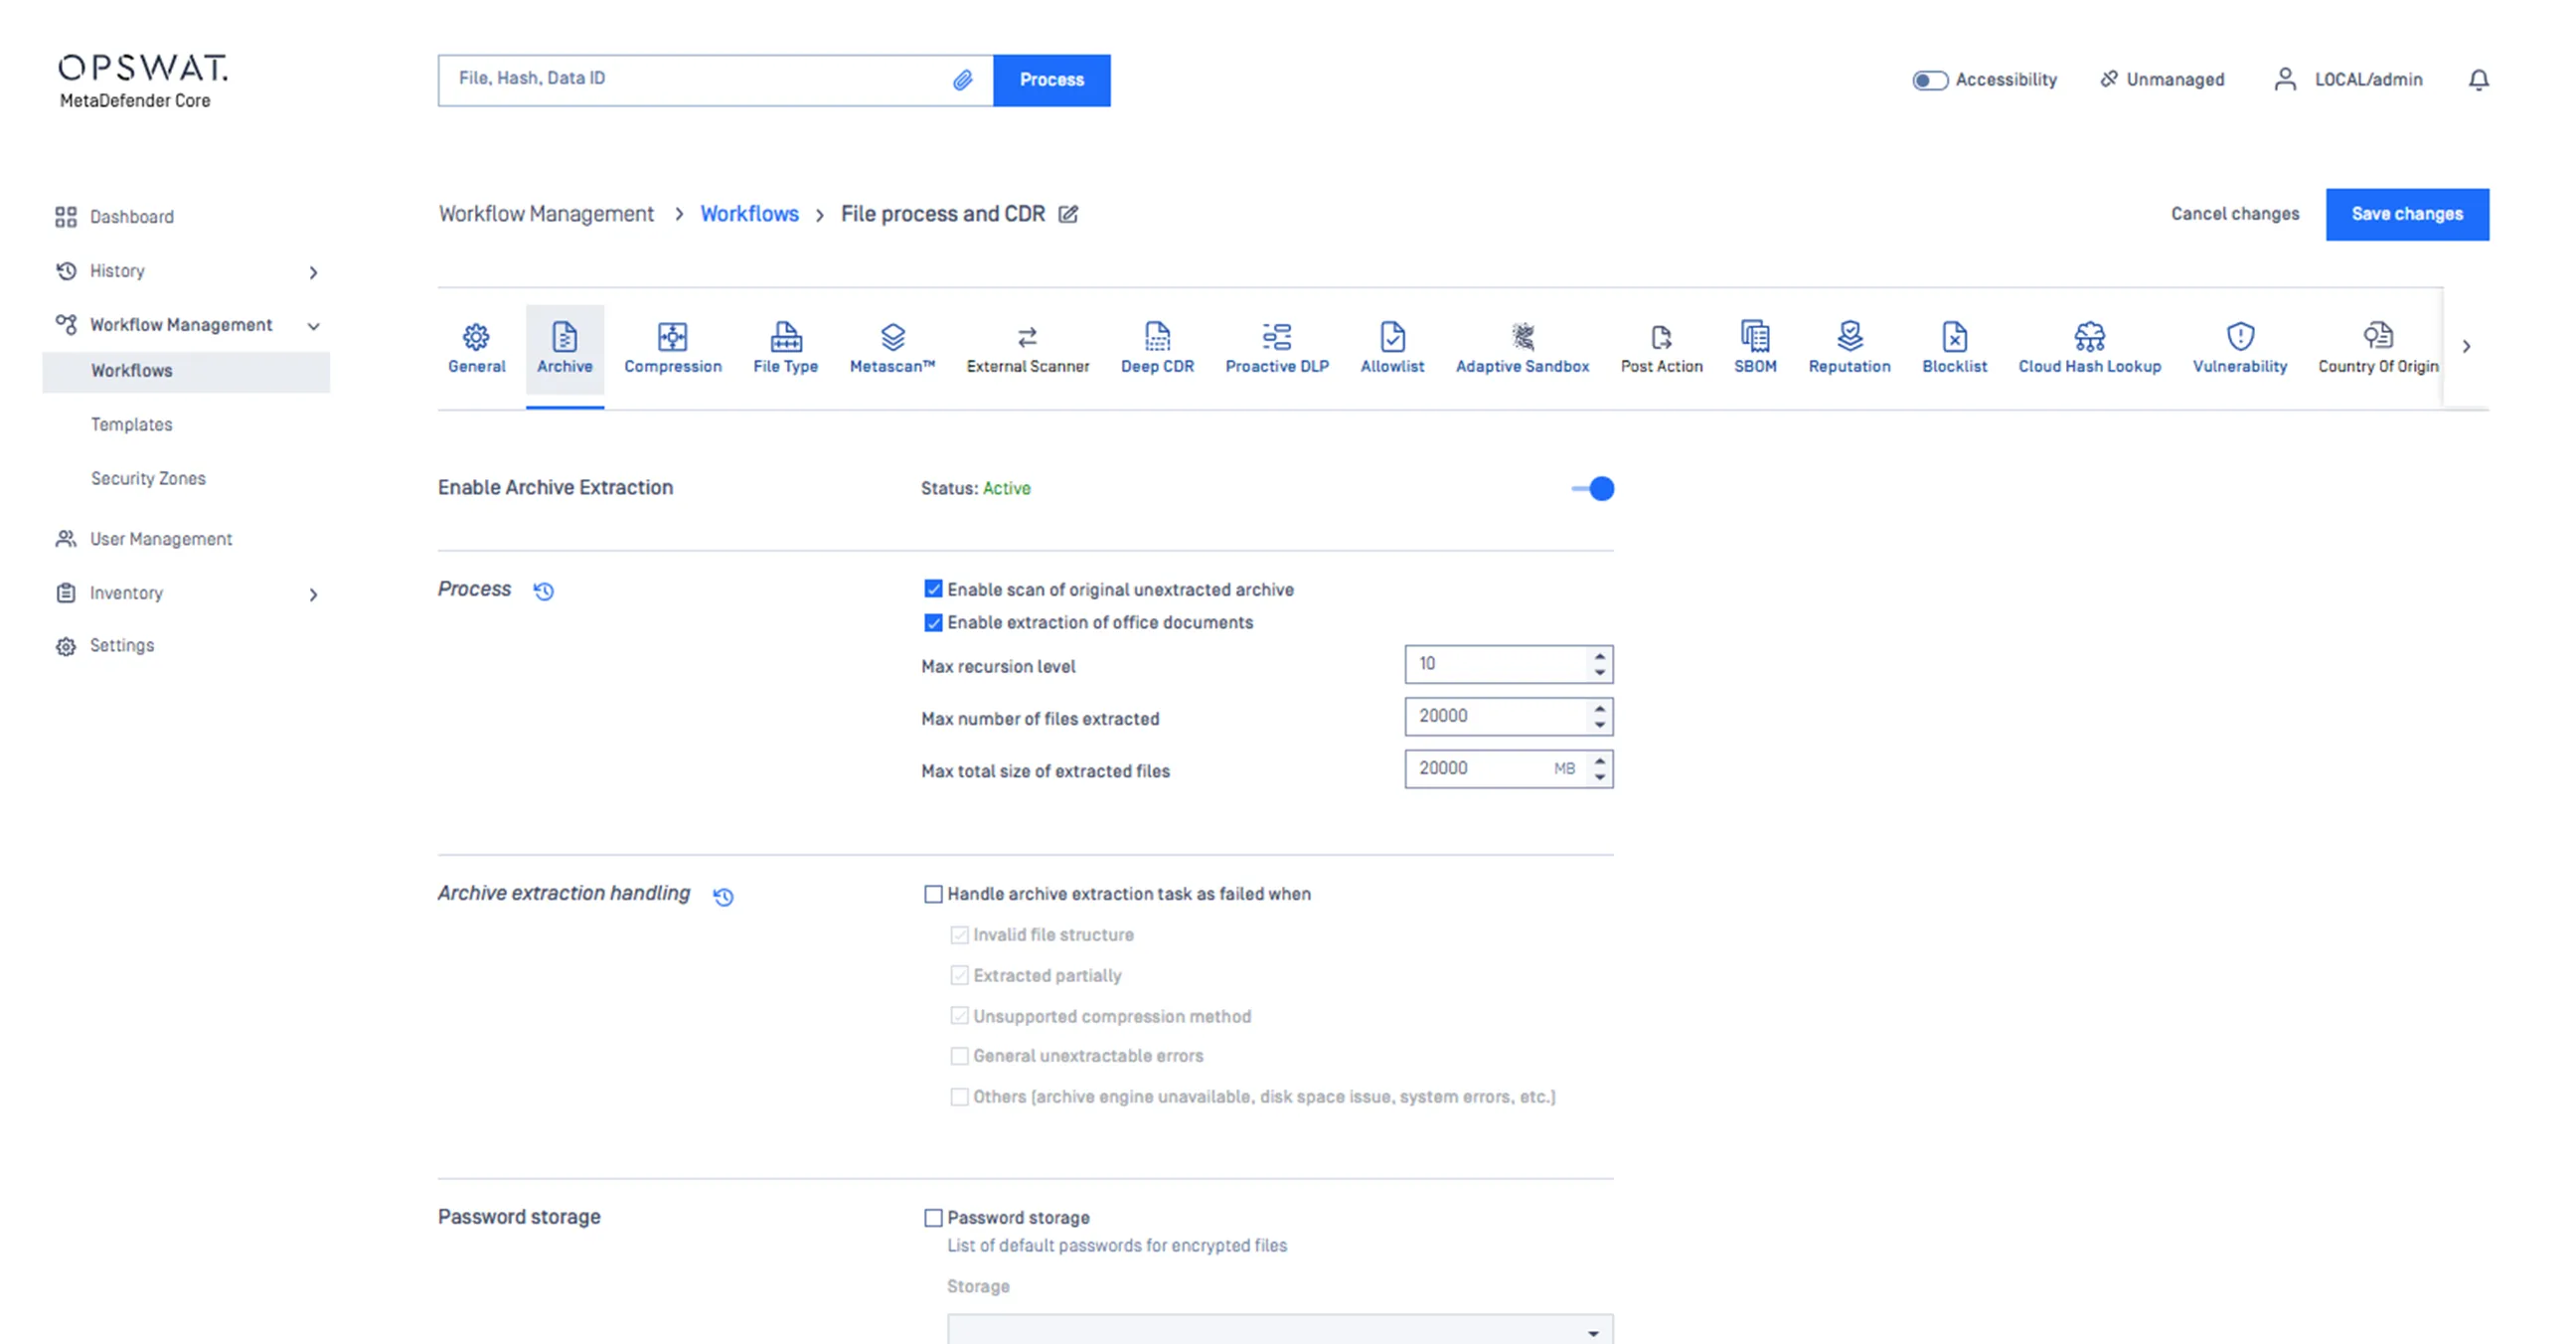
Accettare file di archivio, ma in genere meno di dieci file per archivio per limitare la complessità.
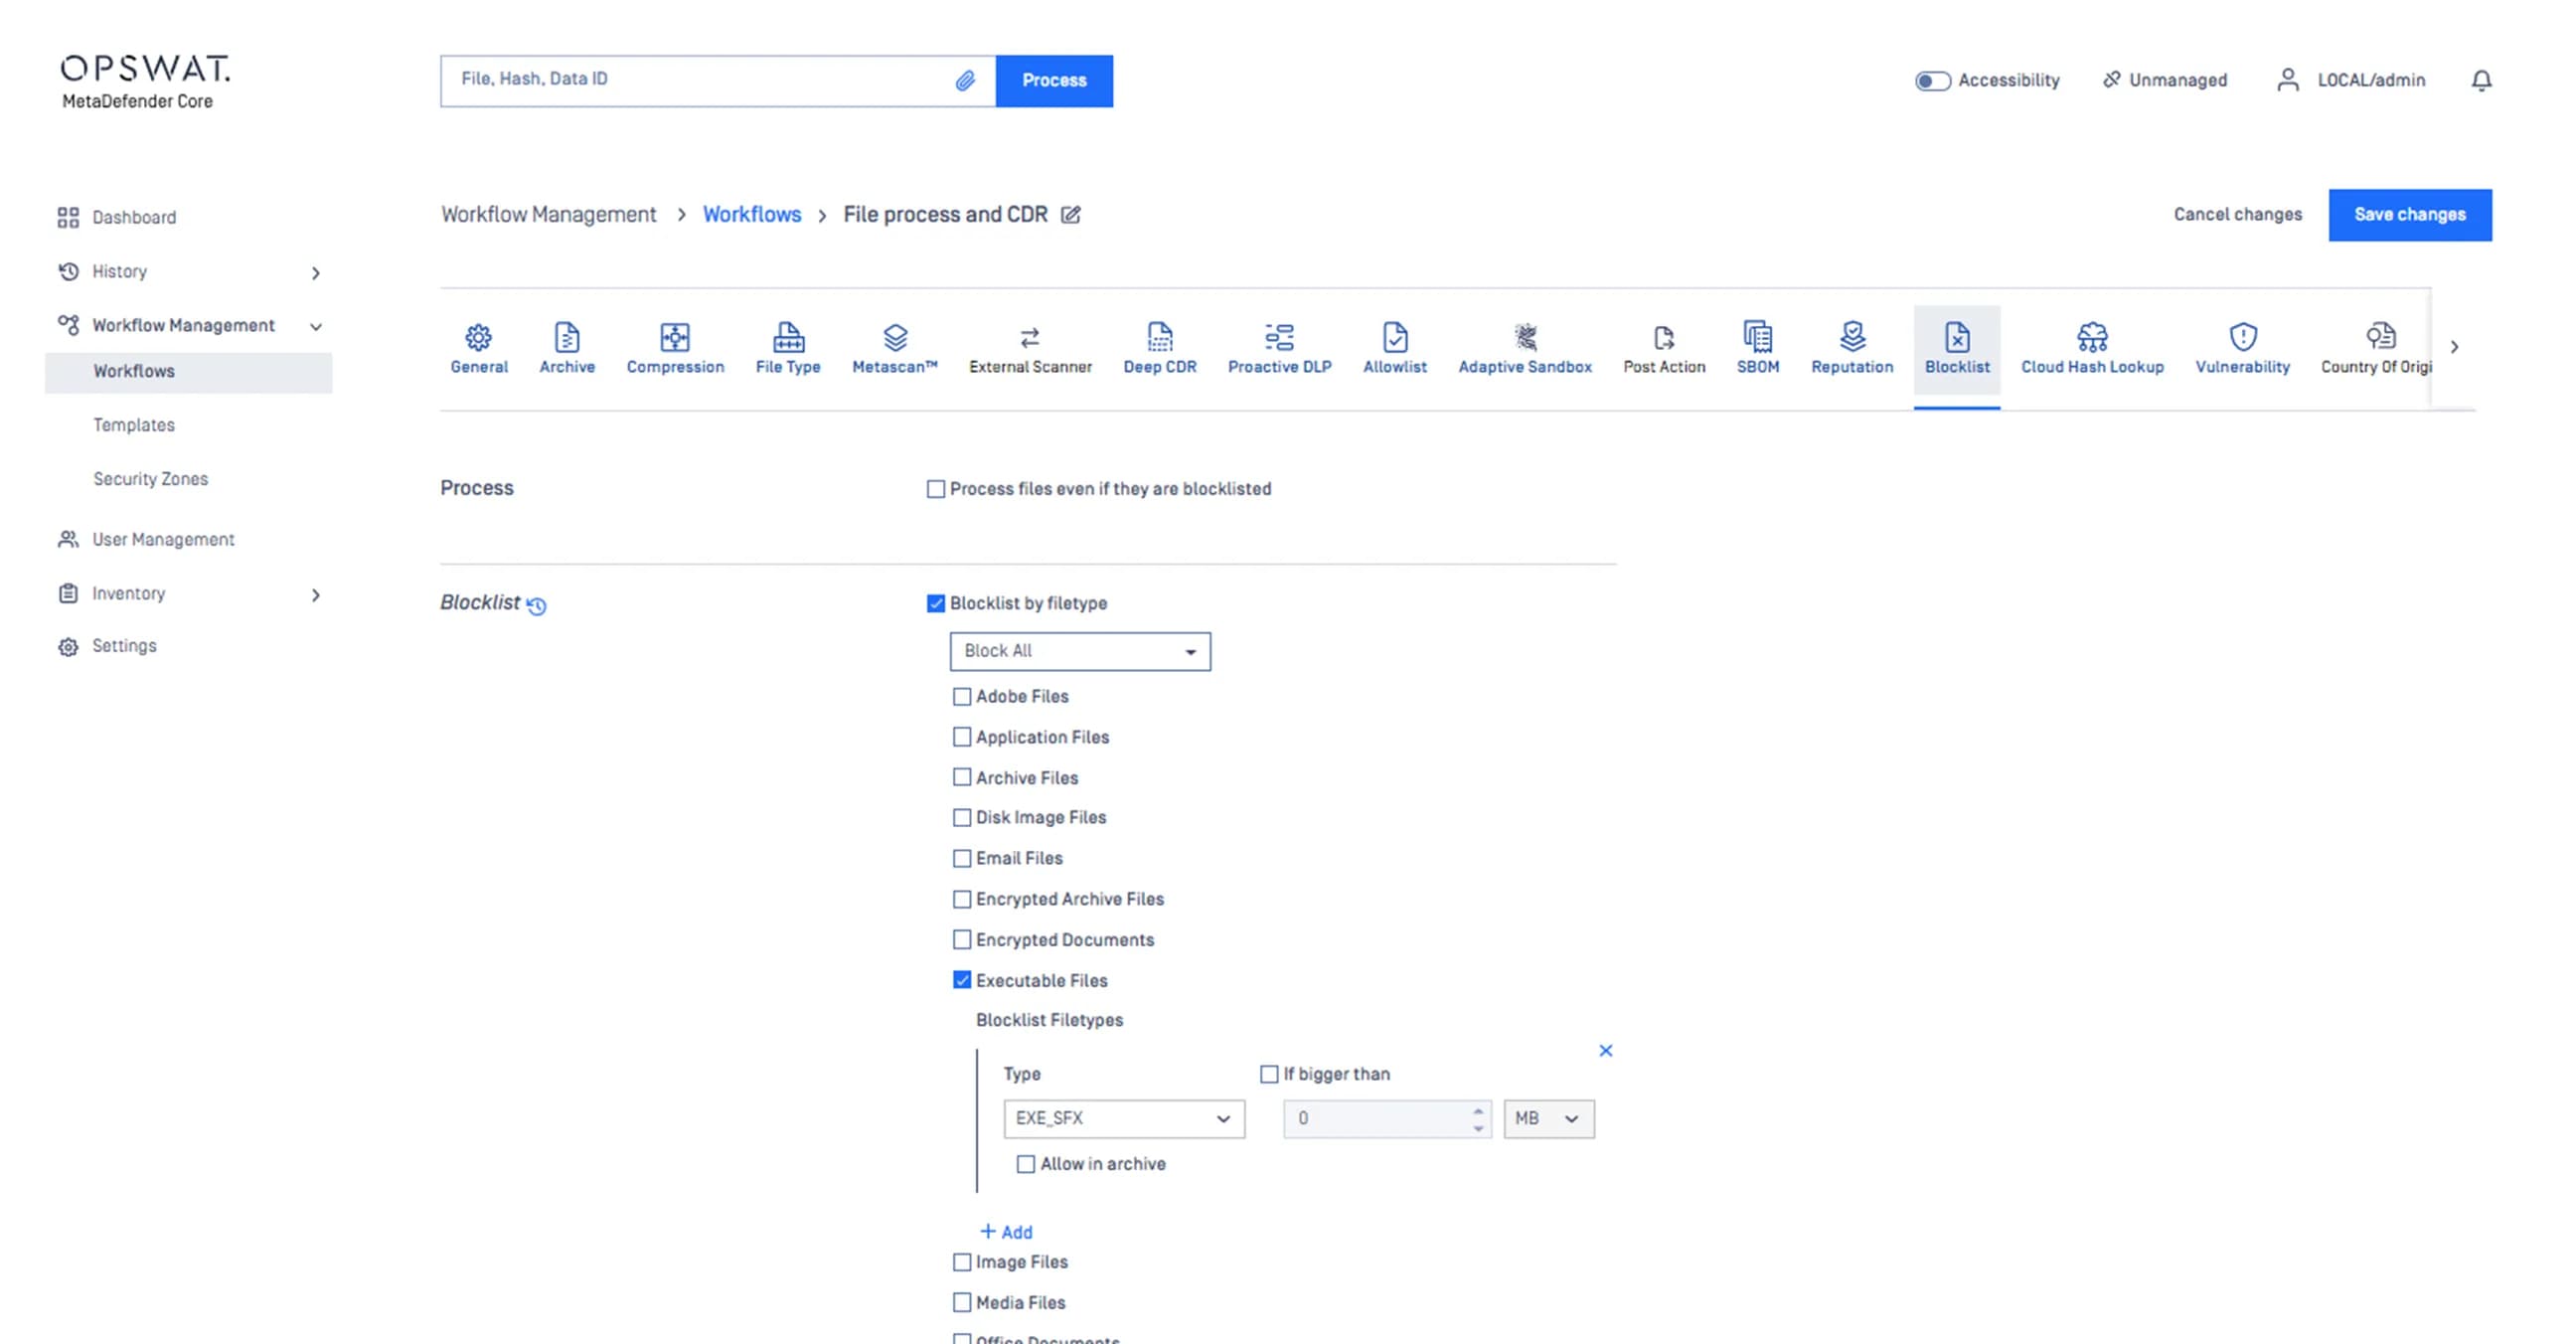 Rifiuto di file eseguibili
Rifiutate i file eseguibili, poiché la maggior parte dei casi di utilizzo del caricamento dei file non riguarda il software.
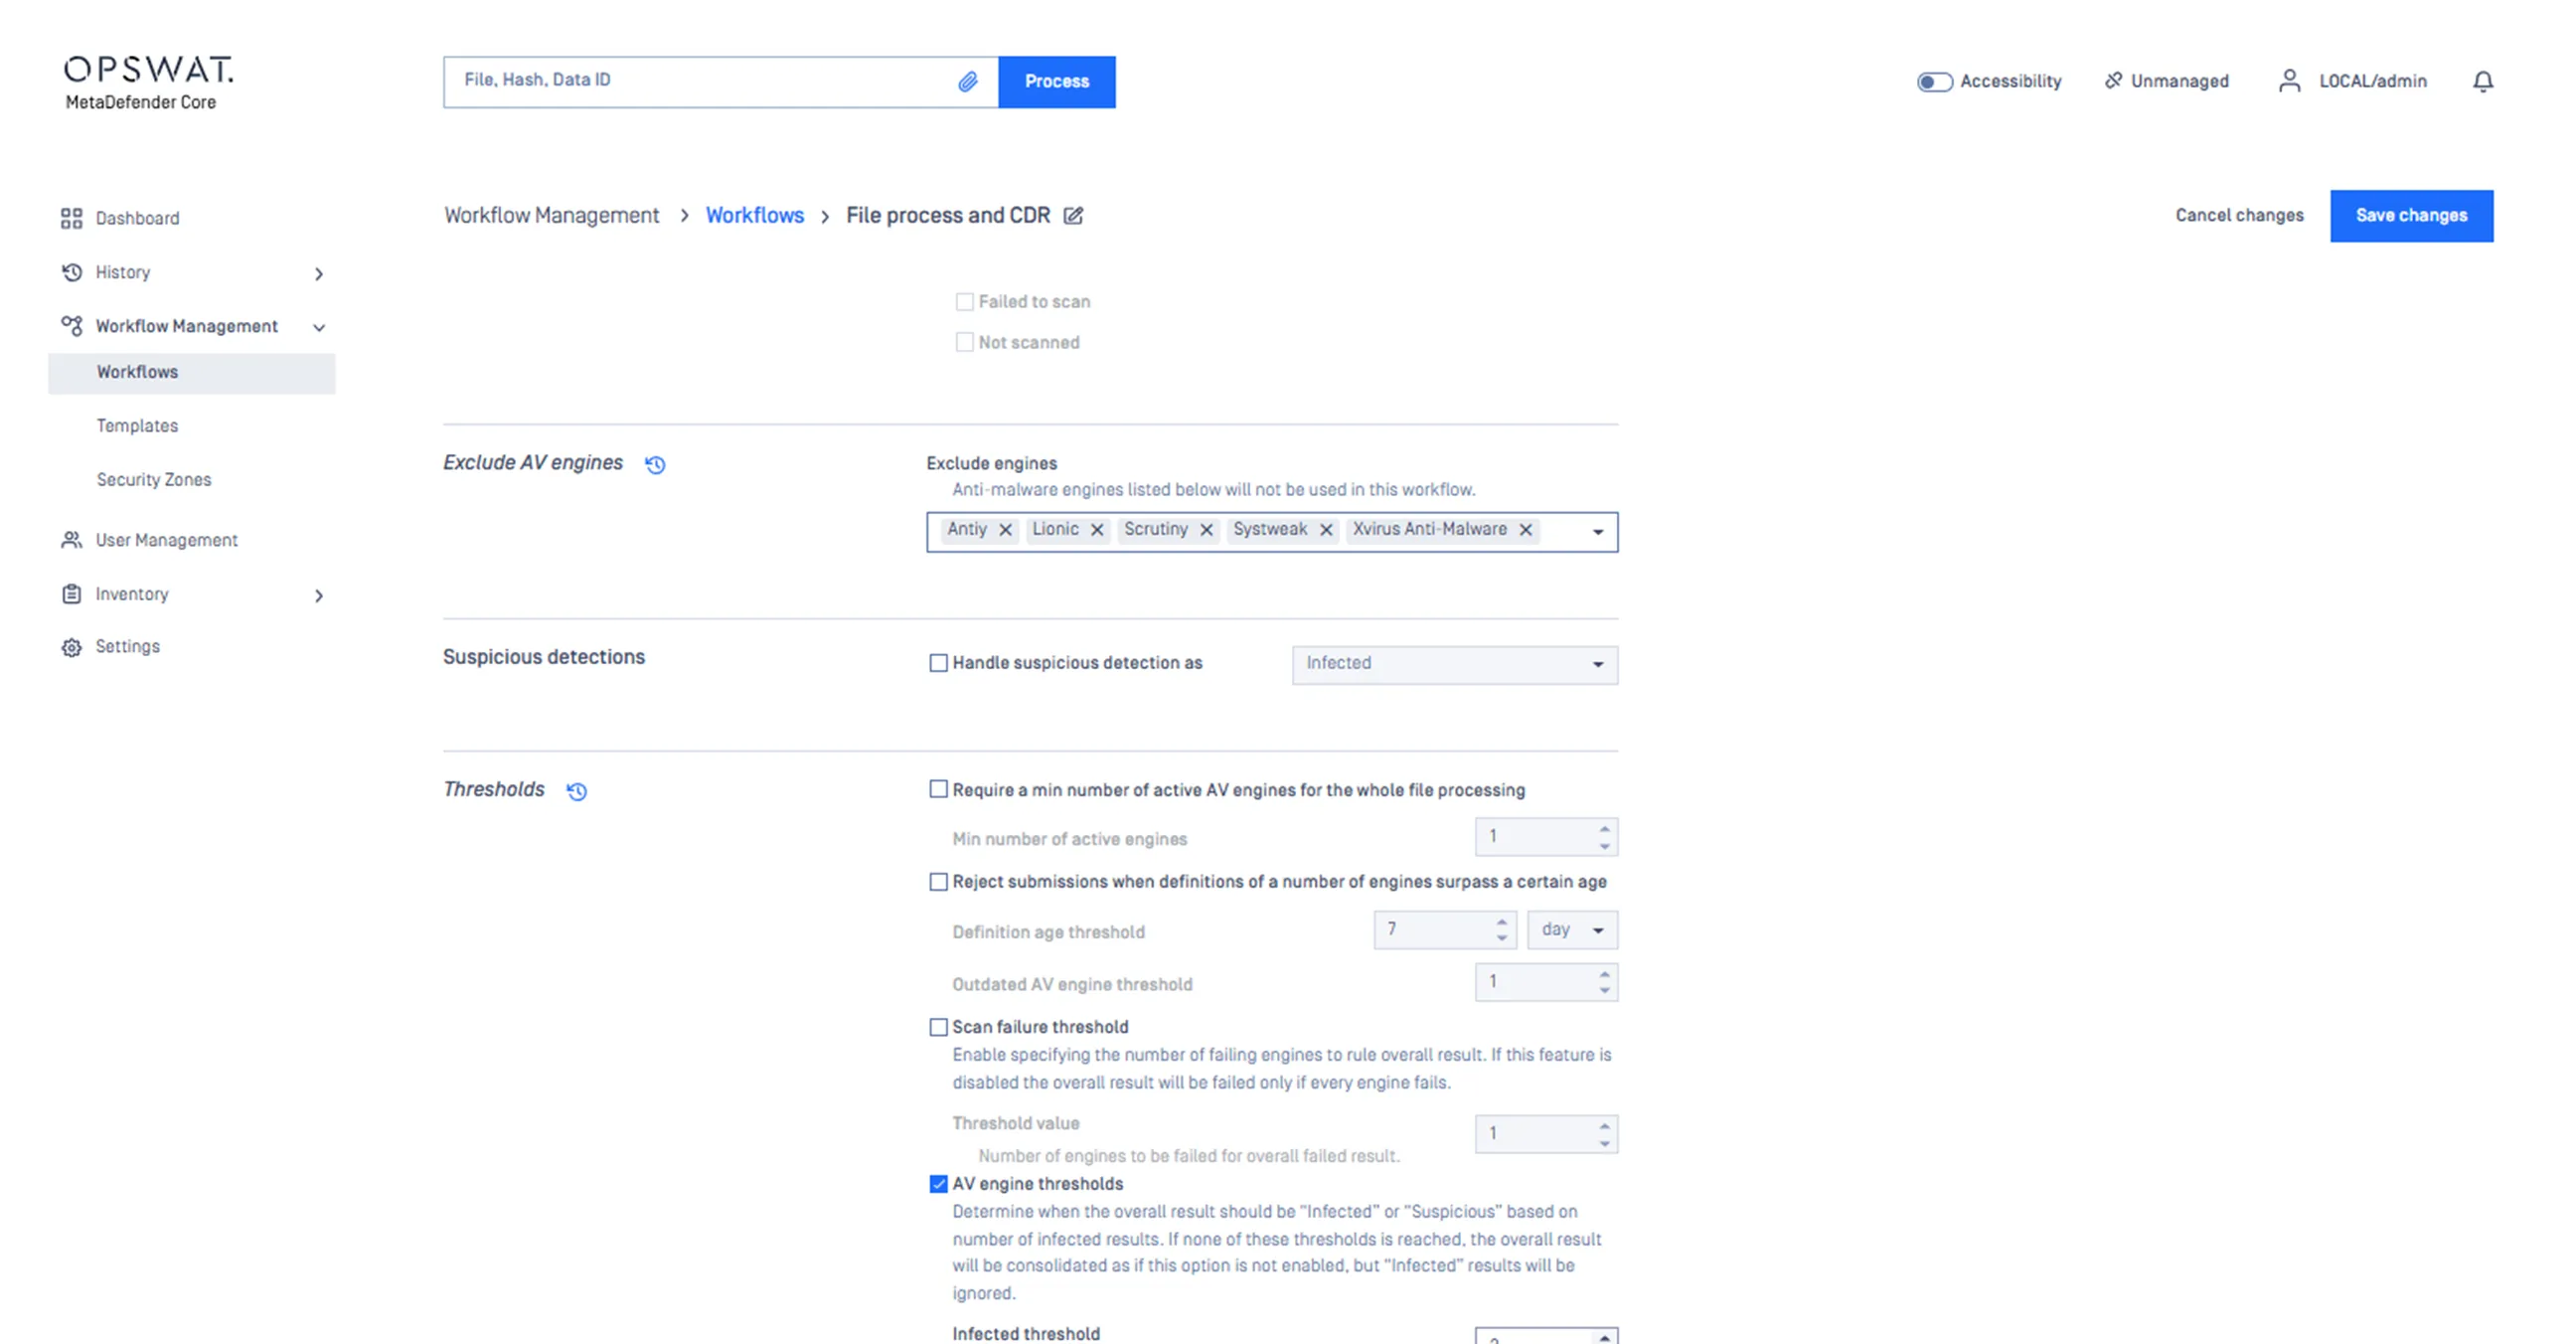
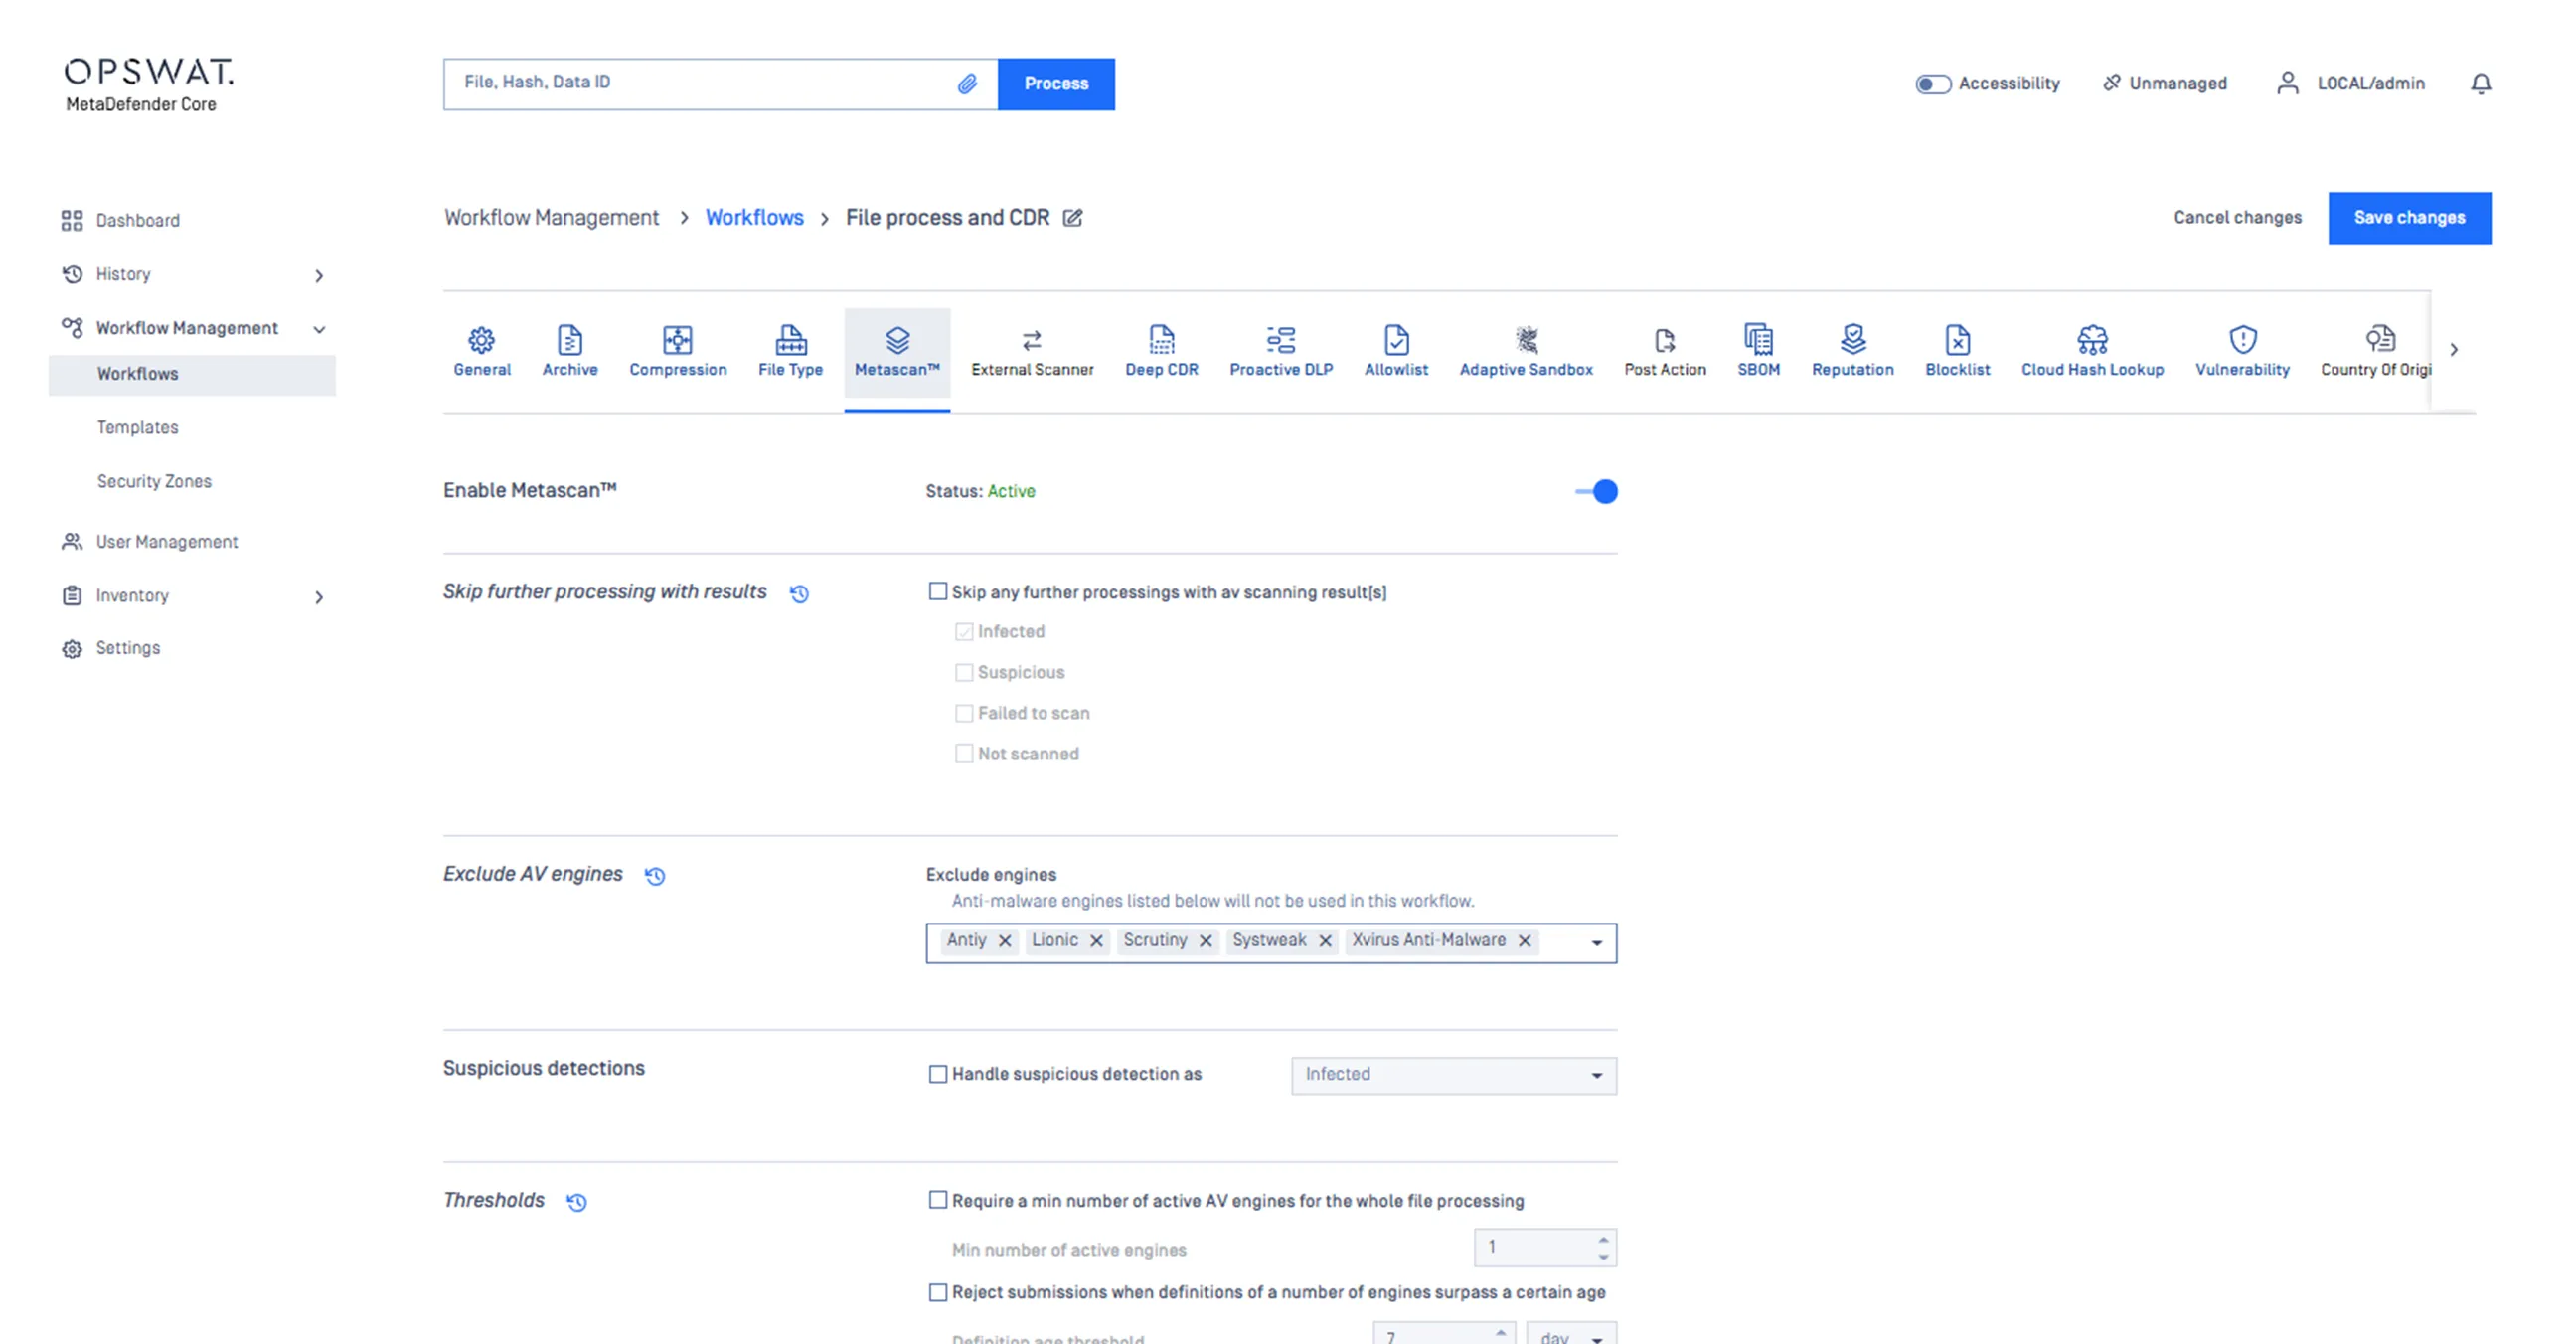
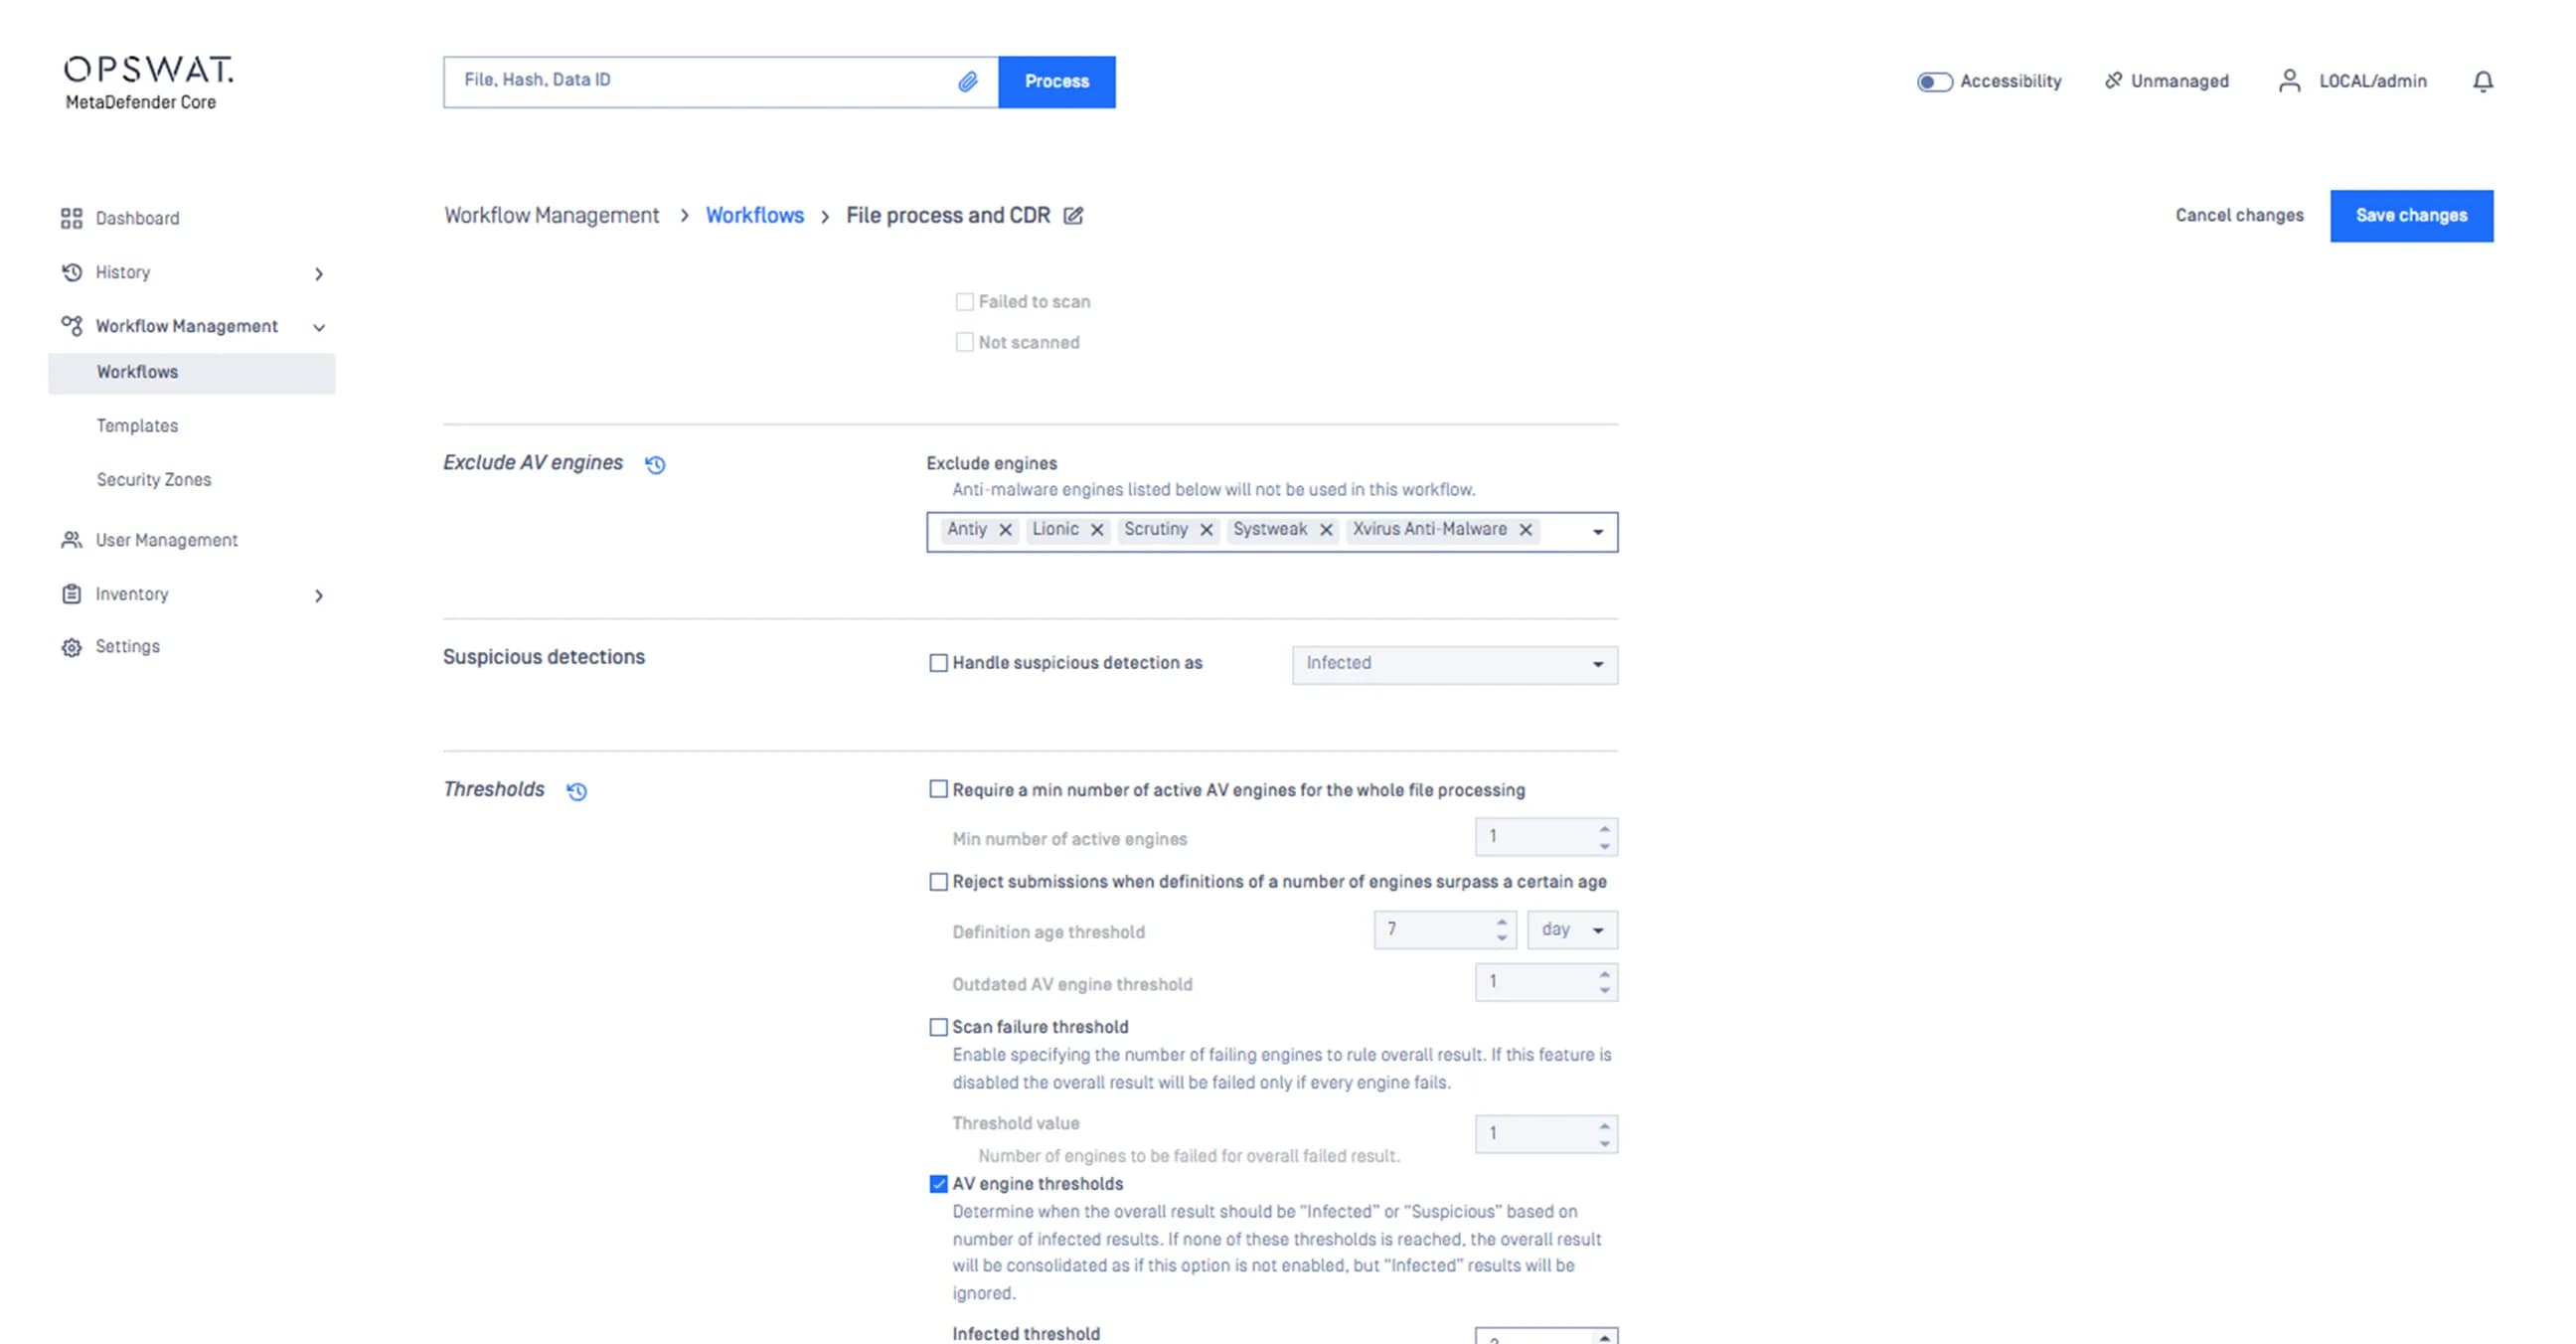 Soglie di rilevamento basse
Stabilire una soglia di rilevamento multiscansione bassa, pari a 1 o 2 motori, prima che un file venga contrassegnato e restituito al cliente o al partner per la correzione.
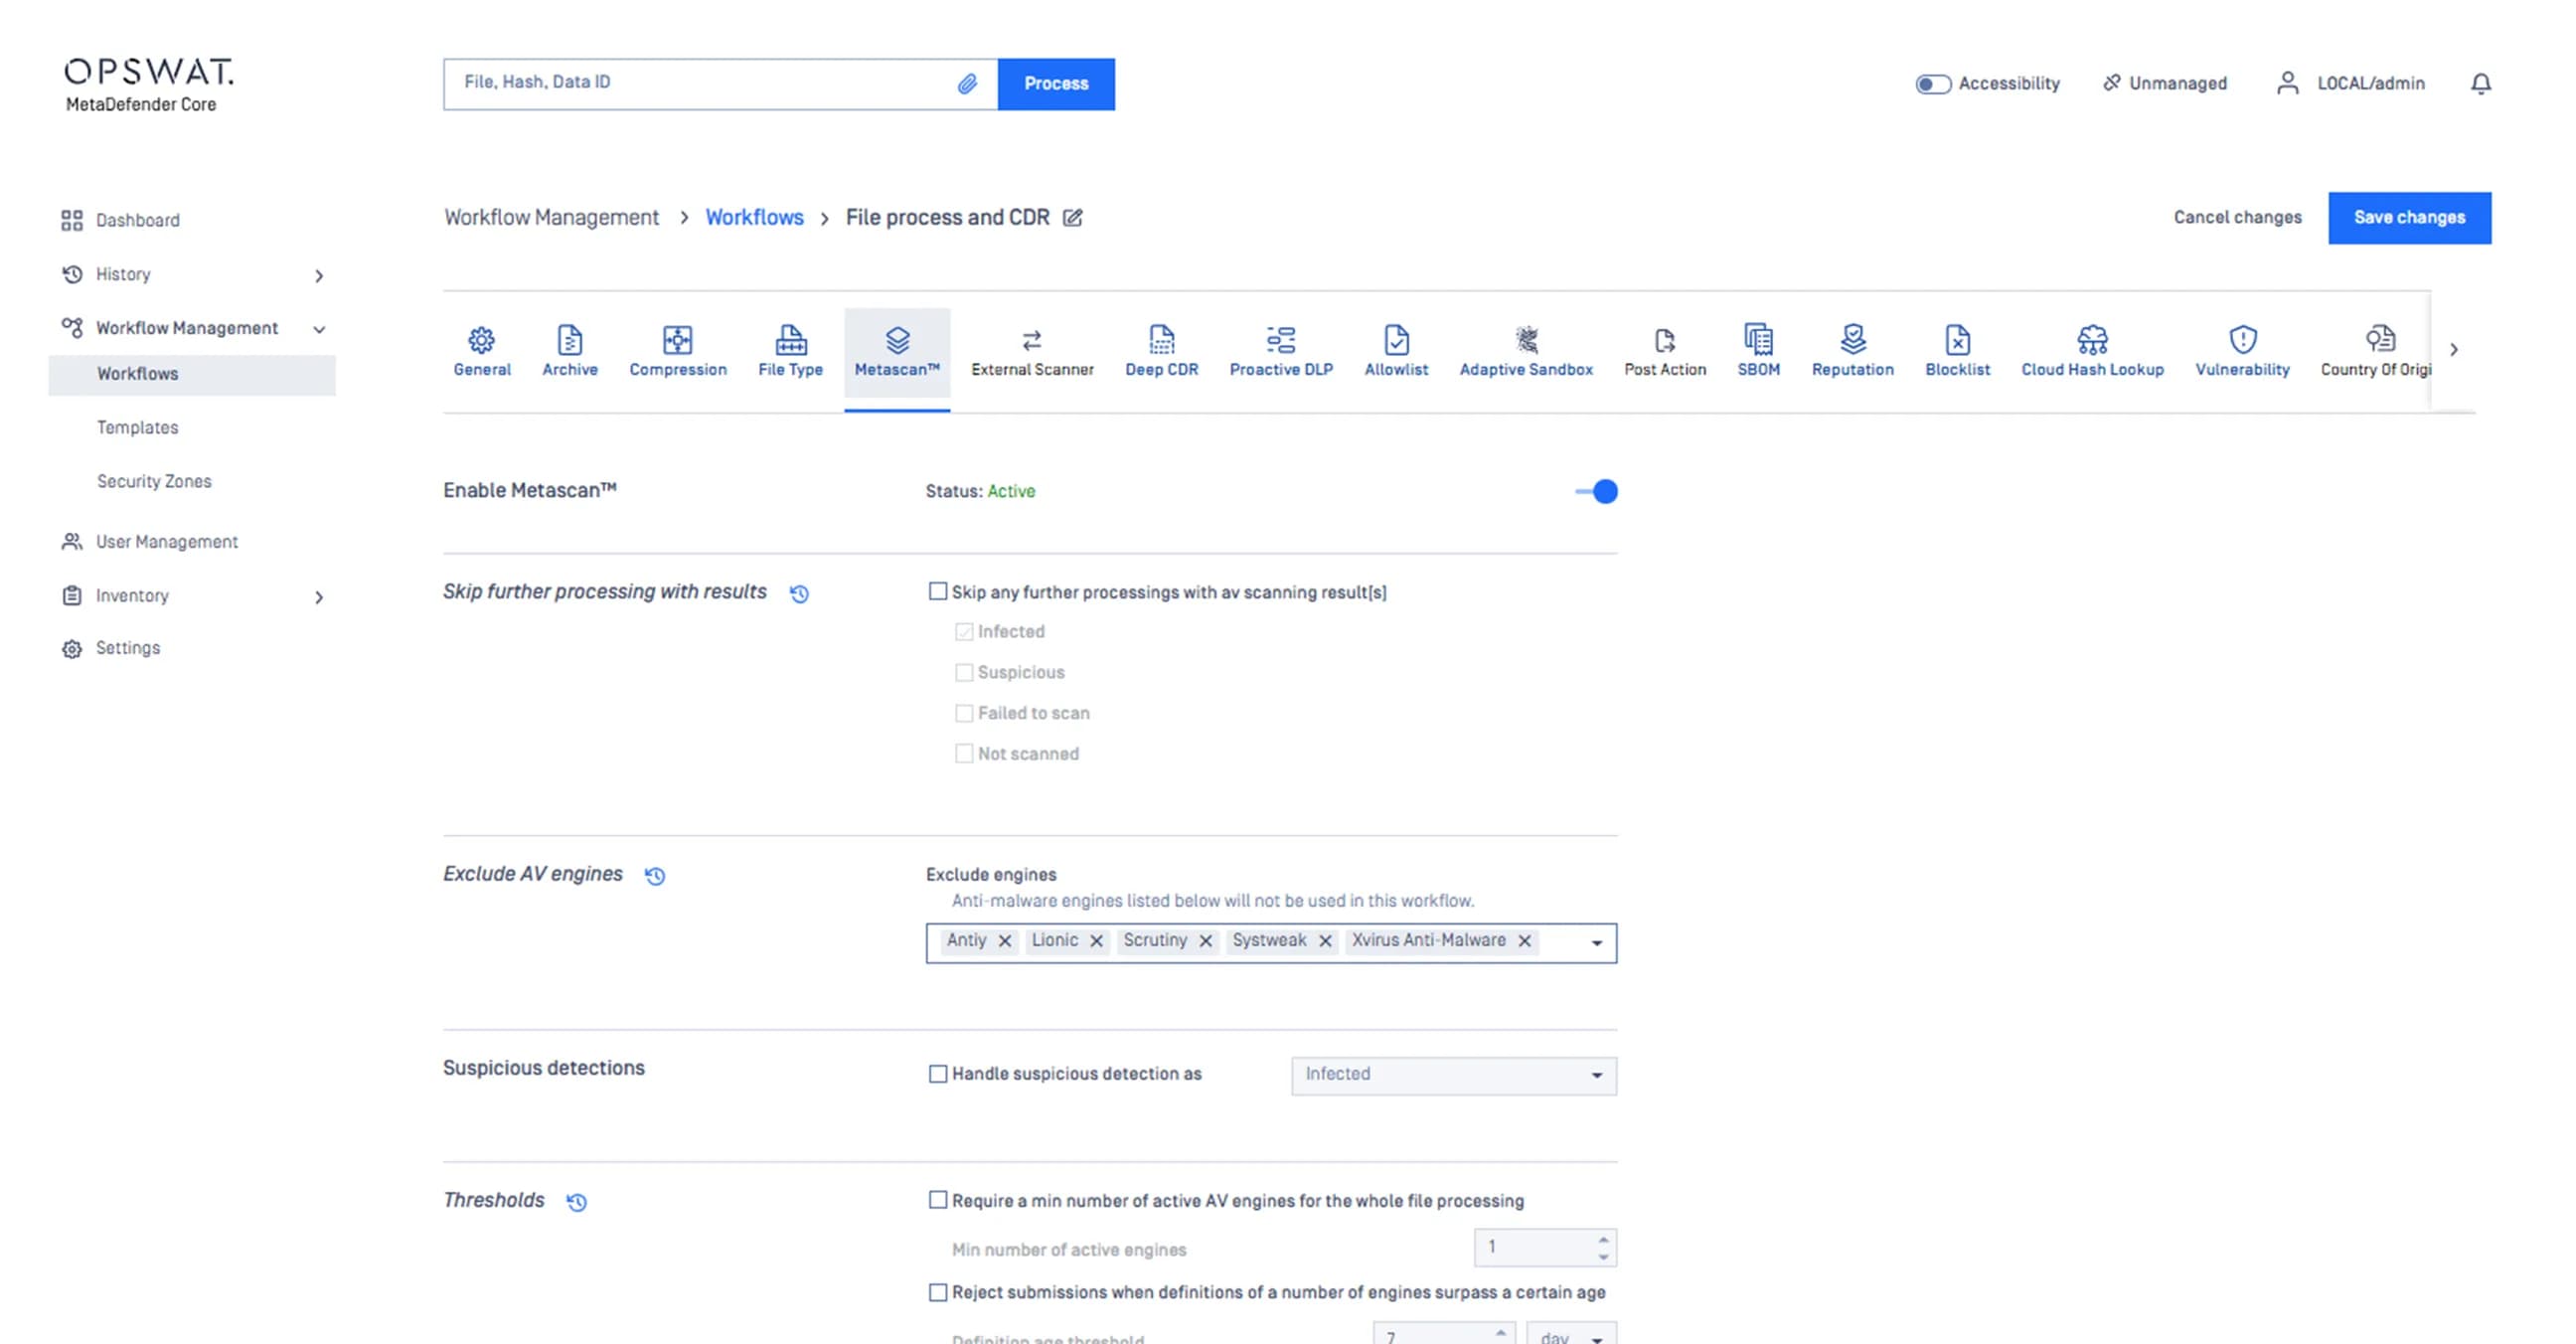 Flussi di lavoro di protezione personalizzati
Definire i flussi di lavoro di rilevamento e protezione tra Metascan Multiscanning, la tecnologia Deep CDR™, Proactive DLP e Adaptive Sandbox della provenienza dei file caricati.
Come bloccare il caricamento di file dannosi su
Siete pronti a mettere MetaDefender in prima linea nella vostra strategia di cybersecurity
?
Caricamento Secure : come funziona
I nostri partner