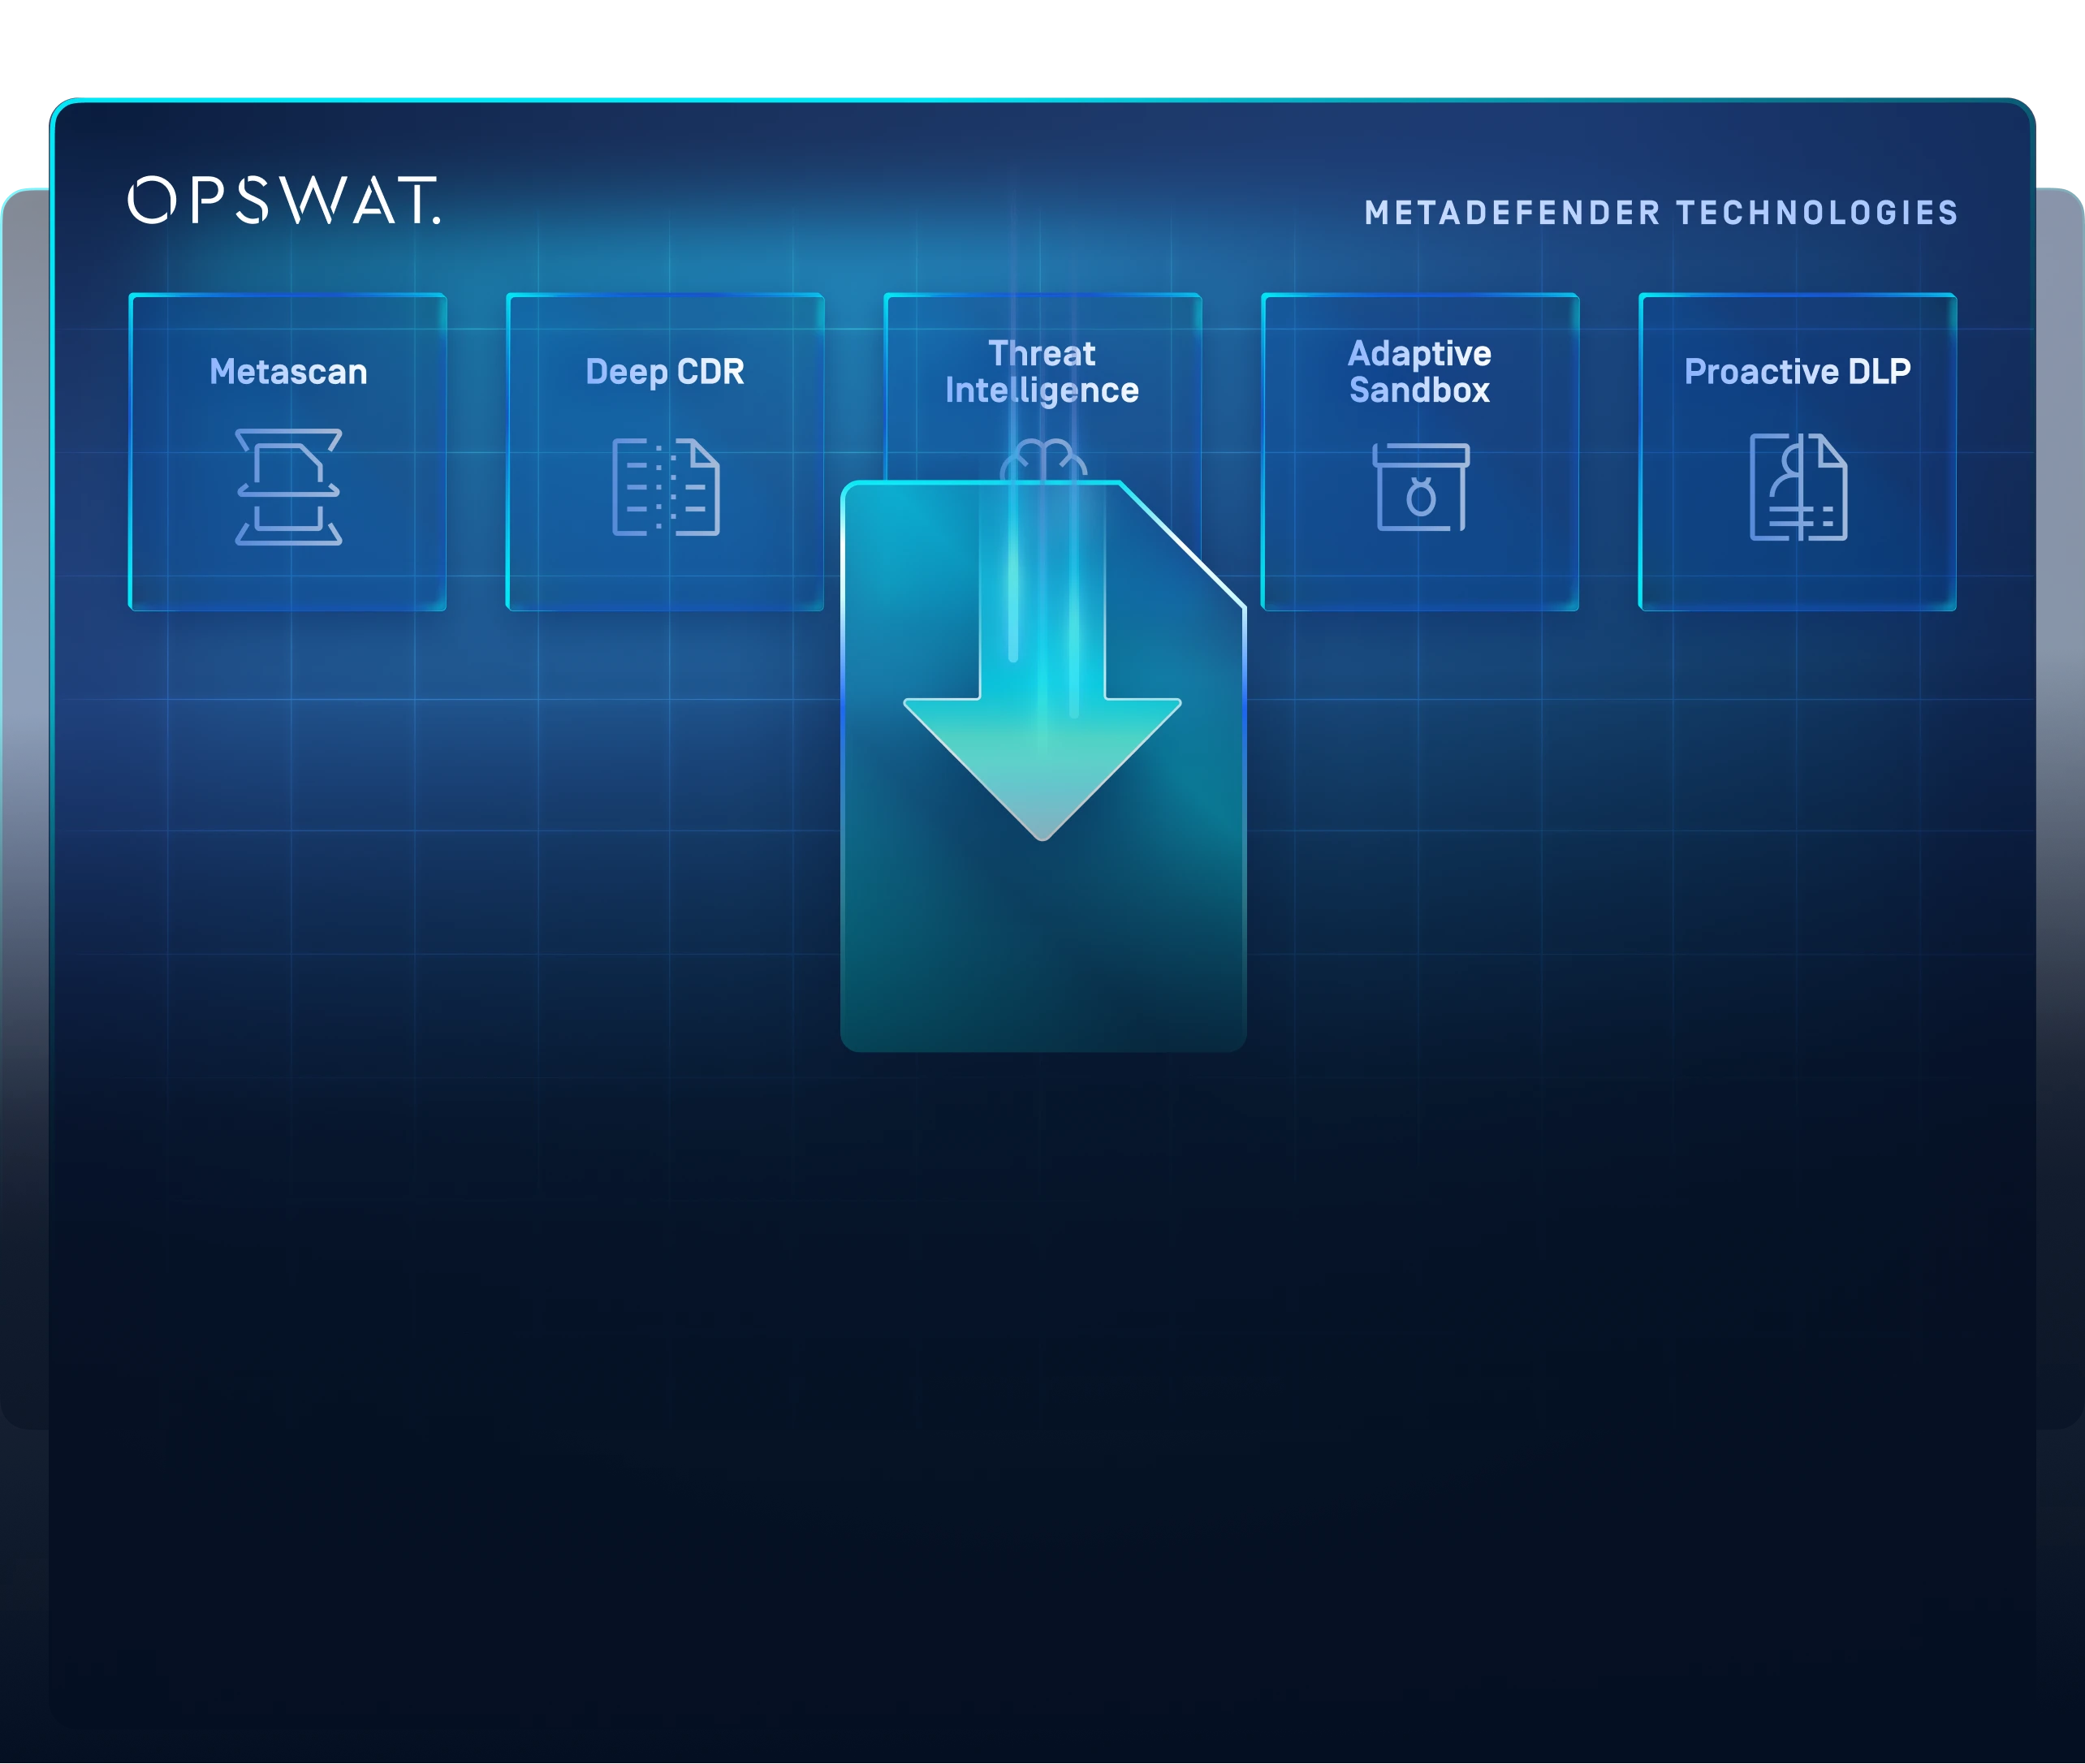
Scaricare file con fiducia
Le soluzioni OPSWAT garantiscono download privi di malware in tutta l'organizzazione, mantenendo al contempo flussi di lavoro efficienti e veloci. Le soluzioni proteggono i gateway Web e i browser aziendali con tecnologie multilivello ad alta efficienza e con controlli dei criteri di filtraggio del traffico Internet adattati alle vostre esigenze di conformità.
Rischi per la sicurezza del download di file
Allegati dannosi
I file scaricati dai dipendenti possono contenere malware nascosto che, una volta eseguito, può diffondersi ad altri sistemi.
Accesso vs. sicurezza
Le organizzazioni hanno difficoltà a fornire ai dipendenti un facile accesso alle risorse senza compromettere la sicurezza.
Aggiornamenti Software
Consentire ai dipendenti di aggiornare il software in modo efficiente introduce il rischio di infiltrazione di malware nella rete.
SLA ad alto tempo di attività
Gli elevati SLA di uptime richiedono una disponibilità costante del sistema per l'accesso dei dipendenti e degli ospiti.
Limitazioni dell'infrastruttura
Le nuove soluzioni di sicurezza potrebbero non essere compatibili con i framework delle applicazioni web esistenti.
La soluzione OPSWAT
Fermare le minacce che gli altri non vedono
- Supporta oltre 200 formati di file
- Sanificazione ricorsiva di archivi annidati a più livelli
- Rigenerare file sicuri e utilizzabili
Più motori sono meglio di uno
- Rileva quasi il 100% delle minacce informatiche
- Scansione simultanea con oltre 30 motori AV leader del settore
Rilevamento di malware evasivo con Sandboxing avanzato basato sull'emulazione
- Analizzare i file ad alta velocità
- Il motore sandbox anti-evasione estrae le IOC
- Identificare le minacce zero-day
- Abilitate la classificazione profonda delle minacce informatiche tramite API o integrazione locale.
Prevenire la perdita di dati sensibili
- Utilizzate modelli basati sull'intelligenza artificiale per individuare e classificare il testo non strutturato in categorie predefinite.
- Occulta automaticamente le informazioni sensibili identificate, quali dati personali (PII), informazioni sanitarie protette (PHI) e dati relativi al settore dei pagamenti con carta (PCI), in oltre 125 tipi di file
- Supporto per il riconoscimento ottico dei caratteri (OCR) nelle immagini
Migliorare il rilevamento con le Threat Intelligence in tempo reale
- Correlazione di IOC, IP, URL e reputazione dei file a livello globale su oltre 50 miliardi di artefatti.
- Bloccare più velocemente le minacce emergenti
- Arricchire l'analisi a valle
- Threat Intelligence
Migliorare il rilevamento con le Threat Intelligence in tempo reale
- Correlazione di IOC, IP, URL e reputazione dei file a livello globale su oltre 50 miliardi di artefatti.
- Bloccare più velocemente le minacce emergenti
- Arricchire l'analisi a valle
Più veloceRidurre i tempi complessivi di triageTrasparenteProteggi gli ambienti critici con maggiore chiarezza
Implementazioni senza problemi
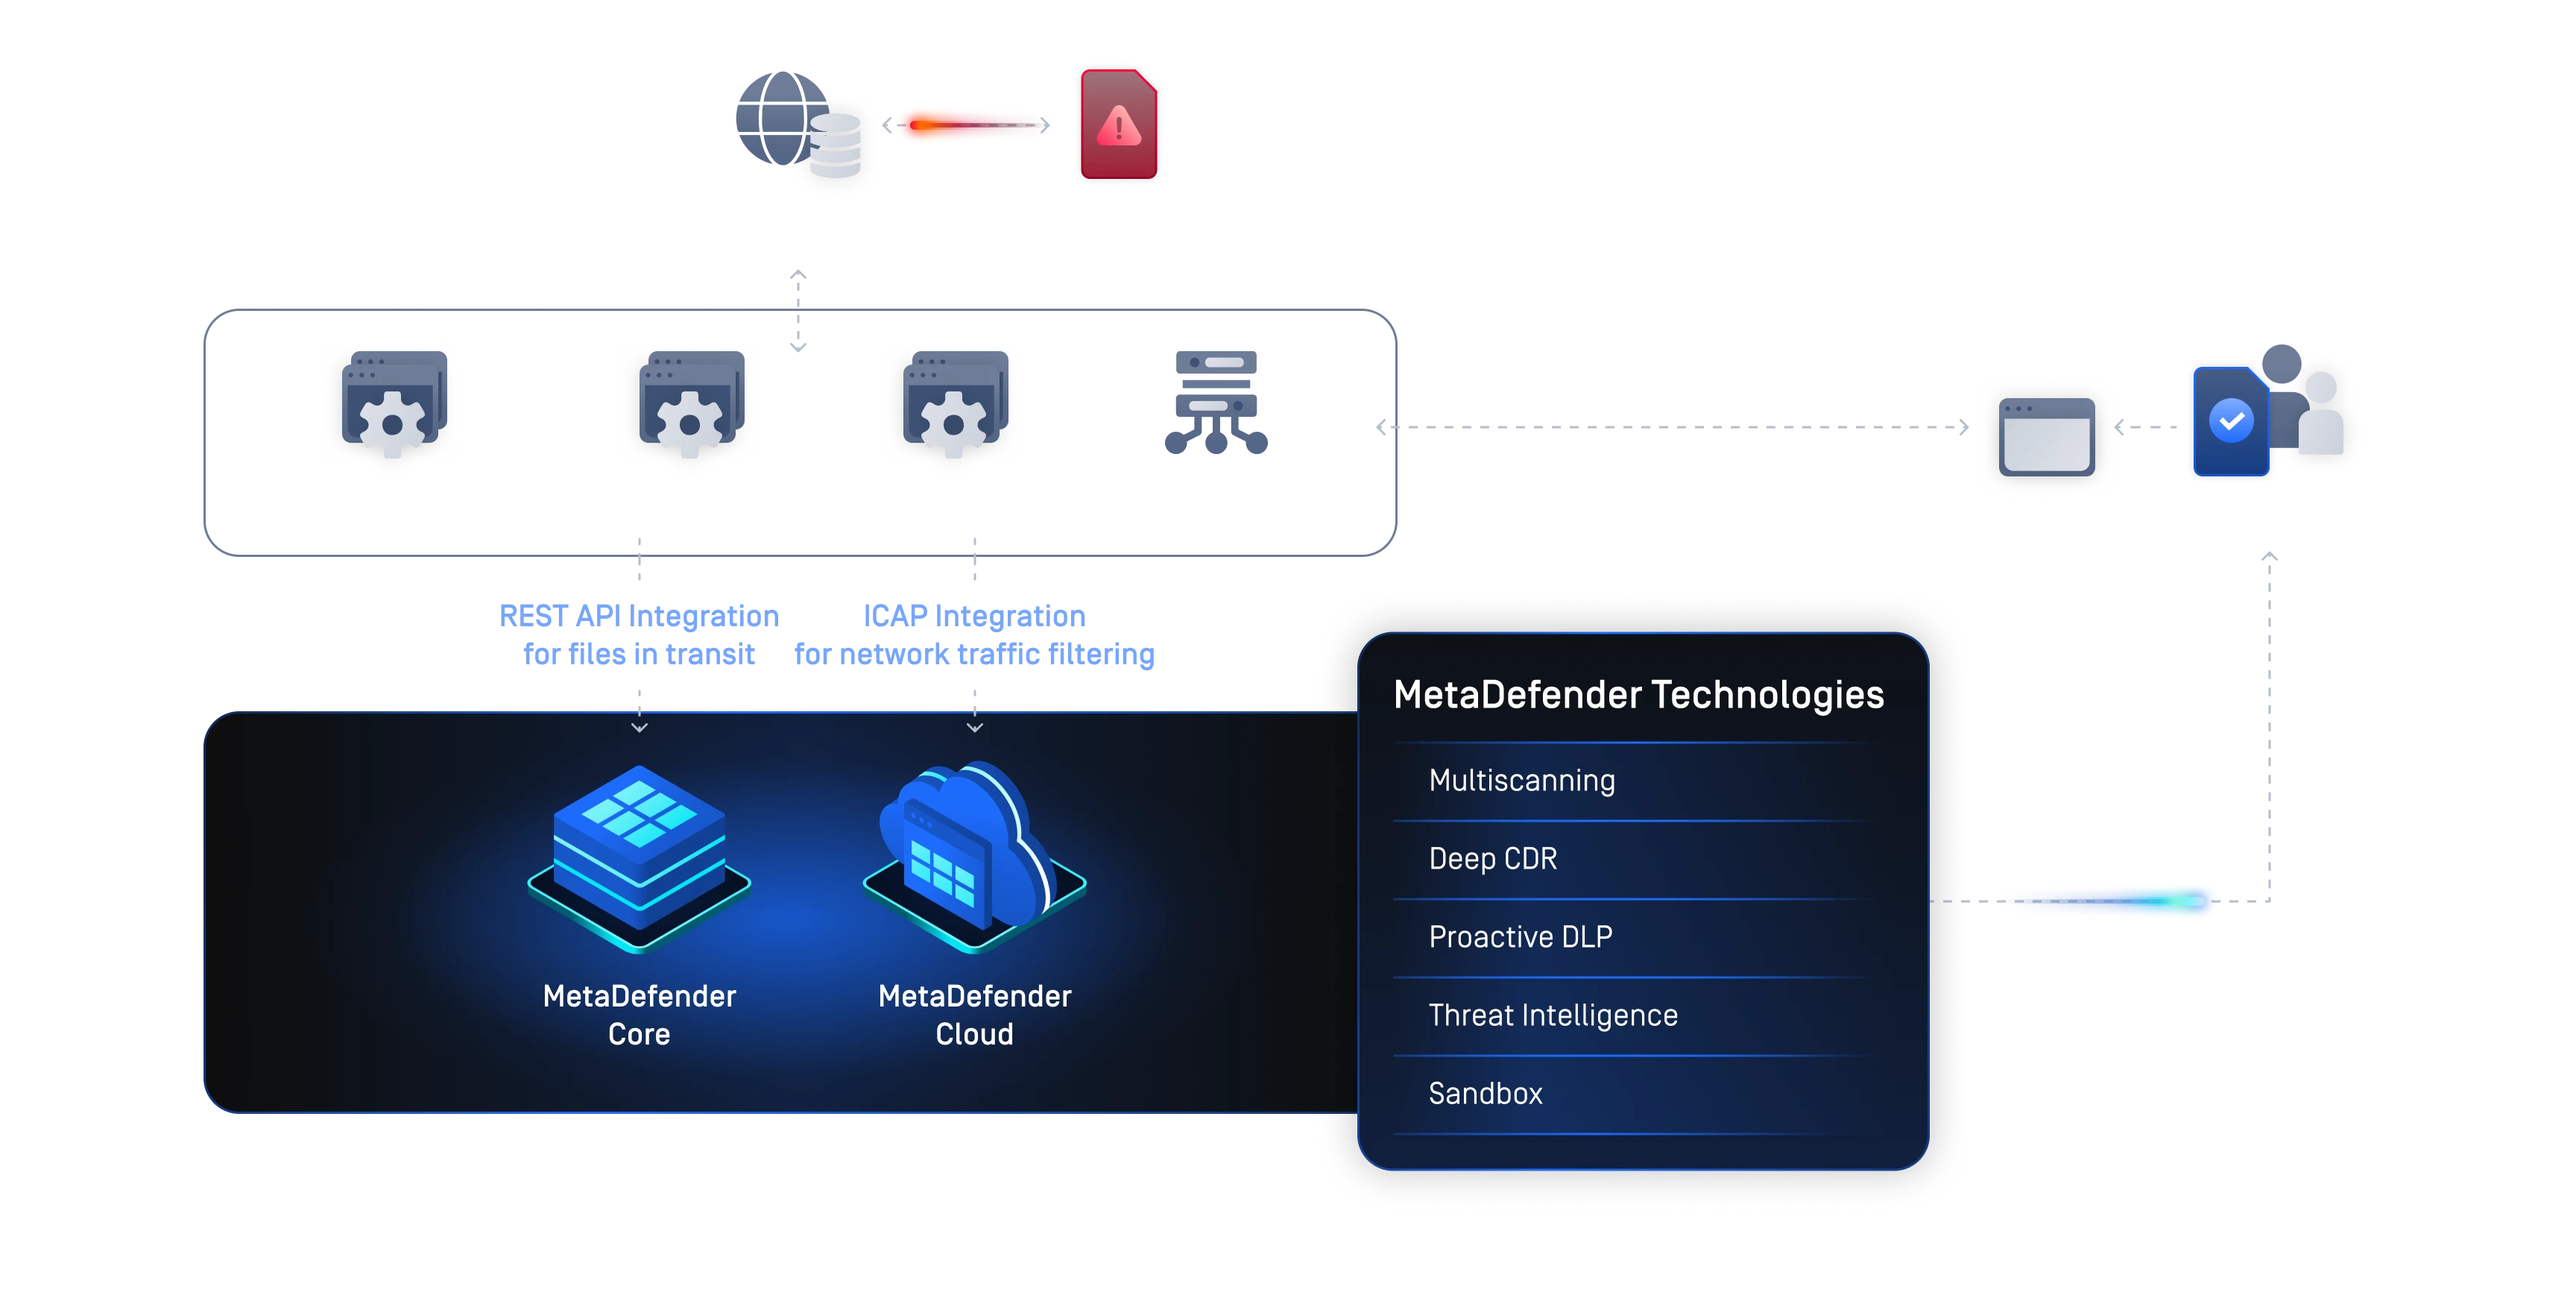
La distribuzione avviene tramite un REST API estensibile e una piattaforma nativa abilitata ai connettori che si integra perfettamente con l'applicazione web di caricamento dei file e l'infrastruttura di sicurezza esistenti.
Configurazione di MetaDefender per il download di file
MetaDefender Workflow Engine offre ai professionisti della sicurezza la flessibilità di personalizzare i criteri di sicurezza, l'elaborazione dei file e le opzioni amministrative per soddisfare i requisiti di sicurezza specifici e gli impegni di prestazione del livello di servizio.
Di seguito è riportato un tipico flusso di lavoro di MetaDefender per il download di file:
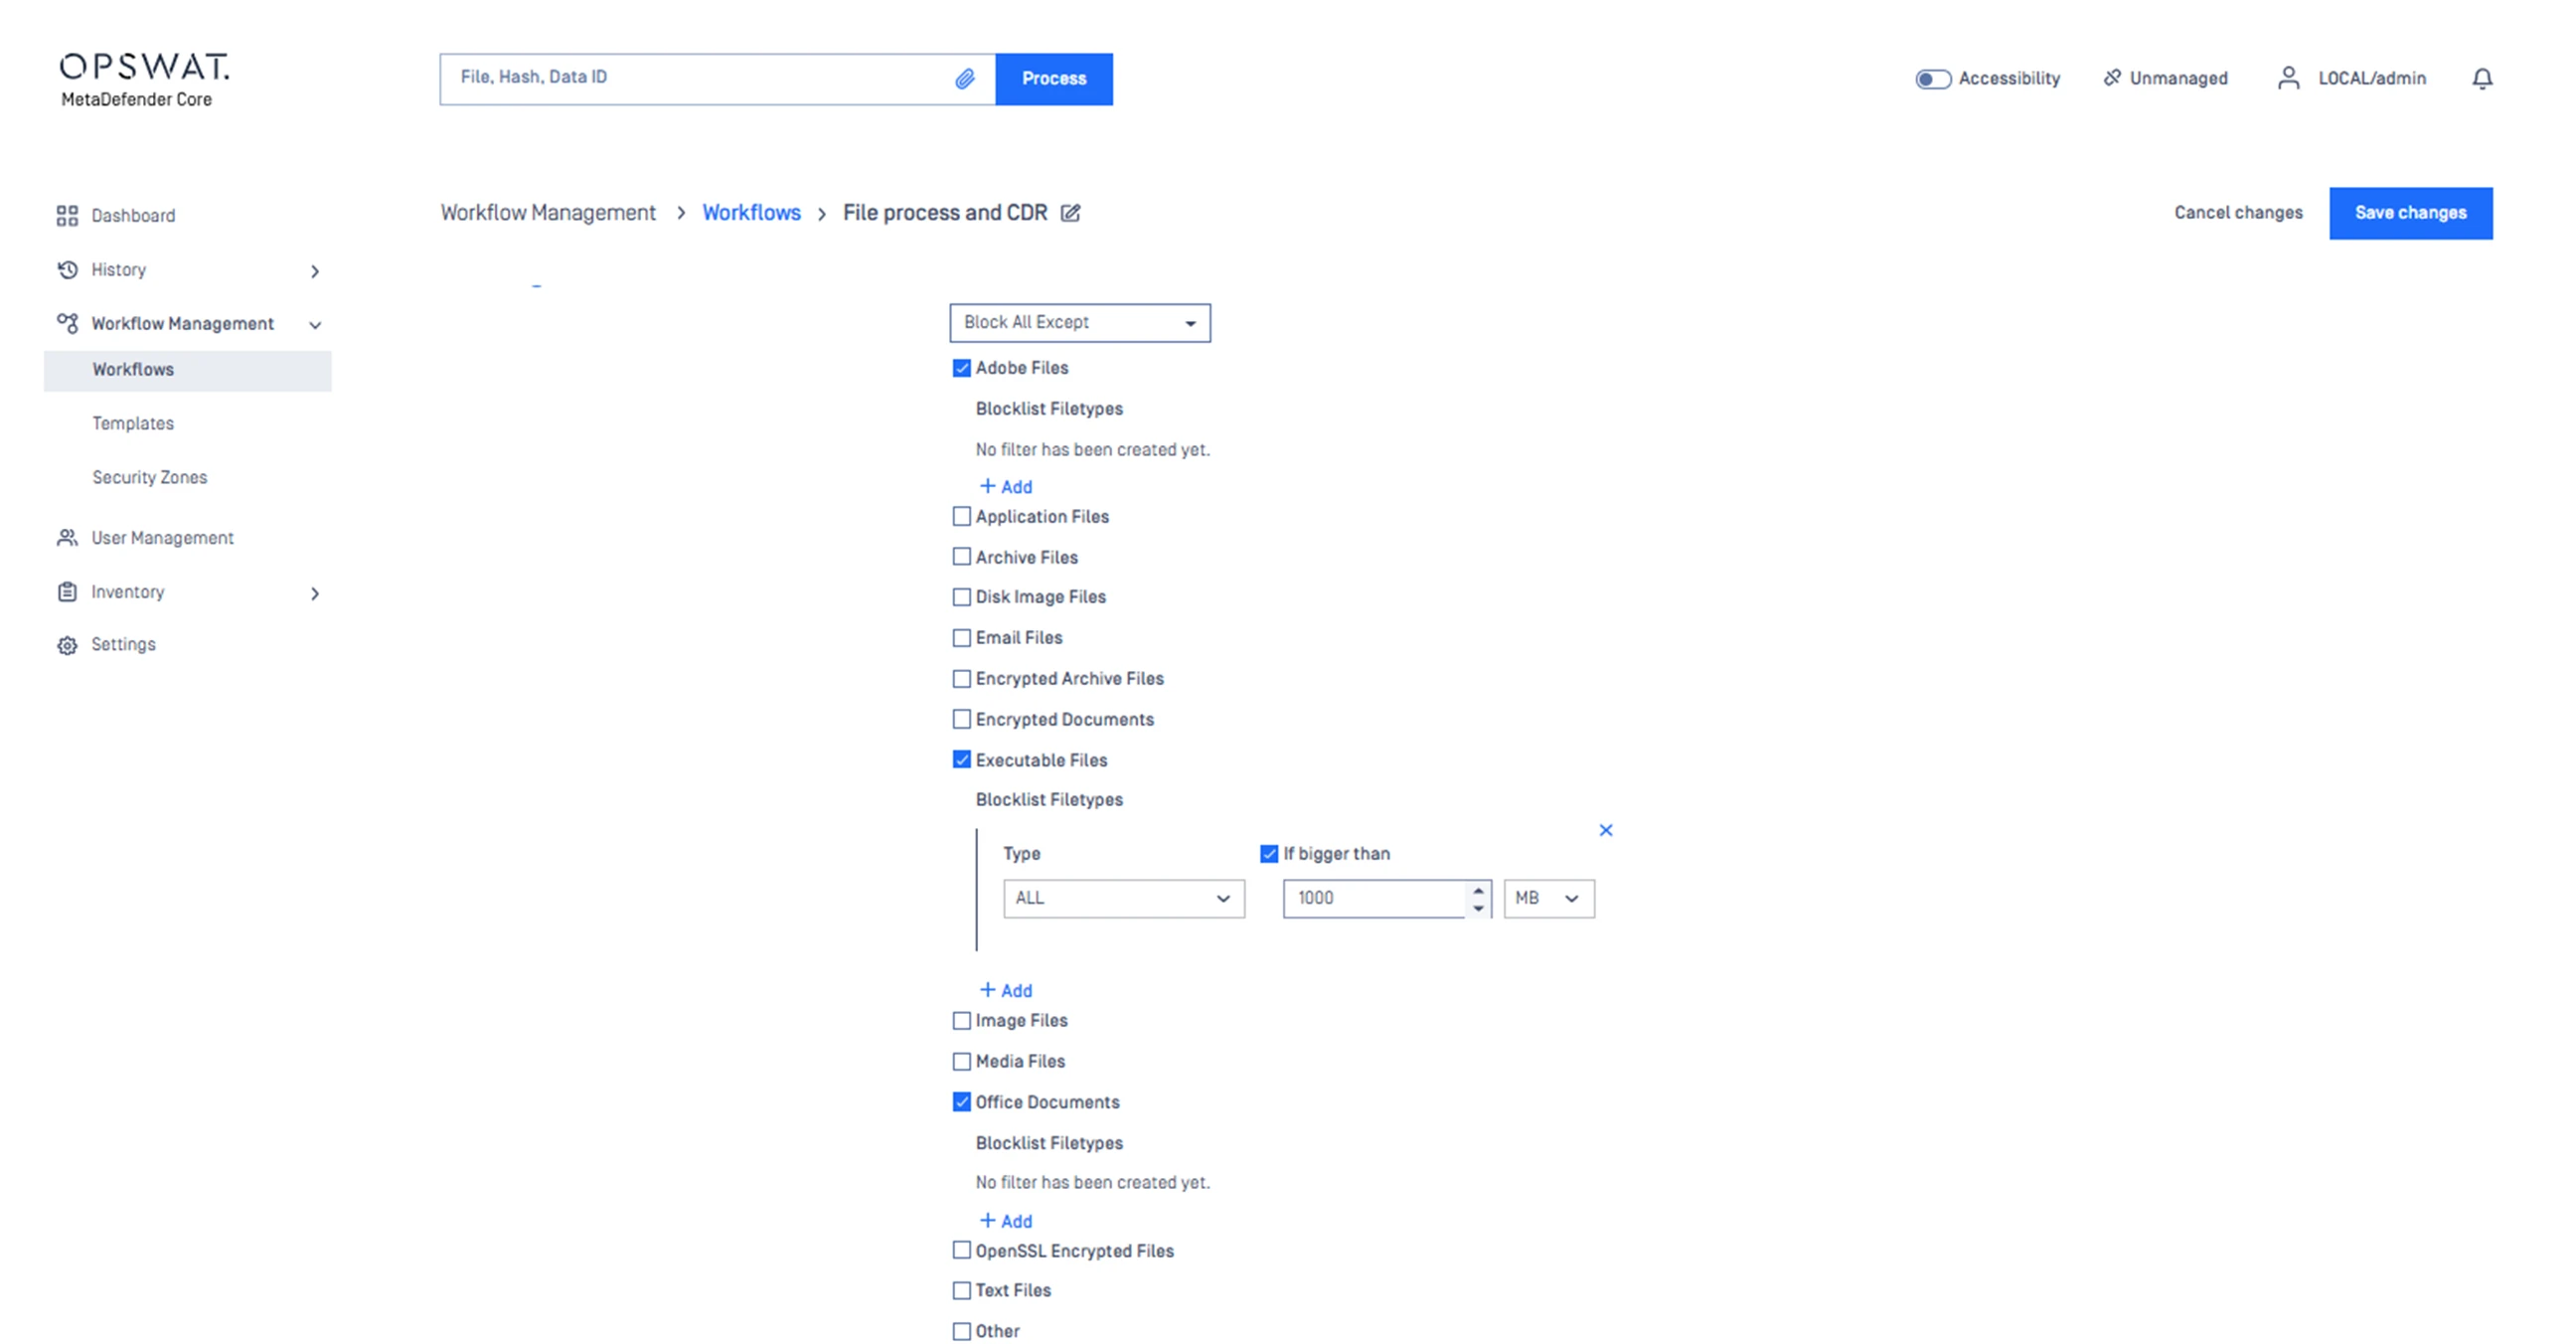
Capacità di accettare tipi di file di produttività come PDF, CSV, DOC e XLS con una dimensione media inferiore a 10 MB e file di sistema come EXE e MSI che possono essere di 1 GB o più.
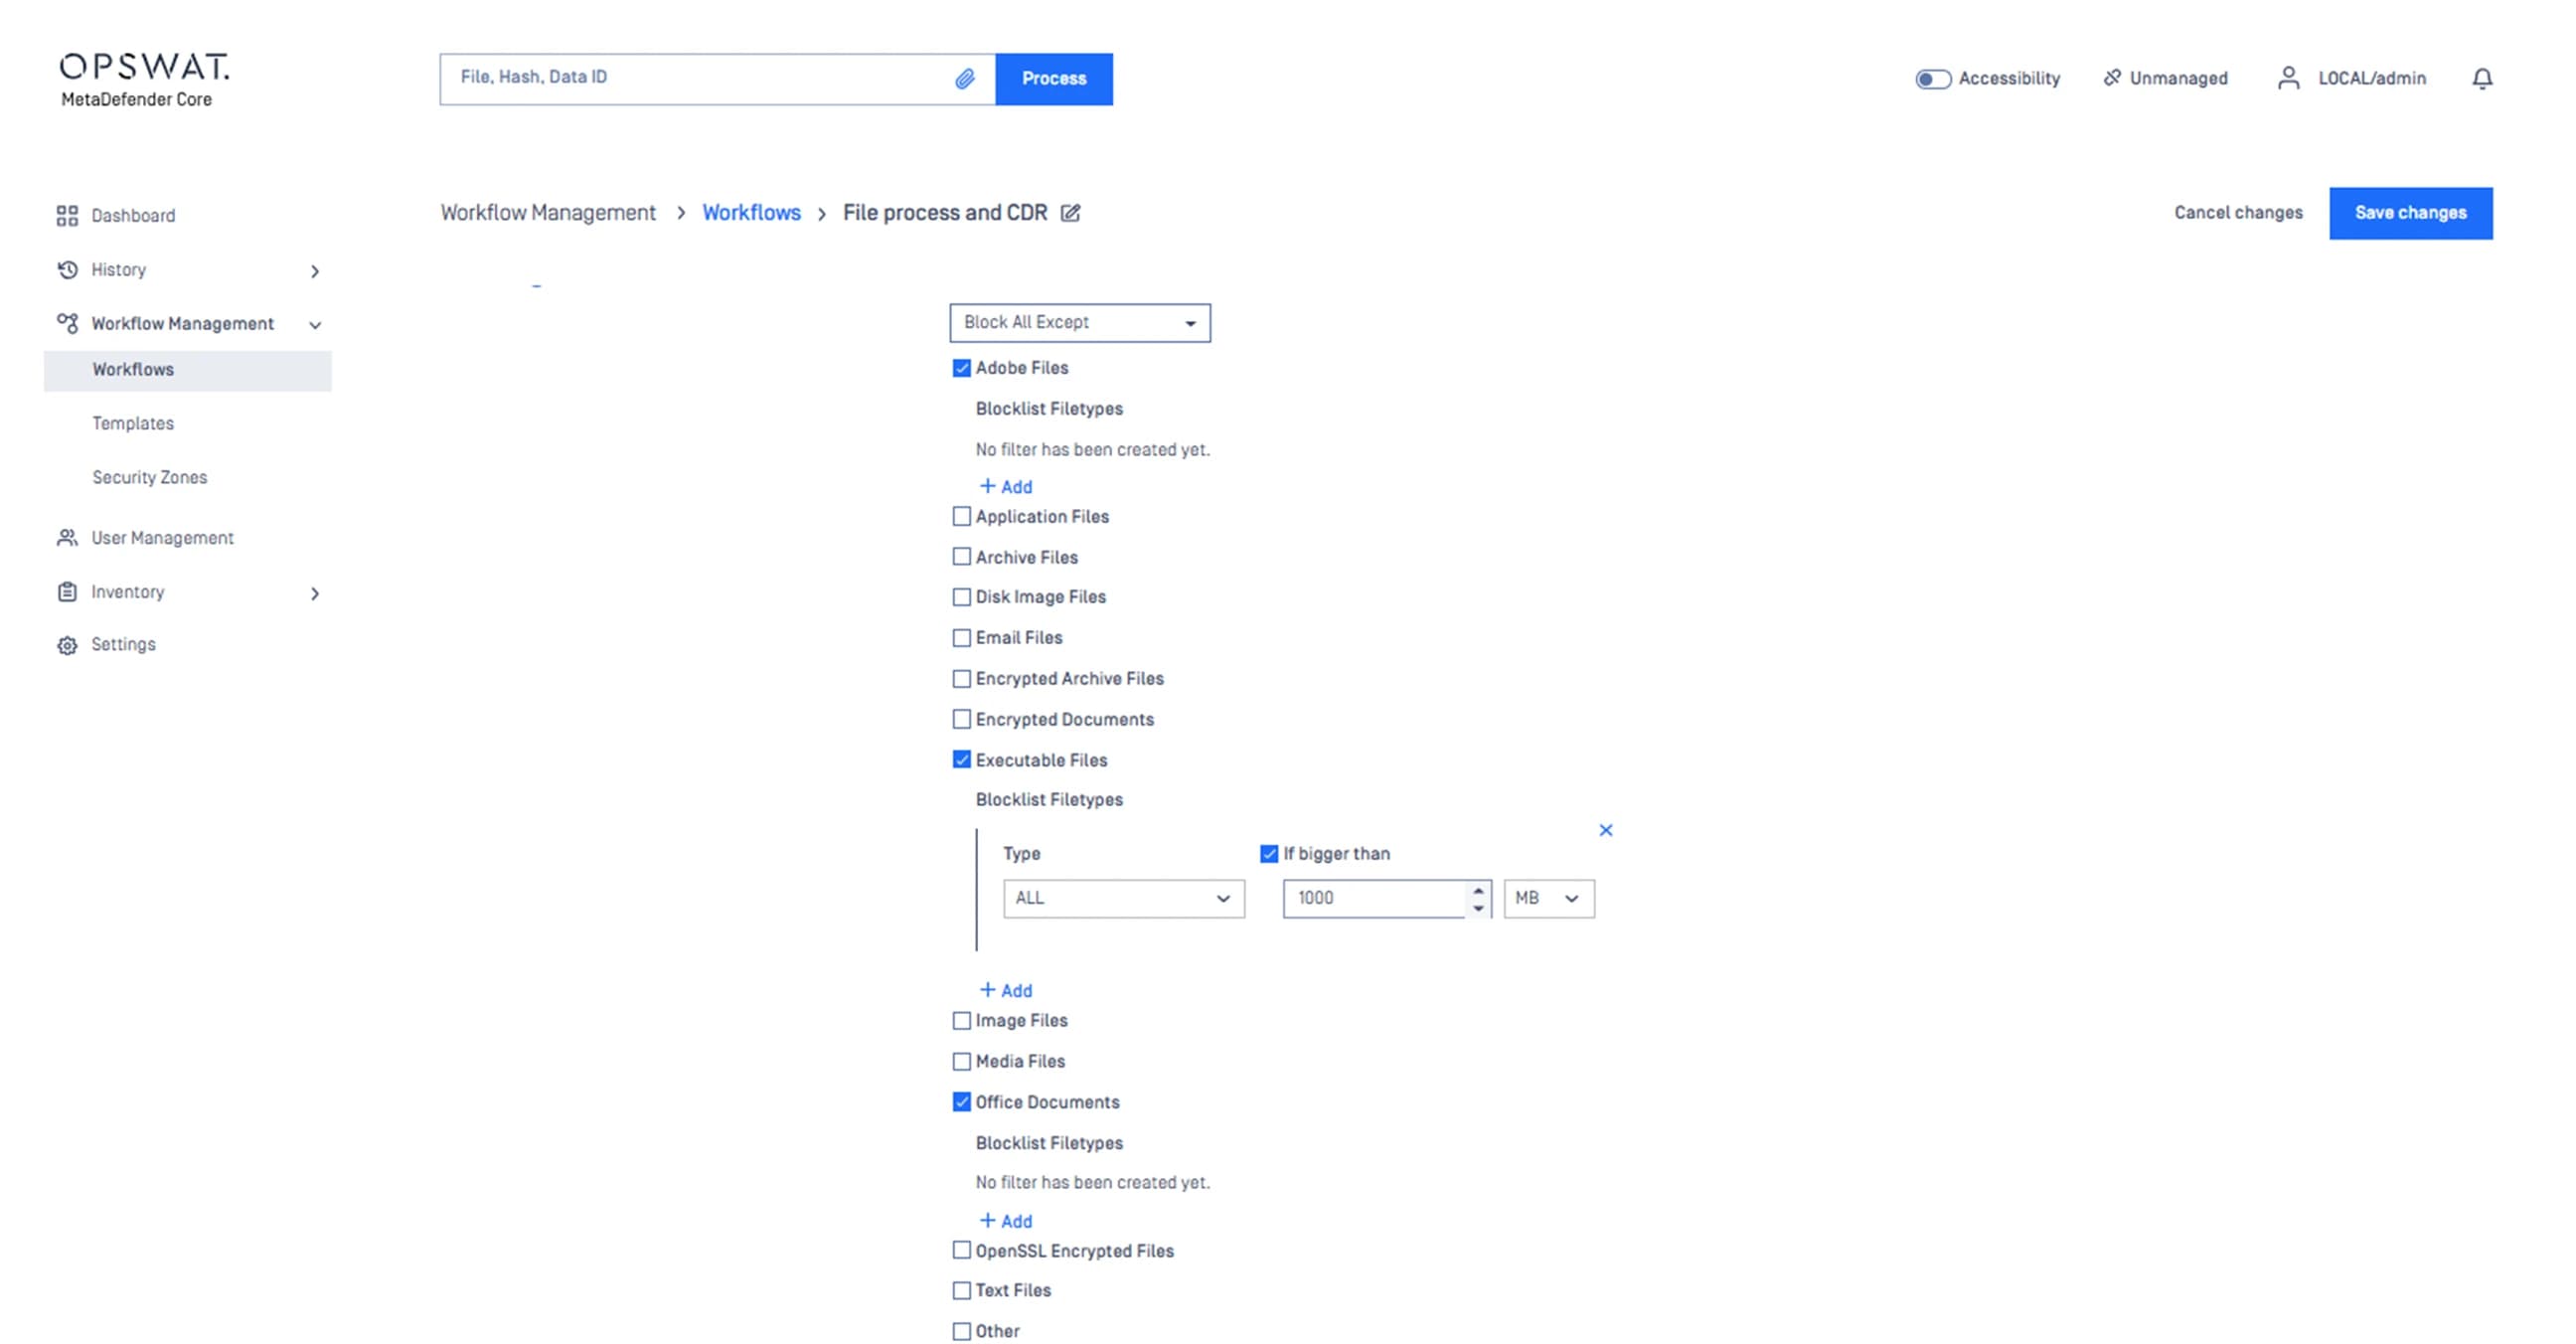 Accettare i file di produttività
Capacità di accettare tipi di file di produttività come PDF, CSV, DOC e XLS con una dimensione media inferiore a 10 MB e file di sistema come EXE e MSI che possono essere di 1 GB o più.
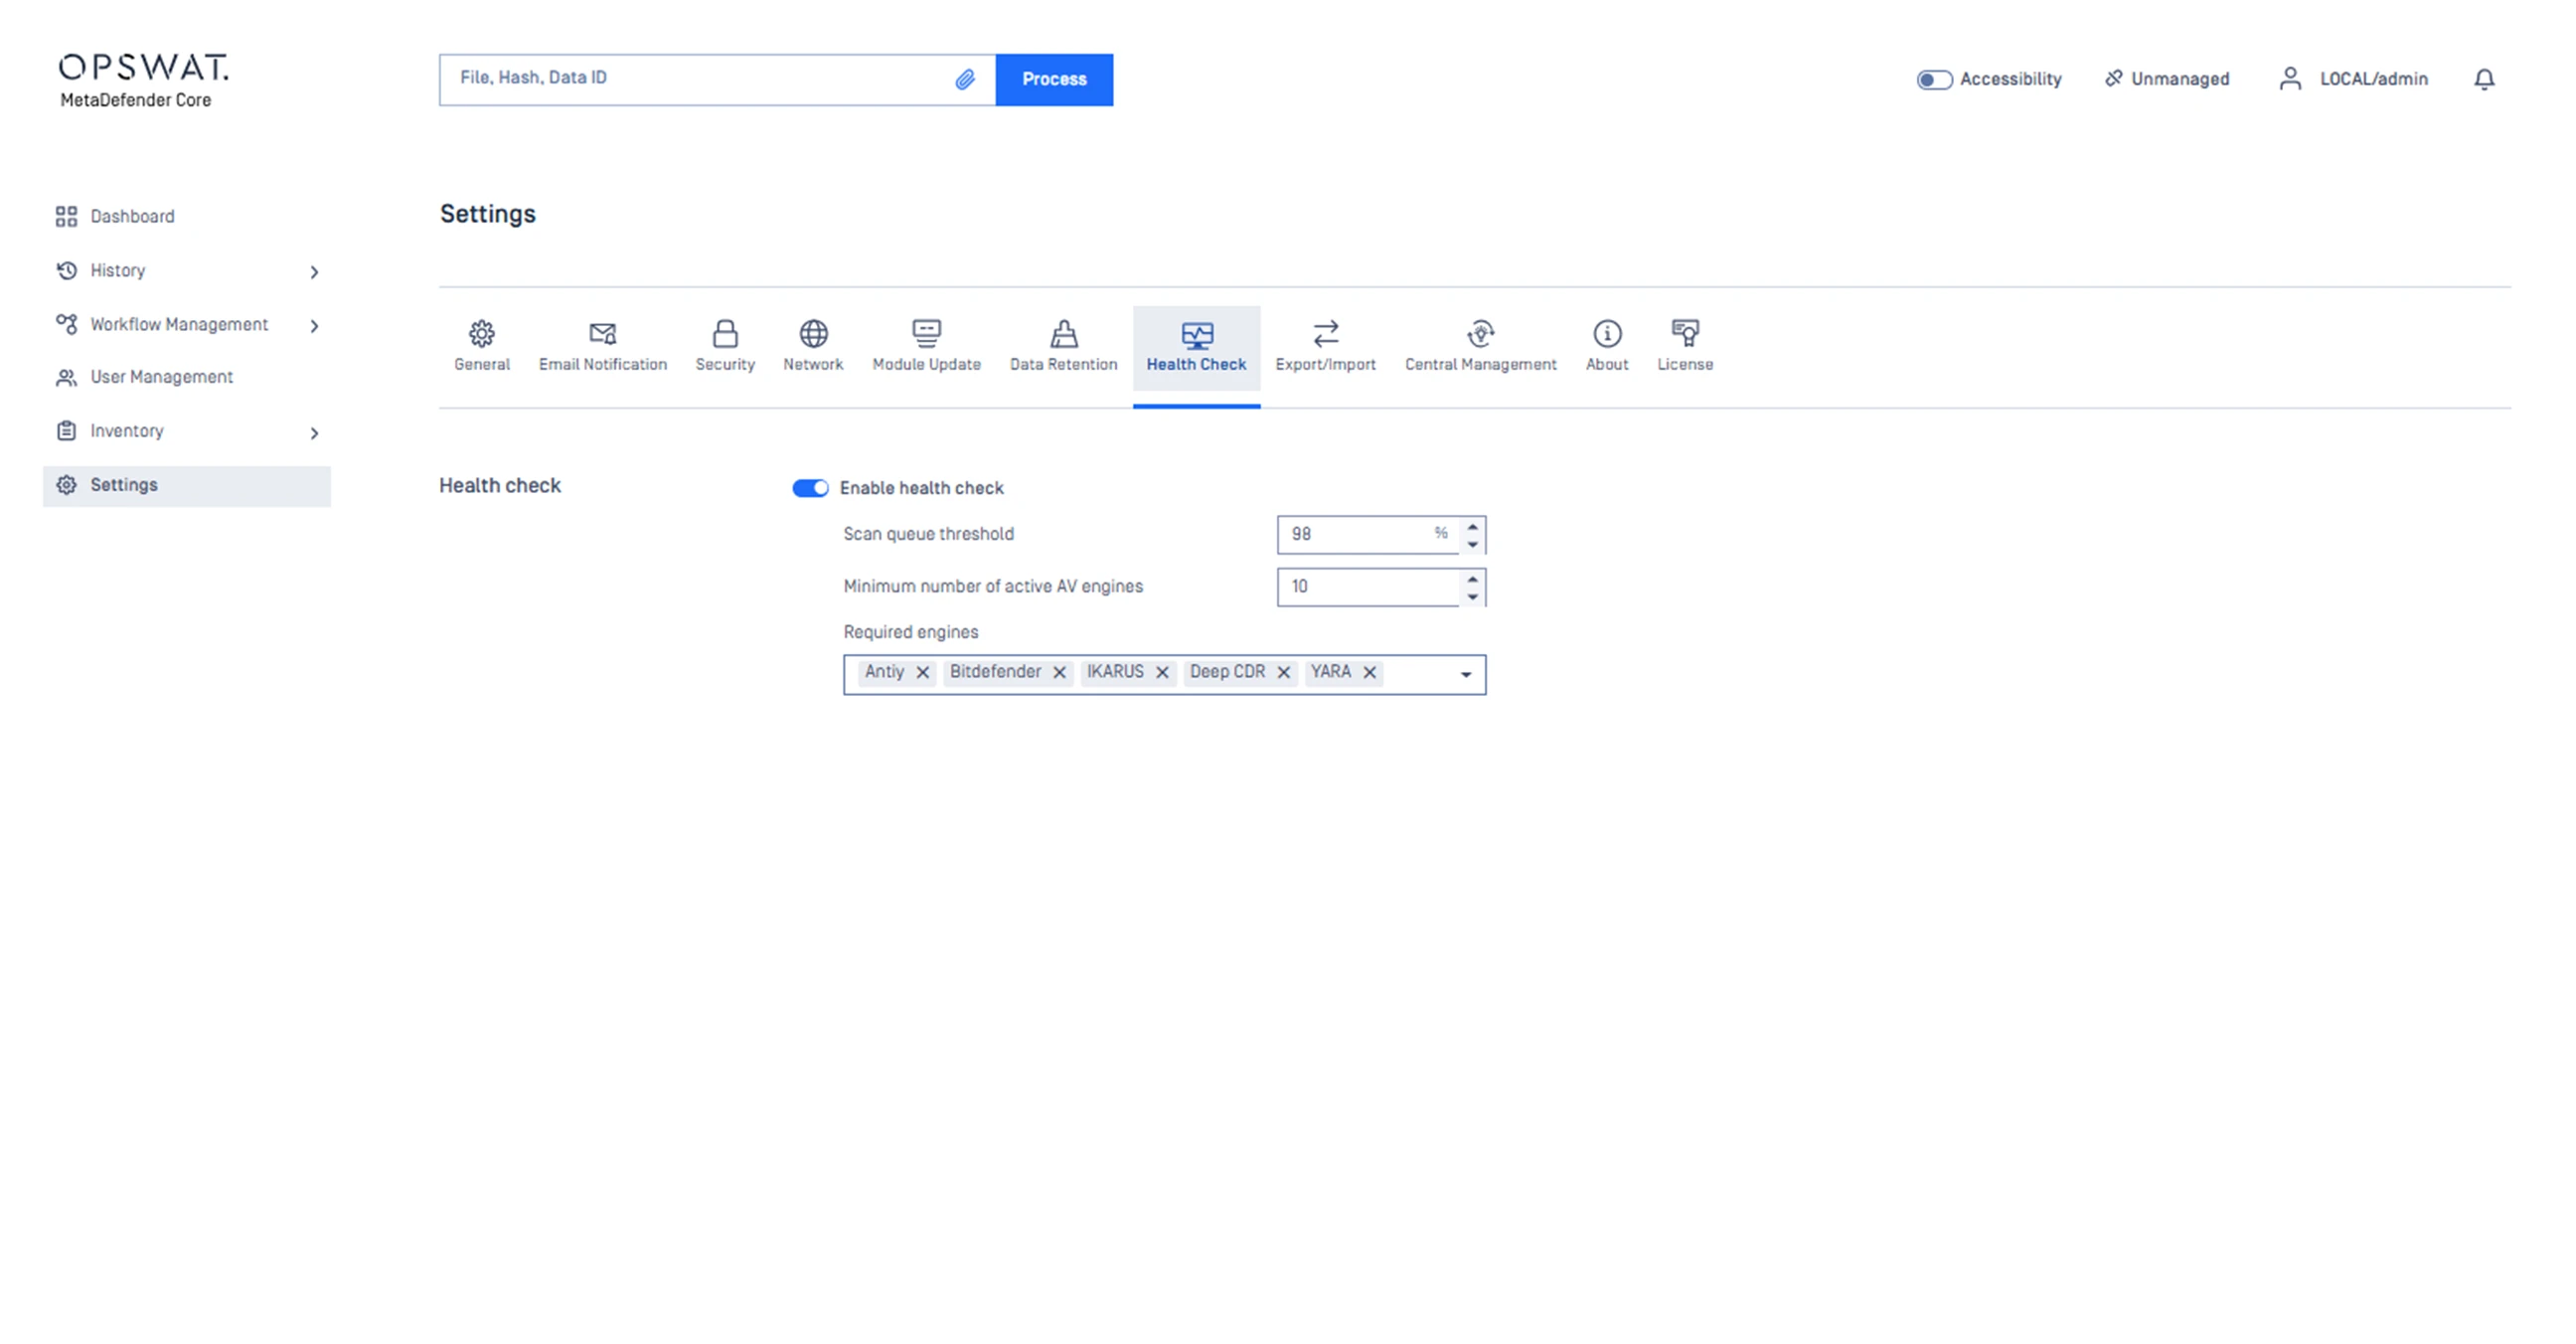
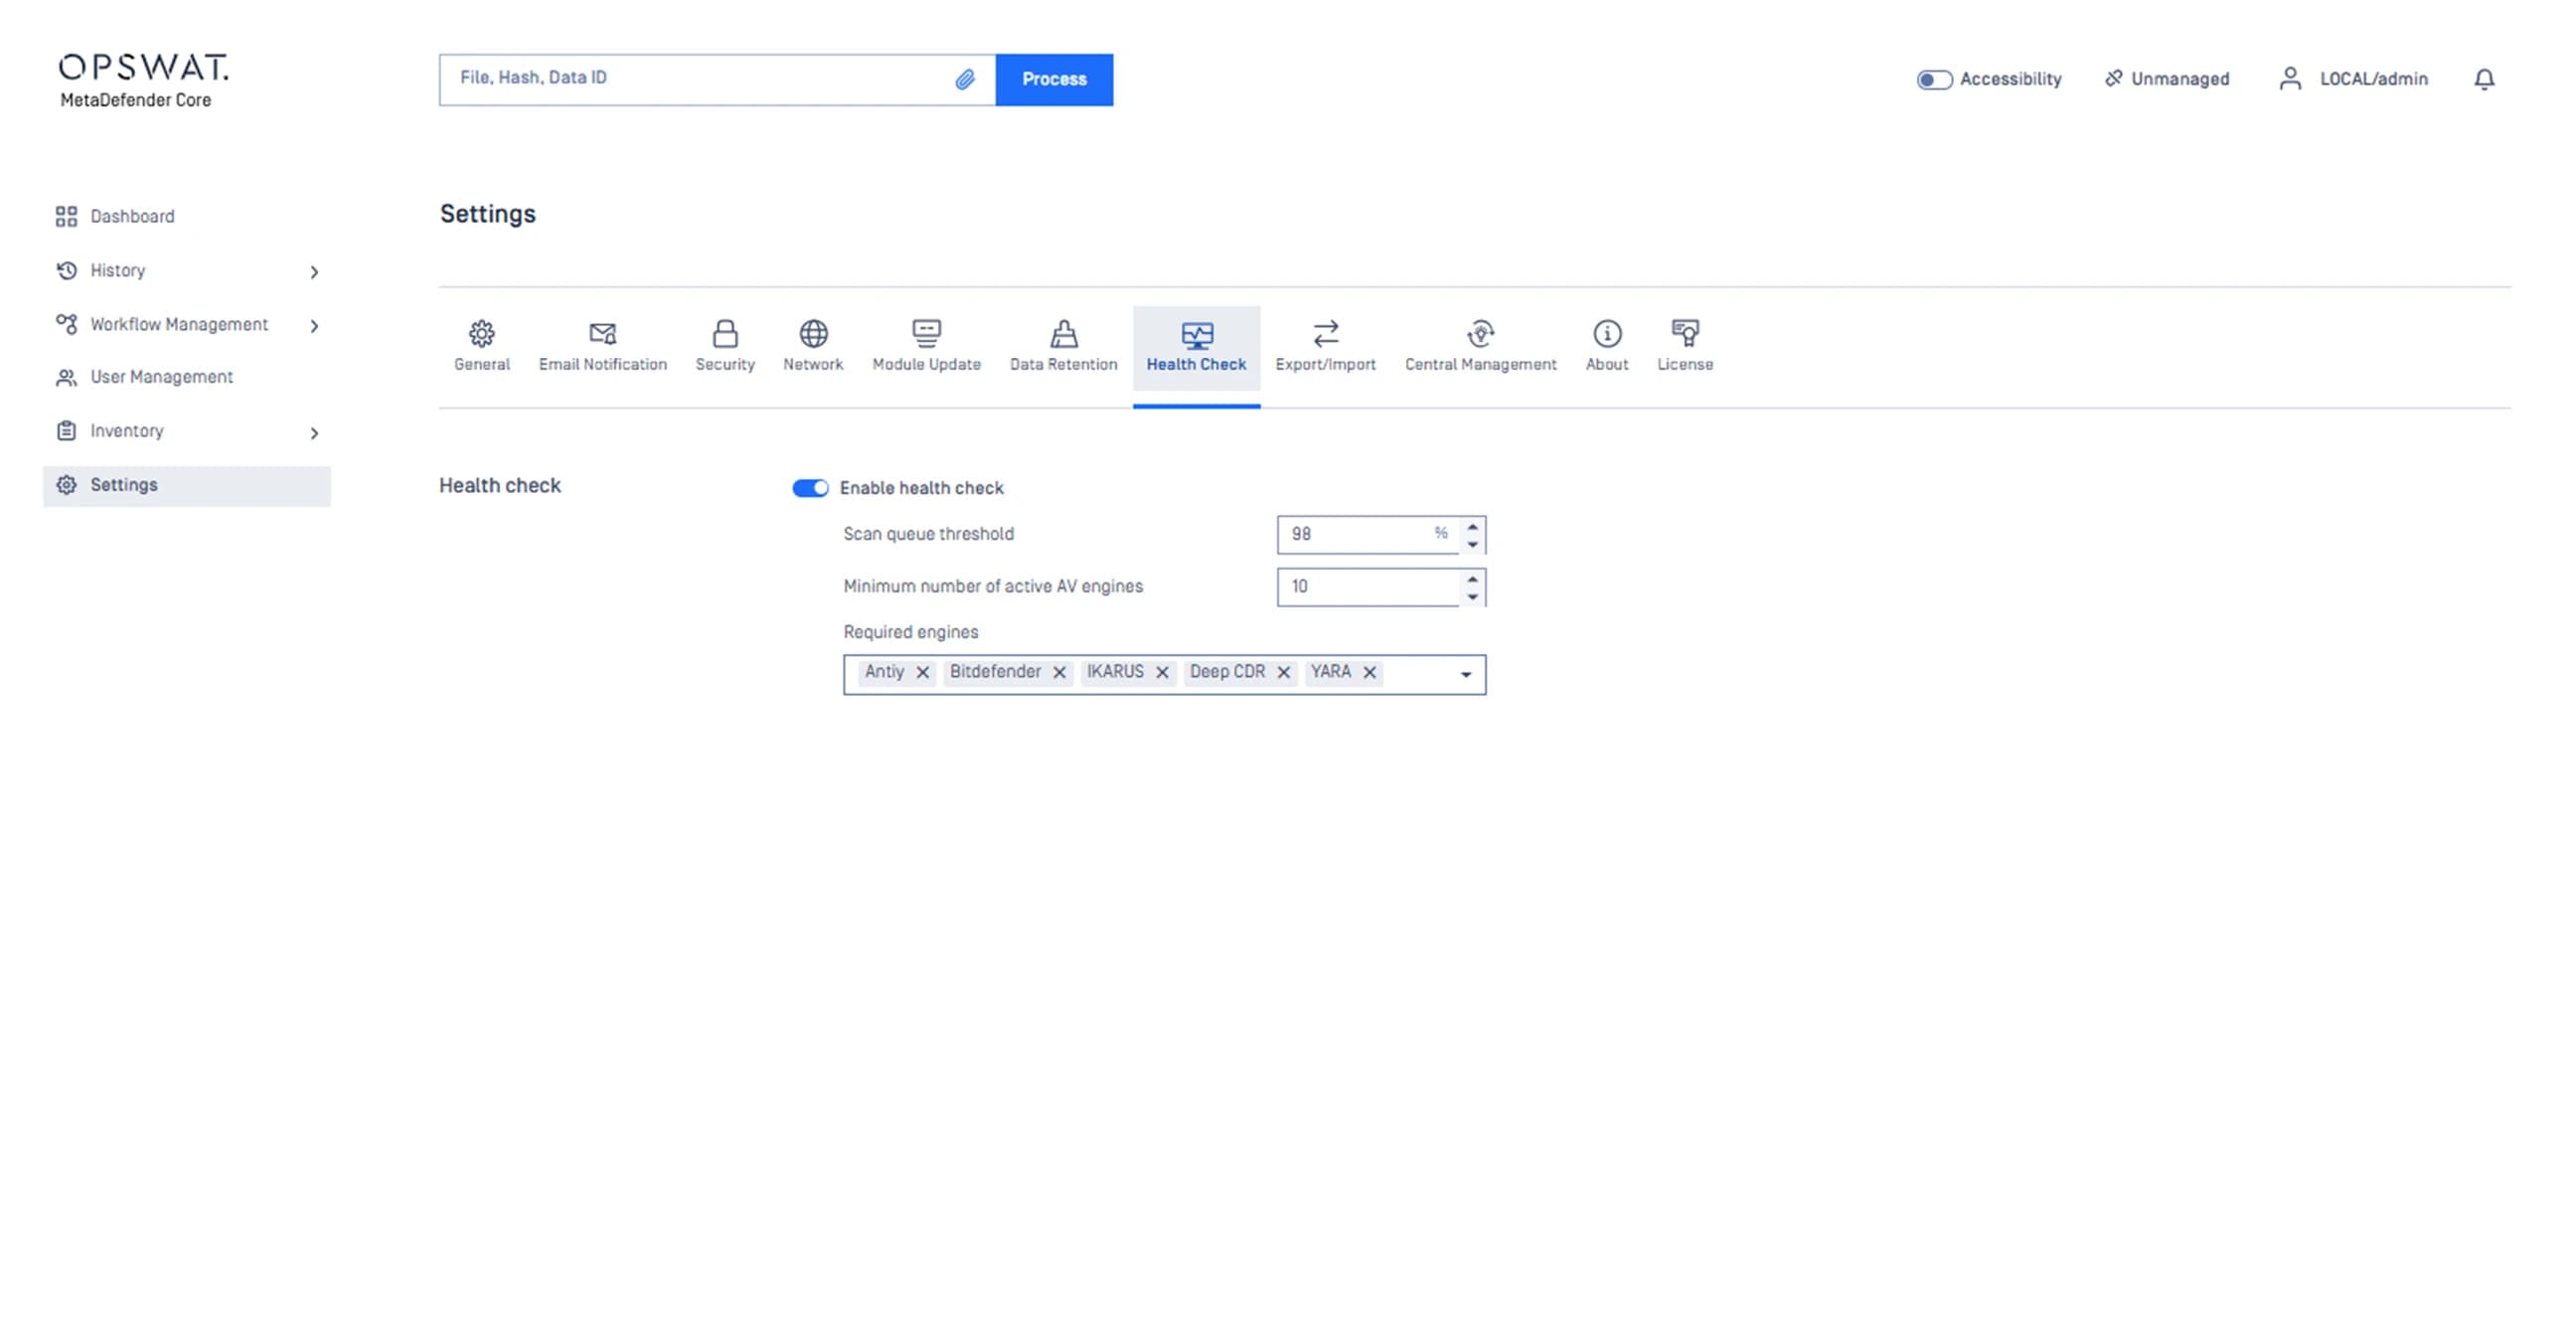 Supporto per l'elaborazione scalabile
La scalabilità è in grado di supportare il volume di file elaborati, regolando l'accodamento delle richieste di scansione e definendo il numero di thread paralleli che comunicano con i motori di scansione.
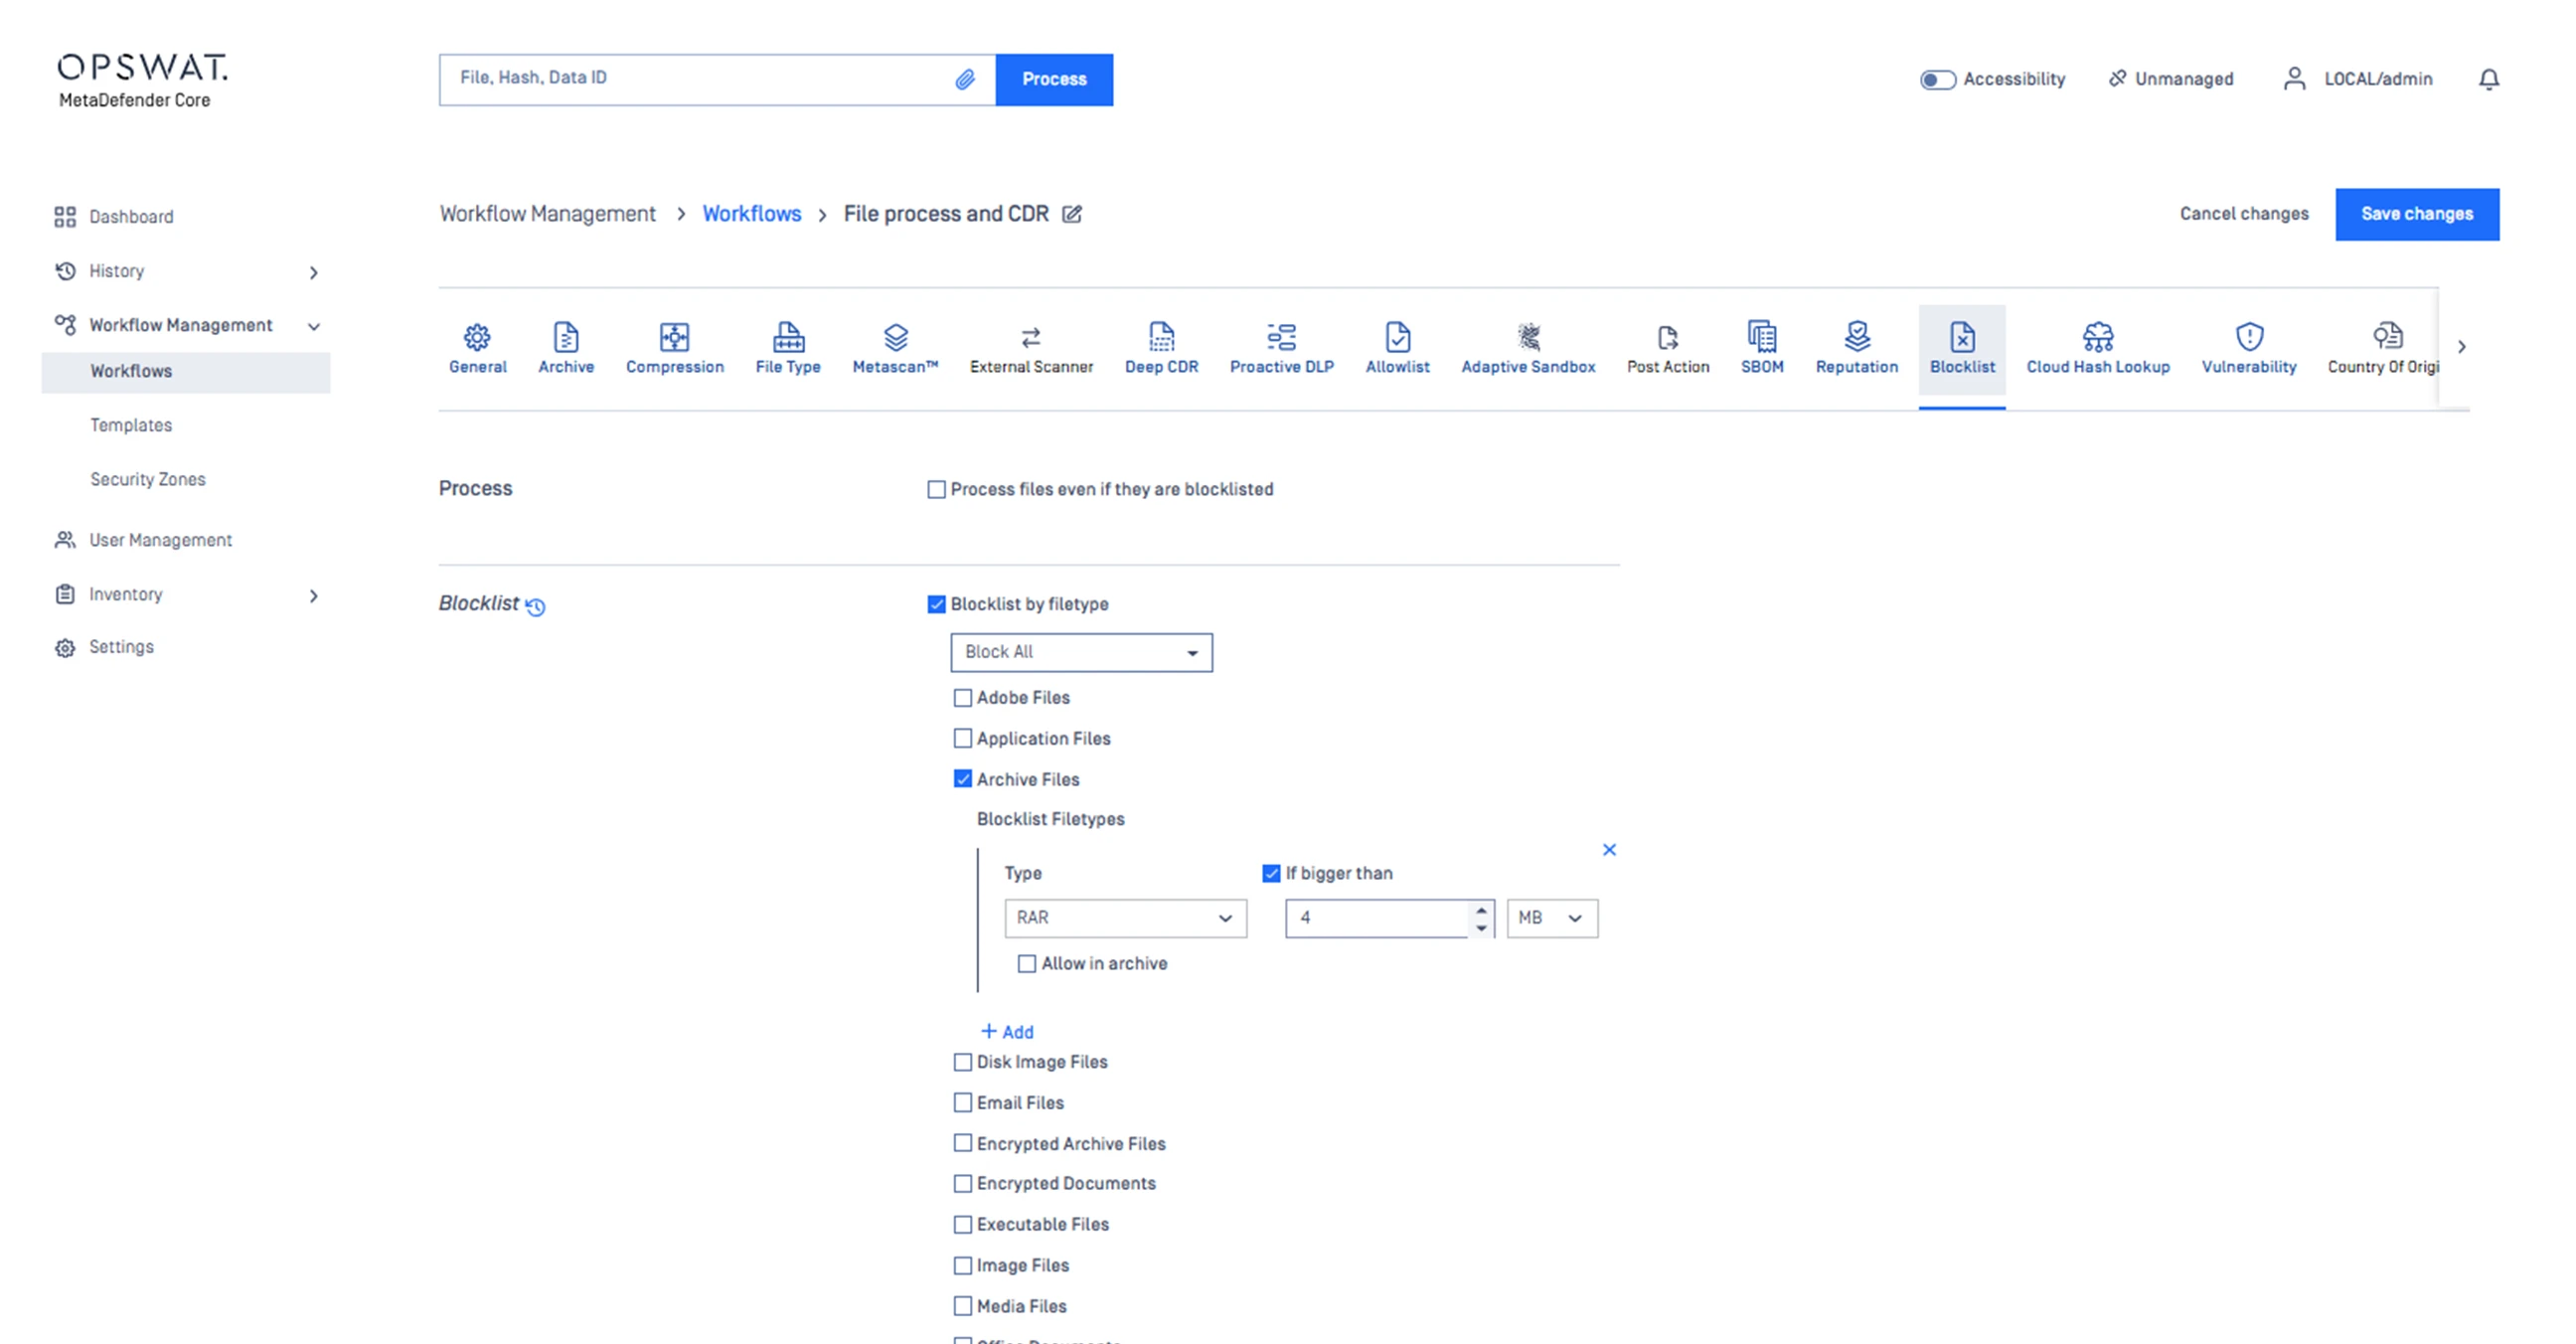
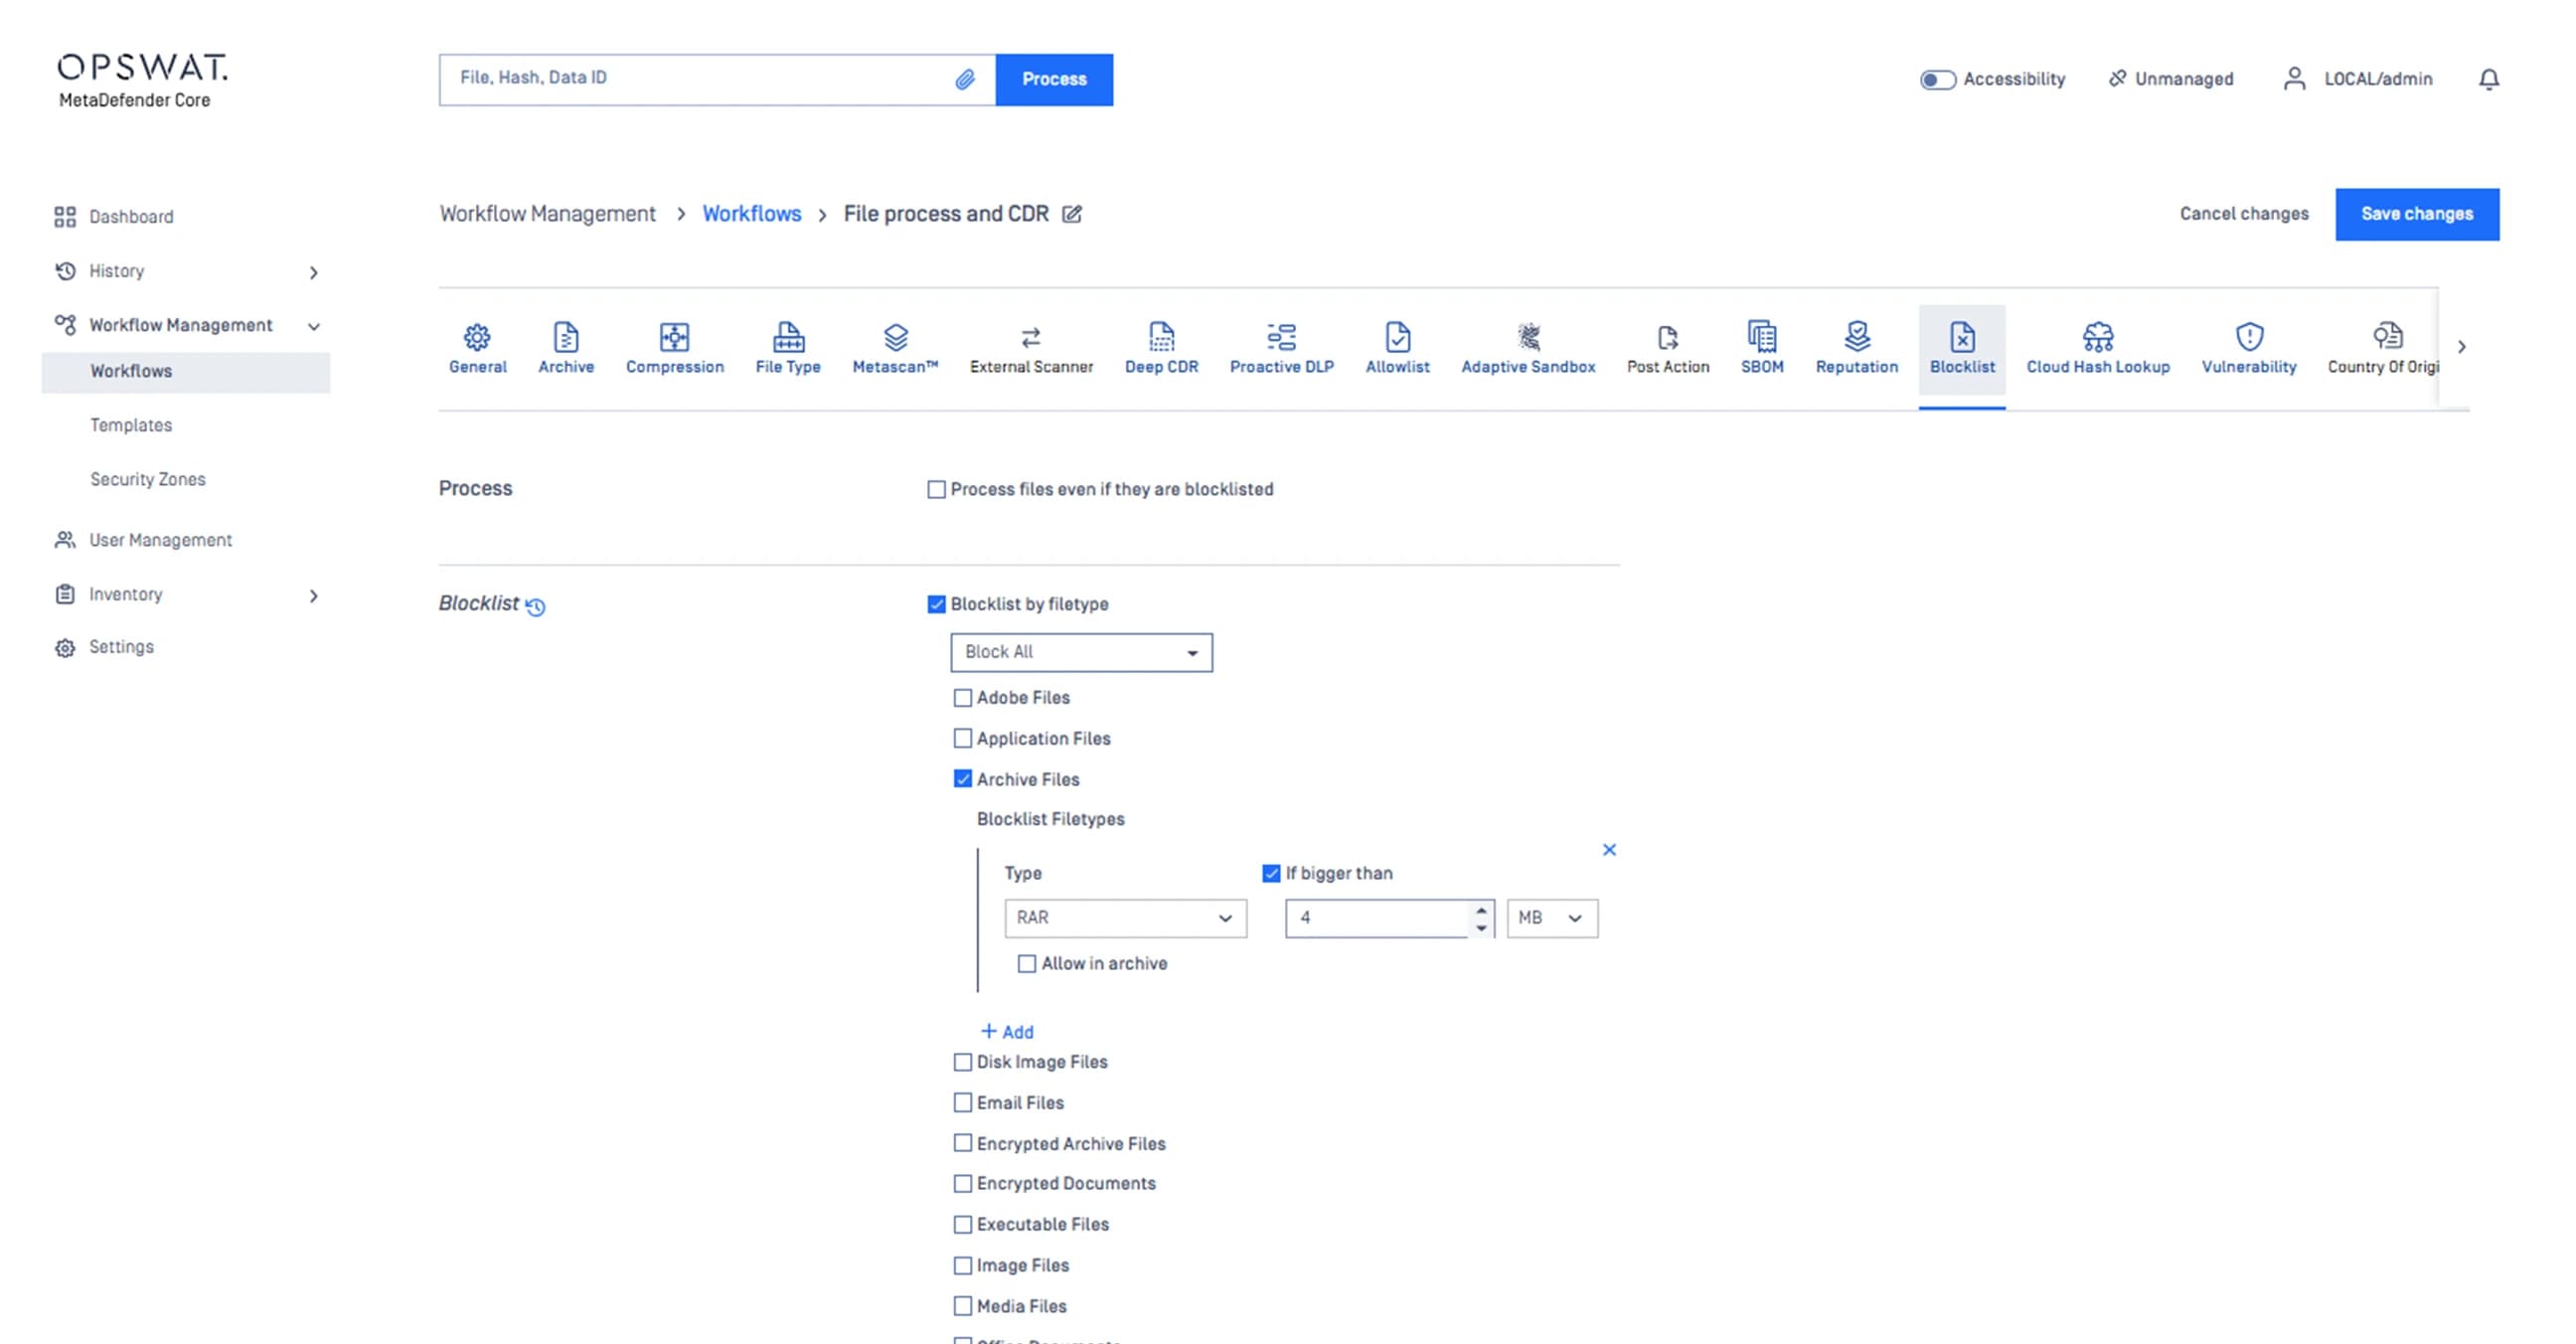 Rifiuto dei file di archivio
Rifiuta tutti i file di archivio che sono atipici per i download di file avviati dall'utente.
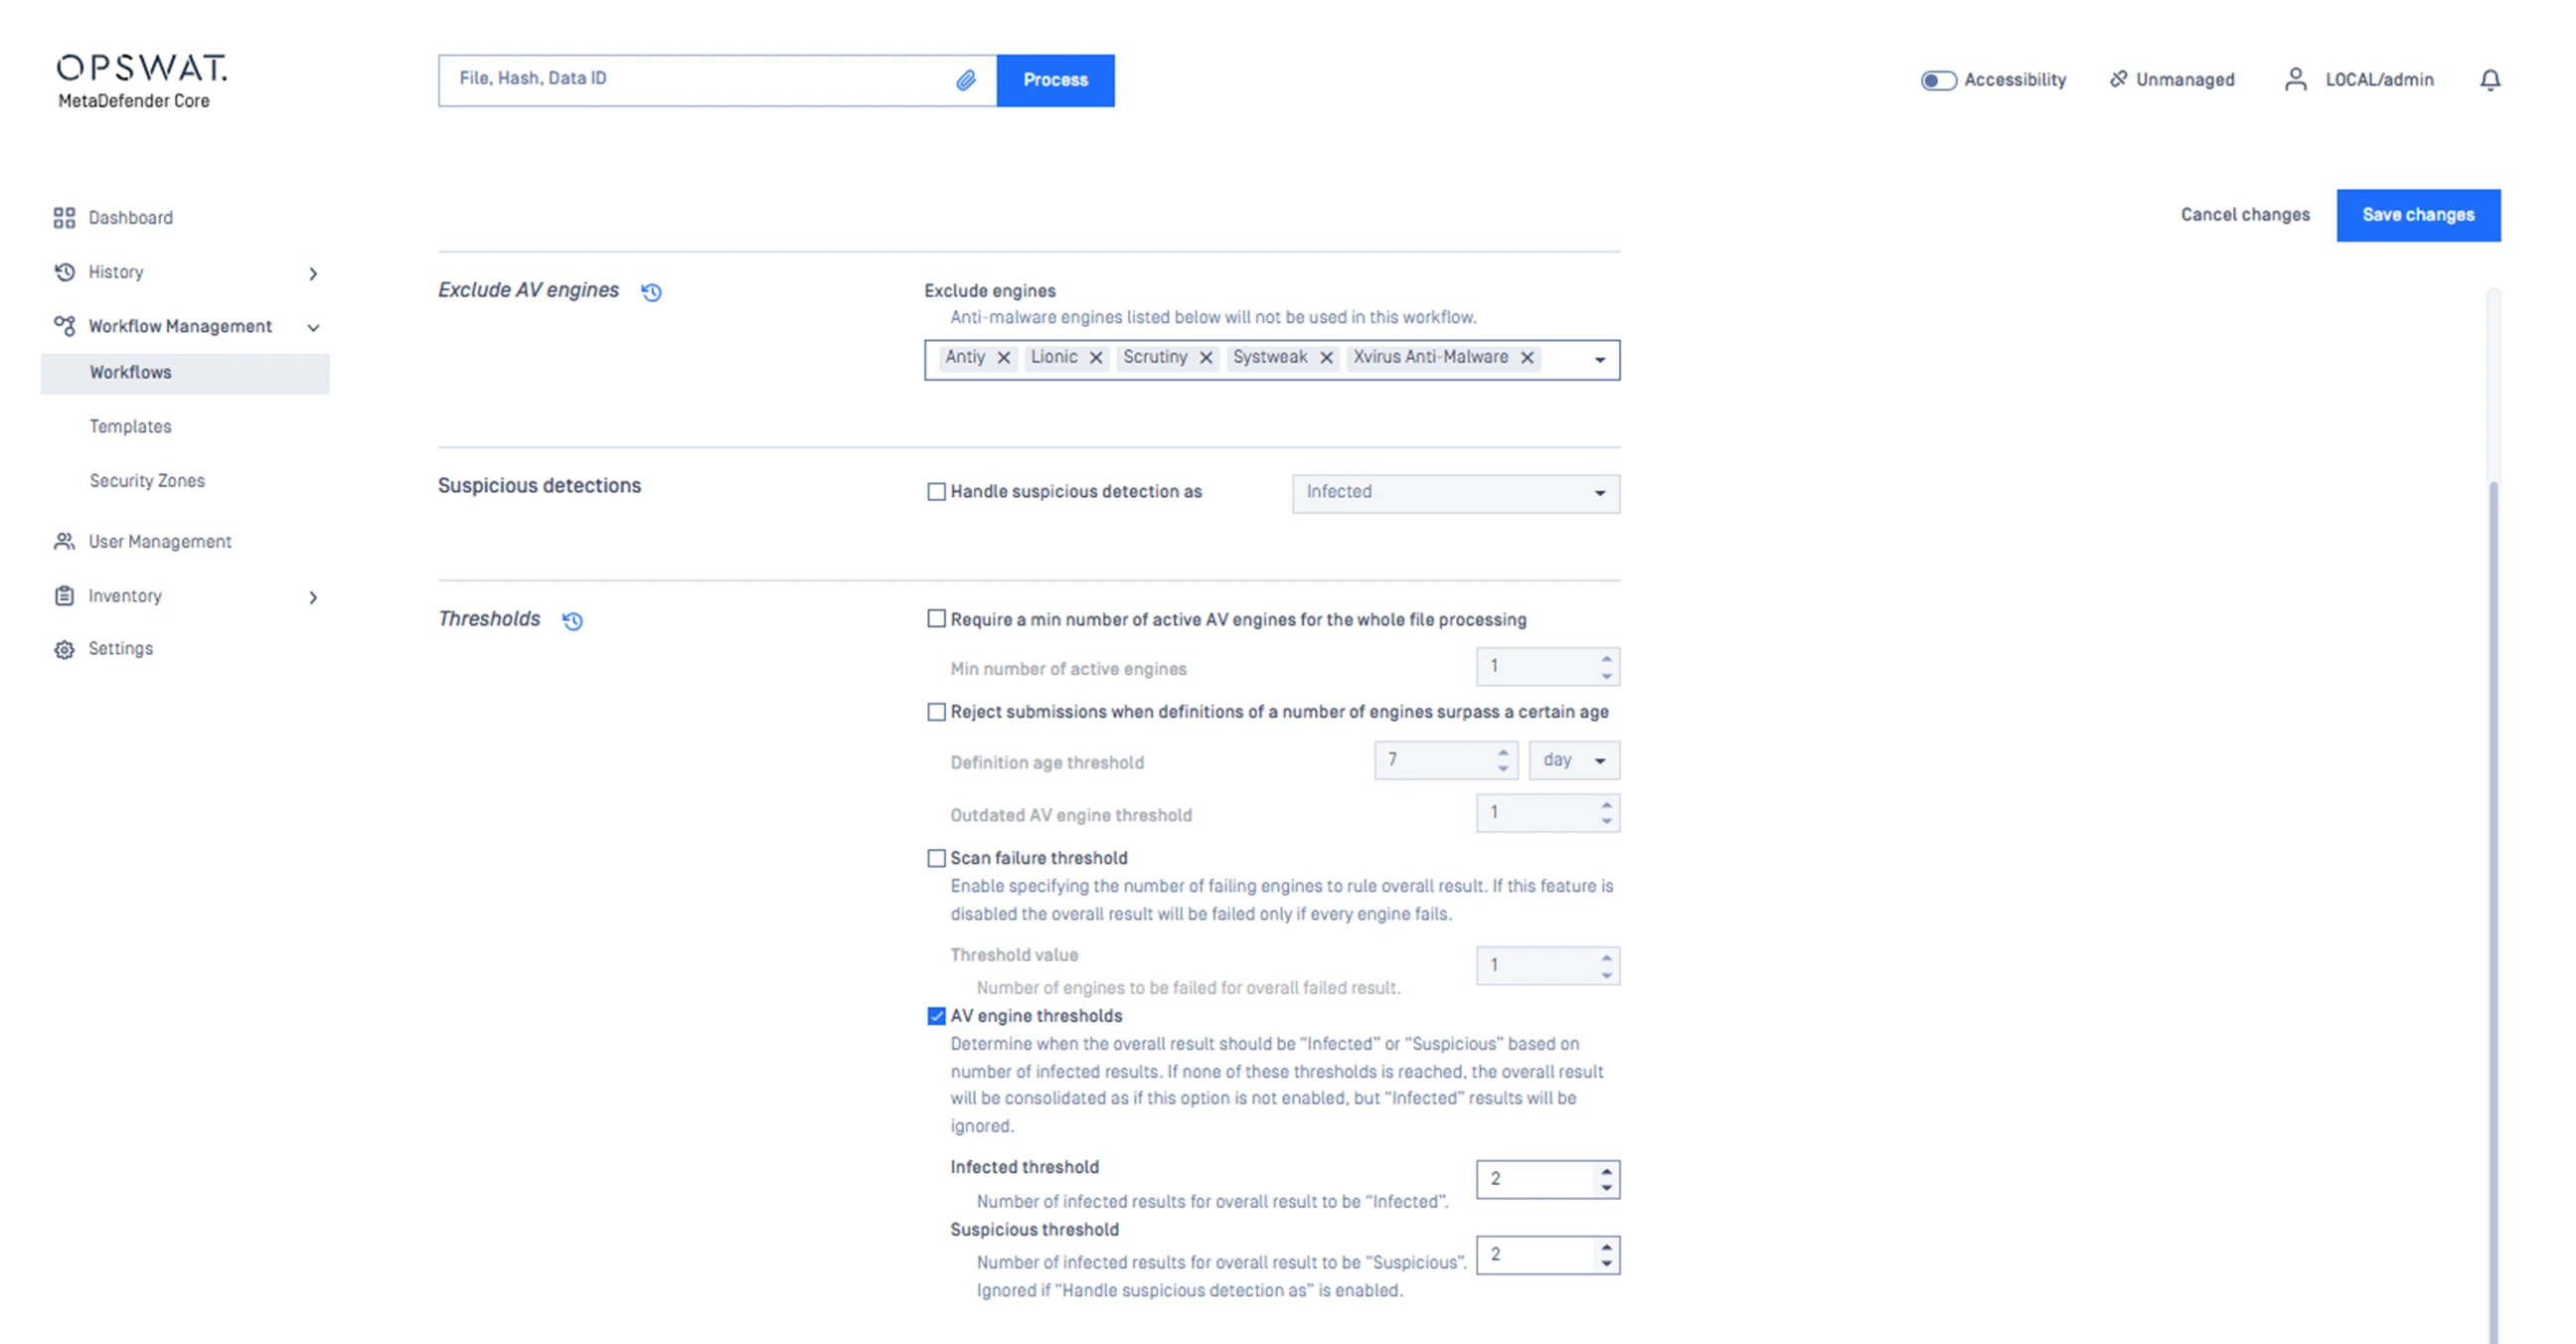
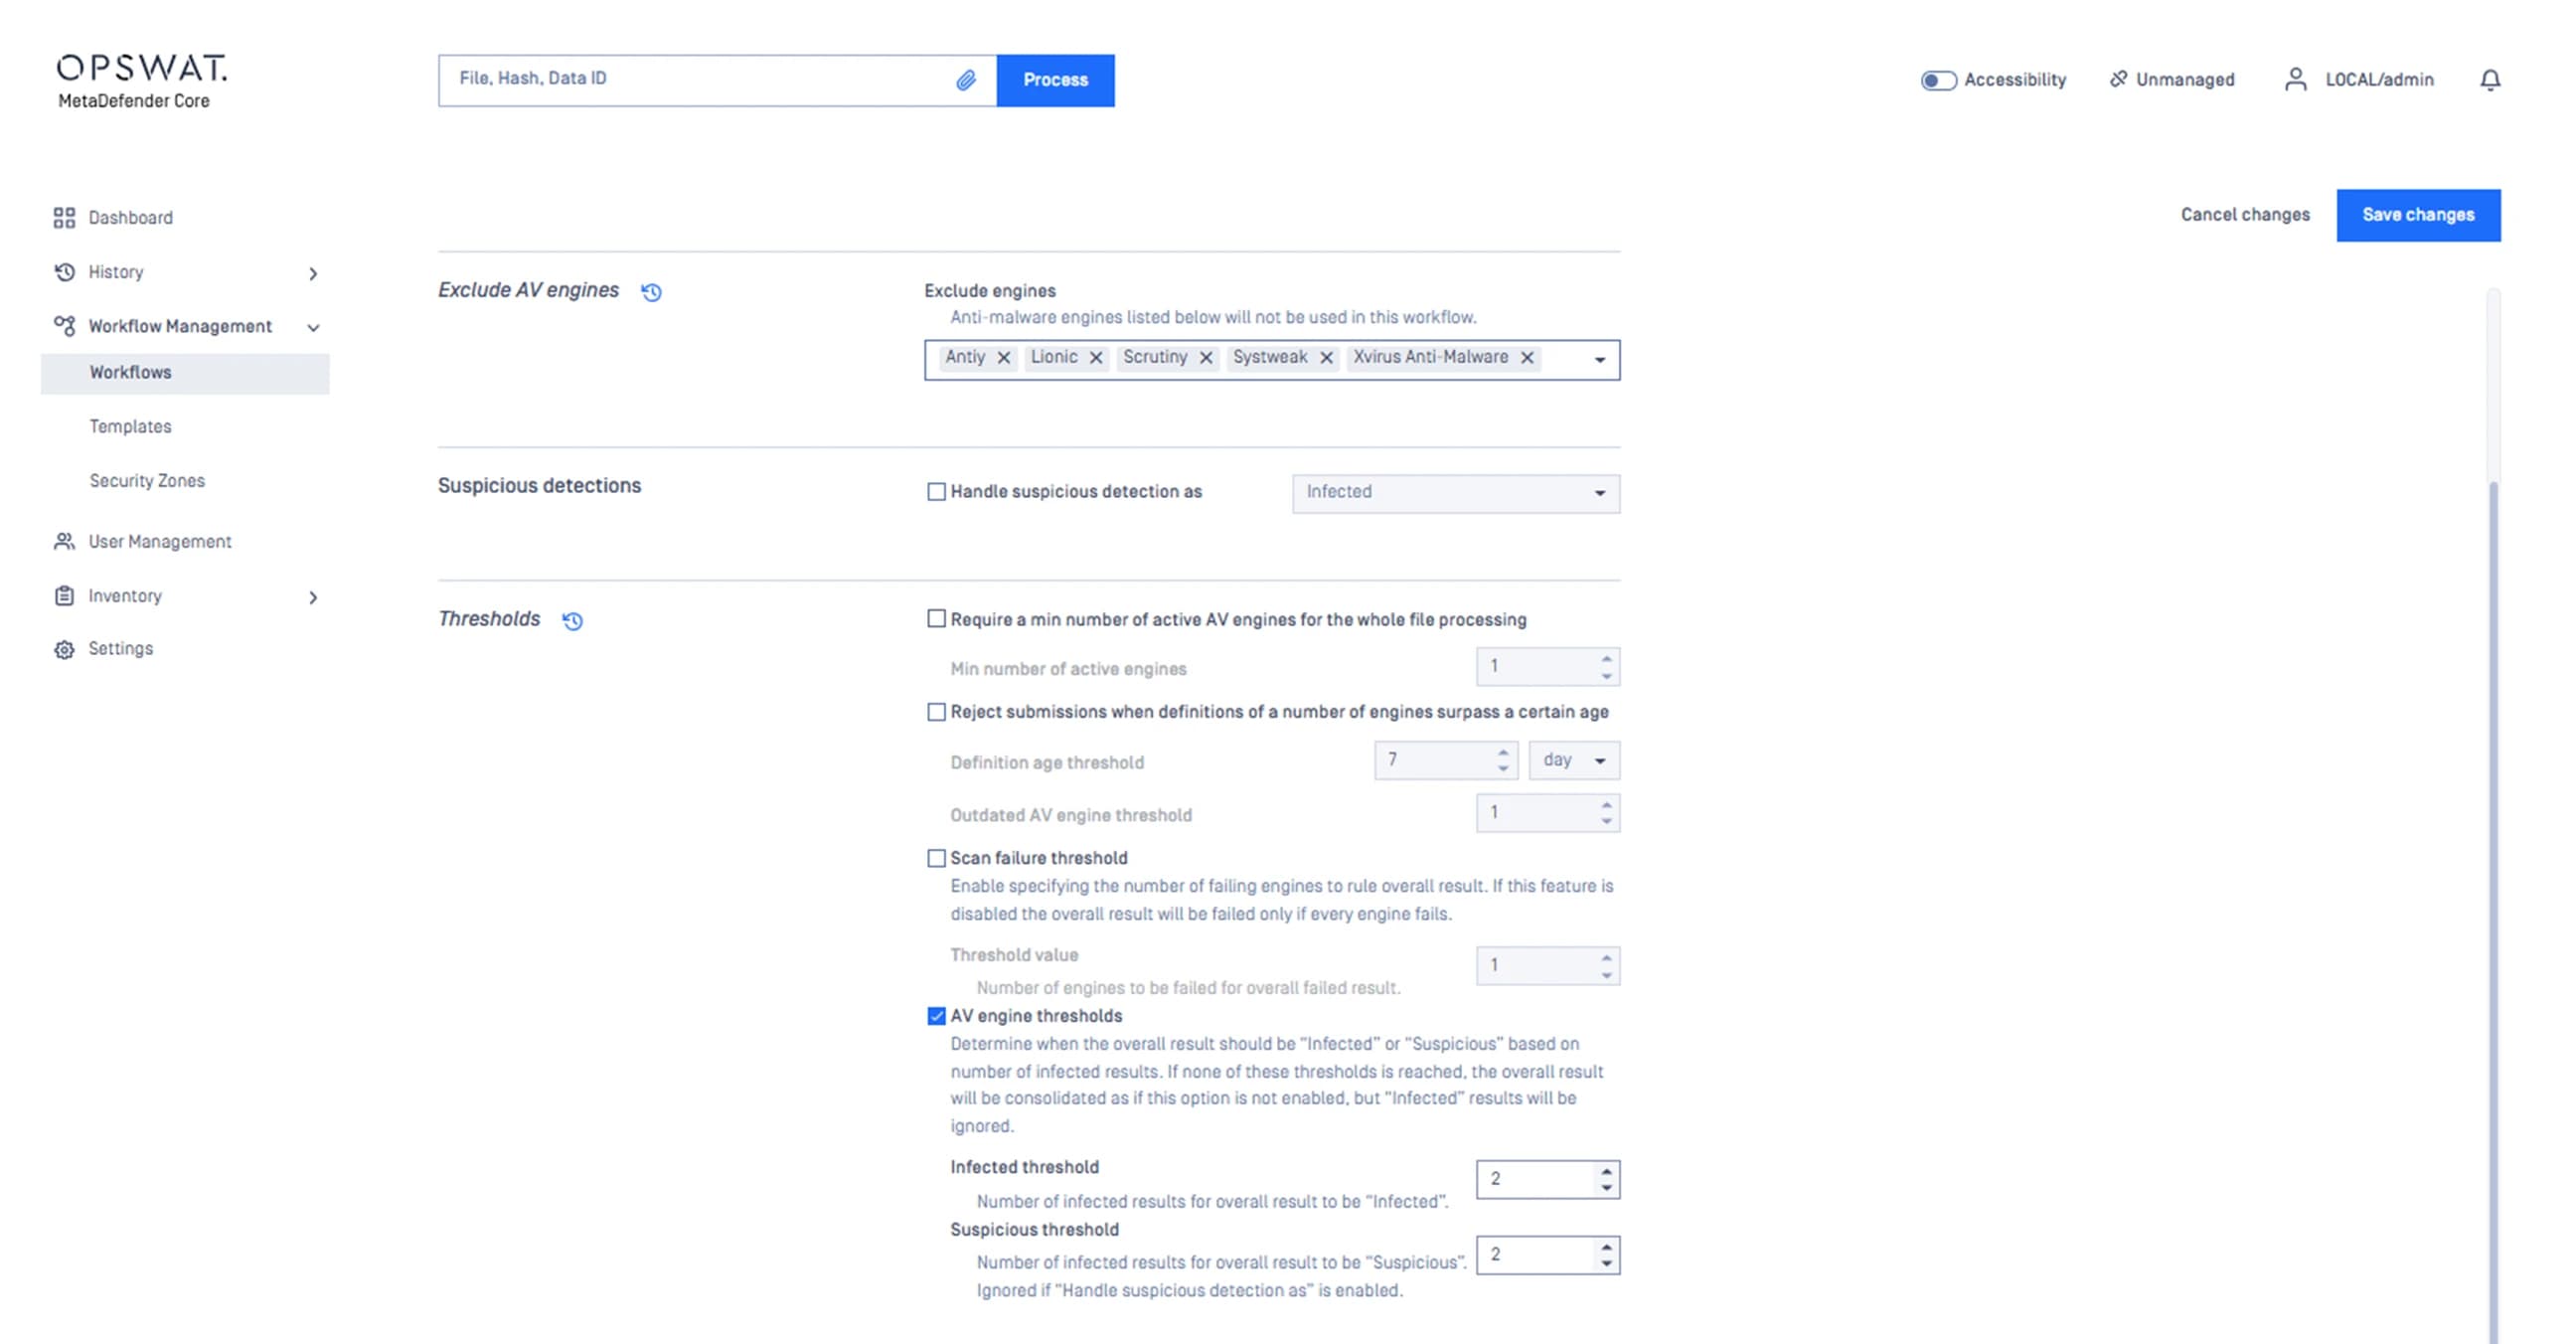 Soglie di rilevamento basse
Stabilire una soglia di multiscansione bassa, pari a 1 o 2 motori, che deve avvisare l'utente al rilevamento di una minaccia durante un tentativo di download.
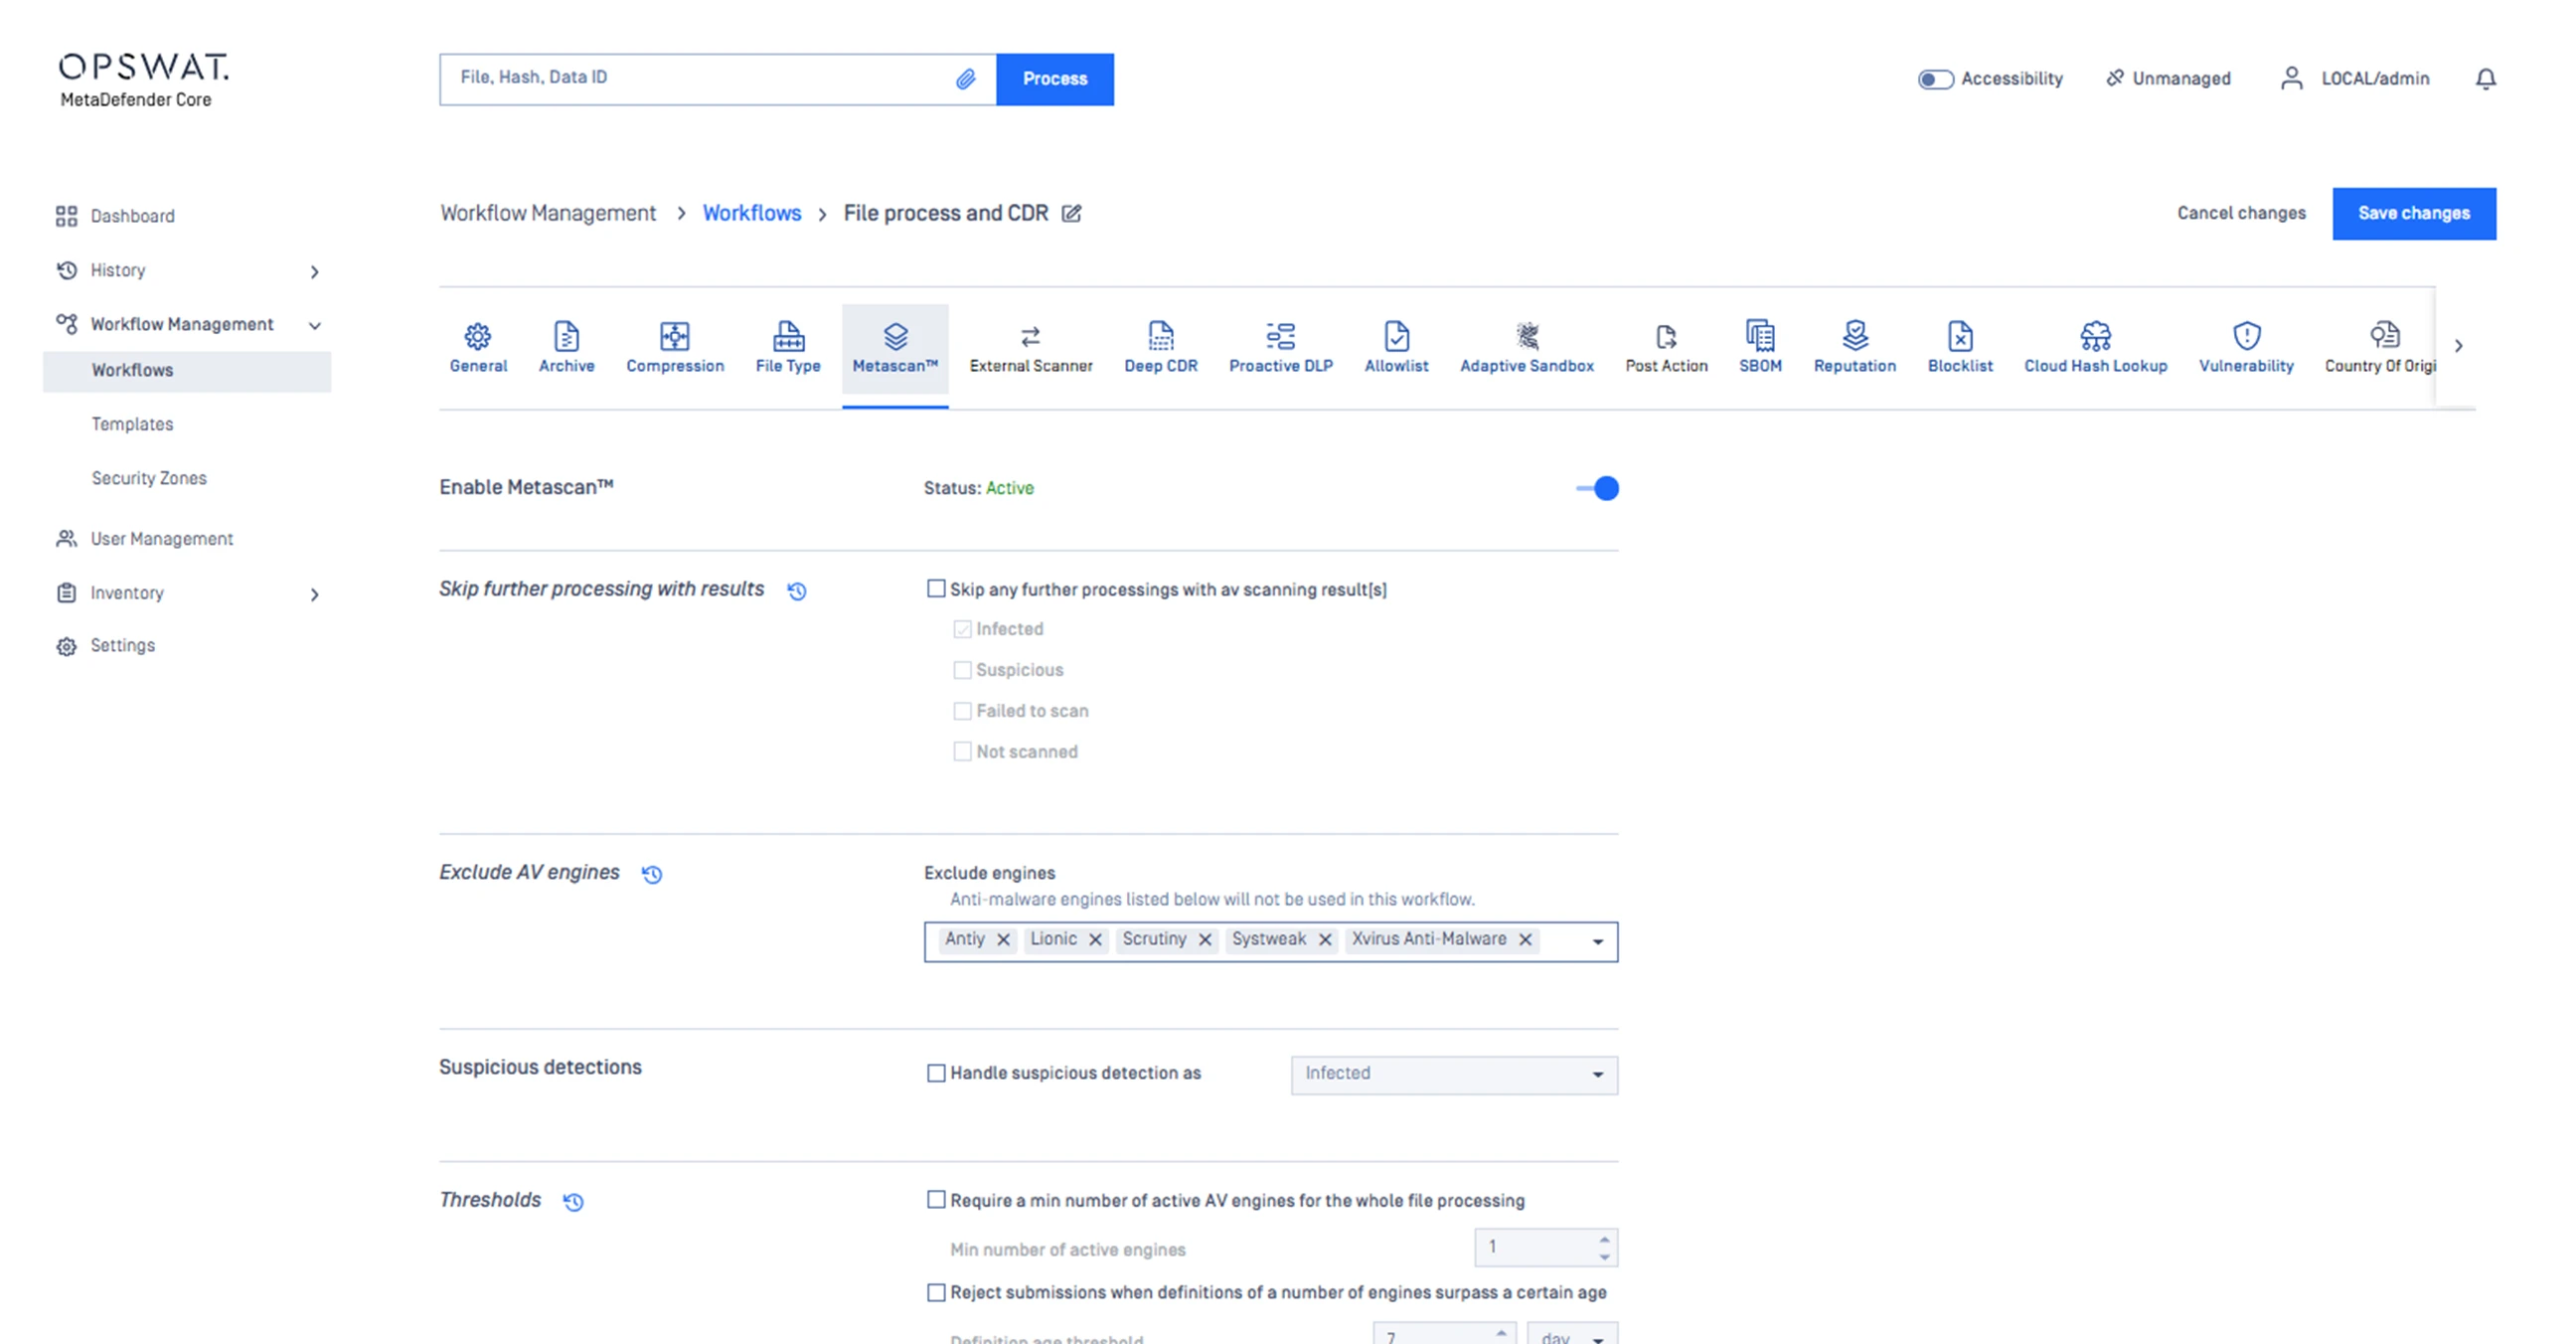
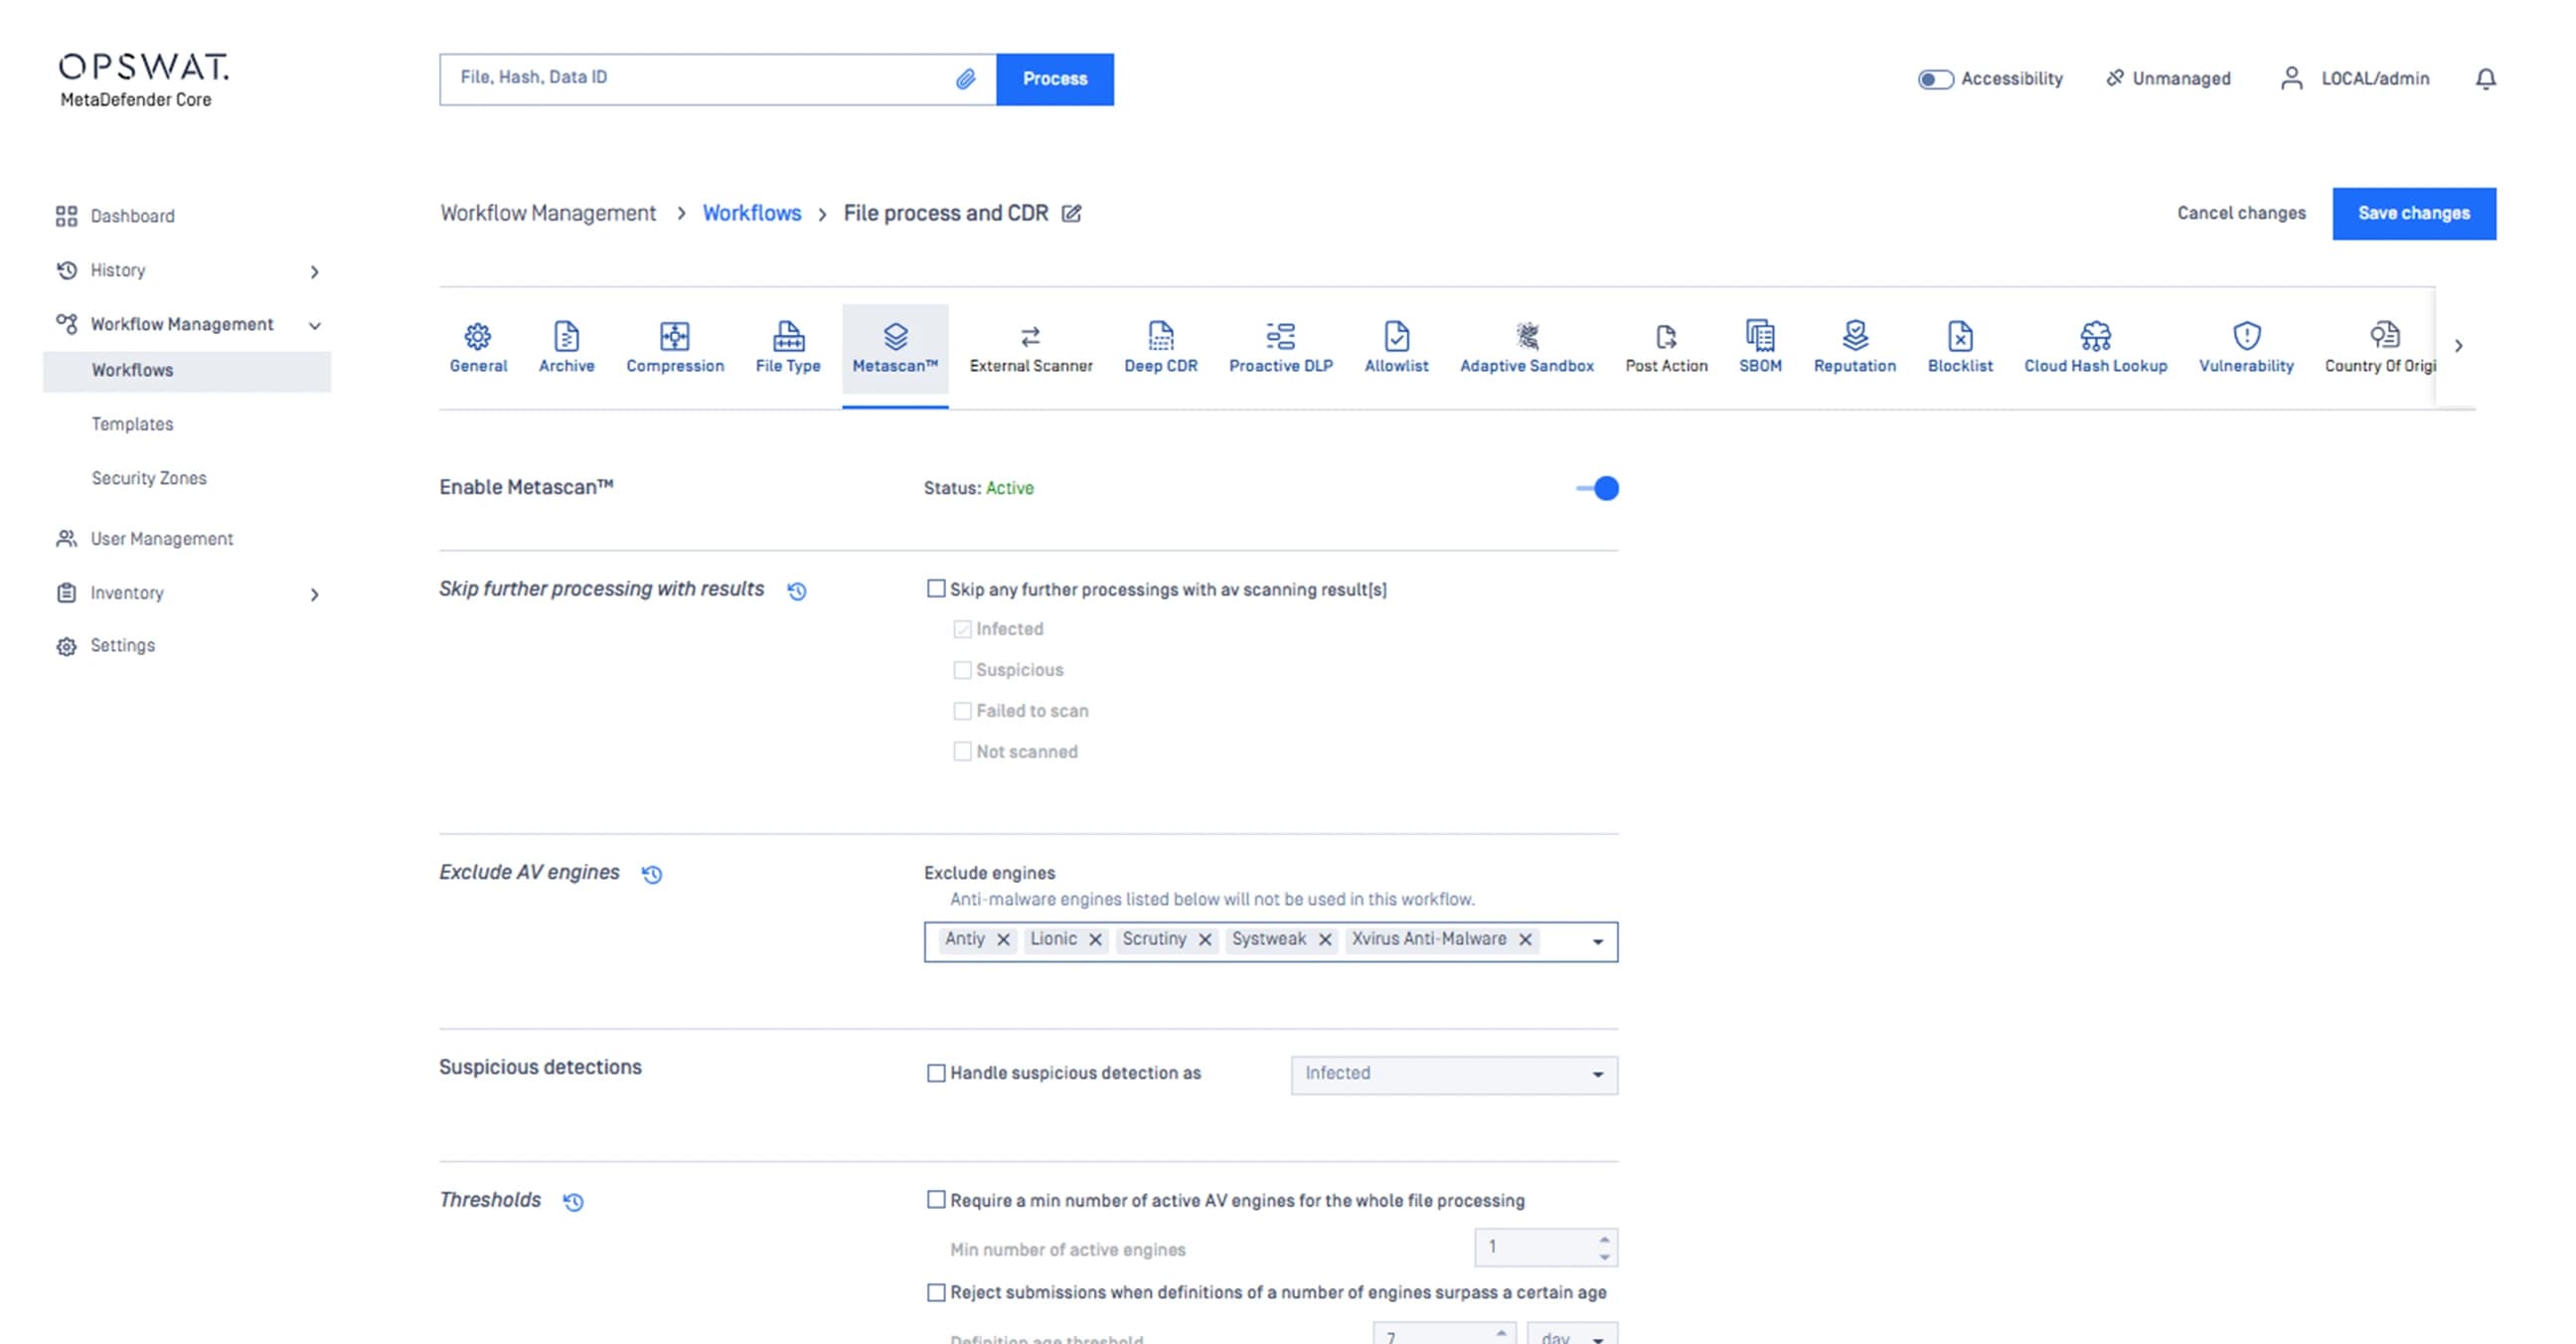 Flussi di lavoro di sicurezza personalizzati
Definisci i flussi di lavoro di rilevamento e protezione su Metascan Multiscanning, Deep CDR™ Technology, SBOM e Adaptive Sandbox fornire il livello di sicurezza appropriato in base al livello di affidabilità della fonte.
I nostri partner
Iniziate oggi stesso con OPSWAT
OPSWAT è leader nelle soluzioni di cybersecurity perché comprende i rischi e le sfide che le organizzazioni moderne devono affrontare. Abbiamo sviluppato funzionalità di threat intelligence che consentono al vostro team di comprendere le minacce e di rispondere più rapidamente che mai.
Iniziate a parlare con il nostro team oggi stesso per scoprire le nostre soluzioni per la sicurezza dei file.