Secure Accesso a tutte le app e a tutte le reti
My OPSWAT™ Central Management verifica costantemente l'identità degli utenti e lo stato di sicurezza dei dispositivi per garantire un accesso conforme e senza interruzioni alle applicazioni e alle reti aziendali.
- Accesso a fiducia zero
- Controlli continui della postura
- Visibilità centralizzata
OPSWAT è affidabile per
Le lacune nell'accesso che compromettono il vostro livello di sicurezza
Le VPN sono ormai un vettore di violazione, non un livello di sicurezza
Le VPN tradizionali sono state progettate per un modello di minaccia diverso. Una volta connessi, gli utenti ottengono un ampio accesso alla rete senza controlli di conformità continui, il che le rende uno dei vettori di attacco aziendali più sfruttati per il movimento laterale, il furto di credenziali e il ransomware.
Utenti autenticati, dispositivi non verificati
I provider di identità verificano l'identità di chi effettua l'accesso, ma non forniscono alcuna informazione sull'endpoint. I dispositivi privi di patch, non conformi o compromessi aggirano completamente i controlli di identità, trasformando gli utenti affidabili in minacce involontarie.
Mancanza di una visibilità unificata sui controlli di accesso
Cloud app, reti locali, VDI, BYOD, collaboratori esterni: ciascuno protetto da uno strumento diverso con le proprie politiche. Senza un controllo centralizzato, le lacune di sicurezza aumentano con ogni nuovo ambiente aggiunto.
Un'unica piattaforma per l'orchestrazione completa degli accessi in modalità zero-trust
My OPSWAT Central Management colma il divario tra l'autenticazione degli utenti e lo stato di integrità dei dispositivi in tempo reale, garantendo un accesso continuo con il minimo privilegio da un'unica console.
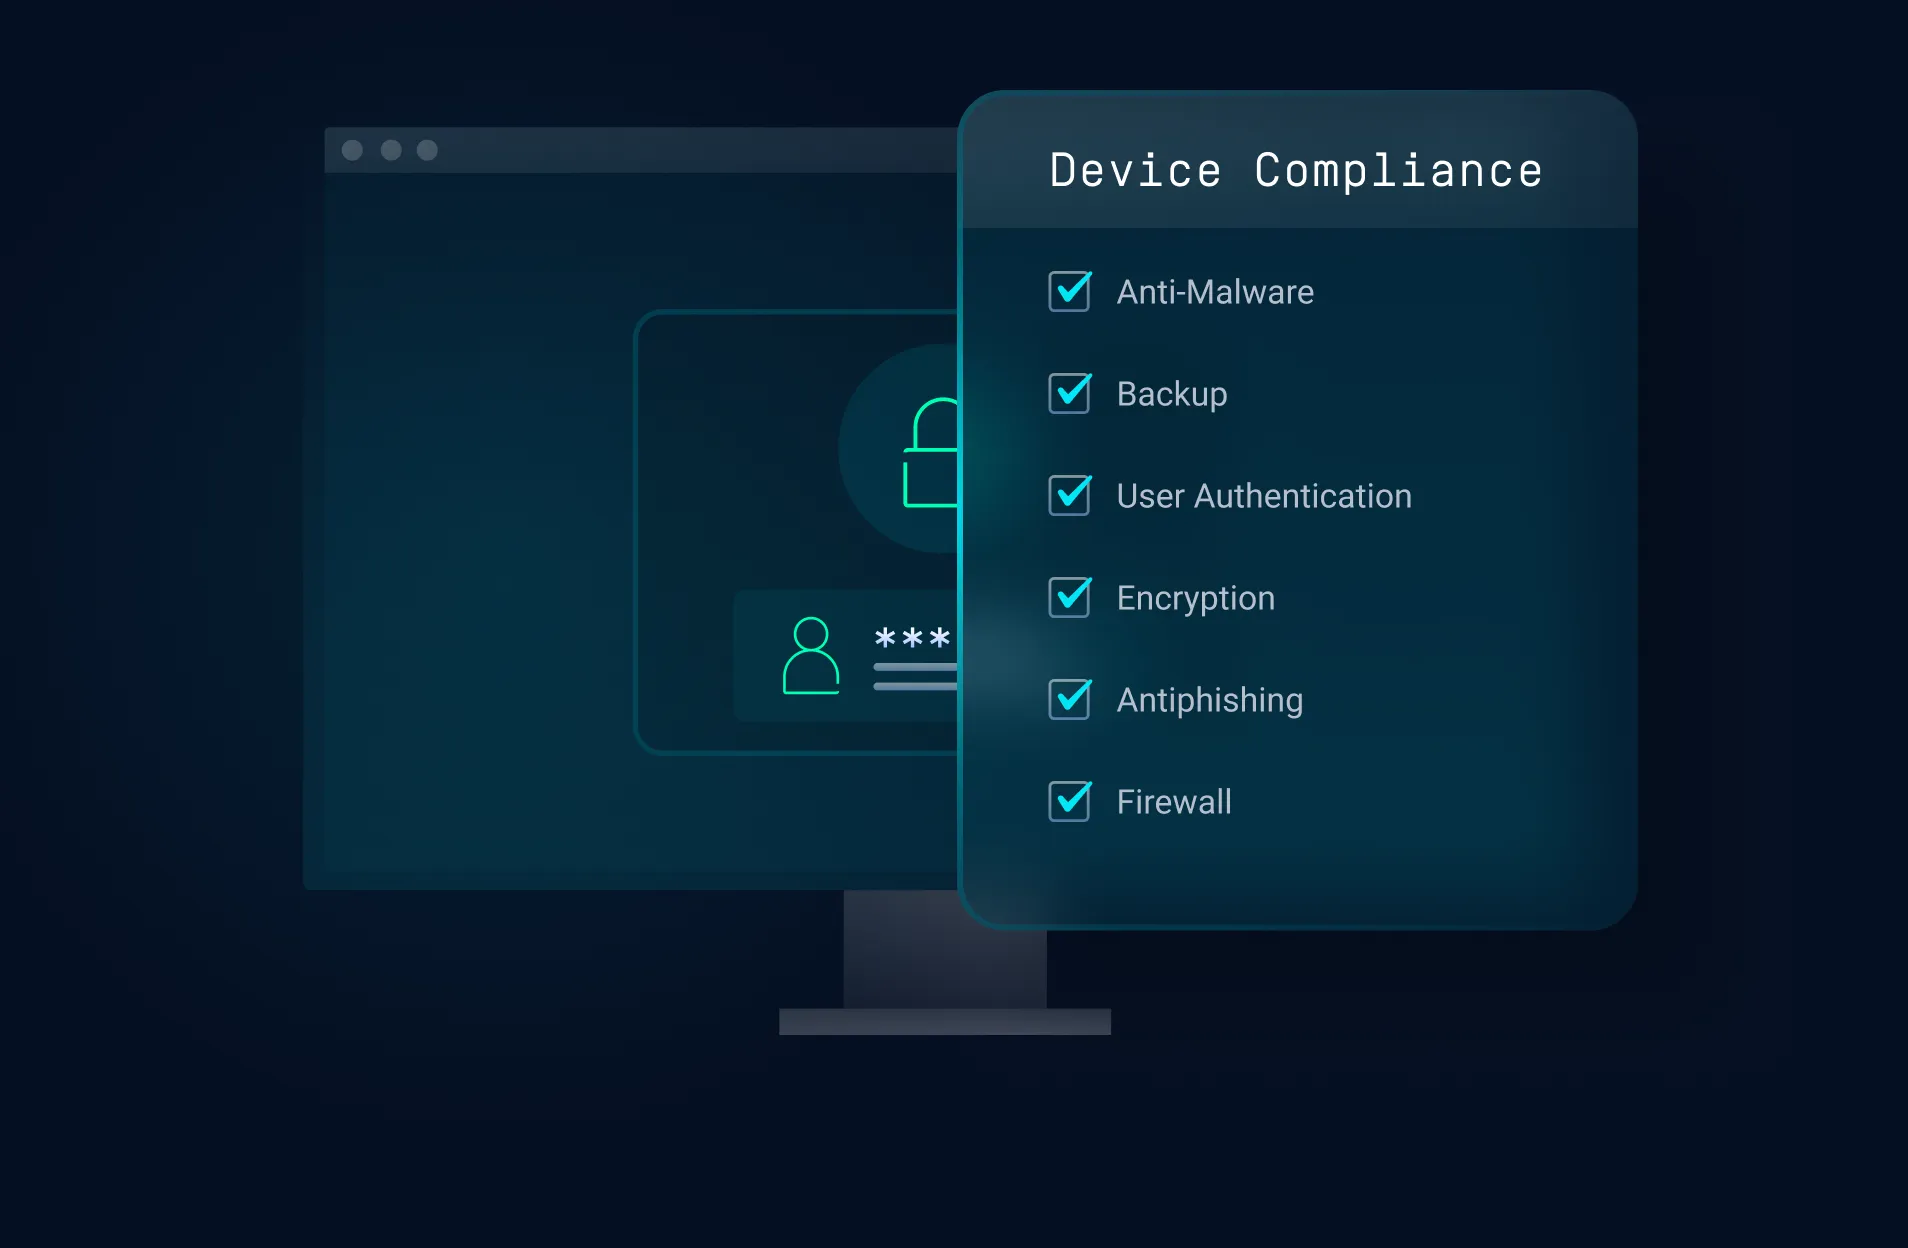
Sostituire le VPN con un approccio “zero-trust” e un accesso a livello di applicazione
Eliminare l'esposizione generalizzata della rete grazie a metodi di accesso che verificano costantemente l'identità e la conformità dei dispositivi prima di concedere un accesso con privilegi minimi, specifico per ciascuna applicazione.
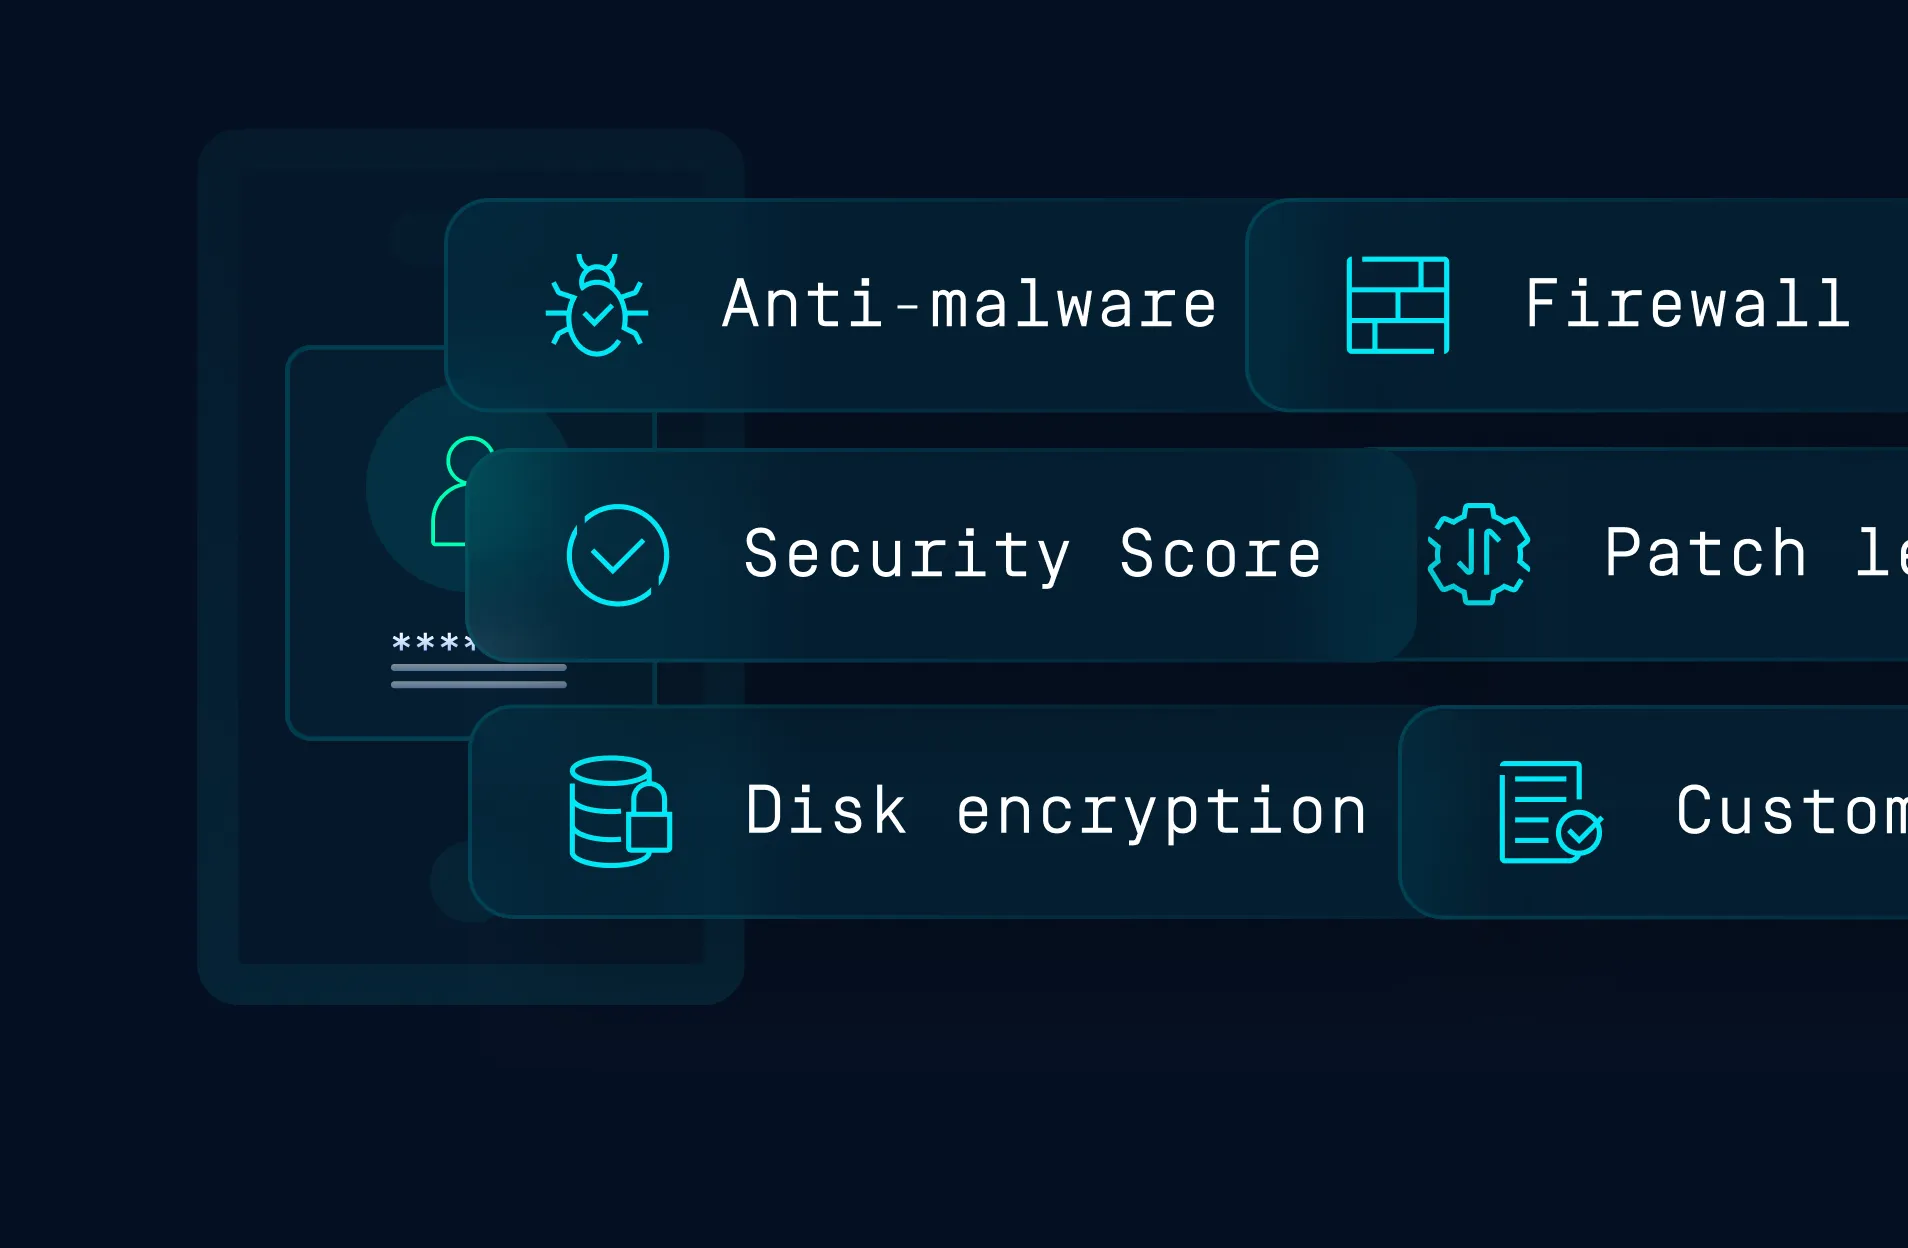
Aggiungere la verifica del dispositivo a ogni decisione relativa all'accesso
Aggiungi la conformità dei dispositivi in tempo reale al tuo IdP e alla tua autenticazione a più fattori (MFA) esistenti. L'accesso dipende sia dall'identità dell'utente sia dal fatto che il suo dispositivo sia in buone condizioni e conforme in quel momento.
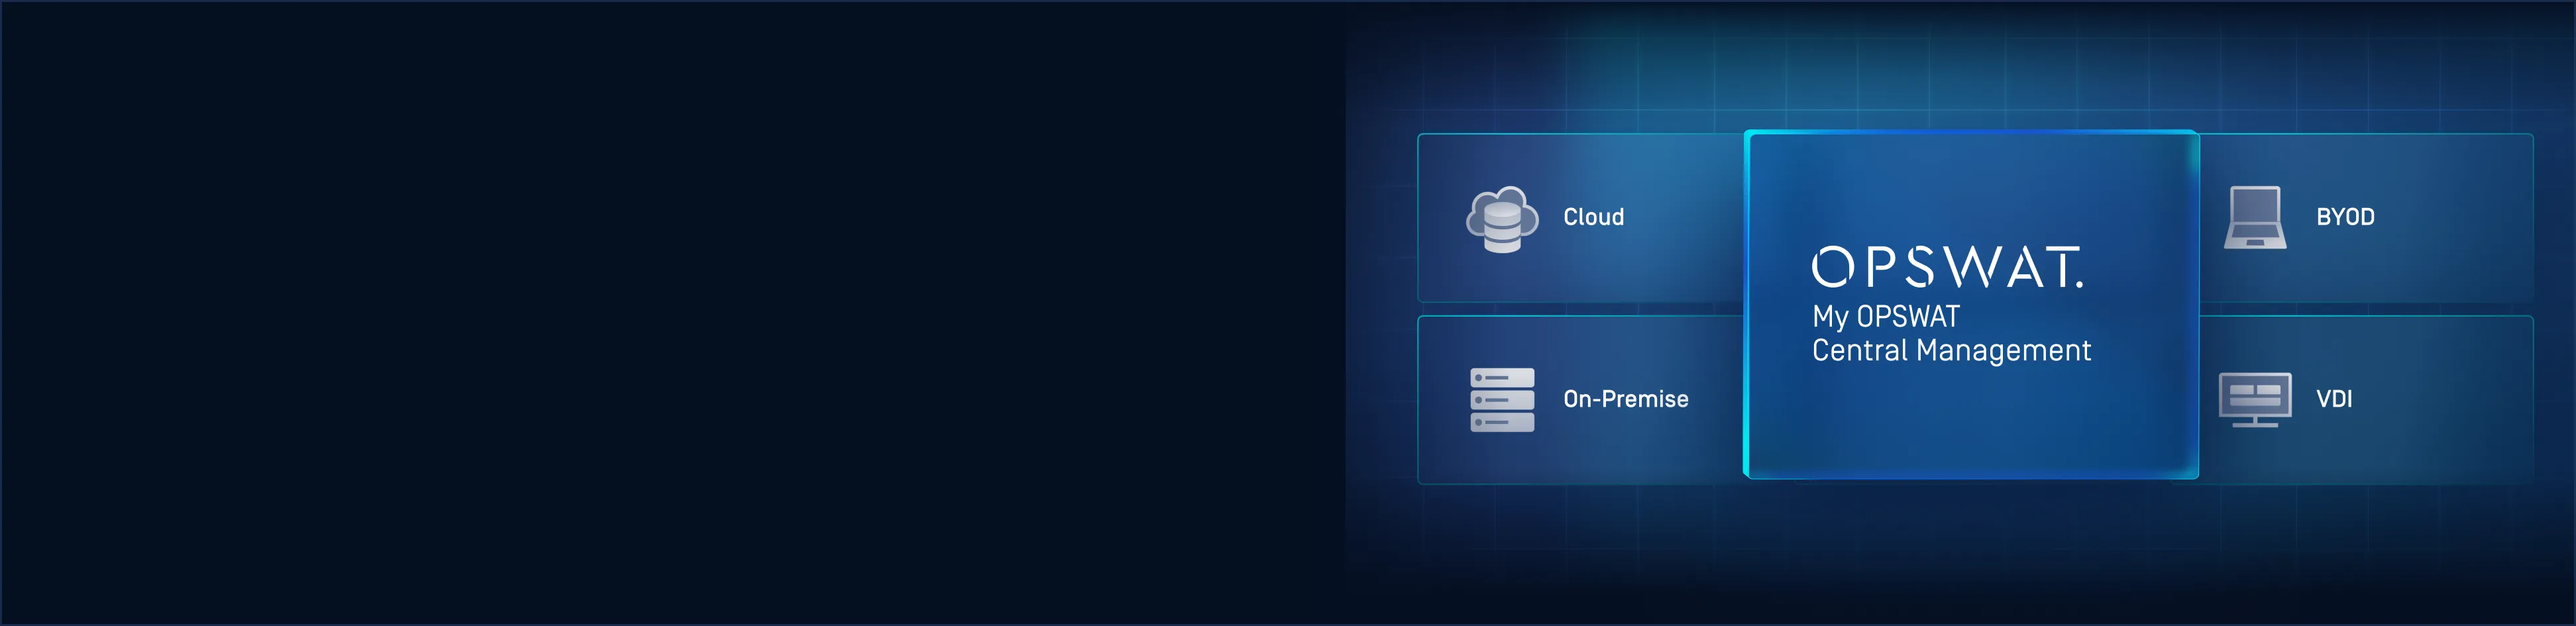
Un'unica console per ogni metodo di accesso e ambiente
Definisci, implementa e monitora le regole di accesso sicuro a livello globale da My OPSWAT Central Management . Un unico motore di policy, un’unica dashboard, un unico registro di audit, per cloud, on-premise, VDI e BYOD.
Applicazione dell'accesso Zero-Trust in ogni ambiente
My OPSWAT Central Management offre ai team di sicurezza un’unica console per ispezionare i dispositivi, garantire la conformità e intervenire sui rischi, sia prima che dopo la concessione dell’accesso.
Visibilità centralizzata e controllo delle politiche
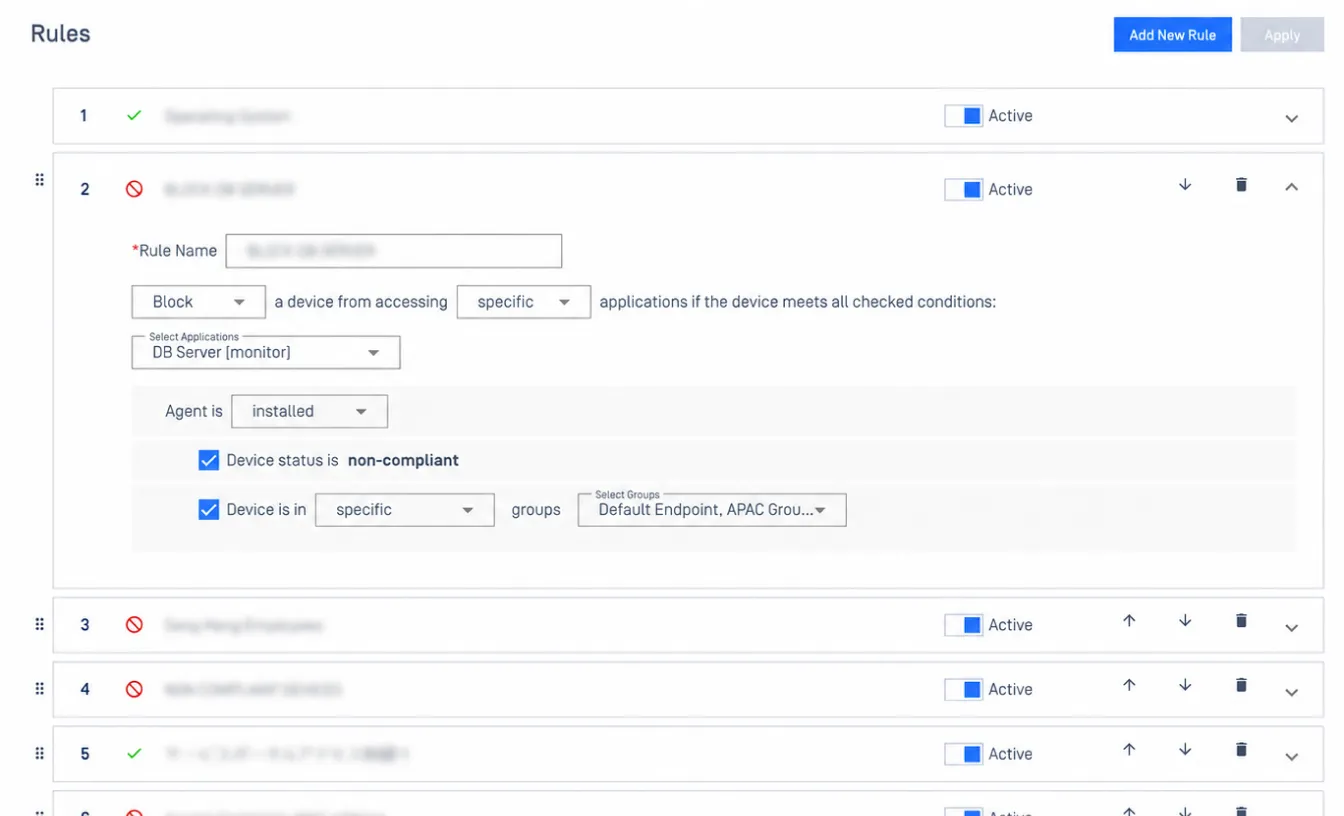
Una visione unica di tutti i dispositivi e delle relative modalità di accesso consente ai team IT di rimanere aggiornati man mano che la forza lavoro cresce. È possibile autorizzare o bloccare facilmente qualsiasi dispositivo e applicare le regole da un’unica console.
Controlli in tempo reale dello stato dei dispositivi
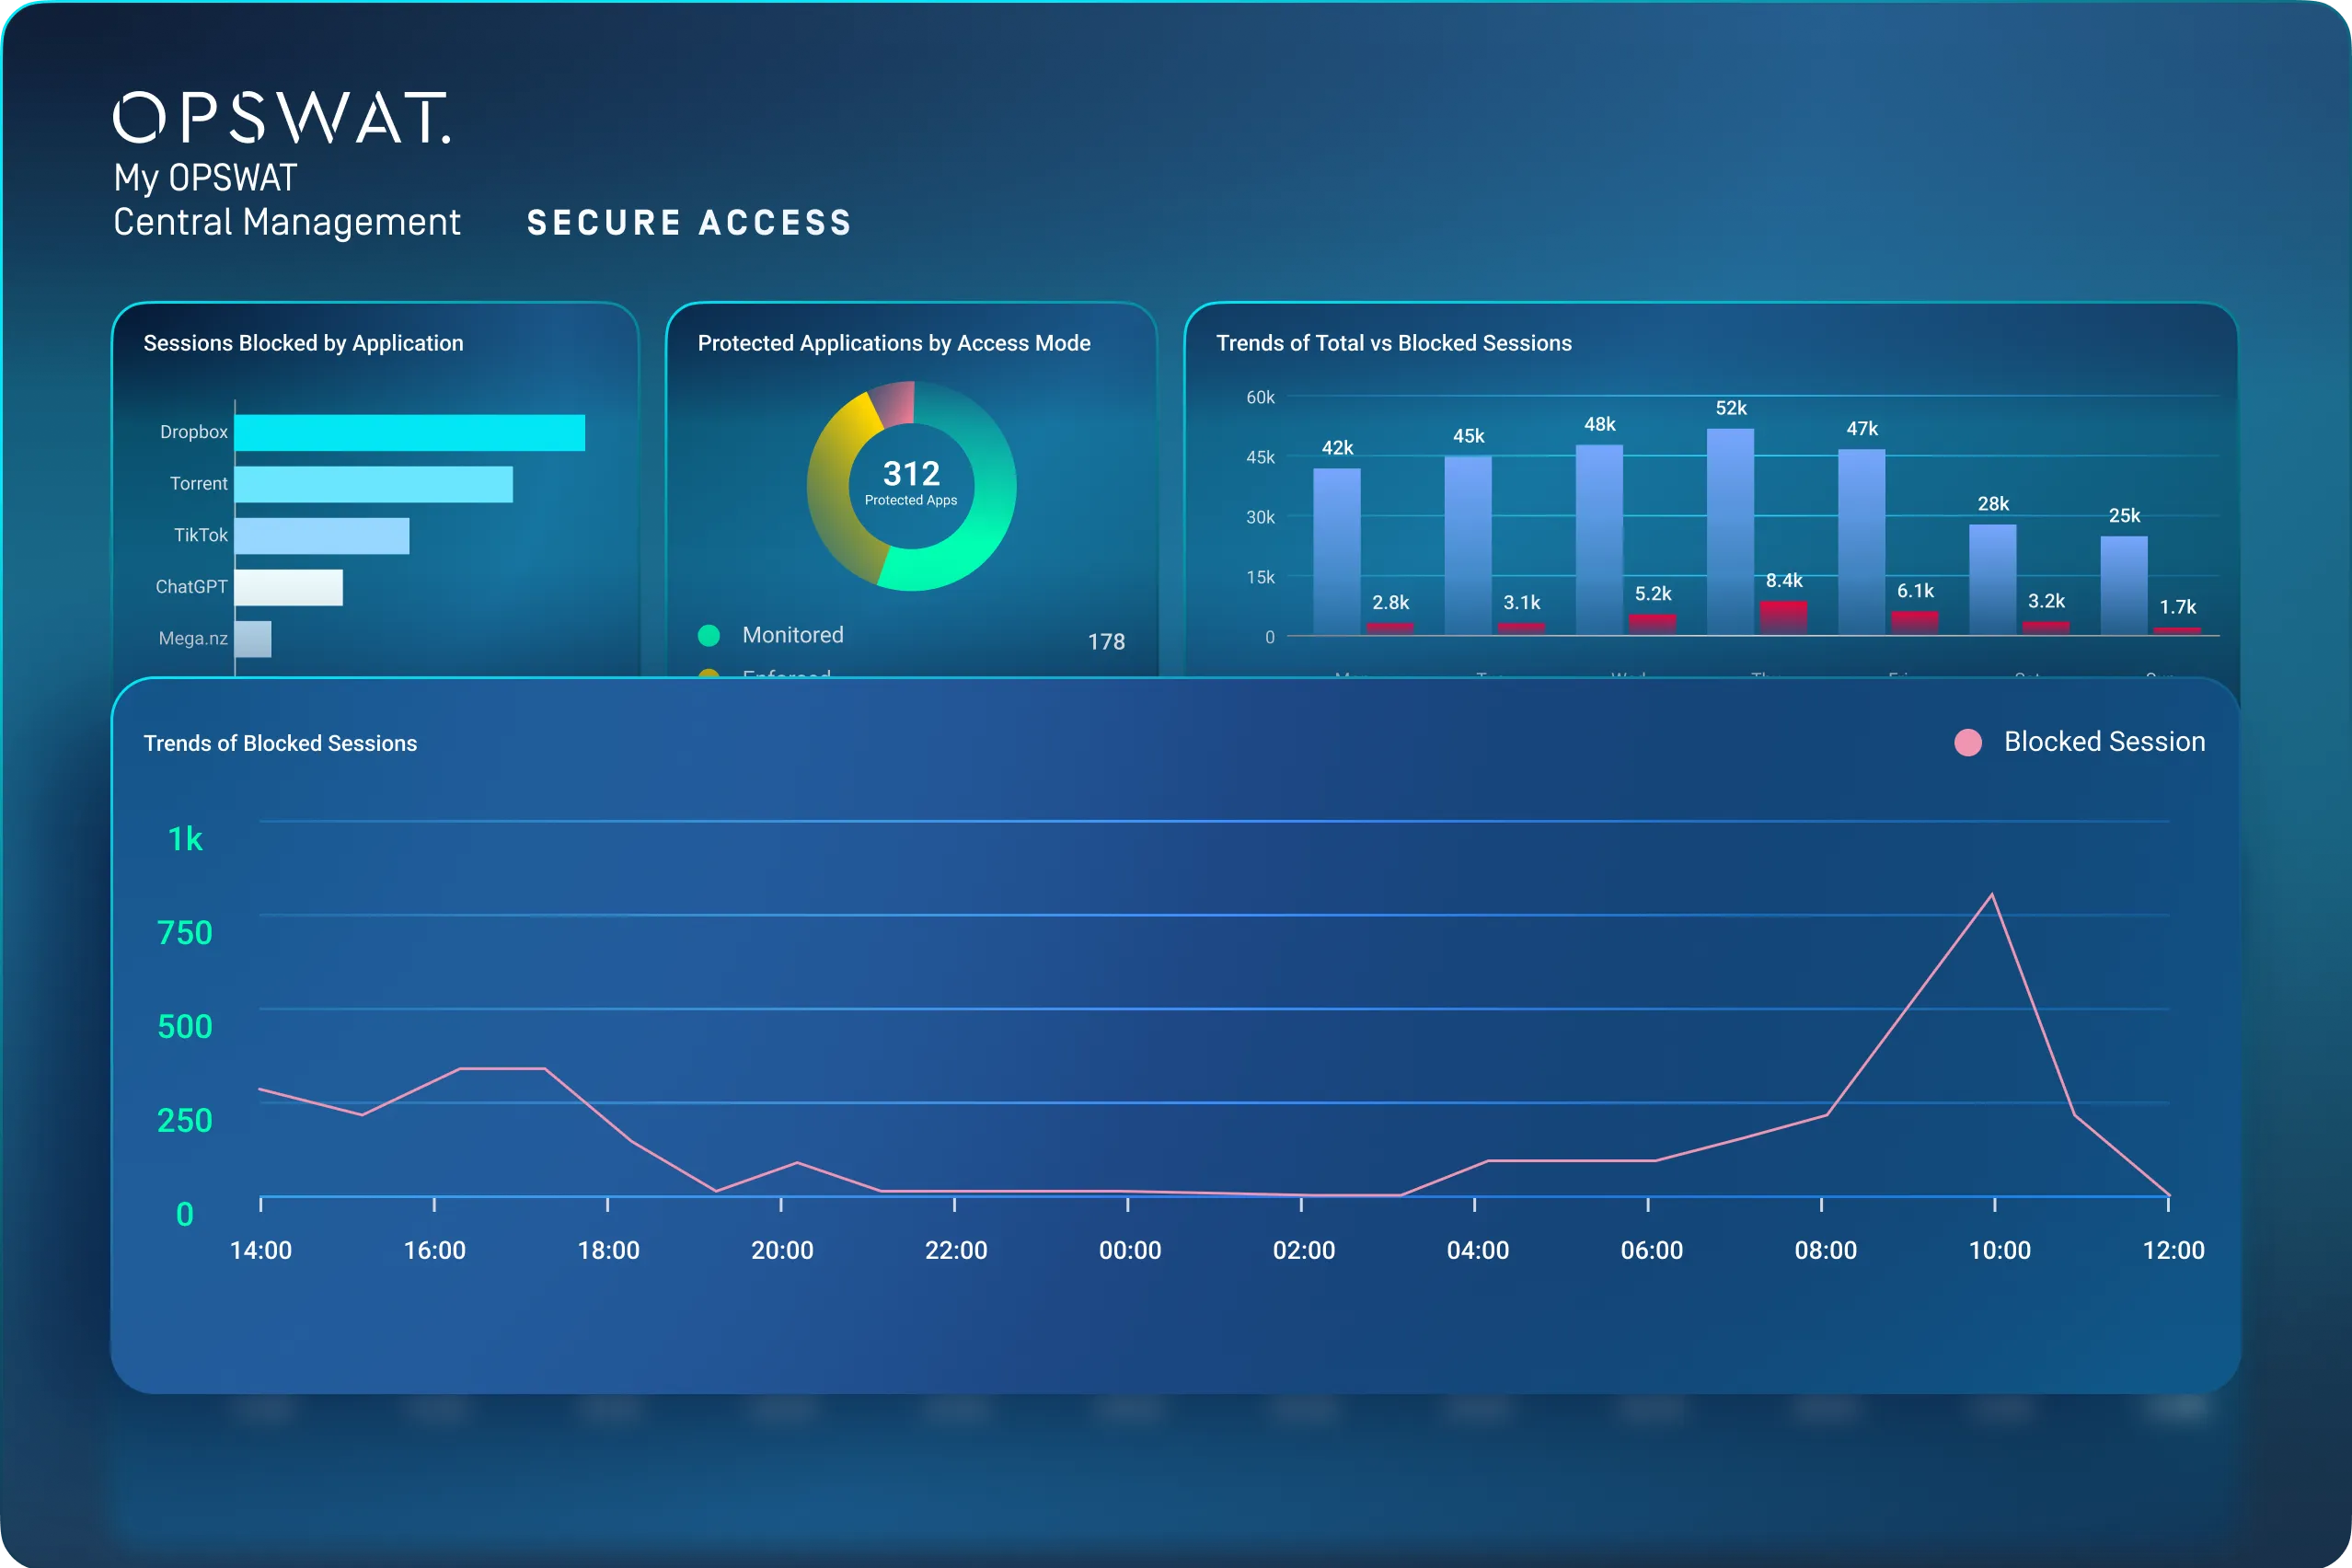
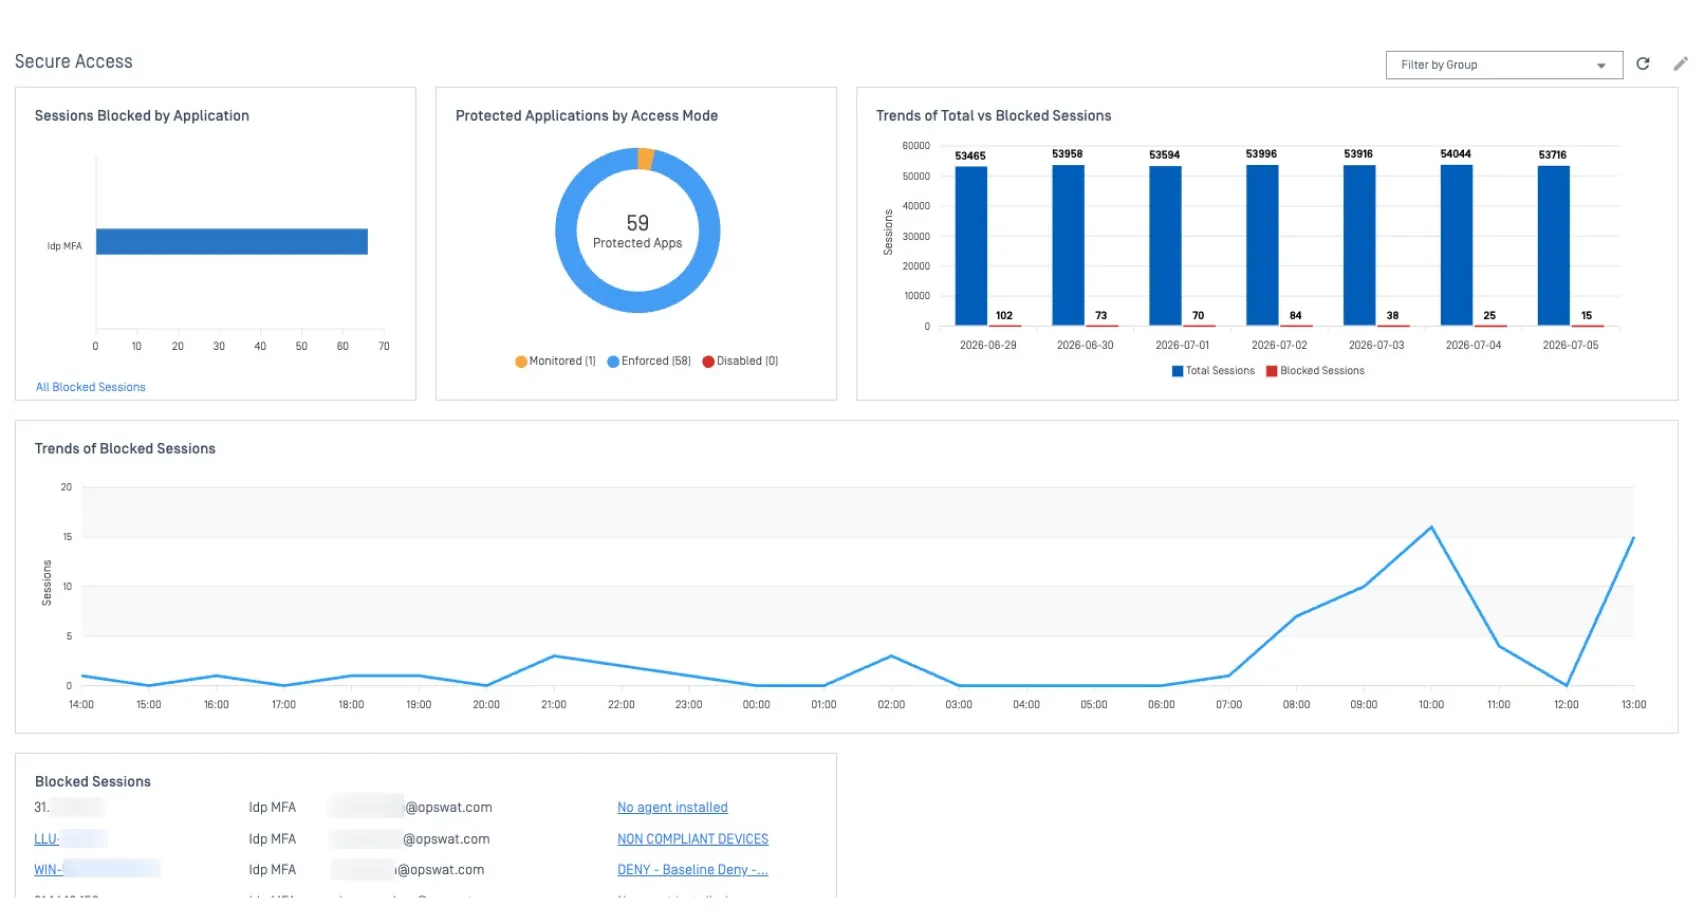
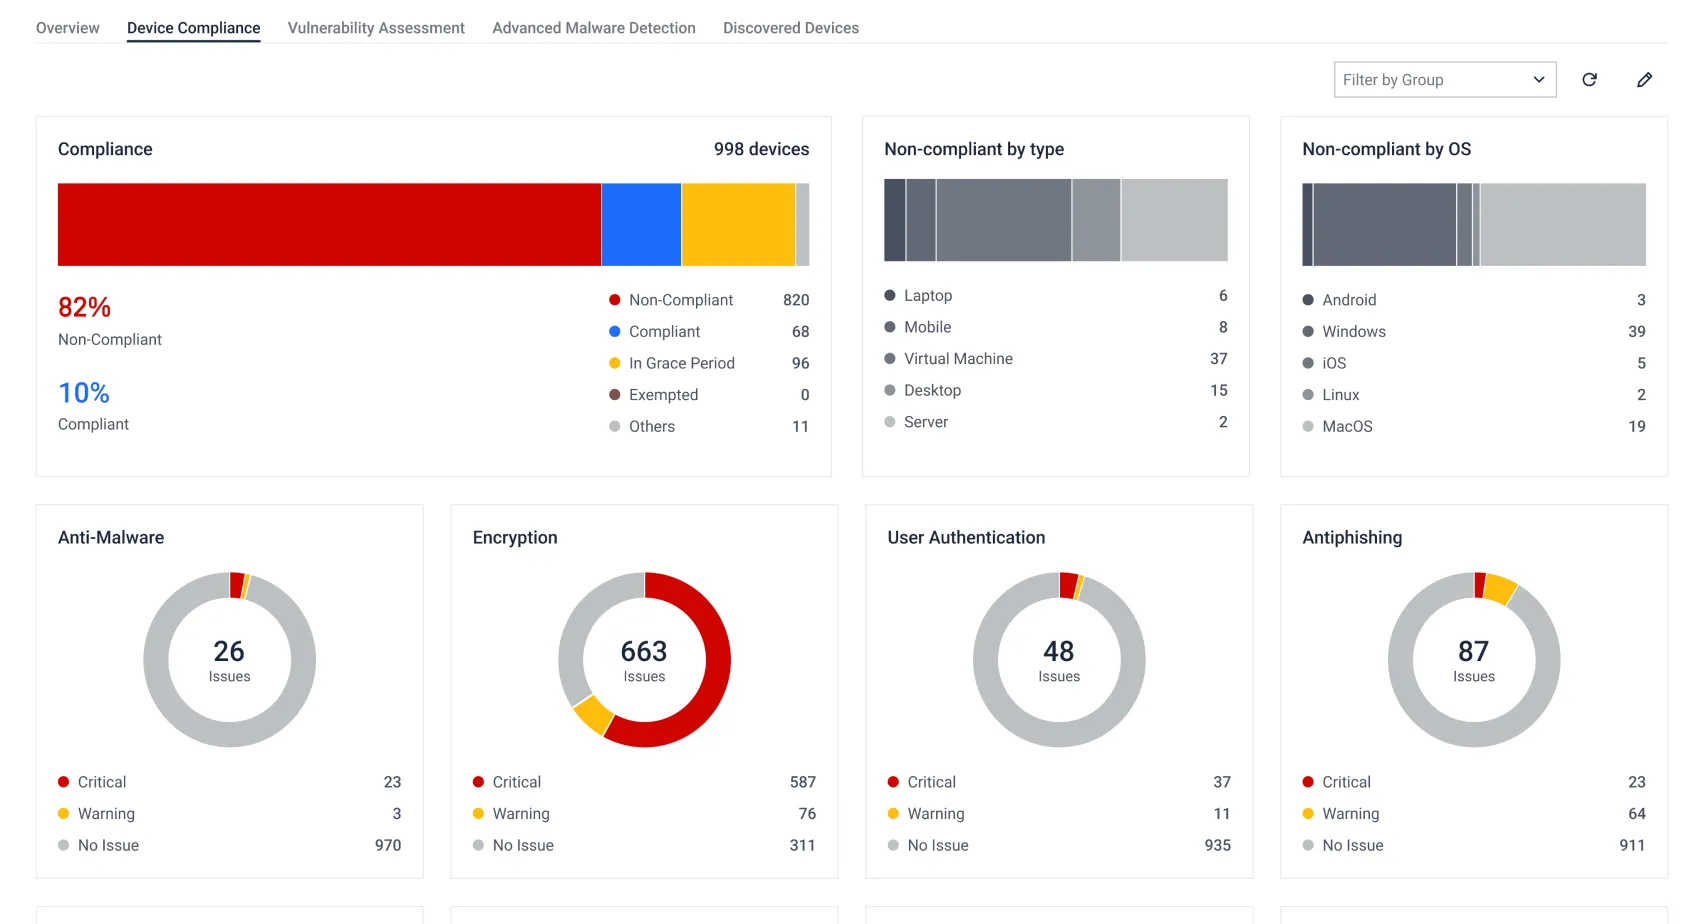
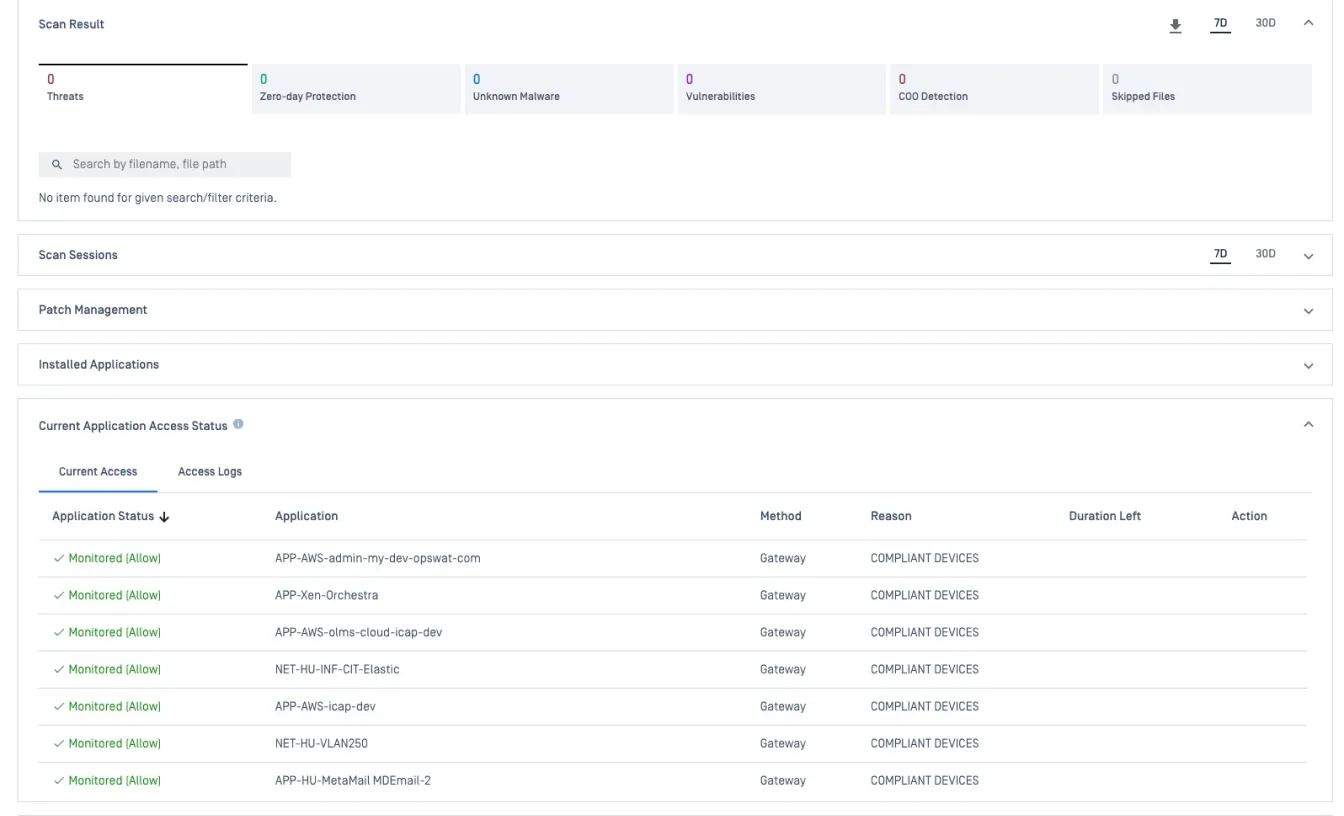
Ottieni una panoramica completa e in tempo reale dello stato di salute degli endpoint in tutto l'ambiente. Esamina i dati dettagliati sulla sicurezza di qualsiasi dispositivo, monitora quali dispositivi accedono a quali applicazioni e tieni traccia dell'andamento dei rischi da un'unica interfaccia.
Conformità e controllo approfonditi
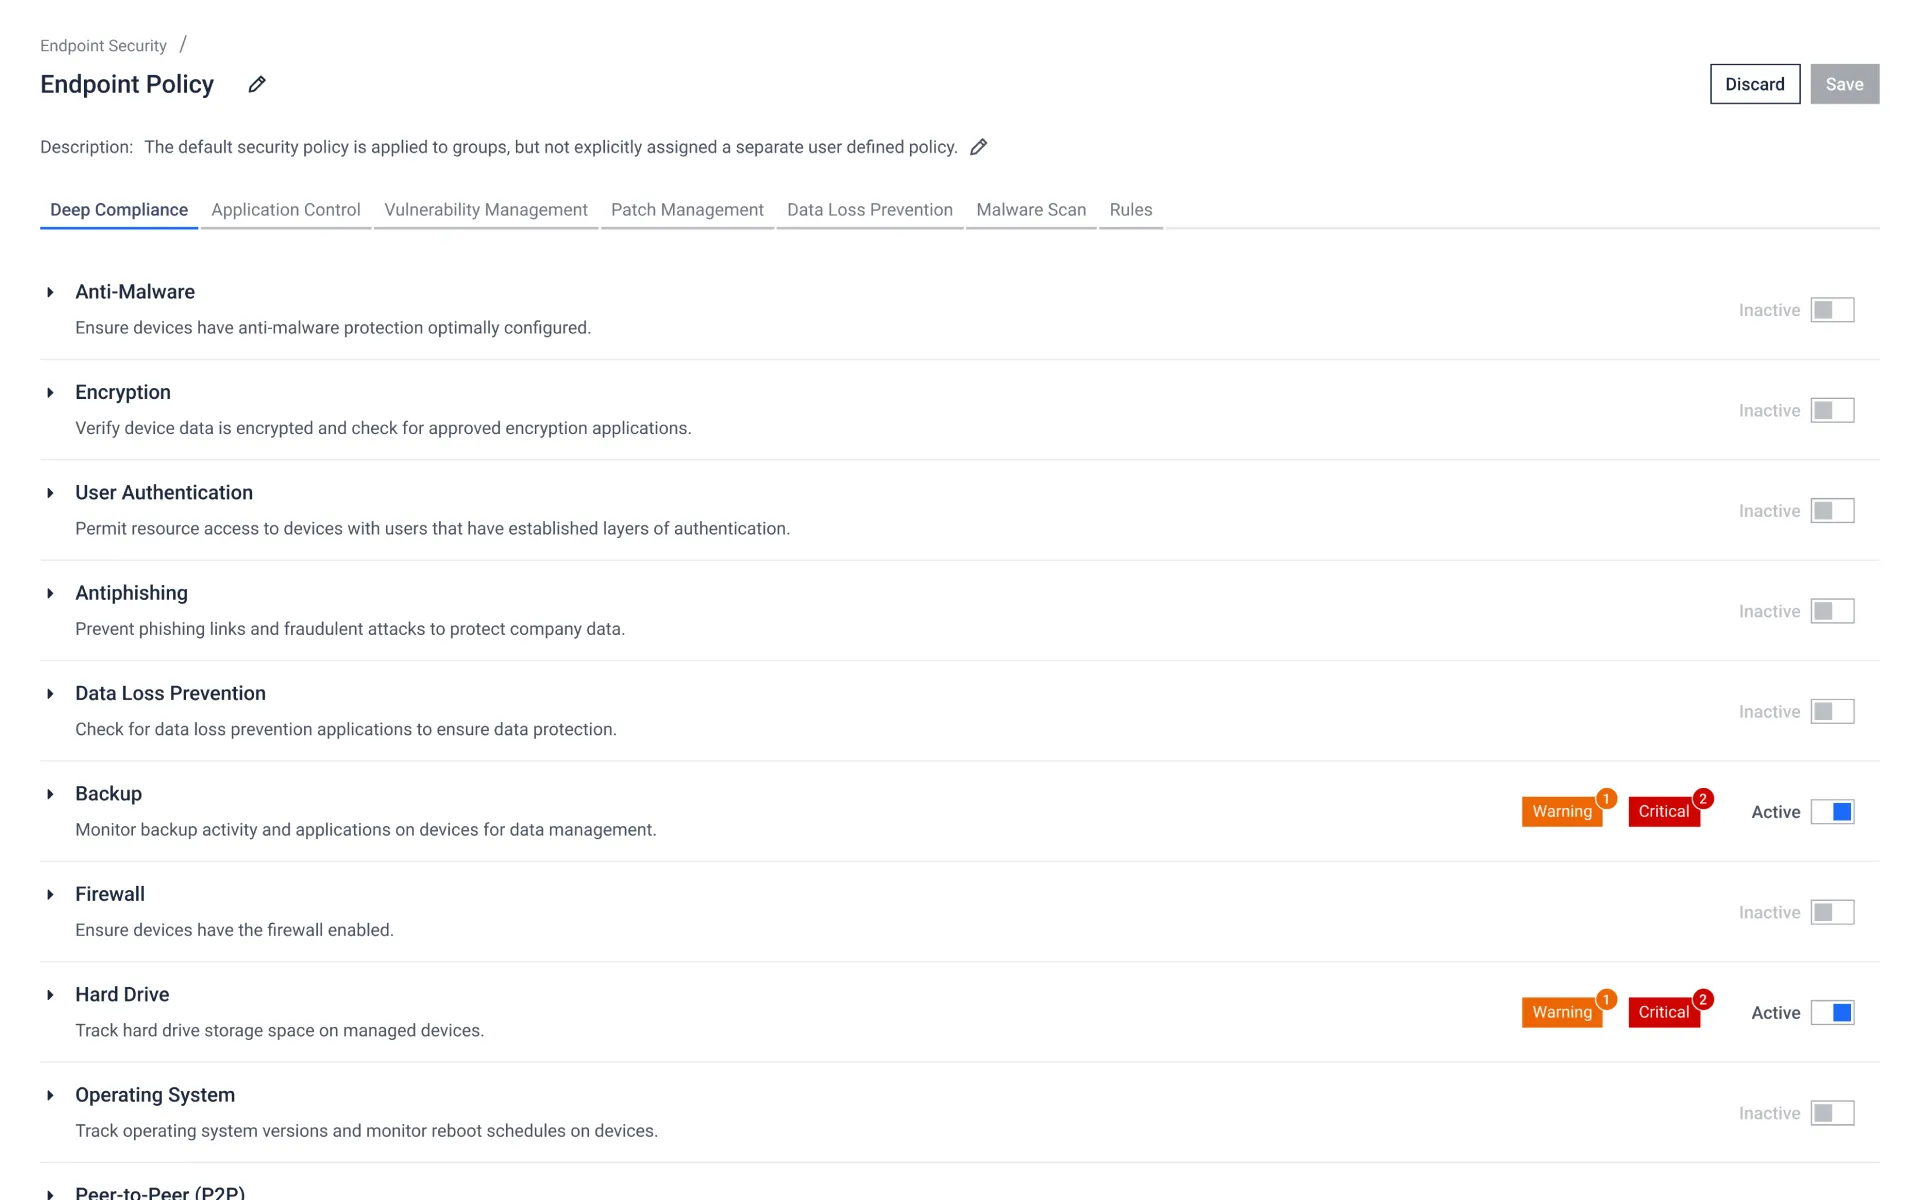
Esegui ispezioni approfondite dei dispositivi su oltre 5.000 applicazioni di terze parti, che coprono controlli quali la crittografia del disco, la protezione antimalware, il backup, lo stato del firewall e la scansione delle vulnerabilità, andando ben oltre i normali controlli del sistema operativo e dell'antivirus.
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 MetaDefender Endpoint

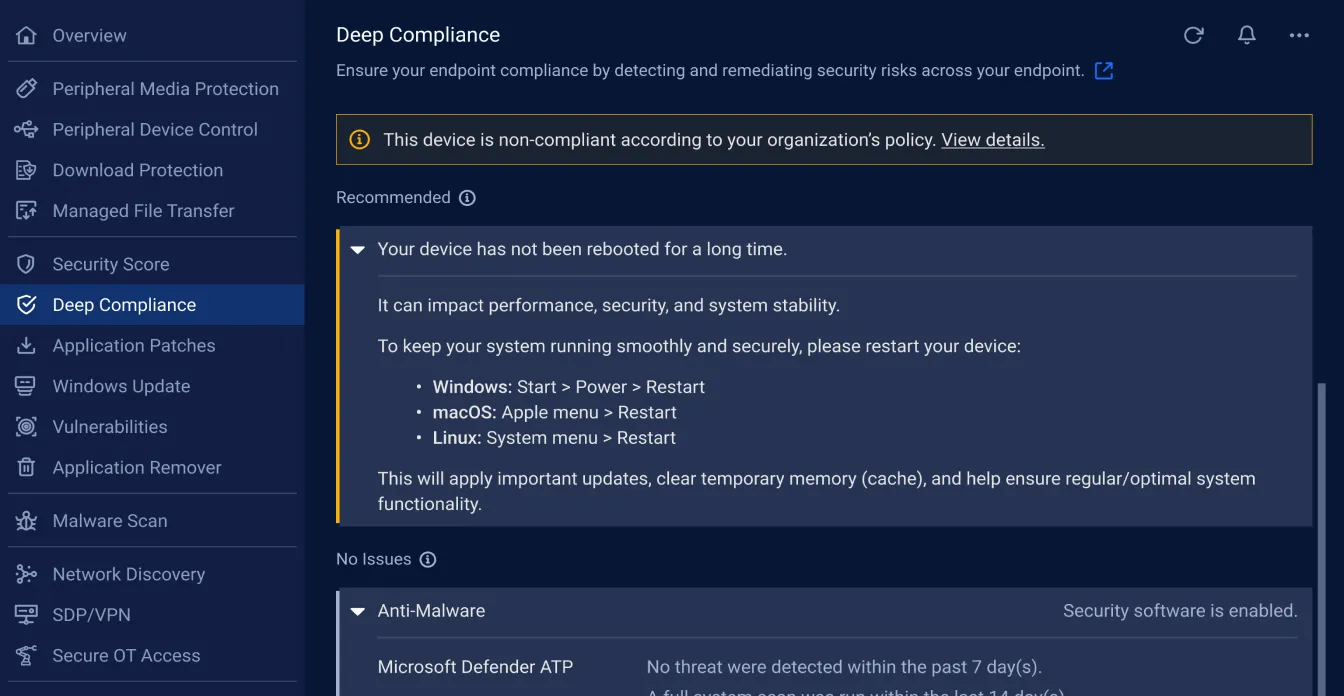
Vulnerabilità aggiornate e Patch Management
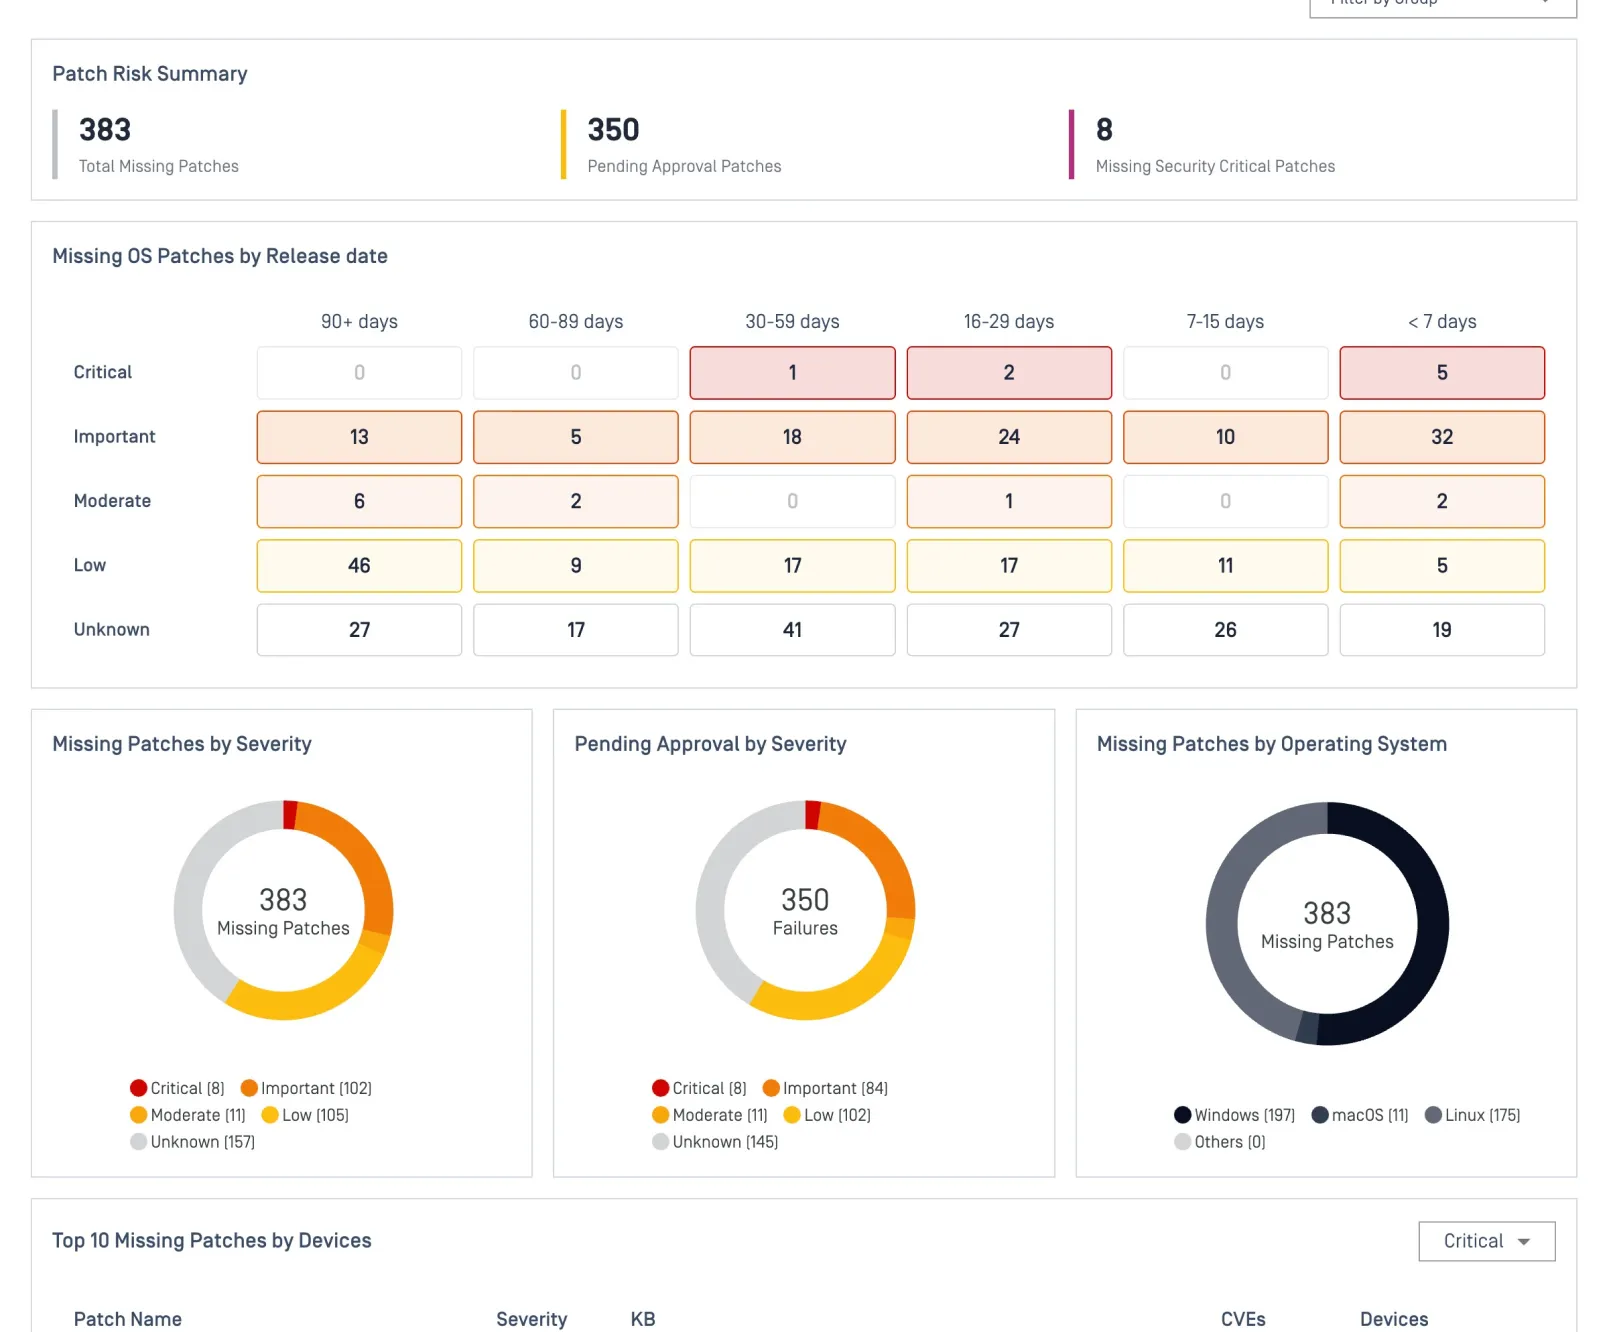
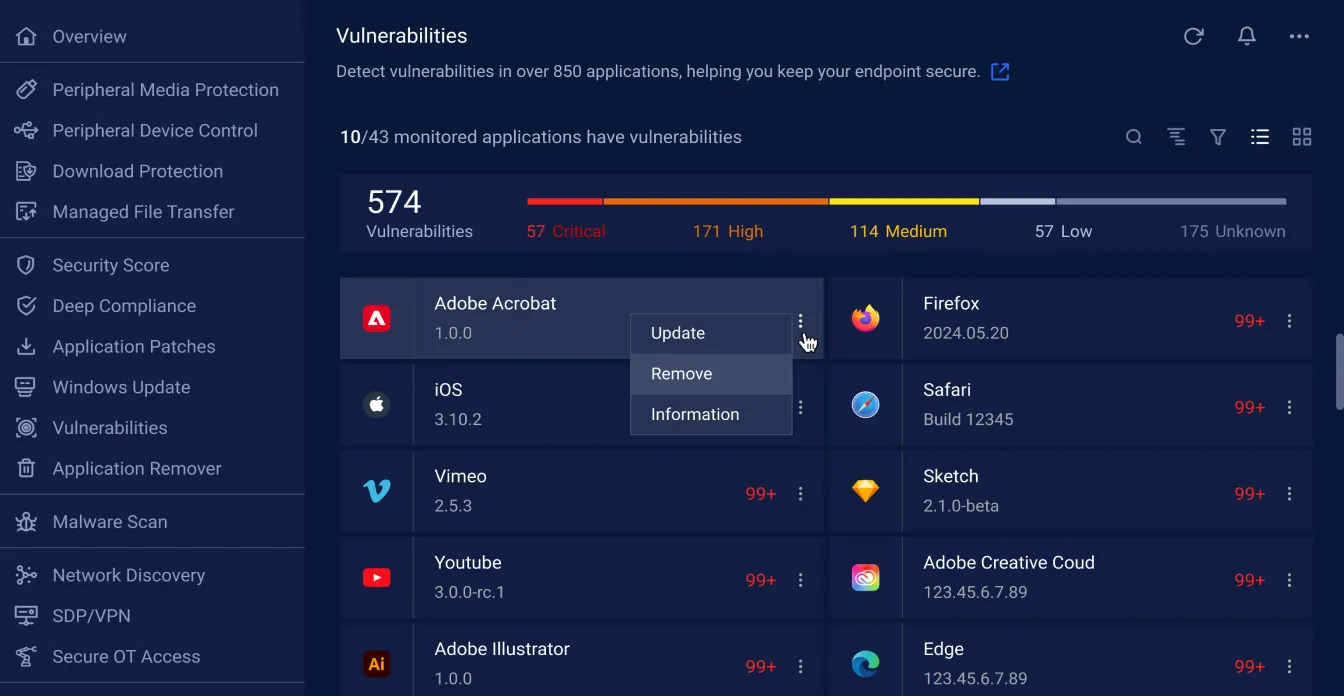
Individua le vulnerabilità note presenti nel database CVE e stabilisci le priorità di risoluzione utilizzando il sistema di valutazione proprietario di OPSWAT, sviluppato sulla base dell’esperienza maturata nella protezione di oltre 100 milioni di endpoint. Ottimizza la gestione delle patch prima che le vulnerabilità si trasformino in attacchi.
Risoluzione automatizzata e self-service
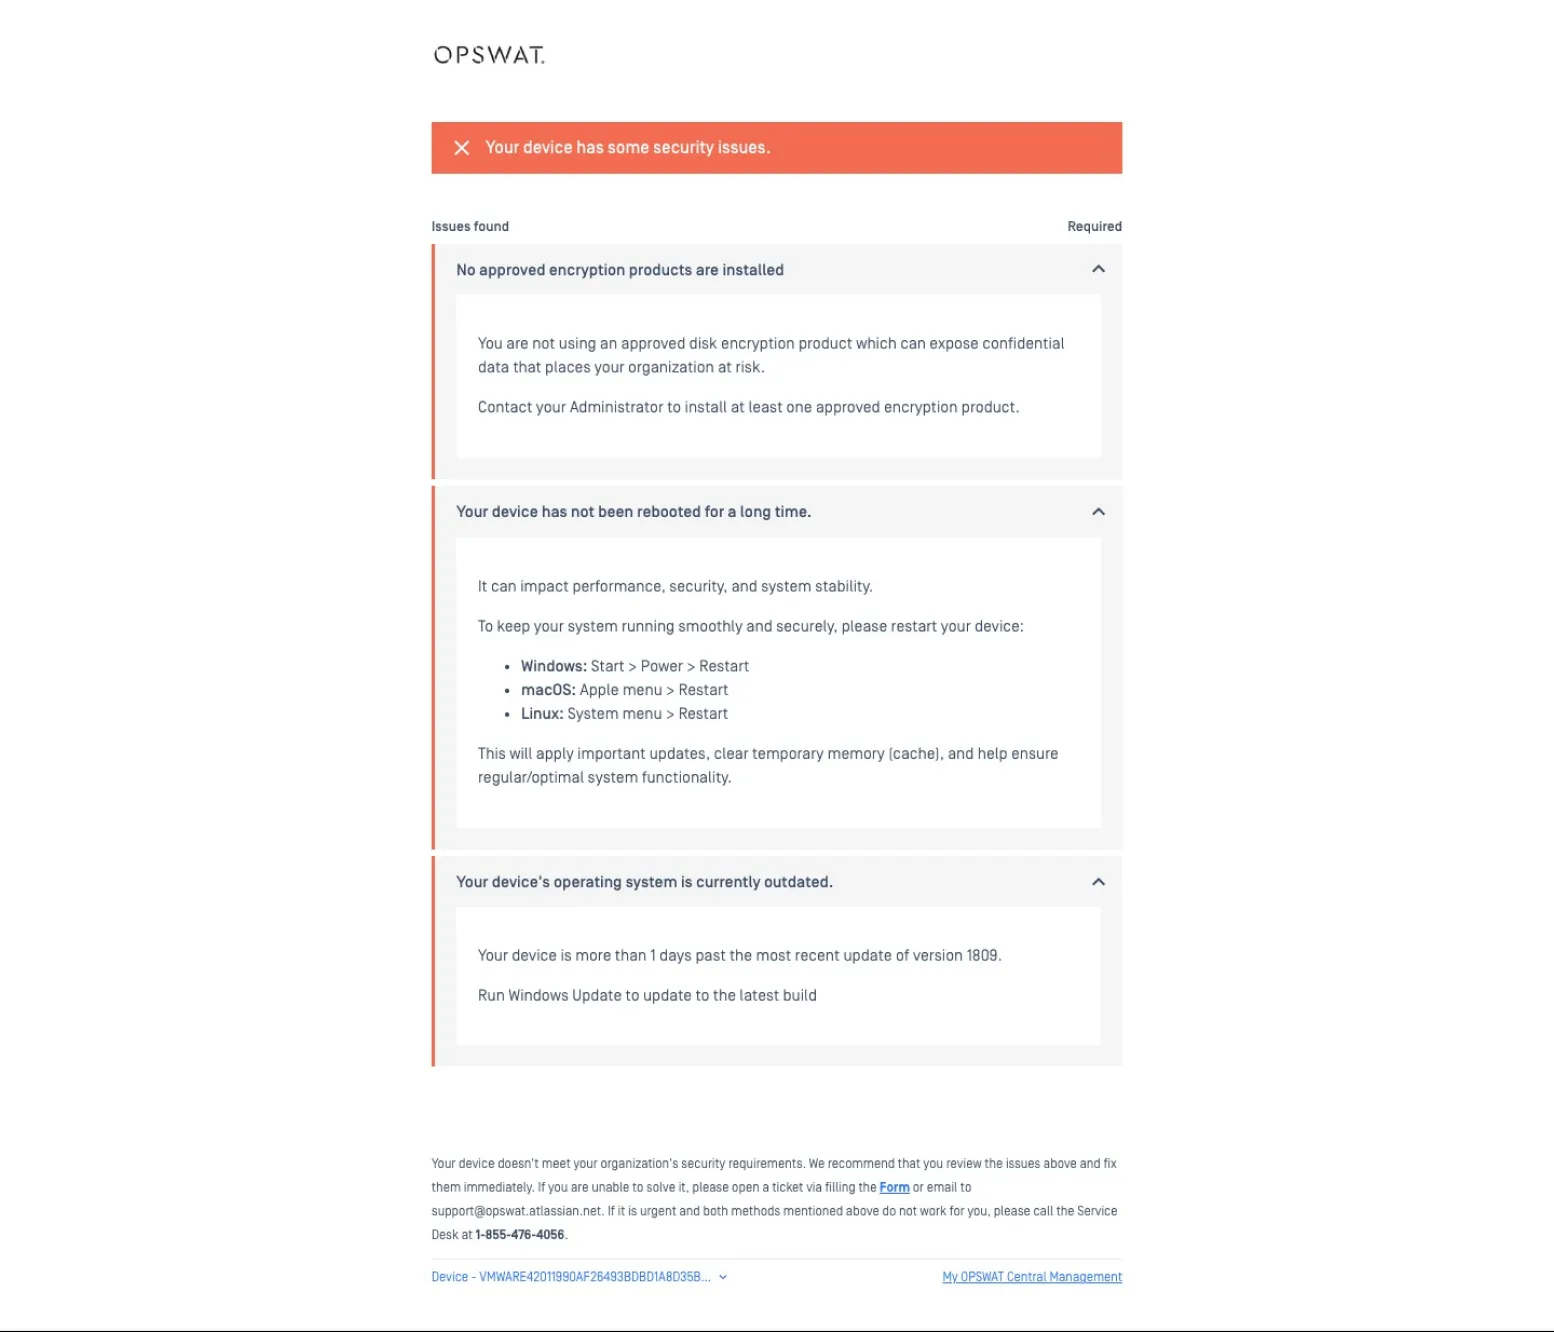
Gli utenti che utilizzano dispositivi non conformi vengono reindirizzati a una pagina self-service contenente istruzioni specifiche su cosa correggere esattamente. Le operazioni di correzione più comuni, come l'aggiornamento delle definizioni antivirus, l'attivazione dei firewall e la rimozione delle app indesiderate, possono essere completamente automatizzate.
Device-Aware Network Access Control
Ottieni un'identificazione precisa dei dispositivi e garantisci la conformità in tempo reale su tutta la tua rete. Blocca i tentativi di connessione non autorizzati e applica la segmentazione per collocare i dispositivi IoT nel gruppo appropriato.
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


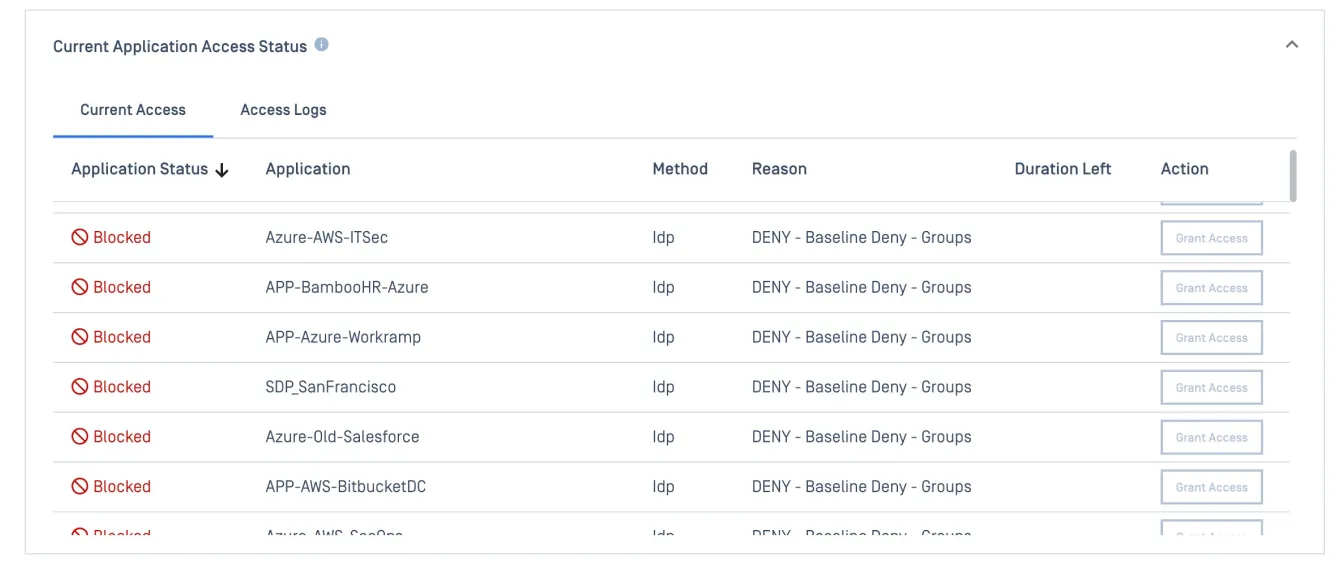
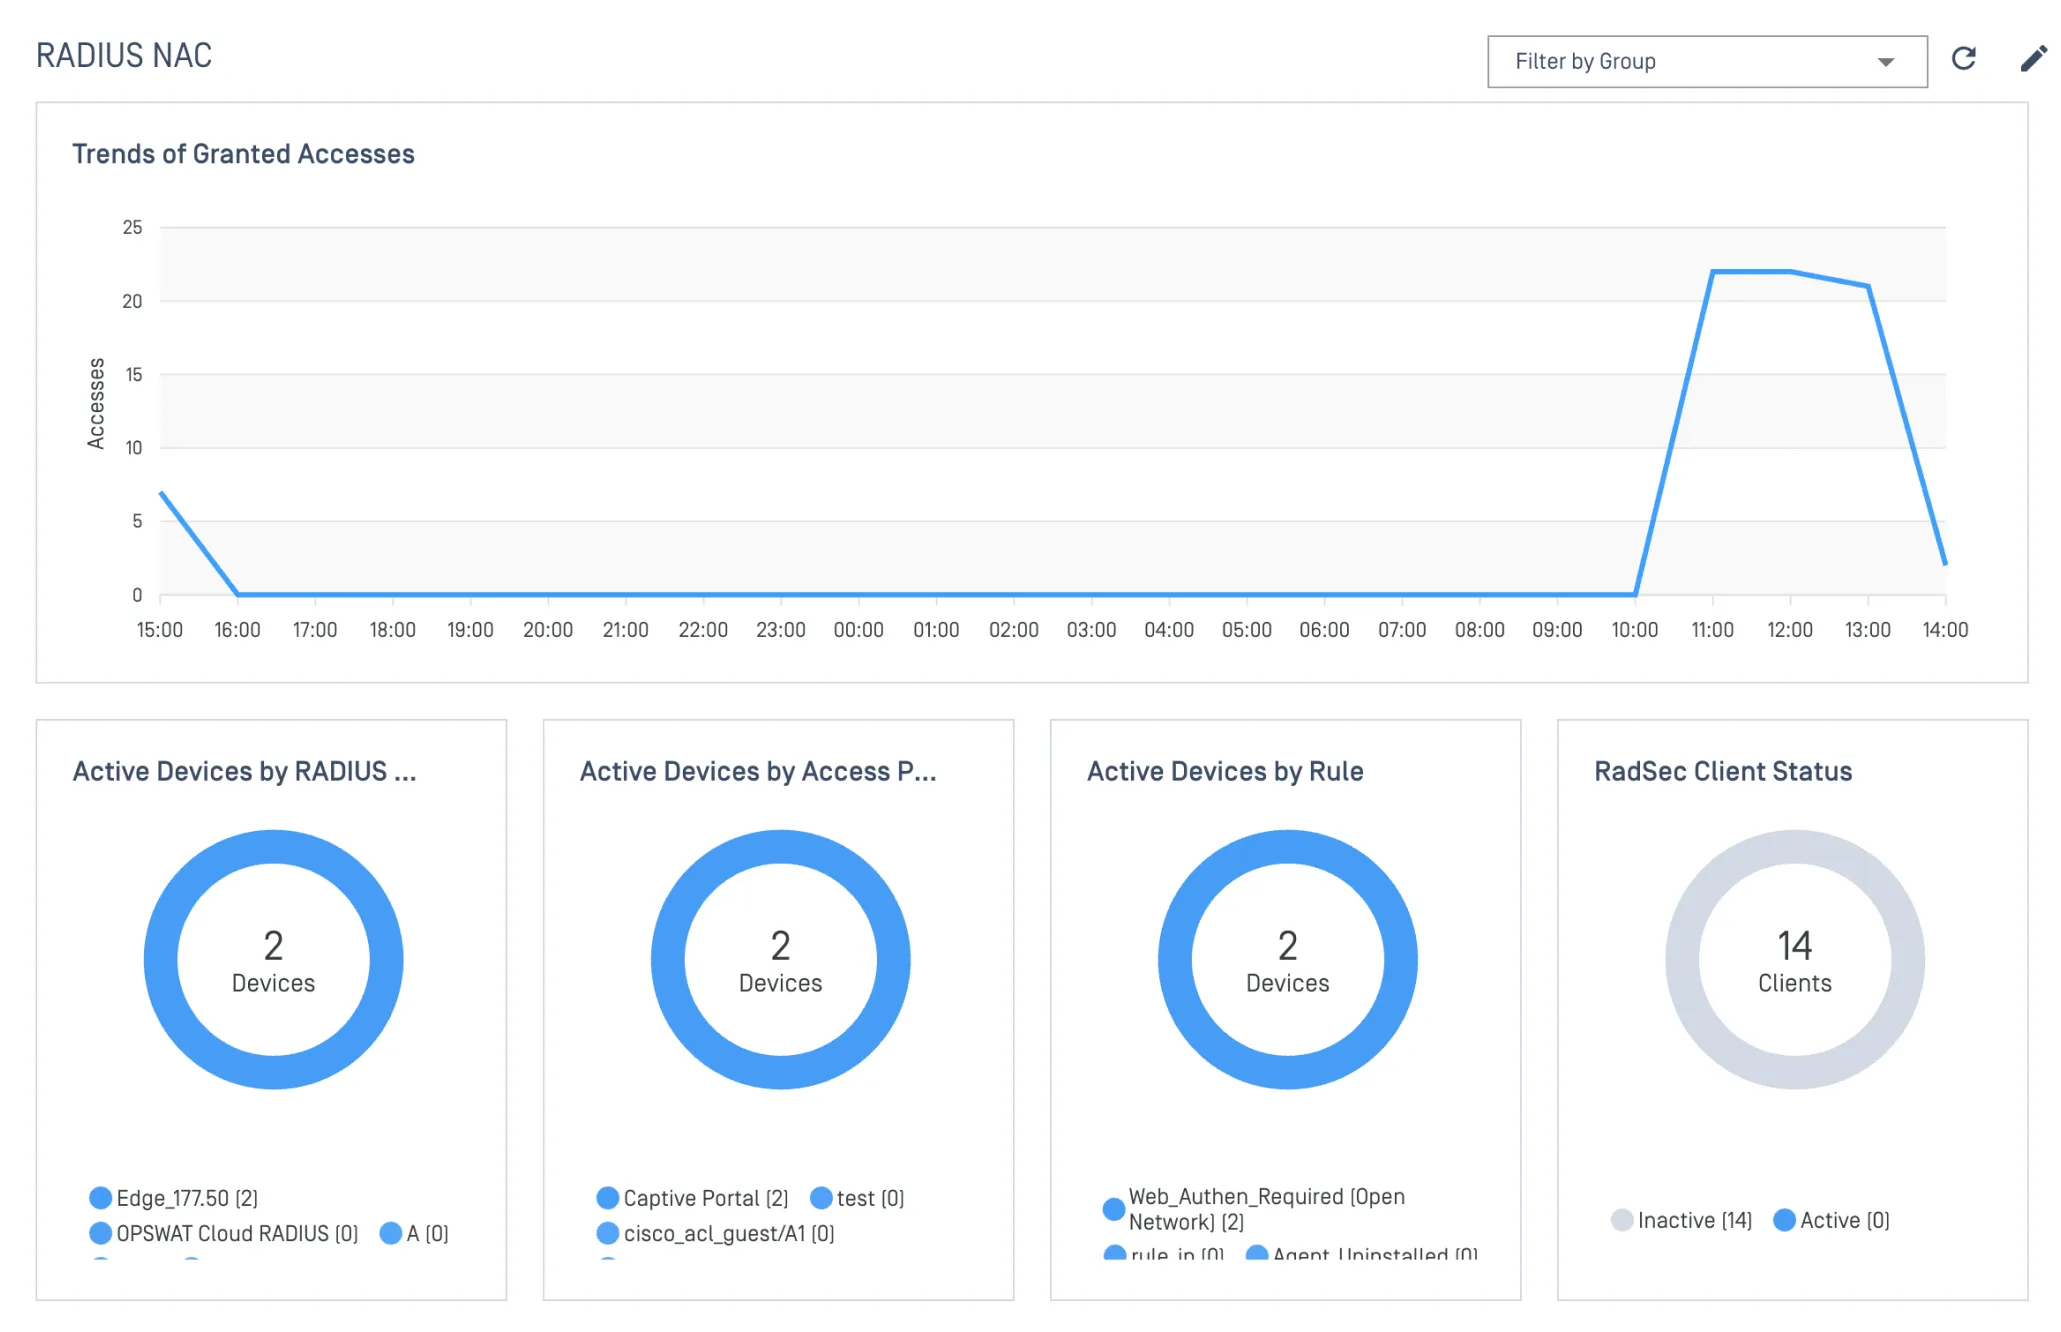
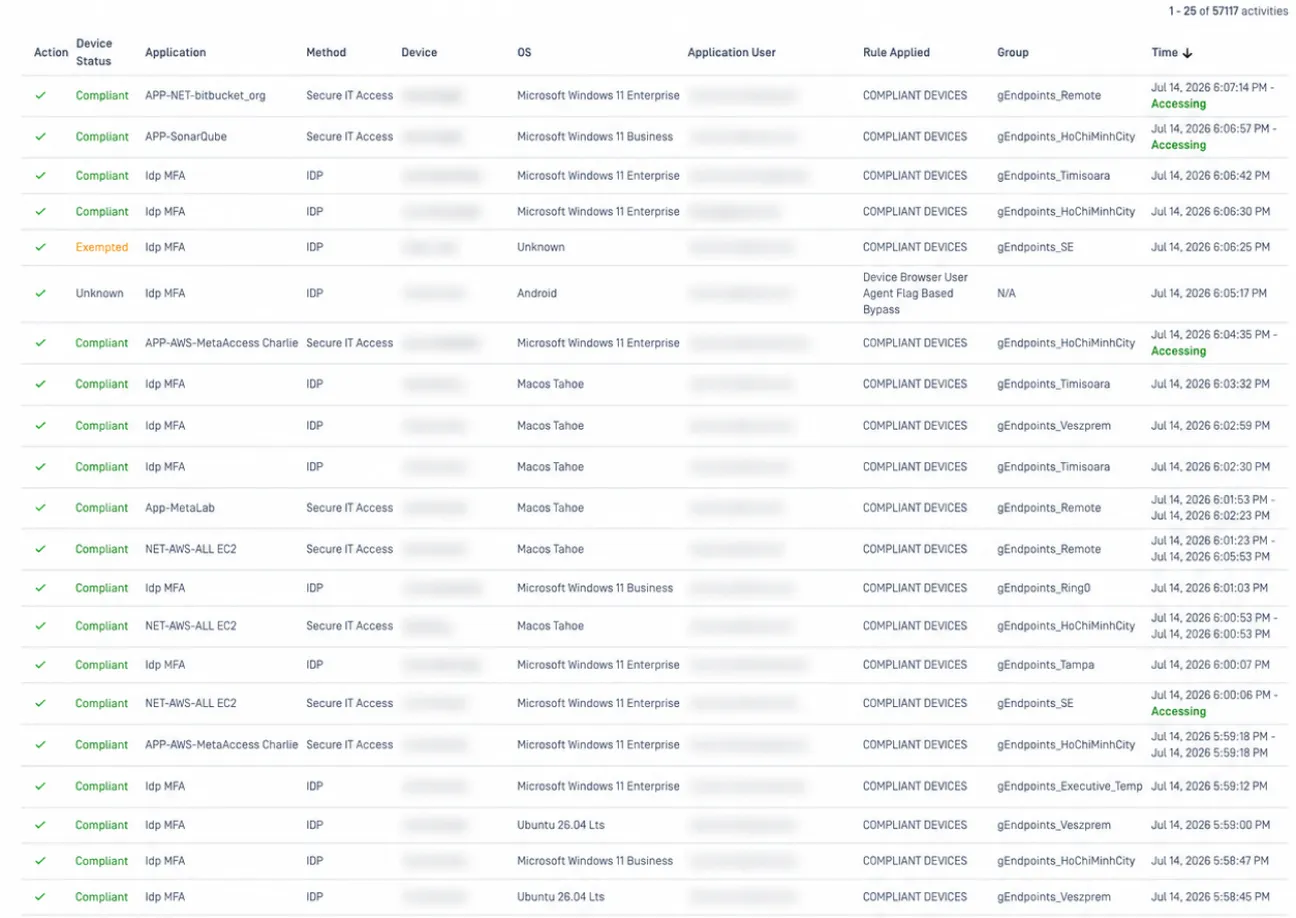
Scegli il metodo di accesso più adatto alla tua architettur
My OPSWAT Central Management garantisce che solo i dispositivi autorizzati e conformi possano accedere alle vostre applicazioni e alle vostre reti, indipendentemente dall'ambiente o dalla modalità di accesso.
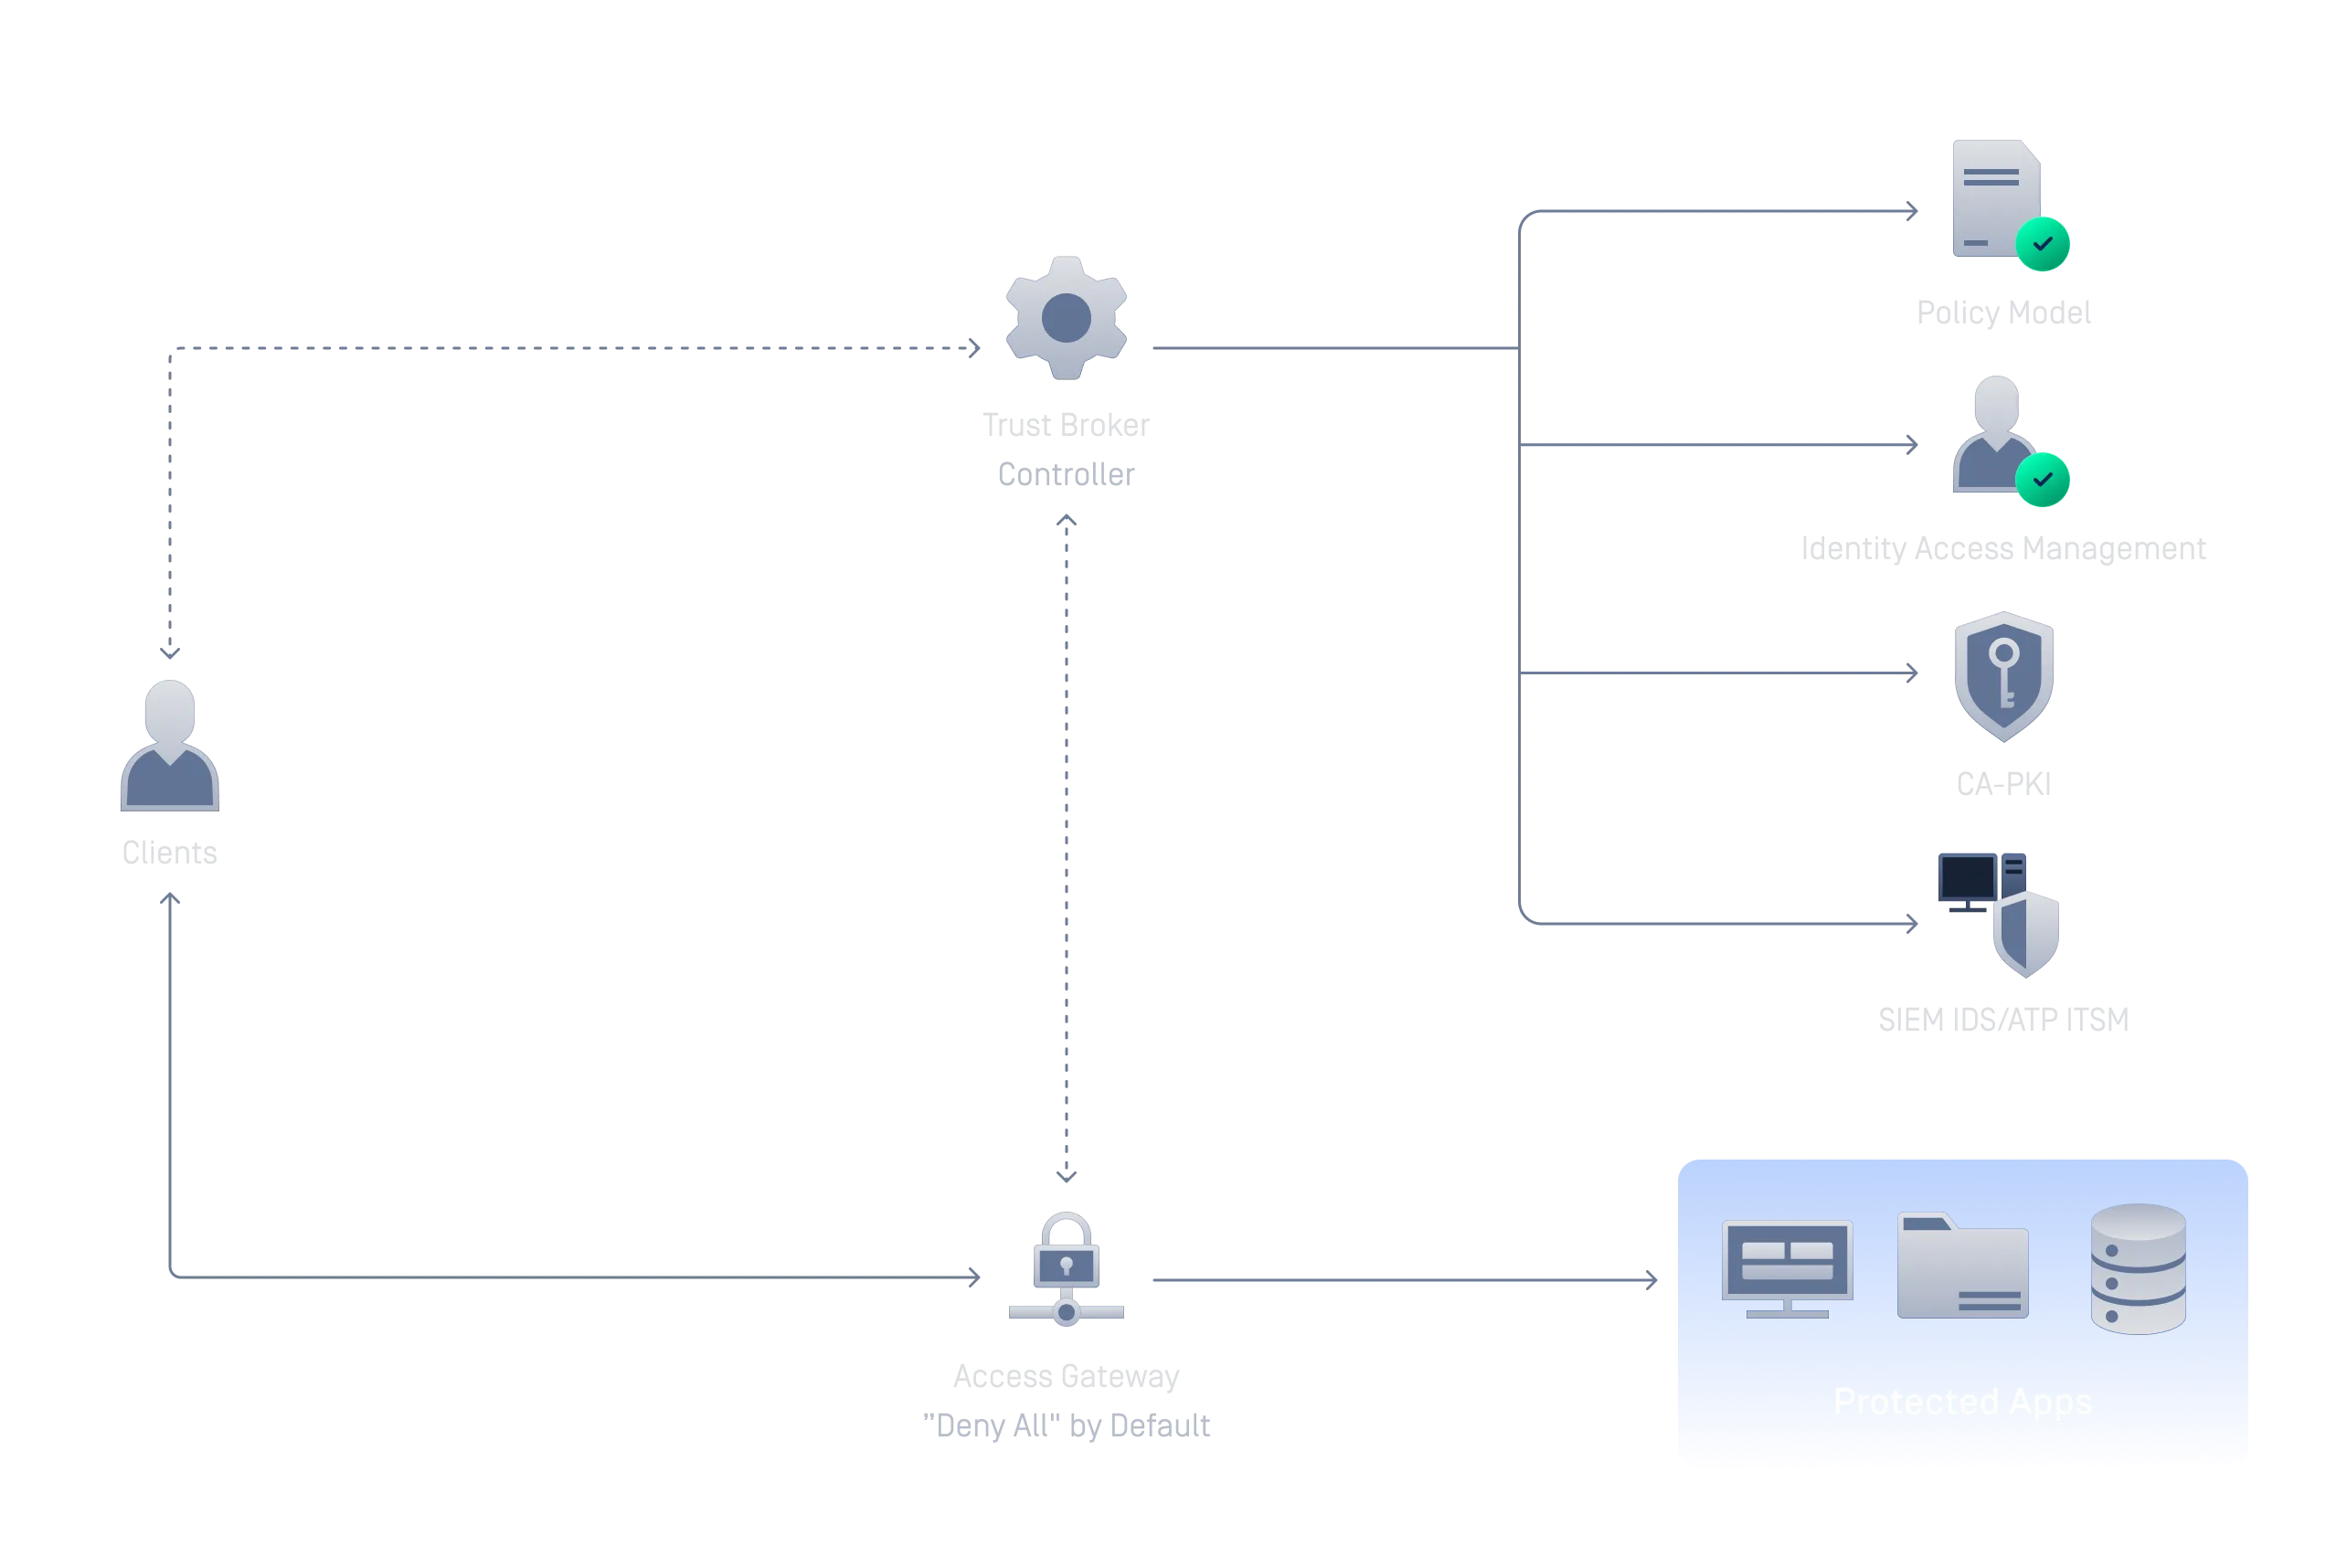
Accesso "zero-trust" a livello di applicazione
Le risorse protette rimangono nascoste finché non vengono superati i controlli di conformità relativi all'identità e al dispositivo
Sostituire l'accesso VPN tradizionale e di ampio raggio con un approccio "zero trust" a livello di applicazione. Le app protette rimangono invisibili ai dispositivi non autorizzati; l'accesso viene concesso solo dopo la verifica dell'identità e della conformità.
Accesso unico con accesso verificato tramite dispositivo
Collega il tuo Identity Provider esistente per applicare l'autenticazione SSO in tutte le applicazioni aziendali, con la verifica della conformità dei dispositivi ad ogni accesso, non solo delle credenziali.
Un MFA che verifica il dispositivo, non solo l’utente
L'autenticazione a più fattori (MFA) standard verifica due livelli: le credenziali dell'utente e un secondo fattore. L'autenticazione MFA con IdP di OPSWAT aggiunge un terzo livello, verificando lo stato di integrità e la conformità del dispositivo. I dispositivi non conformi vengono bloccati anche in presenza di credenziali valide e gli utenti vengono guidati nella risoluzione autonoma dei problemi.
Secure Accesso ai desktop virtuali
Applicazione dei requisiti di conformità dei dispositivi per gli ambienti Omnissa Horizon
Assicurati che i dispositivi siano conformi prima dell'avvio delle sessioni di desktop virtuali e delle applicazioni pubblicate. Solo gli endpoint che superano i controlli di conformità potranno accedere all'ambiente Omnissa Horizon.
Network Access Control e automatizzata per ogni dispositivo
Verifica automaticamente ogni dispositivo che tenta di accedere alla tua rete e applica le politiche di accesso in tempo reale. Crea profili dei dispositivi con o senza agente, controlla l'accesso in base all'identità, al tipo di dispositivo, alla posizione e allo stato di sicurezza, e implementa la soluzione come SaaS cloud-native, in modalità ibrida o interamente on-premises per ambienti air-gapped.
Scopri di più su MetaDefender NAC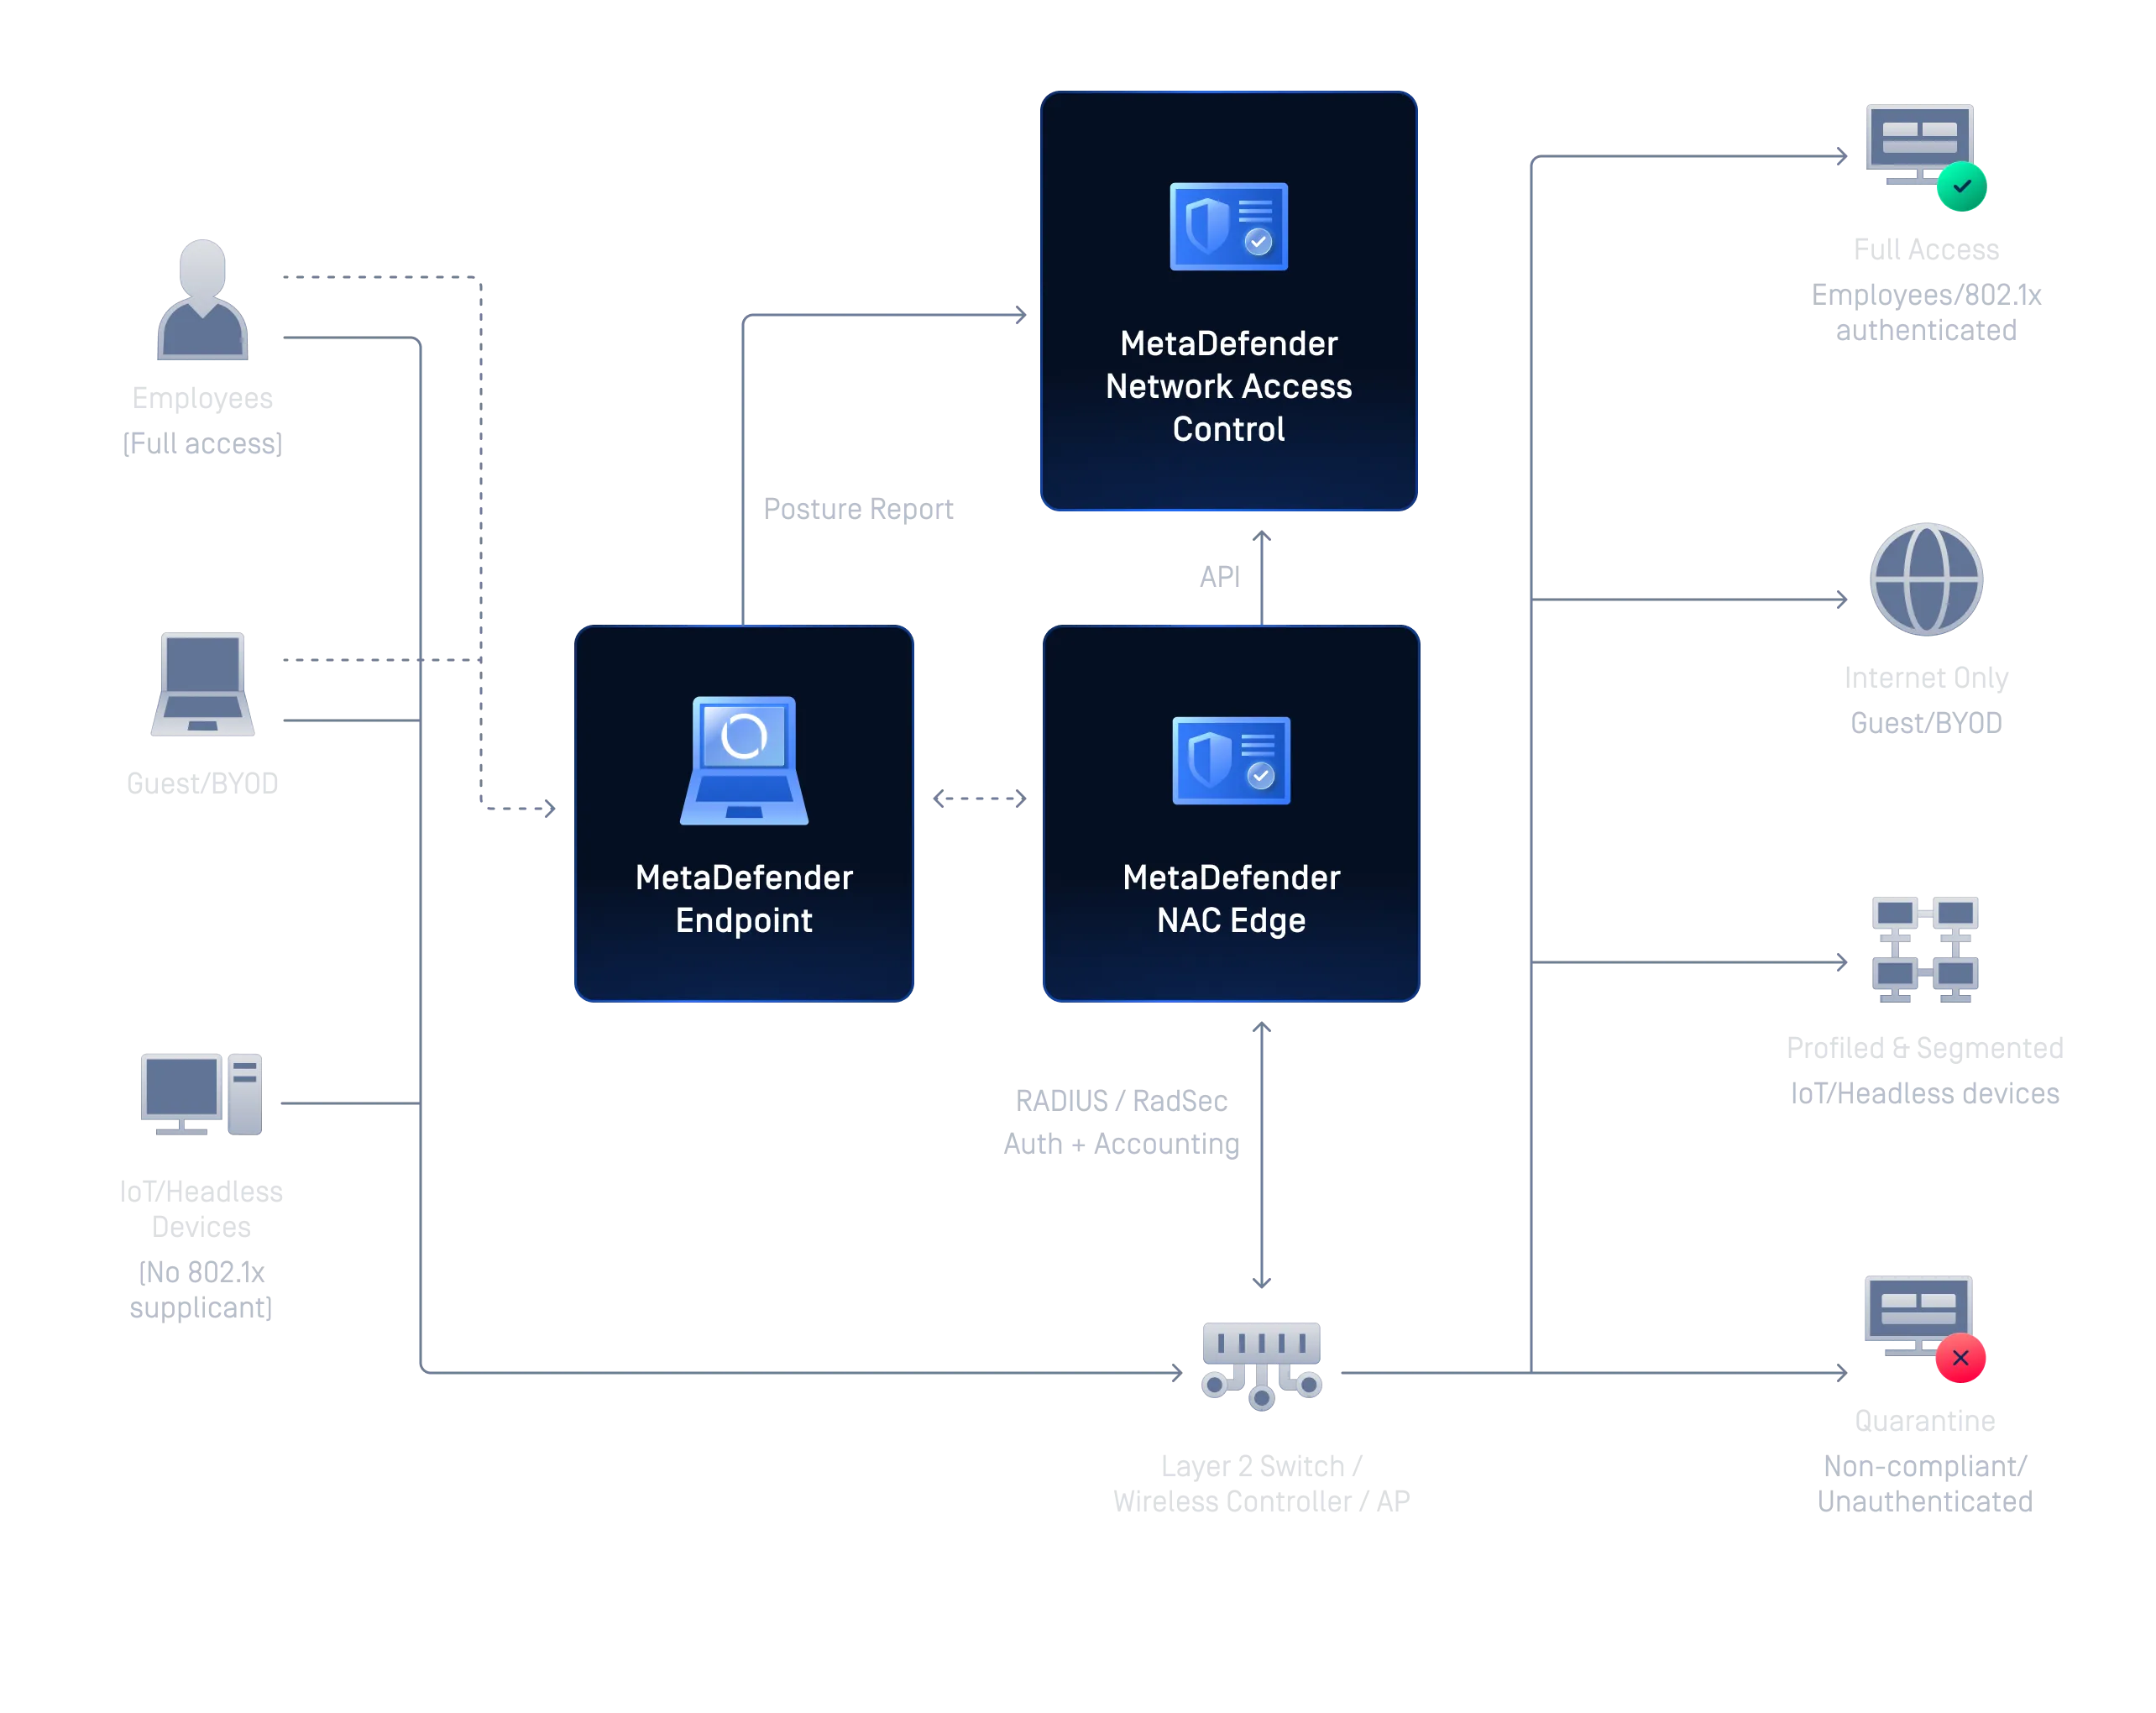
Funziona con lo stack che già utilizzi
Collega i tuoi provider di identità, l’autenticazione a più fattori (MFA) e l’infrastruttura di desktop virtuali esistenti senza modificare la tua infrastrut
e né sostituire ciò che già funziona.
Scelto dai team di sicurezza nei settori soggetti a regolamentazione
OPSWAT È la scelta di oltre 2.100 organizzazioni in tutto il mondo per proteggere i propri dati critici, le risorse e le reti dalle minacce provenienti da dispositivi e file di tipo "
".
- “Una volta implementati gli agenti, siamo stati in grado di verificare rapidamente la sicurezza di oltre 70.000 dispositivi di utenti remoti prima che questi potessero accedere alla nostra rete, senza alcun impatto sulla produttività.”Miroslav SklanskyResponsabile della tecnologia di sicurezza informatica, EPAM
- “Prodotto eccellente. Assistenza ottima. Abbiamo una visione più chiara e sicura del nostro stato di sicurezza e dei potenziali rischi a cui potremmo essere esposti.”Stephen WaltersResponsabile delle infrastrutture, Genesis Investment Management
- «Dato che fornitori esterni accedono quotidianamente ai nostri sistemi, l'adozione di un sistema di autenticazione coerente e senza eccezioni era una necessità, non una scelta. La tecnologia OPSWATgarantisce che solo i dispositivi conformi possano connettersi alle nostre risorse cloud.»Ingegnere di sicurezza senior
Secure Accesso su ogni frontiera digitale
Adatta la tua architettura zero-trust alle esigenze concrete dei team aziendali distribuiti e degli ambienti industriali sensibili.
Dare più autonomia a una forza lavoro remota Secure
Verifica lo stato di integrità in tempo reale dei dispositivi dei dipendenti prima di concedere l'accesso a qualsiasi applicazione o risorsa di rete. I dispositivi che non superano i controlli di conformità vengono bloccati o reindirizzati automaticamente alla procedura di correzione automatica.
Proteggi le tue infrastrutture critiche dai dispositivi non attendibili
Crea un profilo per ogni dispositivo che accede alle vostre infrastrutture industriali e critiche, come i laptop degli appaltatori, i dispositivi BYOD e le apparecchiature IoT, e assegnalo alla zona di rete appropriata prima di concedere l'accesso. L'implementazione in loco è pienamente supportata per le sedi isolate (air-gapped).
Secure Ogni dispositivo prima di connettersi alla tua rete
Verifica l'identità del dispositivo, lo stato di sicurezza e la conformità prima di concedere l'accesso alla rete. I dispositivi non autorizzati o non conformi vengono automaticamente bloccati, messi in quarantena o reindirizzati verso una procedura di correzione automatica, contribuendo così a impedire che le minacce entrino nella rete.
Preparazione all'audit normativo
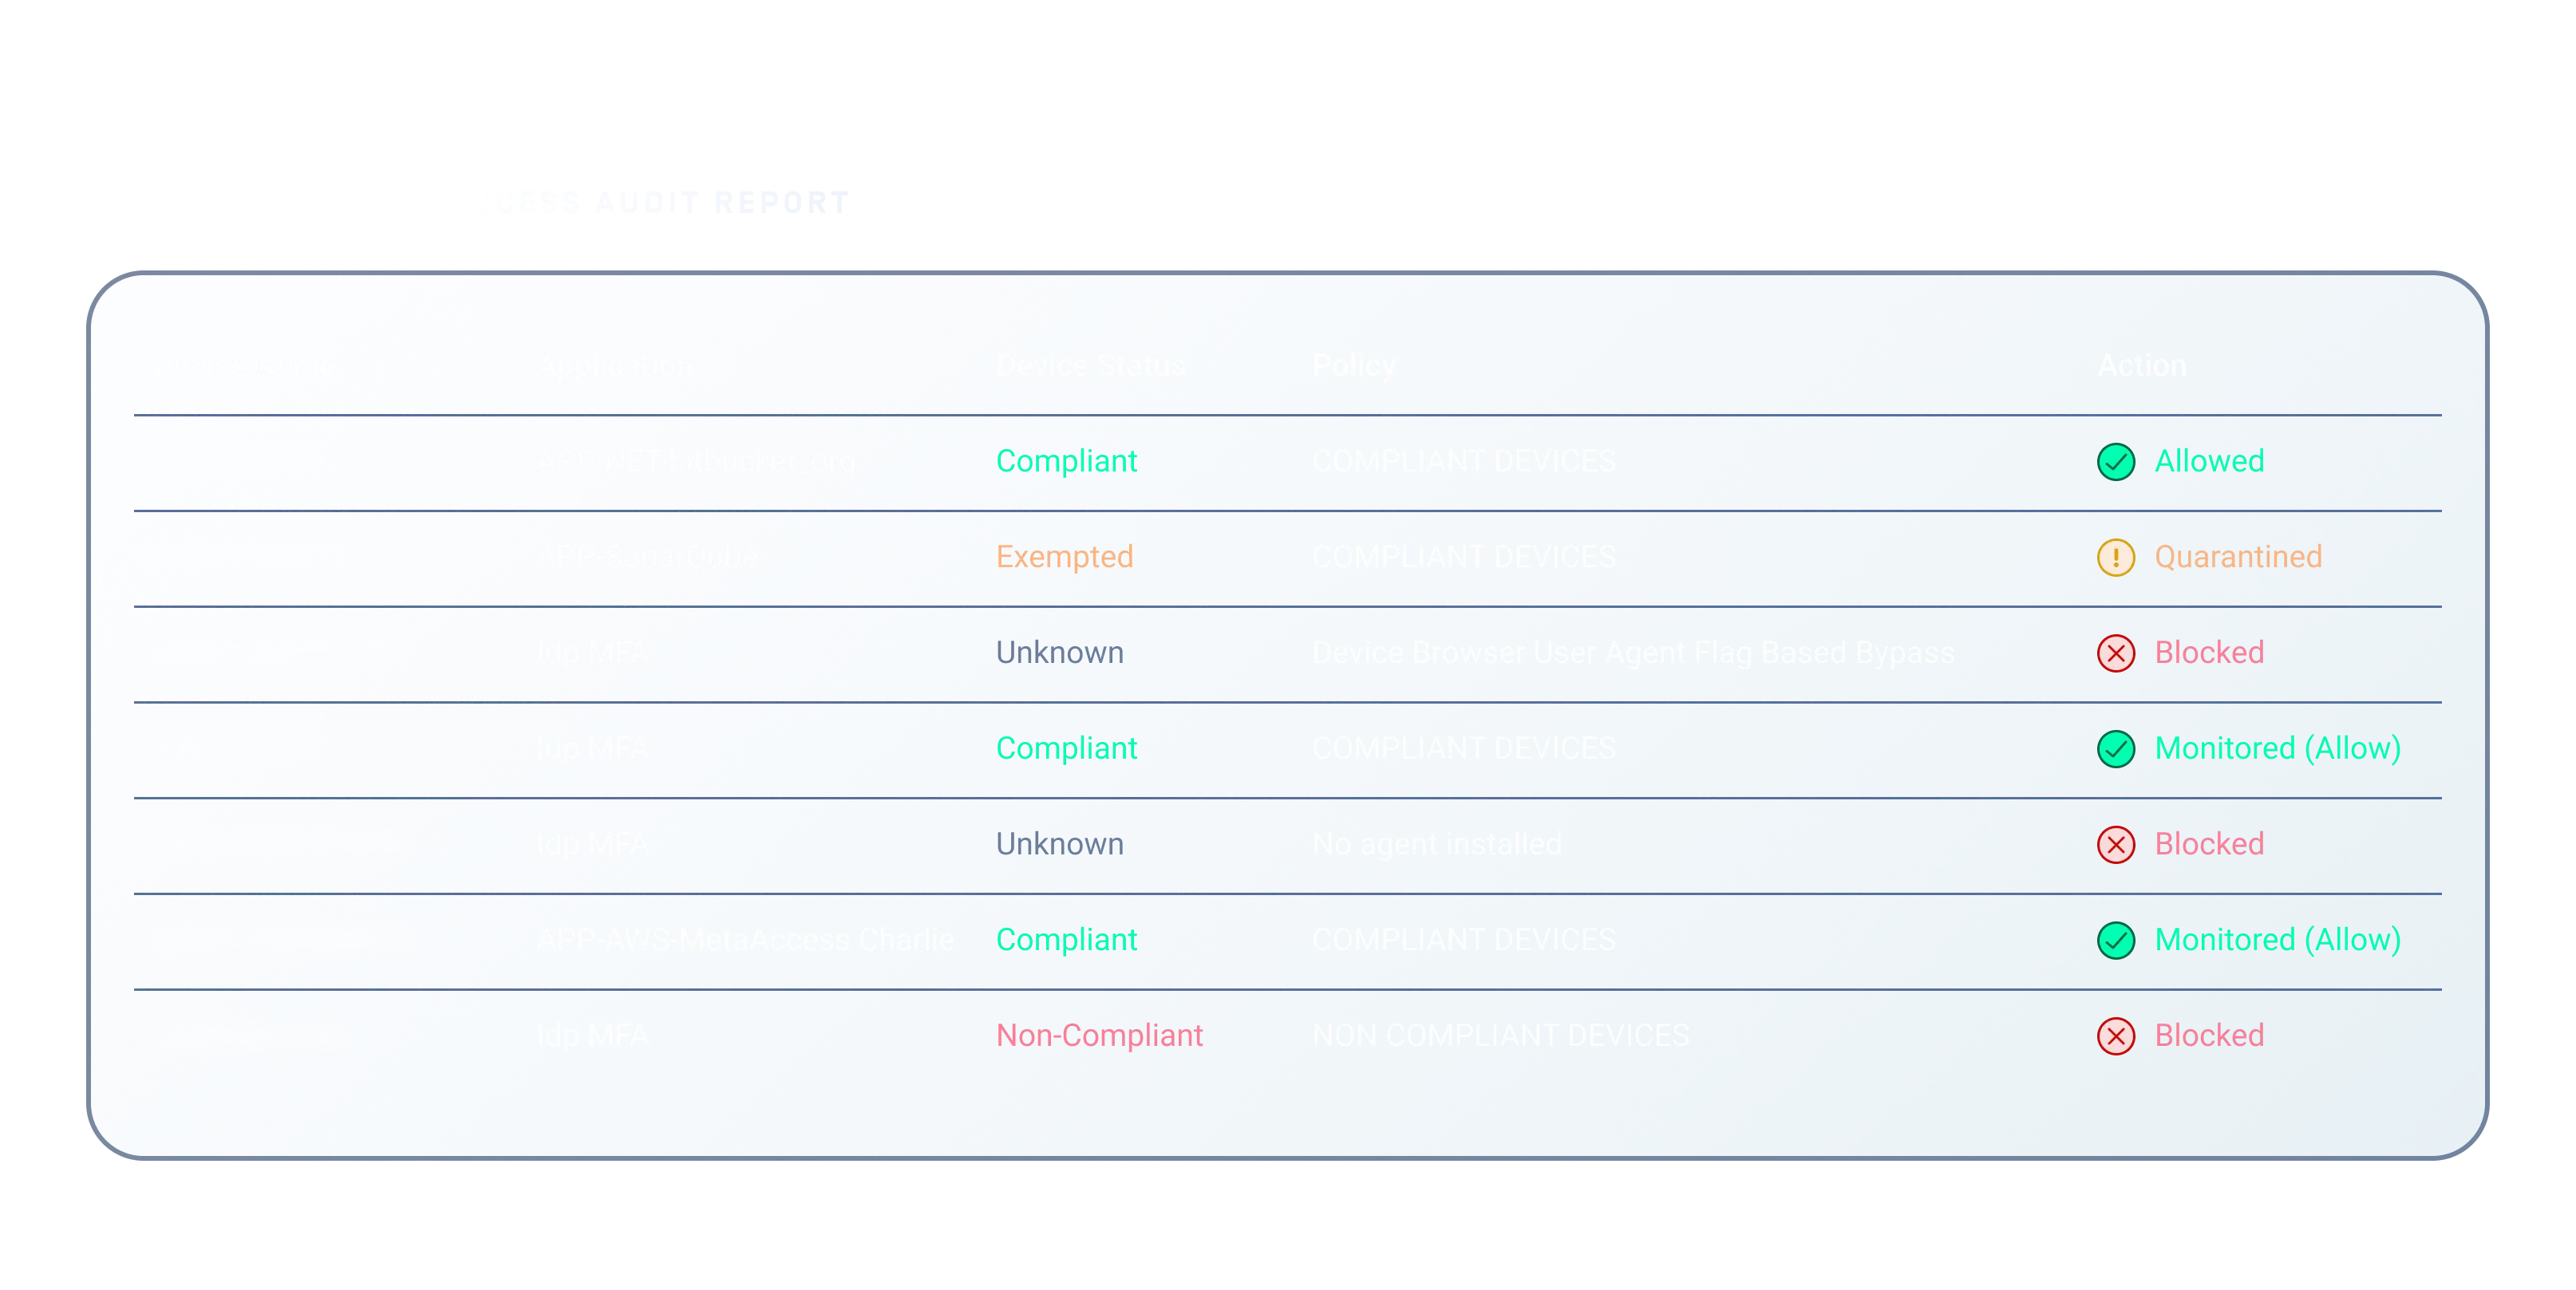
Conserva registri di audit dettagliati, report sullo stato di sicurezza e registrazioni relative all'applicazione delle politiche per ogni evento di accesso, fornendo ai revisori esattamente ciò di cui hanno bisogno per verificare la conformità a standard quali PCI DSS, HIPAA, NIST 800-53, ISO 27001, FISMA, FedRAMP, FINRA, HITECH, SOX, CIS Controls, COBIT e SANS.
Risorse consigliate
My scheda tecnicaCentral Management OPSWAT

My OPSWAT Central Management Documentazione

Unificare il monitoraggio dei dispositivi nella produzione intelligente con My OPSWAT Central Management

Un produttore europeo di energie rinnovabili migliora la sicurezza informatica con OPSWAT

Garantire l'accesso al codice proprietario con laCentral Management My OPSWAT : La storia di un importante sviluppatore di videogiochi

EPAM garantisce un accesso Secure e la protezione dei file grazie a My OPSWAT Central Management MetaDefender Cloud

Ping Identity e OPSWAT la sicurezza degli accessi con DaVinci e My OPSWAT Central Management

Omnissa rafforza la sicurezza e la conformità nell'accesso alla VDI Horizon grazieCentral Management My OPSWAT
0 risultati. Si prega di riprovare.
Domande frequenti
SDP Concessione di autorizzazioni per singola richiesta; accesso con privilegi minimi solo dopo il superamento dei controlli di identità e di conformità. A differenza delle VPN tradizionali, che una volta stabilita la connessione forniscono un ampio accesso alla rete, SDP limita l'accesso degli utenti esclusivamente alle risorse di cui hanno bisogno, riducendo drasticamente la superficie di attacco e il rischio di movimenti laterali.
Una VPN garantisce la connettività una volta che l'utente ha effettuato l'accesso; lo ZTNA standard aggiunge un controllo di base dello stato di sicurezza. OPSWAT verifica in modo approfondito la conformità del dispositivo prima dell'accesso e in modo continuativo anche successivamente, pertanto un accesso valido effettuato da un dispositivo compromesso verrà comunque bloccato.
My OPSWAT Central Management rileva lo scostamento in tempo reale. A seconda della configurazione delle politiche, provvederà a isolare immediatamente la sessione oppure a guidare l'utente attraverso una procedura automatizzata di risoluzione dei problemi in modalità self-service. Una volta che il dispositivo soddisfa i requisiti previsti dalle politiche, l'accesso viene ripristinato automaticamente, riducendo il carico di lavoro dell'help desk e garantendo la produttività degli utenti.
No. Hai due opzioni: sostituire la tua VPN tradizionale con la nostra soluzione di accesso " SDP " di nuova generazione oppure mantenere la tua soluzione attuale aggiungendo un ulteriore livello di protezione all'IdP e all'autenticazione multifattoriale (MFA) che già utilizzi.
Sì, tramite metodi con e senza agente. Il controllo dell'accesso alla rete on-premise (MetaDefender NAC ) è senza agente e rileva e profila i dispositivi sulla rete; i controlli più approfonditi sugli endpoint e in remoto utilizzano un agente leggero e facilmente rimovibile per i dispositivi gestiti e BYOD, con una rapida verifica di conformità prima dell'accesso.
