Blocca le minacce basate sui file nell'
, soluzione di storage NetApp
MetaDefender Storage Security si integra in modo nativo con NetApp ONTAP per analizzare, ripulire e correggere i file in tempo reale, senza interrompere le operazioni.
- Ispezione in tempo reale
- Risanamento automatizzato
- Distribuzione scalabile
OPSWAT è affidabile per
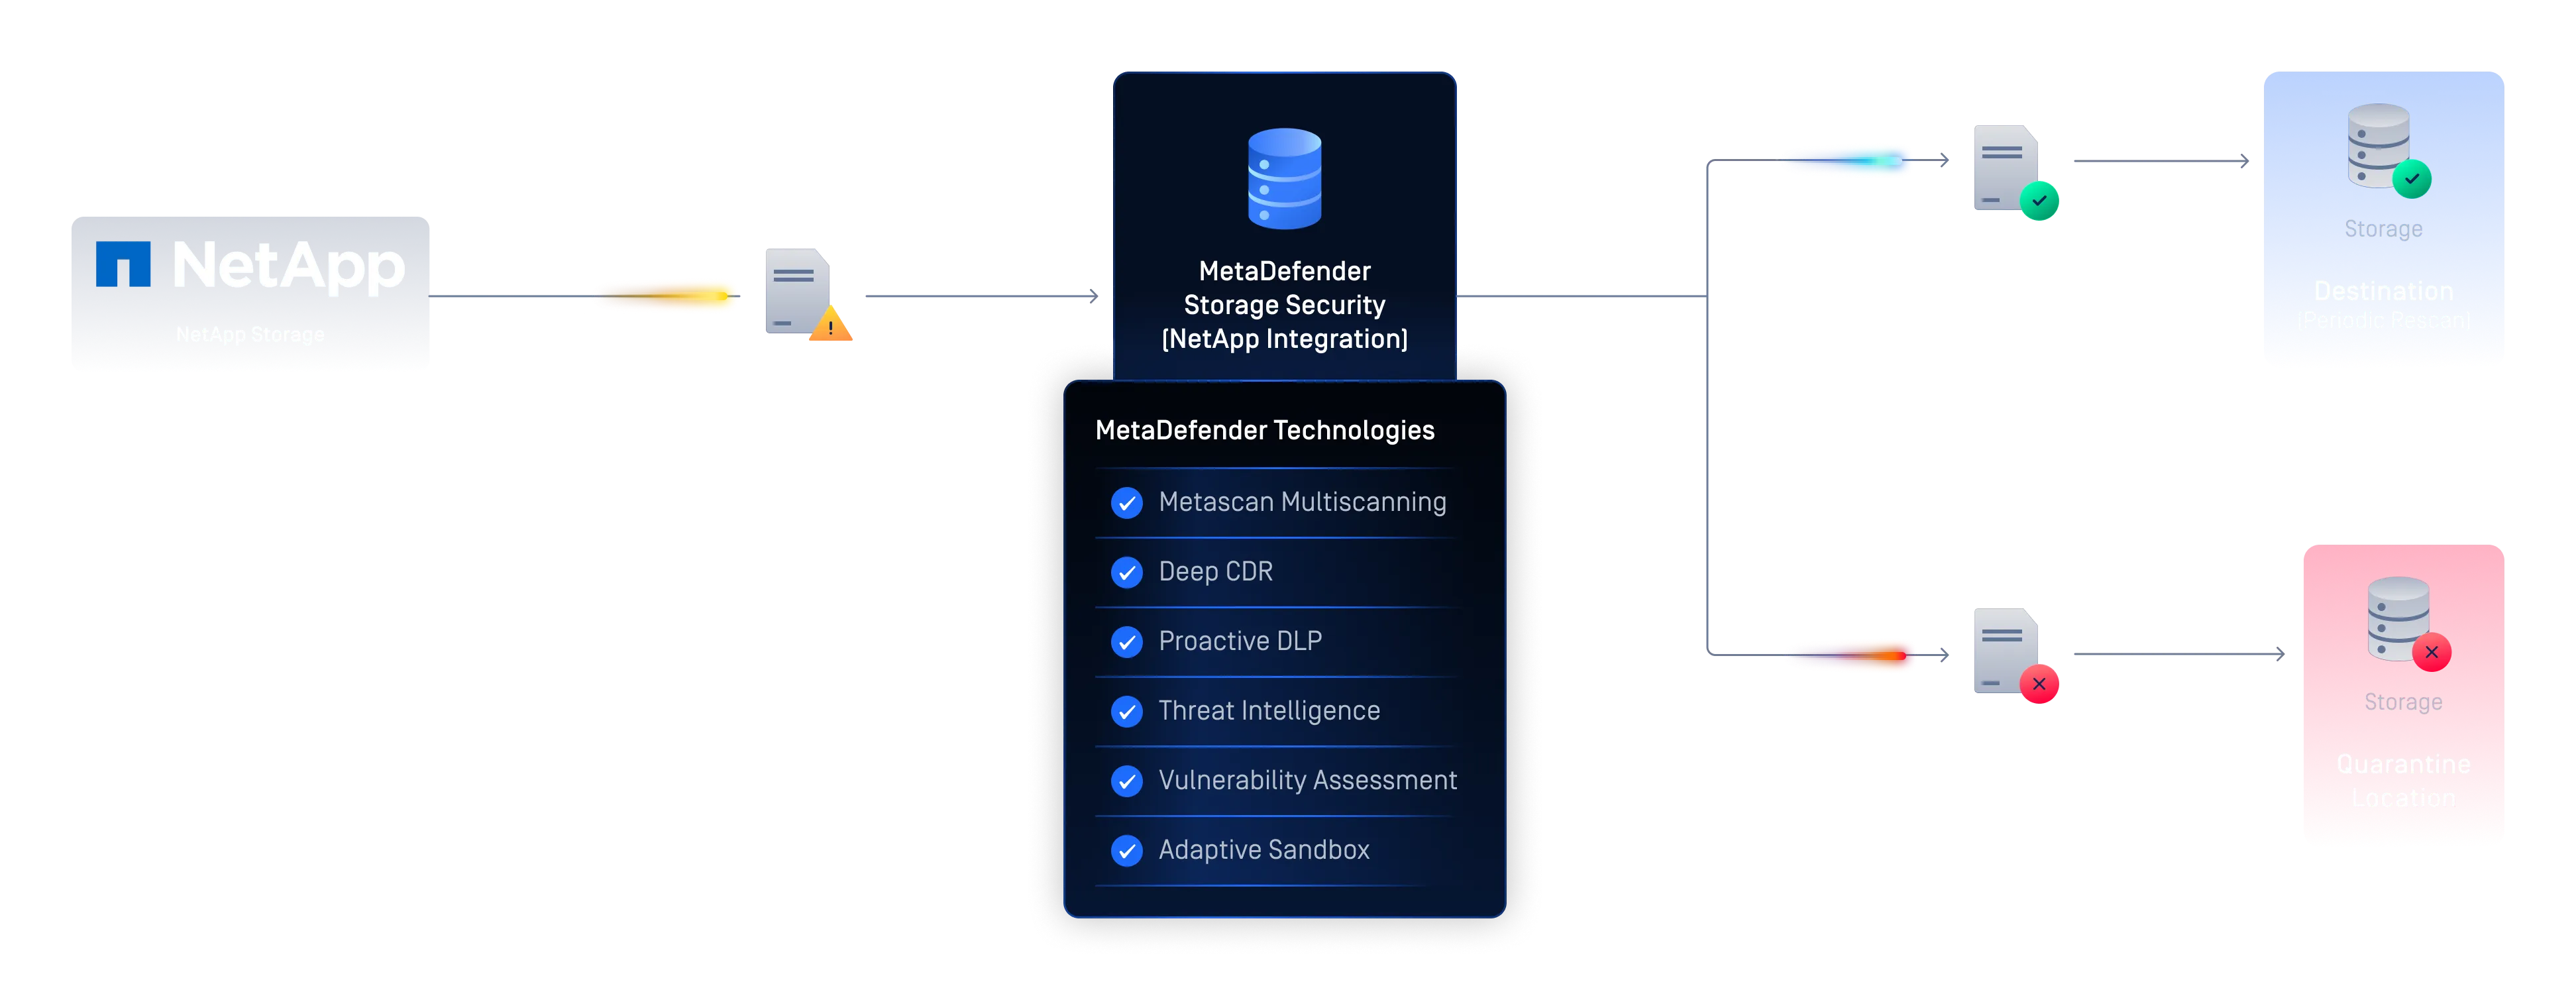
MetaDefender Storage Security per NetApp
MetaDefender Storage Security Si integra con NetApp ONTAP per analizzare i file presenti nell'infrastruttura di storage aziendale alla ricerca di malware, minacce zero-day, dati sensibili e vulnerabilità. L'integrazione supporta scansioni in tempo reale, su richiesta e pianificate, con interventi correttivi basati sulle politiche della vostra organizzazione.
Il rischio nascosto nel tuo sistema di archiviazione NetApp
I file salvati possono contenere malware nascosto
I file di produttività, contenenti macro incorporate, archivi annidati, immagini e collegamenti ipertestuali, offrono un’ampia superficie di attacco. Il malware e il ransomware trasmessi tramite file possono infiltrarsi nei sistemi di archiviazione senza essere rilevati e diffondersi all’interno dell’organizzazione.
Le violazioni dei dati comportano gravi conseguenze
Una singola violazione può comportare perdite finanziarie, danni alla reputazione e sanzioni normative. Normative quali il GDPR o l’HIPAA impongono rigorosi controlli sulla protezione dei dati che le soluzioni di archiviazione tradizionali spesso non sono in grado di garantire.
Una sicurezza che non riesce a tenere il passo con la crescita dello spazio di archiviazione
L'archiviazione dei file aziendali deve essere scalabile per gestire grandi set di dati e picchi improvvisi di utilizzo. Senza un'architettura di sicurezza elastica, le organizzazioni rischiano di violare gli SLA (Accordi sul livello di servizio) e di compromettere le prestazioni del sistema.
Sicurezza automatizzata dei file per NetApp ONTAP
MetaDefender Storage Security si collega a NetApp ONTAP e verifica, pulisce e corregge automaticamente i file, su larga scala, senza alcun intervento manuale.
Rilevamento e rimozione del malware multistrato
Esegue la scansione di ogni file contemporaneamente con oltre 30 motori antivirus e applica la tecnologia Deep CDR™ per neutralizzare le minacce incorporate e ricostruire i file, bloccando sia il malware noto che quello zero-day.
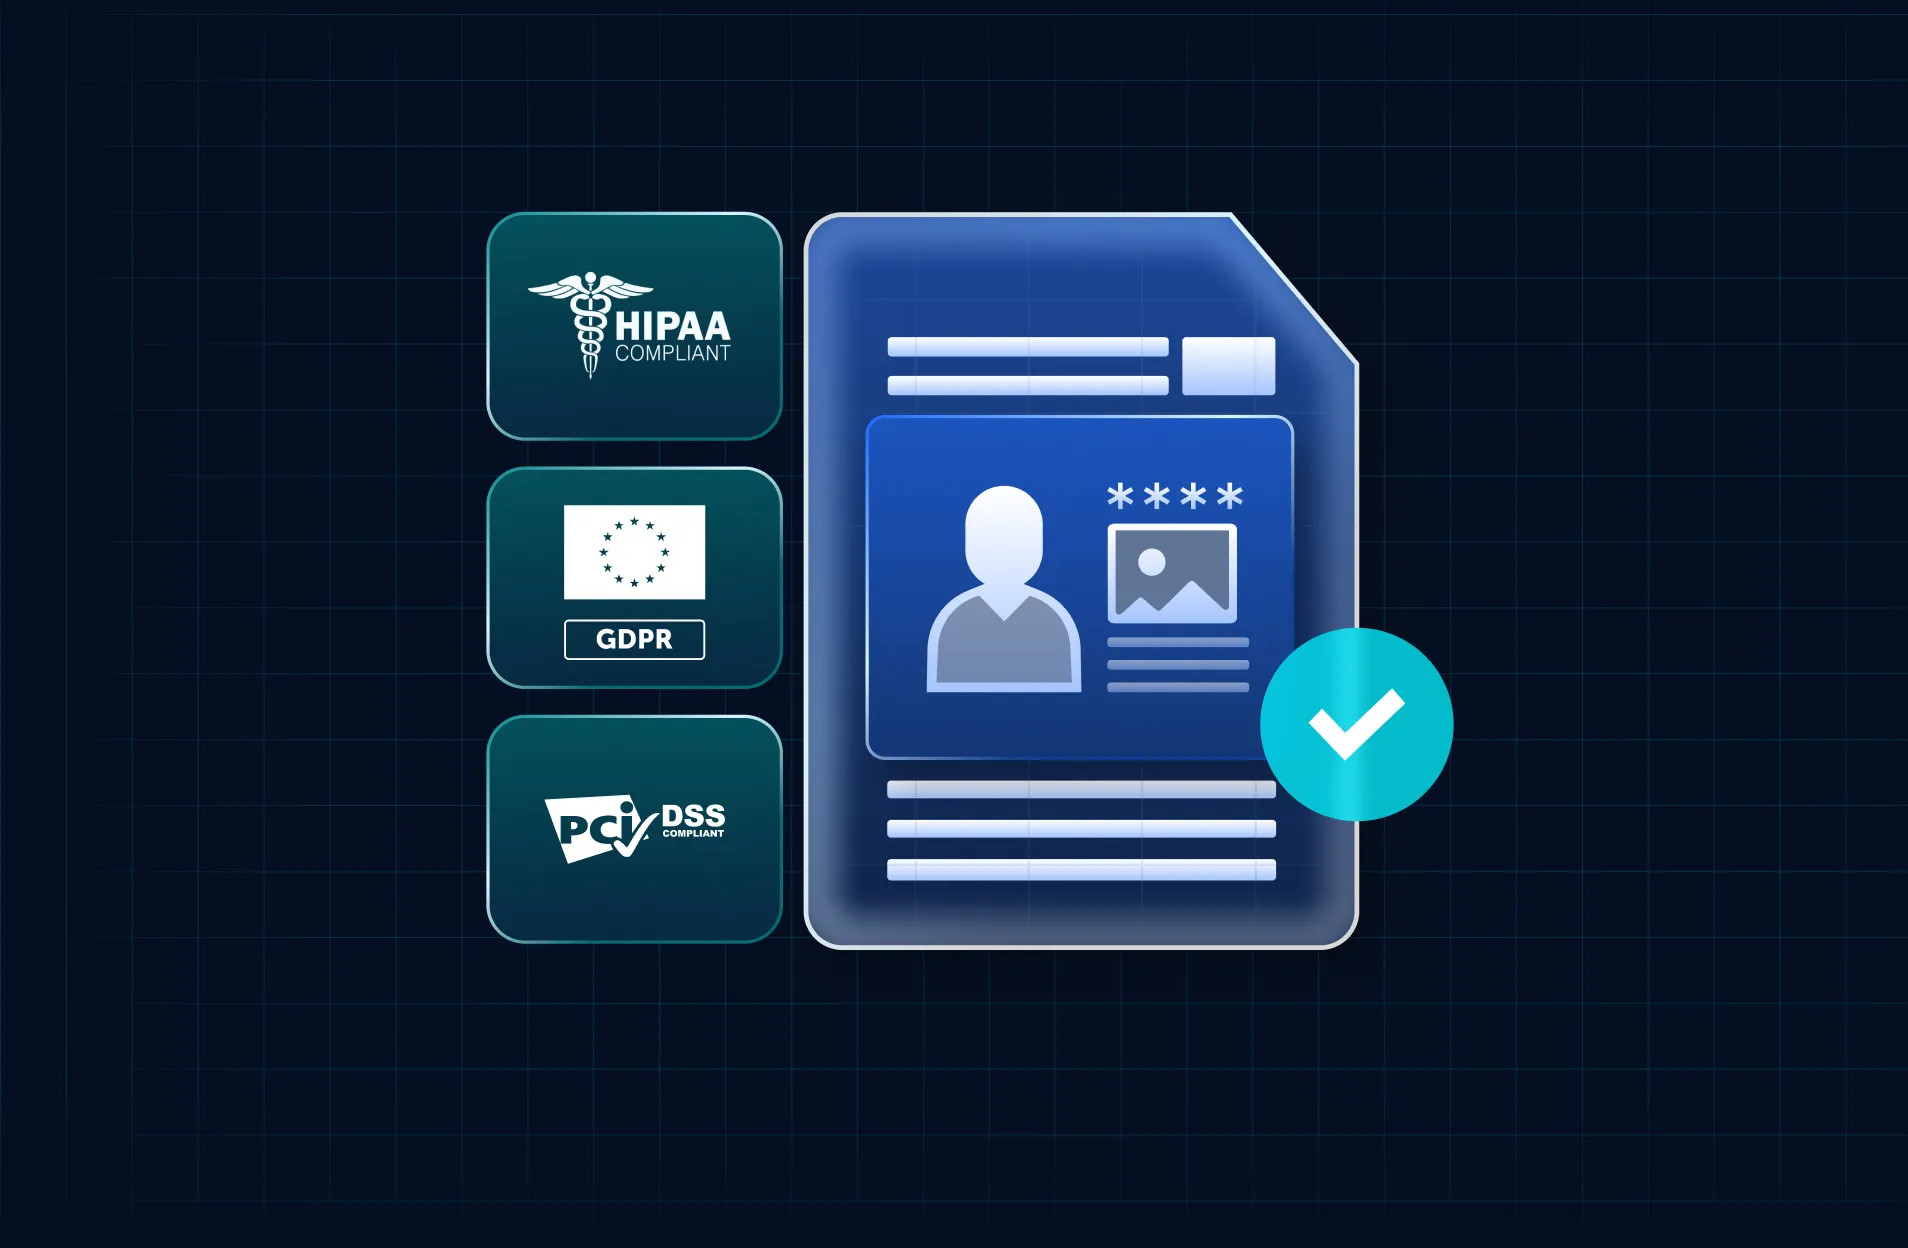
Conformità automatizzata e protezione dei dati sensibili
La tecnologia Proactive DLP™ rileva i dati sensibili nei file archiviati, identificando quali file contengono dati relativi a carte di pagamento, dati sanitari o dati personali e quali informazioni sono state individuate in ciascuno di essi, al fine di garantire la conformità ai requisiti PCI, HIPAA e GDPR.
Implementazione scalabile in base alle tue esigenze di archiviazione
MetaDefender Storage Security si adatta in modo scalabile, sia in aumento che in diminuzione, per soddisfare i requisiti dello SLA, garantendo sicurezza e resilienza operativa anche quando le esigenze di archiviazione crescono o subiscono fluttuazioni.
Come funziona l'integrazione
MetaDefender Storage Security Si collega a NetApp ONTAP tramite SMB ed elabora i file attraverso una pipeline automatizzata per il rilevamento delle minacce, la valutazione delle vulnerabilità, la sanificazione e l'assegnazione di tag. La configurazione viene completata nel portale MetaDefender Storage Security ; la procedura dettagliata è disponibile nella documentazione ufficiale.
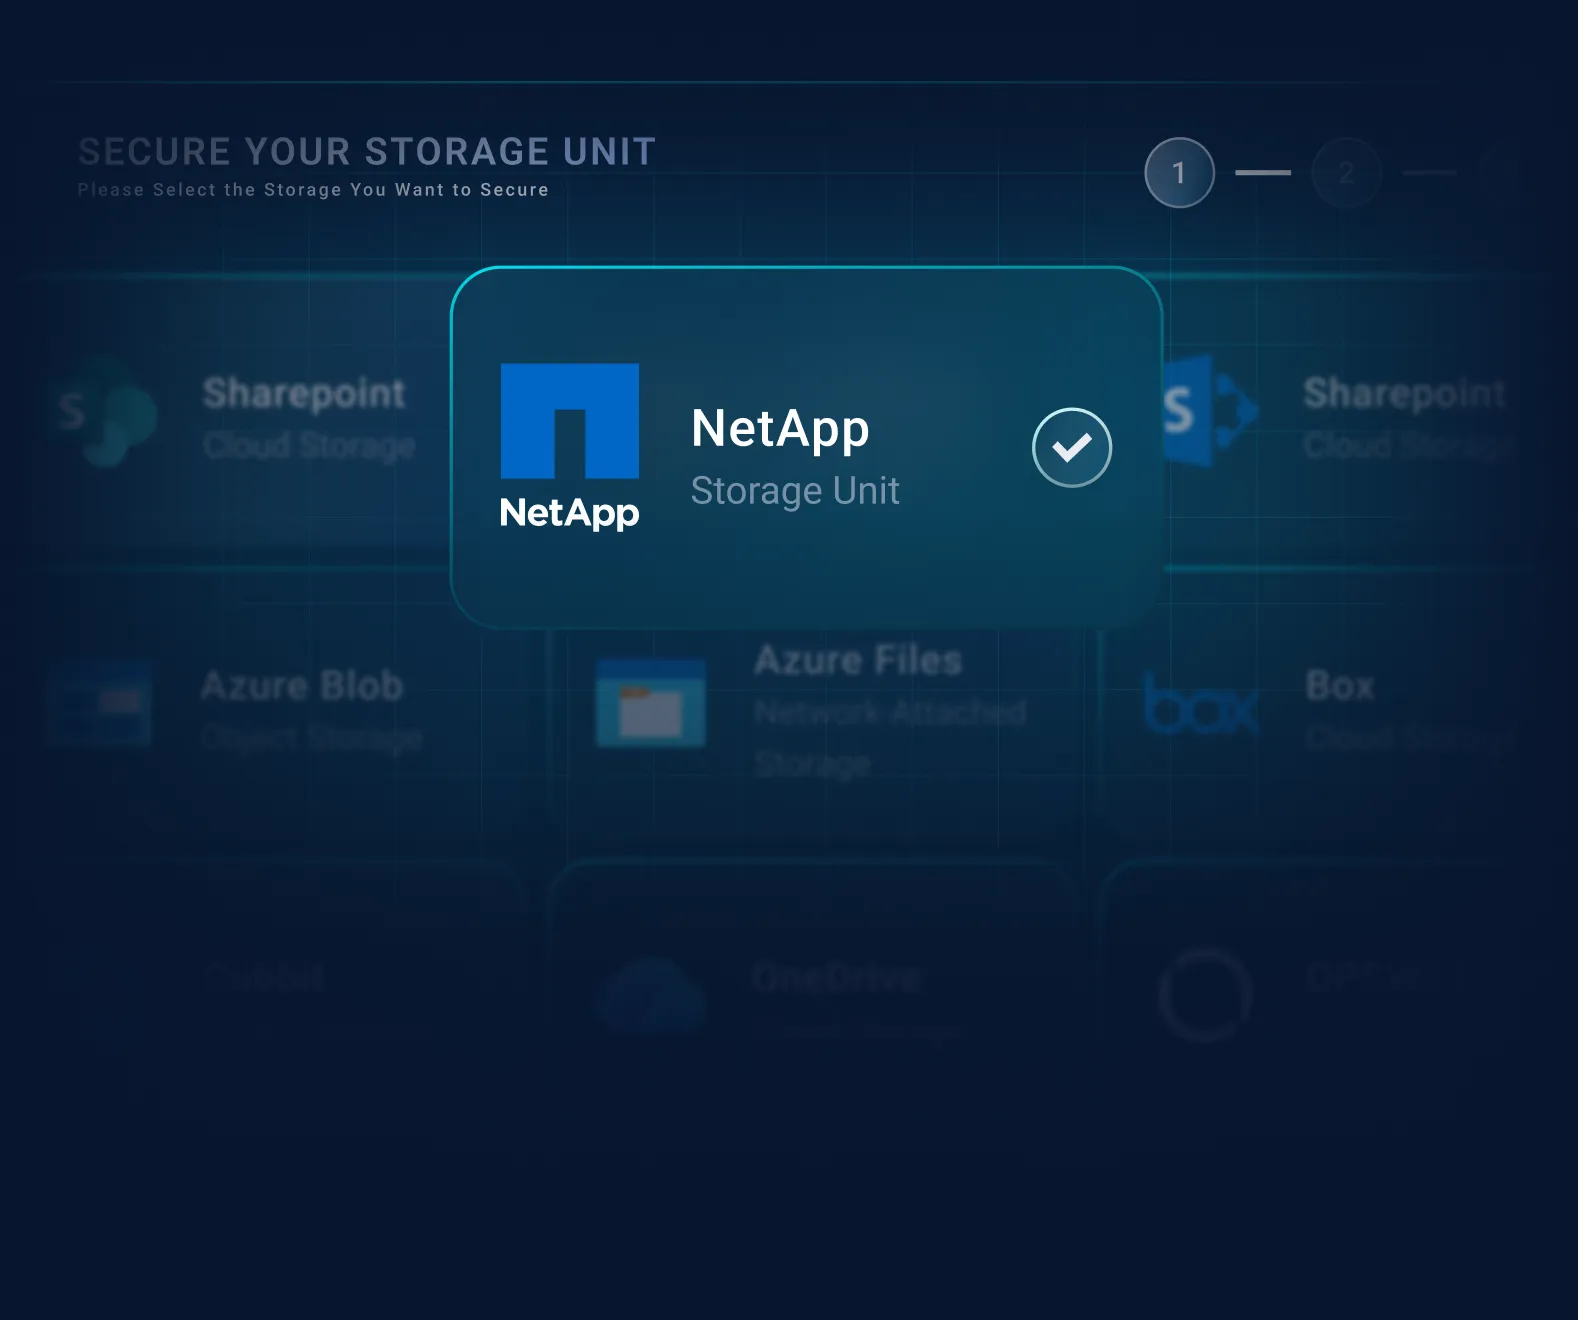
 Fase 1
Aggiungi NetApp ONTAP come unità di archiviazione
Nel portale, apri "Inventario". Per prima cosa crea l'account, specificando il nome dell'account e le credenziali dell'utente. Quindi crea l'unità di archiviazione per NetApp ONTAP, specificando il nome dell'unità di archiviazione e il percorso di condivisione.
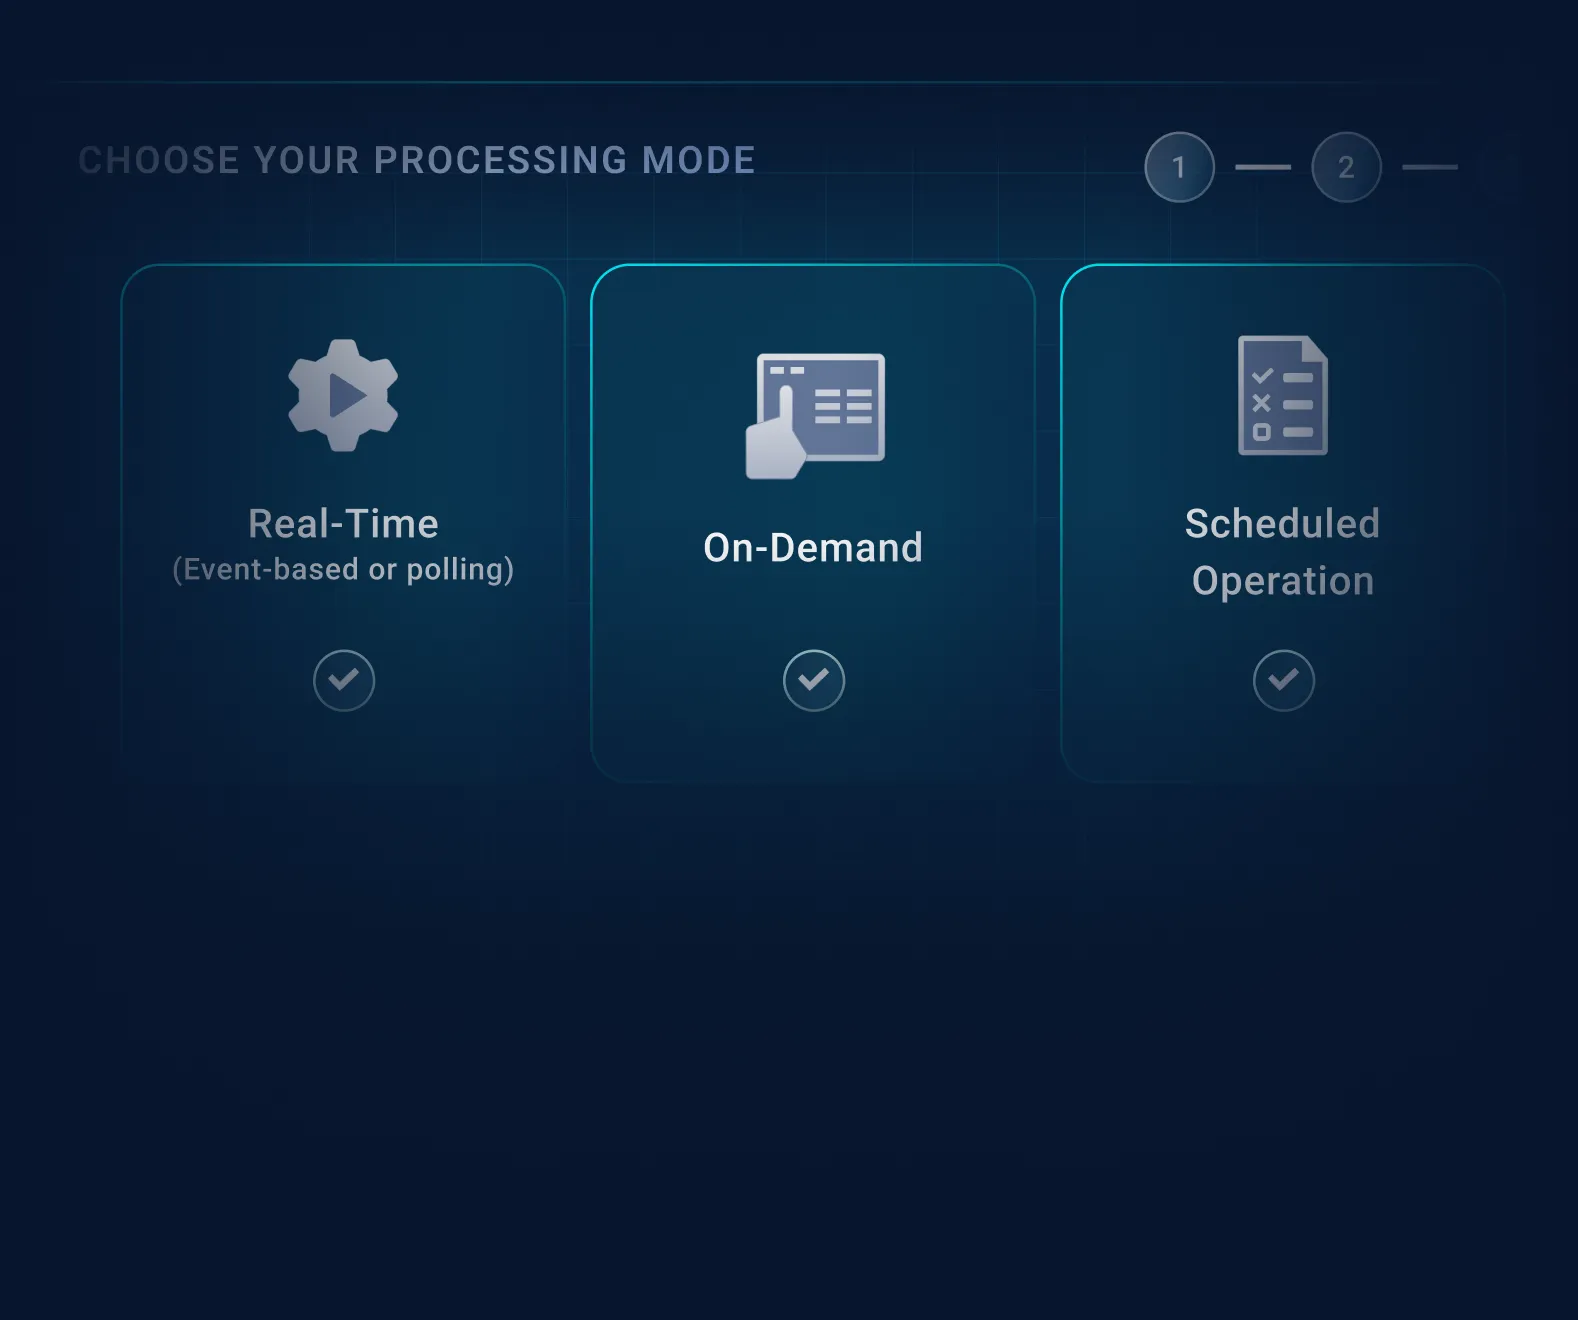
- Fase 2
Scegli la modalità di elaborazione
Scegliere tra funzionamento in tempo reale (basato su eventi o polling), su richiesta o programmato. Impostare la priorità per trovare un equilibrio tra completezza e risorse disponibili.
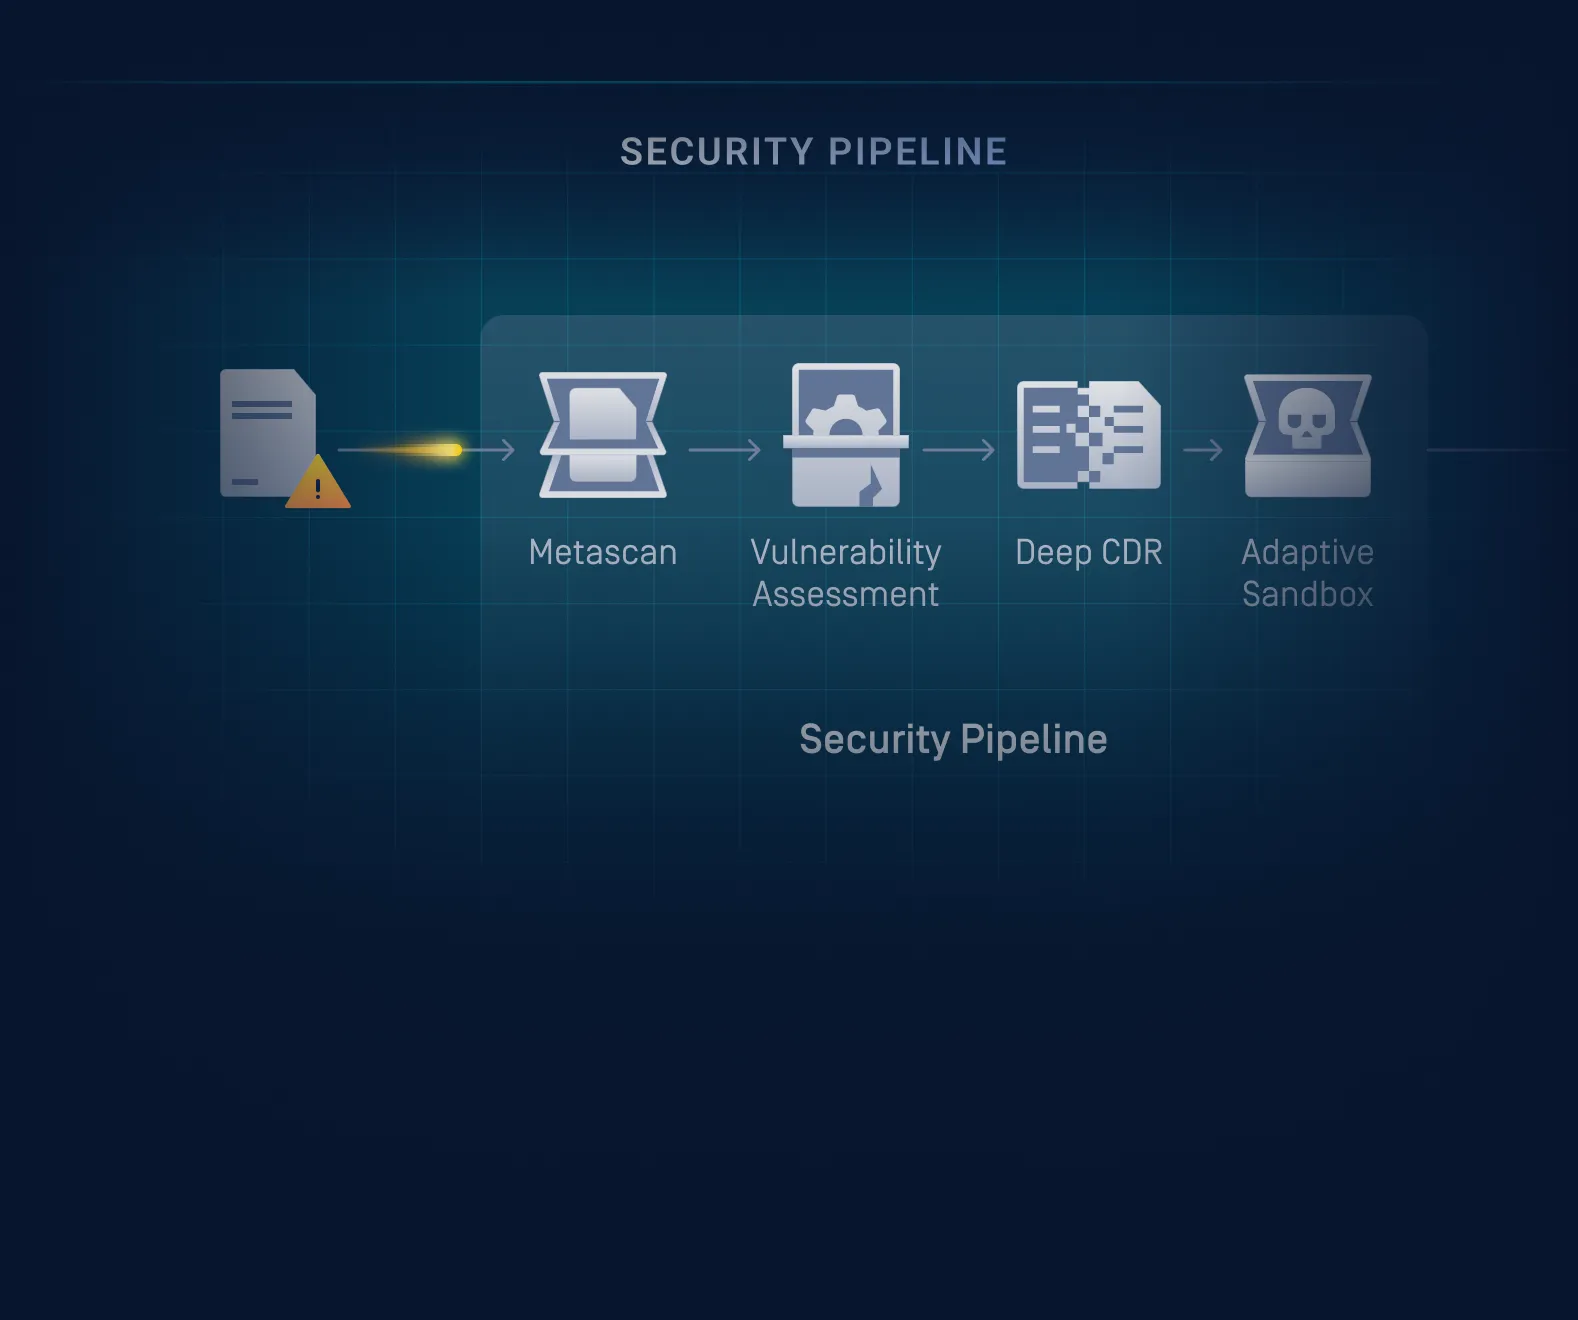
- Fase 3
Esegui la pipeline di sicurezza
I file vengono elaborati tramite scansione multipla, valutazione delle vulnerabilità e tecnologia Deep CDR™, con analisi adattiva in sandbox disponibile per un’ispezione più approfondita, applicata automaticamente in base alle politiche man mano che i file arrivano o vengono archiviati.
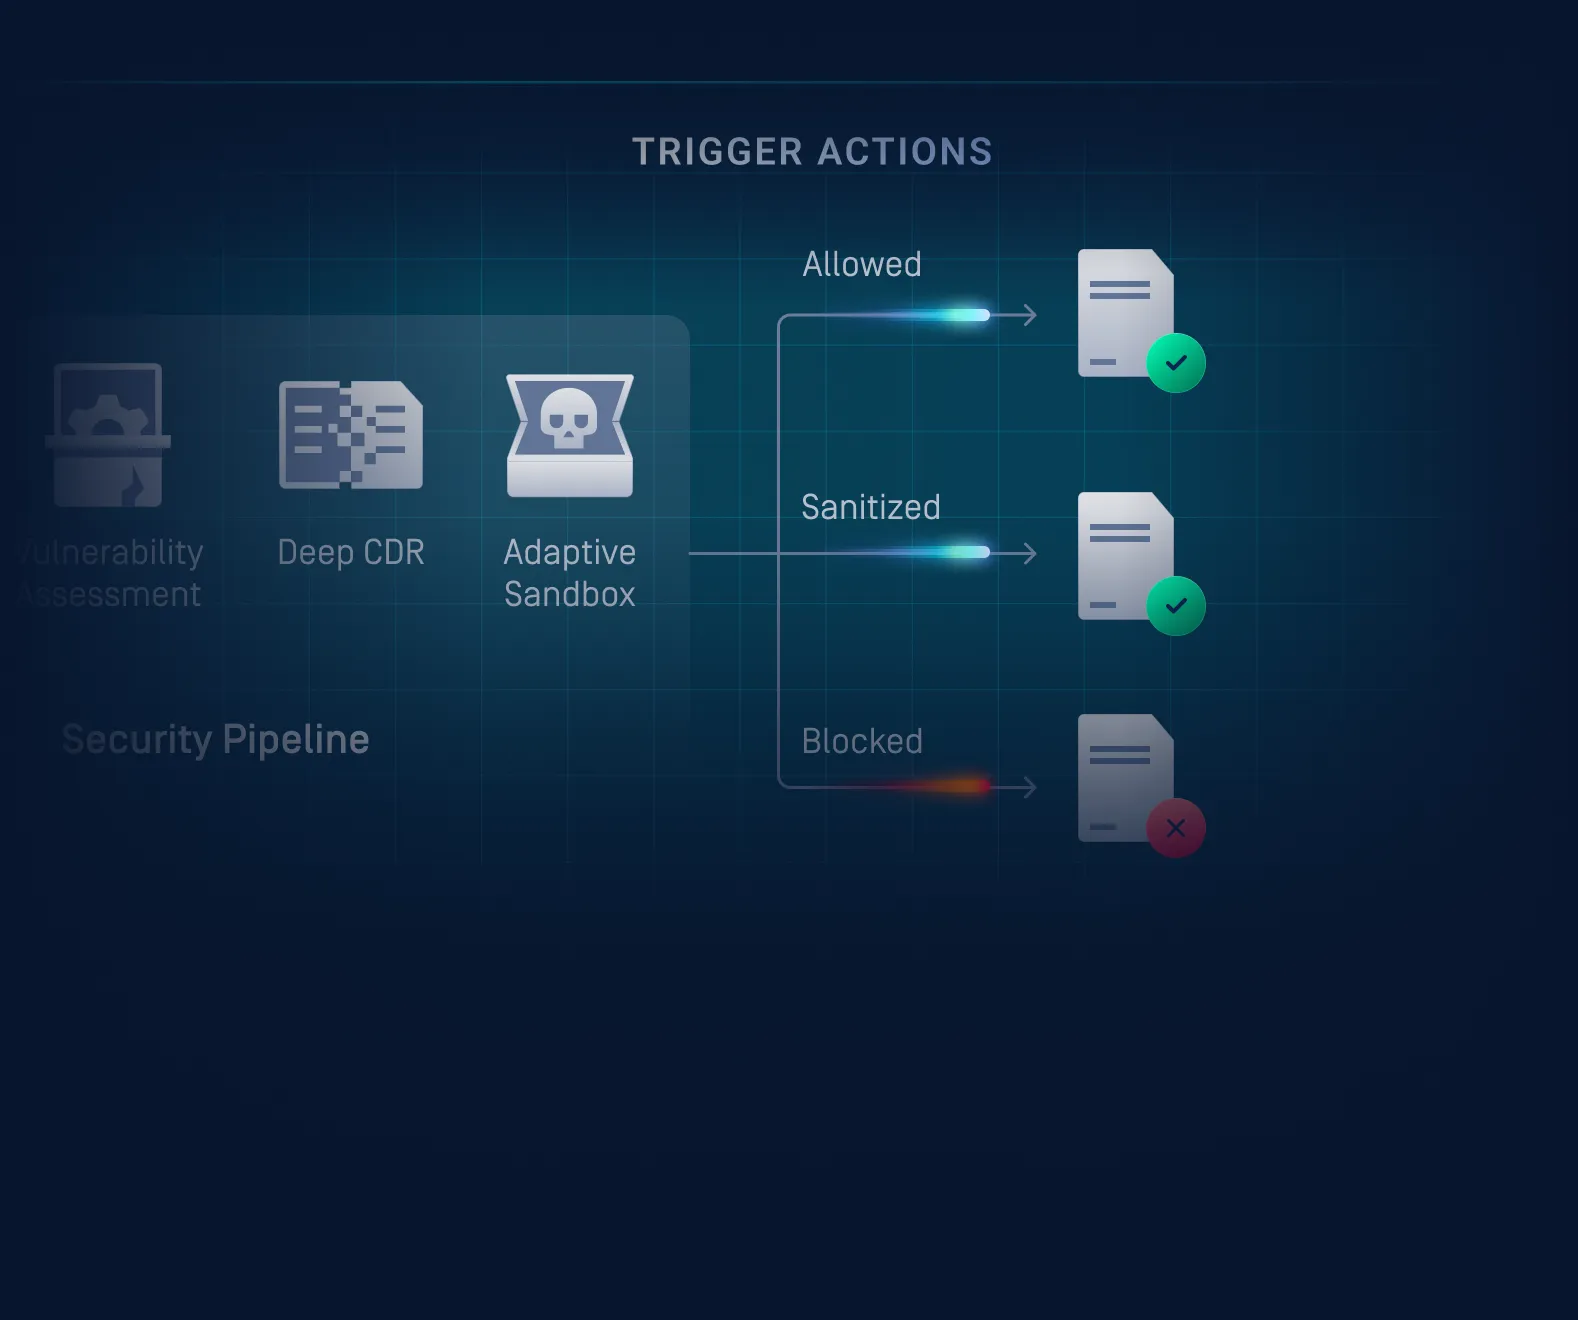
- Fase 4
Assegnare i verdetti e attivare le azioni
I file escono dalla pipeline con un verdetto di “Consentito”, “Sanificato” o “Bloccato”. Le azioni di copia, spostamento o eliminazione vengono eseguite automaticamente in base alla policy. Il personale designato riceve notifiche relative agli eventi chiave.
Storage Security esegue l'analisi dei file tramite MetaDefender™ Core. Le tecnologie specifiche disponibili dipendono dal pacchetto di motori MetaDefender Core per cui il cliente ha acquistato la licenza.
Caratteristiche principali e vantaggi
Controlla i file quando preferisci
Scegli come e quando elaborare i file: in tempo reale man mano che arrivano, su richiesta o secondo una pianificazione prestabilita. È possibile configurare la priorità di scansione per trovare il giusto equilibrio tra completezza e risorse disponibili.
Agire automaticamente in base ai risultati
I file vengono gestiti e corretti in base ai risultati della scansione, senza interventi manuali. È possibile stabilire se i file debbano essere consentiti, ripuliti o bloccati e automatizzare di conseguenza le azioni di copia, spostamento o eliminazione.
Rimani informato quando conta davvero
Le notifiche automatiche avvisano il personale designato quando si verificano eventi chiave, quali file bloccati, report generati o registrazioni di utenti. MetaDefender Storage Security supporta inoltre l’integrazione SIEM tramite la propria interfaccia grafica (GUI) e l’API RESTful API.
Si integra perfettamente nella tua infrastruttura di sicurezza esistente
MetaDefender Storage Security Si integra con NetApp ONTAP per supportare la scansione in tempo reale o su richiesta all’interno dei flussi di lavoro esistenti, con la configurazione gestita tramite l’interfaccia MetaDefender Storage Security .
Proteggi i dati sensibili affinché non finiscano nelle mani sbagliate
I file archiviati vengono analizzati per individuare eventuali contenuti sensibili, con report dettagliati che indicano quali file contengono dati soggetti a normative specifiche, quali informazioni relative a carte di pagamento, dati sanitari o dati personali, aiutando così le organizzazioni a garantire la conformità ai requisiti PCI, HIPAA e GDPR.
Adatta la sicurezza in base ai tuoi carichi di lavoro
L'implementazione si adatta alle mutevoli esigenze di archiviazione, aiutando i team a garantire una protezione costante anche con l'aumentare dei volumi di dati. I modelli basati su Kubernetes e sul cloud si adattano automaticamente al carico di lavoro, aumentando o diminuendo la capacità, mentre le implementazioni standard e avanzate vengono dimensionate manualmente in base al carico di lavoro.
Requisiti di connettività e configurazione
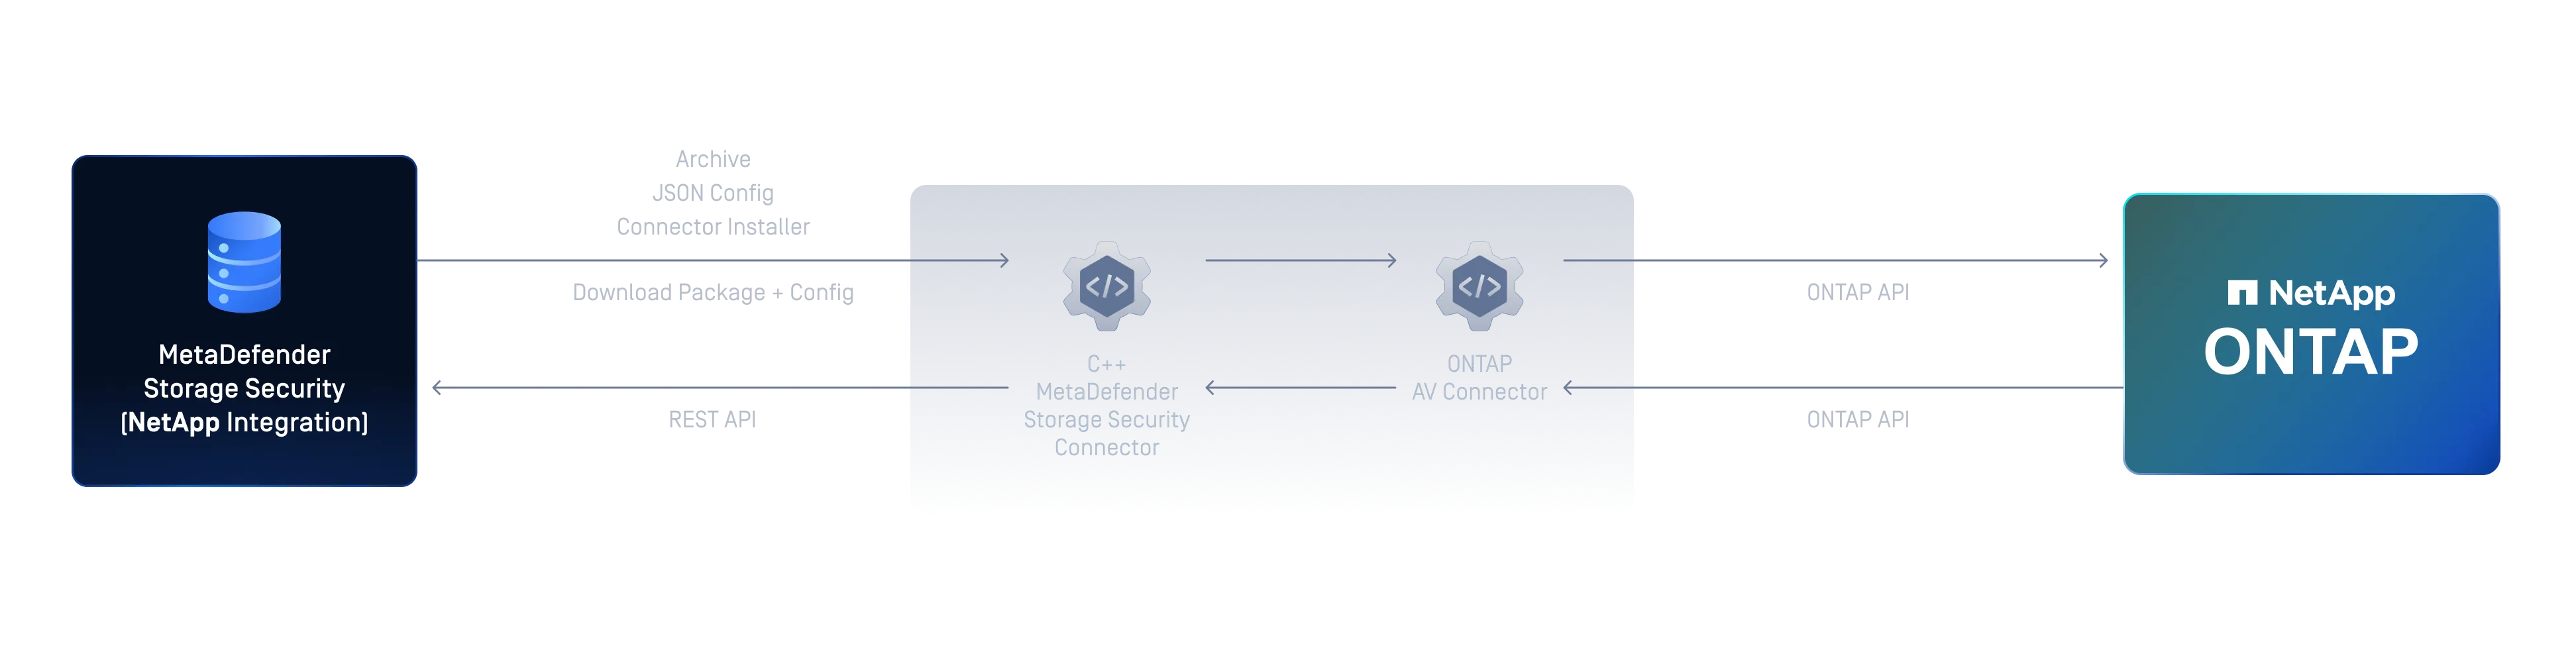
MetaDefender Storage Security si collega allo storage NetApp ONTAP utilizzando il protocollo SMB (Server Message Block) per la configurazione standard delle unità di storage, che richiede SMB 3.1.1 (o SMB3). In alternativa, è possibile abilitare la funzionalità Vscan integrata in NetApp ONTAP per eseguire una scansione nativa in tempo reale a livello di protocollo; ciò richiede che Vscan Server, la macchina che ospita i connettori NetApp e OPSWAT , sia in esecuzione su Windows Server. Storage Security può essere eseguito su Windows o Linux. Verificare che SMB sia abilitato sul sistema di storage e che l’account configurato disponga delle autorizzazioni necessarie, prima di aggiungere l’unità di storage.
Unità di archiviazione basata su SMB
Richiede SMB 3.1.1 (o SMB3). Supporta i formati di percorso file://, \\nomeServer\percorsoCondivisione, //nomeServer/percorsoCondivisione e smb://.
L'account configurato deve disporre almeno dei permessi di lettura e scrittura sulla condivisione di destinazione; per utilizzare la tecnologia Deep CDR™ e le azioni di correzione dei file sono necessari i permessi di modifica.
Integrazione nativa con NetApp Vscan
Utilizza la funzionalità Vscan integrata in NetApp ONTAP per eseguire scansioni in tempo reale a livello di protocollo senza ricorrere al polling SMB.
Prima della configurazione, è necessario abilitare Vscan sul sistema NetApp ONTAP; inoltre, l’ Server e Vscan che ospita i connettori NetApp e OPSWAT deve essere in esecuzione su Windows Server. L’ Storage Security e può essere eseguito su Windows o Linux. Per le istruzioni di configurazione, consultare la documentazione relativa all’abilitazione di Vscan.
I vantaggi dell'integrazione con NetApp ONTAP
Elaborazione dei file in tempo reale
I file vengono elaborati immediatamente al momento del caricamento tramite una gestione basata sugli eventi, oppure vengono individuati attraverso intervalli di polling regolari per rilevare eventuali nuovi arrivi.
Processi su richiesta e pianificati
I processi possono essere avviati immediatamente dopo la configurazione oppure programmati per essere eseguiti in orari prestabiliti, garantendo così una copertura continua e basata su criteri prestabiliti.
File-Based Vulnerability Assessment
I file binari e i programmi di installazione vengono analizzati per individuare le vulnerabilità note delle applicazioni prima che vengano eseguiti sui dispositivi endpoint.
Decisioni e azioni basate su criteri prestabiliti
I file escono dalla pipeline con un verdetto “Consentito”, “Sanificato” o “Bloccato”. Le azioni di copia, spostamento o eliminazione vengono eseguite automaticamente in base a condizioni predefinite.
Integrazione nativa con NetApp Vscan
La funzionalità Vscan integrata in NetApp ONTAP può essere abilitata per eseguire scansioni in tempo reale a livello di protocollo come alternativa alla connettività basata su SMB. Ciò richiede che il Vscan Server, il computer che ospita i connettori NetApp e OPSWAT , sia in esecuzione su Windows Server; Storage Security può essere eseguito sia su Windows che su Linux.
Soddisfa con sicurezza i tuoi requisiti di conformità
MetaDefender Storage Security aiuta le organizzazioni a soddisfare un’ampia gamma di requisiti normativi, analizzando i file archiviati alla ricerca di malware, dati sensibili e vulnerabilità, e supporta le iniziative di conformità a normative quali HIPAA, GDPR e PCI-DSS.
Domande frequenti
MetaDefender Storage Security Si collega a NetApp ONTAP ed esegue l'analisi dei file alla ricerca di malware, minacce zero-day, dati sensibili e vulnerabilità note, applicando automaticamente le misure correttive in base alle politiche della vostra organizzazione. Le modalità disponibili includono quella in tempo reale, su richiesta e pianificata.
L'integrazione utilizza il protocollo SMB, in particolare SMB 3.1.1 (o SMB3). Prima della configurazione, è necessario abilitare SMB sul sistema NetApp. La configurazione viene completata nel portale MetaDefender Storage Security , nella sezione "Storage Units".
Sono supportati due meccanismi: la gestione basata sugli eventi, in cui un’attività viene attivata da un evento specifico relativo a un file, e il polling, in cui il sistema verifica la presenza di nuovi file a intervalli regolari. Sono disponibili anche attività su richiesta e pianificate.
Le tecnologie disponibili includono Metascan™ Multiscanning (oltre 30 motori antivirus), la tecnologia Deep CDR™ (oltre 200 tipi di file), Proactive DLP™ (controllo dei dati sensibili), Adaptive Sandbox (analisi zero-day) e File-Based Vulnerability Assessment.
Sì. Vscan, la funzionalità di scansione antivirus integrata in NetApp ONTAP, è supportata. Per funzionare, richiede che l’ Server e Vscan, che ospita i connettori NetApp e OPSWAT , sia in esecuzione su Windows Server; MetaDefender L’Storage Security e può essere eseguito sia su Windows che su Linux. Le istruzioni di configurazione sono riportate nella documentazione ufficiale.
Ai file viene assegnato un verdetto: “Consentito”, “Pulito” o “Bloccato”. Le azioni di copia, spostamento o eliminazione vengono eseguite automaticamente in base a condizioni predefinite. La tecnologia Deep CDR™ è in grado di pulire i file contrassegnati, ove applicabile.
Sì. Oltre a NetApp, MetaDefender Storage Security si collega a un’ampia gamma di soluzioni di archiviazione: condivisioni SMB, NFS e SFTP; Amazon S3 e archiviazione compatibile con S3; Azure Blob e Azure Files; Google Cloud; Box, OneDrive e SharePoint (Online e on-premises); Microsoft Teams; e altre ancora.
Dipende dal modello di implementazione. Nelle implementazioni su Kubernetes e nel cloud, il ridimensionamento è automatico e si adatta, aumentando o diminuendo, per soddisfare i requisiti SLA al variare dei carichi di lavoro. Le implementazioni standard a istanza singola e quelle avanzate vengono ridimensionate manualmente, in base al carico previsto. In entrambi i casi, l’obiettivo è garantire una protezione costante e la resilienza operativa man mano che i carichi di lavoro aumentano.
Risorse consigliate

MetaDefender Storage Security Opuscolo NetApp
Opuscolo MetaDefender Storage Security

Aggiungi uno storage NetApp ONTAP

Vscan | Come attivarlo
0 risultati. Si prega di riprovare.
