Che cos’è il rilevamento zero-day pre-esecuzione?
Il rilevamento zero-day pre-esecuzione consiste nell'identificare i file dannosi prima che vengano eseguiti, utilizzando un'analisi basata sull'apprendimento automatico delle caratteristiche strutturali e comportamentali dei file, anziché il confronto delle firme o l'esecuzione in ambiente sandbox. Non richiede alcuna conoscenza preliminare di una minaccia specifica né l'esecuzione in ambiente sandbox per giungere a una conclusione.
Punti di forza
- L'intelligenza artificiale predittiva Alin OPSWATanalizza la struttura dei file e gli indicatori comportamentali per prevedere le intenzioni malevole prima dell'esecuzione, individuando le vulnerabilità zero-day che sfuggono alle firme
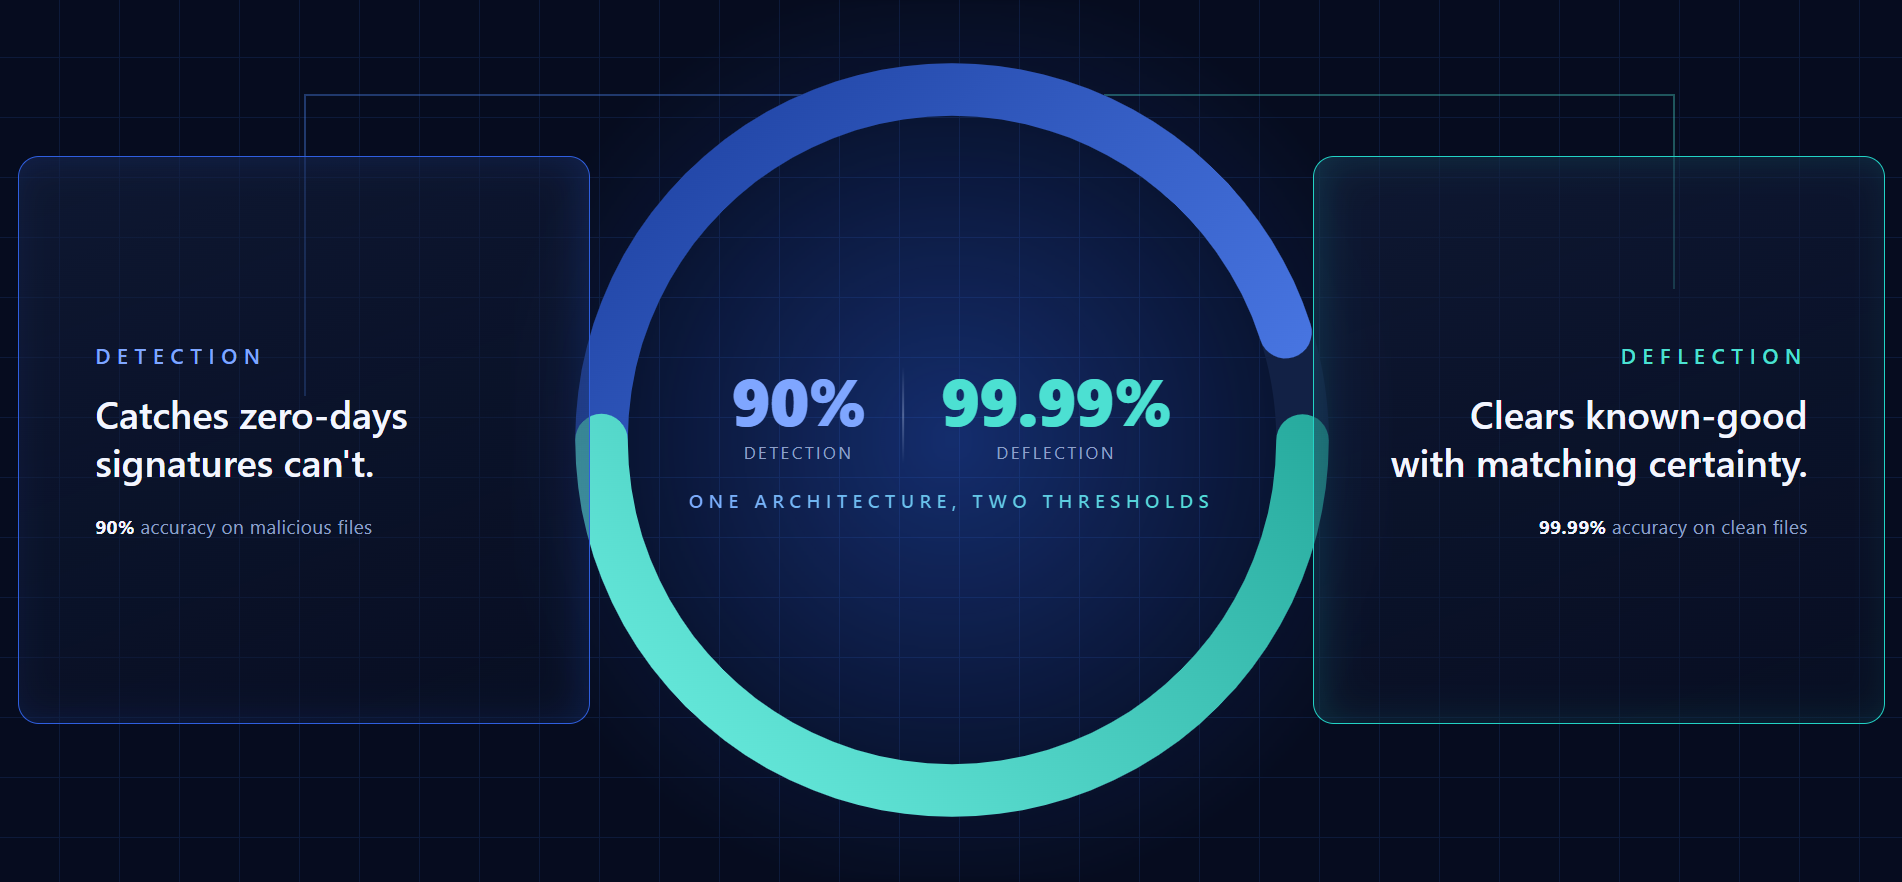
- Il motore è ottimizzato innanzitutto per garantire la precisione: un’accuratezza del 90% nel rilevamento dei file dannosi e del 99,99% nell’esclusione dei file puliti, in modo che ogni verdetto sia utilizzabile e la fiducia degli analisti rimanga intatta
- Per i file PE (Portable Executable), i risultati vengono forniti in meno di 15 millisecondi al P50, mentre le prestazioni al P90 sono di 50 millisecondi per i file eseguibili ad alto rischio supportati
- Il caso d'uso "deflection" applica la stessa precisione nella direzione opposta: i file puliti con un elevato livello di affidabilità saltano la fase di Metascan™ Multiscanning e vengono indirizzati direttamente alla tecnologia Deep CDR™, riducendo la latenza della pipeline senza compromettere la copertura di sicurezza
- Predictive Alin AI funziona allo stesso modo in ambienti cloud, on-premises e air-gapped, senza alcun requisito di connettività esterna
- Secondo il sondaggio SANS 2025 sul rilevamento e la risposta agli incidenti, i falsi positivi rappresentano la principale sfida in materia di rilevamento citata dal 73% dei team di sicurezza, in aumento rispetto al 64% dell’anno precedente
Perché il 99,9% del tuo traffico di file è già pulito e perché questo rappresenta un problema
Ogni pipeline di file aziendale nasconde un’inefficienza. I processi MFT Managed File Transfer), i proxy ICAP Internet Content Adaptation Protocol), gli allegati e-mail, i portali di upload dei clienti e i trasferimenti di dati tra domini condividono una realtà statistica: circa il 99,9% dei file che li attraversano sono dati aziendali puliti. Lo 0,1% di file dannosi è l’unica ragione per cui la pipeline esiste. Ogni file paga lo stesso “prezzo in termini di sicurezza” indipendentemente dal rischio, e proprio questa uniformità costituisce l’inefficienza.
La tassa sulla sicurezza prevede due proposte di legge
Il primo ostacolo è la latenza. Un file in coda dietro a decine di altri durante l’ora di punta mattutina attende il proprio turno per essere sottoposto a una scansione completa, indipendentemente dal fatto che si tratti di un semplice foglio di calcolo o di un eseguibile sconosciuto. Nel settore bancario e dei servizi finanziari, tale ritardo si traduce direttamente in transazioni bloccate, elaborazione più lenta e bonifici in attesa di essere scansionati. Secondo il sondaggio SANS 2025 Detection and Response Survey, i tempi di risposta sono diventati una delle principali sfide per il 53% dei team di sicurezza, in aumento rispetto al 45% dell’anno precedente.
Il secondo problema è rappresentato dai falsi positivi. La maggior parte dei motori di sicurezza basati sull’apprendimento automatico è ottimizzata per il recall: intercettare tutto, accettando il rumore di fondo. Questo compromesso funziona su un endpoint. In una pipeline di file, un falso positivo blocca un file aziendale legittimo, innesca un allarme non necessario al SOC (Security Operations Center) e mina la fiducia degli analisti che rende possibile l’automazione. Lo stesso sondaggio SANS ha rilevato che i falsi positivi rappresentano ora la principale sfida di rilevamento per il 73% degli intervistati.
Due mandati, un unico progetto
Sicurezza e velocità non sono intrinsecamente in conflitto. Gli ambienti della difesa, della pubblica amministrazione e delle infrastrutture critiche operano in base a requisiti di conformità che impongono l’esame di ogni singolo byte prima che venga trasferito, mentre il settore finanziario, i portali aziendali e i flussi di lavoro con trasferimenti ad alto volume operano in base a requisiti di esperienza utente, in cui le difficoltà legate alla scansione inducono gli utenti ad abbandonare i caricamenti e a aggirare i controlli. Entrambi i requisiti sono legittimi e possono essere soddisfatti tramite un triage intelligente: un sistema che instrada i file in base al livello di affidabilità, concentrando l’analisi approfondita dove è più efficace e sbloccando rapidamente il traffico noto come sicuro.
L'IA predittiva Alin legge il file del DNA prima dell'esecuzione
Predictive Alin AI è il motore di rilevamento malware basato sull'intelligenza artificiale OPSWAT per il rilevamento zero-day pre-esecuzione, progettato per identificare i file dannosi prima che vengano eseguiti, utilizzando l'analisi basata sull'apprendimento automatico delle caratteristiche strutturali e comportamentali dei file. Il motore non si basa su firme, conoscenze pregresse di una minaccia specifica o test in sandbox per giungere a una conclusione. Predictive Alin AI analizza gli indicatori strutturali che rivelano l'intento dannoso prima ancora che venga eseguita una singola istruzione.
Livello 2 della pipeline a cinque livelli di MetaDefender Aether
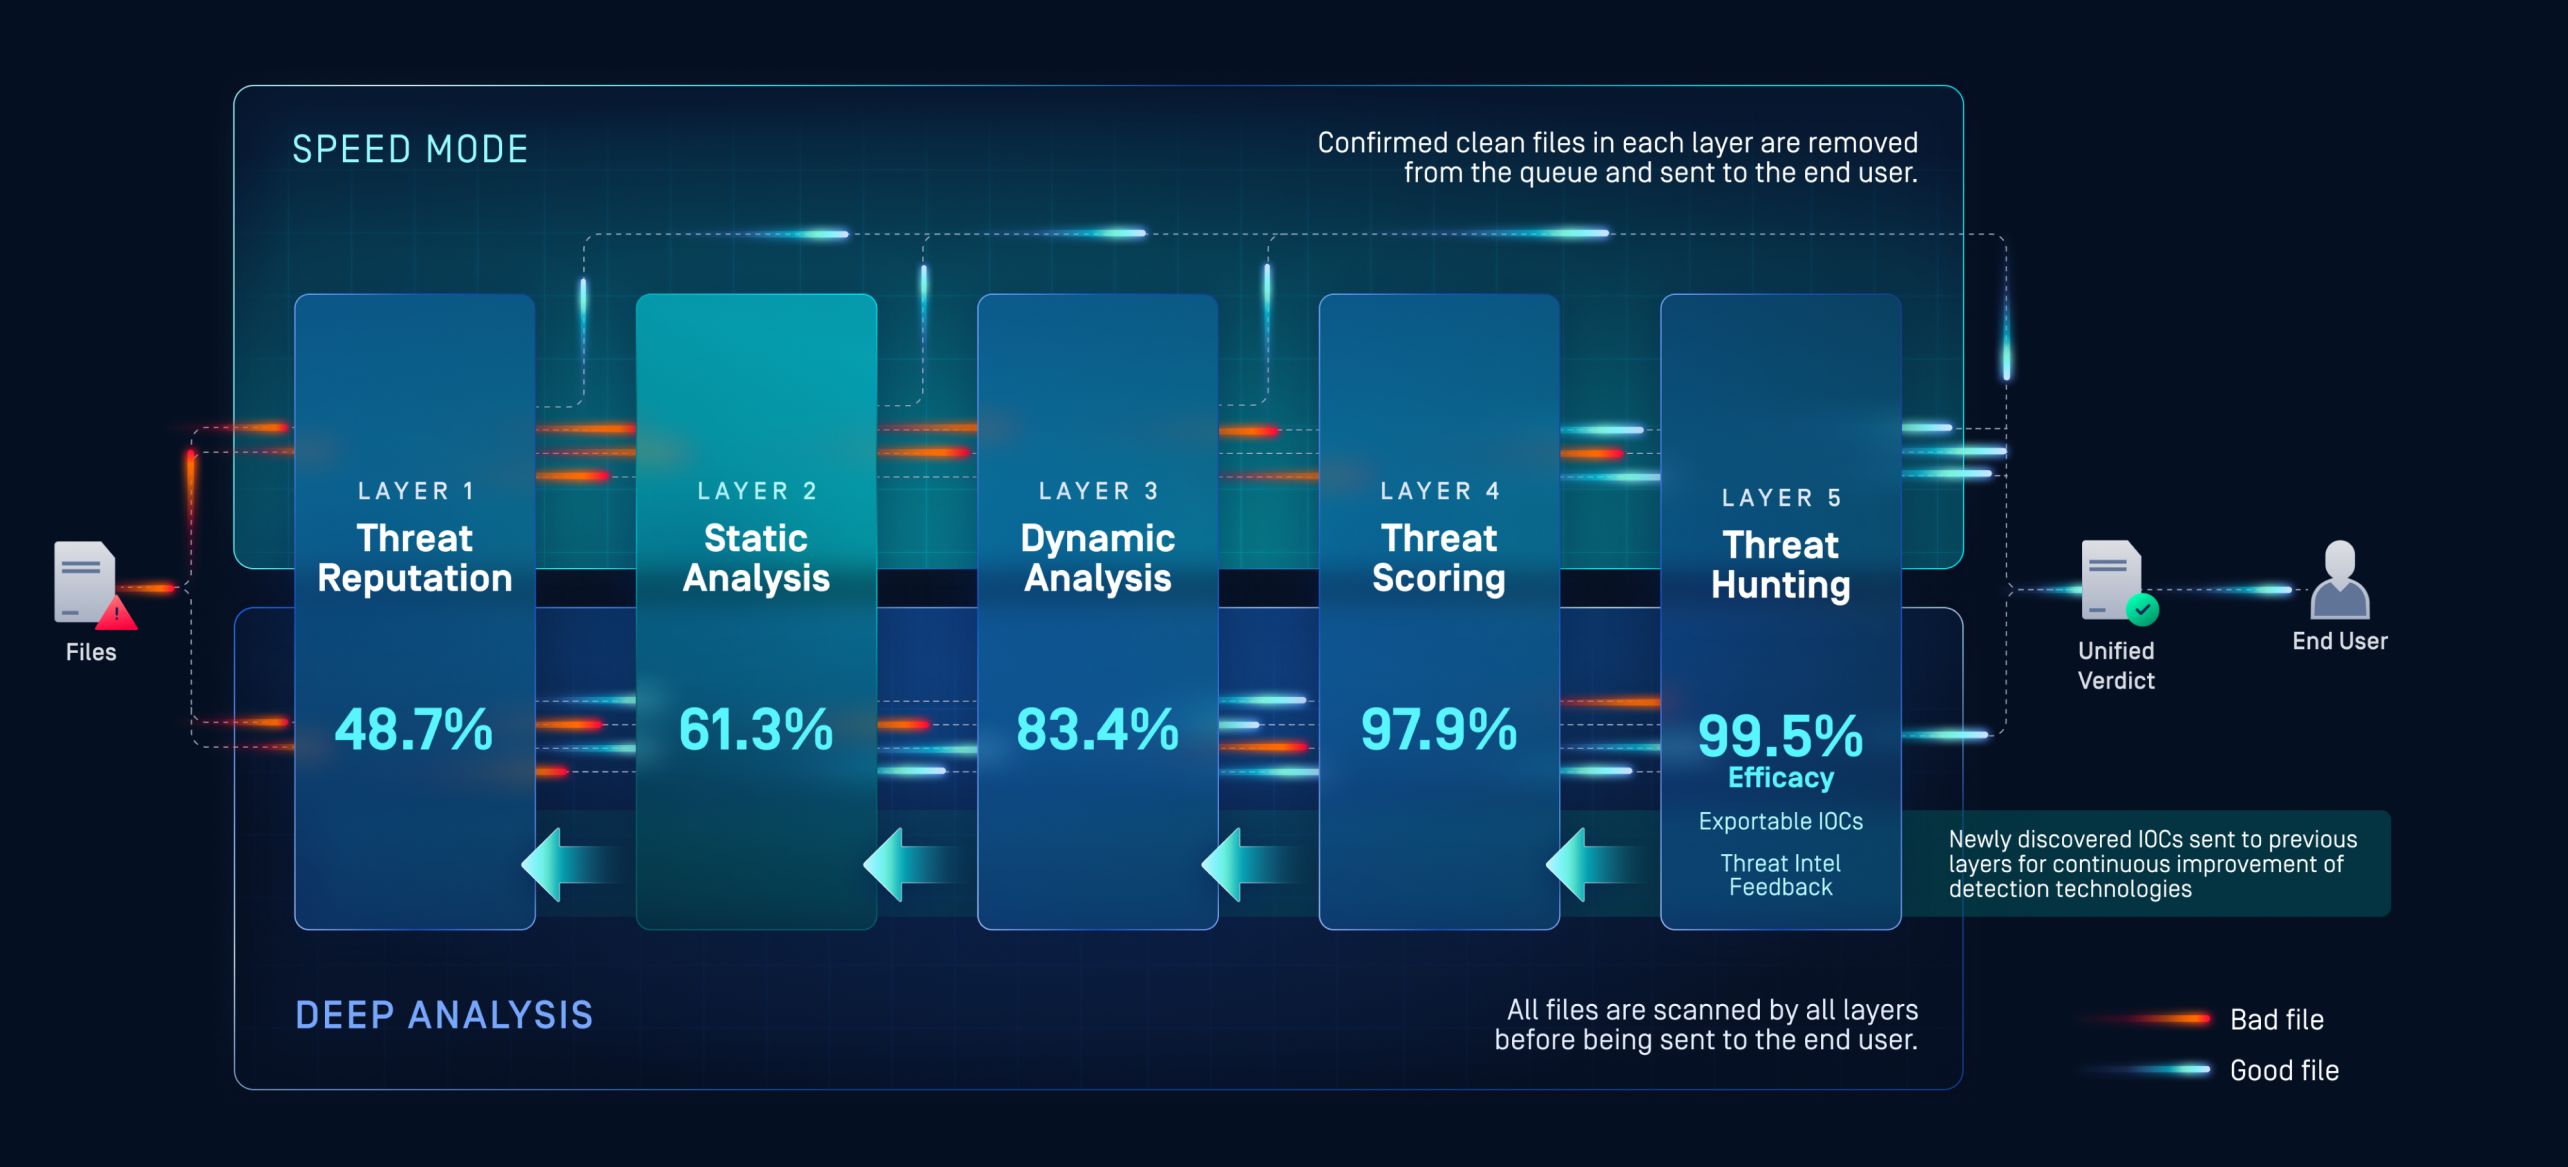
All’interno di “MetaDefender ” Aether™, la piattaforma unificata di rilevamento delle vulnerabilità zero-day di OPSWAT, Predictive Alin AI opera come secondo livello (Layer 2) di una pipeline a cinque livelli: reputazione delle minacce, analisi statica, analisi dinamica, valutazione delle minacce e ricerca delle minacce. Posizionata tra la reputazione delle minacce e l’analisi dinamica, Predictive Alin AI formula il proprio verdetto prima ancora che un file raggiunga la sandbox adattiva.
I file che soddisfano la soglia di affidabilità vengono deviati o bloccati prima dell'esecuzione; quelli che non soddisfano tale soglia vengono sottoposti all'analisi dinamica per un'emulazione più approfondita, anziché basarsi su un verdetto statico poco attendibile. I risultati confermati relativi alle vulnerabilità zero-day emersi dall'analisi dinamica vengono reimmessi nel sistema di valutazione della reputazione delle minacce e nell'intelligenza artificiale predittiva Alin, rafforzando i verdetti futuri lungo l'intero flusso di elaborazione.
Cosa analizza effettivamente il motore
I motori antivirus tradizionali funzionano sulla base di un elenco. Se una firma corrisponde a una minaccia nota, il file viene segnalato. Con 450.000 nuovi campioni di malware che compaiono ogni giorno, secondo AV-TEST.org, tale elenco è sempre un passo indietro. L’intelligenza artificiale predittiva di Alin adotta un approccio diverso, estraendo e analizzando le caratteristiche strutturali che i file dannosi lasciano dietro di sé, indipendentemente dal fatto che siano già stati rilevati in precedenza.
Il motore valuta caratteristiche quali:
- Intestazioni dei file, sezioni e struttura generale
- Modelli di entropia e indicatori di codice compatto
- Punti di ingresso e caratteristiche del flusso di controllo
- Metadati e tabelle di importazione
Si tratta degli indicatori che una minaccia incorpora nella struttura del proprio file, presenti indipendentemente dal fatto che quella specifica minaccia sia già stata rilevata in precedenza. Un file creato per eludere il rilevamento deve comunque essere generato, e tale processo presenta degli schemi che un modello addestrato è in grado di interpretare.
La precisione prima di tutto, fin dalla progettazione
La maggior parte dei motori di sicurezza basati sull’apprendimento automatico è ottimizzata per il richiamo: segnalano il maggior numero possibile di casi e accettano i falsi positivi come costo da sostenere per garantire la copertura. OPSWAT ha adottato una scelta ingegneristica opposta con Predictive Alin AI. Il motore è ottimizzato innanzitutto per la precisione. Quando Predictive Alin AI emette un verdetto, tale verdetto è concepito per essere considerato affidabile e per essere messo in pratica senza necessità di revisione umana.
Tale precisione vale in entrambe le direzioni, sebbene con livelli diversi. Il rilevamento dei file dannosi è il problema più complesso e raggiunge un’accuratezza del 90%, mentre l’esclusione dei file puliti raggiunge un’accuratezza del 99,99%. È proprio questa asimmetria nell’accuratezza a rendere possibile il caso d’uso della “Deflection”, trattato in dettaglio nella sezione successiva.
La velocità come caratteristica di sicurezza
Predictive Alin AI fornisce risultati in meno di 15 millisecondi al P50 per i file PE, con prestazioni al P90 di 50 millisecondi e al P99 inferiori a 100 millisecondi per i file eseguibili ad alto rischio supportati. Attualmente sono supportati quattro formati: PE, PDF, Mach-O ed ELF, con l’intenzione di ampliare il supporto dei formati in futuro. Il verdetto viene emesso prima ancora che l’utente si accorga che il file è stato caricato, rendendo la protezione in linea pratica senza creare colli di bottiglia nella pipeline.
Colmare il divario di latenza con la deflessione
Il rilevamento dimostra che il sistema funziona. Ogni zero-day segnalato correttamente costituisce un dato che contribuisce a costruire il track record necessario per agire in senso opposto. Una volta instaurata tale fiducia, la stessa soglia di precisione utilizzata per segnalare i file dannosi può essere applicata per dichiarare puliti quelli innocui con la stessa sicurezza.
La pipeline a due percorsi
Quando Predictive Alin AI emette un verdetto di sicurezza con un alto livello di affidabilità, il file segue un percorso abbreviato verificato. Esso bypassa Multiscanning Metascan™ Multiscanning viene indirizzato direttamente alla tecnologia Deep CDR™ per la sanificazione prima della consegna. Quando Predictive Alin AI non è certa, il file segue il percorso completo: scansione multipla con un massimo di 30 motori, tecnologia Deep CDR™ e un verdetto completo prima della consegna. Ogni file viene sottoposto a un verdetto finale. La deviazione modifica solo il percorso, non il risultato.
Questo aspetto è particolarmente importante durante i picchi di carico. I picchi mattutini di e-mail, i trasferimenti batch di fine giornata e i picchi di upload dopo gli annunci sono proprio i momenti in cui le code si allungano e i tempi di risposta aumentano. Il deflection smista il traffico noto come valido già in fase di ingresso, in modo che il resto della pipeline non debba mai assorbire l'ondata.
Il modello Zero Trust rimane intatto
La deviazione non riduce il livello di controllo. La filosofia “Trust no file. Trust no device.™” su cui si fonda MetaDefender™ rimane immutata. Nessun file viene considerato sicuro a priori. La deviazione è un’azione prudente: quando il motore è certo, interviene; in caso di dubbio, il file viene sottoposto a un percorso più lungo. L’ambiguità non viene mai risolta a livello del livello di deviazione.
In che modo l'intelligenza artificiale predittiva di Alin riduce la "fatica da allarmi" del SOC
Secondo il sondaggio SANS 2025 Detection and Response Survey, i falsi positivi rappresentano la principale sfida in materia di rilevamento per il 73% dei team di sicurezza, con una percentuale di quelli che li riscontrano a livelli molto elevati che è salita al 20% dal 13% dell’anno precedente. Ogni falso positivo equivale a un analista distolto da una minaccia reale, a un file innocuo bloccato in un flusso di lavoro legittimo e a un’erosione progressiva della fiducia nel sistema di rilevamento stesso.
Perché il volume degli avvisi rappresenta un rischio per la sicurezza
I team del SOC (Security Operations Center) che gestiscono flussi di file ad alto volume si trovano ad affrontare un problema che si aggrava progressivamente: più file passano attraverso il flusso, più avvisi genera il sistema di rilevamento e più diventa difficile distinguere il segnale dal rumore. Quando gli analisti trascorrono il proprio turno a eliminare i falsi positivi, le minacce reali hanno più tempo per agire. Il collo di bottiglia del SOC è il collo di bottiglia del rilevamento.
Per approfondire come un’analisi più intelligente riesca a spezzare questo circolo vizioso, consulta: “SOC Bottleneck: Breaking the Alert Fatigue Cycle with Smarter Sandboxing”.
La precisione come base dell'automazione
Predictive Alin AI affronta il problema della "fatica da allarmi" alla fonte, privilegiando la precisione piuttosto che il richiamo. Gli unici verdetti di cui il SOC può fidarsi sono quelli che possono essere automatizzati. I flussi di lavoro che in precedenza richiedevano una revisione umana per confermare la correttezza di un file possono ora essere eseguiti end-to-end senza alcun intervento, consentendo agli analisti di concentrarsi sui file ambigui e sospetti che necessitano realmente della loro attenzione. Verdetti altamente affidabili in pochi millisecondi garantiscono che la pipeline proceda senza intoppi e che la coda rimanga libera.
Intelligenza artificiale predittiva Alin nelle infrastrutture critiche
Il divario di rilevamento e quello di latenza non sono limitati a un singolo settore. Nei settori manifatturiero, energetico e pubblico, tali divari si manifestano in contesti operativi diversi. La tabella sottostante illustra l’esposizione specifica di ciascun settore alle funzionalità offerte da Predictive Alin AI.
L'utilizzo dell'intelligenza artificiale predittiva Alin nei vari settori industriali
Industria | Core | In che modo l'IA predittiva di Alin può essere d'aiuto |
Servizi finanziari | File eseguibili “zero-day” e malware evasivo nelle pipeline di file ad alto volume e nei portali di caricamento dei clienti | Le decisioni basate sulla precisione riducono i falsi positivi e il volume degli avvisi del SOC, individuando al contempo le minacce che le firme non rilevano |
Produzione | Firmware dannoso, artefatti di compilazione ed eseguibili forniti dai fornitori che entrano nella linea di produzione | Verdetto preliminare prima che i file raggiungano i sistemi OT; si integra nei flussi di lavoro esistenti |
Energia e servizi di pubblica utilità | Aggiornamenti dannosi dei campi e software fornito dai produttori che prendono di mira le operazioni della rete e degli impianti | Implementazione in modalità “air-gapped” senza necessità di connettività; nessuna modalità ridotta in ambienti OT isolati |
Governo e difesa | File eseguibili “zero-day” in ambienti riservati e critici per la missione; requisiti di conformità rigorosi | Rilevamento in modalità offline con una precisione del 99,99%; supporta ambienti regolamentati e interdominio senza dipendenza dal cloud |
Servizi finanziari: precisione che sgombera la coda
Le organizzazioni del settore dei servizi finanziari gestiscono alcuni dei flussi di file con i volumi più elevati in assoluto in qualsiasi settore. I portali di caricamento dei clienti, i flussi di lavoro di acquisizione dei documenti e i trasferimenti tra domini generano tutti un traffico continuo di file, e ogni avviso non necessario distoglie l’attenzione di un analista da una minaccia reale. Secondo il sondaggio SANS, i falsi positivi rappresentano la principale sfida in materia di rilevamento per il 73% dei team di sicurezza, con una percentuale di quelli che li riscontrano a livelli molto elevati che è salita al 20% dal 13% dell’anno precedente.
L'intelligenza artificiale predittiva Alin AI riduce il volume degli avvisi alla fonte, privilegiando la precisione piuttosto che il richiamo. Un verdetto di cui il SOC può fidarsi è un verdetto che il SOC può automatizzare, consentendo agli analisti di concentrarsi sui casi che richiedono effettivamente un'indagine.
Produzione e Supply Chain: bloccare le minacce prima che entrino nella fase di produzione
Gli ambienti di produzione devono affrontare un problema specifico legato all’ingresso di minacce. Gli aggiornamenti del firmware, gli artefatti di compilazione e i pacchetti software forniti da terze parti arrivano sotto forma di file prima ancora di diventare minacce. Quando un pacchetto dannoso raggiunge un sistema OT, il danno è già all’interno del perimetro. L’intelligenza artificiale predittiva di Alin intercetta questi file al perimetro, emettendo un verdetto prima dell’esecuzione prima che vengano introdotti negli ambienti di produzione. Integrato in MetaDefender , la piattaforma avanzata OPSWATper il rilevamento e la prevenzione delle minacce, il motore aggiunge un livello di intelligenza predittiva ai flussi di lavoro di acquisizione esistenti senza richiedere modifiche architetturali.
Energia e servizi pubblici: protezione “air-gapped” con la massima precisione
Gli operatori del settore energetico e dei servizi pubblici gestiscono alcuni degli ambienti con le maggiori limitazioni di connettività nell’ambito delle infrastrutture critiche. Molti approcci di rilevamento perdono efficacia nelle implementazioni “air-gapped”, poiché si basano su consultazioni nel cloud o su telemetria esterna che semplicemente non sono disponibili. Predictive Alin AI funziona completamente offline con la stessa precisione del 99,99% delle implementazioni cloud, senza richiedere connettività esterna né consultazioni cloud per mantenere tali prestazioni. I pacchetti di aggiornamento sul campo e il software fornito dai produttori possono essere ispezionati a livello perimetrale prima che raggiungano le operazioni di rete o dell’impianto, con verdetti che arrivano in millisecondi indipendentemente dall’isolamento della rete.
Governo e difesa: conformità senza connettività
Gli ambienti governativi e della difesa operano in presenza di due vincoli simultanei: rigidi obblighi di conformità che impongono che nulla venga trasferito senza essere stato prima esaminato e architetture di rete che impediscono la connettività esterna. Questi vincoli hanno storicamente costretto a scegliere tra una scansione approfondita e la velocità operativa. L’intelligenza artificiale predittiva di Alin risolve entrambi i problemi fornendo un rilevamento zero-day prima dell’esecuzione che:
- Funziona completamente offline in ambienti isolati e tra domini diversi
- Soddisfa i requisiti di rilevamento ad alta affidabilità senza ricorrere alla detonazione in sandbox
- Si integra con le implementazioni esistenti MetaDefender , MetaDefender File Transfer™ e MetaDefender
- Si migliora continuamente attraverso un ciclo di riqualificazione “zero-day” come livello 2 della pipeline a cinque livelli di AetherMetaDefender , senza che sia necessaria una connettività attiva per farlo
Scopri Predictive Alin AI in azione
Il webinar “Scan What Matters” illustra come l’IA predittiva di Alin colmi sia il divario nel rilevamento delle vulnerabilità zero-day sia quello relativo alla latenza della pipeline, con una dimostrazione dal vivo del caso d’uso della deviazione e delle metriche di precisione in produzione. Guarda la registrazione on demand quando preferisci.
Valuta le prestazioni del tuo programma di rilevamento
Il sondaggio SANS 2025 sul rilevamento e la risposta, sponsorizzato da OPSWAT, illustra come oltre 300 professionisti della sicurezza nei settori bancario, pubblico, sanitario e manifatturiero stiano ripensando il rilevamento di fronte all’aumento dei falsi positivi, alla “fatica da allerta” e all’esposizione agli attacchi zero-day. Scarica il rapporto completo per capire a che punto è il tuo programma.
Domande frequenti
Che cos’è il rilevamento zero-day pre-esecuzione e in cosa si differenzia dagli antivirus tradizionali?
Il rilevamento zero-day pre-esecuzione identifica i file dannosi analizzandone le caratteristiche strutturali e comportamentali prima che il file venga eseguito, senza richiedere una firma corrispondente né l’esecuzione in ambiente sandbox. I motori antivirus tradizionali operano sulla base di un elenco di minacce note e possono segnalare solo ciò che hanno già rilevato in precedenza. L’intelligenza artificiale predittiva di Alin analizza gli indicatori strutturali che un file dannoso lascia nella propria struttura, individuando minacce che non sono mai apparse in alcun database di firme.
Qual è il tasso di falsi positivi dell'IA OPSWAT Alin di OPSWAT ?
Predictive Alin AI è ottimizzata innanzitutto per garantire la massima precisione. Il rilevamento dei file dannosi raggiunge un’accuratezza del 90%, mentre la filtrazione dei file innocui raggiunge un’accuratezza del 99,99%; il tasso di falsi positivi è pari allo 0,01%. Negli ambienti di produzione, i tassi di falsi positivi osservati si sono attestati al di sotto persino di tale valore target.
Predictive Alin AI funziona in ambienti isolati o offline?
Sì. Predictive Alin AI funziona interamente offline, senza necessità di connettività esterna e senza alcun calo di prestazioni nelle implementazioni in modalità “air-gap”. Il motore completo e i relativi modelli sono autonomi, rendendolo adatto ad ambienti governativi, di difesa, di infrastrutture critiche e regolamentati, in cui la dipendenza dal cloud non è un’opzione praticabile.
In che modo la deflessione funziona senza ridurre la copertura di sicurezza?
Deflection utilizza una propria soglia di accuratezza del 99,99% per identificare i file puliti con un elevato livello di affidabilità. I file che soddisfano tale soglia bypassano l’ Multiscanning Metascan™ e vengono indirizzati direttamente alla tecnologia Deep CDR™ per la sanificazione. I file che non soddisfano la soglia vengono sottoposti all’intero processo di analisi. Ogni file riceve un verdetto. Deflection modifica il percorso, non lo standard.
In che modo l’IA predittiva Alin si inserisce nella pipeline a cinque livelli di MetaDefender Aether™?
Si tratta del Livello 2, che si colloca tra la “Threat Reputation” e l’analisi dinamica. I file puliti con un elevato grado di affidabilità vengono deviati, quelli dannosi con un elevato grado di affidabilità vengono bloccati prima dell’esecuzione, mentre quelli di dubbia natura vengono sottoposti all’analisi dinamica per un’ispezione più approfondita.
Con quali OPSWAT si integra Predictive Alin AI?
Predictive Alin AI si integra con MetaDefender Aether™ — dove funge da Livello 2 della pipeline di rilevamento zero-day a cinque livelli — nonché con i flussi di lavoro di MetaDefender Core™, MetaDefender Cloud™, MetaDefender Managed File Transfer™, MetaDefender Kiosk™ e ICAP . Migliora il servizio Metascan™ Multiscanning aggiungendo il rilevamento predittivo laddove i motori antivirus tradizionali non hanno visibilità, e opera attraverso un’architettura basata su API per l’integrazione nei flussi di lavoro esistenti.