Gli ambienti moderni di tecnologia operativa (OT) hanno sempre più spesso la necessità di inviare dati all'IT aziendale, alle piattaforme cloud, ai sistemi di monitoraggio della sicurezza e alle applicazioni di analisi. Tali dati possono includere dati telemetrici, log, avvisi, misurazioni operative e dati delle applicazioni trasmessi tramite HTTP, HTTPS o API.
Esiste però una sfida fondamentale dal punto di vista della rete: HTTP e HTTPS sono stati tradizionalmente progettati per la comunicazione bidirezionale, mentre un diodo di dati è progettato per consentire il flusso dei dati in una sola direzione.
Come possono quindi le organizzazioni utilizzare in modo sicuro le integrazioni basate su HTTPS e API senza creare un percorso di ritorno verso una rete OT protetta?
La risposta sta nel comprendere la differenza tra il trasferimento dei dati a livello di applicazione e la comunicazione a livello di rete.
MetaDefender™ Optical Diode e MetaDefender™ Optical Diode Fend utilizzano un flusso di dati unidirezionale garantito a livello hardware e meccanismi di trasferimento sensibili al protocollo per consentire il trasferimento dei dati attraverso i confini di sicurezza senza creare una connessione di rete bidirezionale convenzionale.
Perché l'HTTPS rappresenta una sfida per un data diode
L'HTTPS è un protocollo HTTP che utilizza il TLS. In una connessione HTTPS convenzionale, un client invia una richiesta a un server e il server invia una risposta.
A livello di rete, ciò richiede una comunicazione bidirezionale. Il protocollo TCP stesso richiede un handshake e un traffico di controllo continuo in entrambe le direzioni. Una sessione HTTPS tradizionale non può quindi essere semplicemente instradata attraverso un diodo dati fisicamente unidirezionale, come se il diodo fosse un firewall o un router convenzionale.
Ciò comporta un'importante distinzione:
Un diodo dati non trasforma una normale connessione HTTPS "bidirezionale" in una "unidirezionale". Al contrario, consente il trasferimento di dati basato su HTTPS interrompendo il tradizionale modello di comunicazione end-to-end.
Tale violazione del protocollo è una caratteristica fondamentale dell'architettura a diodi di dati. Anziché estendere una connessione di rete instradabile da una zona di sicurezza all'altra, l'architettura trasferisce i dati previsti attraverso il confine e ricostruisce la comunicazione appropriata sul lato di destinazione.
Cosa succede quando si effettua una chiamata con “ API ”?
Prendiamo in esame un semplice caso d'uso di integrazione tra OT e IT.
Un'applicazione industriale genera un valore di temperatura e deve inviarlo a una piattaforma di analisi cloud tramite HTTPS API: applicazione OT → HTTPS/API → piattaforma cloud
In una rete convenzionale, l'applicazione OT stabilirebbe una connessione di rete con la destinazione, invierebbe una richiesta HTTP e riceverebbe una risposta HTTP.
Con un diodo di dati, l'architettura è diversa.
Un tipico schema di implementazione unidirezionale può essere concettualmente rappresentato come segue: applicazione OT → connettore/proxy lato sorgente → trasferimento ottico unidirezionale → connettore lato destinazione → applicazione IT/cloud
Il punto cruciale è che le due reti non condividono una connessione bidirezionale convenzionale.
Il componente lato sorgente riceve i dati dall'ambiente OT. I dati vengono quindi trasferiti attraverso il confine unidirezionale imposto dall'hardware. Lato destinazione, il componente ricevente ricostruisce i dati o li inoltra all'applicazione di destinazione.
Questo approccio consente alle organizzazioni di preservare la semantica del trasferimento dei dati applicativi, eliminando al contempo il percorso di ritorno sulla rete.
Il ruolo della pausa prevista dal protocollo
È proprio la violazione del protocollo a rendere praticabile l'integrazione unidirezionale delle applicazioni.
Anziché consentire ai pacchetti di attraversare il confine di sicurezza nell'ambito di una sessione instradabile end-to-end, il diodo di dati separa la comunicazione in due domini di rete.
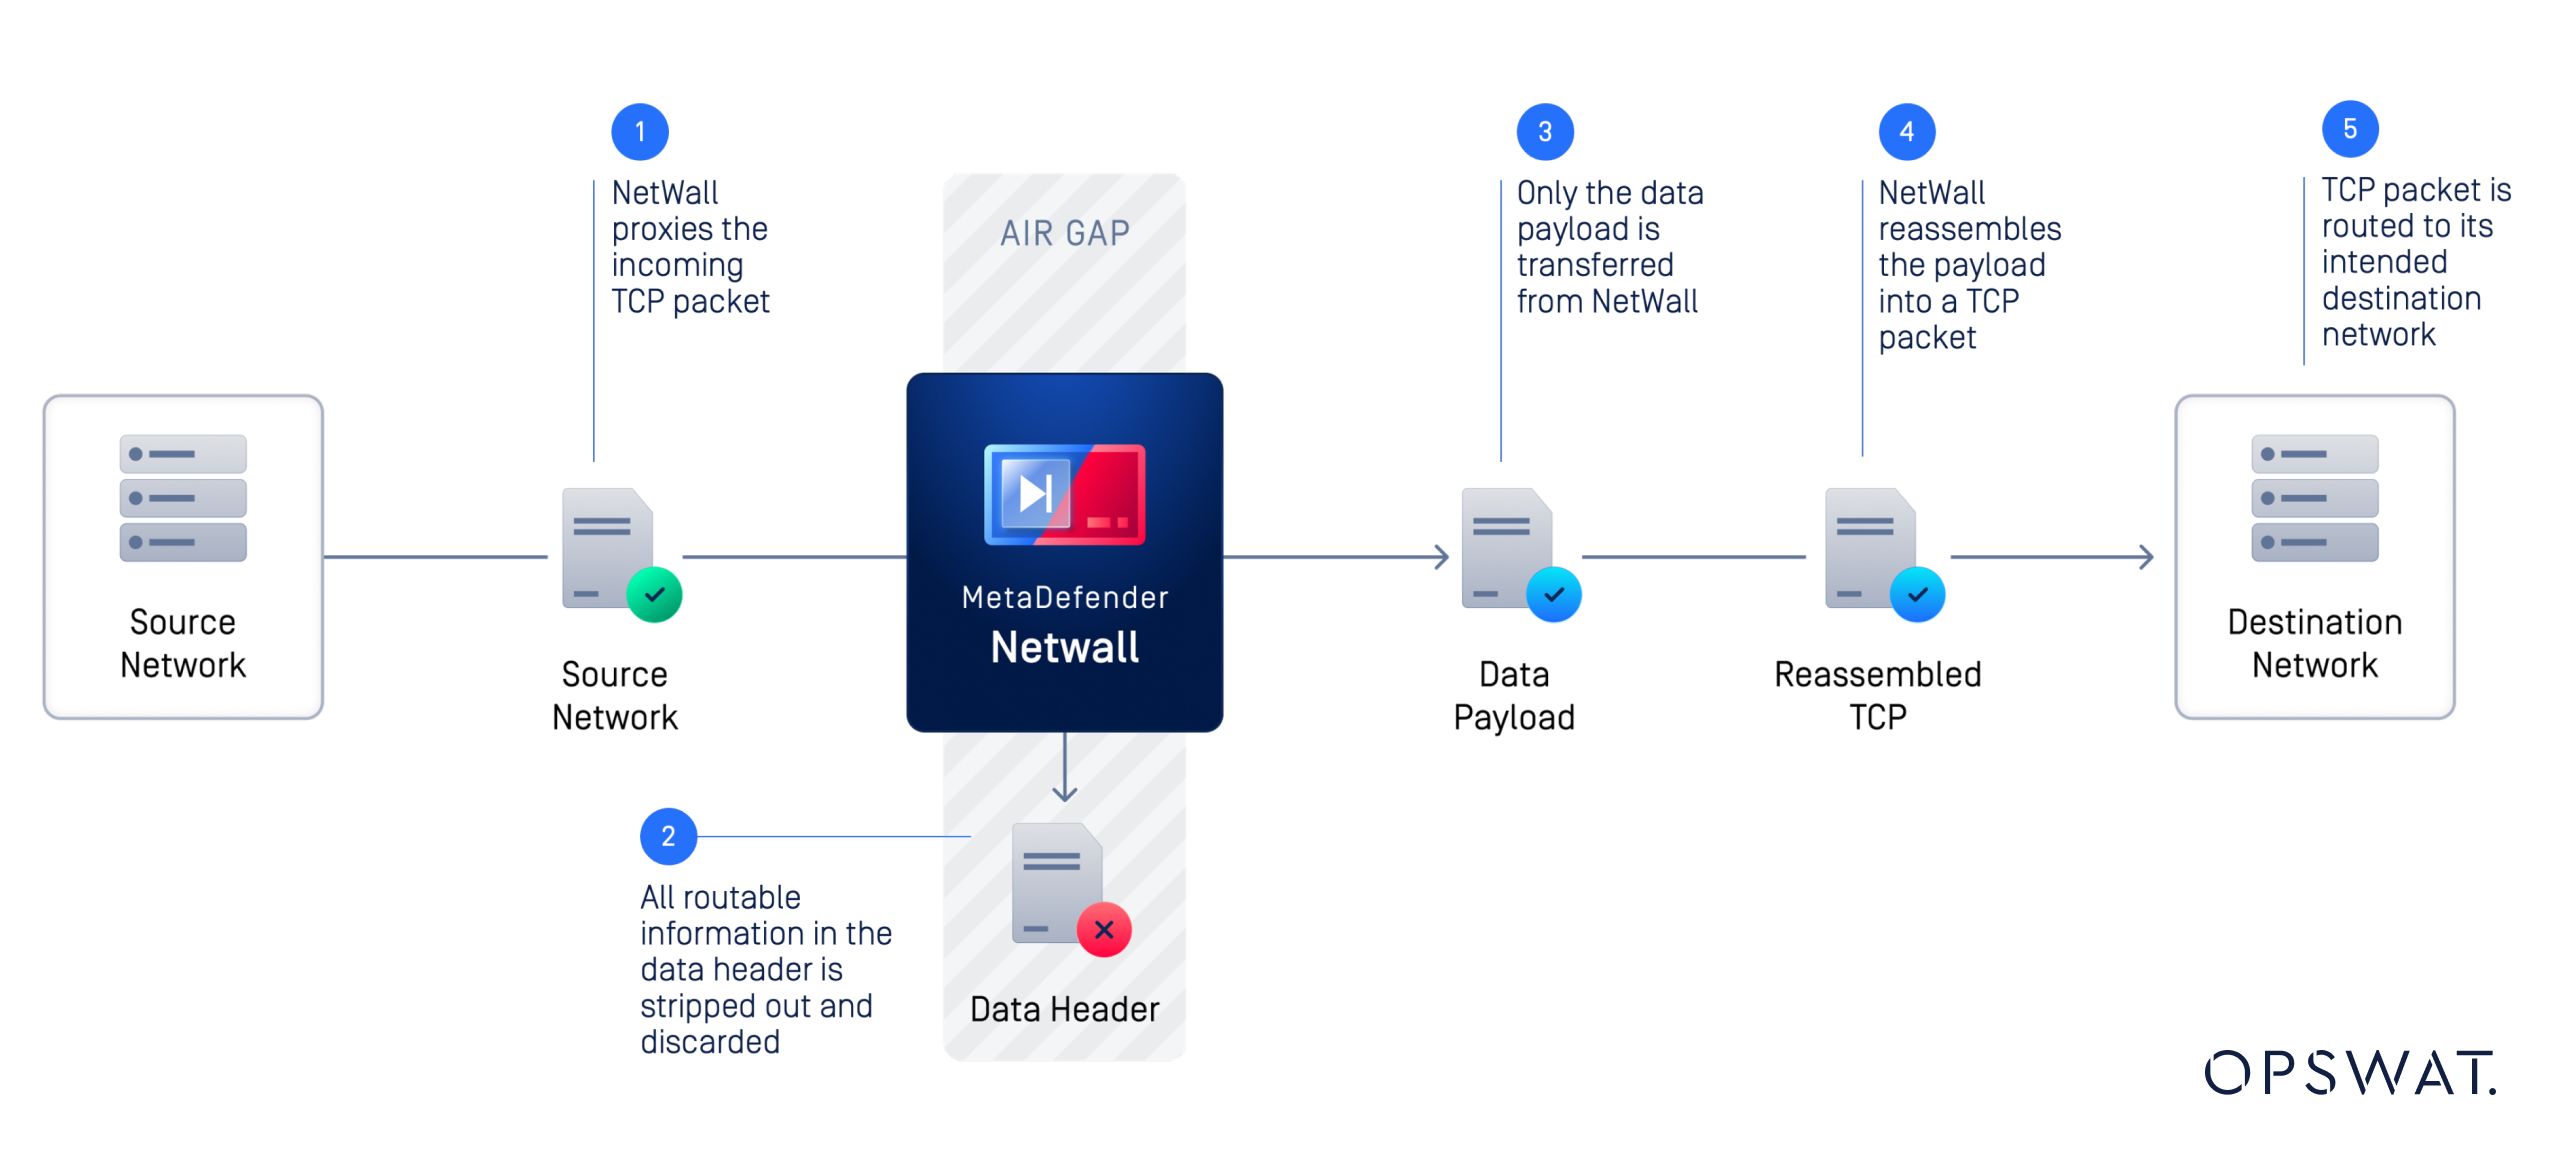
Ad esempio:
- Un sistema OT genera dati telemetrici.
- Un servizio lato sorgente riceve i dati di telemetria.
- Il payload di dati in questione è pronto per il trasferimento unidirezionale.
- Il carico utile attraversa il confine di isolamento ottico.
- Un servizio sul lato di destinazione riceve i dati trasferiti.
- Il lato di destinazione trasmette i dati all'applicazione aziendale, di monitoraggio, di analisi o cloud.
Le reti rimangono separate, anche se tra di esse possono circolare informazioni utili.
Ciò è sostanzialmente diverso dalla configurazione di una regola del firewall che consenta il traffico HTTPS tra due reti. Un firewall può consentire la comunicazione TCP bidirezionale quando la politica lo permette. Un diodo di dati è progettato specificamente per impedire tale percorso di ritorno a livello hardware.
Un diodo dati può supportare il protocollo HTTPS?
Sì, i modelli della serie MetaDefender ,Optical Diode e Fend 50 supportano i protocolli HTTP e HTTPS, oltre ai protocolli industriali e IT.
A tal fine, ciascuna parte del diodo deve disporre dei certificati e delle chiavi necessari per stabilire e avviare una connessione TLS autonoma rispettivamente con la sorgente e la destinazione.
E le API REST?
Le API REST vengono solitamente implementate su HTTP o HTTPS e sono sempre più utilizzate per integrare i dati OT con:
- Cloud piattaforme di analisi
- Piattaforme SIEM e di monitoraggio della sicurezza
- Dashboard aziendali
- Storici dei dati
- Applicazioni di manutenzione predittiva
- Sistemi di registrazione centralizzati
- Sistemi di emissione dei biglietti e di gestione dei flussi di lavoro
Un’interazione REST API convenzionale si presenta in genere come segue: Client → POST o PUT HTTP/S → server API → risposta HTTP
In queste situazioni, una risposta a livello di applicazione fa parte del normale scambio tra applicazioni. Il client si aspetta un codice di stato HTTP 200 ed eventualmente un messaggio personalizzato nel corpo della risposta.
In un'architettura unidirezionale, il lato di ingresso del diodo può fungere da proxy per questa risposta, come se provenisse dalla destinazione finale. Se il corpo della risposta personalizzata per un'operazione PUT/POST andata a buon fine è noto e ripetibile, anche questo può essere gestito tramite proxy.
Ad esempio, un sistema di monitoraggio OT potrebbe dover inviare:
POST /api/v1/telemetry
con un carico utile contenente:
{"temperature":72,"pressure":101.3,"status":"normal"}
L'obiettivo architetturale non è quello di stabilire una sessione bidirezionale permanente API tra OT e IT. I dati vengono invece trasferiti verso l'esterno attraverso il diodo e inviati all'applicazione sul lato di destinazione.
Il lato di ingresso del diodo, una volta ricevuto il POST, restituirebbe uno stato 200 OK al client prima di inoltrare il payload attraverso l'isolamento ottico e quindi connettersi al server di destinazione per consegnare il messaggio con un altro POST /api/v1/telemetry,
Ciò rende le architetture unidirezionali particolarmente utili per le API di telemetria, eventi, log e monitoraggio, in cui il requisito aziendale principale è la pubblicazione dei dati in uscita.
Perché la connettività unidirezionale API è importante per OT Security
Sebbene la crittografia contribuisca a garantire la riservatezza dei dati durante il trasferimento, non impedisce l’invio o la ricezione di dati dannosi. Un diodo di dati risolve un problema diverso: la direzione della comunicazione.
Se un ambiente aziendale o cloud viene compromesso, una connessione bidirezionale convenzionale può potenzialmente fornire a un aggressore una via d’accesso all’ambiente OT, a seconda dell’architettura di rete e dei controlli di sicurezza.
Un diodo di dati implementato a livello hardware elimina tale percorso di ritorno. In questo modo, i dati OT possono uscire dalla rete protetta senza creare un percorso instradabile che consenta ai sistemi esterni di reimmettere traffico al suo interno.
Nel caso delle infrastrutture critiche, tale distinzione può risultare significativa. I diodi di dati vengono utilizzati per trasferire informazioni operative ai sistemi di monitoraggio e aziendali, mantenendo al contempo la separazione fisica delle reti.
Vuoi rafforzare la sicurezza della tua rete OT?
Scoprite come le soluzioni MetaDefender , ,Optical Diode e Fend di OPSWATconsentono un trasferimento dati unidirezionale sicuro e garantito a livello hardware attraverso i confini critici della rete. Rivolgetevi ai nostri esperti per discutere della vostra architettura OT e delle vostre esigenze in materia di trasferimento dati.
Progettazione di flussi di dati unidirezionali per i moderni ambienti OT
Quando si progetta un’architettura OT-IT, è importante partire dalle effettive esigenze di comunicazione piuttosto che dal protocollo applicativo.
Poni tre domande:
1. Quali dati devono uscire dall'ambiente OT?
Individuare i dati telemetrici, i log, gli avvisi, i file, i dati di processo o altre informazioni che devono essere trasmesse ai sistemi IT, cloud o di monitoraggio.
2. È davvero necessario che la destinazione invii dei dati in risposta?
Molte integrazioni vengono descritte come se richiedessero una “connettività”, quando in realtà l’esigenza aziendale alla base consiste semplicemente nel pubblicare informazioni verso l’esterno. Se i dati restituiti sono semplicemente una conferma di ricezione o di esito positivo, un’architettura unidirezionale può fungere da proxy per queste risposte ed eliminare un percorso di rete superfluo.
3. Dove dovrebbe essere fissato il confine del protocollo?
Protocolli come TCP, HTTPS e le API REST presuppongono determinati comportamenti bidirezionali. Un’architettura a “diodo di dati” deve quindi definire dove terminano le sessioni, come vengono trasferiti i dati attraverso il confine e in che modo l’applicazione sul lato di destinazione li riceve.
Questo approccio orientato alle applicazioni aiuta le organizzazioni a modernizzare la connettività OT senza considerare l’isolamento di rete e l’integrazione delle applicazioni come requisiti reciprocamente esclusivi.
Domande frequenti
- Un diodo dati può trasmettere traffico HTTPS?
Sì. MetaDefender Optical Diode e MetaDefender I dispositivi Fend supportano il trasferimento dati basato su HTTP/HTTPS, ma il protocollo HTTPS non può funzionare come una sessione end-to-end bidirezionale convenzionale attraverso un confine fisicamente unidirezionale. Il diodo termina e quindi avvia una sessione crittografata separata su ciascun lato del diodo e deve pertanto ricevere le chiavi e i certificati necessari per gestire tali sessioni. - Le API possono funzionare attraverso un diodo di dati?
Sì. Il trasferimento di dati basato su API può funzionare attraverso un diodo di dati quando l'architettura è progettata intorno a una comunicazione unidirezionale di tipo PUT/POST. La chiave sta nell'evitare di richiedere una sessione bidirezionale API attraverso il diodo e nell'utilizzare invece meccanismi lato sorgente e lato destinazione per trasferire i dati applicativi necessari. - Un diodo dati sostituisce la crittografia HTTPS?
No. Risolvono problemi di sicurezza diversi. HTTPS garantisce la crittografia e l'autenticazione del traffico delle applicazioni, mentre un diodo dati offre un controllo, garantito a livello hardware, sulla direzione della comunicazione di rete. - Qual è la differenza tra un firewall e un diodo di dati?
Un firewall controlla il traffico utilizzando regole di sicurezza definite dal software e può consentire la comunicazione bidirezionale. Un diodo di dati impone fisicamente una comunicazione unidirezionale, impedendo per sua natura un percorso di ritorno in rete. - Perché utilizzare un diodo dati per la comunicazione da OT a IT?
Un diodo dati consente alle organizzazioni di condividere dati operativi, dati di telemetria, log e altre informazioni con i sistemi aziendali o cloud, mantenendo al contempo la separazione fisica da tali reti. Ciò riduce la superficie di attacco associata alla connettività bidirezionale. - Che cos'è MetaDefender Optical Diode?
MetaDefender Optical Diode è un diodo ottico per il trasferimento dei dati, con protezione hardware, progettato per garantire un trasferimento sicuro e unidirezionale dei dati tra reti. È in grado di supportare protocolli IT quali HTTP e HTTPS, oltre ad altri protocolli e casi d'uso compatibili. - Che cos’è MetaDefender Optical Diode Fend?
MetaDefender Optical Diode Fend è una soluzione di diodo di dati progettata per il trasferimento unidirezionale e sicuro dei dati tra ambienti IT e OT. A seconda del modello e della configurazione, supporta protocolli IT e industriali e può aiutare a collegare reti OT isolate con sistemi che richiedono l’accesso ai dati operativi.
Hai bisogno di Secure i tuoi flussi di dati OT?
Gli ambienti OT moderni necessitano di accesso ai sistemi aziendali, cloud e di analisi dei dati senza dover necessariamente creare un percorso di ritorno verso le reti critiche.
Contatta OPSWAT per scoprire come MetaDefender ,Optical Diode e Fend possono aiutarti a progettare flussi di dati unidirezionali sicuri e garantiti a livello hardware per il tuo ambiente OT.