Principali risultati
MetaDefender Core Inoltre, MetaDefender eCloud si basano sulla stessa tecnologia di sicurezza dei file OPSWAT , ma vengono implementati in modo diverso: uno all’interno della propria infrastruttura, l’altro come servizio SaaS gestito. La scelta giusta dipende dagli obblighi di conformità, dalle esigenze di scalabilità e dalla disponibilità di risorse per la gestione dell’infrastruttura, non dal fatto che un prodotto sia “migliore” dell’altro.
Gartner prevede che la spesa globale degli utenti finali per i servizi di cloud pubblico supererà i 1.000 miliardi di dollari nel 2027, mentre si prevede che il cloud computing diventerà una necessità aziendale per la maggior parte delle organizzazioni entro il 2028. La scalabilità e l’agilità sono solitamente le ragioni alla base di questa tendenza.
Ma quando questa logica viene applicata specificatamente alla sicurezza, molte team esitano a effettuare la migrazione. Affidare la sicurezza dei file all’infrastruttura di qualcun altro può dare l’impressione di cedere il controllo e la gestione o di aprire nuovi vettori di attacco. Proprio questa esitazione è il motivo per cui i vantaggi della sicurezza dei file nel cloud devono essere dimostrati in base alle loro caratteristiche specifiche, senza dare per scontato che sia necessaria solo perché tutto il resto si sta spostando sul cloud.
Questo articolo mette a confronto MetaDefender™ Core e MetaDefender™ Cloud per consentirti di scegliere la soluzione più adatta alla tua organizzazione.
Qual è la differenza tra MetaDefender Core e MetaDefender Cloud ?
MetaDefender Core è una piattaforma di sicurezza dei file on-premise implementata e gestita interamente all’interno della propria infrastruttura. Per le organizzazioni che utilizzano già uno stack basato principalmente su SaaS, la sicurezza dei file SaaS offerta da MetaDefender Cloud estende lo stesso modello: la stessa tecnologia di sicurezza dei file fornita come servizio SaaS gestito, ospitato e mantenuto da OPSWAT.
Considerazioni | MetaDefender Core | MetaDefender Cloud |
Distribuzione | Gestito dal cliente | SaaS |
Gestione delle infrastrutture | Tu | OPSWAT |
Controllo delle infrastrutture | Controllo completo e diretto | Servizio gestito |
Scalabilità | Pianificalo tu | Cloud-basato, su richiesta |
Copertura geografica | Ovunque lo si installi | Diverse regioni dell’ OPSWAT e (Stati Uniti, Germania, Canada, Australia, Giappone, India, Singapore, Israele) |
API integrazione | Supportato | Progettato proprio per questo |
Il migliore per | Ambienti controllati, isolati e con sovranità limitata | SaaS, operazioni distribuite e orientate al cloud |
Quale modello di implementazione si adatta al vostro modello operativo?
La scelta del modello di implementazione più adatto dipende dal grado di controllo diretto che la vostra organizzazione necessita sull'infrastruttura stessa.
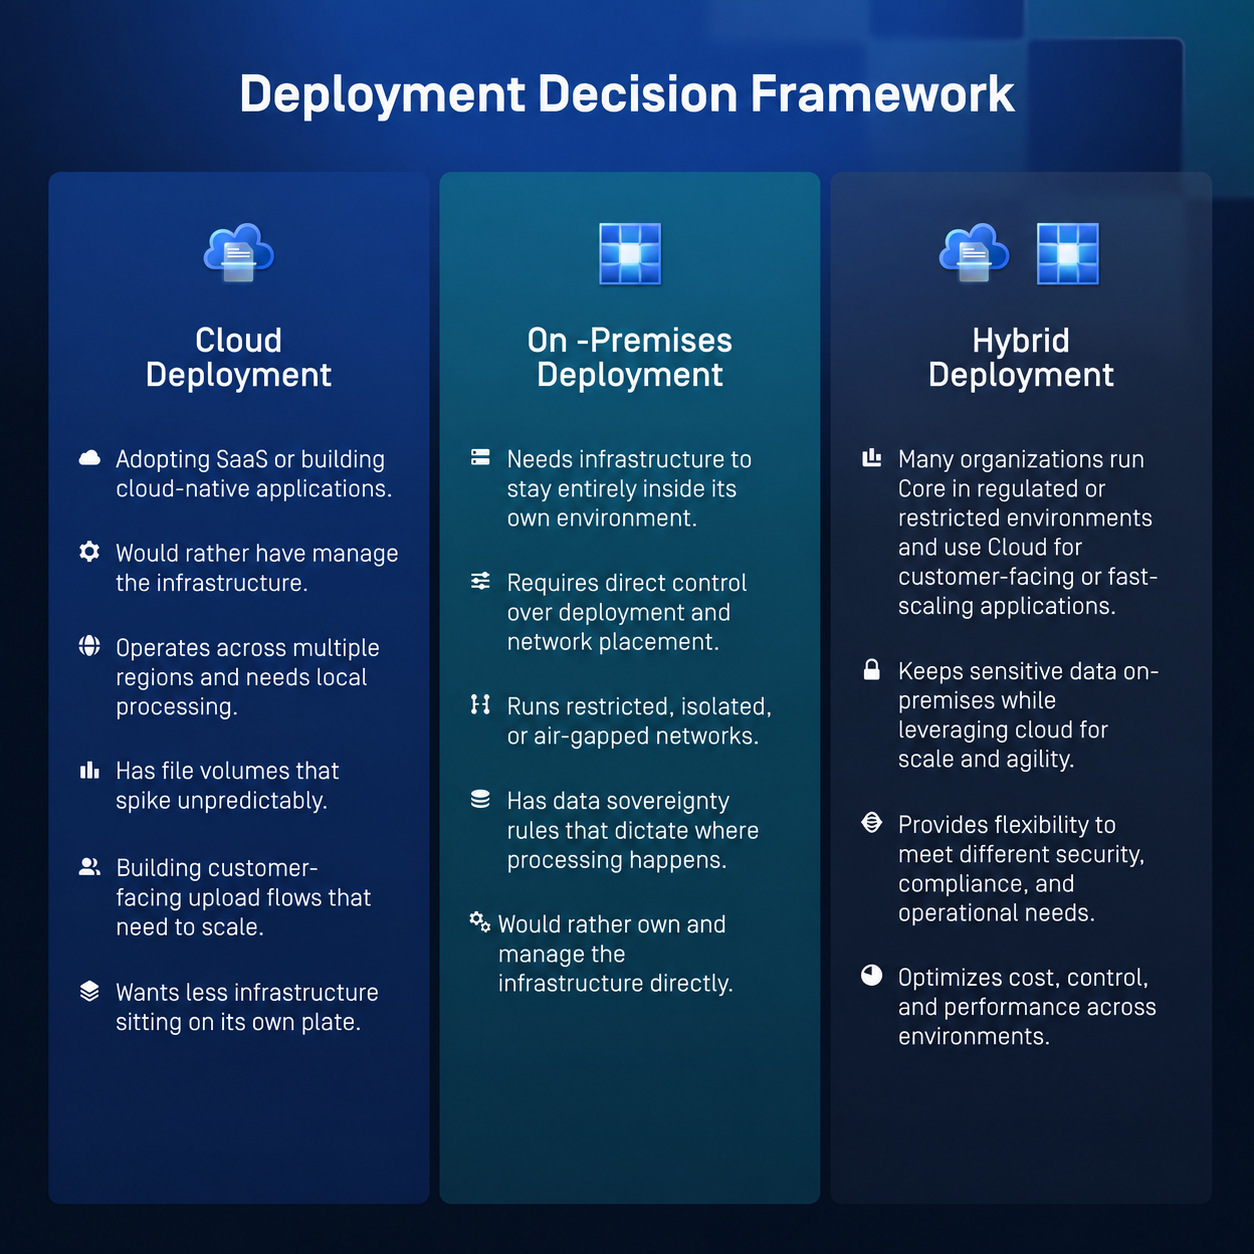
MetaDefender Core ha senso quando serve:
- Un'infrastruttura interamente sotto il vostro controllo; perché alcune organizzazioni non possono fare affidamento su un'infrastruttura di cui non sono proprietarie.
- Implementazione all'interno del proprio ambiente, comprese le reti “air-gapped” o isolate; tali reti, per loro stessa natura, non possono accedere in alcun modo a servizi esterni.
- Un'architettura di rete dettata da rigide politiche interne; alcuni sistemi devono trovarsi in sedi specifiche per soddisfare tali politiche.
- Gestire l'intero stack operativo; alcuni team hanno bisogno di quel livello di controllo diretto per soddisfare i requisiti di audit interno o operativi.
- Per soddisfare i requisiti normativi o di sovranità che stabiliscono che “questo deve rimanere in loco, punto e basta”. In alcuni settori e giurisdizioni, si tratta di una condizione di legge. Di solito si applica alle infrastrutture critiche o agli enti governativi, dove questo livello di controllo è spesso imprescindibile.
MetaDefender Cloud, d'altra parte, è adatto alle organizzazioni che preferiscono, e sono legalmente autorizzate a farlo, affidare la sicurezza dei file a un servizio gestito anziché gestirla autonomamente. Ciò significa che l’applicazione delle patch, gli aggiornamenti e l’infrastruttura rientrano nella competenza di OPSWAT anziché nella vostra.
- È disponibile in diverse regioni, tra cui Stati Uniti, Germania, Canada, Australia, Giappone, India, Singapore e Israele; pertanto, se la tua attività è a livello globale, hai la possibilità di mantenere il trattamento dei dati all’interno della regione e entro confini specifici.
- Si integra perfettamente con una strategia incentrata sul SaaS. Se la vostra organizzazione si affida già al SaaS per la maggior parte delle altre operazioni, l’aggiunta di MetaDefender Cloud amplia lo stesso modello.
In che modo cambia la gestione delle infrastrutture tra Core e Cloud?
Con MetaDefender Core , il vostro team ha il pieno controllo della gestione dell’infrastruttura: provisioning dei server, applicazione degli aggiornamenti, monitoraggio del tempo di attività e pianificazione della capacità. Con MetaDefender Cloud , OPSWAT gestisce l’infrastruttura SaaS sottostante, la manutenzione e gli aggiornamenti del servizio.
La gestione delle infrastrutture influisce sulle politiche?
Le vostre politiche, integrazioni, flussi di lavoro, risposta agli incidenti e decisioni in materia di protezione dei dati rimangono tutte di competenza della vostra organizzazione. In sintesi, con MetaDefender Core , tutto, dalle decisioni relative alle politiche alla gestione dell’infrastruttura, ricade sotto la vostra responsabilità. Con MetaDefender Cloud , OPSWAT si occupa della manutenzione dell’infrastruttura, ma siete voi a definire le regole.
Se il vostro team preferisce dedicare la giornata lavorativa alla progettazione di politiche di rilevamento più efficaci anziché all’applicazione di patch e alla pianificazione della capacità, il passaggio a MetaDefender Cloud è la scelta più sensata. Se il vostro team deve gestire tutto internamente per motivi di conformità, MetaDefender Core mantiene aperta questa opzione.
In che modo MetaDefender Cloud gestisce la scalabilità della domanda di elaborazione dei file?
Il volume di elaborazione dei file raramente rimane costante, man mano che si acquisiscono nuovi clienti, si lancia una nuova app o ci si espande in una nuova regione. Non vorrai certo ritrovarti in una situazione in cui il portale di caricamento, che di solito gestisce 1.000 file al giorno, debba improvvisamente gestirne 50.000.
Con MetaDefender Core , il ridimensionamento significa che il tuo team prevede e predispone le risorse in anticipo rispetto alla domanda. Con MetaDefender Cloud , il modello di consumo si adatta all’utilizzo, quindi non devi acquistare infrastrutture prima che se ne presenti la necessità.
Questo aspetto tende ad avere maggiore rilevanza per:
- Aziende in rapida crescita con traiettorie imprevedibili
- Organizzazioni con carichi di lavoro variabili o con picchi di attività
- Portali di caricamento rivolti ai clienti con traffico variabile
- Organizzazioni distribuite che aggiungono regioni o unità aziendali
- Fornitori SaaS che integrano la sicurezza dei file nei propri prodotti
MetaDefender Cloud utilizza la stessa tecnologia di sicurezza di MetaDefender Core ?
Sì. Indipendentemente dal fatto che la vostra organizzazione utilizzi MetaDefender Core o MetaDefender Cloud , la protezione si basa sullo stesso stack tecnologico.
- Metascan™ Multiscanning: Nessun singolo motore anti-malware è in grado di rilevare tutto; la logica di rilevamento di ogni fornitore presenta dei punti ciechi che gli altri non hanno. Metascan analizza i file utilizzando più motori in parallelo, riducendo così drasticamente la probabilità che una minaccia sfugga a tutti i motori e garantendo tassi di rilevamento significativamente più elevati rispetto a quelli offerti da qualsiasi prodotto antivirus autonomo.
- Tecnologia Deep CDR™: alcune minacce consistono in codice dannoso incorporato in un file altrimenti legittimo, come una macro o un oggetto PDF vulnerabile. La tecnologia Deep CDR™ aggira completamente il problema del rilevamento, decostruendo e ricostruendo ogni file utilizzando esclusivamente componenti di cui è nota la sicurezza. Il file che arriva all’utente è pulito per definizione.
- Proactive DLP™: un file apparentemente pulito può comunque costituire un incidente di conformità se contiene informazioni che non dovrebbe contenere, come il numero di previdenza sociale di un cliente, un numero di carta di pagamento o informazioni sanitarie protette. Proactive DLP analizza il contenuto dei file alla ricerca di pattern di dati sensibili e può oscurarli o bloccarli prima ancora che escano dal vostro ambiente, chiudendo così una falla che la scansione antimalware non è in grado di rilevare.
- MetaDefender Aether: integra Threat Reputation, Predictive AI, Adaptive Sandbox , Threat Scoring e Threat Hunting basato sul machine learning per rilevare malware noto, sconosciuto ed evasivo. Centralizza i risultati in un unico verdetto, aiutando i team SOC a rispondere più rapidamente, a ridurre il rumore degli allarmi e a potenziare i flussi di lavoro SIEM/SOAR e di threat hunting.
- Intelligenza artificiale predittiva ALIN: a differenza del rilevamento basato su firme, che individua solo le minacce presenti nel catalogo, l’intelligenza artificiale predittiva ALIN è addestrata a riconoscere il comportamento e la struttura dei file dannosi, consentendo così di prevedere l’infezione senza dover eseguire la scansione del file.
- AI Content Inspector: Poiché i contenuti generati e modificati dall’intelligenza artificiale stanno diventando sempre più diffusi nei flussi di lavoro digitali, AI Content Inspector offre maggiore visibilità su questa categoria emergente di contenuti. Analizza file, immagini e documenti per aiutare a identificare i contenuti generati dall’intelligenza artificiale, consentendo alle organizzazioni di comprendere meglio l’origine e la natura dei contenuti che circolano nei loro ambienti.
Cloud presenta inoltre funzionalità che hanno senso solo in un modello di infrastruttura condivisa:
- Flussi di lavoro di sicurezza personalizzati: i requisiti relativi all’acquisizione dei file di un ospedale non sono gli stessi di quelli di una banca; imporre a entrambi un flusso di lavoro identico può comportare un livello di sicurezza eccessivo o insufficiente per i file. La funzione dei flussi di lavoro personalizzati consente di configurare esattamente quali tecnologie devono essere eseguite, in quale ordine e in quali condizioni.
- scansione ed elaborazione private, in modo che i dati dei tuoi file non vengano condivisi tra i vari tenant
- visibilità sulle informazioni relative agli oggetti elaborati, per capire esattamente cosa sia successo a un file durante l’ispezione
- accesso temporaneo a file ripuliti; i risultati ripuliti sono recuperabili senza essere archiviati a tempo indeterminato
- BYOK ti consente di gestire le chiavi di crittografia utilizzate per proteggere i tuoi file puliti, mentre l'infrastruttura sottostante continua a essere gestita da OPSWAT.
Cosa dovrebbero prendere in considerazione le aziende e le organizzazioni distribuite prima di passare all’ Cloud?
L'adozione di una piattaforma di sicurezza SaaS su scala aziendale richiede comunque ulteriori considerazioni che non emergono da una tabella comparativa delle funzionalità.
Governance centralizzata tra i team e le unità aziendali
Quando la sicurezza dei file viene implementata a livello di reparti, le politiche tendono a divergere: un team rafforza le proprie regole DLP dopo un incidente, mentre un altro non aggiorna mai la propria configurazione di scansione. Una governance centralizzata implica che un unico quadro normativo si applichi ovunque, in modo che una decisione in materia di sicurezza presa ai vertici si rifletta a cascata ovunque i file entrino nell’organizzazione.
Allineamento con le strutture organizzative esistenti
Una piattaforma di sicurezza dovrebbe integrarsi con la struttura organizzativa: unità aziendale, regione o linea di prodotti. L’accesso basato sui ruoli o la titolarità delle politiche devono corrispondere alle linee gerarchiche e ai confini operativi.
Integrazione SIEM
Gli eventi relativi alla sicurezza dei file che rimangono isolati in una console separata sono eventi che il vostro SOC non vede mai nel loro contesto. Le minacce veicolate dai file dovrebbero essere correlate al resto dei dati telemetrici, integrando i risultati delle scansioni, i rilevamenti delle minacce e le azioni previste dalle policy nel vostro sistema SIEM esistente.
Disponibilità e latenza a livello regionale
Per garantire prestazioni prevedibili man mano che l'utilizzo cresce, le organizzazioni dovrebbero elaborare i file in una regione vicina al luogo in cui vengono generati; in caso contrario, potrebbero verificarsi ritardi, un problema che si aggrava con l'aumentare della scala, specialmente nelle grandi imprese.
Norme sulla residenza dei dati
Alcuni settori sono soggetti alle leggi sulla residenza dei dati e sono tenuti a impedire in ogni caso che determinati dati attraversino i confini. Il luogo in cui un file viene fisicamente elaborato determina se un’implementazione è conforme o meno.
Controlli coerenti
Le politiche di sicurezza sono più efficaci quando vengono attuate e applicate in modo coerente in tutte le unità aziendali, riducendo così le lacune causate da controlli obsoleti o disomogenei.
MetaDefender Cloud applica controlli di sicurezza dei file coerenti su più team, applicazioni e regioni, con elaborazione disponibile negli Stati Uniti, in Germania, in Canada, in Australia, in Giappone, in India, a Singapore e in Israele. In pratica, tale coerenza può risultare più difficile da ottenere con un’infrastruttura on-premise distribuita su molte sedi rispetto a un unico servizio gestito che applica le stesse regole ovunque.
Per quanto riguarda la conformità, MetaDefender Cloud supporta normative quali HIPAA, PCI DSS e GDPR, identificando e controllando i dati sensibili presenti in un’ampia gamma di tipi di file prima che questi lascino il vostro ambiente. Potete consultare qui le informazioni relative alla conformità e alle certificazioni di MetaDefender Cloud .
Come funziona la sicurezza dei file basata sull'API?
APILa sicurezza dei file basata su script funziona tramite la scansione e la pulizia dei file nel momento stesso in cui questi entrano nei sistemi, anziché come fase separata che qualcuno deve avviare manualmente.
MetaDefender CloudLa scansione dei file API consente di integrare la scansione antimalware direttamente nella propria applicazione. Il file viene scansionato e ripulito non appena raggiunge l'applicazione, viene applicata una decisione basata su criteri prestabiliti e l'app continua a funzionare. Non è necessario che nessuno clicchi su nulla affinché la sicurezza dei file API attivi l'ispezione.
In pratica, ciò si traduce in:
- Portali di caricamento accessibili ai clienti, in cui ogni file caricato da un cliente deve essere controllato prima di entrare nei vostri sistemi.
- Le applicazioni SaaS, in cui la gestione dei file è spesso un elemento fondamentale dell'esperienza d'uso del prodotto stesso.
- Cloud flussi di lavoro di archiviazione, che intercettano i file nel momento stesso in cui vengono inseriti in un bucket o su un'unità di archiviazione, prima che gli agenti o i dipendenti ne entrino in possesso.
- Sistemi di elaborazione dei documenti in cui un file scansionato o inviato viene inserito direttamente in un processo aziendale senza che nessuno lo esamini prima.
- Piattaforme di collaborazione, dove i file circolano rapidamente tra persone, team e partner esterni.
Se state sviluppando un prodotto cloud-native, questo è il modello che fa per voi. Una sicurezza integrata, alla velocità della vostra applicazione, non una sicurezza che interviene solo quando qualcuno esegue un controllo o a intervalli prestabiliti. Date un’occhiata all’ultima documentazione su “ API ” nella pagina tecnica.
In che modo le organizzazioni possono adeguare le proprie capacità di sicurezza alla domanda effettiva?
Le organizzazioni adeguano la capacità alla domanda aumentando o riducendo le risorse di scansione del malware nel cloud in base alle variazioni dell'utilizzo, anziché assegnare una quantità massima fissa sin dall'inizio.
Cosa significa questo, in pratica:
- capacità di scansione del malware nel cloud in base alle risorse che stai utilizzando.
- Una netta separazione tra i carichi di lavoro, in modo che la crescita di un’applicazione non diventi la causa delle scarse prestazioni di un’altra.
- Un'architettura che non richieda una revisione ogni volta che si aggiunge un nuovo caso d'uso.
- La capacità di scalare un carico di lavoro senza influire in alcun modo sugli altri.
- Una chiara visione d’insieme su quale processo stia consumando quali risorse.
La sicurezza dei file di solito non è una decisione a sé stante. Tende piuttosto a essere parte integrante di una transizione più ampia verso un’infrastruttura “cloud-first” che coinvolge l’intero stack. Le aziende che trasferiscono la sicurezza dei file su MetaDefender Cloud tendono ad apportare più modifiche in parallelo. Esse:
- ridurre la quantità di infrastrutture che il proprio team deve gestire direttamente.
- standardizzare l’utilizzo della sicurezza come servizio, anziché gestirla autonomamente.
- semplificare l'architettura ed eliminare le infrastrutture che non è necessario mantenere in loco.
- supportare applicazioni progettate per essere distribuite su più regioni.
- orientare le operazioni di sicurezza verso flussi di lavoro automatizzati e basati sull’ API.
- sviluppare e distribuire applicazioni cloud-native più rapidamente.
Se il resto del vostro stack sta prendendo in considerazione i cambiamenti sopra indicati, la sicurezza dei file non dovrebbe rimanere in locale. Trasferirla nell’ Cloud e è solitamente la mossa più logica.
Quando l'MetaDefender Cloud ha senso e quando invece non ce l'ha
Stessa tecnologia, due modi per implementarla
Non si tratta di un confronto rigido tra le due opzioni, con l'unico scopo di privilegiare l'una rispetto all'altra. MetaDefender ,Core e MetaDefender ,Cloud utilizzano le stesse tecnologie OPSWAT , adattate a due esigenze diverse:
- MetaDefender Core per quando hai bisogno di avere l'infrastruttura sotto il tuo controllo.
- MetaDefender Cloud per quando si preferisce affidare la gestione dell’infrastruttura a terzi e avvalersi di soluzioni di sicurezza tramite un servizio " API".
Valuta la tua architettura, i tuoi obblighi di conformità, il tuo percorso di crescita e la tua disponibilità a gestire l'infrastruttura: la risposta alla domanda "quale scegliere" verrà da sé.
Se così non fosse, è proprio per questo che siamo qui. Contattaci e uno dei nostri esperti ti guiderà nella scelta in base al tuo contesto specifico.
Domande frequenti: MetaDefender Core vs MetaDefender Cloud
Qual è la differenza tra MetaDefender Core e MetaDefender Cloud ?
La differenza fondamentale riguarda la modalità di implementazione: MetaDefender Cloud è un servizio SaaS gestito e ospitato da OPSWAT, mentre MetaDefender Core viene implementato e gestito interamente all’interno della propria infrastruttura. Entrambi si basano sullo stesso stack tecnologico di sicurezza dei file, quindi la scelta dipende dal livello di controllo sull’infrastruttura richiesto dalla propria organizzazione, non da quale dei due offra una protezione maggiore.
MetaDefender Cloud sta sostituendo MetaDefender Core ?
N. MetaDefender Cloud è un modello di implementazione alternativo destinato alle organizzazioni le cui esigenze infrastrutturali si sono orientate verso il SaaS e le operazioni cloud-native. OPSWAT continua a fornire supporto e a sviluppare MetaDefender Core per le organizzazioni che necessitano di un’implementazione on-premises o air-gapped.
Dovremmo trasferire la scansione dei file sul cloud?
Dipende dalla tua configurazione. Se il tuo approccio è incentrato sul SaaS, se operi su più regioni, se devi gestire volumi variabili o se desideri un’integrazione basat API, MetaDefender Cloud è la soluzione più adatta. Se invece devi rispettare norme di sovranità o disponi di reti isolate fisicamente (air-gapped), MetaDefender Core è probabilmente la risposta che fa per te.
Cloud : File Security è adatto all'uso aziendale?
Sì. MetaDefender Cloud supporta la governance centralizzata, l’integrazione SIEM, la disponibilità in più regioni e controlli uniformi tra i team e le unità aziendali. Verifica le esigenze specifiche di conformità consultando la documentazione disponibile all’indirizzo OPSWAT.
MetaDefender Cloud è in grado di eseguire la scansione dei file caricati sulle applicazioni?
Sì. Il servizio " API " di MetaDefender Cloud consente alle applicazioni di inviare i file per la scansione al momento del caricamento, in modo che un file venga ispezionato e ripulito prima di essere accettato dall'applicazione o dal relativo sistema di archiviazione. Questa funzionalità è adatta sia ai portali di caricamento rivolti ai clienti, sia alle applicazioni SaaS, sia ai servizi di archiviazione cloud.
MetaDefender Cloud supporta Multiscanning e CDR?
Sì. MetaDefender Cloud offre le stesse tecnologie Metascan™ Multiscanning e Deep CDR™ disponibili su MetaDefender Core . I file vengono analizzati da più motori anti-malware e bonificati tramite il processo di "content disarm and reconstruction", indipendentemente dal modello di implementazione utilizzato.
Come si può garantire la sicurezza dei file su larga scala negli ambienti SaaS?
MetaDefender CloudIl modello di consumo si adatta alla domanda della tua applicazione. I pool dedicati di API ti consentono inoltre di scalare i singoli carichi di lavoro in modo indipendente.
In che modo è possibile integrare la sicurezza dei file tramite le API?
MetaDefender Cloud mette a disposizione le operazioni di scansione, sanificazione e le decisioni relative alle politiche tramite un'API REST API; invia un file, ricevi i risultati, applica la decisione e vai avanti.
Funziona sia con i portali di caricamento, sia con l’archiviazione cloud, sia con i sistemi di gestione dei documenti, sia con le pipeline CI/CD.
È possibile utilizzare sia MetaDefender Core che MetaDefender Cloud ?
Assolutamente sì. MetaDefender Core per ambienti controllati e regolamentati, MetaDefender Cloud per applicazioni rivolte ai clienti o in rapida espansione.
Il sito MetaDefender Cloud utilizza una tecnologia di sicurezza diversa rispetto a MetaDefender Core ?
No. Funziona sulla base dello stesso stack tecnologico di OPSWAT (Metascan Multiscanning, tecnologia Deep CDR™, Proactive DLP, IA predittiva), oltre ad alcune funzionalità aggiuntive specifiche per il SaaS, come la scansione privata e il BYOK.
Perché trasferire la sicurezza dei file sul cloud?
Le organizzazioni trasferiscono la sicurezza dei file sul cloud per adeguare la protezione all’andamento della domanda senza dover provvedere autonomamente alla creazione di un’infrastruttura adeguata, nonché per integrare la scansione direttamente nelle applicazioni tramite API. Questa soluzione risulta inoltre particolarmente indicata per le organizzazioni che già si affidano al SaaS per il resto del proprio stack.
In quali casi un’organizzazione dovrebbe mantenere un MetaDefender Core ?
Un'organizzazione dovrebbe adottare un approccio " MetaDefender " (Core ) quando ha bisogno che l'infrastruttura rimanga interamente all'interno del proprio ambiente, ad esempio nel caso di reti isolate fisicamente (air-gapped), requisiti rigorosi in materia di sovranità dei dati o obblighi normativi che non consentono il trattamento dei dati al di fuori dei propri sistemi. Ciò vale soprattutto per le infrastrutture critiche, gli enti governativi e altri contesti altamente regolamentati in cui il controllo dell'infrastruttura non è facoltativo.