Quando una scansione fallisce, la prima domanda che ci si pone è: perché? MetaDefender Software Supply Chain La versione 4.3.0 offre ai team di sicurezza un modo diretto per scoprirlo, grazie ai nuovi stati di scansione e alla scheda “Timeline” che mostra ogni fase della scansione, la sua durata e l’eventuale motivo del fallimento.
Questa versione introduce inoltre gli aggiornamenti con un solo clic per le istanze con accesso a Internet e il confronto delle vulnerabilità tra le diverse scansioni, oltre a modifiche minori relative all’eliminazione dei report, alla gestione dei pacchetti e all’interfaccia a riga di comando. Ecco cosa è cambiato nella versione 4.3.0 e cosa comporta per il vostro flusso di lavoro relativo alla sicurezza della catena di fornitura del software.
Ristrutturazione della piattaforma: nuovi stati di scansione e scheda “Cronologia”
La riorganizzazione della piattaforma modifica il modo in cui MetaDefender Software Supply Chain genera i report relativi alle scansioni. Introduce due novità che operano in sinergia: nuovi stati di scansione che descrivono con maggiore precisione lo stato di una scansione e una scheda “Timeline” che mostra cosa è accaduto durante la scansione.
Tre nuovi stati di scansione
Le scansioni possono ora mostrare tre nuovi stati: “Errore parziale”, “Vuoto” e “Timeout”. Ciascuno di questi stati fornisce informazioni diverse sulla scansione, consentendoti di capire da dove iniziare quando esamini un risultato.
La scheda "Cronologia"
La scheda "Cronologia" mostra ogni fase della scansione, la sua durata e il motivo dell'errore. Poiché ogni fase riporta la propria durata, è possibile capire in quale punto si è verificato il problema in una scansione che ha richiesto molto tempo o è scaduta. Nel caso di una scansione parzialmente fallita, la scheda "Cronologia" mostra il motivo dell'errore.
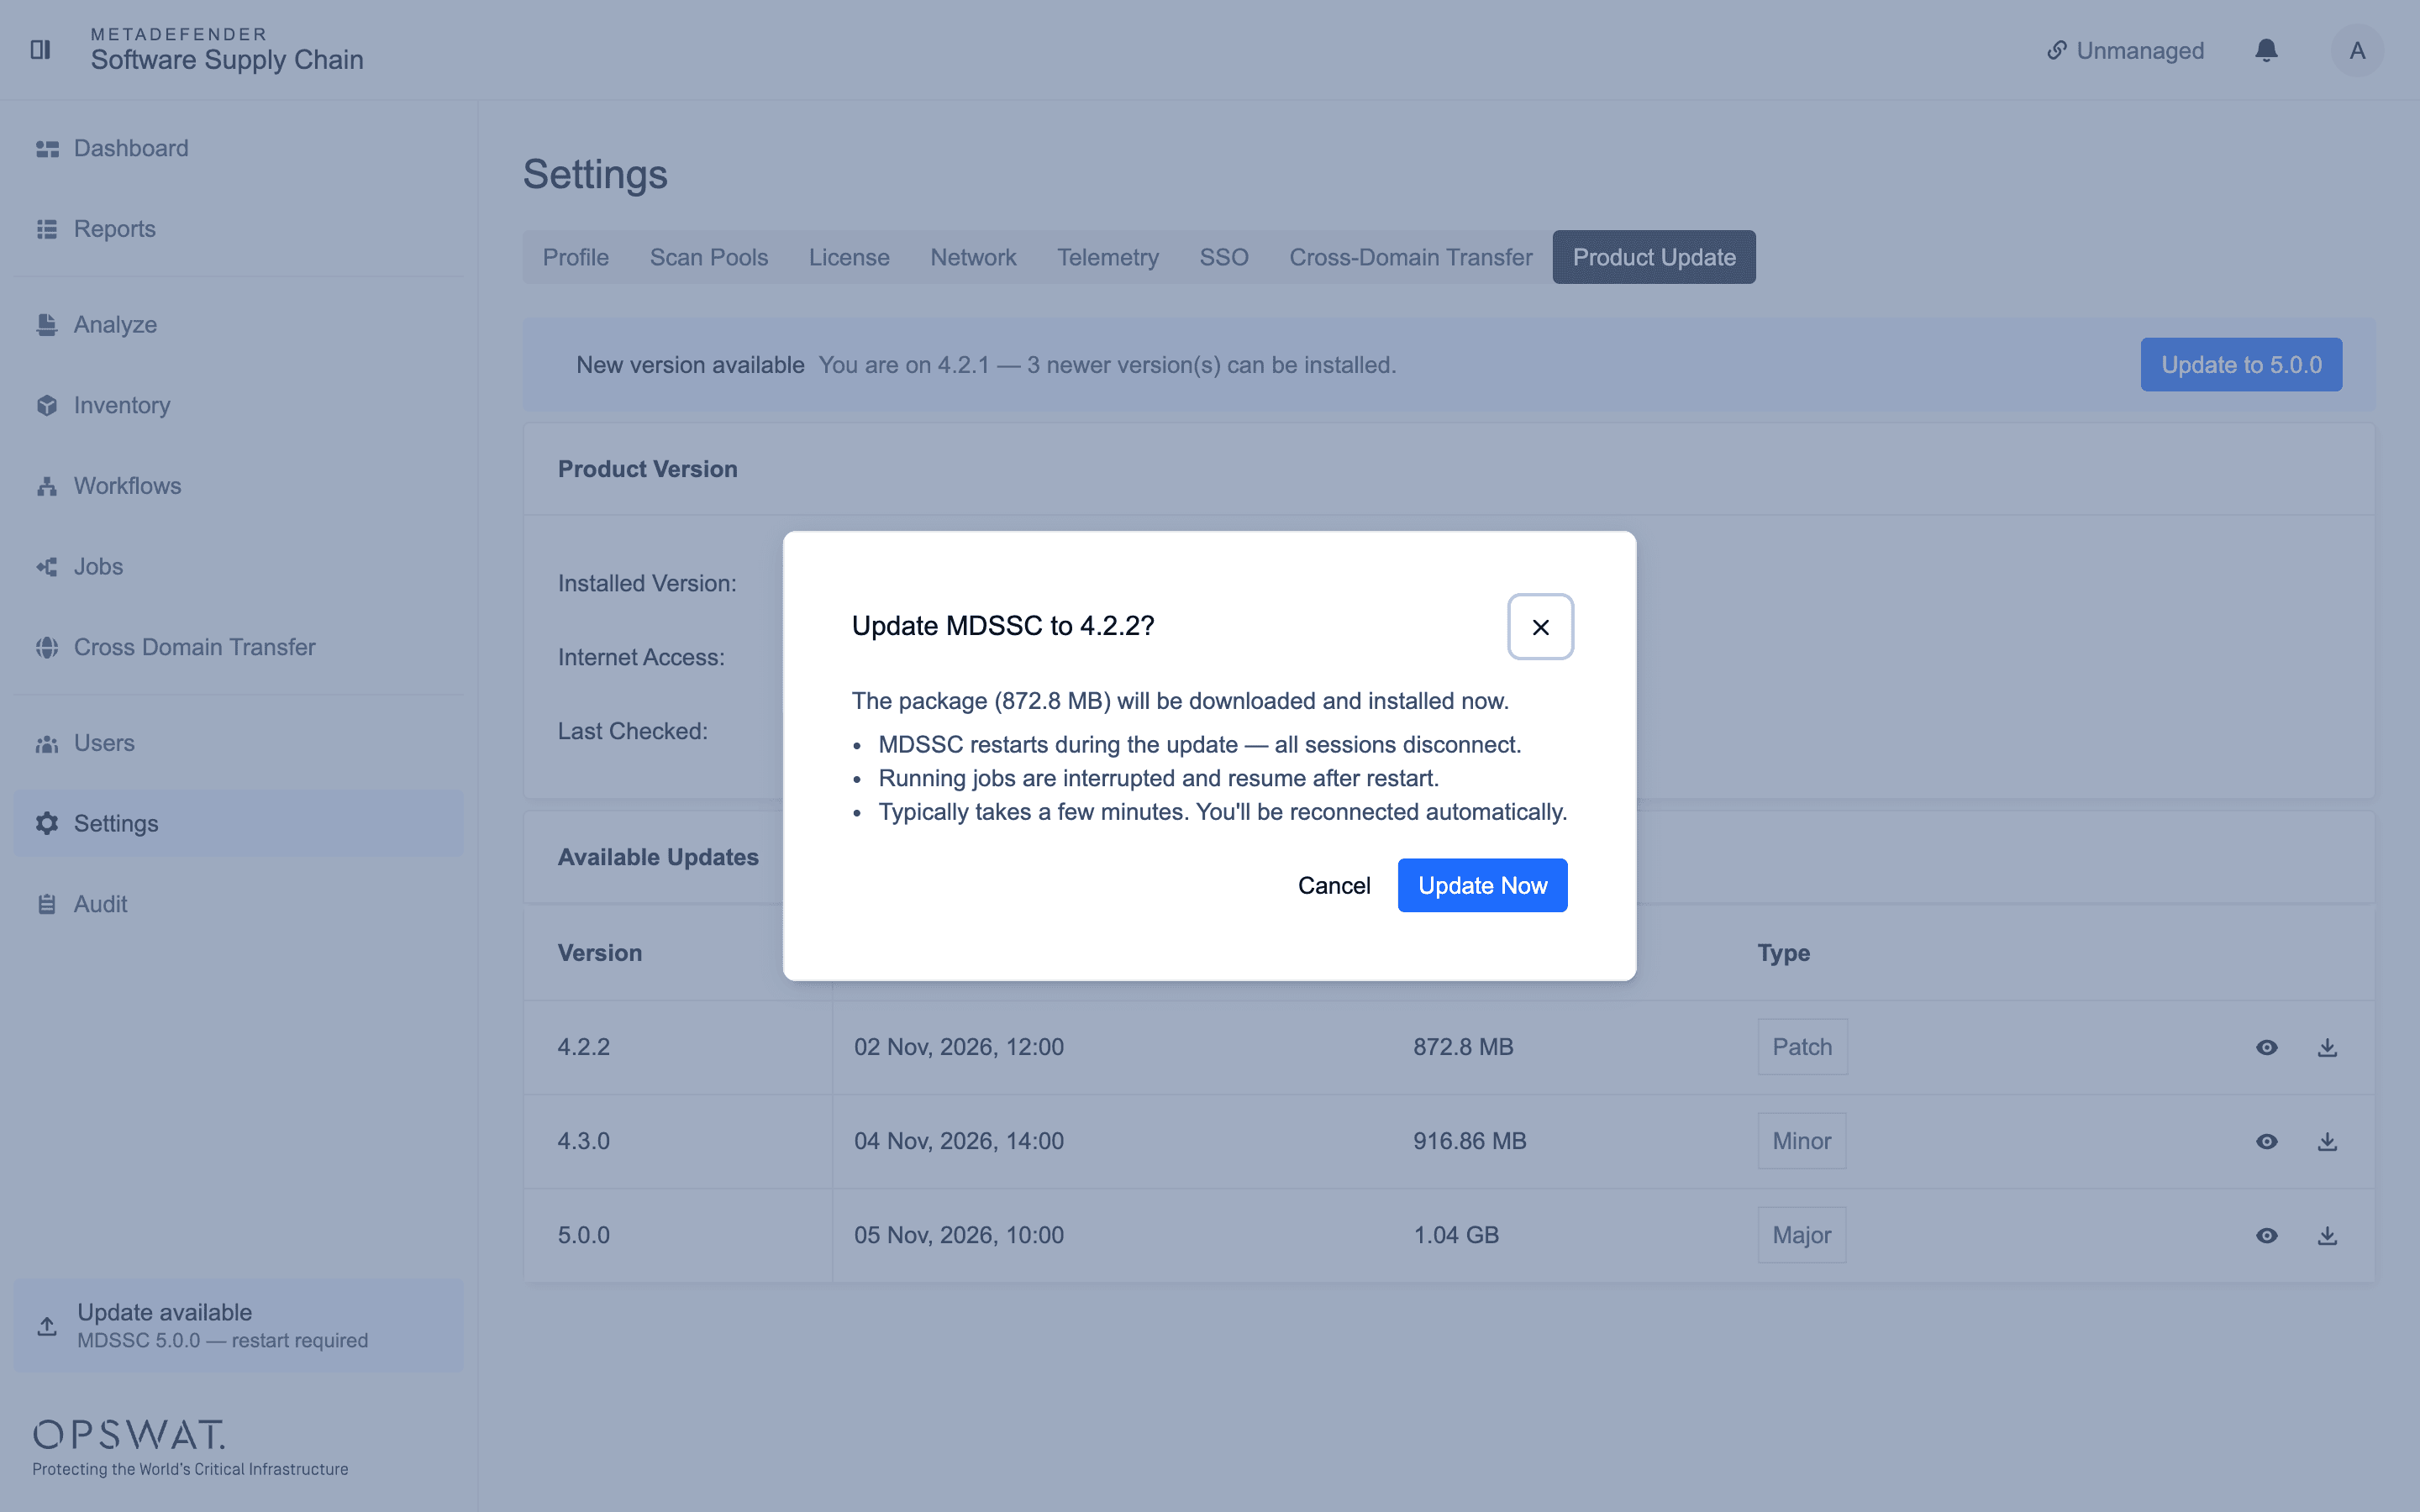
Aggiornamenti con un clic dalle Impostazioni
Le istanze con accesso a Internet possono ora aggiornarsi a una versione più recente da “Impostazioni” con un solo clic. L’aggiornamento viene avviato dall’interno del prodotto.
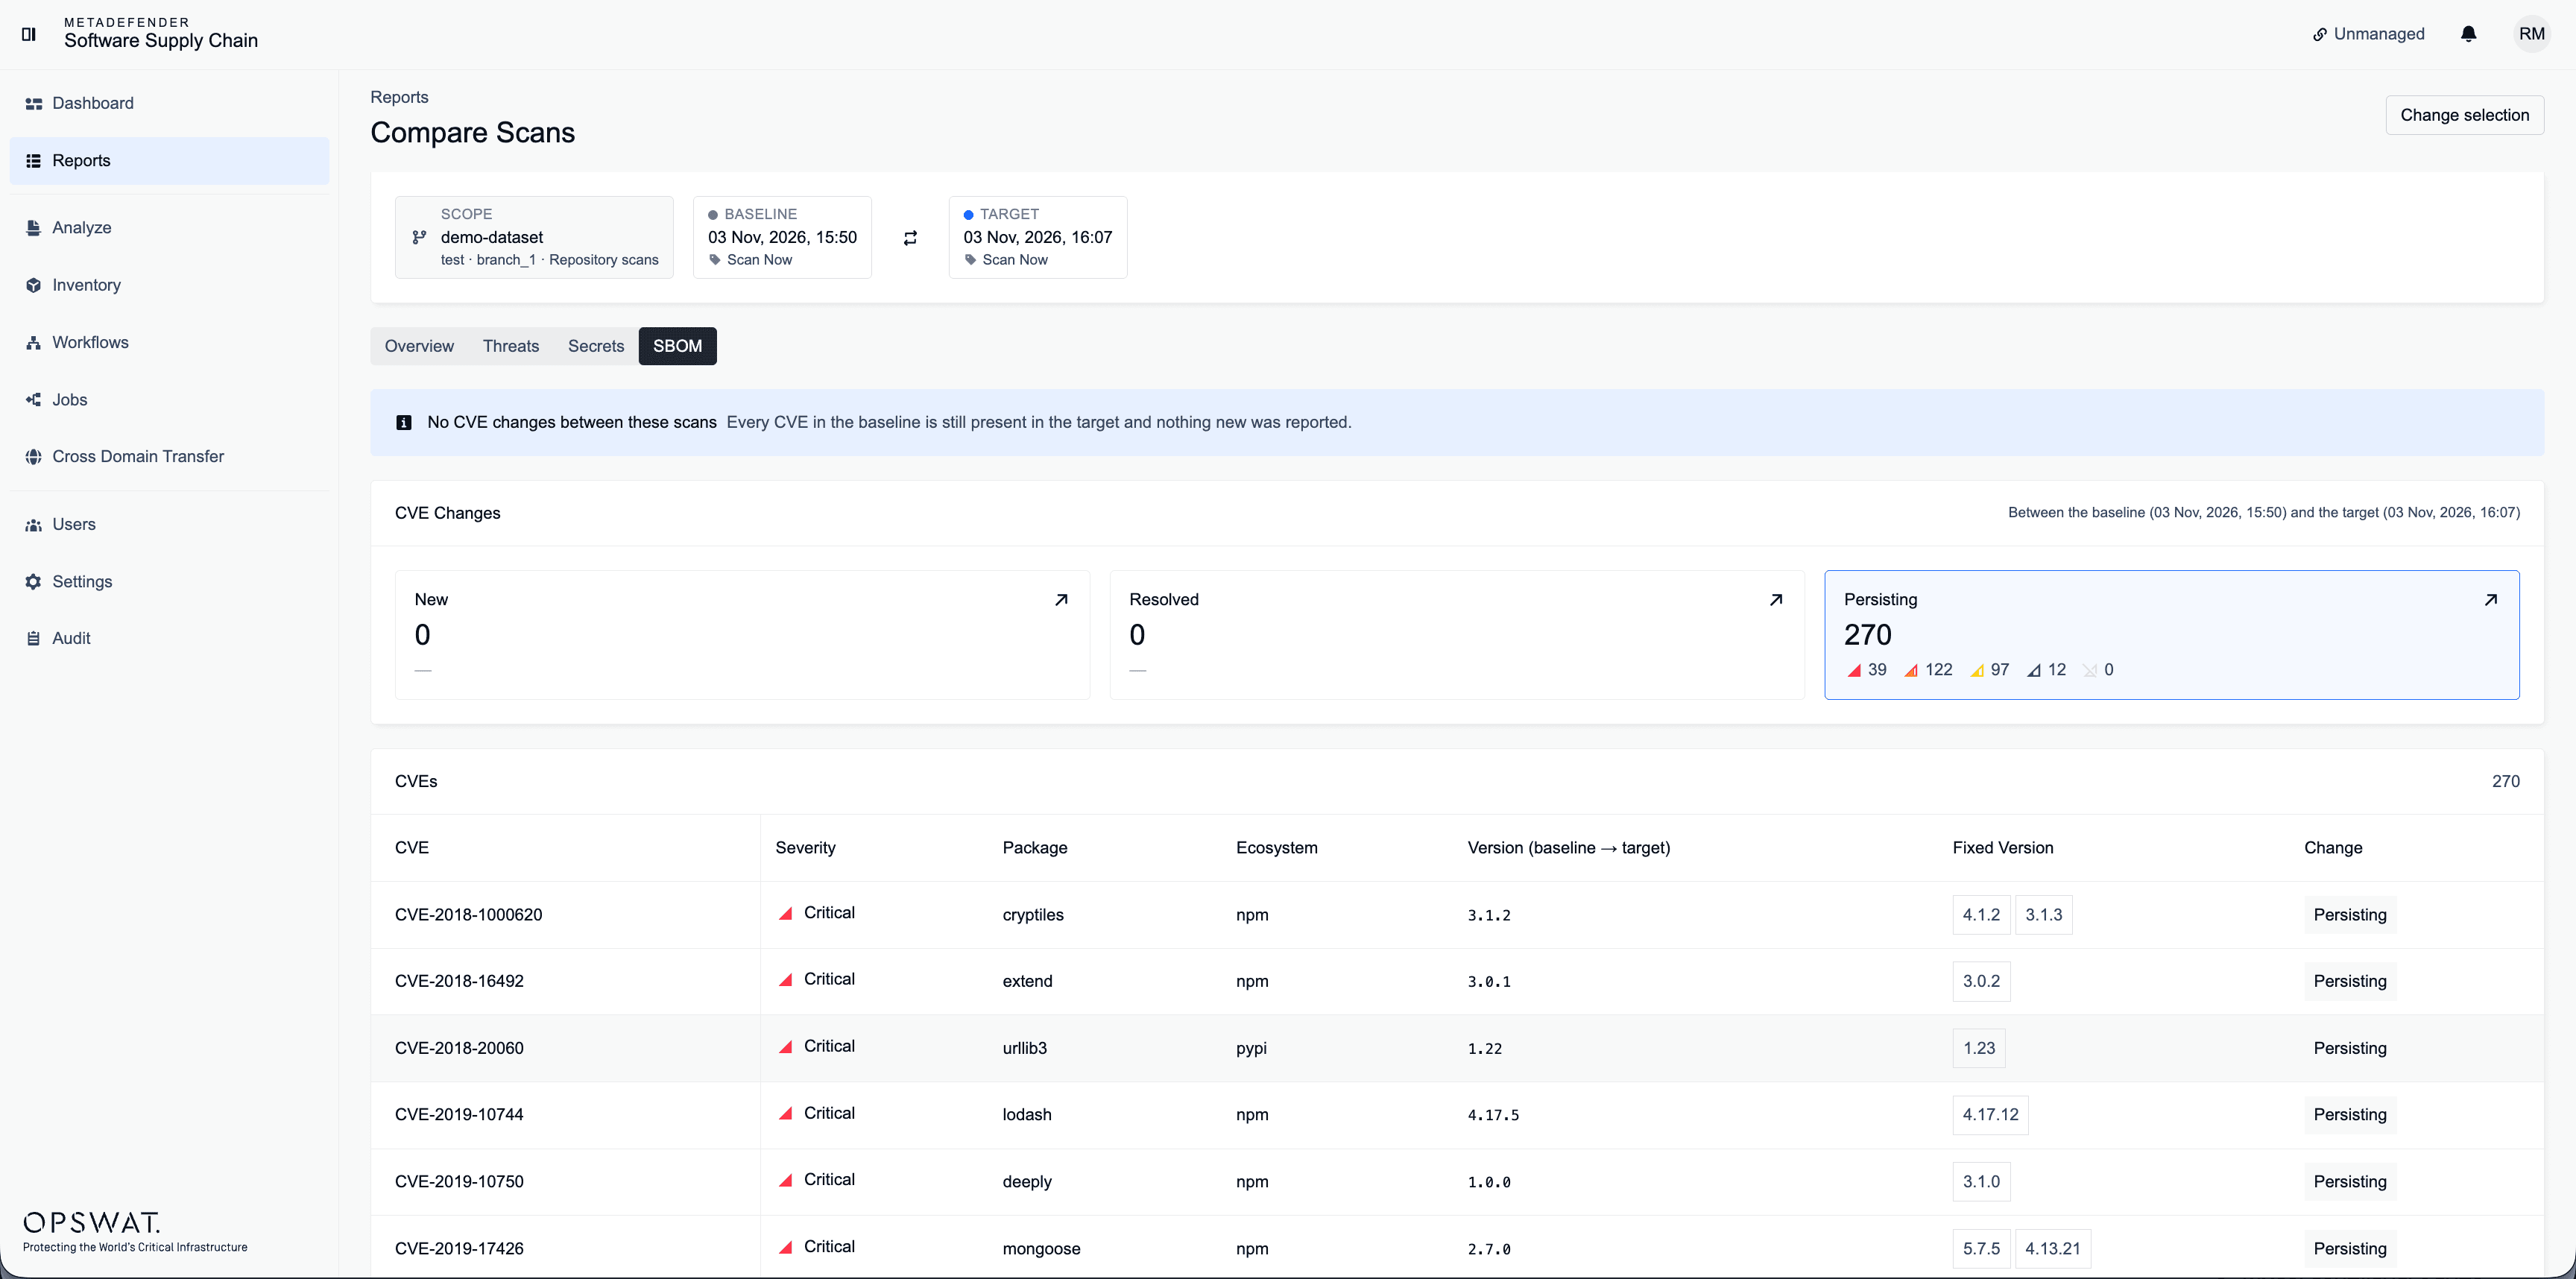
Confronta le vulnerabilità tra le diverse scansioni
Gli utenti possono ora confrontare i CVE (Common Vulnerabilities and Exposures) tra diverse scansioni di un unico repository o file. Il confronto riguarda un repository o un file alla volta e mostra in che modo i relativi CVE differiscono da una scansione all'altra.
Anche nella versione 4.3.0
- "Elimina rapporti" ora mostra una notifica dei risultati
- Ora è possibile eliminare i pacchi con etichette personalizzate
- L'interfaccia a riga di comando rinnovata include opzioni di debug, assistenza e versione
Disponibile su: My Portale OPSWAT™.
Domande frequenti
Quali istanze possono essere aggiornate da “Impostazioni”?
Le istanze con accesso a Internet possono essere aggiornate a una versione più recente dalle Impostazioni con un solo clic.
Cosa posso confrontare con il confronto CVE?
È possibile confrontare i CVE tra diverse scansioni di un unico repository o file.
Cosa mostra la scheda "Cronologia"?
La scheda Cronologia mostra ogni fase della scansione, la sua durata e il motivo dell'errore.
