Il 10 novembre 2026, il progetto Git ha reso nota una vulnerabilità ad alto livello di gravità, CVE-2026-111760 (CVSS 8.0), che potrebbe consentire agli aggressori di eseguire comandi arbitrari sul computer della vittima tramite un repository Git appositamente manipolato.
Git è una componente fondamentale dello sviluppo software moderno, ampiamente utilizzata da sviluppatori, aziende e ambienti di compilazione automatizzati. Una vulnerabilità in grado di trasformare un'operazione di routine sul repository nell'esecuzione di codice arbitrario solleva notevoli preoccupazioni in materia di sicurezza, in particolare per gli ambienti di sviluppo e le catene di fornitura del software.
All'inizio dell'indagine condotta dall'Unità 515 dell'OPSWAT , le informazioni tecniche disponibili al pubblico erano limitate. La vulnerabilità era stata documentata in Avviso di sicurezza di GitHub (GHSA-vp2w-7xxj-jvxr), mentre il team non aveva ancora a disposizione registrazioni dettagliate sulla vulnerabilità tramite il programma CVE o il National Vulnerability Database (NVD).
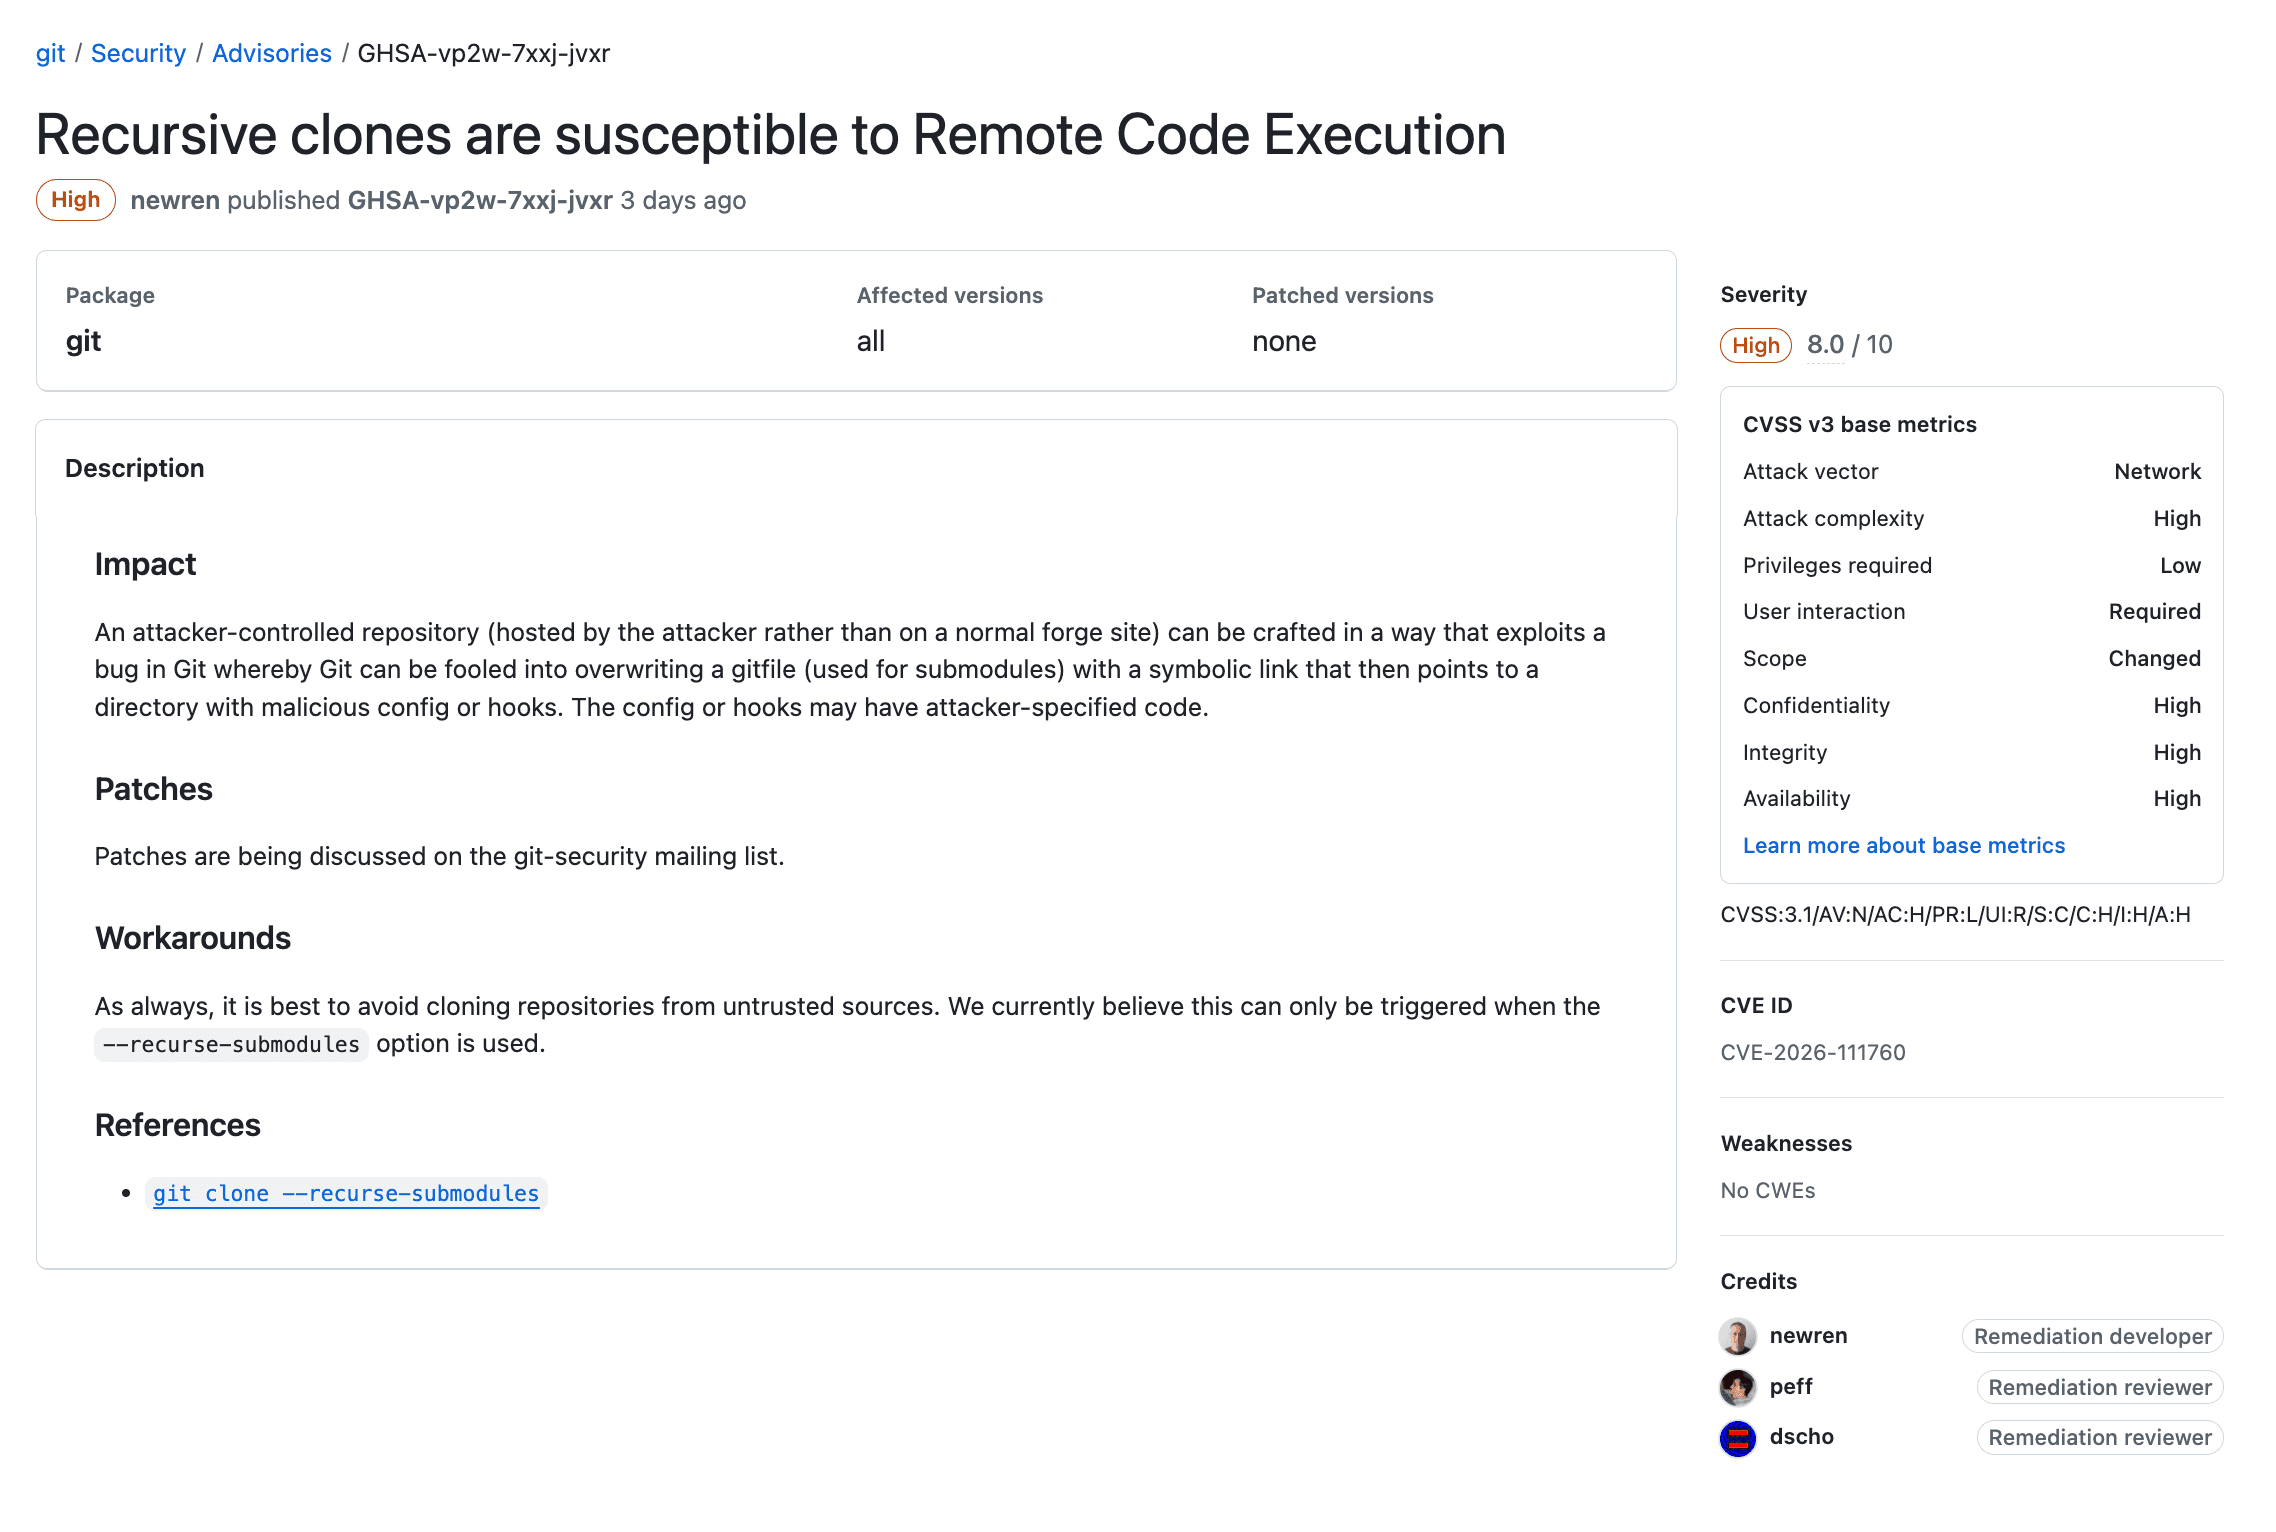
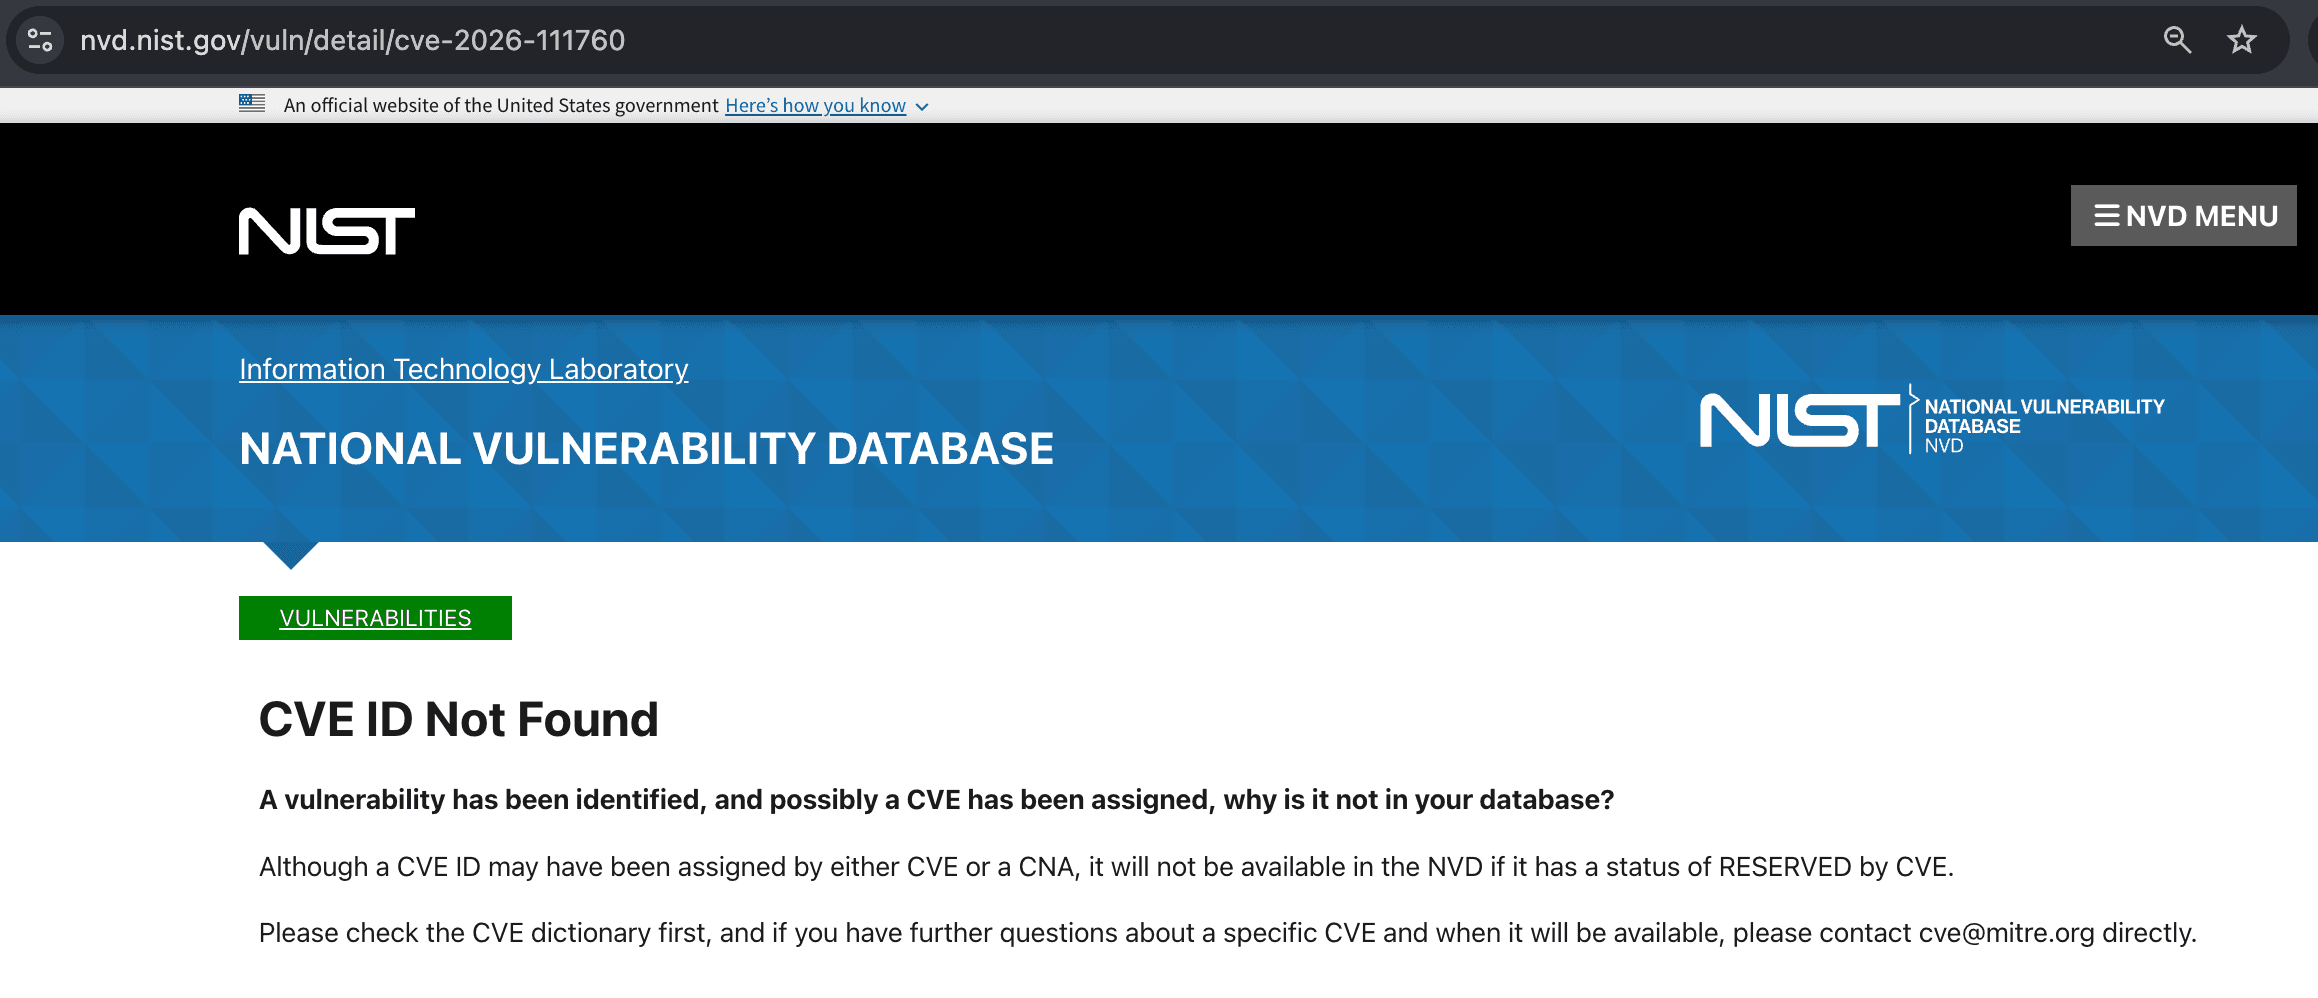
OPSWAT L'Unità 515 ha condotto un'indagine indipendente sulla vulnerabilità, ne ha analizzato la causa alla base ed è riuscita a riprodurre l'esecuzione di codice da remoto tramite un Proof of Concept (PoC) funzionante. Il team ha inoltre verificato l'efficacia della patch di sicurezza fornita dal produttore, effettuando test sia sulle versioni vulnerabili che su quelle aggiornate di Git.
Questo articolo fornisce un'analisi tecnica di alto livello relativa alla vulnerabilità CVE-2026-111760, presenta i risultati della nostra verifica del PoC e ne discute le implicazioni per la sicurezza e le misure di mitigazione raccomandate.
Approfondimento su CVE-2026-111760
CVE-2026-111760 è una vulnerabilità legata al troncamento dei numeri interi nella gestione da parte di Git della lunghezza dei percorsi dei file durante le operazioni di checkout dei repository. In determinate condizioni, la vulnerabilità può consentire a un repository malevolo di eseguire comandi arbitrari sul sistema che lo elabora.
Git di norma verifica i percorsi dei file prima di scriverli sul filesystem locale, effettuando controlli volti a impedire che il contenuto del repository sovrascriva i metadati Git protetti. Tuttavia, questa vulnerabilità introduce un'incongruenza tra il modo in cui Git verifica un percorso di file e il modo in cui tale percorso viene successivamente scritto.
La causa principale risiede nella gestione dell'indice di Git, in cui la lunghezza dei percorsi dei file viene calcolata utilizzando un valore a 64 bit ma memorizzata in un campo a 32 bit (ce_namelen). Quando si elabora un percorso eccezionalmente lungo che supera il limite dei 32 bit, la lunghezza memorizzata può essere troncata, facendo sì che Git convalidi il percorso originale mentre scrive in una posizione diversa e più breve.
Un malintenzionato può sfruttare questa incongruenza per sovrascrivere il file .git utilizzato da un sottomodulo o da un worktree collegato, reindirizzando Git verso una directory controllata dal malintenzionato contenente una configurazione dannosa del repository. Le successive operazioni di Git potrebbero quindi eseguire comandi controllati dal malintenzionato.
La vulnerabilità dimostra come un troncamento di un numero intero in uno strumento di sviluppo ampiamente utilizzato possa aggirare le protezioni del filesystem e portare all'esecuzione di codice arbitrario.
Scenario di attacco
Un malintenzionato può creare un repository Git appositamente modificato contenente percorsi di file e riferimenti a sottomoduli alterati. Quando una vittima clona il repository con i sottomoduli ricorsivi abilitati utilizzando una versione vulnerabile di Git, l'attacco può portare all'esecuzione di codice arbitrario.
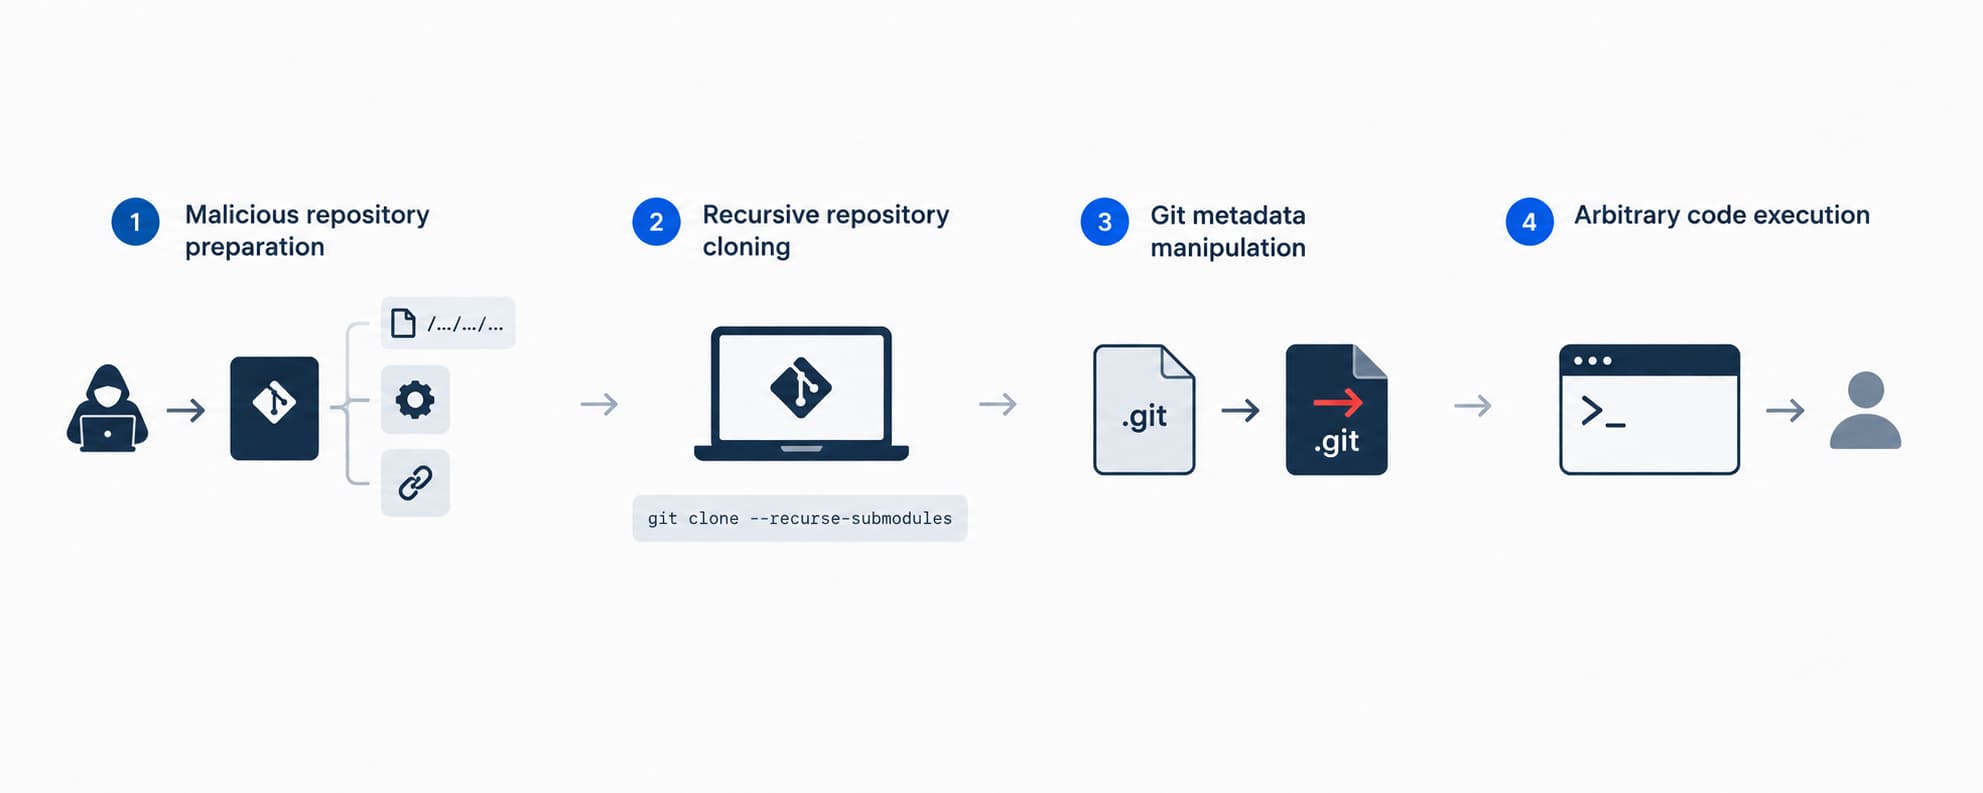
Nello scenario di clonazione ricorsiva verificato dall’Unità 515 dell’ OPSWAT , l’attacco si svolge in quattro fasi:
- Preparazione di un repository dannoso: l'autore dell'attacco prepara un repository contenente un percorso di file eccezionalmente lungo, una directory di configurazione Git dannosa e un sottomodulo che fa riferimento a un repository appositamente modificato.
- Clonazione ricorsiva del repository: la vittima clona il repository controllato dall'autore dell'attacco utilizzando il comando“git clone --recurse-submodules”, innescando così il comportamento vulnerabile nella gestione dei percorsi durante il checkout dei sottomoduli.
- Manipolazione dei metadati di Git: a causa del troncamento dei numeri interi, Git sovrascrive il file .git del sottomodulo con un file gitfile controllato dall'autore dell'attacco, che reindirizza i metadati del repository verso una directory dannosa.
- Esecuzione di codice arbitrario: durante l'inizializzazione ricorsiva dei sottomoduli, Git elabora la configurazione del repository reindirizzata. Viene quindi eseguita un'impostazione di core.fsmonitor controllata dall'autore dell'attacco con i privilegi della vittima.
Prova di concetto: riproduzione della vulnerabilità CVE-2026-111760
OPSWAT L'Unità 515 ha sviluppato e convalidato con successo un Proof of Concept (PoC) che dimostra l'esecuzione remota di codice tramite un repository Git dannoso in un ambiente di test controllato.
I test effettuati con Git 2.56.0 hanno confermato che la clonazione del repository appositamente modificato, con i sottomoduli ricorsivi abilitati, potrebbe sovrascrivere il file .git del sottomodulo ed eseguire un comando controllato dall'autore dell'attacco tramite una configurazione Git dannosa, senza che la vittima debba eseguire manualmente alcuno script del repository.
Mitigazione e raccomandazioni
Il 10 novembre 2026 il progetto Git ha rilasciato aggiornamenti di sicurezza relativi alla vulnerabilità CVE-2026-111760. La patch introduce un'ulteriore verifica della lunghezza del percorso per impedire che il troncamento dei numeri interi consenta di aggirare i controlli di sicurezza di Git.
Per mitigare il rischio, le organizzazioni dovrebbero prendere in considerazione le seguenti misure:
- Aggiornamento di Git: passare all'ultima versione corretta di Git disponibile. Per le organizzazioni che mantengono rami di rilascio precedenti, la vulnerabilità è stata risolta anche nelle versioni Git 2.56.1, 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 e 2.50.2. Assicurarsi che le installazioni di Git negli ambienti di sviluppo, nelle pipeline CI/CD e nei sistemi di compilazione automatizzati siano aggiornate.
- Prestare attenzione ai repository non attendibili: evitare di clonare in modo ricorsivo repository provenienti da fonti non attendibili e prestare attenzione quando si effettuano il checkout di rami non attendibili in alberi di lavoro collegati. Queste precauzioni non sostituiscono la necessità di aggiornamenti di sicurezza.
- Garantire la visibilità del software con l’SBOM: utilizzare Software Bill of Materials (SBOM) per monitorare i componenti software e identificare le dipendenze potenzialmente vulnerabili. OPSWAT MetaDefender può supportare le iniziative volte a garantire la visibilità sulla composizione del software e la gestione delle vulnerabilità.
- Sfruttare le informazioni sulle minacce: utilizzare OPSWAT MetaDefender Threat Intelligence per rimanere informati sulle minacce emergenti, indagare sui potenziali indicatori di compromissione e supportare le attività di risposta alla sicurezza.
Conclusione
La vulnerabilità CVE-2026-111760 evidenzia come le vulnerabilità presenti in strumenti di sviluppo ampiamente utilizzati possano comportare rischi per la sicurezza nei flussi di lavoro relativi allo sviluppo del software e alla catena di fornitura. In determinate condizioni, un’operazione di routine in Git può diventare un punto di accesso per l’esecuzione di codice arbitrario.
OPSWAT L'analisi indipendente condotta dall'Unità 515, il successo dell'esplorazione della vulnerabilità e la convalida della patch dimostrano le implicazioni pratiche di questa vulnerabilità in termini di sicurezza. Le organizzazioni dovrebbero dare priorità agli aggiornamenti di sicurezza, mantenere la visibilità sui propri ambienti di sviluppo e prestare attenzione quando gestiscono repository non attendibili.
