Ogni motore di sanificazione dei file prima o poi si troverà di fronte a un file creato appositamente per mandare in tilt il software che lo legge. OPSWAT ha sviluppato la tecnologia Deep CDR™ affinché in quel momento venga interrotto un solo processo, mentre il motore continua a sanificare tutto il resto.
Perché i parser sono nel mirino
Un parser è il codice che legge un formato di file e trasforma i suoi byte grezzi in una struttura con cui il software può interagire. Ogni formato necessita di un parser. Formati come il PDF e Microsoft Office sono talmente complessi che i loro parser comportano rischi concreti, e gli hacker creano file appositamente per sfruttarli. Un file creato appositamente per mandare in crash o compromettere un parser PDF è un’arma comune.
Un motore di sanificazione deve scomporre questi file, il che significa analizzarli. In un’architettura monolitica, tali motori possono essere considerati come un unico programma, in cui tutti i parser condividono lo stesso processo. Un unico PDF malformato che blocca il parser mette fuori uso tutto il sistema: i documenti Word in coda, il motore stesso e i flussi di lavoro aziendali che il motore protegge.
Il raggio d'azione di una giornata storta di un parser è l'intero motore.
Un progetto basato sulla sfiducia
Tecnologia Deep CDR™L'architettura a microservizi di CDR™ applica un modello di progettazione sicuro denominato "decomposizione diffidente". Il modello suddivide un sistema in programmi separati che si controllano a vicenda e non concedono alcuna fiducia automatica.
L’SEI (Software Engineering Institute) della Carnegie Mellon University descrive tale modello nel suo Secure Modelli di progettazione rapporto, utilizzando server di posta come qmail e Postfix come esempi di riferimento.
La tecnologia Deep CDR™ applica la scomposizione di tali modelli e la reciproca sfiducia attraverso tre scelte progettuali:
- Ogni parser viene eseguito come processo sostituibile. Il nucleo del motore non entra mai in contatto con byte non attendibili. Ogni famiglia di parser viene eseguita nel proprio processo di servizio, avviato e gestito dal nucleo. Il processo che apre il file dannoso è proprio quello che il motore può permettersi di perdere, poiché contiene solo il lavoro relativo a una singola richiesta e nient’altro.
- Il core tratta i propri worker come sospetti. Il core non si fida ciecamente della salute dei propri worker. Verifica regolarmente che ogni servizio continui a rispondere, assegna a ogni file un limite di tempo e monitora eventuali blocchi e arresti anomali. Quando un servizio smette di rispondere, il monitor del core lo arresta e ne avvia uno nuovo. Il progetto parte dal presupposto che si verifichino dei guasti e si prepara ad affrontarli.
- I servizi e il core non condividono la memoria. I servizi comunicano con il nucleo tramite canali di messaggi serializzati e a banda stretta, senza memoria condivisa né spazio di indirizzamento condiviso. Qualunque cosa un file dannoso possa fare alla memoria di un parser, il danno non ha alcuna via di accesso al nucleo o agli altri servizi. L’unica cosa che attraversa il confine è un messaggio che il destinatario analizza secondo le proprie regole.
Si consideri lo scenario per cui è stato realizzato questo progetto. Un PDF creato ad hoc arriva al motore e provoca il crash del servizio PDF durante l’analisi del file.
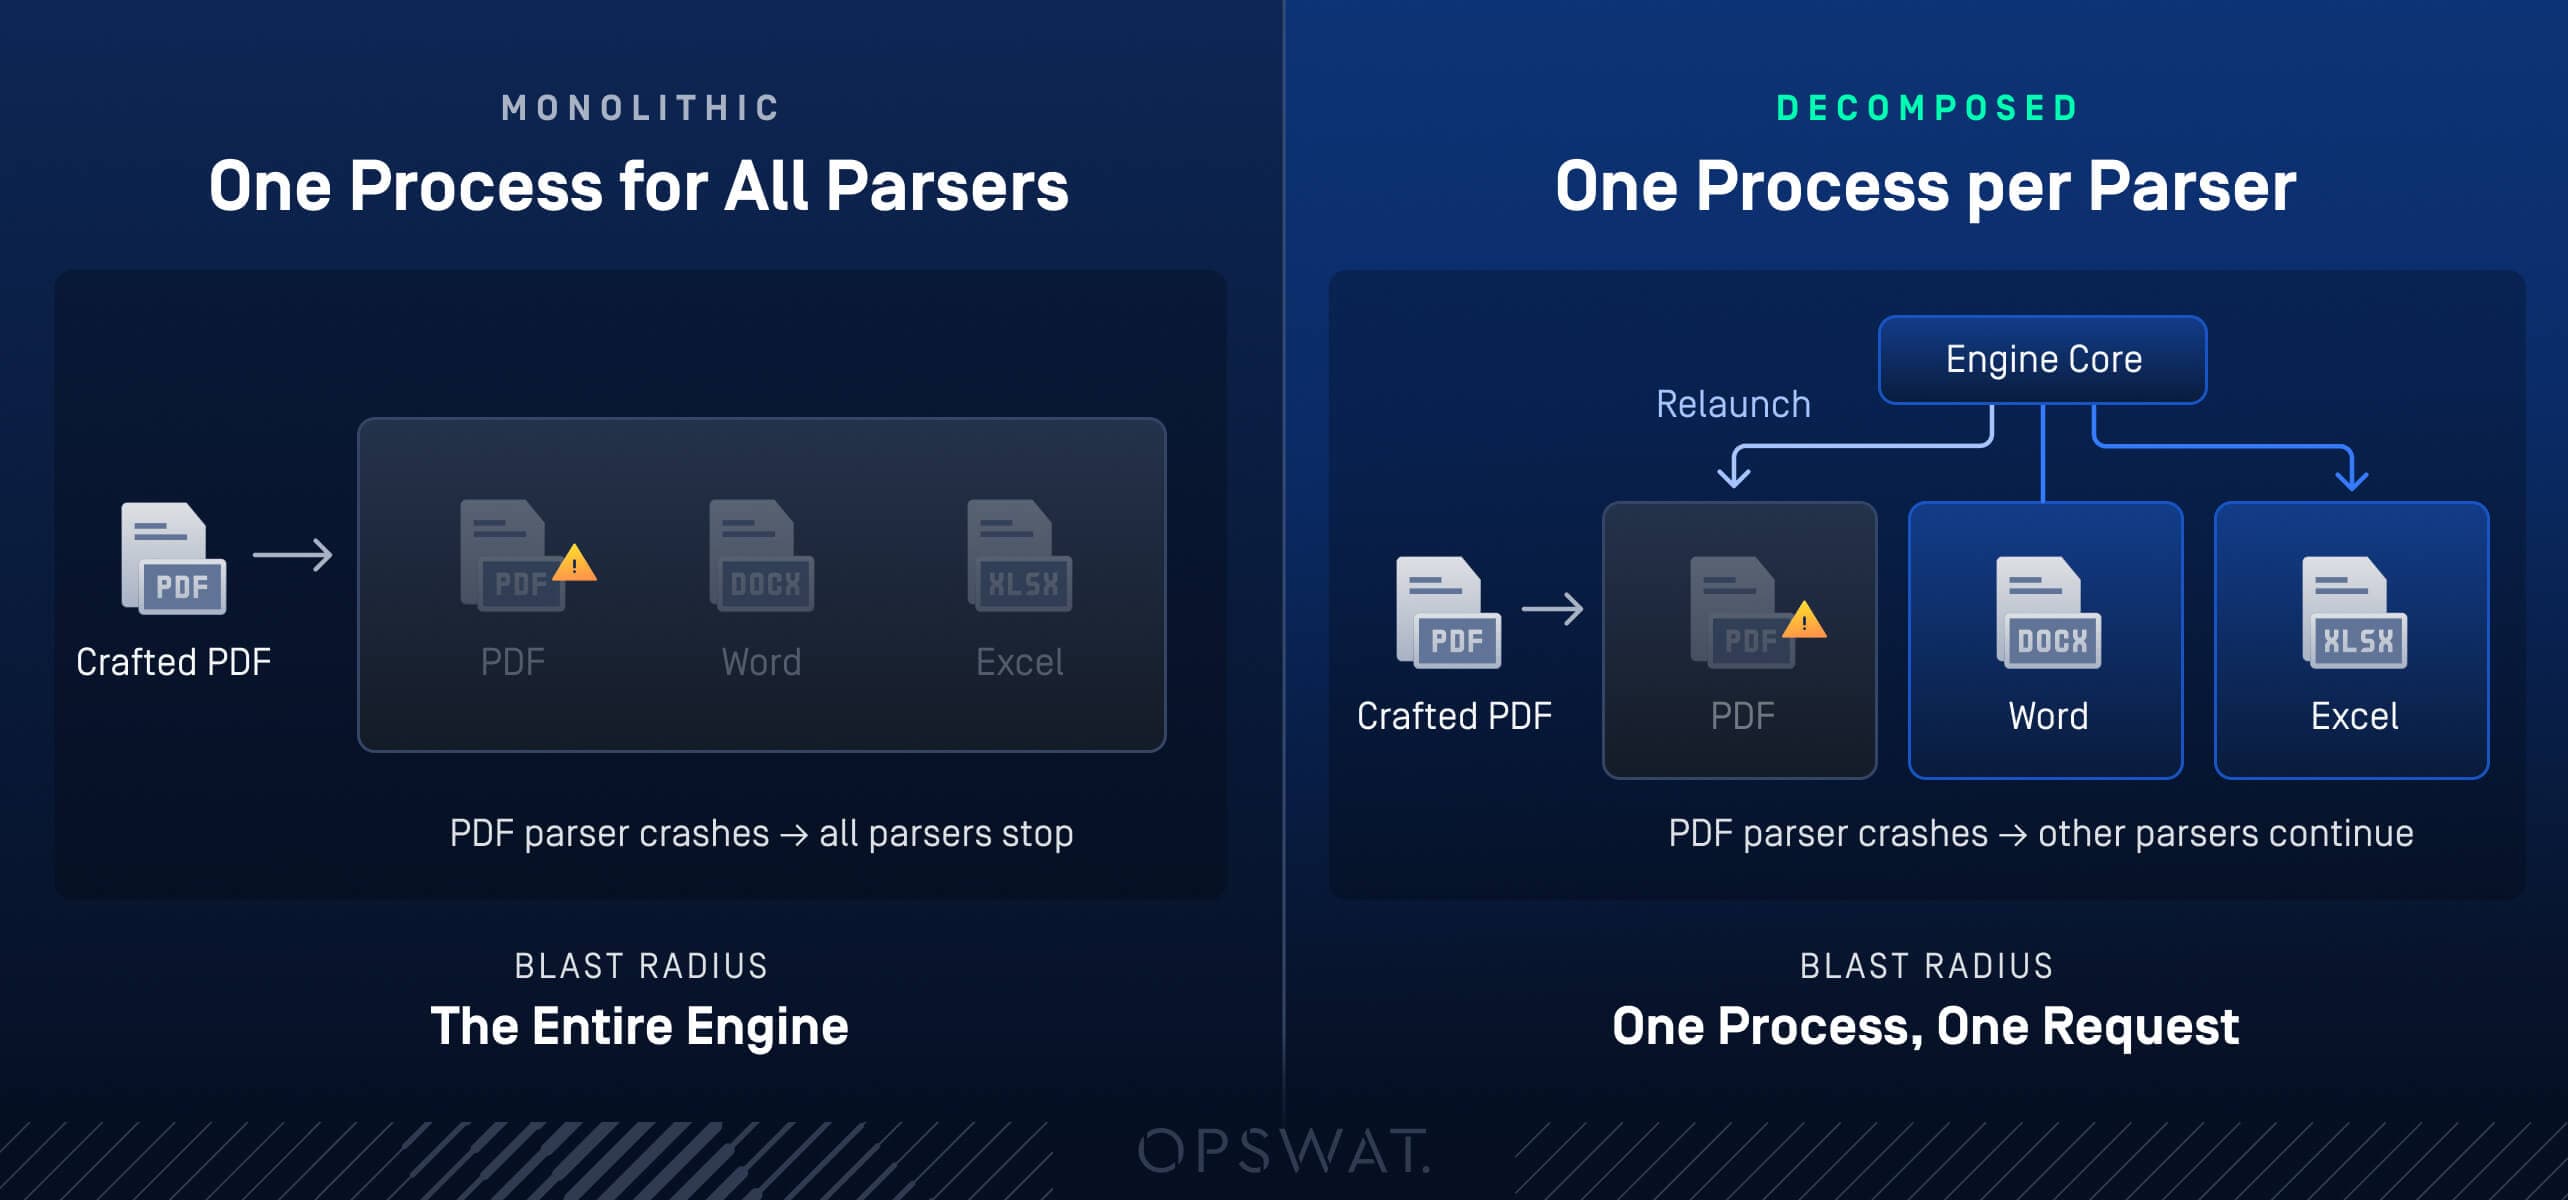
- Il processo del servizio PDF si chiude da solo. La sua memoria, e qualsiasi elemento in essa compromesso dall’exploit, scompare insieme ad esso
- La richiesta fallisce in modo netto: il core segnala un errore per quel singolo file, invece di bloccarsi o terminare insieme al worker
- I documenti Word ed Excel in esecuzione non se ne accorgono nemmeno. I loro servizi vengono eseguiti in processi diversi, quindi la sanificazione prosegue senza interruzioni
- Il watchdog (il monitor del core) riavvia il servizio PDF e la sanificazione dei PDF riprende
Il raggio d'azione di un file trasformato in arma è costituito da un processo e da una richiesta. Nello scenario monolitico, lo stesso file blocca ogni documento in transito.
Un aspetto del modello standard si colloca al di fuori del motore: la limitazione dei privilegi a livello di processo. I privilegi appartengono all’ambiente di distribuzione, ovvero al prodotto ospitante e al sistema operativo. La suddivisione definisce i confini dei processi esattamente nei punti in cui un’implementazione può applicare tali restrizioni, fornendo ai team di sicurezza punti chiari in cui applicare il principio del privilegio minimo.
Cosa comporta questo per i vostri flussi di file
Gli aggressori continueranno a creare file in grado di contrattaccare, e da qualche parte ci sarà sempre un parser pronto a affrontarli. La scomposizione diffidente rende tale incontro gestibile per definizione. Il lavoro pericoloso avviene in processi che il motore può perdere. Un nucleo che non si fida di nessuno di essi sorveglia quel lavoro, e i canali che la corruzione non può attraversare collegano le parti.
Per i team che dipendono dai flussi di file, un singolo caricamento dannoso non comporta un’interruzione del servizio. Un file dannoso comporta la perdita di un processo e di una richiesta, mentre la tecnologia Deep CDR™ continua a eseguire la sanificazione senza interruzioni.
Scopri come la tecnologia Deep CDR™ garantisce la continuità del flusso dei file quando ne arriva uno dannoso.
Nhut Ngo è direttore del reparto di ingegneria " Software " presso OPSWAT, dove guida i team di ingegneri che sviluppano la tecnologia Deep CDR™ e altre tecnologie di elaborazione dei file integrate in MetaDefender Core™. Con oltre un decennio di esperienza nell’ingegneria del software e nella sicurezza informatica, il suo obiettivo è rendere la sanificazione dei file veloce, accurata e adatta alle infrastrutture critiche. Nhut ha conseguito il dottorato di ricerca in Scienze dell’Informazione nel 2015.
