La sanificazione di un file di Microsoft Office comporta l'esecuzione di decine di procedure di protezione su di esso. L'approccio convenzionale prevede che ogni procedura di protezione effettui una lettura completa del documento e continui a leggere lo stesso documento ogni volta che viene applicata la protezione.
Tecnologia Deep CDR™ legge ogni documento una sola volta ed esegue tutte le operazioni di trattamento durante quell’unico passaggio. Questo metodo dimezza i tempi di elaborazione dei file Office di grandi dimensioni, garantendo al contempo risultati di sanificazione identici.
Il costo nascosto della meticolosità
La sanificazione è progettata per essere completa. La tecnologia Deep CDR™ sanifica un documento Microsoft Office applicando contemporaneamente decine di trattamenti: collegamenti esterni, oggetti incorporati, immagini e relativi metadati, smart tag e altro ancora. Ogni trattamento è mirato a una specifica categoria di minacce ed esegue la propria analisi e modifica.
I moderni file di Office rendono questo lavoro di verifica dispendioso in termini di tempo e risorse. Un file di Word o Excel è una cartella compressa. Al suo interno si trovano file di testo scritti in XML, un formato strutturato che descrive ogni cella, paragrafo, immagine e collegamento presente nel documento. Per ripulire il file, la tecnologia Deep CDR™ deve leggere l’intero codice XML. Un foglio di calcolo che arriva come file da 50 MB può, una volta decompresso, rivelarsi un unico foglio contenente mezzo gigabyte di codice XML.
In una struttura di motore convenzionale, ogni operazione viene eseguita sull’intero pacchetto XML: un passaggio per i link, un altro per gli oggetti incorporati, un altro ancora per le immagini e così via.
I costi di elaborazione aumentano con ogni misura di protezione applicata. Questa “tassa nascosta” si traduce in code di file più lunghe e in un maggiore carico di calcolo a parità di traffico. Inoltre, crea la pressione di dover scendere a compromessi sulle misure di protezione solo per stare al passo.
Strategia "One-Pass": una base su ball, più operatori
Immaginate un’ispezione immobiliare. Di solito l’elettricista, l’idraulico e l’ispettore antincendio ispezionano la casa uno dopo l’altro, e ognuno di loro visita tutte le stanze. E se li mandassimo tutti insieme? La casa verrebbe ispezionata una sola volta da tutti gli specialisti necessari.
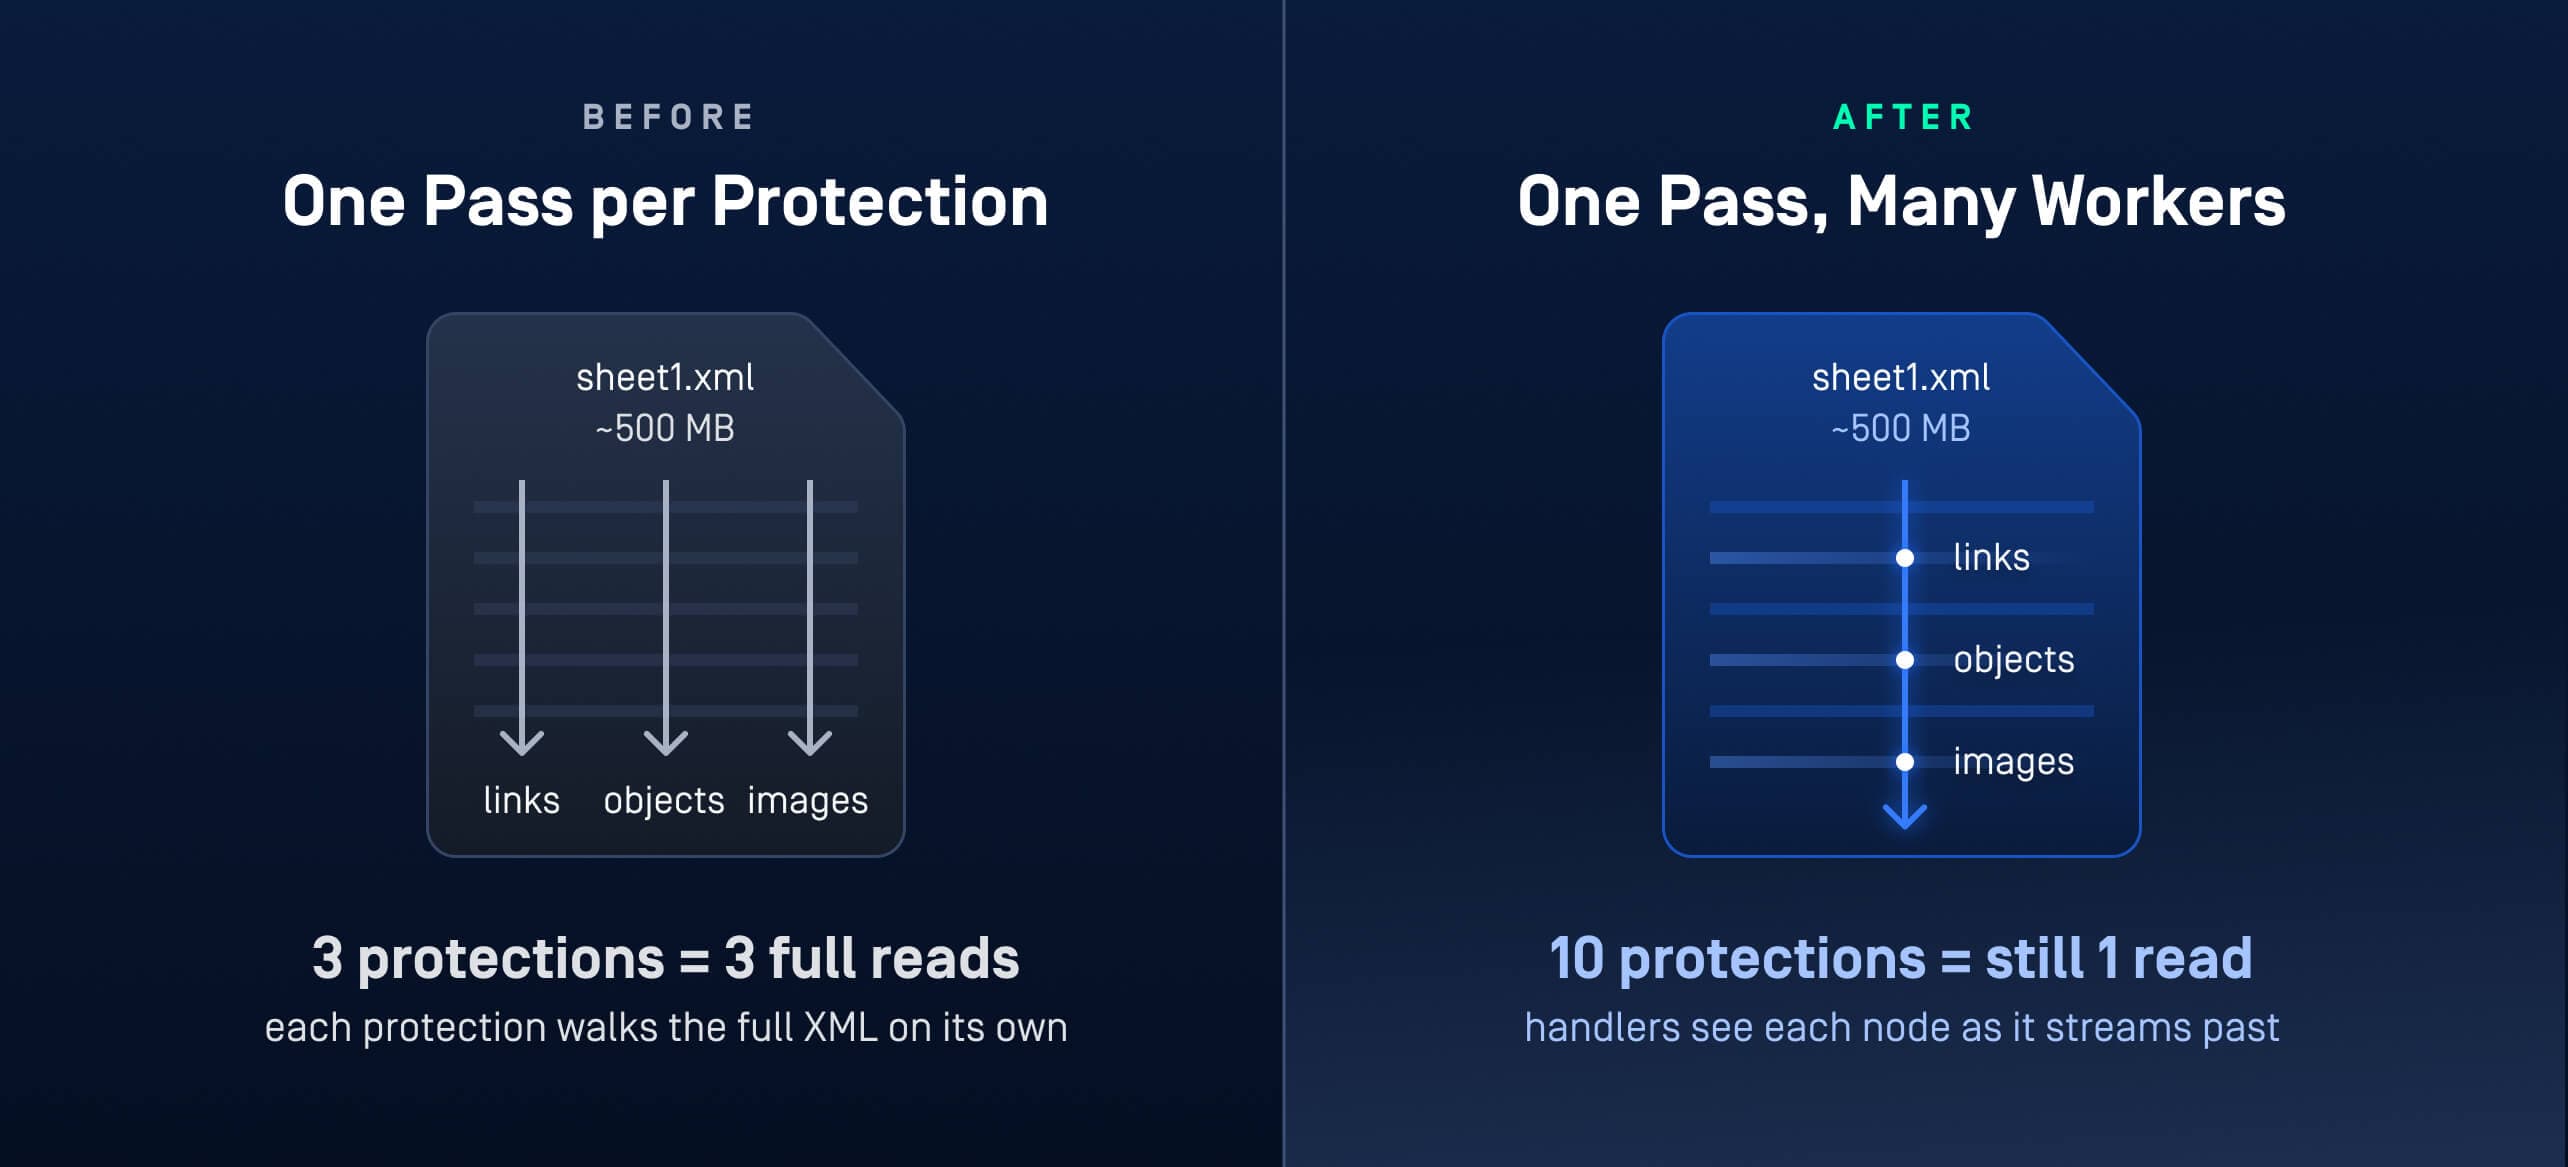
È esattamente ciò che fa la strategia “one-pass” della tecnologia Deep CDR™. Essa ribalta l’approccio convenzionale alla sanificazione basandosi su tre principi:
- Un host, un ciclo di elaborazione. Un singolo host di elaborazione legge, o “percorre”, ogni parte XML del documento esattamente una volta. Ogni protezione è un gestore che accompagna tale percorso, rileva ogni nodo XML man mano che viene trasmesso ed esegue il proprio compito sul posto. Dieci protezioni significano una lettura di un foglio da 500 MB, con dieci worker che lo monitorano.
- Ogni protezione è un plug-in. Un controllore specializzato, o "handler", gestisce un unico aspetto dall'inizio alla fine: i nodi di utilizzo all'interno del contenuto XML, le definizioni delle risorse che li dichiarano e l'artefatto memorizzato stesso. Ogni handler segue lo stesso ciclo di vita: inizializzazione, elaborazione di ciascun nodo, finalizzazione. Aggiungere una protezione al motore significa registrare un ulteriore handler nello stesso percorso. Il costo della completezza non aumenta più con l'aggiunta di ogni protezione.
- Le protezioni disabilitate non vengono mai eseguite. Prima dell’inizio dell’esecuzione, ogni gestore verifica se la propria configurazione è applicabile. Una protezione disabilitata dalla politica viene esclusa fin dall’inizio e non aggiunge alcun carico di lavoro per singolo nodo. Il documento viene letto una sola volta e partecipano solo le protezioni rilevanti
Cosa rivelano i benchmark
Abbiamo effettuato un confronto prestazionale della strategia prima e dopo, sia su documenti di grandi dimensioni creati appositamente sia su suite complete di test di regressione basate su scenari reali, su Windows e Linux.
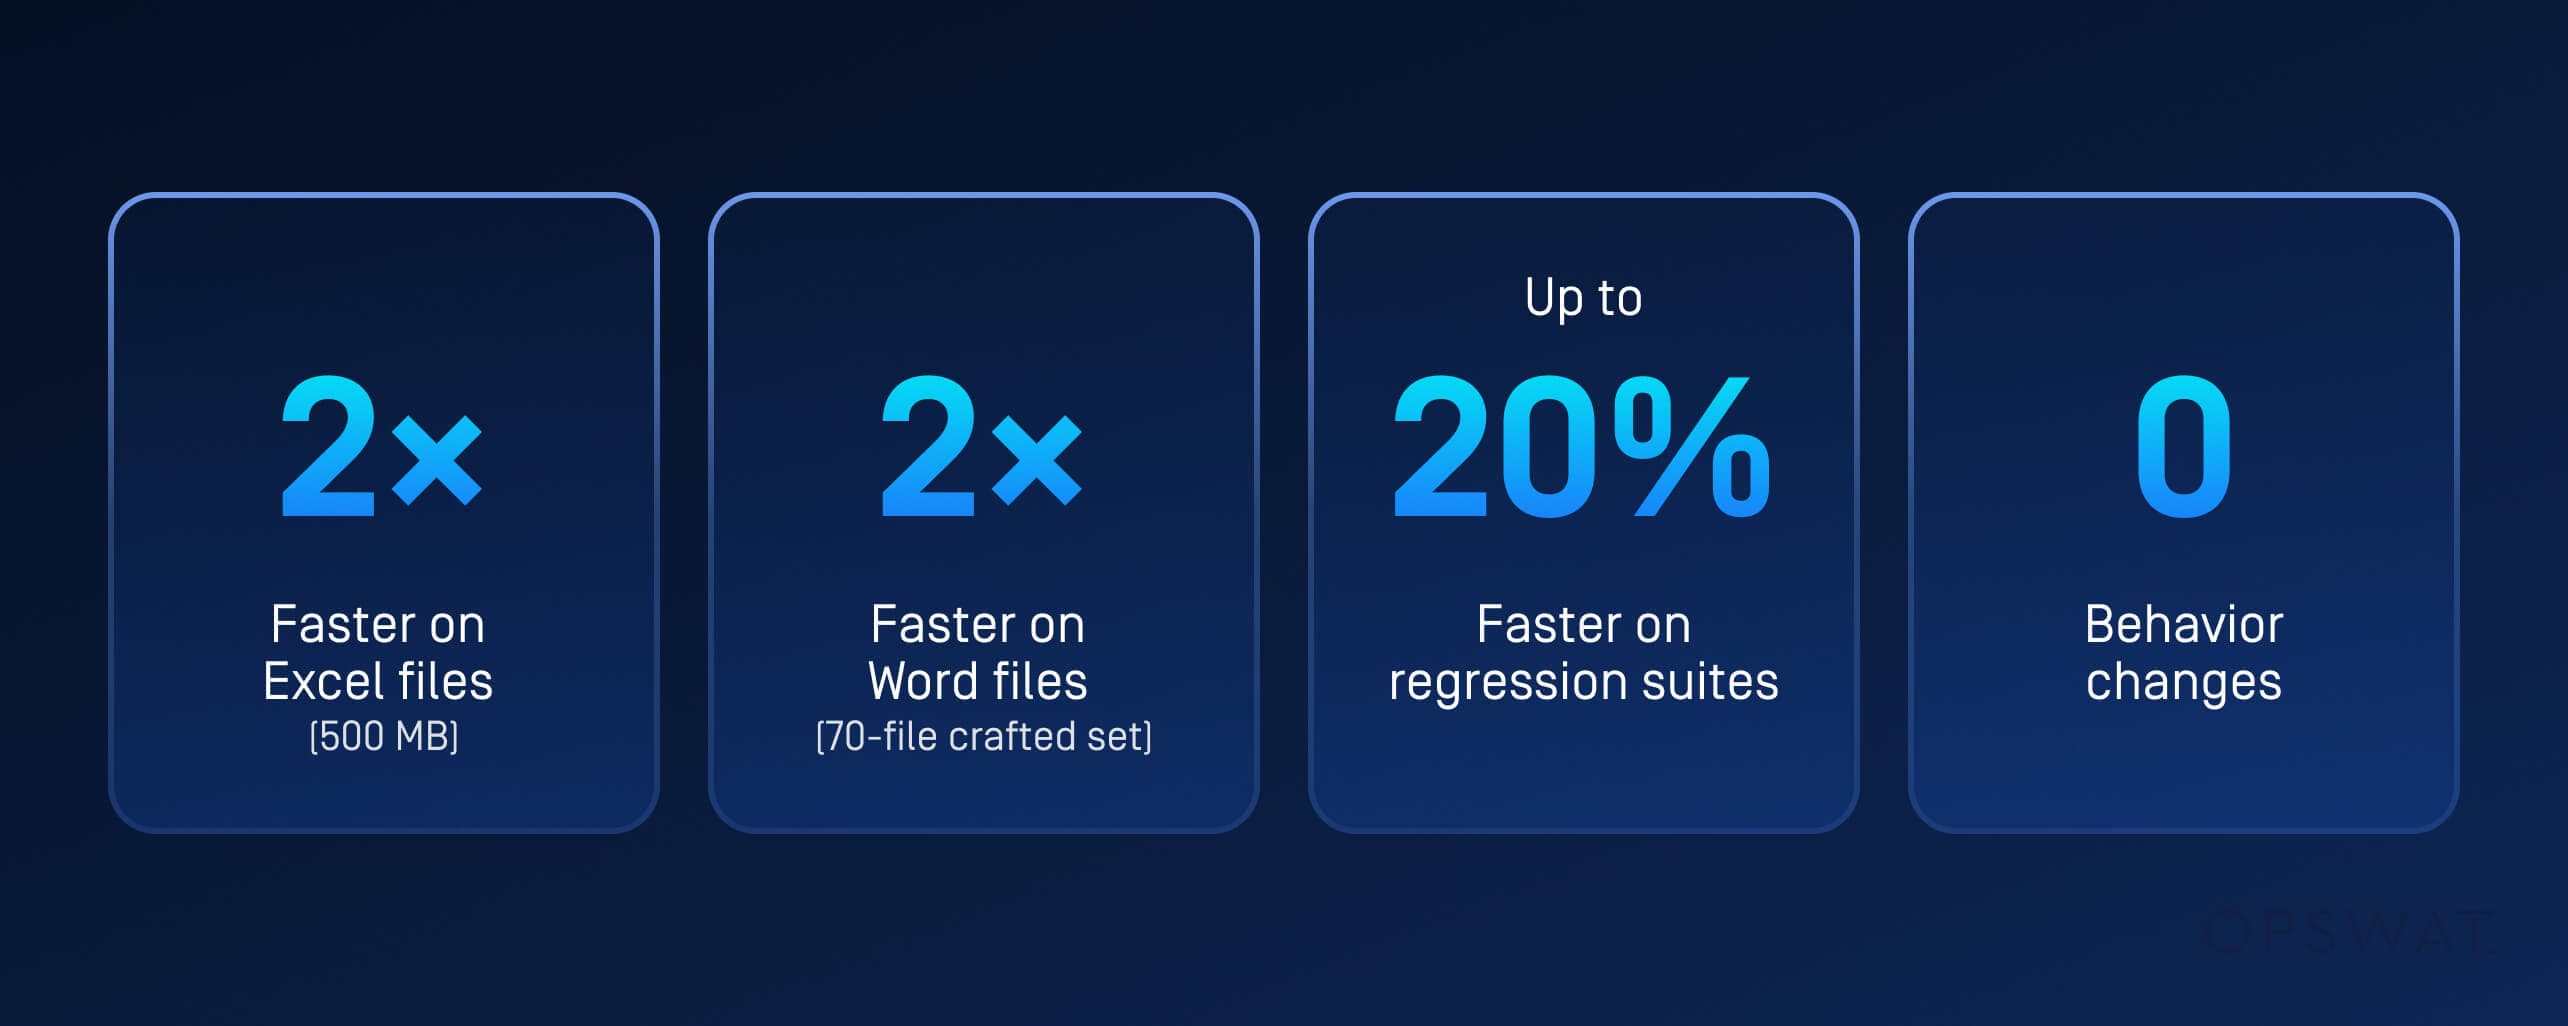
- Documenti Excel di grandi dimensioni (circa 500 MB di XML dei fogli): circa 2 volte più veloci. Il tempo totale di elaborazione è migliorato del 94% su Windows e del 67% su Linux, mentre il file a foglio singolo più denso ha registrato un miglioramento del 147%.
- Documenti Word di grandi dimensioni (set di 70 file appositamente creati): velocità complessiva circa 2 volte superiore, con un miglioramento del 169% del tempo medio per singolo file.
- Suite di regressione in condizioni reali (migliaia di file Word, Excel e PowerPoint): velocità superiore del 4% circa al 20%, a seconda del formato e della piattaforma. La maggior parte dei file è di piccole dimensioni, quindi il vantaggio derivante dalla lettura singola aumenta con l'aumentare delle dimensioni del documento.
- Nessun cambiamento nel comportamento: entrambe le versioni hanno completato l'intera suite di test di regressione con risultati di sanificazione identici. La velocità è stata ottenuta eliminando le letture ripetute, senza tralasciare alcuna protezione.
È proprio quest'ultimo risultato ad avere maggiore importanza. Nelle impostazioni di sicurezza, una dichiarazione relativa alle prestazioni ha rilevanza solo se il livello di protezione rimane costante. Anche la velocità di trasmissione in un gateway contribuisce alla sicurezza: più velocemente un file viene sottoposto a sanificazione, minore è la tentazione per i team di aggirare le misure di protezione.
Perché abbiamo testato per primi i formati di Office 2007
È nella famiglia di Office 2007 (.docx, .xlsx e .pptx) che si concentra il costo nascosto dell’XML. Tutti e tre i formati condividono la stessa struttura di pacchetto, quindi un unico progetto di host li copre tutti, ed è proprio nel traffico incentrato sui fogli di calcolo che si riscontrano in pratica parti di XML da mezzo gigabyte.
La strategia in sé si applica a qualsiasi formato il cui costo sia legato a contenuti strutturati di grandi dimensioni, il che rende tali formati idonei allo stesso trattamento.
In passato, la completezza comportava un costo che aumentava con l’aggiunta di ogni misura di protezione. Grazie all’elaborazione in un unico passaggio, la tecnologia Deep CDR™ analizza l’intero documento una sola volta, indipendentemente dal numero di misure di protezione applicate.
Nhut Ngo è direttore del reparto di ingegneria " Software " presso OPSWAT, dove guida i team di ingegneri che sviluppano la tecnologia Deep CDR™ e altre tecnologie di elaborazione dei file integrate in MetaDefender Core™. Con oltre un decennio di esperienza nell’ingegneria del software e nella sicurezza informatica, il suo obiettivo è rendere la sanificazione dei file veloce, accurata e adatta alle infrastrutture critiche. Nhut ha conseguito il dottorato di ricerca in Scienze dell’Informazione nel 2015.
