La gestione dei controlli di sicurezza in ambienti distribuiti richiede ben più della semplice implementazione di strumenti di protezione. Gli operatori di infrastrutture critiche hanno bisogno di un metodo affidabile per supervisionare le configurazioni, monitorare le operazioni e garantire una gestione coerente su più siti e sistemi.
La gestione delle soluzioni di sicurezza offre un modello operativo centralizzato per gestire questi controlli su larga scala. My OPSWAT™ Central Management estende questo approccio agli ambienti OPSWAT , fornendo alle implementazioni MetaDefender™ supportate un livello di gestione unificato che copre gli ambienti IT, OT, on-premises e air-gapped.
- Punti di forza
- Perché la gestione delle soluzioni di sicurezza in sedi distribuite rappresenta una sfida
- Come OPSWAT applica la gestione delle soluzioni di sicurezza
- Cosa fa My OPSWAT Central Management in ciascun sito
- Quando utilizzarlo My OPSWAT Central Management
- In che modo la gestione centralizzata delle soluzioni di sicurezza favorisce la conformità e la resilienza
- Argomenti correlati
- Domande frequenti
Punti di forza
- Le sedi remote e distribuite rendono più difficile la gestione dei controlli di sicurezza. Le lacune nella visibilità, la frammentazione degli strumenti e i flussi di lavoro manuali possono portare a configurazioni incoerenti o a software obsoleto nelle istanze implementate.
- La gestione centralizzata delle soluzioni di sicurezza trasferisce le attività amministrative di routine in un livello di gestione condiviso. I team possono mantenere il controllo, il monitoraggio e l'applicazione delle politiche su tutte le implementazioni supportate senza dover amministrare ogni sito separatamente.
- La supervisione centralizzata deve garantire il rispetto delle misure di sicurezza relative all’OT. Secure Gli ambienti e segmentati continuano a fare affidamento su una sincronizzazione controllata, su procedure di aggiornamento approvate e su vincoli operativi locali, piuttosto che su una connettività estesa e sempre attiva tra i siti.
- My OPSWAT Central Management applica questo modello di gestione ai prodotti OPSWAT supportati, offrendo agli amministratori un'unica piattaforma da cui visualizzare, gestire e controllare le MetaDefender distribuite attraverso diversi modelli di implementazione e condizioni operative.
Perché la gestione delle soluzioni di sicurezza in sedi distribuite rappresenta una sfida
È difficile garantire la coerenza delle implementazioni di sicurezza distribuite.
Spesso comprendono impianti di produzione, sottostazioni, impianti di trattamento, uffici remoti e ambienti operativi in cui l’accesso fisico di routine è limitato.
Quando ogni sito o istanza di prodotto viene gestita tramite una console separata, il tuo team perde una visione completa di ciò che è stato implementato, di ciò che è aggiornato e di ciò che richiede attenzione.
Lacune nella visibilità e supervisione frammentata
Le lacune nella visibilità rendono difficile il monitoraggio coerente delle istanze di sicurezza distribuite. Secondo il rapporto SANS "State of ICS/OT Security " del 2025, solo circa il 13% delle organizzazioni dichiara di avere piena visibilità sull’intero sistema ICS/OT.
Nei siti remoti o non presidiati, la visibilità limitata può far sì che le istanze diventino obsolete, si discostino dalle linee guida approvate e smettano di inviare segnalazioni senza che ciò venga rilevato immediatamente.
La frammentazione degli strumenti aggiunge un ulteriore livello di complessità. Un’indagine globale del 2025 condotta dall’ IBM Institute for Business Value condotto su 1.000 dirigenti ha rilevato che le organizzazioni utilizzano in media 83 soluzioni di sicurezza provenienti da 29 fornitori. Più della metà dei dirigenti (52%) ha identificato la complessità come il principale ostacolo alle operazioni di sicurezza.
Ogni console aggiuntiva rappresenta un luogo in cui una soluzione implementata può rimanere inosservata e non gestita.
Flussi di lavoro manuali per la gestione sito per sito
La gestione manuale trasforma le attività amministrative di routine in operazioni ripetitive. Gli operatori di infrastrutture critiche possono disporre di strumenti distribuiti in numerose strutture, mentre i team responsabili potrebbero non avere un accesso fisico regolare a ogni sede.
Il carico di lavoro aumenta ad ogni implementazione:
- Gli amministratori locali applicano eccezioni una tantum che si discostano dalla linea guida approvata
- Gli addetti alla gestione degli incidenti devono ricostruire quale console, quale proprietario e quale politica si applicano all'istanza interessata
- La creazione di report richiede spesso di combinare manualmente dati provenienti da sistemi diversi
Anziché gestire l'ambiente nel suo complesso, il vostro team lo mantiene aggiornato tramite accessi ripetuti, consolidamento dei report, coordinamento locale e, talvolta, viaggi.
Più aumenta l'impronta del sito, più diventa difficile sostenere quel modello operativo.
Come OPSWAT applica la gestione delle soluzioni di sicurezza
OPSWAT gestisce le soluzioni di sicurezza tramite My OPSWAT™ Central Management, il livello di controllo delle soluzioni OPSWAT . Offre agli amministratori un'unica piattaforma da cui monitorare, gestire e controllare le implementazioni MetaDefender™ supportate in ambienti distribuiti.
La piattaforma risponde a diverse esigenze pratiche relative alle implementazioni distribuite di MetaDefender :
Requisiti | In che modo My OPSWAT Central Management può aiutarti? |
Inventario centralizzato | Tenere un registro delle istanze distribuite, indicando versione, configurazione, stato della licenza e integrità. |
Supporto con isolamento fisico | Gestire gli ambienti isolati senza rimuovere le misure di protezione che li separano dalle altre reti. |
Orchestrazione remota | Coordinare gli aggiornamenti dei prodotti supportati e le azioni di gestione senza doversi recare presso ogni singola sede. |
Gestione della configurazione | Applicare e mantenere le politiche di configurazione in modo coerente in tutte le distribuzioni supportate. |
Anziché ricostruire il panorama generale a partire da console separate, il tuo team opera partendo da un’unica visione d’insieme di ciò che è stato implementato, dello stato attuale e di ciò che richiede attenzione.
Cosa fa My OPSWAT Central Management in ciascun sito
My OPSWAT Central Management è la piattaforma di gestione centralizzata della sicurezza di OPSWAT che offre visibilità unificata, applicazione delle politiche e reportistica sulla conformità in tutte le implementazioni di MetaDefender nei settori IT, OT, on-premises e isolati.
Gestione centralizzata delle scorte e monitoraggio dello stato di salute
Il monitoraggio centralizzato dell'inventario e dello stato di integrità garantisce una registrazione attendibile di ogni istanza di MetaDefender distribuita, inclusi versione, configurazione, stato della licenza e data dell'ultimo rilevamento. I dati di telemetria relativi allo stato di integrità provenienti da ogni sito consentono di individuare scostamenti, errori e interruzioni prima che si trasformino in incidenti.
Ad esempio, uno stabilimento di produzione intelligente nel Sud-Est asiatico ha utilizzato My OPSWAT Central Management per unificare il monitoraggio dei dispositivi in un campus di 450.000 piedi quadrati, fornendo ai team di sicurezza una visione consolidata degli endpoint e dei sistemi di produzione, invece di affidarsi a strumenti di monitoraggio disgiunti.
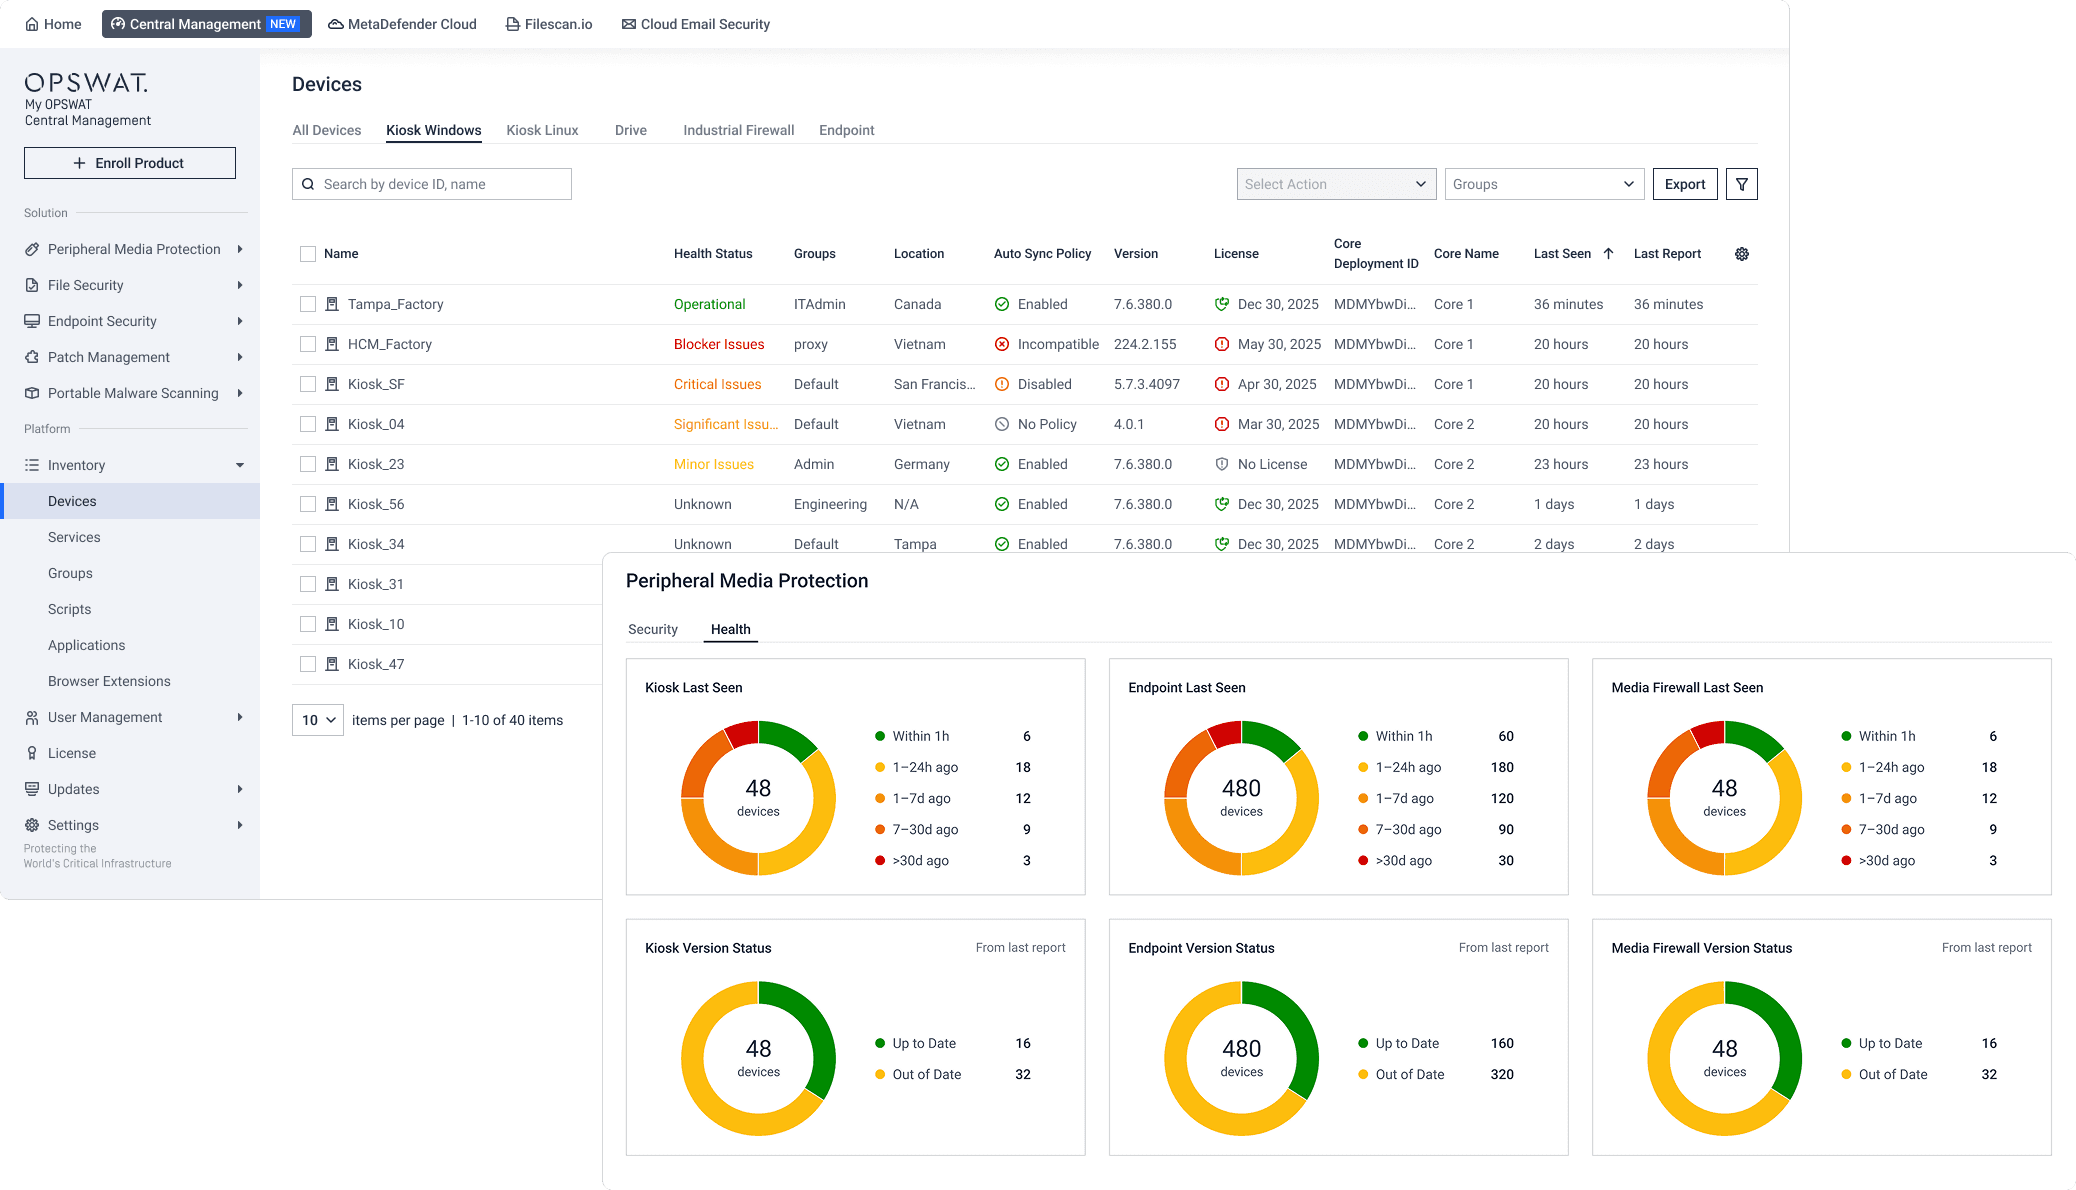
Gestione remota dei prodotti
La gestione remota dei prodotti offre ai team di sicurezza la possibilità di gestire le implementazioni supportate senza dover ricorrere all'accesso locale di routine. Gli amministratori possono utilizzare una console centrale per coordinare gli aggiornamenti delle applicazioni, raccogliere i log e i pacchetti di supporto, monitorare lo stato di salute delle istanze e gestire le attività di implementazione in ambienti di difficile accesso.
Il consolidamento di tali flussi di lavoro riduce la necessità di ripetere lo stesso processo amministrativo in ogni sede. I team possono coordinare la manutenzione e la risoluzione dei problemi in un ambiente distribuito, tenendo comunque conto delle esigenze operative delle singole sedi.
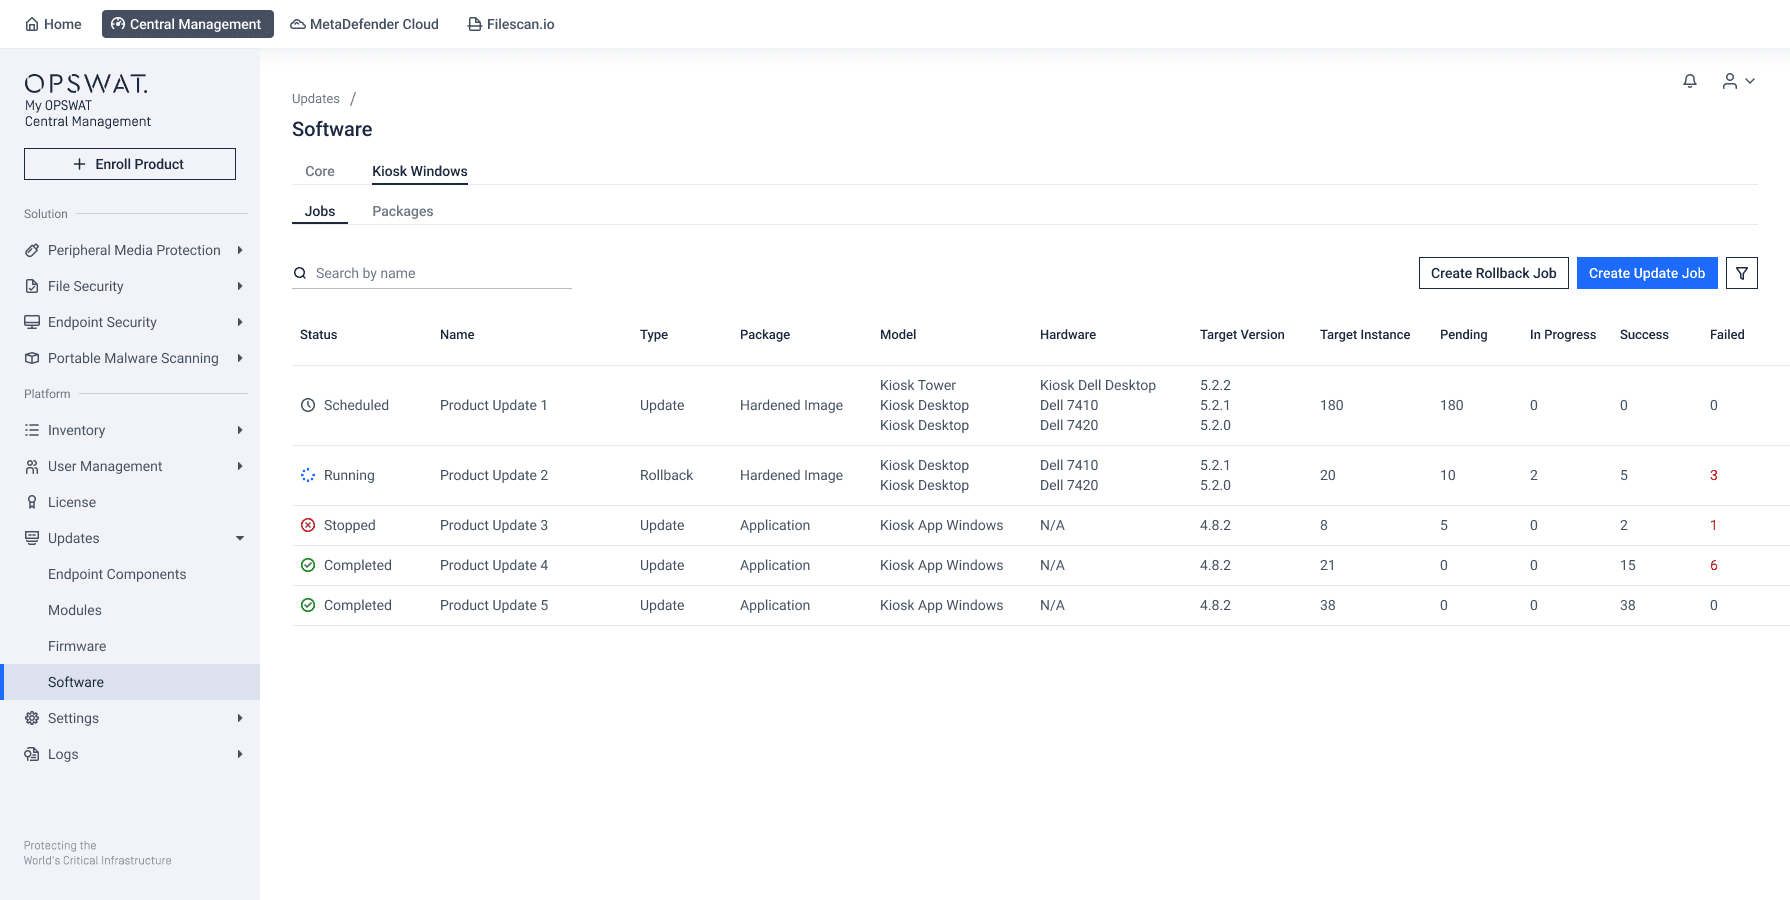
Gestione della configurazione su larga scala
La gestione della configurazione su larga scala consente agli amministratori di definire, implementare e gestire le impostazioni di sicurezza su tutte le istanze di MetaDefender collegate da un'unica console centralizzata. Anziché configurare manualmente ogni sito di distribuzione uno per uno, i team di sicurezza possono standardizzare le politiche, aggiornare le configurazioni, garantire una protezione coerente e coordinare le modifiche alle configurazioni in ambienti cloud, on-premise e air-gapped.
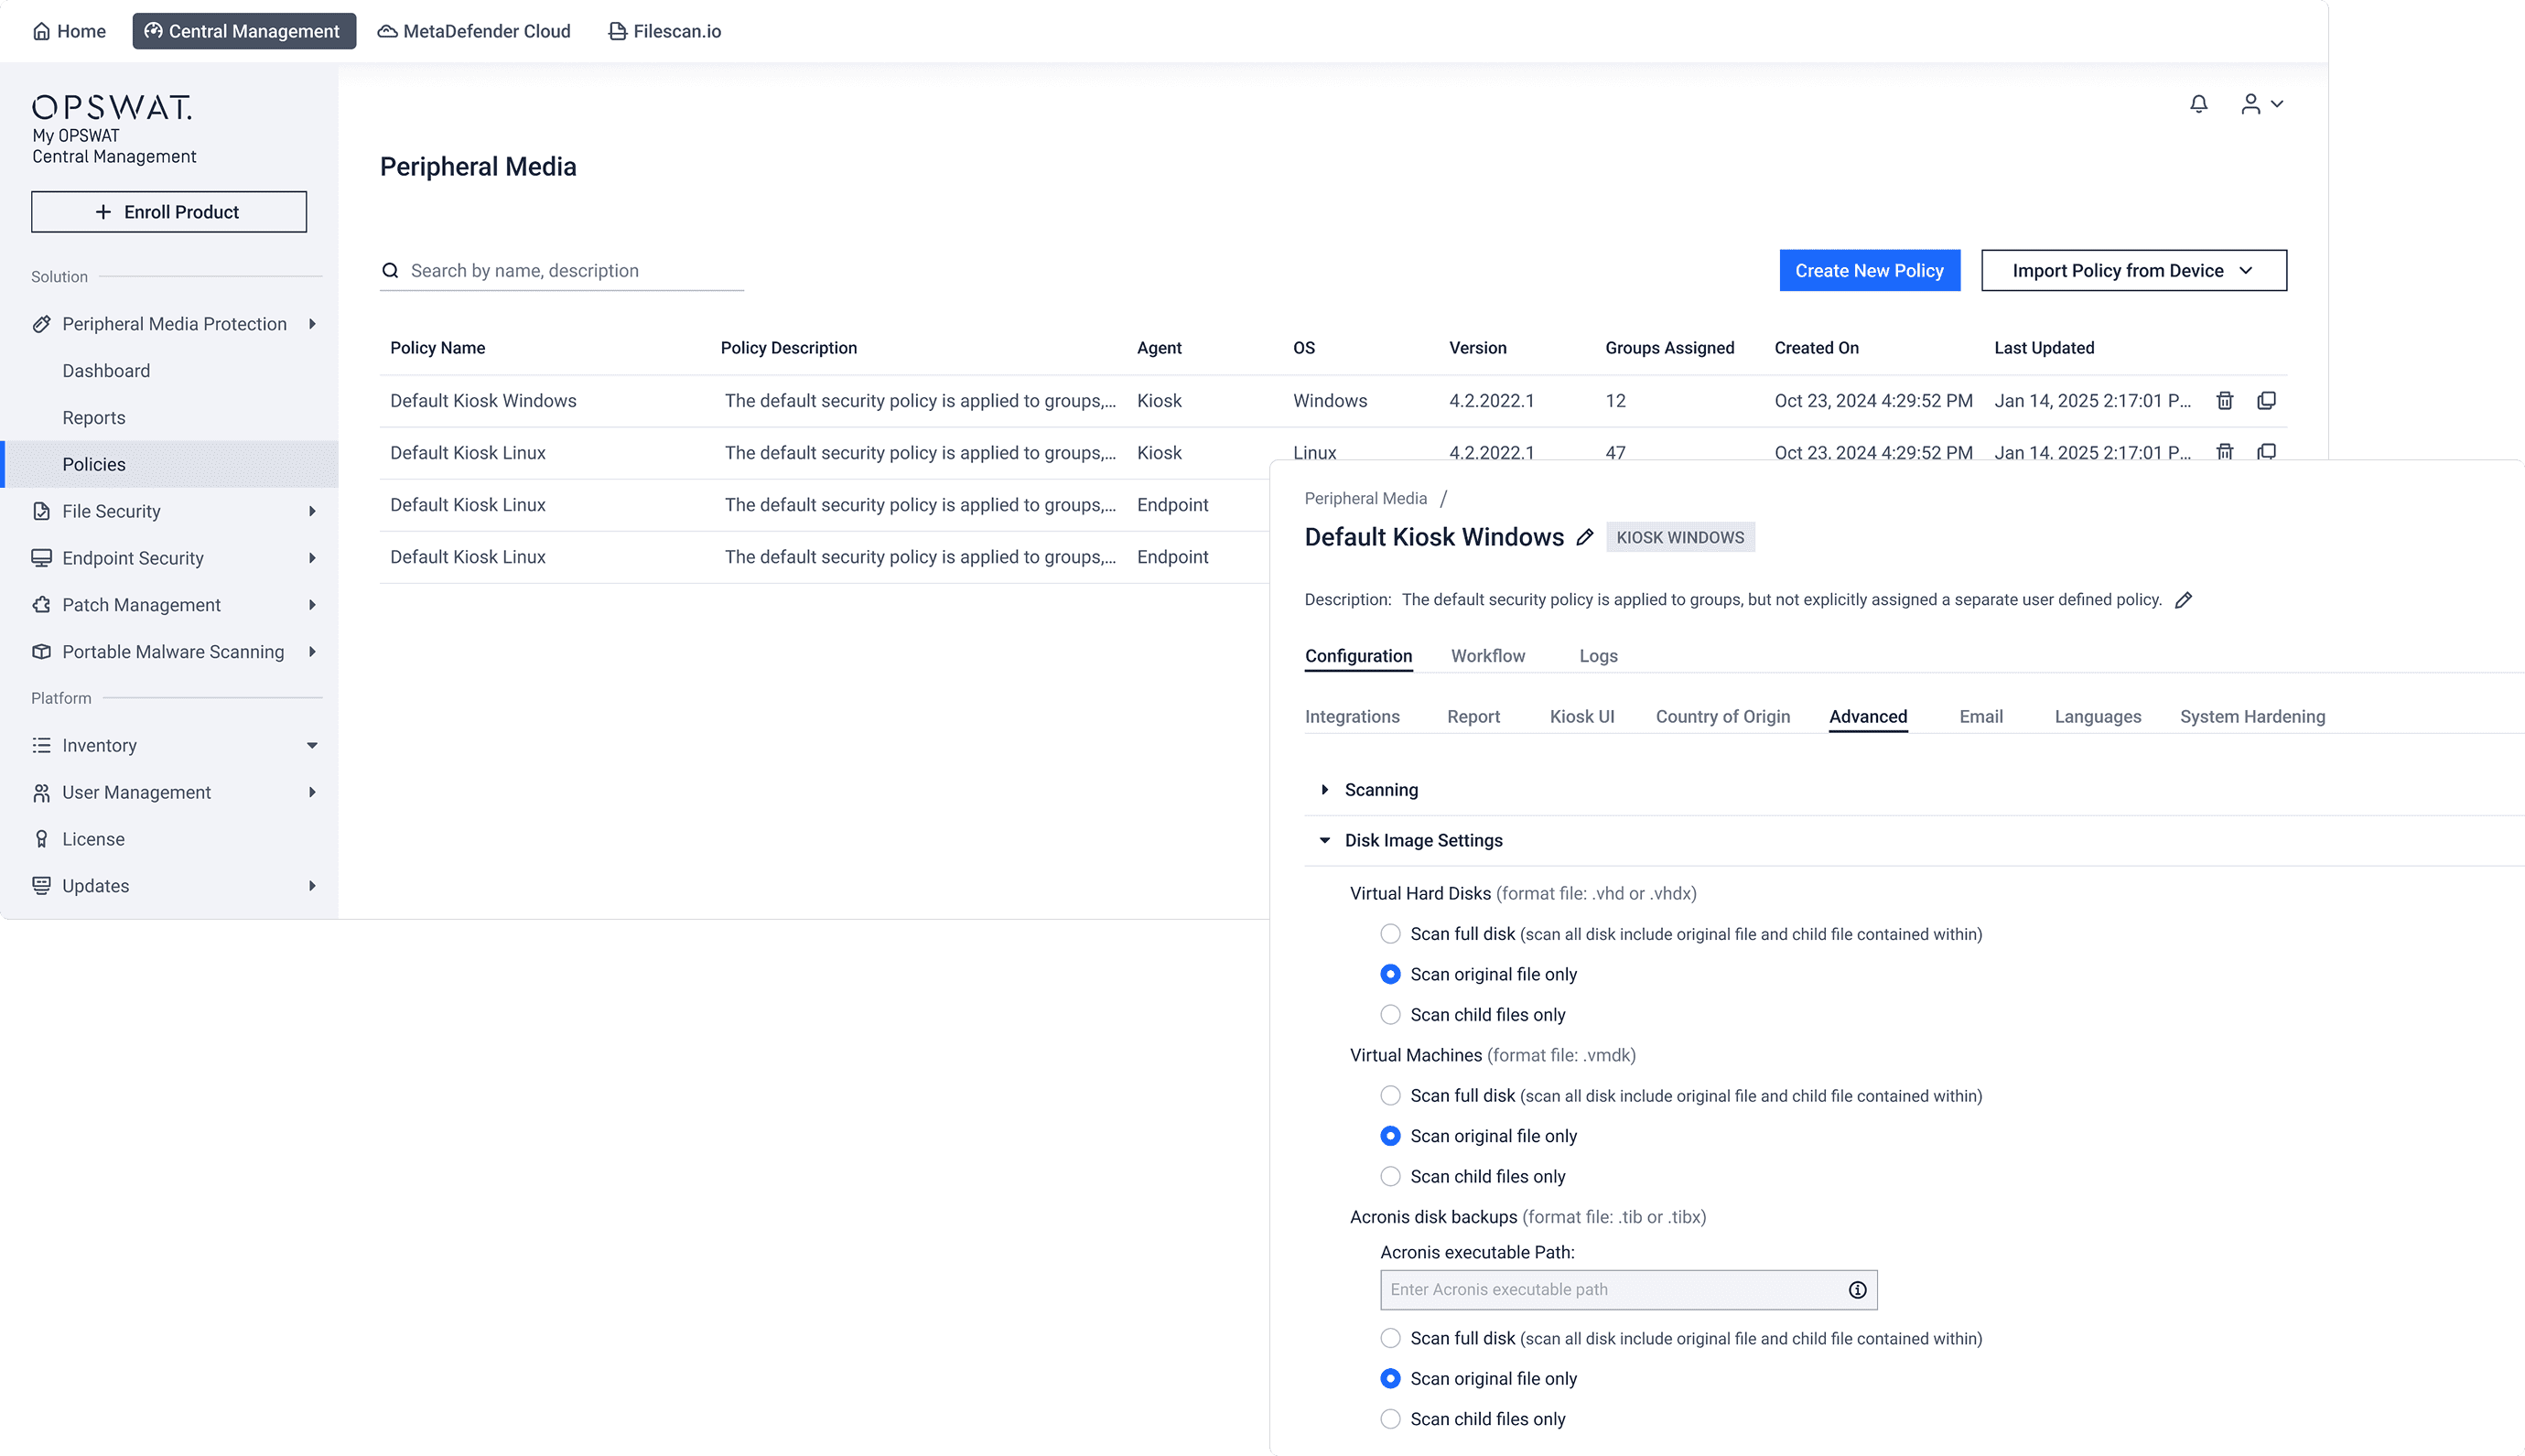
Aggregazione dei rapporti di scansione e dei dati sui rischi
L'aggregazione dei report di scansione e dei dati relativi ai rischi consente di riunire le informazioni provenienti dai prodotti MetaDefender collegati in un'unica vista operativa condivisa. I team di sicurezza possono così confrontare l'attività di rilevamento, lo stato delle policy e altri dati riportati tra le diverse sedi, anziché esaminare ogni sito singolarmente.
Il contesto trasversale alle sedi può aiutare i team a individuare variazioni insolite nel volume dei rilevamenti, violazioni ricorrenti delle politiche o sedi che richiedono maggiore attenzione. Un livello di rendicontazione uniforme fornisce inoltre ai revisori e ai team di sicurezza prove comparabili tra le diverse sedi, anziché rapporti separati redatti sulla base di processi locali diversi.
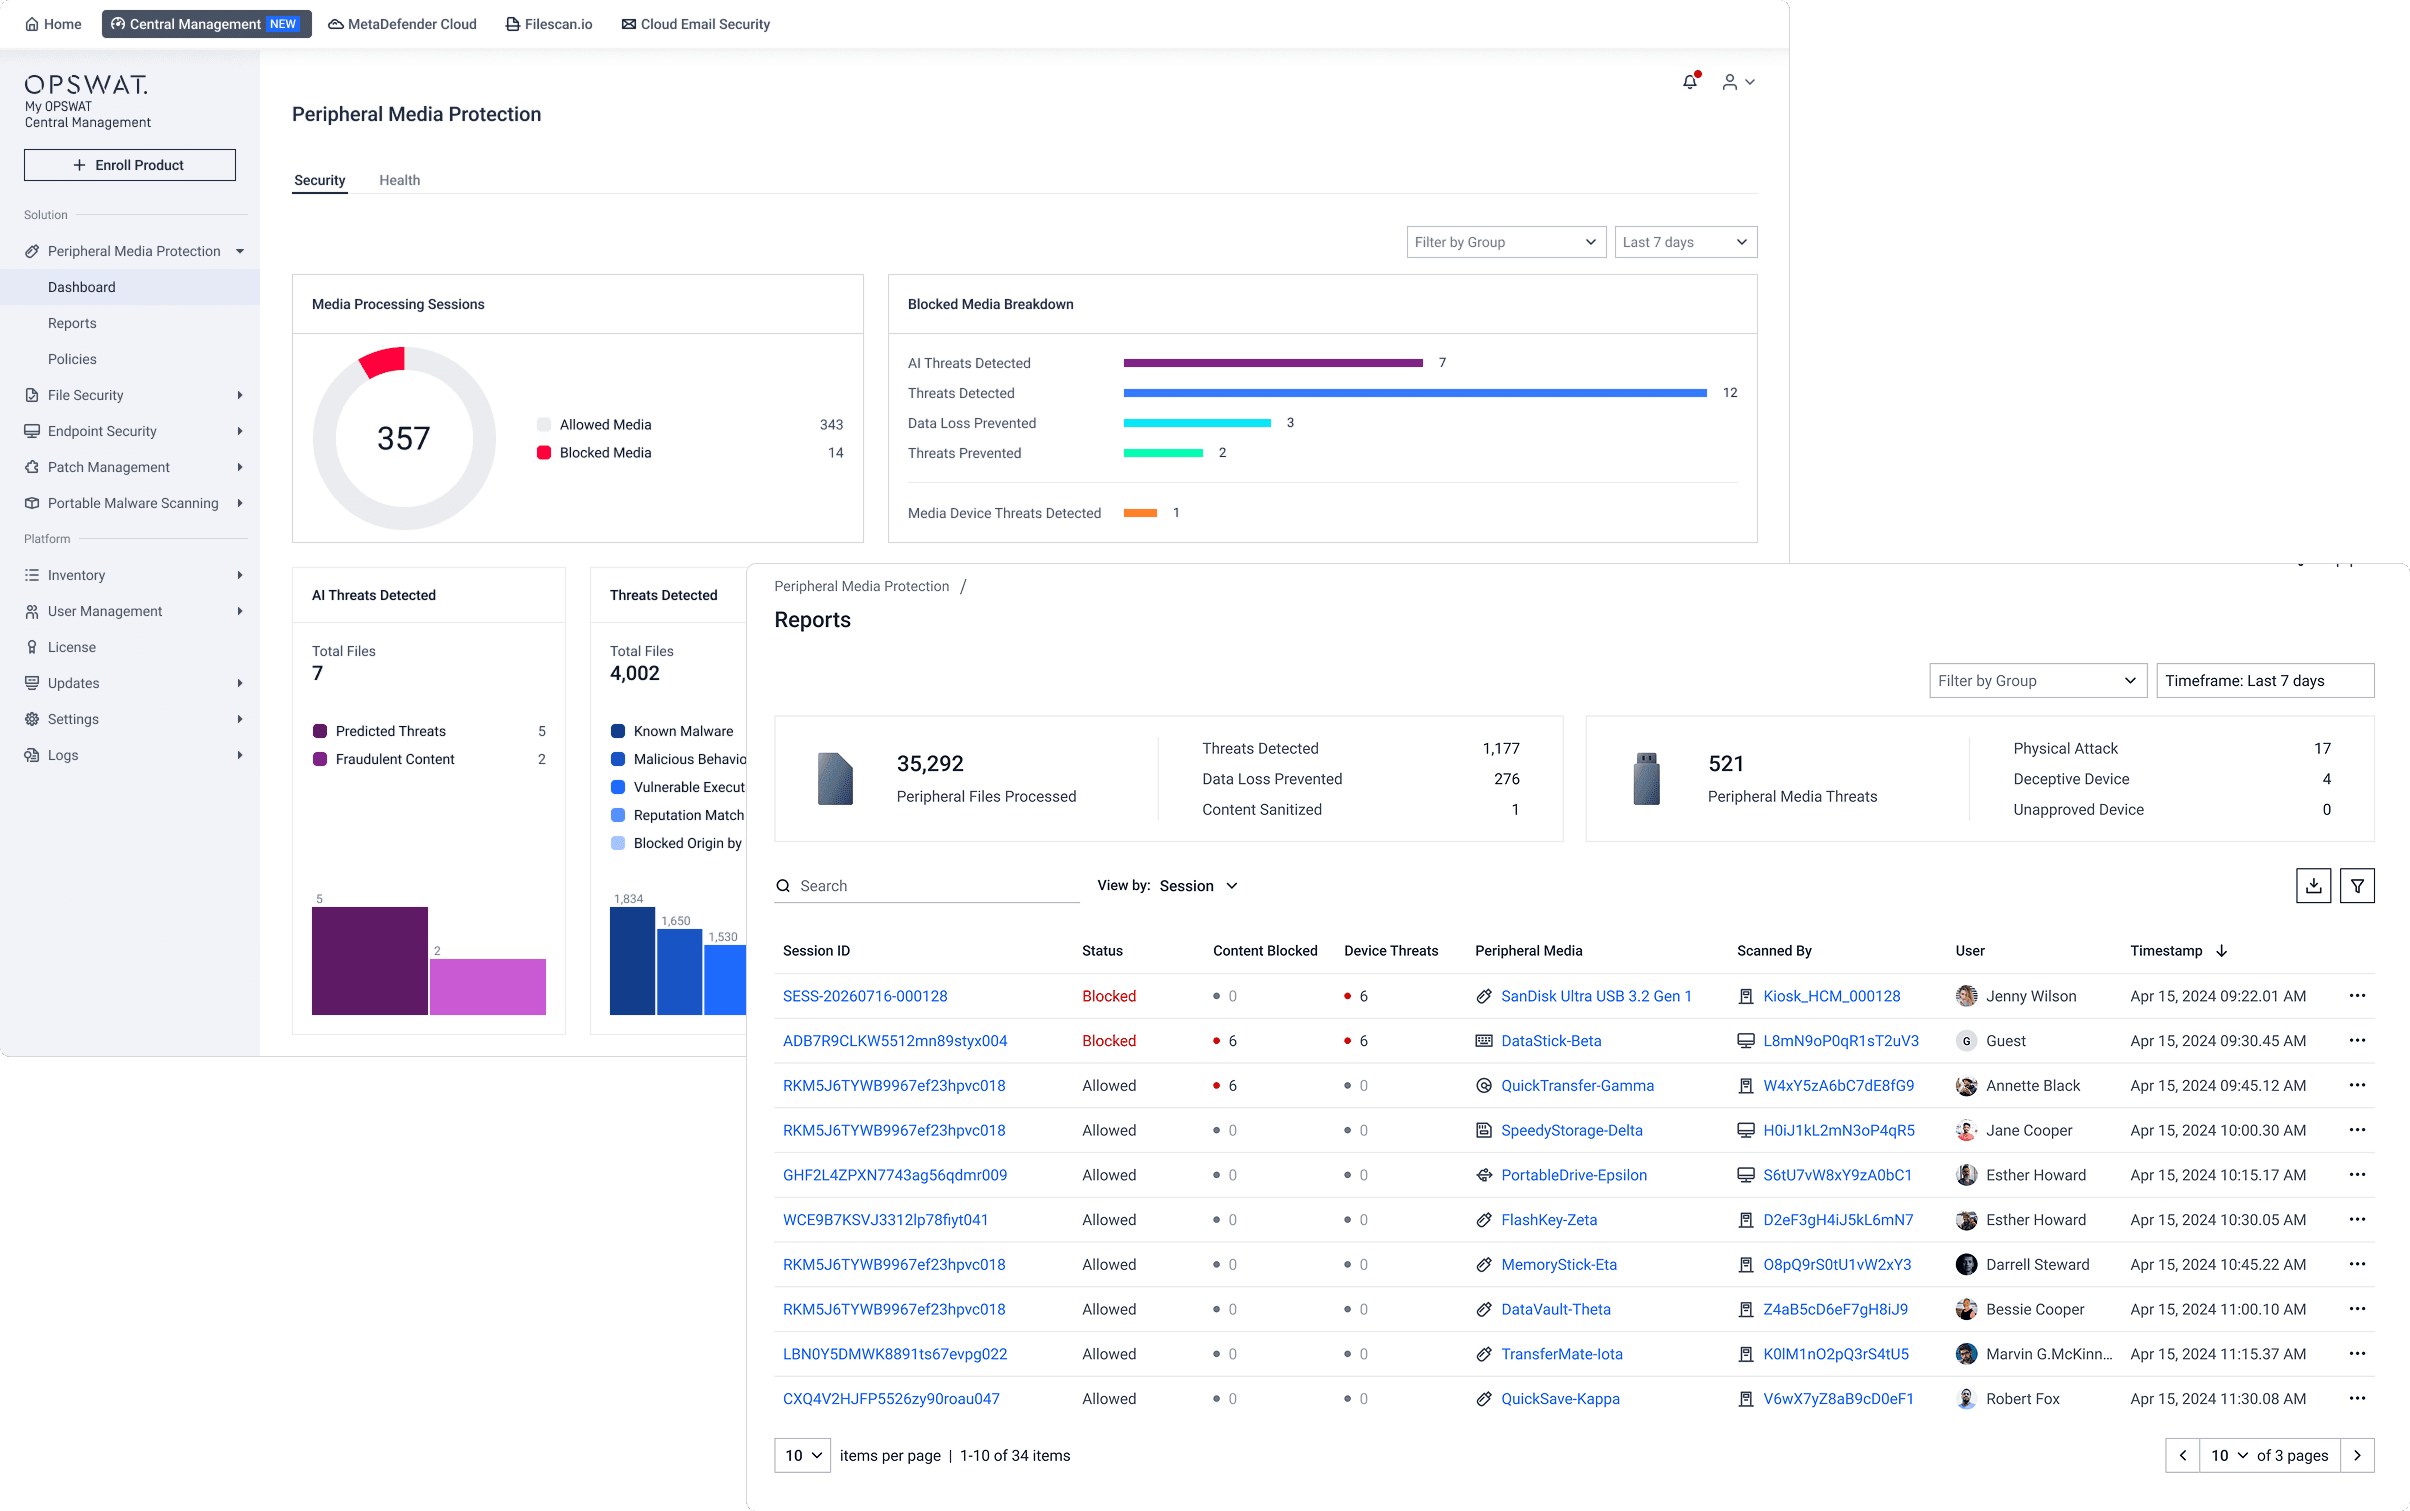
Quando utilizzarlo My OPSWAT Central Management
My OPSWAT Central Management è progettato per le organizzazioni che gestiscono implementazioni di MetaDefender assistite in sedi difficili da raggiungere, con connessioni instabili o sensibili dal punto di vista operativo. È particolarmente utile quando i team si trovano a:
- Gestire decine o centinaia di istanze di MetaDefender in siti che non è possibile visitare regolarmente, come piattaforme offshore, sottostazioni o impianti di trattamento remoti.
- Si perde tempo a passare da una console all’altra durante la risposta agli incidenti, poiché non esiste una vista unica che mostri quale istanza sia attualmente funzionante, aggiornata e conforme alle politiche.
- Distribuire aggiornamenti o modifiche alla configurazione su più siti contemporaneamente, con la necessità di procedere a una distribuzione graduale e a un rollback, anziché a un'implementazione manuale sito per sito.
- Gestire un insieme di siti connessi, connessi in modo intermittente e isolati fisicamente, ciascuno dei quali richiede un percorso dati diverso per l’inserimento nello stesso inventario centrale.
- Analisi del percorso di un file all’interno di un’implementazione di OPSWAT , compresi il punto di ingresso del file, i prodotti OPSWAT che lo hanno gestito, cosa è accaduto in ciascuna fase e se il file ha subito modifiche lungo il percorso. Vedi la sezione blog "File Audit Trail" per ulteriori dettagli.
In che modo la gestione centralizzata delle soluzioni di sicurezza favorisce la conformità e la resilienza
La gestione centralizzata delle soluzioni di sicurezza genera i registri attribuibili e contrassegnati da data e ora su cui si basano le verifiche di conformità e le indagini sugli incidenti. Una piattaforma può supportare tali verifiche, ma ciò non garantisce automaticamente la conformità.
I report standardizzati sostituiscono le ripetute richieste agli amministratori locali di screenshot, fogli di calcolo e log esportati, mentre definizioni coerenti dei dati rendono le prove di audit comparabili tra le diverse strutture e regioni. Per gli operatori di infrastrutture critiche che operano secondo quadri di riferimento quali le linee guida del NIST o il NERC CIP, un inventario autorevole delle soluzioni di sicurezza implementate diventa il fondamento su cui si basa il resto del programma di conformità.
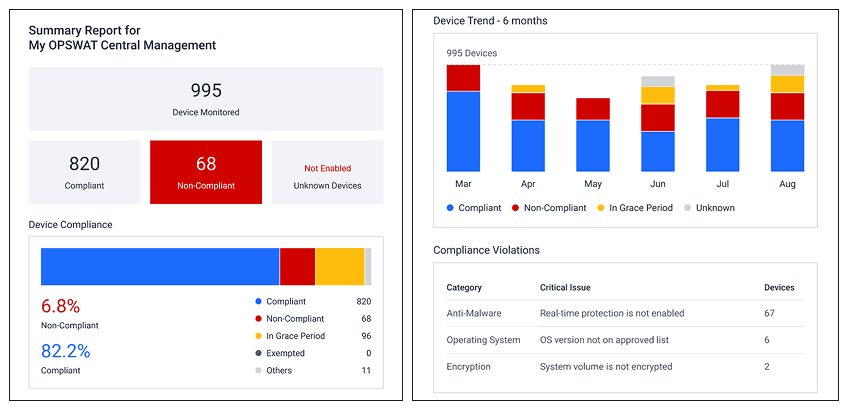
My OPSWAT Central Management fornisce le basi per implementazioni di " MetaDefender " distribuite, offrendo ai reparti IT, OT e alle sedi isolate (air-gapped) un unico punto di riferimento per l'inventario, il monitoraggio dello stato di salute e il controllo delle politiche. Rivolgiti a un esperto di OPSWAT o visita la pagina dedicata alla soluzione suMy ,OPSWAT eCentral Management per scoprire come la gestione centralizzata possa migliorare le tue operazioni di sicurezza.
Argomenti correlati
La gestione centralizzata delle soluzioni di sicurezza fornisce ai team il contesto necessario per gestire le implementazioni di sicurezza nei siti remoti. Il passo successivo consiste nel comprendere in che modo tale visibilità supporti il monitoraggio continuo: rilevando le modifiche, identificando i comportamenti a rischio e riducendo il tempo in cui gli attacchi o le attività non gestite possono passare inosservati.
Per approfondire questo aspetto della stessa sfida relativa alle operazioni di sicurezza, leggi l'articolo correlato: Che cos’è il monitoraggio continuo nella sicurezza informatica e come implementarlo.
Domande frequenti
Quali funzionalità dovrebbe includere una piattaforma centralizzata per la gestione delle soluzioni di sicurezza?
Come minimo: un inventario attendibile di tutte le classi di asset implementate, monitoraggio dello stato e della configurazione, coordinamento degli aggiornamenti remoti con implementazione graduale e rollback, applicazione centralizzata delle politiche e reportistica aggregata sulle scansioni e sui rischi. La piattaforma dovrebbe inoltre essere in grado di scalare fino a migliaia di siti senza un aumento proporzionale del personale amministrativo.
In che modo la gestione centralizzata delle soluzioni di sicurezza rileva i casi in cui i sistemi si disconnettono, non riescono a eseguire un aggiornamento o si discostano dalla configurazione?
Le piattaforme centralizzate combinano la registrazione al momento della distribuzione, i controlli periodici e la telemetria dello stato di salute per segnalare le istanze che si disconnettono, non superano un aggiornamento o si discostano dalla configurazione di riferimento approvata. Questo funziona per le soluzioni già note alla piattaforma, ma non per le istanze che non sono mai state registrate; pertanto, un’istanza mai registrata richiede il rilevamento delle risorse per essere individuata. Il valore risiede nell’individuare queste condizioni nel parco macchine noto non appena si verificano.
La gestione centralizzata funziona in siti isolati o con connessione intermittente?
Sì, ma il modello di connessione differisce da quello di un sito connesso in modo continuo. I siti isolati (air-gapped) e quelli connessi in modo intermittente utilizzano la sincronizzazione controllata, pacchetti di aggiornamento firmati e l’amministrazione locale, con la verifica delle prove e la riconciliazione dello stato che avvengono sulla console centrale una volta completata una finestra di trasferimento approvata.
In che modo una piattaforma centralizzata per la gestione delle soluzioni di sicurezza dovrebbe integrarsi con gli strumenti di sicurezza esistenti?
Una piattaforma centralizzata per la gestione delle soluzioni di sicurezza dovrebbe esportare identificatori stabili delle risorse, lo stato di integrità e lo stato delle politiche verso le piattaforme SIEM o SOAR già utilizzate dal team di sicurezza, in modo che gli analisti possano disporre del contesto relativo al sito e alla proprietà durante la classificazione degli avvisi senza dover cambiare console.
In che modo la gestione centralizzata delle soluzioni di sicurezza supporta la rendicontazione in materia di conformità?
La gestione centralizzata delle soluzioni di sicurezza genera registrazioni attribuibili e contrassegnate da data e ora relative alla configurazione, alla titolarità e allo stato delle politiche, che sostituiscono la raccolta manuale delle prove da ciascuna sede. Tali registrazioni supportano la verifica dei controlli per quadri normativi quali le linee guida NIST e il NERC CIP, sebbene la conformità continui a dipendere dai controlli e dai processi propri dell'organizzazione.
Qual è il primo passo per centralizzare la gestione delle soluzioni di sicurezza in sedi distribuite?
Inizia definendo quale sistema fungerà da fonte autorevole per l'identità, la proprietà, la configurazione e lo stato di integrità, quindi registra le istanze note prima di integrare la funzione di individuazione per gli elementi non gestiti. Stabilire innanzitutto tale fonte autorevole previene la presenza di record in conflitto una volta collegati più siti.
