MetaDefender ICAP Server La versione 5.16.0 è ora disponibile e offre un maggiore controllo sui file da sottoporre a scansione, la possibilità di monitorare ogni richiesta durante l'elaborazione e uno strumento per la risoluzione dei problemi relativi alle integrazioni con ICAP dall'interfaccia utente web.
Novità della versione 5.16.0
- Scansione in base al tipo di file: è possibile eseguire la scansione di tutti i tipi di file, di tutti tranne quelli selezionati oppure solo di quelli selezionati.
- Fasi dello storico di elaborazione: ogni richiesta viene registrata al momento dell'arrivo e ne viene indicata la fase attuale fino all'emissione del verdetto.
- Acquisizione del traffico integrata: registra il traffico ICAP e HTTP dall'interfaccia utente web e scaricalo sotto forma di transazioni leggibili o file .pcap.
- Pannello di controllo della sicurezza dei file: esiti delle richieste, motivi di autorizzazione e blocco e prestazioni del sistema in un'unica schermata.
- Aggiornamenti remoti e profili “ Server ” specifici per istanza: eseguire l’aggiornamento da My OPSWAT Central Management e mantenere i profili “ Server ” di ciascuna istanza quando viene applicata una politica di gruppo.
- Modalità FIPS 140-3: applicarla dall'interfaccia utente web, con un controllo di conformità per il protocollo TLS legacy.
Casi d'uso
Le organizzazioni che:
- Controlla i file provenienti da proxy web, server di trasferimento file gestito (MFT) e altri dispositivi dotati di funzionalità " ICAP".
- In alcuni flussi di lavoro è necessario eseguire la scansione solo di alcuni tipi di file ad alto rischio.
- Gestisci diverse istanze di MetaDefender ICAP Server tramite My OPSWAT Central Management .
- Operare in ambienti che richiedono la conformità allo standard FIPS 140-3.
Scansione in base al tipo di file: invia solo i file che devono essere sottoposti a scansione
Il controllo dei tipi di file funzionava in passato solo come lista di esclusione. I tipi selezionati venivano esclusi dalla scansione, mentre tutti gli altri venivano sottoposti a scansione; pertanto, selezionare solo pochi tipi significava includere quasi tutti gli altri.
La versione 5.16.0 sostituisce l'elenco delle eccezioni con "Ambito di scansione per tipo di file", che prevede tre modalità di scansione:
- Esegui la scansione di tutti i tipi di file (impostazione predefinita).
- Esegui la scansione di tutti i file tranne quelli dei tipi selezionati.
- Esegui la scansione solo dei tipi di file selezionati.
Scegli una modalità di scansione per ogni flusso di lavoro in " Scansione file" > "Ambito di scansione per tipo di file".
Vantaggi: i flussi di lavoro che devono controllare solo alcuni tipi di file ad alto rischio possono selezionare esclusivamente tali tipi, anziché escludere tutti gli altri, e inviare solo quelli a MetaDefender Core™.
Fasi della cronologia di elaborazione: verifica lo stato di ogni richiesta
In precedenza, una richiesta appariva nella Cronologia elaborazione solo al termine della scansione. Un file ancora in fase di analisi appariva identico a uno che non era mai arrivato, e per verificarlo era necessario aprire la console " MetaDefender " (Core ).
Ora, non appena viene ricevuta la richiesta “ ICAP ”, viene creato un record. Questo record attraversa cinque fasi:
- Ricezione: il file sta arrivando dal client ICAP .
- Invio in corso: il file viene inviato a MetaDefender Core .
- Scansione in corso: MetaDefender Core sta analizzando il file.
- Recupero: il risultato viene raccolto, insieme al file bonificato o oscurato, qualora la tecnologia Deep CDR™ o Proactive DLP™ ne abbiano generato uno.
- Risposta: il file finale viene restituito al client ICAP .
Ogni richiesta mostra la fase in cui si trova fino all'emissione del verdetto.
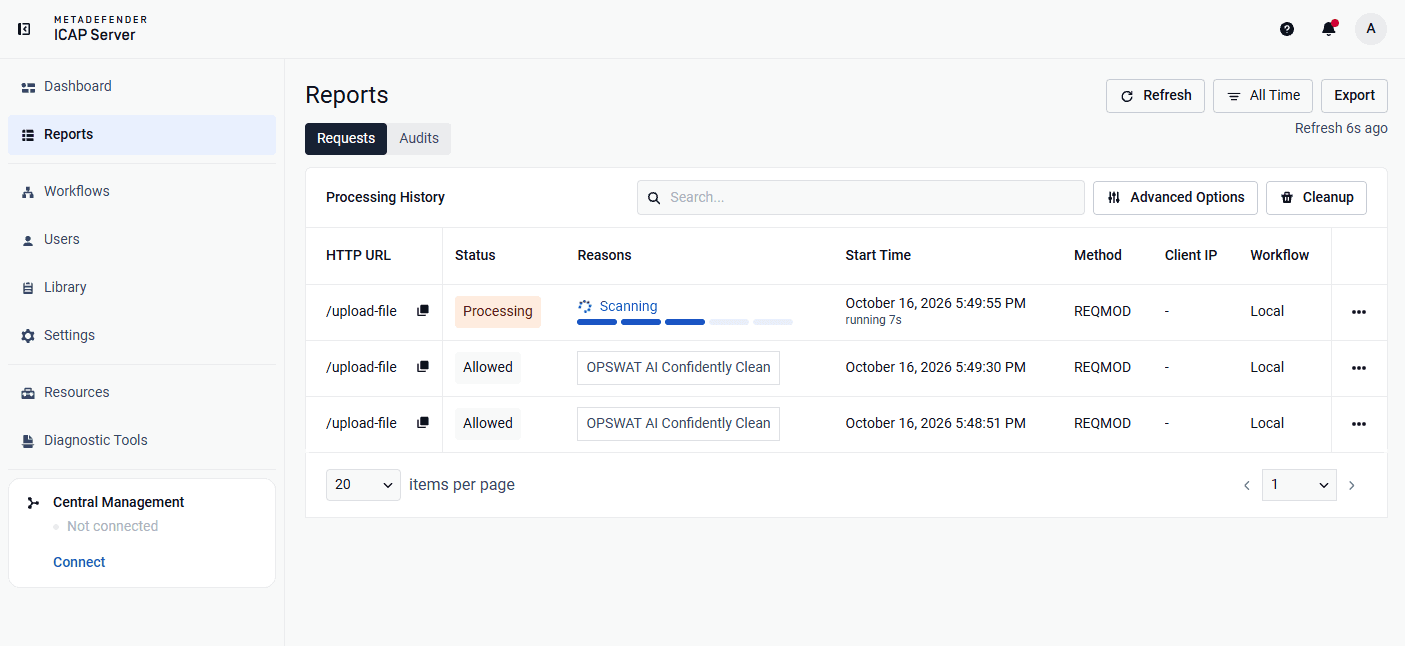
Vantaggi: gli amministratori possono distinguere una scansione lenta da una richiesta mai pervenuta senza dover aprire la console MetaDefender Core . I file di grandi dimensioni che rimangono nello stato “In risposta” vengono visualizzati come “in corso” anziché come “mancanti”.
Acquisizione del traffico integrata: risoluzione dei problemi relativi alle integrazioni con ICAP dall'interfaccia utente web
Quando un client ICAP , come un server proxy o MFT , oppure un altro client ICAP , non riesce a connettersi, riceve risposte impreviste o va in timeout, gli amministratori possono ora acquisire il traffico dall'interfaccia utente web.
Come funziona: avvia un'acquisizione, riproduci il problema e scarica il risultato. Ogni acquisizione registra lo stesso traffico in due modi:
- Transazioni: ogni richiesta e risposta ICAP e HTTP, registrate dopo la terminazione TLS in modo che il traffico ICAPS sia leggibile. Queste mostrano cosa è stato inviato e perché è stato rifiutato.
- Pacchetti: traffico grezzo salvato come file .pcap standard, che mostra l'instaurazione della connessione, i reset, le ritrasmissioni e i tempi. MetaDefender ICAP Server include uno strumento di acquisizione su Linux e utilizza il Packet Monitor (pktmon) integrato in Windows.
Le acquisizioni possono essere filtrate in base alla fonte del traffico, all'interfaccia di rete e all'IP del client, e possono essere denominate in modo da facilitare il ritrovamento dei file scaricati in un secondo momento. Poiché possono contenere contenuti di file e altri dati sensibili, questa funzione è disabilitata per impostazione predefinita. Per abilitarla è sufficiente apportare una modifica una tantum al file di configurazione, seguita da un riavvio.
Avvia, filtra e scarica le acquisizioni nella sezione Diagnostica > Acquisizione del traffico.
Vantaggi: ogni acquisizione registra sia i dati scambiati sia il comportamento della connessione, senza bisogno di uno strumento di acquisizione separato sul server.
Nuova dashboard per la sicurezza dei file: visibilità completa in un unico pannello
La dashboard riprogettata mostra la quantità di traffico elaborata, cosa ne è stato di esso e perché.
La scheda "Sicurezza" si apre con un "Riepilogo delle richieste". Qui viene specificato il motivo per cui le richieste sono state autorizzate (in base al risultato della scansione, alla configurazione senza scansione o alle impostazioni di esclusione) e il motivo per cui sono state bloccate. Le richieste chiuse dal client prima del completamento vengono visualizzate separatamente come "Interrotte dal client", pertanto i totali corrispondono. I grafici di tendenza e le schede di riepilogo mostrano i risultati nel tempo e per tipo di file.
La scheda " Sistema " mostra le prestazioni del sistema insieme alle attività relative alla sicurezza.
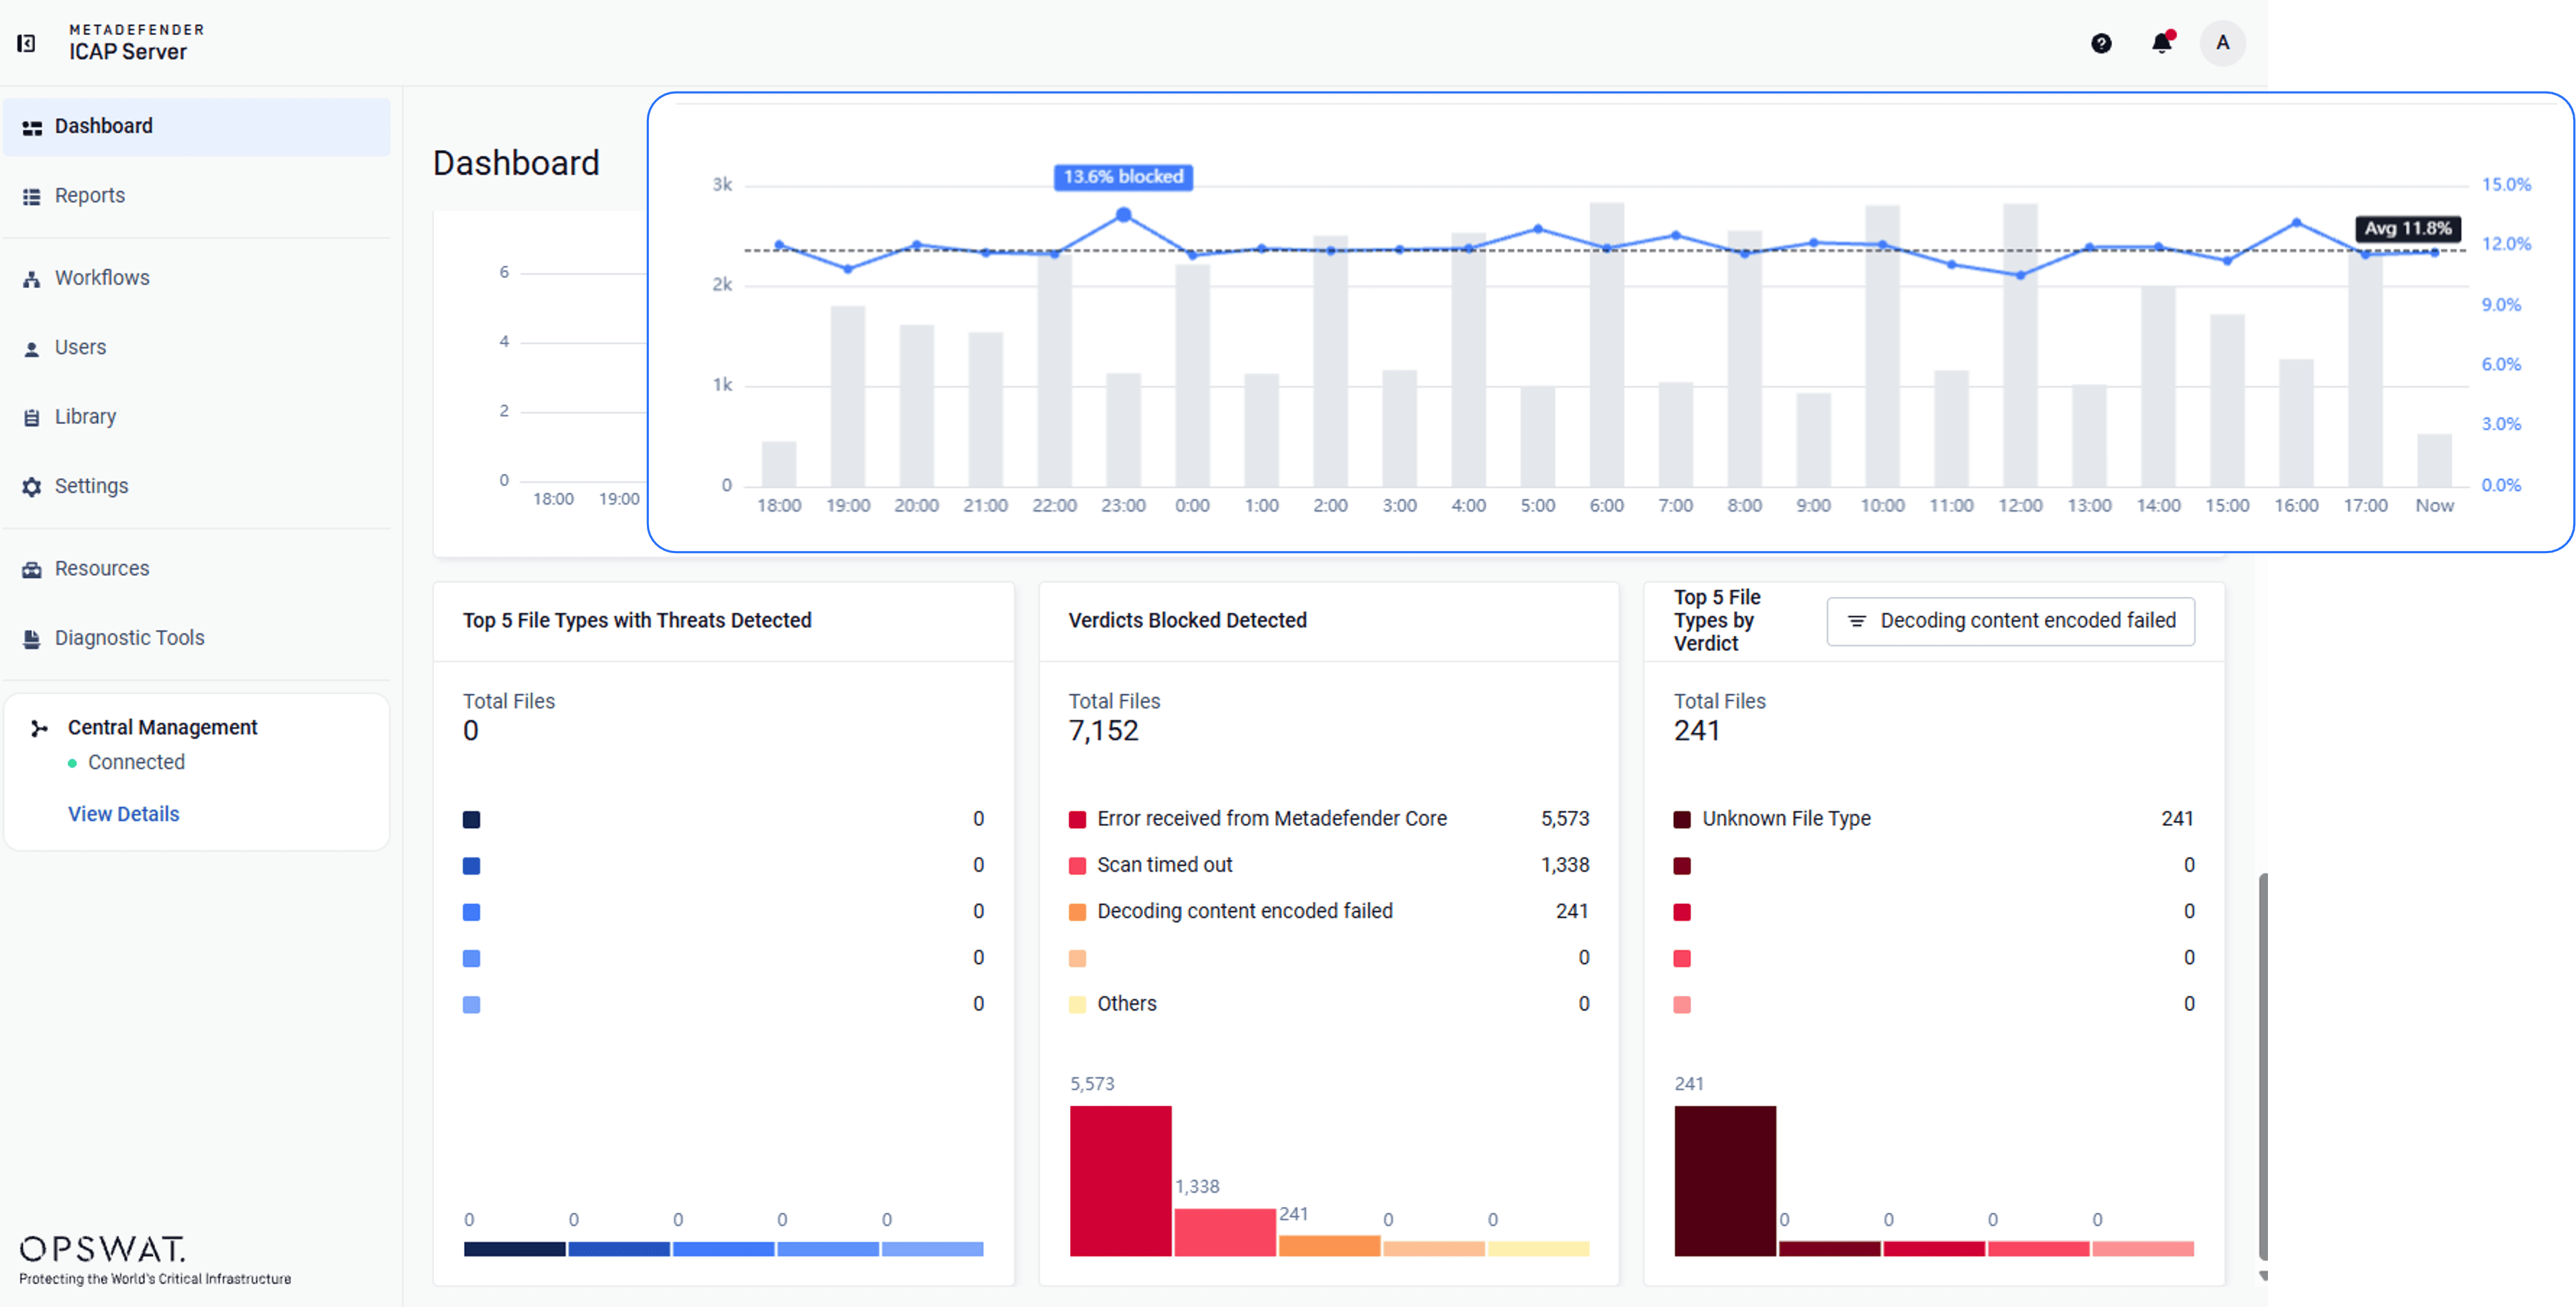
Vantaggi: i team possono visualizzare in un unico posto i motivi delle autorizzazioni e dei blocchi, compresi i file autorizzati dalla configurazione senza necessità di scansione. Questa suddivisione è ancora più importante ora che la funzione "Scan Scope" consente ai flussi di lavoro di escludere intenzionalmente determinati tipi di file.
My OPSWAT Central Management: Aggiornamenti da remoto e profili " Server " specifici per istanza
Aggiornamenti da remoto. Le istanze registrate possono essere aggiornate dalla console Central Management su Windows e Linux. Il checksum del programma di installazione viene verificato prima dell'applicazione dell'aggiornamento e, successivamente, l'istanza deve superare un controllo dello stato di integrità e della licenza.
Le istanze con versione 5.15.0 o precedenti devono prima essere aggiornate manualmente alla versione 5.16.0.
Criteri di gruppo granulari: le impostazioni condivise seguono i criteri di gruppo, mentre ogni istanza mantiene i propri profili Server .
Vantaggi: gli amministratori che gestiscono più istanze possono eseguire l'aggiornamento di più istanze e applicare una politica condivisa senza dover effettuare l'accesso a ciascun server né ristabilire le connessioni MetaDefender Core .
Modalità FIPS 140-3: applicare le impostazioni dall'interfaccia utente web tramite un controllo di preparazione
- Applicazione tramite un unico switch: un singolo switch attiva la modalità FIPS e il server web si riavvia per applicarla.
- Verifica di preparazione: le connessioni che consentono ancora l'uso di TLS 1.1, TLS 1.0 o SSL 3.0 sono bloccate e sono elencate con un link per risolvere ciascun problema.
- Configurazione protetta: i protocolli legacy non possono essere selezionati quando la modalità FIPS è attiva.
Attiva lo standard FIPS 140-3 in Impostazioni > Sicurezza > Modalità FIPS 140-3.
Vantaggi: gli amministratori possono individuare le connessioni TLS che impediscono l'applicazione degli standard FIPS e risolverle prima di attivare tale funzione.
Altre novità di questa versione
- Messaggi di sincronizzazione più chiari per Central Management : se l'istanza non riesce a raggiungere Central Management durante un salvataggio, la modifica viene segnalata come salvata, con un avviso separato che indica che non è ancora stata sincronizzata.
- Rotazione dei log su Linux: il log del trasportatore " Central Management " viene ora sottoposto a rotazione giornaliera, compresso e limitato a un massimo di 30 file, in linea con Windows.
- Aggiornamenti delle librerie: OpenSSL, NGINX, curl, PostgreSQL, libxml2 e c-ares sono stati aggiornati per risolvere alcune vulnerabilità note.
MetaDefender ICAP Server: progettato per proteggere ciò che entra nel vostro ambiente di rete
MetaDefender ICAP Server protegge i file al perimetro della rete, prima che entrino nell'organizzazione e raggiungano utenti, applicazioni o sistemi di archiviazione. È proprio lì che le minacce vengono intercettate con maggiore efficacia e dove le lacune in termini di affidabilità o conformità hanno un impatto maggiore.
ICAP (Internet Content Adaptation Protocol) è uno standard aperto che consente di trasferire i servizi di sicurezza a server specializzati, aumentando la larghezza di banda della rete pur mantenendo le funzionalità di ispezione approfondita.
Tutti i file sospetti presenti nel traffico di rete vengono bloccati o bonificati prima che siano accessibili agli utenti finali. I dati sensibili vengono oscurati, rimossi o bloccati per aiutare le organizzazioni a soddisfare gli standard di conformità in materia di sicurezza. Le funzionalità di protezione principali: Metascan™ Multiscanning , basata su più motori anti-malware e intelligenza artificiale, la tecnologia Deep CDR™, Proactive DLP™, Adaptive Sandbox , File-Based Vulnerability Assessment e altre tecnologie, rimangono invariate in questa versione.
I prossimi passi
MetaDefender ICAP Server La versione 5.16.0 è ora disponibile. I clienti esistenti possono scaricare l'ultima versione dal My portale OPSWAT™. Per le note di rilascio complete e le istruzioni di aggiornamento, visitate la OPSWAT sezione Documentazione.
Ti interessa proteggere il traffico di rete con soluzioni basate sull'ICAP? Contatta il nostro team per scoprire come MetaDefender ICAP Server protegge il tuo traffico di file a livello perimetrale.
