I team che gestiscono MetaDefender Core in ambiente di produzione devono conoscere le reali prestazioni della propria distribuzione ed essere informate dei problemi prima che i trasferimenti di file subiscano rallentamenti. Devono inoltre mantenere i dettagli sensibili fuori dai propri log ed evitare di elaborare due volte gli stessi file.
MetaDefender Core La versione 5.24.0 introduce metriche relative ai tempi di elaborazione in percentili e avvisi sulla capacità, rende più intelligenti le decisioni relative alla tecnologia Deep CDR™, alla convalida della struttura dei file e all’ Adaptive Sandbox , avvisa quando un motore raggiunge la fine del supporto, esclude i nomi dei file dai log e offre ai server gestiti da My OPSWAT Central Management un maggiore controllo sulle proprie impostazioni. Vediamo insieme le novità.
Una visione più chiara delle prestazioni e della capacità di elaborazione
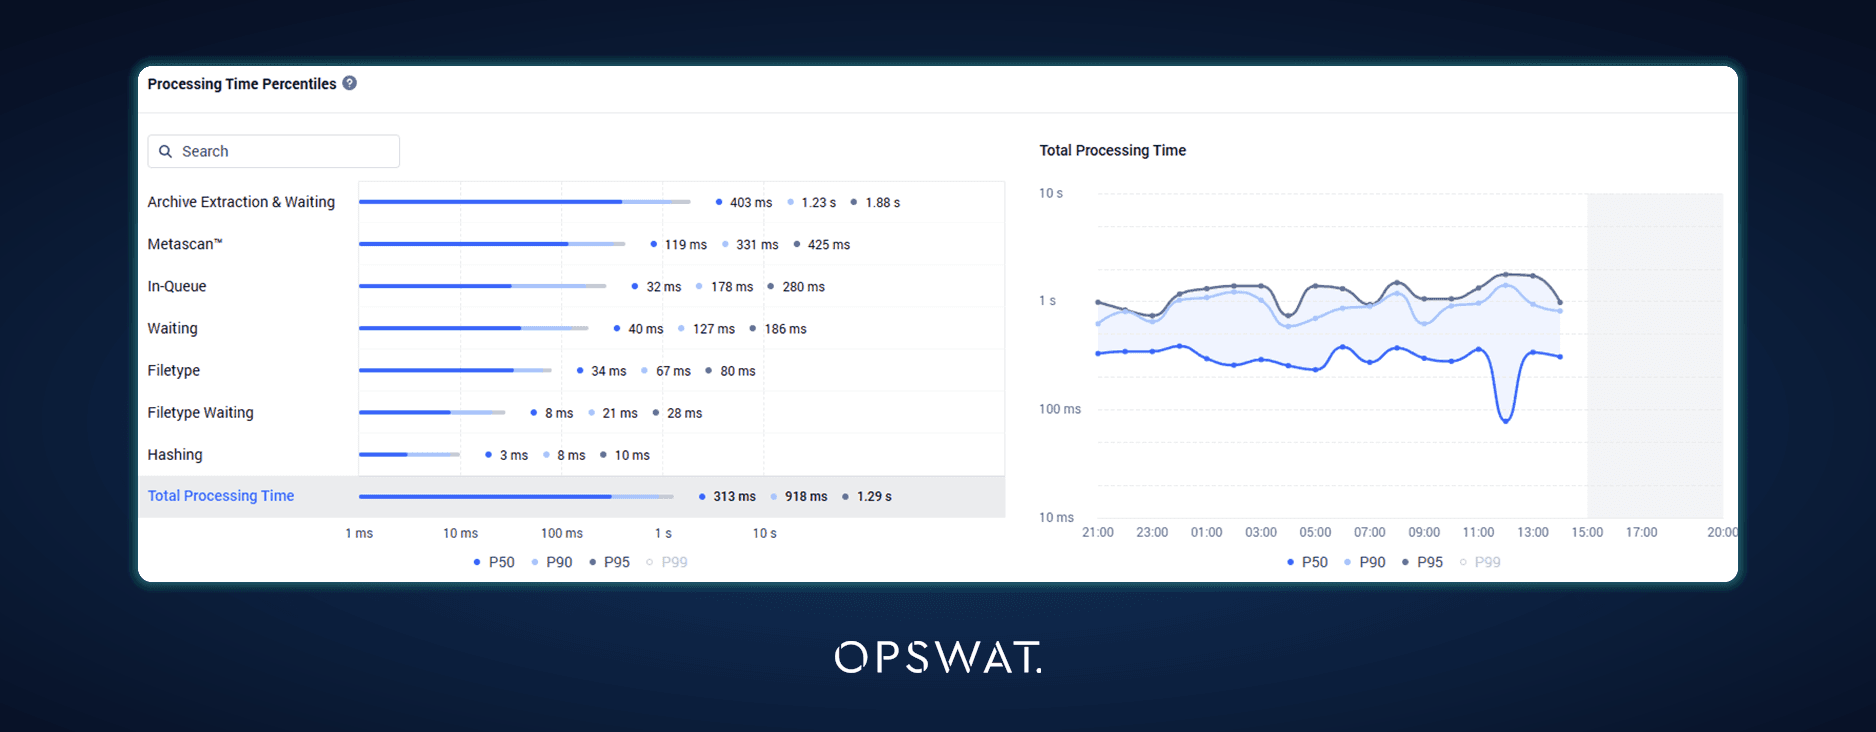
Percentili dei tempi di elaborazione
Il tempo medio di elaborazione può essere fuorviante quando alcuni oggetti lenti ne aumentano il valore. Il Report esecutivo e le relative visualizzazioni del dashboard ora includono le metriche relative al tempo di elaborazione P50, P90, P95 e P99, in modo che i team possano vedere la velocità di elaborazione tipica insieme ai valori anomali, invece di basarsi esclusivamente sulla media e sul valore massimo.
Avvisi via e-mail quando la capacità di elaborazione è elevata
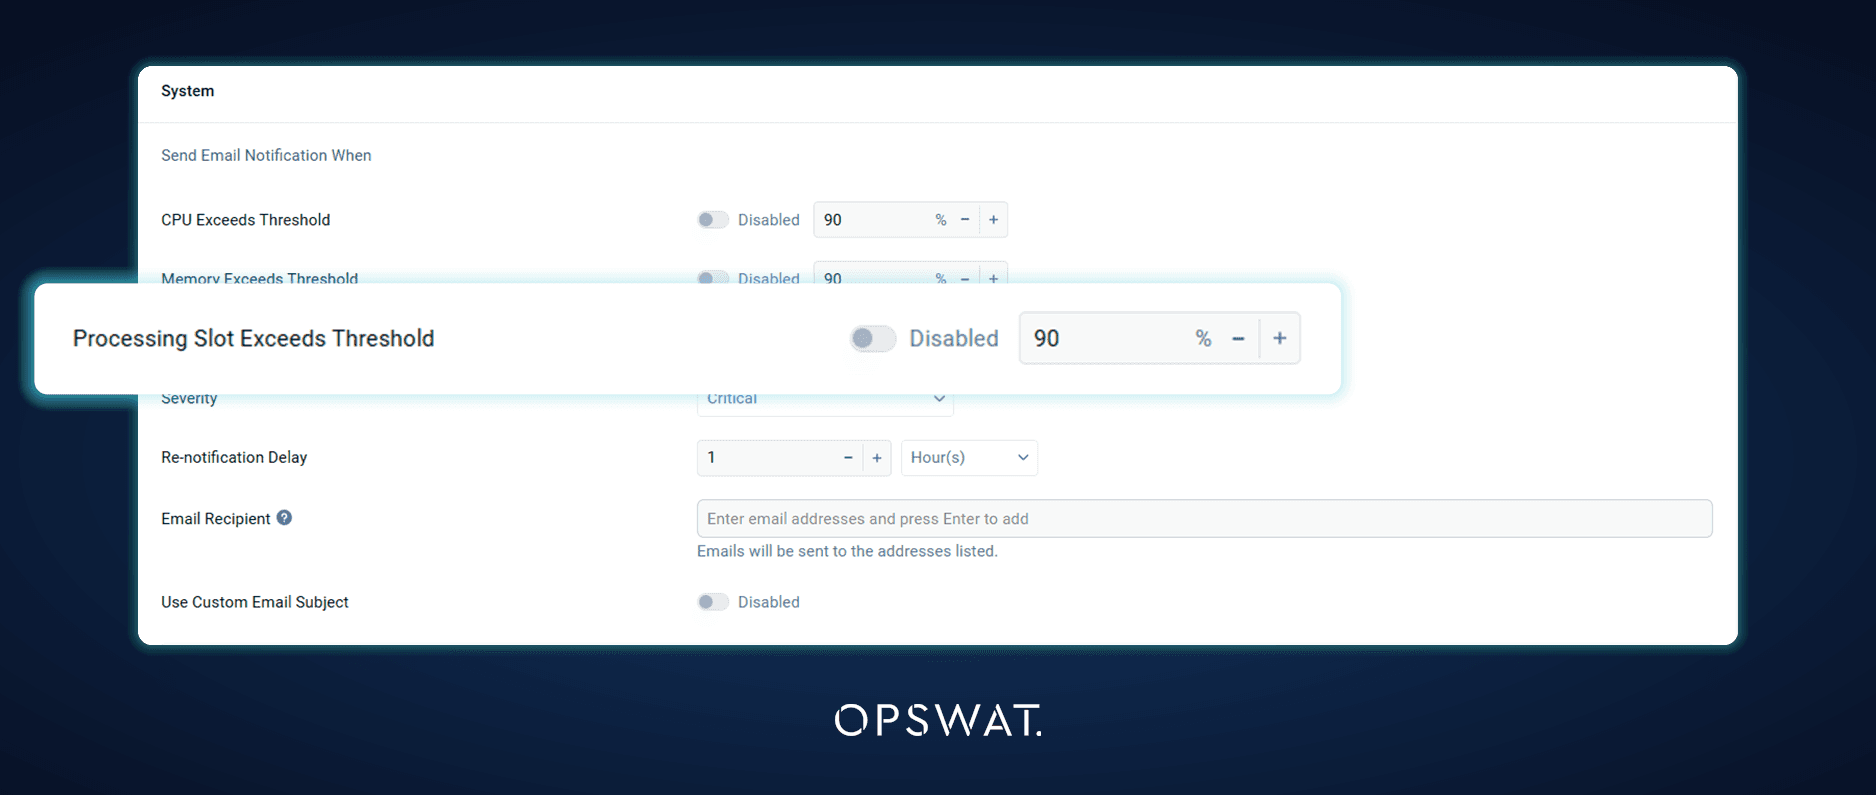
Gli amministratori possono configurare degli avvisi che si attivano quando l'utilizzo della coda di scansione o degli slot di elaborazione supera una soglia prestabilita. Gli avvisi possono essere inviati via e-mail e vengono visualizzati anche sulla dashboard, in modo che i team possano rendersi conto che la capacità di distribuzione sta per esaurirsi prima che una coda in aumento causi ritardi nei trasferimenti dei file.
Decisioni più oculate in materia di sanificazione e Sandbox
Miglioramenti alla tecnologia Deep CDR™
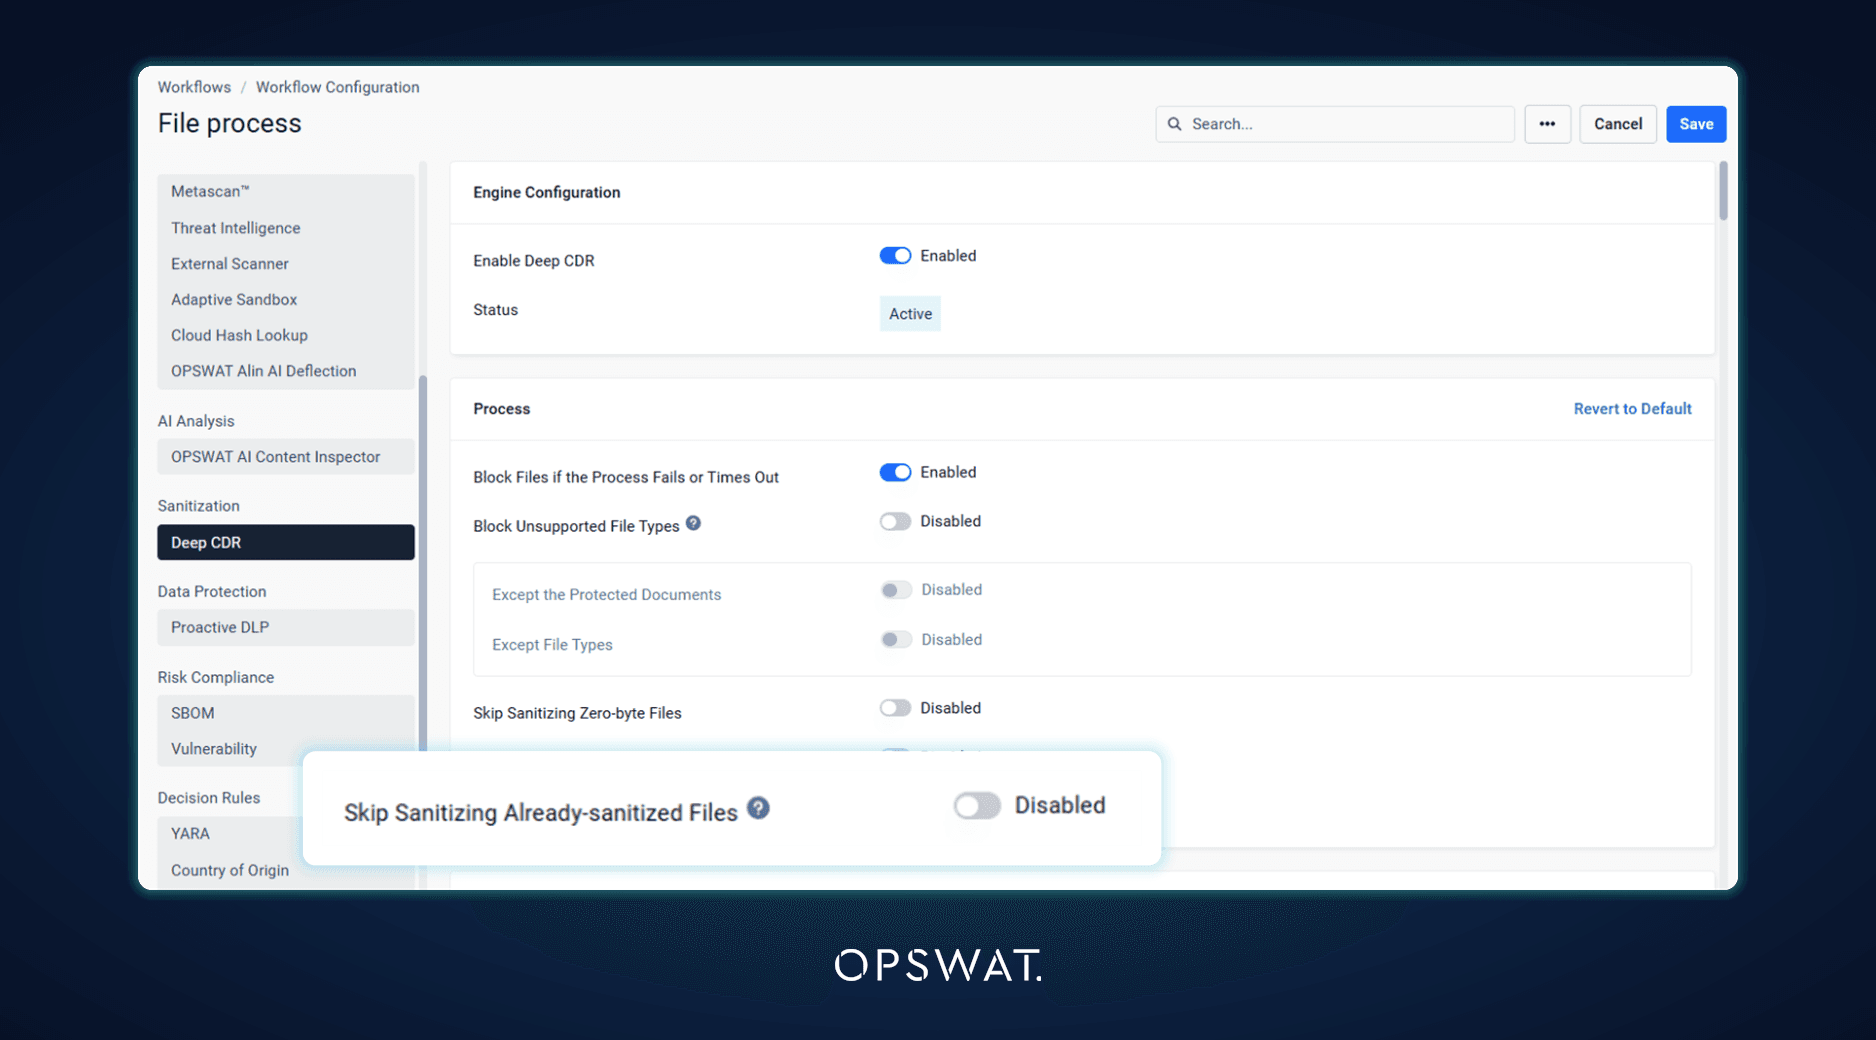
La tecnologia Deep CDR™ ricostruisce ogni file da zero, quindi la sanificazione di un file già sanificato crea un’altra copia. Una nuova opzione, disattivata per impostazione predefinita, impedisce alla tecnologia Deep CDR™ di sanificare nuovamente un file quando MetaDefender Core ha già prodotto un risultato sanificato. Ciò contribuisce a MetaDefender Kiosk e ad altri flussi di scansione ripetuta di USB a evitare l’accumulo di copie pulite.
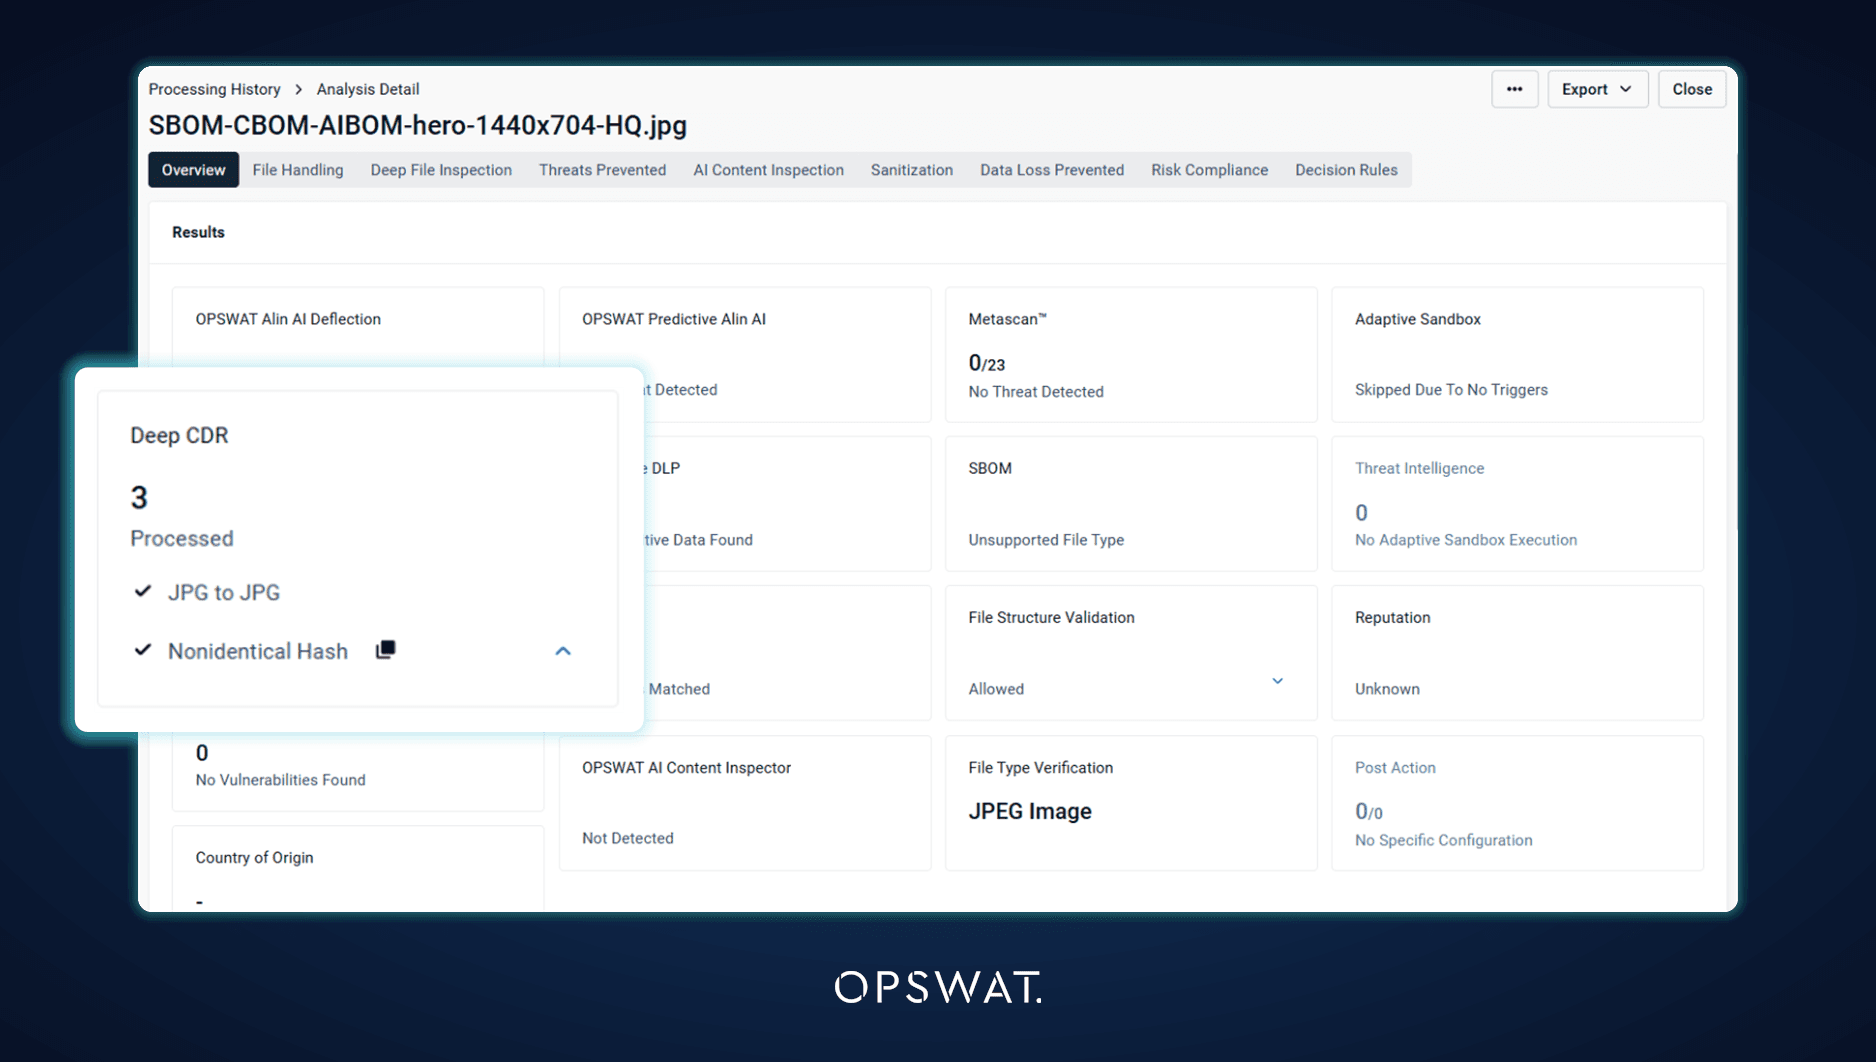
I risultati della tecnologia Deep CDR™ sono inoltre più chiari a prima vista. La scheda relativa alla tecnologia Deep CDR™ nei risultati dell'elaborazione ora riporta in primo piano il numero totale di oggetti elaborati, consentendo agli analisti di verificare la quantità di dati di un file che è stata eliminata senza dover aprire i dettagli.
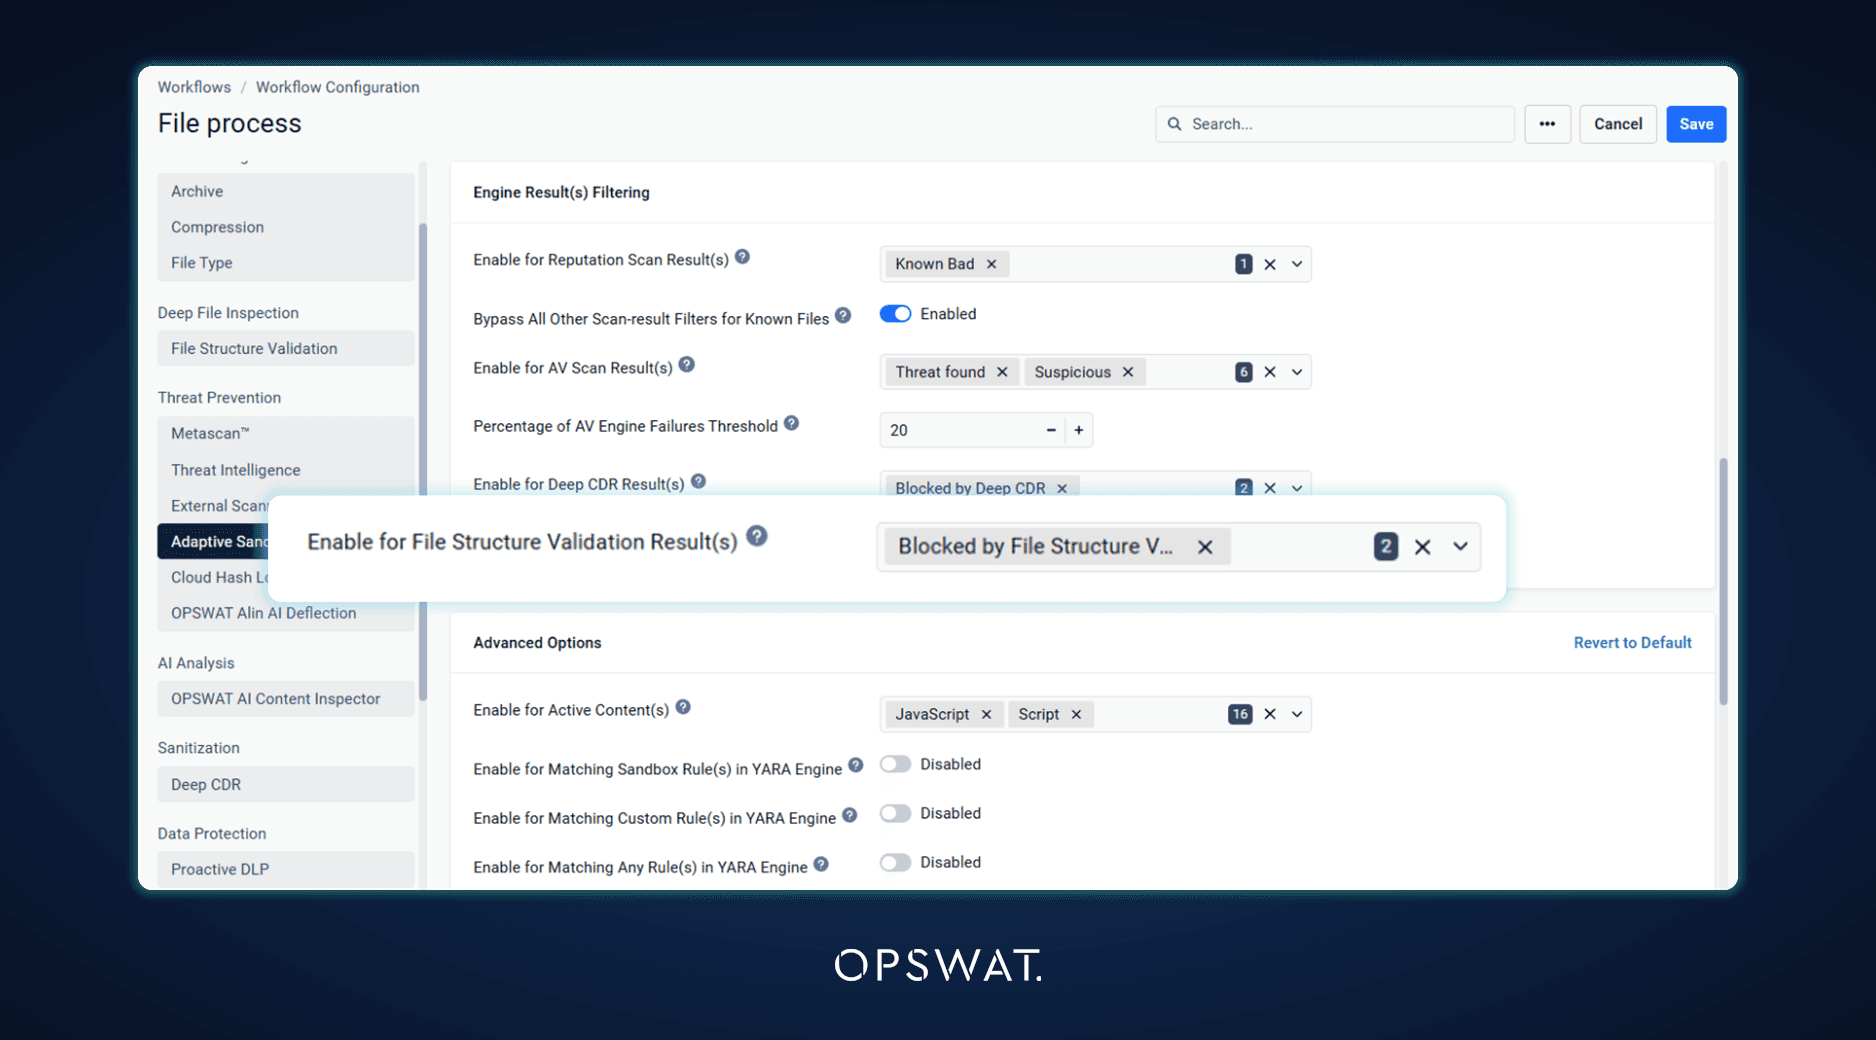
I risultati della convalida della struttura dei file determinano cosa va in Adaptive Sandbox
I risultati della convalida della struttura dei file, come macro e collegamenti ipertestuali, possono ora determinare se un file venga inviato a Adaptive Sandbox, proprio come già avviene con i risultati della tecnologia Deep CDR™. Le organizzazioni che si affidano alla validazione della struttura dei file per questa decisione mantengono lo stesso comportamento di filtraggio dell’ Sandbox . I file estratti dalla validazione della struttura dei file vengono inoltre analizzati non appena il motore li restituisce, per le versioni del motore che restituiscono i risultati durante l’elaborazione.
Manutenzione del motore più semplice e riservatezza dei registri
Avvisi relativi alla fine del supporto per i motori
Gli amministratori ricevono ora una notifica nella console quando un motore sta per raggiungere o ha superato la fine del supporto. Un pacchetto motore che richiede una versione più recente di MetaDefender Core non viene più installato, indipendentemente dal fatto che provenga da un download, da un caricamento manuale o dalla cartella di raccolta, e il pacchetto corrente rimane in servizio. La pagina “Motori” mostra il rifiuto nello stato dell’aggiornamento con la raccomandazione di eseguire l’aggiornamento anziché riprovare, mentre un motore installato che necessita di una versione più recente mostra un avviso sulla relativa tessera.
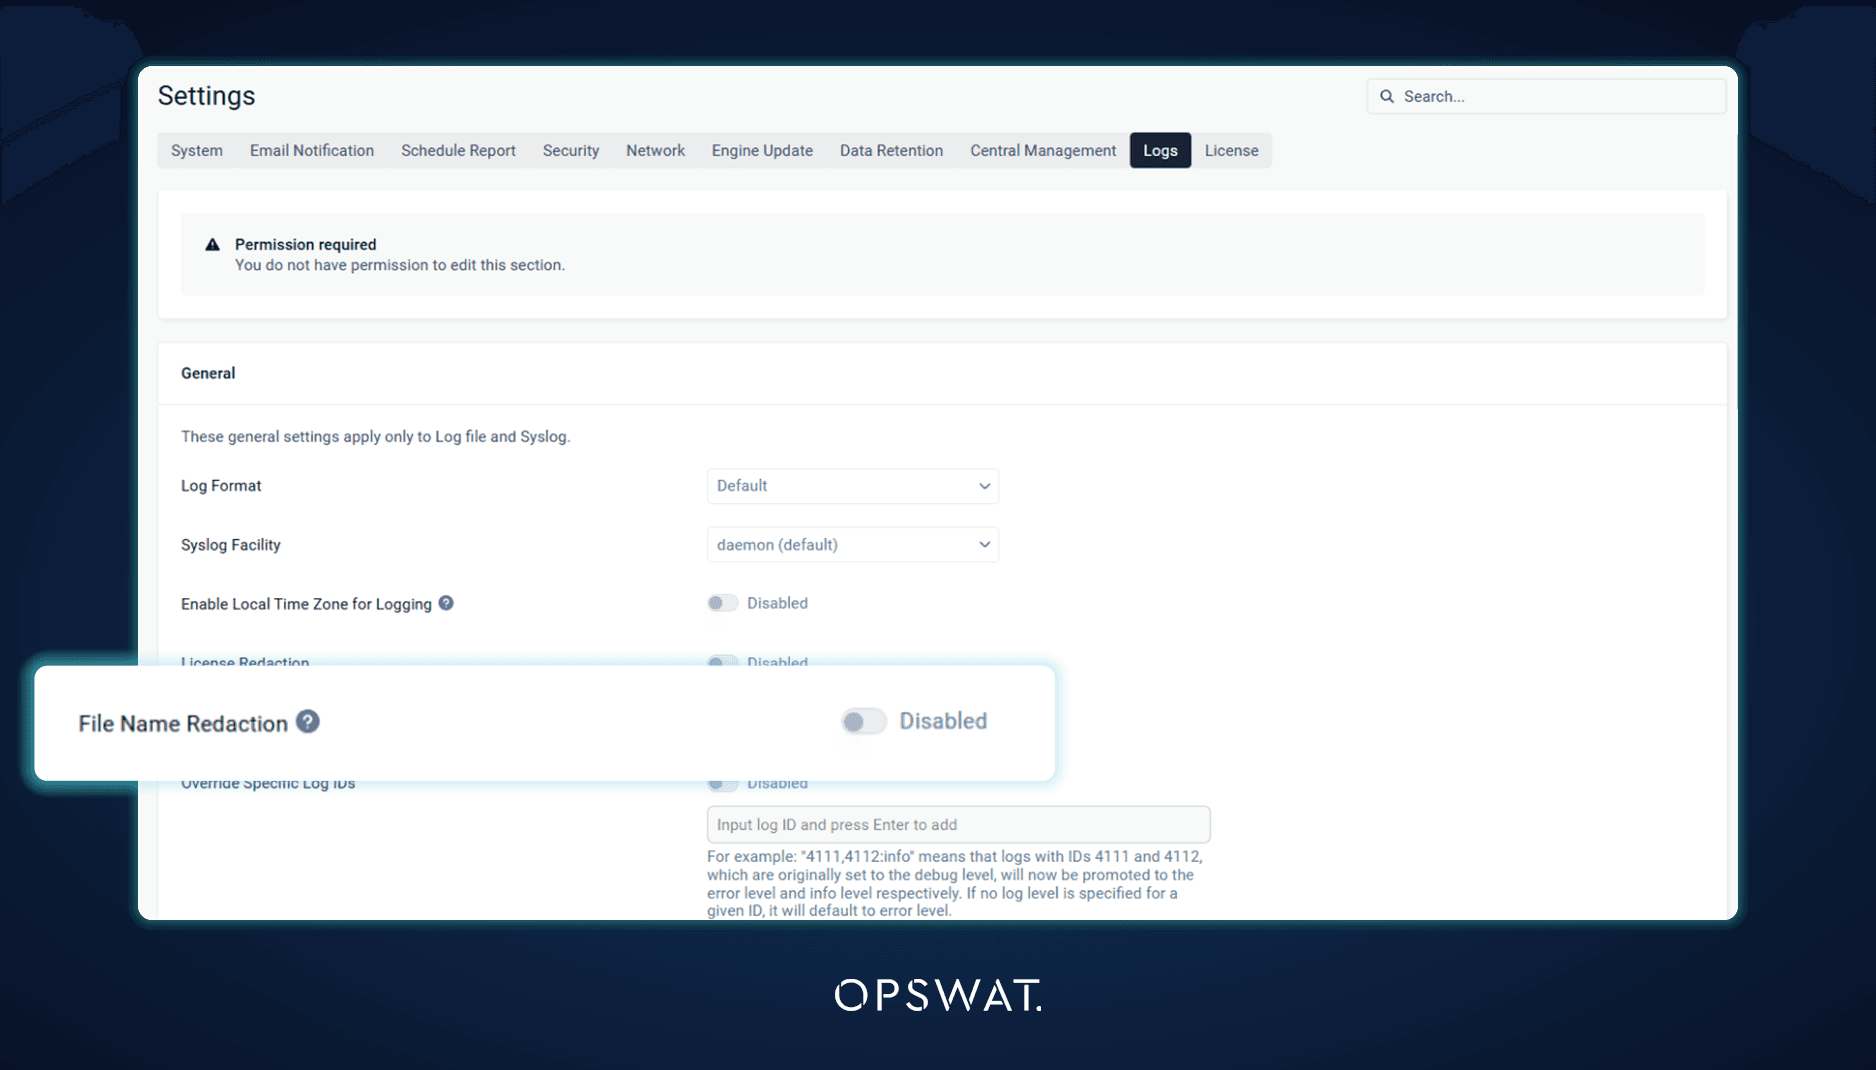
Occultamento dei nomi dei file nei registri
I nomi dei file possono rivelare informazioni sensibili, quali un progetto, un paziente o un cliente. Una nuova impostazione denominata “File Name Redaction” sostituisce i nomi dei file nei log di MetaDefender Core con l’ID dati del file, in modo che i file di log e l’output syslog non li rendano più visibili, pur consentendo di ricondurre ogni voce al relativo record di scansione.
Gestione centralizzata su larga scala
Impostazioni relative al certificato "Per-Server " e a " Sandbox "
Una politica di gruppo My OPSWAT Central Management può ora lasciare alcune impostazioni selezionate a ciascun server MetaDefender Core , mentre tutte le altre impostazioni continuano a essere sincronizzate dalla politica. Una nuova scheda "Esclusioni" nella politica riguarda il certificato HTTPS, in modo che ogni server mantenga il proprio certificato specifico per l'host invece di ricevere un unico certificato per l'intero gruppo, e la connessione Adaptive Sandbox , in modo che i server dello stesso gruppo possano utilizzare ciascuno il proprio indirizzo del server Sandbox e la propria chiave API . Disattivando un'esclusione, i valori della politica vengono nuovamente applicati alla sincronizzazione successiva, senza necessità di re-iscrivere il server.
Configurazione di Splunk da Central Management
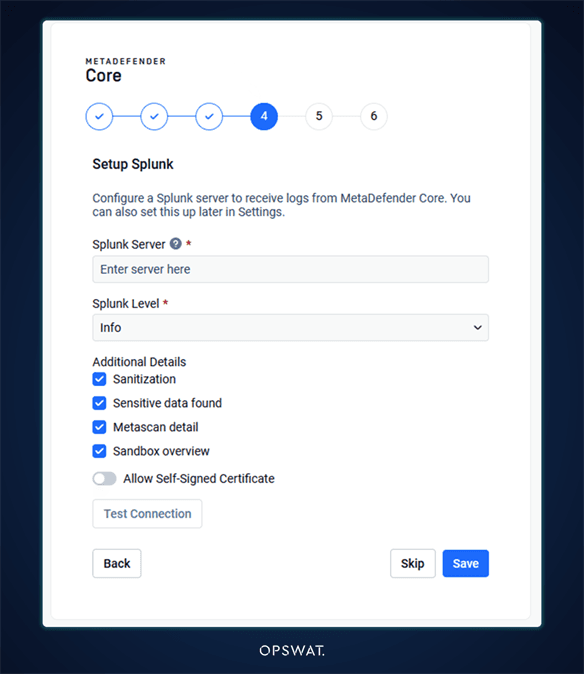
L'integrazione con Splunk può ora essere configurata da My OPSWAT Central Management per i server che gestisce, in modo che l'inoltro SIEM venga impostato una sola volta per l'intero parco server. Nella procedura guidata di configurazione, la fase relativa a Splunk ora precede la registrazione su Central Management e viene saltata una volta che il server è stato registrato, poiché Central Management gestisce poi tale impostazione.
Altre novità di questa versione
La versione 5.24.0 include diversi altri miglioramenti. È possibile aggiungere un certificato e la relativa chiave privata da un unico file; i file contenenti pacchetti vulnerabili vengono elencati per primi nel filtro SBOM e le impostazioni del rapporto di utilizzo sono incluse nell’esportazione della configurazione. Dal punto di vista della sicurezza, sono stati risolti i problemi individuati durante una revisione interna della sicurezza, MetaDefender Core non utilizza più 7-Zip, mentre Protobuf e gRPC sono stati aggiornati rispettivamente alla versione v33.5 e v1.84.0. Per i server gestiti da My OPSWAT Central Management , i report vengono ora inviati in modo affidabile anche su connessioni lente o a lunga distanza durante scansioni ad alto volume; i campi dei certificati delle policy elencano i certificati assegnati alla policy e l’elenco “Skip by Hash” mostra la scadenza impostata a livello centrale.
Azione richiesta
La versione 8.0 dei moduli "Tipo di file", "Estrazione archivi", "Compressione archivi", "Paese di origine" e "Tecnologia Deep CDR™" richiede Microsoft Visual C++ Redistributable versione 14.44 o successive. Assicurarsi che sia installato sui computer Windows prima che questi moduli vengano aggiornati alla versione 8.0.
OPSWAT A partire da aprile 2027, verrà inoltre interrotto il supporto per Ubuntu 22.04 in MetaDefender Core e nei relativi motori. I team che utilizzano Ubuntu 22.04 dovrebbero pianificare il passaggio a un sistema operativo supportato.
Pubblicato di recente
Stai effettuando l'aggiornamento da una versione precedente? Ecco un breve riepilogo delle novità introdotte da MetaDefender Core v5.23.0:
- Oltre l’SBOM: rilevamento di CBOM e AIBOM: inventaria le risorse crittografiche e la loro resistenza quantistica e identifica i modelli di IA con le relative licenze.
- Report SBOM e sulle vulnerabilità di grandi dimensioni senza attese: i report vengono generati in background grazie a un vassoio dei report e a un timeout di esportazione configurabile.
- Controlli più rigorosi sul flusso di lavoro: interrompi l'elaborazione di un archivio quando viene rilevato un file bloccato, accetta solo file protetti da password e configura l'opzione " Proactive DLP " in base al tipo di file.
- Recupero e gestione dei file in quarantena da Central Management: scarica e gestisci i file in quarantena senza aprire una porta in entrata.
- Archiviazione delle password sincronizzata con Central Management: le impostazioni di archiviazione delle password vengono applicate in modo coerente all’interno di un gruppo di istanze.
Per la cronologia completa, consultare le note di rilascio.
I prossimi passi
Sei pronto a iniziare a utilizzare MetaDefender Core v5.24.0? Dai un’occhiata a queste utili risorse:
- Visitate opswat.com/products/metadefender /core
- Esegui l'aggiornamento a MetaDefender Core v5.24.0
- Accedi alle note di rilascio
Hai domande? Scrivici all'indirizzo opswat
