Un file può passare attraverso diversi prodotti di sicurezza prima che la sua elaborazione sia completata. Può entrare tramite un’istanza di MetaDefender™ Kiosk , passare attraverso MetaDefender™ MFT ed essere elaborato da MetaDefender™ Core.
Quando un team di sicurezza esamina quel file, sapere se è stato autorizzato o bloccato risponde solo in parte alla domanda. È comunque necessario conoscere il quadro completo:
- Da dove è entrato il file nell'ambiente?
- Quali prodotti della linea “ OPSWAT ” lo hanno gestito?
- Cosa è successo in ciascuna fase?
- Il file stesso ha subito modifiche nel corso del processo?
Fino ad ora, per rispondere a queste domande era necessario estrarre i dati relativi a ciascun prodotto separatamente.
Audit trail dei file in My OPSWAT™ Central Management offre ai team di sicurezza una visione integrata del percorso di un file all’interno della loro implementazione di OPSWAT .
Segui il percorso di ogni file in un unico posto
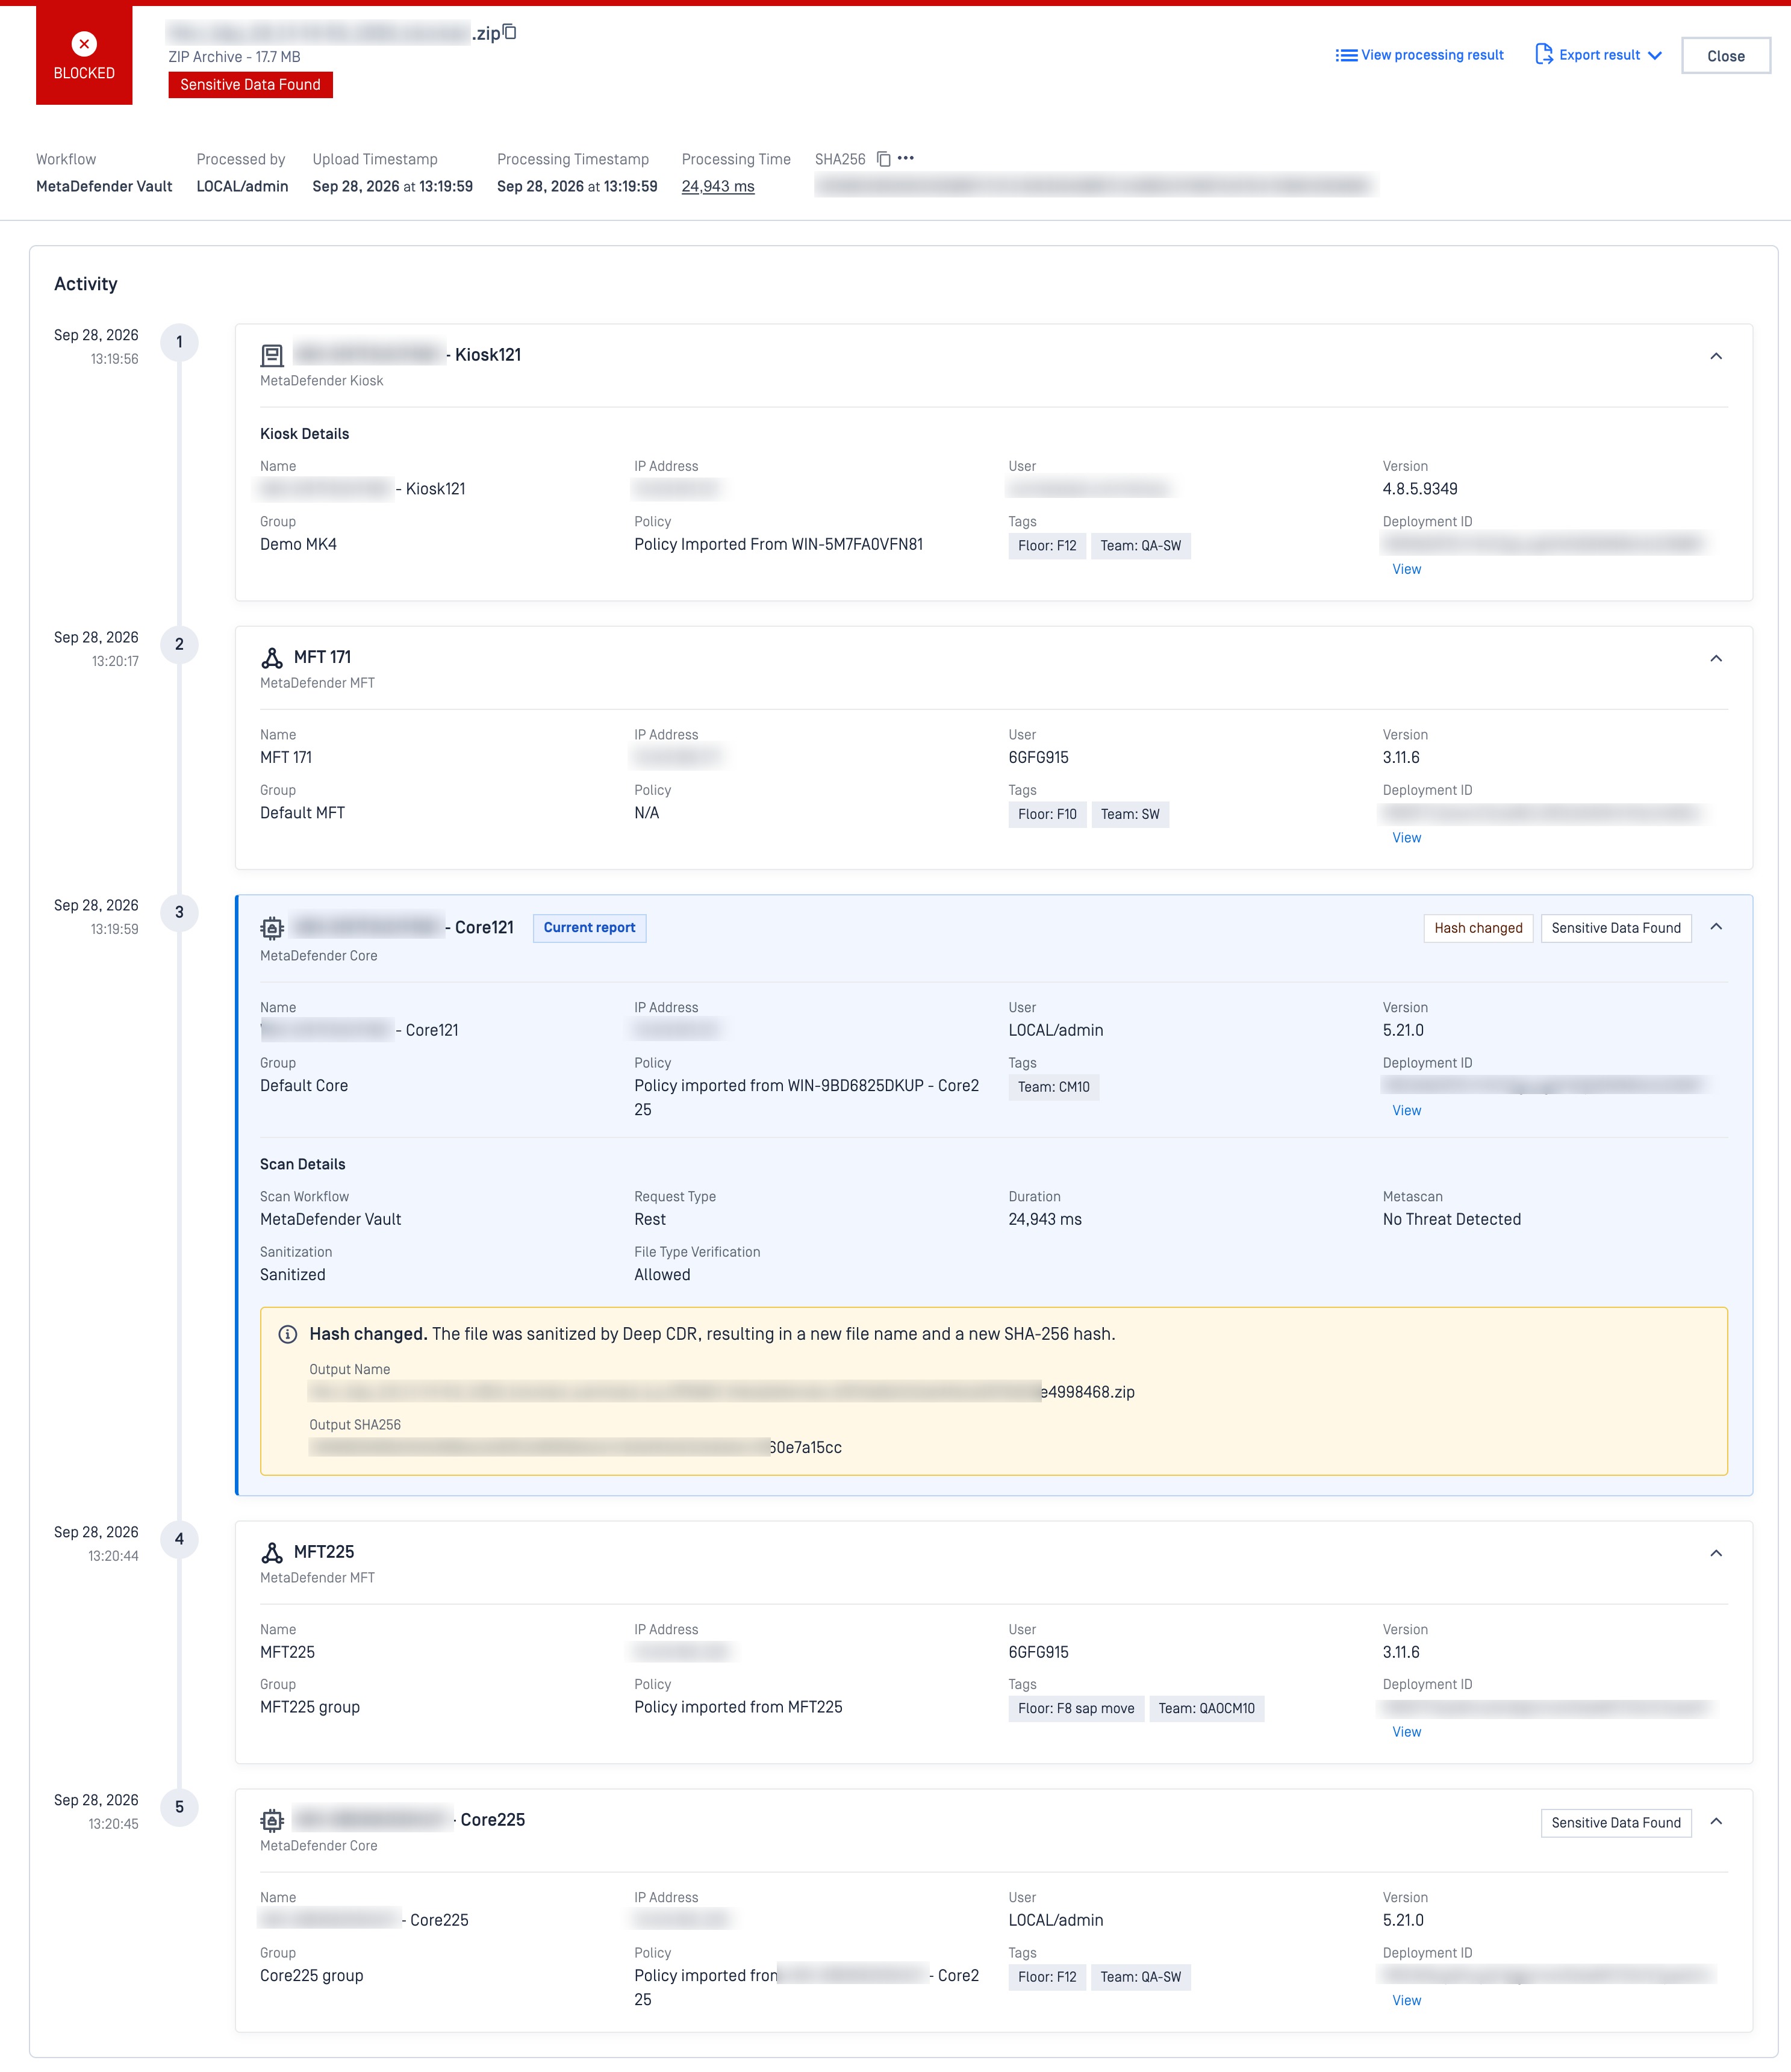
File Audit Trail è progettato per garantire la tracciabilità end-to-end dei file che passano attraverso i flussi di lavoro supportati da OPSWAT . Anziché limitarsi a un singolo risultato isolato proveniente da un unico prodotto, gli amministratori possono seguire l’intero percorso di elaborazione di quel file.
Per qualsiasi file, è possibile visualizzare:
- I link da cui è stato effettuato l'accesso, ad esempio MetaDefender ,Kiosk, MetaDefender ,Endpoint o MetaDefender Drive
- Ogni prodotto che lo ha gestito successivamente, nell'ordine in cui si è verificato, compreso il trasferimento tramite MetaDefender Managed File Transfer e la scansione da parte di MetaDefender Core
- Il risultato della scansione relativa al file esaminato, ad esempio se è stato autorizzato o bloccato
- Lo stato di integrità del file, segnalato quando la sanificazione ne modifica l'hash o il nome
- Il contesto completo in ogni fase, compresi il nome dell'istanza, l'utente, la versione, la politica e il timestamp
Anziché passare da una console all'altra, il tuo team legge il percorso del file così come è avvenuto realmente.
I flussi di lavoro che traccia
File Audit Trail garantisce la visibilità su più flussi di lavoro a seconda della configurazione, ad esempio MetaDefender Kiosk → MetaDefender MFT → MetaDefender Core , oppure un flusso più lungo come MetaDefender Endpoint → MetaDefender Core → MetaDefender MFT → MetaDefender Core
Vedi le trasformazioni previste nel contesto
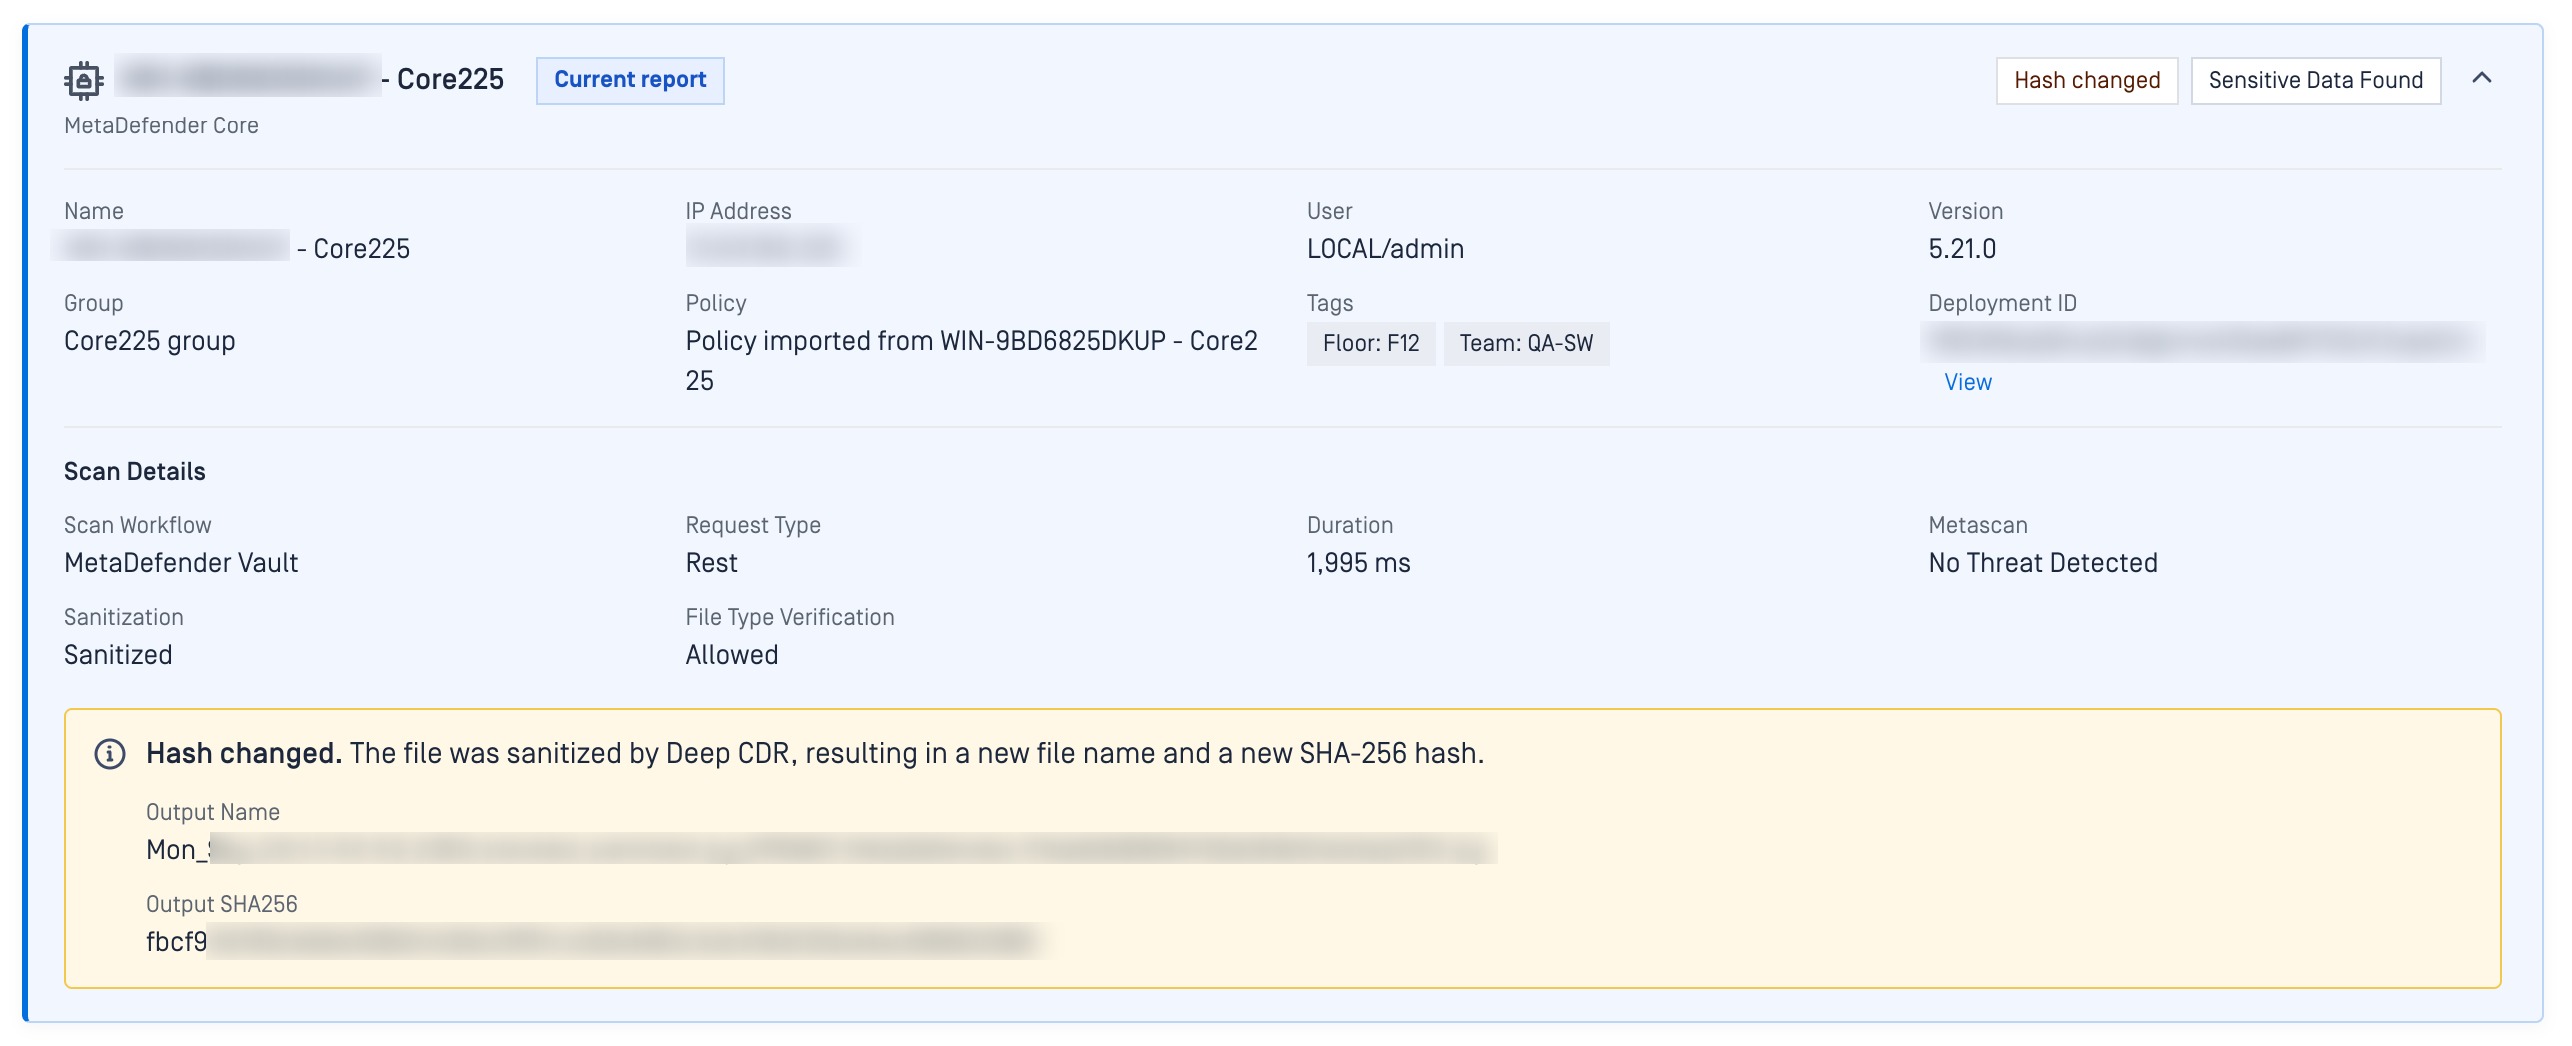
Sono previste alcune modifiche al file. Ad esempio, la tecnologia Deep CDR™ potrebbe ripulire un file e crearne una versione sicura con un nuovo nome e un hash SHA-256.
La cronologia di controllo dei file mostra tale trasformazione nel percorso del file. L'indicatore "Hash previsto modificato" e l'hash di output segnalano agli amministratori che il file è stato riscritto da un processo di sicurezza autorizzato, pertanto la differenza è in linea con le aspettative e non costituisce una discrepanza inspiegabile.
Scopri come è stato impiegato il tempo: la linea temporale della durata
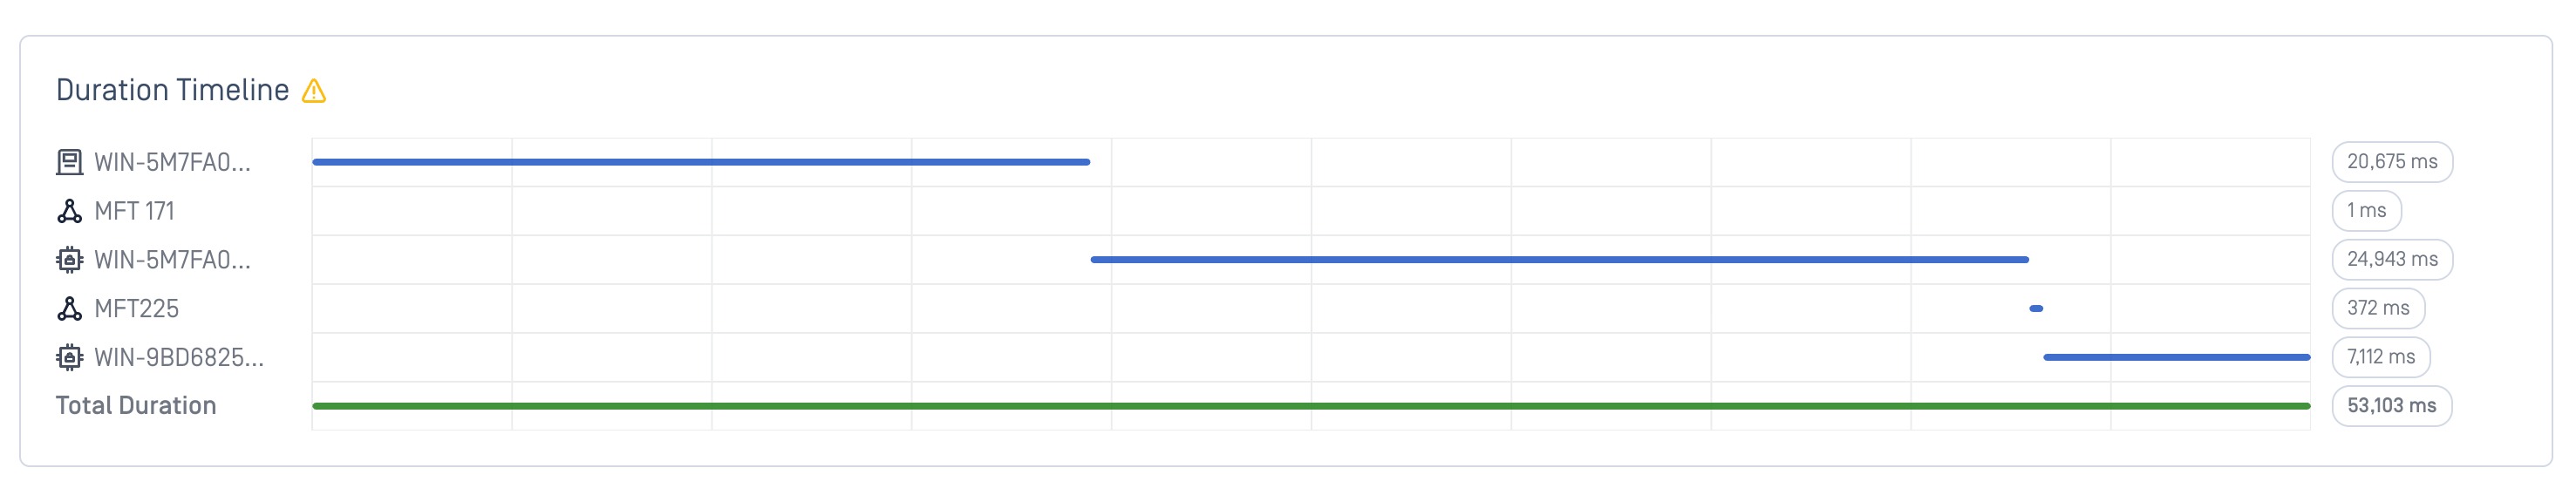
Il percorso mostra dove è stato salvato un file. La timeline della durata indica quanto tempo ha richiesto ciascuna fase.
Ogni fase viene visualizzata come una barra che indica il tempo impiegato da quel prodotto per elaborare il file, accanto al tempo totale dell'intero processo. Una fase lenta o anomala salta subito all'occhio, consentendo al tuo team di individuare un collo di bottiglia senza dover aprire ogni singolo record.
Perché questo è importante per le vostre operazioni di sicurezza
Risposta più rapida agli incidenti
Quando emerge una minaccia, il primo passo consiste nel ricostruire il percorso già percorso dal file. Anziché tracciare manualmente tale percorso attraverso i vari prodotti, è possibile visualizzare immediatamente l’intero percorso: ogni prodotto e ogni istanza che lo ha gestito, nonché il risultato della scansione effettuata nei punti in cui è stato analizzato.
Conformità certa e preparazione alle verifiche
I quadri normativi richiedono sempre più spesso alle organizzazioni di dimostrare che i file vengano sottoposti a scansione in ogni punto di controllo critico. File Audit Trail fornisce prove verificabili e complete del fatto che le politiche di sicurezza siano state applicate in tutto l’ambiente di distribuzione di OPSWAT , senza la necessità di creare report personalizzati.
Visibilità operativa su cui puoi fare affidamento
I team di sicurezza si chiederanno: questa implementazione multiprodotto sta funzionando come l’abbiamo progettata? File Audit Trail ti permette di verificarlo. Puoi vedere il percorso effettivo seguito da ogni file e confermare che corrisponda al flusso di lavoro previsto, trasformando le supposizioni in prove concrete.
Informazioni trasversali sui prodotti e contesto
La maggior parte degli strumenti di sicurezza mostra solo ciò che è accaduto all’interno del proprio silo. File Audit Trail collega gli eventi provenienti da MetaDefender ,Core, MetaDefender ,Kiosk, MetaDefender ,Drive, MetaDefender ,Endpoint e MetaDefender ,Managed File Transfer in un unico quadro d’insieme, fornendo il contesto trasversale tra i vari prodotti che i log separati non sono in grado di offrire.
Sei pronto a potenziare le tue operazioni di sicurezza?
My OPSWAT™ Central Management è il livello centrale di gestione e controllo delle soluzioni OPSWAT , che offre agli amministratori un'unica piattaforma da cui monitorare, gestire e controllare le implementazioni in ambienti IT e OT distribuiti.
File Audit Trail estende tale visibilità fino al singolo file. Il tuo team non dovrà più cercare un file passando da una console all'altra, ma potrà visualizzarne l'intero percorso in un'unica schermata, nell'ordine in cui si è verificato.
Chatta con un esperto di OPSWAT o visita la My pagina dedicata alla soluzione OPSWAT™ Central Management per saperne di più.

