Punti di forza
- Cosa stiamo lanciando: OPSWAT sta lanciando MetaDefender per Microsoft 365, precedentemente noto come MetaDefender ,Cloud eEmail Security, per garantire la prevenzione delle minacce ai file in Microsoft 365 nelle applicazioni di posta elettronica e Teams di Microsoft.
- Perché è importante: i file circolano ormai a grande velocità tramite e-mail e conversazioni su Teams, creando vie di esposizione per contenuti potenzialmente dannosi, sospetti e protetti da password.
- A chi è rivolto: team addetti alla sicurezza, all’IT, al SOC, alla conformità e a Microsoft 365 che necessitano di ispezione a più livelli, sanificazione e tracciabilità oltre i controlli nativi, senza interferire con i record MX.
Arriva un file da un mittente affidabile, che sembra talmente normale che nessuno ci fa caso. Passa dalla posta in arrivo a una chat di Teams, dove più persone possono aprirlo, inoltrarlo e agire di conseguenza. Questo flusso di lavoro fa parte della routine lavorativa quotidiana, ed è proprio su questa quotidianità che fanno affidamento gli aggressori.
Il 29 settembre 2026, OPSWAT lancerà MetaDefender™ per Microsoft 365, precedentemente noto come MetaDefender™ Cloud Email Security . Questo lancio estende la prevenzione delle minacce di OPSWAT dalle e-mail ai file condivisi tramite Microsoft Teams.
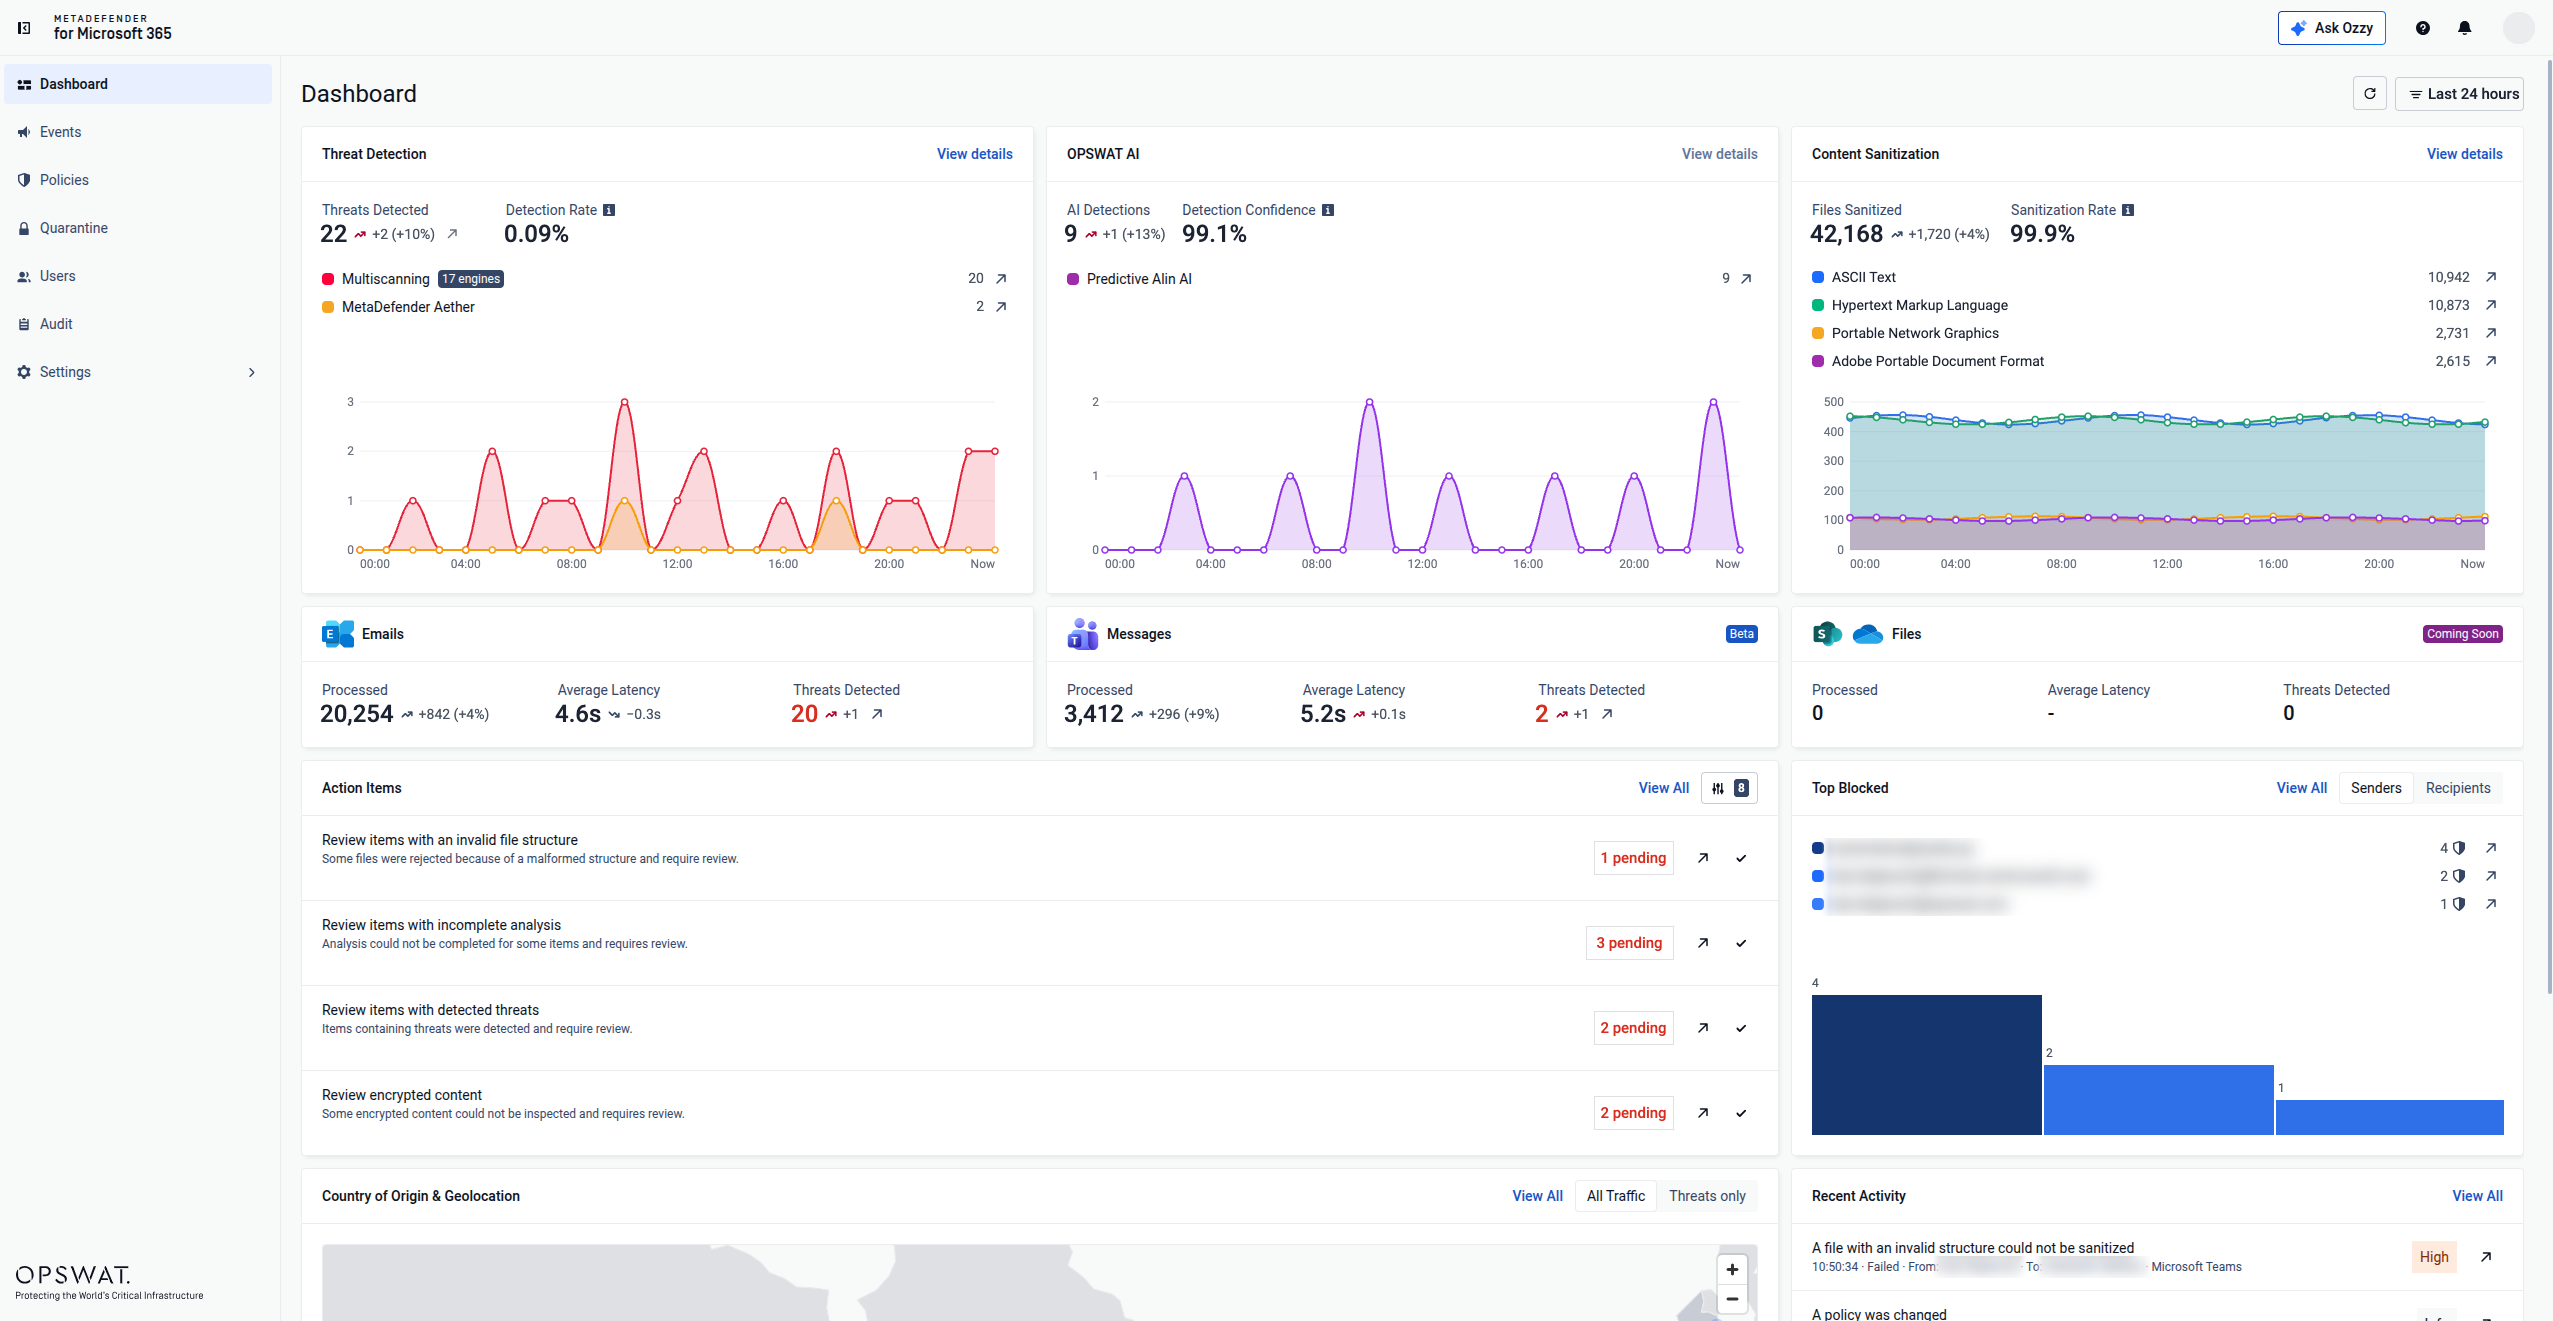
MetaDefender per Microsoft 365 è la soluzione di prevenzione delle minacce ai file di OPSWAT, progettata per ispezionare e sanificare i file su Exchange Online e Microsoft Teams. Aggiunge Metascan™ Multiscanning, tecnologia Deep CDR™, MetaDefender Aether™e Predictive Alin AI, un motore di analisi del malware basato sull’intelligenza artificiale, che va oltre i controlli nativi di Microsoft per aiutare a ridurre al minimo l’esposizione e gli interventi correttivi successivi alla consegna.
Perché questo lancio è importante
All’inizio di quest’anno, MetaDefender Cloud Email Security è stato lanciato con un obiettivo ben preciso: aiutare le organizzazioni a rafforzare la protezione di Exchange Online. Quelle basi rimangono invariate. È cambiato il modo di lavorare: secondo il rapporto annuale "Microsoft 2025 Work Trend Index", oggi un dipendente riceve in media 117 e-mail e 153 messaggi di Teams al giorno. Questo dato riflette quanto la collaborazione basata sulla chat sia ormai profondamente radicata nel lavoro quotidiano. Poiché i file passano dalle caselle di posta alle chat di Teams e ai canali, la sicurezza deve estendersi agli strumenti di collaborazione che i dipendenti utilizzano ogni giorno. Ecco perché " OPSWAT " sta ampliando la propria copertura di sicurezza dalla posta elettronica a Microsoft Teams.
Con " MetaDefender " per Microsoft 365, i file che transitano su Exchange Online e Microsoft Teams vengono ispezionati, analizzati e ripuliti, aggiungendo un livello di controllo approfondito a livello di file che integra i controlli nativi di Microsoft e offre ai team di sicurezza e IT un controllo concreto sulla protezione da malware di Microsoft 365.
In che modo " MetaDefender " per Microsoft 365 può essere d'aiuto
- Exchange Online: protezione delle e-mail integrata senza modifiche ai record MX; prima che le e-mail raggiungano le caselle di posta, vengono filtrate e, se ritenute dannose, vengono automaticamente inviate in quarantena.
- Microsoft Teams: controllo e sanificazione dei file condivisi nelle chat e nei canali.
MetaDefender per Microsoft 365 combina quattro tecnologie di " OPSWAT " per garantire la prevenzione delle minacce ai file di Microsoft 365 sia nella posta elettronica che in Teams:
| Tecnologia | Cosa fa |
| Metascan™ Multiscanning | Esegue il controllo di e-mail e file tramite un massimo di 17 motori anti-malware in parallelo, per contribuire a colmare le lacune nel rilevamento. |
| Deep Tecnologia CDR™ | Garantisce una sicurezza CDR incentrata sulla prevenzione per oltre 200 tipi di file, trattando ogni file o allegato come potenzialmente dannoso, rimuovendo i contenuti attivi quali script, macro, oggetti incorporati, rischi legati ai codici QR ed elementi non conformi alle politiche aziendali, per poi fornire una versione pulita e utilizzabile. |
| MetaDefender Aether™ | Utilizza l'analisi dinamica del malware basata sull'emulazione per individuare minacce zero-day, evasive e multistadio a livello perimetrale. La sua piattaforma " Adaptive " (Sandbox ) è in grado di analizzare oltre 50.000 file o allegati al giorno per ogni server, fornire verdetti rapidi corredati di informazioni sulle minacce in circa 10 secondi e mappare i comportamenti secondo il framework MITRE ATT&CK, fornendo così prove pronte per l'analisi da parte degli analisti. |
| Predittivo Alin AI | Fornisce valutazioni sul malware prima dell'esecuzione, analizzando le caratteristiche strutturali e comportamentali di file ed e-mail prima che sia necessario ricorrere alle firme o all'esecuzione in sandbox. L'intelligenza artificiale predittiva Alin AI emette una valutazione media in 6,67 millisecondi, con un tasso di falsi positivi dello 0,03% e un'efficacia di rilevamento del 93%. |
Nel loro insieme, questi livelli contribuiscono a ridurre il periodo di esposizione e gli interventi correttivi successivi alla distribuzione, rafforzando al contempo la prevenzione delle minacce ai file contro minacce note, evasive e assistite dall'intelligenza artificiale in tutti i flussi di lavoro di Microsoft 365 supportati.
Perché scegliere " OPSWAT"?
Molti strumenti di sicurezza di Microsoft 365 offrono un’importante protezione di base. Il servizio “ OPSWAT ” aggiunge un ulteriore livello di controllo dei file per le organizzazioni le cui e-mail e i cui file contengono dati soggetti a normative, contenuti dei fornitori, registrazioni dei clienti o dipendenze operative.
I file protetti da password creano un dilemma ben noto. Se vengono bloccati, il lavoro legittimo subisce un rallentamento; se invece vengono lasciati passare senza essere aperti, possono diventare un punto cieco. Il servizio “ MetaDefender ” per Microsoft 365 offre agli utenti un flusso di lavoro self-service per fornire la password. La tecnologia Deep CDR™ decostruisce quindi automaticamente il file, rimuove i contenuti potenzialmente dannosi, lo ricostruisce e consegna al destinatario una versione pulita e funzionante.
MetaDefender Microsoft 365 è una novità, ma le tecnologie di protezione delle informazioni ( OPSWAT ) su cui si basa vantano oltre 20 anni di esperienza nel campo delle infrastrutture critiche. Le e-mail e i file vengono analizzati con il livello di attenzione necessario, dato che il costo medio di una violazione dei dati è aumentato del 12%, raggiungendo i 4,99 milioni di dollari, secondo il rapporto IBM "Cost of a Data Breach Report 2026".
Progettato per adattarsi ai flussi di lavoro esistenti
MetaDefender per Microsoft 365 integra la prevenzione delle minacce ai file negli strumenti di Microsoft 365 già utilizzati dai dipendenti, senza necessità di modificare i record MX, aggiungere hardware o causare inutili interruzioni nel flusso di posta. Grazie alla protezione in linea per Exchange Online e alla protezione basata su API per Microsoft Teams, le organizzazioni possono rafforzare la sicurezza senza compromettere la comunicazione e la collaborazione quotidiane.
| Vantaggi per i CISO | Ridurre i rischi legati ai contenuti di Microsoft 365 e garantire un controllo a più livelli che vada oltre la protezione nativa di Microsoft. |
| Vantaggi per SOC team SOC | Migliora la visibilità sui file sospetti in Exchange Online e Microsoft Teams da un'unica piattaforma, riducendo al contempo le operazioni manuali di selezione. |
| Vantaggi per i team di conformità e dei team di gestione dei rischi | Supportare le attività di ispezione, sanificazione, rendicontazione e verificabilità dei file che transitano attraverso i flussi di lavoro di Microsoft 365 oggetto della presente politica. |
| Vantaggi per Microsoft amministratori di Microsoft 365 | Aggiungi protezione per la posta elettronica e Teams senza inutili difficoltà di implementazione. |
Scopri cosa può offrire alla tua organizzazione " MetaDefender " per Microsoft 365
Visita la pagina del prodotto per scoprire come " OPSWAT " garantisce la prevenzione delle minacce ai file su Exchange Online e Microsoft Teams.
Domande frequenti (FAQ)
Che fine hanno fatto MetaDefender ,Cloud eEmail Security?
MetaDefender Cloud Email Security si è evoluto in " MetaDefender " per Microsoft 365. Le funzionalità di sicurezza della posta elettronica nel cloud rimangono invariate, mentre l'area protetta si estende ora a Microsoft Teams, coprendo sia i file condivisi nelle chat e nei canali sia le e-mail.
Cosa si intende per “Prevenzione delle minacce ai file in Microsoft 365”?
Significa controllare, analizzare e sanificare i file mentre transitano su Exchange Online e Microsoft Teams, anziché limitare la protezione alle sole e-mail.
Microsoft Defender per Office 365 è sufficiente da solo?
I controlli nativi di Microsoft costituiscono una base di riferimento. La soluzione " MetaDefender " per Microsoft 365 aggiunge livelli di prevenzione che vanno oltre i controlli nativi, tra cui Metascan Multiscanning, la tecnologia Deep CDR™, MetaDefender Aether e l’intelligenza artificiale predittiva Alin AI. Ciò offre alle organizzazioni diversi controlli indipendenti: ispezione multi-motore, sanificazione e analisi comportamentale.
È possibile eseguire una scansione alla ricerca di malware sui file condivisi in Microsoft Teams?
Sì, la funzione " MetaDefender " di Microsoft 365 applica la scansione multi-motore, la sanificazione tramite la tecnologia Deep CDR™ e l'analisi in sandbox basata sull'emulazione ai file condivisi tramite le chat e i canali di Teams.
L'implementazione richiede modifiche ai record MX?
No, " MetaDefender " per Microsoft 365 garantisce la sicurezza della posta elettronica in Microsoft 365 senza modificare i record MX, l'hardware o il flusso di posta.
Come gestisce i file protetti da password?
Gli utenti inseriscono la password tramite un portale self-service. Il nostro prodotto la applica automaticamente, esamina e scompone il file, rimuove i contenuti potenzialmente dannosi, lo ricompone e fornisce una versione pulita e funzionante senza necessità di una verifica amministrativa di routine. Se viene rilevata una minaccia, il file viene inviato in quarantena, dove i team di sicurezza possono analizzarlo più approfonditamente.