La CNIL (Commission Nationale de l'Informatique et des Libertés) ha multato l'Hôpital privé de la Loire per 500.000 euro (circa 580.000 dollari) a causa delle falle di sicurezza che hanno portato a una violazione dei dati nell'estate del 2025. L'attaccante ha avuto accesso ai dati di 524.867 pazienti e a quelli di 202.246 persone designate dai pazienti come terze parti di fiducia. L'ospedale ha avvisato i pazienti, ma non ha mai informato direttamente questo secondo gruppo. L'autorità di regolamentazione ha reso pubblica la sua decisione il 3 settembre 2026, con il numero di protocollo SAN-2026-009.
La CNIL ha citato tale omissione ai sensi dell'articolo 34 del GDPR (Regolamento generale sulla protezione dei dati) . La domanda più utile per chiunque gestisca un ambiente di dati sanitari è come un processo di notifica raggiunga mezzo milione di persone e ne tralasci altre duecentomila presenti nello stesso sistema.
Chi era il secondo gruppo?
Ai sensi dell'articolo L1111-6 del Codice di sanità pubblica francese, qualsiasi adulto può designare una "persona di fiducia": un parente, un amico intimo o il medico curante. Il personale ospedaliero si consulta con queste persone qualora il paziente non sia più in grado di esprimere le proprie volontà. La designazione deve essere effettuata per iscritto e gli ospedali sono tenuti a offrire a ogni paziente ricoverato la possibilità di farlo. La documentazione che ne deriva contiene il nome, i recapiti e il rapporto di parentela o di fiducia con il paziente.
Nessuna di queste 202.246 persone era un paziente. Non si sono mai registrate, non hanno mai ricevuto cure e, in molti casi, non sapevano nemmeno che un ospedale possedesse una cartella clinica che le riguardava. La CNIL ha constatato che tale omissione li ha privati delle informazioni necessarie per comprendere l'attacco, valutarne le probabili conseguenze e adottare misure contro l'uso improprio dei loro dati.
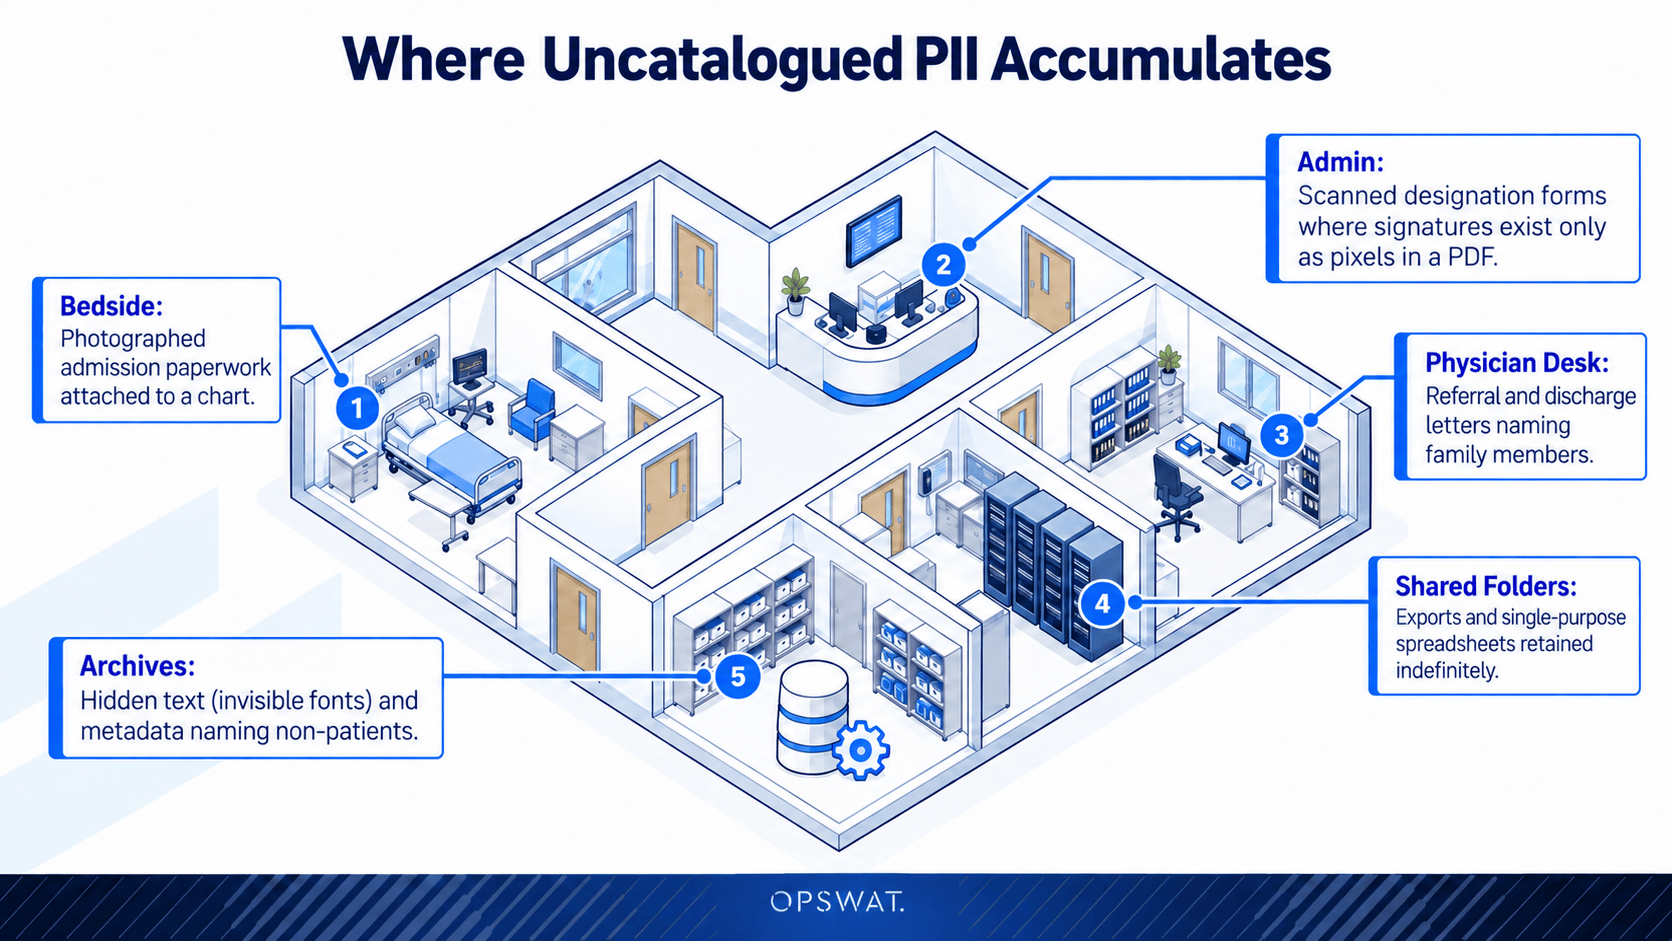
Ogni ospedale possiede una qualche forma di questa popolazione: contatti di emergenza, accompagnatori che hanno assistito un paziente, parenti prossimi registrati al momento del ricovero, medici curanti indicati nella lettera di dimissioni e tutori legali. Raramente i loro dati sono presenti nei sistemi da cui inizia un'attività di inventario.
Dove si accumulano i dati personali non catalogati
Le organizzazioni sanitarie basano le proprie politiche di protezione dei dati sui dati sanitari. Le regole di rilevamento cercano codici diagnostici, numeri di cartella clinica, identificativi assicurativi e dettagli sui trattamenti, perché è ciò che le normative specificano e ciò che i revisori chiedono.
Un record di terze parti affidabile non contiene nulla di tutto ciò. Contiene un nome, un numero di telefono, un indirizzo e un rapporto di parentela. Valutato in base a una policy calibrata per i contenuti clinici, il file risulta pulito. Contiene dati personali regolamentati per intero e nessuno ha richiesto alla definizione delle regole di cercarli.
Questa discrepanza spiega come un ospedale possa attuare una procedura di notifica competente e al contempo giungere a una conclusione ai sensi dell'articolo 34. La procedura ha funzionato sulla popolazione che l'organizzazione aveva catalogato. La popolazione non catalogata era invisibile, sia durante le normali operazioni che dopo la violazione.
Leggere il contenuto anziché fidarsi delle etichette
La tecnologia Proactive DLP™ analizza il contenuto di un file, non solo il suo nome, l'estensione o l'etichetta di classificazione. Supporta oltre 125 tipi di file , inclusi testo, immagini e documenti incorporati, ed esegue l'analisi in modo ricorsivo, esaminando archivi e livelli annidati anziché ignorarli.
Per trovare dati personali che nessuno ha catalogato, sono fondamentali tre capacità:
- Sistema di rilevamento progettato per identificatori personali oltre a quelli clinici. I rilevatori basati sull'intelligenza artificiale coprono nomi, date di nascita, numeri di telefono e numeri di documenti di identità, passaporto e patente di guida , oltre ai rilevatori clinici per codici diagnostici, patologie comuni e gruppo sanguigno. Per un contesto francese, un dettaglio è importante: il rilevamento PII basato sull'IA supporta il francese oltre all'inglese, allo spagnolo, al tedesco, all'italiano e al portoghese.
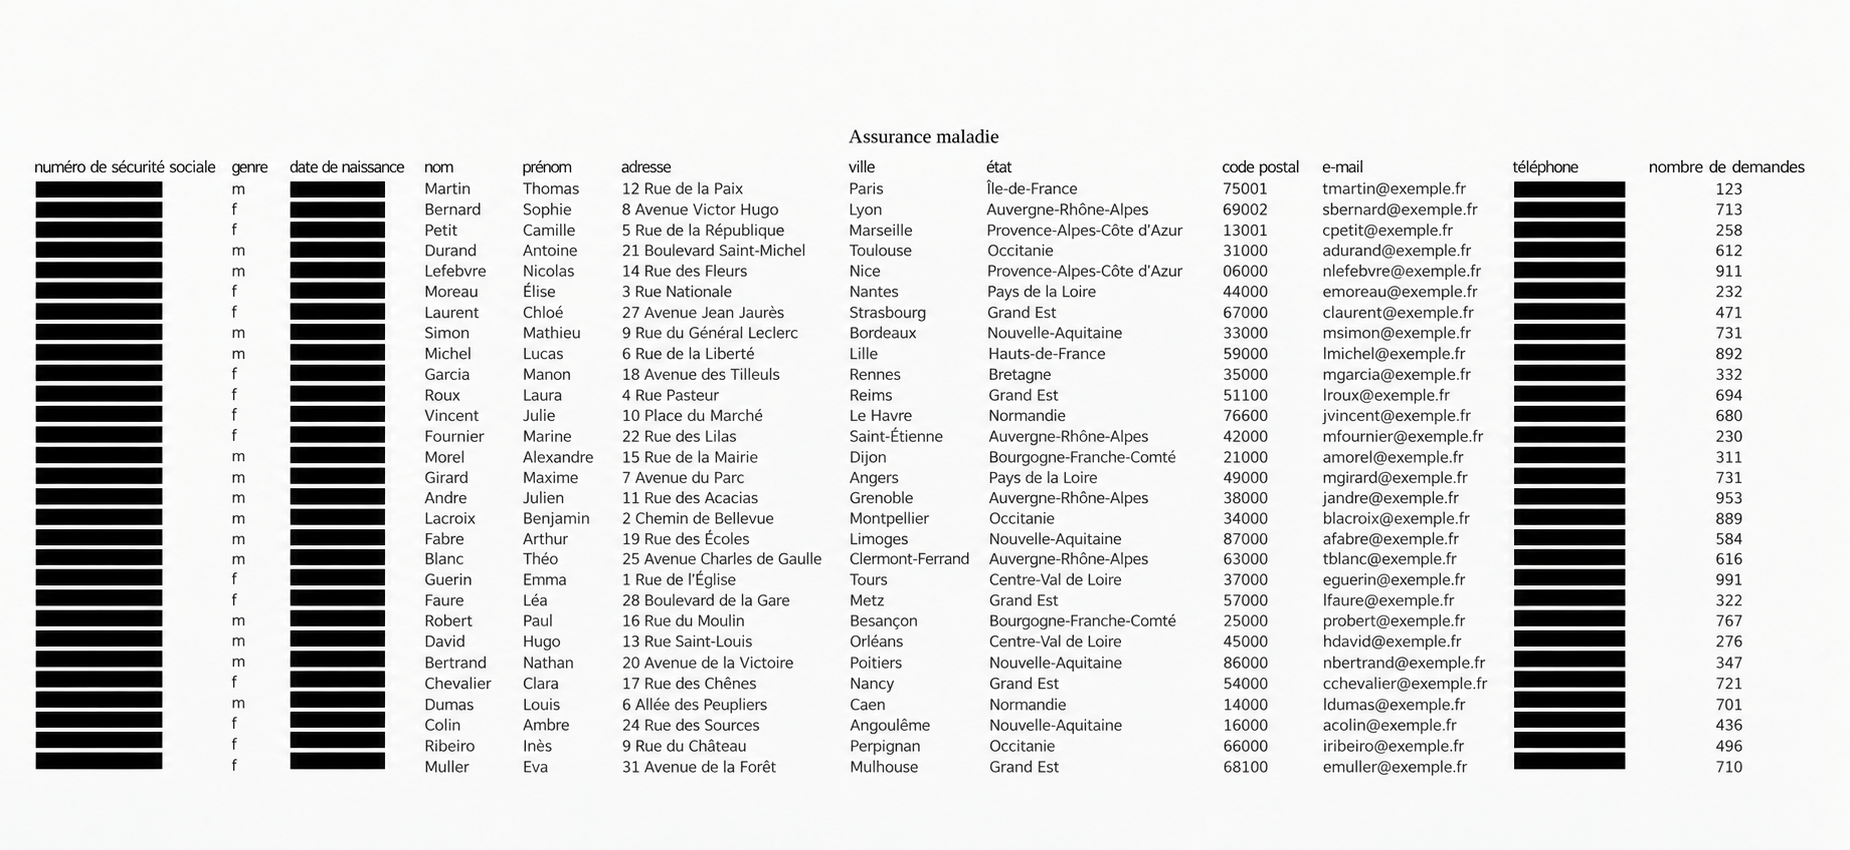
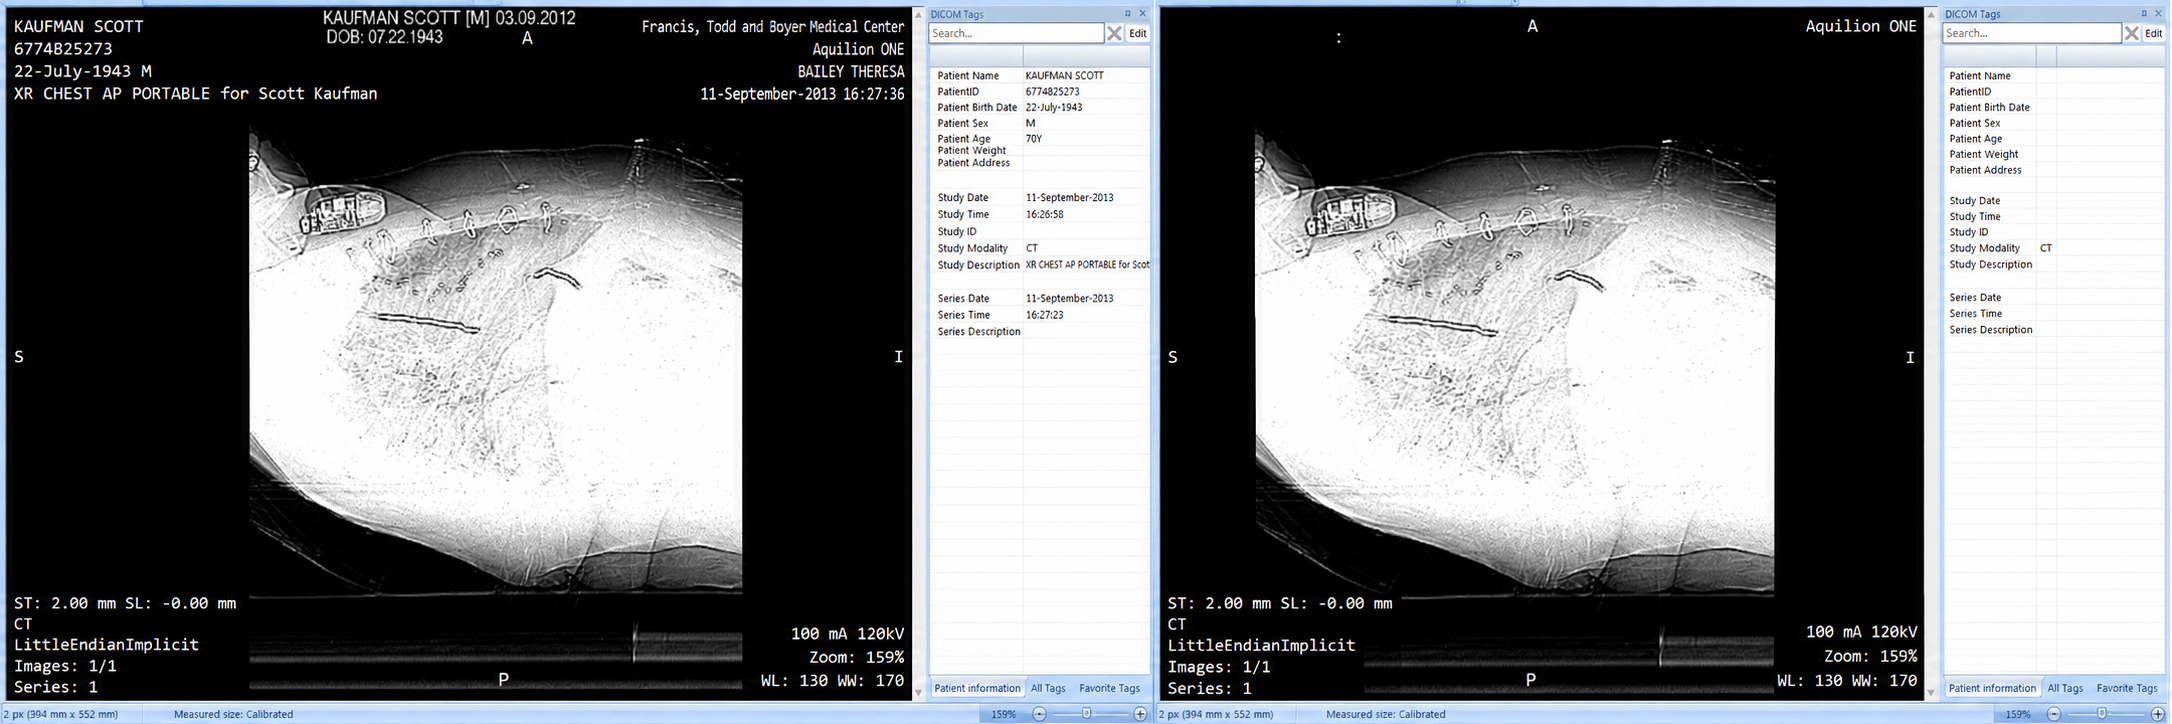
- OCR per documenti che sono immagini. Proactive DLP™ legge moduli scansionati, documenti fotografati e PDF non ricercabili allo stesso modo in cui legge i documenti di testo. Un modulo di designazione o una scansione DICOM che esiste solo come scansione smette di essere un punto cieco.
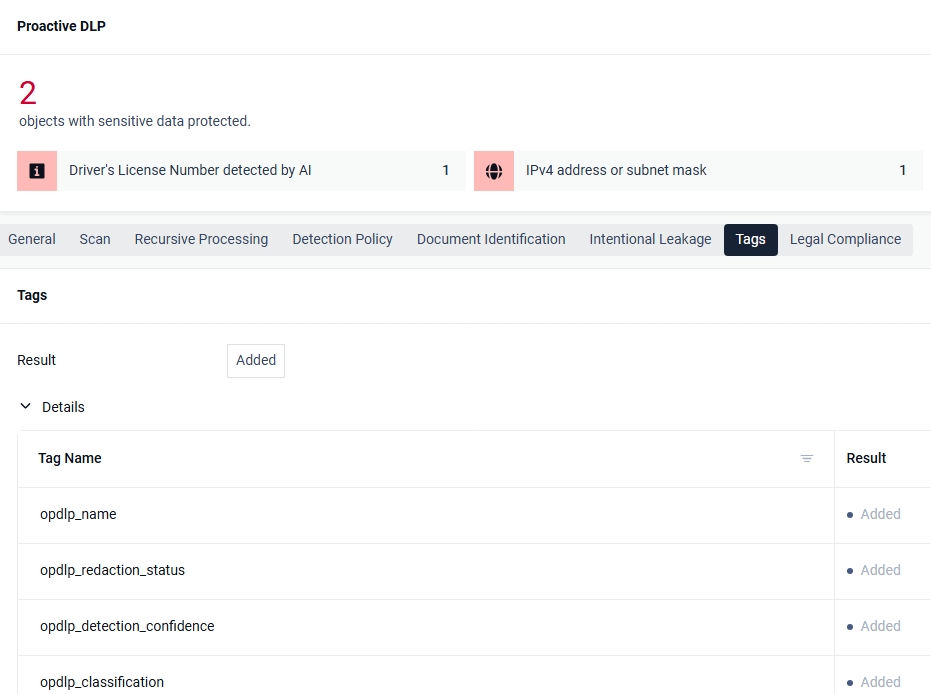
- Classificazione e tagging che generano un record. Proactive DLP™ classifica il contenuto rilevato in base a livelli di sensibilità predefiniti e incorpora tag di classificazione nel file elaborato. Questi tag alimentano una piattaforma SIEM o un sistema di gestione documentale, che trasforma i singoli rilevamenti in un quadro completo di dove risiedono i dati regolamentati. L'identificazione del documento aggiunge una classificazione a livello di categoria per i documenti di identità e finanziari.
L'ispezione dei contenuti nei punti di trasferimento rileva i file durante il loro spostamento: caricamenti, download, allegati e-mail, supporti rimovibili e trasferimenti gestiti. Crea una mappa basata sul traffico reale anziché sulla scansione di archivi a riposo, il che significa che il quadro si evolve con il flusso dei dati e deve essere integrato con un'attività di individuazione degli archivi che non vengono mai spostati.
Proactive DLP corre all'interno MetaDefender Core , MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , E MetaDefender Managed File Transfer .
Il passo pratico
Un elenco di notifica delle violazioni dei dati è un problema di inventario da risolvere sotto pressione temporale. Crearlo a metà di un incidente significa ricostruire quali categorie di persone compaiono in quali file, e le categorie che nessuno ha documentato sono quelle che vengono trascurate.
Il rapporto IBM " Cost of a Data Breach Report 2026" stima il costo medio di una violazione dei dati nel settore sanitario a 6,64 milioni di dollari, il più alto per il tredicesimo anno consecutivo. Il tempo medio per identificare e contenere una violazione ha raggiunto i 247 giorni, mentre le violazioni relative a supporti rimovibili e alla catena di fornitura hanno richiesto i tempi più lunghi, pari a 258 giorni. Un punto di ispezione dei contenuti copre entrambi i percorsi.
Partiamo dall'altra direzione. Applica la tecnologia Proactive DLP™ ai flussi di file già presenti nel tuo ambiente e classifica ciò che ritorna. I tag si accumulano in un registro dei dati personali che conservi su persone che non sono tuoi pazienti.
Risorse aggiuntive
- Un attacco informatico durato sei giorni ha portato alla divulgazione di 3,75 milioni di cartelle cliniche presso CareCloud
- Proactive DLP Aggiornamento delle funzionalità di sicurezza dei file - Nuove funzionalità di tagging e intelligenza artificiale
- Anonimizzazione DICOM: Migliorare la sicurezza dei dati con OPSWAT Prevenzione proattiva della perdita di dati

