CareCloud, un fornitore di software per il settore sanitario con sede a Somerset, nel New Jersey, ha confermato un attacco avvenuto nel marzo 2026 a uno dei suoi ambienti EHR (cartella clinica elettronica). L’attacco ha interessato oltre 3,7 milioni di persone. L’HHS (Dipartimento della Salute e dei Servizi Umani) portale dedicato alle violazioni dell’Ufficio per i diritti civili ora la classifica tra le più gravi violazioni nel settore sanitario dell’anno. Tale classificazione proviene da The HIPAA Journal (agosto 2026). Gli investigatori forensi hanno individuato l’accesso non autorizzato in un arco di tempo di circa sei giorni, e l’autore dell’attacco ha affermato di aver sottratto i dati dai database in quel lasso di tempo.
In soli sei giorni di accesso sono state raccolte milioni di identità complete dei pazienti.
È proprio quel divario tra il tempo di permanenza e il danno che vale la pena analizzare. I controlli di accesso determinano per quanto tempo un intruso rimane all’interno del sistema. Il contenuto dei file a cui riesce ad accedere determina il valore di quella visita, ed è proprio questa la variabile che Proactive DLP™ è progettato per modificare prima ancora che un aggressore riesca ad arrivare a quel punto.
Cosa ha ottenuto l'autore dell'attacco
CareCloud ha confermato le categorie di dati interessate, e la combinazione di tali dati è più rilevante rispetto a qualsiasi singolo campo. I record interessati includevano una combinazione dei seguenti elementi:
- Nomi e indirizzi di residenza
- Date di nascita
- Numeri di previdenza sociale
- Numeri della patente di guida e di altri documenti di identità rilasciati dalle autorità pubbliche
- Numeri di conto finanziario
- Numeri delle carte di credito e di debito
- Informazioni mediche e dettagli sull'assicurazione sanitaria
Il numero di una carta di credito rubata ha una scadenza. La data di nascita, abbinata al numero di previdenza sociale e a una diagnosi, invece no. Ogni dato contenuto in questa violazione era sufficiente per ottenere credito e presentare richieste di risarcimento fraudolente. Era inoltre sufficiente per costruire un pretesto convincente per il prossimo attacco contro il paziente o il suo operatore sanitario.
Nessuna parte di quel valore dipende dal fatto che un intruso riconosca ciò che ha trovato: una politica che applica un hash o oscura quei campi prima che il file venga archiviato ne elimina il valore, indipendentemente da chi lo legga alla fine.
Il livello del venditore concentra il danno
CareCloud opera in qualità di partner commerciale ai sensi dell’HIPAA e collabora con oltre 45.000 operatori sanitari. È così che un unico ambiente compromesso ha interessato pazienti appartenenti a migliaia di entità soggette alla normativa, nessuna delle quali aveva il controllo dell’ambiente in questione.
Ciascuno di questi fornitori deve ancora inviare ai propri pazienti una notifica di violazione e ne subisce tuttora le conseguenze in termini di reputazione. La concentrazione dei fornitori trasforma una singola intrusione in una responsabilità condivisa; ecco perché i dati gestiti per conto di un’entità interessata meritano lo stesso livello di controllo dei dati conservati al suo interno. Il Rapporto 2026 di IBM stima il costo medio di una violazione nel settore sanitario a 6,64 milioni di dollari, il più alto di qualsiasi altro settore per il tredicesimo anno consecutivo, con una media di 11,5 milioni di dollari negli Stati Uniti considerando tutti i settori. Nessuna delle due cifre tiene conto di come un singolo incidente si propaghi all’interno di una rete di fornitori.
Dove si trovano effettivamente i dati sensibili dei pazienti
Il dibattito sulle violazioni della sicurezza in ambito sanitario tende a concentrarsi sui dati contenuti nei database. In realtà, le informazioni sanitarie protette (PHI) si accumulano nei file. Ne sono un esempio i moduli di registrazione scansionati, le tessere assicurative fotografate e allegate in formato PDF, la documentazione relativa alle richieste di rimborso, i fogli di calcolo esportati, gli esami in formato DICOM (Digital Imaging and Communications in Medicine) e gli allegati e-mail scambiati tra uno studio medico e il proprio fornitore di servizi di fatturazione.
Quei file sono più difficili da catalogare rispetto a una colonna di un database e nascondono dati in luoghi che una ricerca testuale non riesce mai a raggiungere:
- Documenti scansionati e fotografati, in cui gli identificatori esistono solo sotto forma di pixel
- Immagini ritagliate all’interno dei file di Microsoft Office, che conservano l’area che l’autore riteneva di aver eliminato
- Testo invisibile o di dimensioni molto ridotte, utilizzato per nascondere i dati a un revisore
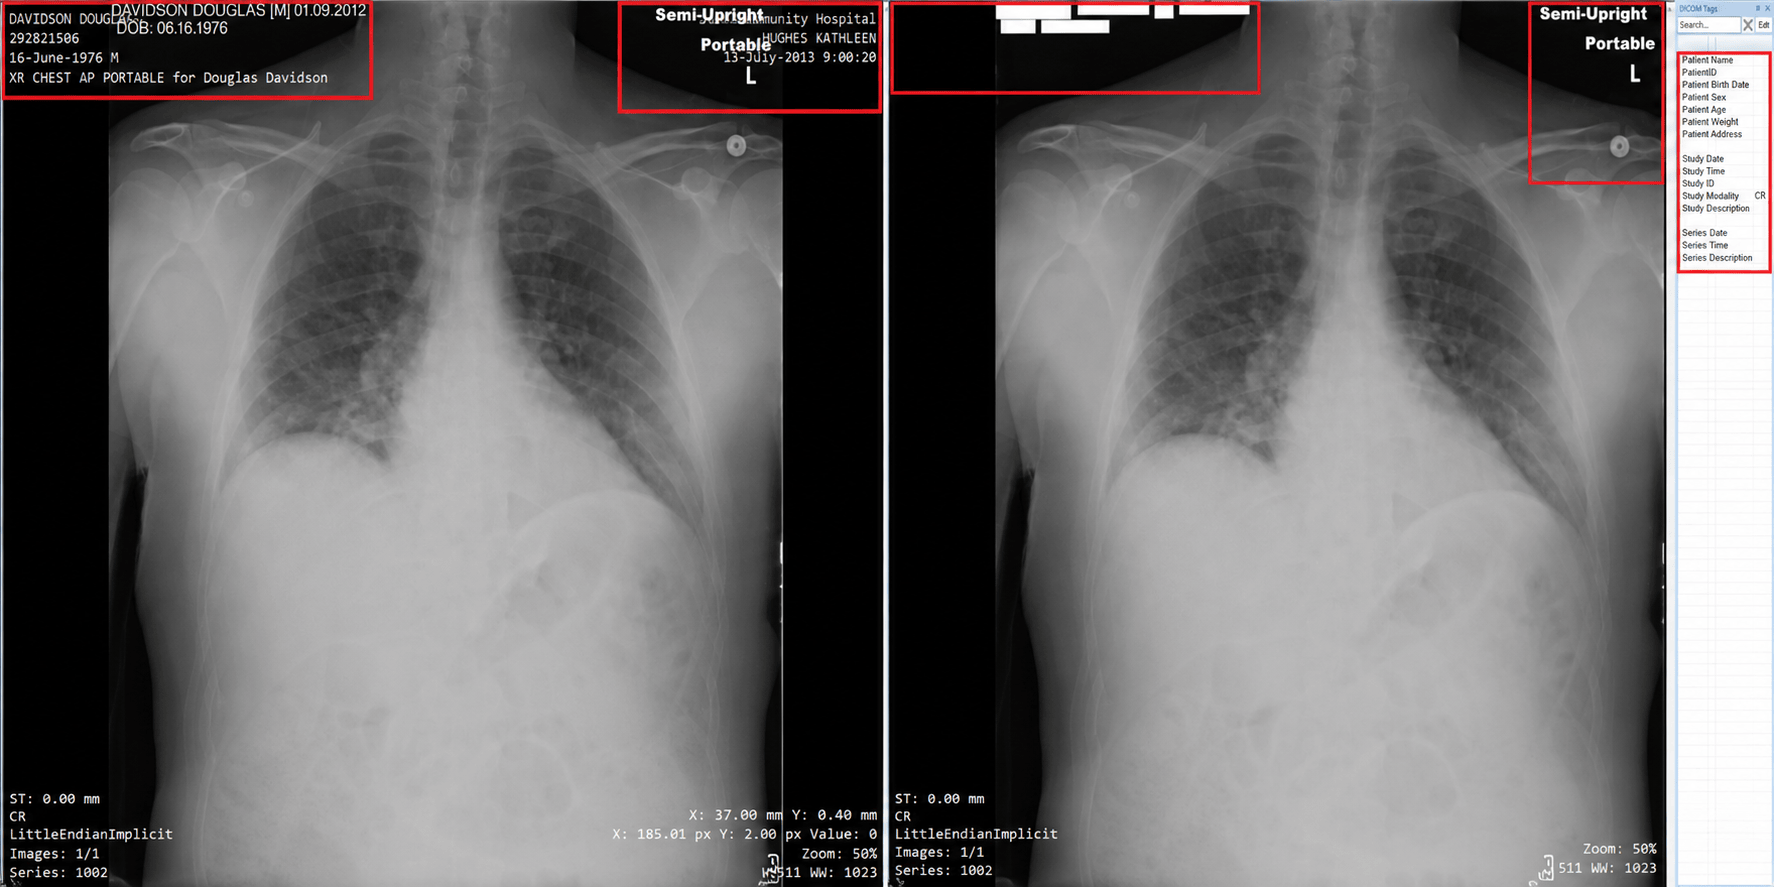
- Intestazioni DICOM e annotazioni integrate, che contengono i dati relativi al paziente, al medico e alla struttura sanitaria insieme all'immagine
- Metadati del file quali autore, coordinate GPS e cronologia delle revisioni
Ogni copia di un file che conserva i propri identificatori in forma leggibile costituisce un ulteriore record accessibile a chiunque abbia accesso all’archivio in cui è conservata.
Proactive DLP™ limita le informazioni che possono essere divulgate in caso di violazione
La tecnologia Proactive DLP™ analizza il contenuto dei file nei punti in cui questi vengono trasferiti, quindi applica un’azione prevista dalla policy in base a quanto rilevato. Copre oltre 125 tipi di file ed esegue un’analisi ricorsiva, pertanto archivi, oggetti incorporati e livelli annidati vengono esaminati anziché ignorati.
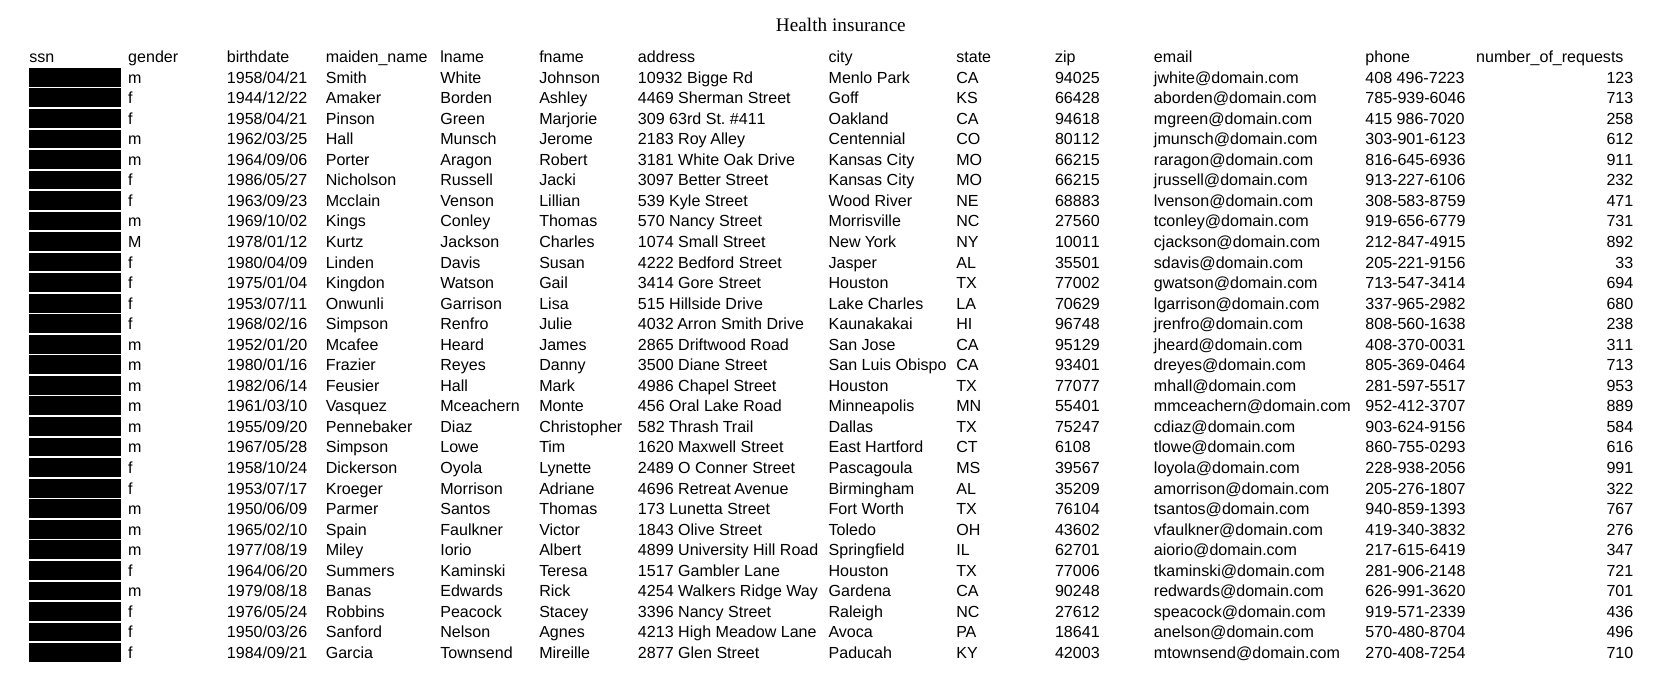
Il rilevamento corrisponde strettamente alle categorie riportate da CareCloud. I rilevatori integrati e basati sull’intelligenza artificiale coprono i numeri di previdenza sociale, i numeri di carta di credito, i numeri di patente, i numeri di identificazione nazionali, i numeri di passaporto e le date di nascita. La copertura si estende a nomi propri, numeri di telefono, patologie comuni, gruppo sanguigno, codici nazionali dei farmaci e modelli personalizzati definiti tramite espressioni regolari. L’OCR estende tale copertura ai file PDF non ricercabili e ai file immagine. Un modulo assicurativo scansionato viene letto allo stesso modo di un documento di testo.
Una volta identificato il contenuto, la politica stabilisce cosa ne sarà di esso:
- La redazione e la sostituzione nascondono gli identificatori preservando al contempo la struttura e la leggibilità del documento, in tutti i formati, inclusi PDF, Word, Excel, PowerPoint, CSV e immagini elaborate tramite OCR
- L'hashing sostituisce un identificativo con un valore non reversibile utilizzando SHA-256, SHA-384 o SHA-512, consentendo così di proseguire le attività di analisi e la condivisione con terze parti senza modificare gli identificativi attivi
- L'anonimizzazione DICOM elimina dall'intestazione i dati relativi al paziente, all'esame e al medico e, facoltativamente, rimuove le annotazioni impresse, con una configurazione predefinita basata sulla disposizione "Safe Harbor" dell'HIPAA
- La rimozione dei metadati elimina i campi relativi all’autore, alle coordinate GPS e alla versione da immagini, file Office e PDF
- La funzione "Rimuovi area ritagliata " elimina definitivamente le regioni nascoste delle immagini nei file di Microsoft Office
- L'assegnazione di tag e la classificazione incorporano il risultato del rilevamento nel file stesso, fornendo a un sistema SIEM (Security Information and Event Management) o a un sistema di gestione dei documenti gli elementi su cui agire
- Il blocco impedisce del tutto il trasferimento di un file quando la politica non ne consente la trasmissione
La tecnologia Proactive DLP™ è integrata in MetaDefender Core™, MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk e MetaDefender Managed File Transfer . Insieme, garantiscono l’applicazione delle politiche nei flussi di lavoro relativi a caricamenti sul web, e-mail, supporti rimovibili e trasferimento di file.
La variabile che puoi ancora controllare
La tempistica dell’intrusione è stabilita dall’autore dell’attacco. La leggibilità dei dati che si trovano alla fine di tale tempistica è determinata da una politica, definita prima dell’inizio dell’attacco. Una cartella clinica in cui il numero di previdenza sociale è stato sottoposto a hash e gli allegati digitalizzati sono stati oscurati rappresenta una perdita sostanzialmente minore rispetto alla stessa cartella conservata integralmente.
Per le organizzazioni sanitarie e i fornitori che le supportano, ciò significa considerare la deidentificazione come un controllo sull’acquisizione e sul trasferimento dei dati, piuttosto che come un’operazione di pulizia da effettuare al momento della rendicontazione. È necessario stabilire quali identificatori siano realmente necessari per ciascun sistema, per poi applicare tale decisione a ogni file in entrata. I team che intendono colmare questa lacuna possono iniziare osservando come la tecnologia Proactive DLP™ applichi la redazione, l’hashing e l’anonimizzazione prima ancora che i dati lascino l’archivio.
Risorse aggiuntive
- Anonimizzazione DICOM: Migliorare la sicurezza dei dati con OPSWAT Prevenzione proattiva della perdita di dati
- Salvaguardia dei dati sanitari digitali dagli attacchi informatici
- Proactive DLP Aggiornamento delle funzionalità di sicurezza dei file - Nuove funzionalità di tagging e intelligenza artificiale

