Gli strumenti di rilevamento hanno sempre funzionato sulla base di un principio semplice: identificare il file dannoso prima che causi danni. Tale principio viene meno nel momento in cui si presenta una minaccia mai vista prima. Un exploit zero-day, una nuova tecnica di offuscamento o un codice dannoso generato da uno strumento di intelligenza artificiale non presentano alcuna firma con cui effettuare il confronto, né alcun modello comportamentale consolidato da segnalare.
AV-Comparatives è un'autorità riconosciuta nel valutare rigorosamente i motori di rilevamento e nel segnalare con trasparenza le loro lacune. Questo test illustra la ricerca condotta da AV-Comparatives sulle più recenti tecniche di exploit relative ai tipi di file e agli scenari più comuni, nonché il modo in cui la tecnologia Deep CDR™ di OPSWATsi dimostra all'altezza di queste minacce.
Come AV-Comparatives ha testato la tecnologia Deep CDR™
AV-Comparatives, autorevole ente indipendente specializzato nel test dei software di sicurezza aziendale, ha valutato la tecnologia Deep CDR™ implementata in MetaDefender™ Core.
Anziché basarsi su campioni di file astratti, ha strutturato i propri casi di test attorno agli scenari di attacco che le aziende si trovano tipicamente ad affrontare.
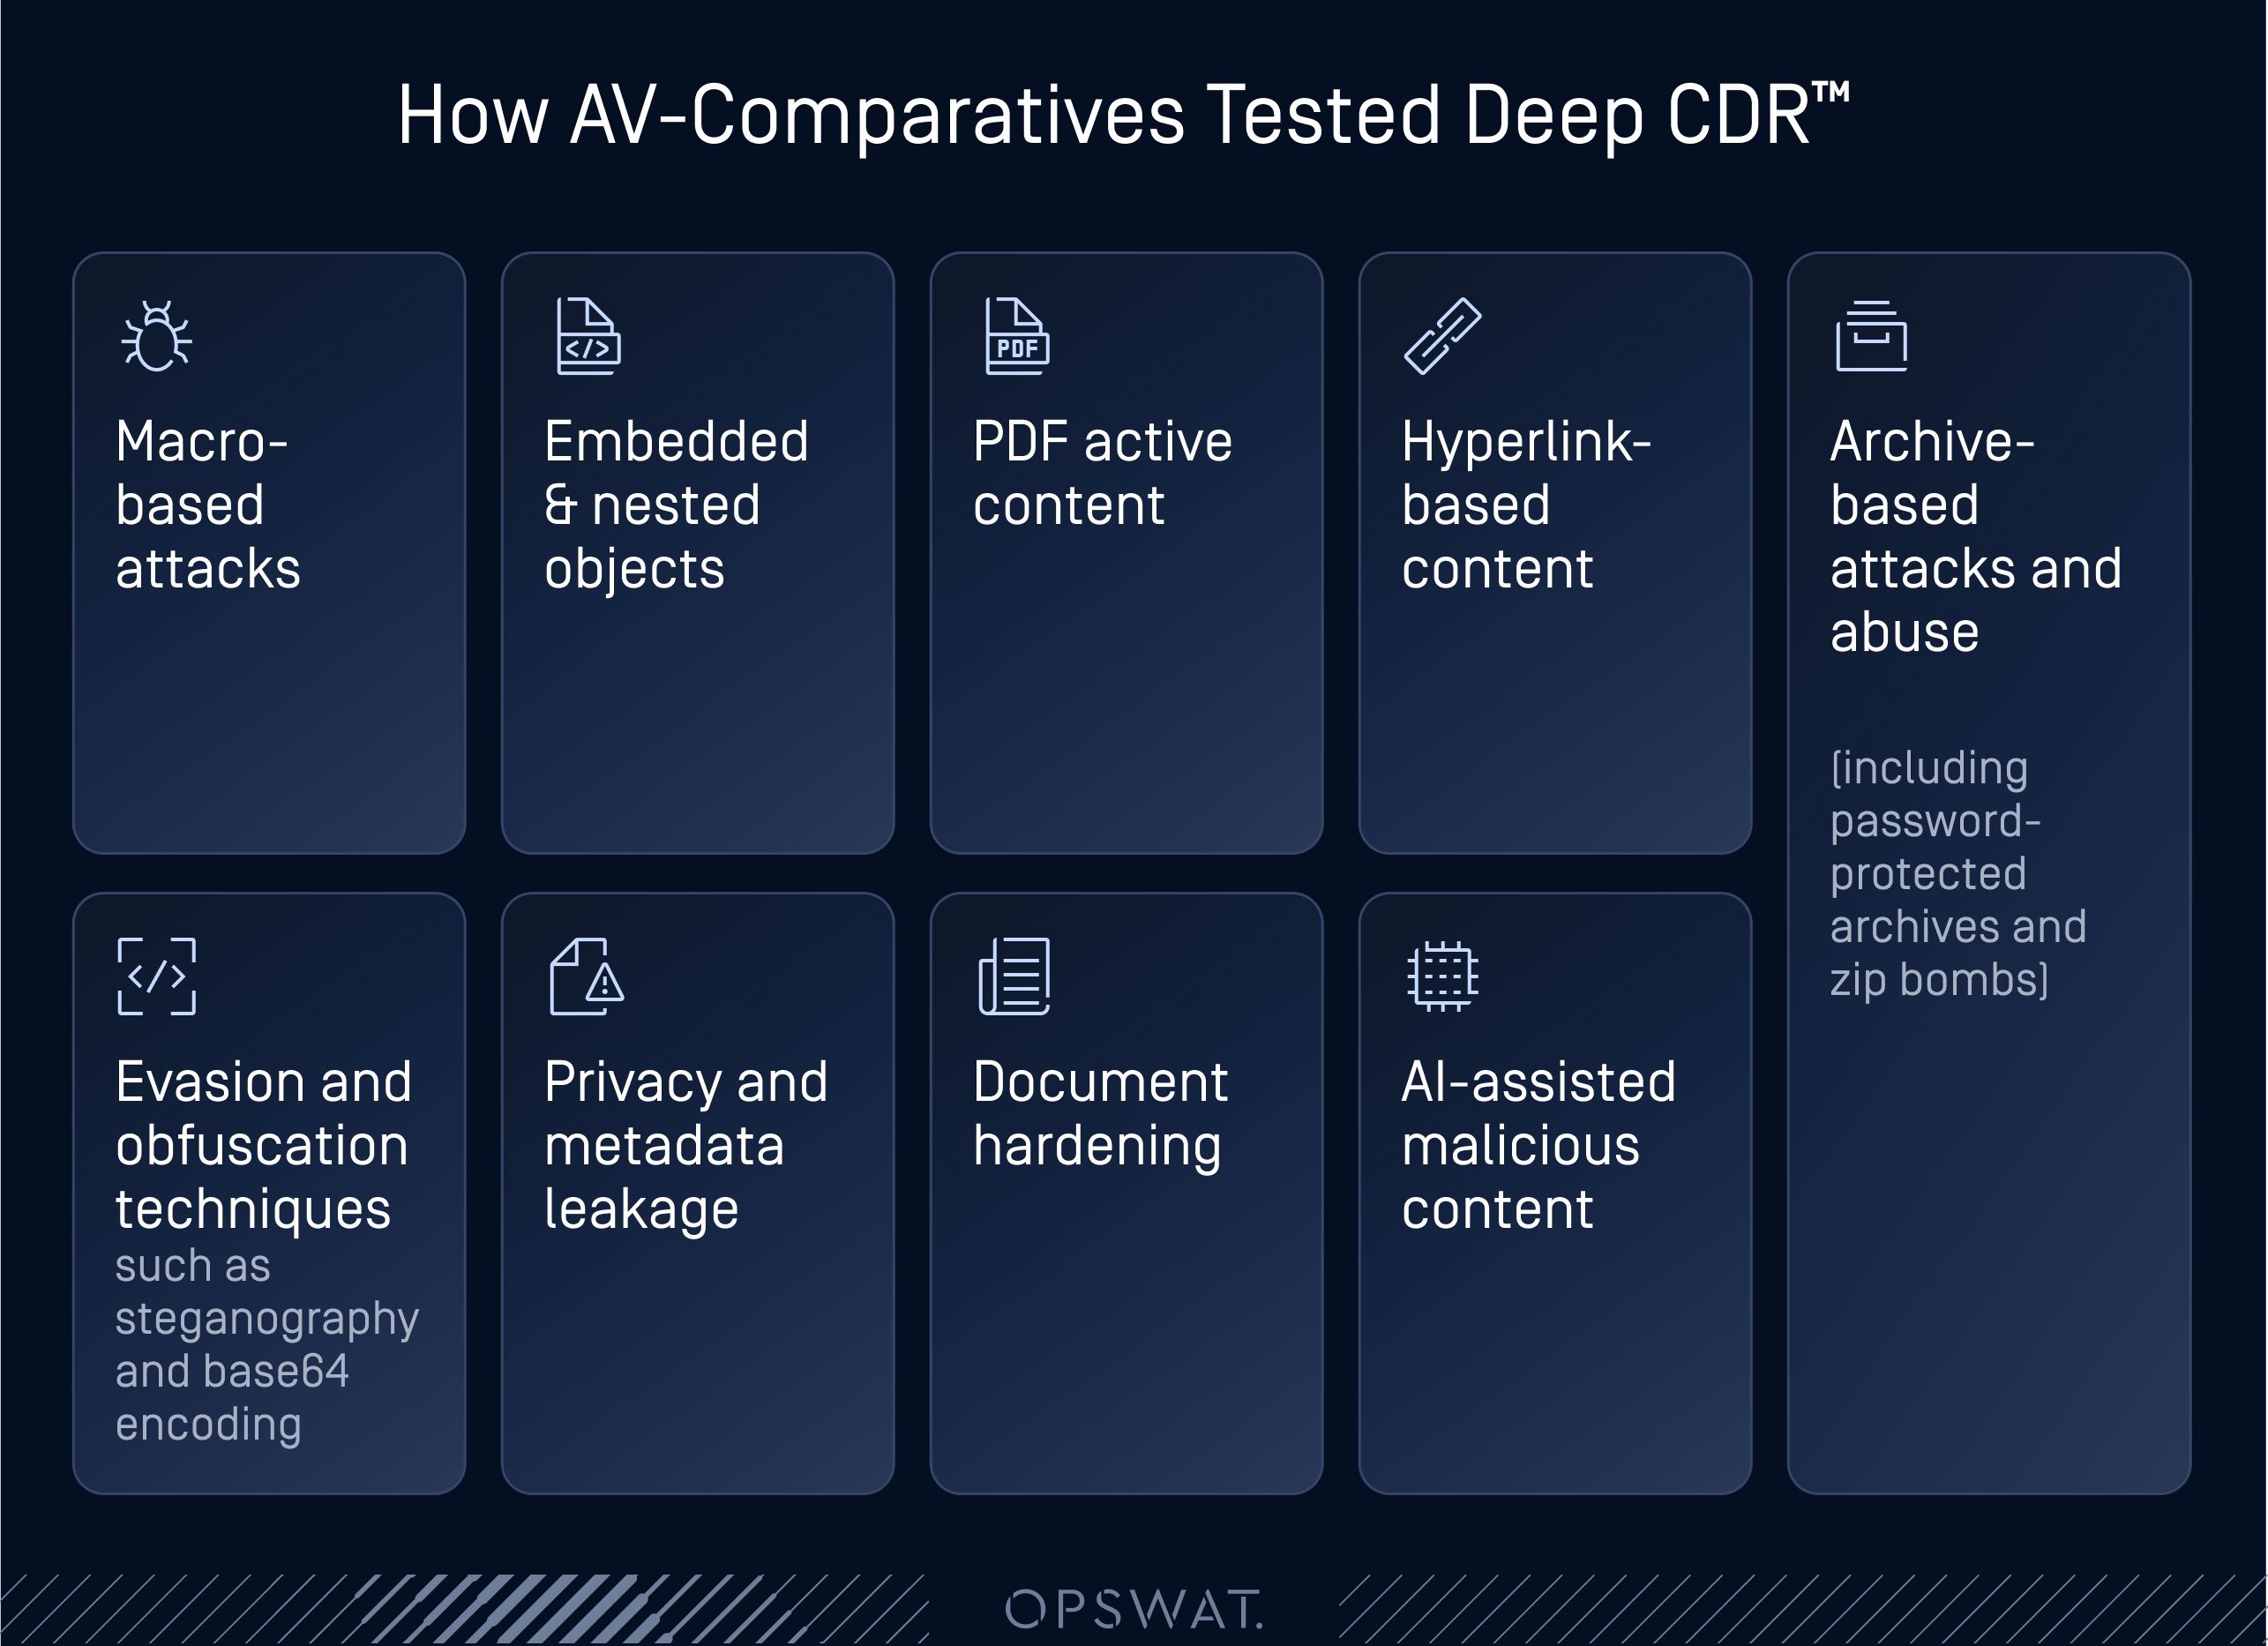
Ogni caso di test è stato valutato contemporaneamente sotto due aspetti: se la minaccia fosse stata completamente neutralizzata e se il file risultante avesse mantenuto la propria struttura, formattazione e fruibilità. Questo distingue un test di sanificazione di livello laboratoriale da una semplice lista di controllo per il rilevamento.
I risultati, in sintesi
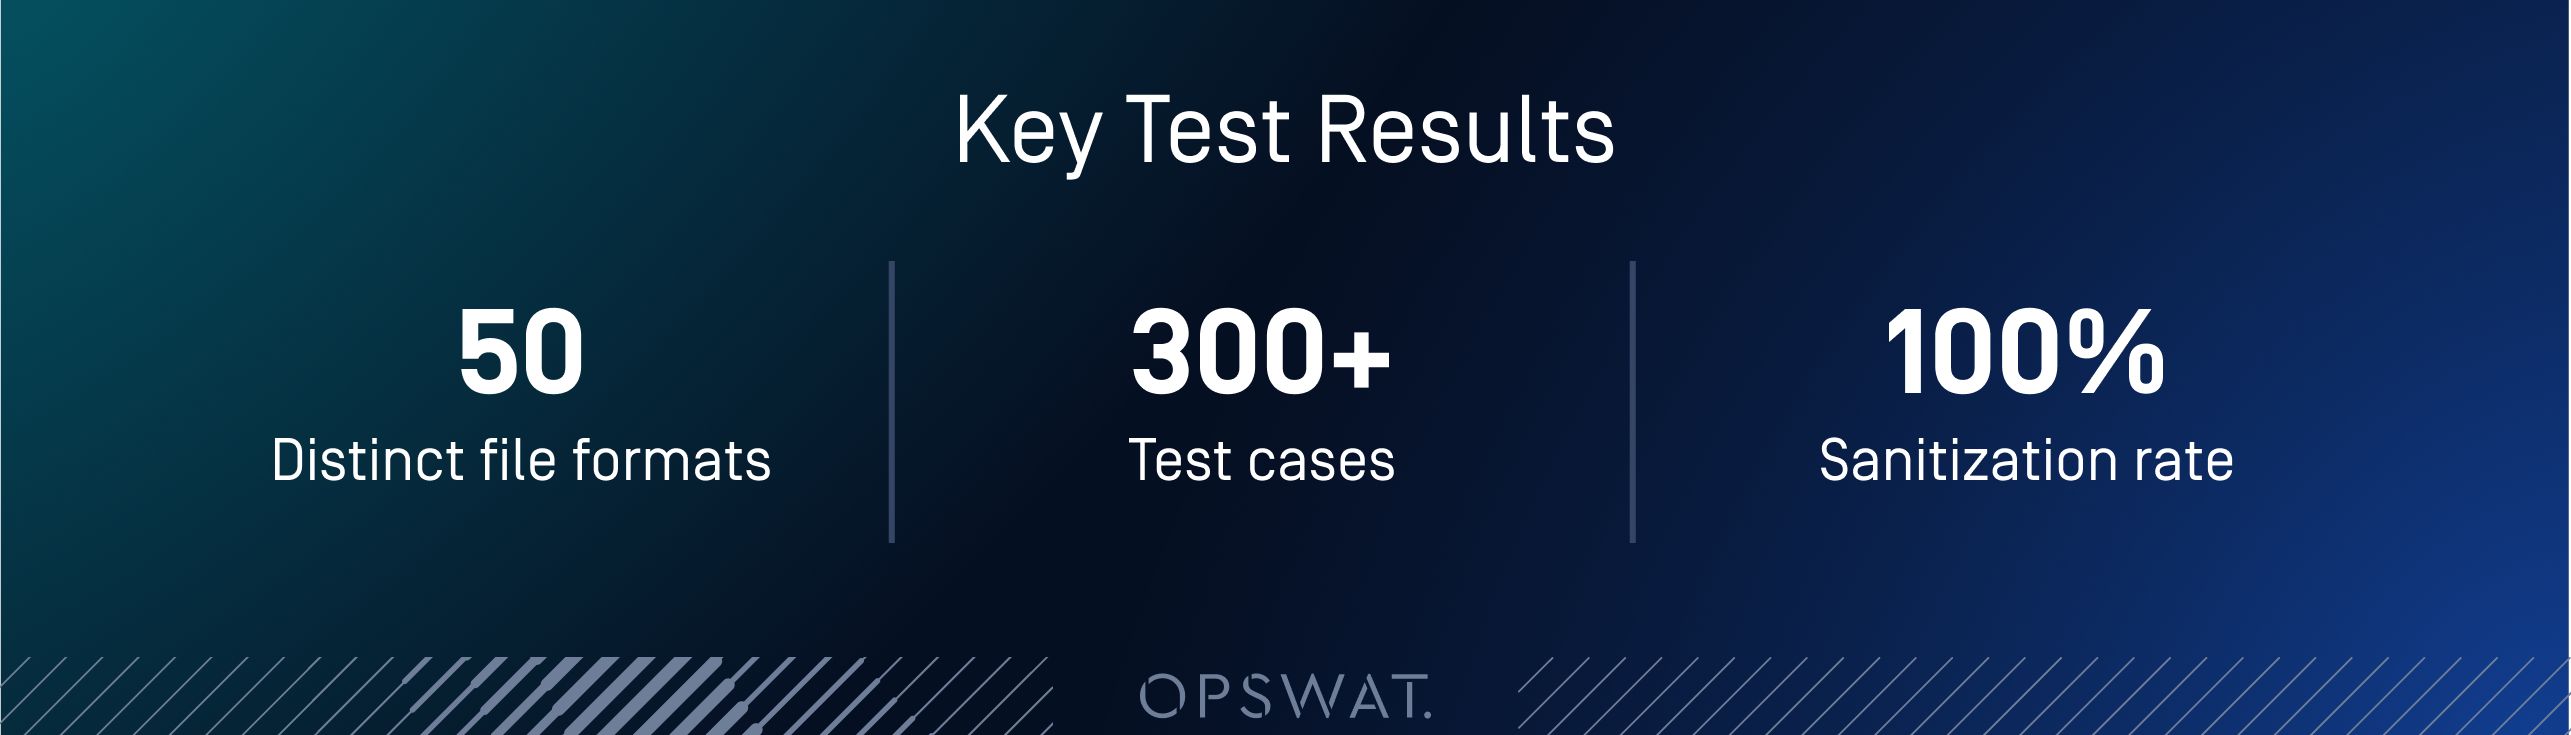
Ogni categoria di scenario è stata completamente neutralizzata nell'ambito della configurazione del flusso di lavoro sottoposta a test, comprese le tecniche illustrate di seguito: exploit di oggetti incorporati, steganografia nelle immagini, contenuti offuscati nei codici QR e contenuti attivi nei file SVG, oltre agli attacchi basati su macro e agli attacchi basati su archivi.
In particolare, ciò includeva anche casi di test creati appositamente intorno a contenuti dannosi generati con l'ausilio dell'IA: file contenenti offuscamento generato dall'IA, script e strutture ingannevoli. Questi sono stati elaborati attraverso gli stessi meccanismi di sanificazione utilizzati per gli attacchi creati in modo convenzionale, senza alcuna differenza nei risultati a prescindere dal modo in cui il contenuto dannoso era stato creato.
Per quanto riguarda la fedeltà, i file ricostruiti hanno mantenuto l’impaginazione, la formattazione, le immagini, le tabelle, le formule, i commenti e gli elementi di navigazione, con la rimozione dei contenuti a rischio, quali macro e oggetti incorporati, esattamente come previsto dalla politica configurata.
La tecnologia Deep CDR™ in azione: come funziona effettivamente la sanificazione
Le categorie di scenari del test di AV-Comparatives corrispondono strettamente agli attacchi e alle tecniche documentati di recente. Gli esempi seguenti illustrano come si presenta la "sanitizzazione al 100%" a livello di file.
Oggetti incorporati in RTF (misure di mitigazione per RCE zero-day)
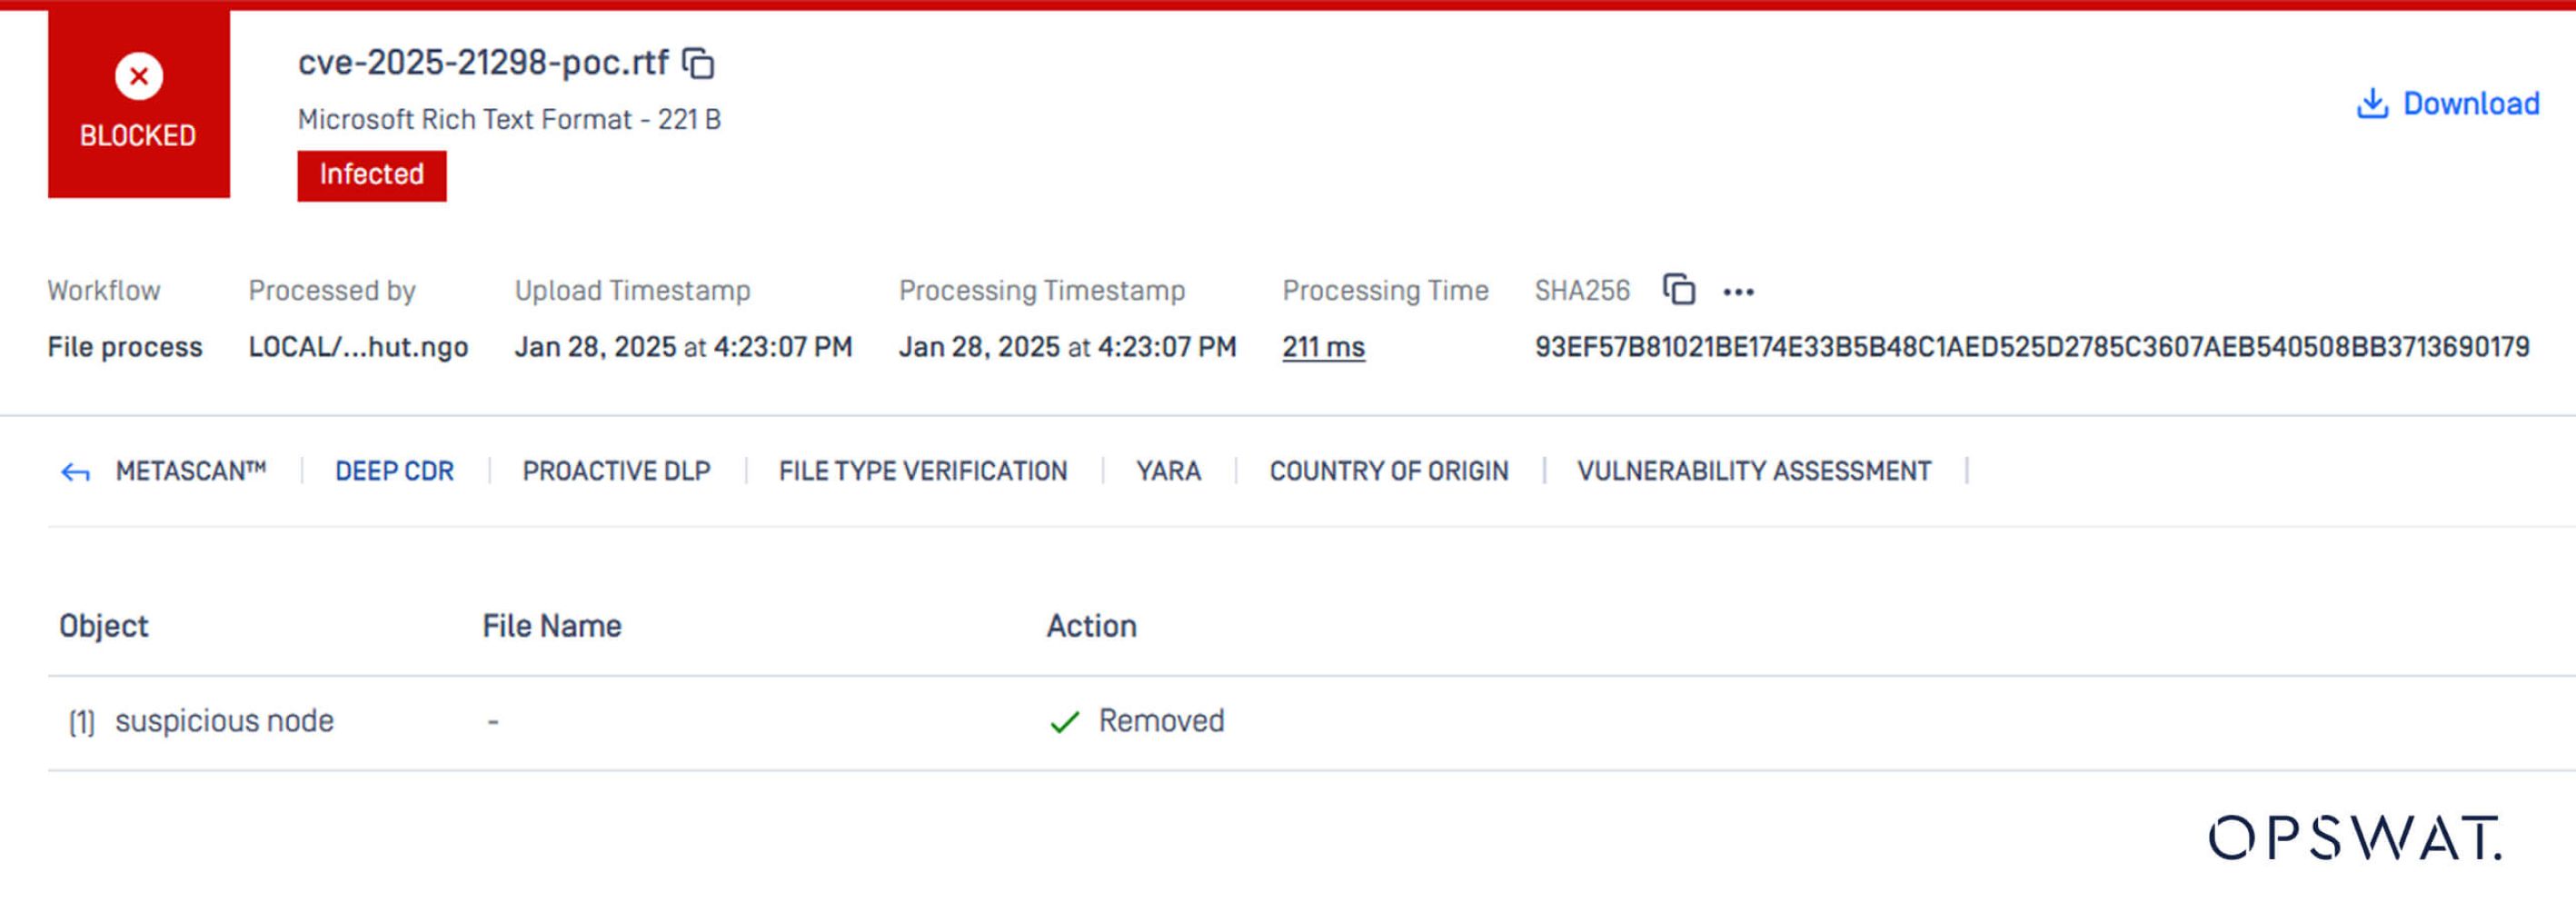
CVE-2025-21298, una vulnerabilità di esecuzione di codice remoto "zero-click" nella libreria OLE di Windows, potrebbe essere attivata semplicemente visualizzando in anteprima un file RTF dannoso in Outlook, senza bisogno di alcun clic.
Per risolvere questo problema, è sufficiente abilitare la politica "Rimuovi oggetti incorporati" per il formato RTF nelle impostazioni della tecnologia Deep CDR™.
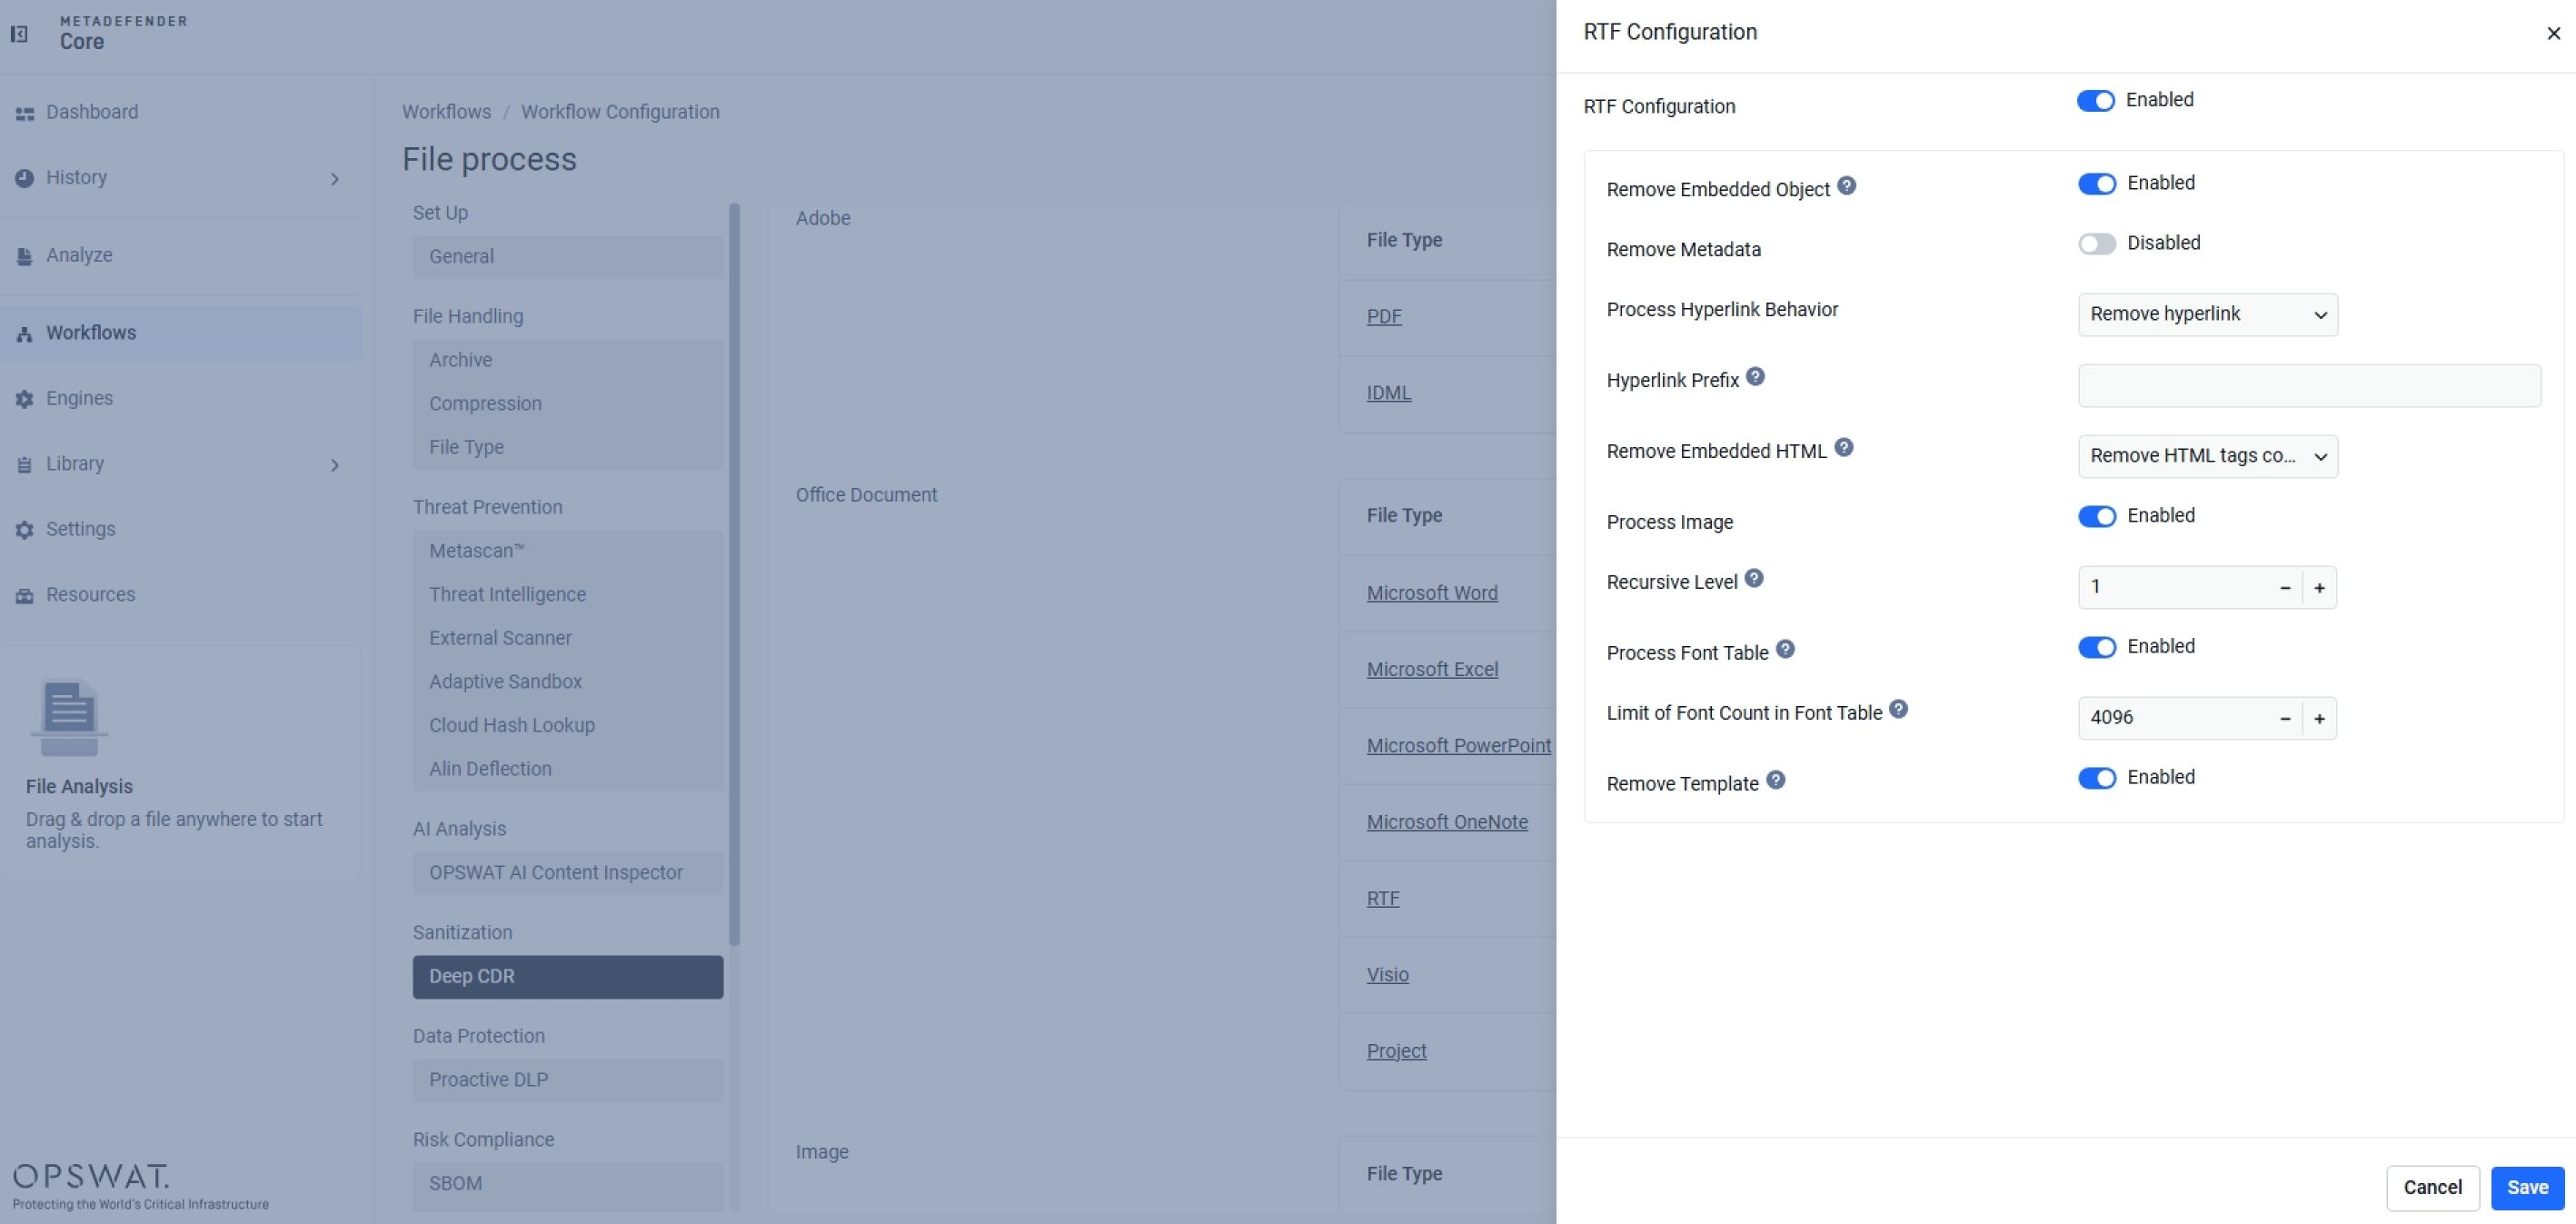
La tecnologia Deep CDR™ identifica l’oggetto OLE incorporato come un nodo non consentito e lo rimuove durante la ricostruzione, neutralizzando il percorso dell’exploit indipendentemente dal fatto che la vulnerabilità specifica sia mai stata catalogata.
Steganografia a livello di pixel nelle immagini
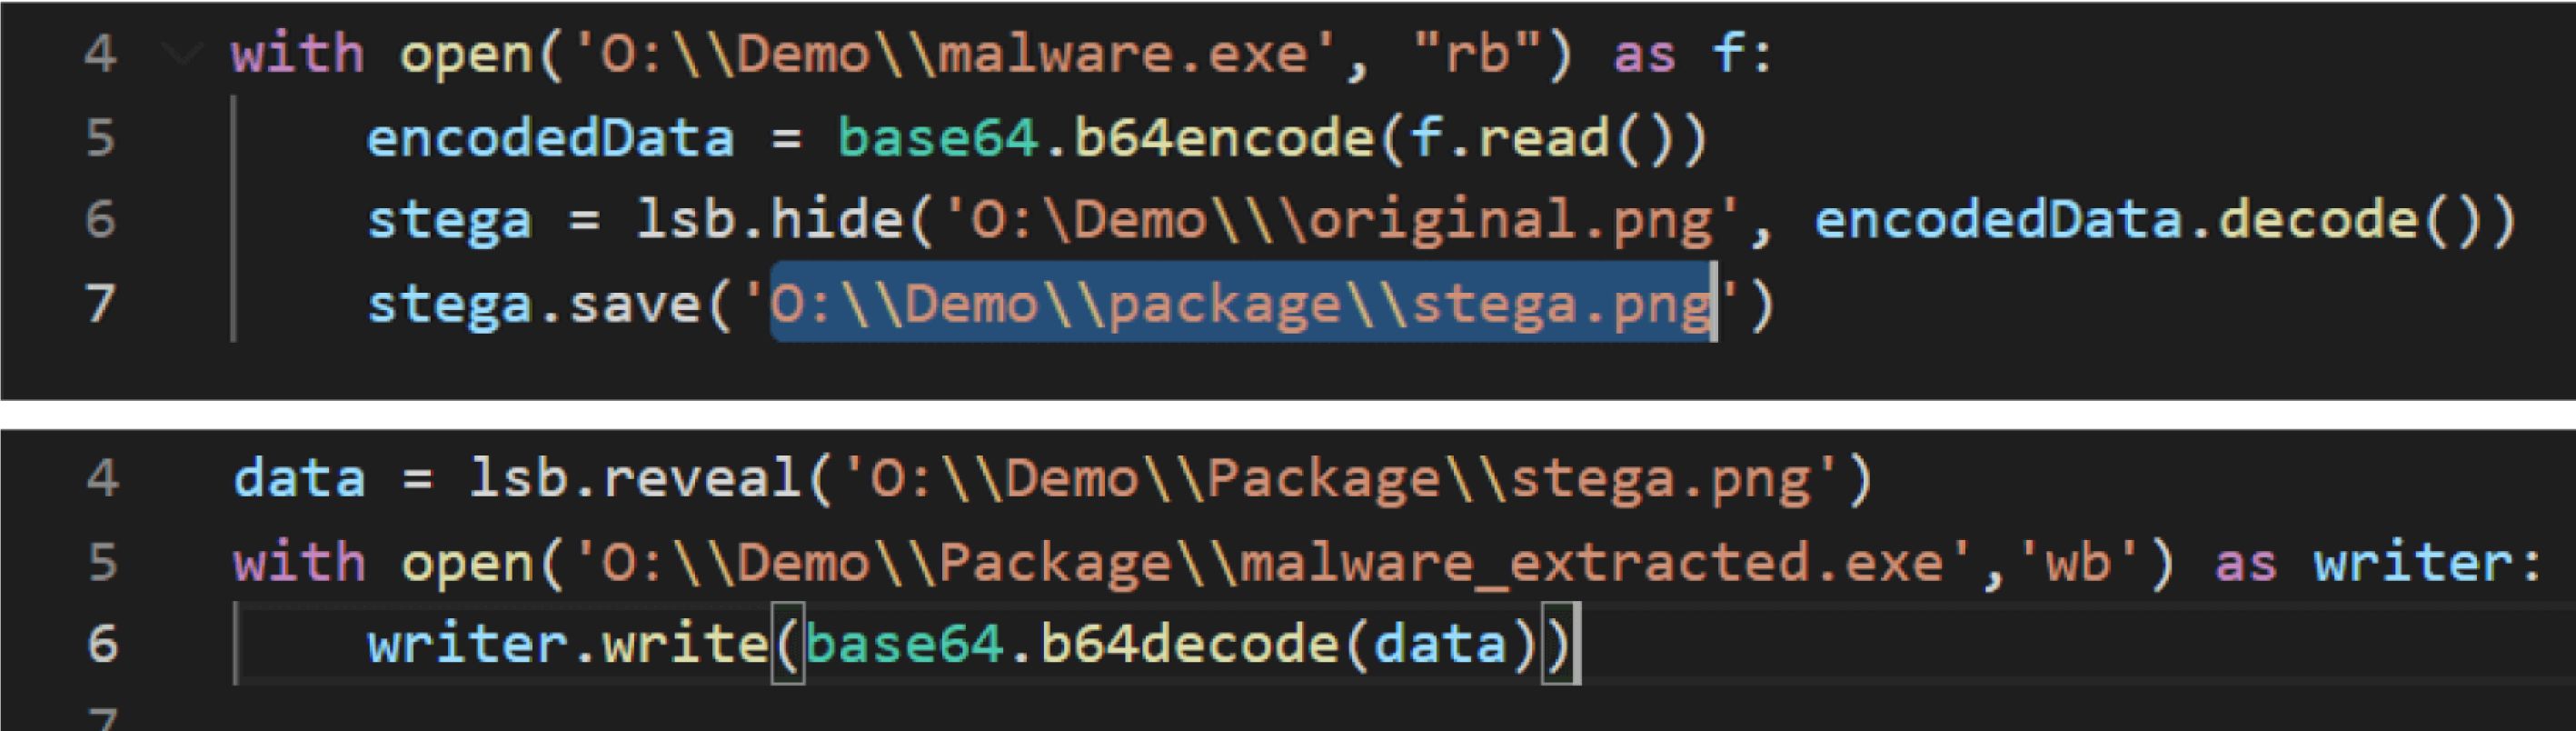
La steganografia basata su immagini nasconde i payload a livello di bit o di pixel, una tecnica che risulta praticamente invisibile alle scansioni antimalware convenzionali.
Utilizzando programmi gratuiti di steganografia come 1-2 Steganography, OpenStego e QuickStego, gli hacker possono creare malware in pochi minuti e con poche righe di codice.
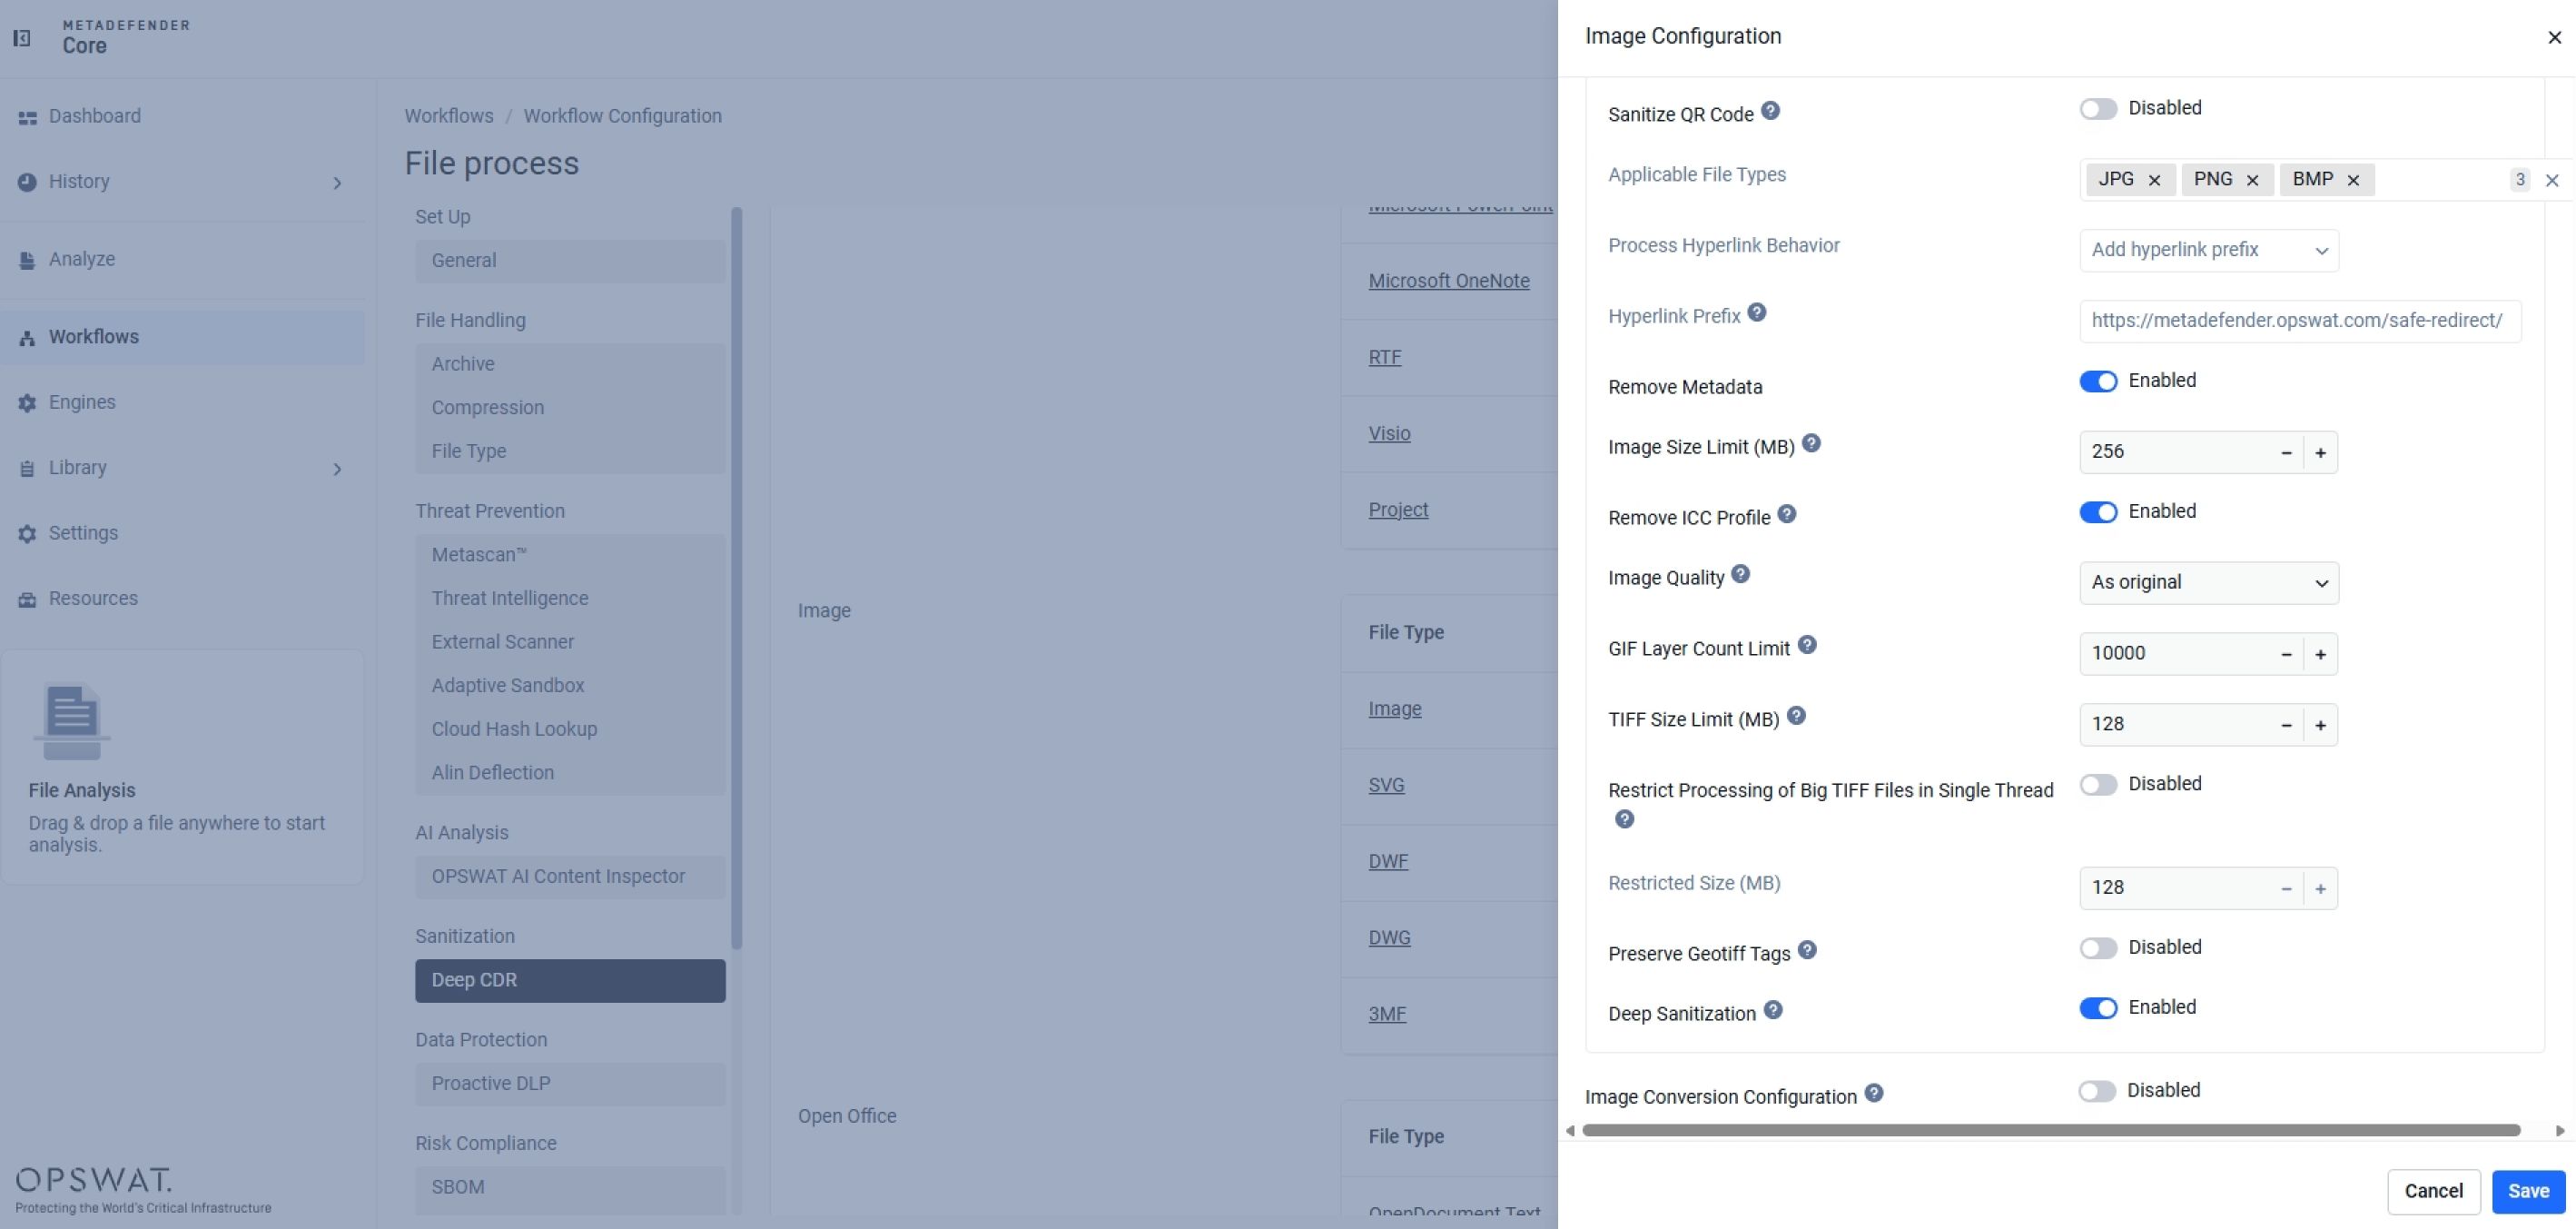
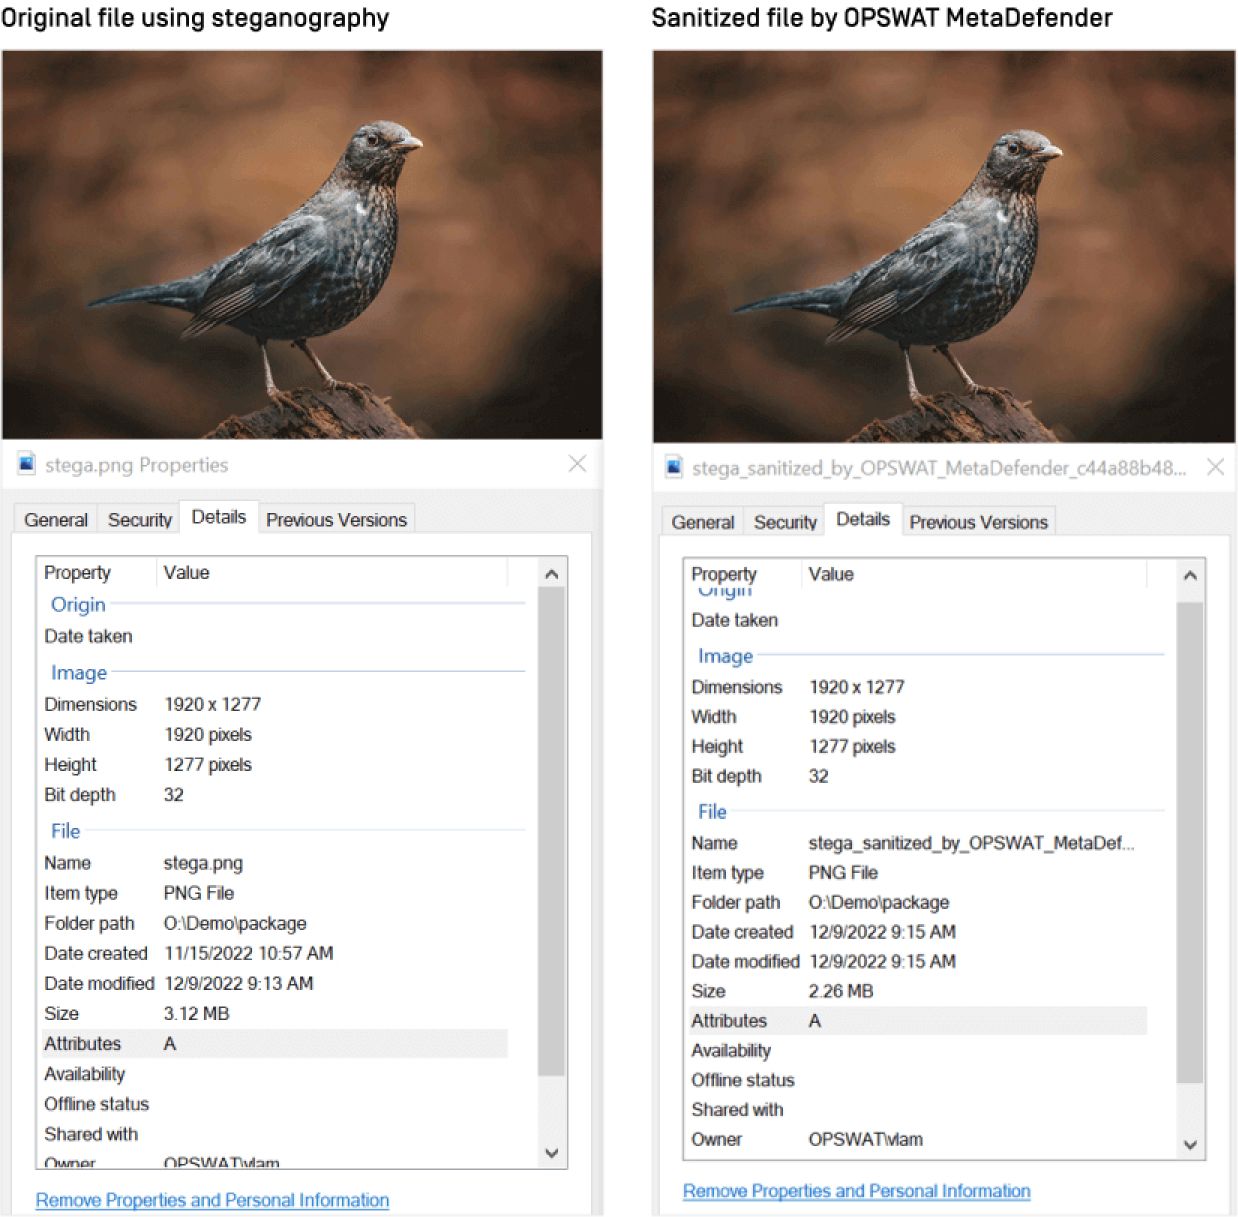
La tecnologia Deep CDR™ risolve questo problema rimuovendo i metadati strutturati che possono contenere payload nascosti, per poi agire direttamente a livello di pixel: rimuove i dati inutilizzati che potrebbero contenere un payload parziale, introduce rumore controllato per interrompere qualsiasi logica di esecuzione incorporata e ottimizza la compressione bitmap per eliminare lo spazio in cui altrimenti si troverebbe un payload, il tutto senza alcuna alterazione visibile della qualità dell'immagine.
Contenuti attivi nei file SVG
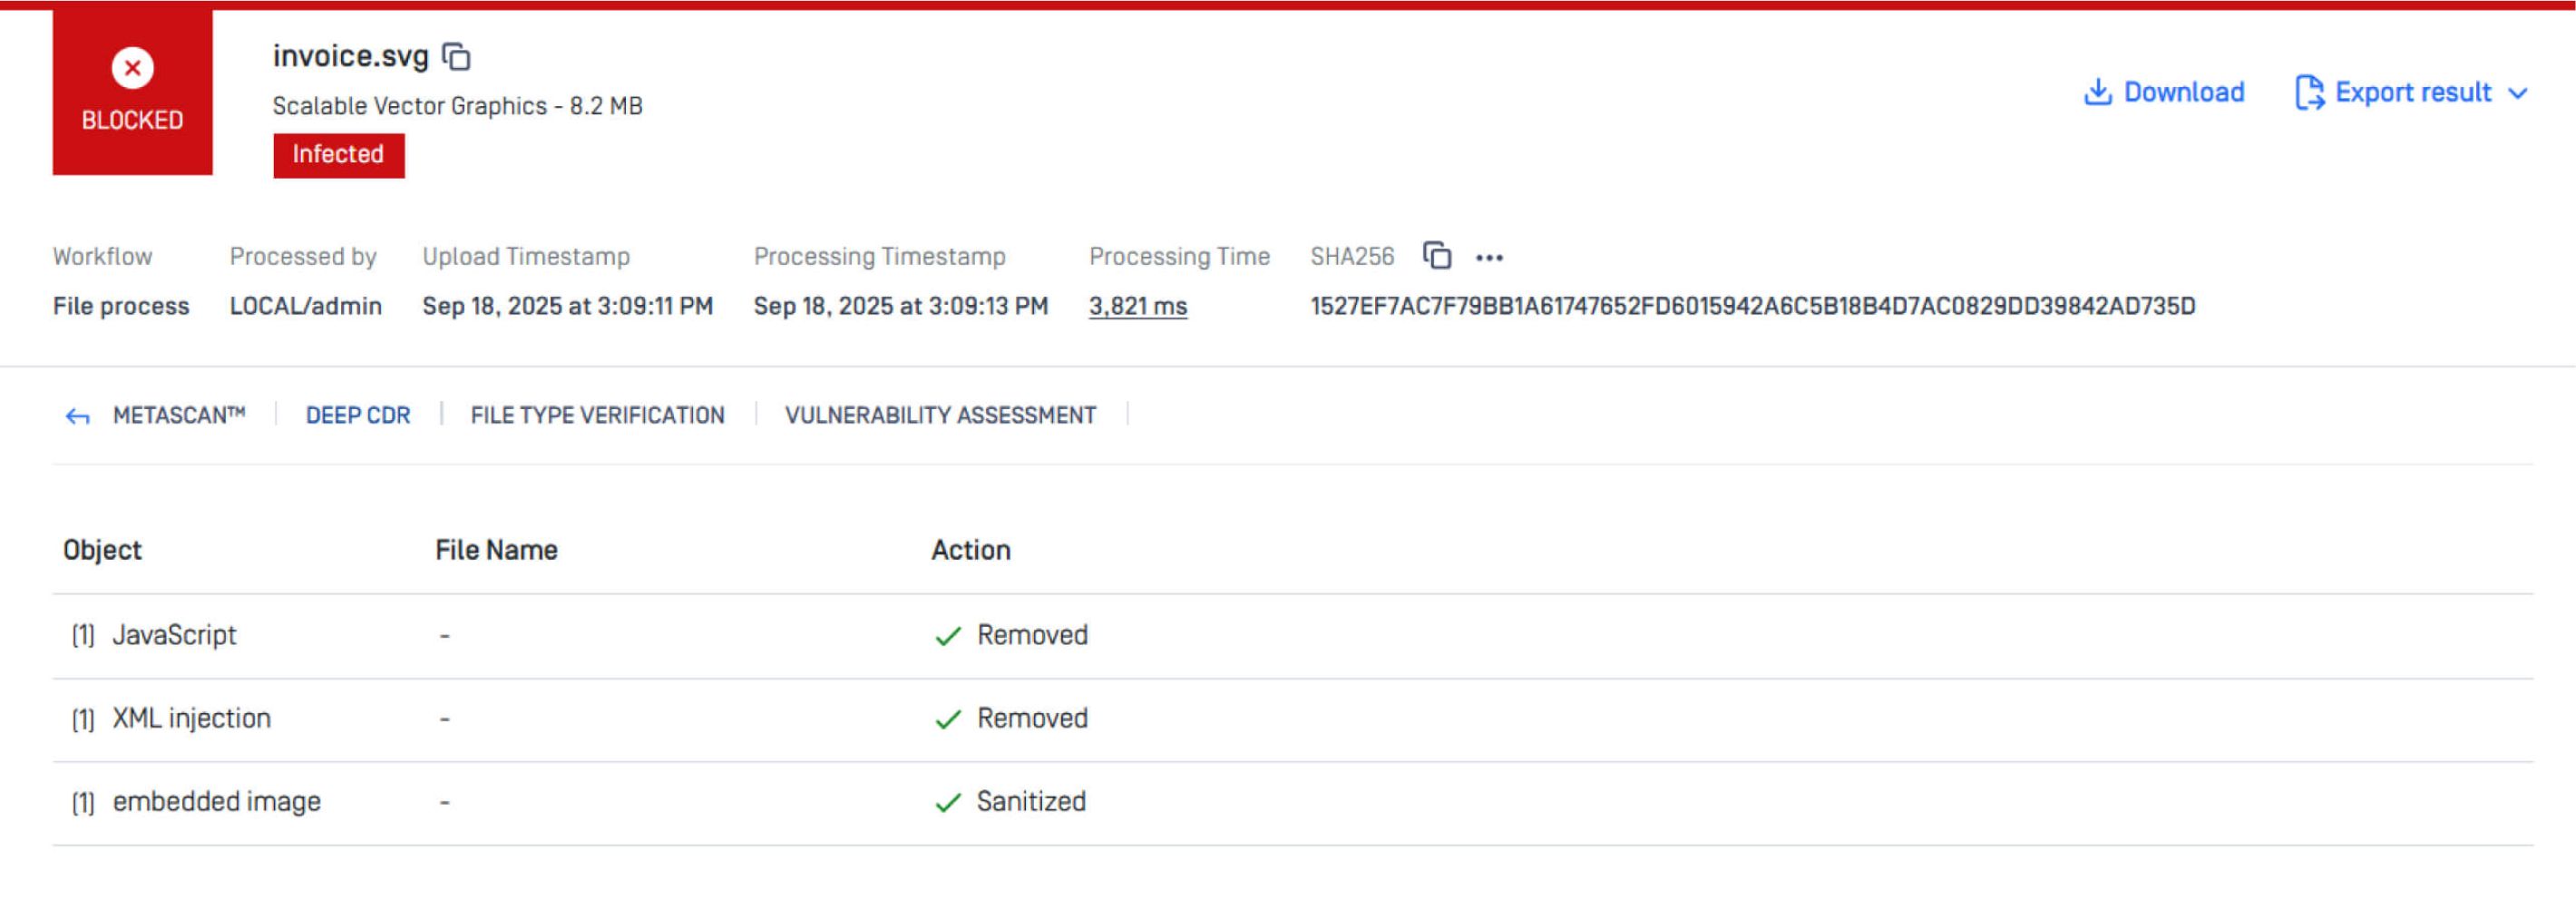
SVG è un formato basato su XML che può contenere legittimamente script, gestori di eventi e riferimenti esterni, ed è proprio questo che lo rende particolarmente interessante per le pagine di phishing che decodificano un payload Base64 in fase di esecuzione, una tecnica ora classificata nel framework MITRE ATT&CK come “SVG Smuggling”.
Poiché i file SVG normali e affidabili non necessitano di JavaScript, la tecnologia Deep CDR™ rimuove gli elementi di script, elimina le sezioni CDATA che potrebbero nascondere logica, blocca i contenuti inseriti e ricostruisce un file SVG conforme agli standard contenente solo elementi visivi sicuri, con la possibilità di rasterizzare interamente il file per i flussi di lavoro che non richiedono interattività vettoriale.
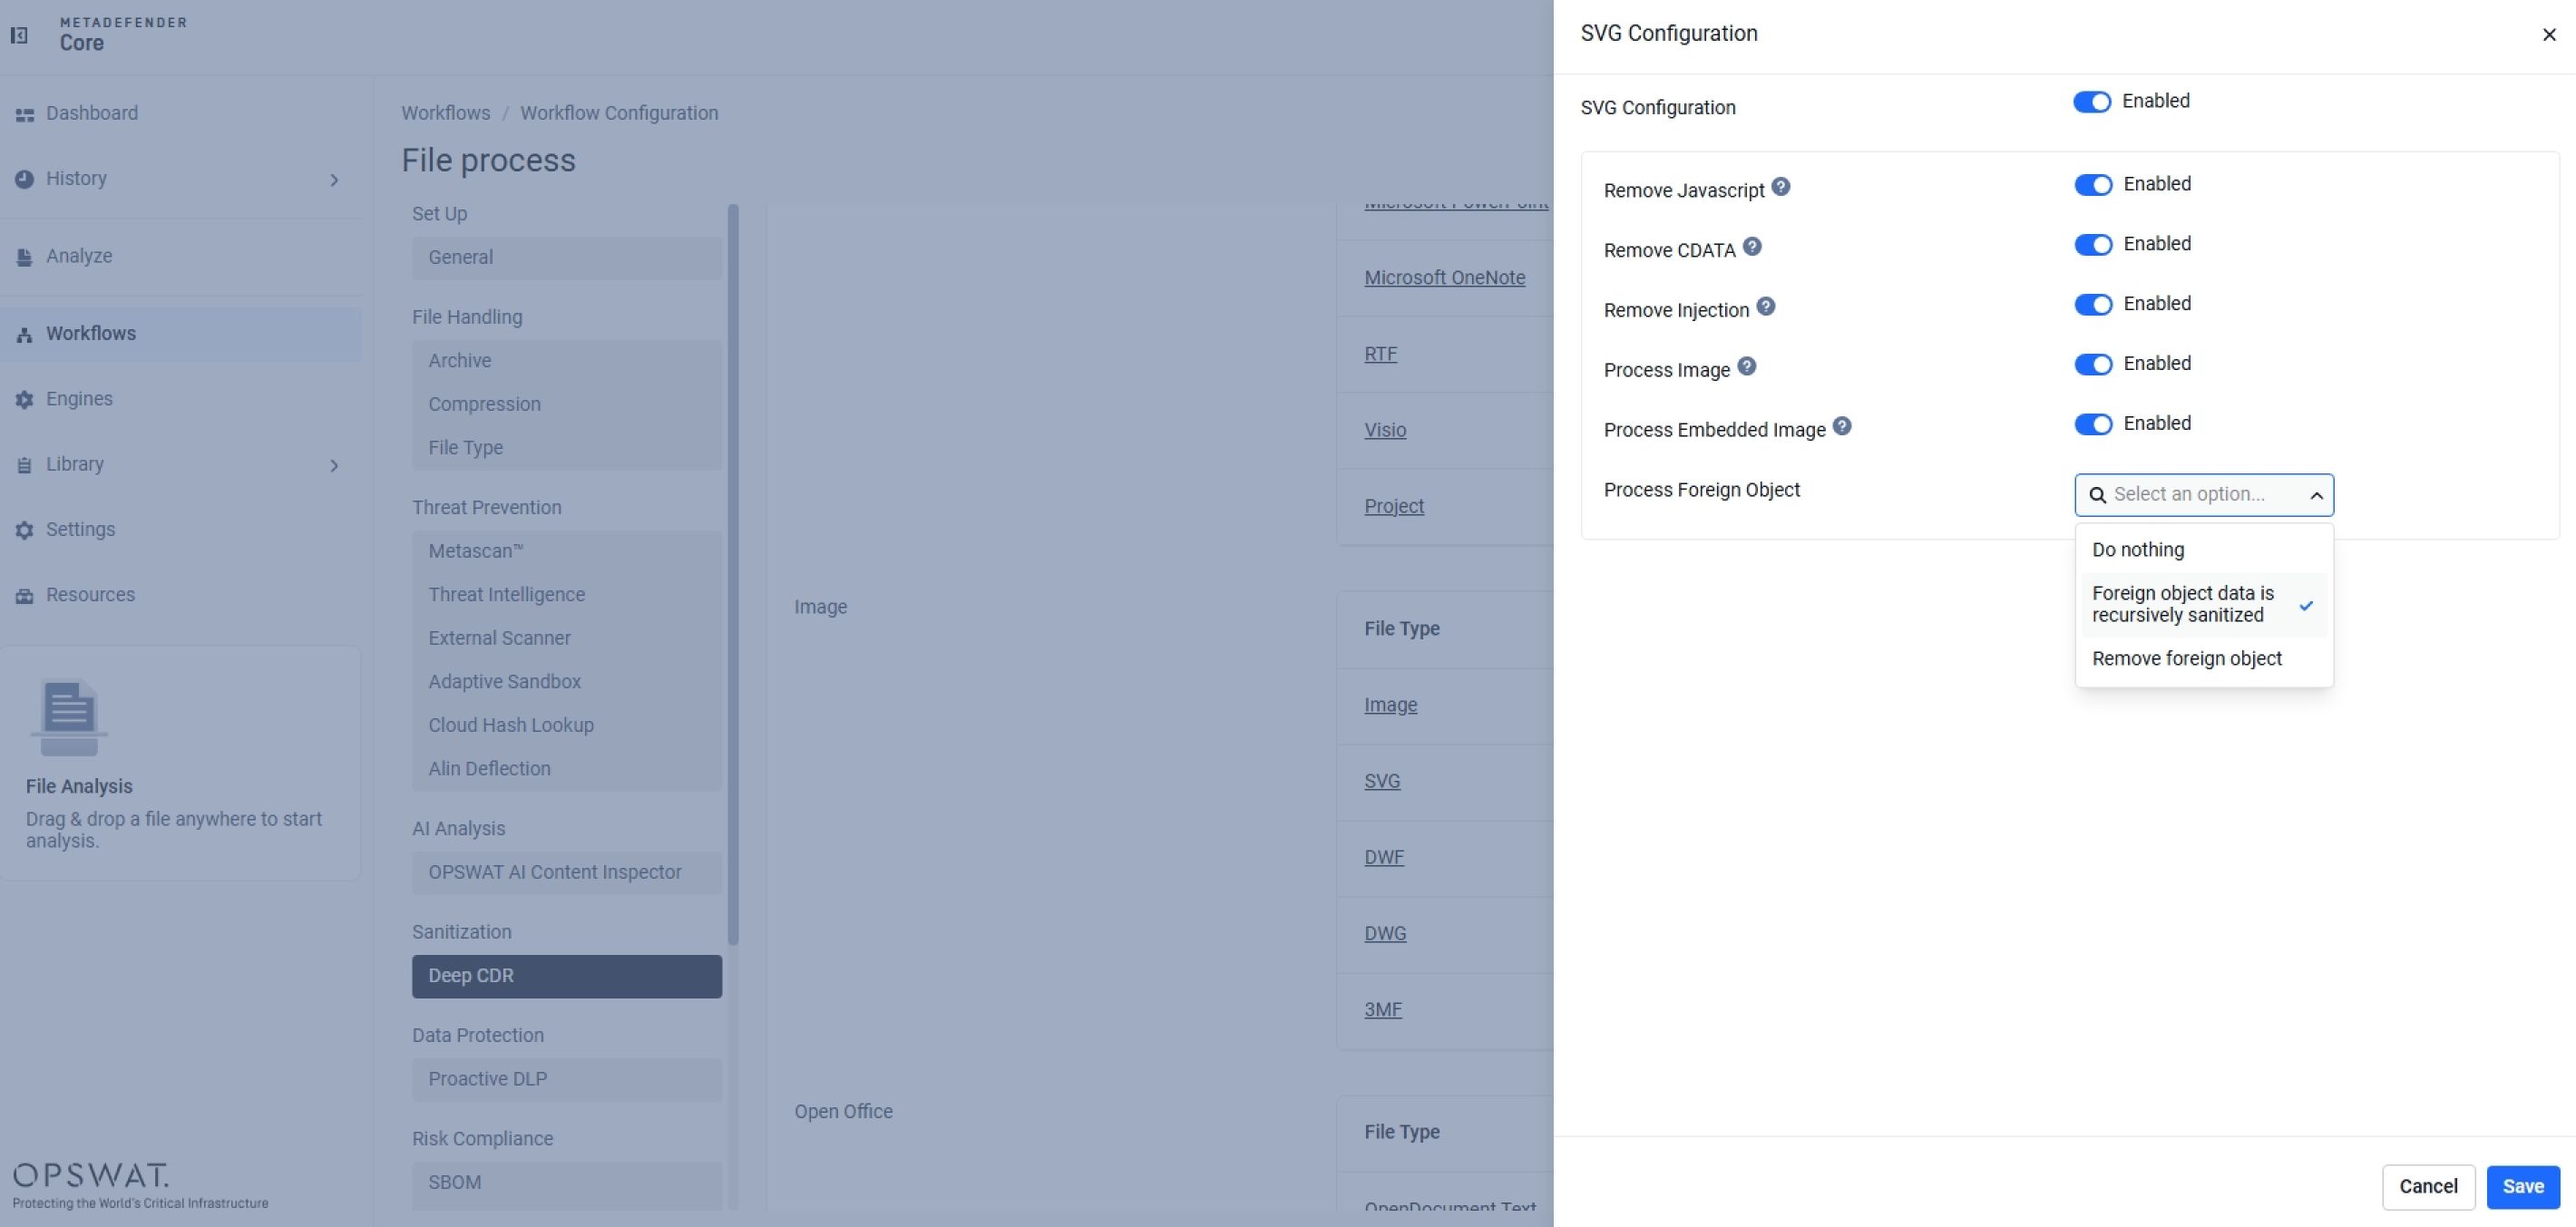
In ogni caso, la tecnologia Deep CDR™ non cerca di riconoscere l’attacco specifico, ma rimuove la categoria di contenuti su cui si basa l’attacco; ecco perché i risultati dei test di AV-Comparatives rimangono validi indipendentemente dal fatto che il file dannoso sia stato creato manualmente o con l’ausilio dell’intelligenza artificiale.
URL offuscati nei codici QR
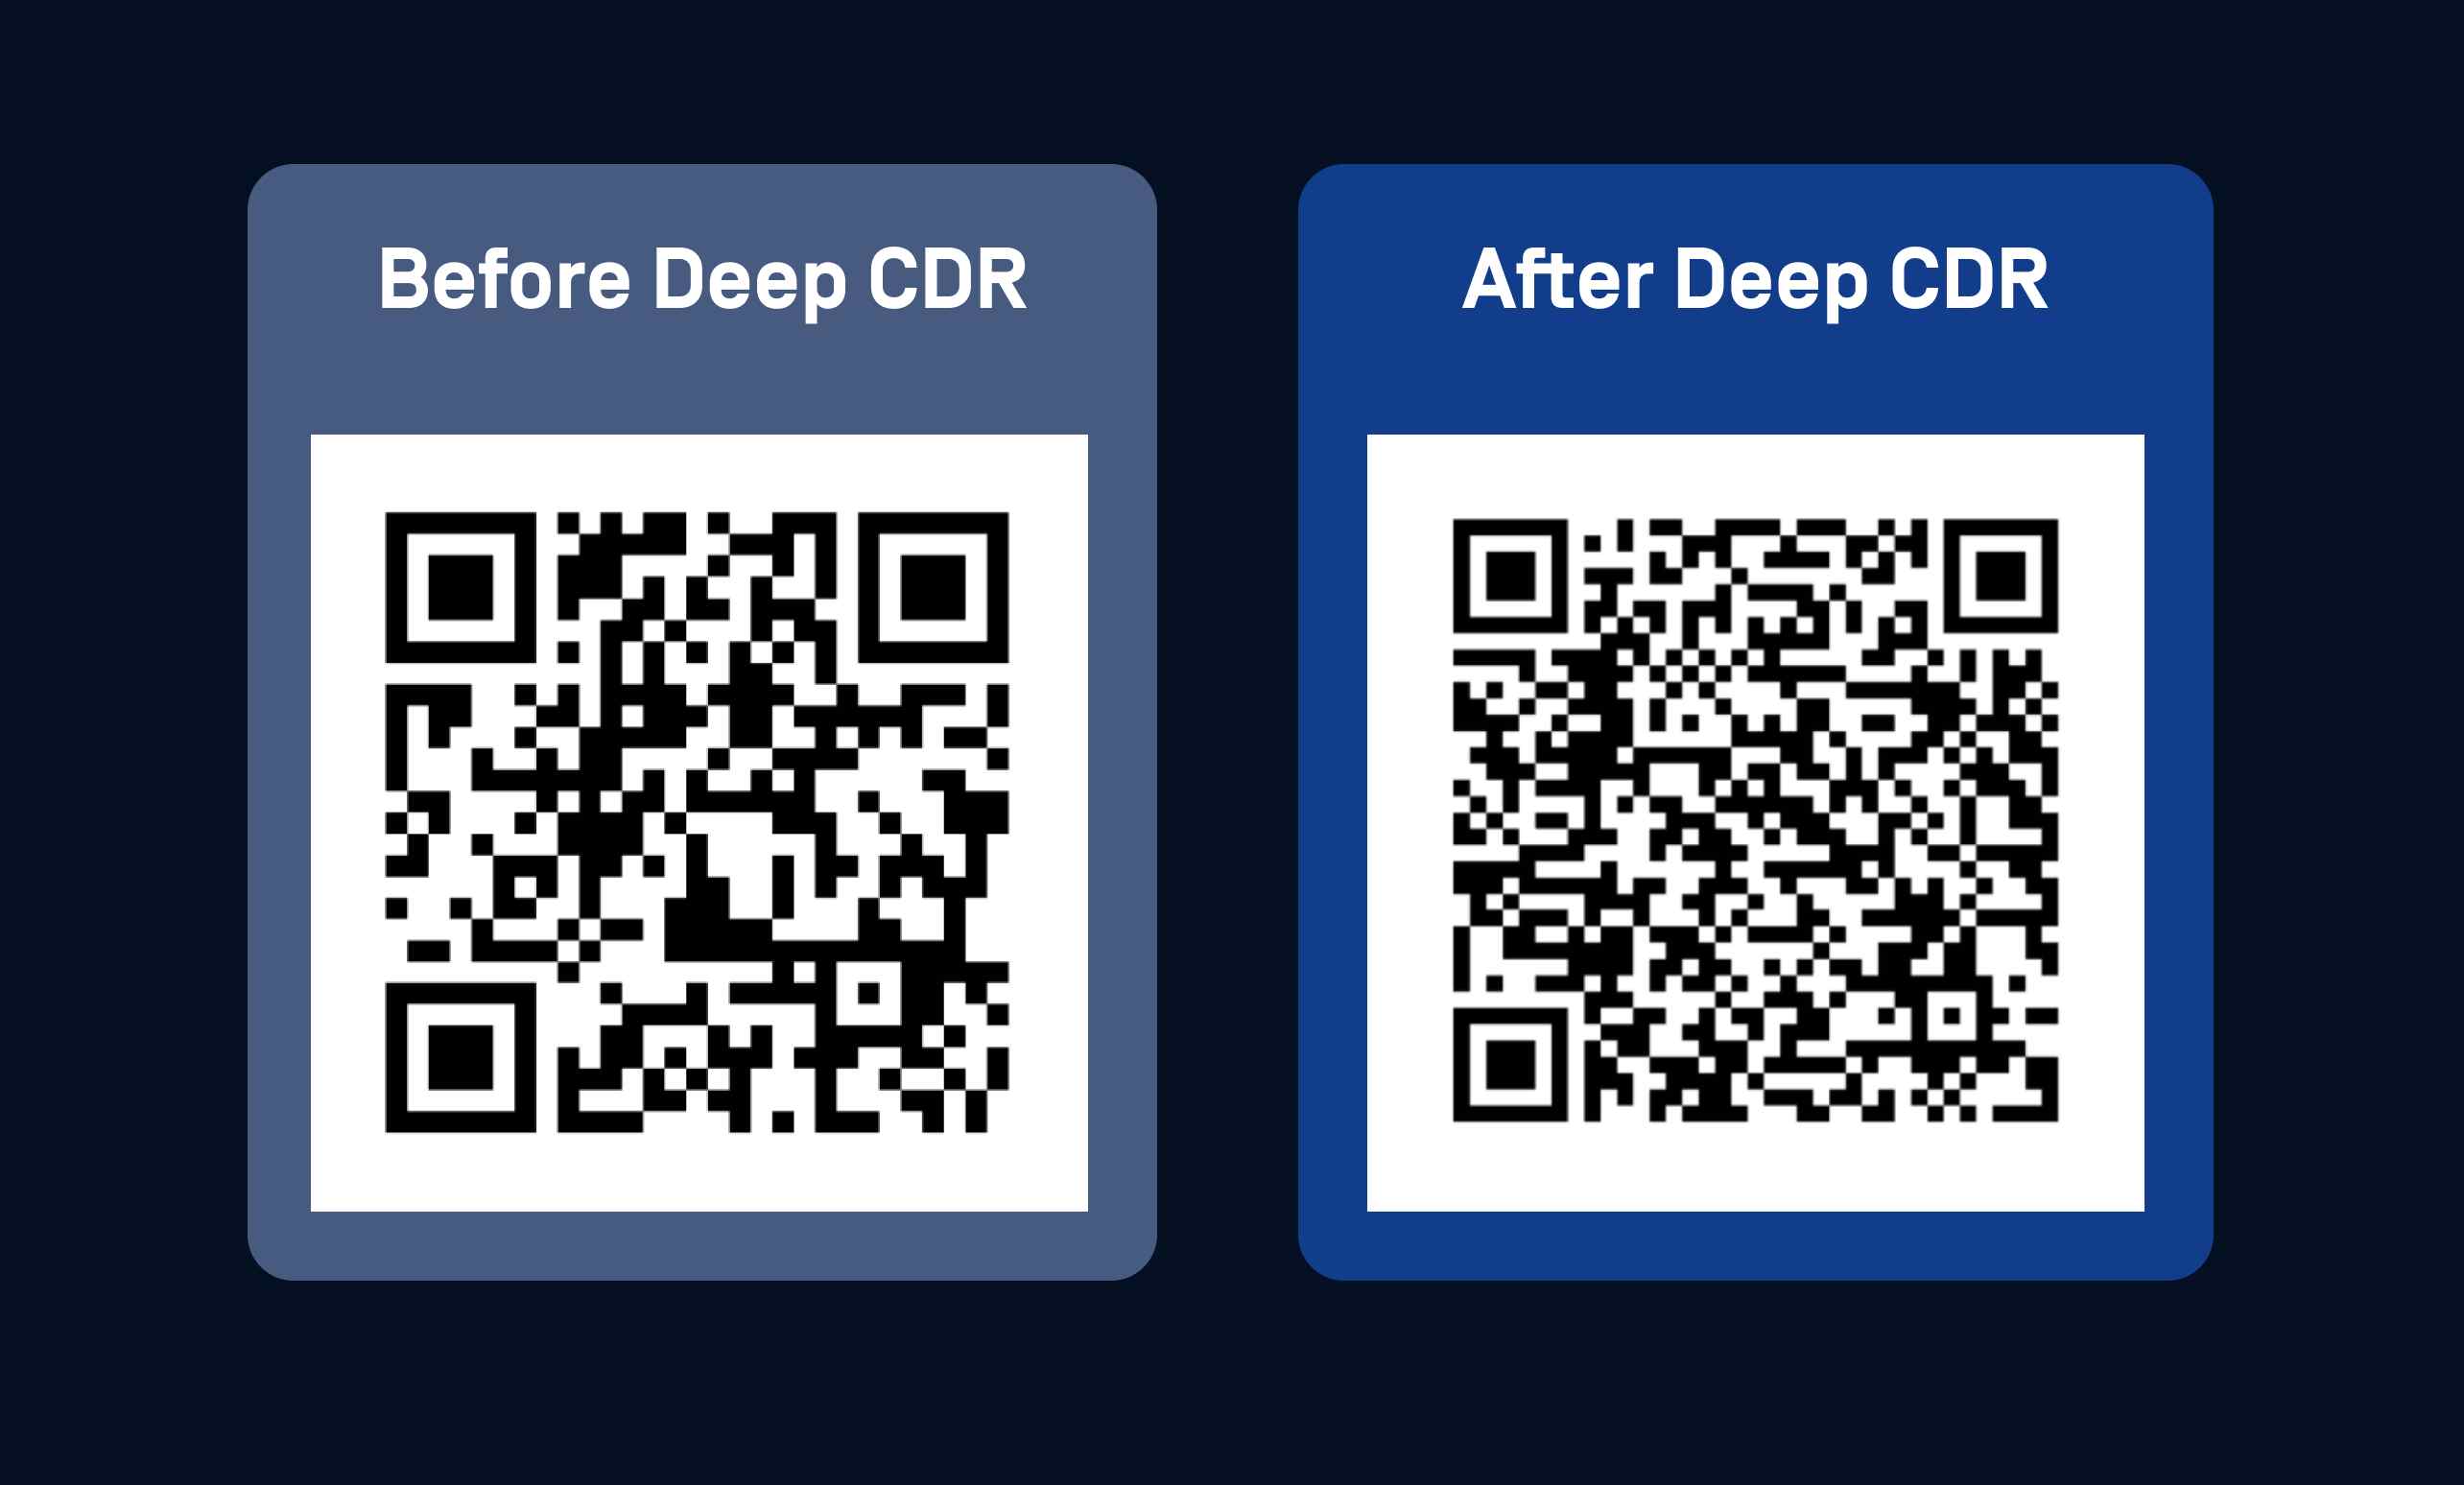
Il phishing tramite codici QR sfrutta il fatto che l'occhio umano non è in grado di leggere l'URL di destinazione codificato nell'immagine, quindi l'utente non ha modo di valutarne la legittimità prima di scansionarlo.
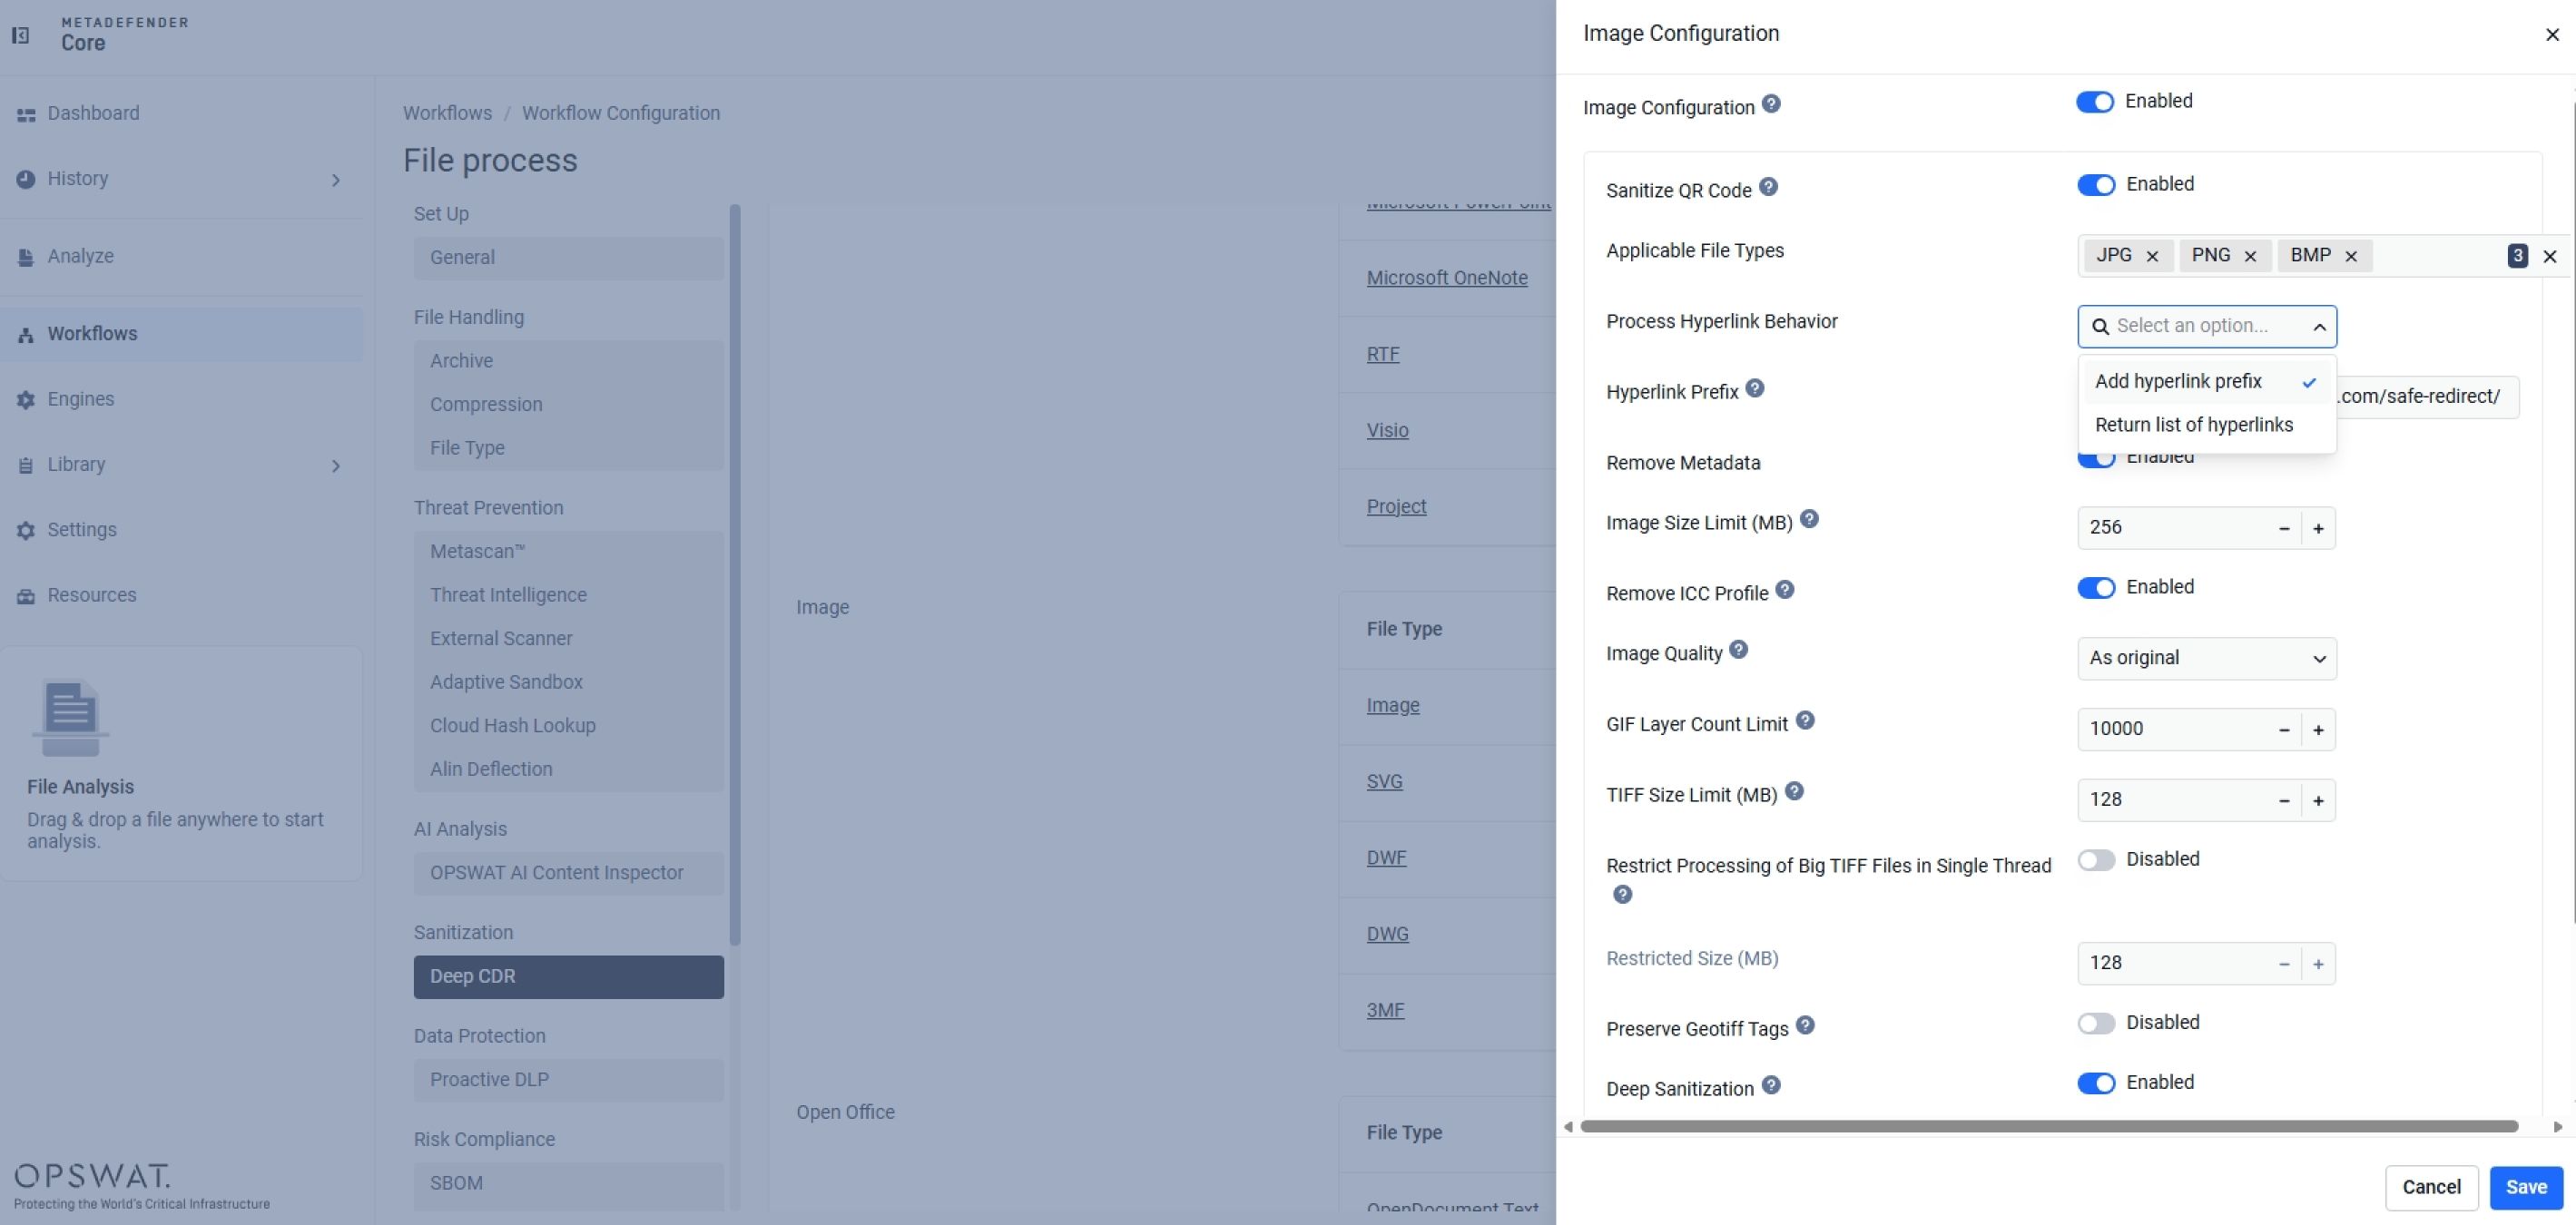
La tecnologia Deep CDR™ decodifica e fa emergere l'URL leggibile dall'utente e può sottoporlo a un controllo della reputazione dell'URL prima della consegna. Se un codice QR basato su immagine contiene anche un payload steganografico, in questo caso si applica la stessa sanificazione a livello di pixel utilizzata contro il malware veicolato dalle immagini.
Cosa ne consegue per il rilevamento
Sebbene i moderni motori antivirus riportino abitualmente tassi di rilevamento superiori al 99%, dai recenti test emerge che rimane comunque una piccola percentuale residua, pari a una frazione di punto percentuale, in cui una minaccia nuova o elusiva riesce a passare inosservata semplicemente perché nessun motore aveva mai riscontrato nulla di simile prima.
La tecnologia Deep CDR™ colma quella lacuna che gli antivirus, per loro stessa natura, non sono in grado di colmare. Tuttavia, nulla di tutto ciò costituisce un motivo per abbandonare gli antivirus o gli strumenti basati sul rilevamento, e AV-Comparatives è molto chiara su questo punto nella propria conclusione: il CDR dovrebbe essere considerato un controllo complementare piuttosto che un sostituto della protezione degli endpoint, dell’EDR o del sandboxing.
OPSWAT MetaDefender La piattaforma è costruita su una base in cui la tecnologia Deep CDR™, l’intelligenza artificiale predittiva Alin AI, Metascan™ Multiscanning, AI Content Inspector, Proactive DLP™, Adaptive Sandbox e altre tecnologie sono integrate in un flusso di lavoro completo dedicato alla sicurezza dei file, al fine di garantire una protezione totale contro le minacce zero-day.
Conclusione
La recensione di AV-Comparatives è in linea con i risultati emersi da precedenti test indipendenti: la sanificazione basata sulla prevenzione della tecnologia Deep CDR™ si dimostra efficace sia contro le minacce convenzionali trasmesse tramite file sia contro quelle assistite dall’intelligenza artificiale, compresi gli exploit zero-day per i quali non sono disponibili firme.
Precedenti valutazioni indipendenti condotte da SE Labs e SecureIQ Lab hanno ottenuto lo stesso risultato di sanificazione al 100% per la tecnologia Deep CDR™.
Man mano che l'intelligenza artificiale riduce le difficoltà nella creazione di documenti esca convincenti, macro offuscate e payload strutturalmente ingannevoli, il passaggio da un approccio alla sicurezza informatica incentrato sul rilevamento a uno incentrato sulla prevenzione sta diventando sempre meno un elemento di differenziazione e sempre più un requisito di base.